


نُشر في 20 نوفمبر 2026
في نوفمبر 2026، غادرت أموال حسابات المستخدمين وصنّاع السوق في منصتي DEX للعقود الدائمة من دون تفويض. لم تكن المفاجأة في المبالغ، بل في ما بقي سليماً أثناء تحريك الأموال.
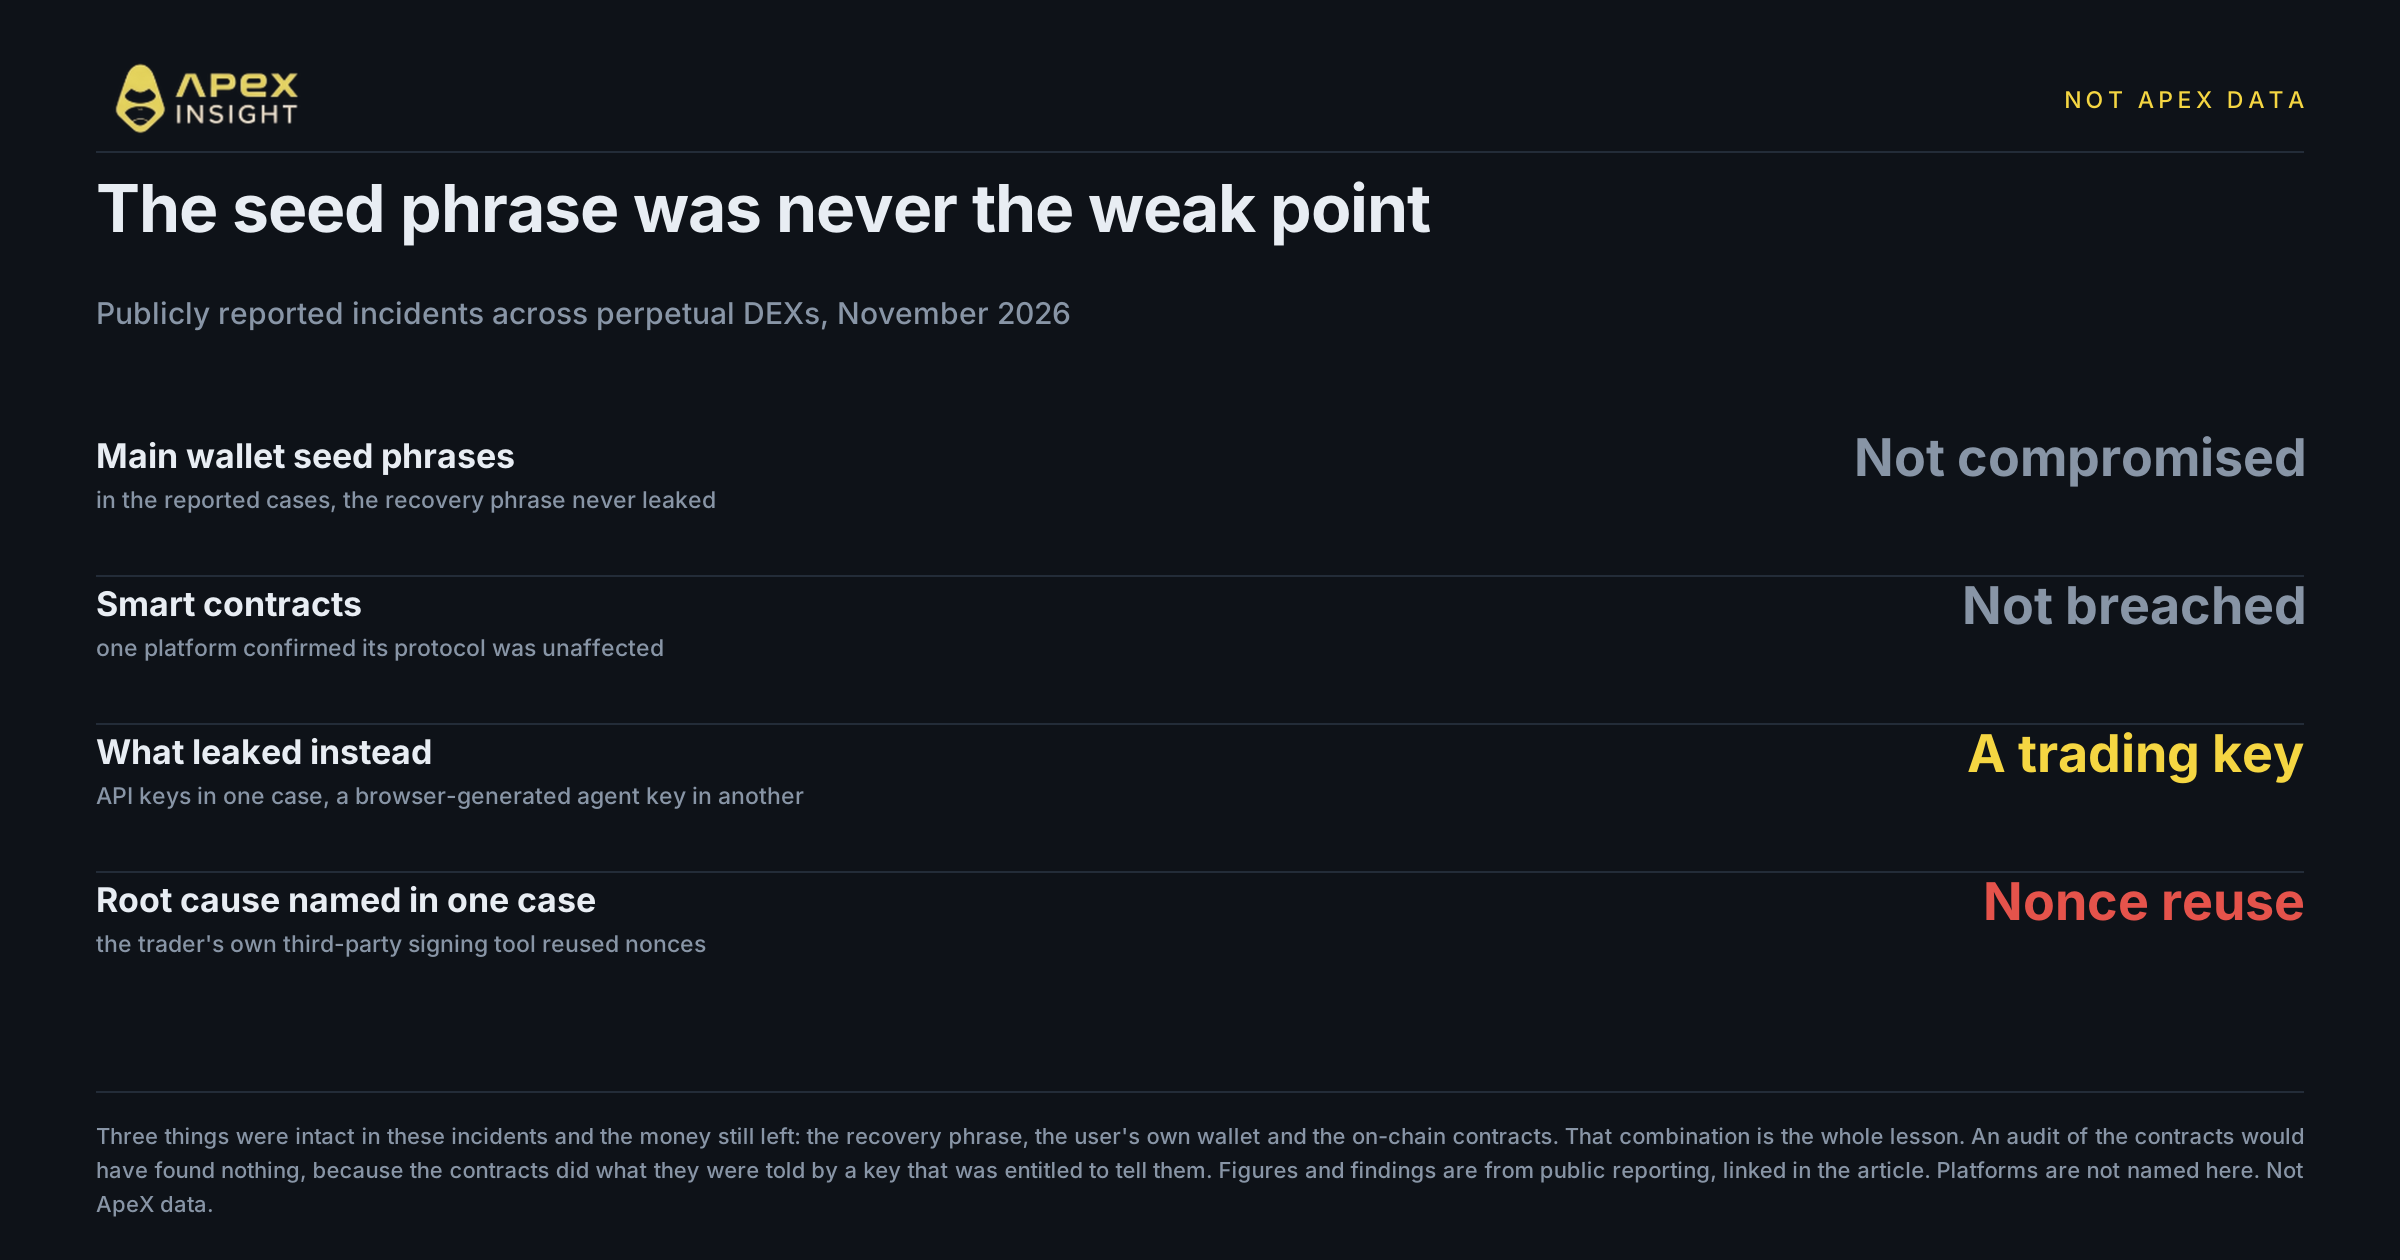
في كلتا الحالتين المُبلّغ عنهما، لم تُخترق عبارات الاسترداد ولم تُخترق العقود الذكية. وفي إحدى الحالات قال صاحب الحساب إن أي معاملة لم تُوقّع وإن المفتاح الخاص للمحفظة لم يُكشف. ولم تكن مراجعة العقد ستجد خطأ، لأن العقود نفذت بالضبط ما طلبه منها مفتاح مُصرّح له بشكل صحيح.
فلماذا يستهدف المهاجمون مفاتيح التداول بدلاً من المحافظ؟ لأن مفتاح التداول يساوي في بعض المنصات قيمة المحفظة نفسها. فإذا أمكن لبيانات اعتماد واحدة وضع الأوامر وتحريك الأموال، فإن سرقتها تعادل سرقة المحفظة، كما أن الوصول إليها أسهل بكثير.
يشرح هذا المقال ما الذي فشل فعلياً، وكيف صُمم ApeX Omni بحيث لا تصل بيانات اعتماد مسرّبة واحدة إلى رصيدك.
لم تكن عبارة الاسترداد نقطة الضعف
توضح حادثتان خلال الأسبوعين نفسيهما النمط.
في 16 نوفمبر، أوقفت إحدى منصات DEX للعقود الدائمة عمليات السحب بعد اختراق مرتبط بمفتاح API للتداول تسرّب، وقالت إن بروتوكولها وعقودها الذكية لم يتأثرا. غادر نحو 10.4 مليون دولار من USDC في عملية سحب واحدة، وقدّر الباحثون الإجمالي بنحو 15.5 مليون دولار من حسابي صانع سوق.
وخلص تحليل ما بعد الحادثة إلى أن التسرب جاء من برنامج توقيع استخدمه المتداول خارج المنصة، إذ أعاد استخدام nonces تشفيرية، ما سمح لأي شخص يراقب التوقيعات الناتجة بإعادة بناء المفتاح الخاص. أُعيد فتح عمليات السحب في اليوم نفسه، وجمّدت آلية الحماية ما تبقى، ما مكّن مجلس الأمن من إعادة نحو 5 ملايين دولار إلى المتداول المتضرر.
تستحق هذه الجزئية التوقف عندها، لأنها تناقض القراءة السهلة. قالت المنصة إن كودها لم يكن السبب، واستجابت خلال ساعات، وعاد نحو نصف المبلغ الذي غادر العقد. ومع ذلك غادرت الأموال، لأن بيانات اعتماد واحدة كانت مخوّلة بتحريكها.
وقبل أربعة أيام، زعم مستخدم لمنصة أخرى أن مفتاح وكيل استنزف حسابه خلال 44 دقيقة، قائلاً إن 33 بيتكوين بيعت ونُقل نحو 4.56 مليون USDT في سبع تحويلات داخلية. وقالت المنصة إنها شكّلت فريق تحقيق. وهذه الرواية هي إفادة المستخدم وليست نتيجة مؤكدة.
ضع المبالغ جانباً وانظر إلى ما كان صحيحاً في الحالتين. كانت عبارة الاسترداد آمنة. وكانت محفظة المستخدم آمنة. وكان الكود على السلسلة آمناً. ومع ذلك غادرت الأموال.
لهذا فإن عبارة «عقودنا خضعت للتدقيق» إجابة غير مكتملة عن سؤال «هل أموالي آمنة؟». فالتدقيق يفحص ما إذا كانت العقود تنفذ ما يُطلب منها، لكنه لا يفحص من يملك حق طلب ذلك.
لا ينبغي لمفتاح واحد أن يملك الصلاحيتين
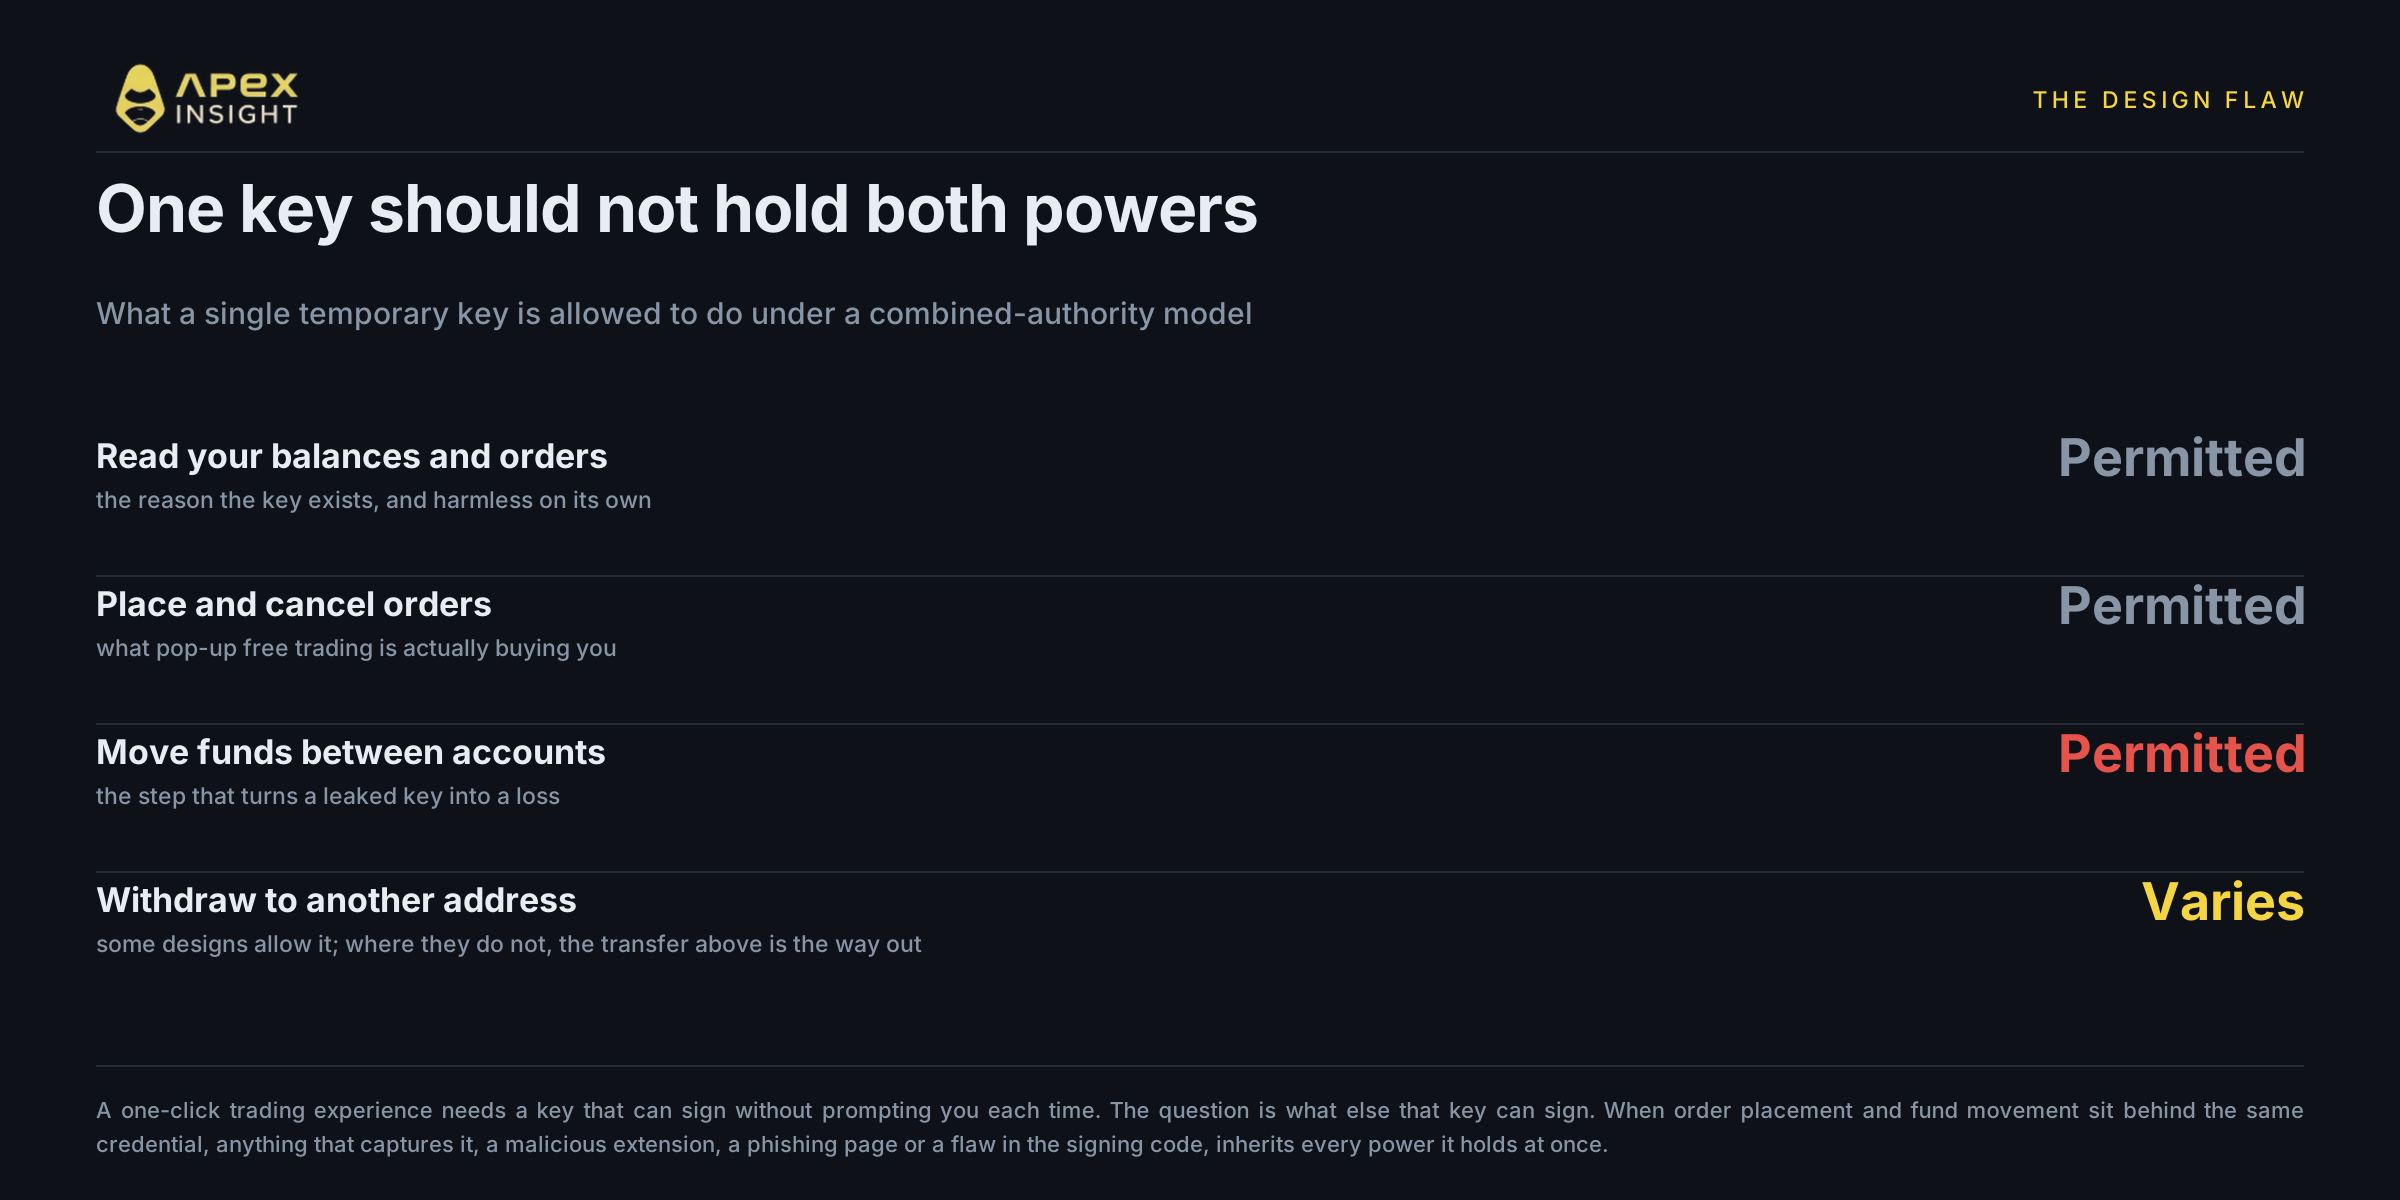
ينطوي تداول العقود الدائمة على مشكلة في تجربة المستخدم. فتوقيع كل أمر في نافذة منبثقة للمحفظة غير عملي عند أي سرعة، لذلك تنشئ المنصات مفتاحاً مؤقتاً في المتصفح يمكنه التوقيع نيابة عنك من دون طلب تأكيد كل مرة. هذا أمر معقول وشائع في القطاع.
السؤال هو: ما الأشياء الأخرى التي يُسمح لذلك المفتاح بتوقيعها؟
في نموذج الصلاحيات المدمجة، يمكن لبيانات اعتماد واحدة قراءة حسابك ووضع الأوامر وإلغائها وتحريك الأموال بين الحسابات، بل والسحب في بعض التصاميم. كل صلاحية تبدو مبررة منفردة، لكنها مجتمعة تعني أن أي جهة تحصل على المفتاح ترث جميع صلاحياته دفعة واحدة. ولا تحتاج إضافة متصفح خبيثة أو صفحة تصيد أو خلل في كود التوقيع إلى عبارة الاسترداد؛ فلديها بالفعل شيء ستطيعه طبقة التسوية.
التحويل الداخلي هو الخطوة الأهم، وهو ما يتجاهله الناس. فالمفتاح الذي لا يستطيع السحب إلى عنوان خارجي قد يظل خطيراً إذا استطاع نقل القيمة بين الحسابات، لأن المهاجم الذي يسيطر على حساب الوجهة لا يحتاج إلا إلى التحويل. وهذا قريب مما وصفته تقارير تحليل ما بعد الحادثة في تلك الحالة: لم تستطع مفاتيح API في المنصة نقل الأموال مباشرة من حساب الضحية إلى محفظة خارجية، فنُقلت القيمة داخلياً إلى مجمع يسيطر عليه المهاجم مسبقاً، ثم غادرت منه.
يقسم ApeX Omni الوصول إلى نظامين للمفاتيح
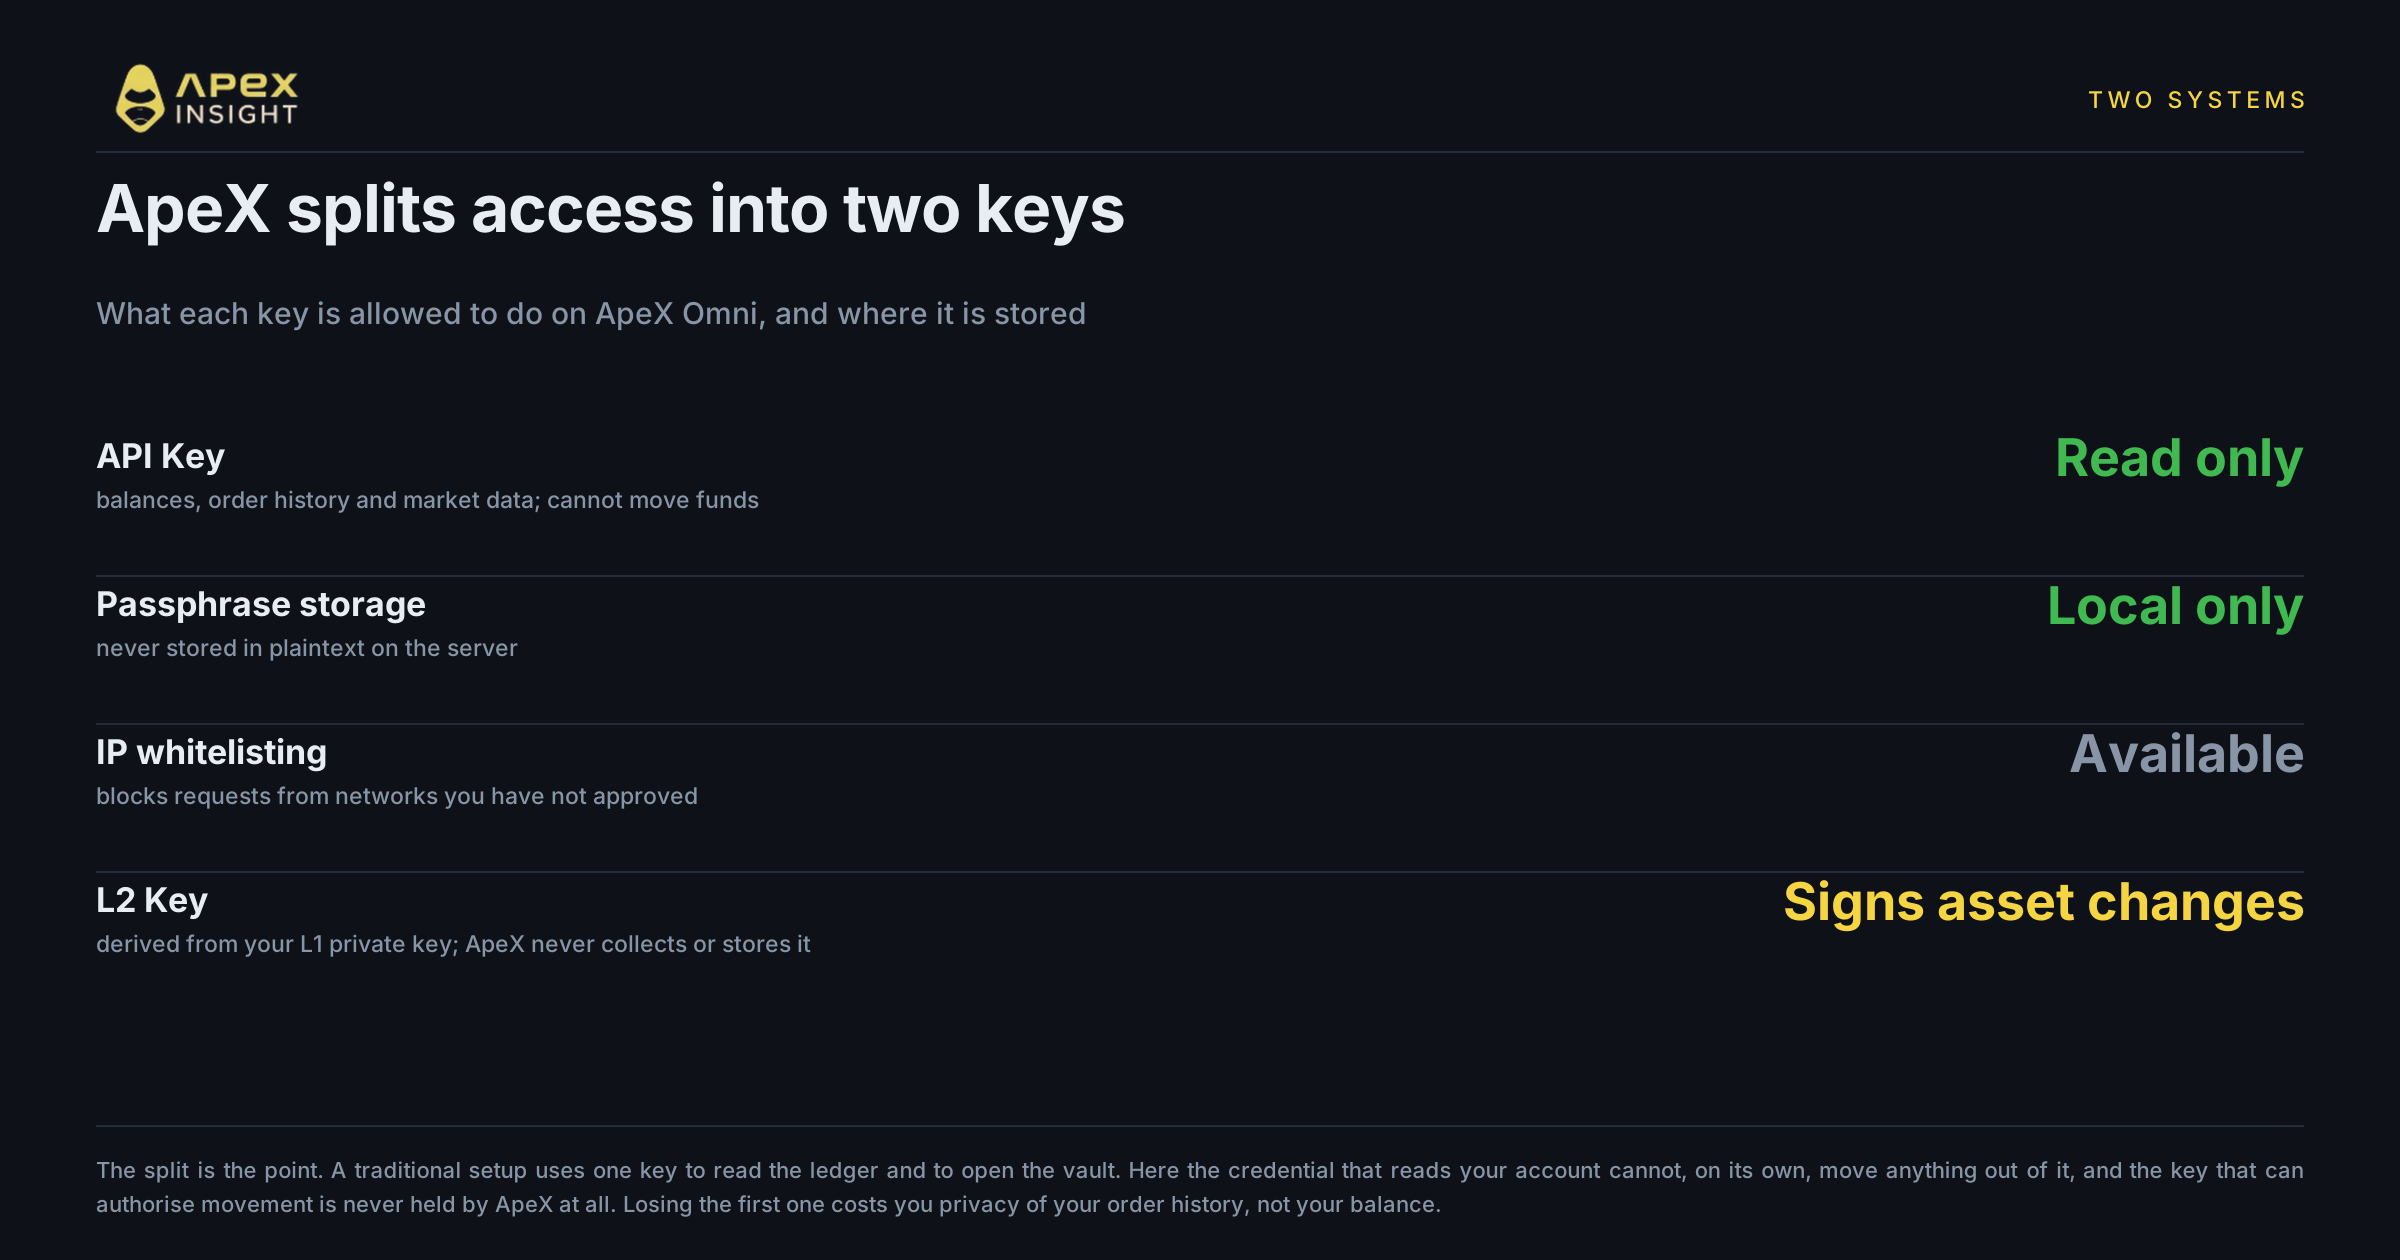
يستخدم الإعداد التقليدي ذي المفتاح الواحد المفتاح نفسه لفحص السجل وفتح الخزنة. ويفصل ApeX Omni بين المهمتين في نظامين مستقلين.
API Key هو مفتاح فحص للقراءة فقط. يُنشأ عند ربط محفظة وتسجيل الدخول، ويتكون من Key وSecret وPassphrase مخصصة. ويقتصر على القراءة: أرصدة الحساب وسجل الأوامر وبيانات السوق. ولا يمكنه بدء حركة للأموال. ولا يخزن الخادم Passphrase بنص واضح، لذلك تبقى بيانات الاعتماد على جهازك بدلاً من مخزن مركزي يصبح هدفاً. كما يدعم ربط القائمة البيضاء لعناوين IP، بحيث تُرفض الطلبات من شبكات لم توافق عليها حتى إذا انكشفت بيانات الاعتماد.
L2 Key يوقّع تغييرات حالة الأصول. وهو زوج مفاتيح غير متماثل مشتق حتمياً من مفتاحك الخاص على شبكة Ethereum الرئيسية. لا يجمعه ApeX ولا يخزنه. هذا هو معنى عدم الحضانة عملياً: لا توجد لدينا نسخة من مفتاح التوقيع يمكن أن تتسرب أو تُطلب قانونياً أو تُساء إدارتها.
والنتيجة المهمة هي ما يكلّفك إياه كل فقدان. إذا تسرّب API Key، يعرف المهاجم ما تملكه وما تداولته. هذه مشكلة خصوصية، وليست بمفردها مشكلة ملاءة، لأن بيانات الاعتماد لا تستطيع تحريك أي شيء بمفردها.
تحريك الأموال يحتاج إلى التوقيعين معاً
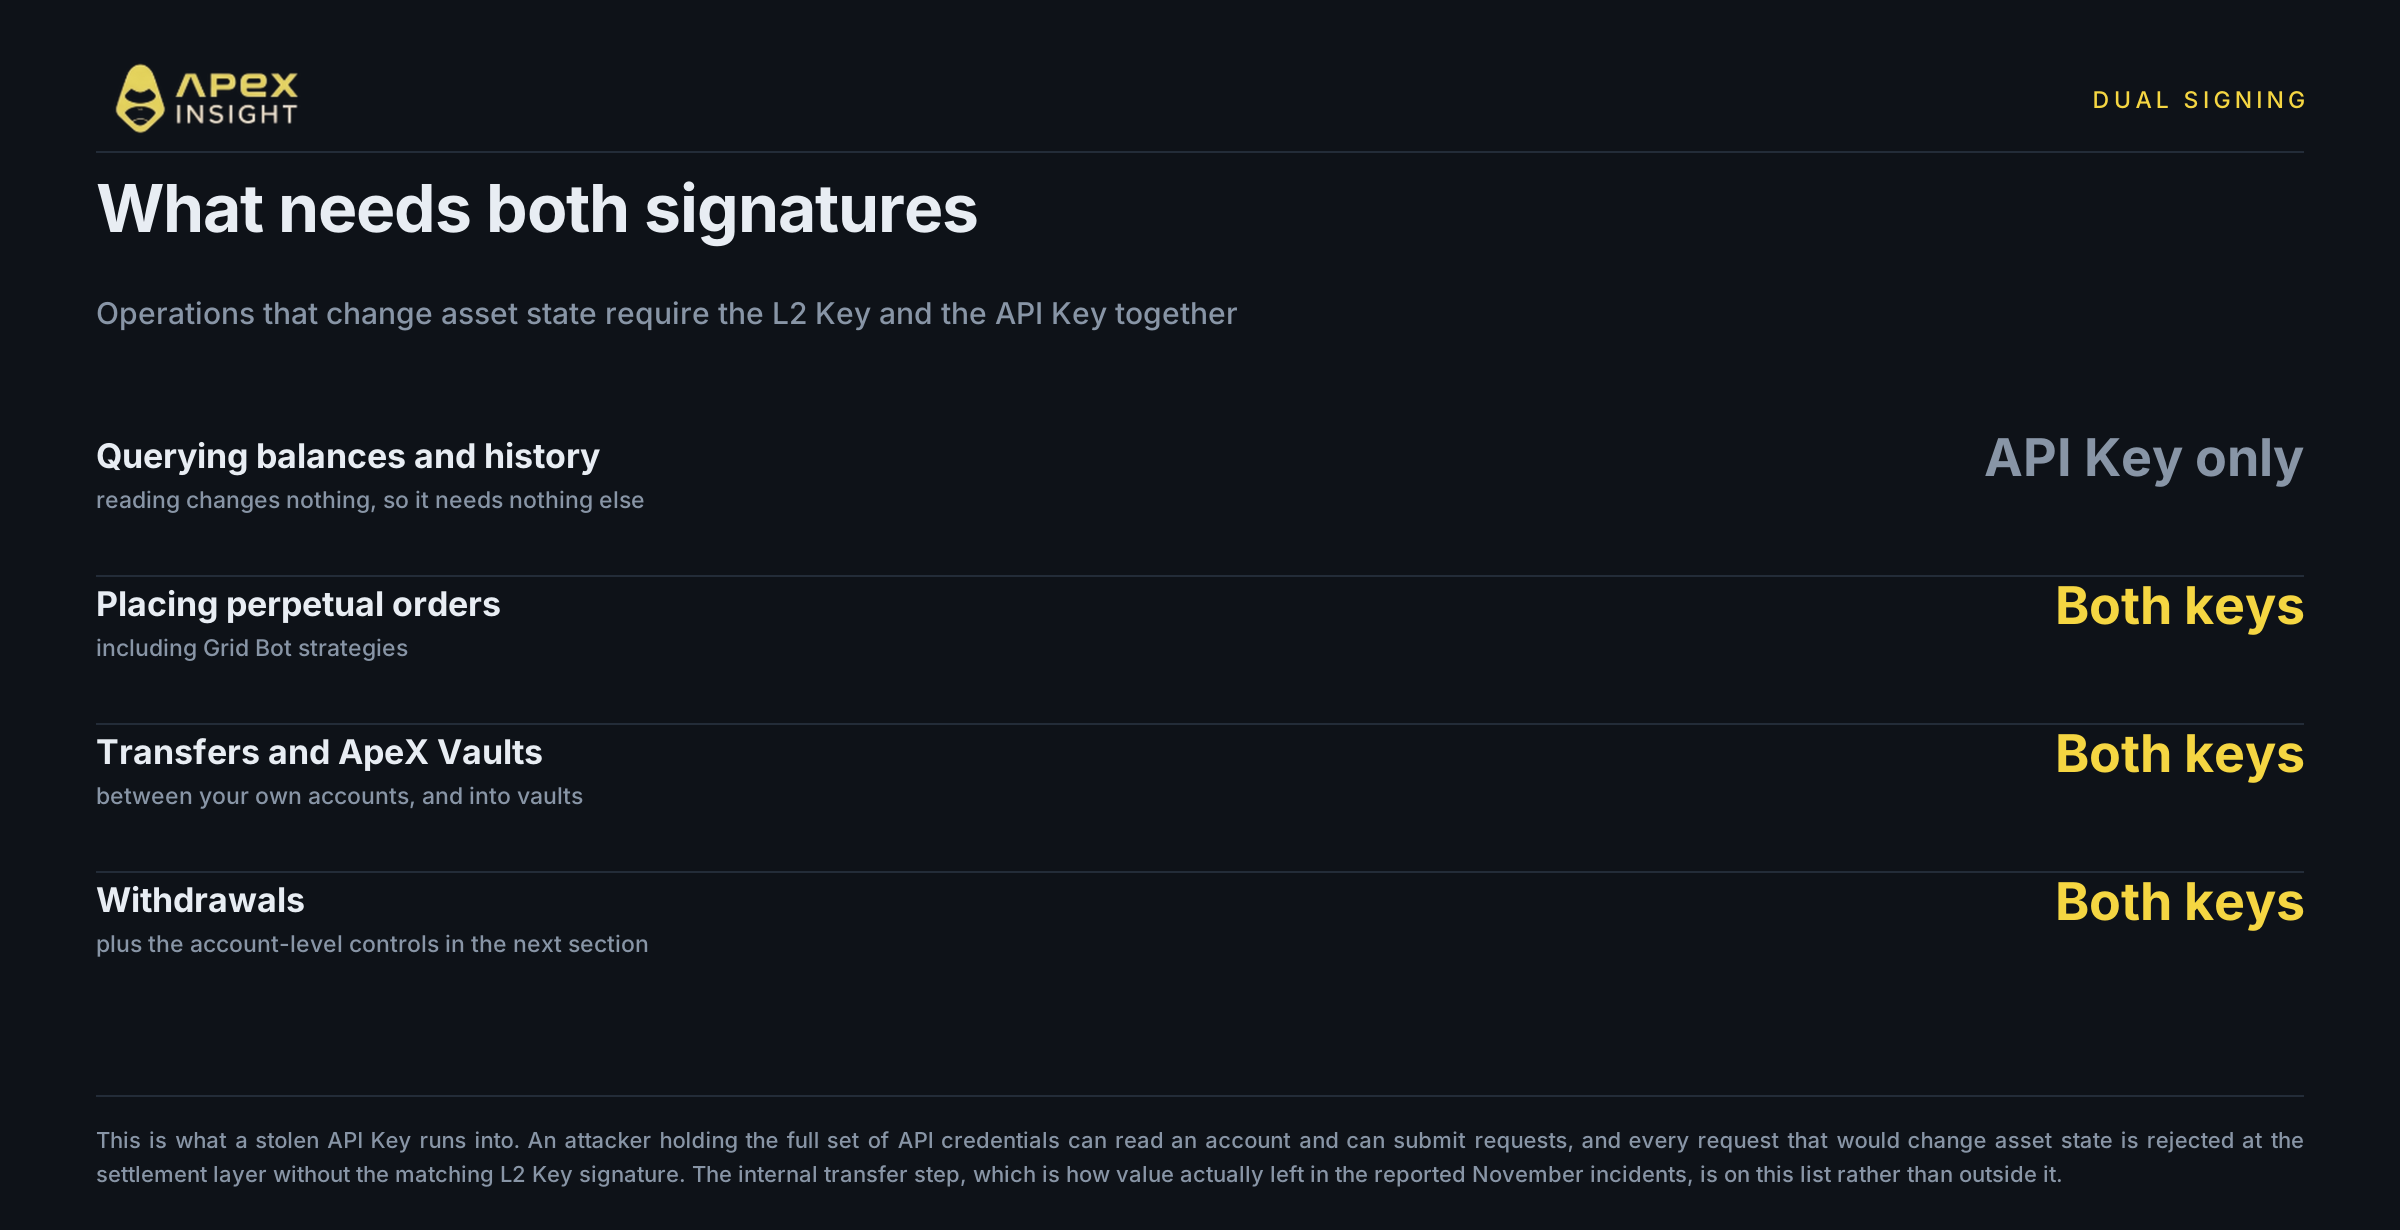
تتطلب قراءة الحساب مصادقة API Key وحدها. أما أي عملية تغيّر حالة الأصول فتتطلب L2 Key وAPI Key معاً، ويفرض ذلك محرك المخاطر لا الواجهة.
تشمل هذه العمليات وضع أوامر العقود الدائمة وإنشاء استراتيجيات Grid Bot، والتحويلات بين حساباتك، والاشتراك في ApeX Vaults، وبدء عمليات السحب.
لنفترض السيناريو مباشرة: يحصل مهاجم على مجموعة بيانات اعتماد API الكاملة ويحاول استنزاف الحساب عبر تداولات أو تحويلات غير طبيعية. يُرفض كل طلب يغيّر الحالة في طبقة التسوية، لأن توقيع L2 Key المطابق مفقود. ولا يؤدي اختراق API Key وحده إلى خسارة.
لاحظ موضع التحويل الداخلي: إنه ضمن قائمة التوقيع المزدوج، وليس خارجها. فالخطوة التي أخرجت القيمة في حوادث نوفمبر المُبلّغ عنها هي من العمليات التي يعاملها هذا التصميم كحركة أصول لا كنشاط حساب اعتيادي.
السؤال العادل هنا هو ما يحدث إذا تسرّب L2 Key. إنها مخاطرة مختلفة بسبب مصدر المفتاح. فهو مشتق من مفتاحك الخاص على شبكة Ethereum الرئيسية، أي أنه ليس بيانات اعتماد أصدرها ApeX لك، ولا يمكننا إعادة إصداره، ولم يُنقل إلينا أو نحتفظ به أبداً. وحمايته هي المشكلة نفسها المتمثلة في حماية المحفظة التي اشتُق منها، وهي مشكلة يفهمها القطاع جيداً. ما يحققه الفصل هو أن بيانات الاعتماد التي نصدرها لك، والتي تقرأ حسابك، لم تعد قادرة على تحريك الأموال بمفردها. المفتاح الأهم هو المشتق من محفظتك، لا الذي أصدرناه لك.
عمليات السحب تحمل قفلين إضافيين
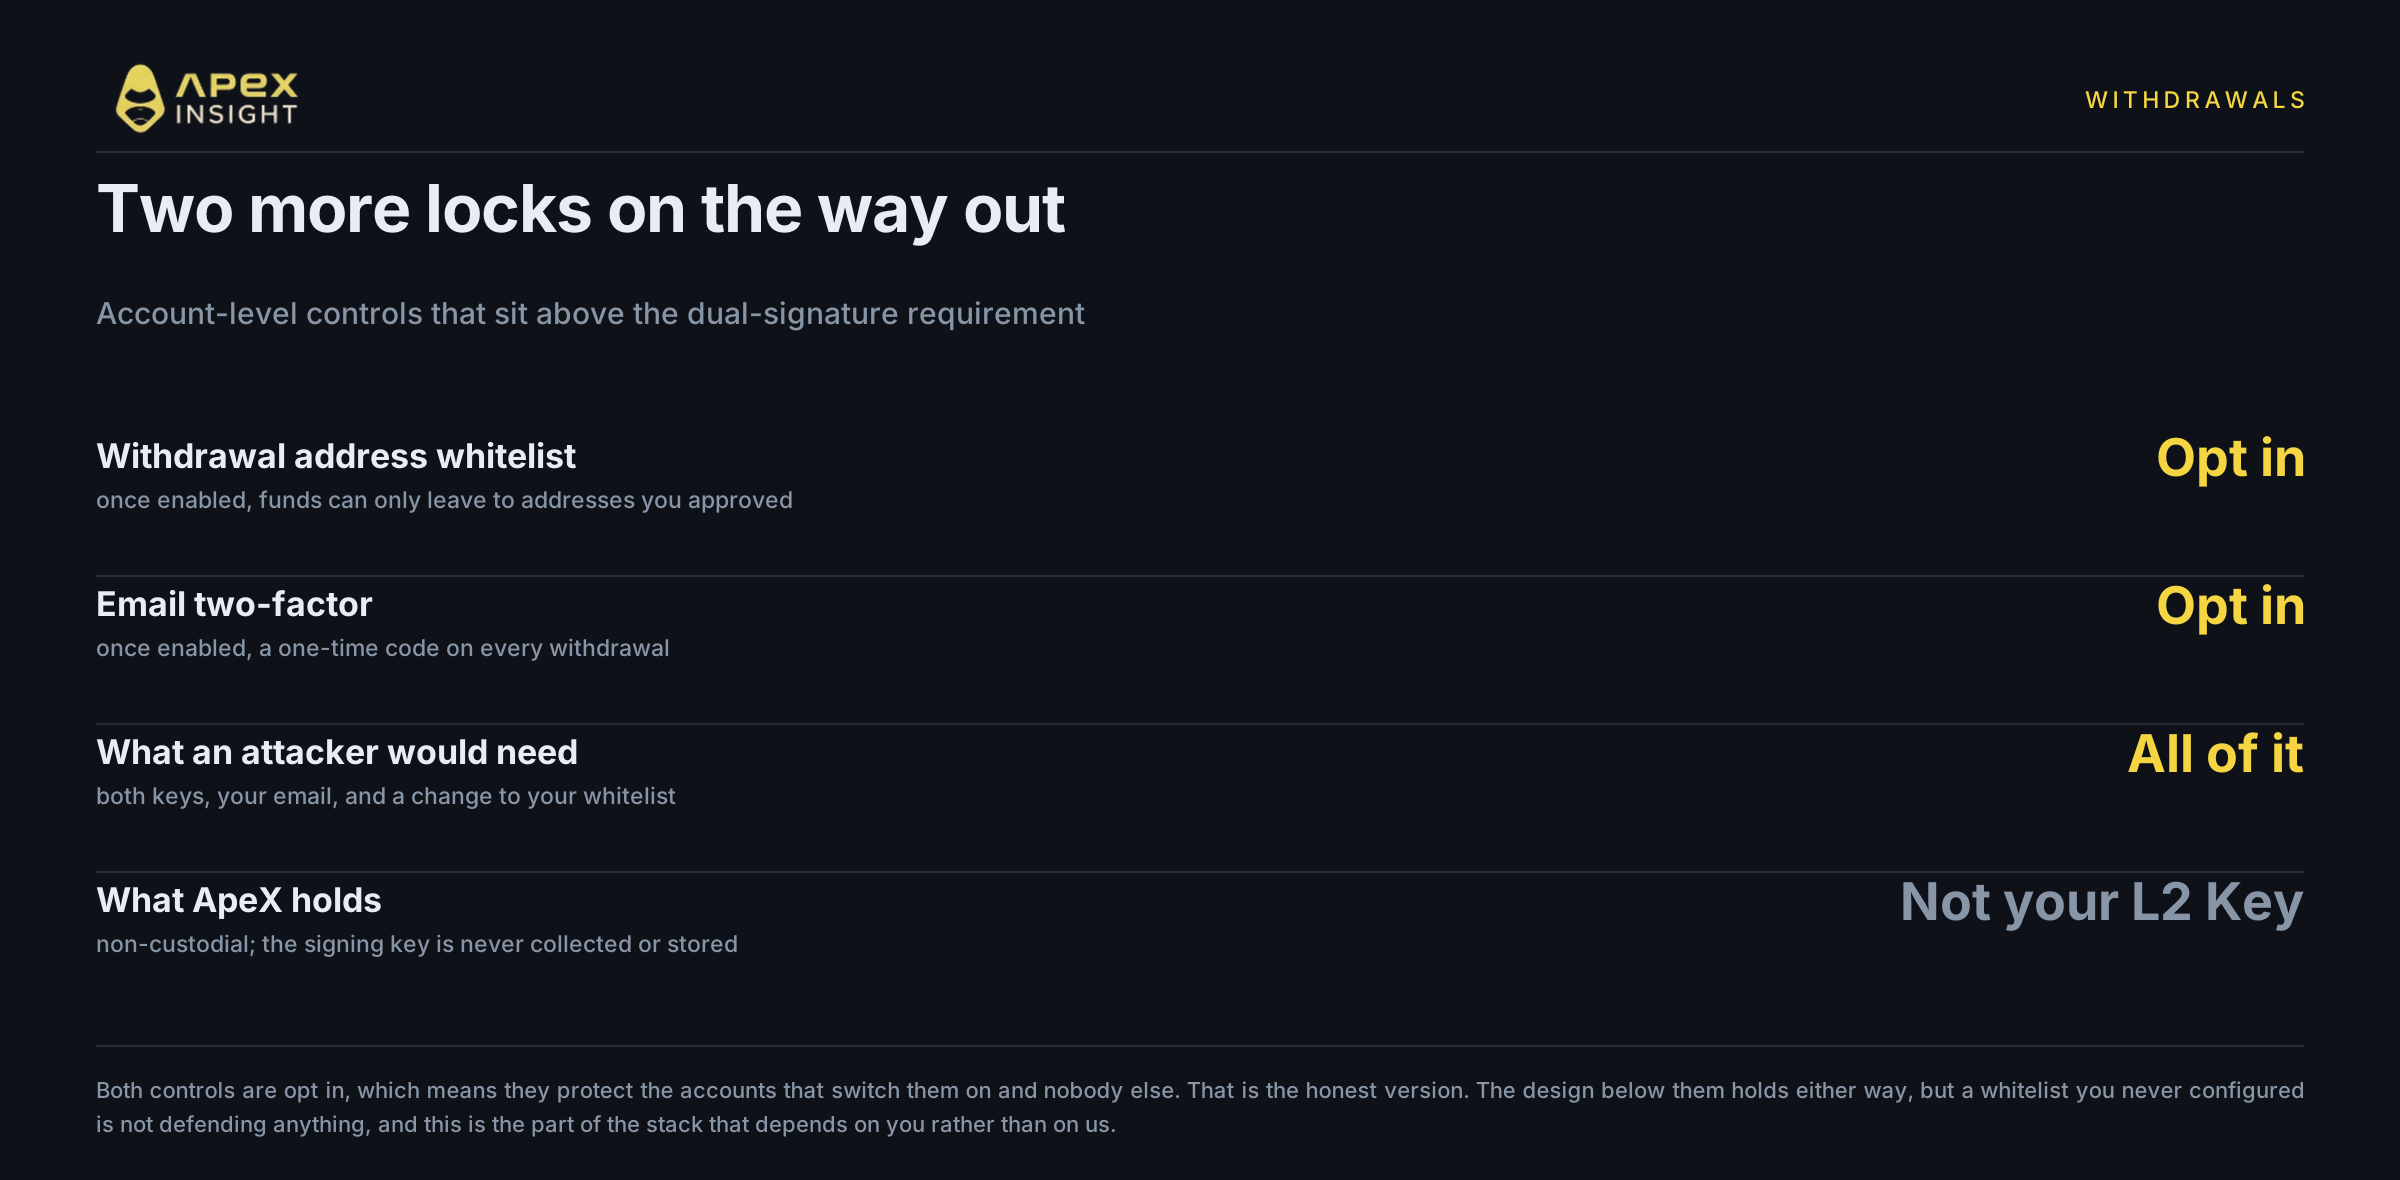
السحب هو الباب الأخير، ولذلك توجد له ضوابط تتجاوز شرط التوقيع المزدوج.
القائمة البيضاء لعناوين السحب تقصر عمليات السحب على عناوين المستلمين التي وافقت عليها مسبقاً. وحتى المهاجم الذي يستوفي كل الشروط الأخرى لا يستطيع إرسال الأموال إلى عنوان غير موجود في قائمتك.
المصادقة الثنائية عبر البريد الإلكتروني تتطلب رمزاً لمرة واحدة يُرسل إلى عنوانك المرتبط قبل إرسال طلب السحب.
عند جمع هذه الضوابط، يحتاج المهاجم إلى API Key وL2 Key والوصول إلى بريدك الإلكتروني الشخصي والقدرة على تغيير قائمتك البيضاء. ولا يكفي اختراق بيئتك المحلية.
هناك ملاحظة مهمة لا ينبغي وضعها في التفاصيل الصغيرة: كلا الضابطين اختياري. فهما يحميان الحسابات التي تفعّلهما ولا يفعلان شيئاً للحسابات التي لا تفعّلهما. وتبقى البنية الأساسية قائمة في الحالتين، لكن القائمة البيضاء التي لم تهيئها لا تحمي أي شيء.
ما لا يفعله هذا التصميم
صفحة أمان تسرد نقاط القوة فقط هي دعاية، لذا إليك النصف الآخر.
لا يحمي حساباً يوافق صاحبه على سحب خبيث. فإذا أقنعك مهاجم بإدراج عنوانه في القائمة البيضاء ثم أكدت رمز البريد الإلكتروني، فقد عملت كل الضوابط المذكورة كما ينبغي، ومع ذلك اختفت الأموال. والهندسة الاجتماعية خارج نموذج التهديد الذي يعالجه فصل المفاتيح.
ولا يحمي من فقدان محفظة L1 التي اشتُق منها L2 Key. إنها جذر الشجرة، وإذا اختُرقت فلن يساعد أي شيء أسفلها.
ولا يجعل الضوابط الاختيارية تلقائية. فالقائمة البيضاء و2FA عبر البريد وربط IP تكون متوقفة افتراضياً.
ولا يضع ApeX خارج حجته الخاصة. فمحرك المخاطر وطبقة التسوية اللذان يفرضان التوقيع المزدوج هما بنيتنا التحتية، وقد جادل هذا المقال بأن السؤال المهم ليس فقط ما إذا كان الكود يعمل بشكل صحيح، بل من المسموح له بتوجيهه. ينطبق هذا السؤال علينا أيضاً، ومن حق القارئ طرحه.
كما أنه لا يزيل مخاطر السوق، وهي المخاطر التي يواجهها معظم المتداولين فعلياً. فالتصفية لا تهتم بمدى جودة فصل مفاتيحك.
ما تزيله البنية هو الفشل المحدد الذي تسبب في خسائر نوفمبر: بيانات اعتماد واحدة مسرّبة كانت مخوّلة بمفردها بتحريك الأموال.
ما الذي يمكنك فعله
هناك أربعة أمور تستحق القيام بها اليوم، وثلاثة منها تستغرق أقل من دقيقة.
فعّل الضوابط الاختيارية. القائمة البيضاء لعناوين السحب و2FA عبر البريد والقائمة البيضاء لعناوين IP هي أجزاء هذه المنظومة التي تعتمد عليك. وتظل متوقفة حتى تفعّلها.
خزّن Passphrase دون اتصال. ليس في تخزين سحابي غير مشفّر ولا في تطبيق مراسلة. فالخادم لا يحتفظ بها بنص واضح، ما يعني أن نسخة في محادثة هي أضعف نسخة موجودة.
استخدم متصفحاً نظيفاً للتداول. جرى أحد حوادث نوفمبر عبر مفتاح أُنشئ وحُفظ في متصفح. ويمكن للإضافات غير الموثوقة قراءة ما تحتفظ به الصفحة. ويزيل الملف الشخصي أو المتصفح المخصص للحسابات عالية القيمة معظم مساحة الهجوم.
تعامل مع API Key مسرّب بجدية، لكن باعتباره قابلاً للاحتواء. إنه خرق للخصوصية وإشارة إلى تدوير بيانات الاعتماد، لكنه ليس بمفرده طريقاً إلى رصيدك.
راجع إعدادات الأمان لديك
فعّل القائمة البيضاء لعناوين السحب و2FA عبر البريد والقائمة البيضاء لعناوين IP.
ينطوي التداول على مخاطر عالية للخسارة، وتزيد الرافعة المالية من المكاسب والخسائر معاً. لا يزيل أي تصميم أمني المخاطر بالكامل، والادعاء الصادق هنا أضيق من الضمان: إن فصل صلاحية القراءة عن سلطة التوقيع واشتراط توقيعين مستقلين لأي حركة أصول يزيل فشل المفتاح الواحد الذي تسبب في خسائر نوفمبر. أما الباقي فيعتمد على الضوابط التي تفعّلها والبيئة التي تتداول منها. هذه ليست نصيحة مالية.
إذا احتجت إلى أي مساعدة، فتواصل مع فريقنا عبر Discord.
الموقع: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
المنهجية. لا يحتوي هذا المقال على بيانات عقود أو سوق تخص ApeX، لذا لا تنطبق عليه أي قاعدة للأسعار. وتأتي تفاصيل حادثتي نوفمبر 2026 من تقارير عامة، وقد وُضعت روابطها عند كل ادعاء؛ ولا تُسمّى المنصات المعنية في هذا المقال، كما أن إحدى الحادثتين هي ادعاء المستخدم المتضرر وليست نتيجة مؤكدة، وقد ذُكر ذلك حيث ورد. وتُعرض الأرقام التي أبلغت عنها المصادر بشكل غير متسق كنطاق مع إسناد الرقمين. ويأتي وصف بنية مفاتيح ApeX Omni وإنفاذ التوقيع المزدوج وضوابط السحب من وثائق منتجات ApeX. وتُوصف القائمة البيضاء لعناوين السحب والمصادقة الثنائية عبر البريد وربط القائمة البيضاء لعناوين IP هنا باعتبارها ضوابط يفعّلها المستخدم؛ تحقق من الحالة الافتراضية الحالية لكل منها في إعدادات حسابك. لا يشكل أي مما سبق نصيحة مالية.