


Veröffentlicht am 20. November 2026
Im November 2026 flossen bei zwei Perpetual-DEXs Gelder ohne Autorisierung aus Nutzer- und Market-Maker-Konten. Entscheidend war nicht die Summe, sondern was intakt blieb, während das Geld bewegt wurde.
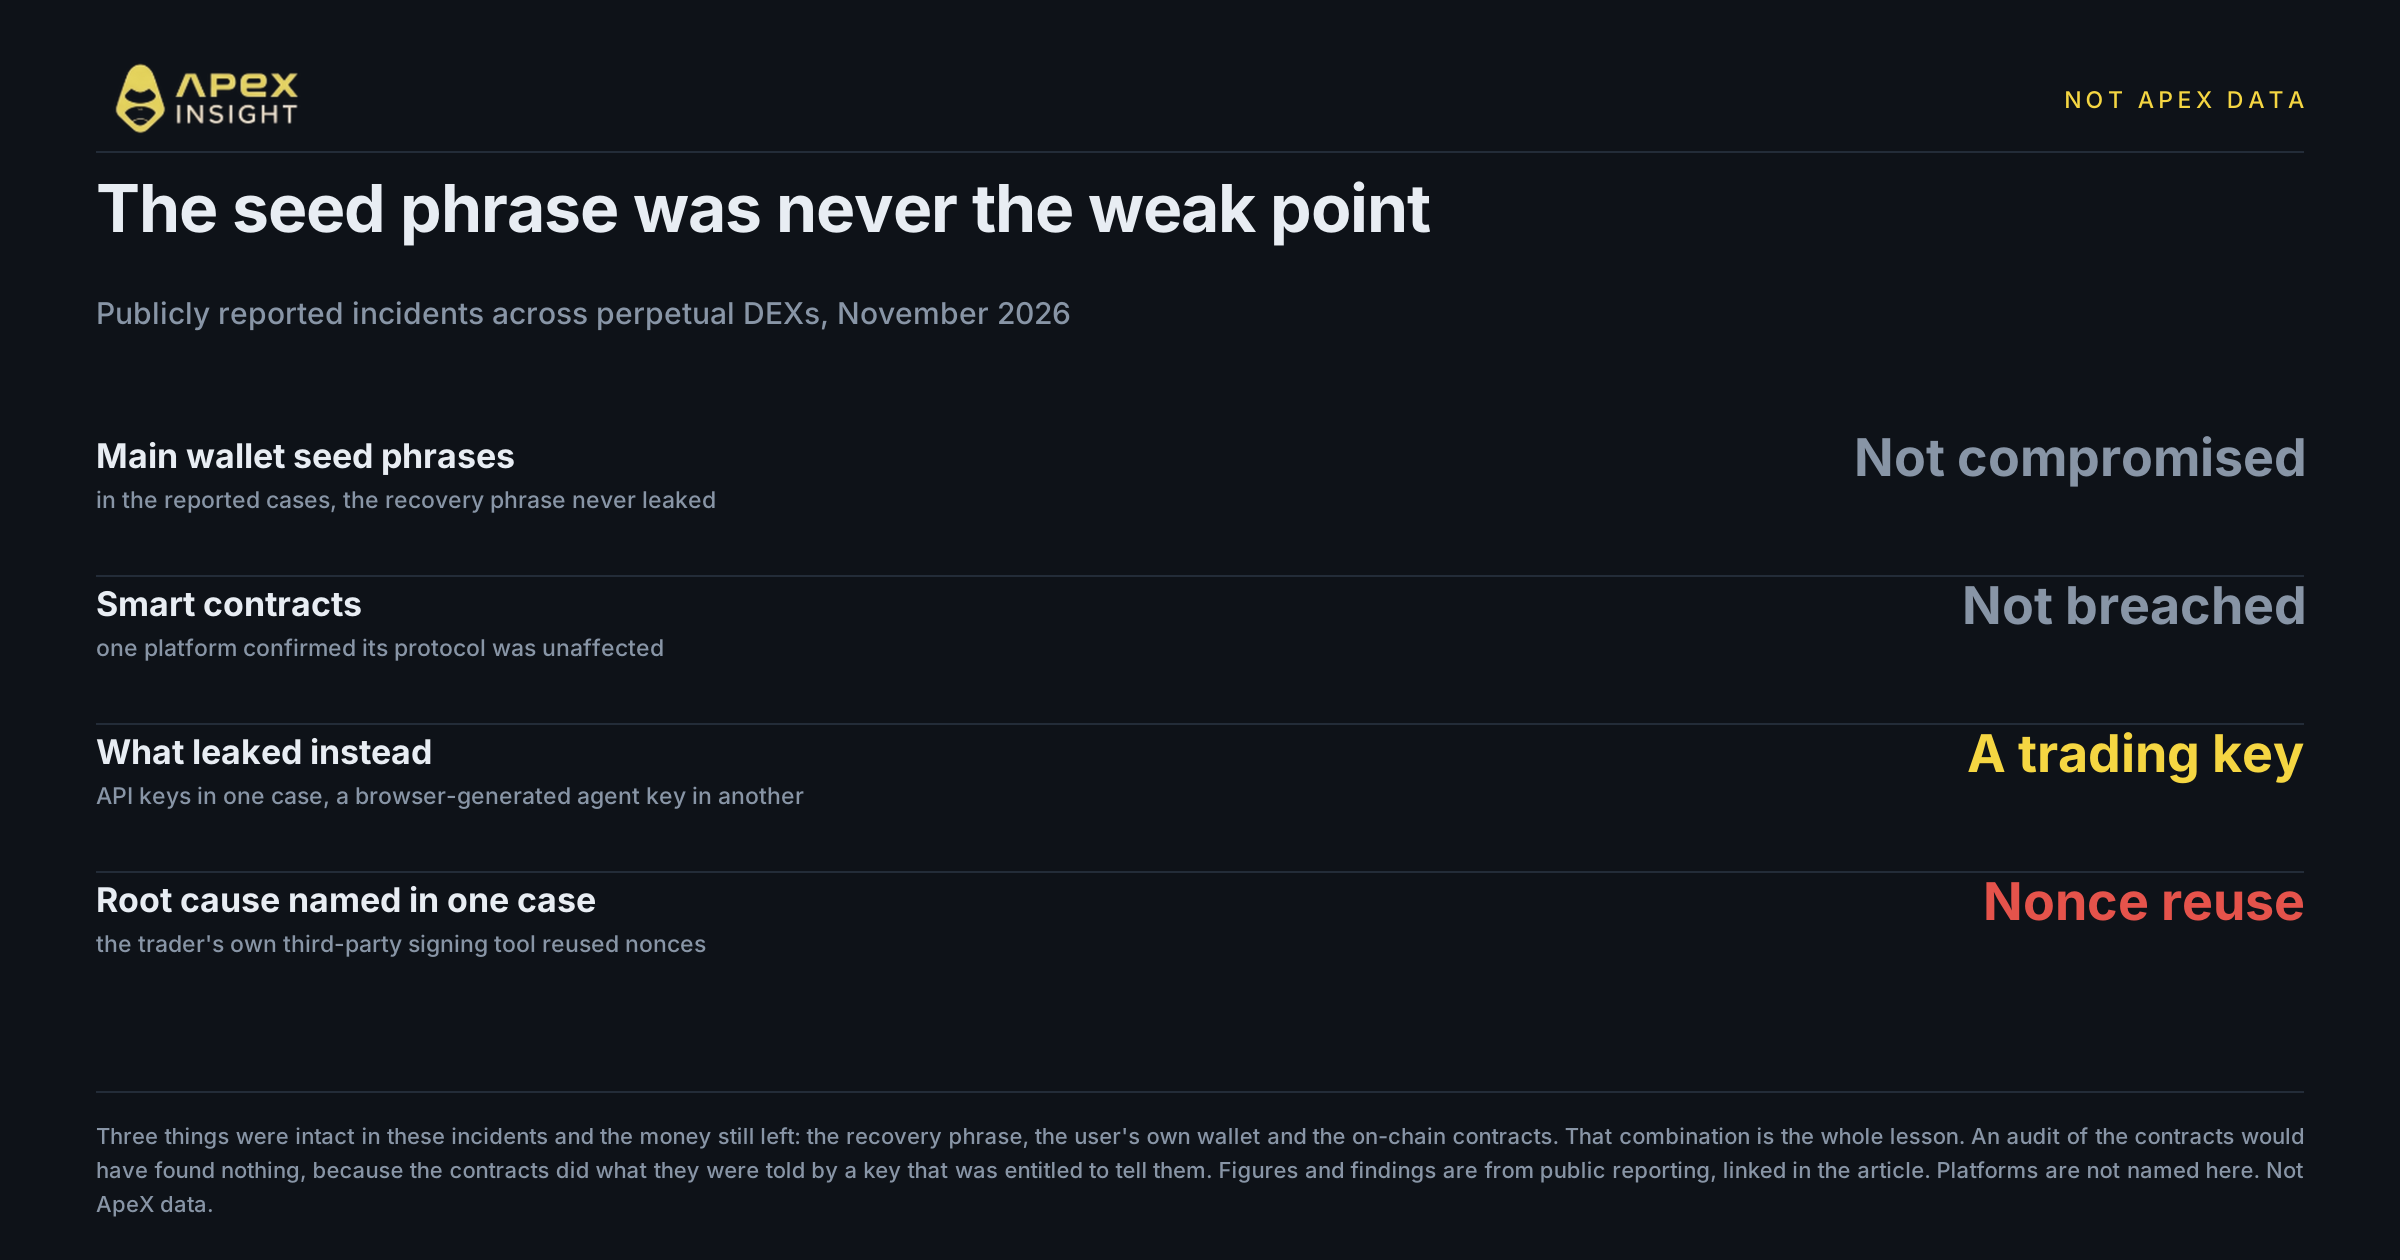
In beiden Fällen wurden Seed-Phrases nicht kompromittiert und Smart Contracts nicht angegriffen. In einem Fall erklärte der Kontoinhaber, keine Transaktion signiert zu haben und dass der private Wallet-Schlüssel nicht offengelegt worden sei. Ein Contract-Audit hätte keinen Fehler gefunden, da die Contracts genau das ausführten, was ein autorisierter Schlüssel anwies.
Warum greifen Angreifer also Trading Keys statt Wallets an? Weil ein Trading Key auf manchen Plattformen genauso wertvoll wie ein Wallet sein kann. Kann ein einzelnes Zugangsmittel Orders platzieren und Gelder bewegen, ist sein Diebstahl praktisch so gut wie der Diebstahl des Wallets.
Dieser Artikel erklärt, was tatsächlich versagte und wie ApeX Omni verhindert, dass ein einzelnes geleaktes Zugangsmittel Ihr Guthaben erreicht.
Die Seed-Phrase war nie der Schwachpunkt
Zwei Vorfälle innerhalb derselben zwei Wochen zeigen das Muster.
Am 16. November pausierte eine Perpetual-DEX Auszahlungen nach einem Angriff im Zusammenhang mit einem geleakten Trading-API-Key und erklärte, Protokoll und Smart Contracts seien nicht betroffen. Rund 10,4 Millionen USDC verließen das System in einer Auszahlung; Forscher bezifferten die Gesamtsumme aus zwei Market-Maker-Konten auf etwa 15,5 Millionen Dollar.
Die Untersuchung führte das Leck auf Signatursoftware zurück, die der Trader außerhalb der Plattform nutzte und die kryptografische Nonces wiederverwendete. Dadurch konnte jeder, der die resultierenden Signaturen beobachtete, den privaten Schlüssel rekonstruieren. Auszahlungen wurden noch am selben Tag wieder geöffnet; ein Guardian-Mechanismus fror die verbleibenden Mittel ein, und der Sicherheitsrat gab dem betroffenen Trader etwa 5 Millionen Dollar zurück.
Diese Einzelheit ist wichtig: Die Plattform erklärte ihren eigenen Code für fehlerfrei, reagierte innerhalb weniger Stunden, und etwa die Hälfte der abgeflossenen Summe kam zurück. Das Geld konnte dennoch abfließen, weil ein Zugangsmittel dazu berechtigt war.
Vier Tage zuvor behauptete ein Nutzer einer anderen Plattform, ein Agent Key habe sein Konto in 44 Minuten geleert. Er berichtete von 33 verkauften Bitcoin und rund 4,56 Millionen bewegten USDT. Die Plattform bildete ein Untersuchungsteam; es handelt sich um die Darstellung des Nutzers, nicht um einen bestätigten Befund.
Seed-Phrase, Wallet und On-Chain-Code waren sicher. Das Geld floss trotzdem ab.
Darum ist die Aussage, die Contracts seien auditiert, keine vollständige Antwort auf die Frage, ob Gelder sicher sind. Ein Audit prüft, ob Contracts tun, was ihnen aufgetragen wird, nicht wer ihnen etwas auftragen darf.
Ein Schlüssel sollte nicht beide Befugnisse besitzen
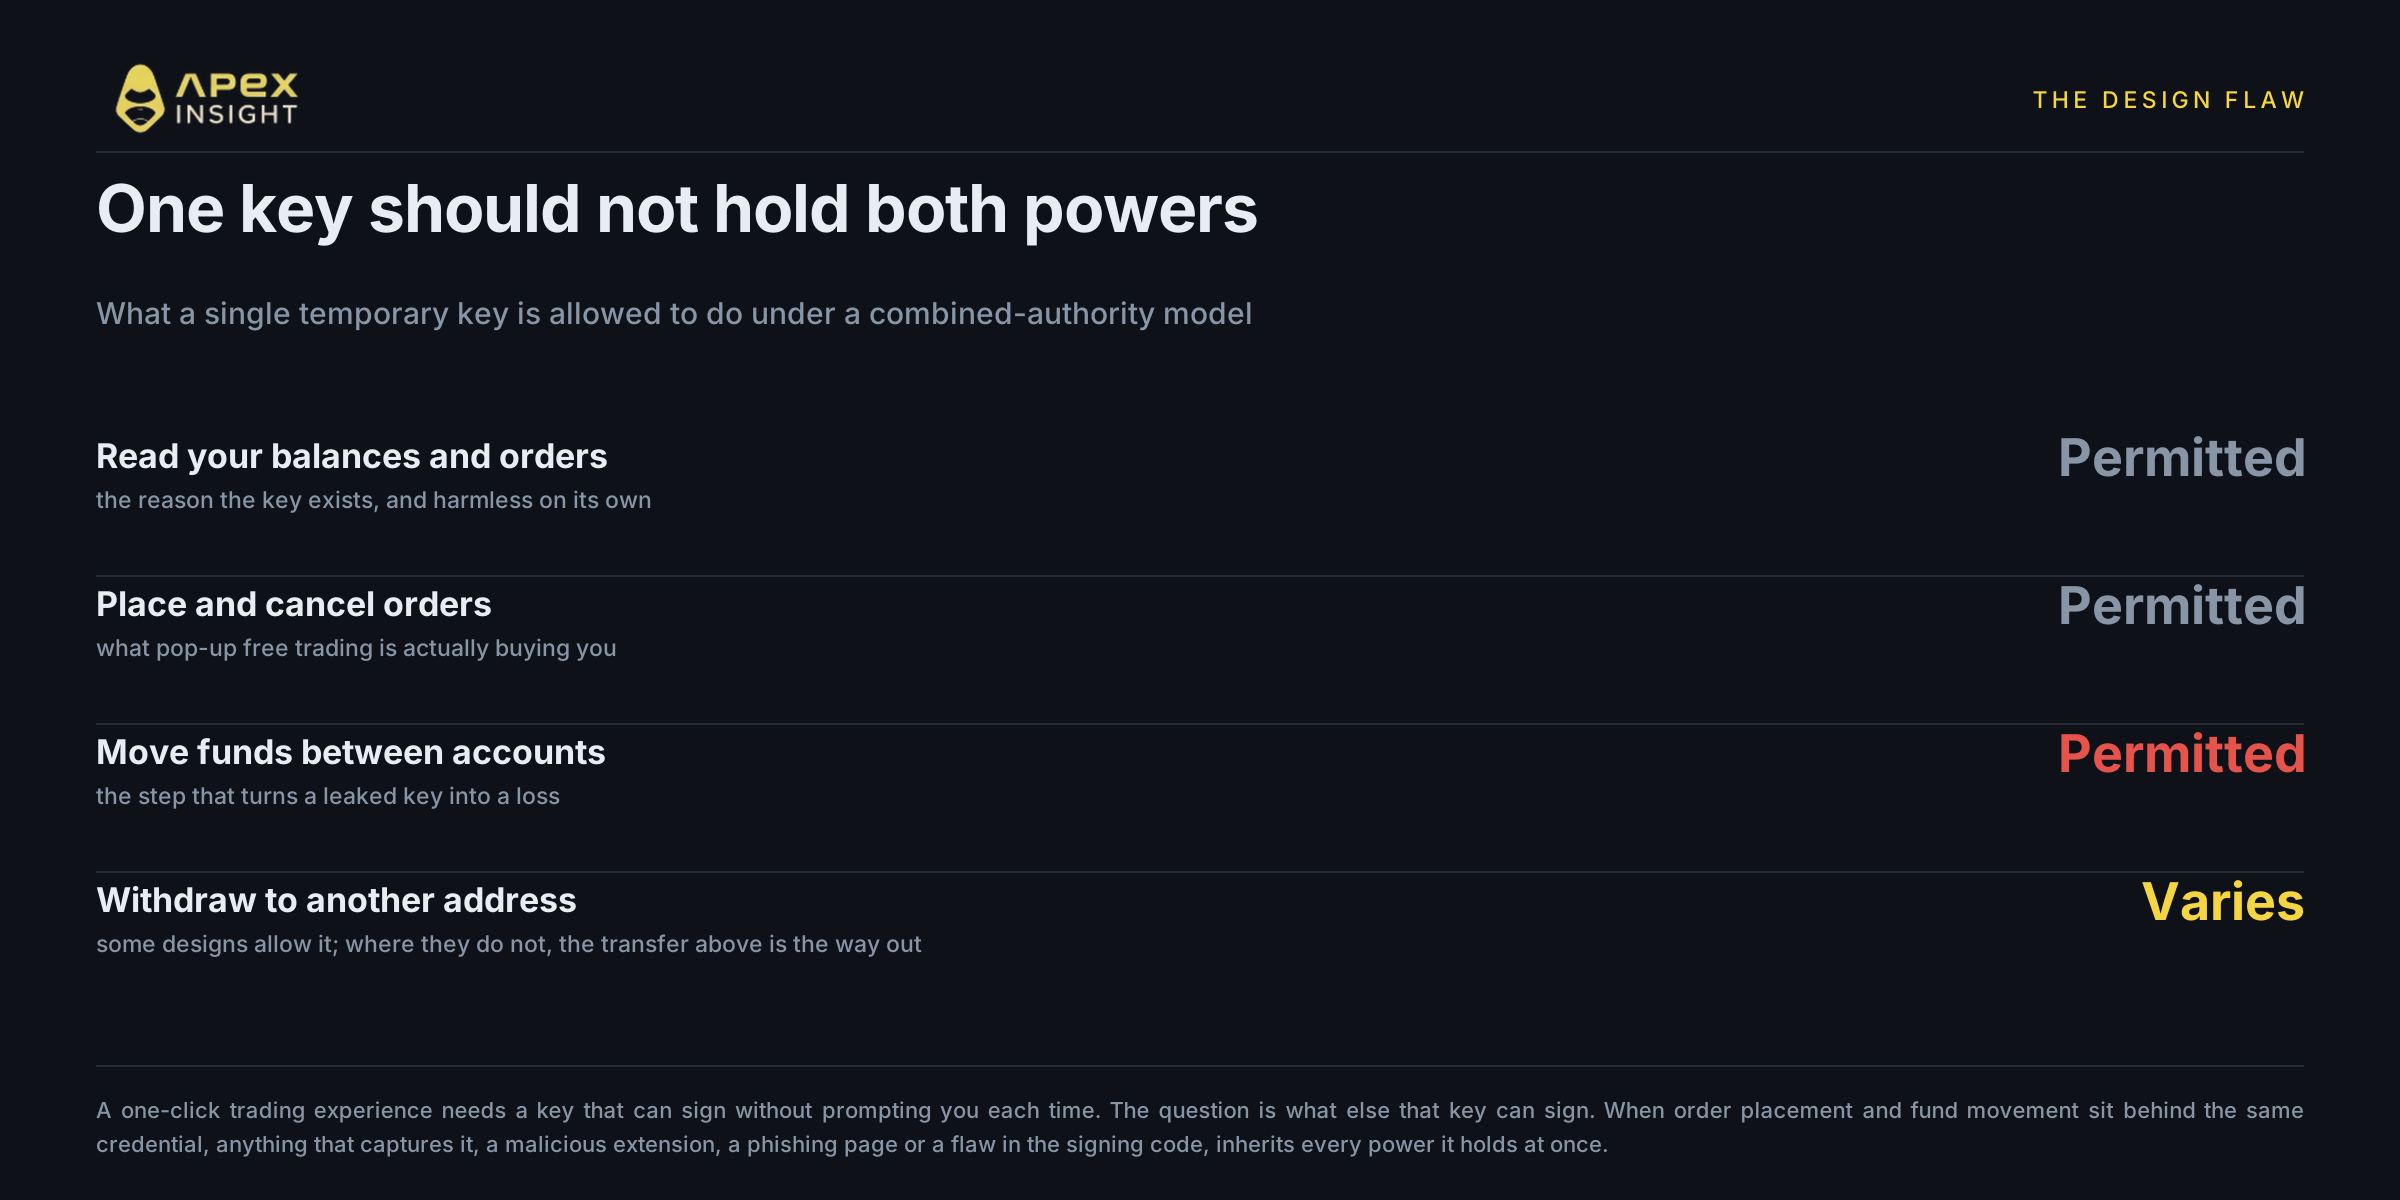
Perpetual-Trading hat ein Usability-Problem: Jede Order in einem Wallet-Popup zu signieren ist unpraktisch. Deshalb erzeugen Plattformen einen temporären Browser-Schlüssel, der in Ihrem Namen ohne Nachfrage signieren kann. Das ist sinnvoll und branchenüblich.
Die Frage ist, was dieser Schlüssel sonst noch signieren darf.
Bei einem Modell mit gebündelten Rechten kann ein Zugangsmittel das Konto lesen, Orders platzieren und stornieren, Gelder zwischen Konten bewegen und teilweise auch Auszahlungen vornehmen. Zusammen bedeutet das: Wer den Schlüssel abfängt, erbt alle seine Befugnisse. Eine bösartige Browser-Erweiterung, Phishing-Seite oder Schwachstelle in der Signatursoftware benötigt keine Seed-Phrase; sie besitzt bereits etwas, dem die Settlement-Schicht gehorcht.
Besonders wichtig ist der interne Transfer. Ein Schlüssel, der nicht an eine externe Adresse auszahlen kann, bleibt gefährlich, wenn er Werte zwischen Konten bewegen darf. Ein Angreifer braucht dann nur ein kontrolliertes Zielkonto. Genau dies beschrieb die Berichterstattung zur Untersuchung: Werte wurden intern in einen vom Angreifer kontrollierten Pool verschoben und von dort abgezogen.
ApeX Omni teilt den Zugriff in zwei Schlüsselsysteme
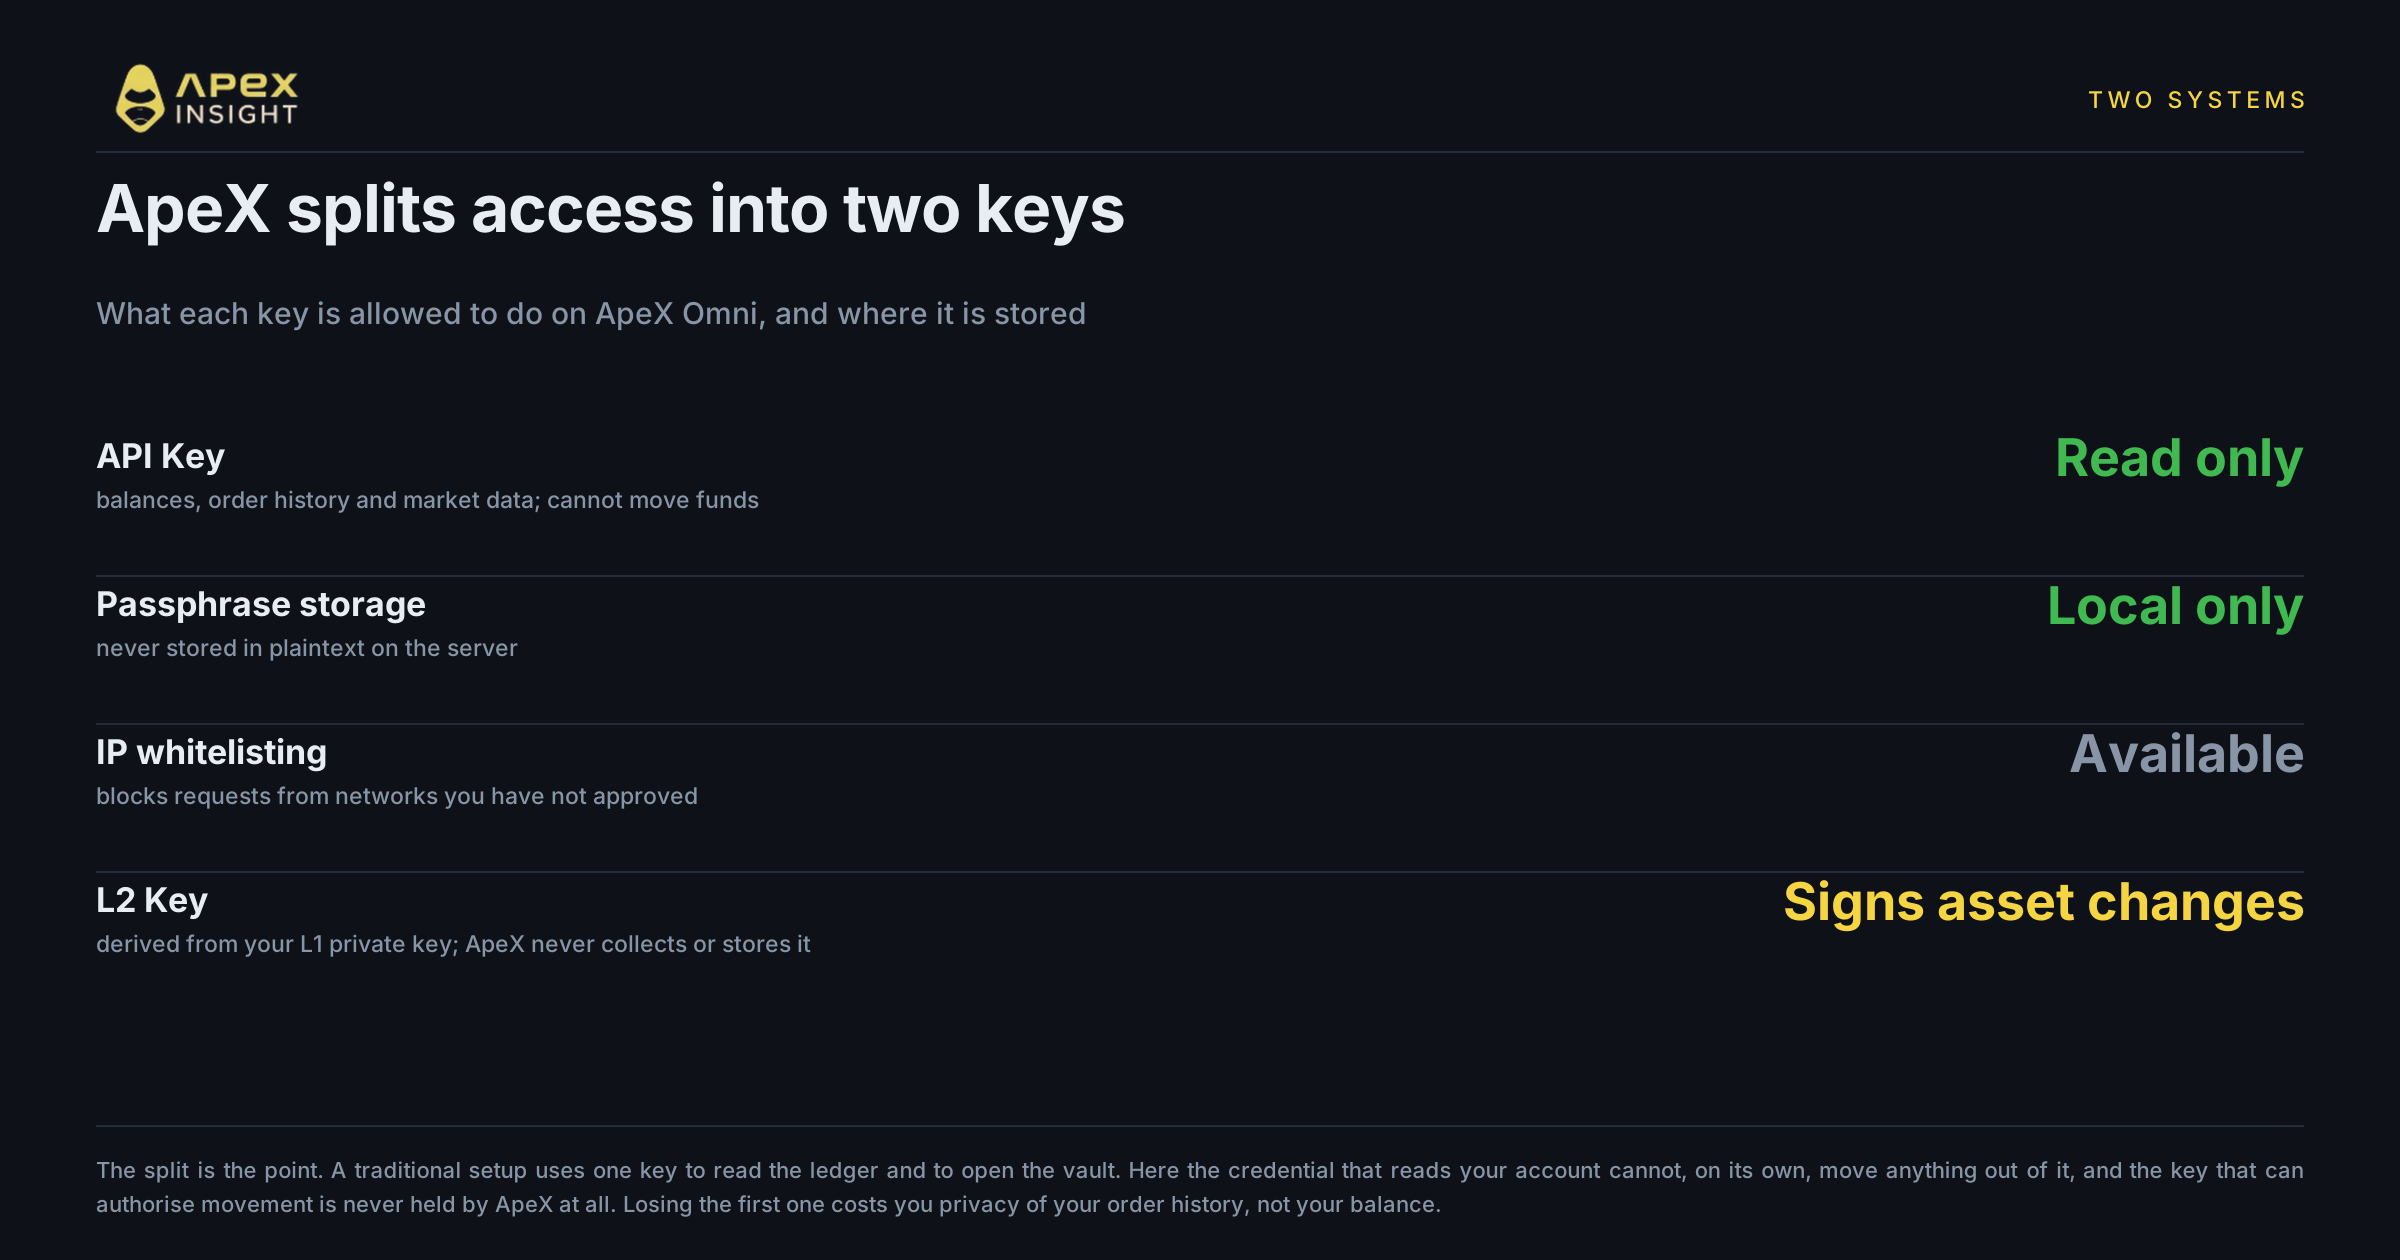
Bei einem herkömmlichen Single-Key-Setup wird derselbe Schlüssel zum Prüfen des Ledgers und zum Öffnen des Tresors verwendet. ApeX Omni trennt diese Aufgaben.
Der API Key ist ein schreibgeschützter Prüfer. Er wird beim Verbinden eines Wallets und der Anmeldung erzeugt und besteht aus Key, Secret und einer individuellen Passphrase. Er kann Kontostände, Orderhistorie und Marktdaten lesen, aber keine Bewegung von Geldern einleiten. Der Server speichert die Passphrase nicht im Klartext. IP-Whitelisting wird ebenfalls unterstützt; aktivierte Anfragen aus nicht genehmigten Netzwerken werden auch bei offengelegten Zugangsdaten abgelehnt.
Der L2 Key signiert Änderungen am Vermögensstatus. Er ist ein asymmetrisches Schlüsselpaar, das deterministisch aus Ihrem privaten Ethereum-Mainnet-Schlüssel abgeleitet wird. ApeX erhebt oder speichert ihn nicht. Das bedeutet Non-Custodial in der Praxis: Auf unserer Seite existiert keine Kopie, die leaken, angefordert oder falsch behandelt werden könnte.
Wenn Ihr API Key geleakt wird, erfährt ein Angreifer, was Sie halten und gehandelt haben. Das ist ein Datenschutzproblem, aber für sich genommen kein Solvenzproblem, da der Schlüssel allein nichts bewegen kann.
Geldbewegungen benötigen beide Signaturen
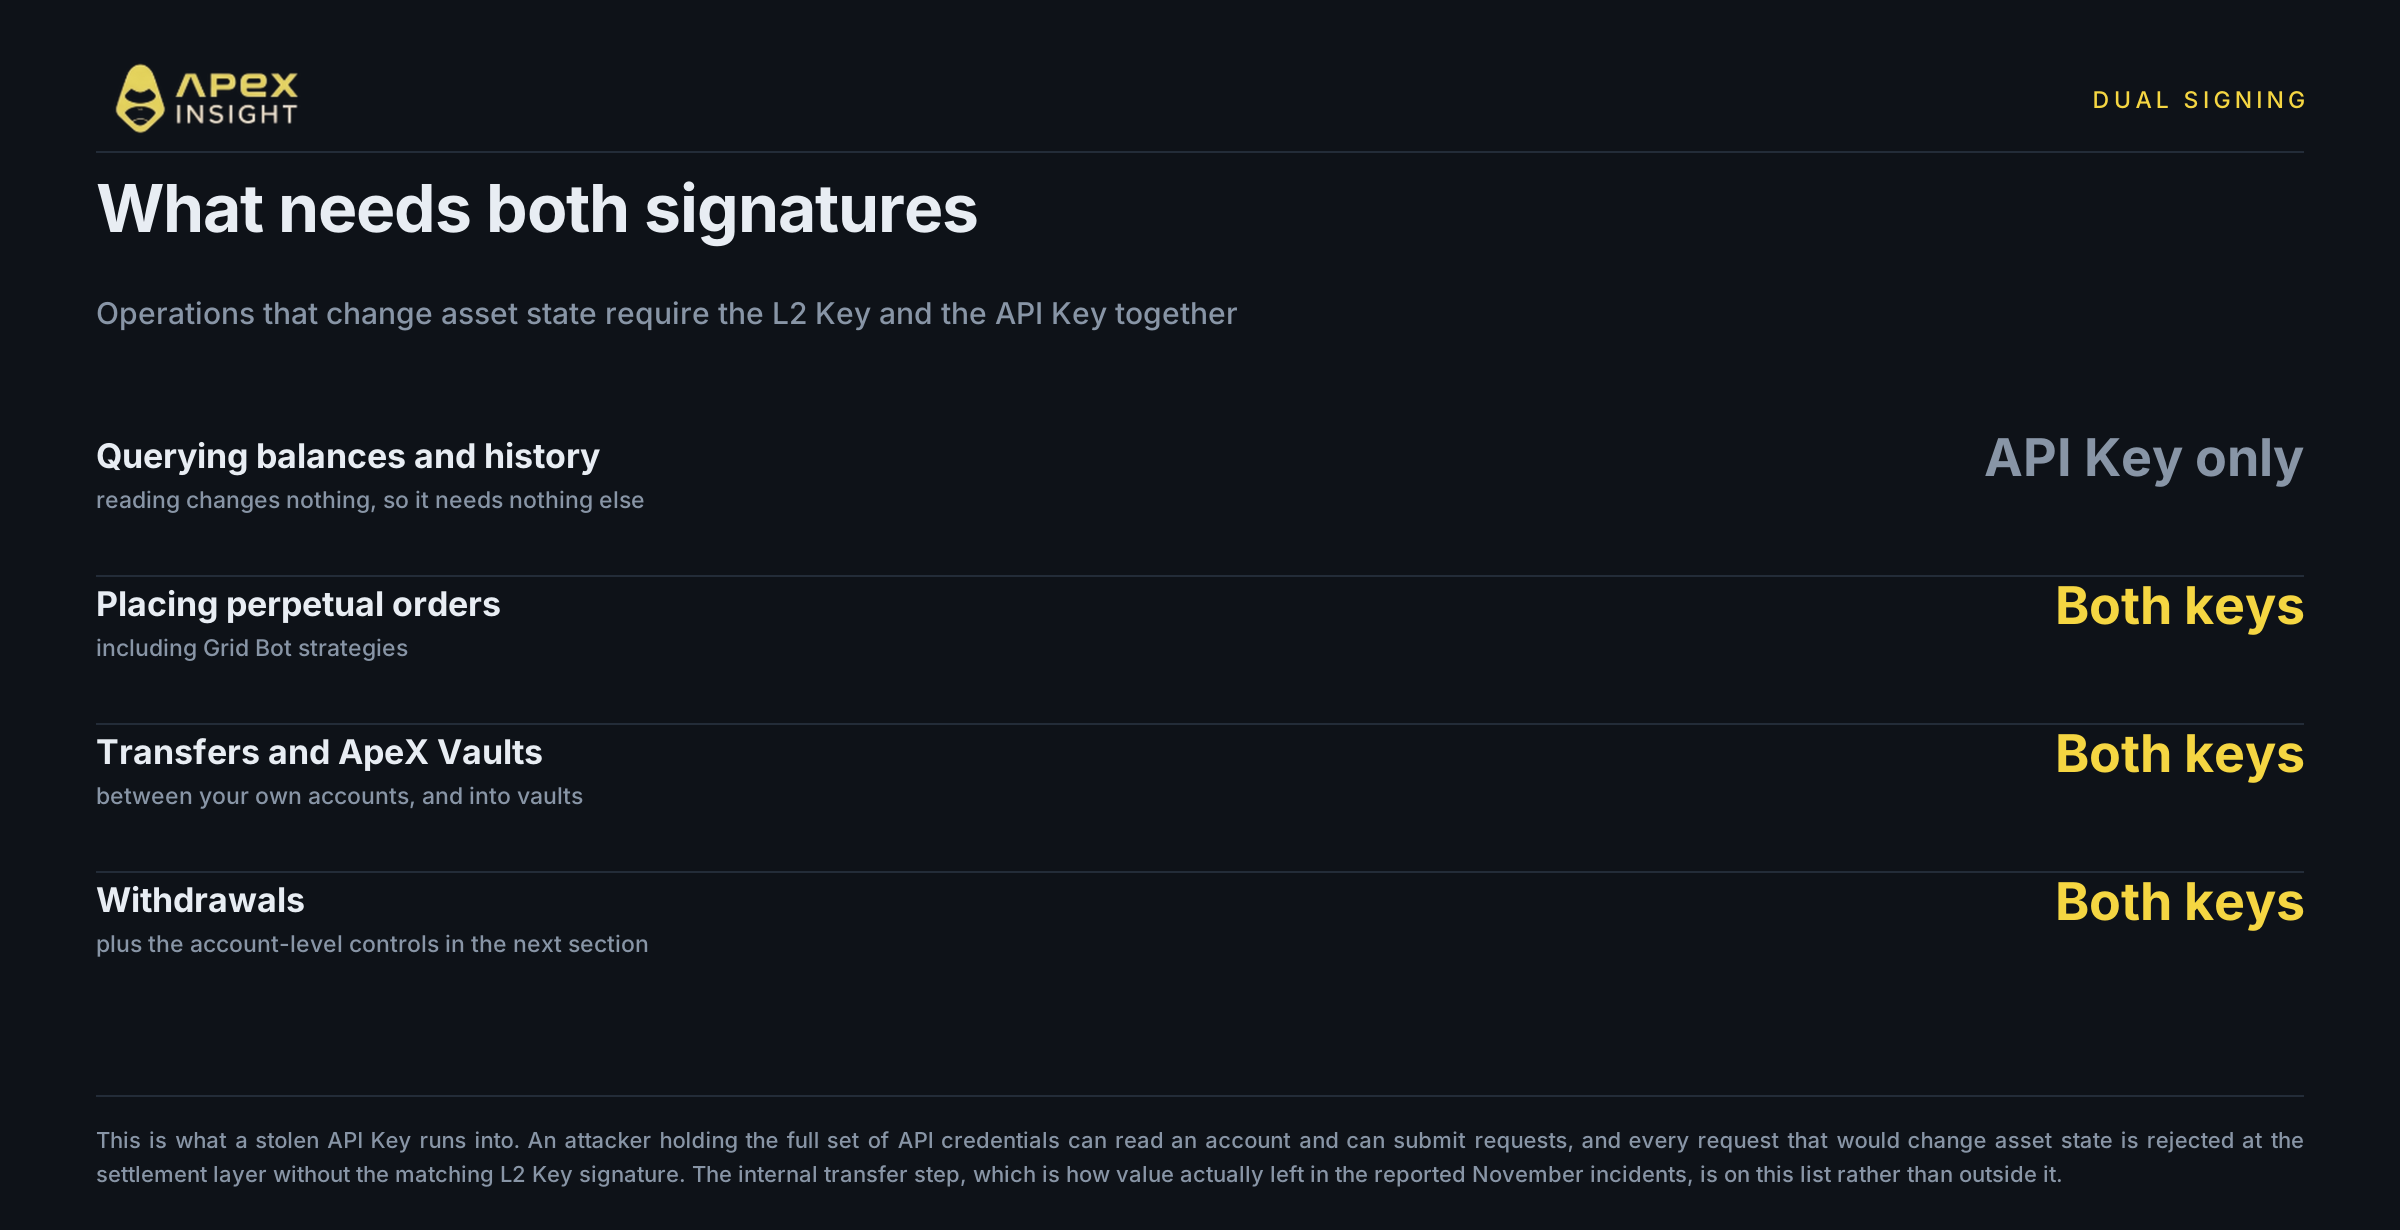
Zum Lesen eines Kontos genügt die API-Key-Authentifizierung. Jede Operation, die den Vermögensstatus ändert, benötigt dagegen API Key und L2 Key gemeinsam; dies wird von der Risk Engine und nicht nur von der Oberfläche erzwungen.
Dazu gehören Perpetual-Orders, Grid-Bot-Strategien, Transfers zwischen eigenen Konten, die Teilnahme an ApeX Vaults und Auszahlungen.
Versucht ein Angreifer mit vollständigen API-Zugangsdaten, das Konto durch ungewöhnliche Trades oder Transfers zu leeren, wird jede Statusänderung auf der Settlement-Schicht abgelehnt, weil die passende L2-Key-Signatur fehlt. Ein kompromittierter API Key allein verursacht keinen Verlust.
Der interne Transfer steht ausdrücklich auf der Liste mit zwei Signaturen. Der Schritt, durch den in den November-Fällen Werte abflossen, gilt in diesem Design als Vermögensbewegung und nicht als normale Kontonutzung.
Falls der L2 Key selbst geleakt wird, ist die Gefährdung anders gelagert. Er wird aus Ihrem privaten Ethereum-Mainnet-Schlüssel abgeleitet, von ApeX nicht ausgestellt, nicht erneut ausgestellt und niemals an uns übertragen oder bei uns gespeichert. Sein Schutz entspricht dem Schutz des zugrunde liegenden Wallets. Die Trennung stellt sicher, dass die von uns ausgegebenen Zugangsdaten Ihr Geld nicht allein bewegen können.
Auszahlungen haben zwei weitere Sperren
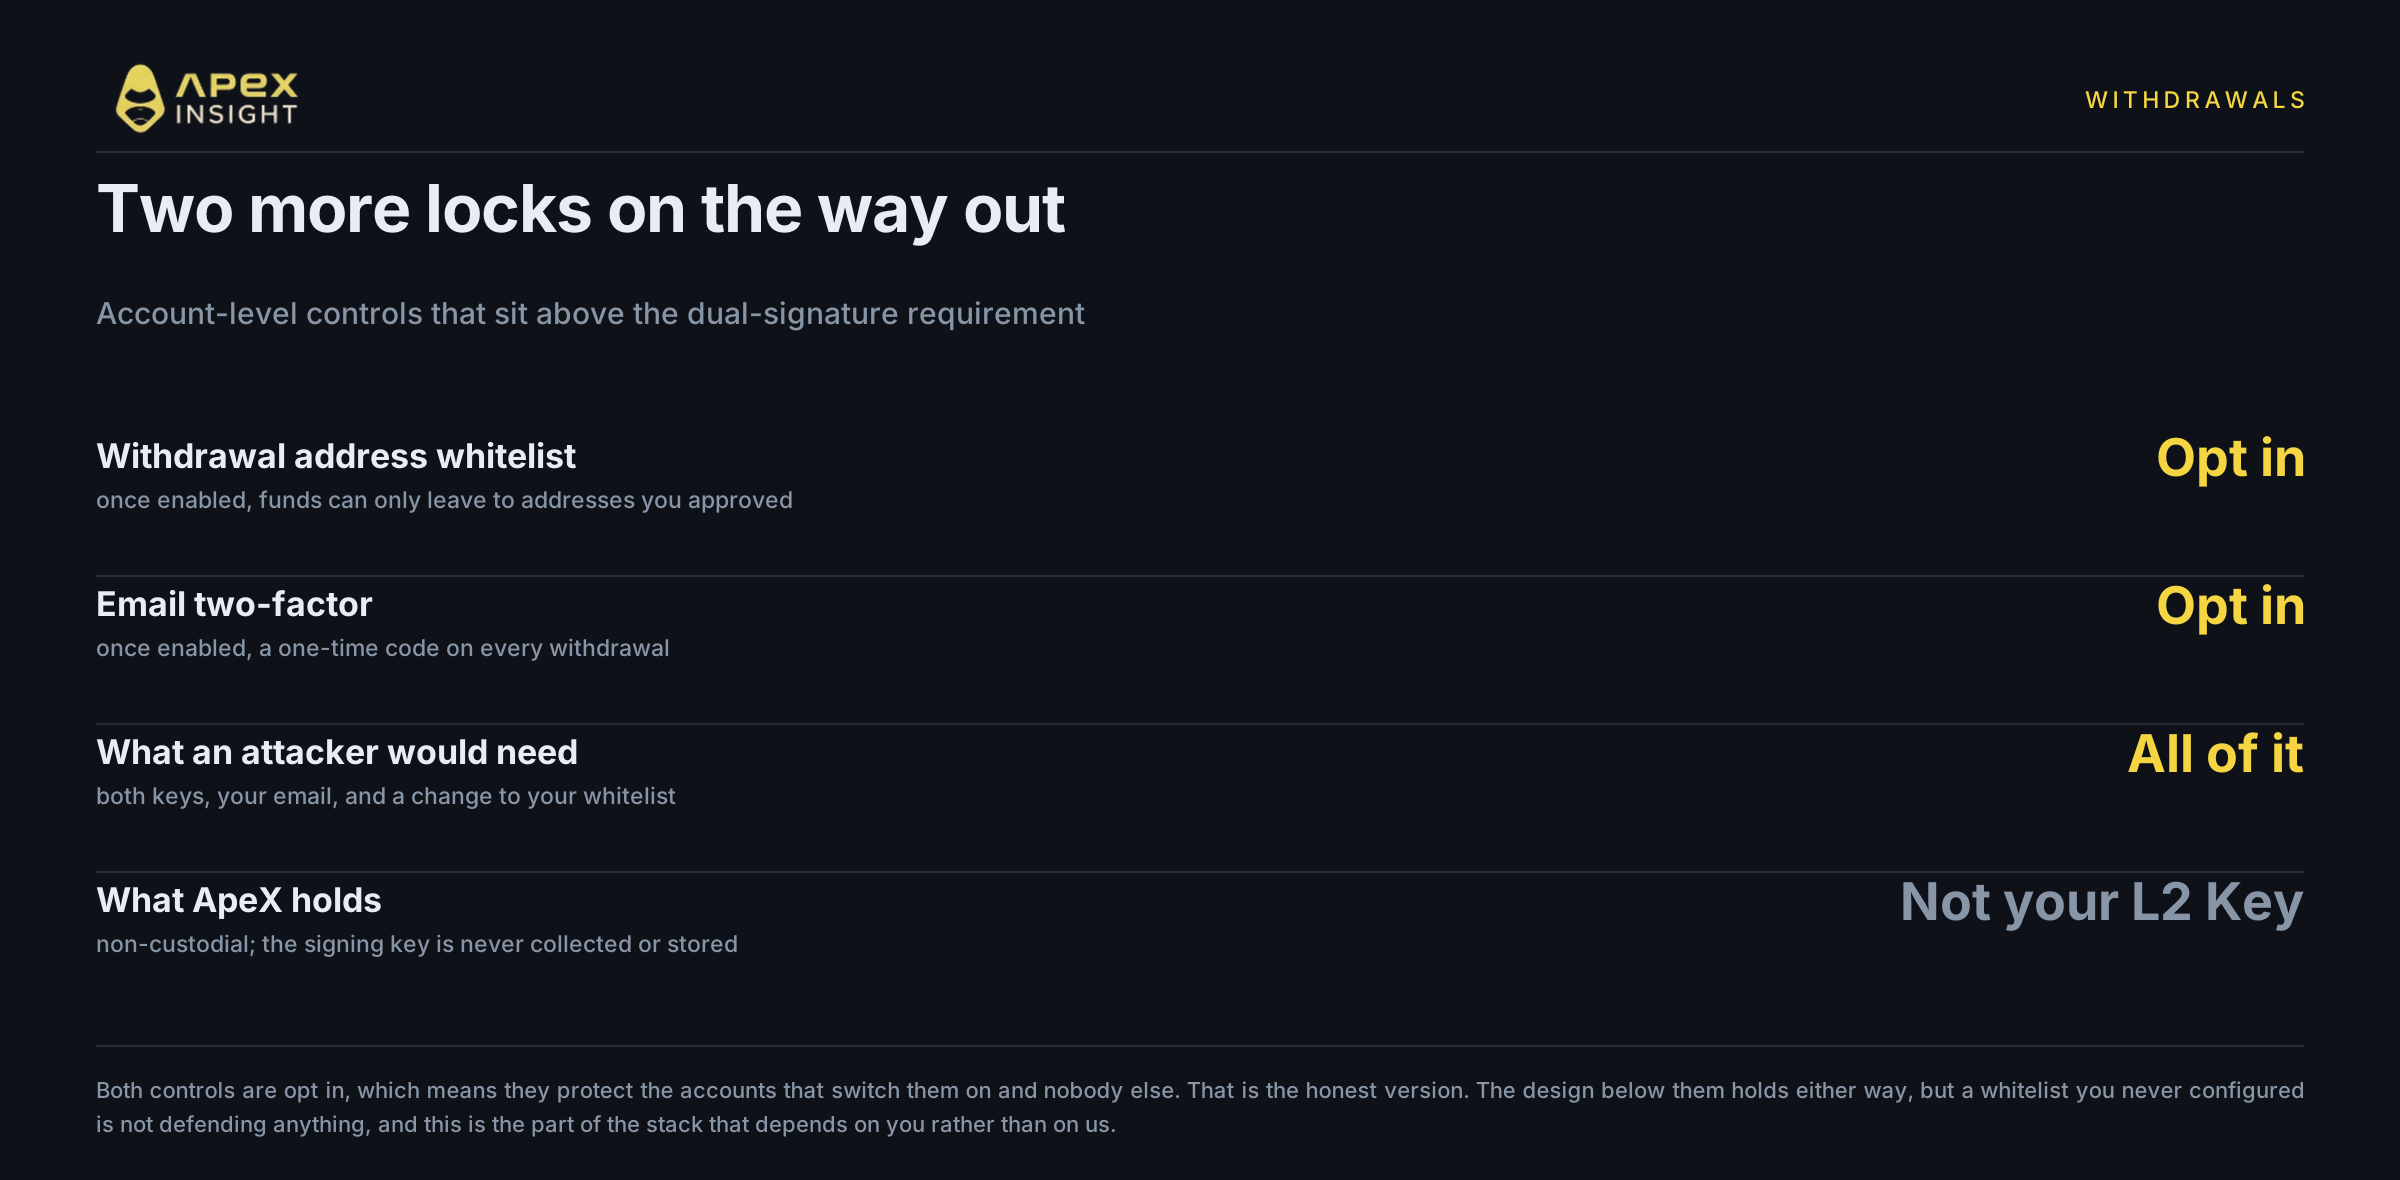
Die Auszahlung ist die letzte Tür und verfügt zusätzlich zur Zwei-Signaturen-Anforderung über weitere Kontrollen.
Die Whitelist von Auszahlungsadressen beschränkt Auszahlungen auf zuvor genehmigte Empfängeradressen.
E-Mail-Zwei-Faktor-Authentifizierung verlangt vor dem Absenden einer Auszahlung einen Einmalcode an Ihre verknüpfte Adresse.
Zusammen müsste ein Angreifer API Key, L2 Key, Zugriff auf Ihre persönliche E-Mail und die Möglichkeit besitzen, Ihre Whitelist zu ändern. Eine kompromittierte lokale Umgebung reicht nicht aus.
Beide Kontrollen sind optional. Sie schützen nur Konten, die sie aktivieren. Eine nie konfigurierte Whitelist schützt nichts.
Was dieses Design nicht leistet
Eine Sicherheitsseite, die nur Stärken nennt, wäre Marketing. Deshalb folgt die andere Hälfte.
Es schützt kein Konto, dessen Inhaber eine bösartige Auszahlung genehmigt. Überredet ein Angreifer Sie, seine Adresse zu whitelisten und den E-Mail-Code zu bestätigen, haben alle Kontrollen korrekt funktioniert und das Geld ist dennoch weg. Social Engineering liegt außerhalb des Bedrohungsmodells der Schlüsseltrennung.
Es schützt nicht vor dem Verlust des L1-Wallets, aus dem der L2 Key abgeleitet wird. Wird diese Wurzel kompromittiert, hilft nichts darunter.
Es aktiviert optionale Kontrollen nicht automatisch. Whitelisting, E-Mail-2FA und IP-Bindung sind standardmäßig ausgeschaltet.
Es beseitigt auch kein Marktrisiko. Eine Liquidation kümmert sich nicht darum, wie gut Ihre Schlüssel getrennt sind.
Die Architektur beseitigt jedoch den konkreten Fehler hinter den November-Verlusten: ein einzelnes geleaktes Zugangsmittel, das allein Gelder bewegen durfte.
Was Sie tun können
Vier Maßnahmen sind heute sinnvoll; drei dauern weniger als eine Minute.
Aktivieren Sie die optionalen Kontrollen. Whitelist für Auszahlungsadressen, E-Mail-2FA und IP-Whitelisting bleiben bis zur Aktivierung ausgeschaltet.
Speichern Sie Ihre Passphrase offline. Nicht in unverschlüsseltem Cloud-Speicher und nicht in einer Messenger-App.
Verwenden Sie einen sauberen Browser für Trading. Ein eigenes Profil oder ein eigener Browser reduziert die Angriffsfläche.
Behandeln Sie einen geleakten API Key als ernst, aber überlebbar. Er bedeutet eine Datenschutzverletzung und sollte rotiert werden; allein ermöglicht er keinen Zugriff auf Ihr Guthaben.
Sicherheitseinstellungen prüfen
Aktivieren Sie die Whitelist für Auszahlungsadressen, E-Mail-2FA und IP-Whitelisting.
Trading birgt ein hohes Verlustrisiko, und Hebel verstärkt Gewinne wie Verluste. Kein Sicherheitsdesign beseitigt Risiken vollständig. Die faire Aussage ist enger als eine Garantie: Die Trennung von Lesezugriff und Signaturbefugnis sowie zwei unabhängige Signaturen für jede Vermögensbewegung beseitigen den Single-Key-Fehler hinter den November-Verlusten. Der Rest hängt von Ihren aktivierten Kontrollen und Ihrer Handelsumgebung ab. Dies ist keine Finanzberatung.
Bei Fragen können Sie unser Team über Discord erreichen.
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Methodik. Dieser Artikel enthält keine ApeX-Contract- oder Marktdaten; daher gilt keine Preiskonvention. Die Einzelheiten zu den Vorfällen im November 2026 stammen aus öffentlichen Berichten und sind jeweils verlinkt. Die beteiligten Plattformen werden nicht genannt; einer der Vorfälle ist die unbestätigte Behauptung des betroffenen Nutzers. Uneinheitlich berichtete Zahlen werden als Bereich mit beiden Quellenangaben dargestellt. Die Beschreibung der ApeX-Omni-Schlüsselarchitektur, der Zwei-Signaturen-Durchsetzung und der Auszahlungskontrollen basiert auf der ApeX-Produktdokumentation. Whitelisting von Auszahlungsadressen, E-Mail-2FA und IP-Whitelist-Bindung werden als vom Nutzer zu aktivierende Kontrollen beschrieben; prüfen Sie den aktuellen Standardstatus in Ihren Kontoeinstellungen. Dies ist keine Finanzberatung.