

20 नवंबर 2026 को प्रकाशित
नवंबर 2026 में दो perpetual DEX से user और market maker accounts के funds बिना अनुमति निकल गए। महत्वपूर्ण बात रकम नहीं थी, बल्कि यह थी कि funds move होने के दौरान क्या सुरक्षित रहा।
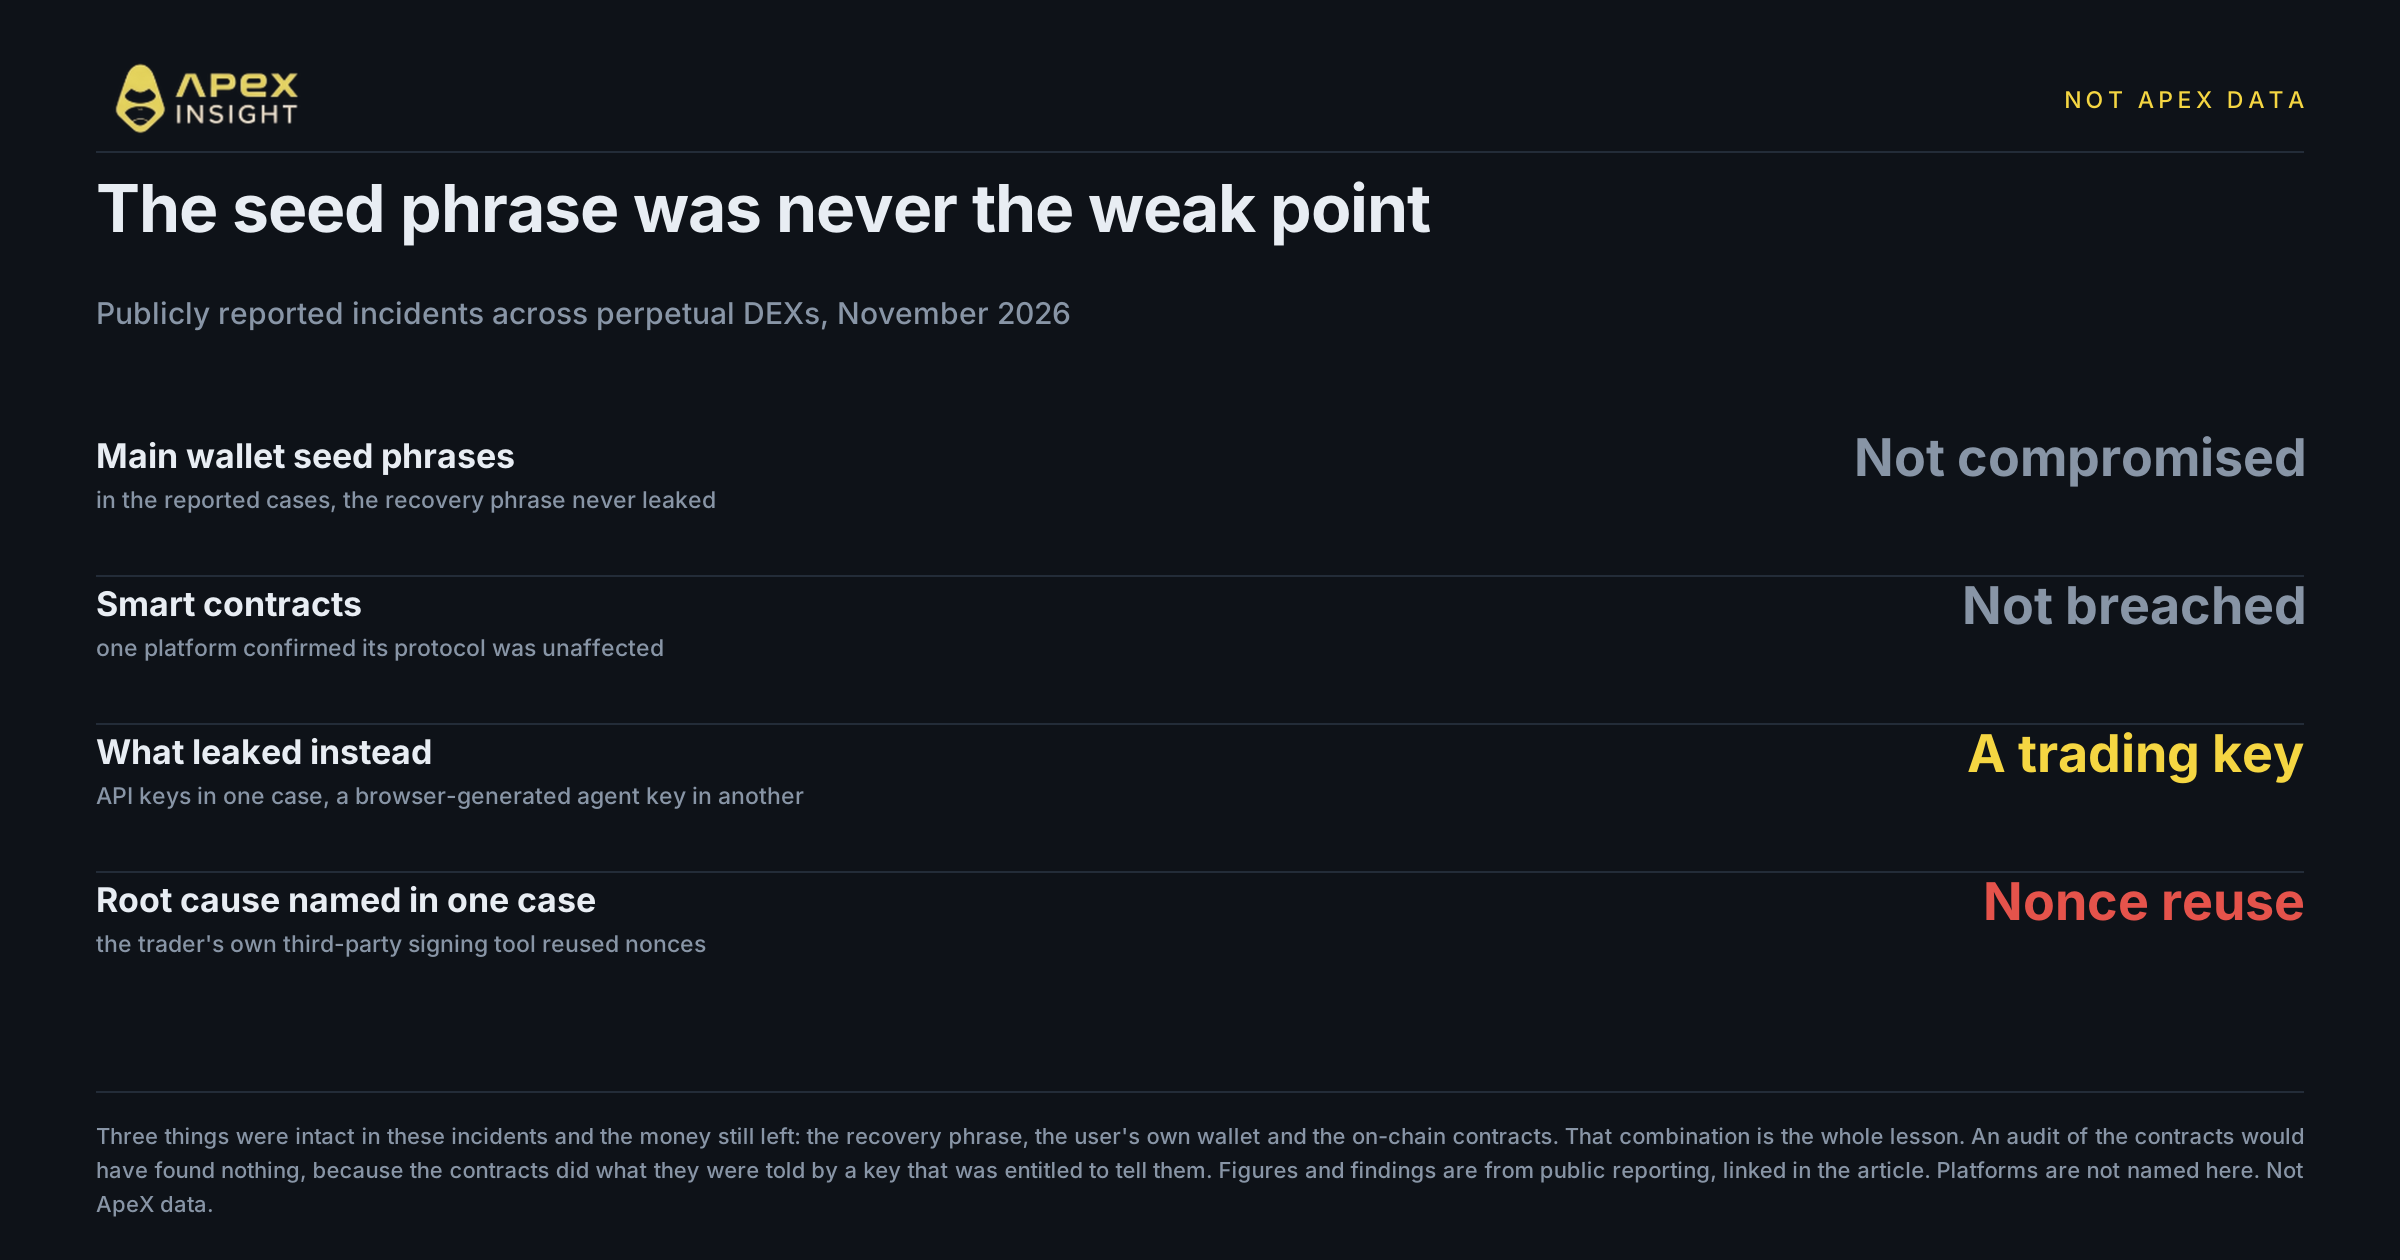
दोनों मामलों में seed phrases compromise नहीं हुईं और smart contracts breach नहीं हुए। एक मामले में account holder ने कहा कि कोई transaction sign नहीं हुई और wallet की private key expose नहीं हुई। Contract audit में कुछ गलत नहीं मिलता, क्योंकि contracts ने वही किया जो authorised key ने कहा।
इसलिए attackers wallets के बजाय trading keys को target क्यों करते हैं? कुछ platforms पर trading key लगभग wallet जितनी शक्तिशाली होती है। यदि एक credential orders place और funds move दोनों कर सकता है, तो उसे चुराना wallet चुराने जैसा है और उस तक पहुंचना आसान है।
यह लेख बताता है कि वास्तव में क्या विफल हुआ और ApeX Omni किस तरह बनाया गया है ताकि एक leaked credential आपके balance तक न पहुंच सके।
Seed phrase कमजोर बिंदु नहीं थी
दो हफ्तों के भीतर हुई दो घटनाएं यही pattern दिखाती हैं।
16 नवंबर को एक perpetual DEX ने leaked trading API key से जुड़े breach के बाद withdrawals रोक दिए और कहा कि protocol तथा smart contracts प्रभावित नहीं हुए। एक withdrawal में लगभग $10.4 million USDC निकल गया; researchers ने दो market maker accounts से कुल राशि लगभग $15.5 million बताई।
Post-mortem ने leak को platform के बाहर trader द्वारा इस्तेमाल किए गए signing software से जोड़ा। उसने cryptographic nonces reuse किए, जिससे signatures देखने वाला कोई भी व्यक्ति private key reconstruct कर सकता था। उसी दिन withdrawals फिर खुले; guardian mechanism ने बची राशि freeze की और security council ने प्रभावित trader को लगभग $5 million लौटाए।
यह detail महत्वपूर्ण है: platform ने कहा कि उसका code दोषी नहीं था, उसने घंटों में प्रतिक्रिया दी और निकली राशि का लगभग आधा लौट आया। फिर भी funds निकले, क्योंकि एक credential को उन्हें move करने की अनुमति थी।
चार दिन पहले दूसरे platform के एक user ने कहा कि agent key ने 44 मिनट में account खाली कर दिया—33 bitcoin बिके और लगभग 4.56 million USDT सात internal transfers में move हुए। Platform ने investigation team बनाई; यह user का आरोप है, confirmed finding नहीं।
रकम अलग रखकर देखें: recovery phrase, user wallet और on-chain code सुरक्षित थे। फिर भी funds चले गए।
इसीलिए “हमारे contracts audited हैं” इस सवाल का पूरा उत्तर नहीं है कि “क्या मेरे funds सुरक्षित हैं?” Audit देखता है कि contracts निर्देश के अनुसार काम करते हैं या नहीं; यह नहीं देखता कि निर्देश देने की अनुमति किसे है।
एक key के पास दोनों अधिकार नहीं होने चाहिए
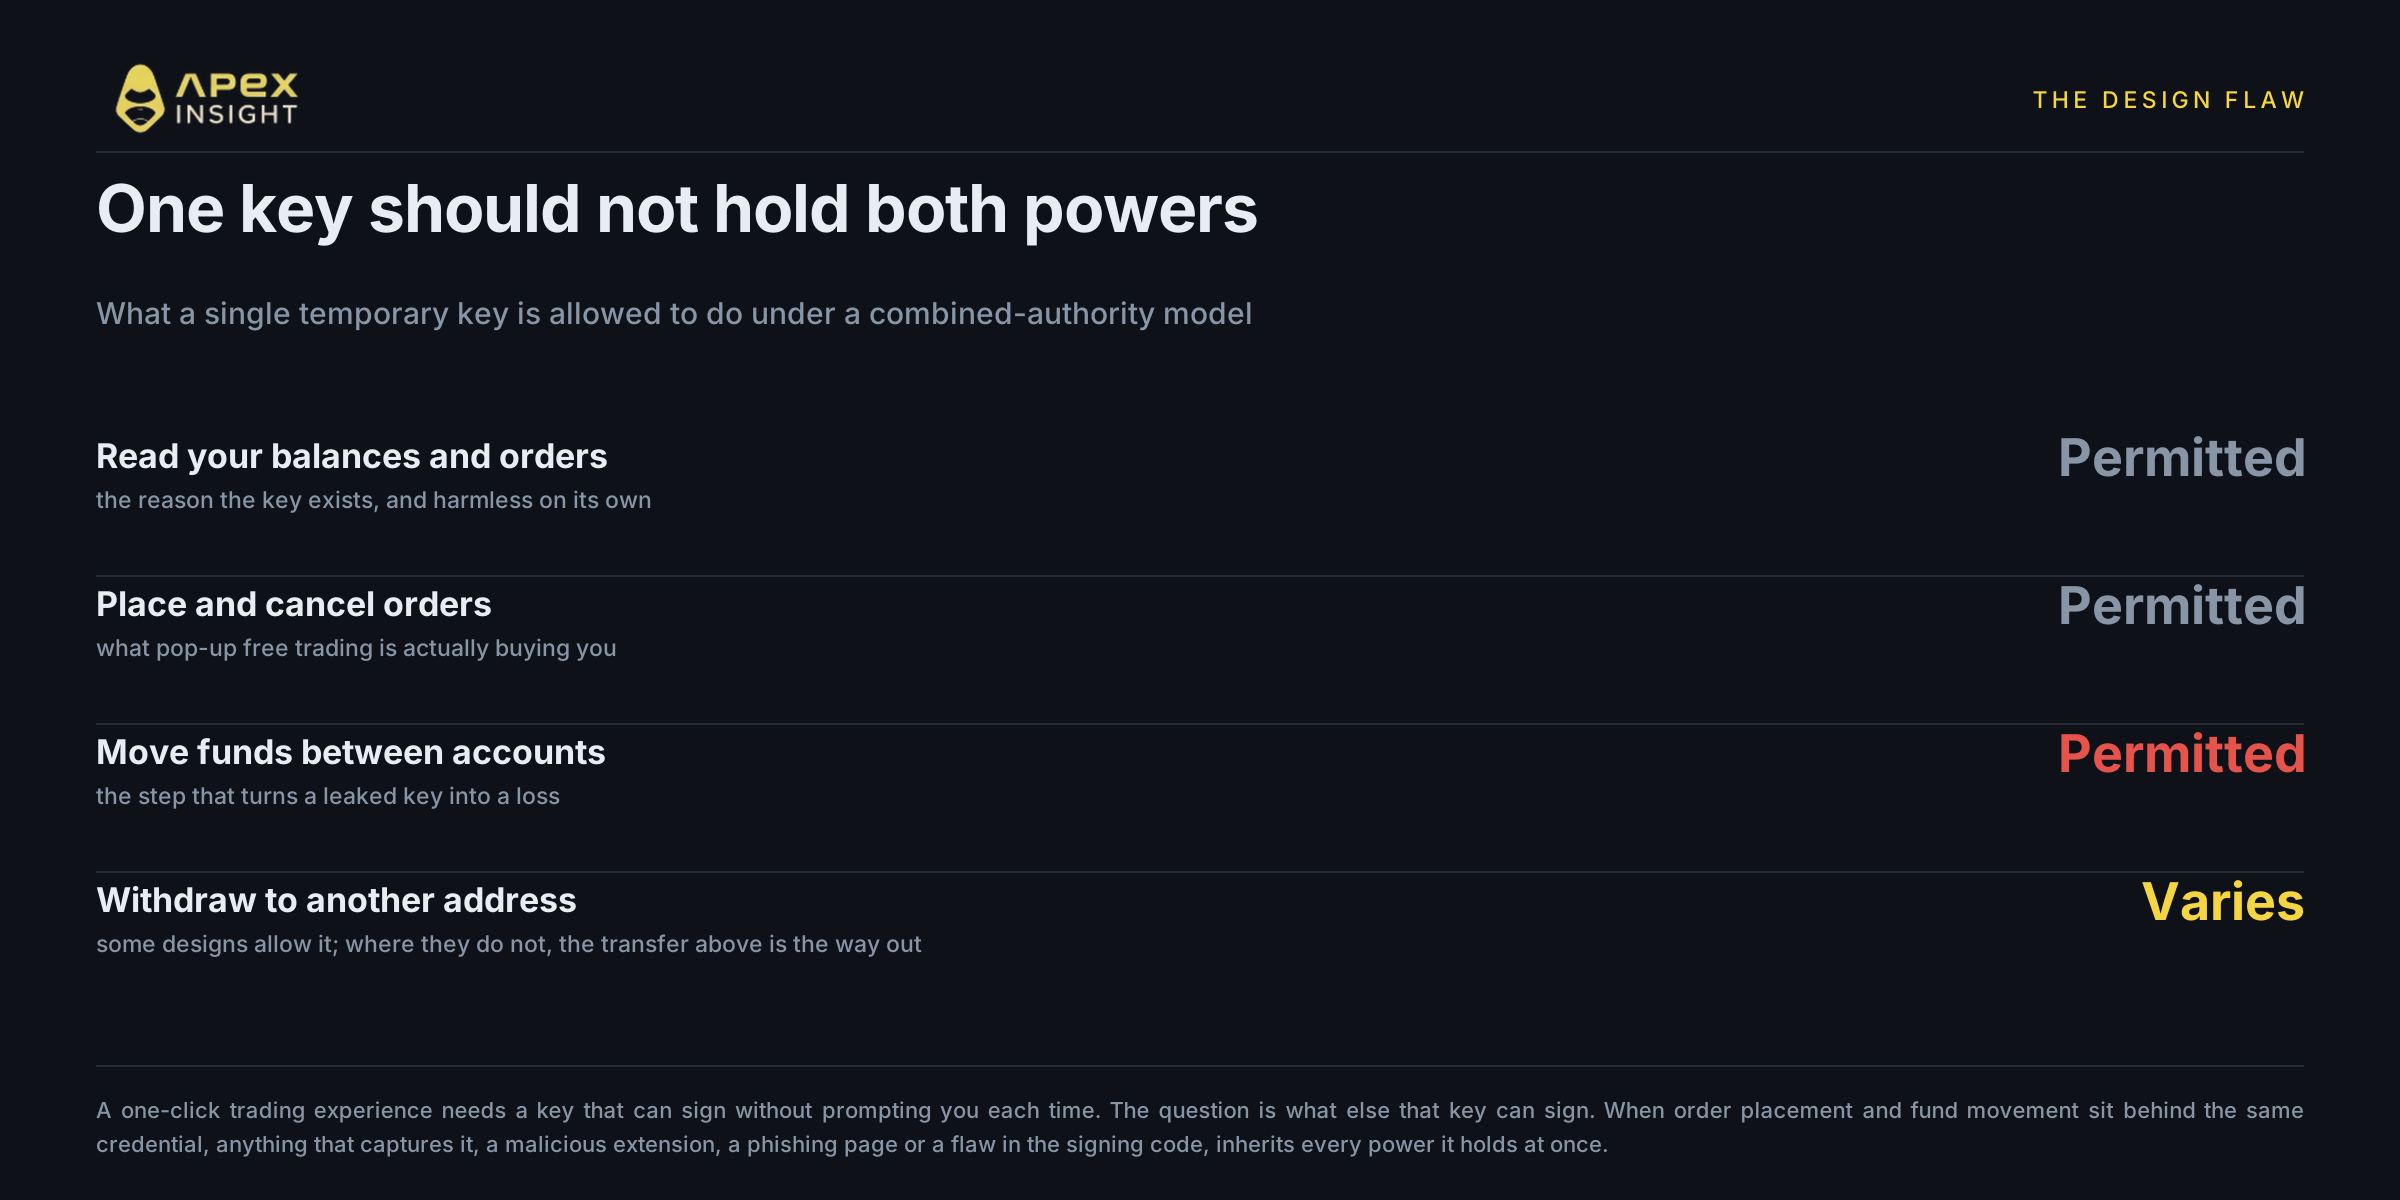
हर order को wallet pop-up में sign करना व्यावहारिक नहीं है। इसलिए platforms browser में temporary key बनाते हैं जो prompt के बिना आपकी ओर से sign कर सके। यह सामान्य और उचित है।
सवाल है कि वह key और क्या sign कर सकती है।
Combined-authority model में एक credential account पढ़ सकता है, orders place या cancel कर सकता है, accounts के बीच funds move कर सकता है और कुछ designs में withdraw भी कर सकता है। Key capture होने पर attacker को सारी powers एक साथ मिल जाती हैं। Malicious extension, phishing page या signing-code flaw को seed phrase की जरूरत नहीं; settlement layer पहले से उस credential की बात मानती है।
सबसे महत्वपूर्ण कदम internal transfer है। External address पर withdraw न कर सकने वाली key भी खतरनाक है यदि वह accounts के बीच value move कर सकती है। Post-mortem reporting में value को attacker के control वाले pool में internal रूप से भेजने और वहां से निकालने का वर्णन था।
ApeX Omni access को दो key systems में बांटता है
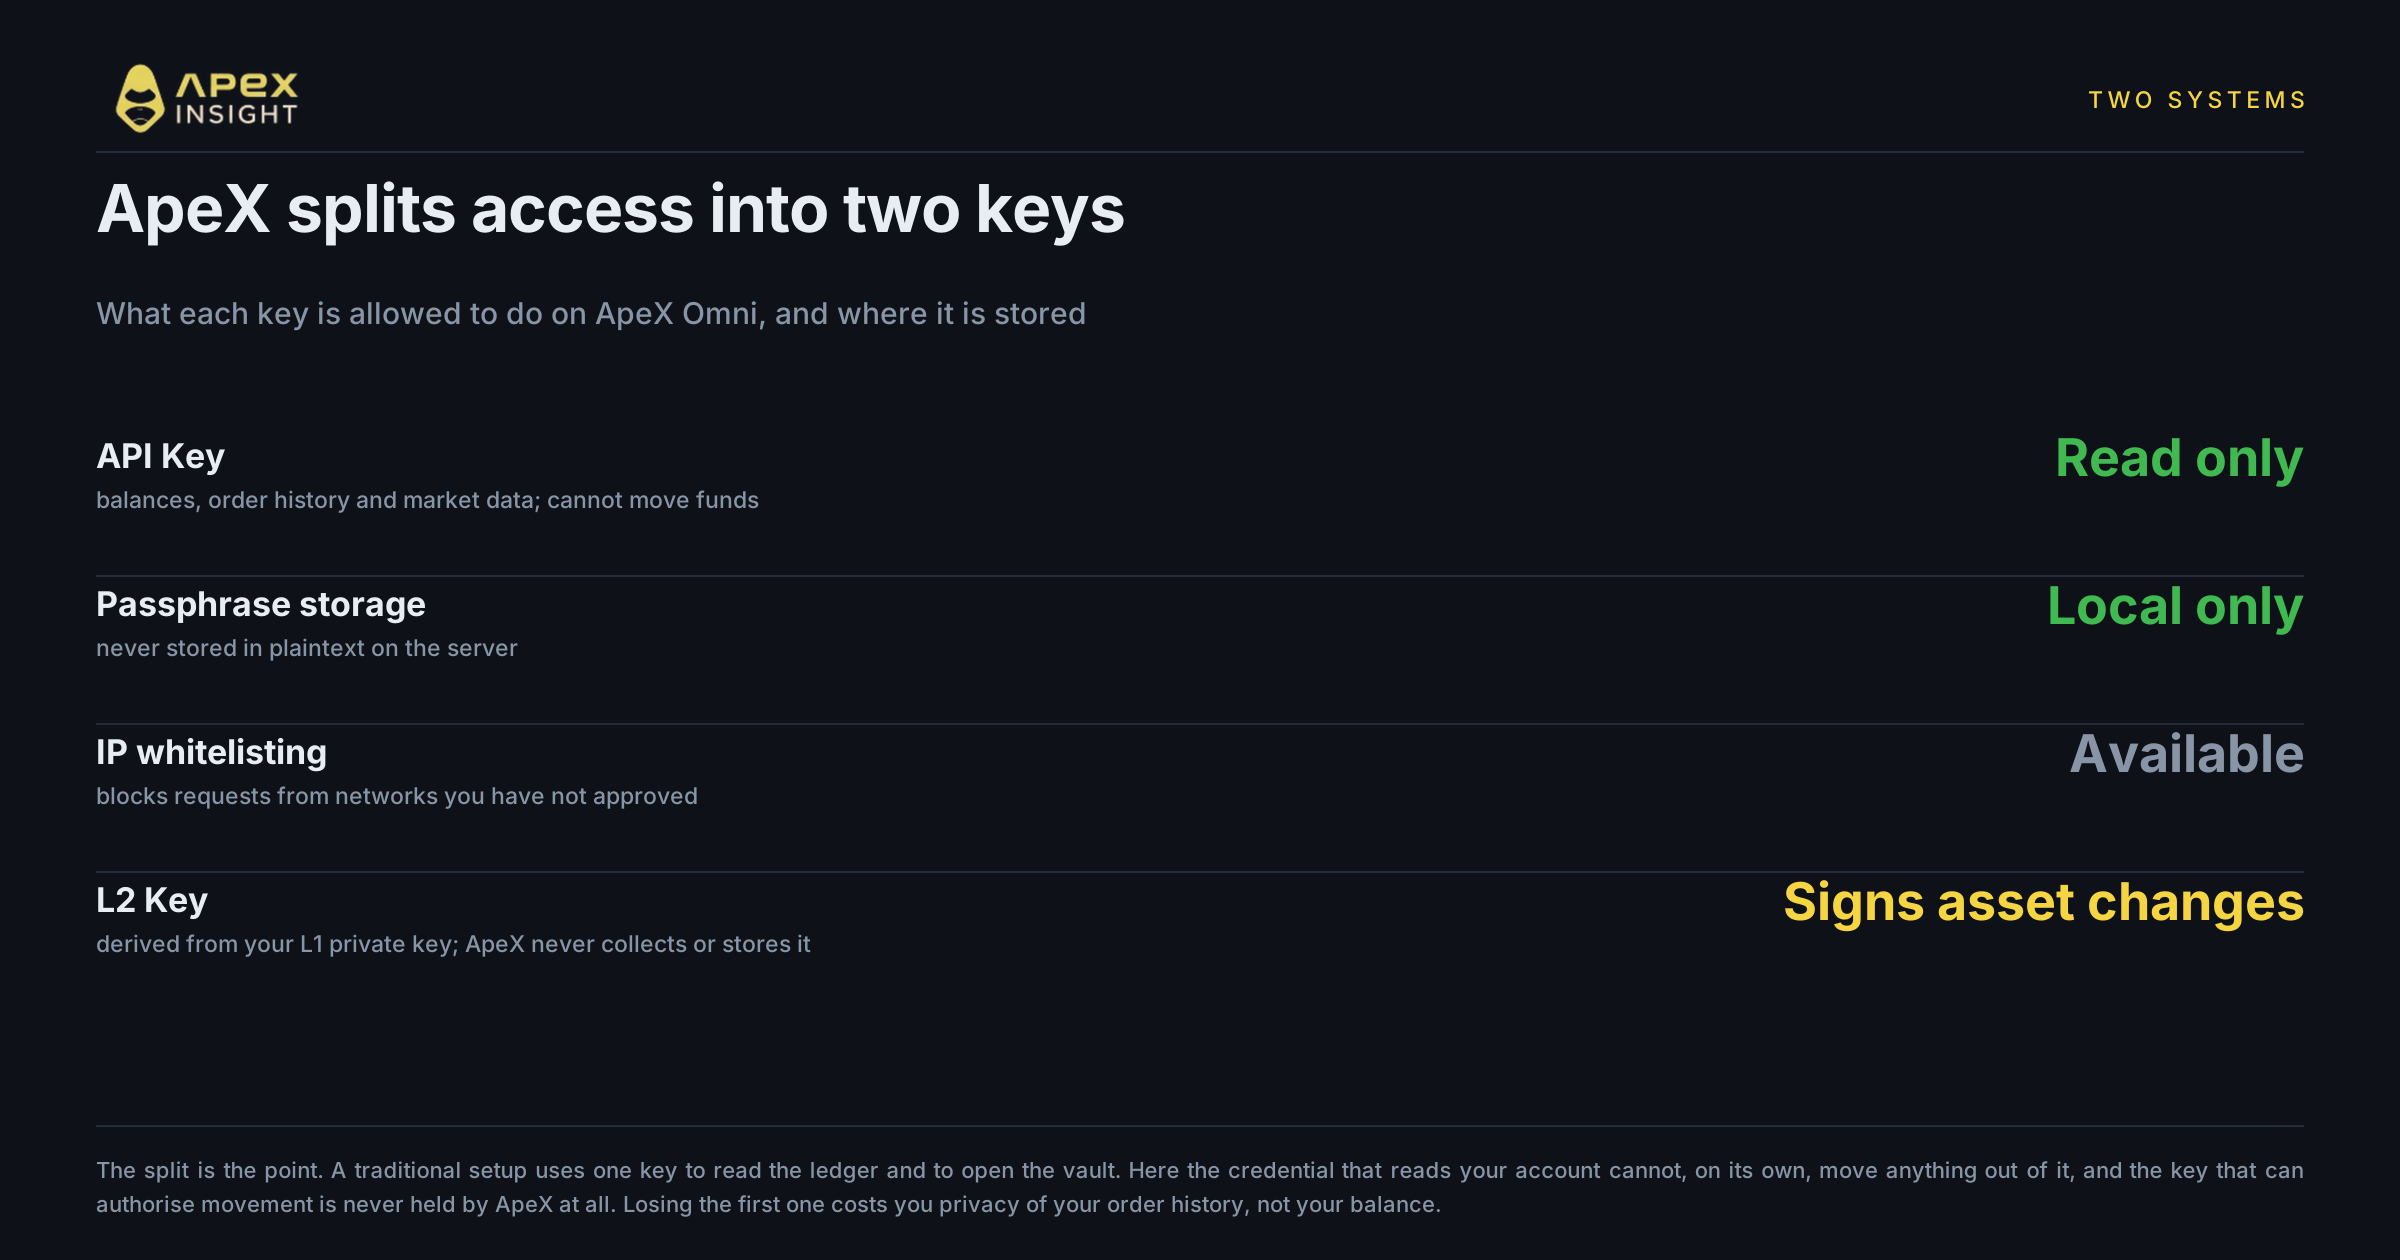
Traditional single-key setup ledger देखने और vault खोलने के लिए वही key इस्तेमाल करता है। ApeX Omni इन jobs को अलग करता है।
API Key read-only inspector है। Wallet connect और login पर generate होती है और इसमें Key, Secret तथा custom Passphrase शामिल होते हैं। यह केवल balances, order history और market data पढ़ सकती है। Fund movement शुरू नहीं कर सकती। Server Passphrase को plaintext में store नहीं करता और IP whitelist binding भी support करता है।
L2 Key asset state में बदलाव sign करती है। यह Ethereum mainnet private key से deterministically derived asymmetric key pair है। ApeX इसे collect या store नहीं करता। यही non-custodial का व्यावहारिक अर्थ है: हमारी ओर signing key की कोई copy नहीं जिसे leak, subpoena या mishandle किया जा सके।
API Key leak होने पर attacker आपकी holdings और trading activity जान सकता है। यह privacy problem है, लेकिन credential अपने-आप कुछ move नहीं कर सकता।
Funds move करने के लिए दोनों signatures चाहिए
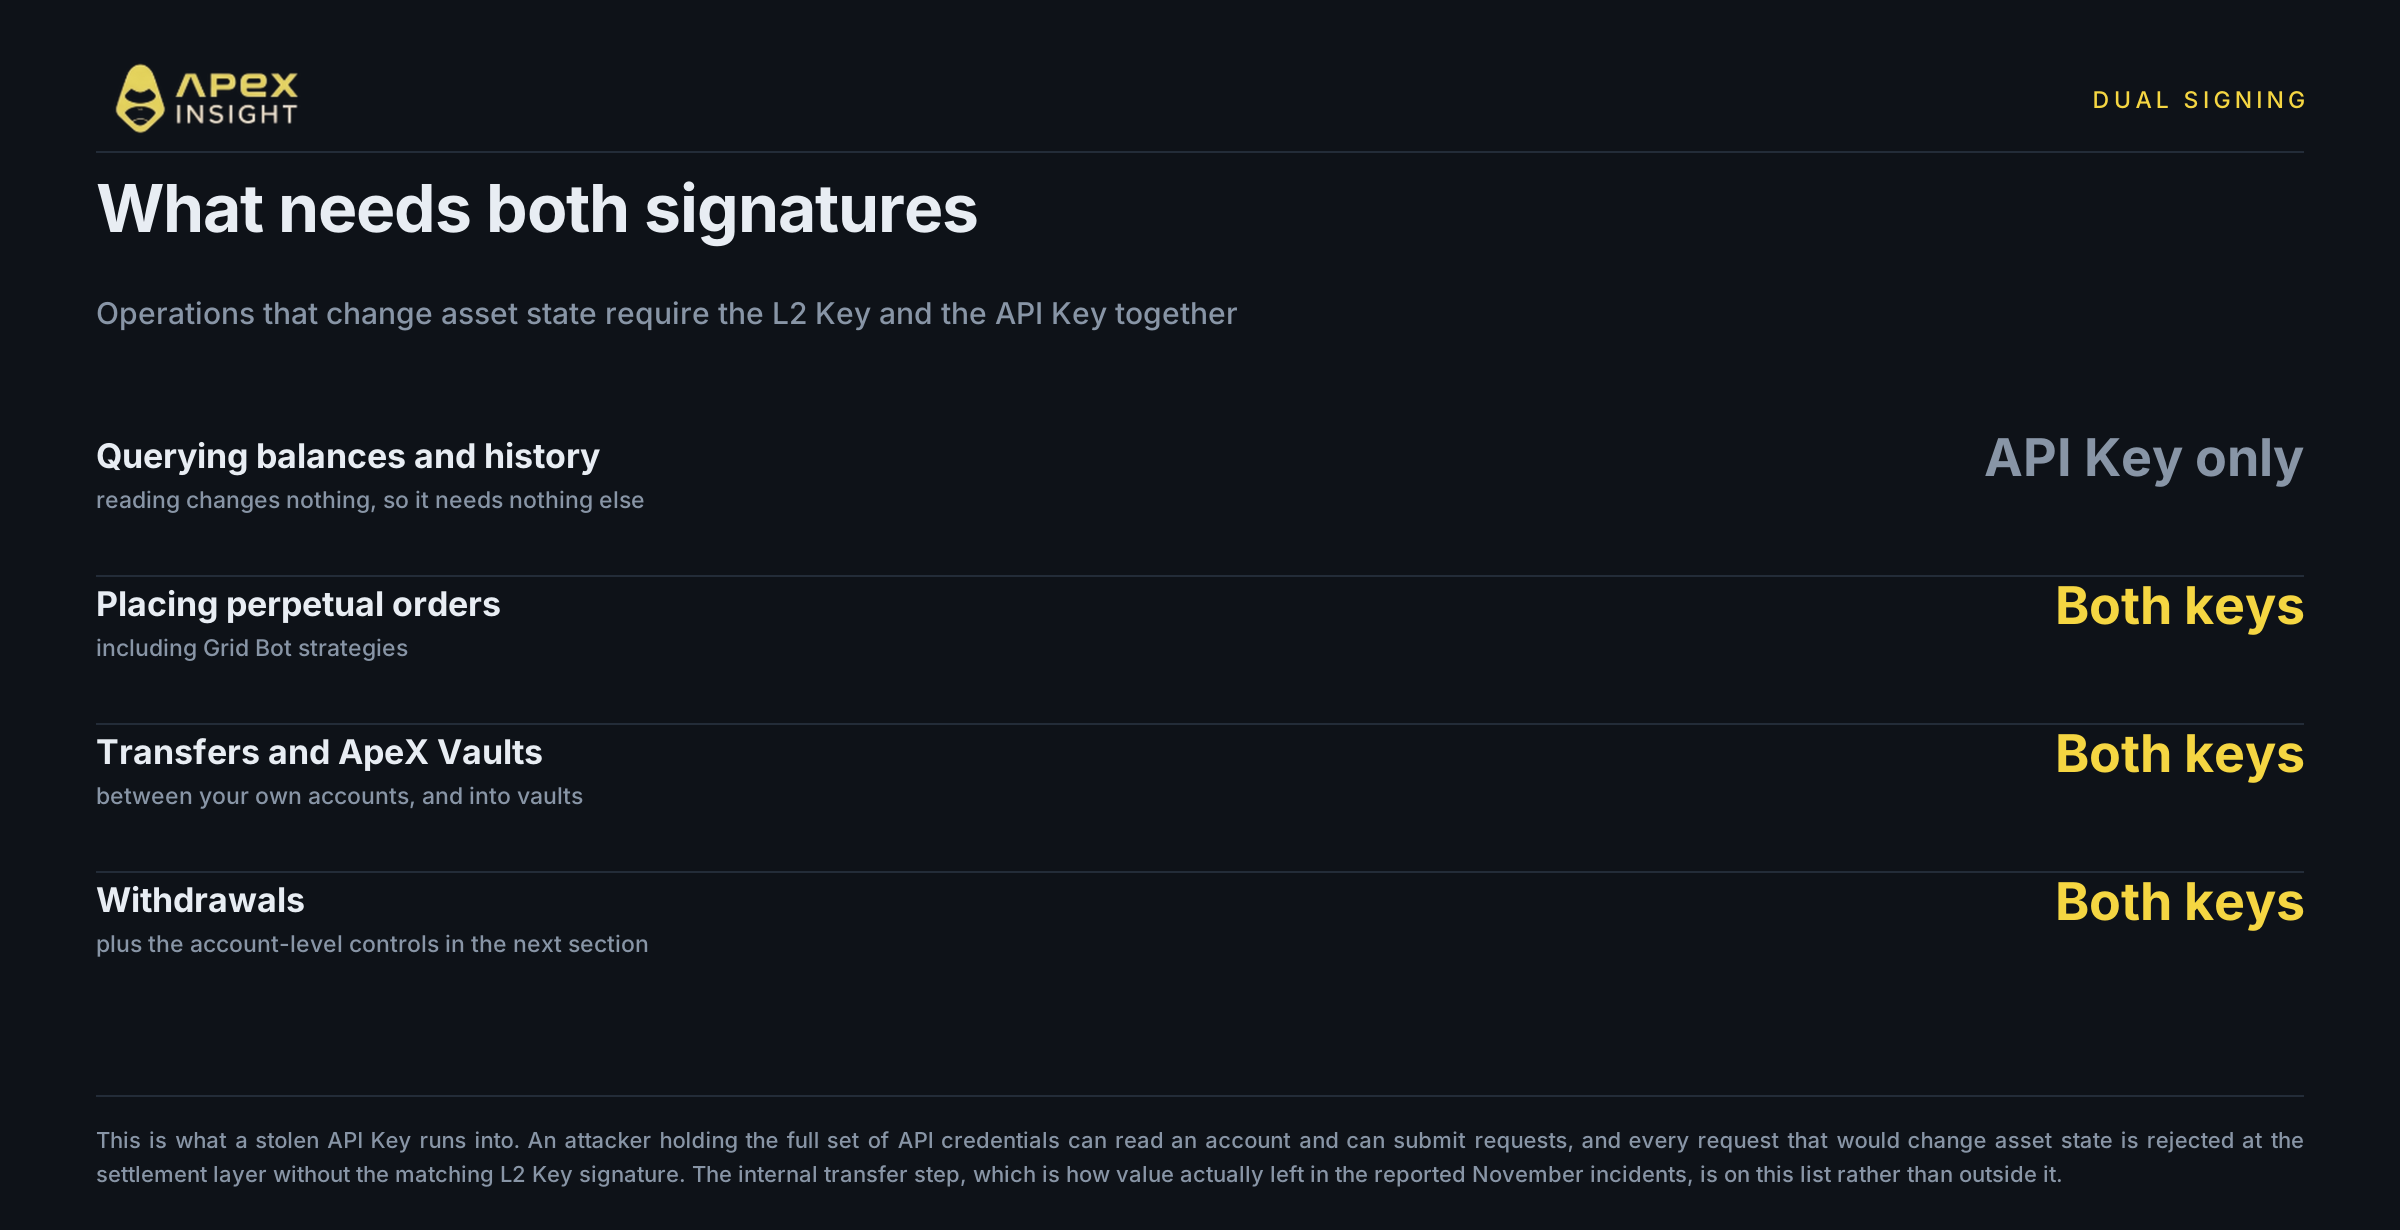
Account पढ़ने के लिए केवल API Key authentication चाहिए। Asset state बदलने वाले हर operation में L2 Key और API Key दोनों चाहिए, जिसे risk engine enforce करता है।
इसमें perpetual orders, Grid Bot strategies, अपने accounts के बीच transfers, ApeX Vaults subscription और withdrawals शामिल हैं।
यदि attacker पूरी API credentials पा ले और anomalous trades या transfers से account drain करने की कोशिश करे, तो matching L2 signature न होने पर settlement layer request reject कर देगी। अकेली compromised API Key loss नहीं करा सकती।
Internal transfer भी dual-signature list में है। November incidents में value बाहर ले जाने वाला कदम इस design में asset movement माना जाता है, routine account activity नहीं।
यदि L2 Key leak हो तो exposure अलग है। यह आपके Ethereum mainnet private key से derived है; ApeX ने इसे issue नहीं किया, reissue नहीं कर सकता और न transmit या hold करता है। इसकी सुरक्षा उसी wallet की सुरक्षा जैसी है जिससे यह निकली है। Split का लाभ यह है कि हमारे द्वारा दी गई account-reading credential अकेले money move नहीं कर सकती।
Withdrawals पर दो और locks हैं
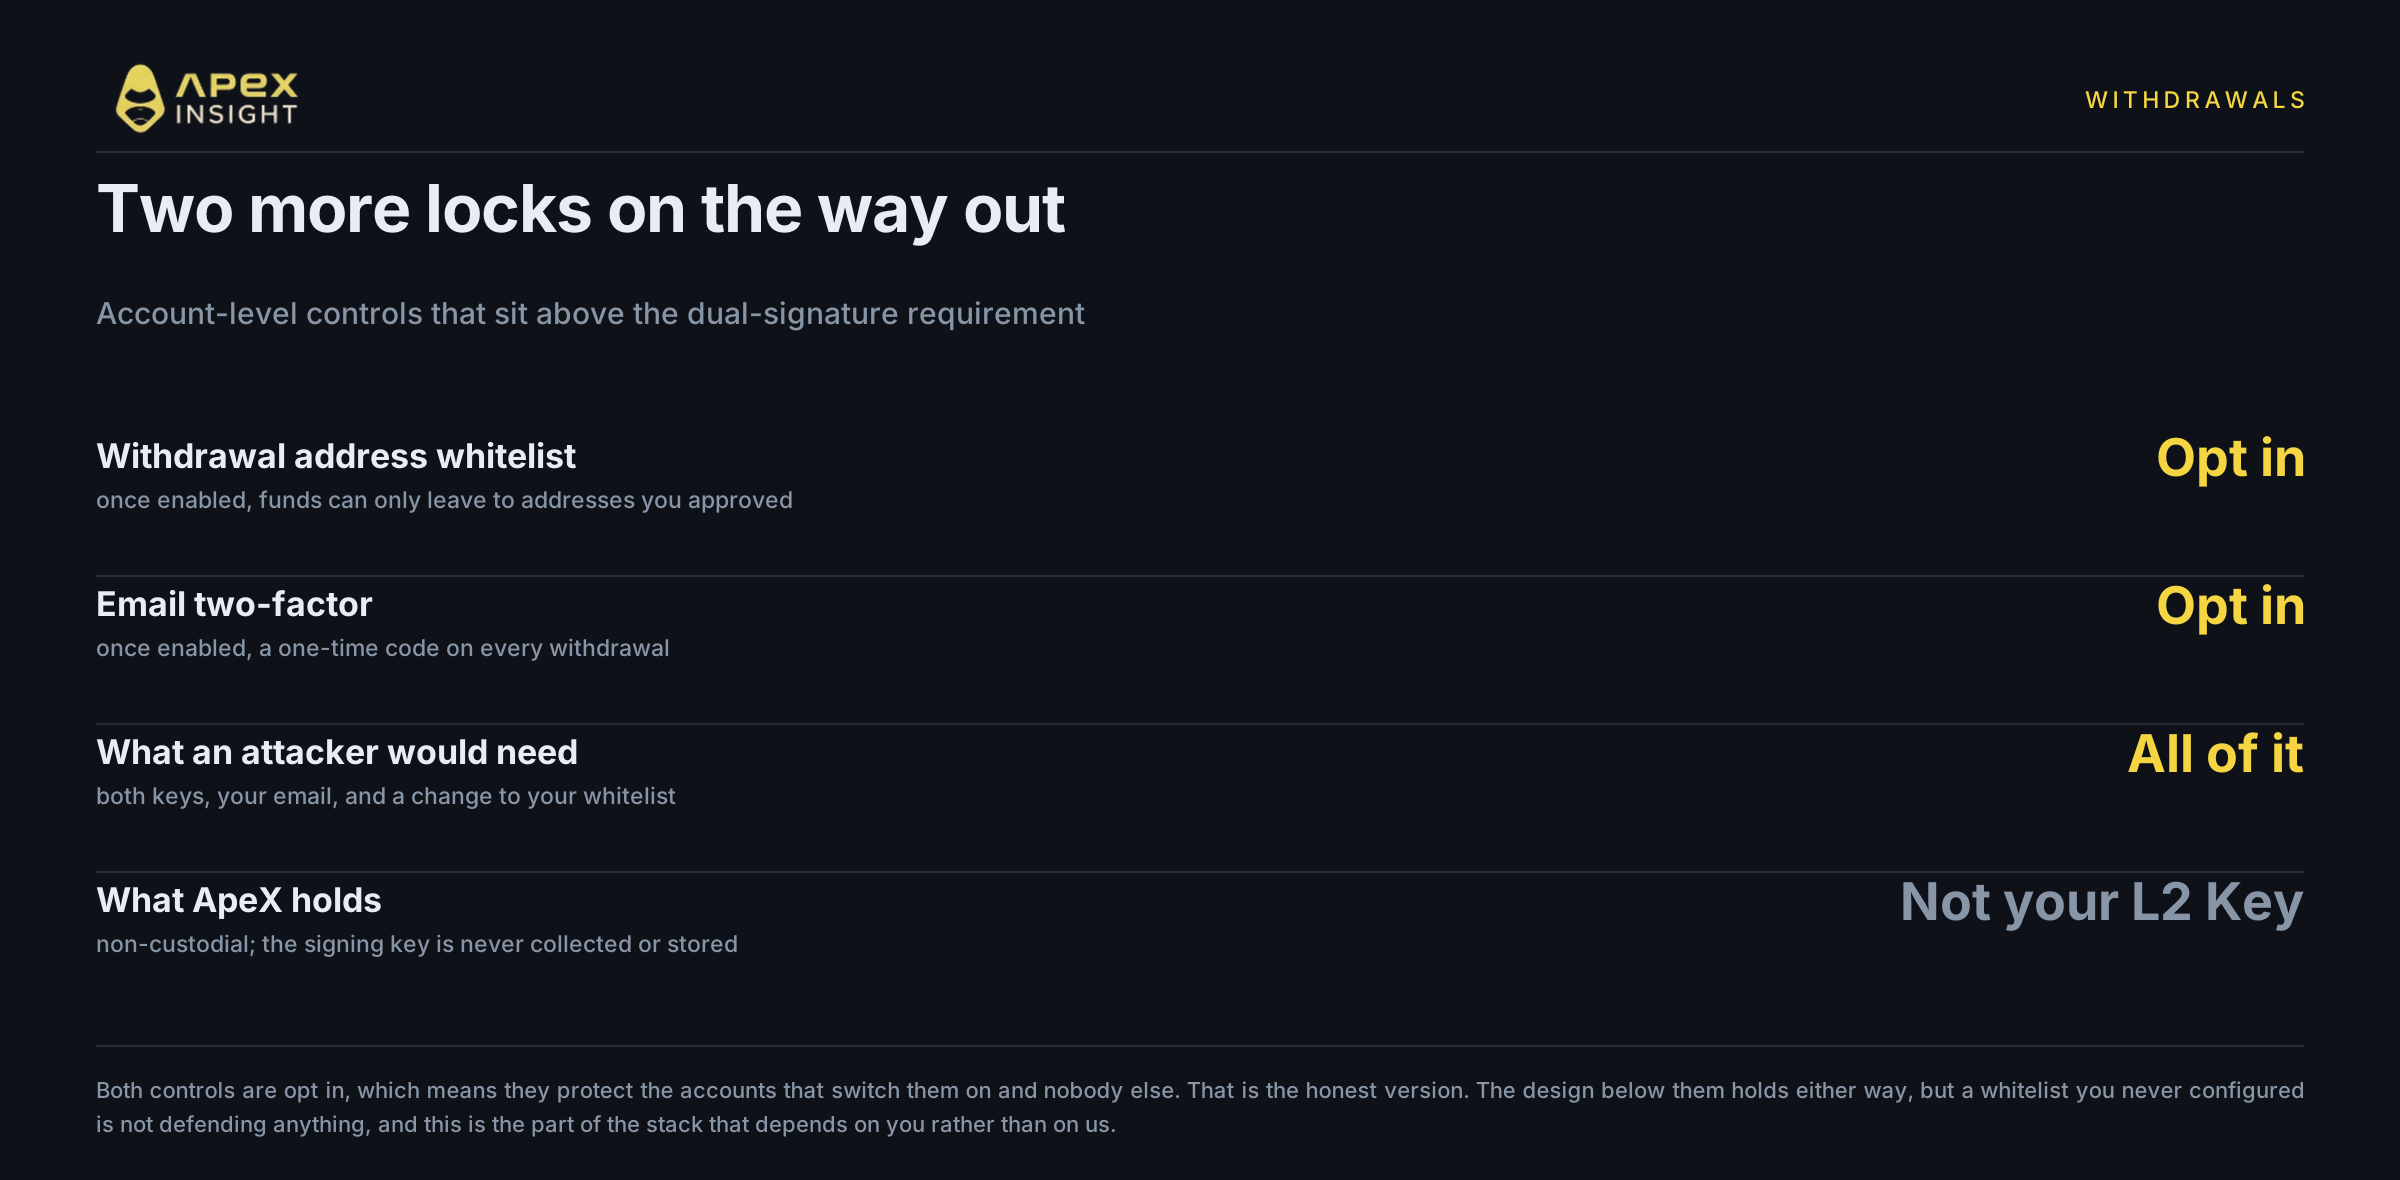
Withdrawal अंतिम दरवाजा है, इसलिए dual-signature के ऊपर अतिरिक्त controls हैं।
Withdrawal address whitelisting withdrawals को पहले से approved recipient addresses तक सीमित करती है।
Email two-factor authentication withdrawal submit करने से पहले linked email पर भेजा गया one-time code मांगती है।
Attacker को API Key, L2 Key, personal email access और whitelist बदलने की क्षमता—सब चाहिए। Local environment compromise पर्याप्त नहीं है।
दोनों controls opt in हैं। वे केवल enabled accounts की रक्षा करते हैं; जिसे आपने configure नहीं किया, वह कुछ protect नहीं करता।
यह design क्या नहीं करता
यदि owner malicious withdrawal approve कर दे तो यह account को नहीं बचाता। L2 Key से derived L1 wallet खोने से भी नहीं बचाता। Optional controls automatic नहीं हैं; whitelisting, email 2FA और IP binding default रूप से off हैं।
ApeX भी इस तर्क से बाहर नहीं है। Dual signature enforce करने वाला risk engine और settlement layer हमारी infrastructure है, इसलिए यह पूछना उचित है कि code को instruction देने की अनुमति किसे है।
यह market risk भी नहीं हटाता। Liquidation को इससे फर्क नहीं पड़ता कि keys कितनी अच्छी तरह अलग हैं।
Architecture उस specific failure को हटाता है जिसने November losses पैदा किए: ऐसा single leaked credential जिसे अकेले funds move करने का अधिकार था।
क्या करना चाहिए
आज चार काम करें, जिनमें से तीन एक मिनट से कम लेते हैं।
Optional controls चालू करें। Withdrawal address whitelisting, email 2FA और IP whitelisting enable करें।
Passphrase offline रखें। Unencrypted cloud storage या messaging app में नहीं।
Trading के लिए clean browser रखें। Unverified extensions page का data पढ़ सकती हैं। High-value accounts के लिए dedicated profile या browser इस्तेमाल करें।
Leaked API Key को गंभीर लेकिन recoverable मानें। Credentials rotate करें; यह privacy breach है, पर अकेले balance तक पहुंचने का रास्ता नहीं।
अपनी security settings की समीक्षा करें
Withdrawal address whitelisting, email 2FA और IP whitelisting चालू करें।
Trading में loss का उच्च जोखिम है और leverage gains तथा losses दोनों बढ़ाता है। कोई security design risk को पूरी तरह नहीं हटाता। ईमानदार दावा सीमित है: read access को signing authority से अलग करना और asset movement के लिए दो independent signatures मांगना November losses वाले single-key failure को हटाता है। बाकी आपके enabled controls और trading environment पर निर्भर है। यह financial advice नहीं है।
सहायता चाहिए तो हमारी team से Discord पर संपर्क करें।
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
पद्धति। इस लेख में ApeX contract या market data नहीं है, इसलिए कोई price convention लागू नहीं है। November 2026 incident details public reporting से हैं और प्रत्येक claim पर link दिया गया है; platforms के नाम नहीं बताए गए हैं और दो में से एक घटना affected user का आरोप है, confirmed finding नहीं। अलग-अलग sources में असंगत figures को दोनों attributed figures के साथ range में दिया गया है। ApeX Omni key architecture, dual-signature enforcement और withdrawal controls का वर्णन ApeX product documentation से लिया गया है। Whitelisting, email two-factor authentication और IP whitelist binding यहां user-activated controls के रूप में वर्णित हैं; अपने account settings में वर्तमान default state की पुष्टि करें। यह financial advice नहीं है।