


Diterbitkan 20 November 2026
Pada November 2026, dua DEX perpetual mengalami dana yang keluar dari akun pengguna dan market maker tanpa izin. Hal yang paling mencolok bukan jumlahnya, melainkan apa yang tetap aman ketika dana berpindah.
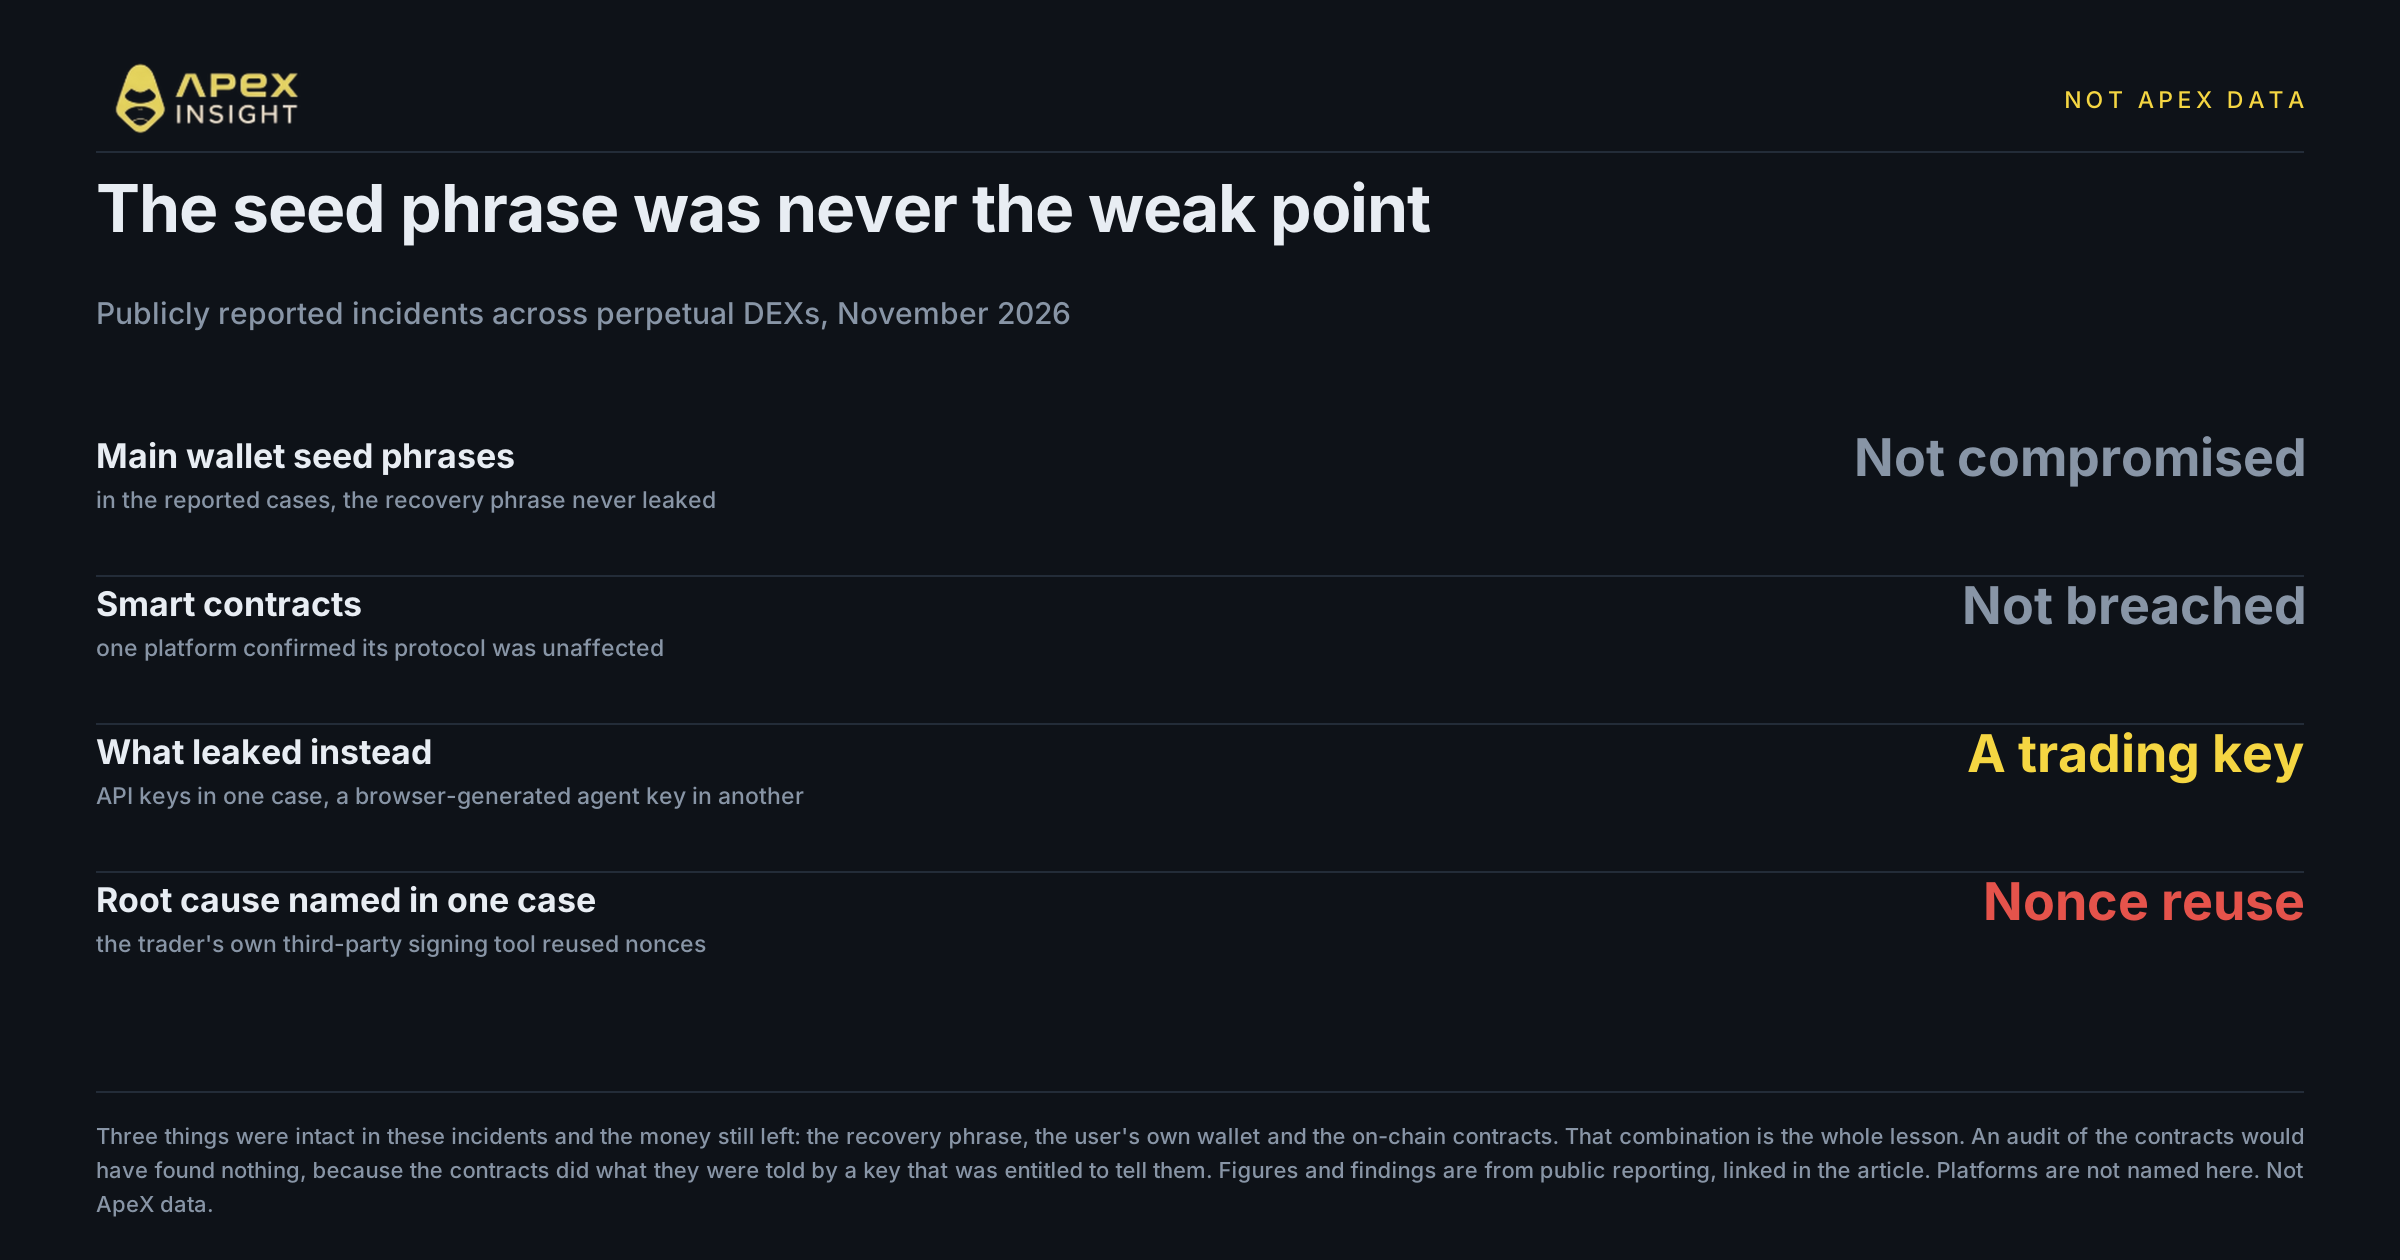
Dalam kedua kasus yang dilaporkan, seed phrase tidak pernah disusupi dan smart contract tidak pernah ditembus. Pada satu kasus, pemilik akun menyatakan tidak ada transaksi yang ditandatangani dan private key wallet tidak terekspos. Audit kontrak tidak akan menemukan masalah karena kontrak menjalankan instruksi dari kunci yang memiliki otorisasi.
Lalu mengapa penyerang memburu trading key, bukan wallet? Karena pada sebagian platform, trading key memiliki kekuatan yang hampir sama. Jika satu kredensial dapat menempatkan order sekaligus memindahkan dana, mencurinya sama dengan mencuri wallet—dan jauh lebih mudah dilakukan.
Artikel ini menjelaskan apa yang sebenarnya gagal dan bagaimana ApeX Omni dirancang agar satu kredensial yang bocor tidak dapat menjangkau saldo Anda.
Seed phrase bukan titik lemah
Dua insiden dalam dua pekan yang sama menunjukkan polanya.
Pada 16 November, sebuah DEX perpetual menghentikan penarikan setelah pelanggaran yang dikaitkan dengan trading API key yang bocor, dan menyatakan bahwa protokol serta smart contract-nya tidak terdampak. Sekitar $10,4 juta dalam USDC keluar melalui satu penarikan, sementara peneliti memperkirakan totalnya mendekati $15,5 juta dari dua akun market maker.
Laporan pascainsiden menelusuri kebocoran ke perangkat lunak penandatanganan yang digunakan trader di luar platform. Perangkat lunak itu menggunakan kembali nonce kriptografis, sehingga siapa pun yang mengamati tanda tangan yang dihasilkan dapat merekonstruksi private key. Penarikan dibuka kembali pada hari yang sama, dan mekanisme guardian membekukan sisa dana sehingga dewan keamanan dapat mengembalikan sekitar $5 juta kepada trader yang terdampak.
Detail ini penting: platform menyatakan kodenya sendiri bukan penyebabnya, merespons dalam hitungan jam, dan sekitar setengah dana yang keluar dari kontrak berhasil dikembalikan. Namun dana tetap keluar karena satu kredensial memiliki hak untuk memindahkannya.
Empat hari sebelumnya, seorang pengguna platform lain menuduh agent key menguras akunnya dalam 44 menit, dengan 33 bitcoin terjual dan sekitar 4,56 juta USDT dipindahkan dalam tujuh transfer internal. Platform tersebut menyatakan telah membentuk tim investigasi. Tuduhan itu merupakan keterangan pengguna dan belum menjadi temuan yang terkonfirmasi.
Kesampingkan jumlahnya dan perhatikan kesamaan kasus tersebut. Recovery phrase aman. Wallet pengguna aman. Kode on-chain aman. Namun dana tetap pergi.
Itulah sebabnya jawaban “kontrak kami telah diaudit” belum cukup untuk pertanyaan “apakah dana saya aman”. Audit memeriksa apakah kontrak melakukan apa yang diperintahkan, bukan siapa yang berhak memberi perintah.
Satu kunci tidak seharusnya memegang dua kekuasaan
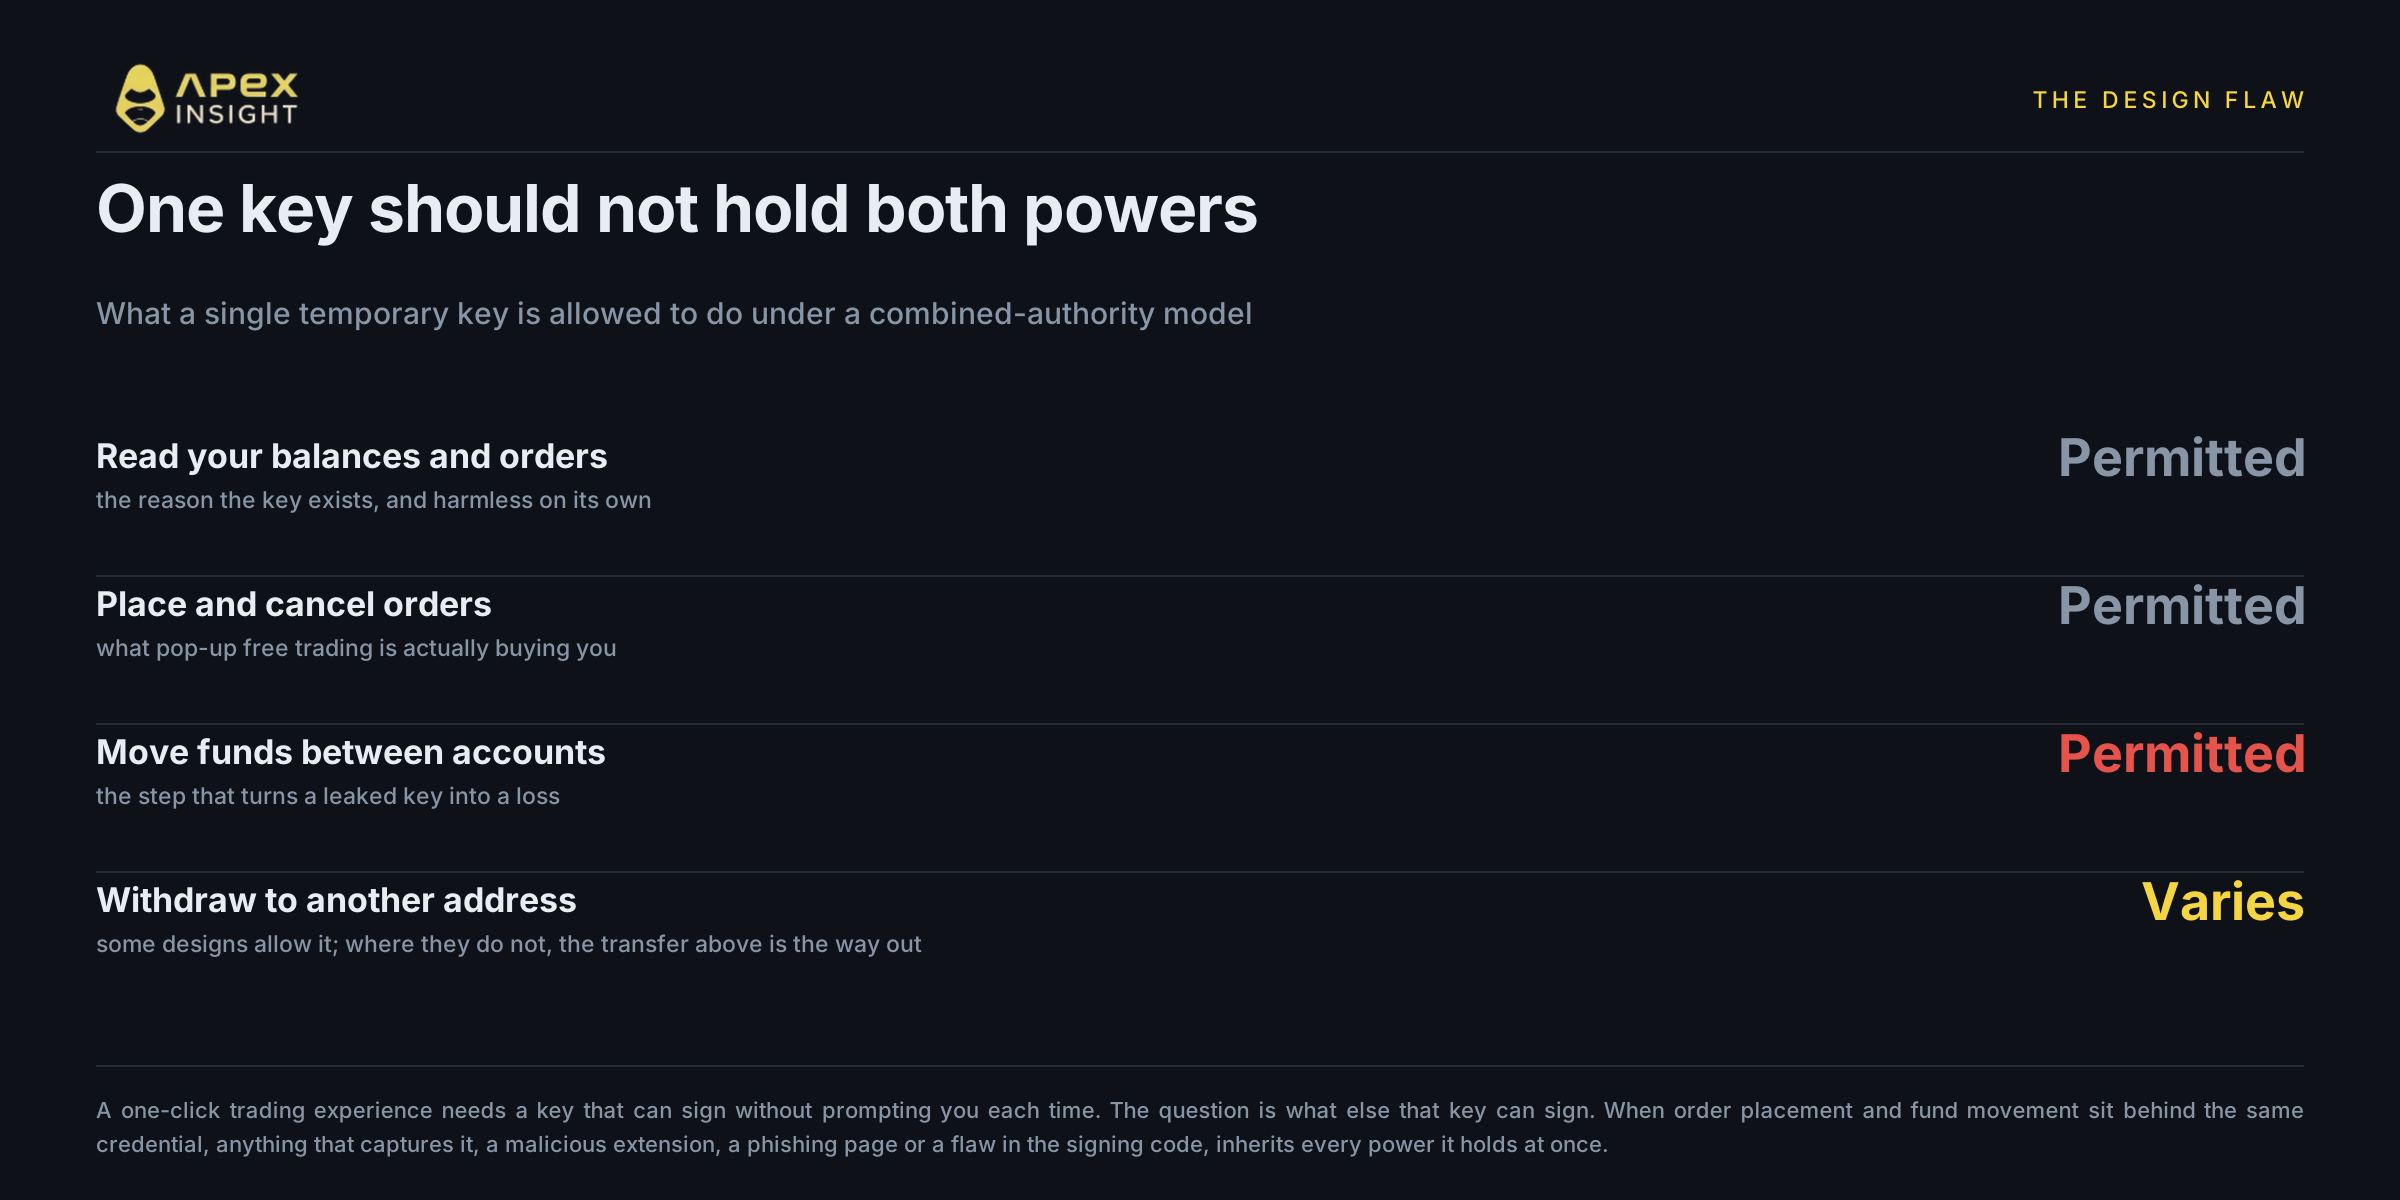
Trading perpetual memiliki masalah pengalaman pengguna. Menandatangani setiap order melalui pop-up wallet tidak praktis, sehingga platform membuat kunci sementara di browser yang dapat menandatangani atas nama Anda tanpa prompt. Hal ini wajar dan umum di industri.
Persoalannya adalah apa lagi yang boleh ditandatangani oleh kunci tersebut.
Dalam model otoritas gabungan, satu kredensial dapat membaca akun, menempatkan dan membatalkan order, memindahkan dana antar-akun, bahkan menarik dana dalam desain tertentu. Masing-masing izin dapat dibenarkan sendiri, tetapi jika digabung, apa pun yang mencuri kunci tersebut mewarisi seluruh kekuatannya. Ekstensi browser berbahaya, halaman phishing, atau cacat pada kode penandatanganan tidak memerlukan seed phrase Anda.
Transfer internal adalah langkah yang paling penting dan sering diabaikan. Kunci yang tidak dapat menarik dana ke alamat eksternal tetap berbahaya jika dapat memindahkan nilai antar-akun. Penyerang hanya perlu mengendalikan akun tujuan. Hal ini mendekati apa yang dijelaskan dalam laporan pascainsiden tersebut.
ApeX Omni memisahkan akses ke dalam dua sistem kunci
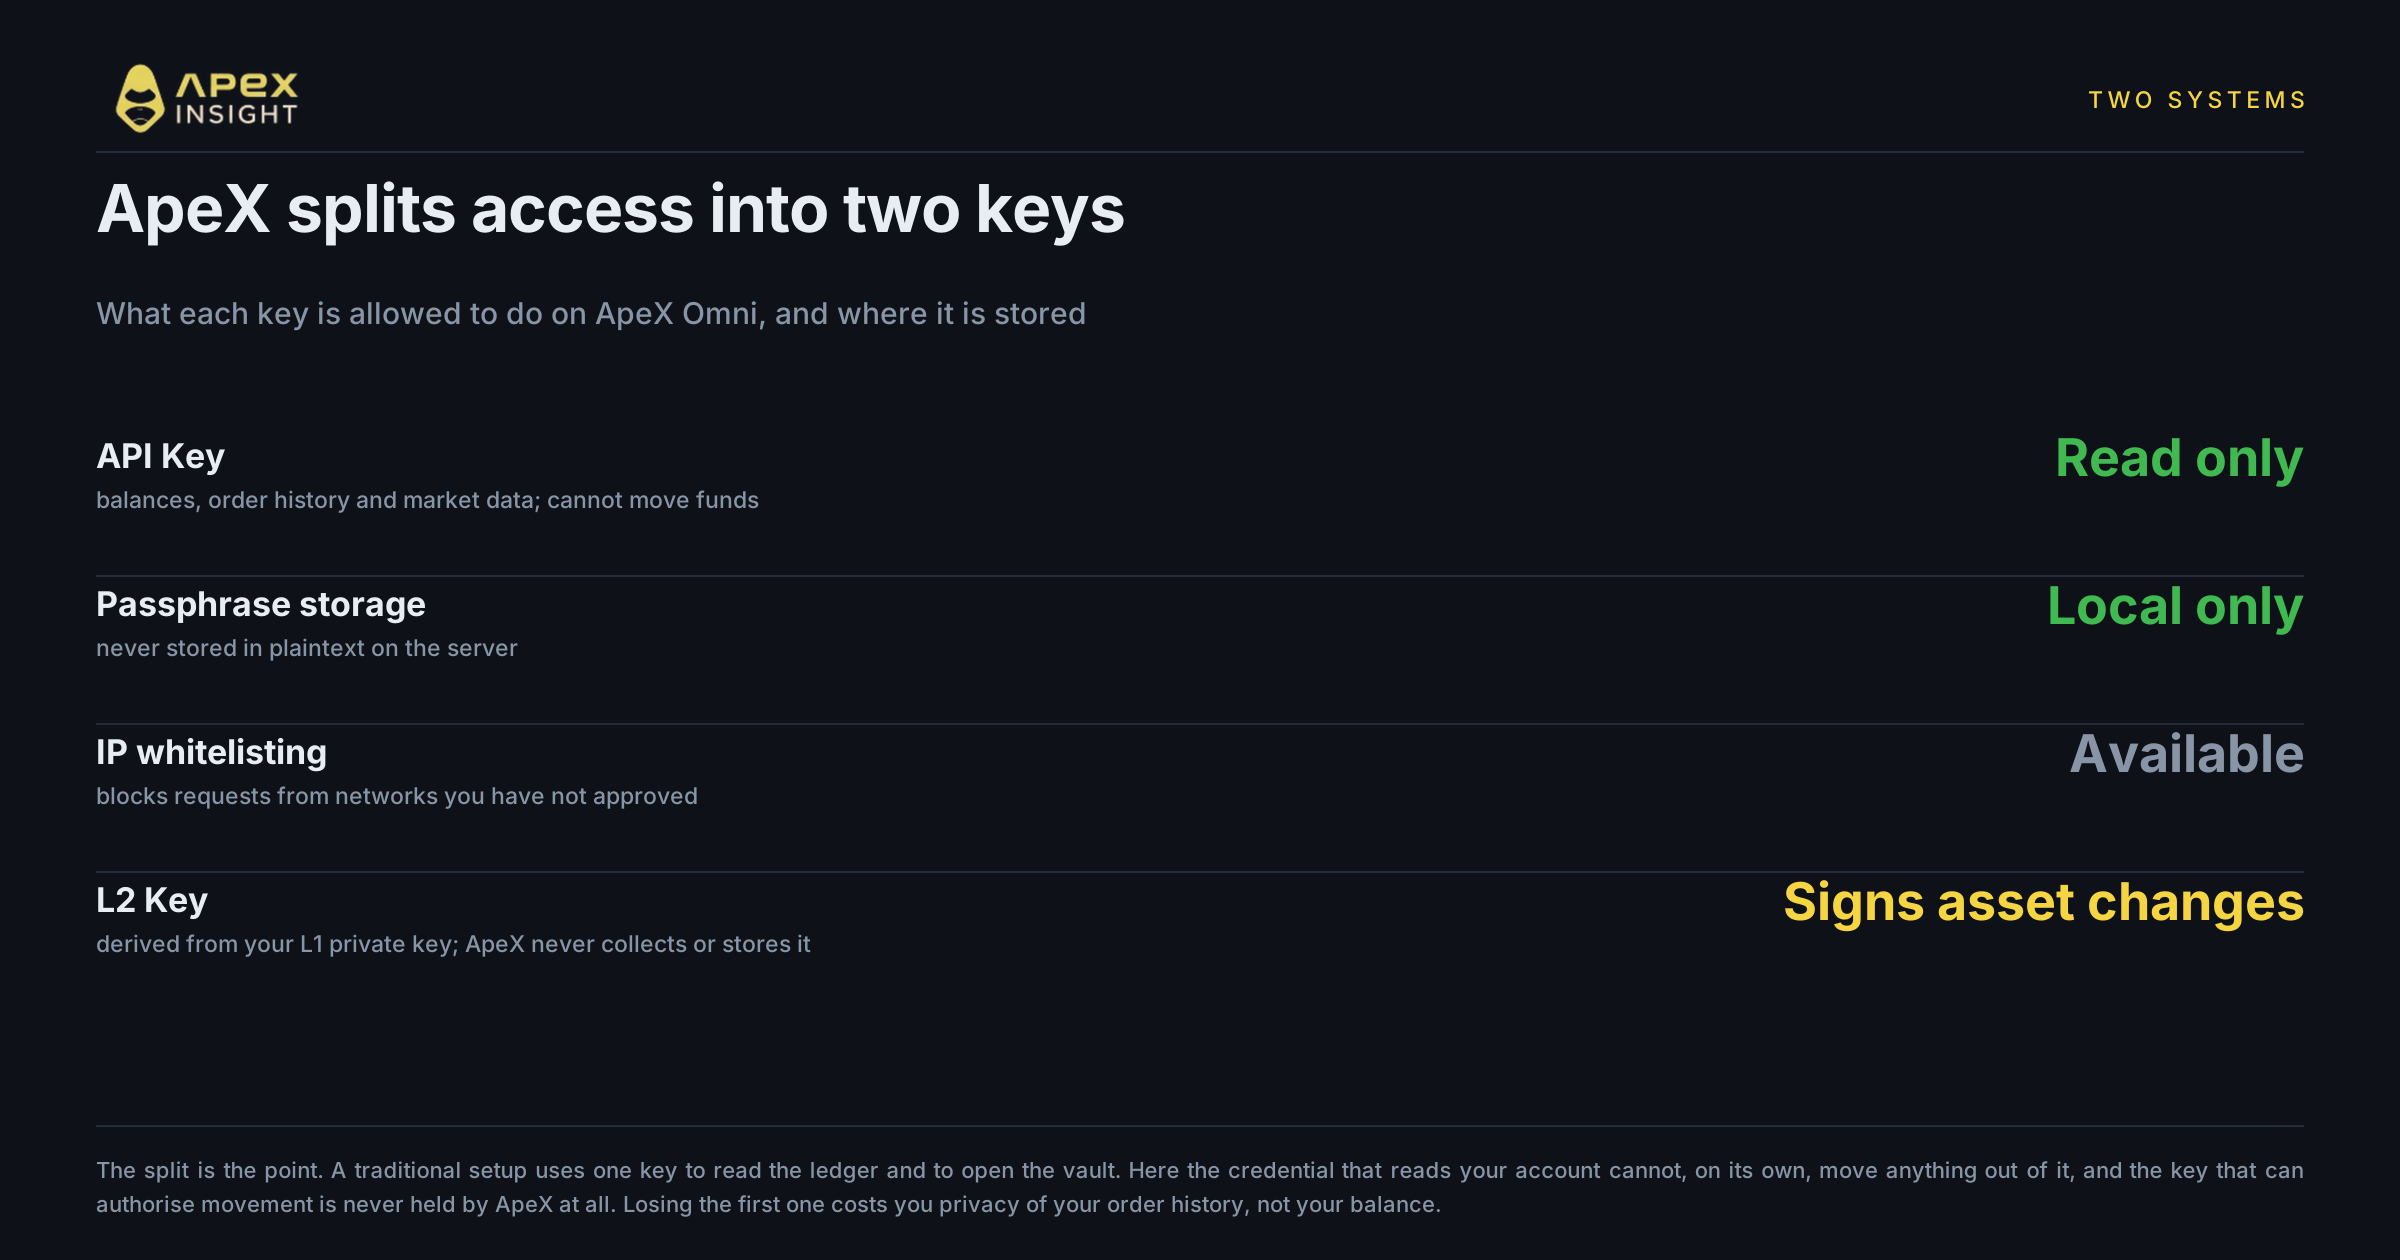
Pengaturan satu kunci tradisional menggunakan kunci yang sama untuk melihat ledger dan membuka vault. ApeX Omni memisahkan kedua fungsi tersebut.
API Key adalah pemeriksa read-only. Kunci ini dibuat saat Anda menghubungkan wallet dan login, dan terdiri dari Key, Secret, serta Passphrase khusus. API Key hanya dapat membaca saldo akun, riwayat order, dan data pasar. Kunci ini tidak dapat memulai perpindahan dana. Server tidak menyimpan Passphrase dalam bentuk plaintext, dan juga mendukung pengikatan whitelist IP.
L2 Key menandatangani perubahan status aset. Ini adalah pasangan kunci asimetris yang diturunkan secara deterministik dari private key Ethereum mainnet Anda. ApeX tidak mengumpulkan atau menyimpannya. Itulah arti non-kustodial dalam praktik: tidak ada salinan signing key di pihak kami yang dapat bocor atau disalahgunakan.
Jika API Key Anda bocor, penyerang dapat mengetahui apa yang Anda miliki dan perdagangkan. Itu merupakan masalah privasi, tetapi bukan masalah solvabilitas karena kredensial tersebut tidak dapat memindahkan apa pun sendirian.
Memindahkan dana memerlukan dua tanda tangan
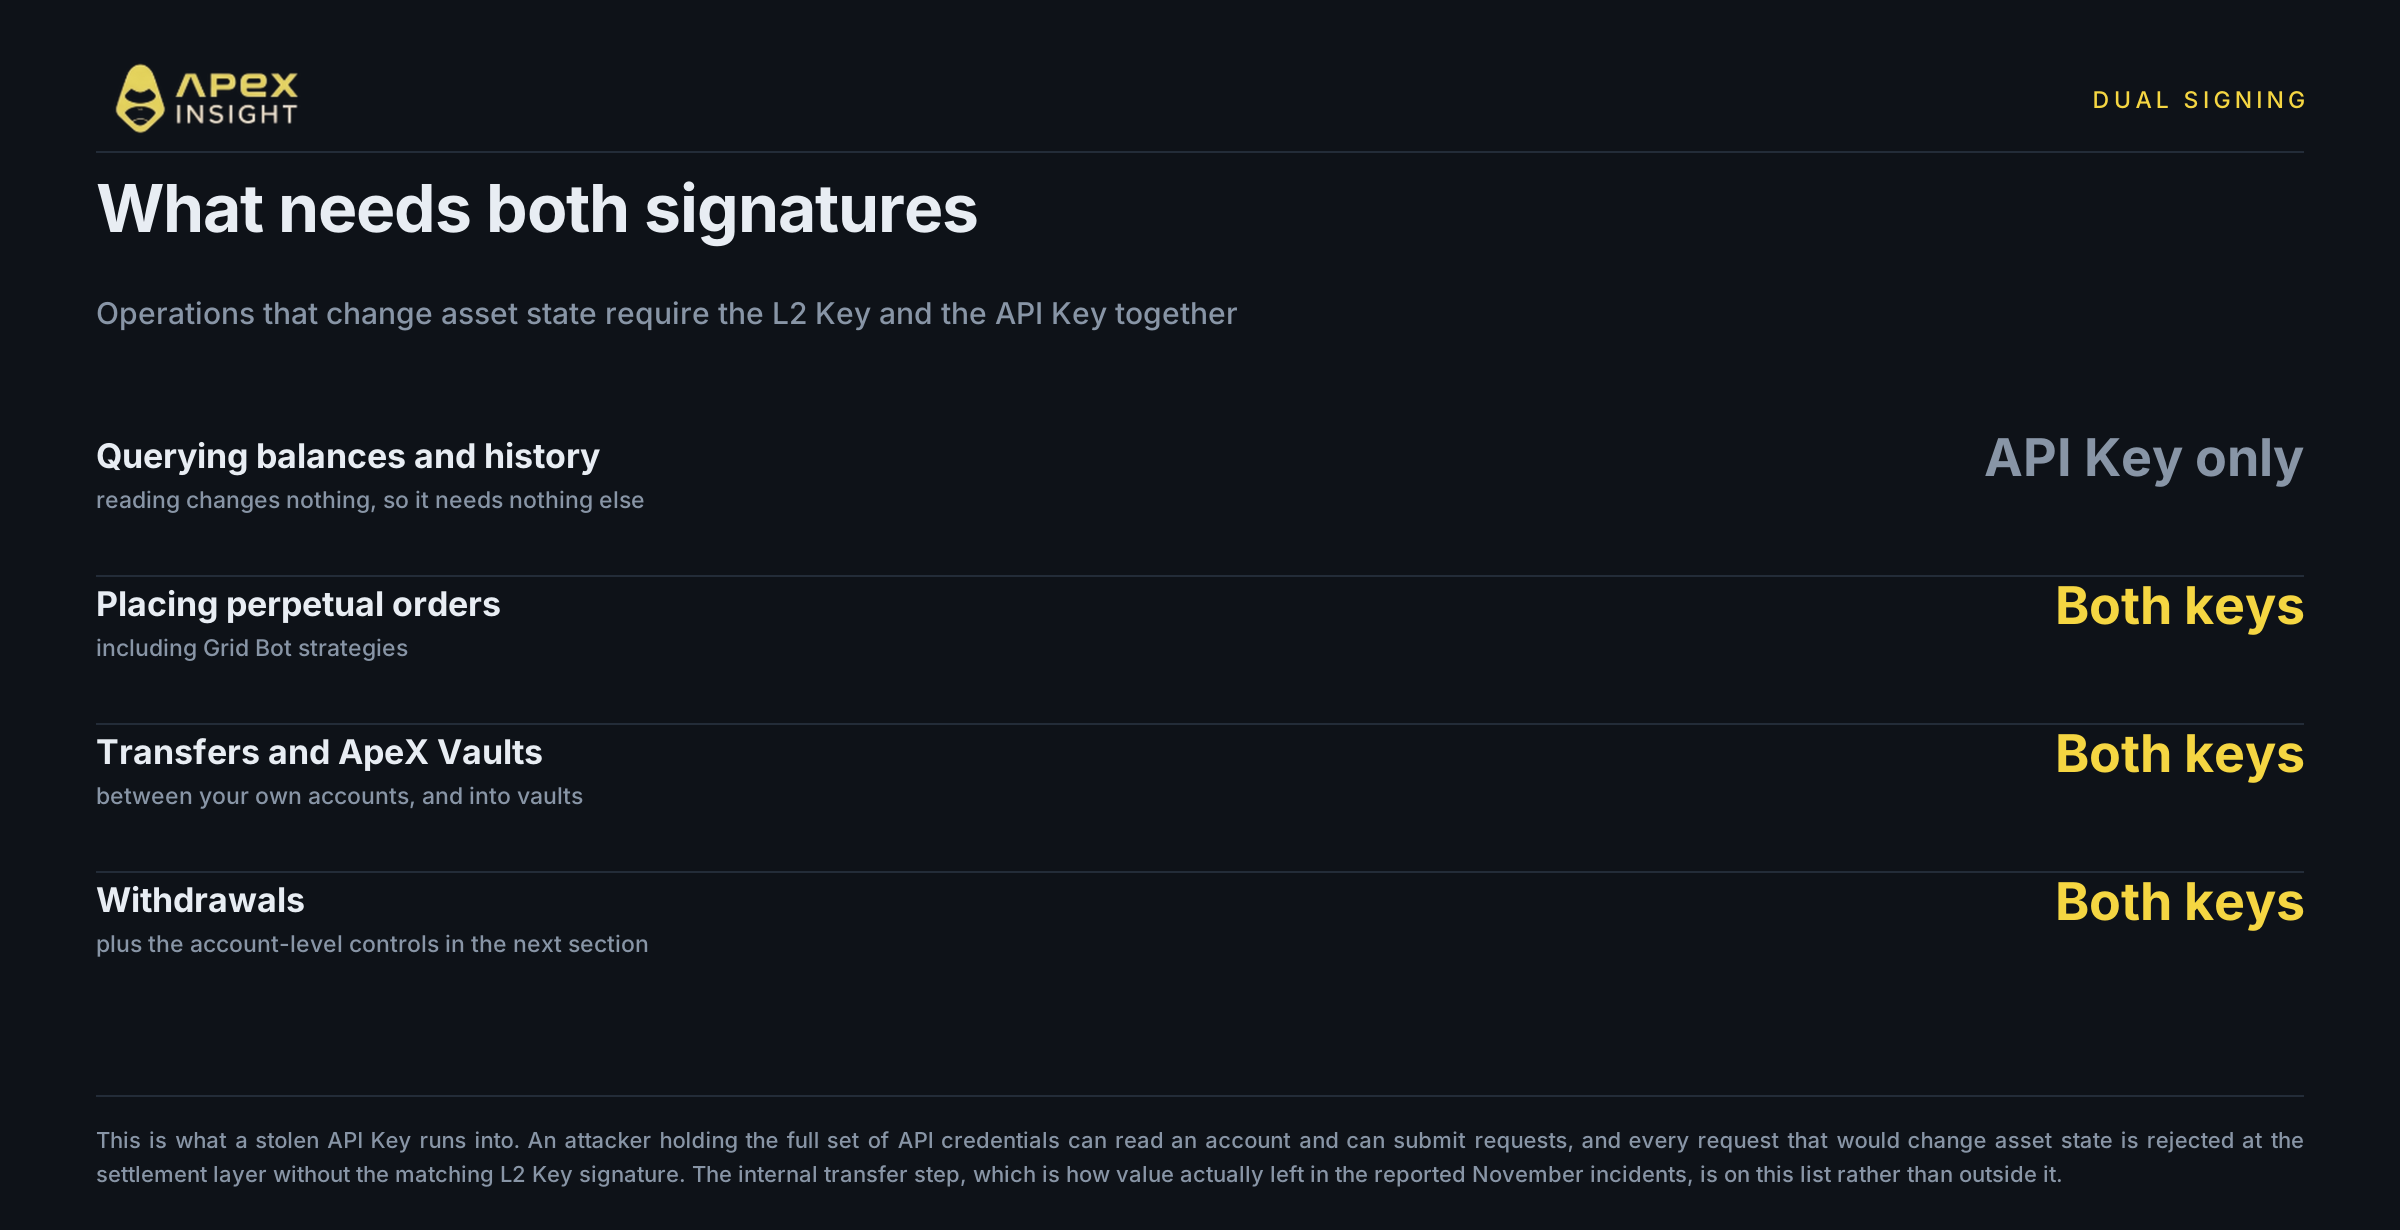
Membaca akun hanya memerlukan autentikasi API Key. Operasi apa pun yang mengubah status aset memerlukan L2 Key dan API Key secara bersamaan, dan penegakannya dilakukan oleh risk engine, bukan antarmuka.
Operasi tersebut mencakup penempatan order perpetual, pembuatan strategi Grid Bot, transfer antar-akun sendiri, berlangganan ApeX Vaults, dan pengajuan penarikan.
Jika penyerang memperoleh seluruh kredensial API dan mencoba menguras akun melalui trading atau transfer tidak wajar, setiap permintaan yang mengubah status akan ditolak di settlement layer karena tanda tangan L2 Key tidak ada. API Key yang dikompromikan saja tidak menimbulkan kerugian.
Transfer internal termasuk dalam daftar tanda tangan ganda. Langkah yang membawa nilai keluar pada insiden November merupakan operasi perpindahan aset, bukan aktivitas akun biasa.
Penarikan memiliki dua lapisan pengaman tambahan
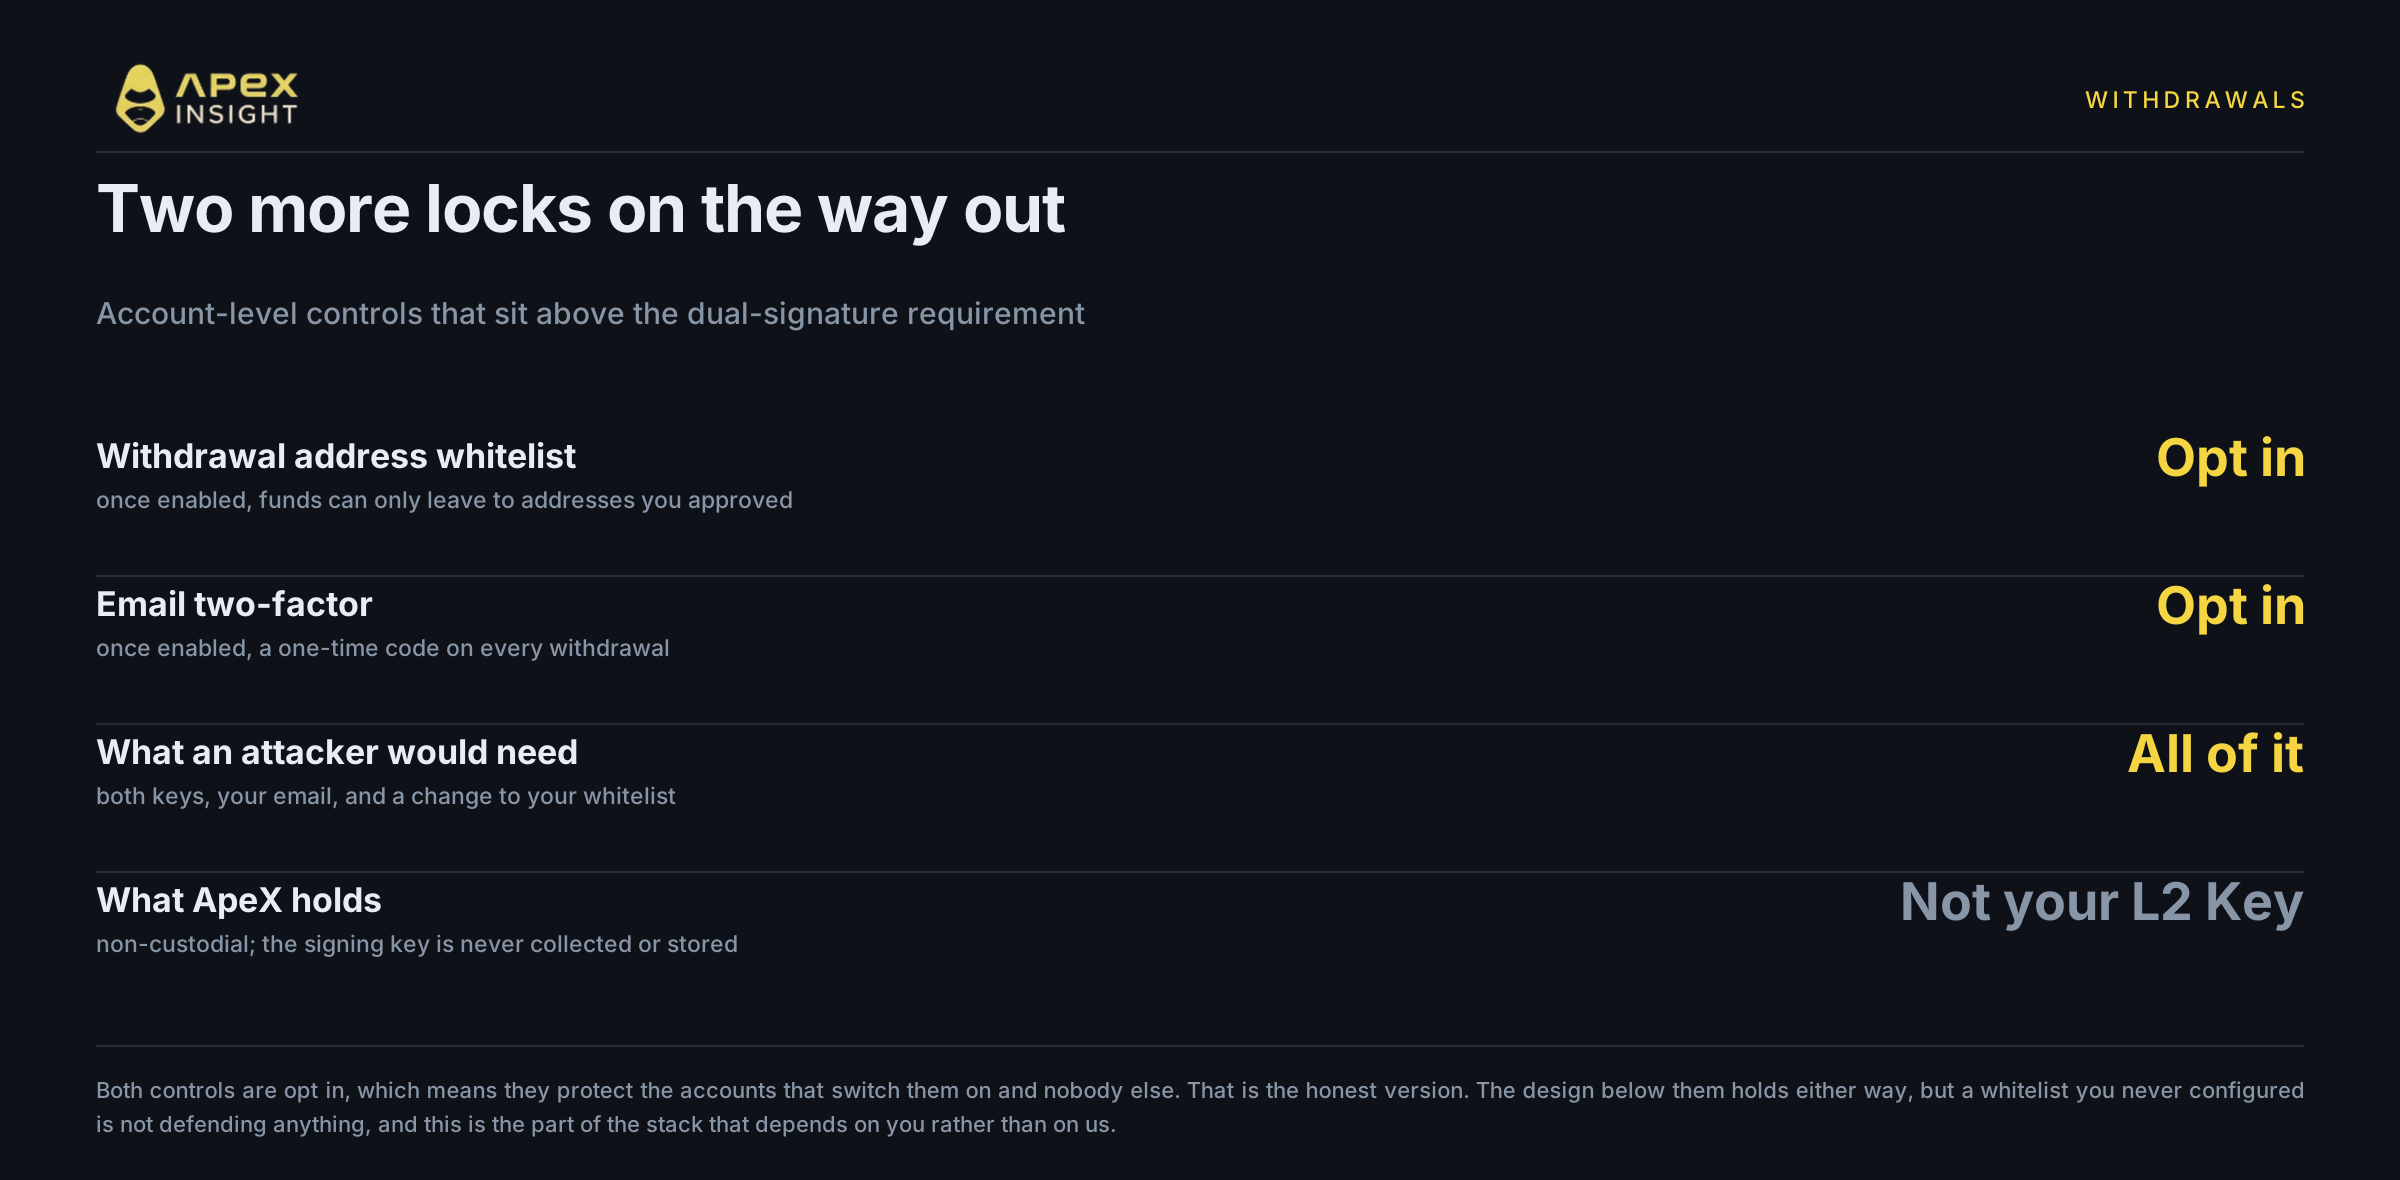
Whitelisting alamat penarikan membatasi penarikan ke alamat penerima yang telah Anda setujui.
Autentikasi dua faktor melalui email memerlukan kode sekali pakai yang dikirim ke alamat email tertaut sebelum penarikan diajukan.
Keduanya berarti penyerang memerlukan API Key, L2 Key, akses ke email pribadi, dan kemampuan mengubah whitelist. Mengompromikan lingkungan lokal saja tidak cukup.
Kedua kontrol ini bersifat opsional. Keduanya melindungi akun yang mengaktifkannya dan tidak memberikan perlindungan bagi akun yang tidak mengaktifkannya.
Hal yang tidak dilakukan desain ini
Desain ini tidak melindungi akun jika pemilik menyetujui penarikan berbahaya, kehilangan L1 wallet tempat L2 Key diturunkan, atau tidak mengaktifkan kontrol opsional. Desain ini juga tidak menghapus risiko pasar dan likuidasi.
Yang dihapus oleh arsitektur ini adalah kegagalan khusus yang menyebabkan kerugian November: satu kredensial bocor yang sendirian memiliki hak untuk memindahkan dana.
Yang perlu dilakukan
Aktifkan kontrol opsional. Nyalakan whitelisting alamat penarikan, 2FA email, dan whitelist IP.
Simpan Passphrase secara offline. Jangan menyimpannya di cloud tanpa enkripsi atau aplikasi pesan.
Gunakan browser bersih untuk trading. Ekstensi yang tidak terverifikasi dapat membaca informasi yang disimpan halaman.
Anggap API Key yang bocor serius tetapi dapat ditangani. Rotasikan kredensial, namun ingat bahwa API Key tersebut tidak dapat memindahkan saldo sendirian.
Tinjau pengaturan keamanan Anda
Aktifkan whitelisting alamat penarikan, 2FA email, dan whitelist IP.
Trading memiliki risiko kerugian tinggi, dan leverage memperbesar keuntungan maupun kerugian. Tidak ada desain keamanan yang menghapus risiko sepenuhnya. Memisahkan akses baca dari otoritas penandatanganan serta mewajibkan dua tanda tangan independen untuk perpindahan aset menghilangkan kegagalan satu kunci yang menyebabkan kerugian November. Ini bukan nasihat keuangan.
Jika memerlukan bantuan, hubungi tim kami di Discord.
Situs web: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Metodologi. Artikel ini tidak memuat data kontrak atau pasar ApeX. Detail insiden November 2026 berasal dari laporan publik dan ditautkan pada setiap klaim. Arsitektur kunci, penegakan tanda tangan ganda, dan kontrol penarikan ApeX Omni berasal dari dokumentasi produk ApeX. Whitelisting alamat penarikan, autentikasi dua faktor email, dan pengikatan whitelist IP dijelaskan sebagai kontrol yang diaktifkan pengguna; periksa status default terbaru di pengaturan akun Anda. Tidak ada bagian dalam artikel ini yang merupakan nasihat keuangan.