


2026年11月20日公開
2026年11月、2つの無期限 DEX でユーザーとマーケットメーカーの口座から資金が無断で流出しました。重要なのは金額だけではなく、資金が動いている間も何が無事だったかです。
どちらの事例でもシードフレーズは侵害されず、スマートコントラクトも破られませんでした。ある口座保有者は取引に署名しておらず、ウォレットの秘密鍵も公開されていないと述べました。コントラクト監査で問題が見つからなかったのは、コントラクトが正しく承認されたキーの指示を実行しただけだからです。
では、攻撃者はなぜウォレットではなく取引キーを狙うのでしょうか。一部のプラットフォームでは、取引キーがウォレットと同じほどの権限を持つからです。1つの認証情報で注文と資金移動の両方ができれば、それを盗むことはウォレットを盗むのと同じで、しかもはるかに容易です。
この記事では、実際に何が失敗したのか、そして ApeX Omni が1つの漏えいした認証情報から残高に到達できないよう、どのように設計されているかを説明します。
弱点はシードフレーズではなかった
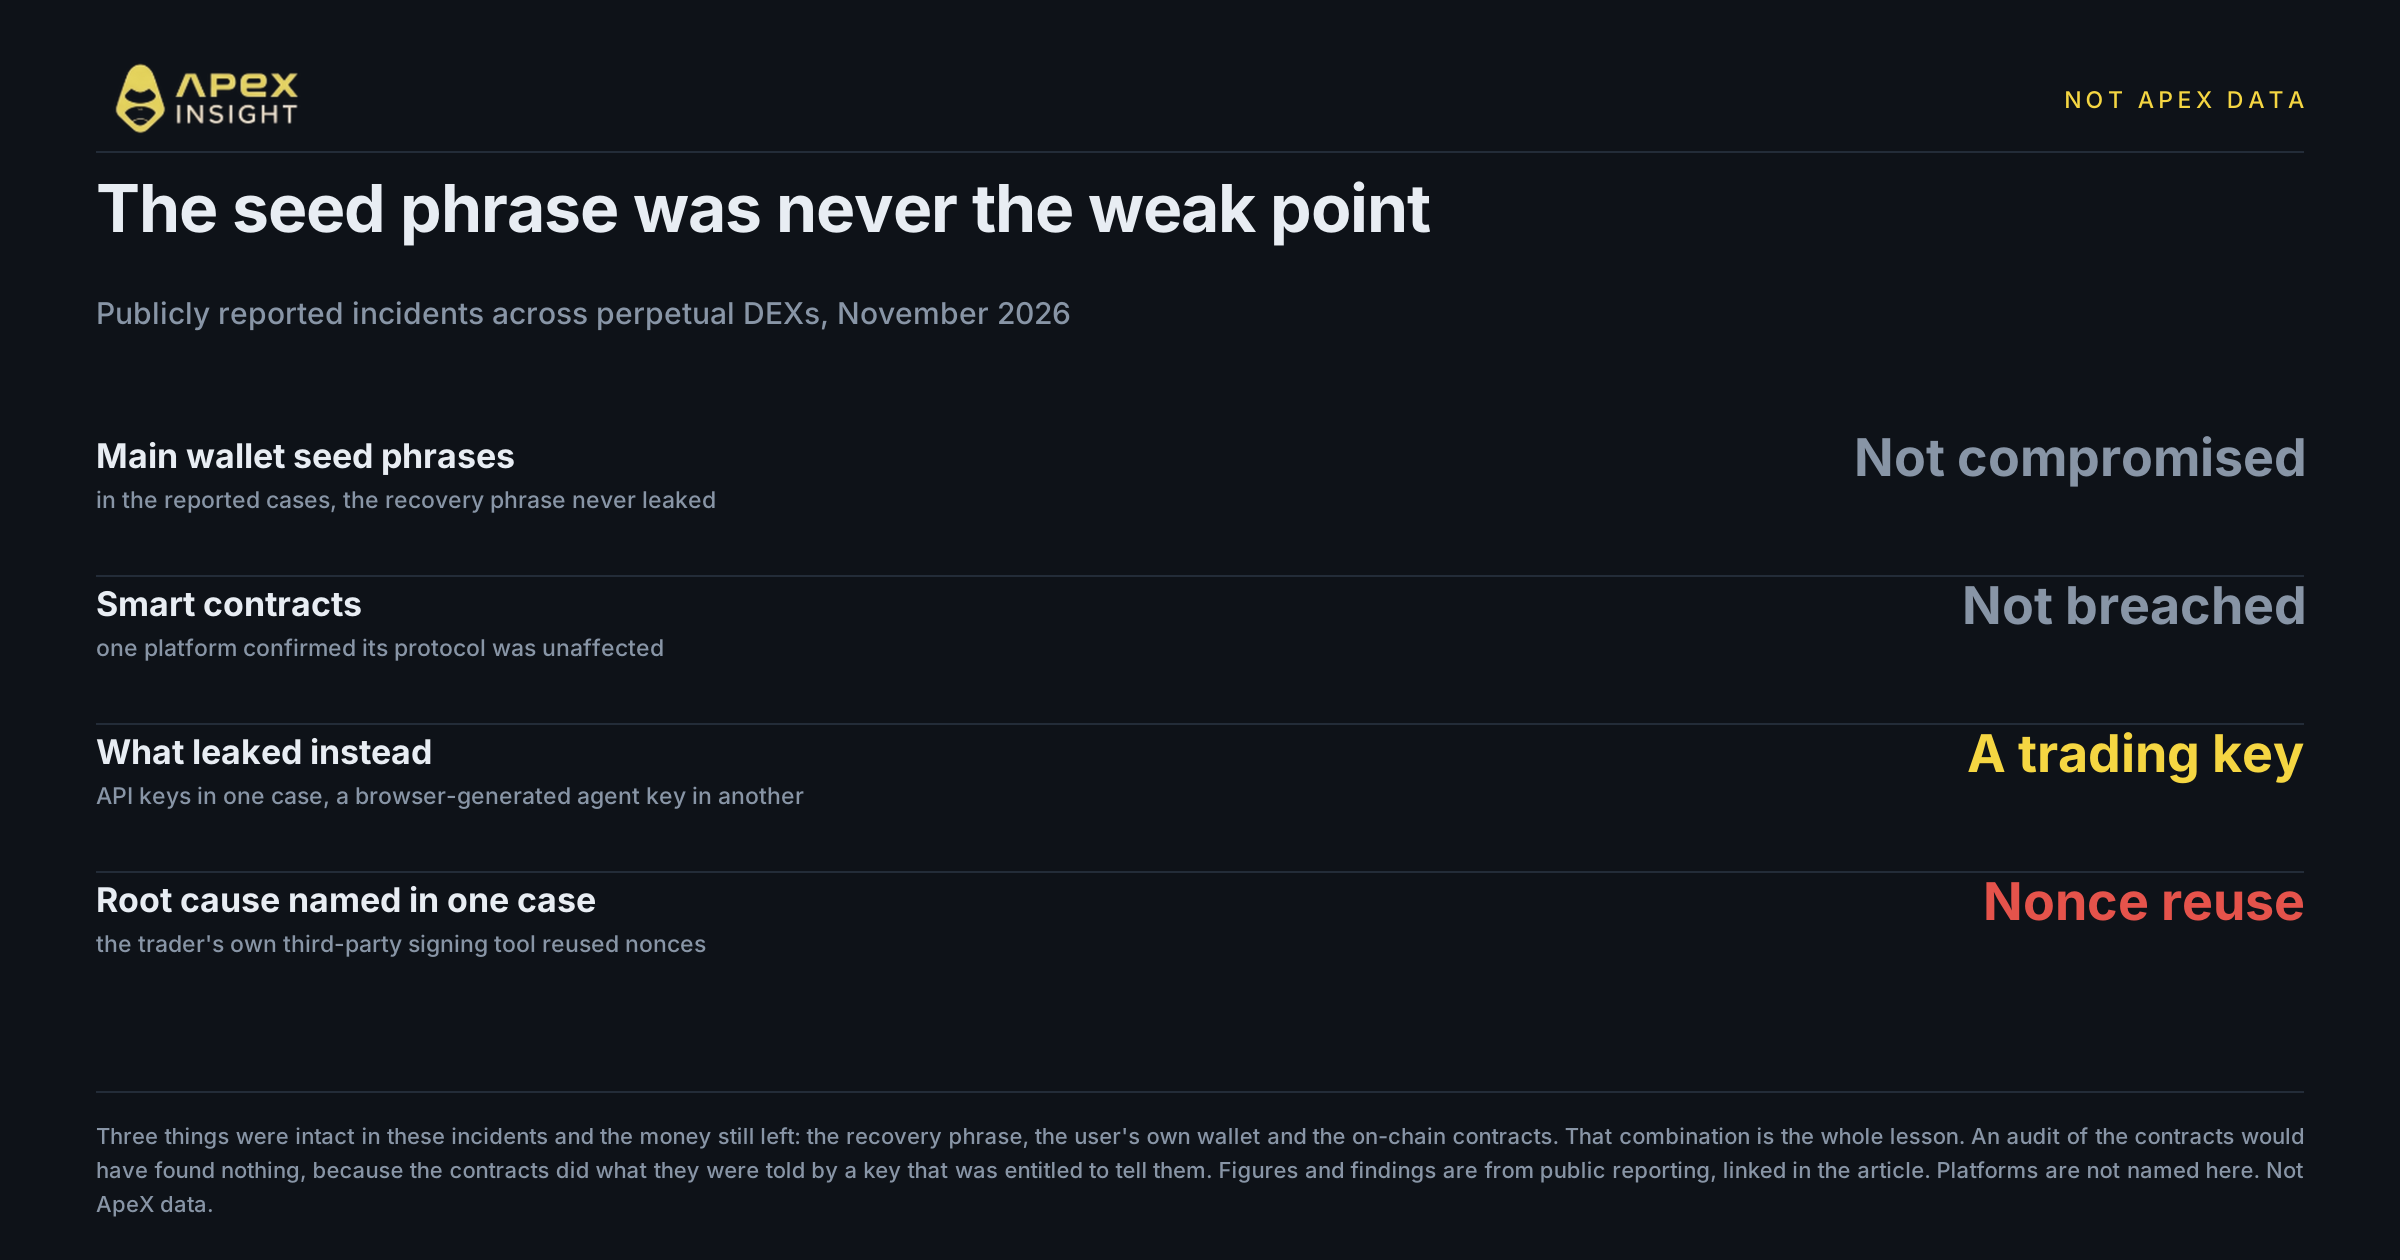
同じ2週間に起きた2つの事件は、このパターンを示しています。
11月16日、ある無期限 DEX は漏えいした取引 API キーに関連する侵害後、出金を停止し、プロトコルとスマートコントラクトは影響を受けていないと発表しました。1回の出金で約1,040万 USDC が流出し、研究者は2つのマーケットメーカー口座の合計を約1,550万ドルとしました。
事後分析は、トレーダーがプラットフォーム外で使った署名ソフトウェアに漏えいの原因を追跡しました。暗号学的 nonce が再利用され、署名を見た者が秘密鍵を再構築できたのです。出金は同日再開され、guardian 機構が残った資金を凍結し、セキュリティ委員会が被害を受けたトレーダーに約500万ドルを返還できました。
この点は重要です。プラットフォーム自身のコードに問題はなく、数時間以内に対応し、流出額の約半分が戻りました。それでも資金は流出しました。1つの認証情報に資金移動の権限があったからです。
4日前、別のプラットフォームのユーザーはエージェントキーによって44分で口座を空にされたと主張しました。33 bitcoin が売却され、約456万 USDT が7回の内部送金で移動したという内容です。同プラットフォームは調査チームを設置したと述べました。これは確認済みの認定ではなく、ユーザーによる説明です。
金額を除けば共通点は明確です。リカバリーフレーズは安全、ユーザーのウォレットも安全、オンチェーンコードも安全。それでも資金は流出しました。
だから「コントラクトは監査済み」という答えだけでは、「資金は安全か」という問いには不十分です。監査はコントラクトが指示どおり動くかを調べますが、誰が指示を出せるかは調べません。
1つのキーに2つの権限を持たせてはいけない
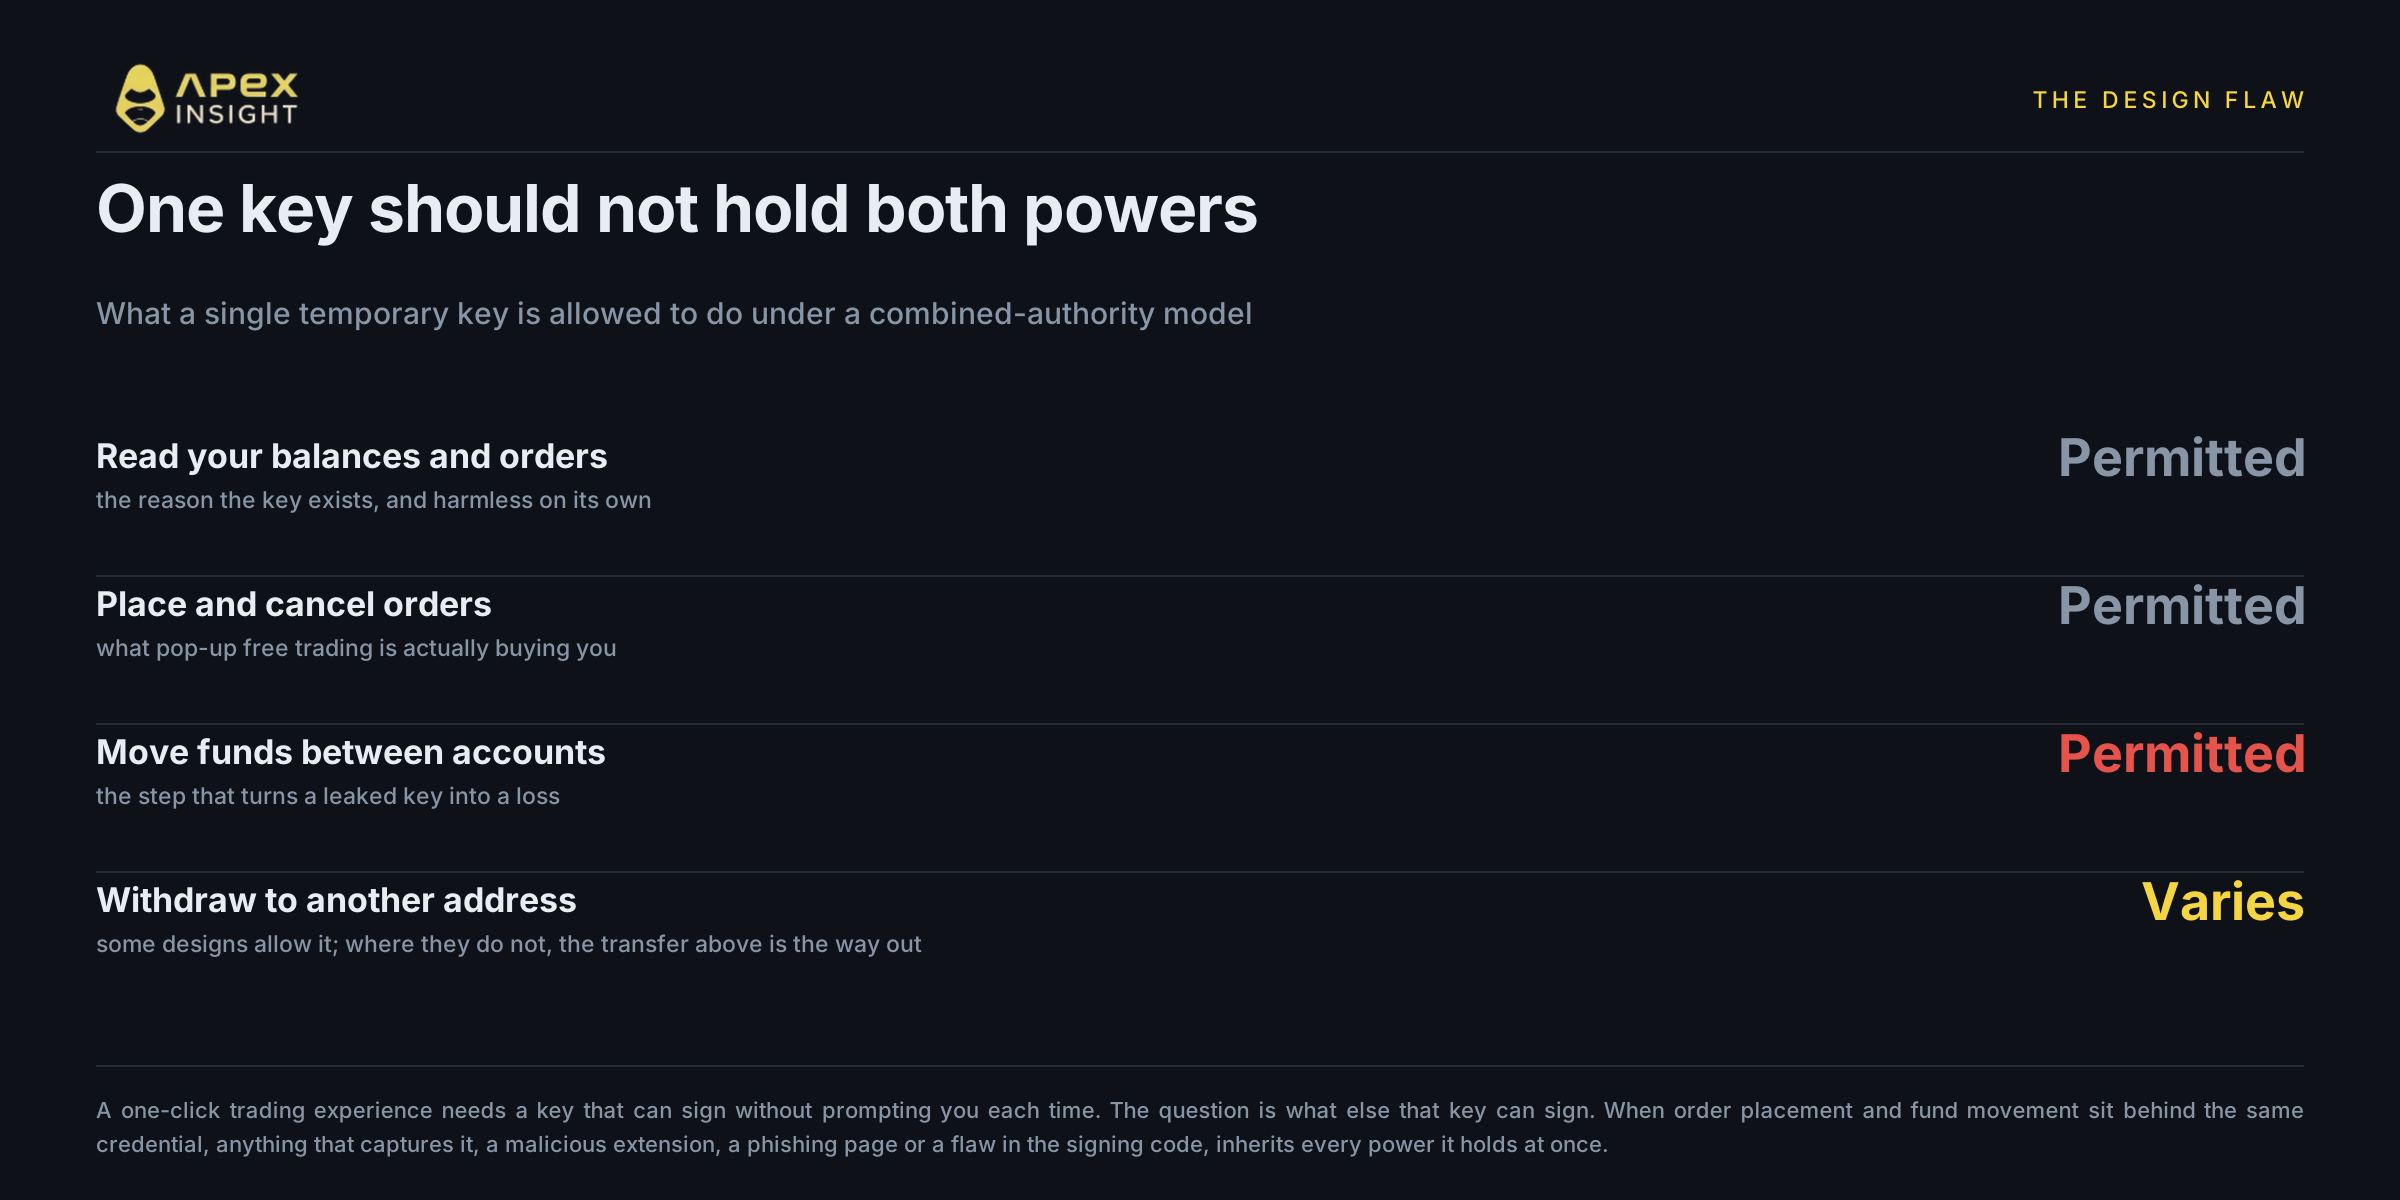
無期限取引には UX 上の問題があります。すべての注文をウォレットのポップアップで署名するのは実用的でないため、プラットフォームは通常、ブラウザに一時キーを生成し、ユーザーの代わりに署名させます。これは業界で一般的で合理的です。
問題は、そのキーが他に何へ署名できるかです。
権限を統合したモデルでは、1つの認証情報で口座の閲覧、注文の発注・取消、口座間の資金移動、設計によっては出金まで可能です。個別には妥当な権限でも、まとめて持つと、キーを取得した悪意ある拡張機能、フィッシングページ、署名コードの欠陥がすべての権限を同時に得ます。シードフレーズは必要ありません。
特に重要なのが内部送金です。外部アドレスへ出金できなくても、口座間で価値を移せるなら危険です。攻撃者は移動先の口座を管理すればよいからです。その事例の事後報告でも、API キーが被害口座から外部ウォレットへ直接移せなかったため、攻撃者が管理する内部プールへ移してから流出させたと説明されています。
ApeX Omni はアクセスを2つのキーシステムに分ける
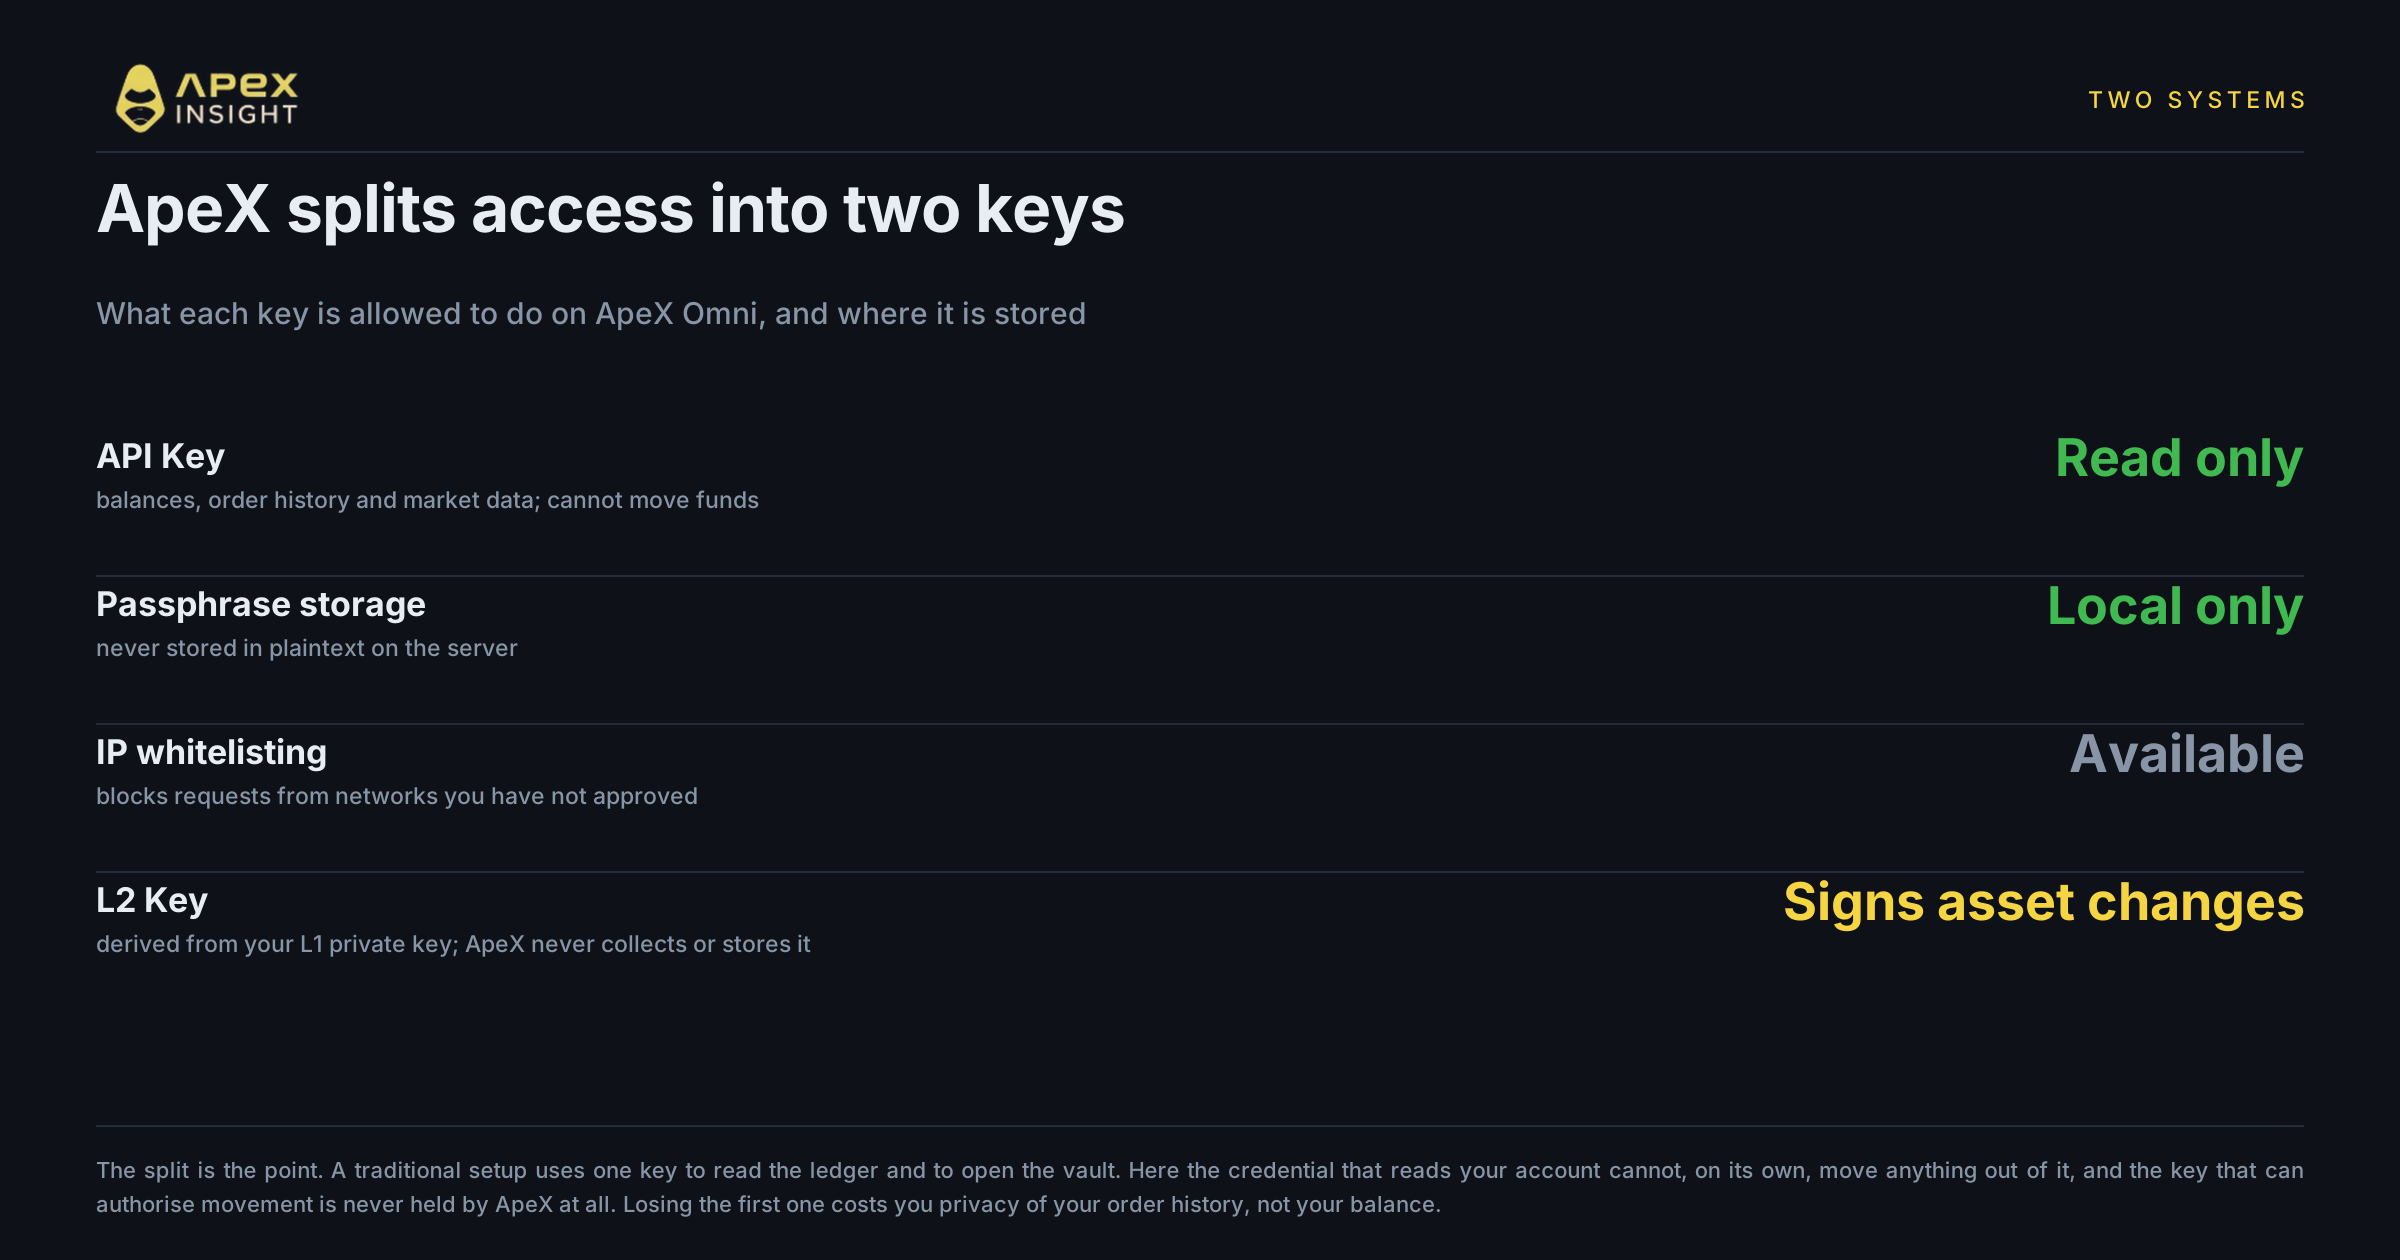
従来の単一キー構成では、同じキーで台帳を確認し、金庫を開けます。ApeX Omni はこれを2つの独立したシステムに分離します。
API Key は読み取り専用の確認キーです。ウォレット接続とログイン時に生成され、Key、Secret、カスタム Passphrase で構成されます。残高、注文履歴、市場データの読み取りに限定され、資金移動は開始できません。サーバーは Passphrase を平文で保存しないため、認証情報は中央の保管場所ではなくユーザーの端末に残ります。IP ホワイトリストにも対応し、有効化すると承認していないネットワークからのリクエストは、認証情報が漏れていても拒否されます。
L2 Key は資産状態の変更に署名します。Ethereum メインネットの秘密鍵から決定論的に導出される非対称鍵ペアです。ApeX は収集も保存もしません。これがノンカストディアルの実際の意味です。こちら側に、漏えい、差し押さえ、誤管理される署名キーのコピーはありません。
重要なのは、各キーを失った場合の影響が異なることです。API Key が漏れると、攻撃者は保有資産や取引内容を知ることができます。しかし認証情報だけでは資金を動かせないため、それ自体はプライバシー問題であって、支払能力の問題ではありません。
資金移動には2つの署名が必要
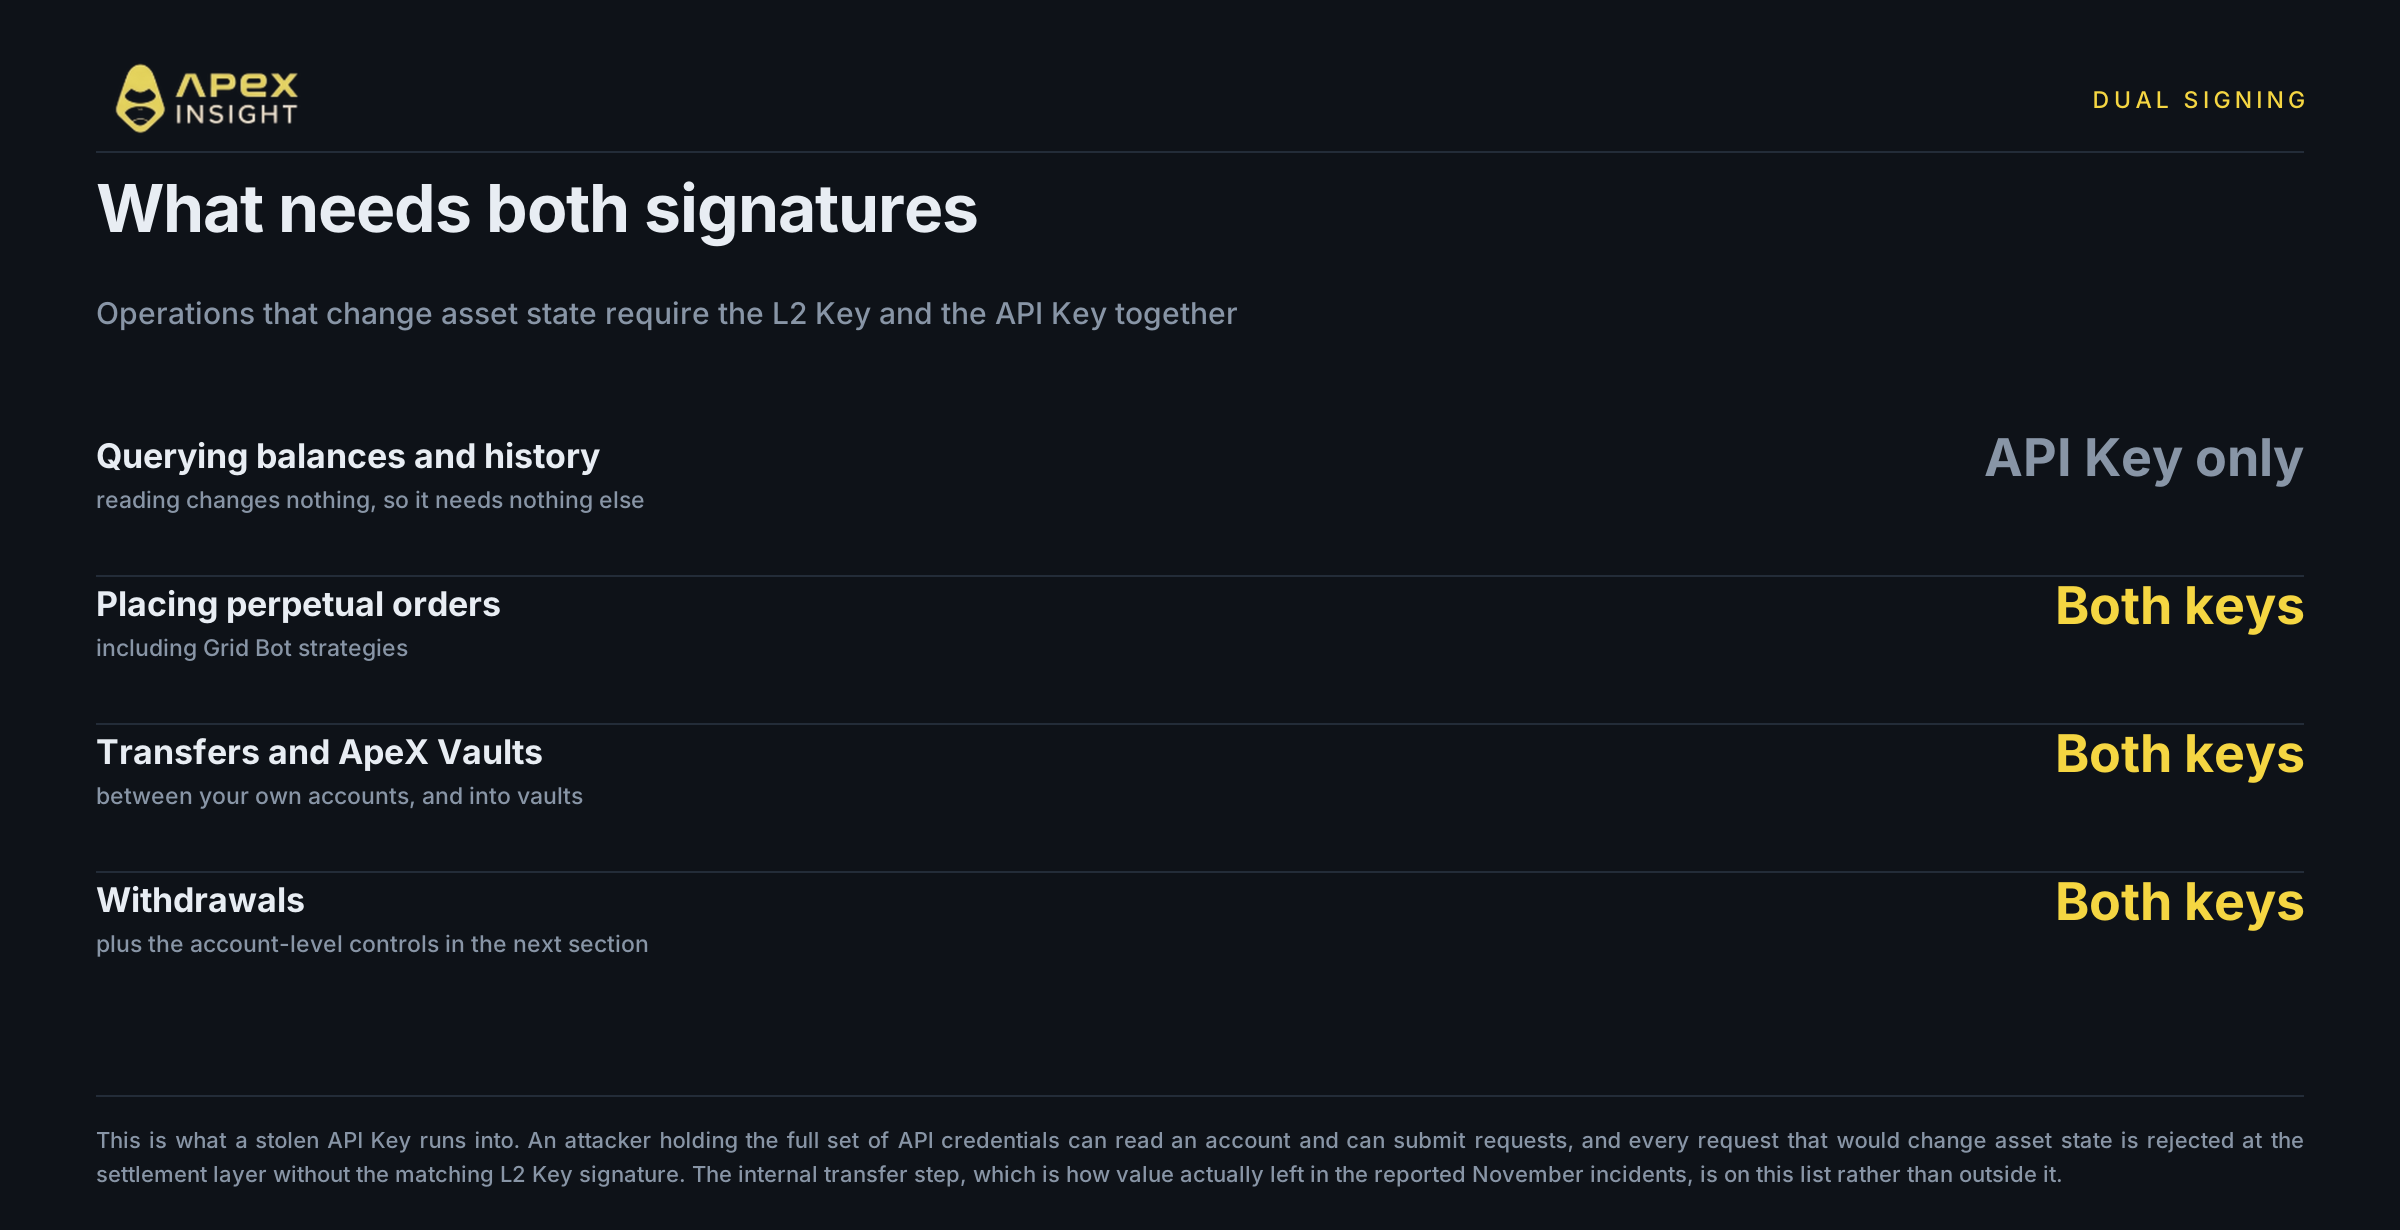
口座の読み取りには API Key 認証だけが必要です。資産状態を変更する操作には L2 Key と API Key の両方が必要で、これはインターフェースではなくリスクエンジンが強制します。
対象には無期限注文、Grid Bot 戦略の作成、自分の口座間の送金、ApeX Vaults への登録、出金申請が含まれます。
攻撃者が API 認証情報一式を入手して異常な取引や送金で口座を空にしようとしても、対応する L2 Key の署名がないため、状態変更リクエストは決済レイヤーで拒否されます。侵害された API Key だけでは損失は発生しません。
内部送金も二重署名の対象です。11月の事例で価値を外へ運んだ手順は、この設計では通常の口座操作ではなく資産移動として扱われます。
L2 Key が漏れた場合は別種のリスクです。このキーは Ethereum メインネットの秘密鍵から導出され、ApeX が発行したり再発行したりする認証情報ではなく、当社へ送信・保管されることもありません。保護すべき対象は、そこから派生したウォレットを守ることと同じです。この分離により、当社が発行する口座読み取り用の認証情報は、単独では資金を移動できなくなります。
出金にはさらに2つのロックがある
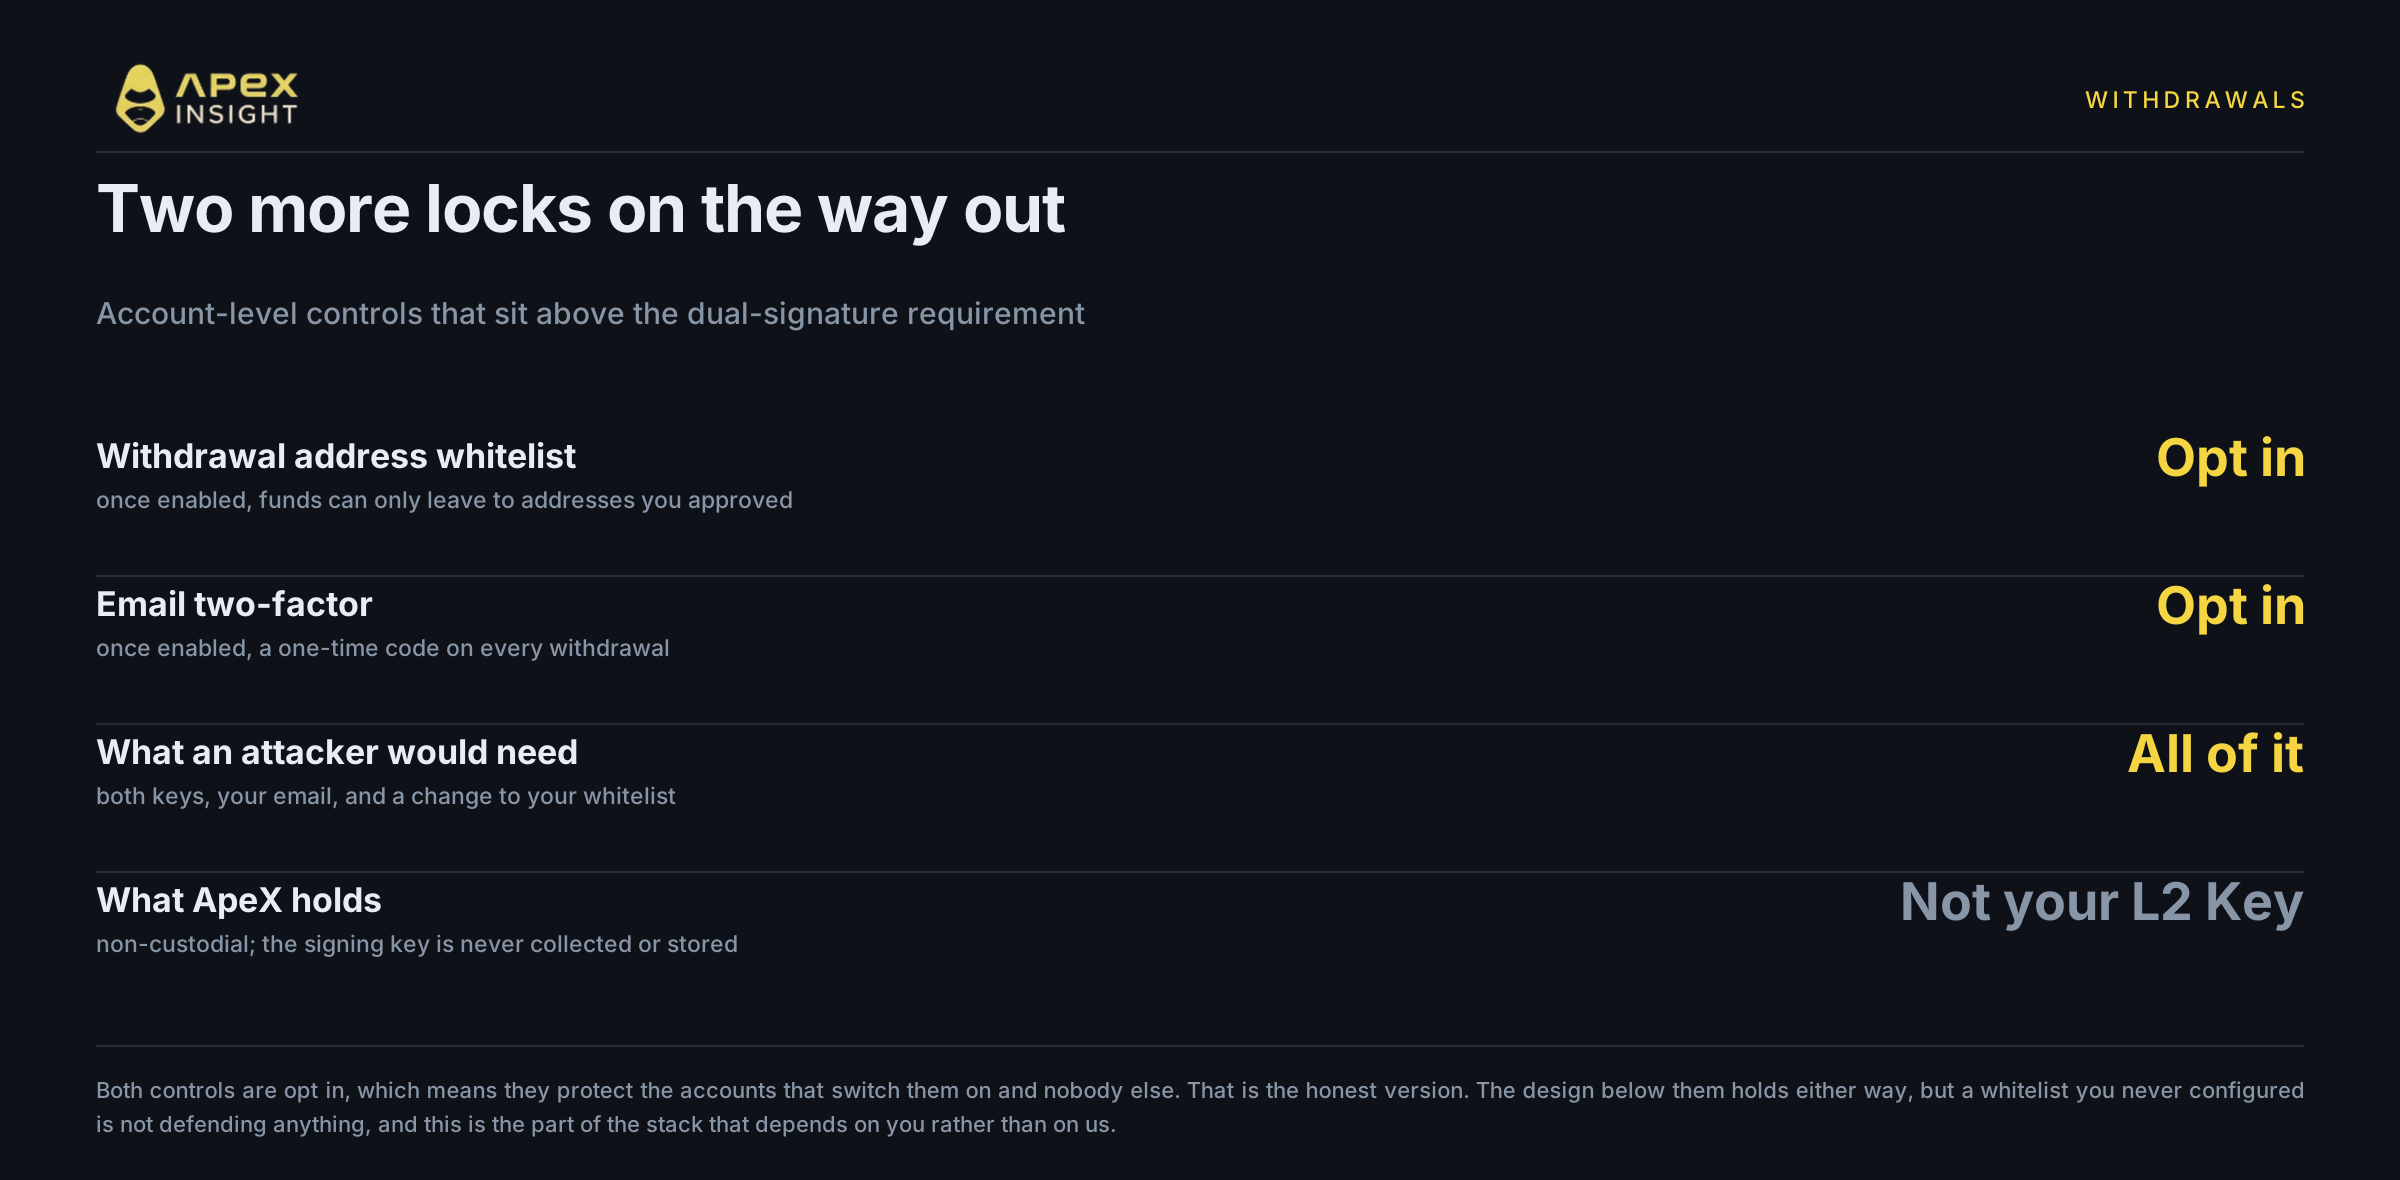
出金は最後の扉なので、二重署名に加えて制御機能があります。
出金先アドレスのホワイトリストは、事前に承認したアドレスだけに出金を制限します。他の条件をすべて満たしても、リスト外のアドレスには送れません。
メール二要素認証は、出金申請前に登録メールアドレスへ送られるワンタイムコードを要求します。
両方を有効にすると、攻撃者には API Key、L2 Key、個人メールへのアクセス、ホワイトリストを変更する能力が必要です。ローカル環境の侵害だけでは不十分です。
ただし、どちらも任意設定です。有効にしたアカウントだけを守り、設定していないホワイトリストは何も保護しません。
この設計でできないこと
強みだけを並べるセキュリティページはマーケティングです。反対側も説明します。
所有者が悪意ある出金を承認した口座は守れません。攻撃者のアドレスをホワイトリストに登録させ、メールコードまで確認させれば、すべての制御は正しく機能しても資金は失われます。ソーシャルエンジニアリングはキー分離の脅威モデルの外側です。
L2 Key の元となる L1 ウォレットを失うことも防げません。そこが根であり、侵害されれば下流の対策は役に立ちません。
任意の制御を自動化するものでもありません。ホワイトリスト、メール 2FA、IP バインディングは初期状態でオフです。
ApeX 自身がこの議論の対象外になるわけでもありません。二重署名を強制するリスクエンジンと決済レイヤーは当社のインフラであり、誰が指示できるのかという問いは当社にも当てはまります。
市場リスクもなくしません。清算はキーがどれほど分離されているかを気にしません。
このアーキテクチャが取り除くのは、11月の損失を生んだ具体的な失敗、つまり1つの漏えいした認証情報だけで資金を移動できた状態です。
対策としてできること
今日やる価値のあることは4つあり、そのうち3つは1分以内でできます。
任意の制御を有効にする。出金先アドレスのホワイトリスト、メール 2FA、IP ホワイトリストはユーザーが有効化する機能です。初期状態ではオフです。
Passphrase をオフラインで保管する。暗号化されていないクラウドストレージやメッセージアプリには置かないでください。サーバーが平文で保持しないため、チャットにあるコピーが最も弱いコピーになる可能性があります。
取引専用のクリーンなブラウザを使う。11月の事例の1つでは、ブラウザで生成・保持されたキーが関係していました。未確認の拡張機能はページが保持する情報を読めます。高額口座には専用プロファイルまたは専用ブラウザを使いましょう。
漏えいした API Key は深刻だが回復可能な問題として扱う。プライバシー侵害なので認証情報をローテーションすべきですが、それだけで残高へ到達できるわけではありません。
セキュリティ設定を確認する
出金先アドレスのホワイトリスト、メール 2FA、IP ホワイトリストを有効にしてください。
取引には大きな損失リスクがあり、レバレッジは利益と損失の両方を拡大します。どのセキュリティ設計もリスクを完全にはなくせません。ここでの主張は保証より限定的です。読み取り権限と署名権限を分離し、資産移動に2つの独立した署名を要求することで、11月の損失を生んだ単一キー障害をなくせます。残りは有効にする制御と取引環境に依存します。金融アドバイスではありません。
サポートが必要な場合は、Discord でチームまでご連絡ください。
ウェブサイト:https://www.apex.exchange
Telegram:https://t.me/ApeXdex
方法論。この記事には ApeX のコントラクトや市場データが含まれていないため、価格表記の慣例は適用されません。2026年11月の事件の詳細は公開報道に基づき、各主張にリンクしています。関係するプラットフォーム名は記事内で明かしておらず、2件のうち1件は確認済みの認定ではなく被害ユーザー自身の主張であることを該当箇所に記載しています。情報源によって報告が異なる数値は、両方の数値を示した範囲として記載しています。ApeX Omni のキーアーキテクチャ、二重署名の強制、出金制御の説明は ApeX の製品ドキュメントに基づきます。出金先アドレスのホワイトリスト、メール二要素認証、IP ホワイトリスト連携はユーザーが有効化する制御として説明しています。各機能の現在の初期状態は、ご自身のアカウント設定で確認してください。金融アドバイスではありません。
