


2026 жылғы 20 қарашада жарияланды
2026 жылғы қарашада екі perpetual DEX пайдаланушылар мен market maker аккаунттарынан қаражаттың рұқсатсыз шыққанын көрді. Ең маңыздысы сомалар емес, қаражат қозғалған кезде басқа нәрселердің қауіпсіз күйде қалуы еді.
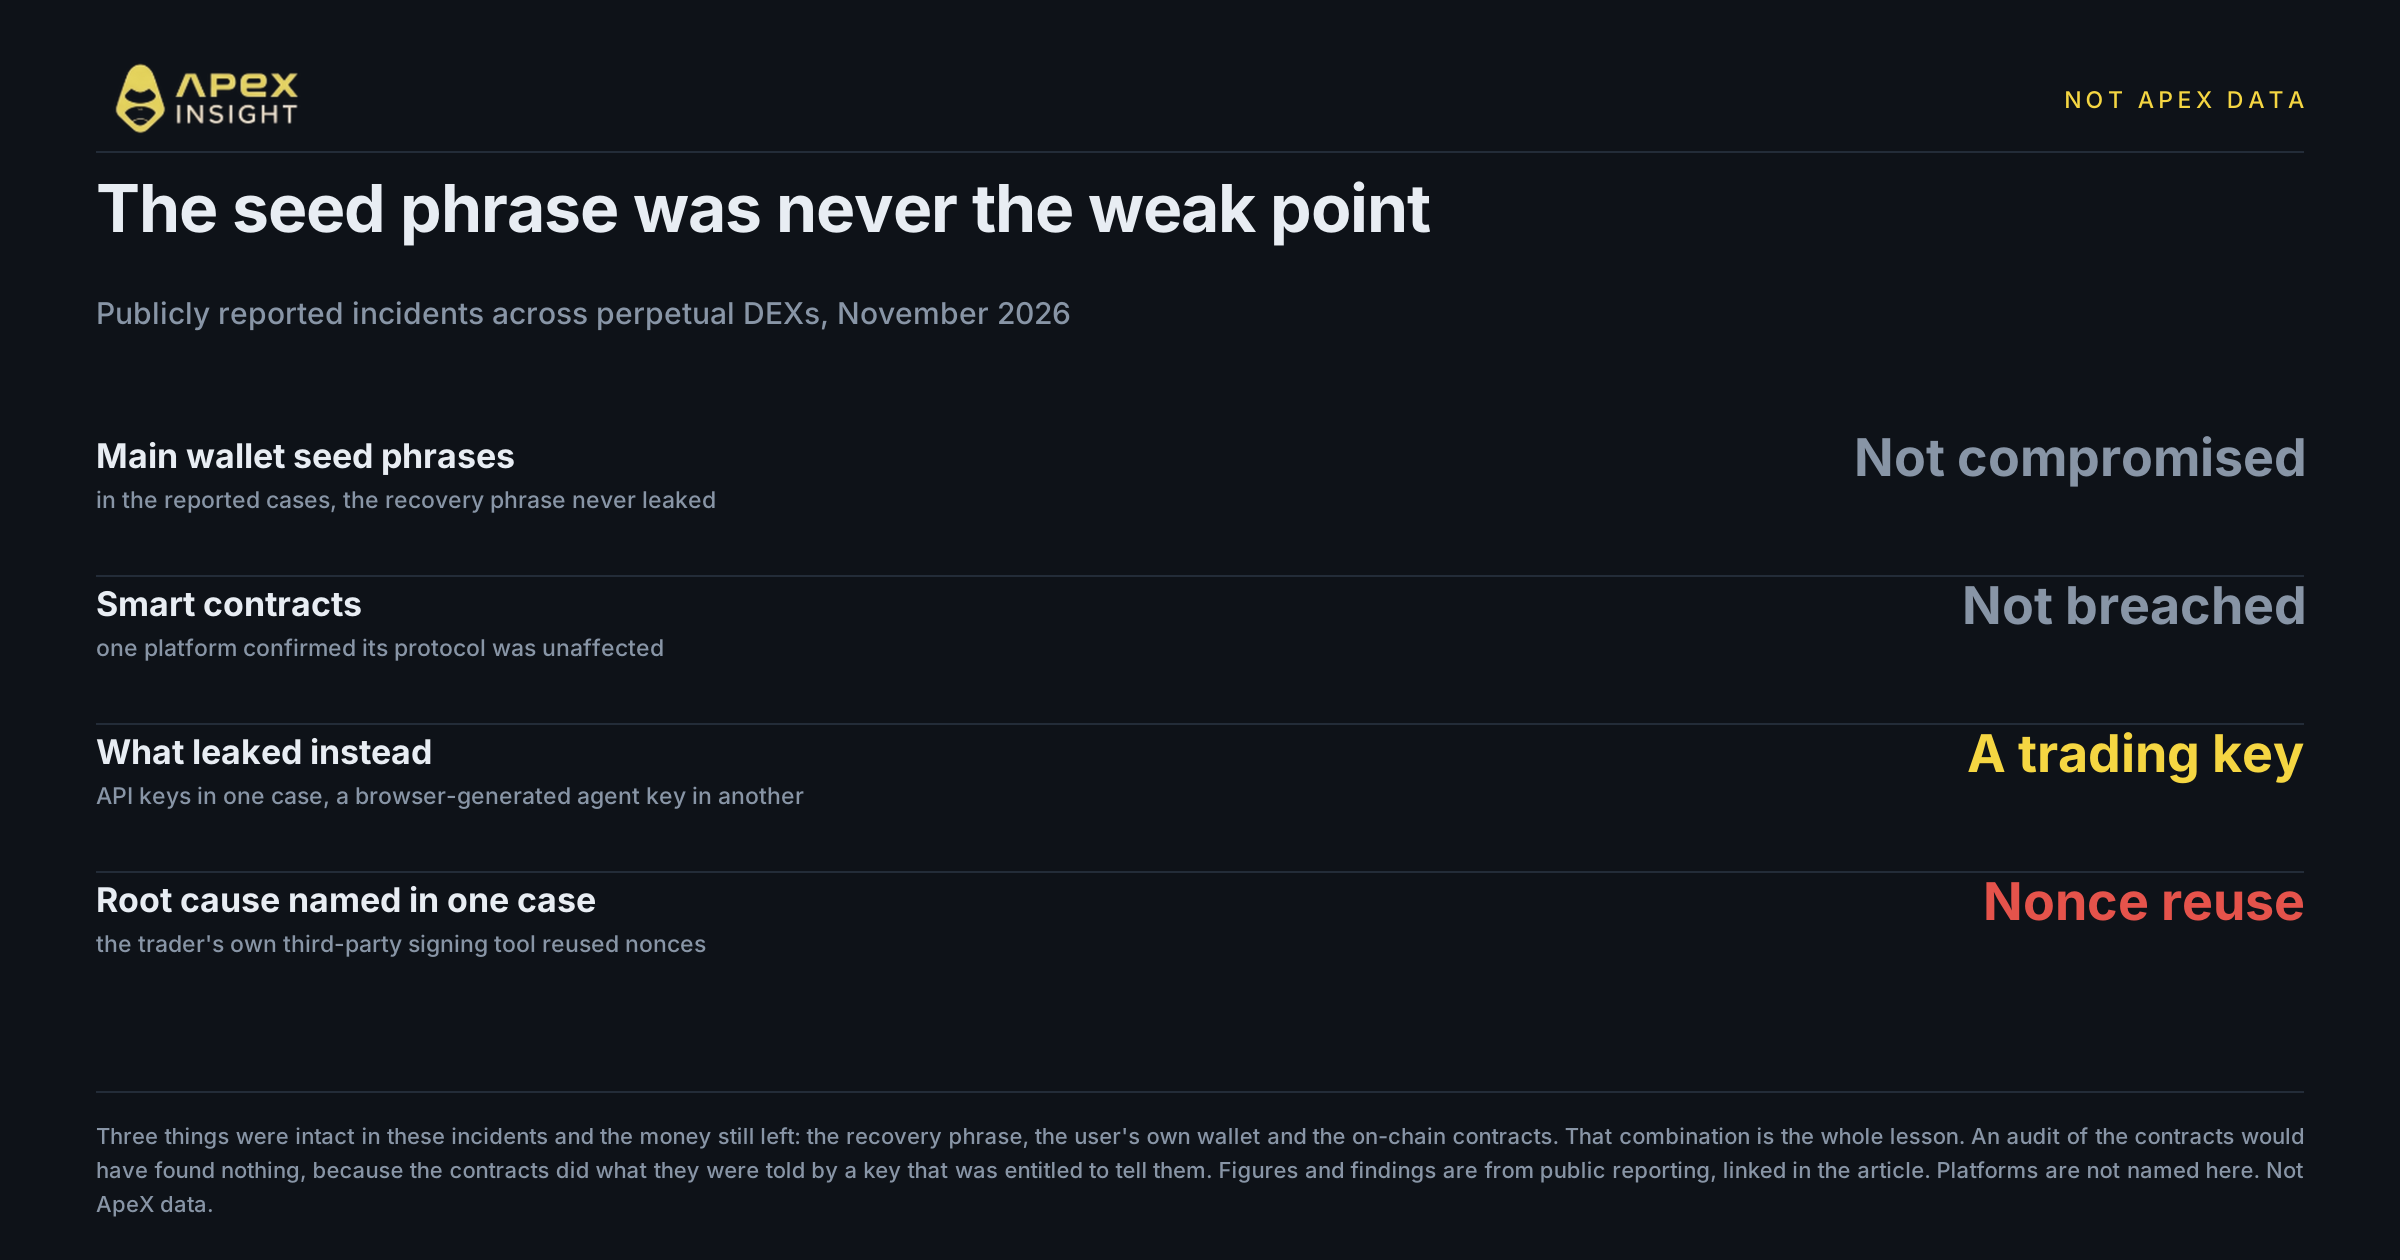
Екі жағдайда да seed phrase бұзылмады, smart contract-терге шабуыл жасалмады. Бір жағдайда аккаунт иесі ешқандай транзакцияға қол қойылмағанын және wallet private key-і ашылмағанын айтты. Контракт аудиті ақау таппас еді, өйткені контракт авторизацияланған кілттің нұсқауын ғана орындады.
Сондықтан шабуылдаушылар wallet орнына trading key-лерді нысанаға алады: кей платформаларда бір credential order орналастырып қана қоймай, қаражатты да жылжыта алады. Мұндай кілтті ұрлау wallet ұрлаумен тең, әрі оған жету оңайырақ.
Бұл мақала нақты не істен шыққанын және ApeX Omni бір ғана жайылған credential балансыңызға жете алмайтындай қалай құрылғанын түсіндіреді.
Seed phrase әлсіз нүкте болған жоқ
Бір екі апталық кезеңдегі екі оқиға бір үлгіні көрсетті.
16 қарашада бір perpetual DEX жайылған trading API key-ге байланысты бұзылудан кейін шығару операцияларын тоқтатты. Ол протоколы мен smart contract-тері зардап шекпегенін мәлімдеді. Бір шығару арқылы шамамен $10,4 млн USDC кетті, ал зерттеушілер екі market maker аккаунты бойынша жалпы соманы $15,5 млн-ға жақын деп бағалады.
Тексеру есебі ағуды платформа сыртында қолданылған trader signing software-іне байланыстырды. Ол криптографиялық nonce-тарды қайта пайдаланып, нәтижедегі signature-ларды бақылаған кез келген адамға private key-ді қалпына келтіруге мүмкіндік берді. Шығару сол күні қайта ашылып, guardian механизмі қалған қаражатты тоқтатты және security council зардап шеккен trader-ге шамамен $5 млн қайтарды.
Төрт күн бұрын басқа платформаның пайдаланушысы agent key аккаунтын 44 минутта босатқанын мәлімдеді: 33 bitcoin сатылып, шамамен 4,56 млн USDT жеті ішкі аударыммен жылжытылған. Бұл — пайдаланушының мәлімдемесі, расталған қорытынды емес.
Сомаға емес, ортақ фактілерге қараңыз: recovery phrase, пайдаланушы wallet-і және on-chain код қауіпсіз болды. Соған қарамастан ақша кетті.
Сондықтан “контрактілеріміз аудиттен өткен” деген жауап “қаражатым қауіпсіз бе?” деген сұраққа толық жауап емес. Аудит контрактінің не істейтінін тексереді, оған кім бұйрық бере алатынын емес.
Бір кілт екі құқықты қатар ұстамауы керек
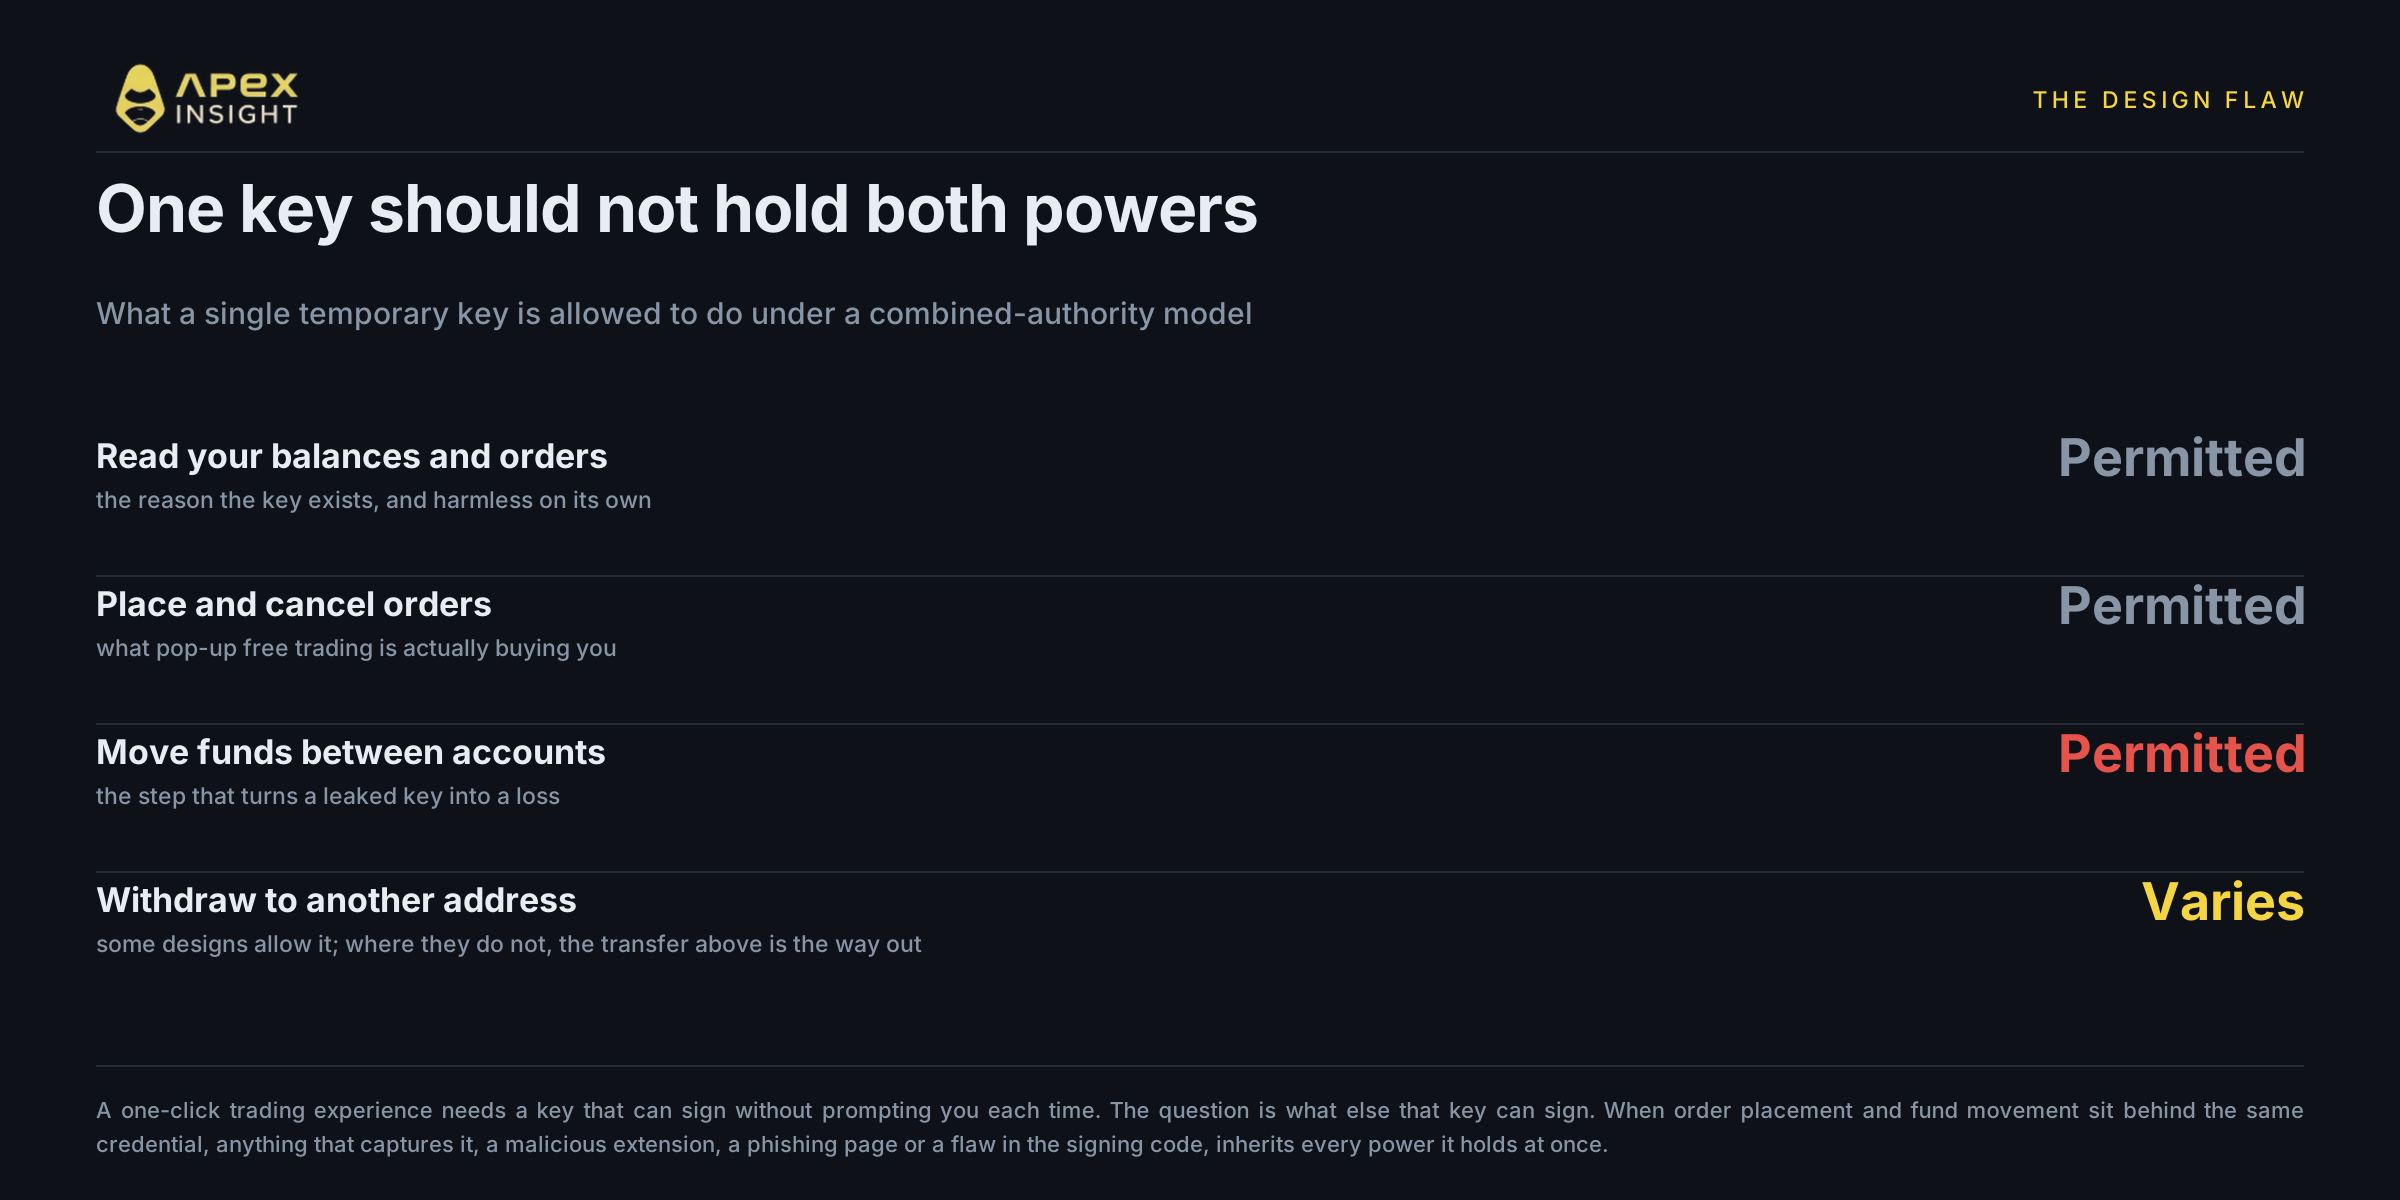
Perpetual trading кезінде әр order-ге wallet pop-up арқылы қол қою қолайсыз. Сондықтан платформалар браузерде сіздің атыңыздан prompt-сыз қол қоя алатын уақытша кілт жасайды. Бұл салада қалыпты шешім.
Сұрақ — сол кілтке тағы қандай құқықтар берілгенінде.
Біріккен authority моделінде бір credential аккаунтты оқып, order орналастырып не тоқтатып, аккаунттар арасында қаражат аударып, кейде withdrawal жасай алады. Бір-бірлеп қарағанда рұқсаттар түсінікті, бірақ бірге алғанда кілтті ұрлаған нәрсе оның барлық күшін бірден алады.
Ішкі transfer ең маңызды қадам. Сыртқы мекенжайға шығара алмайтын кілт те аккаунттар арасында value жылжыта алса қауіпті. Шабуылдаушыға destination аккаунтын бақылау жеткілікті.
ApeX Omni қолжетімділікті екі кілт жүйесіне бөледі
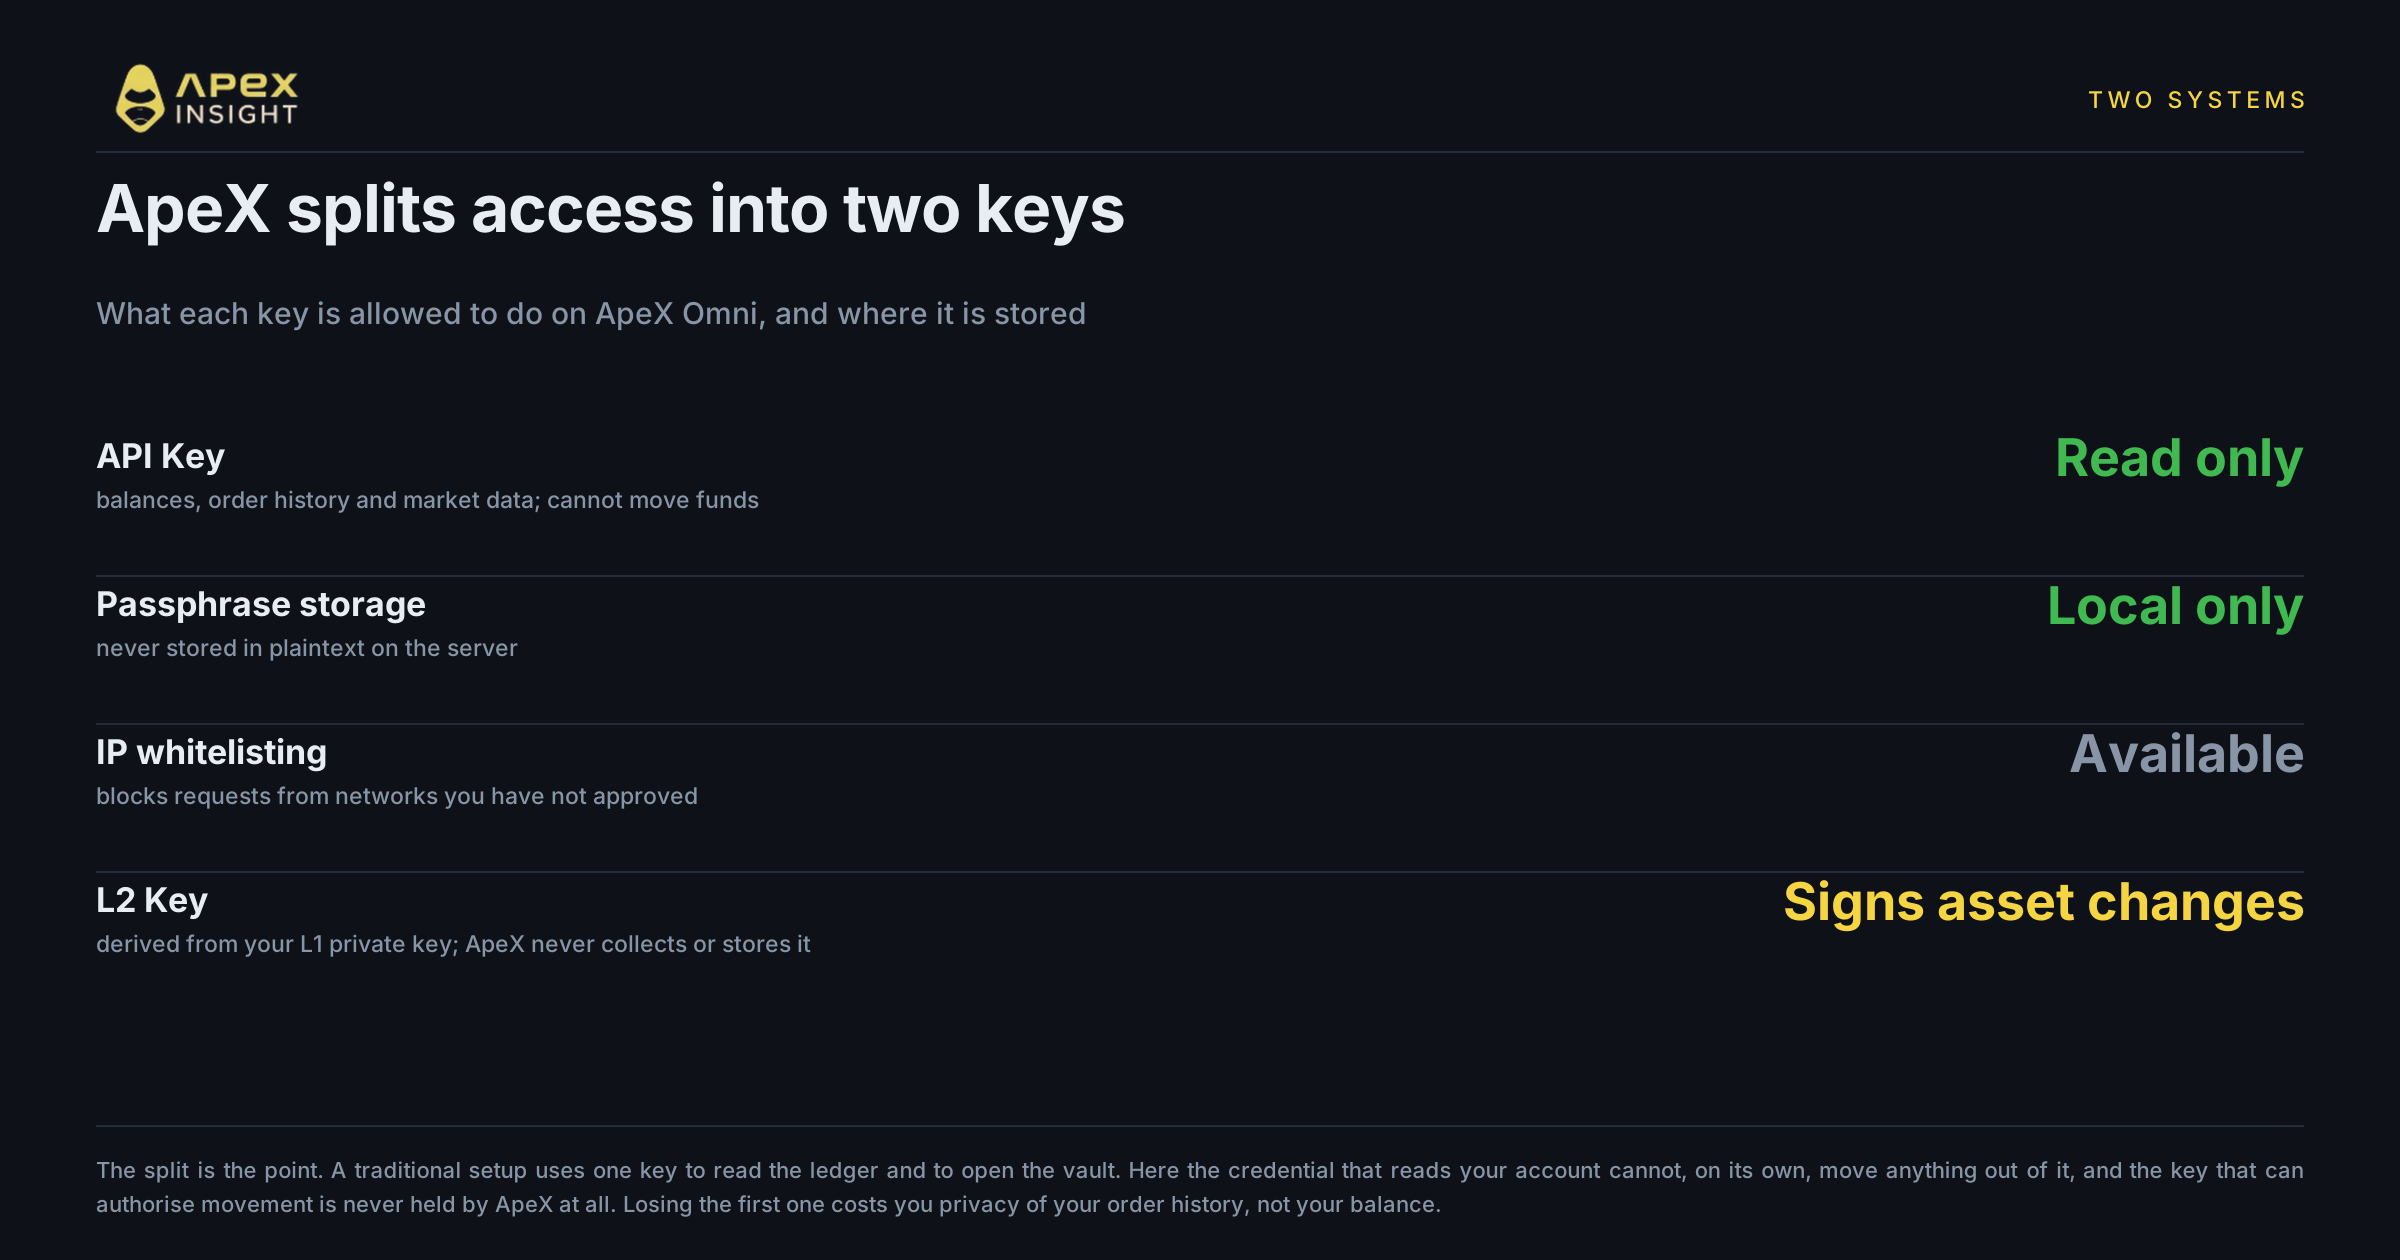
Дәстүрлі single-key setup ledger-ді көру және vault ашу үшін бір кілтті қолданады. ApeX Omni бұл міндеттерді бөледі.
API Key — read-only inspector. Wallet қосып, login жасағанда жасалады және Key, Secret, custom Passphrase-тен тұрады. Ол account balance, order history және market data-ны ғана оқиды, қаражат қозғалысын бастай алмайды. Server Passphrase-ті plaintext түрінде сақтамайды және IP whitelist binding қолдайды.
L2 Key asset state өзгерістеріне қол қояды. Ол Ethereum mainnet private key-іңізден детерминистік түрде алынған asymmetric key pair. ApeX оны жинамайды да, сақтамайды да. Бұл non-custodial тәсілдің нақты мағынасы.
API Key жайылса, шабуылдаушы не ұстайтыныңызды және не саудалағаныңызды біледі. Бұл privacy мәселесі, бірақ credential жалғыз өзі ештеңе жылжыта алмайтындықтан solvency мәселесі емес.
Ақша қозғалысына екі signature қажет
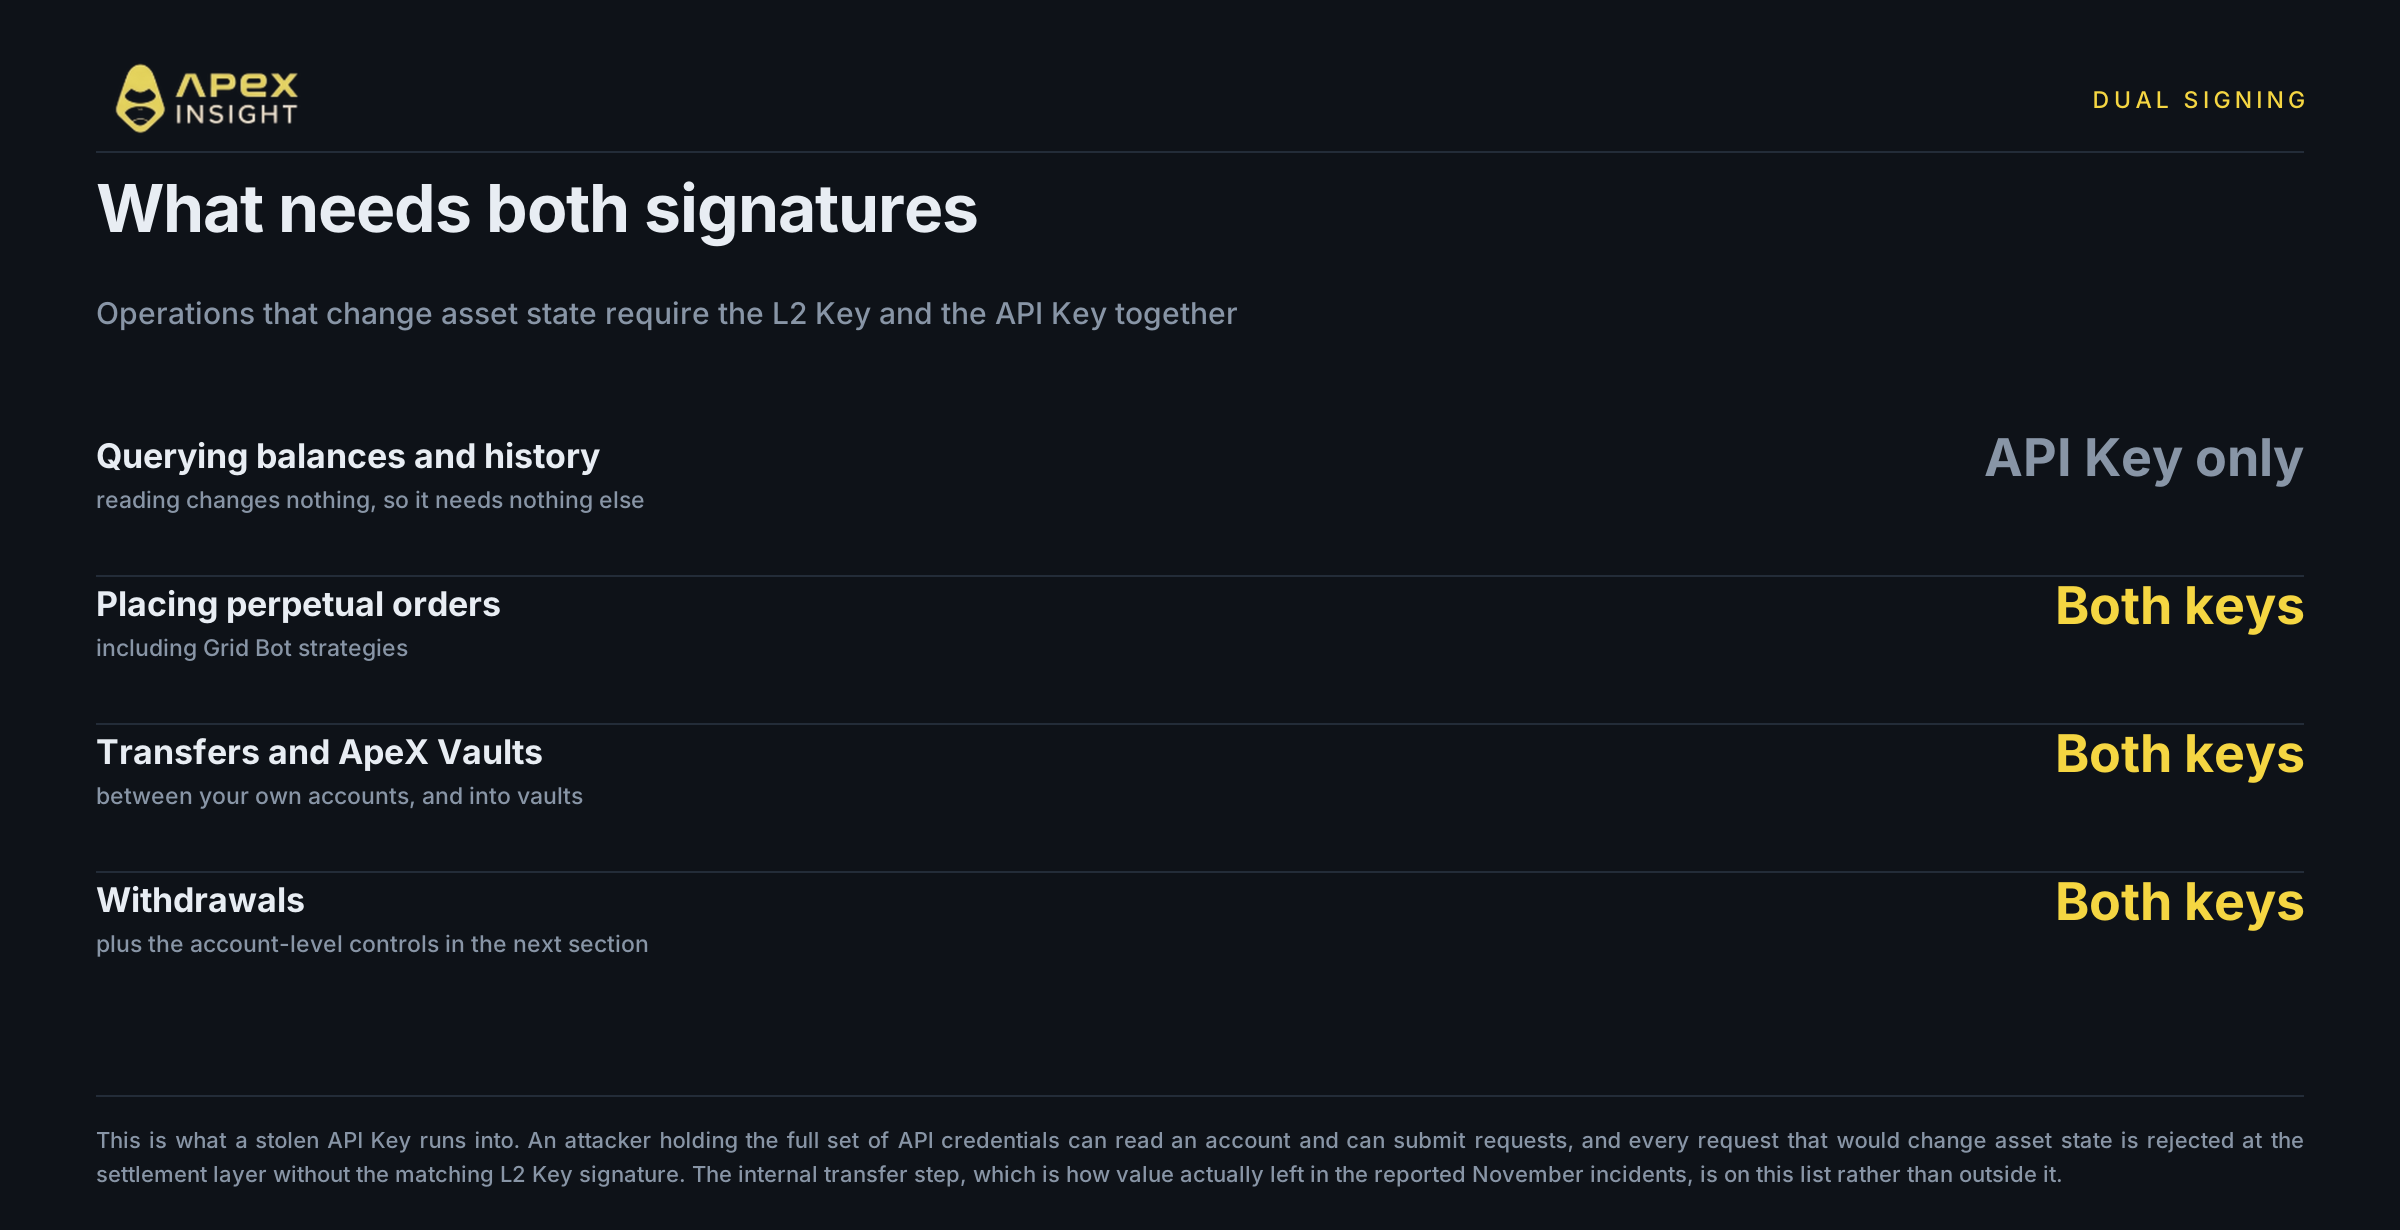
Аккаунтты оқу үшін тек API Key authentication жеткілікті. Asset state өзгертетін кез келген операцияға L2 Key мен API Key бірге қажет; бұл талапты interface емес, risk engine орындайды.
Оған perpetual order орналастыру, Grid Bot стратегиясын жасау, өз аккаунттарыңыз арасындағы transfer, ApeX Vaults-қа жазылу және withdrawal бастау жатады.
Шабуылдаушы API credentials-тің бәрін алса да, matching L2 Key signature болмағандықтан settlement layer state-changing request-ті қабылдамайды. Бұзылған API Key өздігінен шығын келтірмейді.
Withdrawal тағы екі қорғанысқа ие
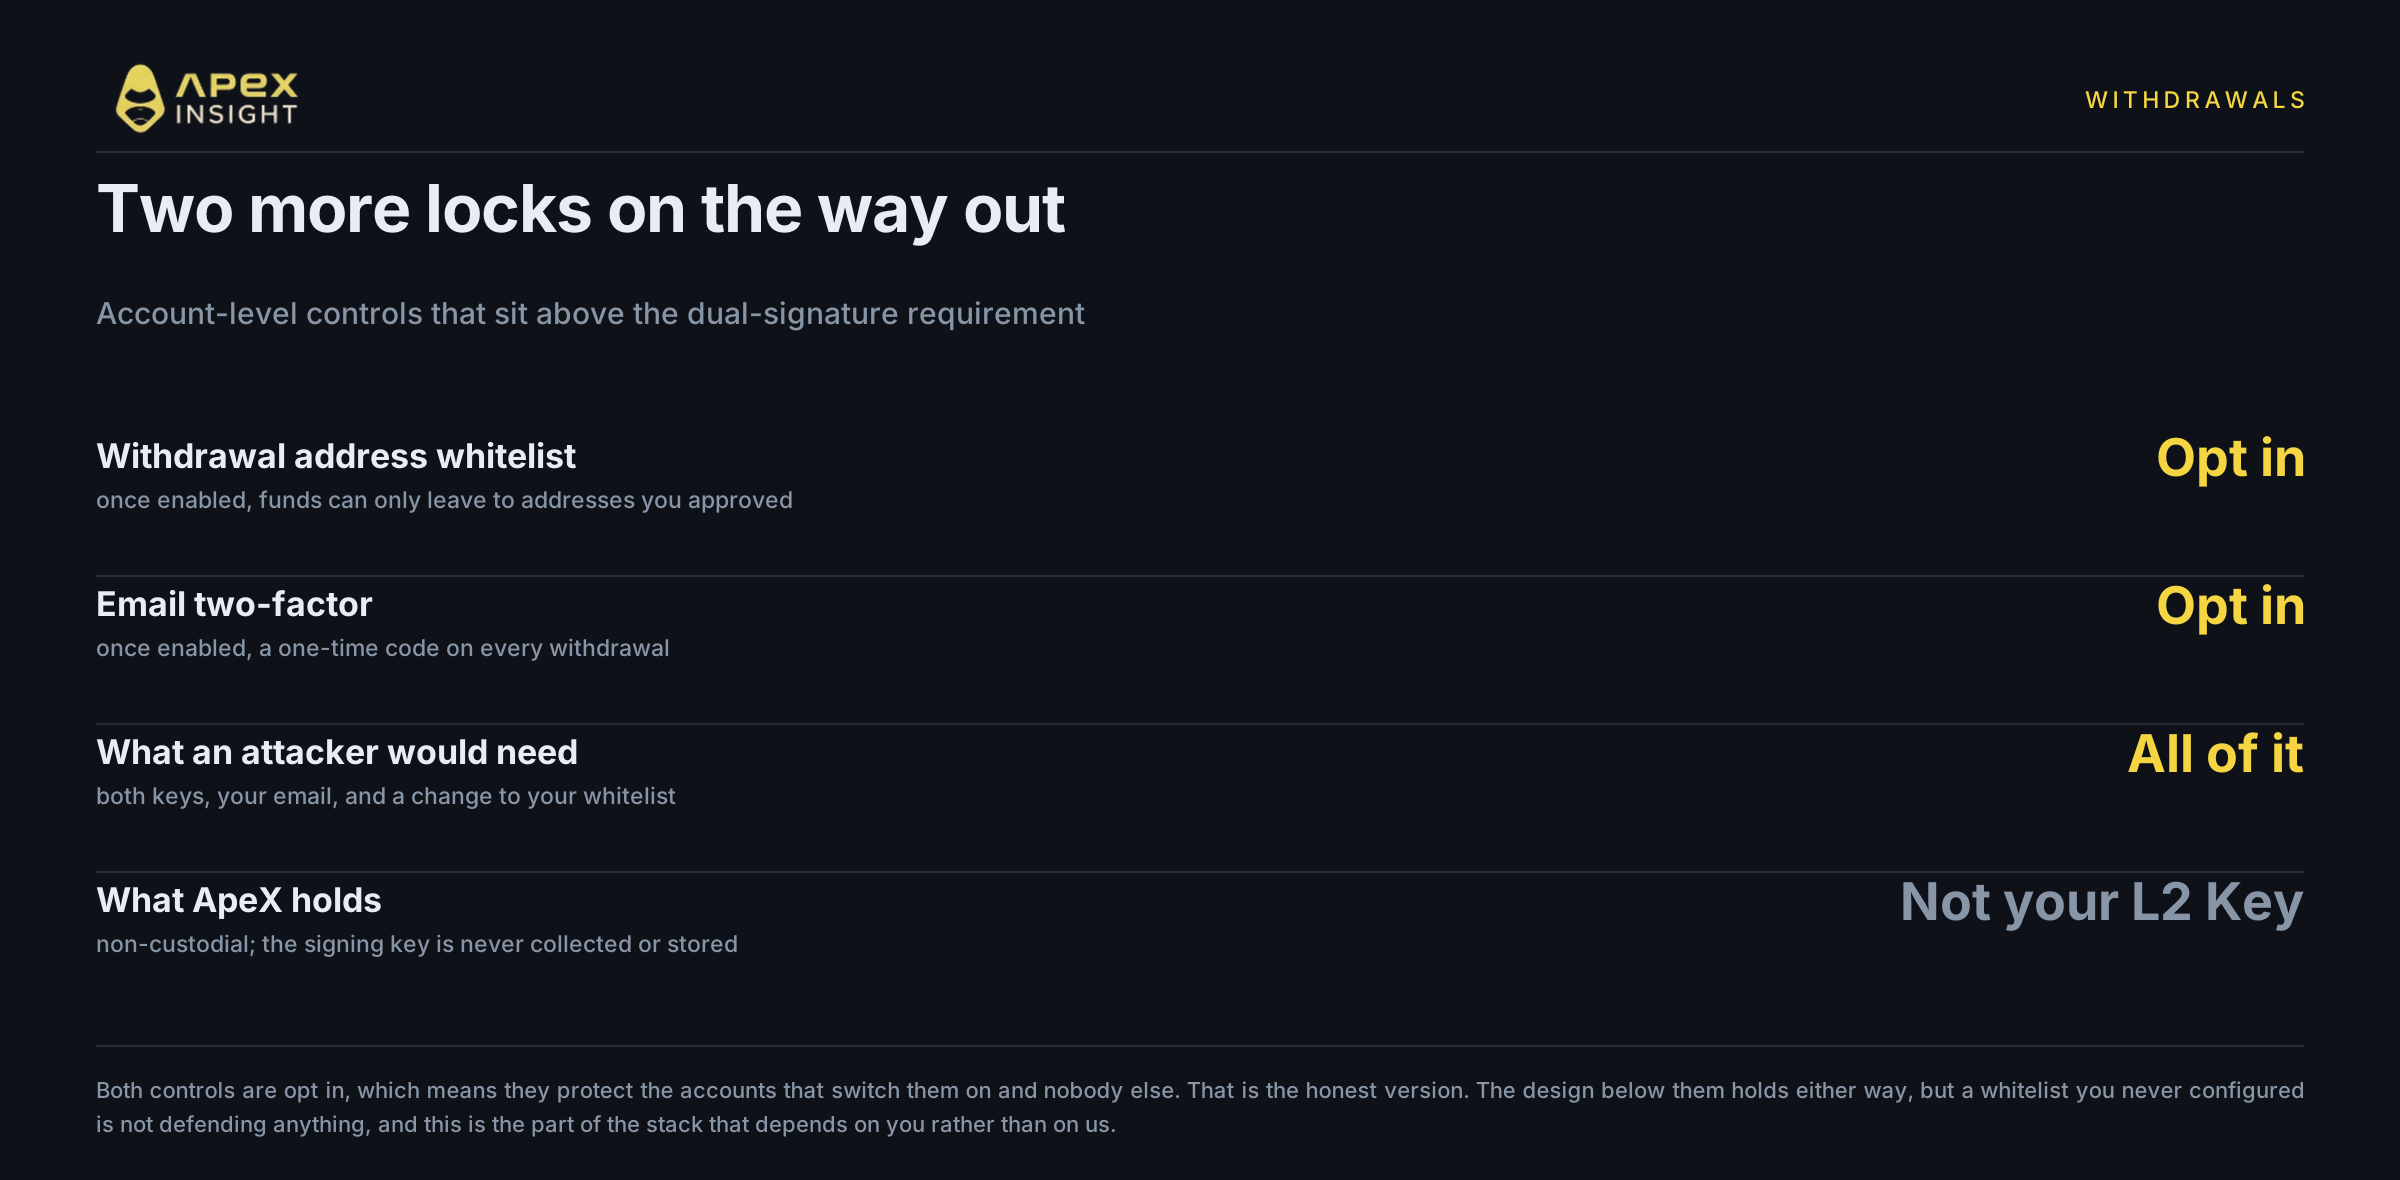
Withdrawal address whitelisting шығару операцияларын алдын ала мақұлданған recipient address-термен шектейді.
Email two-factor authentication withdrawal жіберілмес бұрын linked email-ге жіберілген бір реттік кодты талап етеді.
Екі бақылау да optional: оларды қосқан аккаунттарды ғана қорғайды.
Бұл дизайн не істемейді
Ол зиянды withdrawal-ды өзі мақұлдаған, L2 Key алынған L1 wallet-ін жоғалтқан немесе optional control-дерді қоспаған аккаунтты қорғамайды. Сондай-ақ market risk пен liquidation-ды жоймайды.
Архитектура қарашадағы шығындарға әкелген нақты ақауды жояды: қаражатты жалғыз өзі жылжытуға құқығы бар бір жайылған credential.
Не істеу керек
Optional control-дерді қосыңыз. Withdrawal address whitelisting, email 2FA және IP whitelisting-ті іске қосыңыз.
Passphrase-ті offline сақтаңыз. Оны шифрланбаған cloud-та немесе messaging app-те сақтамаңыз.
Trading үшін таза browser қолданыңыз. Тексерілмеген extension парақтағы деректерді оқуы мүмкін.
Жайылған API Key-ді маңызды, бірақ қалпына келетін мәселе деп қараңыз. Credential-дерді ауыстырыңыз; API Key жалғыз өзі balance-ке жете алмайды.
Қауіпсіздік баптауларын тексеріңіз
Withdrawal address whitelisting, email 2FA және IP whitelisting-ті қосыңыз.
Trading жоғары шығын тәуекелін қамтиды, ал leverage пайда мен шығынды ұлғайтады. Ешбір қауіпсіздік дизайны тәуекелді толық жоймайды. Оқу access-ін signing authority-ден бөлу және asset movement үшін екі тәуелсіз signature талап ету қарашадағы шығынға әкелген single-key failure-ды жояды. Бұл қаржылық кеңес емес.
Көмек қажет болса, біздің командаға Discord арқылы хабарласыңыз.
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Әдістеме. Бұл мақалада ApeX contract немесе market data жоқ. 2026 жылғы қараша оқиғалары public reporting деректеріне негізделген. ApeX Omni key architecture, dual-signature enforcement және withdrawal controls ApeX product documentation материалдарынан алынған. Әр баптаудың қазіргі default күйін өз аккаунтыңыздан тексеріңіз. Бұл қаржылық кеңес емес.