


Gepubliceerd op 20 november 2026
In november 2026 zagen twee perpetual DEX's fondsen ongeautoriseerd vertrekken uit accounts van gebruikers en market makers. Het opvallendste waren niet de bedragen, maar wat intact bleef terwijl het geld werd verplaatst.
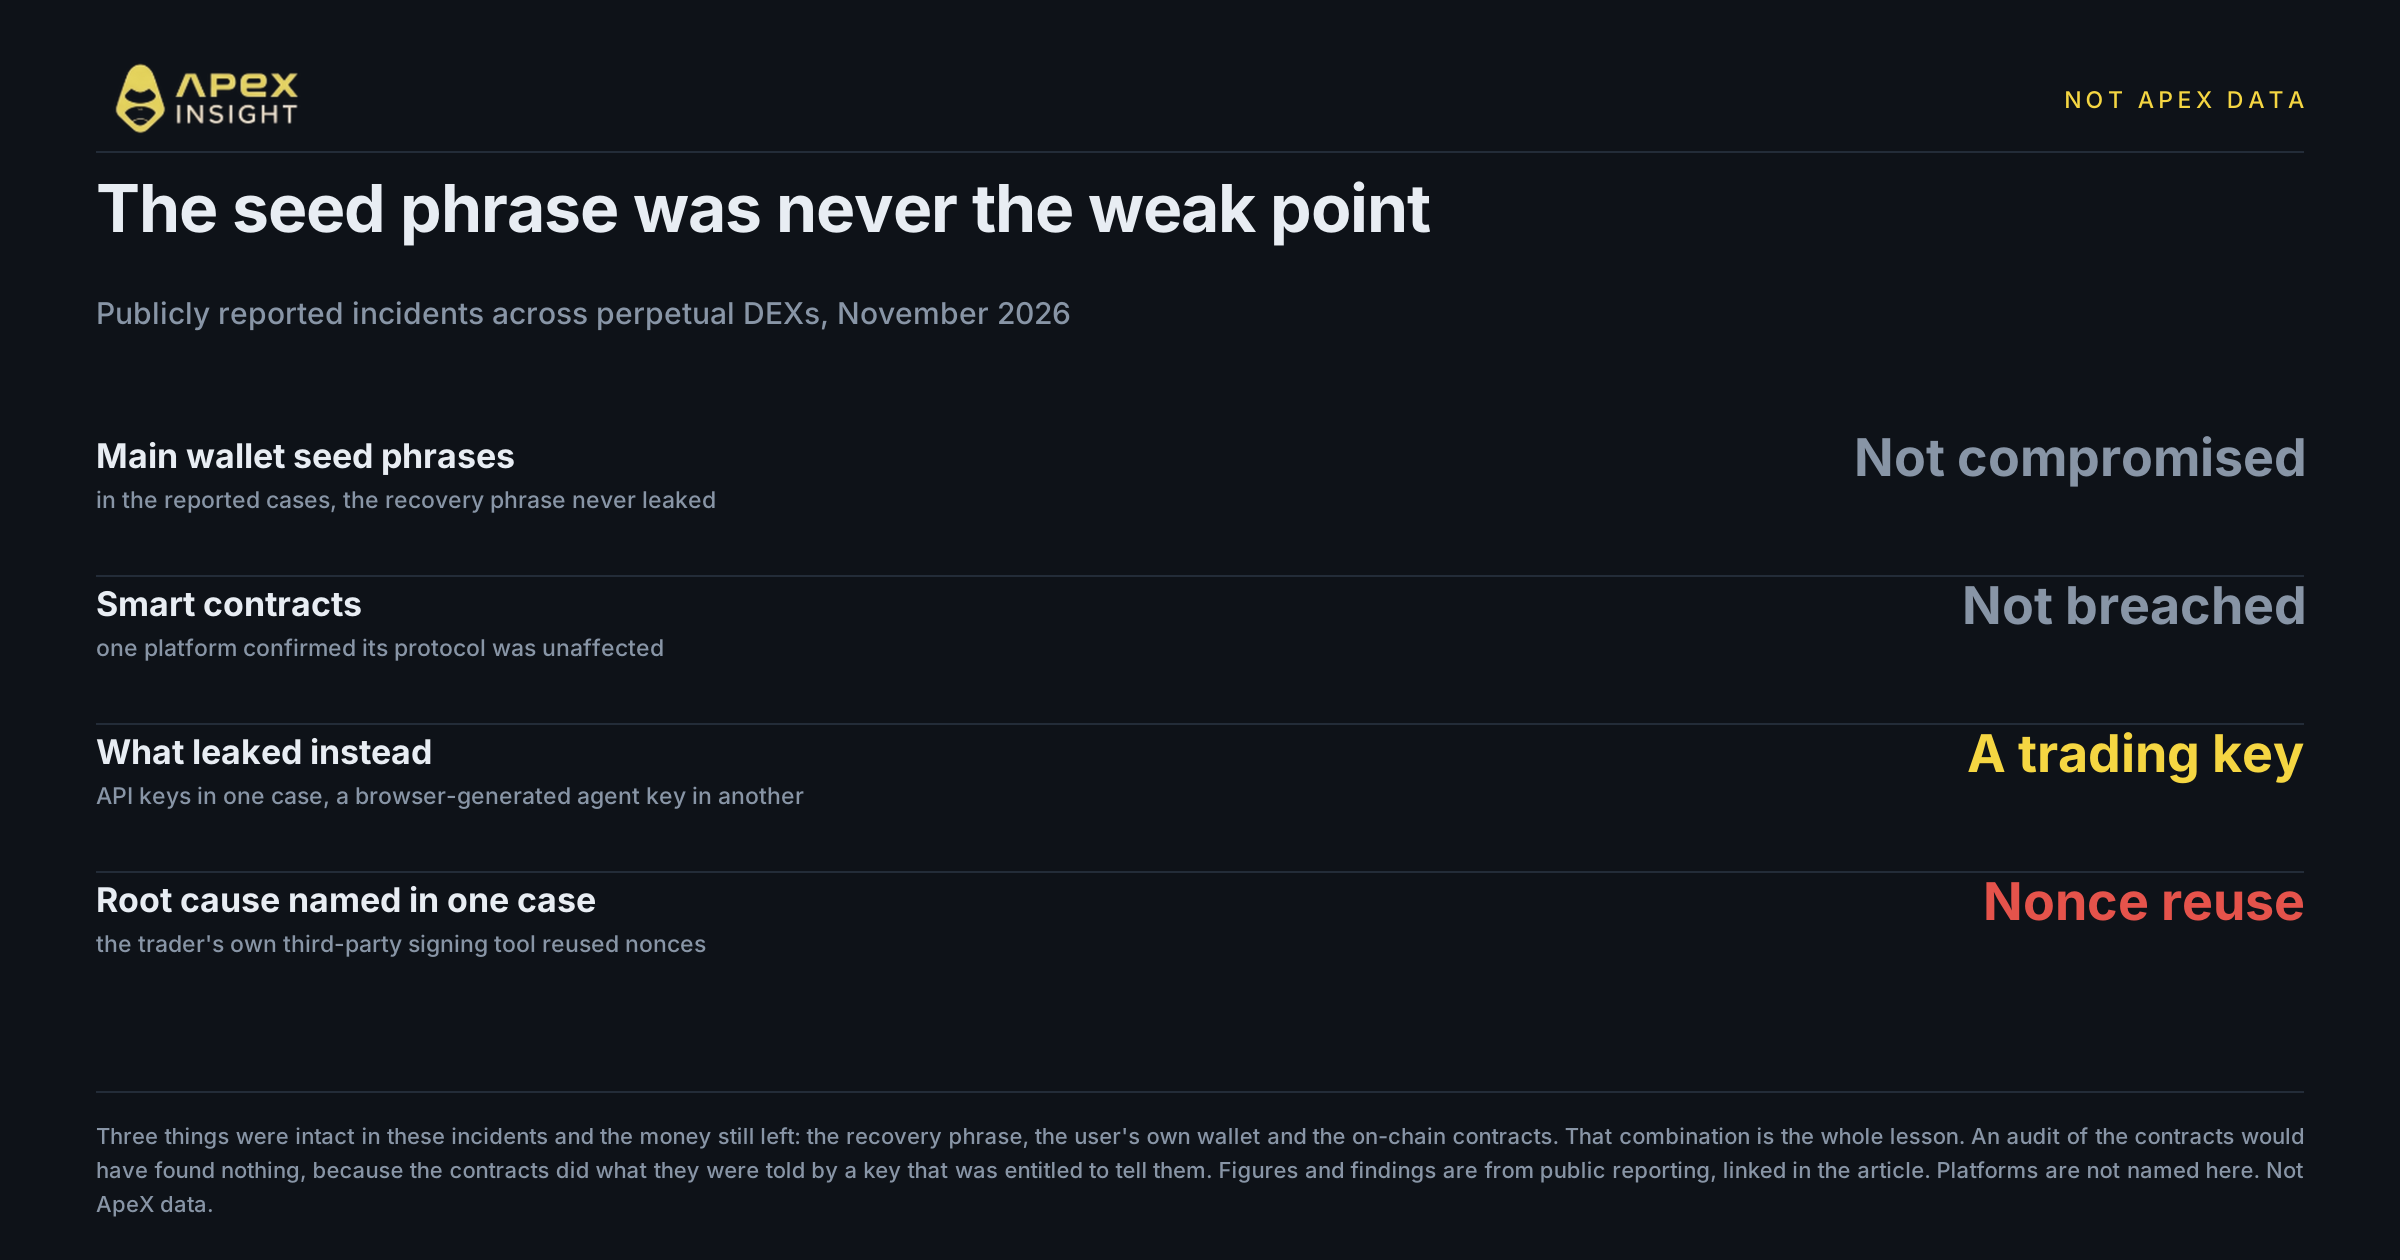
In beide gemelde gevallen waren de seed phrases nooit gecompromitteerd en werden de smart contracts nooit geschonden. In één geval zei de accounthouder dat geen transactie was ondertekend en de private key van de wallet niet was blootgesteld. Een contractaudit zou niets verkeerds hebben gevonden, omdat de contracts precies deden wat een correct geautoriseerde key hun opdroeg.
Waarom richten aanvallers zich dan op trading keys in plaats van wallets? Omdat een trading key op sommige platforms evenveel waard is als een wallet. Als één credential orders kan plaatsen én fondsen kan verplaatsen, staat het stelen ervan gelijk aan het stelen van de wallet, terwijl die key veel eenvoudiger te bereiken is.
Dit artikel legt uit wat er werkelijk misging en hoe ApeX Omni is gebouwd zodat één gelekte credential je saldo niet kan bereiken.
De seed phrase was nooit het zwakke punt
Twee incidenten uit dezelfde veertiendaagse periode laten het patroon zien.
Op 16 november pauzeerde een perpetual DEX opnames na een inbreuk die verband hield met een gelekte trading API-key en verklaarde het protocol en de smart contracts onaangetast. Ongeveer $10,4 miljoen in USDC verliet het platform in één opname, en onderzoekers schatten het totaal op bijna $15,5 miljoen over twee market-makeraccounts.
De post-mortem traceerde het lek naar signingsoftware die de trader buiten het platform gebruikte. Die software hergebruikte cryptografische nonces, waardoor iedereen die de resulterende signatures observeerde de private key kon reconstrueren. Opnames werden dezelfde dag hervat en het guardian-mechanisme bevroor wat was overgebleven, waarna de security council ongeveer $5 miljoen aan de getroffen trader kon teruggeven.
Dat detail verdient aandacht, omdat het indruist tegen de eenvoudige lezing. Het platform zei dat de eigen code niet de oorzaak was, reageerde binnen enkele uren en ongeveer de helft van het bedrag dat het contract verliet kwam terug. Het geld vertrok toch, omdat één credential het recht had om het te verplaatsen.
Vier dagen eerder beweerde een gebruiker van een ander platform dat een agent key het account in 44 minuten had leeggehaald. Daarbij zouden 33 bitcoin zijn verkocht en ongeveer 4,56 miljoen USDT in zeven interne transfers zijn verplaatst. Het platform zei een onderzoeksteam te hebben samengesteld. De bewering is het relaas van de gebruiker en geen bevestigd onderzoeksresultaat.
Laat de bedragen buiten beschouwing en kijk naar wat in beide gevallen waar was. De recovery phrase was veilig. De eigen wallet van de gebruiker was veilig. De on-chain code was veilig. Het geld vertrok toch.
Daarom is “onze contracts zijn geaudit” een onvolledig antwoord op “zijn mijn fondsen veilig?”. Een audit onderzoekt of contracts doen wat hun wordt opgedragen. Niet wie het recht heeft om dat op te dragen.
Eén key mag niet beide bevoegdheden hebben
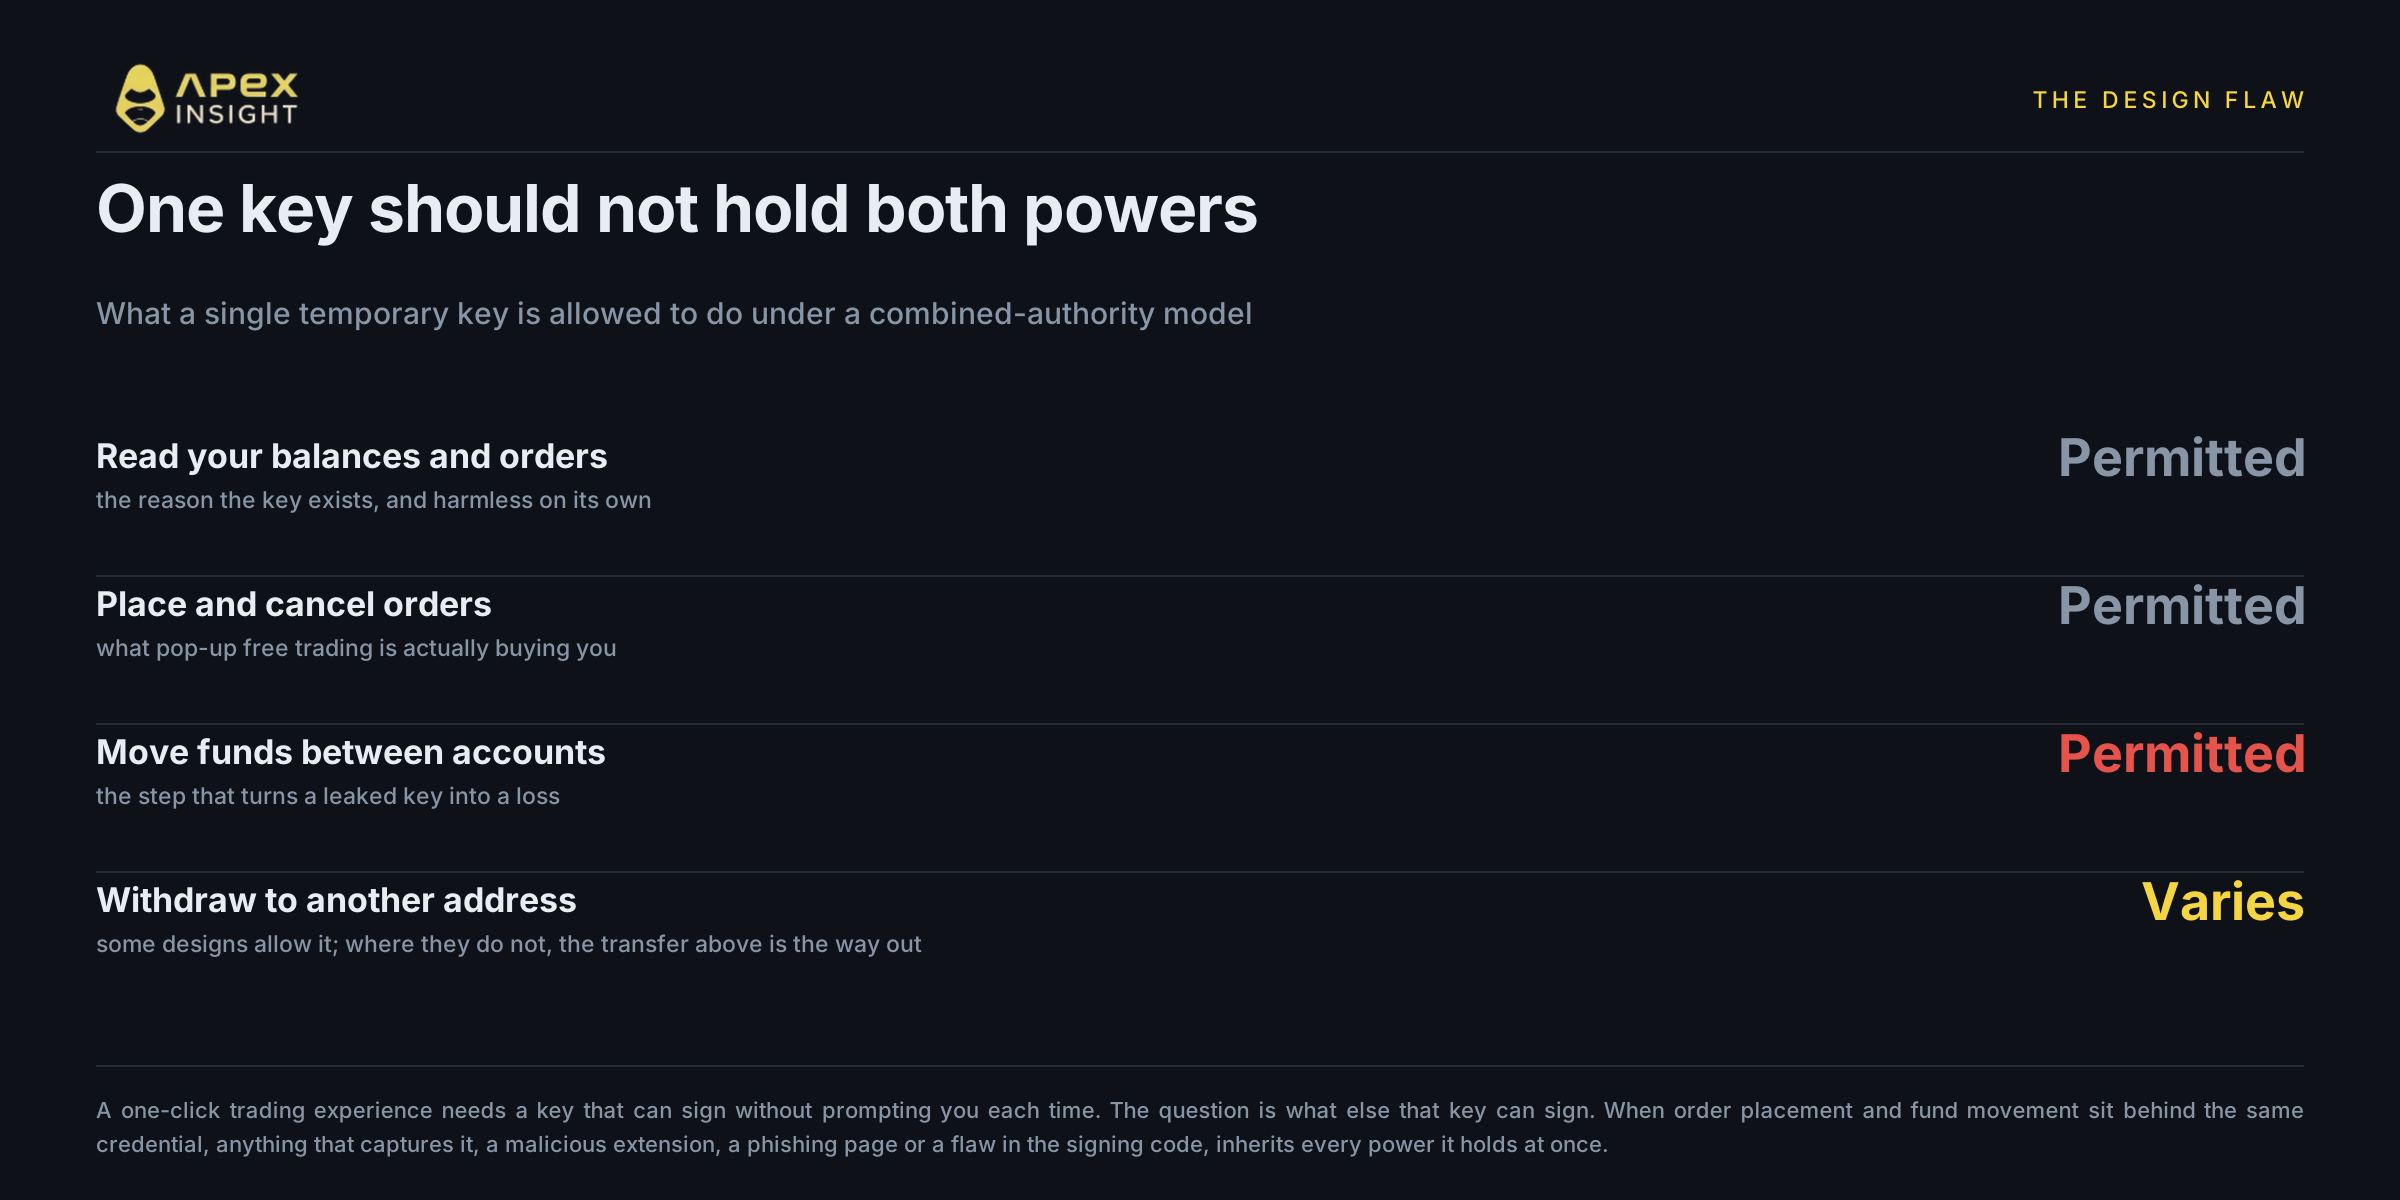
Perpetual trading heeft een probleem met de gebruikerservaring. Elke order ondertekenen in een wallet-pop-up is bij elke snelheid onbruikbaar, dus platforms genereren in de browser een tijdelijke key die namens jou kan ondertekenen zonder telkens om toestemming te vragen. Dat is redelijk en gebruikelijk in de sector.
De vraag is wat die key nog meer mag ondertekenen.
Onder een model met gecombineerde bevoegdheden kan één credential je account lezen, orders plaatsen en annuleren, fondsen tussen accounts verplaatsen en in sommige ontwerpen opnemen. Elke toestemming afzonderlijk is verdedigbaar. Samen betekent dit dat alles wat de key onderschept al zijn bevoegdheden tegelijk erft. Een kwaadaardige browserextensie, phishingpagina of fout in de signingcode heeft je seed phrase niet nodig. Het beschikt al over iets wat de settlementlaag gehoorzaamt.
De interne transfer is de belangrijkste stap en wordt het vaakst over het hoofd gezien. Een key die niet naar een extern adres kan opnemen kan nog steeds gevaarlijk zijn als hij waarde tussen accounts kan verplaatsen. Een aanvaller die een bestemmingsaccount beheert heeft dan alleen de transfer nodig. Dat komt dicht in de buurt van wat de post-mortem over dat geval beschreef: de API-keys van het platform konden fondsen niet rechtstreeks van het account van het slachtoffer naar een externe wallet sturen, dus werd de waarde intern verplaatst naar een pool die de aanvaller al beheerde, waarna ze daarvandaan vertrok.
ApeX Omni splitst toegang op in twee key-systemen
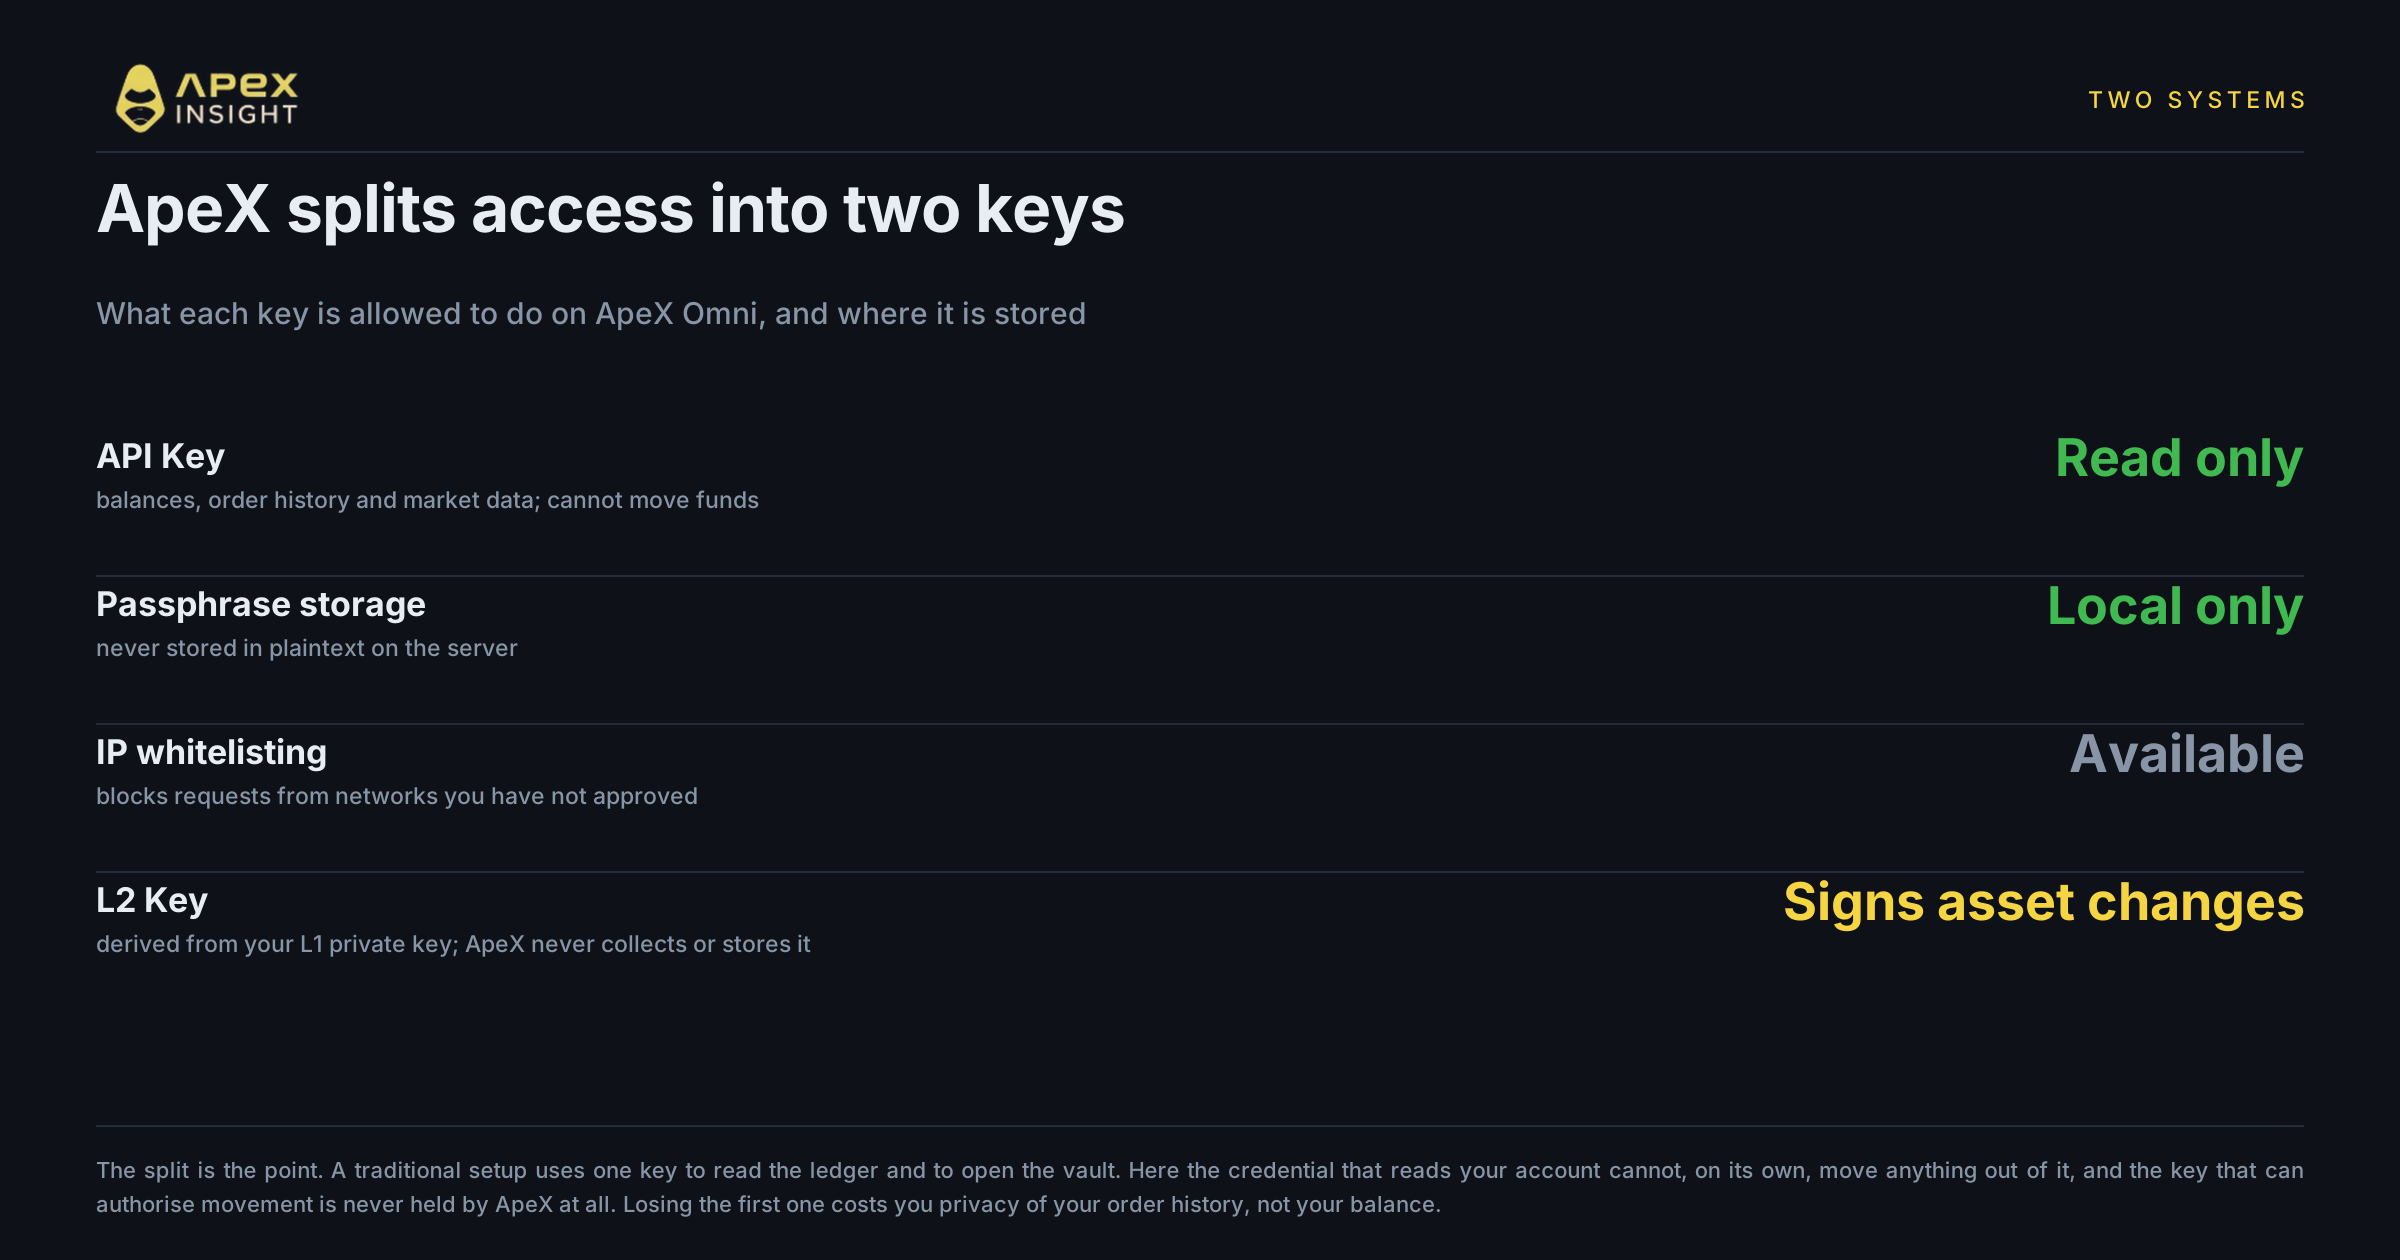
Een traditioneel systeem met één key gebruikt dezelfde key om het ledger te bekijken en de kluis te openen. ApeX Omni scheidt die taken in twee onafhankelijke systemen.
De API Key is een read-only inspecteur. Deze wordt gegenereerd wanneer je een wallet koppelt en inlogt en bestaat uit een Key, Secret en aangepaste Passphrase. De key is beperkt tot lezen: accountbalansen, ordergeschiedenis en marktdata. Hij kan geen fondsen verplaatsen. De server slaat de Passphrase nooit als plaintext op, zodat credentials op je eigen apparaat staan in plaats van in een centraal doelwit. IP-whitelistbinding wordt eveneens ondersteund: zodra je die inschakelt, worden verzoeken vanaf niet-goedgekeurde netwerken geweigerd, zelfs als de credentials uitlekken.
De L2 Key ondertekent wijzigingen in de assetstatus. Dit is een asymmetrisch key-paar dat deterministisch wordt afgeleid van je private key op het Ethereum-mainnet. ApeX verzamelt of bewaart deze key niet. Dat is non-custodial in de praktijk: aan onze kant bestaat geen kopie van de signing key die kan uitlekken, worden opgevraagd of verkeerd worden behandeld.
Het nuttige gevolg blijkt uit wat elk verlies je kost. Als je API Key uitlekt, leert een aanvaller wat je bezit en waarin je hebt gehandeld. Dat is een privacyprobleem, maar op zichzelf geen solvabiliteitsprobleem, omdat de credential niets zelfstandig kan verplaatsen.
Voor geld verplaatsen zijn beide signatures nodig
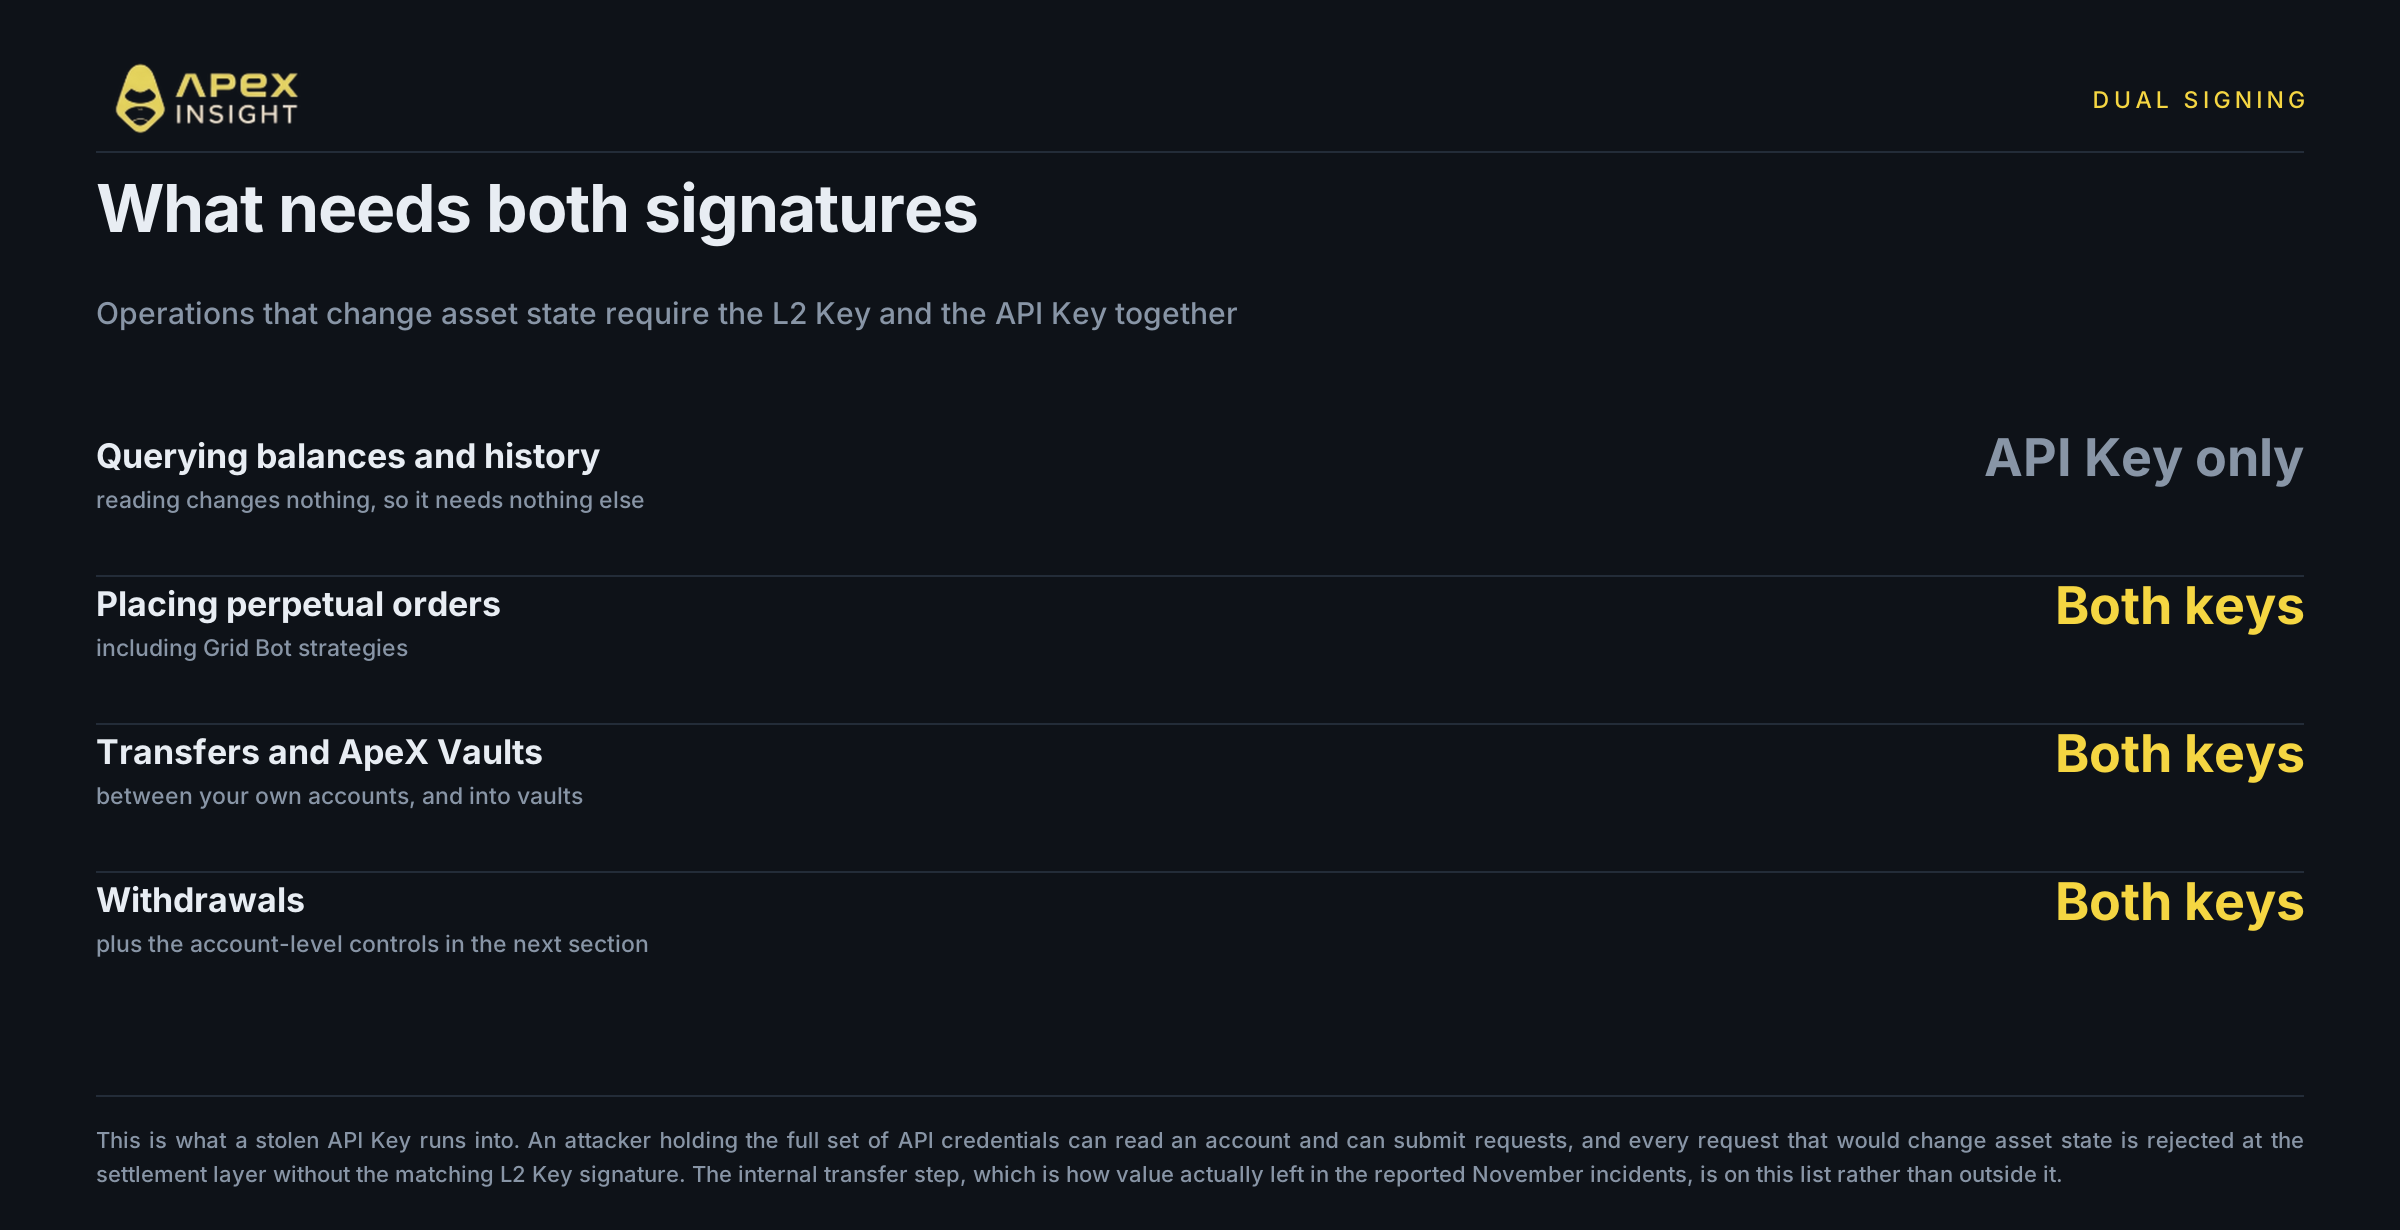
Een account lezen vereist alleen API Key-authenticatie. Voor elke handeling die de assetstatus verandert zijn de L2 Key en API Key samen nodig; dit wordt afgedwongen door de risk engine en niet door de interface.
Op die lijst staan onder meer het plaatsen van perpetual orders en het creëren van Grid Bot-strategieën, transfers tussen je eigen accounts, het inschrijven op ApeX Vaults en het starten van opnames.
Bekijk het scenario rechtstreeks. Een aanvaller bemachtigt al je API-credentials en probeert het account leeg te halen via afwijkende trades of transfers. Elk verzoek dat de status wijzigt wordt op de settlementlaag afgewezen, omdat de bijbehorende L2 Key-signature ontbreekt. Een gecompromitteerde API Key veroorzaakt op zichzelf geen verlies.
Let op waar de interne transfer staat: op de lijst met dubbele signatures, niet erbuiten. De stap die waarde verplaatste in de gemelde incidenten van november is één van de handelingen die dit ontwerp als asset movement behandelt en niet als normale accountactiviteit.
De terechte vraag is wat er gebeurt als de L2 Key uitlekt. Dat is een ander soort blootstelling, vanwege de herkomst van die key. Hij wordt afgeleid van je private key op het Ethereum-mainnet. Het is dus geen credential die ApeX aan jou heeft uitgegeven, wij kunnen hem niet opnieuw uitgeven en hij wordt nooit naar ons verzonden of door ons bewaard. Hem beschermen is hetzelfde probleem als het beschermen van de wallet waaruit hij voortkomt, een probleem dat de sector al goed kent. De splitsing zorgt ervoor dat de credential die wij uitgeven en die je account kan lezen, niet langer zelfstandig geld kan verplaatsen. De belangrijkste key is die uit je wallet, niet de key die wij hebben uitgegeven.
Opnames hebben nog twee extra sloten
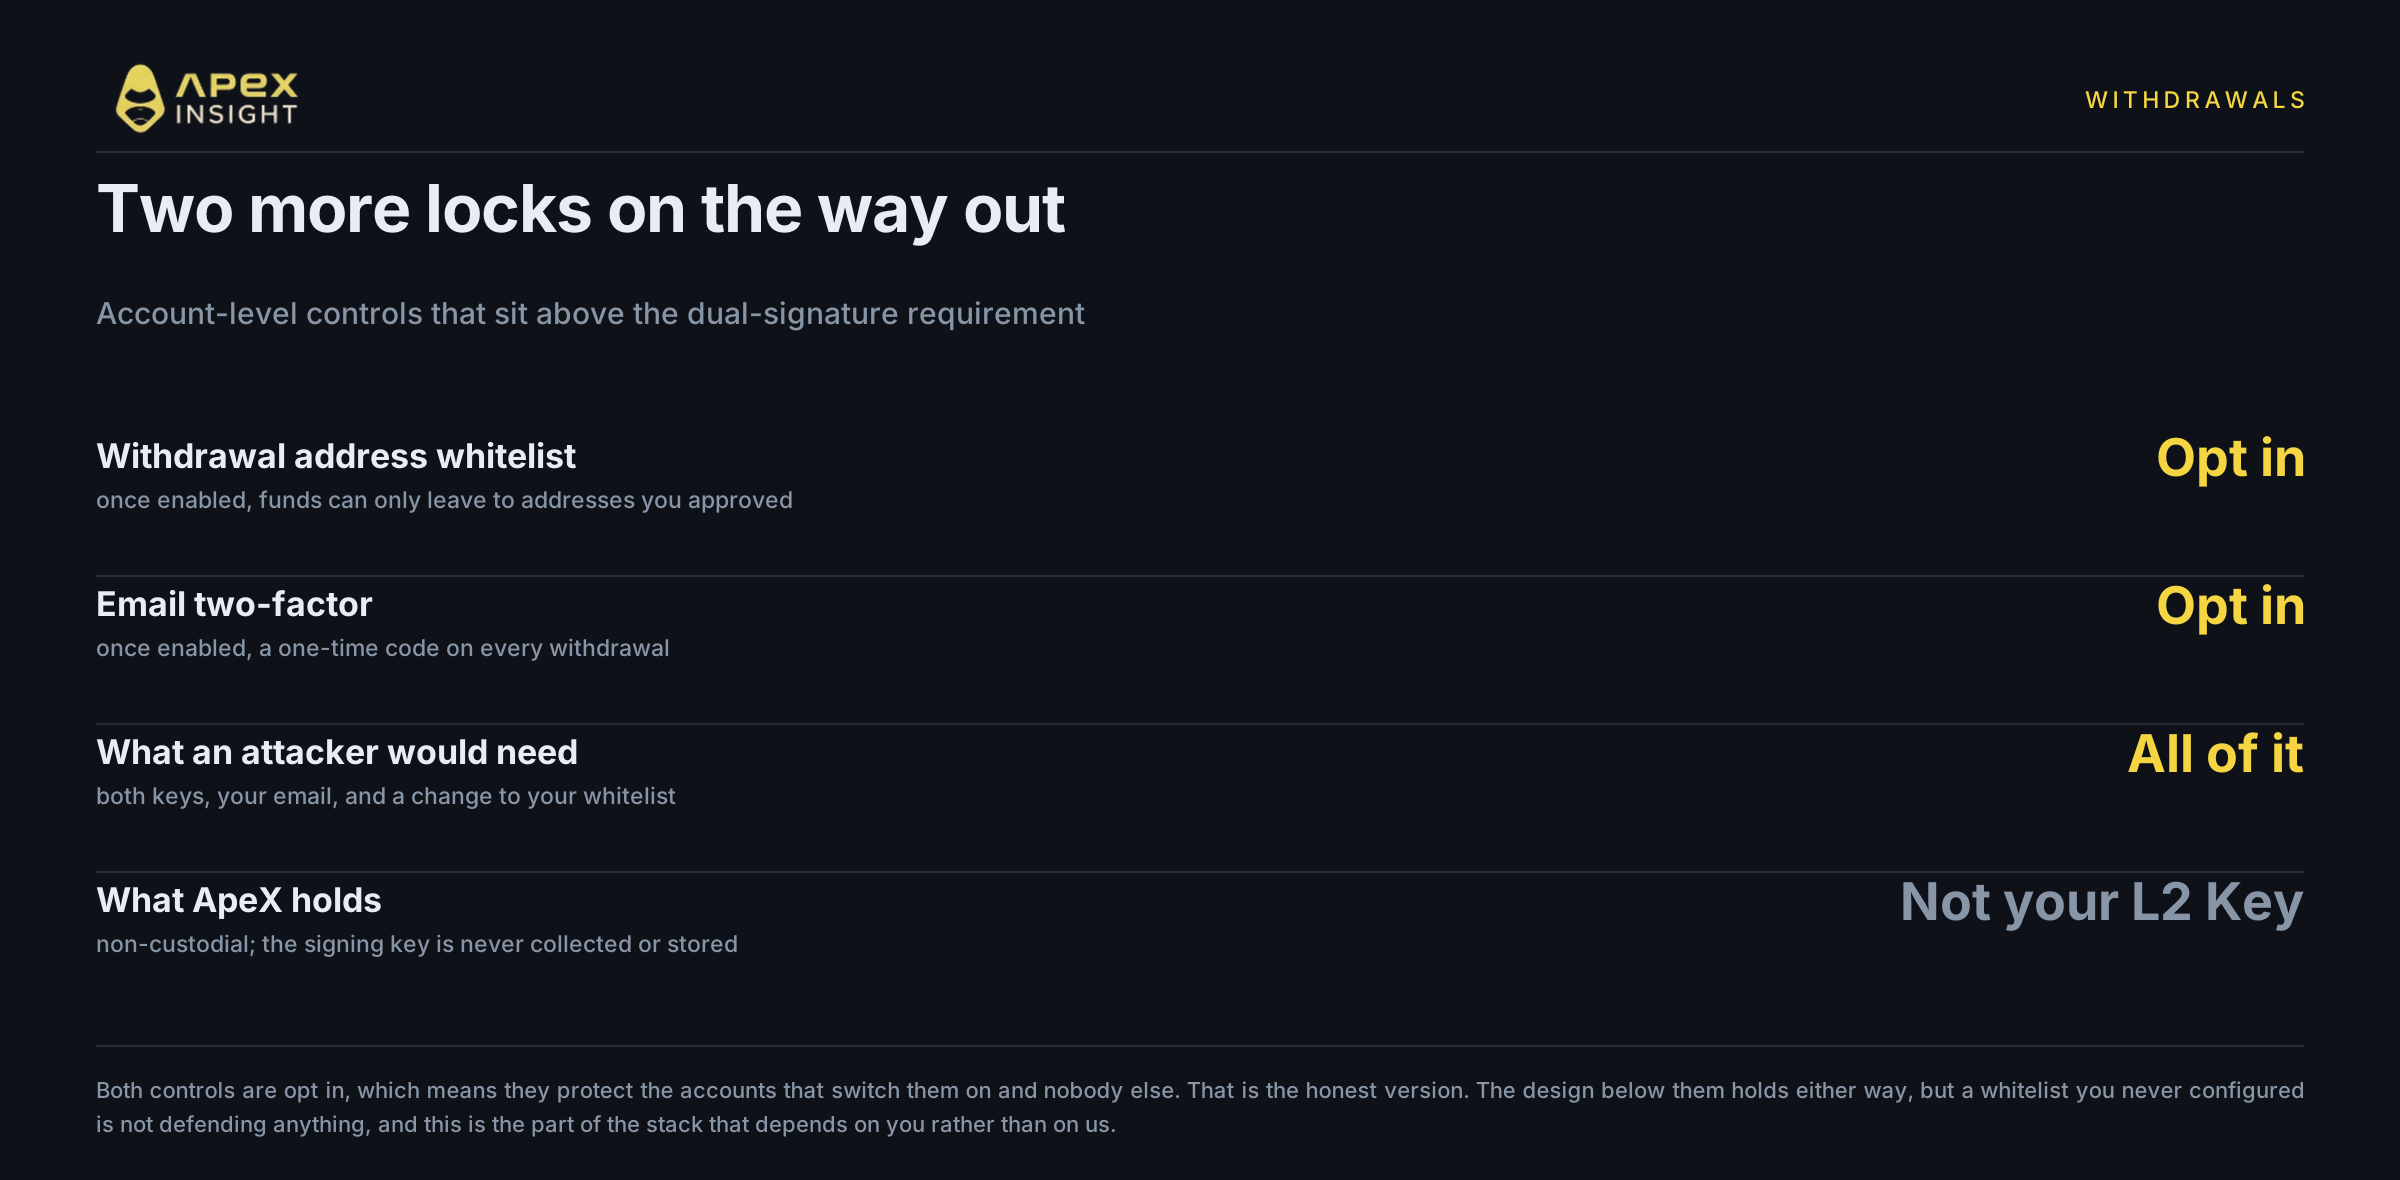
Een opname is de laatste deur en heeft daarom controles bovenop de vereiste dubbele signature.
Een whitelist voor opnameadressen beperkt opnames tot ontvangeradressen die je vooraf hebt goedgekeurd. Zelfs een aanvaller die op alle andere manieren slaagt, kan geen fondsen sturen naar een adres dat niet op je lijst staat.
E-mail-tweefactorauthenticatie vereist een eenmalige code die naar je gekoppelde adres wordt gestuurd voordat een opname wordt ingediend.
Gecombineerd heeft een aanvaller de API Key, L2 Key, toegang tot je persoonlijke e-mail en de mogelijkheid nodig om je whitelist te wijzigen. Alleen je lokale omgeving compromitteren is niet genoeg.
Een kanttekening hoort hier en niet in de kleine lettertjes: beide controles zijn opt-in. Ze beschermen accounts waarop ze zijn ingeschakeld en doen niets voor accounts waarop dat niet is gebeurd. De onderliggende architectuur blijft in beide gevallen staan, maar een whitelist die je nooit hebt ingesteld beschermt niets.
Wat dit ontwerp niet doet
Een beveiligingspagina die alleen sterke punten noemt is marketing, dus hier is de andere helft.
Het beschermt geen account waarvan de eigenaar een kwaadaardige opname goedkeurt. Als een aanvaller je overhaalt zijn adres op de whitelist te zetten en je daarna de e-mailcode bevestigt, hebben alle hierboven beschreven controles correct gewerkt en is het geld toch weg. Social engineering valt buiten het bedreigingsmodel dat key-separatie adresseert.
Het beschermt niet tegen het verlies van de L1-wallet waaruit de L2 Key wordt afgeleid. Dat is de wortel van de boom; als die is gecompromitteerd, helpt niets daaronder.
Het maakt optionele controles niet automatisch. Whitelisting, e-mail-2FA en IP-binding staan standaard uit.
Het plaatst ApeX niet buiten zijn eigen argument. De risk engine en settlementlaag die de dubbele signature afdwingen zijn onze infrastructuur. Dit artikel heeft juist betoogd dat de interessante vraag niet alleen is of code correct werkt, maar ook wie haar mag instrueren. Die vraag geldt ook voor ons en een lezer doet er goed aan die te stellen.
Het neemt ook marktrisico niet weg, het risico waarmee de meeste traders daadwerkelijk te maken krijgen. Liquidatie geeft niets om hoe goed je keys zijn gescheiden.
Wat de architectuur wel wegneemt is de specifieke fout die de verliezen van november veroorzaakte: één gelekte credential die zelfstandig bevoegd was om fondsen te verplaatsen.
Wat je eraan kunt doen
Vier dingen zijn vandaag de moeite waard, en drie daarvan duren minder dan een minuut.
Schakel de optionele controles in. Whitelisting van opnameadressen, e-mail-2FA en IP-whitelisting zijn de onderdelen van deze beveiligingslaag die van jou afhangen. Ze staan uit totdat je ze inschakelt.
Bewaar je Passphrase offline. Niet in onversleutelde cloudopslag en niet in een berichtenapp. De server bewaart hem niet als plaintext, dus een kopie in een chat is de zwakste kopie die bestaat.
Gebruik een schone browser voor trading. Eén van de incidenten in november verliep via een key die in een browser was gegenereerd en opgeslagen. Niet-geverifieerde extensies kunnen lezen wat de pagina bevat. Een apart profiel of een aparte browser voor accounts met hoge waarde verwijdert het grootste deel van dit aanvalsoppervlak.
Behandel een gelekte API Key als ernstig maar overleefbaar. Het is een privacy-inbreuk en een reden om credentials te roteren. Op zichzelf is het geen route naar je saldo.
Controleer je beveiligingsinstellingen
Schakel whitelisting van opnameadressen, e-mail-2FA en IP-whitelisting in.
Trading brengt een hoog verliesrisico met zich mee en leverage vergroot zowel winsten als verliezen. Geen enkel beveiligingsontwerp neemt risico volledig weg. De eerlijke claim hier is beperkter dan een garantie: door read access te scheiden van signing authority en voor elke asset movement twee onafhankelijke signatures te vereisen, wordt de single-key-fout weggenomen die de verliezen van november veroorzaakte. De rest hangt af van de controles die je inschakelt en de omgeving van waaruit je handelt. Dit is geen financieel advies.
Als je hulp nodig hebt, kun je contact opnemen met ons team via Discord.
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Methodologie. Dit artikel bevat geen ApeX-contract- of marktdata, dus er is geen prijsconventie op van toepassing. De details van de incidenten in november 2026 zijn afkomstig uit openbare berichtgeving en bij elke claim gehyperlinkt; de betrokken platforms worden in dit artikel niet genoemd, en één van de twee incidenten is de eigen bewering van de getroffen gebruiker en geen bevestigd onderzoeksresultaat, zoals op de betreffende plaats wordt vermeld. Cijfers die in bronnen niet consistent worden gerapporteerd zijn als een bereik weergegeven, met beide cijfers toegeschreven. De beschrijving van de key-architectuur, dubbele-signaturehandhaving en opnamecontroles van ApeX Omni komt uit productdocumentatie van ApeX. Whitelisting van opnameadressen, e-mail-tweefactorauthenticatie en IP-whitelistbinding worden hier beschreven als controles die een gebruiker activeert; controleer de huidige standaardstatus van elk onderdeel in je eigen accountinstellingen. Niets hiervan is financieel advies.