


Опубликовано 20 ноября 2026 года
В ноябре 2026 года на двух perpetual DEX средства покинули аккаунты пользователей и маркет-мейкеров без авторизации. Самым примечательным были не суммы, а то, что осталось целым, пока деньги перемещались.
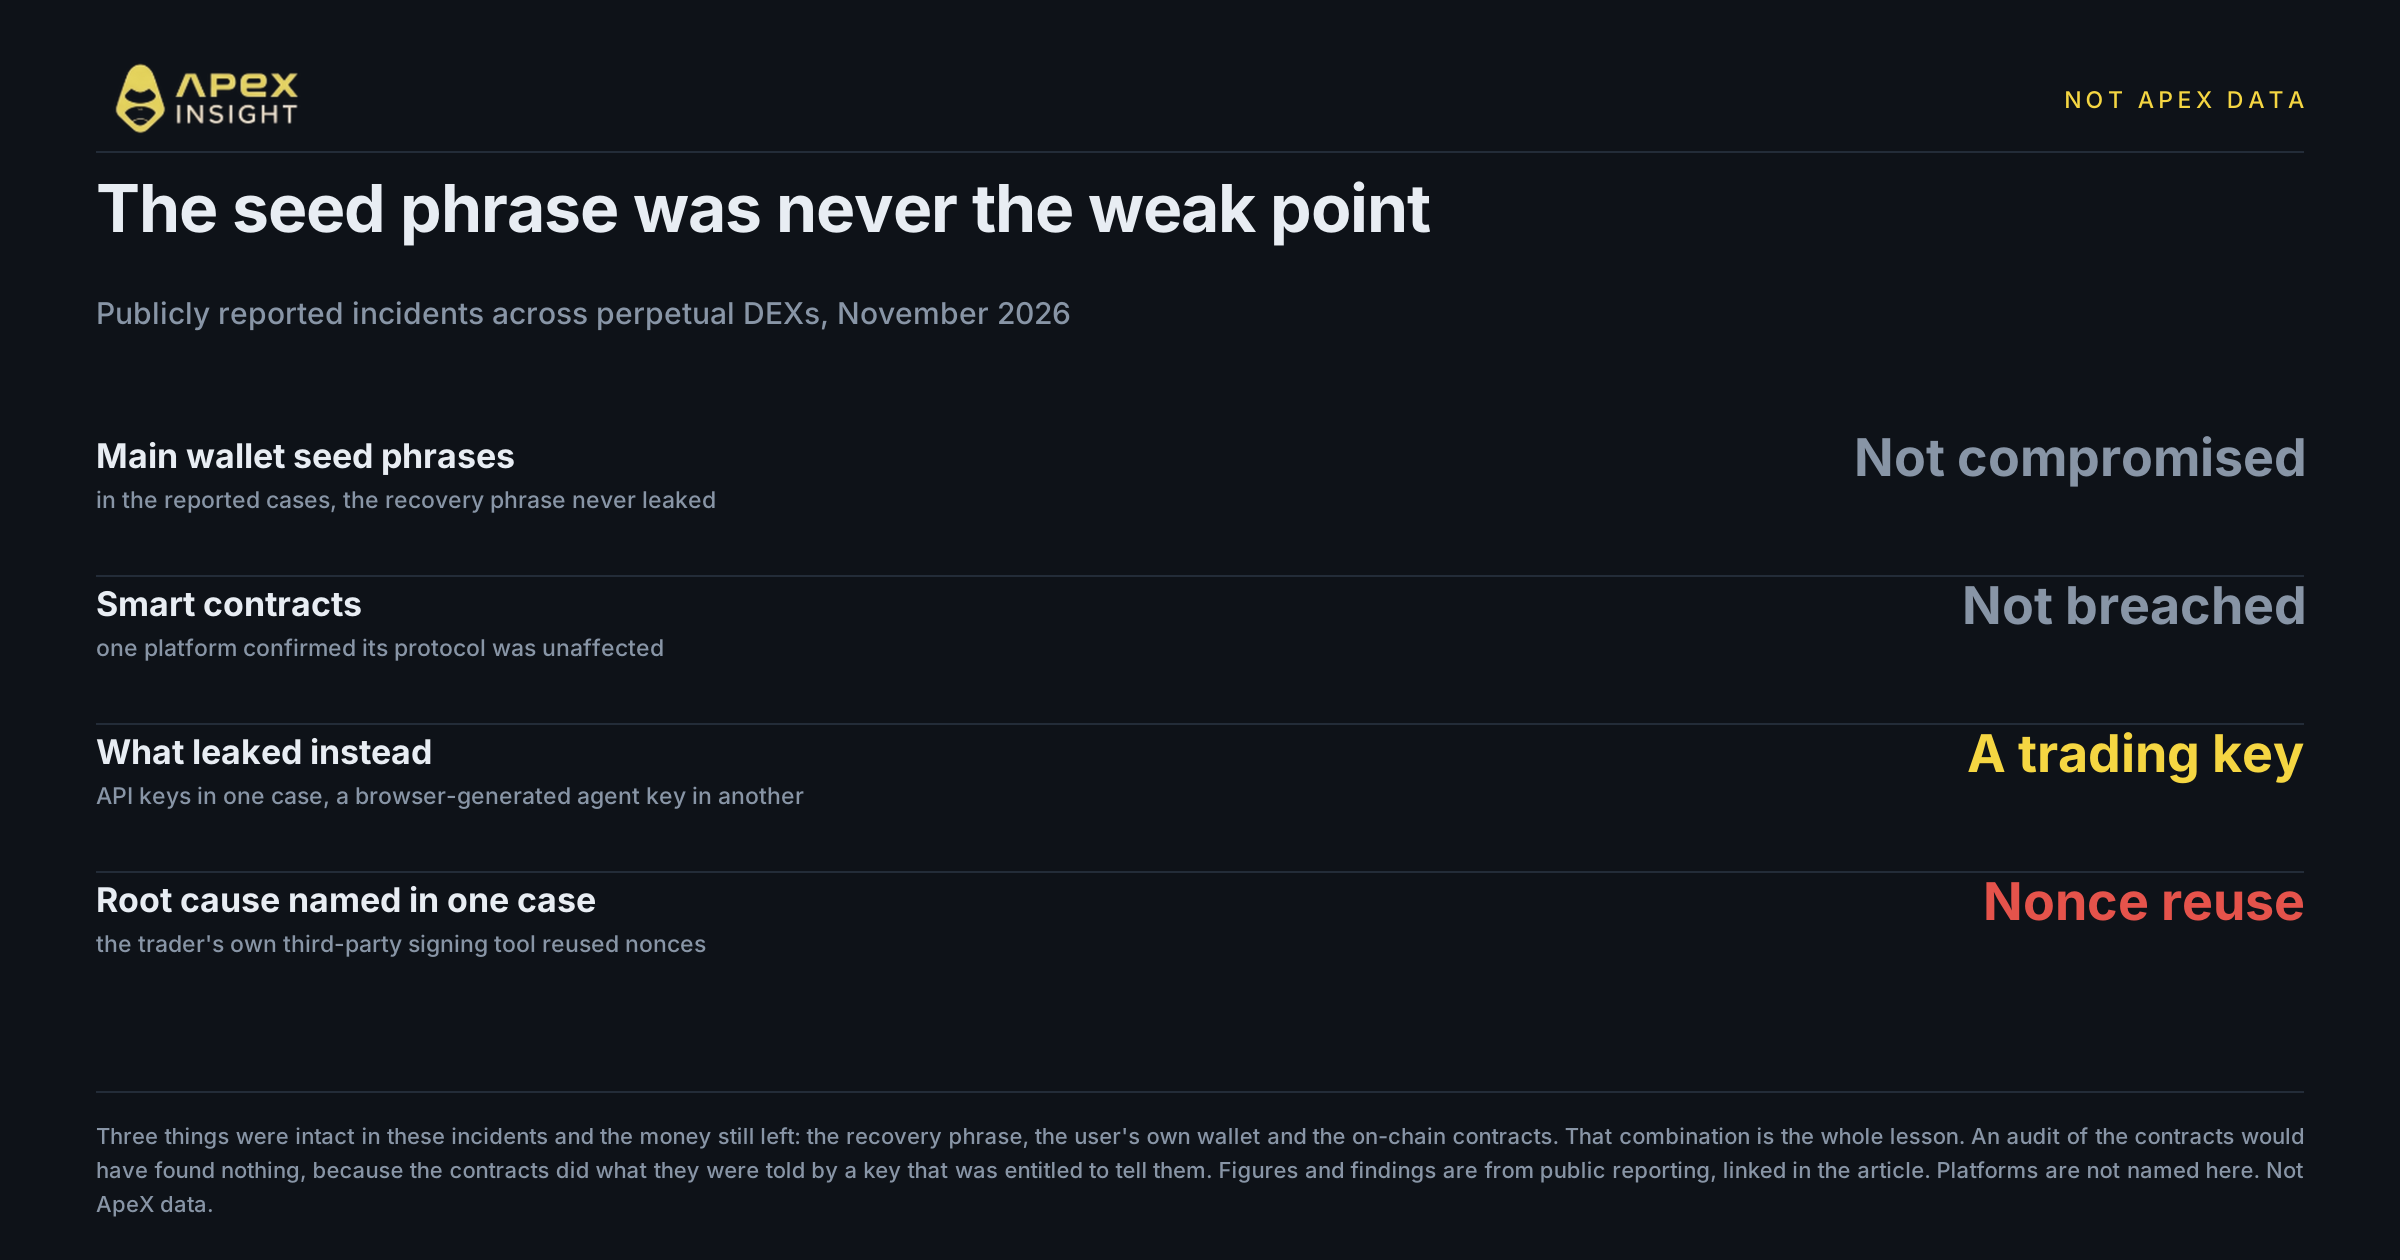
В обоих случаях seed-фразы не были скомпрометированы, а smart-контракты не взламывались. В одном случае владелец аккаунта заявил, что не подписывал транзакцию, а private key кошелька не раскрывался. Аудит контракта не нашёл бы проблемы: контракт сделал ровно то, что ему велел авторизованный ключ.
Почему же атакующие охотятся за торговыми ключами, а не за кошельками? Потому что на некоторых платформах торговый ключ почти равен кошельку по возможностям. Если один credential может размещать ордера и перемещать средства, его кража практически равна краже кошелька, но добраться до него намного проще.
Эта статья объясняет, что именно отказало и как ApeX Omni устроен так, чтобы одна утёкшая credential не могла добраться до вашего баланса.
Seed-фраза не была слабым местом
Два инцидента за одну и ту же пару недель показывают общую закономерность.
16 ноября один perpetual DEX приостановил вывод после взлома, связанного с утёкшим торговым API key, заявив, что протокол и smart-контракты не пострадали. За одну операцию вывода ушло около $10,4 млн USDC, а исследователи оценили общий ущерб по двум аккаунтам маркет-мейкеров примерно в $15,5 млн.
Постмортем связал утечку с программой подписи, которую трейдер использовал за пределами платформы. Она повторно использовала криптографические nonce, поэтому наблюдатель за результирующими подписями мог восстановить private key. Вывод возобновили в тот же день, а guardian-механизм заморозил остаток и позволил совету безопасности вернуть пострадавшему трейдеру около $5 млн.
Четыре дня ранее пользователь другой платформы утверждал, что agent key опустошил его аккаунт за 44 минуты: было продано 33 bitcoin и переведено около 4,56 млн USDT семью внутренними переводами. Это рассказ пользователя, а не подтверждённый вывод.
Оставьте суммы в стороне и посмотрите на общие факты: recovery phrase, кошелёк пользователя и on-chain код были в безопасности. Деньги всё равно ушли.
Поэтому фраза «наши контракты прошли аудит» не является полным ответом на вопрос «в безопасности ли мои средства». Аудит проверяет, делают ли контракты то, что им велят, но не проверяет, кто имеет право это велеть.
Один ключ не должен обладать обеими полномочиями
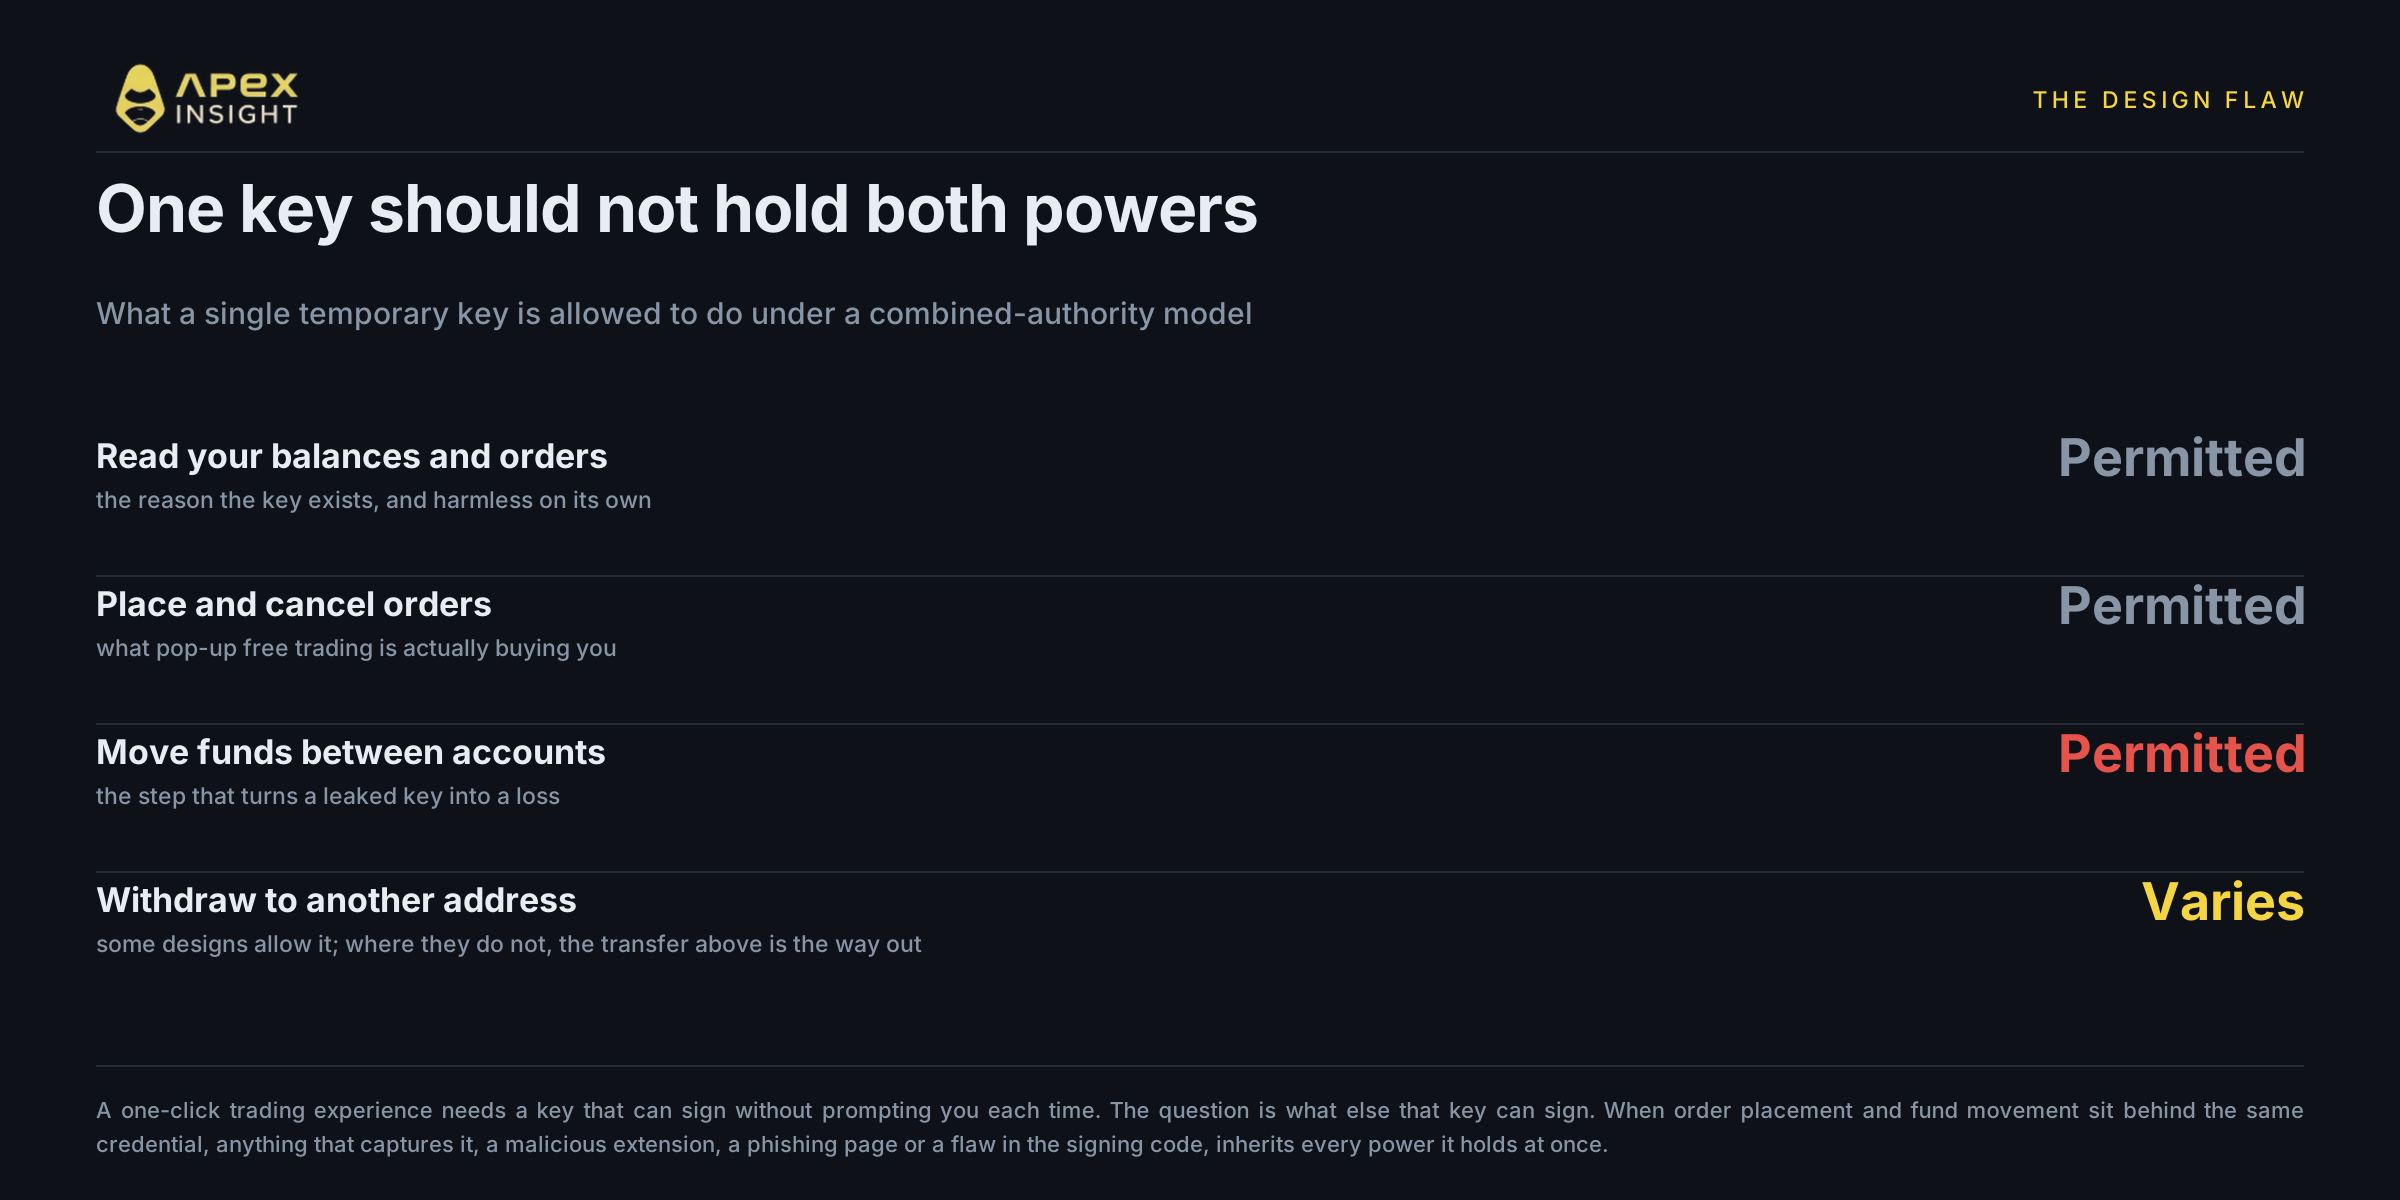
Торговля perpetual создаёт проблему интерфейса. Подписывать каждый ордер во всплывающем окне кошелька непрактично, поэтому платформы создают в браузере временный ключ, который подписывает от вашего имени без запроса. Это разумный и распространённый подход.
Вопрос в том, что ещё этому ключу разрешено подписывать.
При объединённой модели один credential может читать аккаунт, размещать и отменять ордера, перемещать средства между аккаунтами, а иногда и выводить их. По отдельности разрешения выглядят оправданно, но вместе означают, что любой, кто завладеет ключом, получит все его полномочия.
Внутренний перевод — самый важный и часто упускаемый шаг. Ключ, не способный выводить средства на внешний адрес, всё ещё опасен, если может перемещать стоимость между аккаунтами: атакующему достаточно контролировать аккаунт назначения.
ApeX Omni разделяет доступ между двумя системами ключей
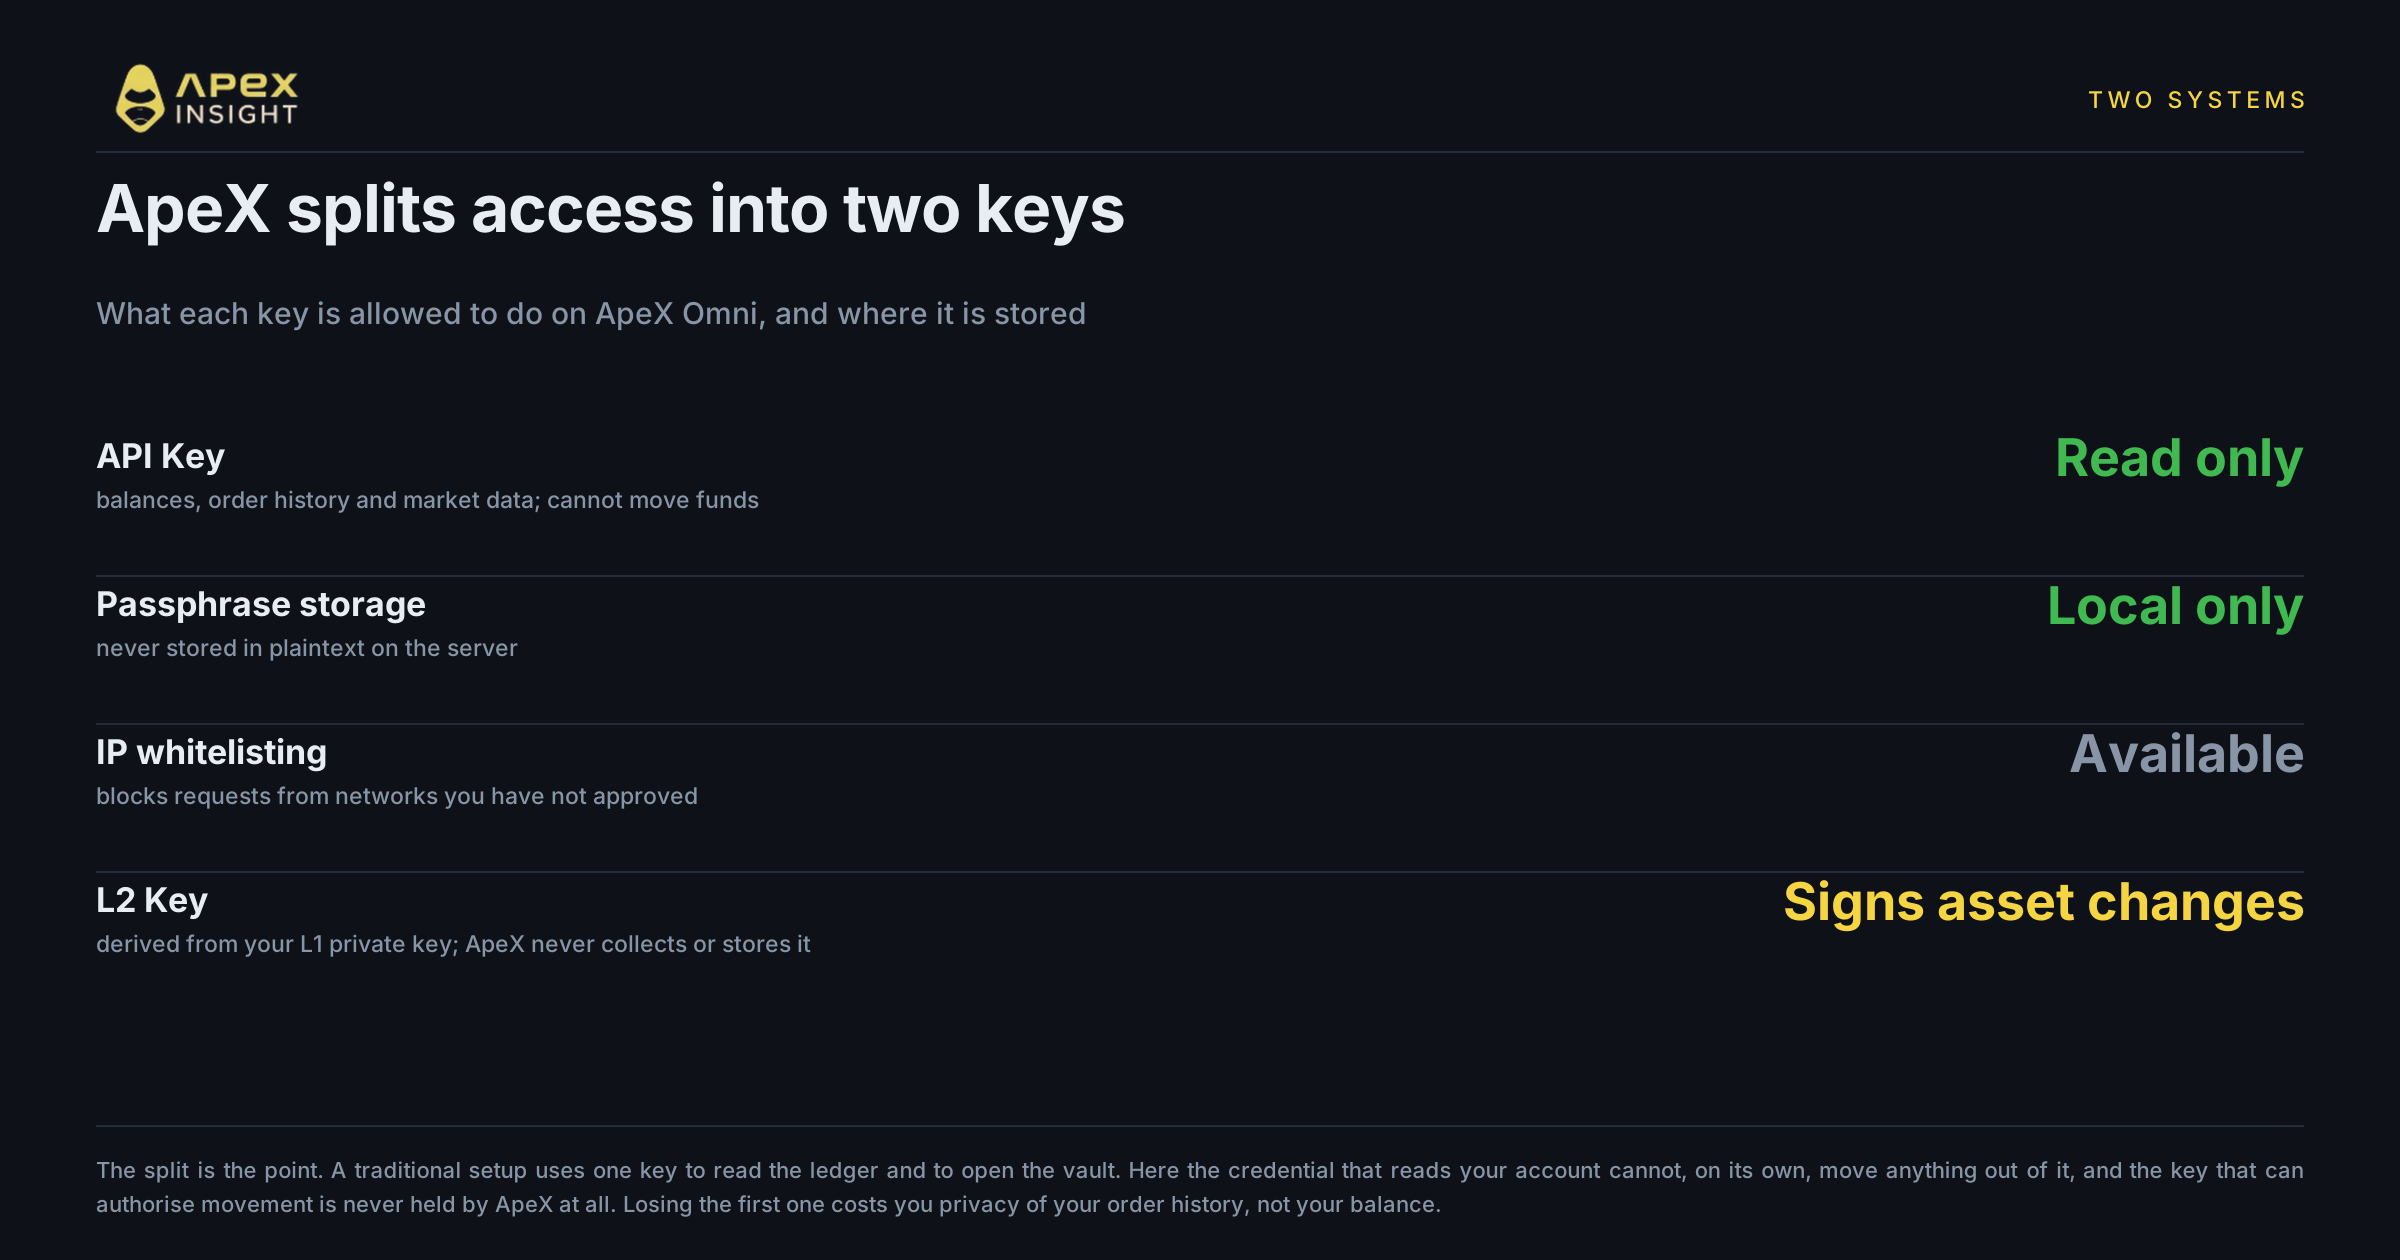
Традиционная схема с одним ключом использует его и для просмотра ledger, и для открытия vault. ApeX Omni разделяет эти задачи.
API Key — инспектор только для чтения. Он создаётся при подключении кошелька и входе в систему и состоит из Key, Secret и пользовательской Passphrase. Он может читать баланс, историю ордеров и рыночные данные, но не способен инициировать перемещение средств. Сервер не хранит Passphrase в открытом виде и поддерживает привязку IP whitelist.
L2 Key подписывает изменения состояния активов. Это асимметричная пара ключей, детерминированно полученная из private key вашего Ethereum mainnet. ApeX не собирает и не хранит её. В этом и состоит практический смысл non-custodial подхода.
Если API Key утечёт, атакующий узнает, чем вы владеете и что торговали. Это проблема конфиденциальности, но не solvency: credential не может самостоятельно ничего переместить.
Для перемещения денег нужны две подписи
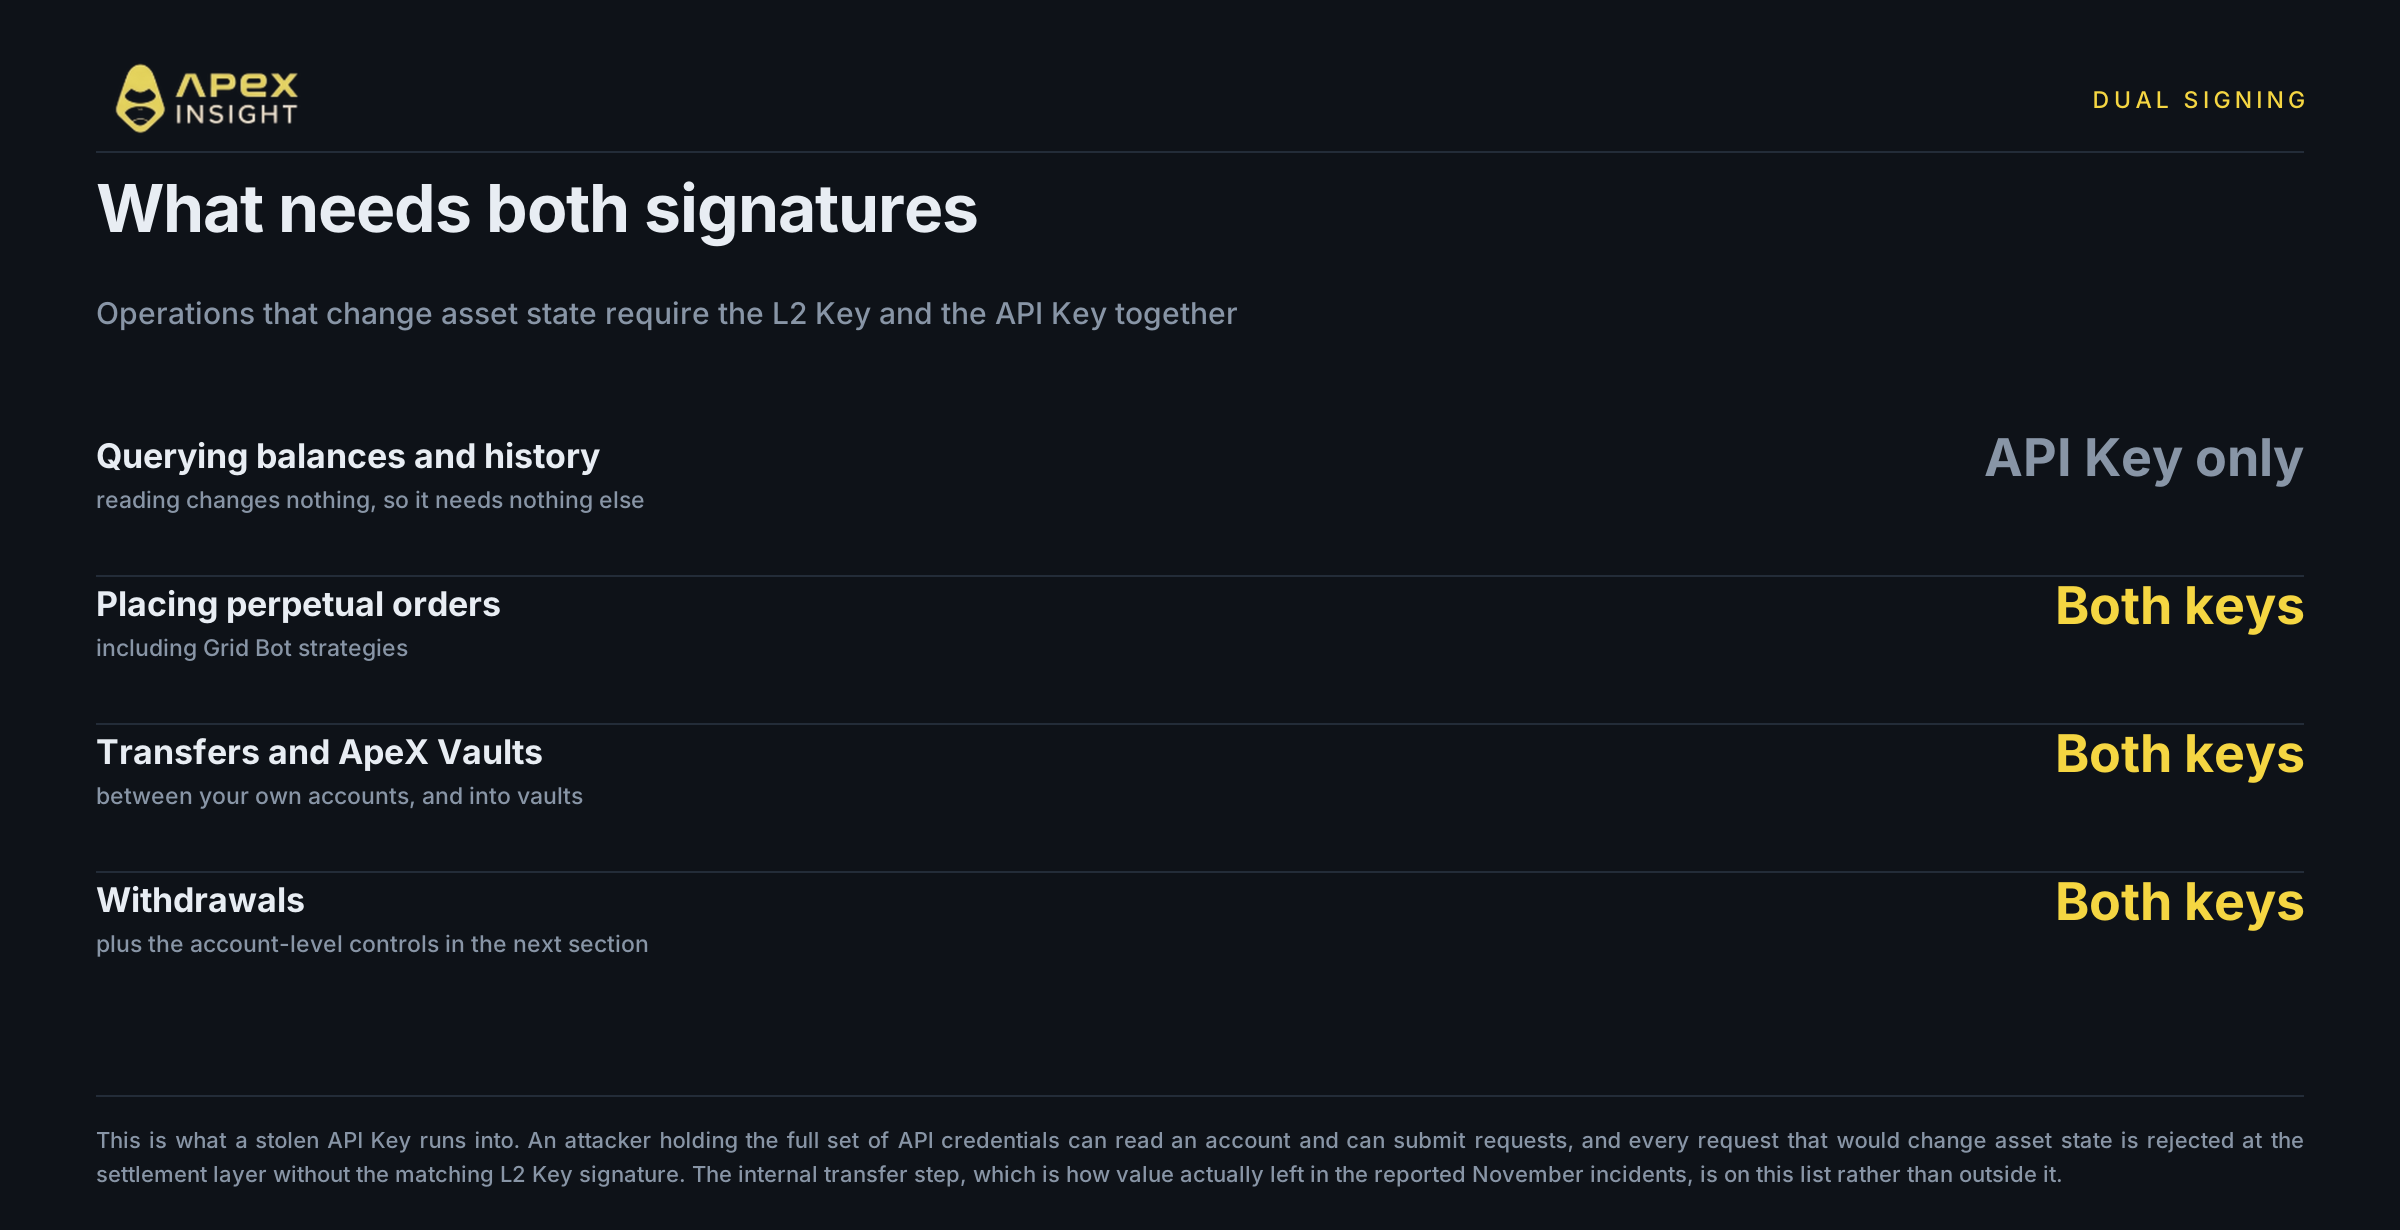
Для чтения аккаунта достаточно аутентификации API Key. Любая операция, меняющая состояние активов, требует одновременно L2 Key и API Key; это контролирует risk engine, а не интерфейс.
Сюда входят размещение perpetual-ордеров, создание стратегий Grid Bot, переводы между собственными аккаунтами, подписка на ApeX Vaults и запуск вывода.
Если атакующий получит полный набор API credentials и попытается опустошить аккаунт, каждый запрос, меняющий состояние, будет отклонён на settlement layer из-за отсутствия подписи L2 Key. Скомпрометированный API Key сам по себе не приводит к потере средств.
Вывод защищён ещё двумя замками
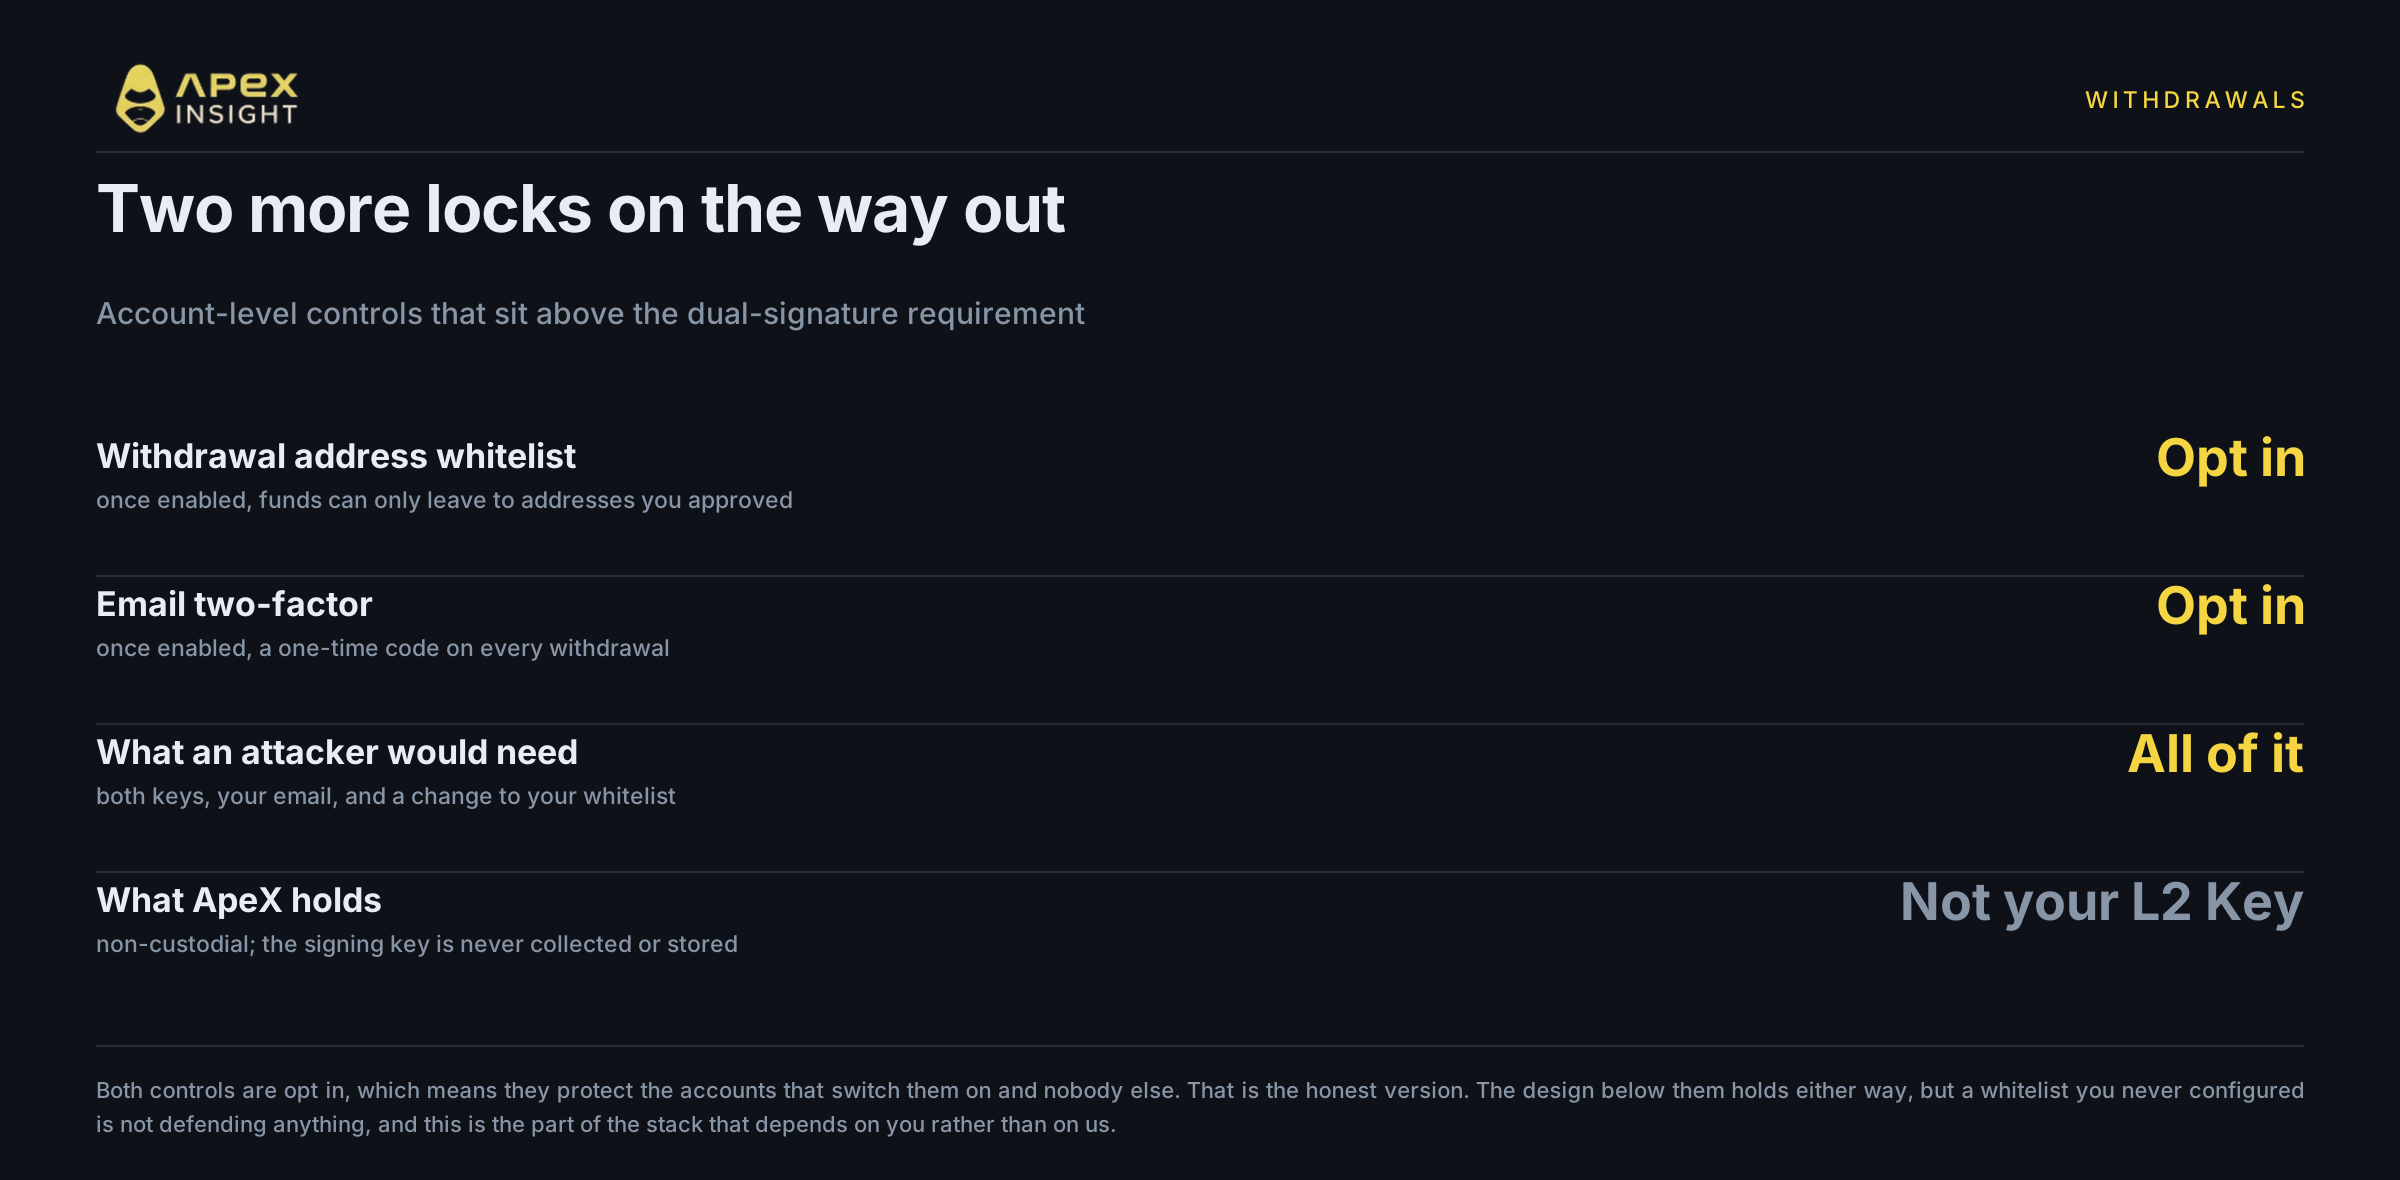
Белый список адресов вывода ограничивает вывод адресами получателей, одобренными заранее.
Двухфакторная аутентификация по email требует одноразовый код, отправленный на привязанный адрес, до отправки вывода.
Оба механизма включаются добровольно. Они защищают только аккаунты, где пользователь их активировал.
Чего этот дизайн не делает
Он не защищает аккаунт, владелец которого одобрил вредоносный вывод, потерял L1-кошелёк, из которого получен L2 Key, или не включил дополнительные меры. Он также не устраняет рыночный риск и ликвидацию.
Архитектура устраняет конкретную неисправность, вызвавшую ноябрьские потери: одну утёкшую credential, которая сама имела право перемещать средства.
Что делать
Включите дополнительные меры. Активируйте белый список адресов вывода, email 2FA и IP whitelist.
Храните Passphrase офлайн. Не в незашифрованном облачном хранилище и не в мессенджере.
Используйте чистый браузер для торговли. Непроверенные расширения могут читать данные страницы.
Относитесь к утёкшему API Key серьёзно, но без паники. Смените credentials, однако один API Key не даёт доступа к балансу.
Проверьте настройки безопасности
Включите белый список адресов вывода, email 2FA и IP whitelist.
Торговля сопряжена с высоким риском убытков, а leverage увеличивает и прибыль, и потери. Отдельный доступ на чтение и право подписи, а также две независимые подписи для любого перемещения активов устраняют single-key failure, вызвавший ноябрьские потери. Это не финансовый совет.
Если вам нужна помощь, свяжитесь с нашей командой в Discord.
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Методология. В статье нет данных о контрактах или рынке ApeX. Детали инцидентов ноября 2026 года взяты из публичных сообщений. Описание архитектуры ключей ApeX Omni, контроля двух подписей и мер для вывода основано на документации ApeX. Проверьте текущее состояние каждой настройки в своём аккаунте. Ничто в статье не является финансовым советом.