


เผยแพร่ 20 พฤศจิกายน 2026
ในเดือนพฤศจิกายน 2026 DEX แบบ perpetual สองแห่งพบเงินออกจากบัญชีผู้ใช้และ market maker โดยไม่ได้รับอนุญาต ประเด็นสำคัญไม่ใช่จำนวนเงิน แต่คือสิ่งที่ยังปลอดภัยขณะที่เงินถูกเคลื่อนย้าย
ในทั้งสองกรณี seed phrase ไม่ได้ถูกเจาะ และ smart contract ไม่ได้ถูกโจมตี ในกรณีหนึ่งเจ้าของบัญชีกล่าวว่า ไม่มีการเซ็นธุรกรรมและ private key ของ wallet ไม่ได้ถูกเปิดเผย การตรวจสอบ contract คงไม่พบความผิดปกติ เพราะ contract ทำตามคำสั่งจาก key ที่ได้รับอนุญาต
เหตุใดผู้โจมตีจึงมุ่งไปที่ trading key ไม่ใช่ wallet? เพราะในบางแพลตฟอร์ม trading key มีค่าแทบเท่ากับ wallet หาก credential เดียววางออเดอร์และย้ายเงินได้ การขโมยมันก็แทบเท่ากับขโมย wallet และเข้าถึงได้ง่ายกว่า
บทความนี้อธิบายสิ่งที่ล้มเหลวจริง และวิธีที่ ApeX Omni ออกแบบให้ credential ที่รั่วเพียงตัวเดียวไม่สามารถเข้าถึงยอดเงินของคุณ
Seed phrase ไม่ใช่จุดอ่อน
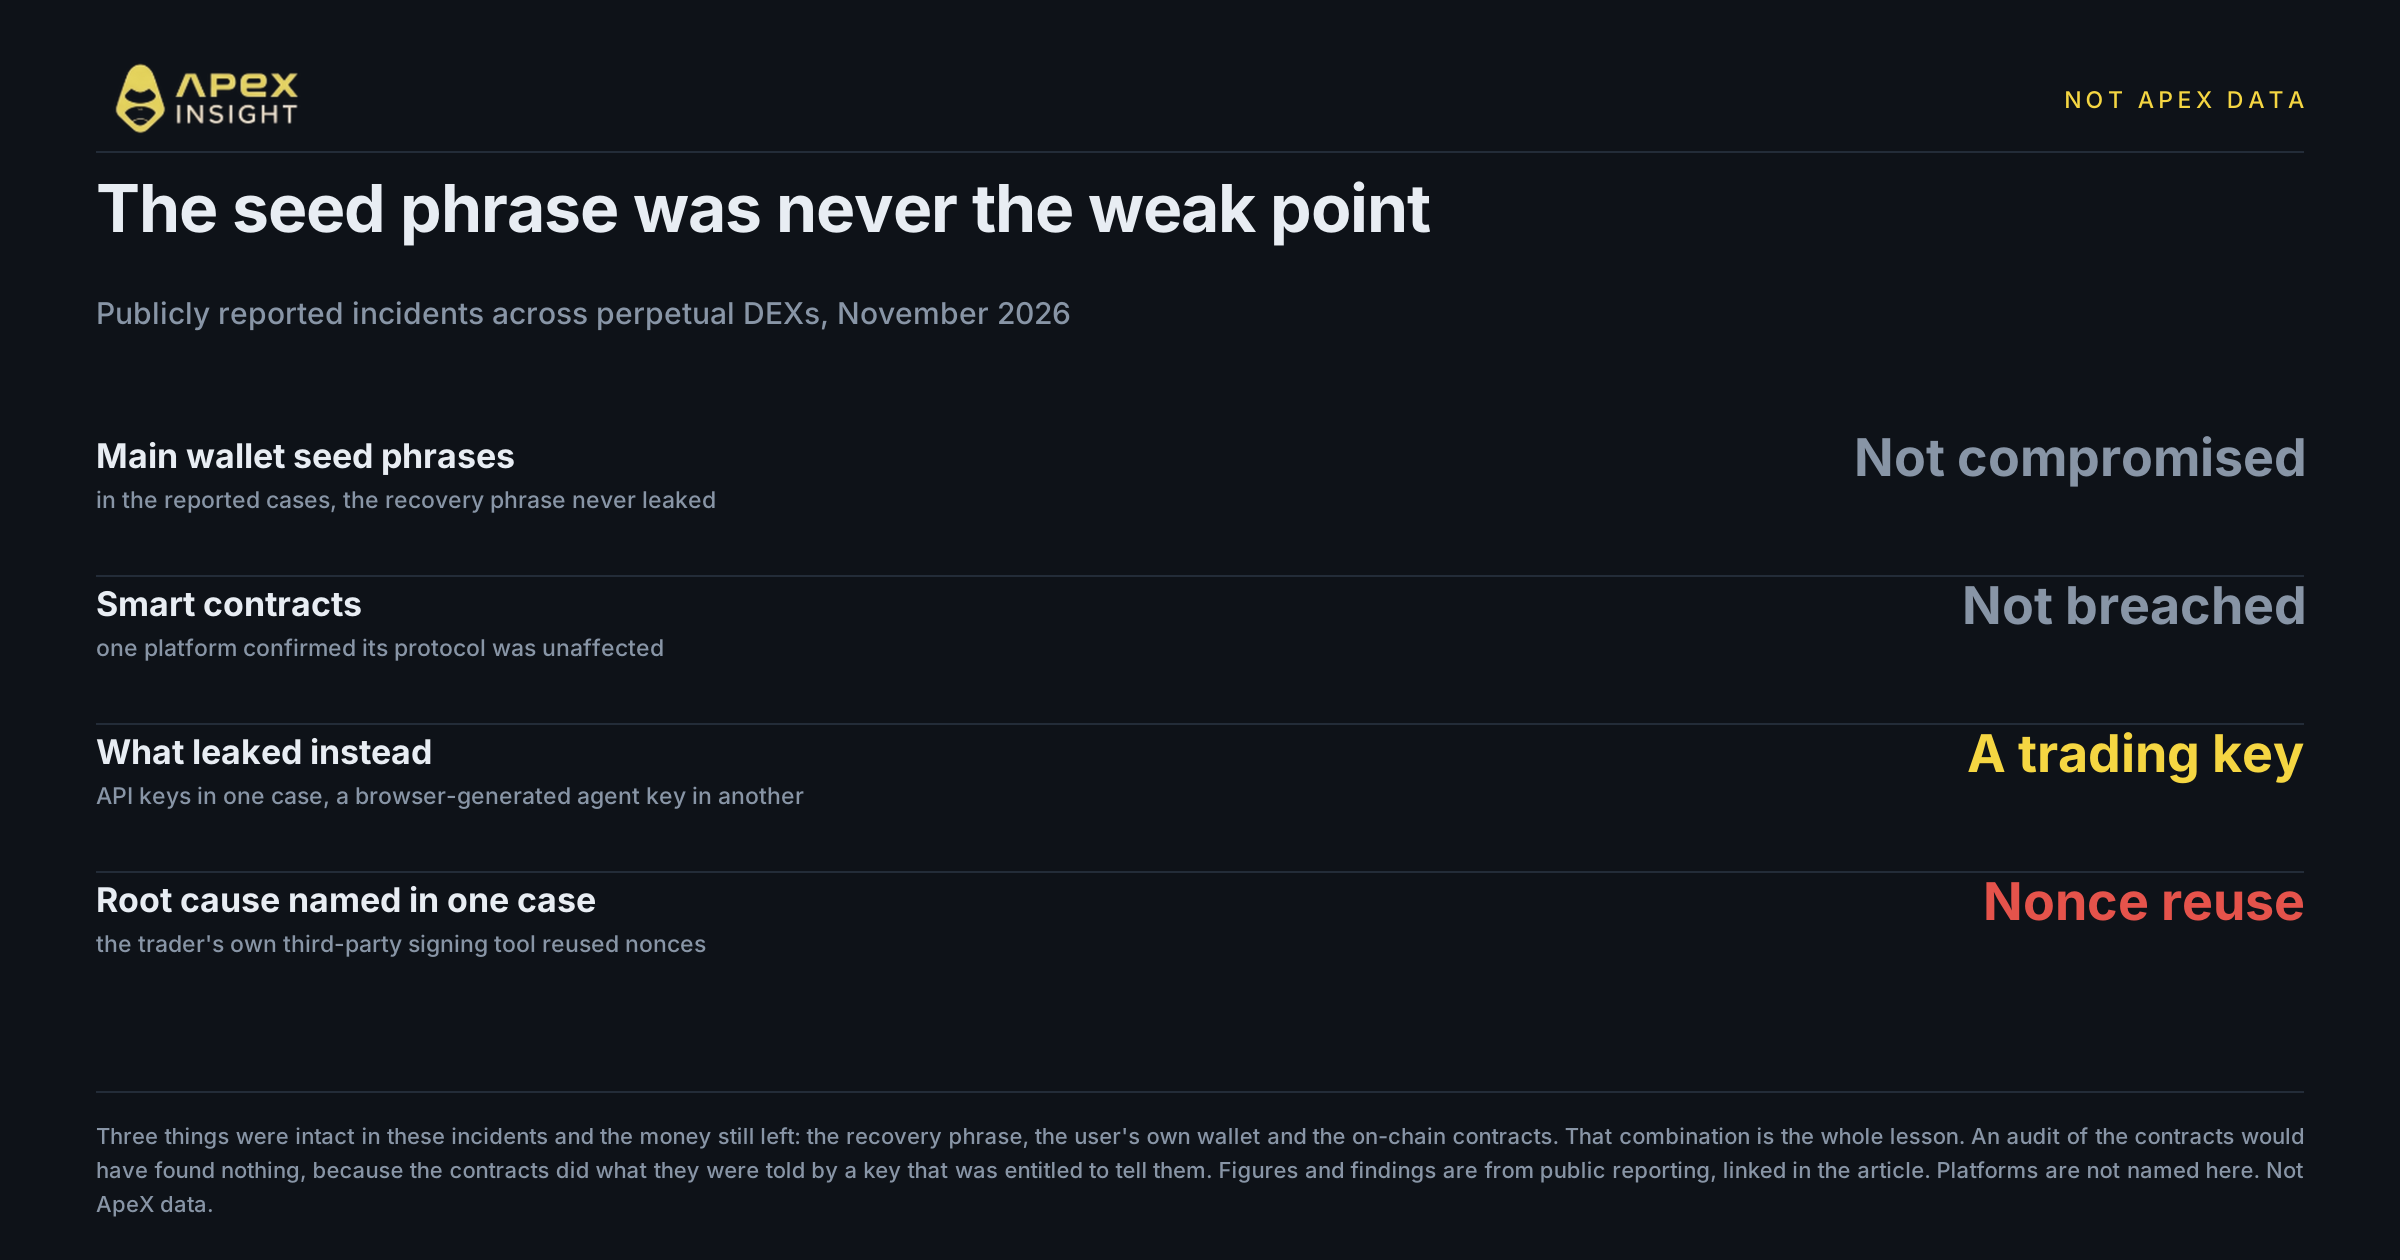
เหตุการณ์สองครั้งในช่วงสองสัปดาห์เดียวกันแสดงรูปแบบนี้
วันที่ 16 พฤศจิกายน DEX แบบ perpetual แห่งหนึ่ง หยุดการถอนหลังเกิด breach ที่เชื่อมโยงกับ trading API key ที่รั่ว โดยระบุว่า protocol และ smart contract ไม่ได้รับผลกระทบ มี USDC ประมาณ $10.4 ล้านออกไปในการถอนครั้งเดียว และ นักวิจัยประเมินยอดรวมใกล้ $15.5 ล้านจากบัญชี market maker สองบัญชี
รายงาน post-mortem ระบุว่าการรั่วเกิดจากซอฟต์แวร์ signing ที่เทรดเดอร์ใช้นอกแพลตฟอร์ม ซึ่งใช้ cryptographic nonce ซ้ำ ทำให้ผู้ที่เห็น signature สามารถสร้าง private key ได้ เปิดการถอนอีกครั้งในวันเดียวกัน และ guardian mechanism อายัดส่วนที่เหลือ ทำให้ security council คืนเงินประมาณ $5 ล้านแก่เทรดเดอร์ที่ได้รับผลกระทบ
รายละเอียดนี้สำคัญ: แพลตฟอร์มกล่าวว่า code ของตนไม่ใช่ต้นเหตุ ตอบสนองภายในไม่กี่ชั่วโมง และเงินประมาณครึ่งหนึ่งได้กลับคืนมา แต่เงินก็ยังถูกโอนไป เพราะ credential หนึ่งตัวมีสิทธิ์ย้ายเงิน
สี่วันก่อนหน้านั้น ผู้ใช้แพลตฟอร์มอีกแห่ง กล่าวว่า agent key ดูดเงินออกจากบัญชีภายใน 44 นาที โดยระบุว่าขาย bitcoin 33 เหรียญและโอน USDT ราว 4.56 ล้านผ่านการโอนภายในเจ็ดครั้ง แพลตฟอร์มระบุว่าได้ตั้งทีมสอบสวน แต่นี่เป็นคำกล่าวของผู้ใช้ ไม่ใช่ข้อค้นพบที่ยืนยันแล้ว
ไม่ต้องสนใจจำนวนเงิน ให้ดูสิ่งที่เหมือนกัน: recovery phrase ปลอดภัย wallet ของผู้ใช้ปลอดภัย และ on-chain code ปลอดภัย แต่เงินก็ยังออกไป
ดังนั้นคำว่า “สัญญาของเราผ่านการ audit” จึงไม่ใช่คำตอบครบถ้วนสำหรับคำถามว่า “เงินปลอดภัยหรือไม่” Audit ตรวจว่า contract ทำตามคำสั่งหรือไม่ ไม่ได้ตรวจว่าใครมีสิทธิ์สั่ง
Key เดียวไม่ควรมีอำนาจทั้งสองด้าน
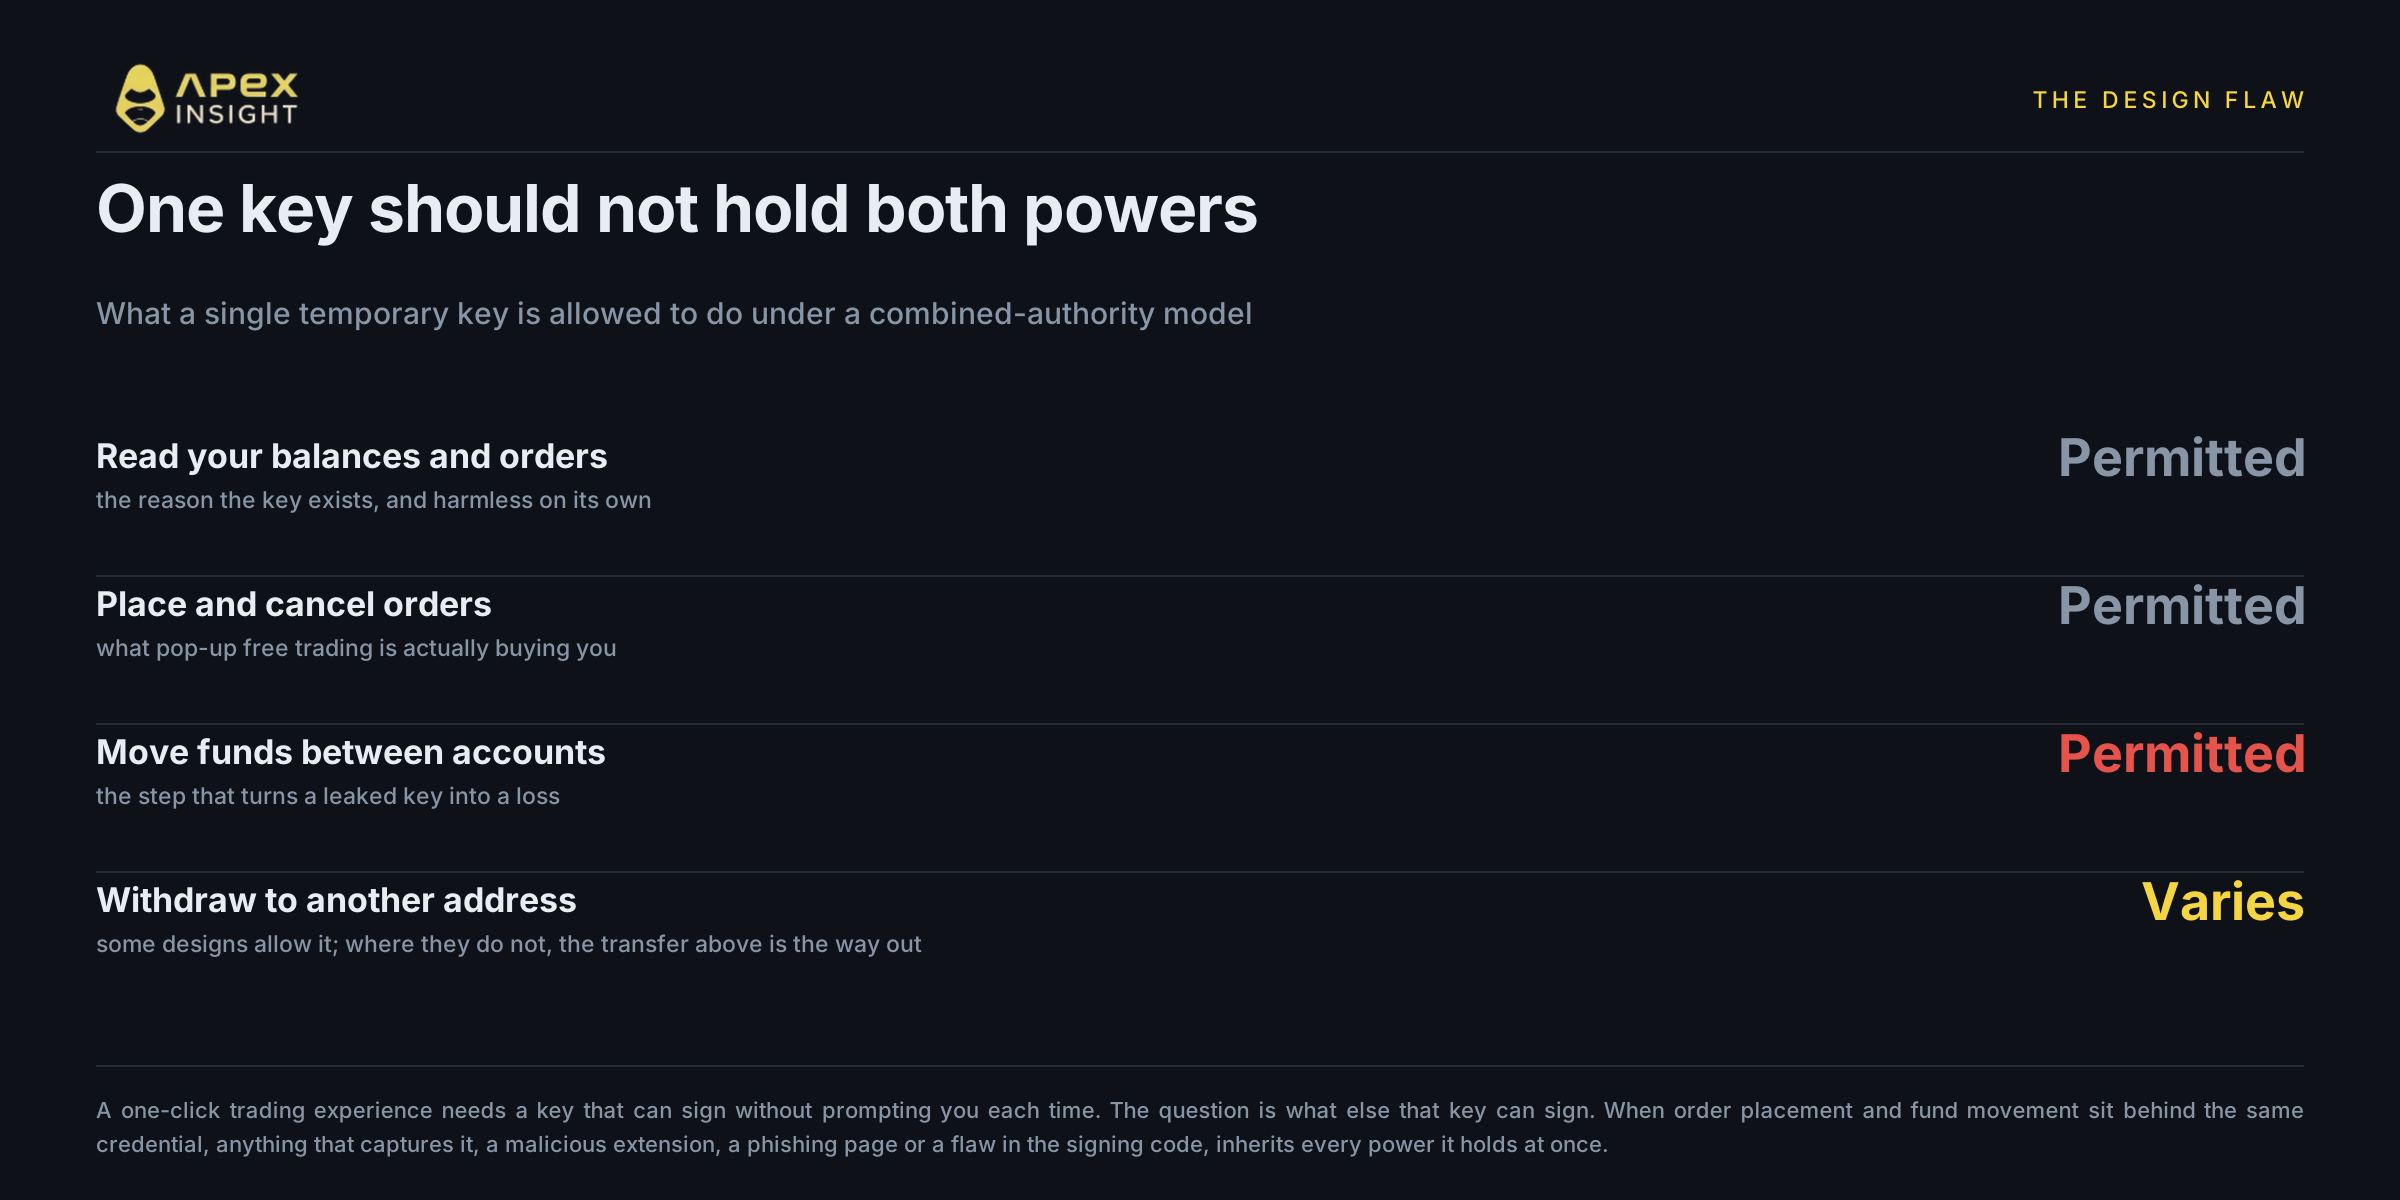
การเซ็นทุกออเดอร์ผ่าน wallet pop-up ใช้งานไม่ได้ในความเร็วของตลาด แพลตฟอร์มจึงสร้าง key ชั่วคราวใน browser ให้เซ็นแทนโดยไม่ต้องถามทุกครั้ง แนวทางนี้สมเหตุสมผลและพบได้ทั่วไป
คำถามคือ key นั้นมีสิทธิ์เซ็นอะไรได้อีก
ในโมเดลอำนาจรวม credential เดียวอาจอ่านบัญชี วางและยกเลิกออเดอร์ โอนเงินระหว่างบัญชี และบางระบบถอนเงินได้ เมื่อ key ถูกดักขโมย อำนาจทั้งหมดจะตกไปอยู่กับผู้โจมตีพร้อมกัน ไม่ว่าจะเป็น browser extension อันตราย phishing page หรือข้อผิดพลาดใน signing code ก็ไม่จำเป็นต้องมี seed phrase เพราะมีสิ่งที่ settlement layer เชื่อฟังอยู่แล้ว
จุดที่สำคัญที่สุดคือ internal transfer แม้ key จะถอนไป external address ไม่ได้ แต่ยังอันตรายหากย้ายมูลค่าระหว่างบัญชีได้ ในกรณีที่ รายงาน post-mortem กล่าวถึง value ถูกย้ายภายในไปยัง pool ที่ผู้โจมตีควบคุมก่อนนำออก
ApeX Omni แยก access เป็นระบบ key สองชุด
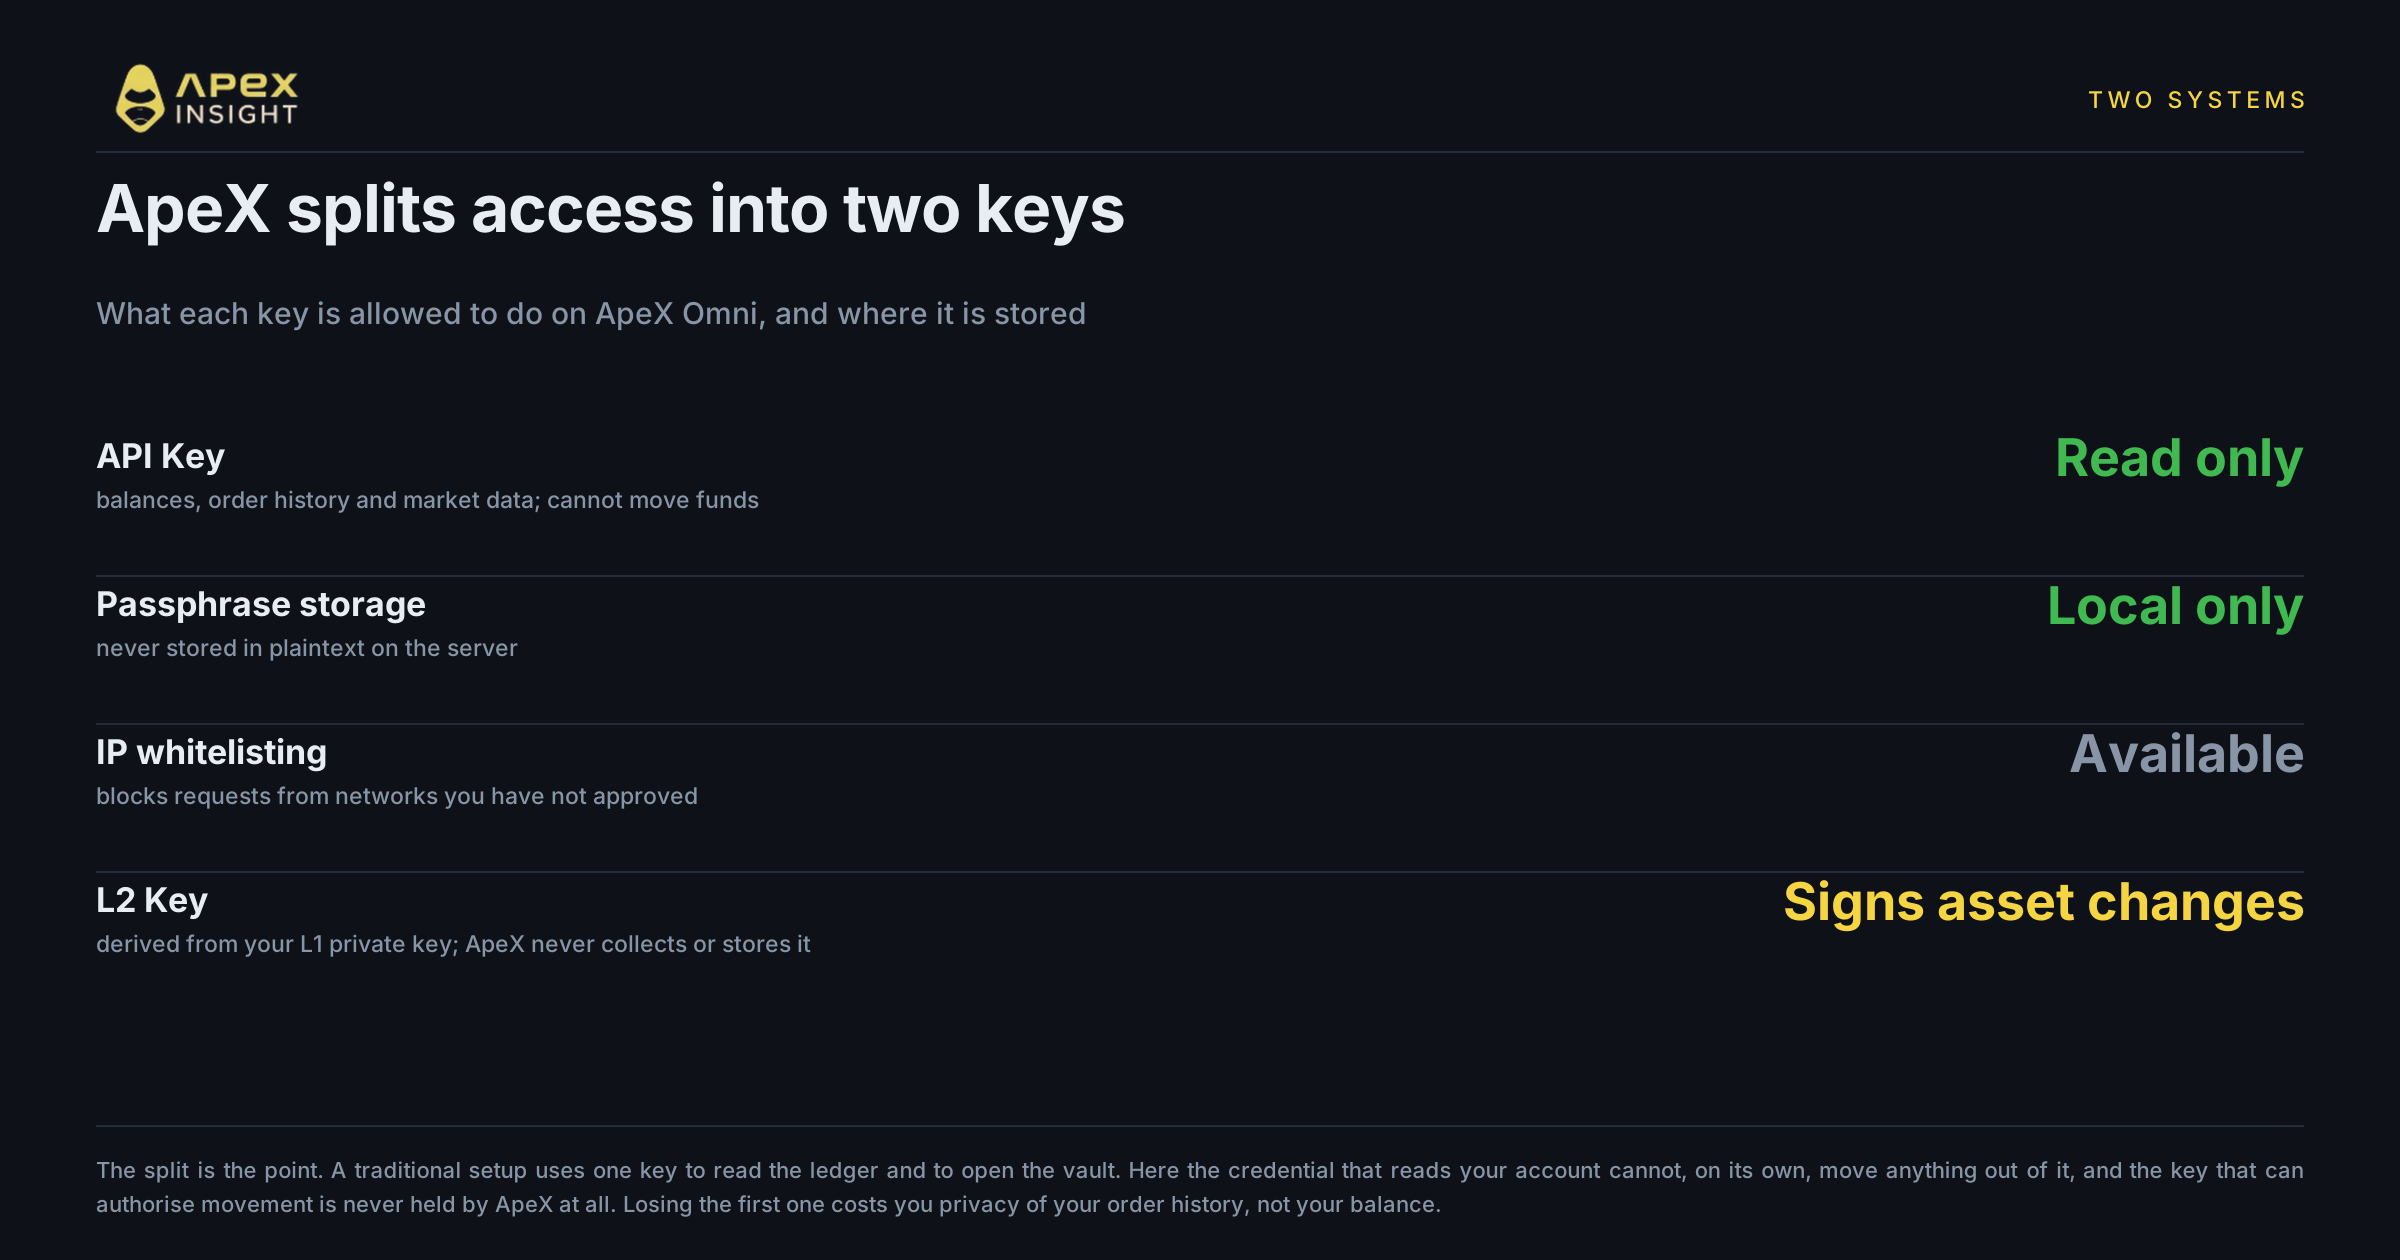
ระบบ single-key แบบเดิมใช้ key เดียวตรวจ ledger และเปิด vault ApeX Omni แยกงานเหล่านี้ออกจากกัน
API Key เป็นตัวอ่านแบบ read-only สร้างเมื่อคุณเชื่อม wallet และเข้าสู่ระบบ ประกอบด้วย Key, Secret และ custom Passphrase ใช้ได้เฉพาะอ่านยอดบัญชี ประวัติออเดอร์ และข้อมูลตลาด ไม่สามารถเริ่มการเคลื่อนย้ายเงิน Server ไม่เก็บ Passphrase เป็น plaintext และรองรับ IP whitelist binding
L2 Key ใช้เซ็นการเปลี่ยนแปลง asset state เป็น asymmetric key pair ที่สร้างแบบ deterministic จาก Ethereum mainnet private key ApeX ไม่ได้เก็บหรือรวบรวม key นี้ นี่คือความหมายในทางปฏิบัติของ non-custodial: ไม่มีสำเนา signing key ฝั่งเราที่จะรั่ว ถูก subpoena หรือจัดการผิดพลาด
หาก API Key รั่ว ผู้โจมตีจะรู้ว่าคุณถือและเทรดอะไร นี่เป็นปัญหาความเป็นส่วนตัว แต่ credential นี้ไม่สามารถย้ายสิ่งใดได้ด้วยตัวเอง
การย้ายเงินต้องใช้ลายเซ็นทั้งสอง
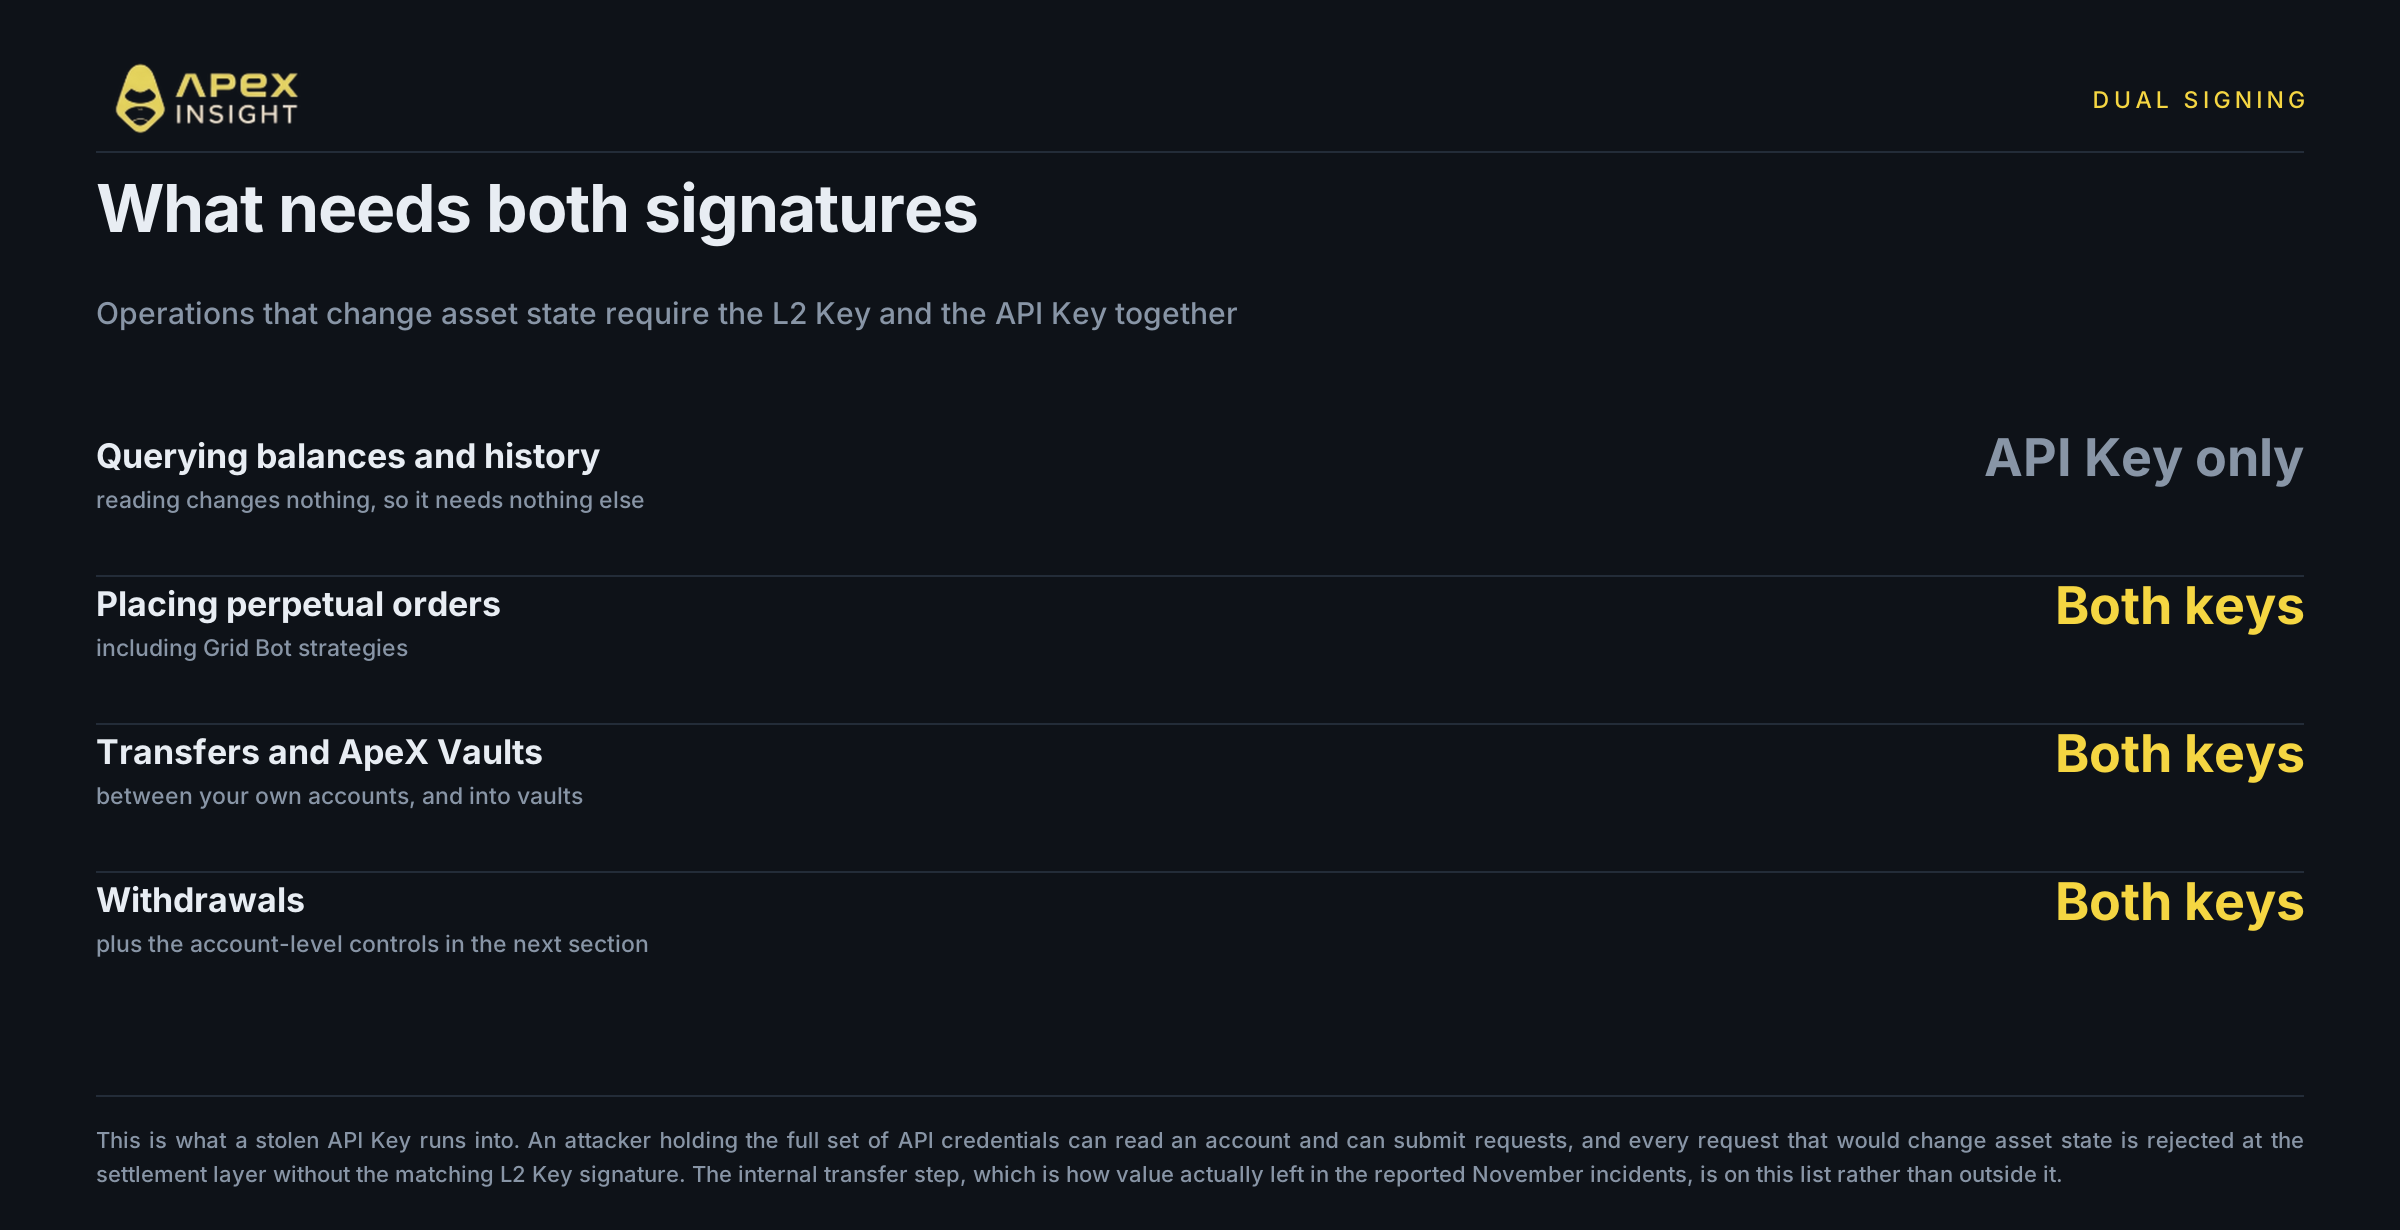
การอ่านบัญชีใช้ API Key เพียงอย่างเดียว แต่ทุกการดำเนินการที่เปลี่ยน asset state ต้องใช้ L2 Key และ API Key พร้อมกัน โดย risk engine เป็นผู้บังคับใช้
ได้แก่ perpetual orders, Grid Bot strategies, การโอนระหว่างบัญชีของคุณ, การสมัคร ApeX Vaults และการถอน
หากผู้โจมตีได้ API credentials ครบ แต่ไม่มี L2 signature ที่ตรงกัน settlement layer จะปฏิเสธคำขอ การถูกเจาะ API Key เพียงอย่างเดียวจึงไม่ทำให้เกิด loss
Internal transfer อยู่ในรายการ dual-signature เช่นกัน ไม่ได้อยู่นอกระบบ นี่คือเหตุผลที่การออกแบบนี้ถือว่าการโอนดังกล่าวเป็น asset movement
หาก L2 Key รั่ว ความเสี่ยงจะต่างออกไป เพราะ key นี้มาจาก Ethereum mainnet private key ไม่ใช่ credential ที่ ApeX ออกให้ ส่งต่อ หรือเก็บไว้ การปกป้องจึงเท่ากับการปกป้อง wallet ต้นทาง ผลสำคัญของการแยกคือ credential ที่เราออกให้เพื่ออ่านบัญชีไม่สามารถย้ายเงินได้ด้วยตัวเอง
การถอนมีตัวล็อกเพิ่มอีกสองชั้น
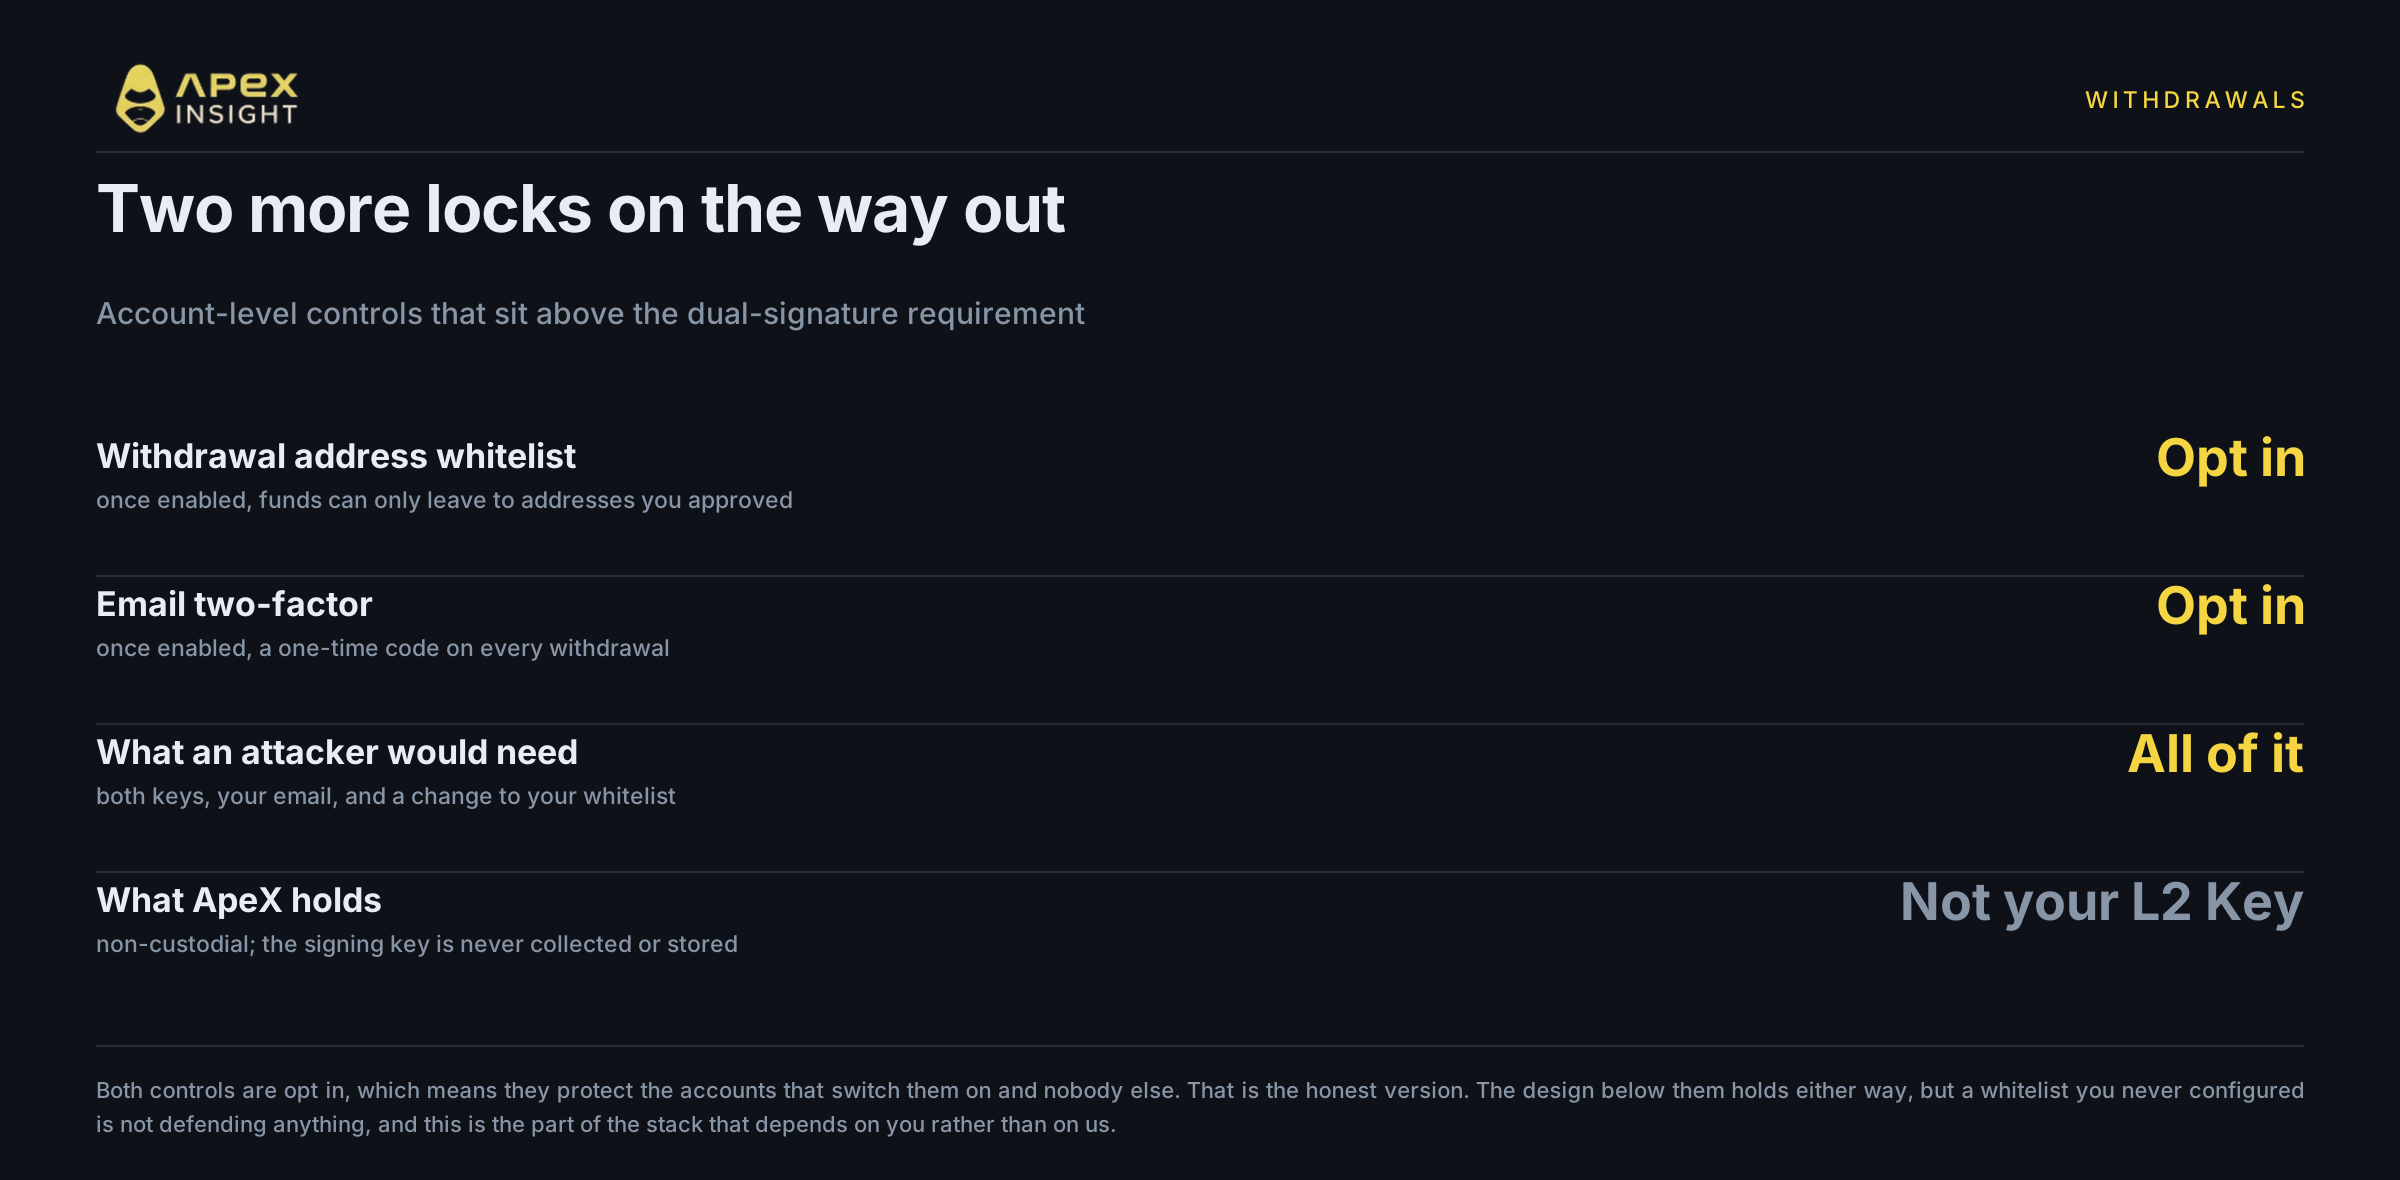
Withdrawal คือประตูสุดท้าย จึงมี controls เพิ่มจาก dual-signature
Withdrawal address whitelisting จำกัดการถอนไปยังที่อยู่ผู้รับที่อนุมัติล่วงหน้า
Email two-factor authentication ต้องใช้รหัสครั้งเดียวจากอีเมลที่เชื่อมไว้ก่อนส่ง withdrawal
ผู้โจมตีจึงต้องมี API Key, L2 Key, access อีเมลส่วนตัว และเปลี่ยน whitelist ได้ การเจาะ local environment เพียงอย่างเดียวไม่พอ
ทั้งสอง controls เป็น opt in ปกป้องเฉพาะบัญชีที่เปิดใช้ ส่วน whitelist ที่ไม่ได้ตั้งค่าไม่สามารถปกป้องอะไรได้
สิ่งที่การออกแบบนี้ทำไม่ได้
ไม่ปกป้องบัญชีที่เจ้าของอนุมัติ withdrawal อันตราย ไม่ปกป้องการสูญเสีย L1 wallet ที่เป็นต้นทางของ L2 Key และไม่ทำให้ controls แบบเลือกใช้ทำงานอัตโนมัติ โดย whitelisting, email 2FA และ IP binding ปิดไว้เป็นค่าเริ่มต้น
ApeX เองก็อยู่นอกประเด็นนี้ไม่ได้ เพราะ risk engine และ settlement layer เป็น infrastructure ของเรา ผู้ใช้มีสิทธิ์ถามว่าใครได้รับอนุญาตให้สั่งงาน
นอกจากนี้ยังไม่ลบ market risk ซึ่ง liquidation ไม่สนใจว่า key ถูกแยกดีเพียงใด
สิ่งที่ architecture ลบออกคือ failure เฉพาะเจาะจงที่ก่อให้เกิดความเสียหายในเดือนพฤศจิกายน: credential เดียวที่รั่วและมีสิทธิ์ย้ายเงินได้ด้วยตัวเอง
ควรทำอย่างไร
วันนี้ควรทำสี่เรื่อง และสามเรื่องใช้เวลาไม่ถึงหนึ่งนาที
เปิด optional controls เปิด withdrawal address whitelisting, email 2FA และ IP whitelisting
เก็บ Passphrase แบบ offline อย่าเก็บใน cloud ที่ไม่เข้ารหัสหรือแอปแชต
ใช้ browser สะอาดสำหรับการเทรด extension ที่ไม่ได้ตรวจสอบอาจอ่านข้อมูลของหน้าเว็บได้ ใช้ profile หรือ browser แยกสำหรับบัญชีมูลค่าสูง
ถือว่า API Key ที่รั่วเป็นเรื่องร้ายแรงแต่แก้ไขได้ เป็น privacy breach และควร rotate credentials แต่ไม่ใช่ช่องทางไปยังยอดเงินด้วยตัวเอง
ตรวจสอบ security settings ของคุณ
เปิด withdrawal address whitelisting, email 2FA และ IP whitelisting
การเทรดมีความเสี่ยงขาดทุนสูง และ leverage เพิ่มทั้งกำไรและขาดทุน ไม่มี security design ใดลบความเสี่ยงได้ทั้งหมด ข้อกล่าวอ้างที่ตรงไปตรงมาคือการแยก read access จาก signing authority และใช้ลายเซ็นอิสระสองชุดสำหรับ asset movement จะลบ single-key failure ที่ก่อให้เกิดความเสียหายในเดือนพฤศจิกายน ส่วนที่เหลือขึ้นอยู่กับ controls ที่คุณเปิดใช้และ environment ที่เทรด นี่ไม่ใช่คำแนะนำทางการเงิน
หากต้องการความช่วยเหลือ ติดต่อทีมของเราทาง Discord
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
ระเบียบวิธี บทความนี้ไม่มี ApeX contract หรือ market data จึงไม่มี price convention ที่เกี่ยวข้อง รายละเอียดเหตุการณ์เดือนพฤศจิกายน 2026 มาจากรายงานสาธารณะและมีลิงก์กำกับทุก claim แพลตฟอร์มที่เกี่ยวข้องไม่ได้ถูกระบุชื่อ และหนึ่งในสองเหตุการณ์เป็นข้อกล่าวหาของผู้ใช้ที่ได้รับผลกระทบ ไม่ใช่ข้อค้นพบที่ยืนยันแล้ว ตัวเลขที่แหล่งข้อมูลรายงานไม่ตรงกันแสดงเป็นช่วงพร้อมระบุแหล่งที่มา คำอธิบาย ApeX Omni key architecture, dual-signature enforcement และ withdrawal controls มาจากเอกสารผลิตภัณฑ์ของ ApeX โปรดยืนยันสถานะเริ่มต้นปัจจุบันใน account settings ของคุณ เนื้อหานี้ไม่ใช่คำแนะนำทางการเงิน
