


20 Kasım 2026'da yayımlandı
Kasım 2026'da iki perpetual DEX'te kullanıcı ve piyasa yapıcı hesaplarından yetkisiz fon çıkışları yaşandı. Dikkat çekici olan miktar değil, para hareket ederken neyin sağlam kaldığıydı.
Her iki vakada da seed phrase'ler ele geçirilmedi ve akıllı sözleşmeler ihlal edilmedi. Bir vakada hesap sahibi hiçbir işlemi imzalamadığını ve cüzdan özel anahtarının açığa çıkmadığını söyledi. Sözleşme denetimi bir sorun bulamazdı; çünkü sözleşmeler yetkili bir anahtarın verdiği talimatı yerine getirdi.
Saldırganlar neden cüzdanlar yerine işlem anahtarlarını hedefliyor? Çünkü bazı platformlarda bir işlem anahtarı cüzdan kadar değerlidir. Tek bir kimlik bilgisi emir verebiliyor ve fon taşıyabiliyorsa, onu çalmak cüzdanı çalmak kadar etkilidir ve erişilmesi daha kolaydır.
Bu yazı gerçekte neyin başarısız olduğunu ve ApeX Omni'nin tek bir sızdırılmış kimlik bilgisinin bakiyenize ulaşamayacağı şekilde nasıl tasarlandığını açıklar.
Seed phrase hiç zayıf nokta olmadı
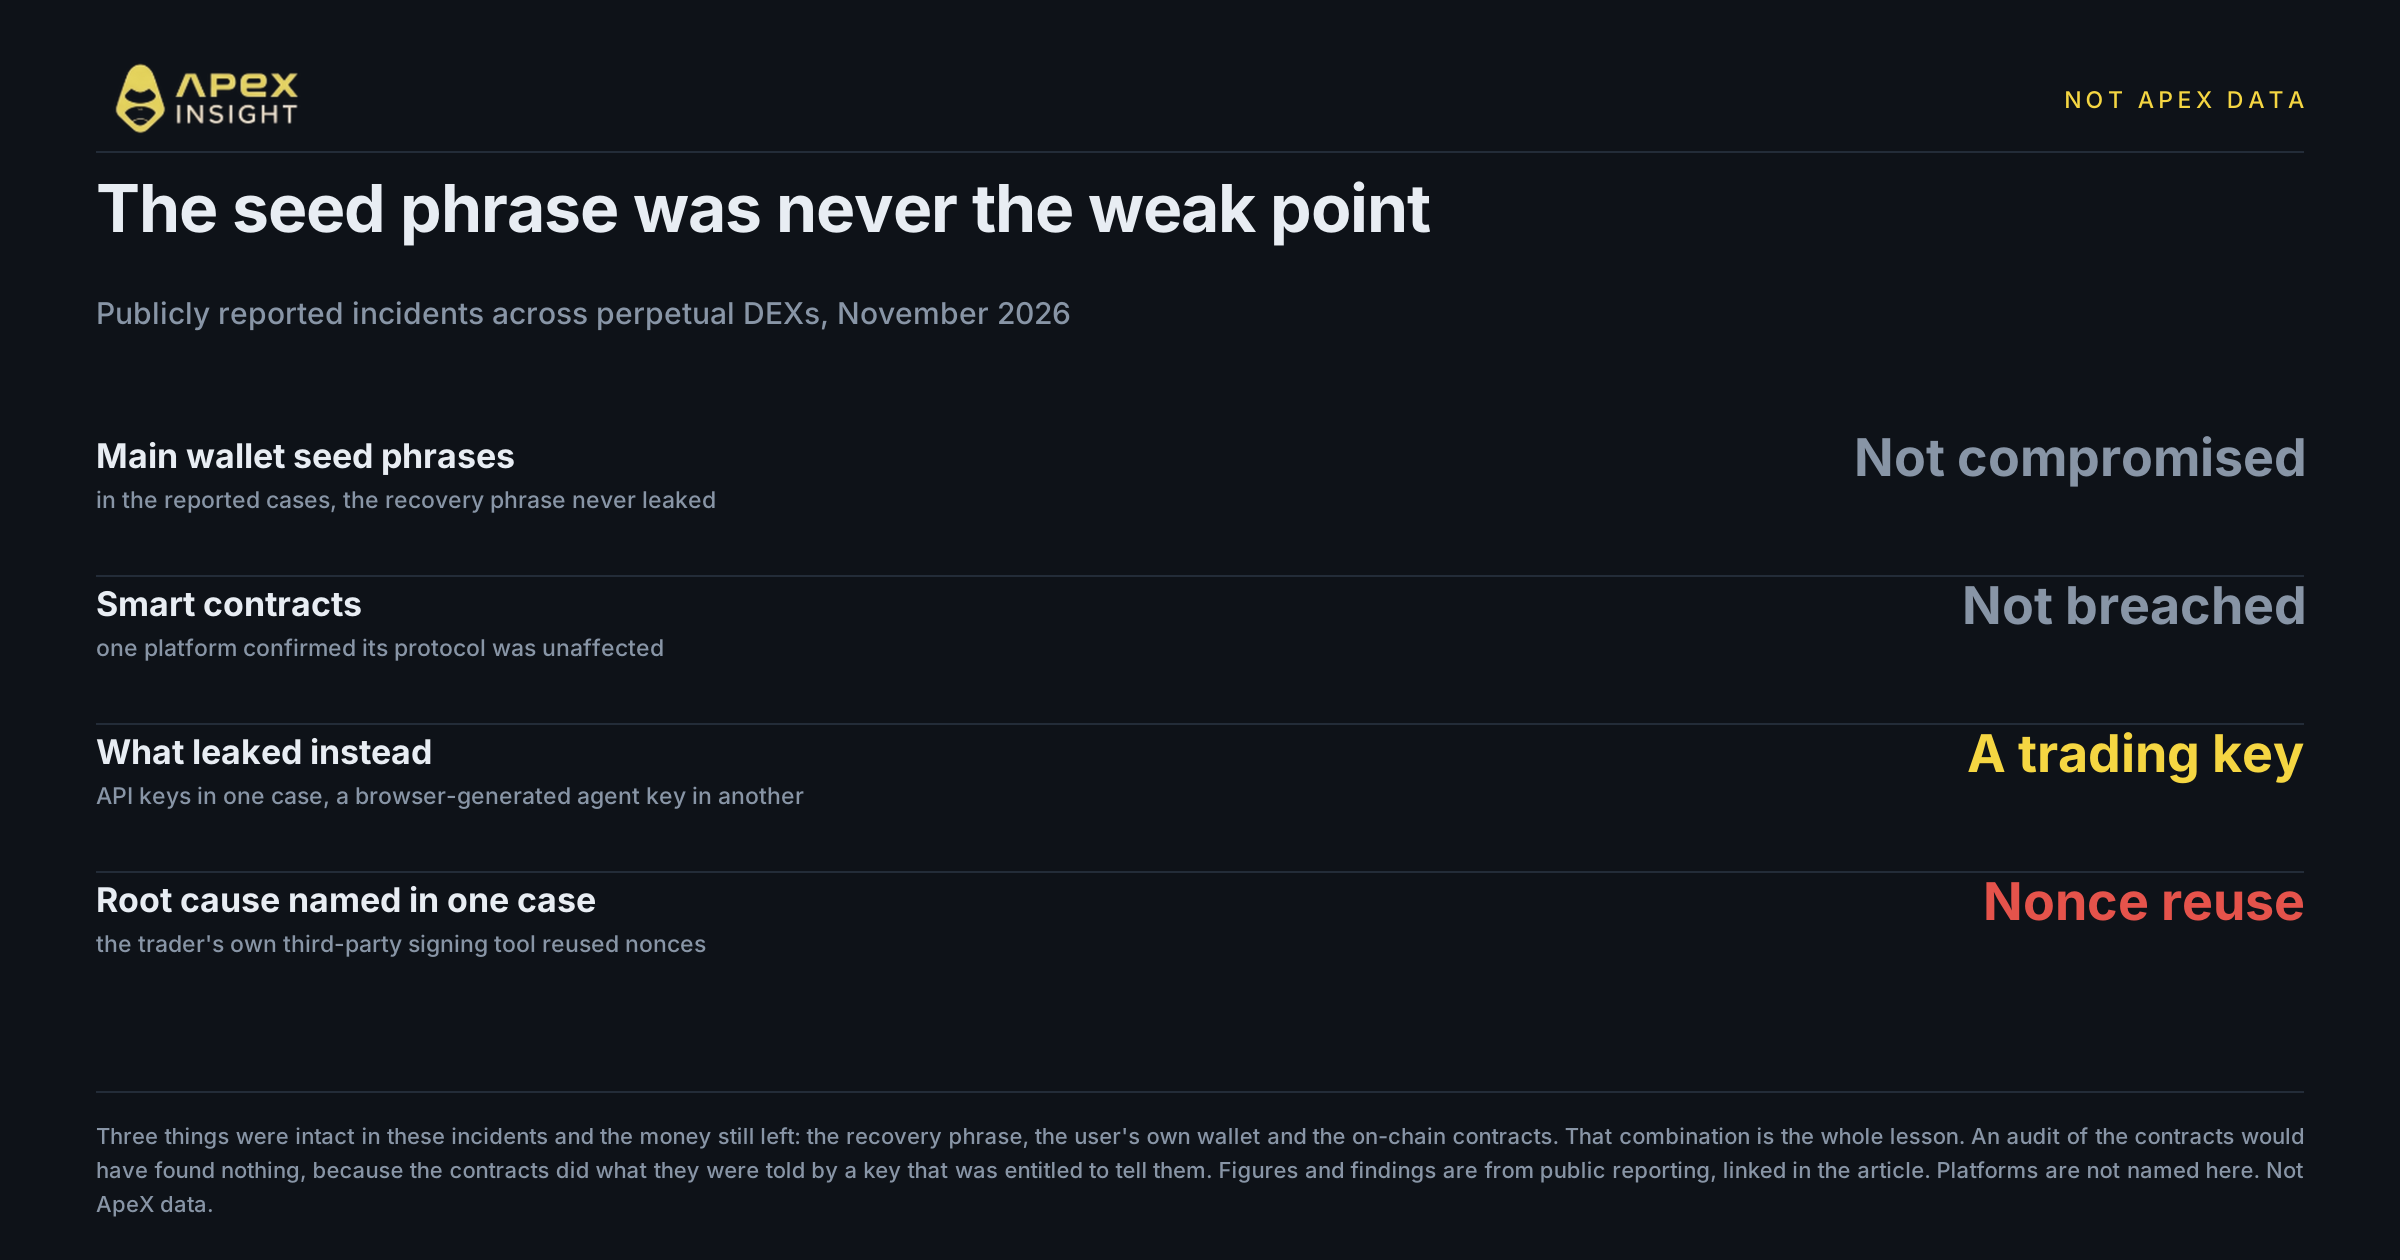
Aynı iki haftalık dönemdeki iki olay bu modeli gösteriyor.
16 Kasım'da bir perpetual DEX, sızdırılmış bir işlem API Key'iyle bağlantılı ihlal sonrasında para çekme işlemlerini durdurdu ve protokolüyle akıllı sözleşmelerinin etkilenmediğini belirtti. Tek bir para çekmede yaklaşık 10,4 milyon USDC çıktı; araştırmacılar iki piyasa yapıcı hesabındaki toplamı yaklaşık 15,5 milyon dolar olarak verdi.
Olay sonrası inceleme, sızıntıyı trader'ın platform dışında kullandığı ve kriptografik nonce'ları yeniden kullanan imzalama yazılımına bağladı. Böylece ortaya çıkan imzaları izleyen herkes özel anahtarı yeniden oluşturabildi. Para çekme işlemleri aynı gün açıldı; guardian mekanizması kalan varlıkları dondurdu ve güvenlik konseyi etkilenen trader'a yaklaşık 5 milyon dolar iade etti.
Bu ayrıntı önemlidir: platform kendi kodunun hatalı olmadığını söyledi, saatler içinde yanıt verdi ve çıkan miktarın yaklaşık yarısı geri döndü. Yine de para çıktı; çünkü tek bir kimlik bilgisi parayı taşıma yetkisine sahipti.
Dört gün önce başka bir platformun kullanıcısı, bir agent key'in hesabını 44 dakikada boşalttığını iddia etti. Kullanıcı 33 bitcoin satıldığını ve yaklaşık 4,56 milyon USDT'nin yedi dahili transferle taşındığını belirtti. Platform soruşturma ekibi kurduğunu açıkladı; bu iddia doğrulanmış bir bulgu değil, kullanıcının olay anlatımıdır.
Miktarları bir kenara bırakın: kurtarma phrase'i, kullanıcının cüzdanı ve zincir üzerindeki kod güvendeydi. Para yine de çıktı.
Bu nedenle sözleşmelerimizin denetlendiği ifadesi fonlarım güvende mi sorusuna eksik bir yanıttır. Denetim sözleşmelerin talimatları doğru uygulayıp uygulamadığını inceler; bu talimatları kimin verebildiğini incelemez.
Tek anahtar iki yetkiyi birden taşımamalı
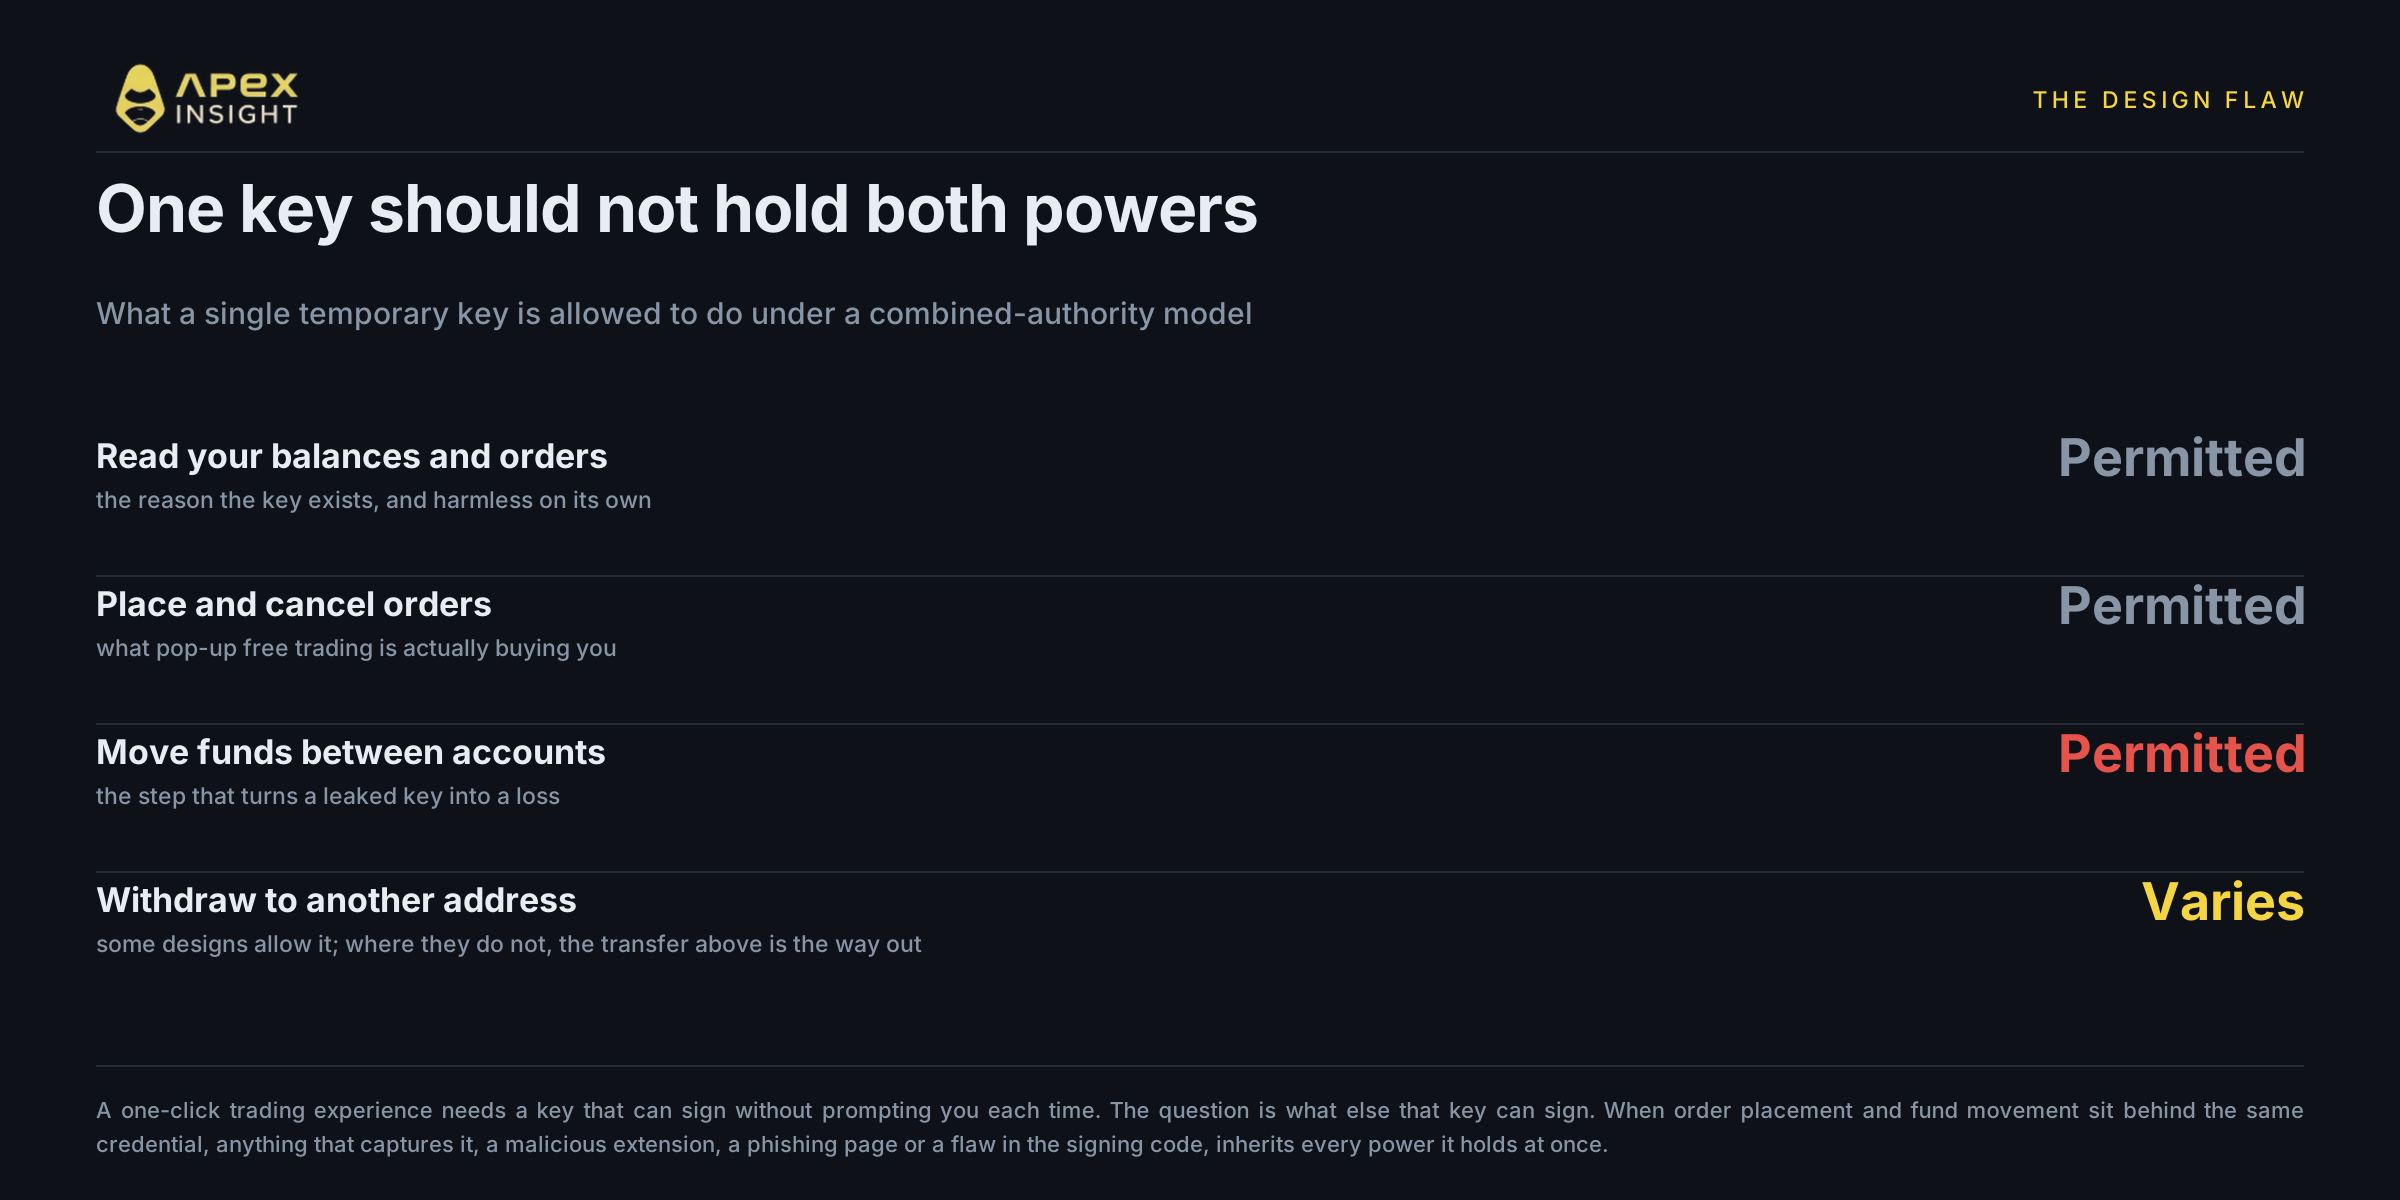
Perpetual işlemlerde her emri cüzdan penceresinde imzalamak kullanışsızdır. Bu nedenle platformlar, sizin adınıza istem göstermeden imza atabilen geçici bir tarayıcı anahtarı üretir. Bu makul ve sektör genelinde yaygın bir uygulamadır.
Soru, bu anahtarın başka neleri imzalayabildiğidir.
Birleşik yetki modelinde tek kimlik bilgisi hesabı okuyabilir, emir verebilir ve iptal edebilir, hesaplar arasında fon taşıyabilir ve bazı tasarımlarda para çekebilir. Tek tek bakıldığında her izin savunulabilir; birlikte ele geçirildiklerinde anahtarı yakalayan kişi tüm yetkilere birden sahip olur. Kötü amaçlı tarayıcı eklentisi, kimlik avı sayfası veya imzalama kodundaki hata seed phrase'inizi gerektirmez; uzlaşma katmanının itaat edeceği bir şeye zaten sahiptir.
En kritik adım dahili transferdir. Harici adrese para çekemeyen bir anahtar, hesaplar arasında değer taşıyabiliyorsa yine tehlikelidir. Saldırganın kontrol ettiği bir hedef hesaba transfer yeterlidir. İlgili olayın olay sonrası raporlaması bunu anlattı: değer dahili olarak saldırganın kontrol ettiği havuza taşındı ve oradan çıkarıldı.
ApeX Omni erişimi iki anahtar sistemine ayırır
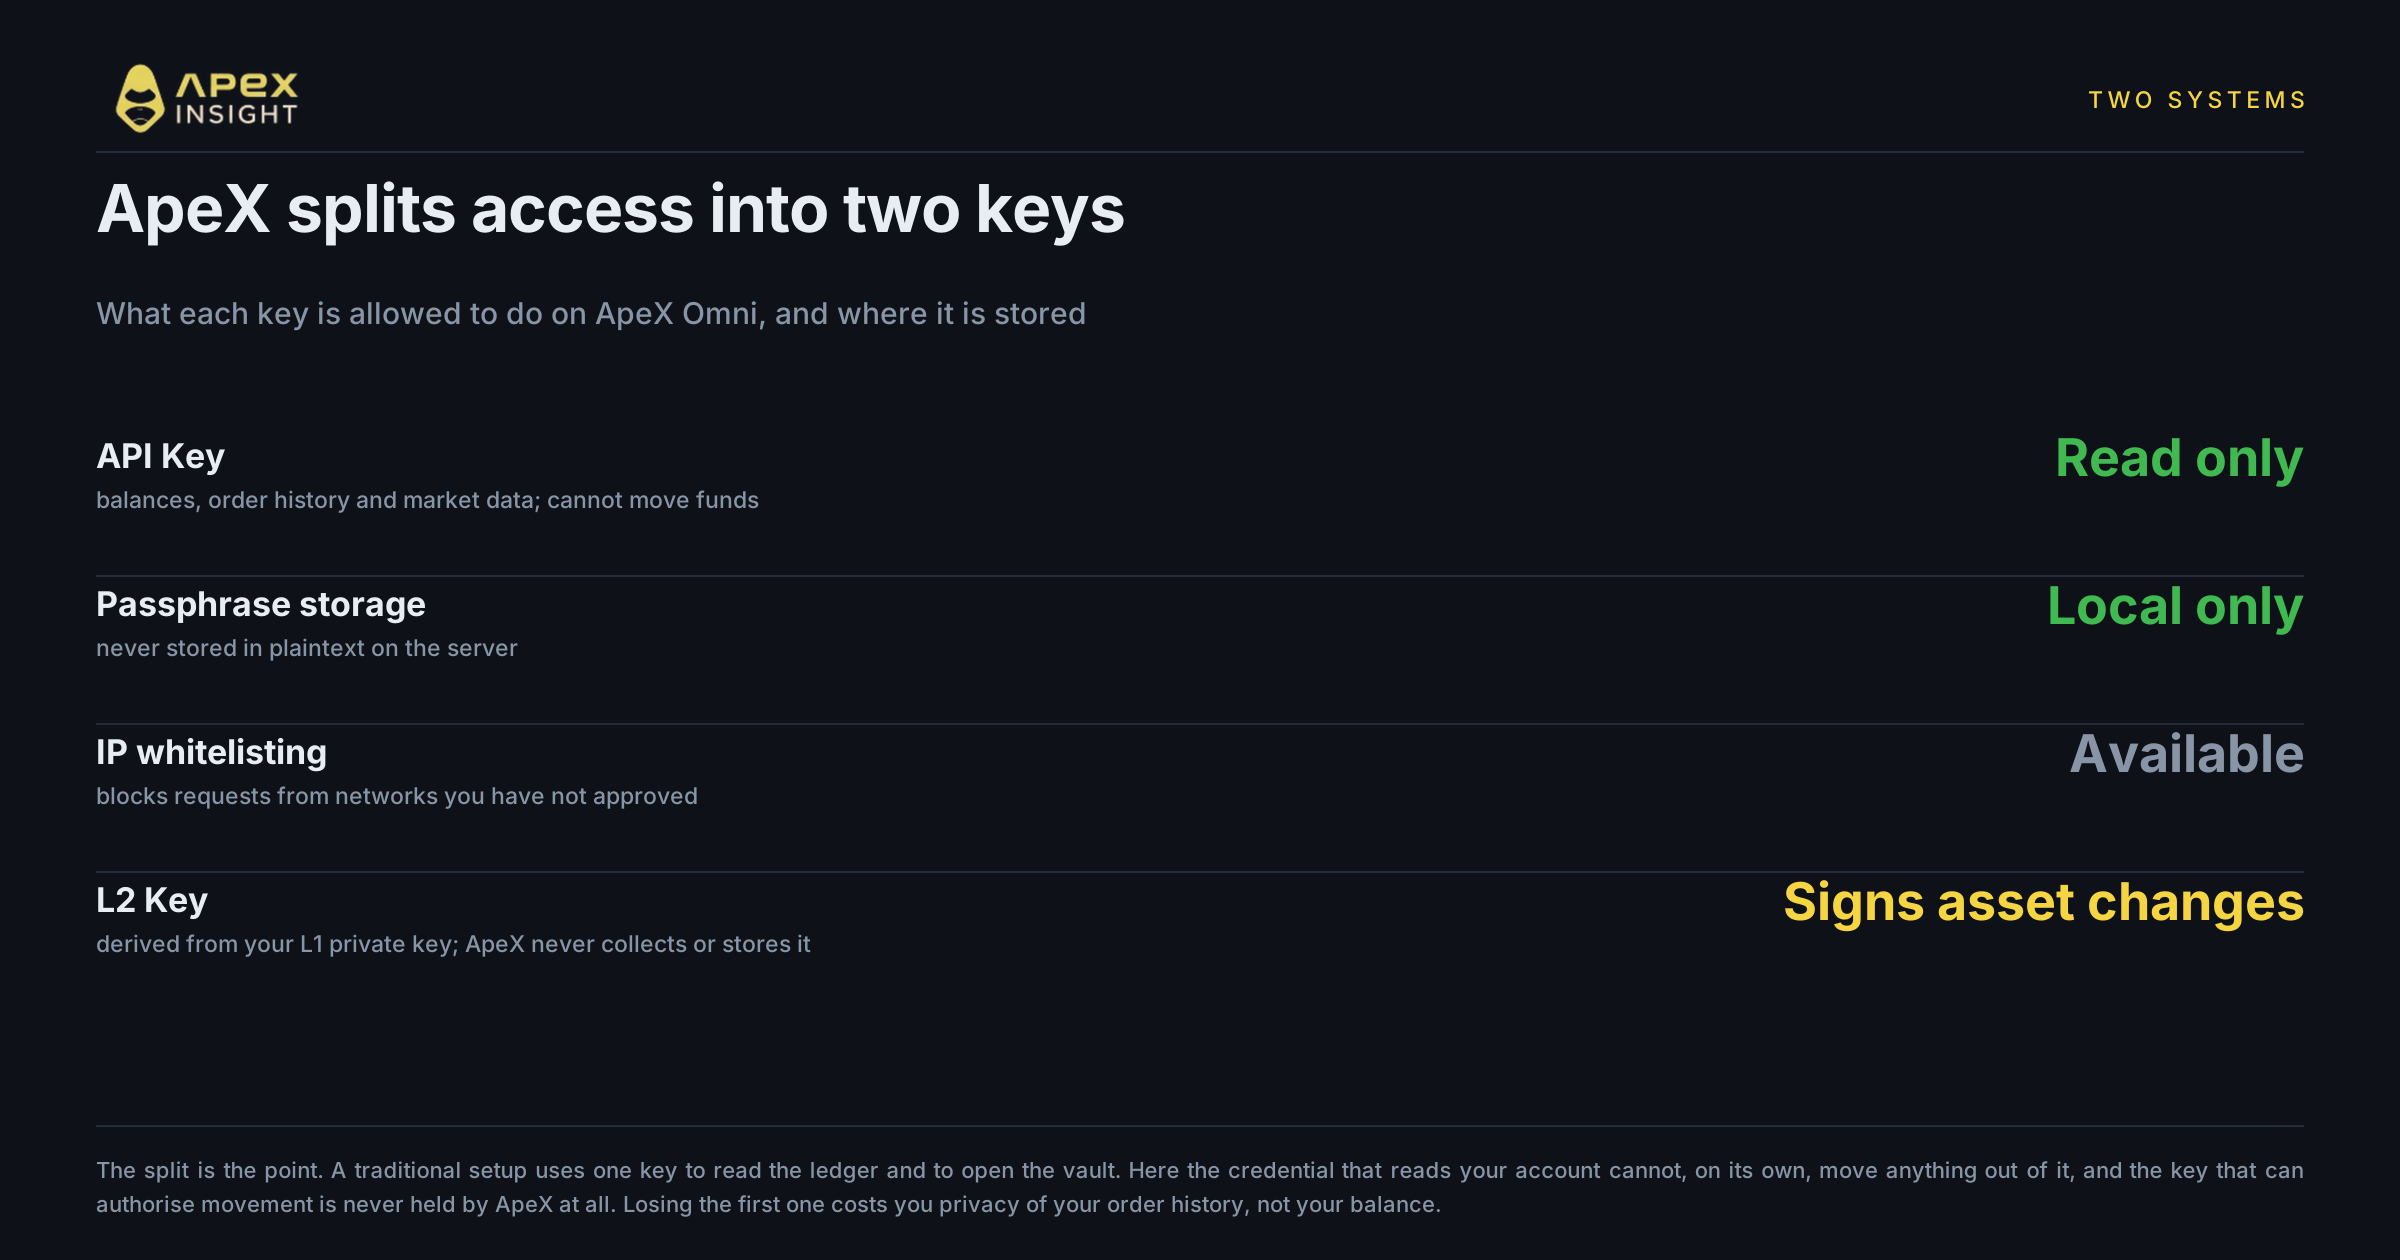
Geleneksel tek anahtarlı düzende aynı anahtar defteri incelemek ve kasayı açmak için kullanılır. ApeX Omni bu görevleri iki bağımsız sisteme ayırır.
API Key salt okunur bir denetleyicidir. Cüzdan bağlanıp giriş yaptığınızda oluşturulur; Key, Secret ve özel bir Passphrase'den oluşur. Hesap bakiyelerini, emir geçmişini ve piyasa verilerini okuyabilir ancak fon hareketi başlatamaz. Sunucu Passphrase'i düz metin olarak saklamaz; kimlik bilgileri merkezi bir depoda değil kendi cihazınızdadır. IP beyaz listeleme de desteklenir; etkinleştirildiğinde onaylamadığınız ağlardan gelen istekler kimlik bilgileri açığa çıksa bile reddedilir.
L2 Key, varlık durumundaki değişiklikleri imzalar. Ethereum ana ağ özel anahtarınızdan deterministik biçimde türetilen asimetrik bir anahtar çiftidir. ApeX bunu toplamaz veya saklamaz. Saklama dışı yapının pratik anlamı budur: imza anahtarının bizim tarafımızda sızabilecek, talep edilebilecek veya yanlış kullanılabilecek bir kopyası yoktur.
API Key'iniz sızarsa saldırgan ne tuttuğunuzu ve ne alıp sattığınızı öğrenebilir. Bu bir gizlilik sorunudur; ancak anahtar tek başına hiçbir şeyi taşıyamadığı için ödeme gücü sorunu değildir.
Para taşımak iki imza gerektirir
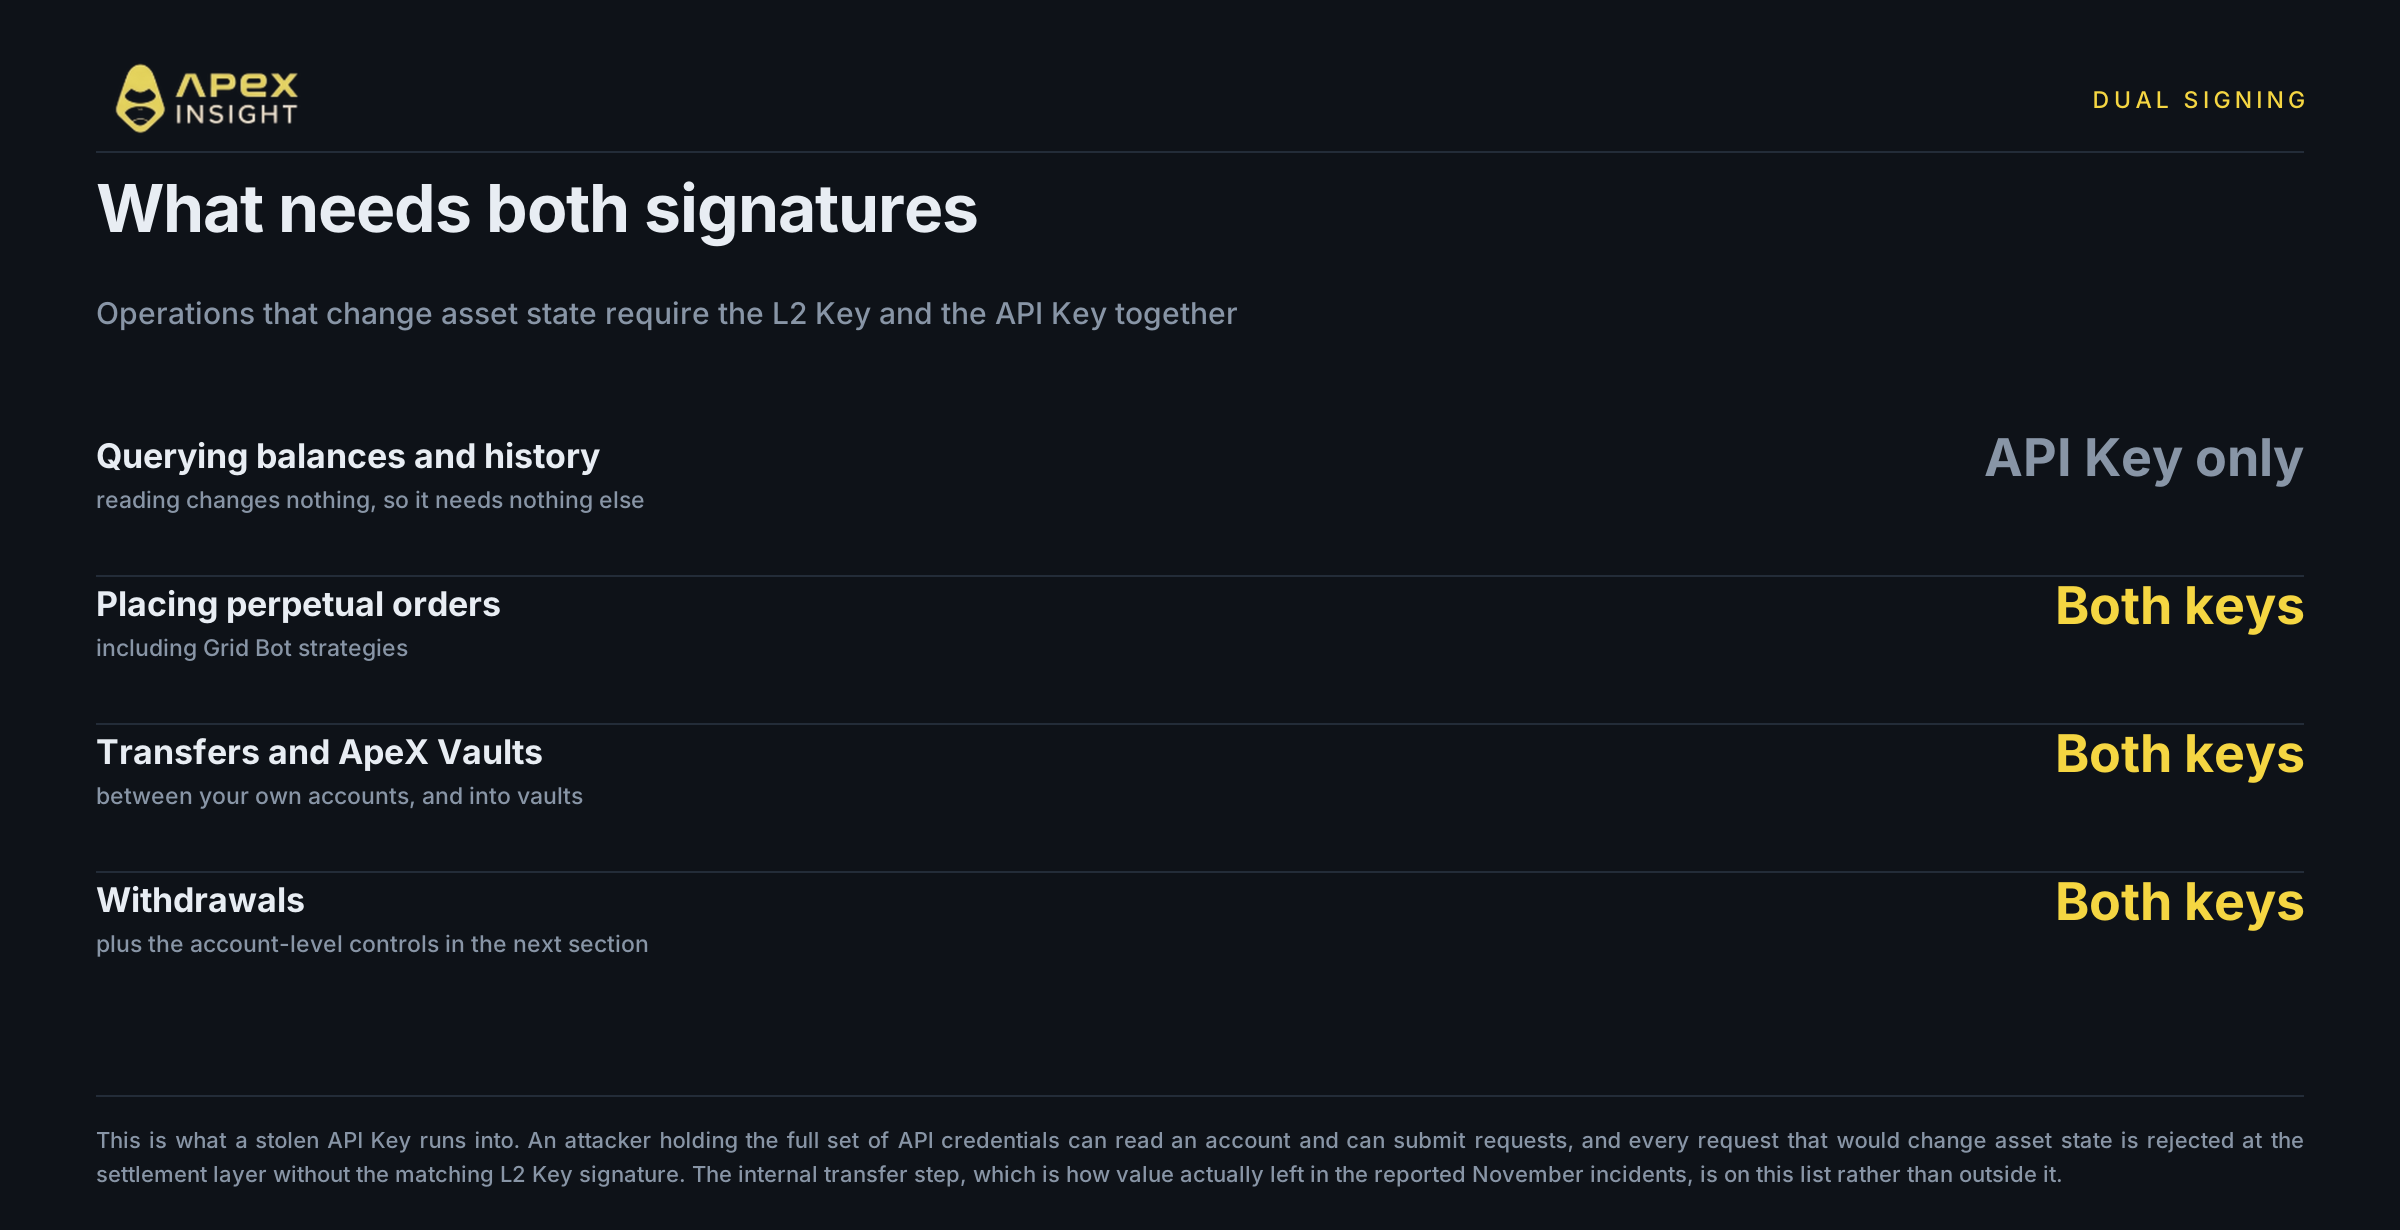
Hesabı okumak yalnızca API Key doğrulaması gerektirir. Varlık durumunu değiştiren tüm işlemler ise arayüz tarafından değil risk motoru tarafından uygulanan şekilde L2 Key ve API Key'i birlikte gerektirir.
Buna perpetual emirleri verme, Grid Bot stratejileri oluşturma, kendi hesaplarınız arasındaki transferler, ApeX Vaults'a katılma ve para çekme işlemleri dahildir.
Saldırgan tüm API kimlik bilgilerinizi ele geçirip anormal işlemlerle hesabı boşaltmaya çalışsa bile her durum değişikliği uzlaşma katmanında reddedilir; çünkü eşleşen L2 Key imzası yoktur. Ele geçirilmiş API Key tek başına kayıp yaratamaz.
Dahili transferin listede olduğuna dikkat edin. Kasım olaylarında değeri dışarı taşıyan adım, bu tasarımda rutin hesap faaliyeti değil varlık hareketi kabul edilir.
L2 Key sızarsa risk farklıdır. Bu anahtar Ethereum ana ağ özel anahtarınızdan türetilir; ApeX'in size verdiği bir kimlik bilgisi değildir, yeniden düzenlenemez ve bize aktarılmaz veya bizde tutulmaz. Korunması, türetildiği cüzdanı korumakla aynı sorundur. Bu ayrım, verdiğimiz ve hesabınızı okuyan kimlik bilgisinin tek başına para taşıyamamasını sağlar.
Para çekme işlemleri iki ek kilit taşır
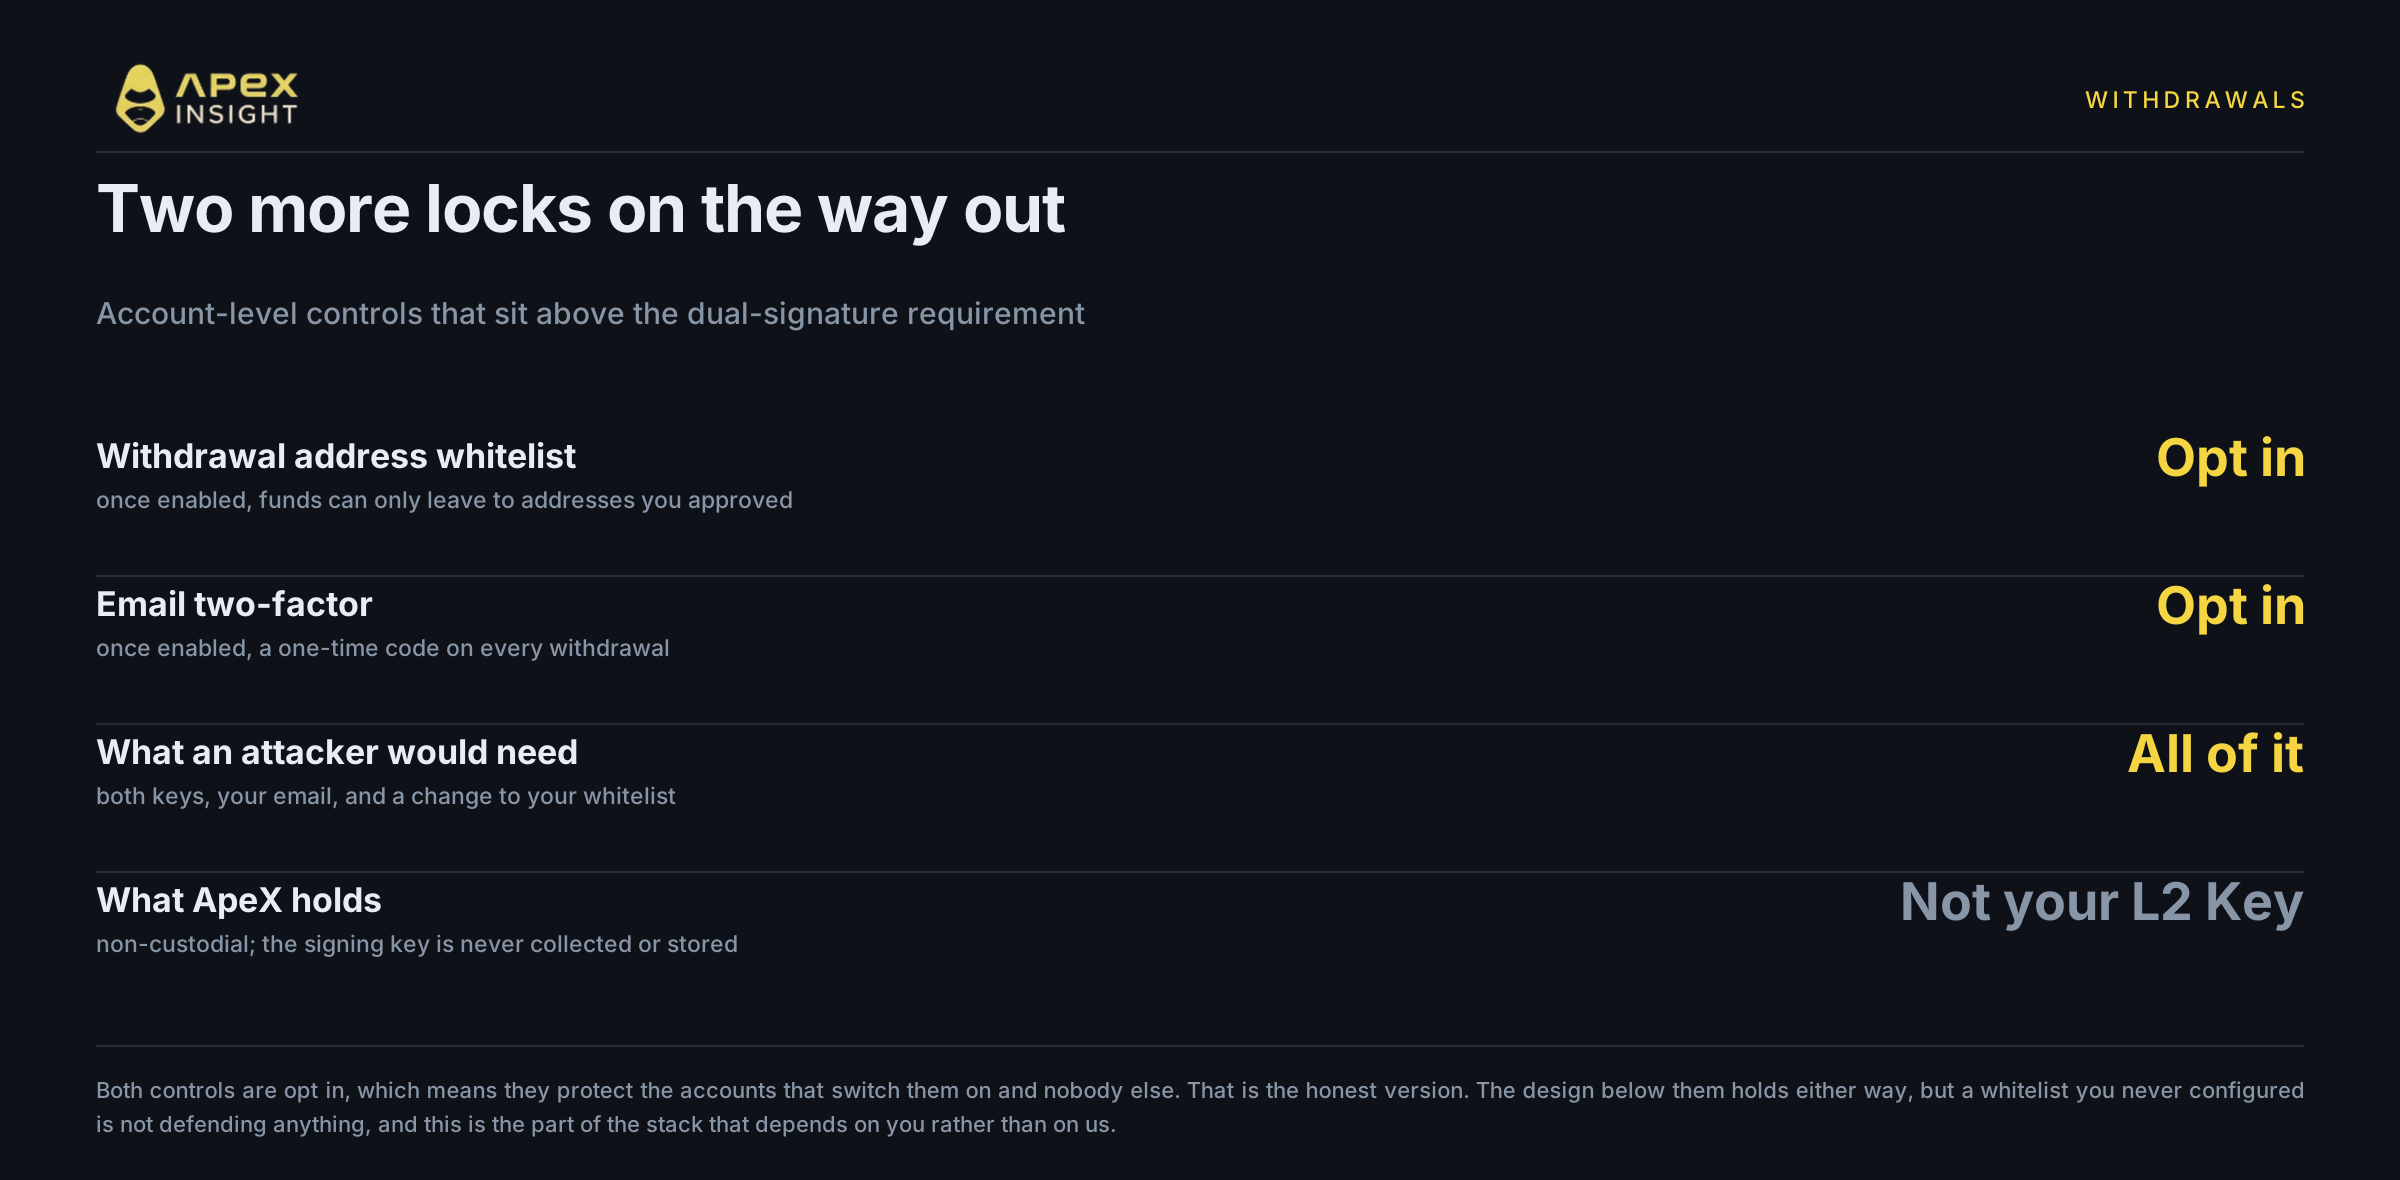
Para çekme son kapıdır; bu nedenle çift imza şartının üzerinde ek kontroller bulunur.
Para çekme adresi beyaz listeleme, işlemleri önceden onayladığınız alıcı adresleriyle sınırlar.
E-posta iki faktörlü kimlik doğrulaması, çekim gönderilmeden önce bağlı adresinize gönderilen tek kullanımlık kodu gerektirir.
Birlikte kullanıldıklarında saldırganın API Key'e, L2 Key'e, kişisel e-postanıza ve beyaz listenizi değiştirme yeteneğine sahip olması gerekir. Yerel ortamın ele geçirilmesi tek başına yeterli değildir.
Her iki kontrol de isteğe bağlıdır. Etkinleştiren hesapları korurlar; etkinleştirmeyenler için hiçbir şey yapmazlar. Hiç yapılandırılmamış bir beyaz liste koruma sağlamaz.
Bu tasarım ne yapmaz
Yalnızca güçlü yönleri sıralayan bir güvenlik sayfası pazarlamadır; bu yüzden diğer yarı da şudur.
Malik kötü amaçlı bir çekimi onaylarsa hesabı korumaz. Saldırgan sizi adresini beyaz listeye almaya ikna eder ve e-posta kodunu onaylatırsa tüm kontroller doğru çalışmış olur, ancak para yine gider. Sosyal mühendislik, anahtar ayrımının ele aldığı tehdit modelinin dışındadır.
L2 Key'in türetildiği L1 cüzdanını kaybetmeye karşı koruma sağlamaz. Bu ağacın köküdür; ele geçirilirse aşağıdaki hiçbir şey yardımcı olmaz.
İsteğe bağlı kontrolleri otomatik hale getirmez. Beyaz listeleme, e-posta 2FA ve IP bağlama varsayılan olarak kapalıdır.
Piyasa riskini de ortadan kaldırmaz. Likidasyon, anahtarlarınızın ne kadar iyi ayrıldığıyla ilgilenmez.
Mimari, Kasım kayıplarına yol açan belirli arızayı ortadan kaldırır: tek bir sızdırılmış kimlik bilgisinin kendi başına fon taşıma yetkisine sahip olması.
Ne yapabilirsiniz?
Bugün yapılabilecek dört şey var; üçünün tamamı bir dakikadan kısa sürer.
İsteğe bağlı kontrolleri açın. Para çekme adresi, e-posta 2FA ve IP beyaz listeleme siz etkinleştirene kadar kapalıdır.
Passphrase'inizi çevrimdışı saklayın. Şifrelenmemiş bulutta veya mesajlaşma uygulamasında değil.
İşlem için temiz bir tarayıcı kullanın. Ayrı bir profil ya da tarayıcı saldırı yüzeyini azaltır.
Sızdırılmış API Key'i ciddi ama kurtarılabilir kabul edin. Bu bir gizlilik ihlalidir ve kimlik bilgilerini yenilemeniz gerekir; tek başına bakiyenize ulaşma yolu değildir.
Güvenlik ayarlarınızı inceleyin
Para çekme adresi beyaz listeleme, e-posta 2FA ve IP beyaz listelemeyi açın.
İşlem yapmak yüksek kayıp riski taşır; kaldıraç kazançları ve kayıpları artırır. Hiçbir güvenlik tasarımı riski tamamen ortadan kaldırmaz. Buradaki iddia daha sınırlıdır: okuma erişimini imza yetkisinden ayırmak ve varlık hareketleri için iki bağımsız imza istemek, Kasım kayıplarına yol açan tek anahtar arızasını ortadan kaldırır. Gerisi etkinleştirdiğiniz kontrollere ve işlem yaptığınız ortama bağlıdır. Bu finansal tavsiye değildir.
Yardıma ihtiyacınız olursa ekibimize Discord üzerinden ulaşabilirsiniz.
Web sitesi: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Metodoloji. Bu yazı ApeX sözleşme veya piyasa verisi içermediğinden fiyatlandırma kuralı uygulanmaz. Kasım 2026 olaylarının ayrıntıları kamuya açık raporlardan alınmış ve her iddia ilgili bağlantıyla desteklenmiştir. Platformların adları bu yazıda verilmemiştir; olaylardan biri doğrulanmış bulgu değil, etkilenen kullanıcının iddiasıdır. Kaynaklarda farklı verilen rakamlar her iki değerle birlikte aralık olarak sunulmuştur. ApeX Omni'nin anahtar mimarisi, çift imza uygulaması ve para çekme kontrolleri ApeX ürün belgelerine dayanmaktadır. Para çekme adresi beyaz listeleme, e-posta iki faktörlü kimlik doğrulama ve IP beyaz liste bağlama, kullanıcının etkinleştirdiği kontroller olarak açıklanmıştır; mevcut varsayılan durumu kendi hesap ayarlarınızdan doğrulayın. Buradaki hiçbir şey finansal tavsiye değildir.
