


Опубліковано 20 листопада 2026 року
У листопаді 2026 року на двох perpetual DEX кошти залишили акаунти користувачів і маркет-мейкерів без авторизації. Найважливішими були не суми, а те, що залишилося неушкодженим, поки гроші переміщувалися.
В обох випадках seed-фрази не були скомпрометовані, а smart-контракти не зламали. В одному випадку власник акаунта заявив, що не підписував транзакцію, а private key гаманця не було розкрито. Аудит контракту не виявив би проблеми: контракт виконав те, що наказав авторизований ключ.
Чому ж зловмисники атакують торгові ключі, а не гаманці? Тому що на деяких платформах торговий ключ має майже таку саму силу, як гаманець. Якщо один credential може розміщувати ордери й переміщувати кошти, його крадіжка майже рівнозначна крадіжці гаманця, але дістатися до нього значно простіше.
Ця стаття пояснює, що саме вийшло з ладу та як ApeX Omni побудовано так, щоб один витік credential не давав доступу до вашого балансу.
Seed-фраза не була слабким місцем
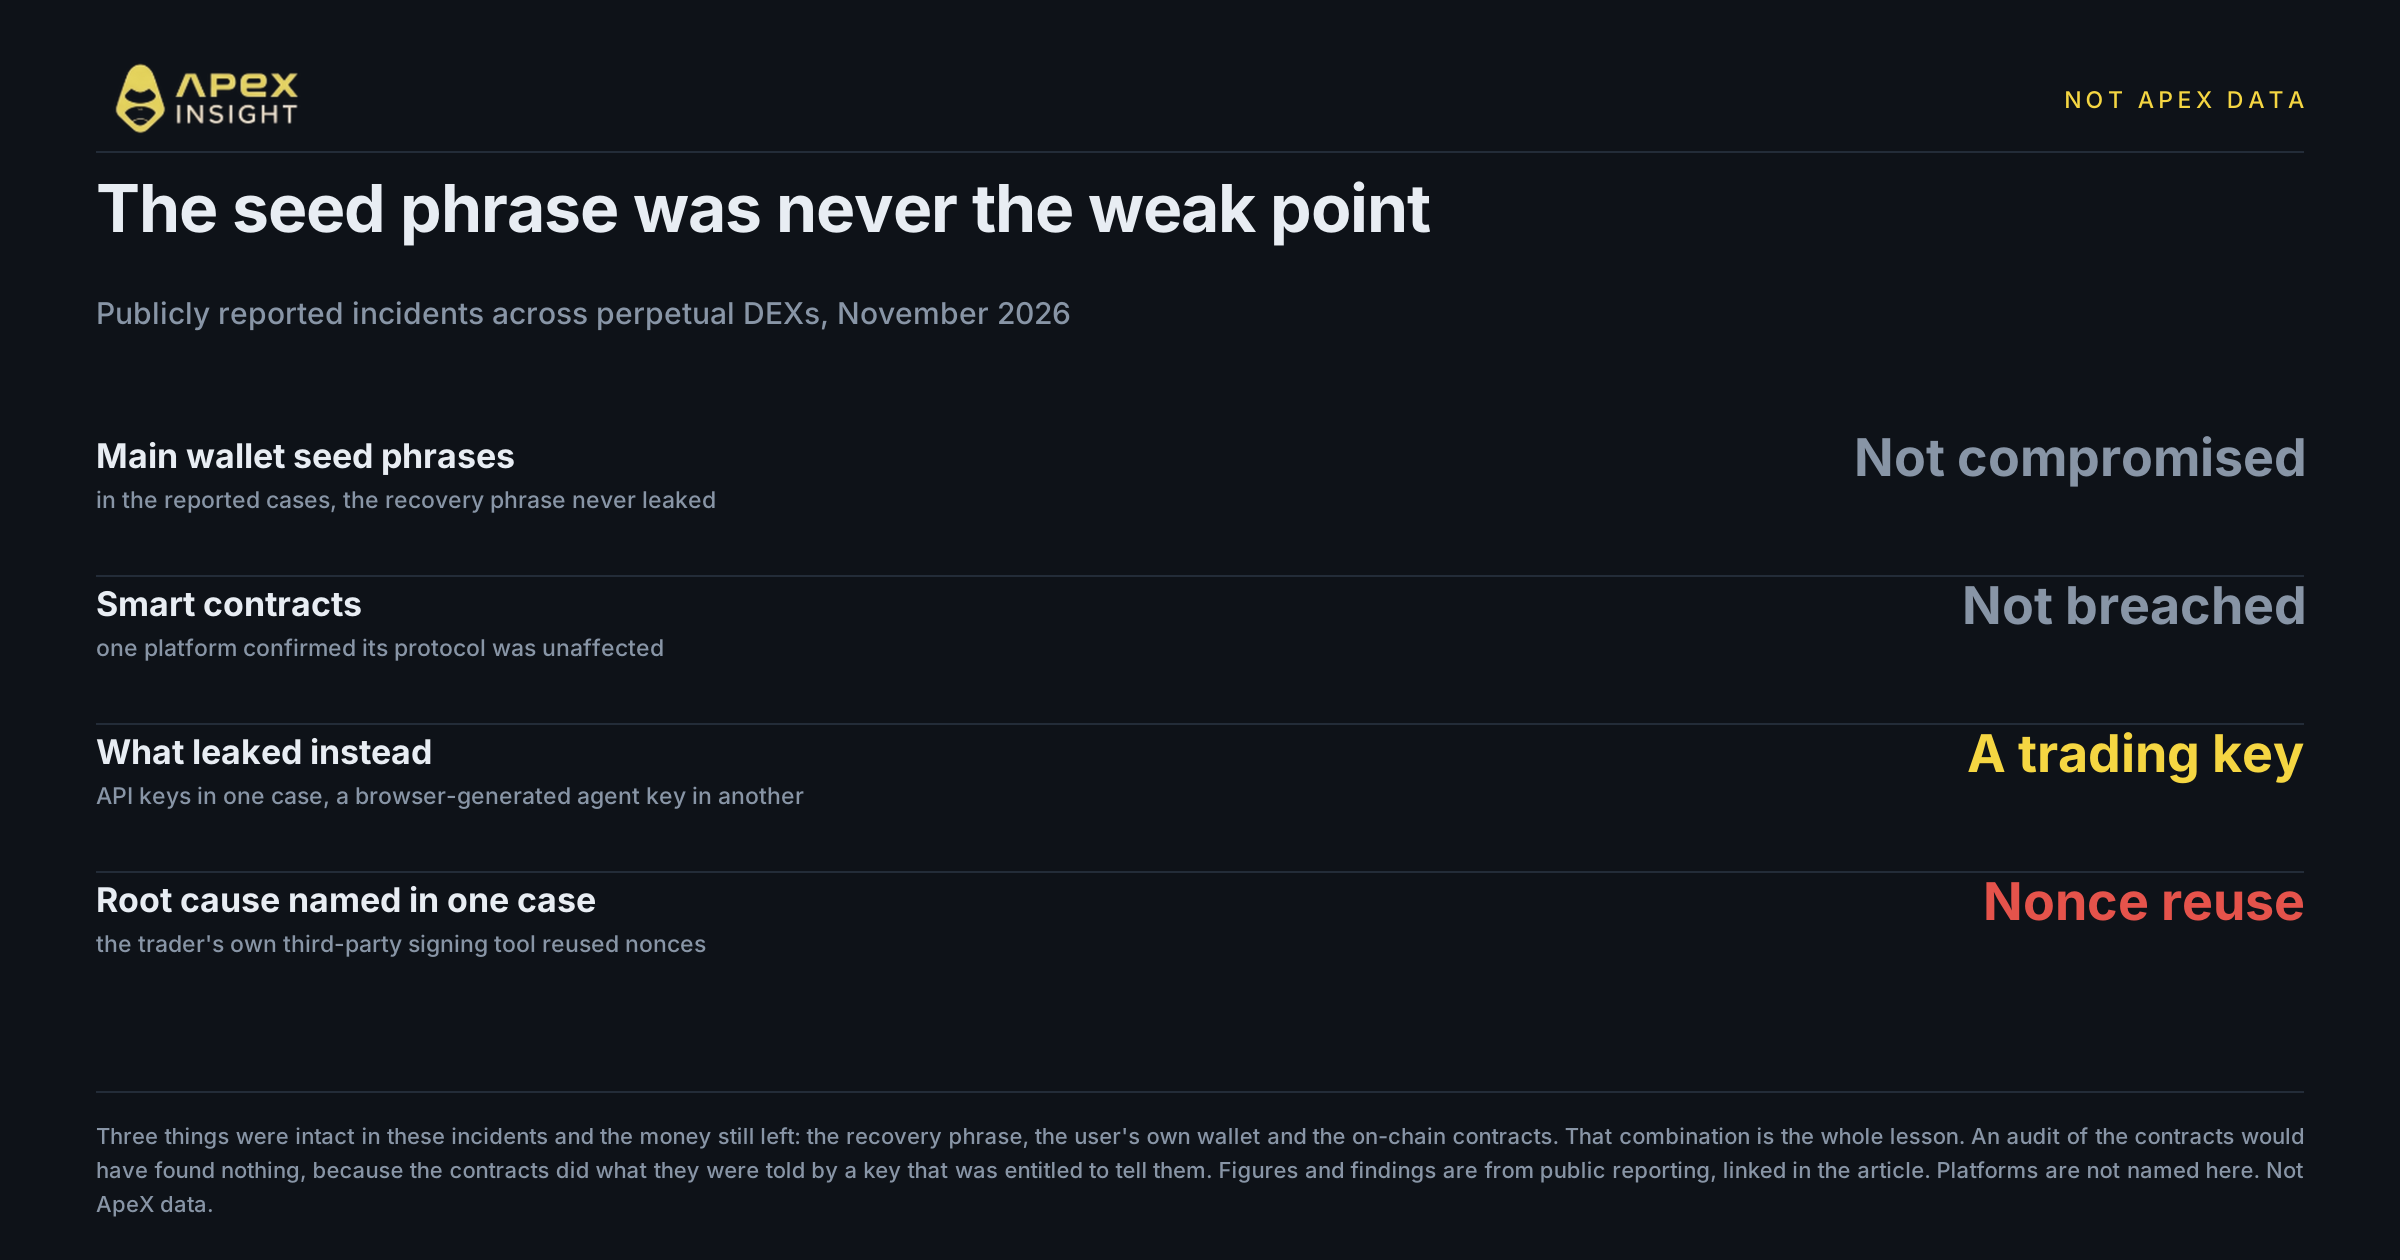
Два інциденти протягом одного двотижневого періоду показують спільну закономірність.
16 листопада один perpetual DEX призупинив виведення після злому, пов’язаного з витоком торгового API key, заявивши, що протокол і smart-контракти не постраждали. В одному виведенні пішло близько $10,4 млн USDC, а дослідники оцінили загальну суму для двох акаунтів маркет-мейкерів приблизно у $15,5 млн.
Післяінцидентний звіт пов’язав витік із програмою підпису, яку трейдер використовував за межами платформи. Вона повторно використовувала криптографічні nonce, тому спостерігач за отриманими підписами міг відновити private key. Виведення відновили того самого дня, а guardian-механізм заморозив залишок і дозволив раді безпеки повернути постраждалому трейдеру близько $5 млн.
Чотирма днями раніше користувач іншої платформи стверджував, що agent key спустошив його акаунт за 44 хвилини: було продано 33 bitcoin і переміщено близько 4,56 млн USDT сімома внутрішніми переказами. Це розповідь користувача, а не підтверджений висновок.
Залиште суми осторонь і подивіться на спільні факти: recovery phrase, гаманець користувача та on-chain код були в безпеці. Гроші все одно зникли.
Тому твердження «наші контракти пройшли аудит» не є повною відповіддю на запитання «чи безпечні мої кошти». Аудит перевіряє, чи роблять контракти те, що їм наказують, але не те, хто має право це наказувати.
Один ключ не повинен мати обидва повноваження
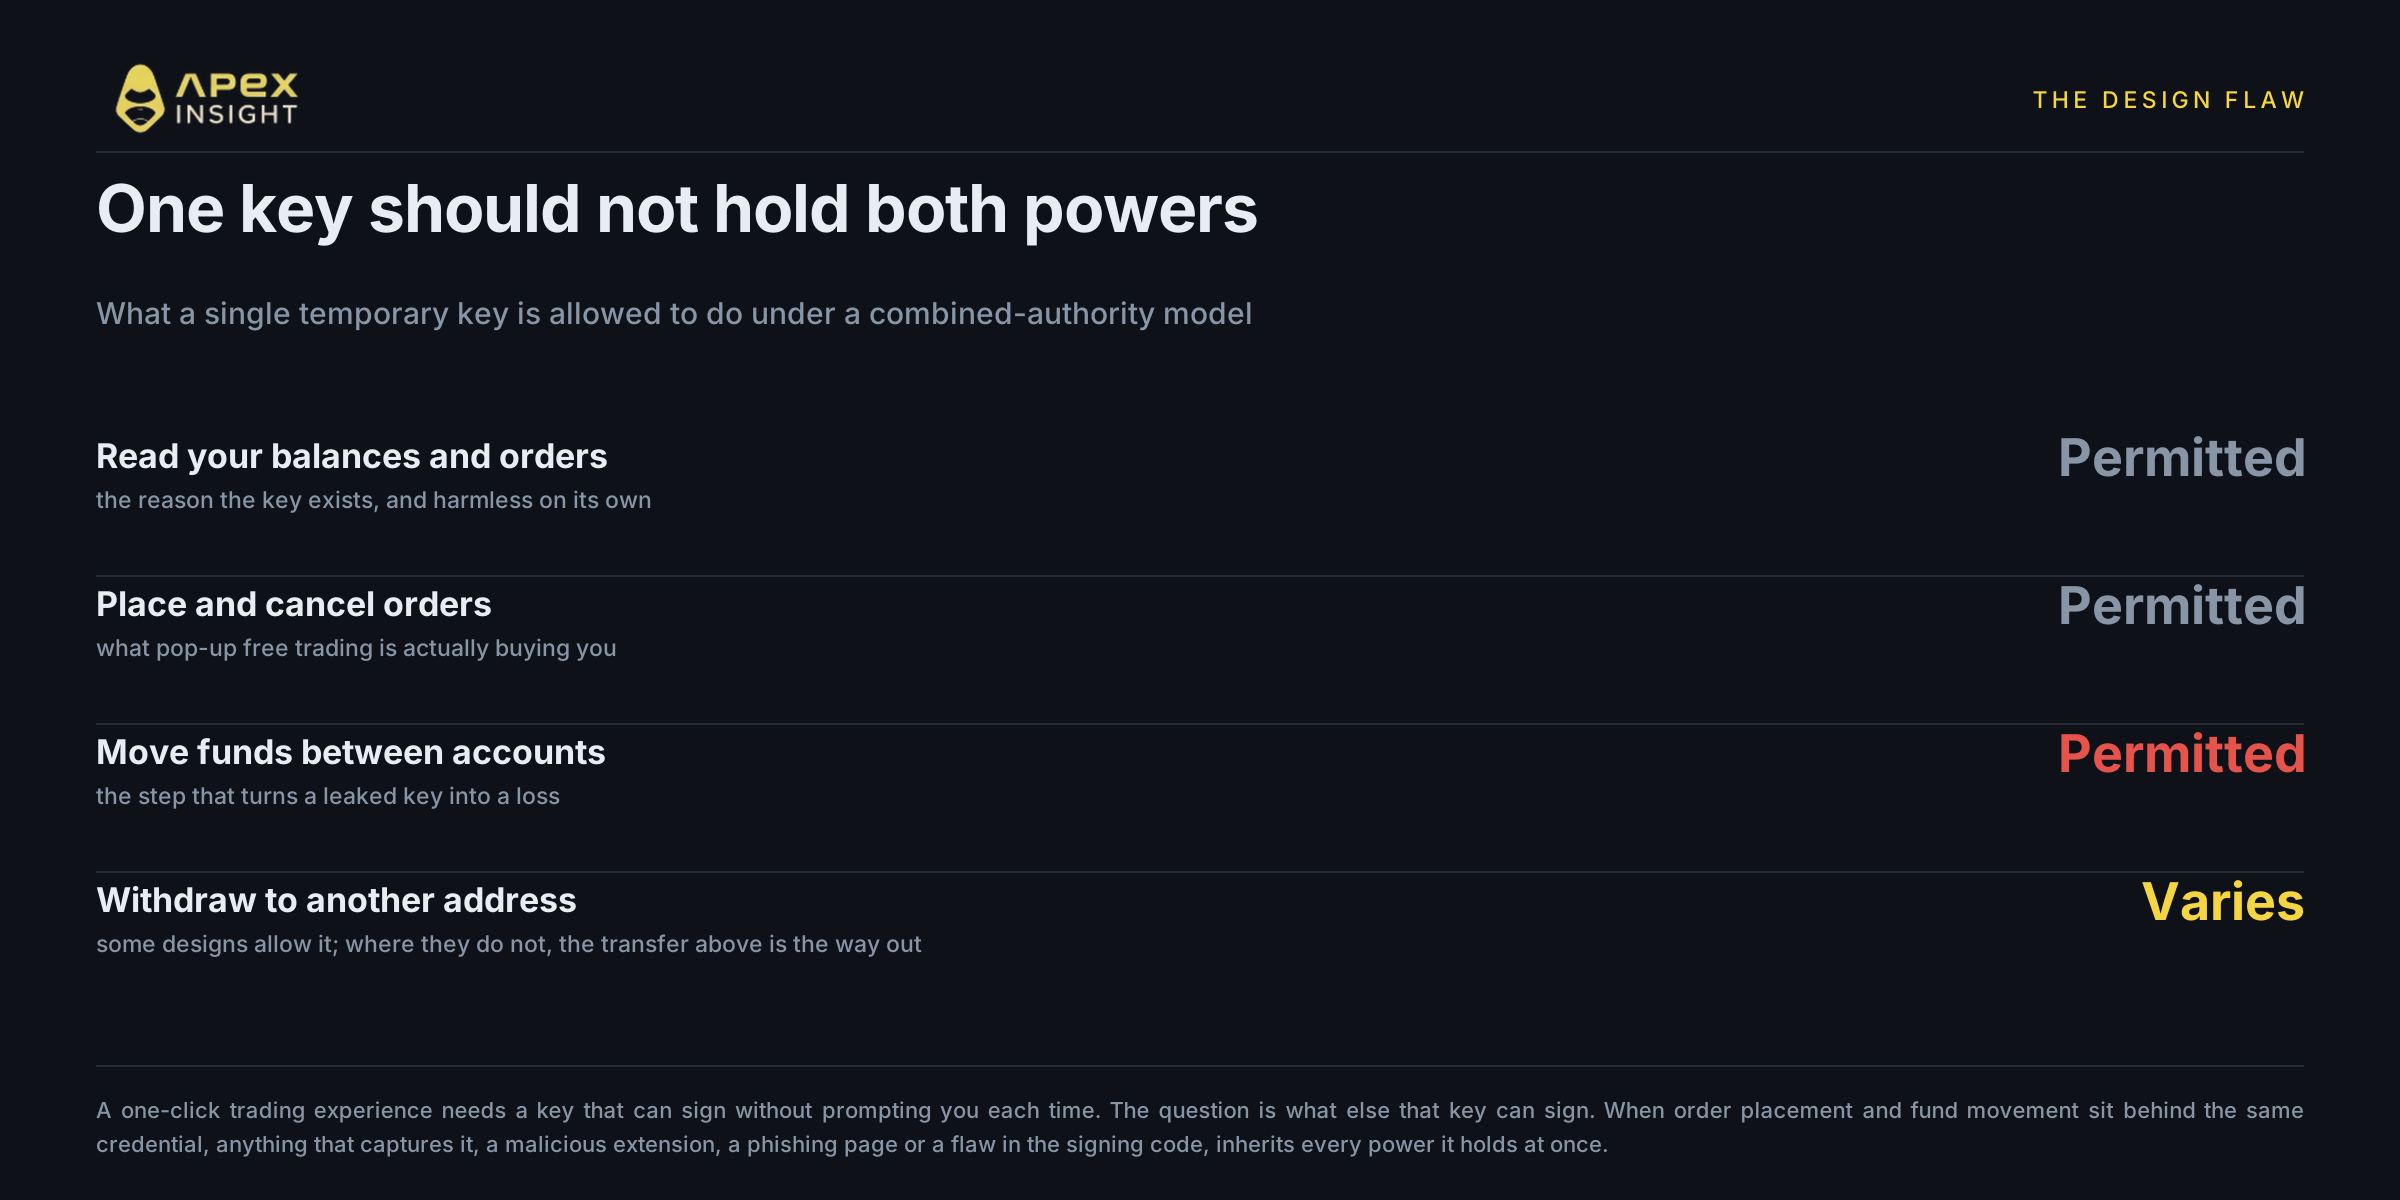
Торгівля perpetual створює проблему зручності. Підписувати кожен ордер у спливаючому вікні гаманця непрактично, тому платформи створюють у браузері тимчасовий ключ, який може підписувати від вашого імені без запиту. Це поширений і розумний підхід.
Питання в тому, що ще цьому ключу дозволено підписувати.
За об’єднаної моделі один credential може читати акаунт, розміщувати й скасовувати ордери, переміщувати кошти між акаунтами, а іноді й здійснювати виведення. Окремо кожен дозвіл можна виправдати, але разом вони означають, що той, хто отримає ключ, успадкує всі його повноваження.
Внутрішній переказ — найважливіший і часто непомічений крок. Ключ, який не може вивести кошти на зовнішню адресу, все одно небезпечний, якщо може переміщувати вартість між акаунтами: зловмиснику достатньо контролювати акаунт призначення.
ApeX Omni розділяє доступ між двома системами ключів
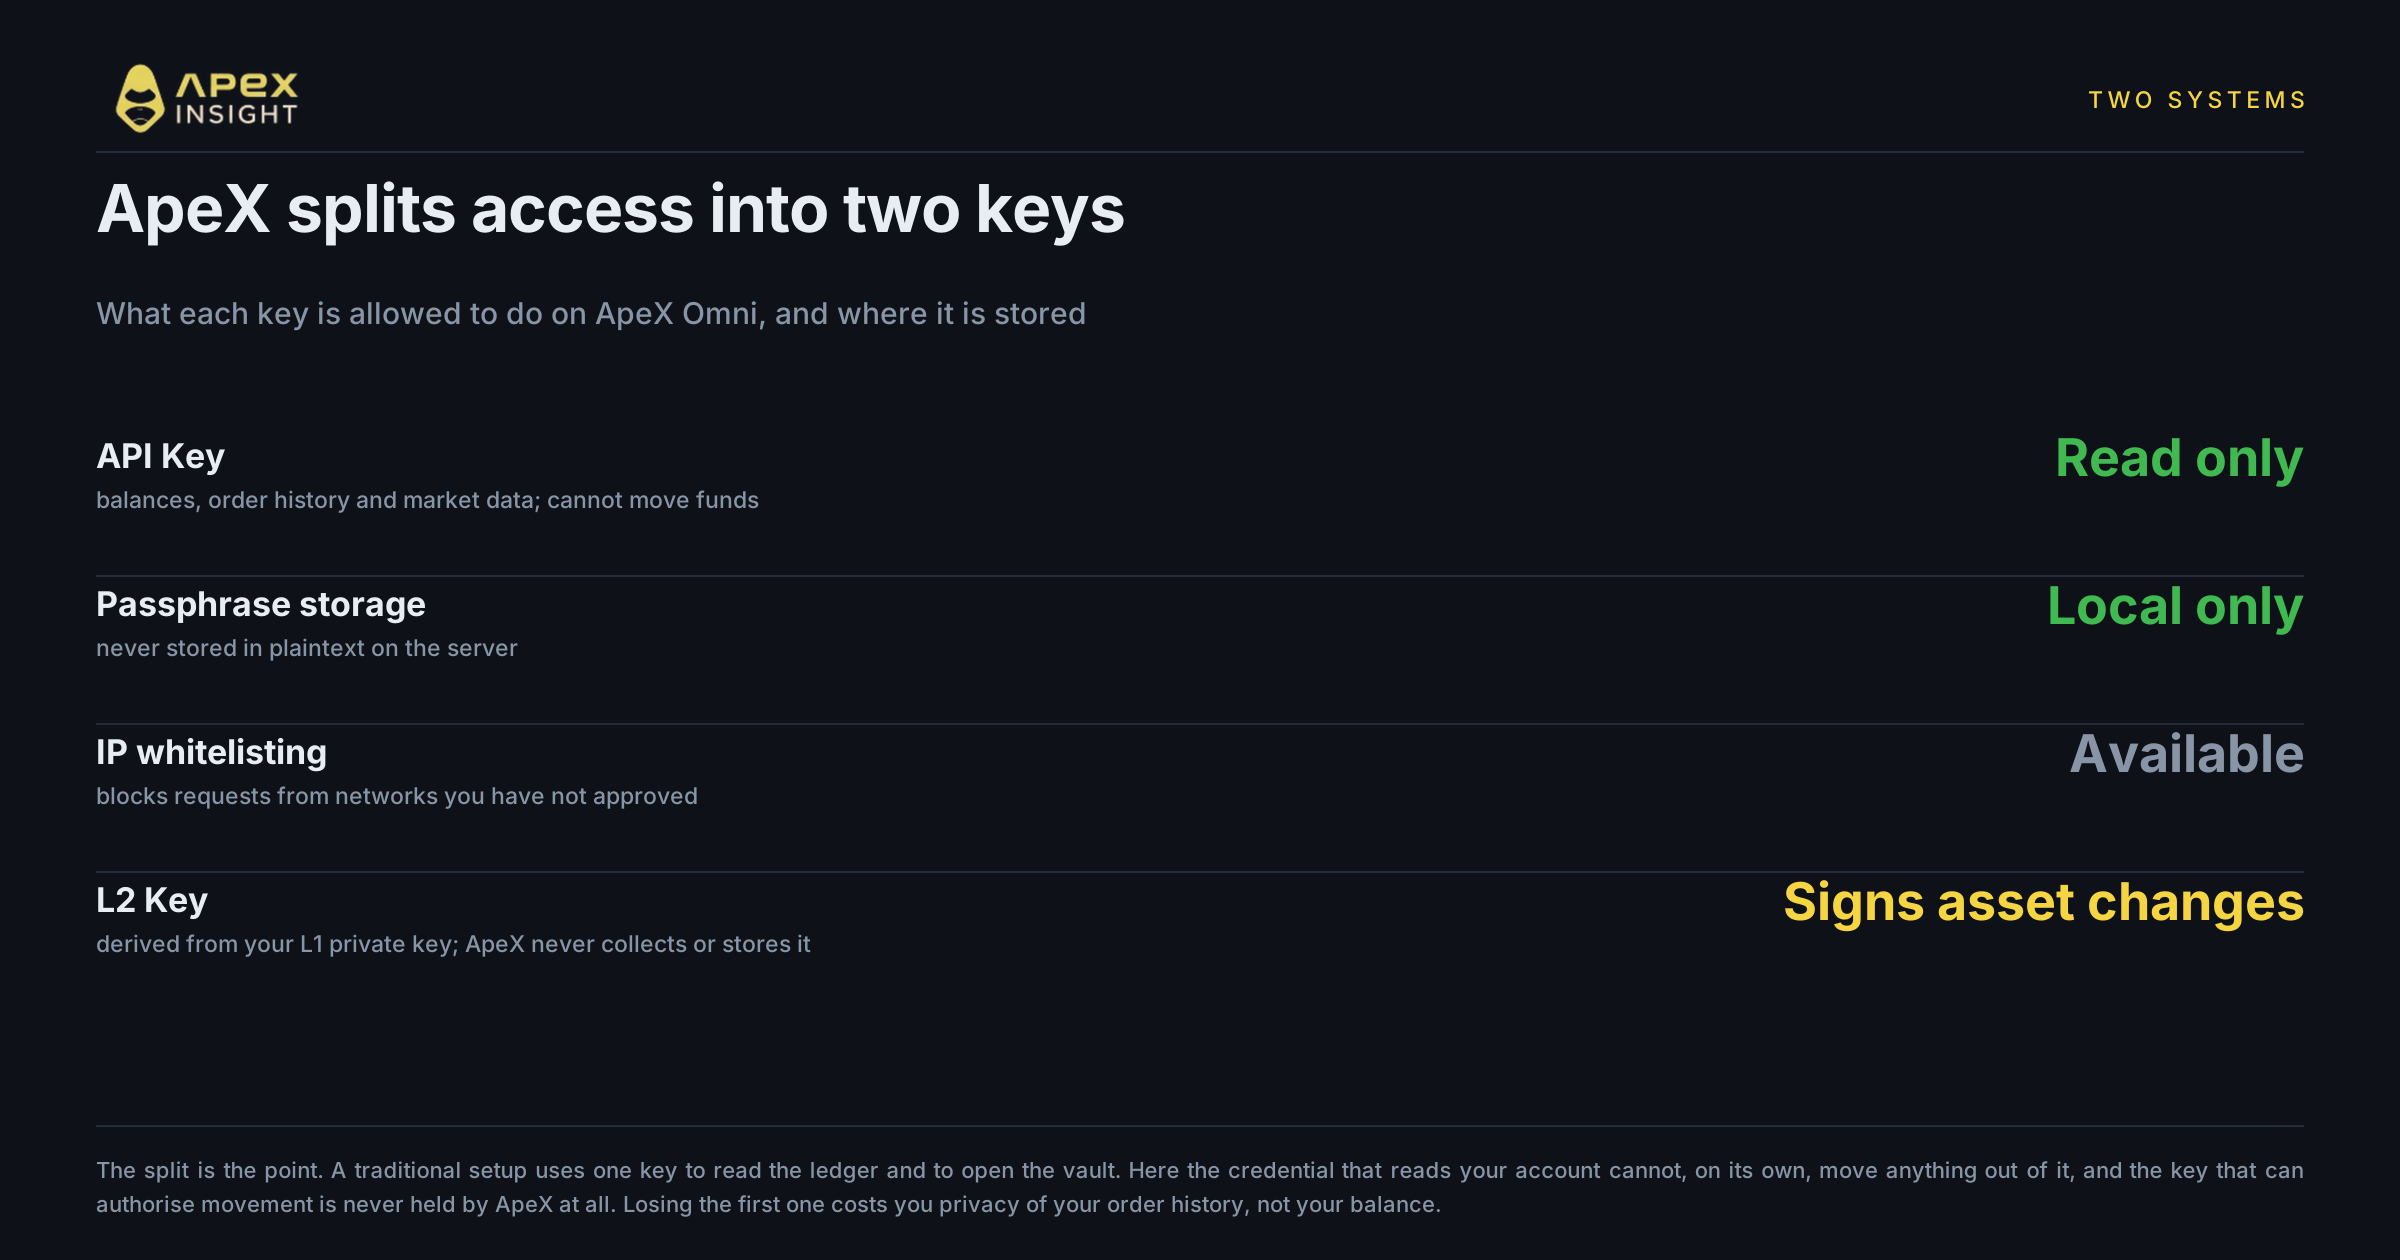
Традиційна схема з одним ключем використовує його і для перегляду ledger, і для відкриття vault. ApeX Omni розділяє ці завдання.
API Key — інспектор лише для читання. Він створюється під час підключення гаманця та входу й складається з Key, Secret і спеціальної Passphrase. Він може читати баланс, історію ордерів і ринкові дані, але не може ініціювати переміщення коштів. Сервер не зберігає Passphrase у відкритому вигляді та підтримує прив’язку IP whitelist.
L2 Key підписує зміни стану активів. Це асиметрична пара ключів, детерміновано отримана з private key вашої Ethereum mainnet. ApeX не збирає і не зберігає її. У цьому полягає практичний сенс non-custodial підходу.
Якщо API Key витече, зловмисник дізнається, чим ви володієте і що торгували. Це проблема приватності, але не платоспроможності: credential не може самостійно нічого перемістити.
Для переміщення коштів потрібні два підписи
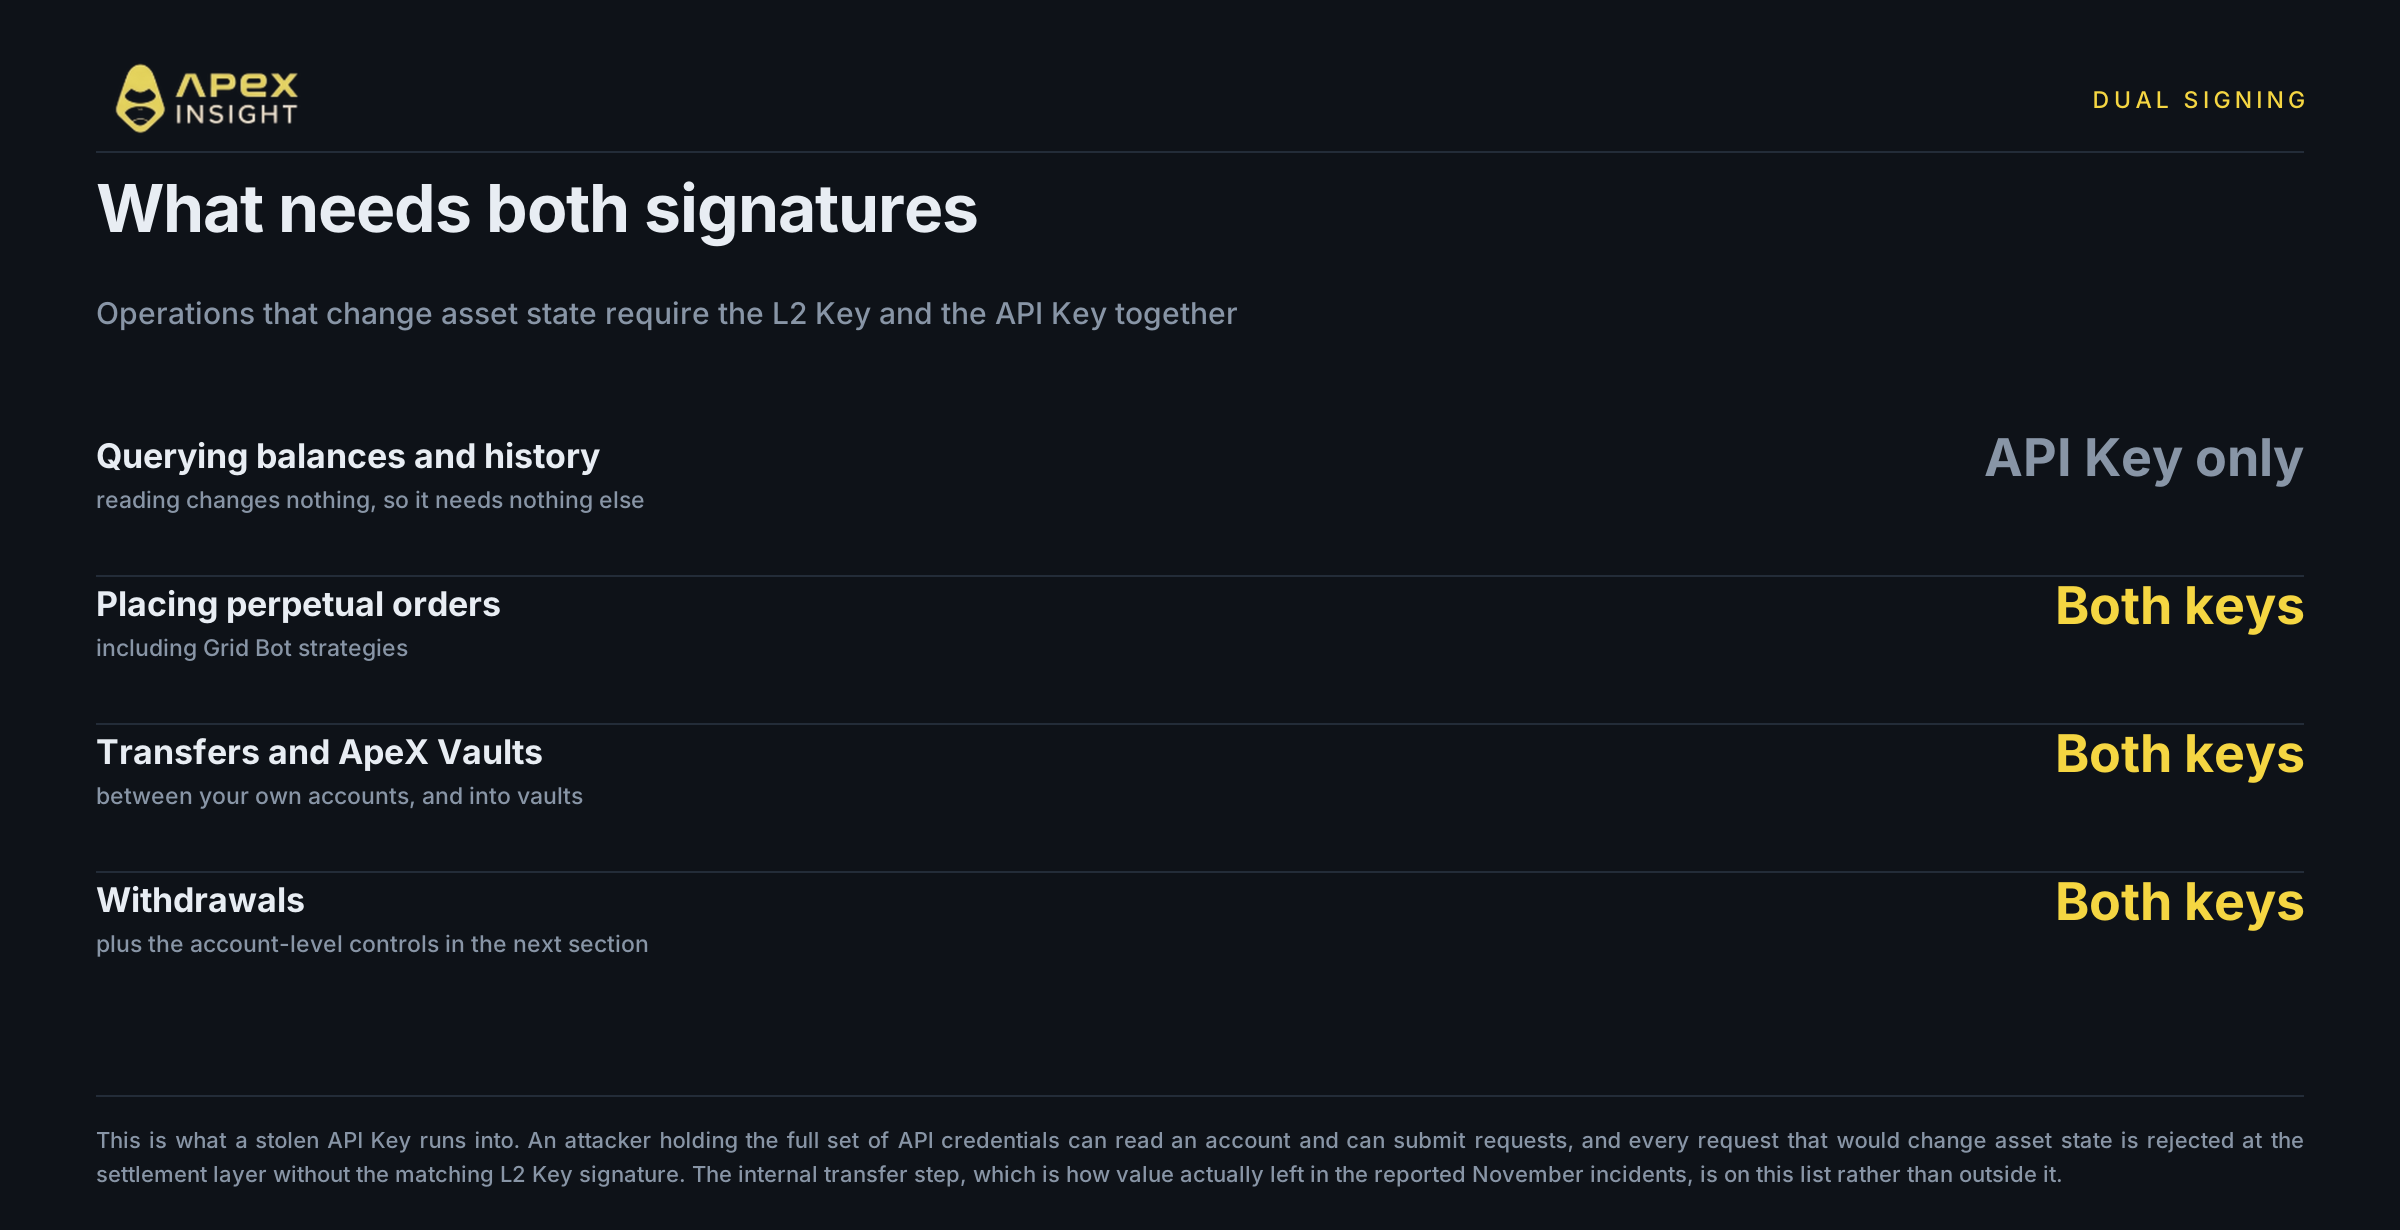
Для читання акаунта достатньо автентифікації API Key. Будь-яка операція, що змінює стан активів, потребує L2 Key і API Key разом; це забезпечує risk engine, а не інтерфейс.
До таких операцій належать розміщення perpetual-ордерів, створення стратегій Grid Bot, перекази між власними акаунтами, підписка на ApeX Vaults і запуск виведення.
Якщо зловмисник отримає всі API credentials і спробує спустошити акаунт, кожен запит, що змінює стан, буде відхилено на settlement layer через відсутність підпису L2 Key. Самого скомпрометованого API Key недостатньо для збитків.
Виведення має ще два захисні замки
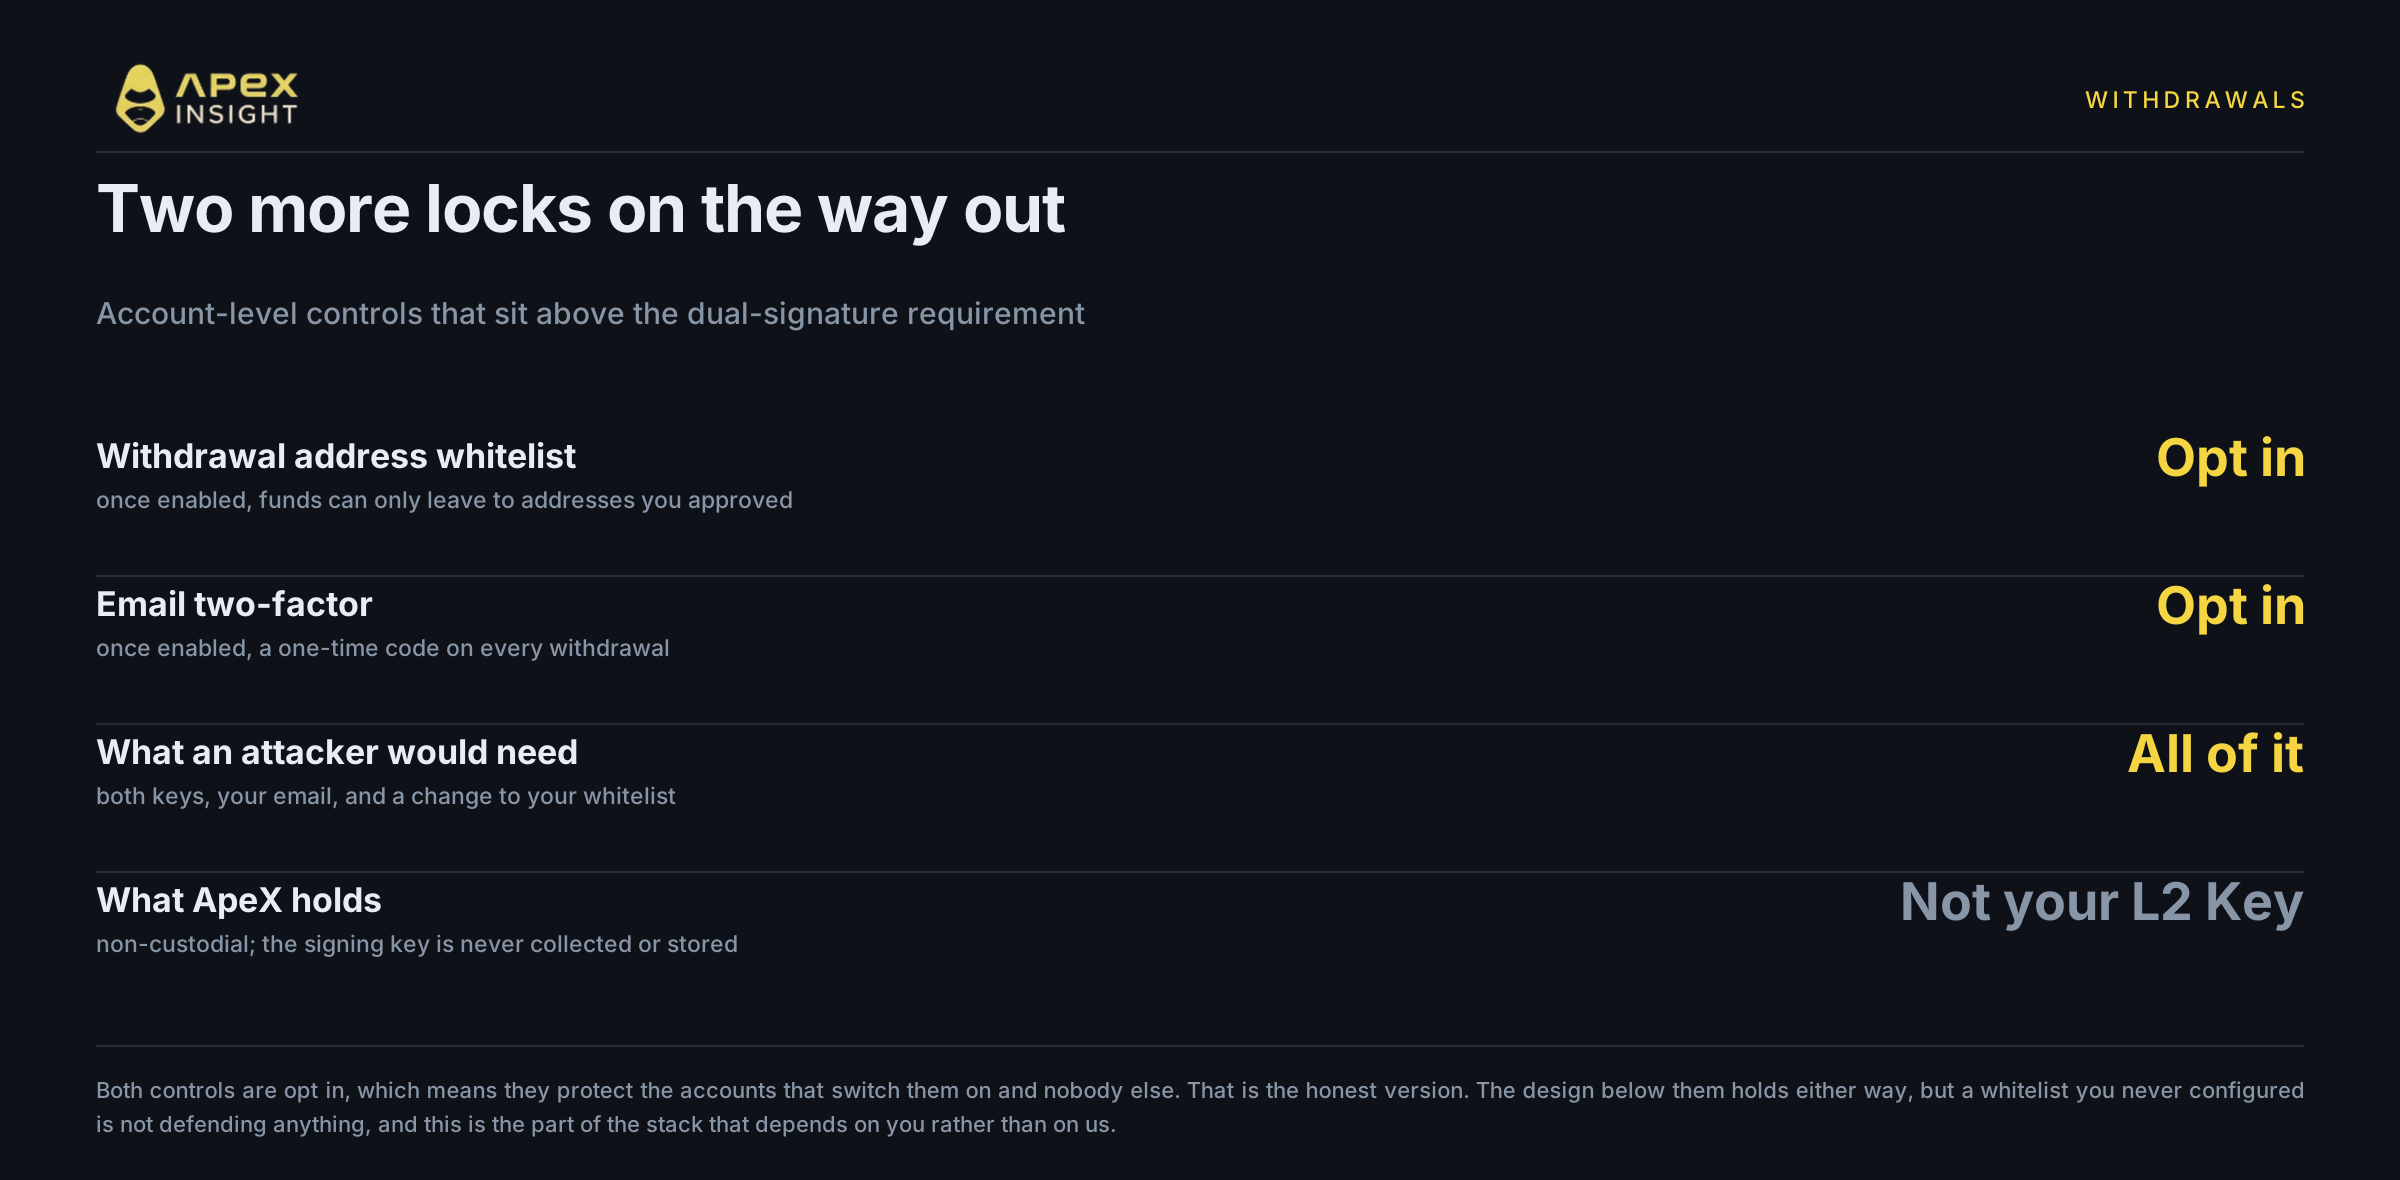
Білий список адрес виведення обмежує виведення адресами отримувачів, схваленими заздалегідь.
Двофакторна автентифікація через email вимагає одноразовий код, надісланий на прив’язану адресу, до подання виведення.
Обидва механізми є необов’язковими. Вони захищають лише акаунти, де користувач їх увімкнув.
Чого цей дизайн не робить
Він не захищає акаунт, власник якого схвалив шкідливе виведення, втратив L1-гаманець, з якого походить L2 Key, або не ввімкнув додаткові заходи. Він також не усуває ринковий ризик і ліквідацію.
Архітектура усуває конкретну помилку, що спричинила листопадові втрати: один витік credential, який сам по собі мав право переміщувати кошти.
Що робити
Увімкніть додаткові засоби захисту. Активуйте білий список адрес виведення, email 2FA та IP whitelist.
Зберігайте Passphrase офлайн. Не в незашифрованому хмарному сховищі й не в месенджері.
Використовуйте чистий браузер для торгівлі. Неперевірені розширення можуть читати дані сторінки.
Сприймайте витік API Key серйозно, але як проблему, яку можна пережити. Замініть credentials, однак сам API Key не дає доступу до балансу.
Перегляньте налаштування безпеки
Увімкніть білий список адрес виведення, email 2FA та IP whitelist.
Торгівля пов’язана з високим ризиком збитків, а leverage збільшує і прибутки, і втрати. Розділення доступу на читання та права підпису, а також вимога двох незалежних підписів для будь-якого переміщення активів усувають single-key failure, що спричинила листопадові втрати. Це не фінансова порада.
Якщо вам потрібна допомога, зверніться до нашої команди в Discord.
Вебсайт: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Методологія. Стаття не містить даних про контракти або ринок ApeX. Деталі інцидентів листопада 2026 року взято з публічних повідомлень. Опис архітектури ключів ApeX Omni, контролю двох підписів і засобів захисту виведення ґрунтується на документації ApeX. Перевірте поточний стан кожного налаштування у власному акаунті. Ніщо в цій статті не є фінансовою порадою.