


Đăng ngày 20 tháng 11 năm 2026
Trong tháng 11/2026, hai DEX perpetual chứng kiến tiền rời khỏi tài khoản người dùng và market maker mà không được ủy quyền. Điều đáng chú ý không phải số tiền, mà là những gì vẫn nguyên vẹn khi tiền được chuyển đi.
Trong cả hai vụ, seed phrase không bị xâm phạm và smart contract không bị tấn công. Ở một vụ, chủ tài khoản cho biết không có giao dịch nào được ký và private key của wallet không bị lộ. Audit contract cũng không phát hiện lỗi vì contract chỉ thực hiện đúng điều mà key được ủy quyền yêu cầu.
Vậy tại sao attacker nhắm vào trading key thay vì wallet? Vì trên một số nền tảng, trading key có giá trị gần như wallet. Nếu một credential có thể vừa đặt lệnh vừa chuyển tiền, đánh cắp nó gần tương đương đánh cắp wallet, nhưng dễ tiếp cận hơn nhiều.
Bài viết này giải thích điều thực sự đã thất bại và cách ApeX Omni được xây dựng để một credential bị lộ không thể chạm tới số dư của bạn.
Seed phrase chưa bao giờ là điểm yếu
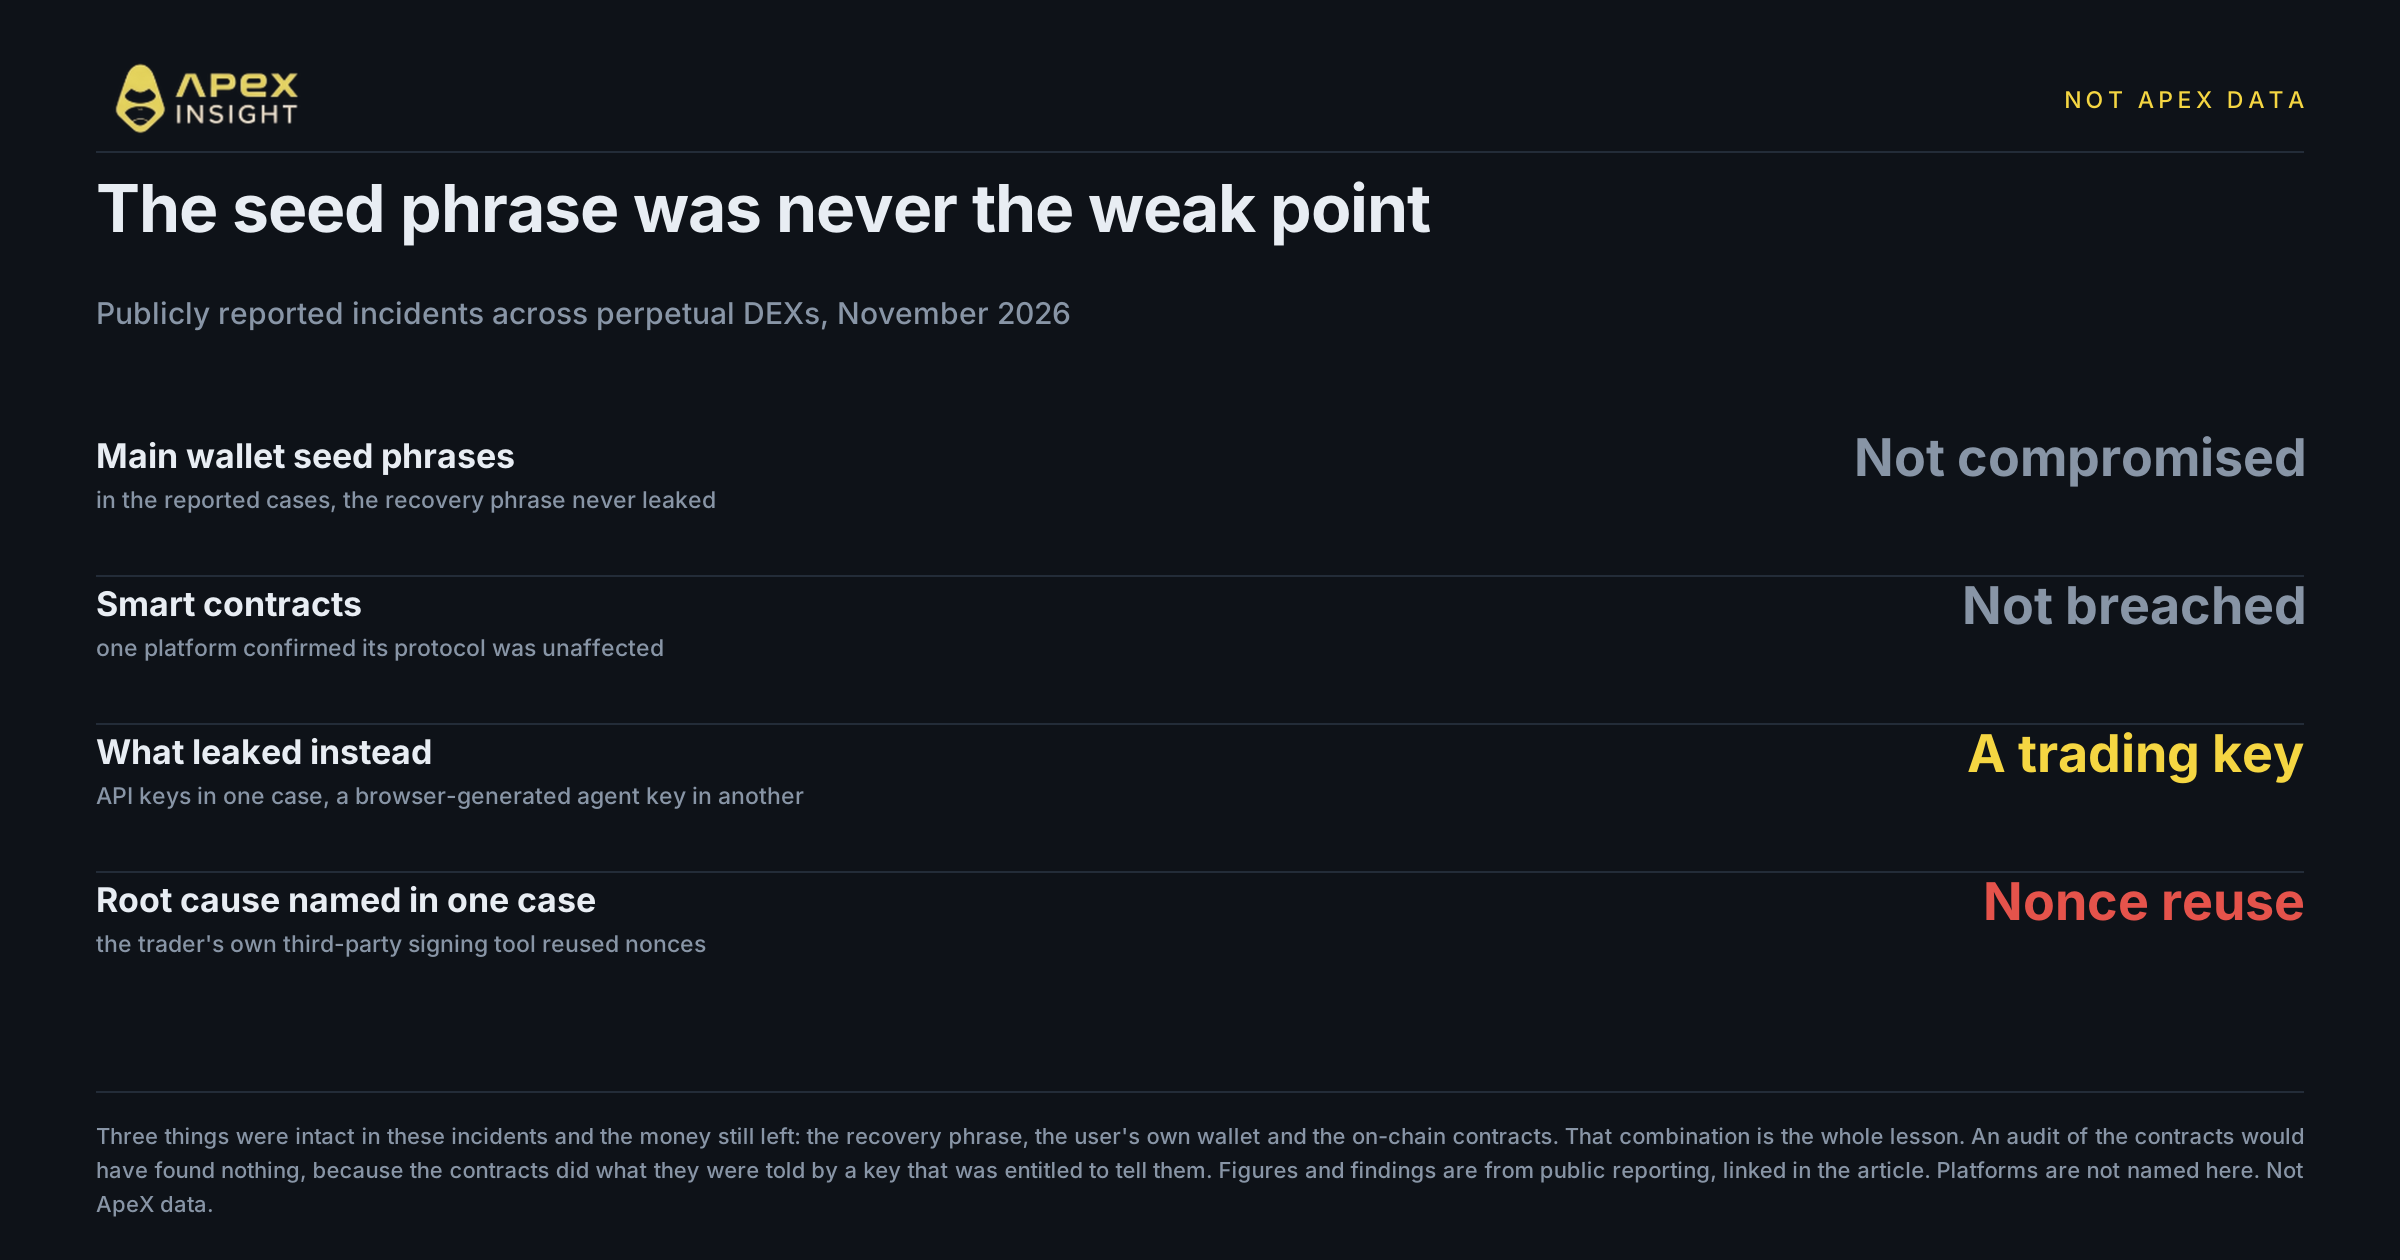
Hai sự cố trong cùng một khoảng hai tuần cho thấy mô hình này.
Ngày 16 tháng 11, một DEX perpetual đã tạm dừng rút tiền sau breach liên quan đến trading API key bị lộ, đồng thời nói protocol và smart contract không bị ảnh hưởng. Khoảng $10.4 triệu USDC rời đi trong một lần rút, còn các nhà nghiên cứu ước tính tổng số gần $15.5 triệu từ hai tài khoản market maker.
Báo cáo post-mortem truy nguyên vụ lộ key đến phần mềm signing mà trader dùng bên ngoài nền tảng. Phần mềm này dùng lại cryptographic nonce, cho phép bất kỳ ai quan sát các signature tạo ra khôi phục private key. Withdrawals được mở lại trong ngày; guardian mechanism đóng băng phần còn lại và security council hoàn trả khoảng $5 triệu cho trader bị ảnh hưởng.
Chi tiết này rất đáng lưu ý: nền tảng nói code của họ không có lỗi, phản ứng trong vài giờ và khoảng một nửa số tiền đã quay lại. Dù vậy tiền vẫn rời đi vì một credential có quyền di chuyển nó.
Bốn ngày trước đó, người dùng một nền tảng khác cáo buộc agent key đã rút cạn tài khoản trong 44 phút, với 33 bitcoin bị bán và khoảng 4.56 triệu USDT được chuyển qua bảy giao dịch nội bộ. Nền tảng cho biết đã lập nhóm điều tra; đây là lời kể của người dùng, chưa phải kết luận được xác nhận.
Bỏ qua số tiền và nhìn vào điểm chung: recovery phrase an toàn, wallet của người dùng an toàn, on-chain code an toàn. Tiền vẫn rời đi.
Đó là lý do câu “contracts của chúng tôi đã được audit” chưa đủ để trả lời “tiền của tôi có an toàn không”. Audit kiểm tra contract có làm đúng điều được yêu cầu hay không, chứ không kiểm tra ai được phép yêu cầu.
Một key không nên nắm cả hai quyền
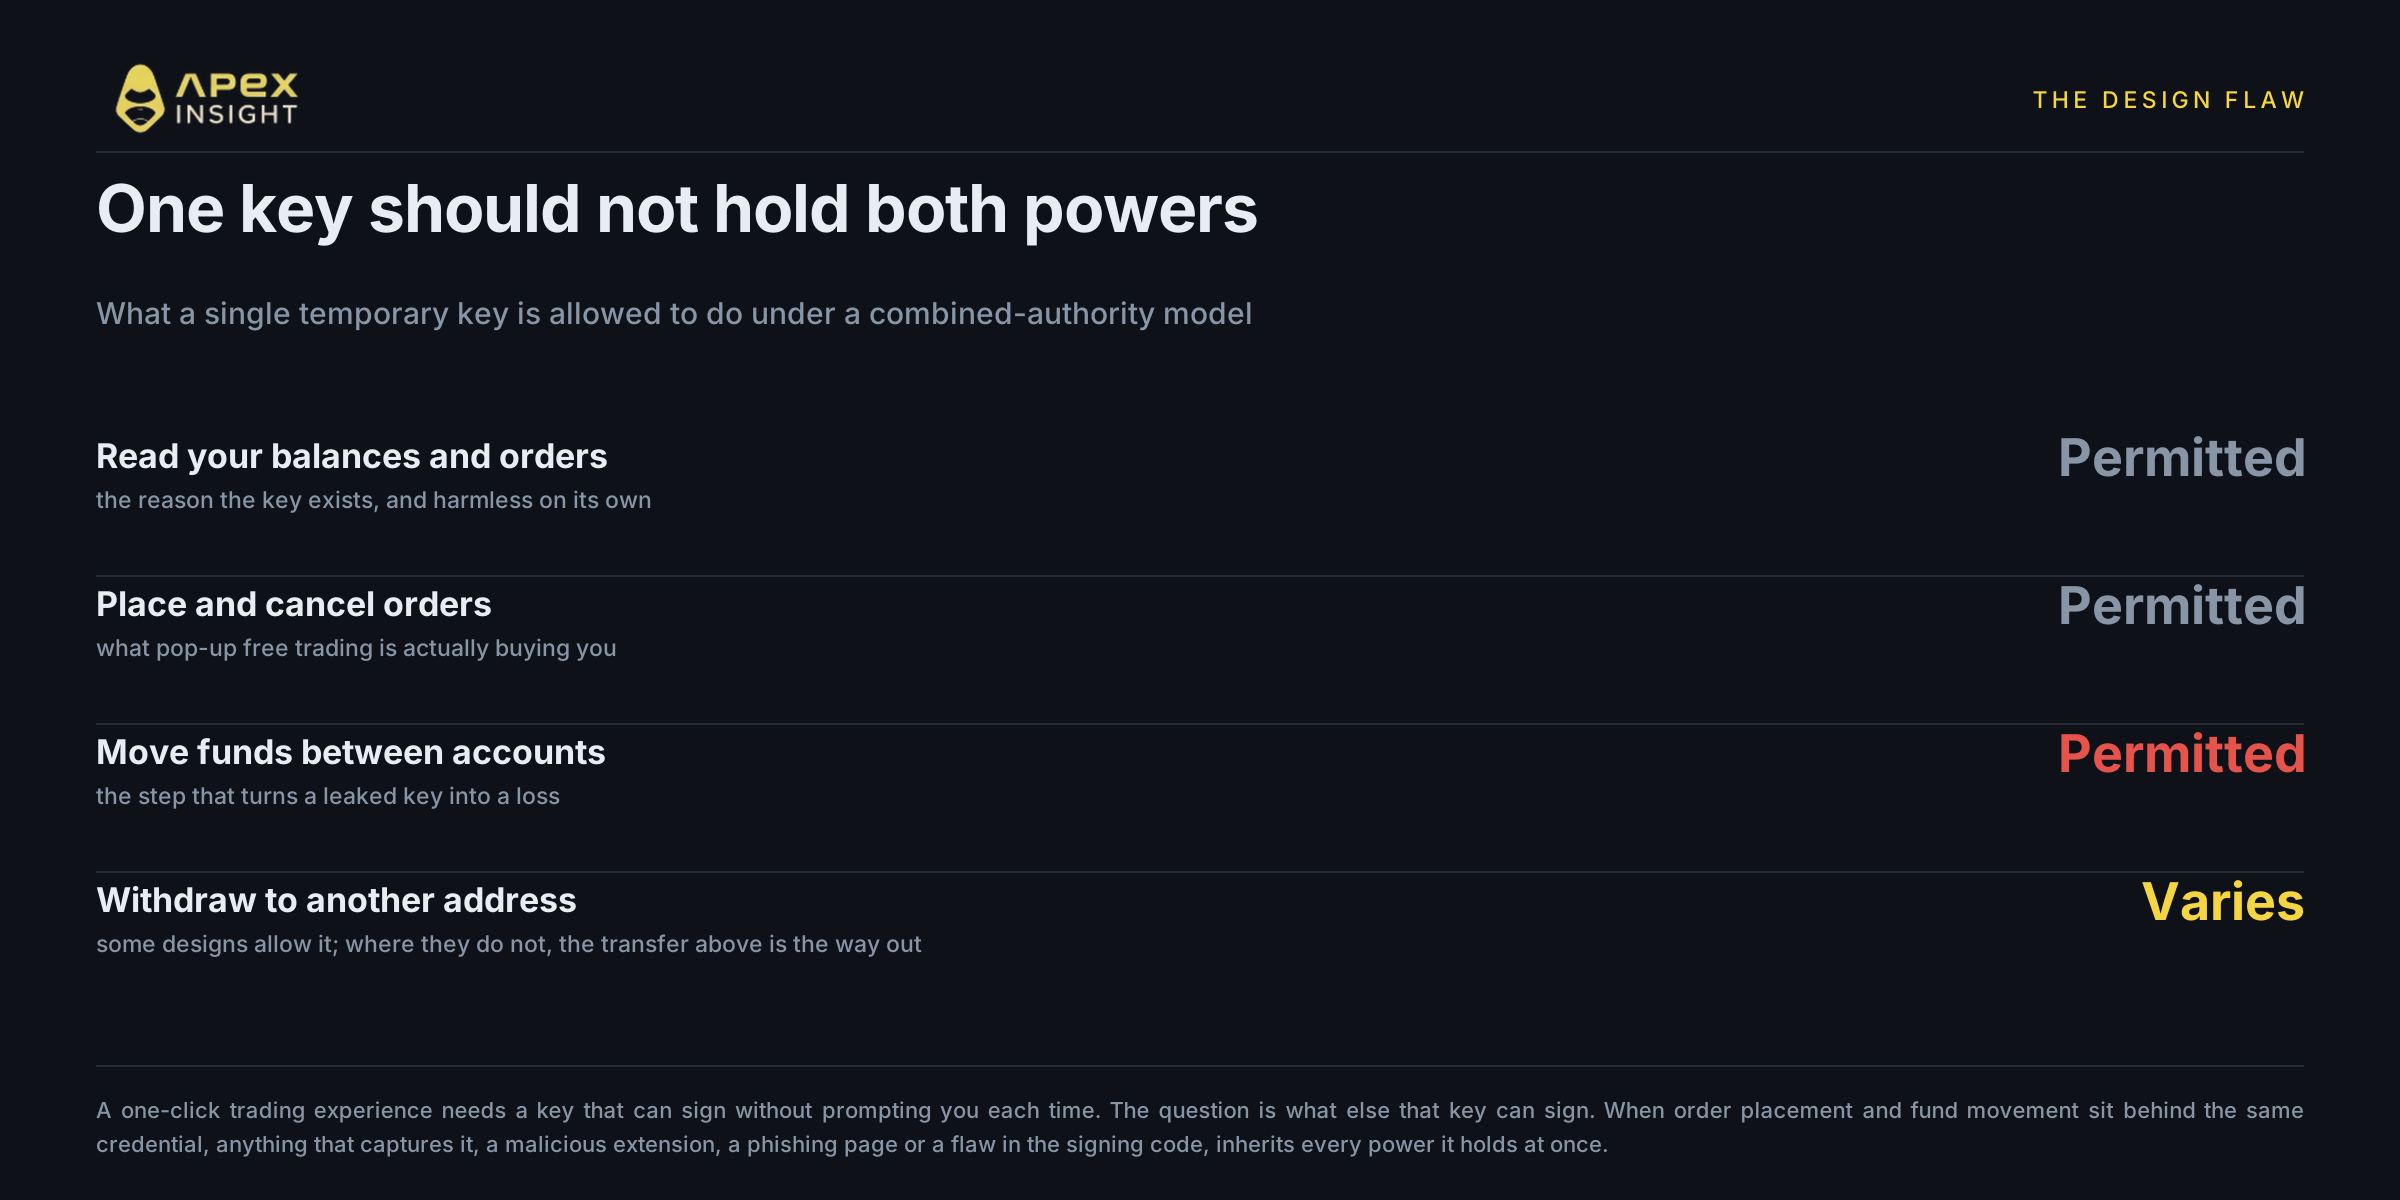
Việc ký từng lệnh trong wallet pop-up không thể sử dụng ở tốc độ giao dịch thực tế. Vì vậy các nền tảng tạo key tạm thời trong trình duyệt để ký thay bạn mà không cần hỏi liên tục. Đây là cách hợp lý và phổ biến.
Câu hỏi là key đó còn được phép ký những gì.
Trong mô hình quyền hạn kết hợp, một credential có thể đọc tài khoản, đặt và hủy lệnh, chuyển tiền giữa các tài khoản và trong một số thiết kế còn rút tiền. Khi key bị lấy cắp, attacker thừa hưởng mọi quyền cùng lúc. Malicious extension, phishing page hoặc lỗi trong signing code không cần seed phrase; chúng đã có thứ mà settlement layer sẽ tuân theo.
Internal transfer là bước quan trọng nhất. Một key không thể rút tới external address vẫn nguy hiểm nếu có thể chuyển giá trị giữa các tài khoản. Trong trường hợp được báo cáo trong post-mortem, giá trị được chuyển nội bộ vào pool do attacker kiểm soát rồi rời khỏi đó.
ApeX Omni tách quyền truy cập thành hai hệ thống key
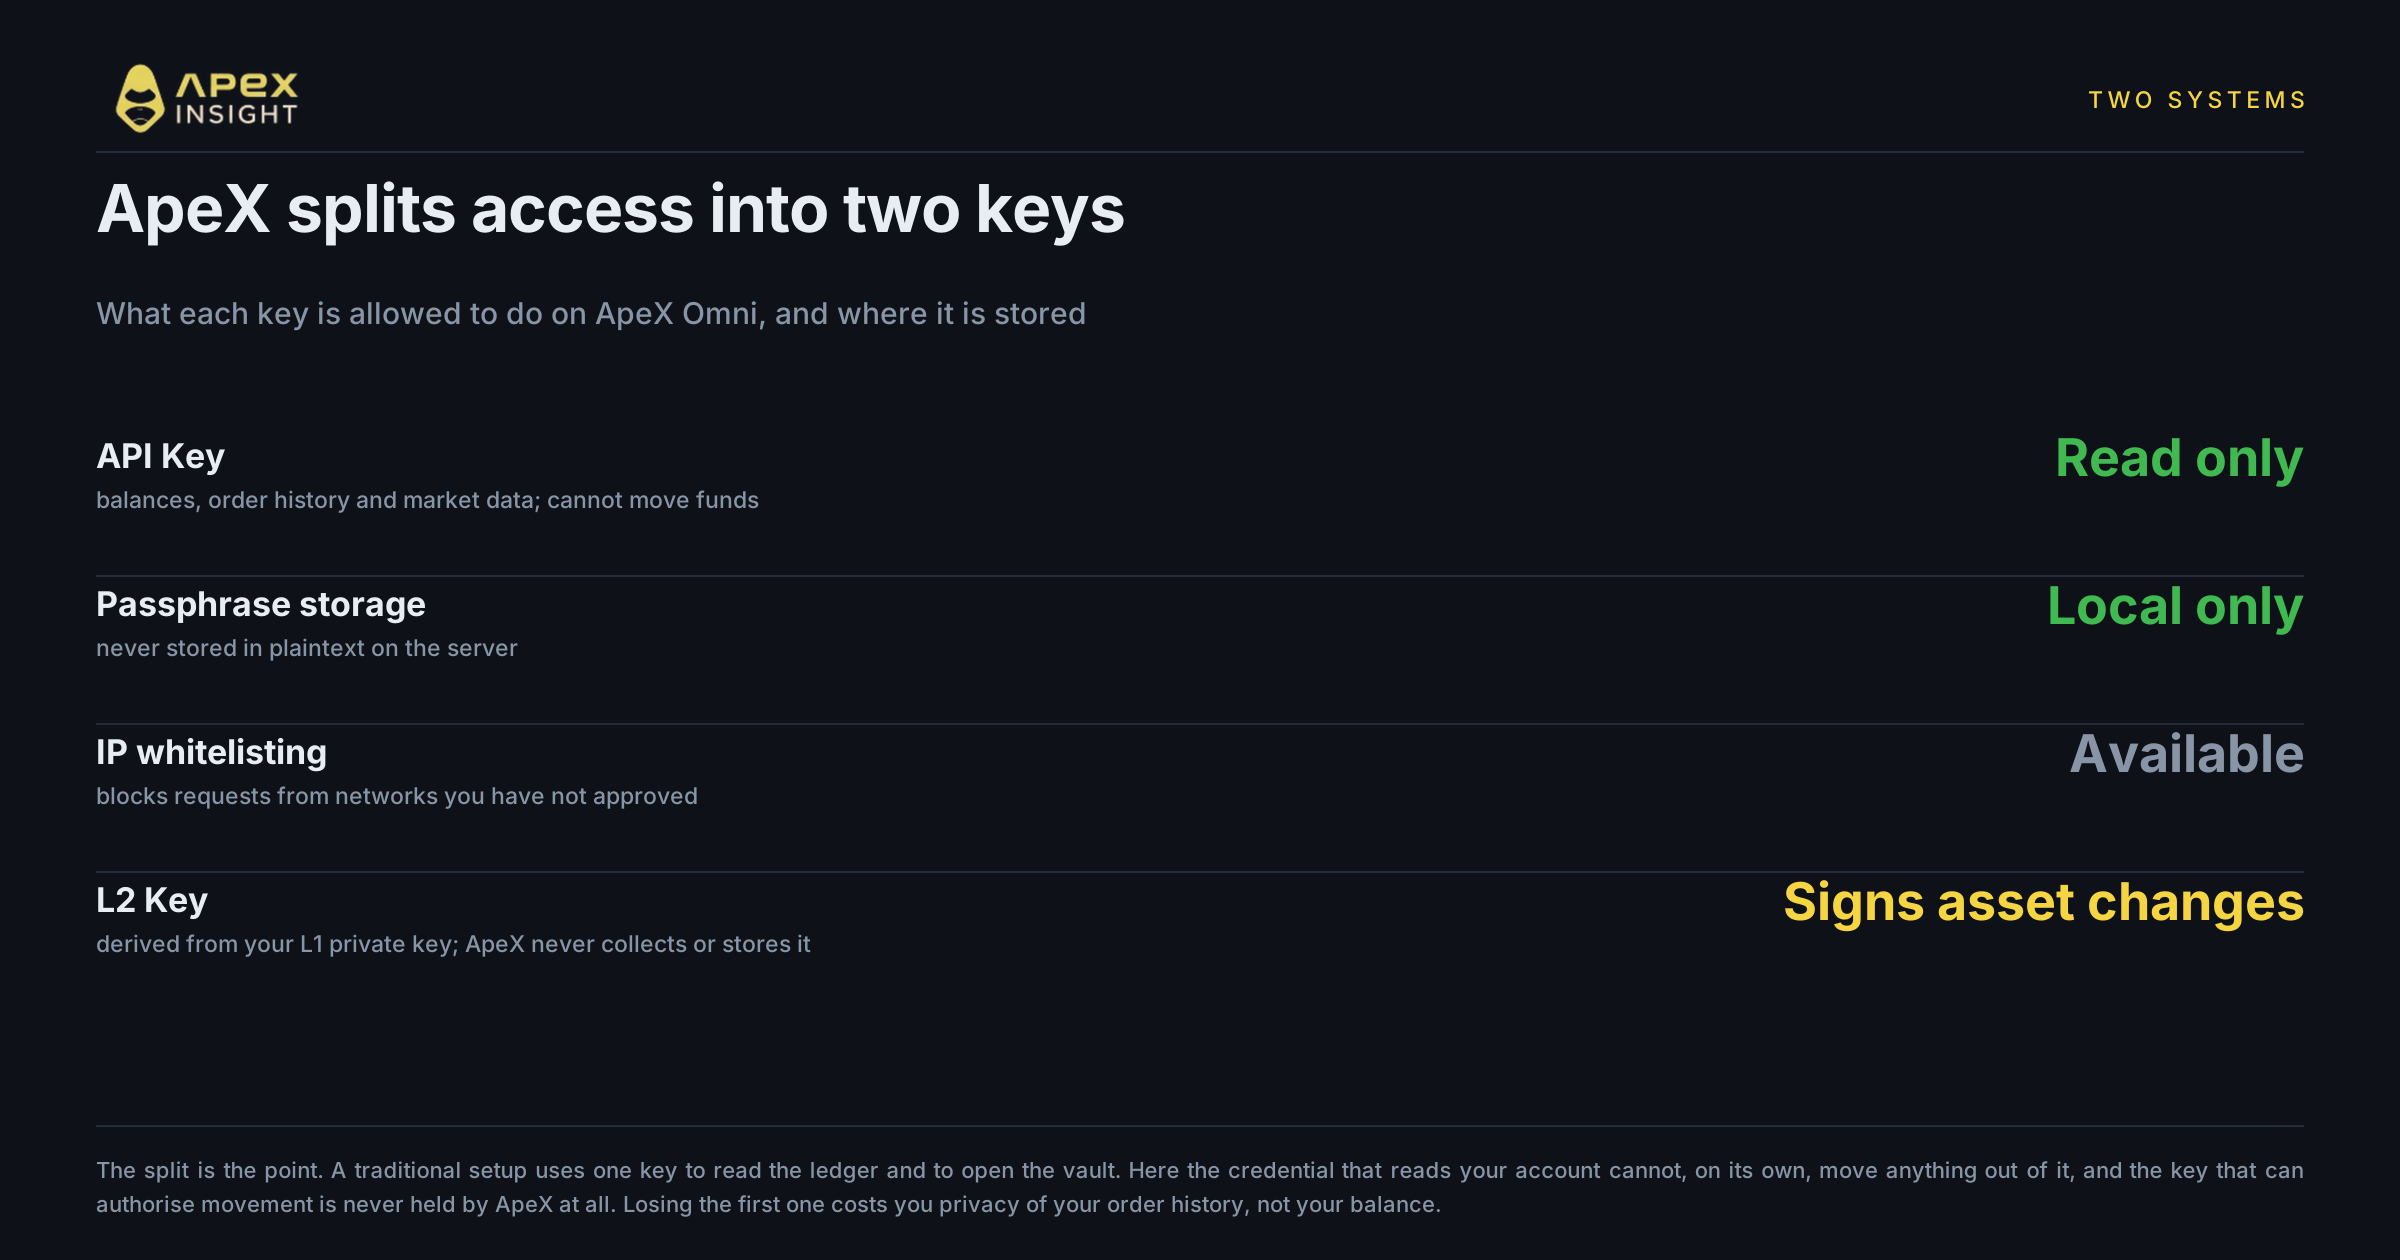
Thiết lập single-key truyền thống dùng cùng một key để kiểm tra ledger và mở vault. ApeX Omni tách hai nhiệm vụ này.
API Key là công cụ kiểm tra chỉ đọc. Key được tạo khi bạn kết nối wallet và đăng nhập, gồm Key, Secret và custom Passphrase. Nó chỉ đọc số dư, lịch sử lệnh và dữ liệu thị trường, không thể khởi tạo việc di chuyển tiền. Server không lưu Passphrase ở dạng plaintext và hỗ trợ IP whitelist binding.
L2 Key ký các thay đổi asset state. Đây là asymmetric key pair được tạo deterministic từ Ethereum mainnet private key. ApeX không thu thập hay lưu key này. Đó là ý nghĩa thực tế của non-custodial: phía chúng tôi không có bản sao signing key để bị lộ, bị subpoena hay xử lý sai.
Nếu API Key bị lộ, attacker biết bạn đang nắm giữ và giao dịch gì. Đây là vấn đề riêng tư, nhưng credential đó không thể tự mình di chuyển bất kỳ thứ gì.
Di chuyển tiền cần cả hai chữ ký
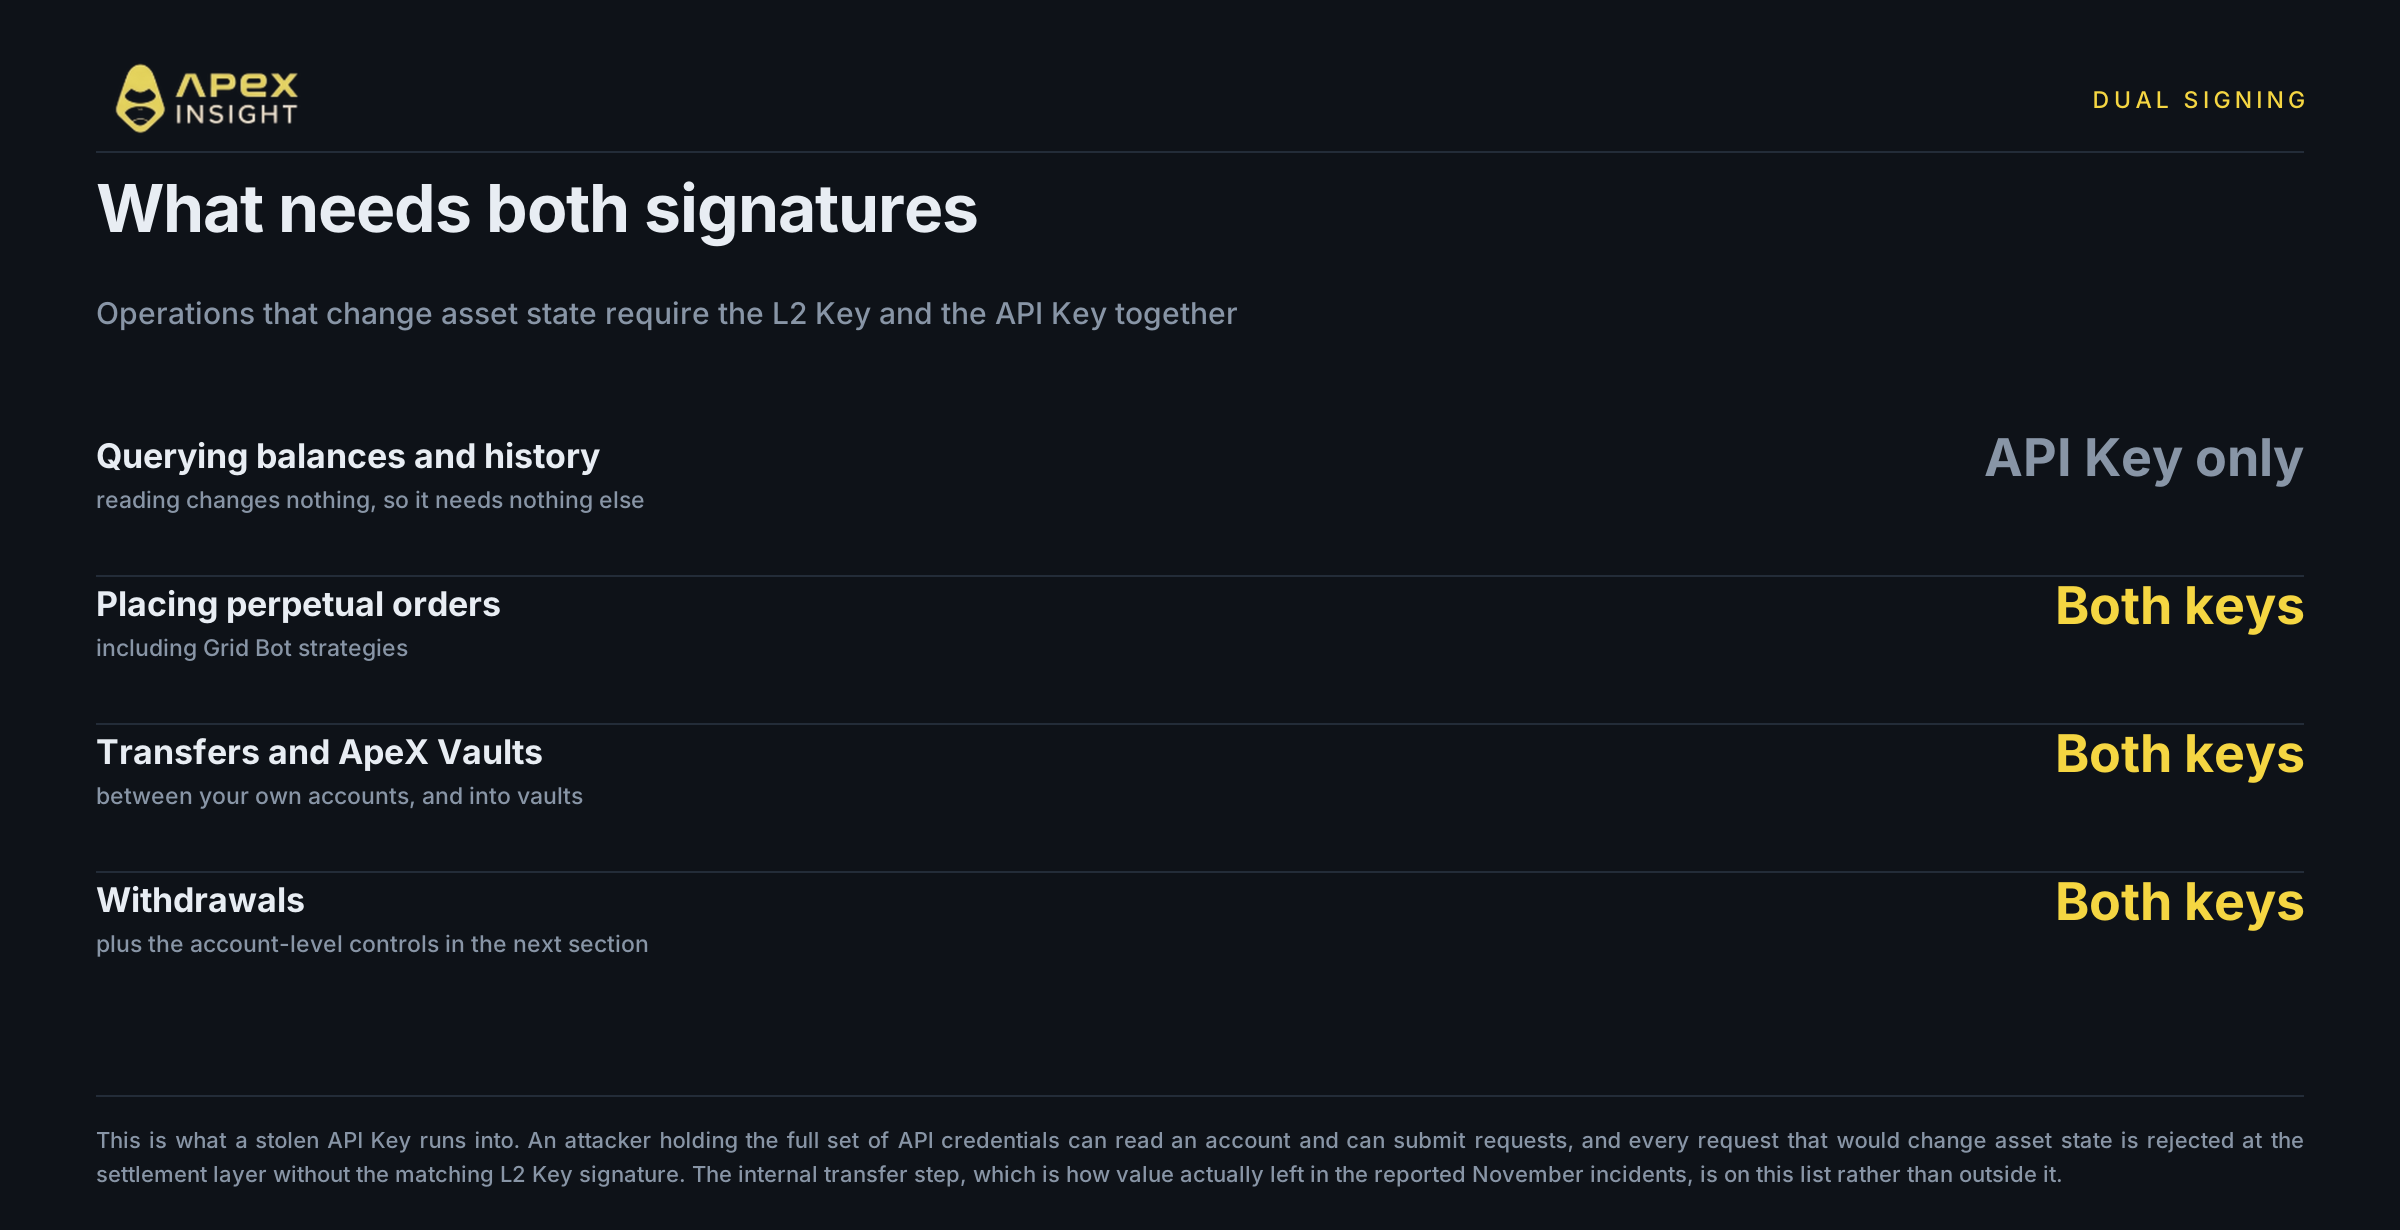
Đọc tài khoản chỉ cần xác thực bằng API Key. Mọi thao tác thay đổi asset state cần L2 Key và API Key cùng lúc, do risk engine thực thi.
Danh sách này gồm perpetual orders, Grid Bot strategies, chuyển tiền giữa các tài khoản của bạn, đăng ký ApeX Vaults và withdrawals.
Nếu attacker có toàn bộ API credentials và cố rút cạn tài khoản bằng giao dịch hoặc chuyển tiền bất thường, settlement layer sẽ từ chối request vì thiếu chữ ký L2 tương ứng. API Key bị xâm phạm đơn lẻ không tạo ra tổn thất.
Internal transfer nằm trong danh sách dual-signature, không nằm ngoài nó. Bước đưa giá trị ra ngoài trong các sự cố tháng 11 được thiết kế này xem là asset movement chứ không phải hoạt động tài khoản thông thường.
Nếu L2 Key bị lộ, đây là dạng phơi nhiễm khác. Key được tạo từ Ethereum mainnet private key, không phải credential do ApeX cấp, có thể cấp lại, truyền tới hoặc lưu giữ. Bảo vệ nó cũng chính là bảo vệ wallet nguồn. Lợi ích của việc tách key là credential do chúng tôi cấp để đọc tài khoản không còn có thể tự mình chuyển tiền.
Withdrawals có thêm hai lớp khóa
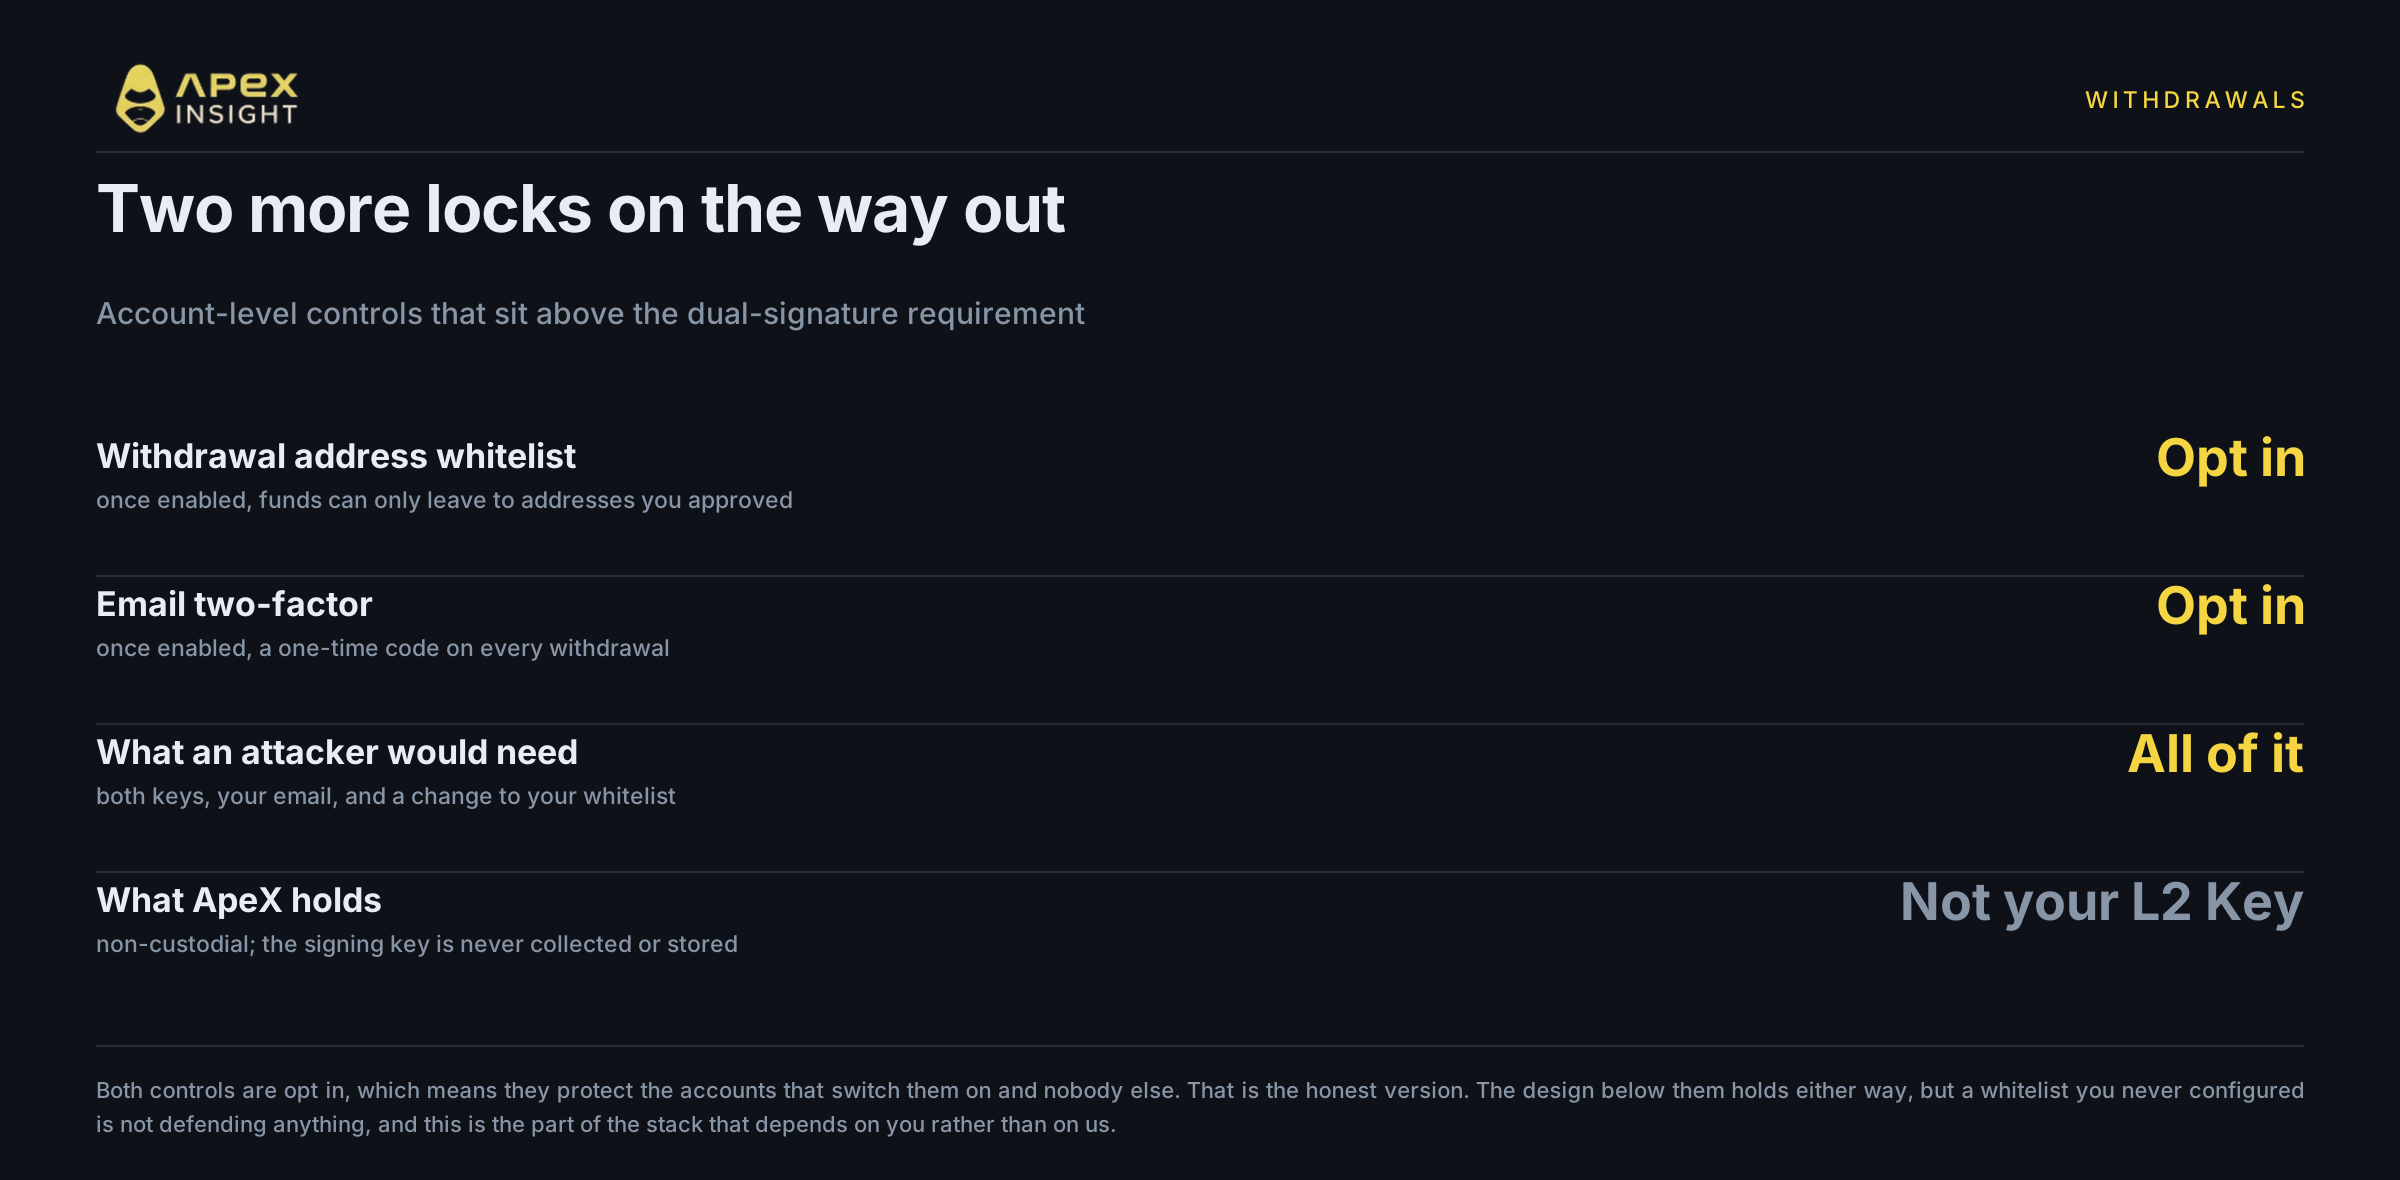
Withdrawal là cánh cửa cuối cùng nên có thêm controls bên trên yêu cầu dual-signature.
Withdrawal address whitelisting giới hạn việc rút tiền tới các địa chỉ nhận đã được phê duyệt trước.
Email two-factor authentication yêu cầu one-time code gửi tới email liên kết trước khi gửi withdrawal.
Attacker cần API Key, L2 Key, quyền truy cập email cá nhân và khả năng thay đổi whitelist. Chỉ xâm phạm local environment là chưa đủ.
Cả hai controls đều opt in. Chúng chỉ bảo vệ tài khoản đã bật; whitelist chưa từng được thiết lập thì không bảo vệ điều gì.
Thiết kế này không làm được gì
Nó không bảo vệ tài khoản khi chủ tài khoản tự phê duyệt withdrawal độc hại. Cũng không bảo vệ việc mất L1 wallet mà L2 Key được tạo ra từ đó. Các controls tùy chọn không tự động bật; whitelisting, email 2FA và IP binding mặc định đều tắt.
Nó cũng không đặt ApeX ra ngoài lập luận của chính mình. Risk engine và settlement layer thực thi dual signature là hạ tầng của chúng tôi, vì vậy người dùng có quyền hỏi ai được phép ra lệnh cho code.
Nó không loại bỏ market risk. Liquidation không quan tâm key của bạn được tách tốt đến đâu.
Điều architecture loại bỏ là lỗi cụ thể tạo ra tổn thất tháng 11: một credential bị lộ nhưng tự nó đã có quyền chuyển tiền.
Cần làm gì
Có bốn việc đáng làm hôm nay, trong đó ba việc mất chưa đến một phút.
Bật các controls tùy chọn. Bật withdrawal address whitelisting, email 2FA và IP whitelisting.
Lưu Passphrase offline. Không lưu trong cloud storage không mã hóa hoặc ứng dụng nhắn tin.
Dùng browser sạch để giao dịch. Extension chưa xác minh có thể đọc dữ liệu trang. Dùng profile hoặc browser riêng cho tài khoản giá trị lớn.
Coi API Key bị lộ là nghiêm trọng nhưng có thể xử lý. Đây là vi phạm quyền riêng tư và là lý do cần rotate credentials, nhưng tự nó không phải đường dẫn tới số dư.
Kiểm tra security settings của bạn
Bật withdrawal address whitelisting, email 2FA và IP whitelisting.
Giao dịch có rủi ro thua lỗ cao và leverage làm tăng cả lợi nhuận lẫn thua lỗ. Không thiết kế bảo mật nào loại bỏ hoàn toàn rủi ro. Khẳng định chính xác hơn là: tách read access khỏi signing authority và yêu cầu hai chữ ký độc lập cho mọi asset movement sẽ loại bỏ lỗi single-key tạo ra tổn thất tháng 11. Phần còn lại phụ thuộc vào controls bạn bật và môi trường giao dịch. Đây không phải lời khuyên tài chính.
Nếu cần trợ giúp, hãy liên hệ đội ngũ của chúng tôi trên Discord.
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Phương pháp. Bài viết không chứa ApeX contract hay market data nên không áp dụng price convention. Chi tiết sự cố tháng 11/2026 lấy từ các báo cáo công khai và được liên kết tại từng claim; các nền tảng không được nêu tên, và một trong hai sự cố là cáo buộc của người dùng bị ảnh hưởng chứ chưa phải kết luận được xác nhận. Các số liệu không nhất quán giữa các nguồn được trình bày dưới dạng khoảng và ghi rõ cả hai con số. Mô tả về ApeX Omni key architecture, dual-signature enforcement và withdrawal controls lấy từ tài liệu sản phẩm ApeX. Withdrawal address whitelisting, email two-factor authentication và IP whitelist binding được mô tả là controls do người dùng kích hoạt; hãy xác nhận trạng thái mặc định hiện tại trong account settings của bạn. Nội dung này không phải lời khuyên tài chính.
