


منتشرشده در ۲۰ نوامبر ۲۰۲۶
در نوامبر ۲۰۲۶، وجوه از حسابهای کاربران و بازارسازان در دو DEX دائمی بدون مجوز خارج شد. نکته چشمگیر مبلغ نبود؛ بلکه این بود که هنگام جابهجایی پول چه چیزهایی سالم باقی ماندند.
در هر دو مورد گزارششده، عبارتهای بازیابی هرگز افشا نشدند و قراردادهای هوشمند نیز نقض نشدند. در یکی از موارد، صاحب حساب گفت که هیچ تراکنشی امضا نشده و private key کیف پول افشا نشده است. ممیزی قرارداد چیزی پیدا نمیکرد، زیرا قراردادها دقیقاً همان کاری را انجام داده بودند که یک کلید بهدرستی مجازشده به آنها گفته بود.
پس چرا مهاجمان بهجای کیف پولها سراغ کلیدهای معاملاتی میروند؟ چون در برخی پلتفرمها یک کلید معاملاتی ارزشی برابر با خود کیف پول دارد. اگر یک اعتبارنامه بتواند هم سفارش ثبت کند و هم وجوه را جابهجا کند، سرقت آن مانند سرقت کیف پول است، با این تفاوت که دسترسی به آن بسیار آسانتر است.
این مقاله توضیح میدهد واقعاً چه چیزی از کار افتاد و ApeX Omni چگونه ساخته شده تا یک اعتبارنامه افشاشده به موجودی شما دسترسی پیدا نکند.
عبارت بازیابی هرگز نقطهضعف نبود
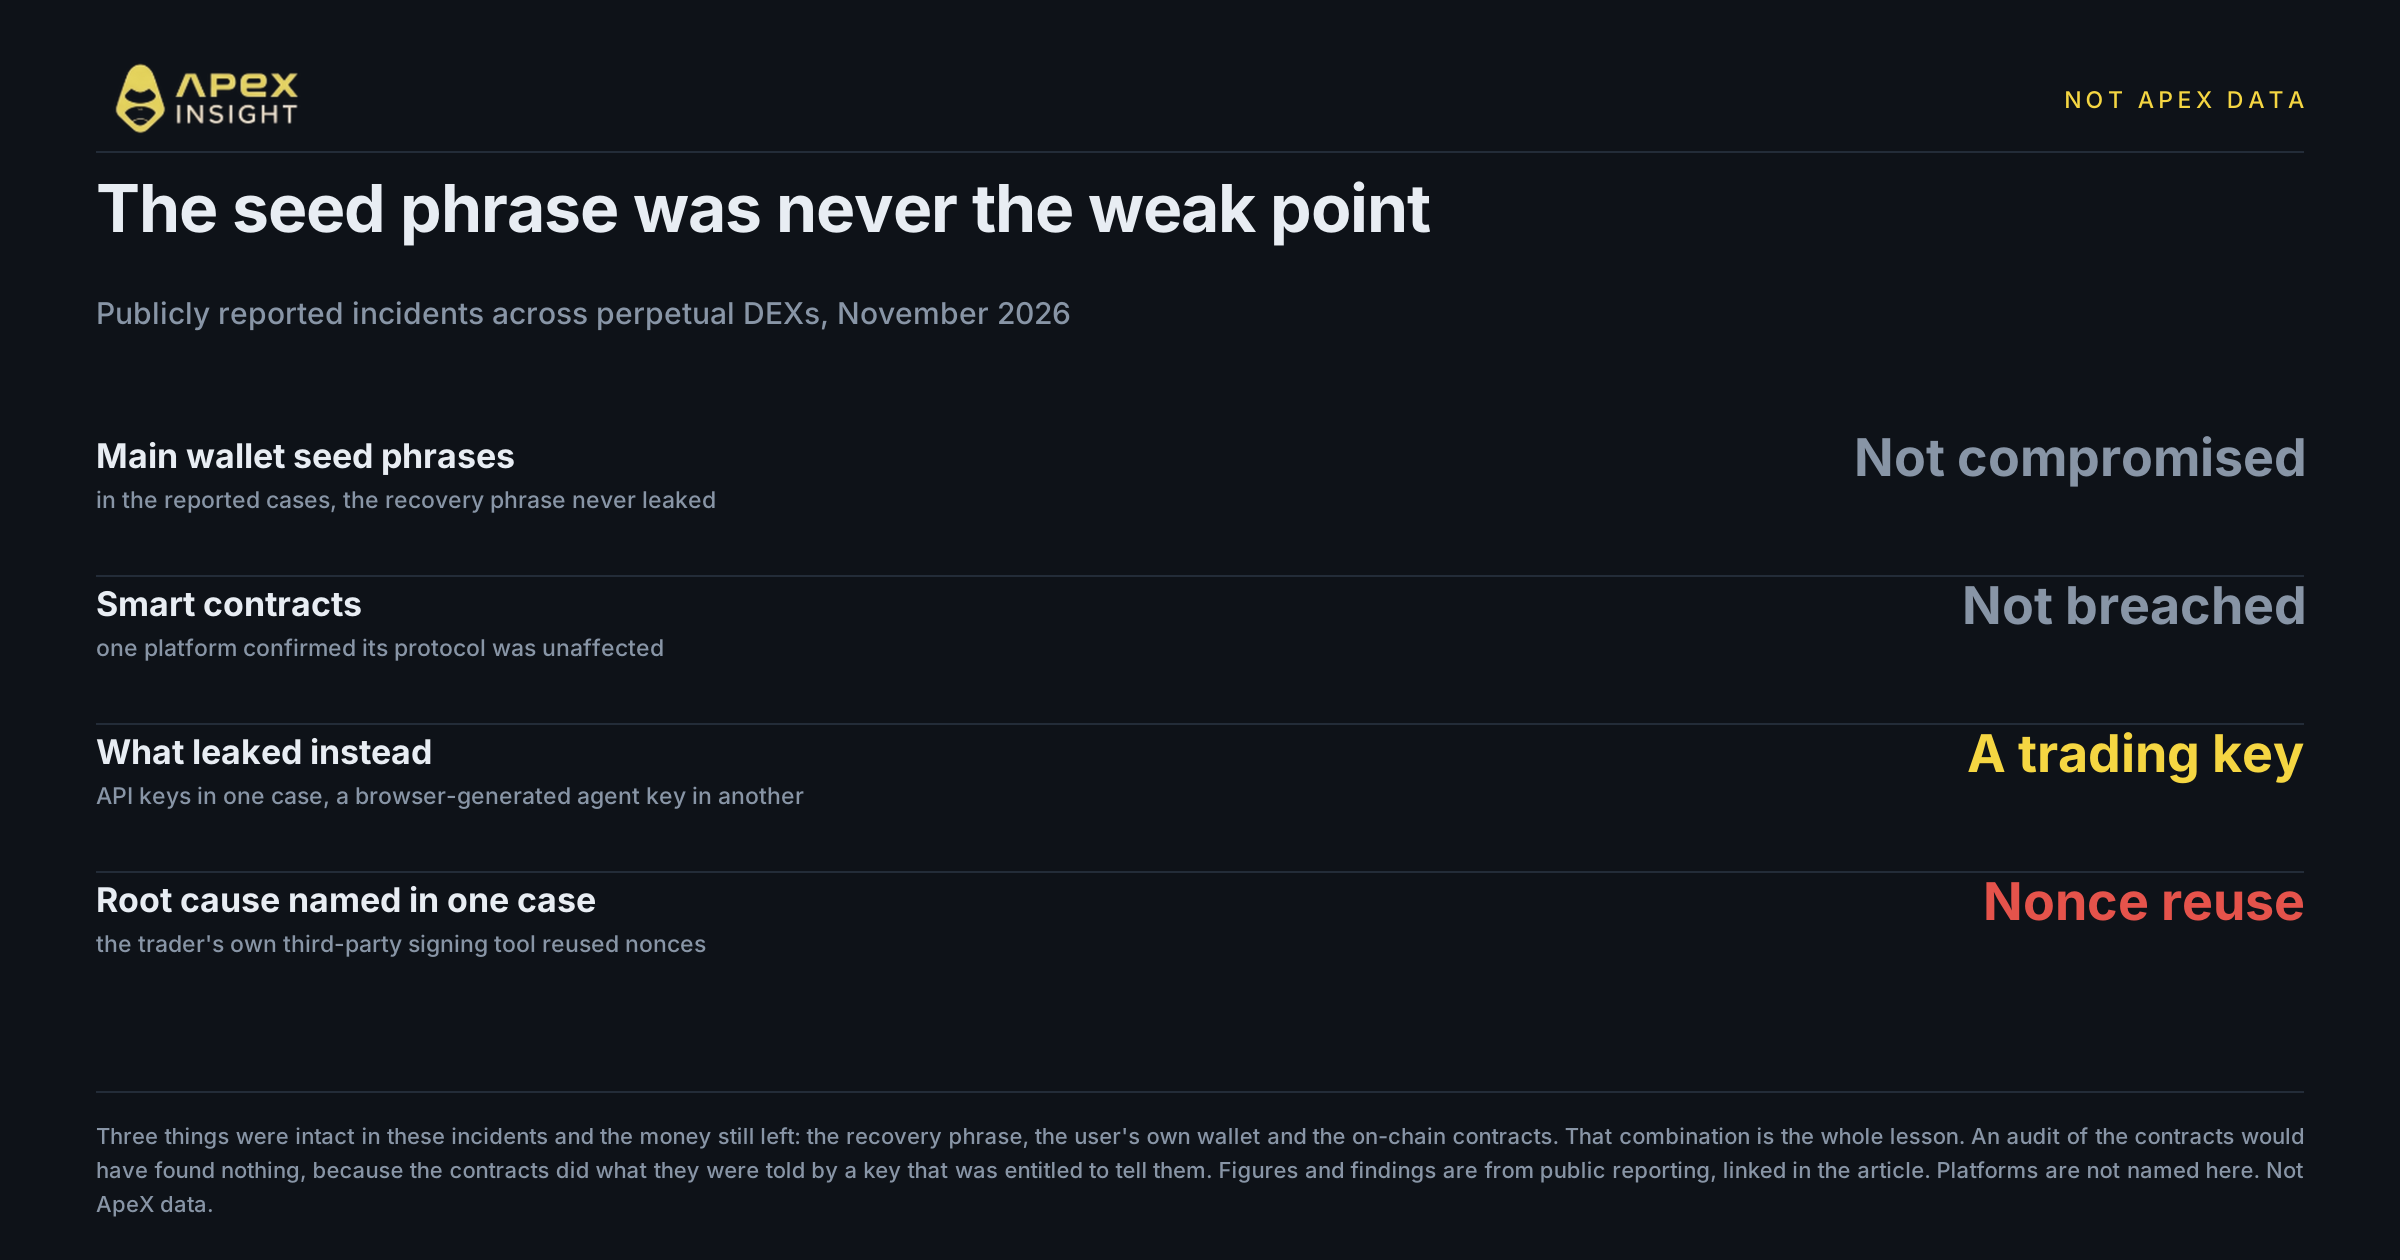
دو حادثه در یک بازه دوهفتهای الگو را نشان میدهند.
در ۱۶ نوامبر، یک DEX دائمی پس از نقضی مرتبط با یک trading API key افشاشده، برداشتها را متوقف کرد و گفت پروتکل و قراردادهای هوشمندش آسیبی ندیدهاند. حدود ۱۰.۴ میلیون دلار USDC در یک برداشت خارج شد و پژوهشگران مجموع را در دو حساب بازارساز نزدیک به ۱۵.۵ میلیون دلار دانستند.
گزارش پس از حادثه نشت را به نرمافزار امضایی نسبت داد که معاملهگر خارج از پلتفرم استفاده کرده بود؛ نرمافزار nonceهای رمزنگاری را دوباره استفاده کرده بود و هرکس امضاهای حاصل را میدید میتوانست private key را بازسازی کند. برداشتها همان روز از سر گرفته شد و سازوکار guardian باقیمانده را منجمد کرد و به شورای امنیت اجازه داد حدود ۵ میلیون دلار را به معاملهگر آسیبدیده بازگرداند.
این جزئیات ارزش تأمل دارد، زیرا با برداشت ساده در تضاد است. پلتفرم گفت کد خودش مقصر نبود، ظرف چند ساعت واکنش نشان داد و حدود نیمی از مبلغ خارجشده از قرارداد برگشت. بااینحال پول خارج شد، چون یک اعتبارنامه اختیار جابهجایی آن را داشت.
چهار روز پیش از آن، کاربر یک پلتفرم دیگر ادعا کرد agent key حسابش را طی ۴۴ دقیقه خالی کرده است؛ به گفته او ۳۳ بیتکوین فروخته و حدود ۴.۵۶ میلیون USDT در هفت انتقال داخلی جابهجا شده بود. آن پلتفرم گفت تیمی برای تحقیق تشکیل داده است. این ادعا روایت کاربر است و یافتهای تأییدشده محسوب نمیشود.
مبالغ را کنار بگذارید و به واقعیت مشترک هر دو مورد نگاه کنید. عبارت بازیابی امن بود. کیف پول خود کاربر امن بود. کد روی زنجیره امن بود. بااینحال پول خارج شد.
به همین دلیل، «قراردادهای ما ممیزی شدهاند» پاسخ کاملی به «آیا وجوه من امن هستند؟» نیست. ممیزی بررسی میکند قراردادها آنچه را به آنها گفته میشود انجام میدهند یا نه؛ اما بررسی نمیکند چه کسی اجازه دارد به آنها دستور بدهد.
یک کلید نباید هر دو اختیار را داشته باشد
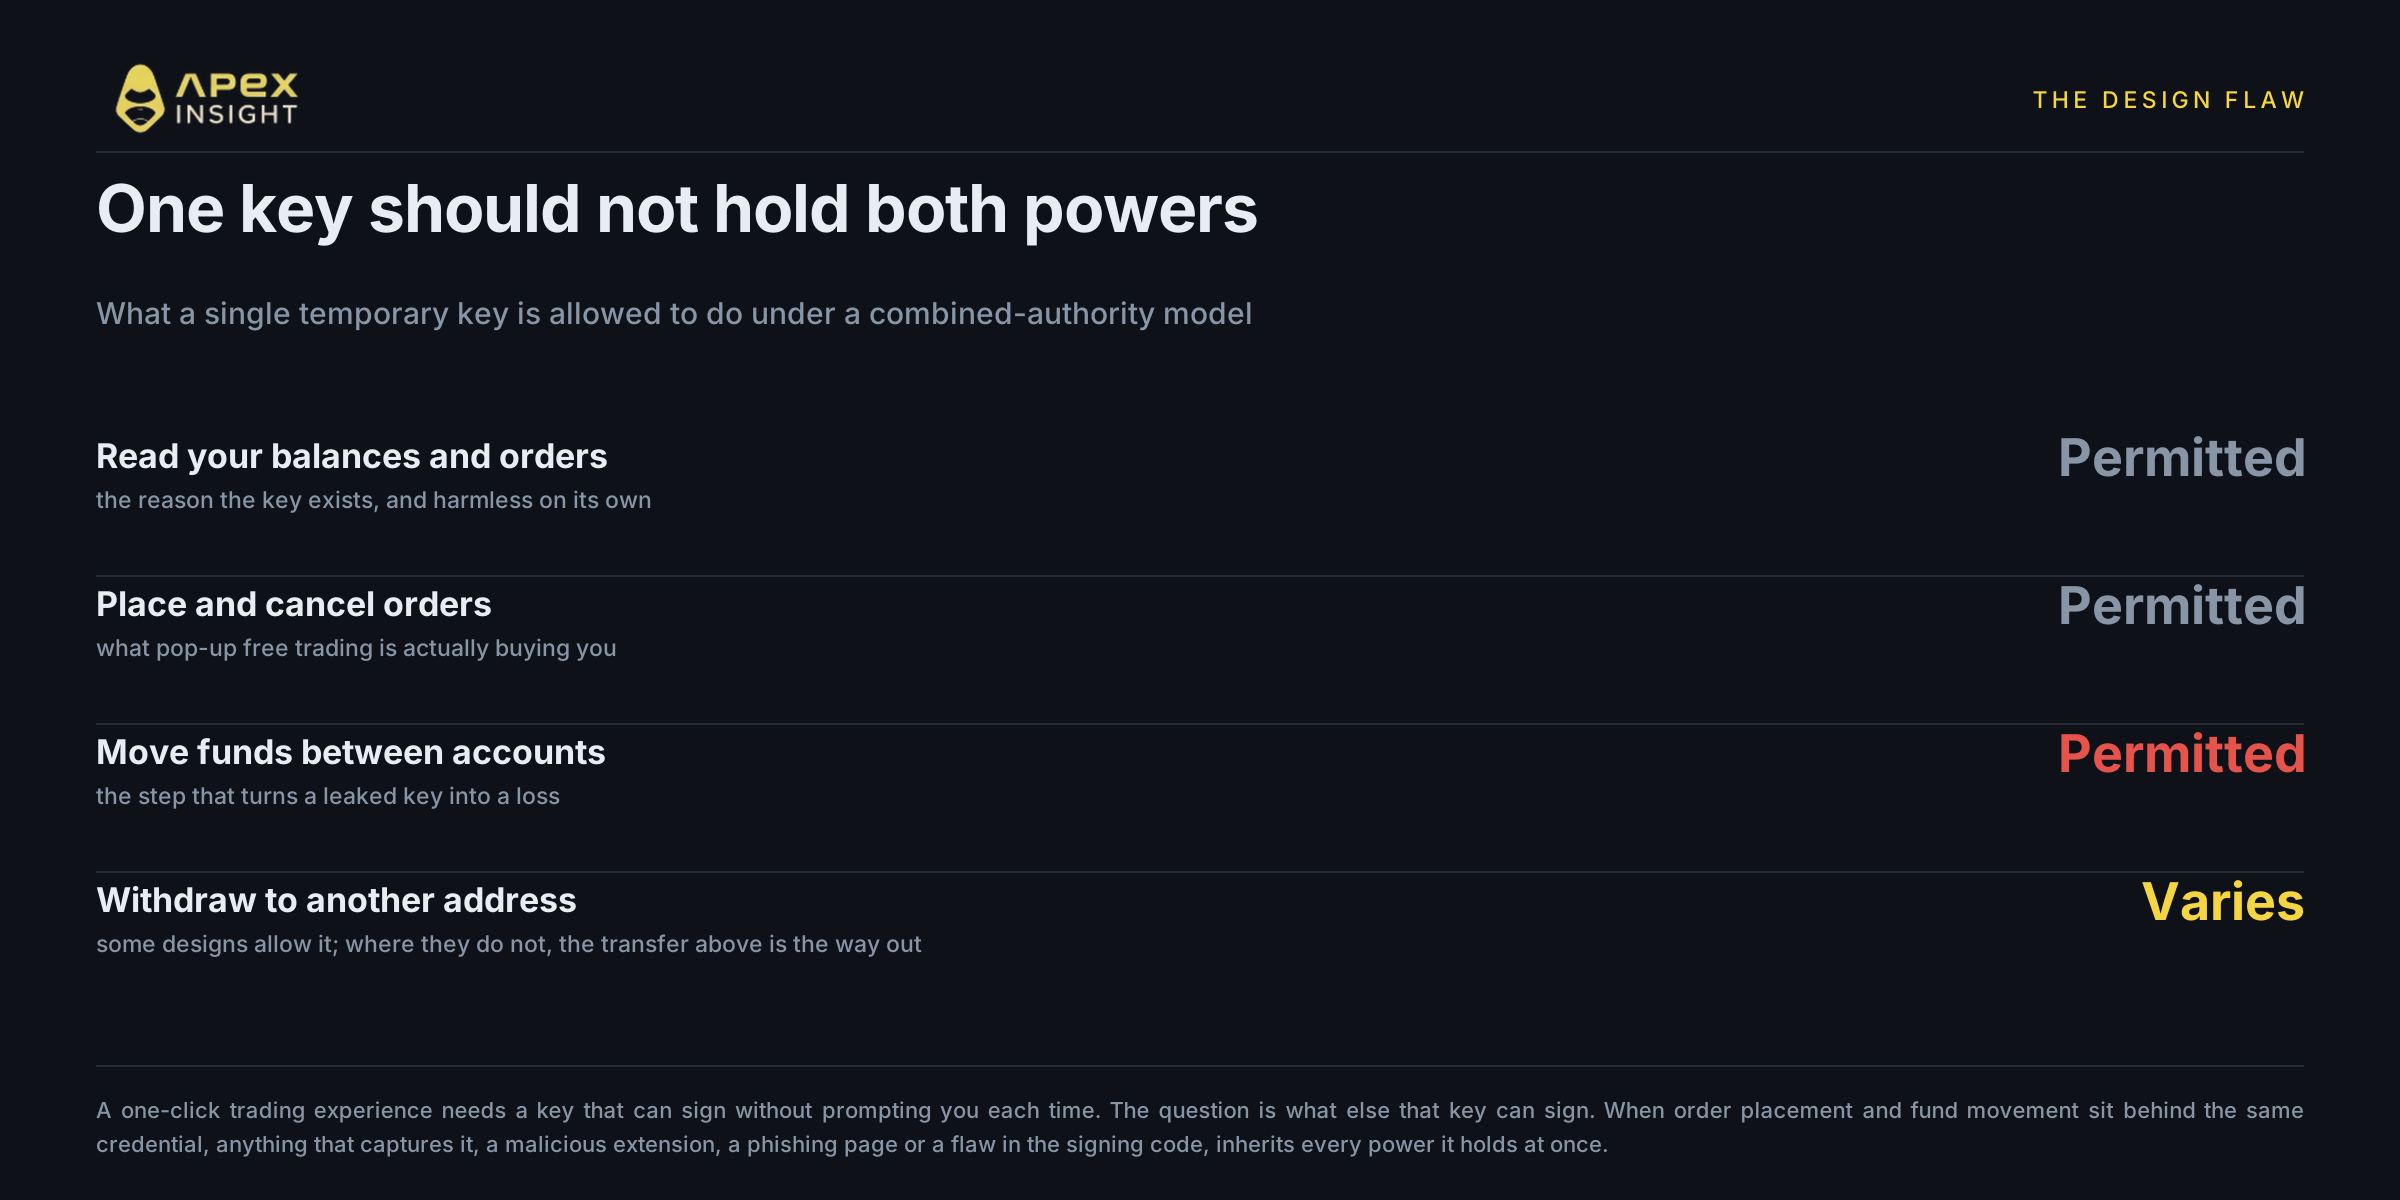
معاملات دائمی یک مشکل تجربه کاربری دارد. امضای هر سفارش در پنجره بازشوی کیف پول با هر سرعتی غیرقابلاستفاده است، بنابراین پلتفرمها یک کلید موقت در مرورگر ایجاد میکنند که بدون درخواست مکرر، از طرف شما امضا کند. این روش منطقی و در سراسر صنعت رایج است.
سؤال این است که آن کلید اجازه دارد چه چیزهای دیگری را امضا کند.
در مدل اختیار ترکیبی، یک اعتبارنامه میتواند حساب شما را بخواند، سفارشها را ثبت و لغو کند، وجوه را بین حسابها جابهجا کند و در برخی طراحیها برداشت انجام دهد. هر مجوز بهتنهایی قابل دفاع است؛ اما مجموع آنها یعنی هر چیزی که کلید را بهدست آورد، تمام اختیاراتش را یکجا به ارث میبرد. یک افزونه مخرب مرورگر، صفحه فیشینگ یا نقص خود کد امضا به عبارت بازیابی شما نیاز ندارد؛ زیرا از قبل چیزی در اختیار دارد که لایه تسویه از آن اطاعت میکند.
انتقال داخلی مهمترین مرحله است و مردم معمولاً آن را نادیده میگیرند. کلیدی که نمیتواند به آدرس خارجی برداشت کند، اگر بتواند ارزش را بین حسابها جابهجا کند همچنان خطرناک است؛ زیرا مهاجمی که حساب مقصد را کنترل میکند فقط به همان انتقال نیاز دارد. این موضوع به آنچه گزارش پس از حادثه درباره آن مورد توضیح داد نزدیک است: API keyهای پلتفرم نمیتوانستند وجوه را مستقیماً از حساب قربانی به کیف پول خارجی منتقل کنند، بنابراین ارزش بهصورت داخلی به استخری منتقل شد که مهاجم از قبل کنترل میکرد و سپس از آنجا خارج شد.
ApeX Omni دسترسی را به دو سامانه کلید تقسیم میکند
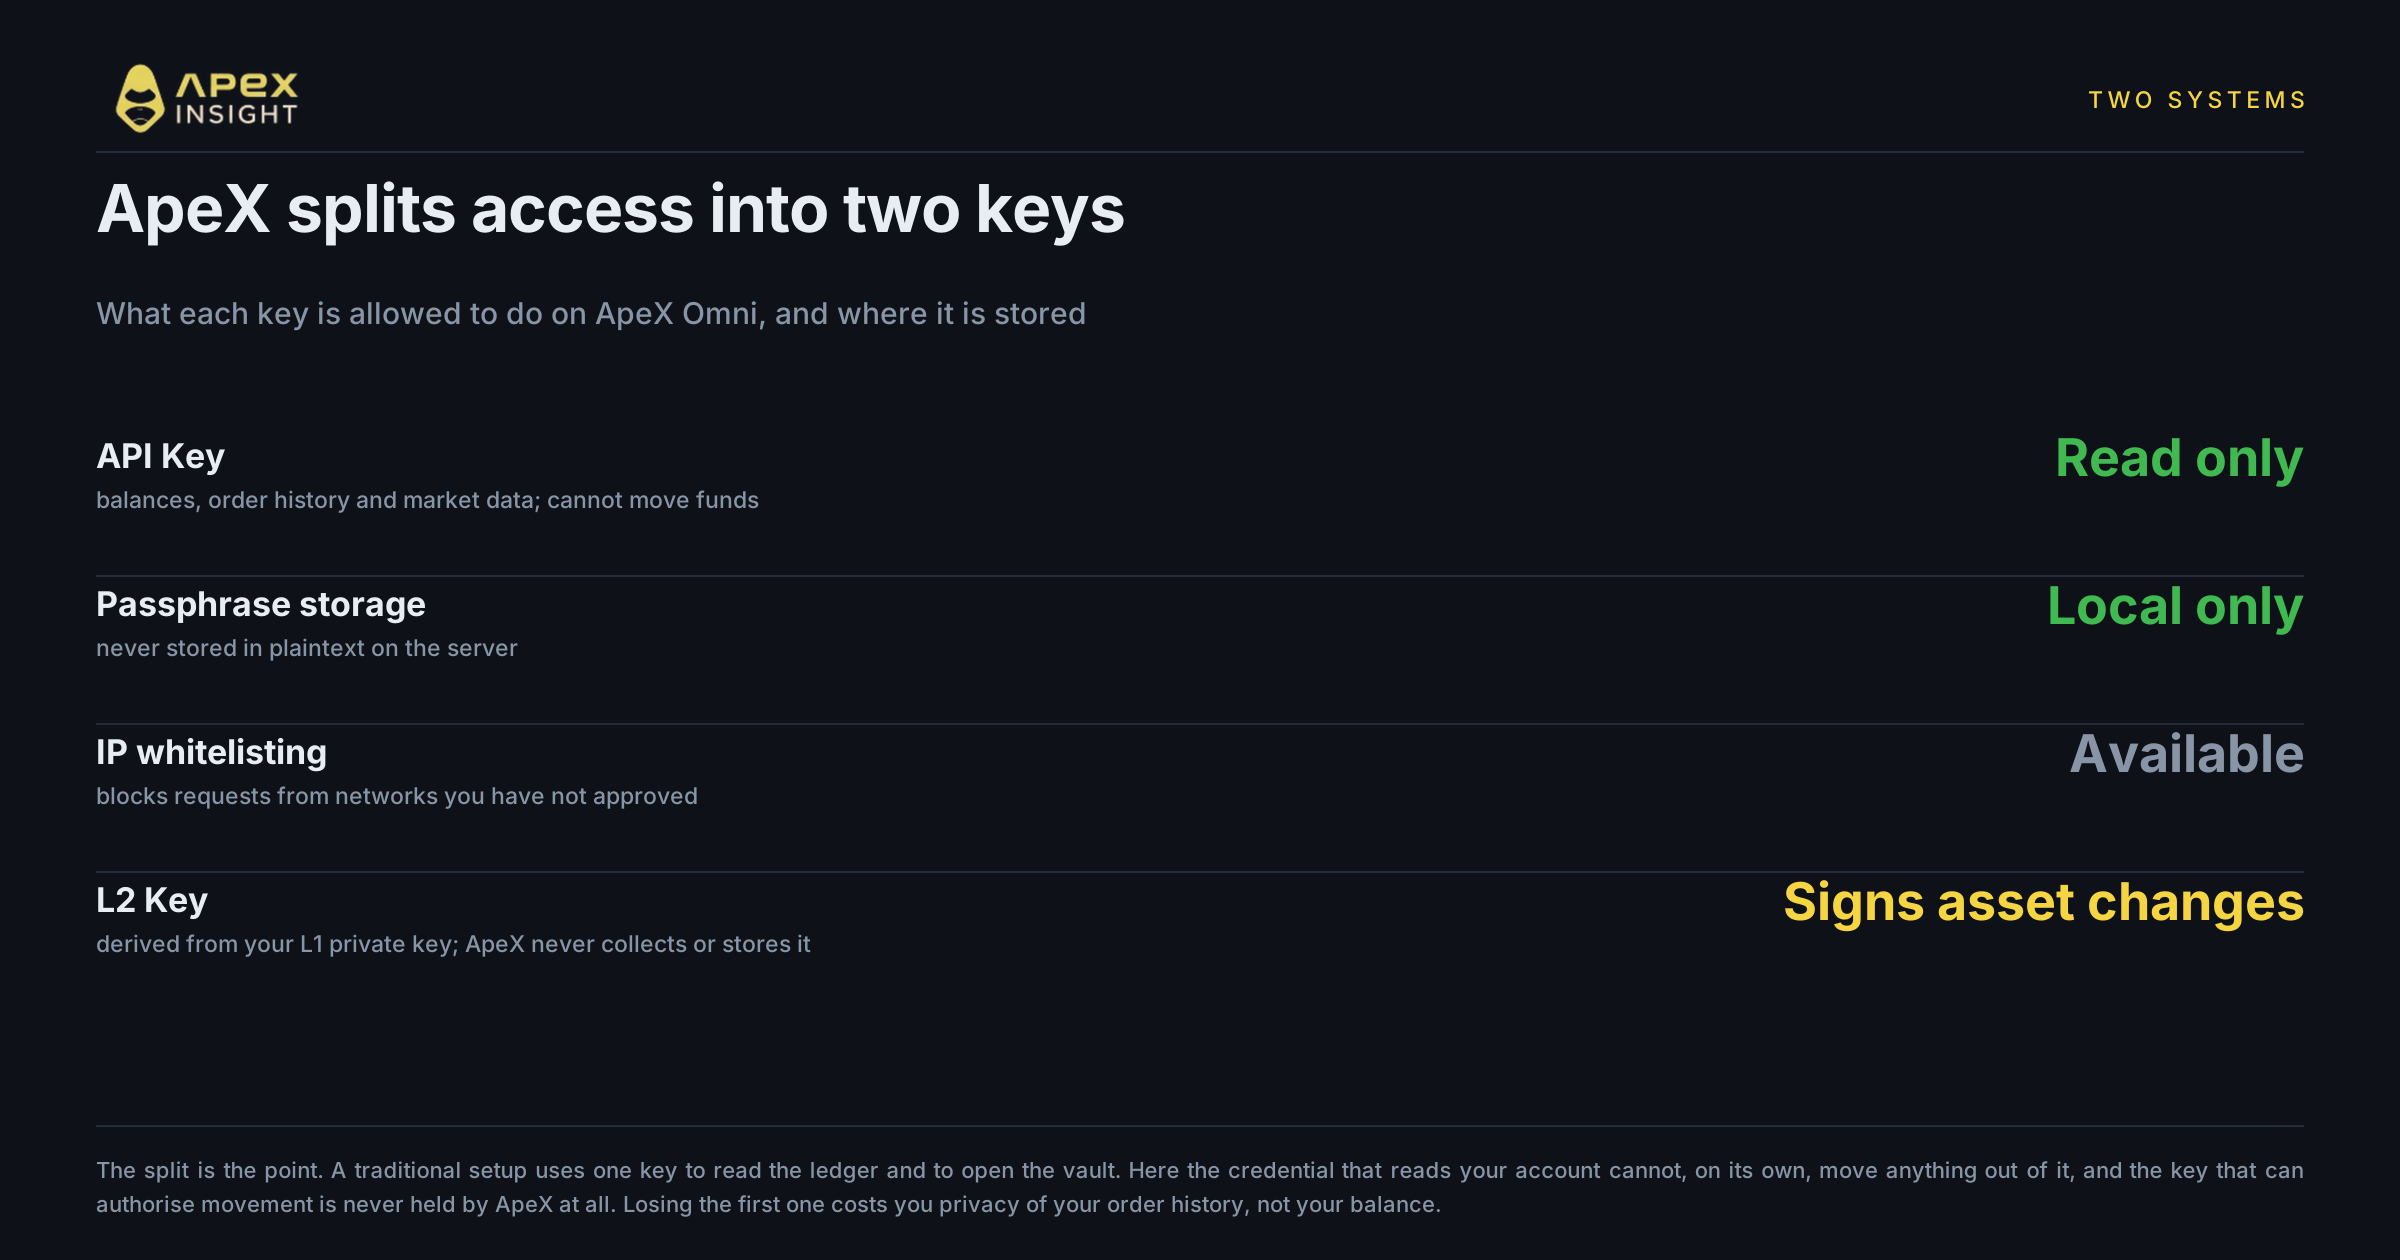
در تنظیمات سنتی تککلیدی، همان کلید برای مشاهده دفترکل و باز کردن خزانه استفاده میشود. ApeX Omni این وظایف را در دو سامانه مستقل جدا میکند.
API Key یک بازرس فقطخواندنی است. این کلید هنگام اتصال کیف پول و ورود ایجاد میشود و شامل Key، Secret و Passphrase سفارشی است. دسترسی آن به خواندن محدود است: موجودی حساب، تاریخچه سفارشها و دادههای بازار. نمیتواند انتقال وجه را آغاز کند. سرور Passphrase را بهصورت متن ساده ذخیره نمیکند، بنابراین اعتبارنامهها روی دستگاه خودتان باقی میمانند، نه در مخزن مرکزیای که به هدف تبدیل شود. همچنین از اتصال به whitelist آیپی پشتیبانی میکند؛ پس پس از فعالسازی، درخواستهای شبکههایی که تأیید نکردهاید حتی در صورت افشای اعتبارنامهها رد میشوند.
L2 Key تغییرات وضعیت دارایی را امضا میکند. این کلید یک جفتکلید نامتقارن است که بهصورت قطعی از private key شما در شبکه اصلی Ethereum مشتق میشود. ApeX آن را جمعآوری یا ذخیره نمیکند. این همان معنای غیرامانی بودن در عمل است: در سمت ما نسخهای از signing key وجود ندارد که افشا، احضار یا نادرست مدیریت شود.
نتیجه مفید را میتوان از هزینه هر افشا فهمید. اگر API Key شما افشا شود، مهاجم میفهمد چه چیزی دارید و چه معاملهای کردهاید. این یک مشکل حریم خصوصی است، اما بهخودیخود مشکل توان پرداخت نیست، زیرا اعتبارنامه بهتنهایی نمیتواند چیزی را جابهجا کند.
جابهجایی پول به هر دو امضا نیاز دارد
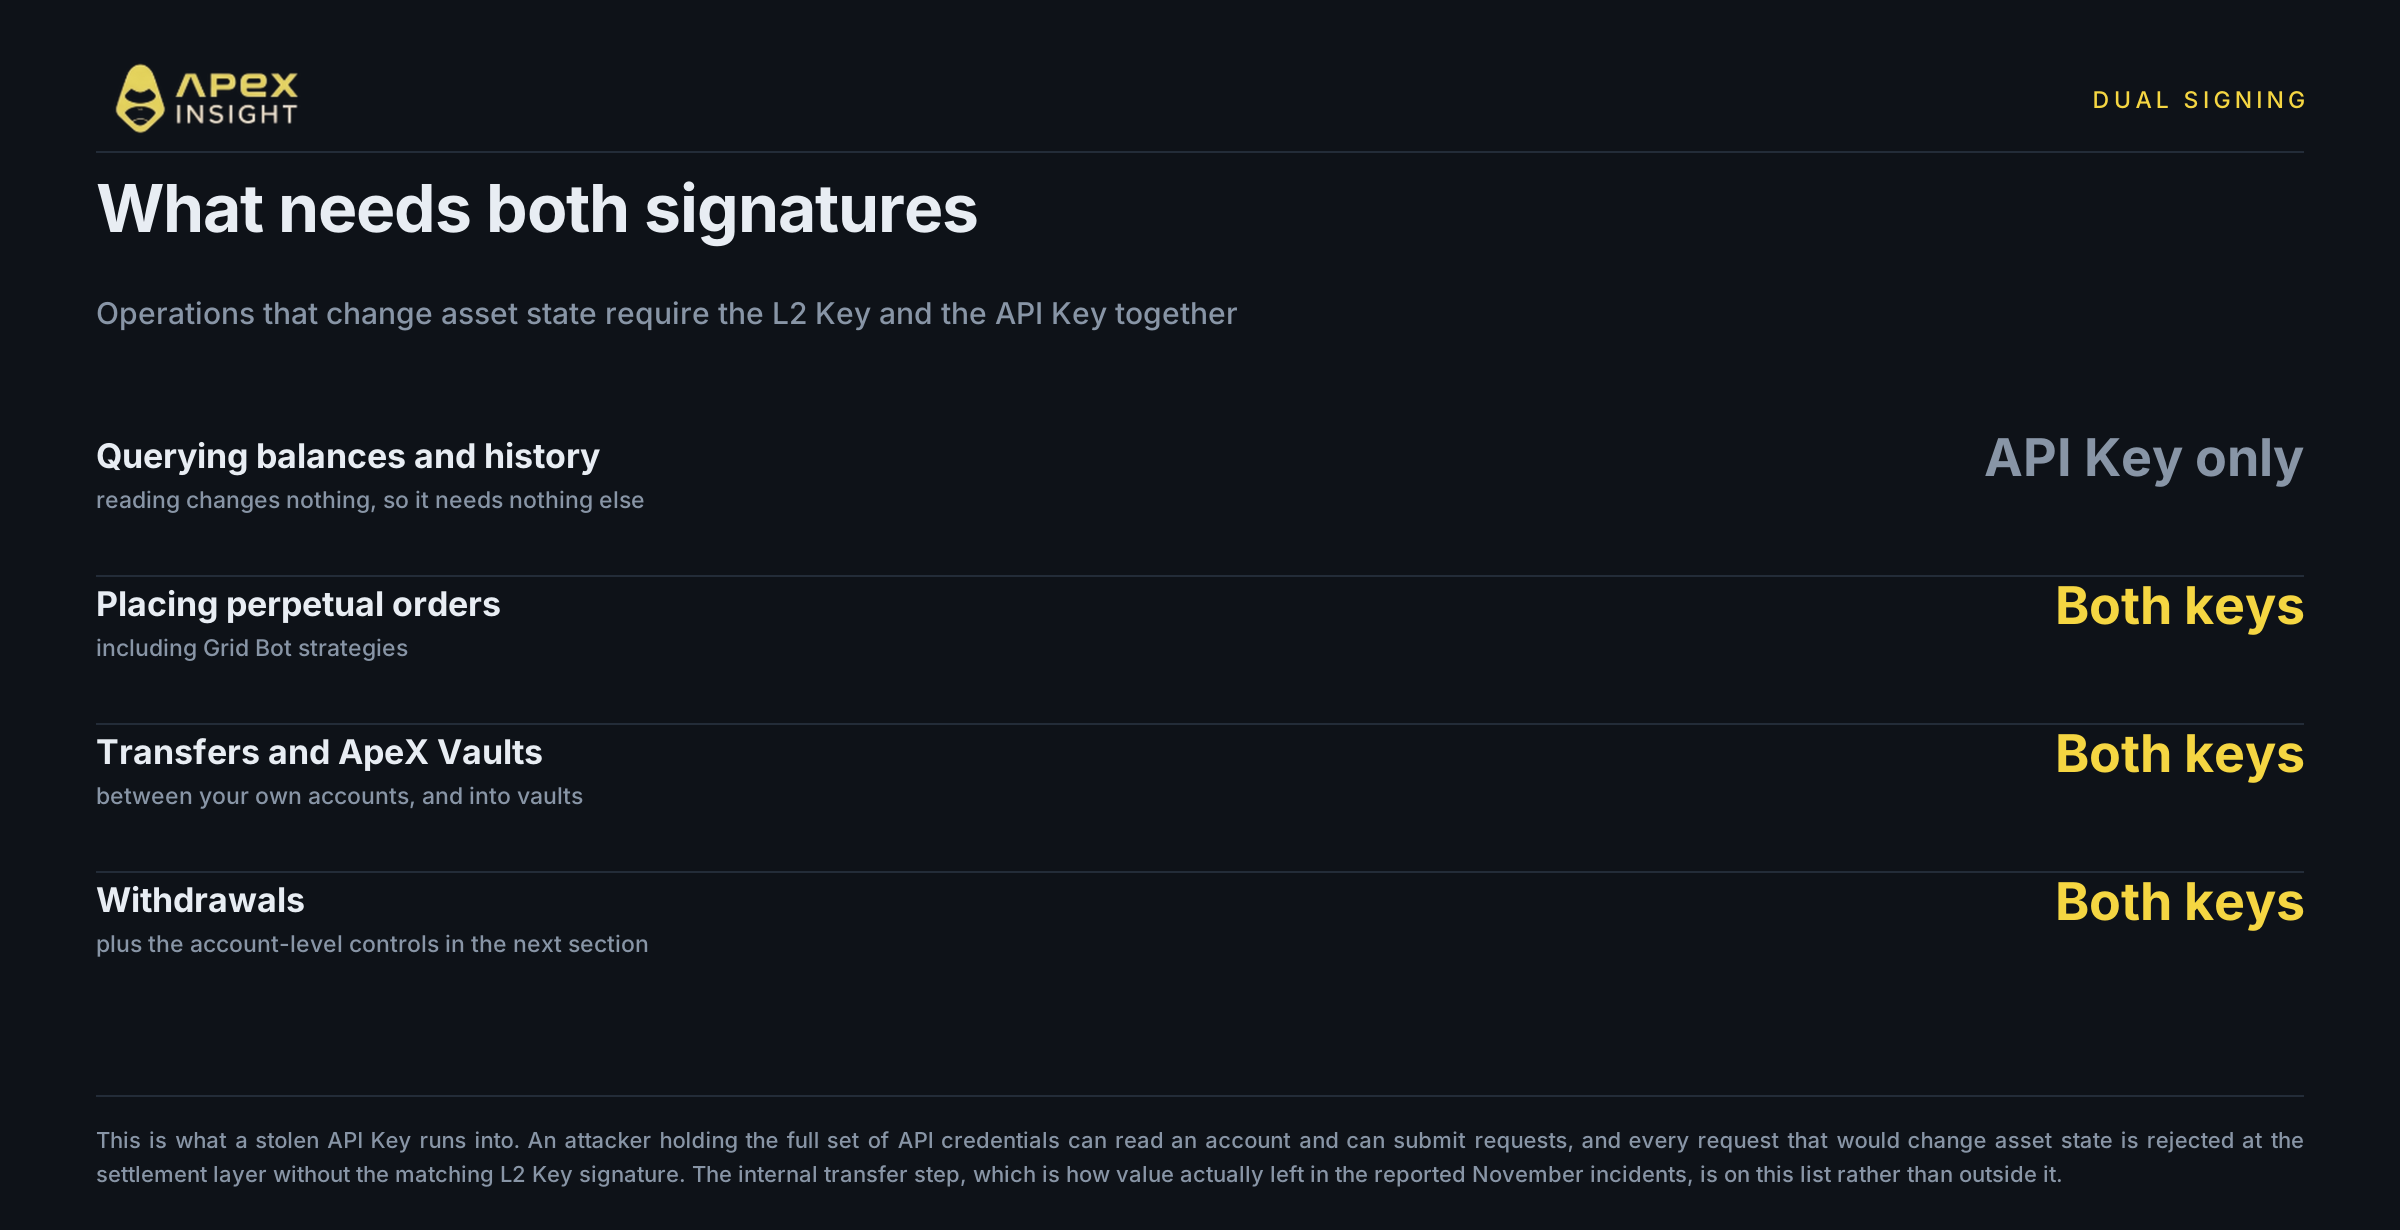
خواندن حساب فقط به احراز هویت API Key نیاز دارد. هر عملیاتی که وضعیت دارایی را تغییر دهد به L2 Key و API Key بهصورت همزمان نیاز دارد؛ این الزام را موتور ریسک اعمال میکند، نه رابط کاربری.
این فهرست شامل ثبت سفارشهای دائمی و ایجاد استراتژیهای Grid Bot، انتقال بین حسابهای خودتان، اشتراک در ApeX Vaults و آغاز برداشتهاست.
سناریو را مستقیم در نظر بگیرید. مهاجم مجموعه کامل اعتبارنامههای API شما را بهدست میآورد و میکوشد با معاملات یا انتقالهای غیرعادی حساب را خالی کند. هر درخواست تغییر وضعیت در لایه تسویه رد میشود، زیرا امضای متناظر L2 Key وجود ندارد. API Key بهتنهایی موجب زیان نمیشود.
توجه کنید انتقال داخلی کجاست: در فهرست امضای دوگانه، نه بیرون از آن. مرحلهای که در حوادث گزارششده نوامبر ارزش را خارج کرد، یکی از عملیاتی است که این طراحی آن را حرکت دارایی میداند، نه فعالیت عادی حساب.
سؤال منصفانه این است که اگر L2 Key افشا شود چه اتفاقی میافتد. این نوع دیگری از مواجهه با خطر است، زیرا به منشأ کلید مربوط میشود. این کلید از private key شما در شبکه اصلی Ethereum مشتق شده؛ بنابراین اعتبارنامهای نیست که ApeX برای شما صادر کرده باشد، ما نمیتوانیم آن را دوباره صادر کنیم و هرگز به ما منتقل یا نزد ما نگهداری نمیشود. حفاظت از آن همان مسئله حفاظت از کیف پولی است که از آن مشتق شده و صنعت این مسئله را بهخوبی میشناسد. دستاورد جداسازی این است که اعتبارنامهای که ما صادر میکنیم و حساب شما را میخواند، دیگر بهتنهایی قادر به جابهجایی پول نیست. کلید مهمتر، کلیدی است که از کیف پول شما مشتق شده، نه کلیدی که ما صادر کردهایم.
برداشتها دو قفل دیگر هم دارند
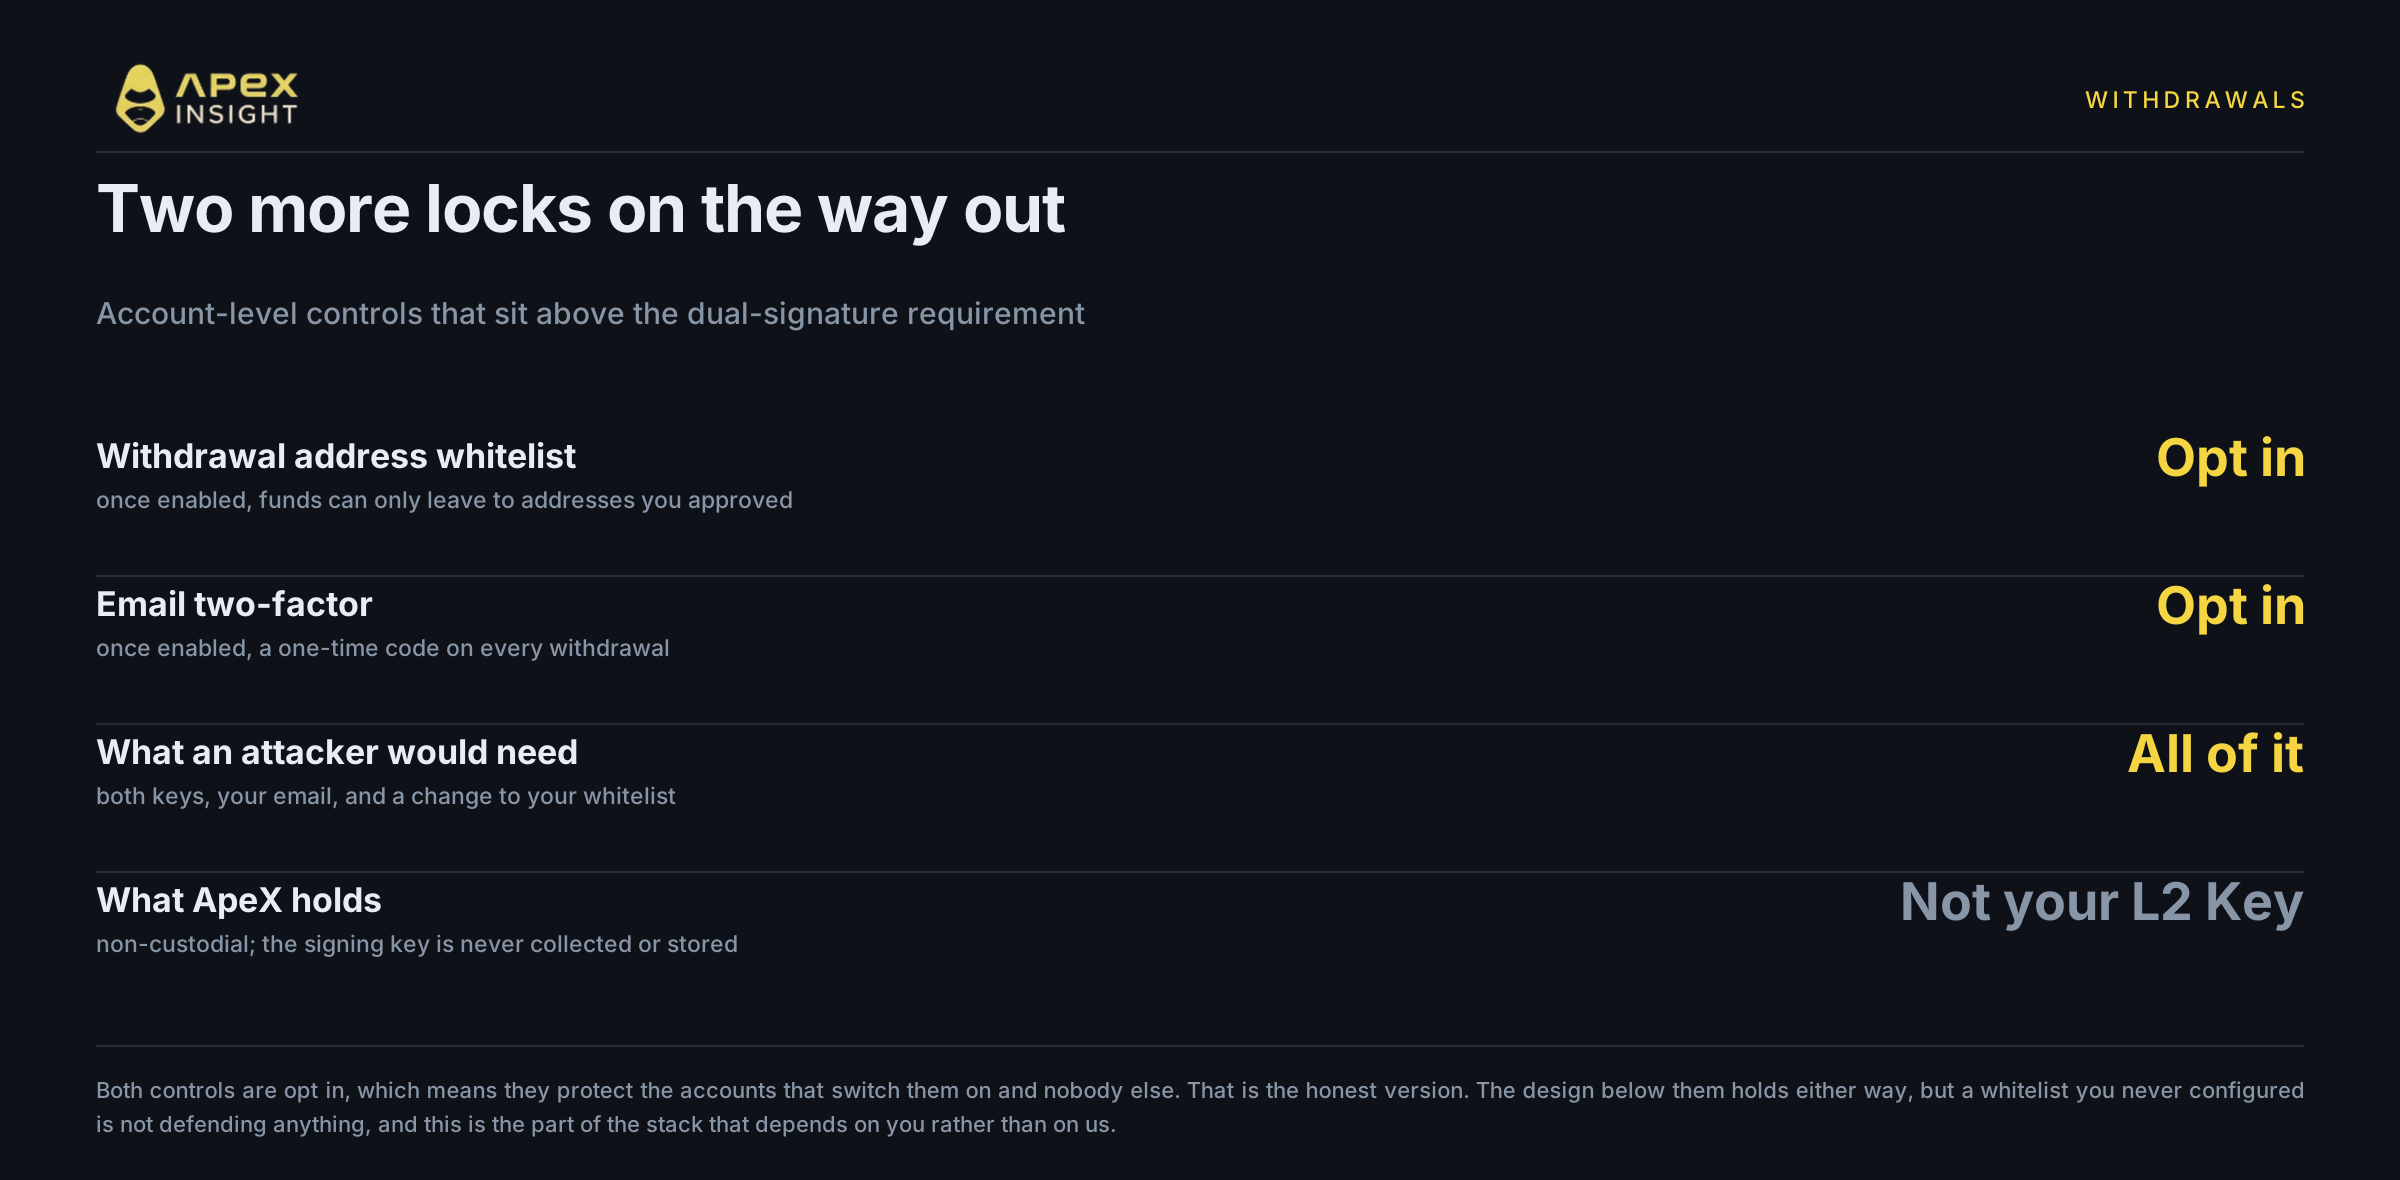
برداشت آخرین در است، بنابراین علاوه بر الزام امضای دوگانه کنترلهای دیگری هم دارد.
whitelist آدرس برداشت برداشتها را به آدرسهای گیرندهای محدود میکند که از قبل تأیید کردهاید. مهاجمی که somehow تمام شرایط دیگر را هم برآورده کند، باز نمیتواند وجوه را به آدرسی خارج از فهرست شما بفرستد.
احراز هویت دومرحلهای ایمیلی پیش از ارسال برداشت، به کدی یکبارمصرف نیاز دارد که به آدرس ایمیل متصل شما ارسال میشود.
با کنار هم گذاشتن این موارد، مهاجم به API Key، L2 Key، دسترسی به ایمیل شخصی شما و توانایی تغییر whitelist نیاز دارد. صرفاً به خطر افتادن محیط محلی کافی نیست.
یک نکته مهم را باید همینجا گفت: هر دو کنترل اختیاری هستند. آنها از حسابهایی محافظت میکنند که فعالشان کردهاند و برای حسابهایی که فعالشان نکردهاند کاری انجام نمیدهند. معماری زیربنایی در هر دو حالت برقرار است، اما whitelistای که هرگز تنظیم نکردهاید از چیزی محافظت نمیکند.
این طراحی چه کارهایی نمیکند
صفحه امنیتیای که فقط نقاط قوت را فهرست کند، بازاریابی است؛ بنابراین نیمه دیگر ماجرا را هم ببینید.
این طراحی از حسابی که صاحبش برداشت مخرب را تأیید کند محافظت نمیکند. اگر مهاجم شما را متقاعد کند آدرسش را به whitelist اضافه کنید و سپس کد ایمیل را تأیید کنید، همه کنترلهای بالا درست عمل کردهاند و پول همچنان از بین رفته است. مهندسی اجتماعی خارج از مدل تهدیدی است که جداسازی کلیدها به آن میپردازد.
از دست رفتن کیف پول L1ای را که L2 Key از آن مشتق شده محافظت نمیکند. آن ریشه درخت است؛ اگر به خطر بیفتد، هیچچیز پایینتر از آن کمک نمیکند.
کنترلهای اختیاری را خودکار نمیکند. whitelisting، احراز هویت دومرحلهای ایمیلی و اتصال IP بهصورت پیشفرض خاموش هستند.
ApeX را از استدلال خودش مستثنا نمیکند. موتور ریسک و لایه تسویهای که امضای دوگانه را اعمال میکنند زیرساخت ما هستند، و این مقاله استدلال کرده که سؤال مهم فقط این نیست که کد درست اجرا میشود یا نه؛ بلکه چه کسی اجازه دارد به آن دستور بدهد. این سؤال درباره ما هم صدق میکند و خواننده حق دارد آن را مطرح کند.
همچنین ریسک بازار را حذف نمیکند؛ همان ریسکی که بیشتر معاملهگران واقعاً با آن روبهرو میشوند. لیکوییدیشن اهمیتی نمیدهد کلیدهای شما چقدر خوب از هم جدا شدهاند.
آنچه معماری حذف میکند، شکست مشخصی است که زیانهای نوامبر را ایجاد کرد: یک اعتبارنامه افشاشده که بهتنهایی اختیار جابهجایی وجوه را داشت.
برای مقابله با آن چه باید کرد
امروز انجام چهار کار ارزش دارد و سه مورد از آنها کمتر از یک دقیقه زمان میبرند.
کنترلهای اختیاری را فعال کنید. whitelist آدرس برداشت، احراز هویت دومرحلهای ایمیلی و whitelist آیپی بخشهایی از این لایه هستند که به شما وابستهاند. تا زمانی که آنها را فعال نکنید خاموش میمانند.
Passphrase خود را آفلاین نگه دارید. نه در فضای ابری رمزنگارینشده و نه در برنامه پیامرسان. سرور آن را بهصورت متن ساده نگه نمیدارد، بنابراین نسخهای که در یک گفتوگو قرار دارد ضعیفترین نسخه موجود است.
برای معامله از مرورگر پاک استفاده کنید. یکی از حوادث نوامبر از طریق کلیدی انجام شد که در مرورگر ایجاد و نگهداری شده بود. افزونههای تأییدنشده میتوانند محتوای صفحه را بخوانند. یک پروفایل یا مرورگر اختصاصی برای حسابهای با ارزش بالا بیشتر این سطح حمله را حذف میکند.
API Key افشاشده را جدی، اما قابلمدیریت بدانید. این یک نقض حریم خصوصی و دلیلی برای تعویض اعتبارنامههاست؛ اما بهتنهایی راهی به موجودی شما نیست.
تنظیمات امنیتی خود را بررسی کنید
whitelist آدرس برداشت، احراز هویت دومرحلهای ایمیلی و whitelist آیپی را فعال کنید.
معامله با ریسک بالای زیان همراه است و اهرم هم سود و هم زیان را افزایش میدهد. هیچ طراحی امنیتی ریسک را بهطور کامل حذف نمیکند و ادعای صادقانه اینجا محدودتر از یک تضمین است: جدا کردن دسترسی خواندن از اختیار امضا و الزام دو امضای مستقل برای هر حرکت دارایی، شکست تککلیدیِ عامل زیانهای نوامبر را حذف میکند. بقیه به کنترلهایی که فعال میکنید و محیطی که از آن معامله میکنید بستگی دارد. این توصیه مالی نیست.
اگر به کمک نیاز دارید، میتوانید از طریق Discord با تیم ما تماس بگیرید.
وبسایت: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
روششناسی. این مقاله هیچ دادهای از قرارداد یا بازار ApeX ندارد، بنابراین هیچ قاعده قیمتی درباره آن اعمال نمیشود. جزئیات حوادث نوامبر ۲۰۲۶ از گزارشهای عمومی گرفته شده و برای هر ادعا پیوند مربوط درج شده است؛ پلتفرمهای درگیر در این مقاله نام برده نمیشوند و یکی از دو حادثه، ادعای خود کاربر آسیبدیده است نه یافتهای تأییدشده؛ این موضوع در محل مربوط ذکر شده است. ارقامی که منابع بهصورت ناسازگار گزارش کردهاند به شکل یک بازه و با انتساب هر دو رقم ارائه شدهاند. توضیح معماری کلید، اعمال امضای دوگانه و کنترلهای برداشت ApeX Omni از مستندات محصول ApeX گرفته شده است. whitelist آدرس برداشت، احراز هویت دومرحلهای ایمیلی و اتصال whitelist آیپی در اینجا بهعنوان کنترلهایی توصیف شدهاند که کاربر فعال میکند؛ وضعیت پیشفرض فعلی هرکدام را در تنظیمات حساب خود بررسی کنید. هیچیک از مطالب اینجا توصیه مالی نیست.