


Na-publish noong 20 Nobyembre 2026
Noong Nobyembre 2026, may dalawang perpetual DEX na nakaranas ng paglabas ng pondo mula sa user at market maker accounts nang walang pahintulot. Ang pinakamahalaga ay hindi ang halaga, kundi kung ano ang nanatiling ligtas habang gumagalaw ang pera.
Sa parehong kaso, hindi nakompromiso ang seed phrase at hindi nalusutan ang smart contract. Sa isa, sinabi ng account holder na walang transaction na nilagdaan at hindi nalantad ang private key ng wallet. Walang makikitang problema sa contract audit dahil ginawa lamang ng contracts ang ipinagawa ng awtorisadong key.
Kaya bakit trading keys ang puntirya, hindi wallets? Dahil sa ilang platform, kasinghalaga ng wallet ang trading key. Kung iisang credential ang maaaring maglagay ng order at maglipat ng pondo, katumbas ng pagnanakaw ng wallet ang pagnanakaw nito—at mas madali itong maabot.
Ipinapaliwanag ng artikulong ito kung ano ang nabigo at kung paano idinisenyo ang ApeX Omni upang hindi maabot ng isang tumagas na credential ang iyong balance.
Hindi seed phrase ang mahinang bahagi
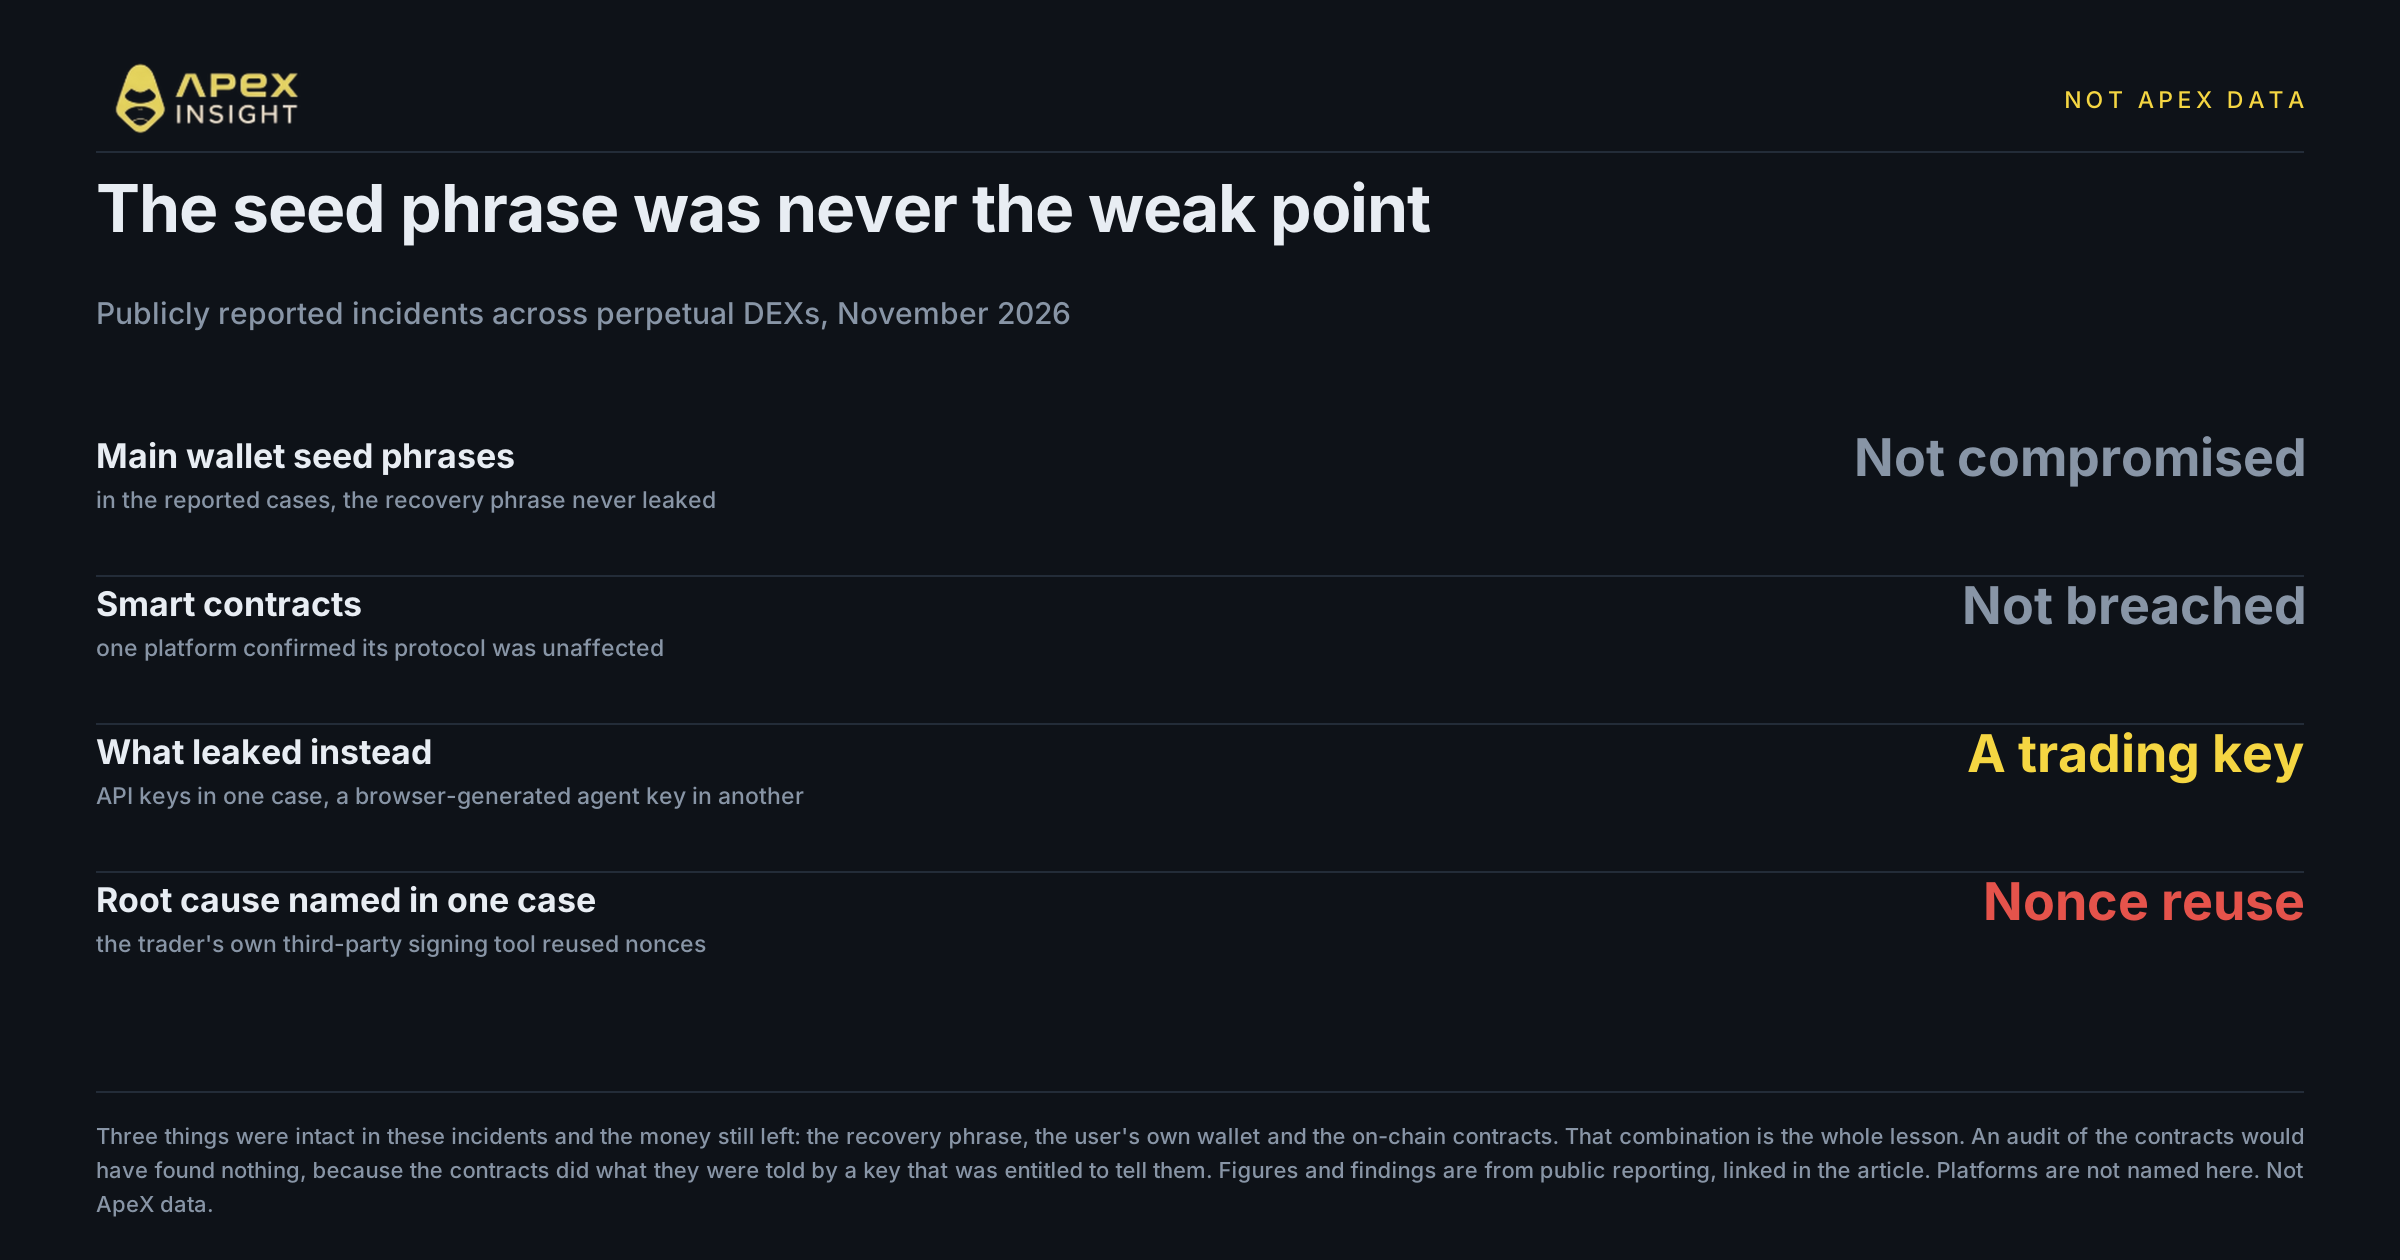
Ipinapakita ng dalawang insidente sa loob ng parehong dalawang linggo ang pattern.
Noong 16 Nobyembre, isang perpetual DEX ang nag-pause ng withdrawals matapos ang breach na iniugnay sa tumagas na trading API key, at sinabing hindi naapektuhan ang protocol at smart contracts. Humigit-kumulang $10.4 milyon na USDC ang lumabas sa isang withdrawal, habang tinantiya ng mga researcher ang kabuuan sa halos $15.5 milyon mula sa dalawang market maker account.
Iniugnay ng post-mortem ang leak sa signing software na ginamit ng trader sa labas ng platform. Muling gumamit ito ng cryptographic nonces, kaya maaaring mabuo ng sinumang nakakakita sa signatures ang private key. Muling binuksan ang withdrawals sa araw ding iyon; ni-freeze ng guardian mechanism ang natira at naibalik ng security council ang humigit-kumulang $5 milyon.
Mahalaga ang detalyeng ito: sinabi ng platform na hindi nito kasalanan ang sariling code, mabilis itong tumugon, at bumalik ang halos kalahati ng nailabas na halaga. Gayunman, lumabas pa rin ang pera dahil may isang credential na may karapatang maglipat nito.
Apat na araw bago iyon, sinabi ng user ng isa pang platform na naubos ng agent key ang account sa loob ng 44 minuto, kabilang ang 33 bitcoin na naibenta at humigit-kumulang 4.56 milyong USDT na nailipat sa pitong internal transfer. Bumuo ang platform ng investigation team; alegasyon ito ng user, hindi pa kumpirmadong finding.
Isantabi ang halaga at tingnan ang parehong katotohanan: ligtas ang recovery phrase, sariling wallet at on-chain code. Pero lumabas pa rin ang pera.
Kaya hindi sapat ang sagot na “audited ang contracts” sa tanong na “ligtas ba ang funds?” Sinusuri ng audit kung ginagawa ng contracts ang ipinag-uutos, hindi kung sino ang maaaring mag-utos.
Hindi dapat hawak ng isang key ang parehong kapangyarihan
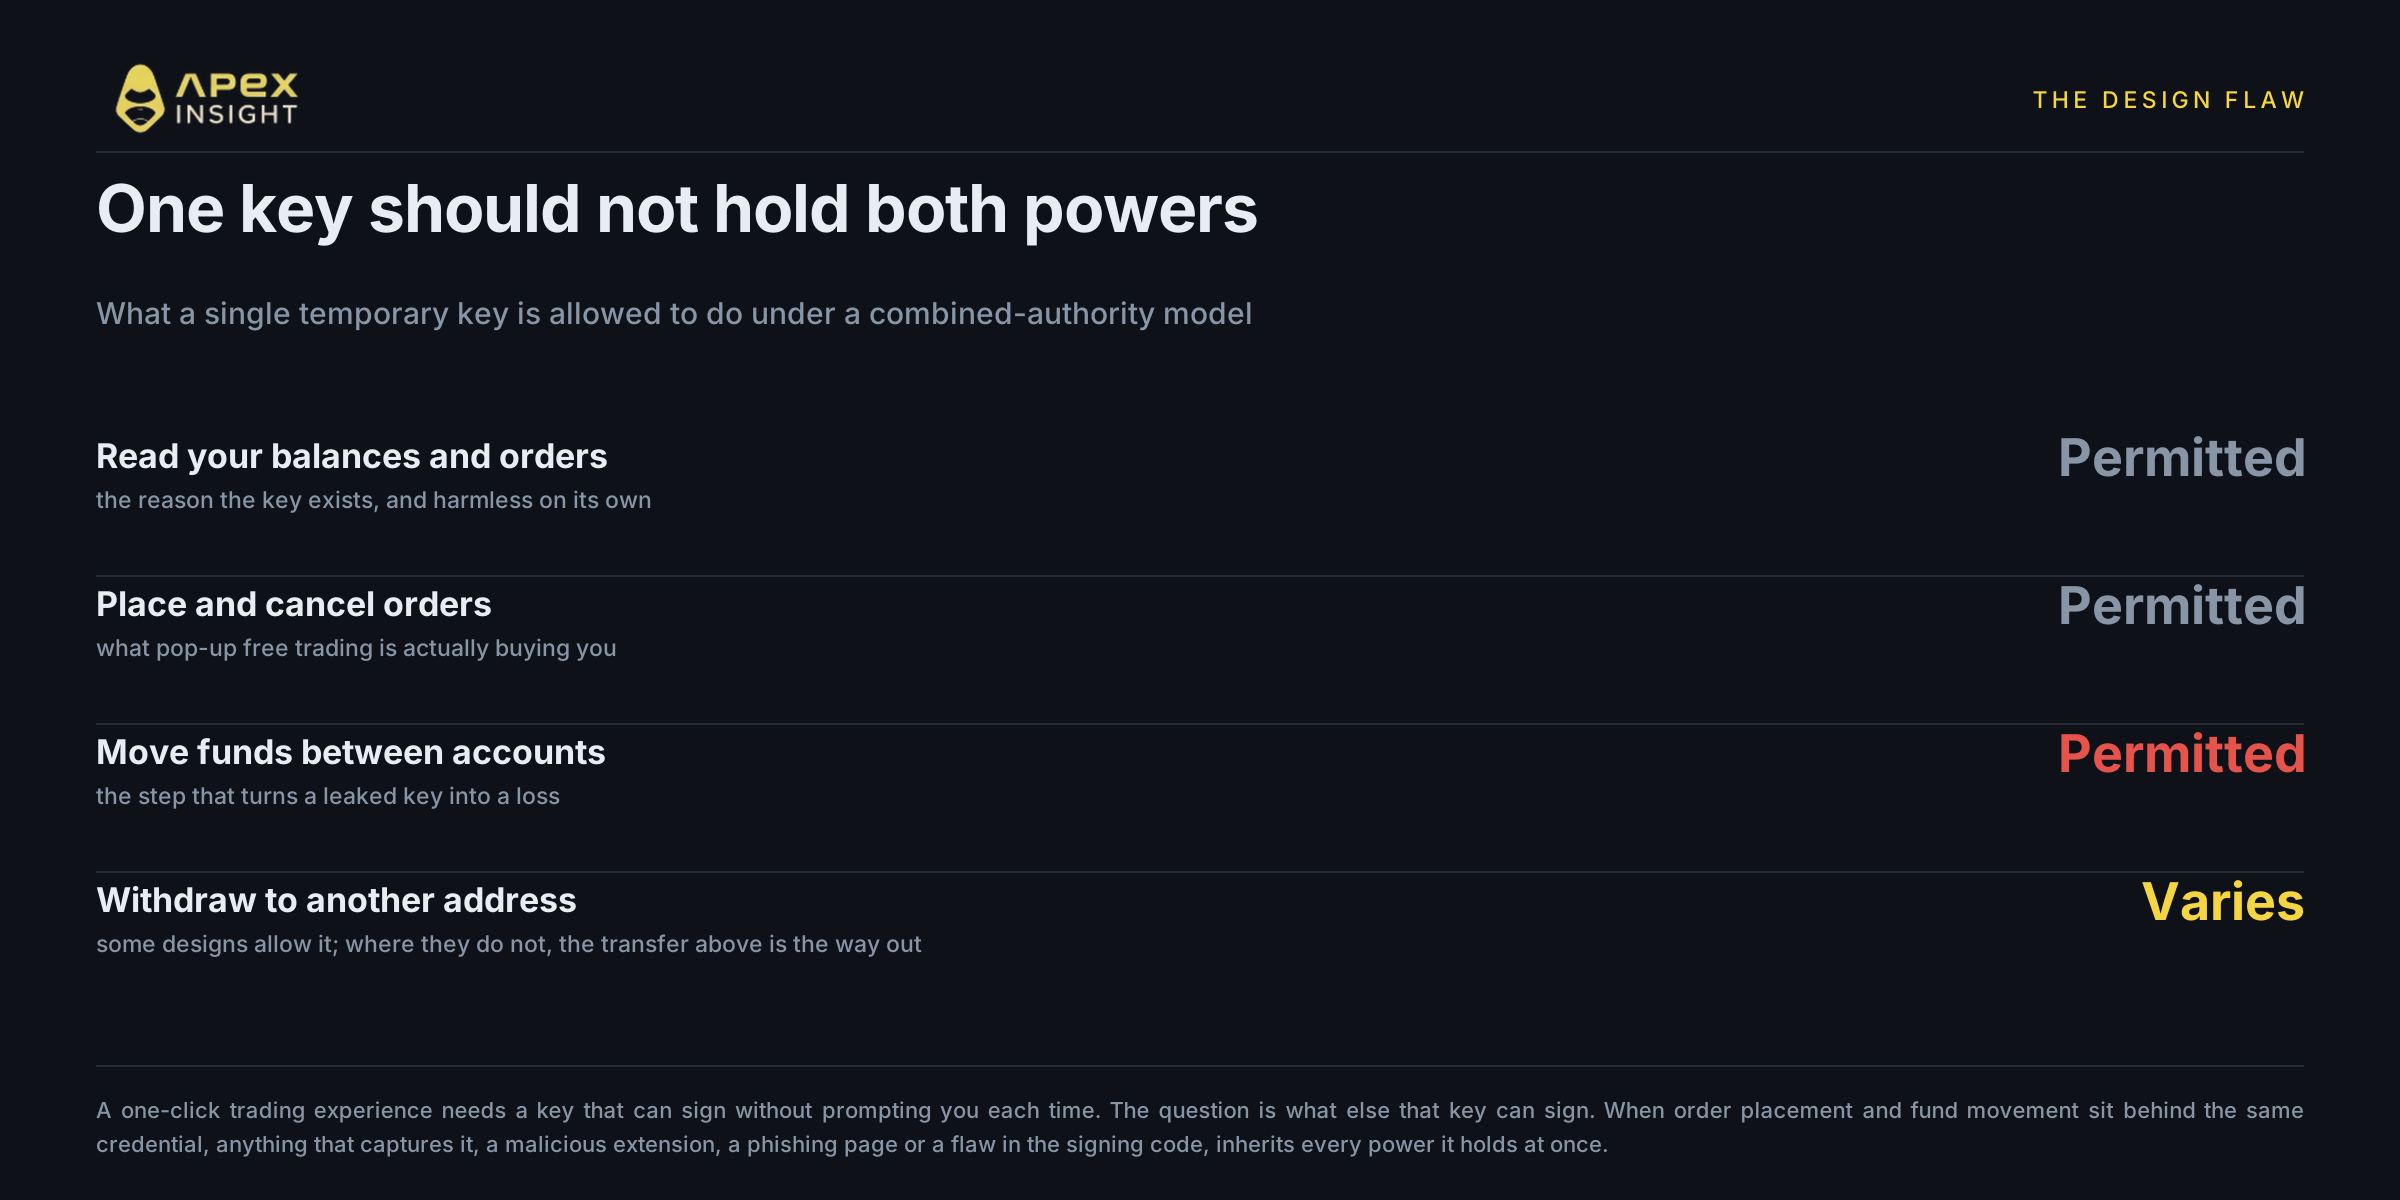
Hindi praktikal ang pag-sign sa bawat order sa wallet pop-up. Kaya gumagawa ang platforms ng pansamantalang browser key na lumalagda para sa iyo. Makatuwiran at karaniwan ito.
Ang tanong ay kung ano pa ang maaari nitong lagdaan.
Sa pinagsamang authority model, maaaring basahin ng isang credential ang account, maglagay o magkansela ng order, maglipat ng pondo sa pagitan ng accounts at kung minsan ay mag-withdraw. Kapag nakuha ang key, lahat ng kapangyarihang iyon ay sabay na nakukuha ng attacker. Hindi kailangan ng malicious extension, phishing page o signing-code flaw ang seed phrase; mayroon na silang credential na susundin ng settlement layer.
Pinakamahalaga ang internal transfer. Kahit hindi makapag-withdraw sa external address ang key, mapanganib pa rin ito kung makapaglipat ito ng value sa pagitan ng accounts. Sa kasong iniulat sa post-mortem, inilipat muna ang value sa pool na kontrolado ng attacker bago ito inilabas.
Hinahati ng ApeX Omni ang access sa dalawang key system
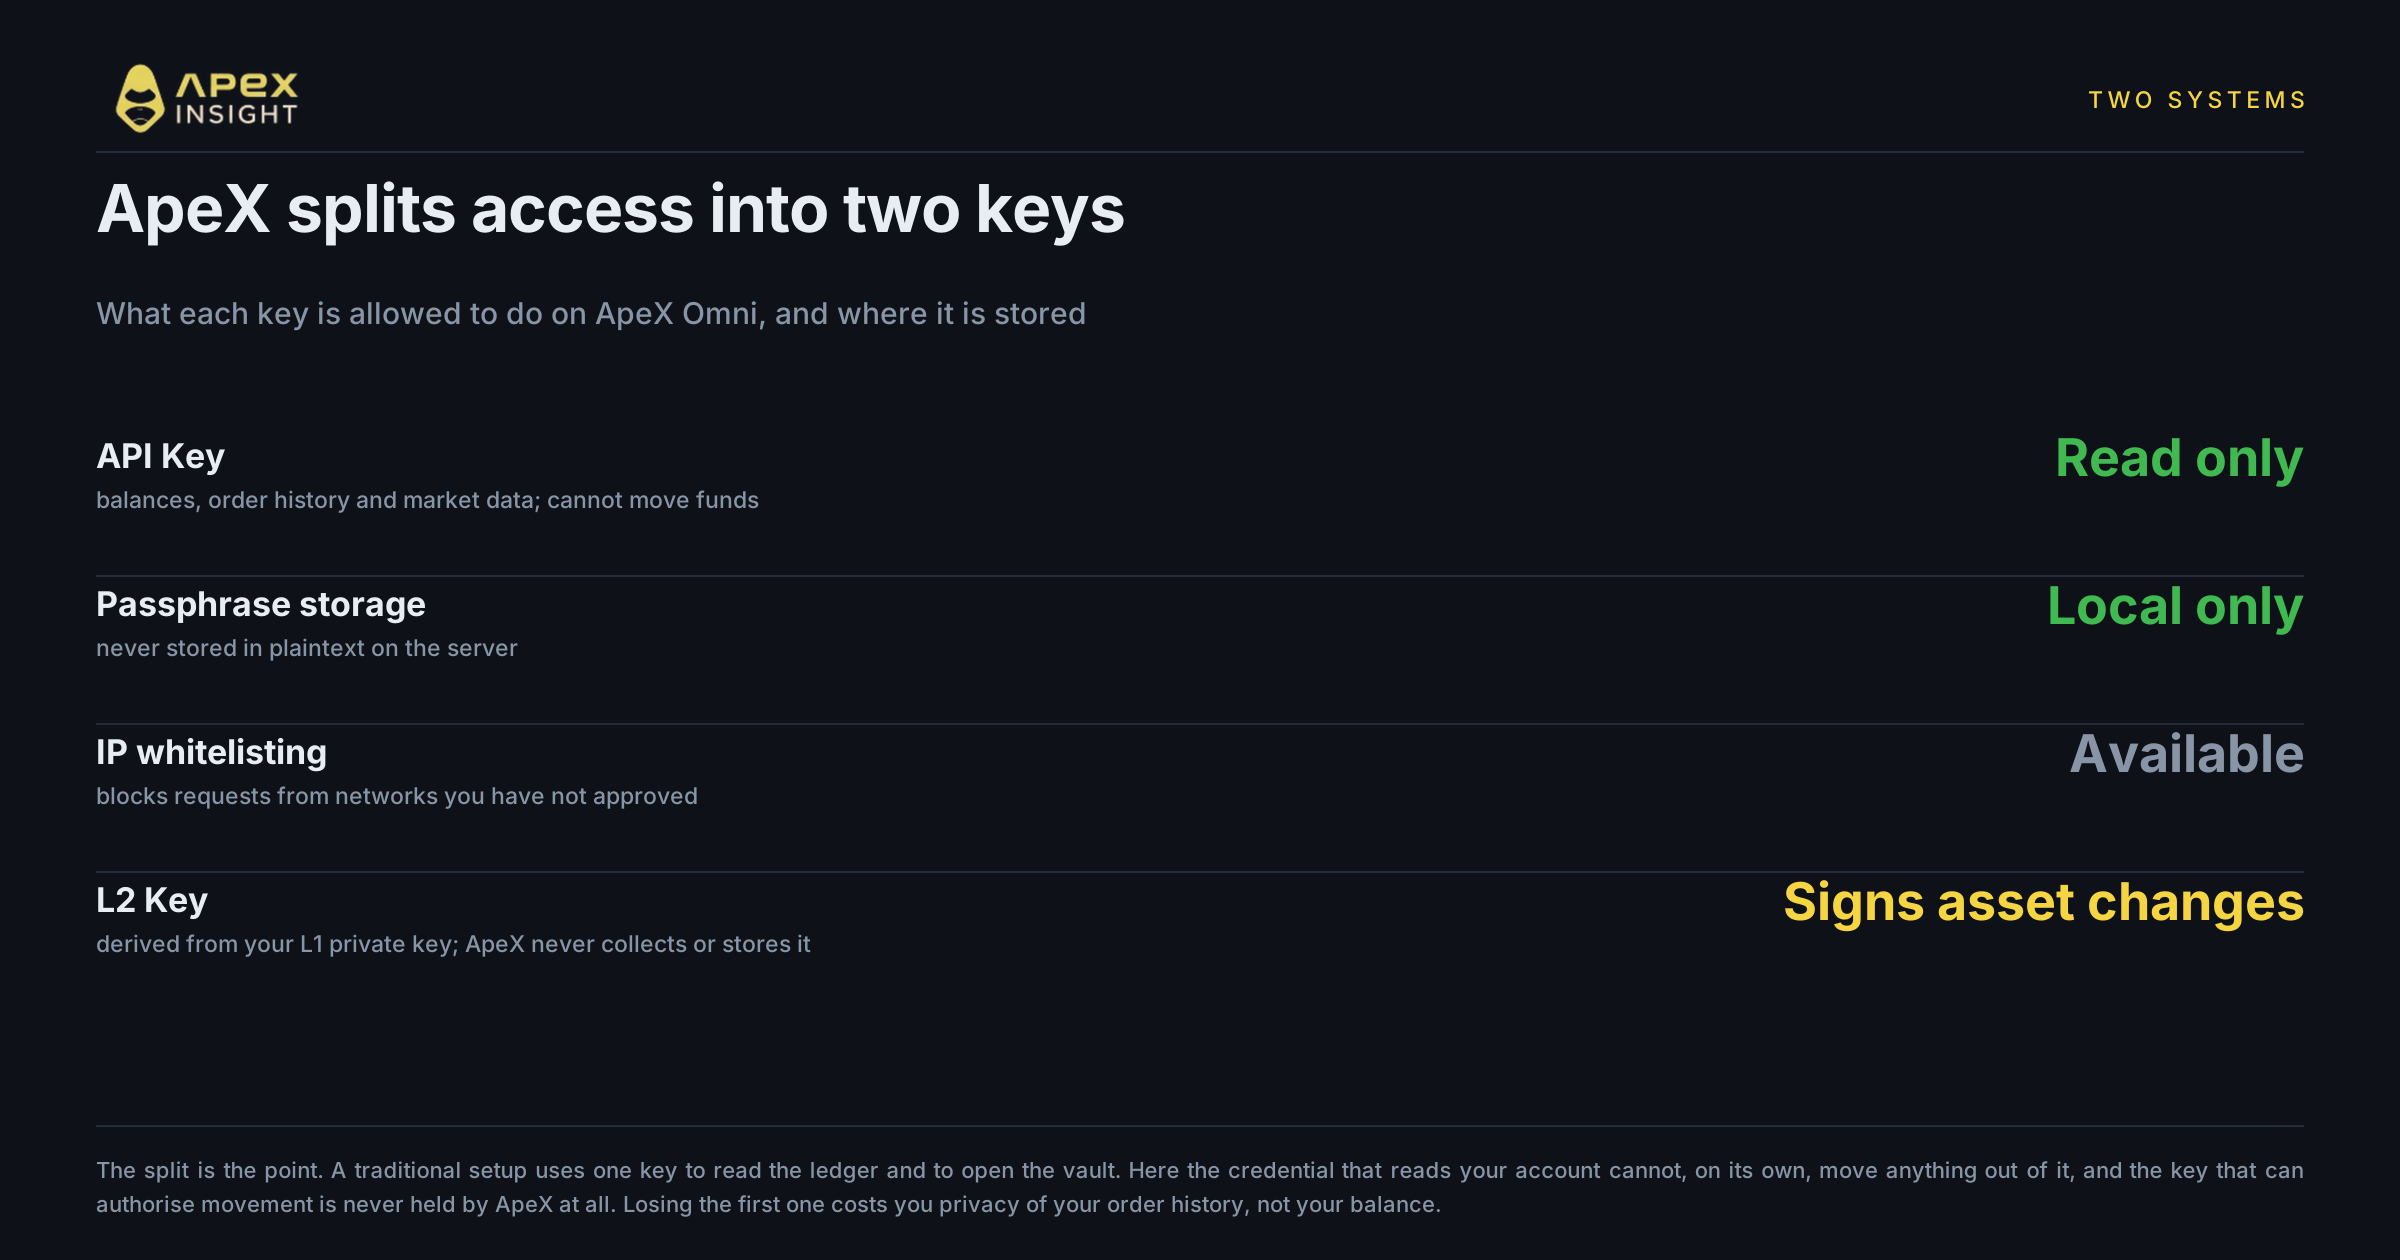
Sa tradisyonal na single-key setup, iisang key ang sumusuri sa ledger at nagbubukas ng vault. Pinaghihiwalay ng ApeX Omni ang mga trabahong ito.
Read-only inspector ang API Key. Nabubuo ito kapag kumonekta ka ng wallet at nag-log in, at binubuo ng Key, Secret at custom Passphrase. Para lamang ito sa account balances, order history at market data. Hindi ito makapagsisimula ng fund movement. Hindi iniimbak ng server ang Passphrase bilang plaintext, at may IP whitelist binding din.
Ang L2 Key ang lumalagda sa pagbabago ng asset state. Ito ay asymmetric key pair na deterministikong nagmula sa Ethereum mainnet private key. Hindi ito kinokolekta o iniimbak ng ApeX. Iyan ang kahulugan ng non-custodial: walang kopya sa aming panig na maaaring tumagas, ma-subpoena o magamit nang mali.
Kung tumagas ang API Key, makikita ng attacker ang hawak at trading history mo. Problema ito sa privacy, ngunit hindi nito kayang maglipat ng anuman nang mag-isa.
Kailangan ng parehong signature para makapaglipat ng pera
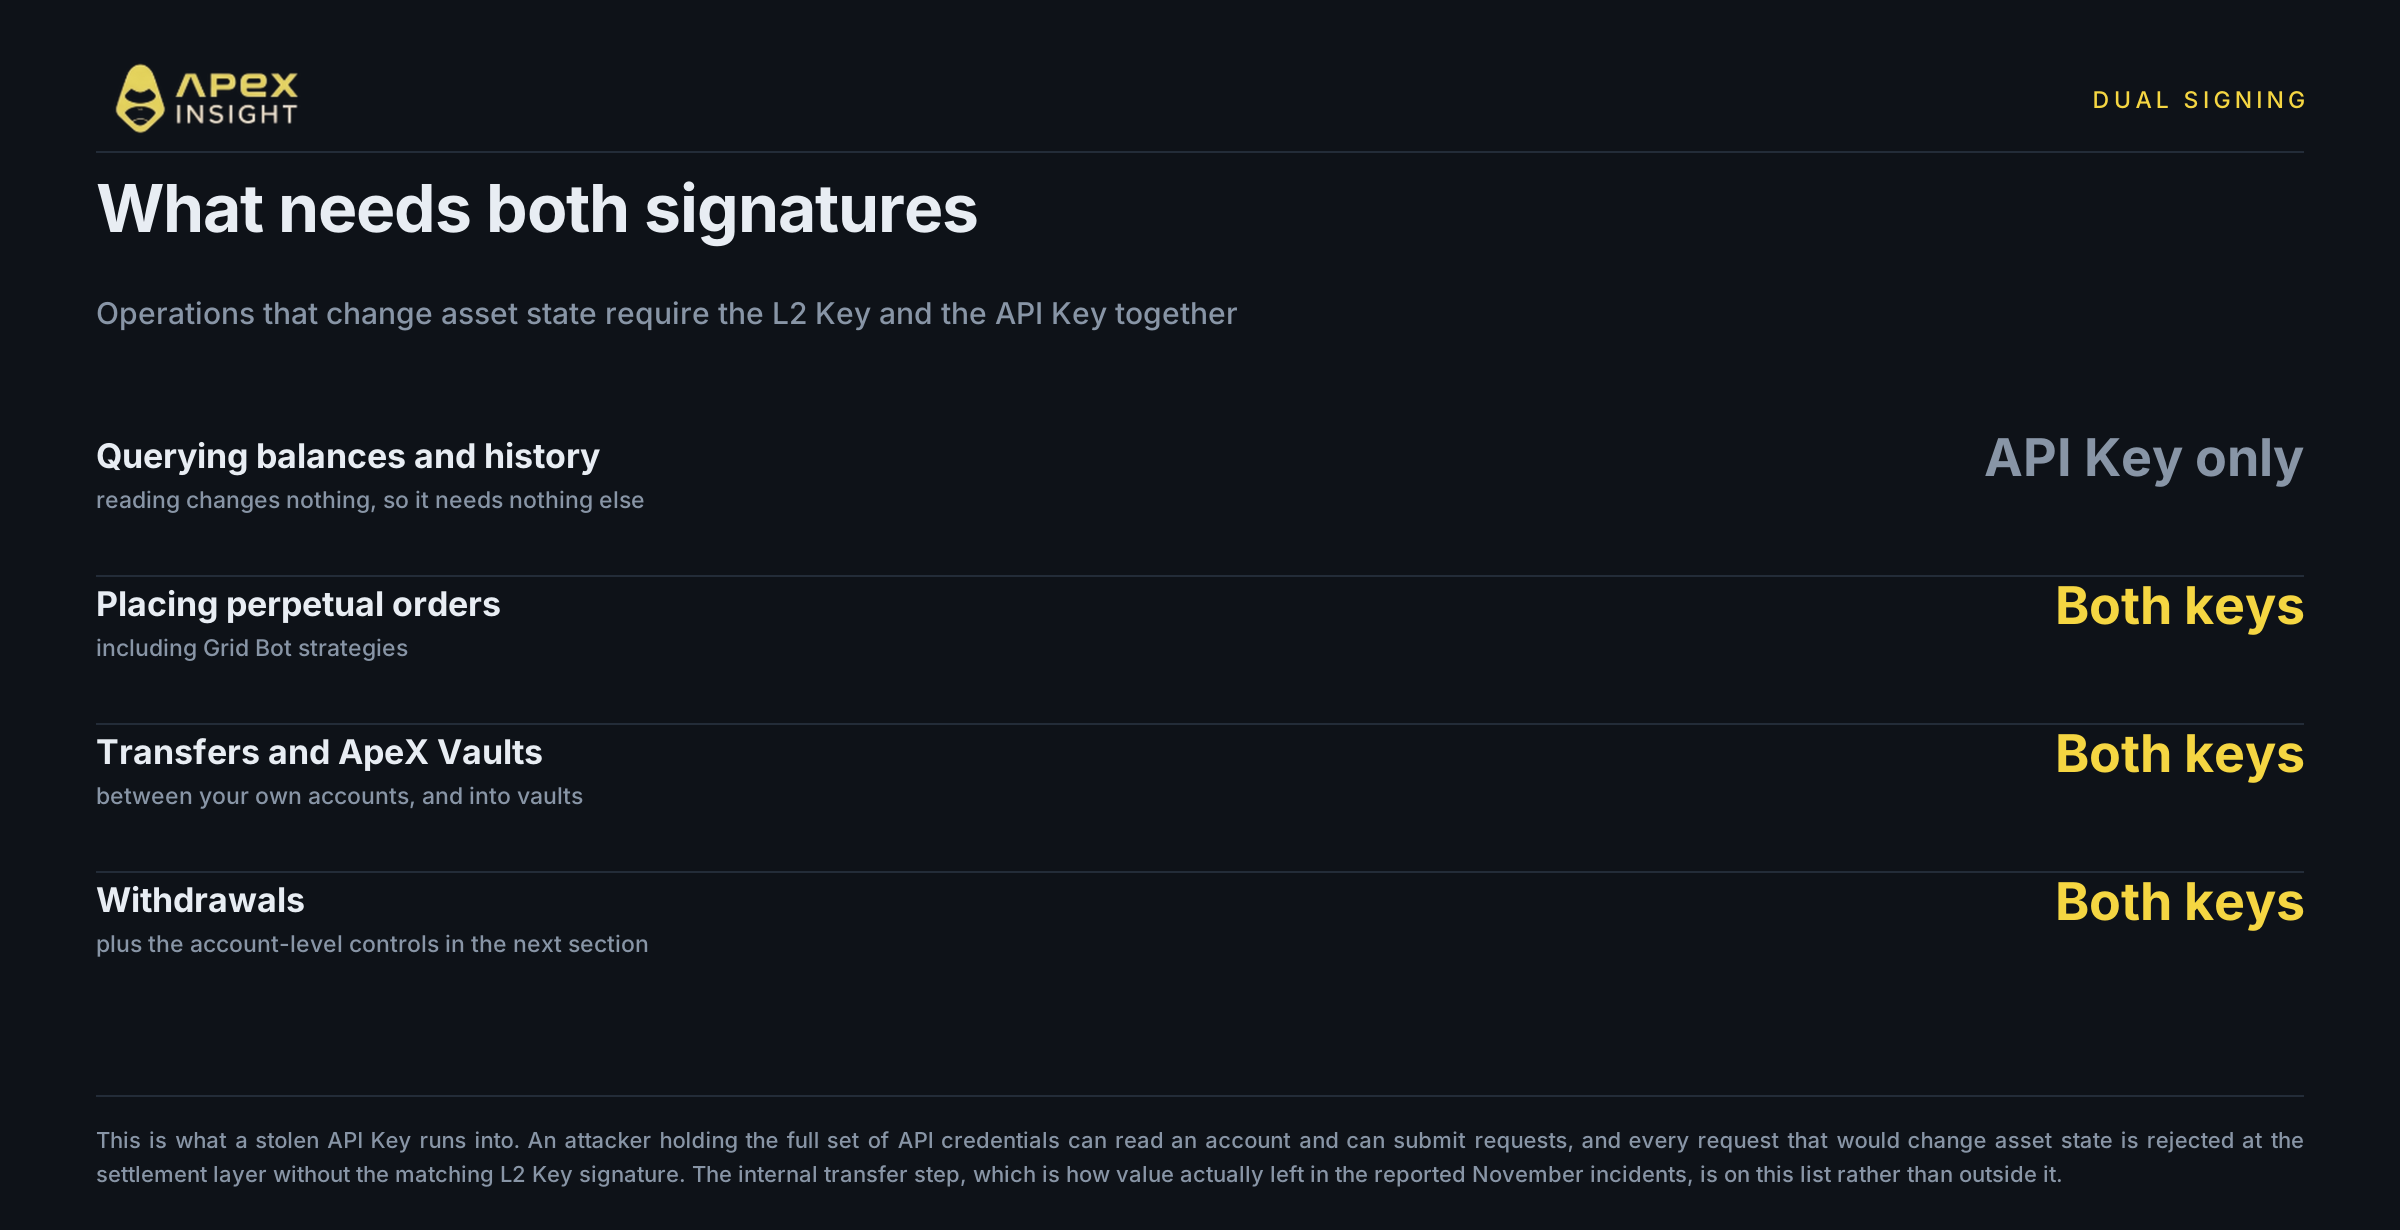
API Key lamang ang kailangan para basahin ang account. Anumang asset-state change ay nangangailangan ng L2 Key at API Key, na ipinapatupad ng risk engine.
Kabilang dito ang perpetual orders, Grid Bot strategies, transfers sa sariling accounts, pag-subscribe sa ApeX Vaults at withdrawals.
Kahit makuha ng attacker ang buong API credentials, tatanggihan ng settlement layer ang state-changing request kapag wala ang katugmang L2 signature. Ang nakompromisong API Key lamang ay hindi nagdudulot ng loss.
Kasama sa dual-signature list ang internal transfer. Ang hakbang na naglabas ng value sa mga insidente noong Nobyembre ay itinuturing dito na asset movement, hindi ordinaryong account activity.
Kung tumagas ang L2 Key, ibang uri ito ng exposure. Nagmula ito sa Ethereum mainnet private key, kaya hindi ito credential na ibinigay o iniimbak ng ApeX. Ang proteksyon dito ay kapareho ng proteksyon sa wallet na pinagmulan nito. Ang mahalagang resulta ng paghihiwalay ay hindi na kayang maglipat ng pera nang mag-isa ang credential na ibinigay namin para basahin ang account.
May dalawa pang lock ang withdrawals
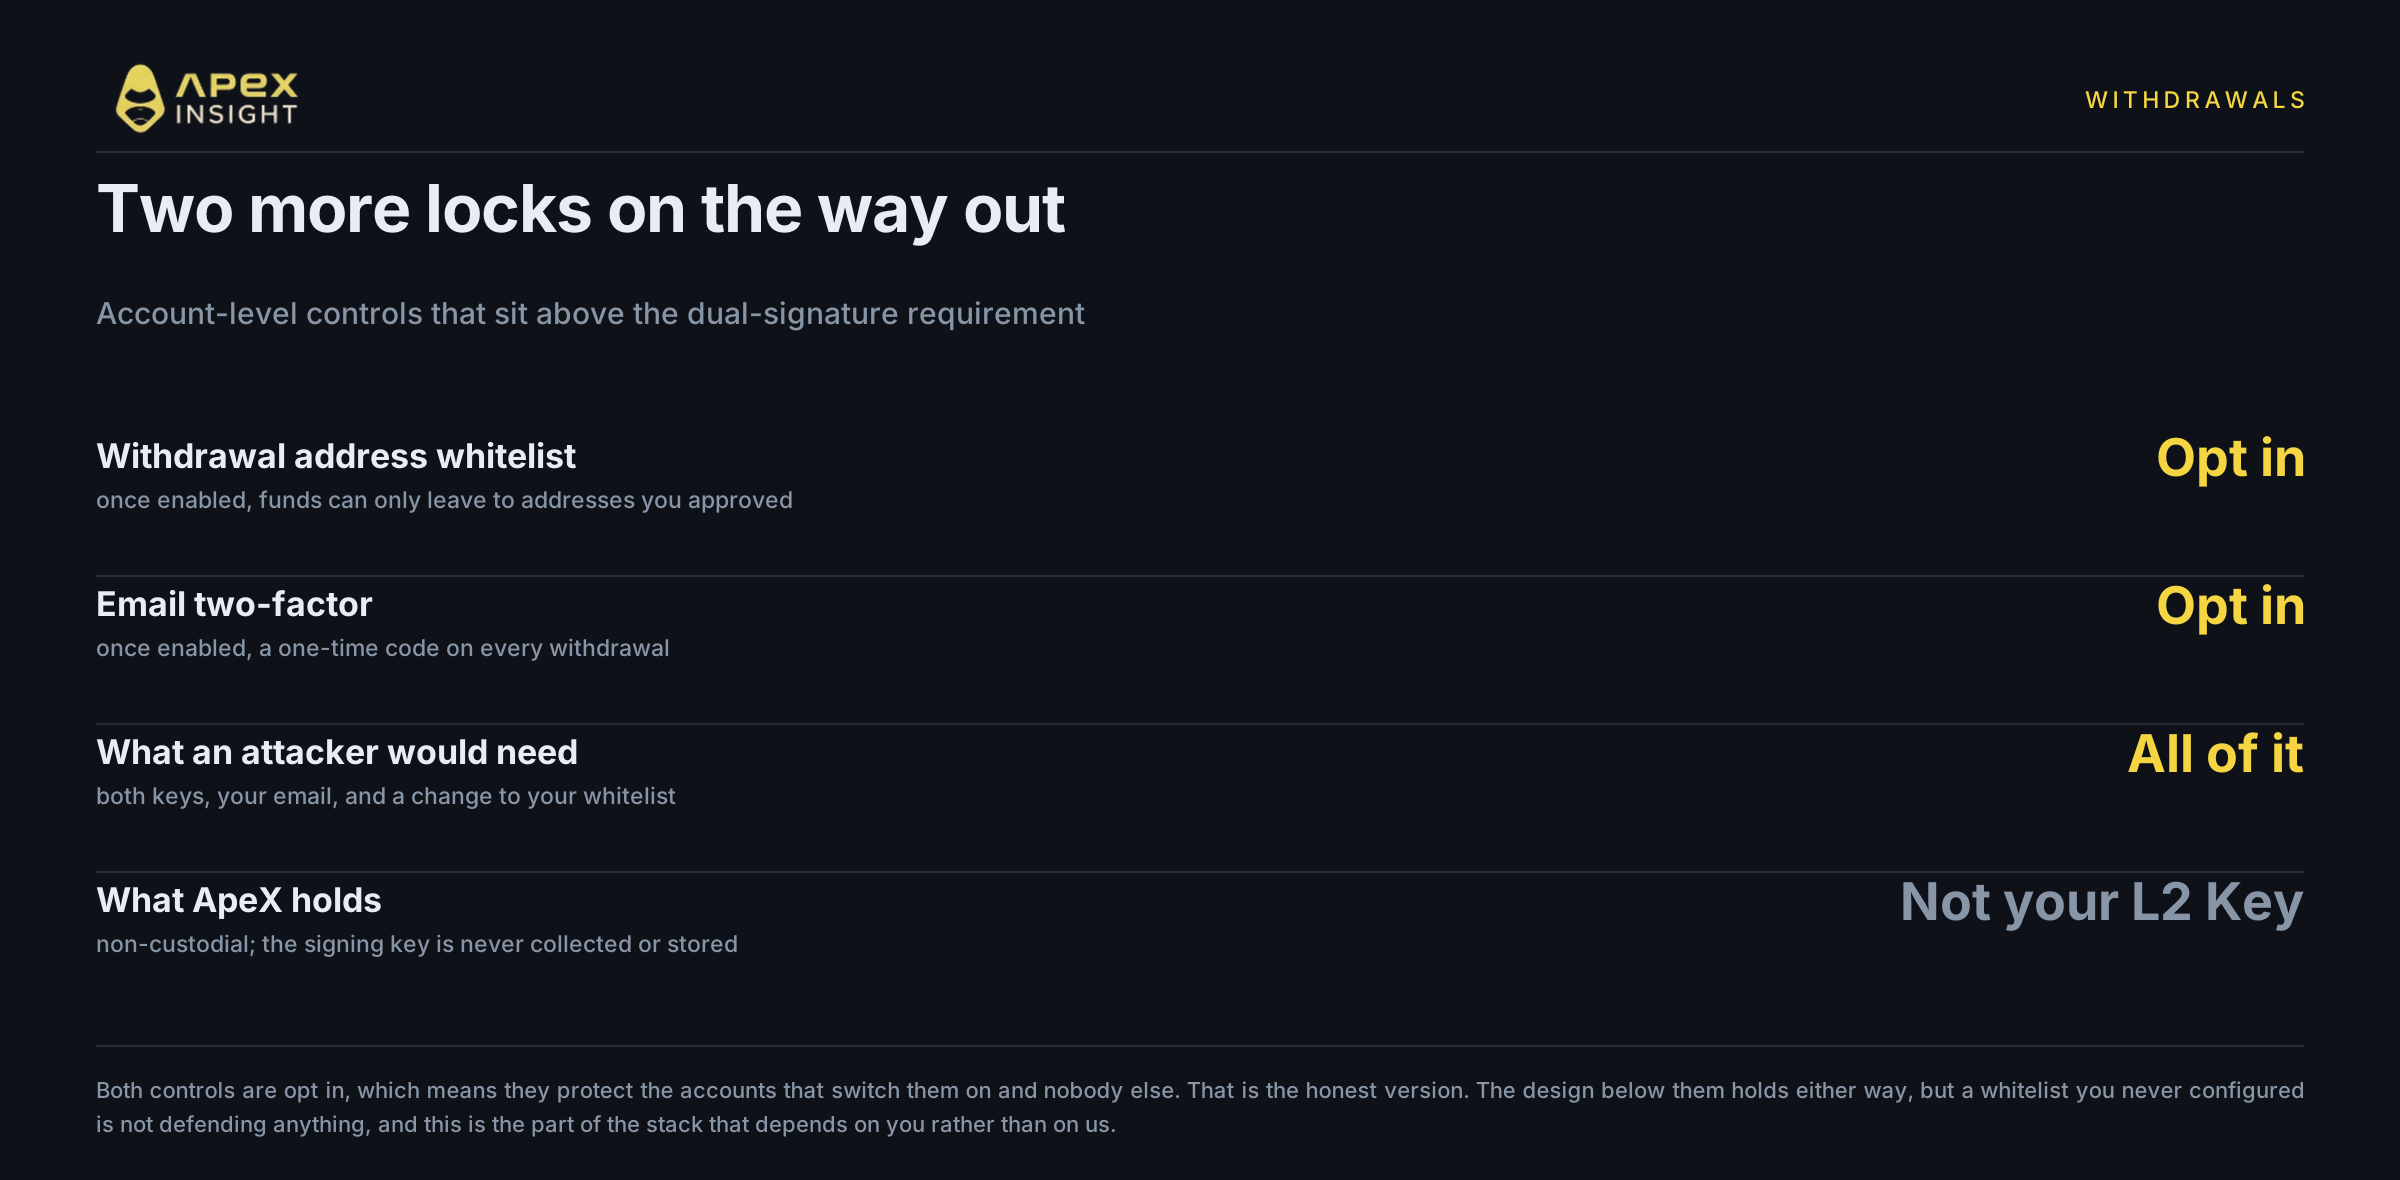
Ang withdrawal ang huling pinto, kaya may karagdagang controls bukod sa dual-signature requirement.
Withdrawal address whitelisting ay naglilimita sa mga aprubadong recipient address.
Email two-factor authentication ay nangangailangan ng one-time code mula sa iyong naka-link na email bago isumite ang withdrawal.
Kailangan ng attacker ang API Key, L2 Key, access sa email at kakayahang baguhin ang whitelist. Hindi sapat ang pagkompromiso sa local environment.
Opsyonal ang parehong controls. Pinoprotektahan lamang nila ang mga account na nag-enable nito; ang whitelist na hindi kailanman na-configure ay walang pinoprotektahan.
Hindi kayang gawin ng disenyo na ito
Hindi nito mapoprotektahan ang account kung inaprubahan ng owner ang malisyosong withdrawal. Hindi rin nito mapoprotektahan ang pagkawala ng L1 wallet na pinagmulan ng L2 Key. Hindi awtomatiko ang optional controls; default na naka-off ang whitelisting, email 2FA at IP binding.
Hindi rin hiwalay ang ApeX sa argumentong ito. Ang risk engine at settlement layer ay sarili naming infrastructure, kaya dapat ding itanong kung sino ang pinapayagang mag-utos dito.
At hindi nito inaalis ang market risk. Walang pakialam ang liquidation kung gaano kahusay pinaghiwalay ang keys.
Ang inaalis ng architecture ay ang partikular na failure na nagdulot ng November losses: isang tumagas na credential na mag-isang may karapatang maglipat ng pondo.
Ano ang dapat gawin
May apat na bagay na dapat gawin ngayon, at tatlo rito ay wala pang isang minuto.
I-enable ang optional controls. I-on ang withdrawal address whitelisting, email 2FA at IP whitelisting.
Itago offline ang Passphrase. Huwag sa unencrypted cloud storage o messaging app.
Gumamit ng malinis na browser sa trading. Maaaring mabasa ng hindi beripikadong extensions ang hawak ng page. Gumamit ng dedicated profile o browser para sa high-value accounts.
Seryosohin ngunit kayang mabuhay sa tumagas na API Key. Isa itong privacy breach at dahilan para mag-rotate ng credentials, ngunit hindi ito daan sa balance nang mag-isa.
Suriin ang iyong security settings
I-on ang withdrawal address whitelisting, email 2FA at IP whitelisting.
May mataas na risk ng loss ang trading, at pinapalaki ng leverage ang gains at losses. Walang security design na ganap na nag-aalis ng risk. Ang mas tiyak na pahayag dito ay ito: ang paghihiwalay ng read access at signing authority, kasama ang dalawang independent signature para sa asset movement, ay nag-aalis sa single-key failure na nagdulot ng November losses. Ang iba ay nakadepende sa controls na iyong i-enable at sa trading environment. Hindi ito payong pinansyal.
Kung kailangan mo ng tulong, makipag-ugnayan sa team namin sa Discord.
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Metodolohiya. Walang ApeX contract o market data sa artikulong ito, kaya walang price convention na naaangkop. Ang detalye ng mga insidente noong Nobyembre 2026 ay mula sa public reporting at naka-link sa bawat claim; hindi pinangalanan ang platforms, at ang isa sa dalawang insidente ay alegasyon ng apektadong user, hindi kumpirmadong finding. Ang hindi magkakatugmang figures ay ibinigay bilang range na may attribution. Ang paglalarawan sa ApeX Omni key architecture, dual-signature enforcement at withdrawal controls ay mula sa ApeX product documentation. Inilalarawan dito ang whitelisting, email 2FA at IP binding bilang controls na ina-activate ng user; tingnan ang kasalukuyang default sa sariling account settings. Hindi ito payong pinansyal.