




कल शाम किसी ने Binance से लगभग $6.3 billion निकाल लिए।
यह क्रिप्टो के इतिहास की सबसे बड़ी चोरी है—फरवरी 2025 के Bybit हैक से चार गुना से भी अधिक।
30 अक्टूबर को 07:45 UTC तक Binance की निकासी अभी भी बंद थी। सह-CEO Yi He ने कहा कि withdrawal service की सुरक्षा व्यवस्था पूरी होने के बाद इन्हें "अगले 48 घंटों में" फिर शुरू किया जा सकता है। इसलिए यदि आपका पैसा गुरुवार रात एक्सचेंज पर था, तो उसे निकालने के लिए रविवार तक इंतजार करना पड़ सकता है।
यह गाइड सुनिश्चित करने के बारे में है कि ऐसी स्थिति फिर कभी आपकी समस्या न बने।
यह केवल Binance या एक्सचेंजों के बारे में नहीं है। हम देखेंगे कि 2026 में लोग वास्तव में क्रिप्टो कैसे खोते हैं, और ऐसी सरल व्यवस्था बनाएंगे जो कुछ गलत होने पर नुकसान सीमित करे।
1. वास्तव में क्या हुआ
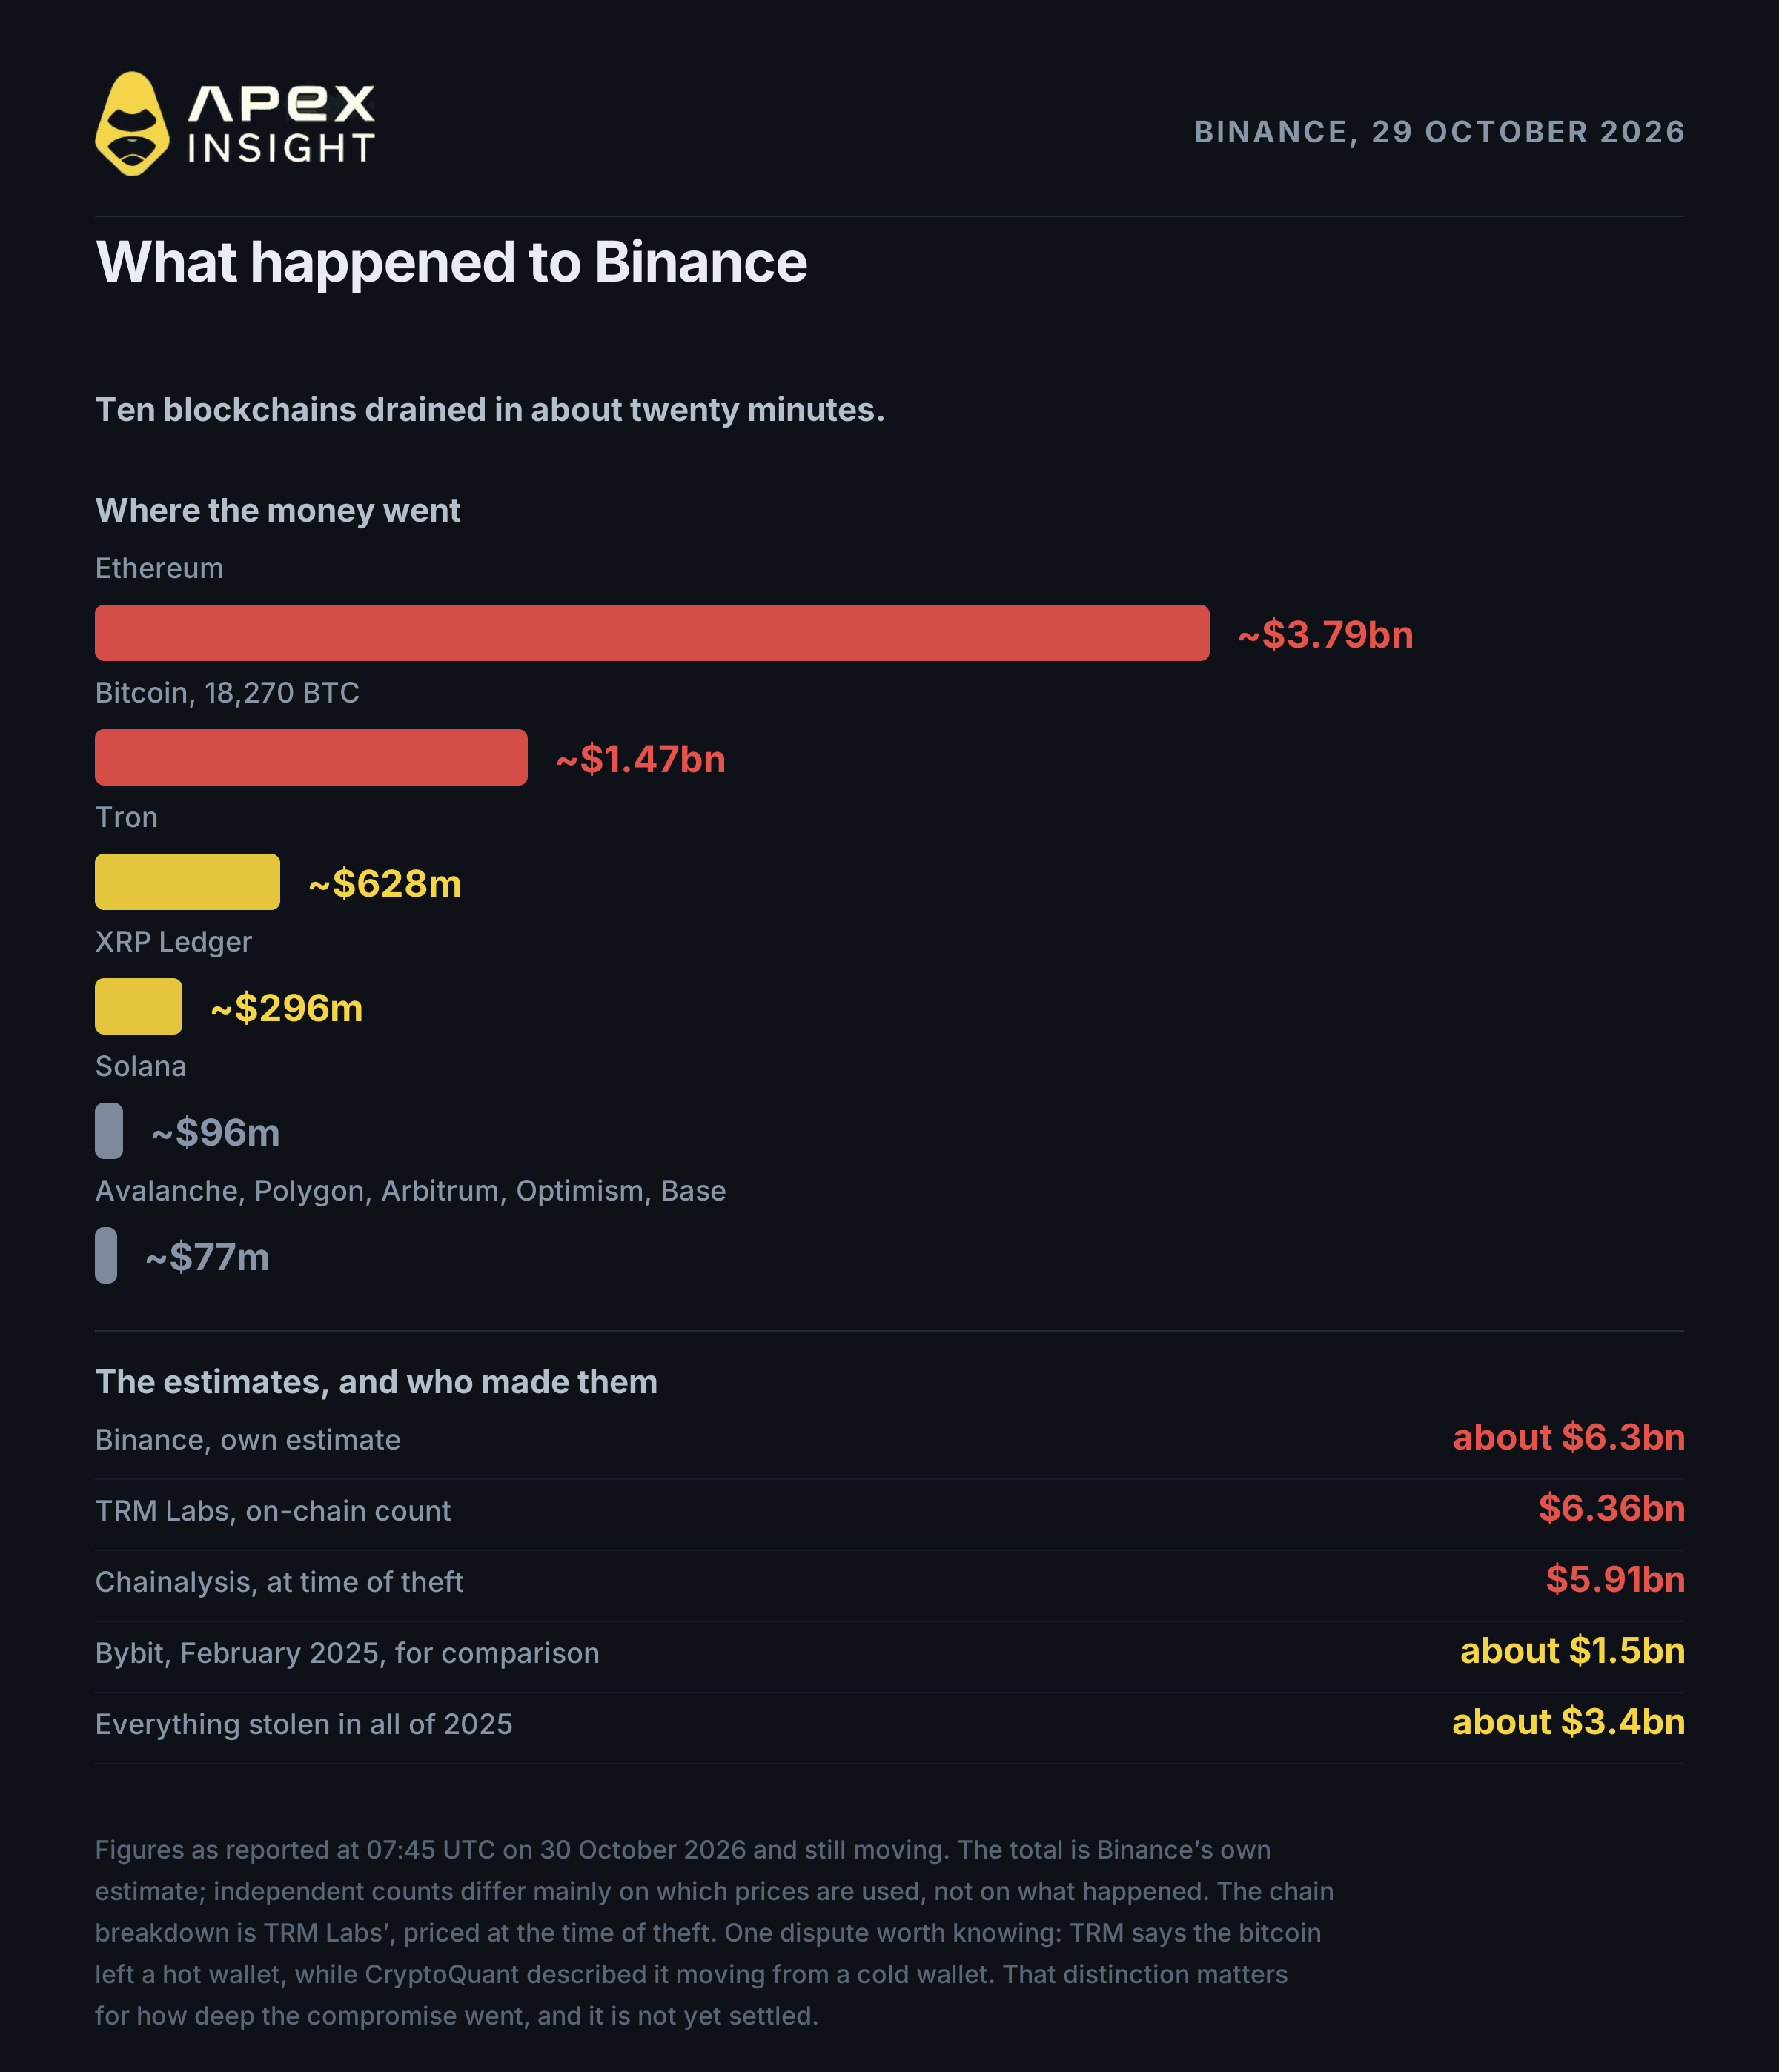
29 अक्टूबर को लगभग 20:05 UTC पर XRP Ledger पर Binance के पांच वॉलेट खाली हो गए। बीस मिनट के भीतर Bitcoin, Tron, Solana और Optimism पर भी यही हुआ। रात के अंत तक दस अलग-अलग ब्लॉकचेन से रकम निकाल ली गई थी।
| चेन | TRM Labs के अनुसार चोरी |
|---|---|
| Ethereum | ~$3.79bn |
| Bitcoin | ~$1.47bn (18,270 BTC) |
| Tron | ~$628m |
| XRP Ledger | ~$296m |
| Solana | ~$96m |
| अन्य | ~$77m |
Binance कुल रकम लगभग $6.3bn बताता है। TRM Labs ने on-chain $6.36bn और Chainalysis ने $5.91bn गिना है। अंतर मुख्यतः कीमतों के आकलन का है।
सबसे महत्वपूर्ण बात: किसी ने क्रिप्टोग्राफी नहीं तोड़ी। Binance के बयान के अनुसार शुरुआती जांच एक इंजीनियर के लैपटॉप की ओर संकेत करती है, जिसने हमलावर को service container तक पहुंचकर अनधिकृत निकासी लेनदेन भेजने दिया। Binance को किसी wallet private key leak का प्रमाण नहीं मिला।
अर्थात हमलावरों ने keys चुराई नहीं; वे उस जगह में घुसे जहां keys का उपयोग होता है।
Ethereum पर उन्होंने EIP-7702 का इस्तेमाल किया, जो wallet को smart contract को नियंत्रण सौंपने देता है। हमलावरों ने एक साथ ऐसी 50 permissions पर हस्ताक्षर किए। एक permission सही समय से मेल खा गई और wallet हमलावरों के contract को सौंप दिया गया।
EIP-7702 टूटा नहीं था और इसका कारण भी नहीं था। इसे काम करने के लिए Binance के अपने signature की आवश्यकता थी। असली breach वह signature बनाने की क्षमता थी।
दो blockchain intelligence कंपनियों और एक स्वतंत्र investigator ने चोरी को उत्तर कोरियाई समूह से जोड़ा है, हालांकि केवल TRM Labs ने उच्च विश्वास जताया है। किसी सरकार ने इसकी पुष्टि नहीं की है।
अब तक लगभग $3bn freeze किया गया है, मुख्यतः Tether और Circle द्वारा। यह अच्छी खबर है, लेकिन frozen का अर्थ returned नहीं होता।
2. Frozen का अर्थ returned नहीं है
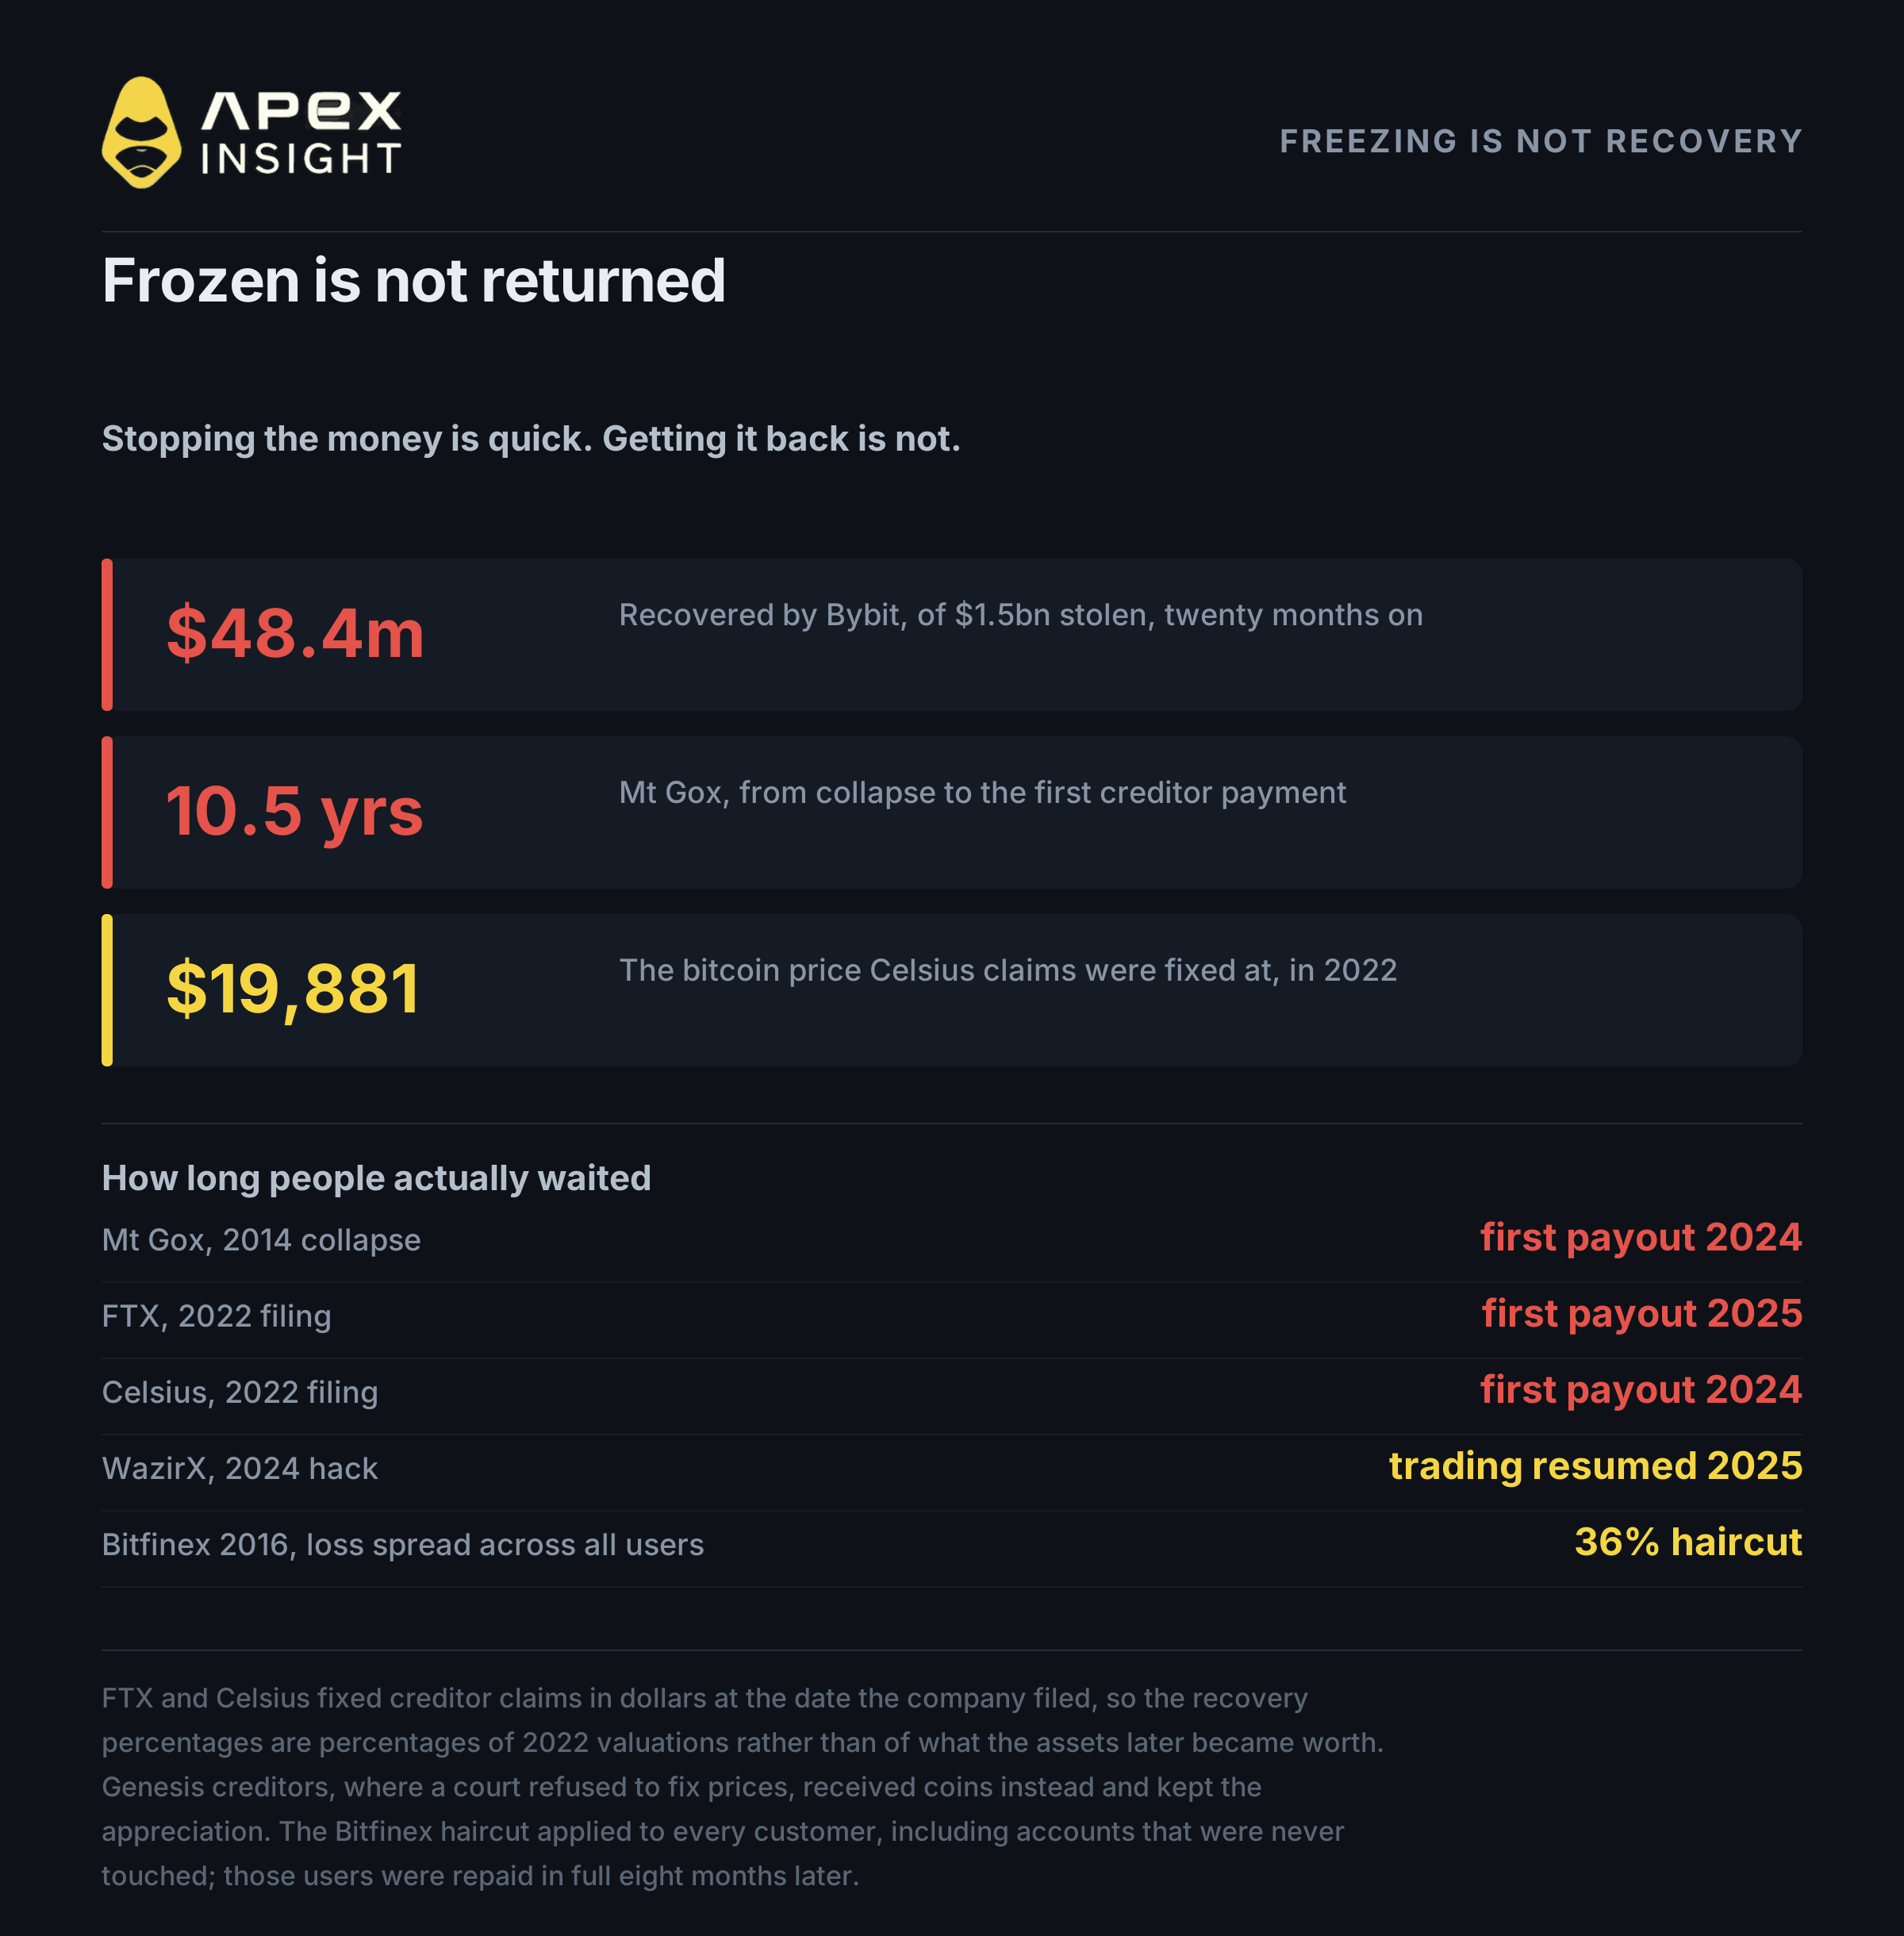
Freeze केवल पैसे को आगे बढ़ने से रोकता है। उसे वापस पाना अलग और धीमी कानूनी प्रक्रिया है।
Ari Redbord ने CNBC को बताया: "Freeze पैसे को चलने से रोकता है और recovery कानूनी प्रक्रिया से होती है।" Chainalysis के Eric Jardine ने कहा कि recovery की कोई मानक समयसीमा नहीं है।
याद रखने योग्य संख्या: Bybit से चुराए गए $1.5bn में से 18 महीने बाद केवल $48.4m वापस मिले।
| मामला | प्रतीक्षा | नतीजा |
|---|---|---|
| Mt Gox, 2014 | पहला भुगतान जुलाई 2024, 10.5 वर्ष; समयसीमा अक्टूबर 2027 तक बढ़ी | मूल coins का एक अंश |
| FTX, 2022 | पहला भुगतान फरवरी 2025, 27 महीने | 96%–120% (2022 में तय डॉलर मूल्य का) |
| Celsius, 2022 | पहला भुगतान जनवरी 2024, 18 महीने | लगभग 65% (BTC $19,881 पर तय मूल्य का) |
| WazirX, 2024 | ट्रेडिंग अक्टूबर 2025 में शुरू, 15 महीने | पुनर्संतुलित assets का लगभग 85% |
एक custodian केवल चोरी से नहीं, कंपनी के विफल होने से भी आपका पैसा खो सकता है। Exchanges बैंक नहीं हैं और deposit insurance नहीं होता। Binance ने emergency fund और कंपनी के पैसे से नुकसान भरने का वादा किया है, लेकिन उसके fund में लगभग 15,000 BTC यानी करीब $1.1bn–$1.2bn हैं।
3. लगभग कभी code नहीं होता
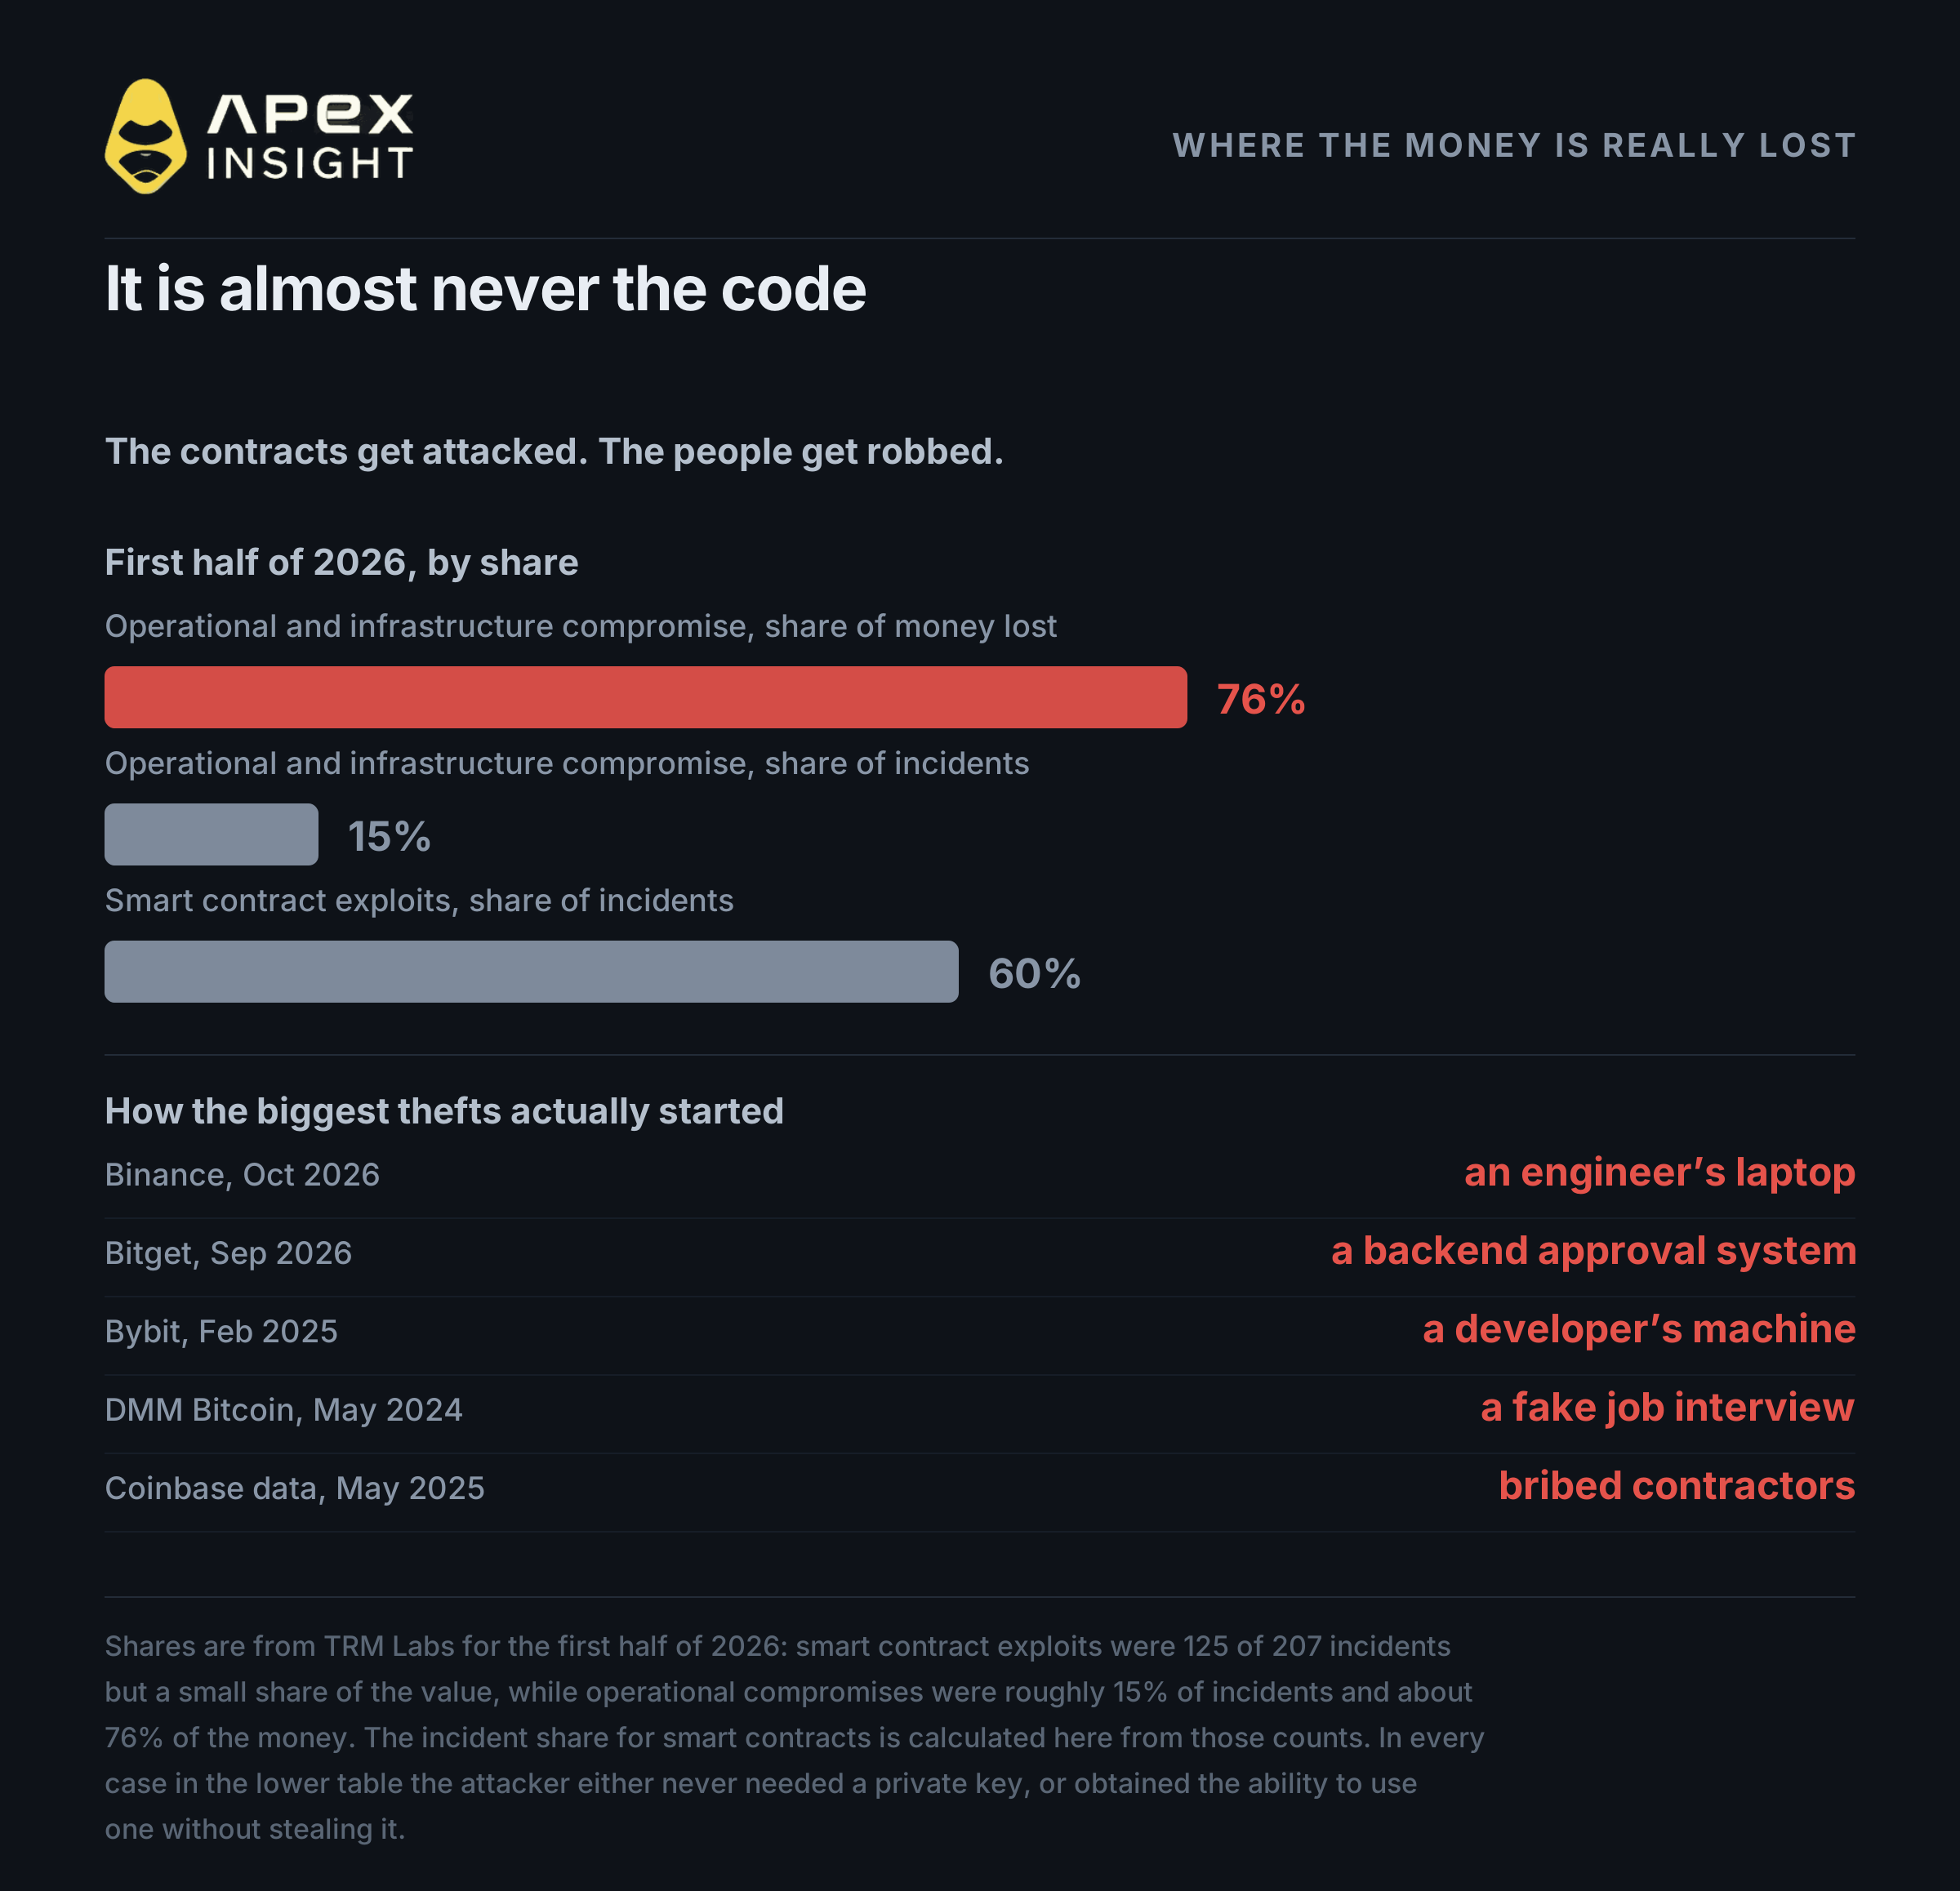
अधिकांश लोग hacker को encryption तोड़ते हुए सोचते हैं। आम तौर पर ऐसा नहीं होता।
Infrastructure और operational compromises: लगभग 15% घटनाएं, लगभग 76% पैसा
Smart contract exploits: 207 में से 125 घटनाएं, लेकिन रकम का छोटा हिस्सा
Code पर लगातार हमला होता है और नुकसान अपेक्षाकृत कम रहता है। Keys रखने और approve करने वाले लोग और मशीनें कम बार निशाना बनते हैं, लेकिन नुकसान लगभग पूरा होता है।
| घटना | प्रवेश-बिंदु |
|---|---|
| Binance, अक्टूबर 2026, ~$6.3bn | इंजीनियर का लैपटॉप |
| Bitget, सितंबर 2026, ~$388m | निकासी approve करने के लिए धोखा दिया गया backend |
| Bybit, फरवरी 2025, ~$1.5bn | Wallet provider की developer machine |
| DMM Bitcoin, मई 2024, ~$305m | LinkedIn पर भेजा गया नकली job interview |
| Coinbase data, मई 2025, 69,461 users | रिश्वत दिए गए support contractors |
Bybit मामले में Safe के developer machine से compromise कर Bybit के signers द्वारा उपयोग की जाने वाली website में code डाला गया। Signers ने सामान्य transaction देखकर उसे hardware wallets पर approve कर दिया। स्क्रीन झूठ बोल रही थी। असल transaction ने wallet logic को हमलावर के logic से बदल दिया और $1.5bn चला गया।
इसे blind signing कहते हैं। Hardware wallet ने सही काम किया और signatures गणितीय रूप से valid थे; लोगों ने गलत चीज approve की।
DMM Bitcoin मामले में recruiter बनकर आए व्यक्ति ने developer को LinkedIn पर coding test भेजा। महीनों बाद उसी access से $305m चुराए गए। वही fake-recruiter campaign अभी भी चल रही है; सितंबर 2026 की सलाह के अनुसार 100 से अधिक देशों में 30,000 से ज्यादा devices संक्रमित हुए।
4. वह वर्ष जब hardware wallets भी विफल हुए
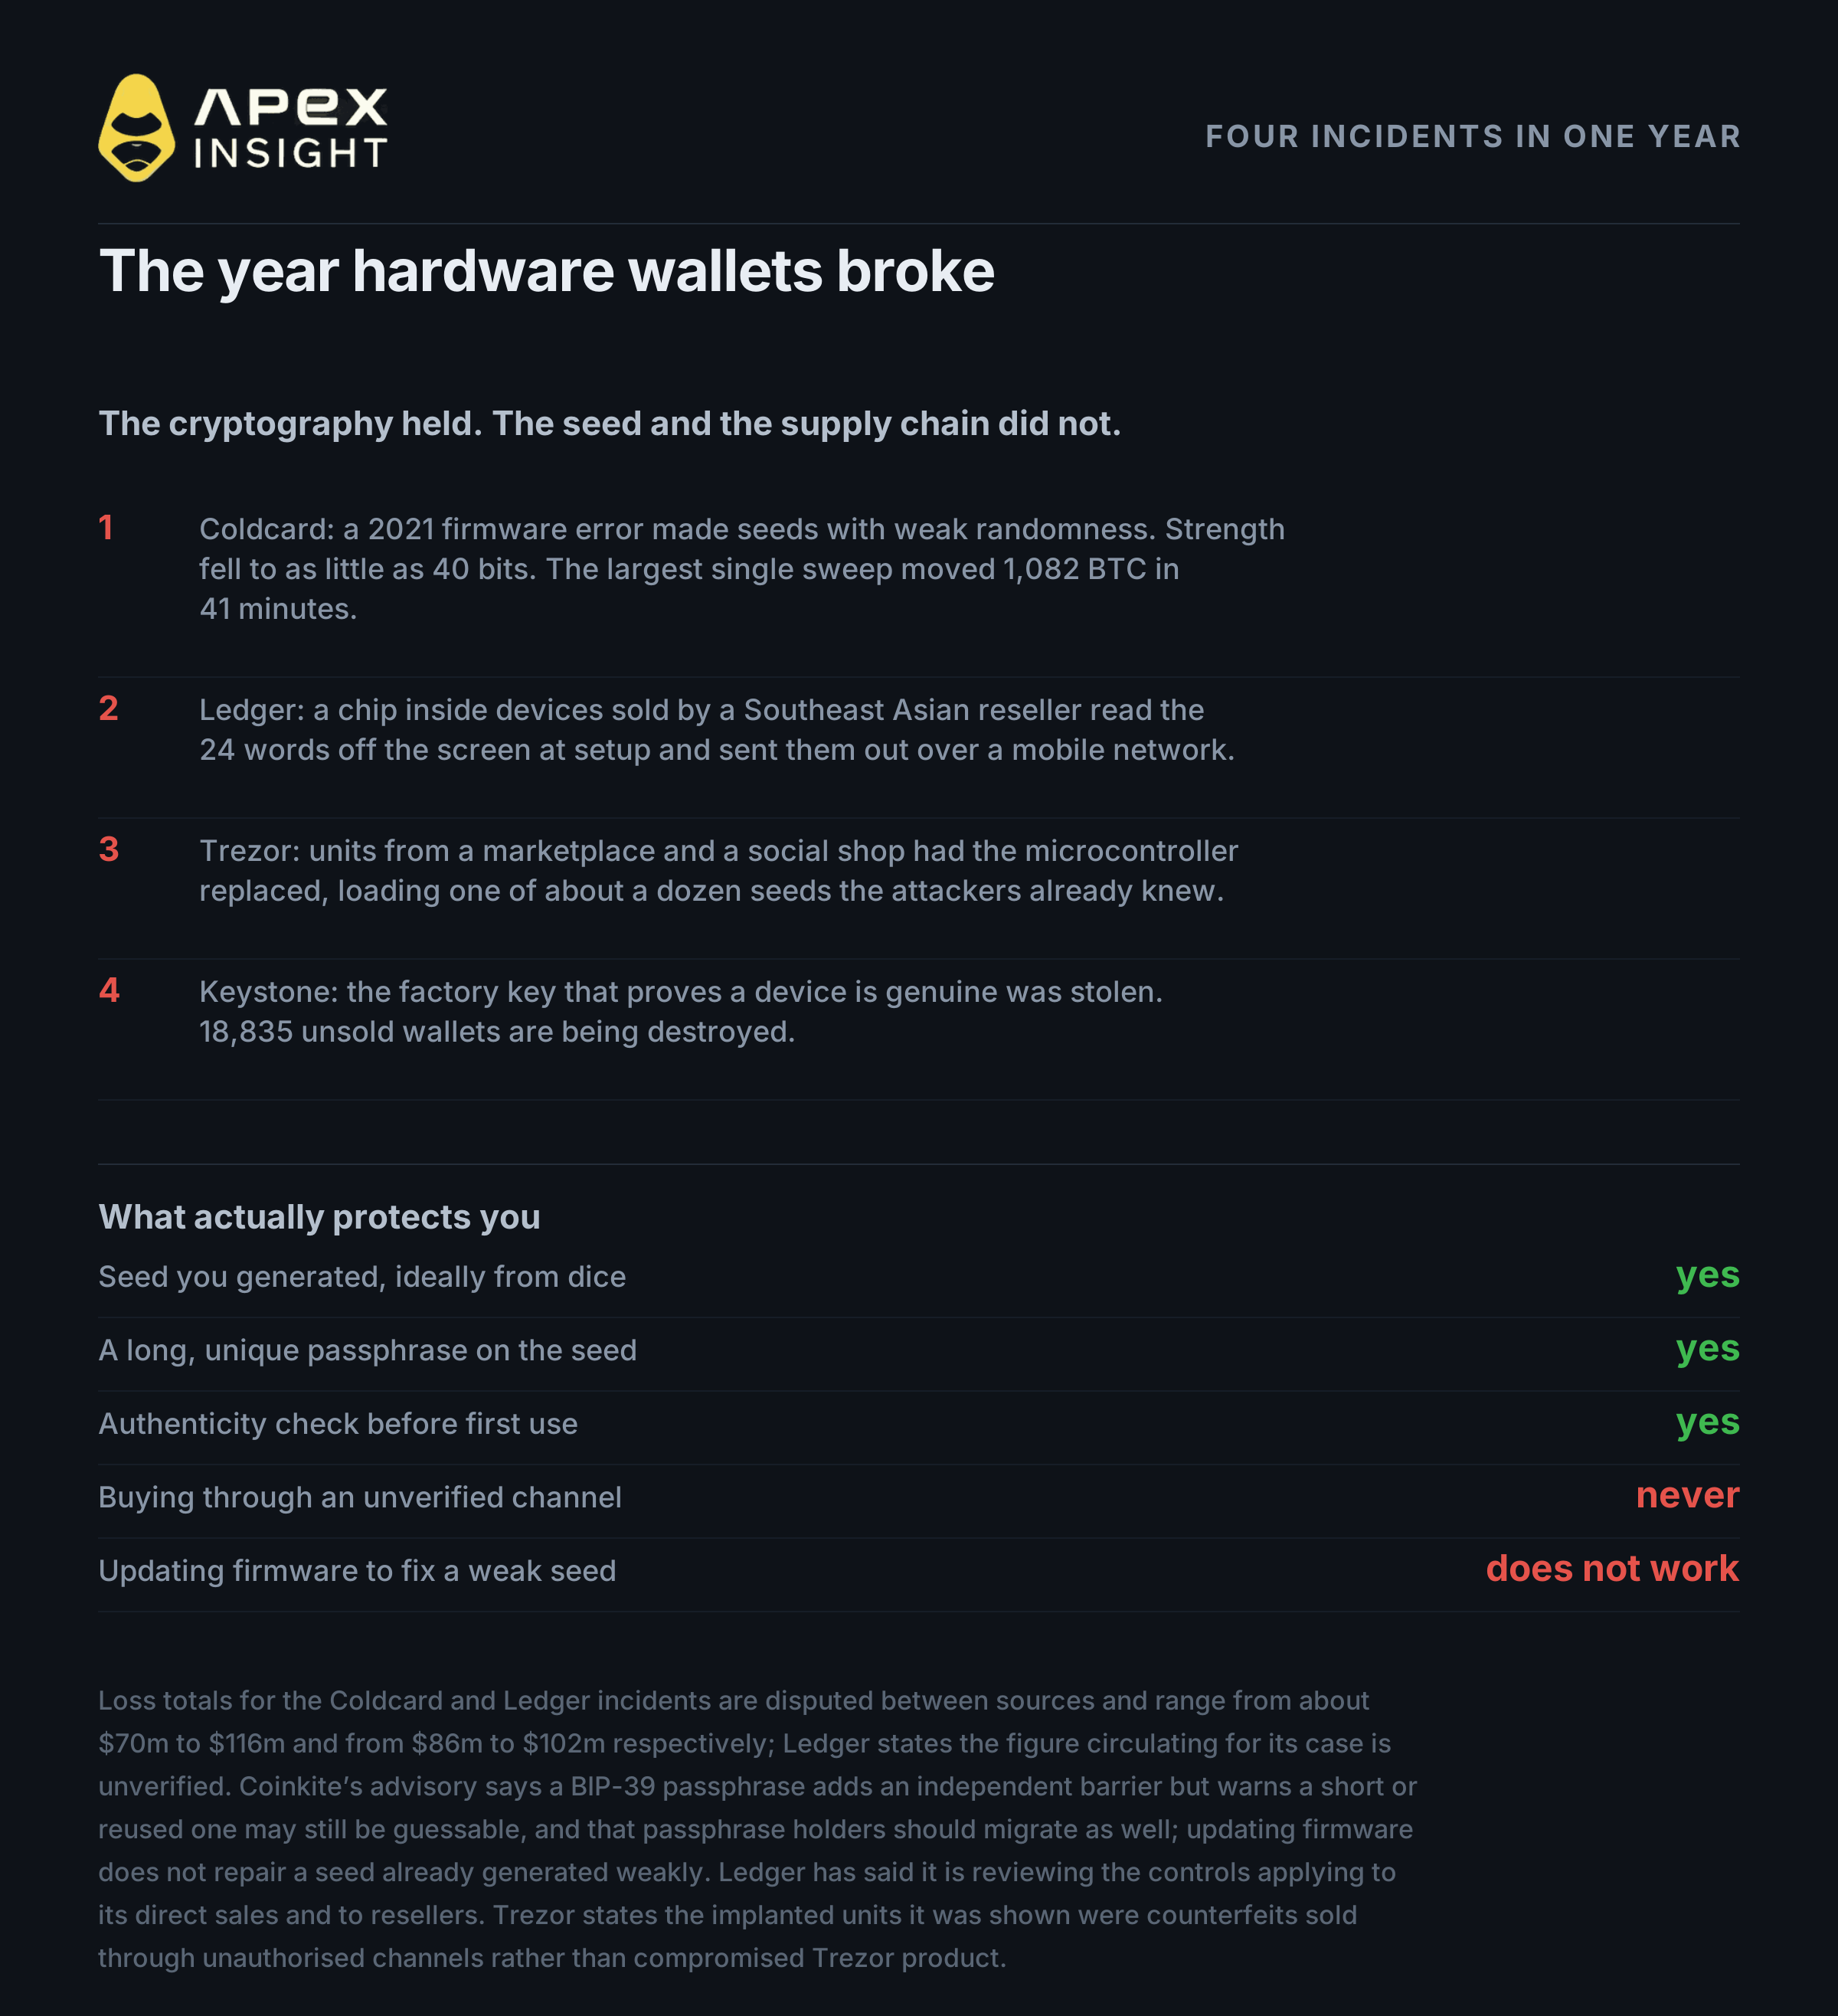
सामान्य सलाह थी: official source से hardware wallet खरीदें और आप सुरक्षित हैं। 2026 में यह सलाह पर्याप्त नहीं रही।
Coldcard. मार्च 2021 के firmware build की गलती से कुछ devices ने कमजोर software randomness से seed phrases बनाए। सुरक्षा 128 bits से घटकर केवल 40 bits तक रह गई। 41 मिनट में 1,082 BTC स्थानांतरित किए गए। कमजोर seed ठीक करने के लिए नया seed बनाकर coins स्थानांतरित करने होंगे।
Ledger. अक्टूबर 2026 में CryptoBilis से बिके devices के भीतर physical implant मिला। यह setup के दौरान आपकी 24 words पढ़कर mobile network से भेज सकता था।
Trezor. Facebook Marketplace और TikTok shop से खरीदे devices में microcontroller बदला हुआ मिला। नकली firmware लगभग 12 पहले से ज्ञात phrases में से एक बनाता था।
Keystone. खरीदारों के records और factory में स्थायी रूप से डाली गई device authentication key चोरी हुई। Keystone 18,835 unsold devices नष्ट कर रहा है।
हर मामले में cryptography सुरक्षित रही; seed बनने या दिखाए जाने के समय और device के आपके पास पहुंचने के रास्ते में विफलता हुई।
अपना seed device पर खुद बनाएं और passphrase जोड़ें। इसे लंबा और अनोखा रखें।
वास्तविक धन रखने से पहले device verify करें। पहले से setup आया device संदिग्ध मानें।
अपनी seed phrase कभी कहीं type न करें। कोई genuine कंपनी ऐसा नहीं पूछेगी।
नए wallet पर पहले छोटी रकम रखें। सब कुछ भेजने से पहले कुछ समय निगरानी करें।
5. Data leak होने पर जोखिम physical हो जाता है
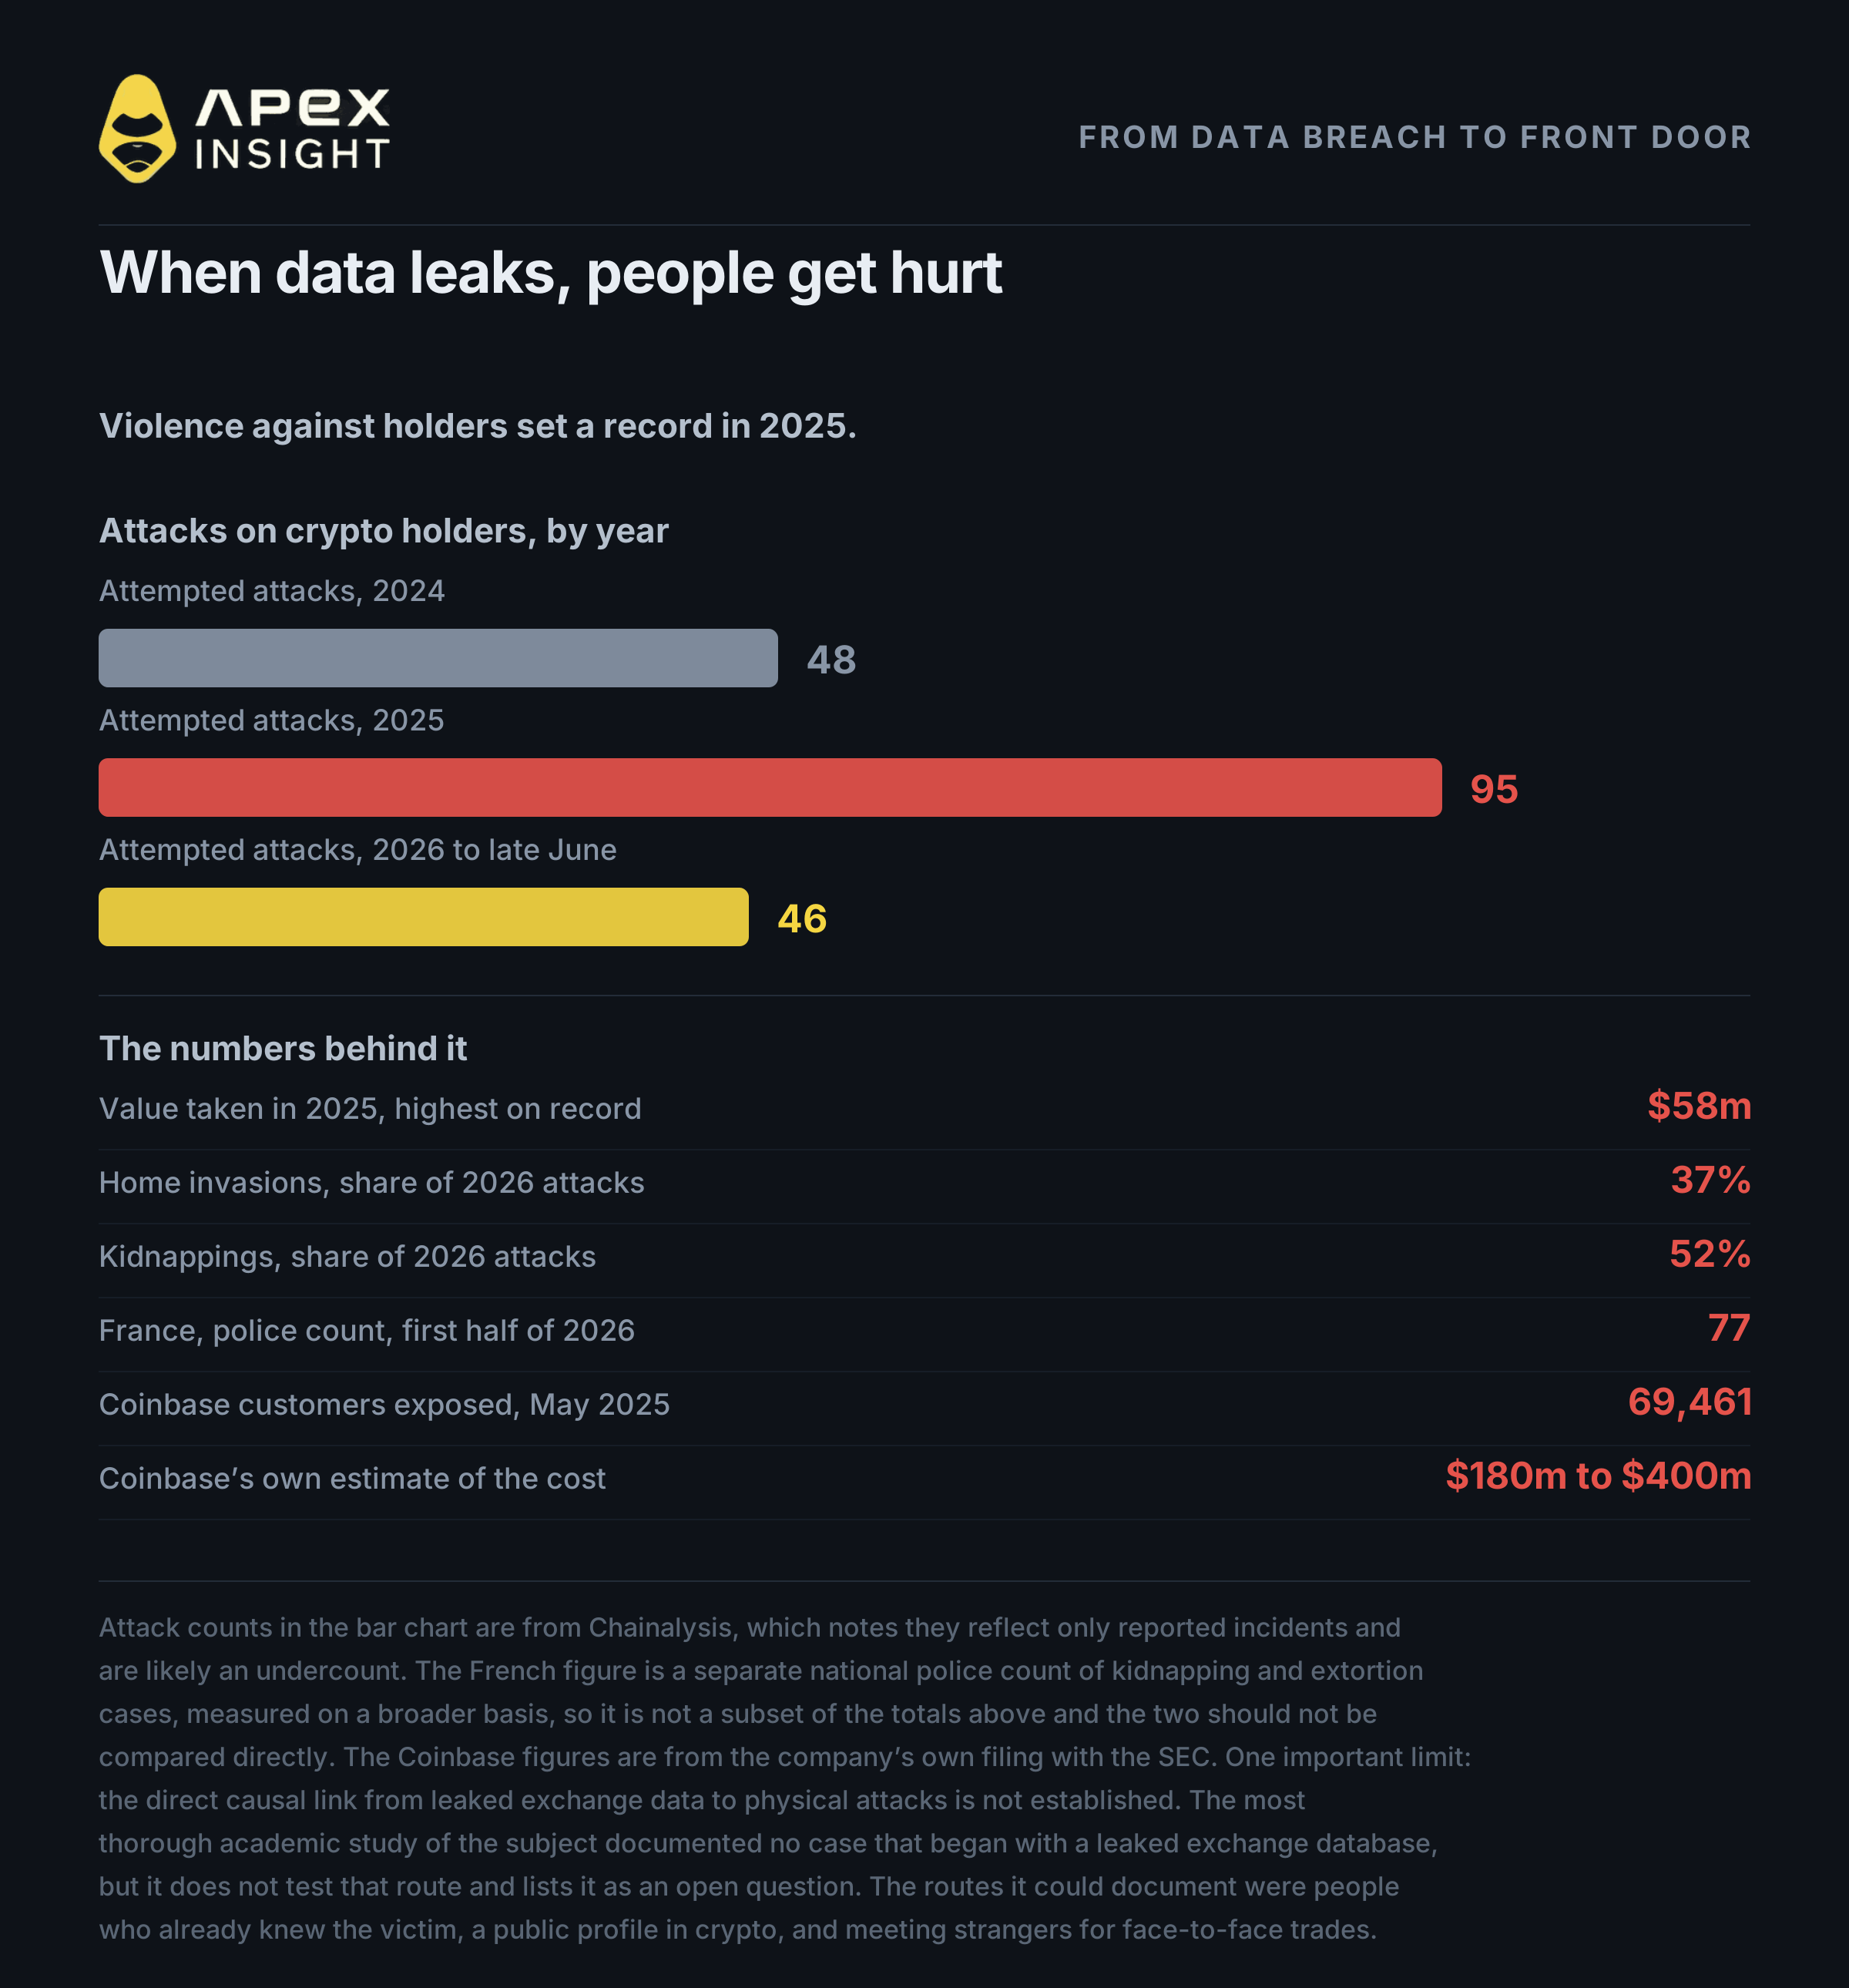
आपके exchange के पास identity documents, घर का पता और आपकी holdings का रिकॉर्ड होता है। इसके लीक होने पर खतरा केवल वित्तीय नहीं रहता।
Coinbase, मई 2025. रिश्वत दिए गए contractors ने names, addresses, phone numbers, identity numbers के हिस्से, passports और driving licences की images तथा account balance snapshots लिए। प्रभावित ग्राहकों की संख्या 69,461 बताई गई।
Ledger, 2020. लगभग दस लाख email addresses और करीब 272,000 customers के home addresses सहित records लीक हुए।
| वर्ष | हमलों के प्रयास | चुराई गई रकम |
|---|---|---|
| 2024 | 48 | प्रकाशित नहीं |
| 2025 | 95 | $58m, रिकॉर्ड में सबसे अधिक |
| 2026, जून के अंत तक | 46 | $30m से अधिक |
फ्रांस में 2026 की पहली छमाही में ही अधिकारियों ने क्रिप्टो से जुड़े kidnapping और extortion के 77 मामले दर्ज किए। Leaked personal data एक संभावित और आधिकारिक रूप से संदिग्ध खतरा है, सिद्ध कारण नहीं। सिद्ध जोखिम सरल हैं: लोगों को न बताएं कि आपके पास कितना crypto है, cash trade के लिए अजनबियों से न मिलें और अपनी public profile पर ध्यान दें।
6. नुकसान सीमित करने वाली व्यवस्था
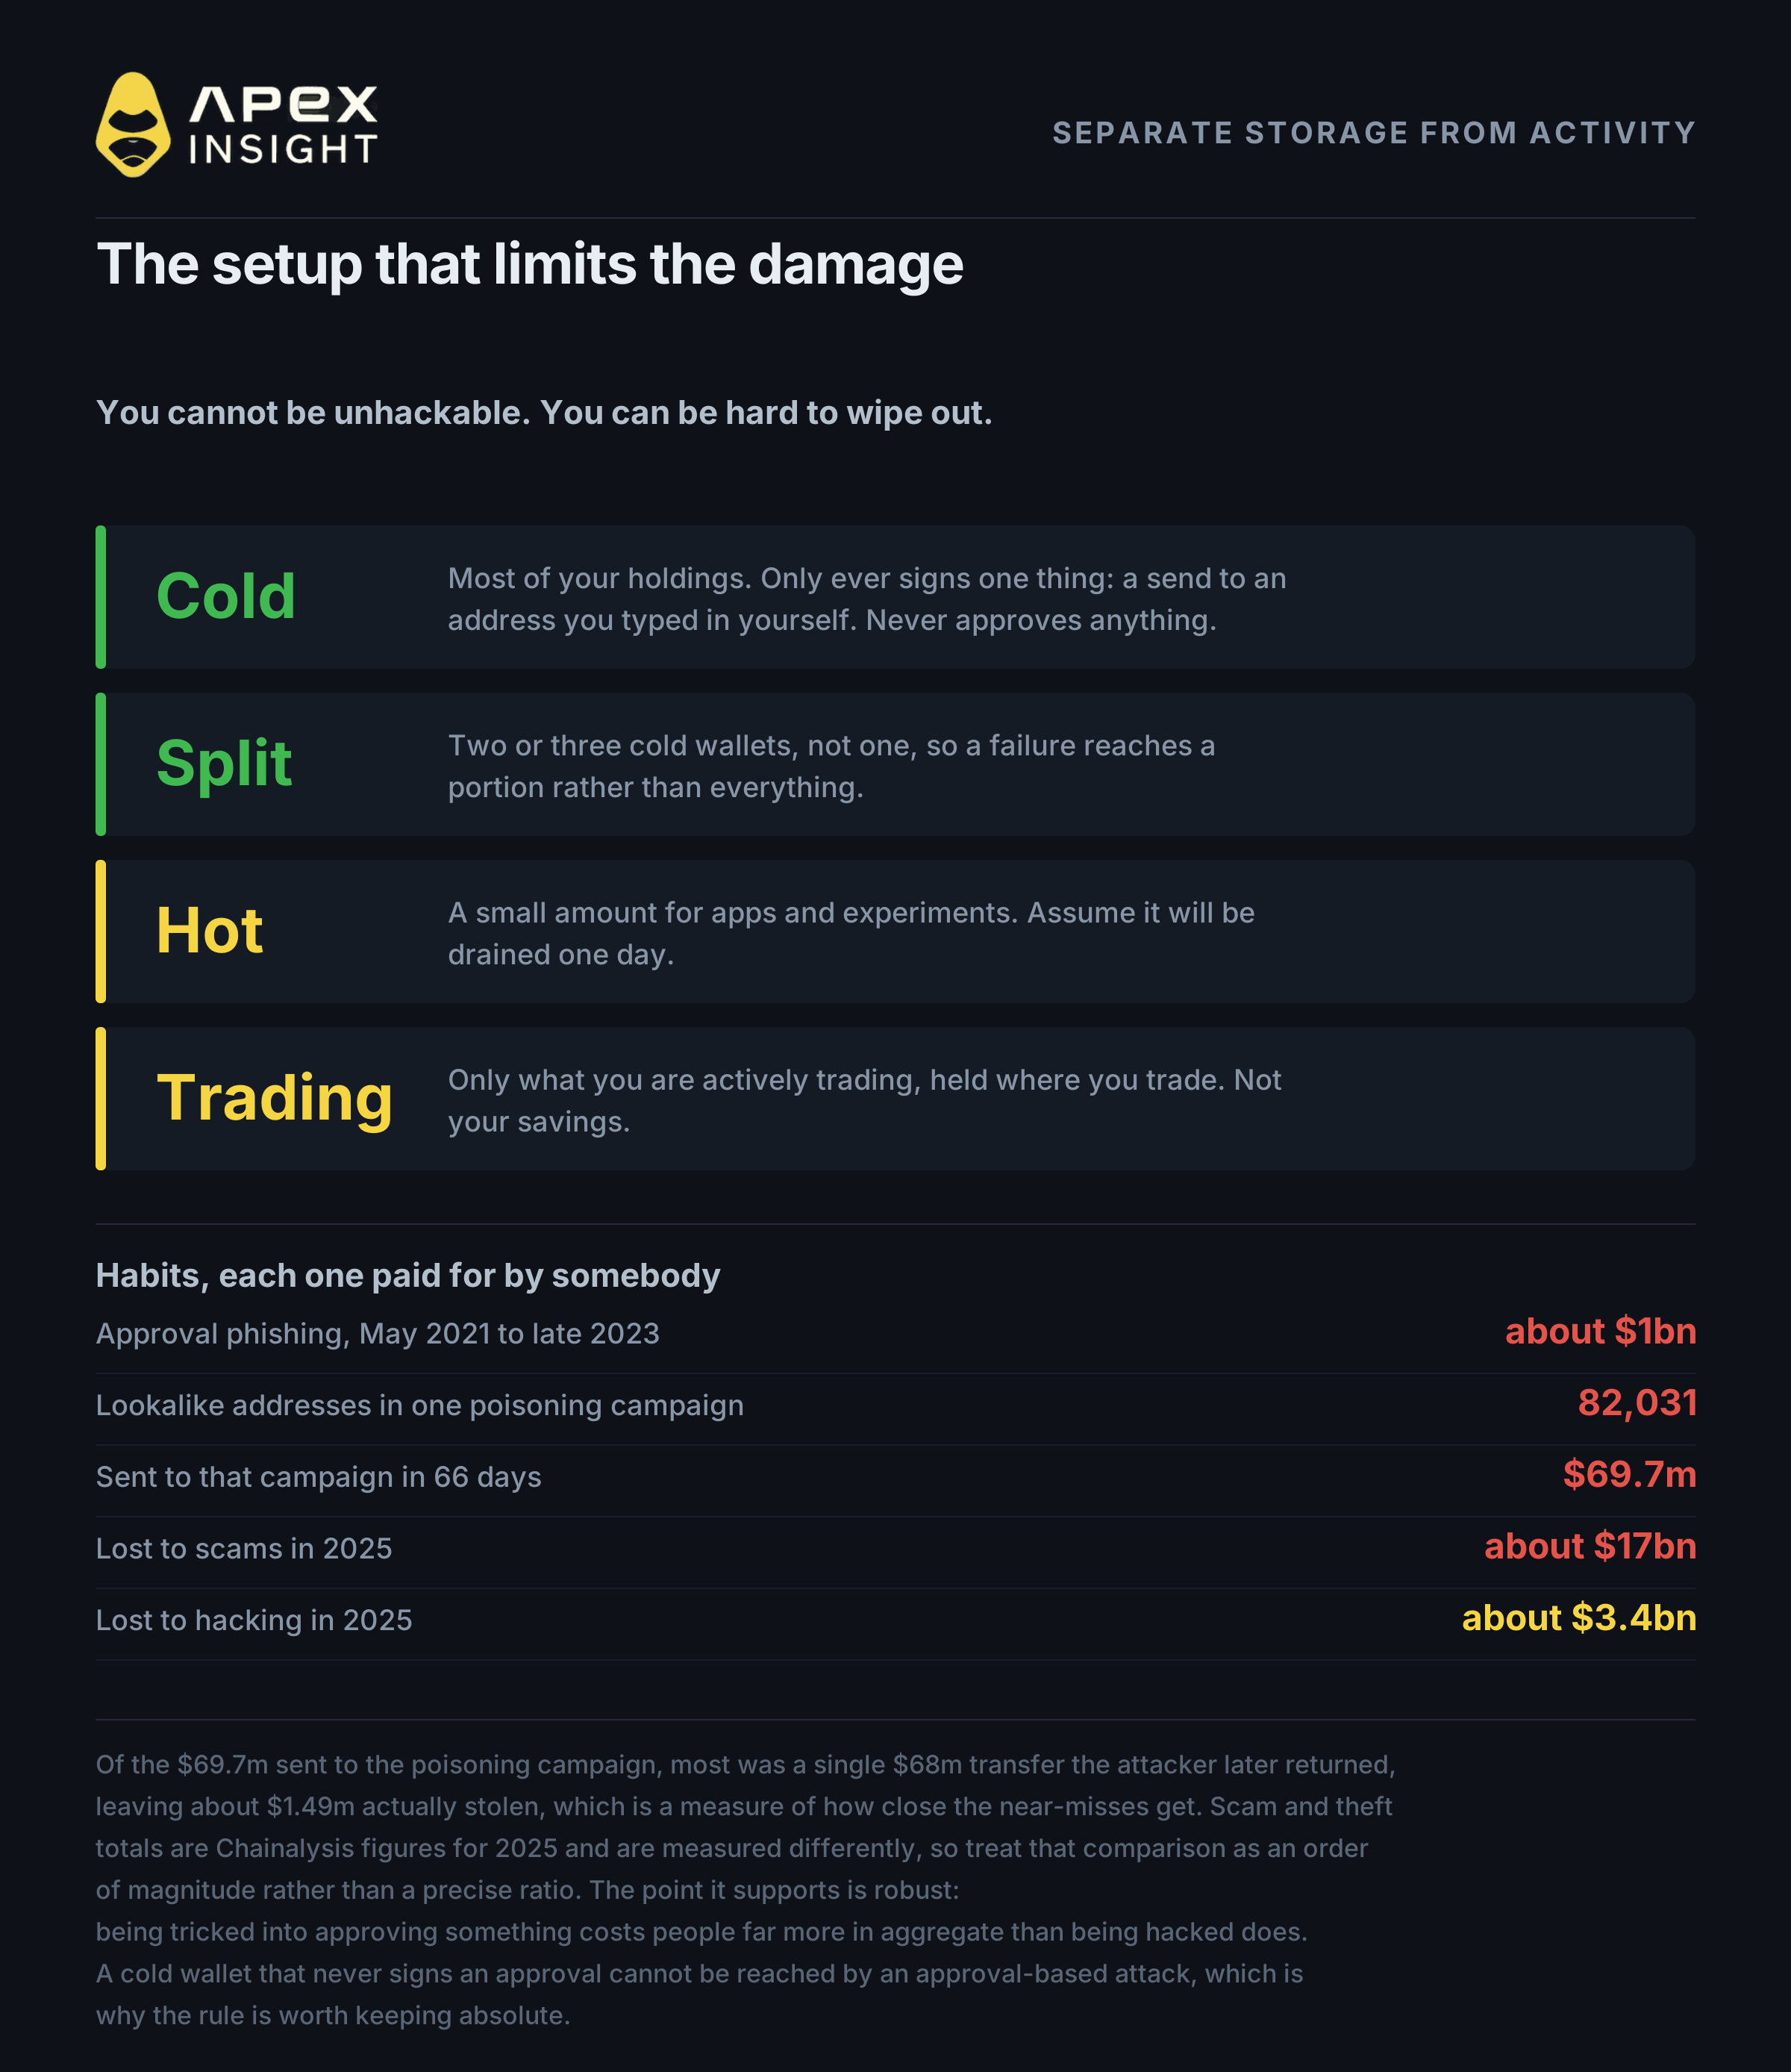
आप खुद को unhackable नहीं बना सकते। लेकिन यह सुनिश्चित कर सकते हैं कि कोई एक विफलता सब कुछ न ले जाए।
Storage और activity अलग रखें।
Cold storage. अधिकांश holdings ऐसे hardware wallet में रखें जिसका seed आपने खुद बनाया हो और passphrase से सुरक्षित हो। इसका एकमात्र नियम हो: यह केवल आपके द्वारा स्वयं type किए गए address पर send को sign करेगा। Smart contract approvals या websites से connection नहीं।
इसे और विभाजित करें। एक की जगह दो या तीन cold wallets रखें।
Hot wallet. Applications से जुड़ने और प्रयोग करने के लिए छोटी रकम वाला अलग wallet रखें। मानकर चलें कि अंततः यह drain हो सकता है।
Trading capital. जितने से सक्रिय रूप से trade कर रहे हैं, केवल उतना ही trading platform पर रखें। यह आपकी savings नहीं है।
Seed phrase कहीं type न करें। इसे offline paper या metal पर रखें।
Approvals की समीक्षा करें। पुराने approvals अभी भी live permissions हो सकते हैं।
पूरे address की जांच करें, केवल शुरुआती और अंतिम अक्षरों की नहीं। Address poisoning में समान दिखने वाले addresses से छोटी transaction भेजी जाती है।
Job offer को attack समझें। Recruiter द्वारा code चलाने को कहना DMM playbook है।
Urgency में धीमे हों। वास्तविक सुरक्षा समस्या दस मिनट इंतजार कर सकती है।
2025 में scams से $17bn और hacking से लगभग $3.4bn खोए गए। धोखा खाकर नुकसान hacking से लगभग पांच गुना अधिक था।
7. DEX का लाभ: कोई आपकी निकासी freeze नहीं कर सकता
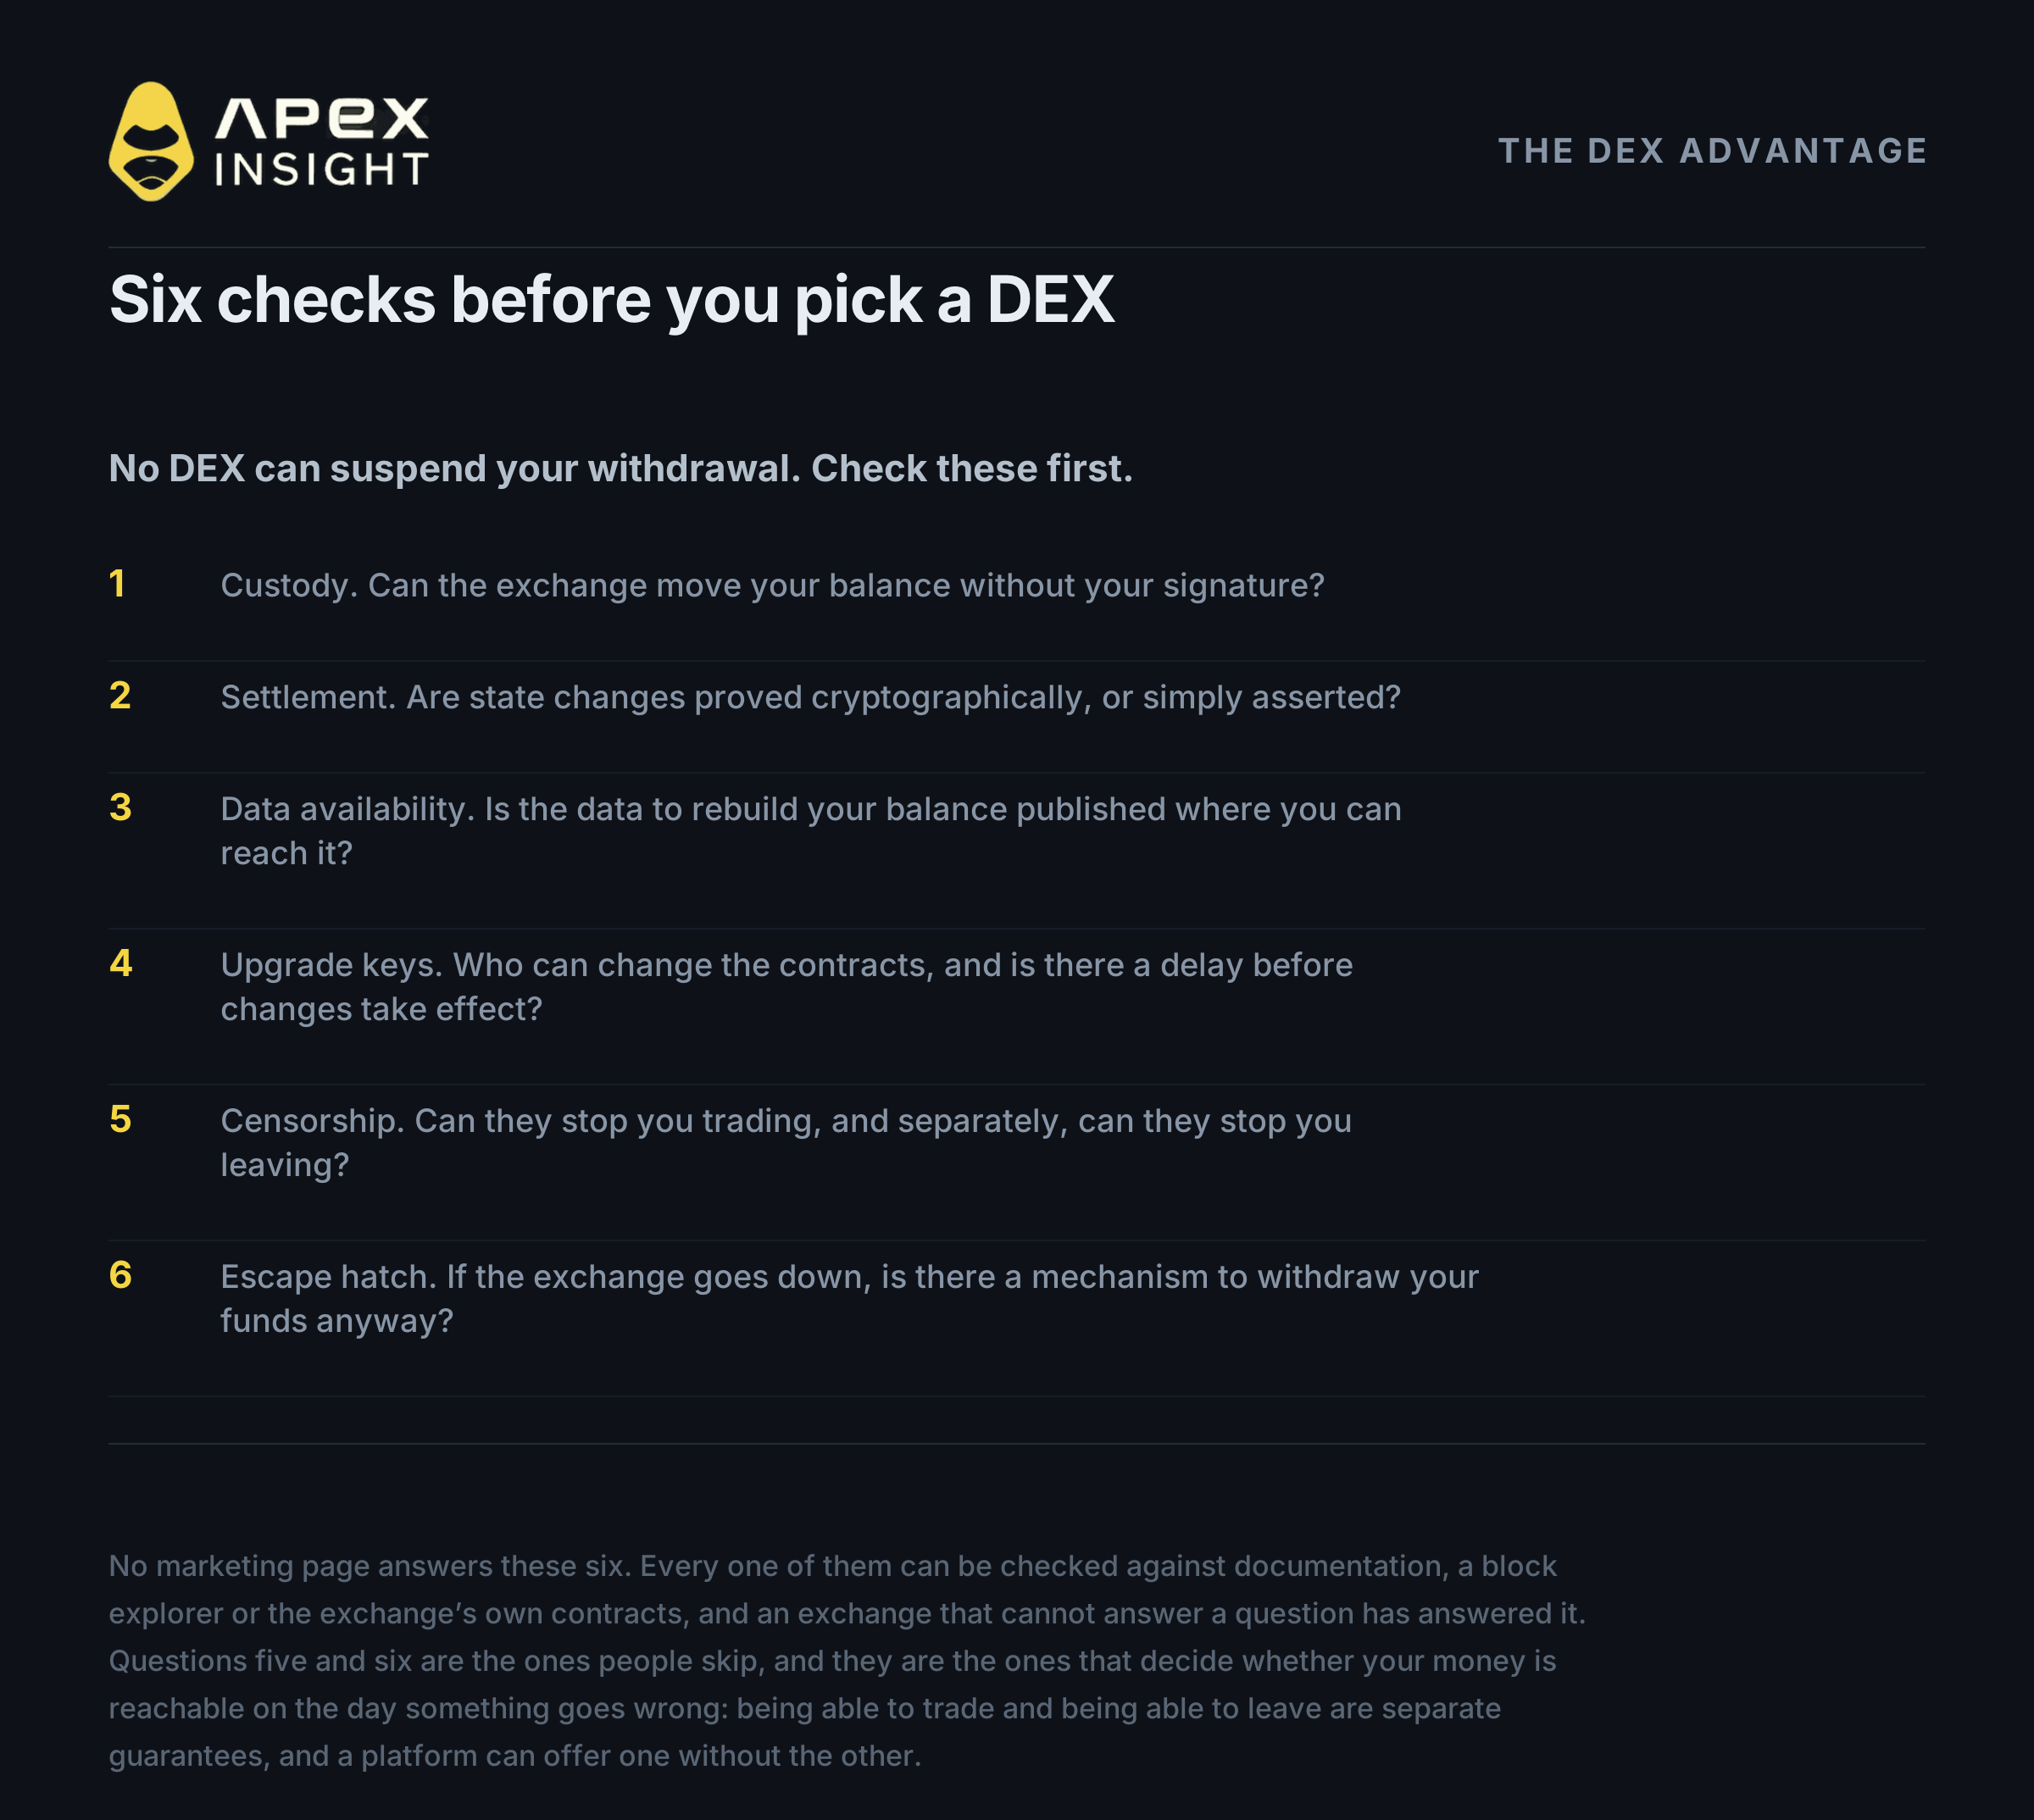
जब आप trade करते हैं, तो अक्सर कोई और आपका पैसा रखता है। Custody risk केवल चोरी का जोखिम नहीं, बल्कि बाहर न निकल पाने का जोखिम भी है।
विकेंद्रीकृत exchange में आप अपनी keys रखते हैं, पैसा कंपनी के account में नहीं रहता और कोई DEX Binance की तरह आपकी withdrawal suspend नहीं कर सकता।
DEX चुनने से पहले छह जांच:
Custody. क्या exchange आपके signature के बिना balance स्थानांतरित कर सकता है?
Settlement. क्या state changes cryptographically prove होते हैं?
Data availability. क्या balance फिर से बनाने के लिए जरूरी data प्रकाशित है?
Upgrade keys. Contracts कौन बदल सकता है और क्या बदलाव लागू होने से पहले time delay है?
Censorship. क्या वे आपको trade करने या platform छोड़ने से रोक सकते हैं?
Escape hatch. Platform बंद हो जाए तो क्या funds निकालने का स्वतंत्र mechanism है?
Hyperliquid पूरा order book on-chain रखता है। इससे orders, cancellations और fills validator set द्वारा तय होते हैं, लेकिन positions, leverage और liquidation price सार्वजनिक दिखाई देते हैं।
दूसरा design order book को off-chain रखकर परिणाम on-chain prove करता है। ApeX Omni यही करता है। Funds ApeX wallets के बजाय zkLink smart contracts में रहते हैं, trades zero-knowledge validity proofs से settle होते हैं और positions private रहती हैं।
इसमें forced withdrawal path भी है। आप ApeX के बिना base chain पर contract को सीधे request भेज सकते हैं और sequencer को उसे process करना होता है। यदि system पूरी तरह छोड़ दिया जाए, तो protocol में proof-based exit मौजूद है।
दो सीमाएं स्पष्ट हैं: यह exit path open positions के बजाय collateral को cover करता है और production में अभी उपयोग नहीं हुआ है। यह exchange failure से सुरक्षा है, अपने risk management का विकल्प नहीं।
Race to the Top 50 अभी जारी है
ApeX 5 नवंबर, 10:00 UTC तक trading competition चला रहा है, जिसमें leaderboard के 50वें स्थान तक 10,000 USDT तक का prize pool है।
भाग लेने के लिए campaign page से registration, perpetual futures account में कम से कम 100 USDT, कम से कम 10,000 USDT eligible volume और Top 50 finish आवश्यक है। पूरी जानकारी Race to the Top 50 announcement में है।
Perpetual contracts में trading बहुत जोखिमपूर्ण है और पूरी position खो सकती है। Leverage लाभ और नुकसान दोनों बढ़ाता है। यह वित्तीय सलाह या सुरक्षा की गारंटी नहीं है। अपना research करें और उतना ही जोखिम लें जितना खो सकते हैं।
मदद के लिए Discord पर हमारी team से संपर्क करें।
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Binance के आंकड़े 30 अक्टूबर 2026 को 07:45 UTC पर उपलब्ध रिपोर्ट के अनुसार हैं और बदल सकते हैं। Binance का अनुमान लगभग $6.3bn है; independent on-chain counts $5.91bn से $6.36bn तक हैं। Frozen total 00:52 UTC पर लगभग $3bn था। कारण Binance की preliminary finding है और स्वतंत्र रूप से पुष्टि नहीं हुई है। इतिहास तथा recovery के आंकड़े उद्धृत Chainalysis, TRM Labs, CertiK और court filings से हैं। Exchange data और physical attacks के बीच संबंध को स्पष्ट रूप से अप्रमाणित बताया गया है। ApeX Omni का forced withdrawal path open positions के बजाय collateral को cover करता है और production में उपयोग नहीं हुआ है।




