




Кеше кешке біреу Binance-тен шамамен $6,3 млрд алып кетті.
Бұл — крипто тарихындағы ең ірі ұрлық. Ол 2025 жылғы ақпандағы Bybit хакерлік шабуылынан төрт есе көп және 2025 жылы хакерлер ұрлаған барлық қаражаттың жиынтығынан екі есеге жуық артық.
30 қазандағы 07:45 UTC жағдайы бойынша Binance-тен қаражат шығару әлі тоқтатылған. Бірлескен бас директор Yi He компания шығару қызметін жаңарту аяқталған соң оны "алдағы 48 сағат ішінде" қайта бастауға үміттенетінін айтты. Сондықтан бейсенбі түні қаражатыңыз биржада болса, оны аудару үшін жексенбіге дейін күтуіңіз мүмкін.
Бұл нұсқаулық мұндай жағдайдың сіз үшін енді ешқашан проблема болмауын қарастырады.
1. Не болды: қарапайым тілмен
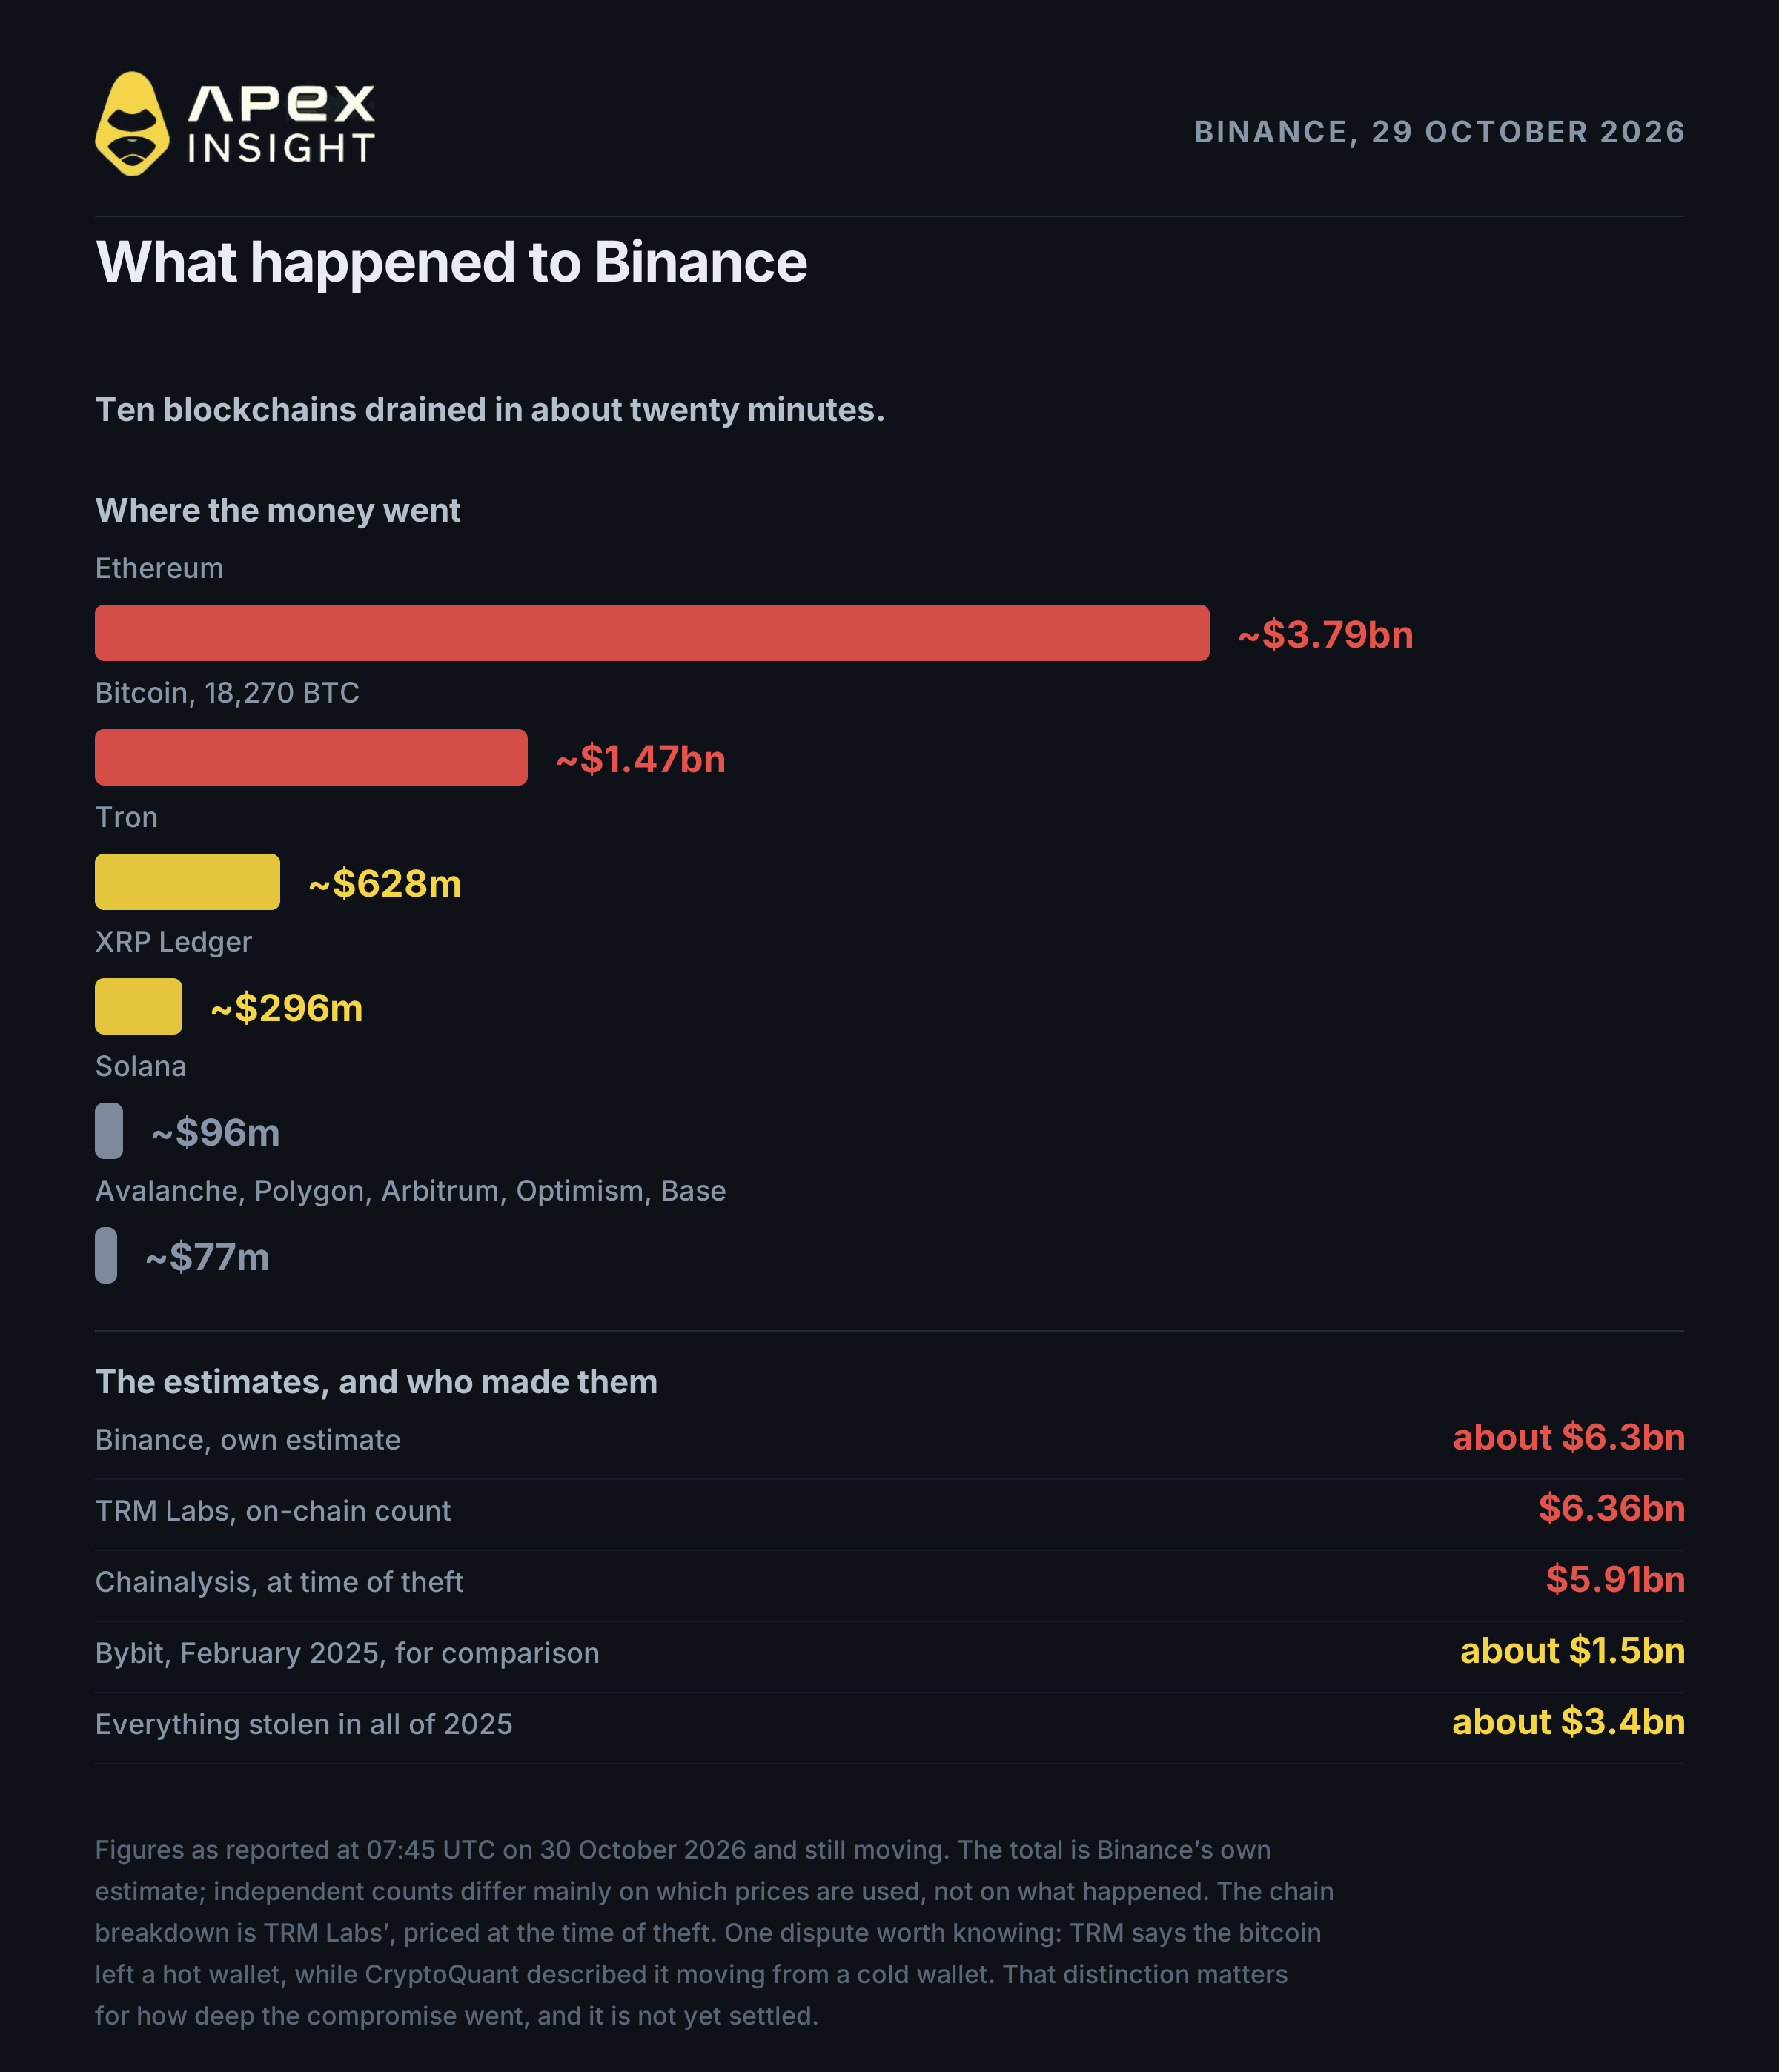
29 қазанда шамамен 20:05 UTC-де XRP Ledger-дегі Binance-тің бес әмияны босап қалды. Жиырма минут ішінде Bitcoin, Tron, Solana және Optimism желілерінде де дәл осындай жағдай болды. Түн соңына қарай он блокчейннен қаражат шығарылды.
Желі | TRM Labs бойынша алынған сома |
|---|---|
Ethereum | ~$3,79 млрд |
Bitcoin | ~$1,47 млрд (18 270 BTC) |
Tron | ~$628 млн |
XRP Ledger | ~$296 млн |
Solana | ~$96 млн |
Басқалары | ~$77 млн |
Binance жалпы соманы шамамен $6,3 млрд деп бағалайды. TRM Labs on-chain деректері бойынша $6,36 млрд, ал Chainalysis $5,91 млрд деп есептейді.
Ең маңыздысы: ешқандай криптография бұзылған жоқ. Binance мәлімдемесі тергеудің бастапқы кезеңі инженердің ноутбугіне нұсқайтынын, оның шабуылдаушыға қызмет контейнеріне кіріп, рұқсатсыз шығару транзакцияларын жіберуге мүмкіндік бергенін айтты. Binance әмияндардың private key-лері тарағанына дәлел таппаған.
Яғни шабуылдаушылар кілттерді ұрлаған жоқ. Олар кілттер қолданылатын орынға кірді.
Ethereum желісінде олар 2025 жылы енгізілген EIP-7702 ережесін пайдаланды. Шабуылдаушылар 50 рұқсатқа бірден қол қойып, келесі 50 транзакция орнын қамтыды. Біреуі сәйкес келіп, әмиян шабуылдаушылар бақылайтын контрактқа берілді.
EIP-7702 бұзылған жоқ және себеп емес. Оның жұмыс істеуі үшін Binance-тің өз қолтаңбасы қажет болды. Нақты бұзылу — сол қолтаңбаны жасау мүмкіндігі.
Екі блокчейндік барлау компаниясы және тәуелсіз on-chain зерттеуші ұрлықты Солтүстік Корея тобына байланыстырды, бірақ жоғары сенімділікті тек TRM Labs мәлімдеді. Ешбір үкімет мұны растаған жоқ.
Әзірге шамамен $3 млрд бұғатталды, негізінен Tether мен Circle тарапынан. Алайда бұғатталған қаражат қайтарылған қаражатпен бірдей емес.
2. Бұғатталу — қайтарылу емес
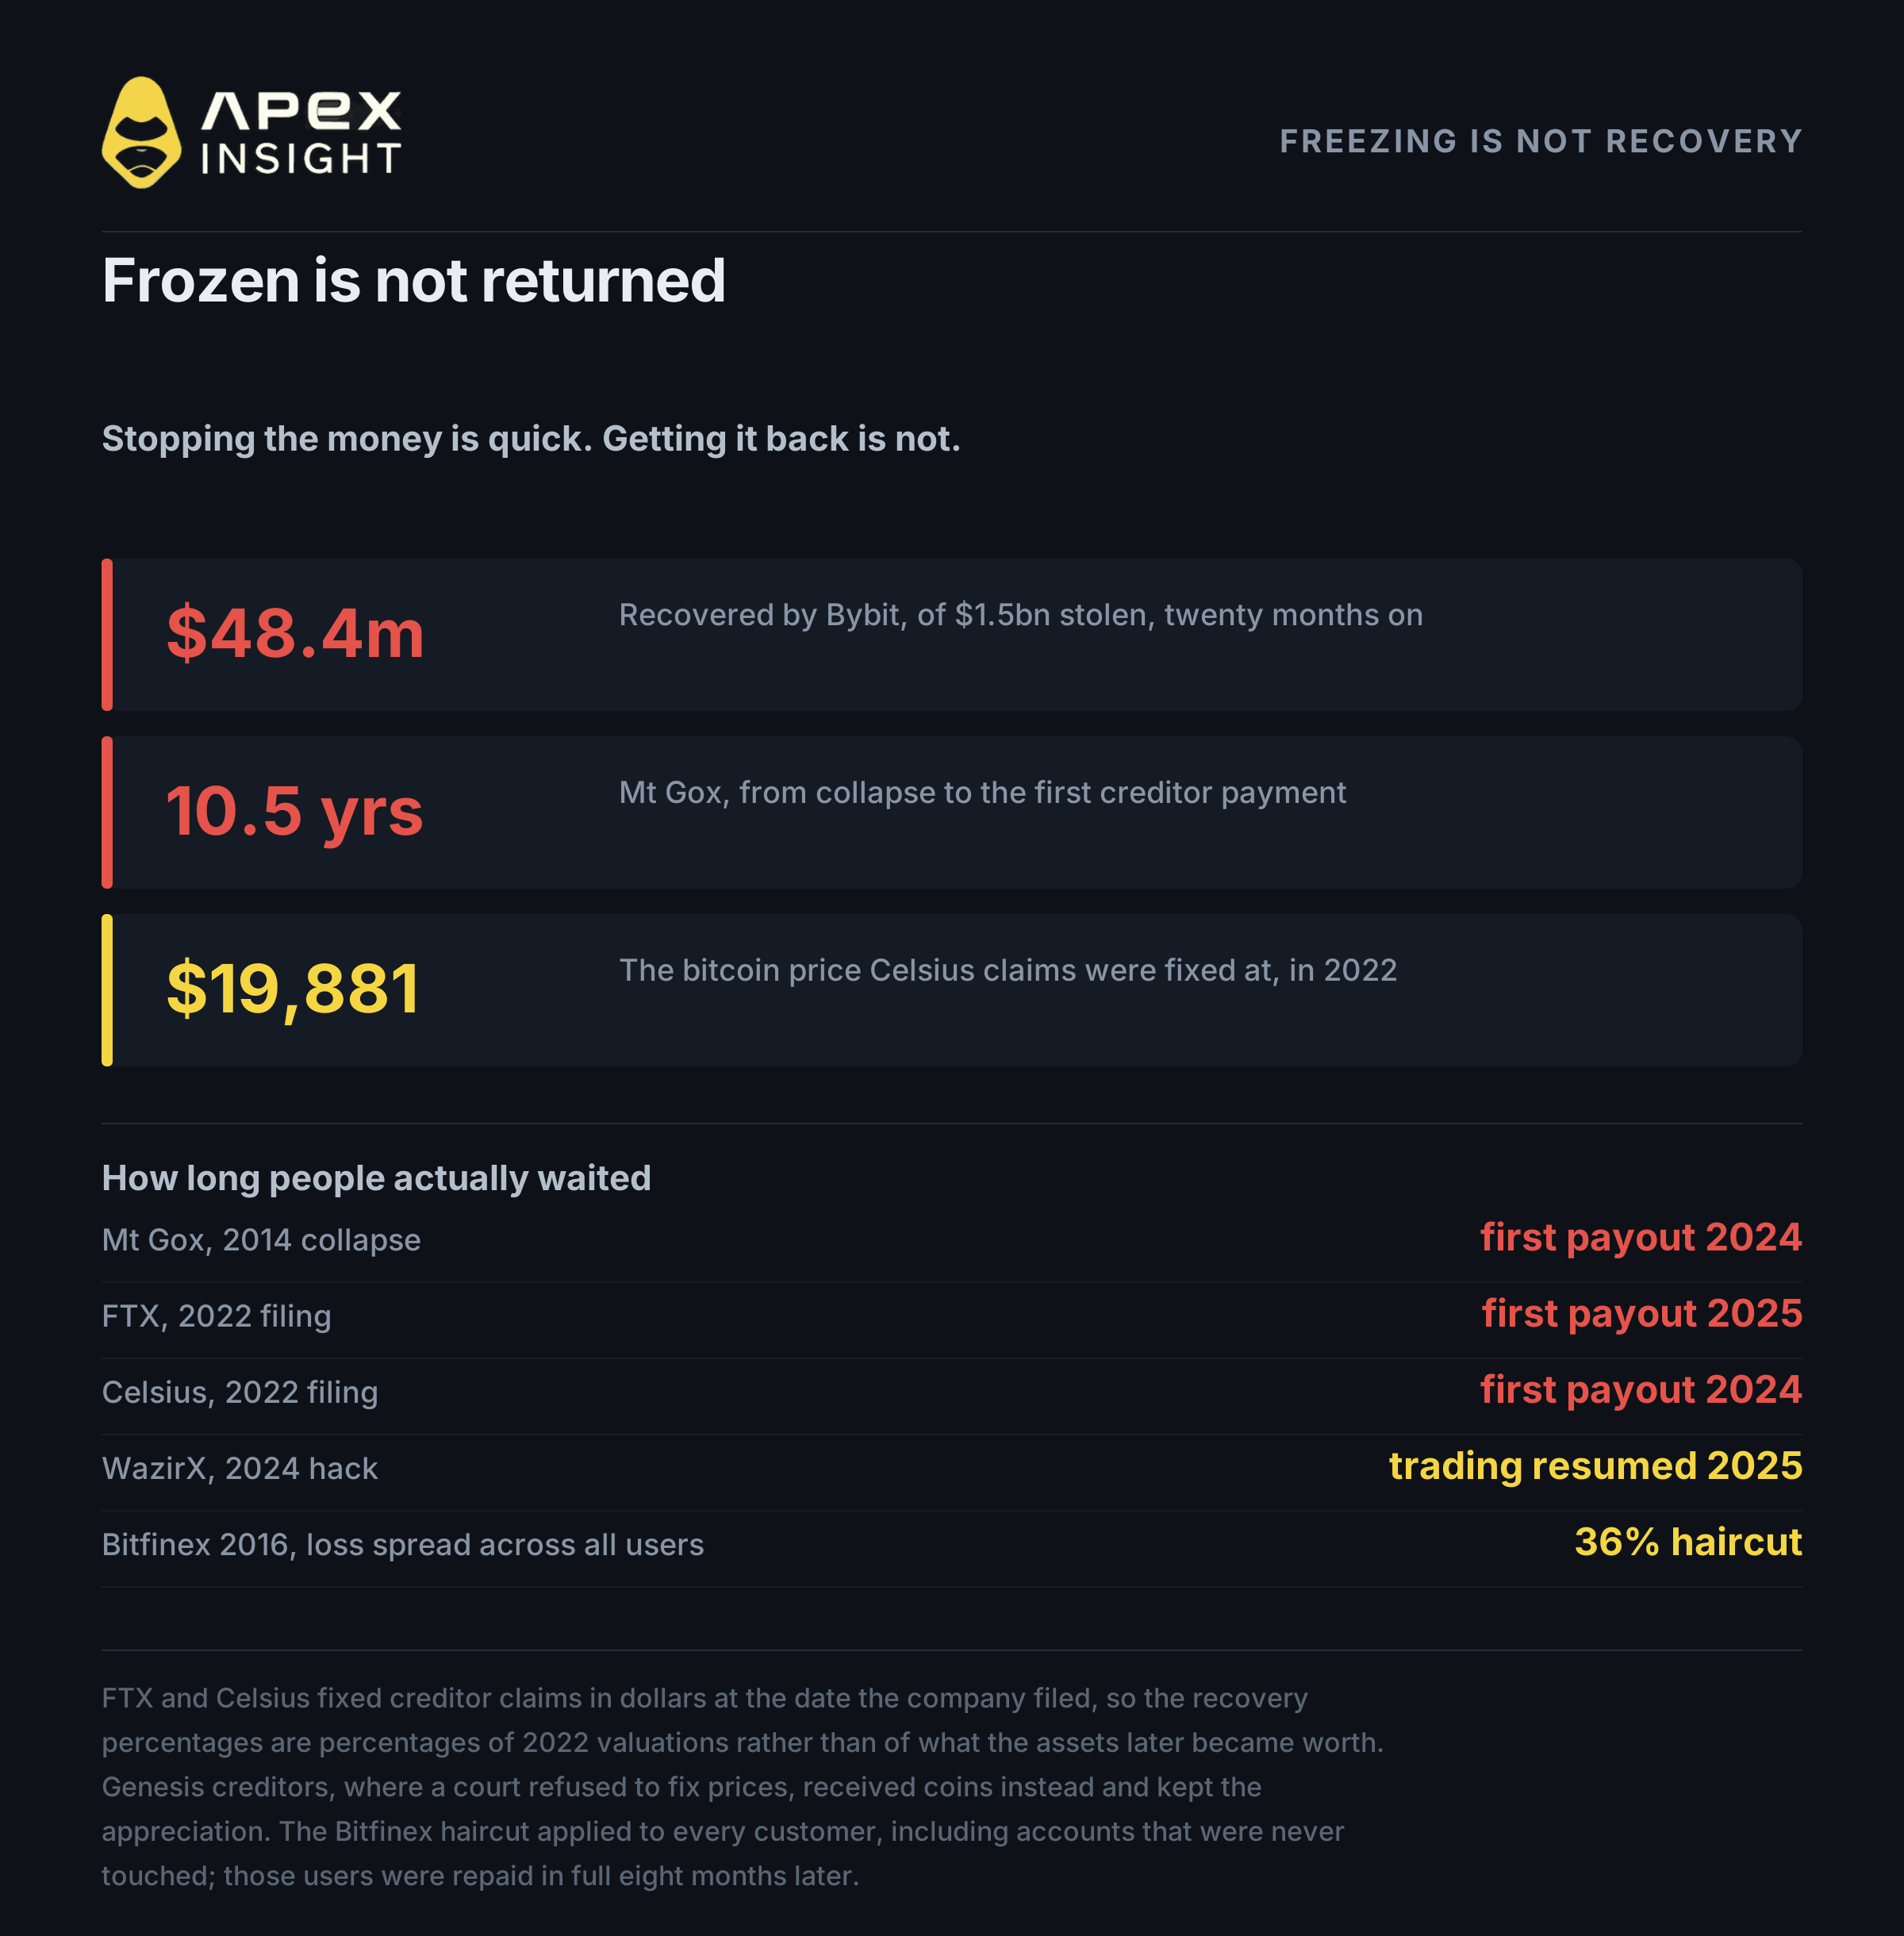
Бұғаттау қаражаттың қозғалуын ғана тоқтатады. Оны қайтару — бөлек әрі баяу процесс.
TRM Labs қызметкері Ari Redbord CNBC-ге түсіндіргендей, бұғаттау ақшаның қозғалысын тоқтатады, ал қайтару заңды процесс арқылы жүзеге асады. Қайтарудың стандартты мерзімі жоқ.
Есте сақтайтын сан: Bybit 18 айдан кейін ұрланған $1,5 млрд-тың тек $48,4 миллионын қайтарды.
Іс | Күту уақыты | Нәтиже |
|---|---|---|
Mt Gox, 2014 | Алғашқы төлем 2024 жылғы шілдеде, 10,5 жыл | Бастапқы монеталардың бір бөлігі |
FTX, 2022 | Алғашқы төлем 2025 жылғы ақпанда, 27 ай | 2022 жылғы долларлық құнның 96%–120%-ы |
Celsius, 2022 | Алғашқы төлем 2024 жылғы қаңтарда, 18 ай | Шамамен 65% |
WazirX, 2024 | Сауда 2025 жылғы қазанда қайта басталды, 15 ай | Қайта теңгерілген активтердің шамамен 85%-ы |
FTX пен Celsius талаптарды компания өтініш берген күндегі доллар құнымен бекітті. Celsius кредиторлары BTC $19 881 бағасымен есептелді. Кейінгі өсім estate-ке тиесілі болды.
Биржалар банк емес. Депозиттерді сақтандыру жоқ. Binance шығындарды төтенше қор мен компания қаражаты арқылы өтейтінін айтты, бірақ төтенше қорында шамамен 15 000 BTC, яғни $1,1–$1,2 млрд бар.
3. Мәселе дерлік ешқашан кодта емес
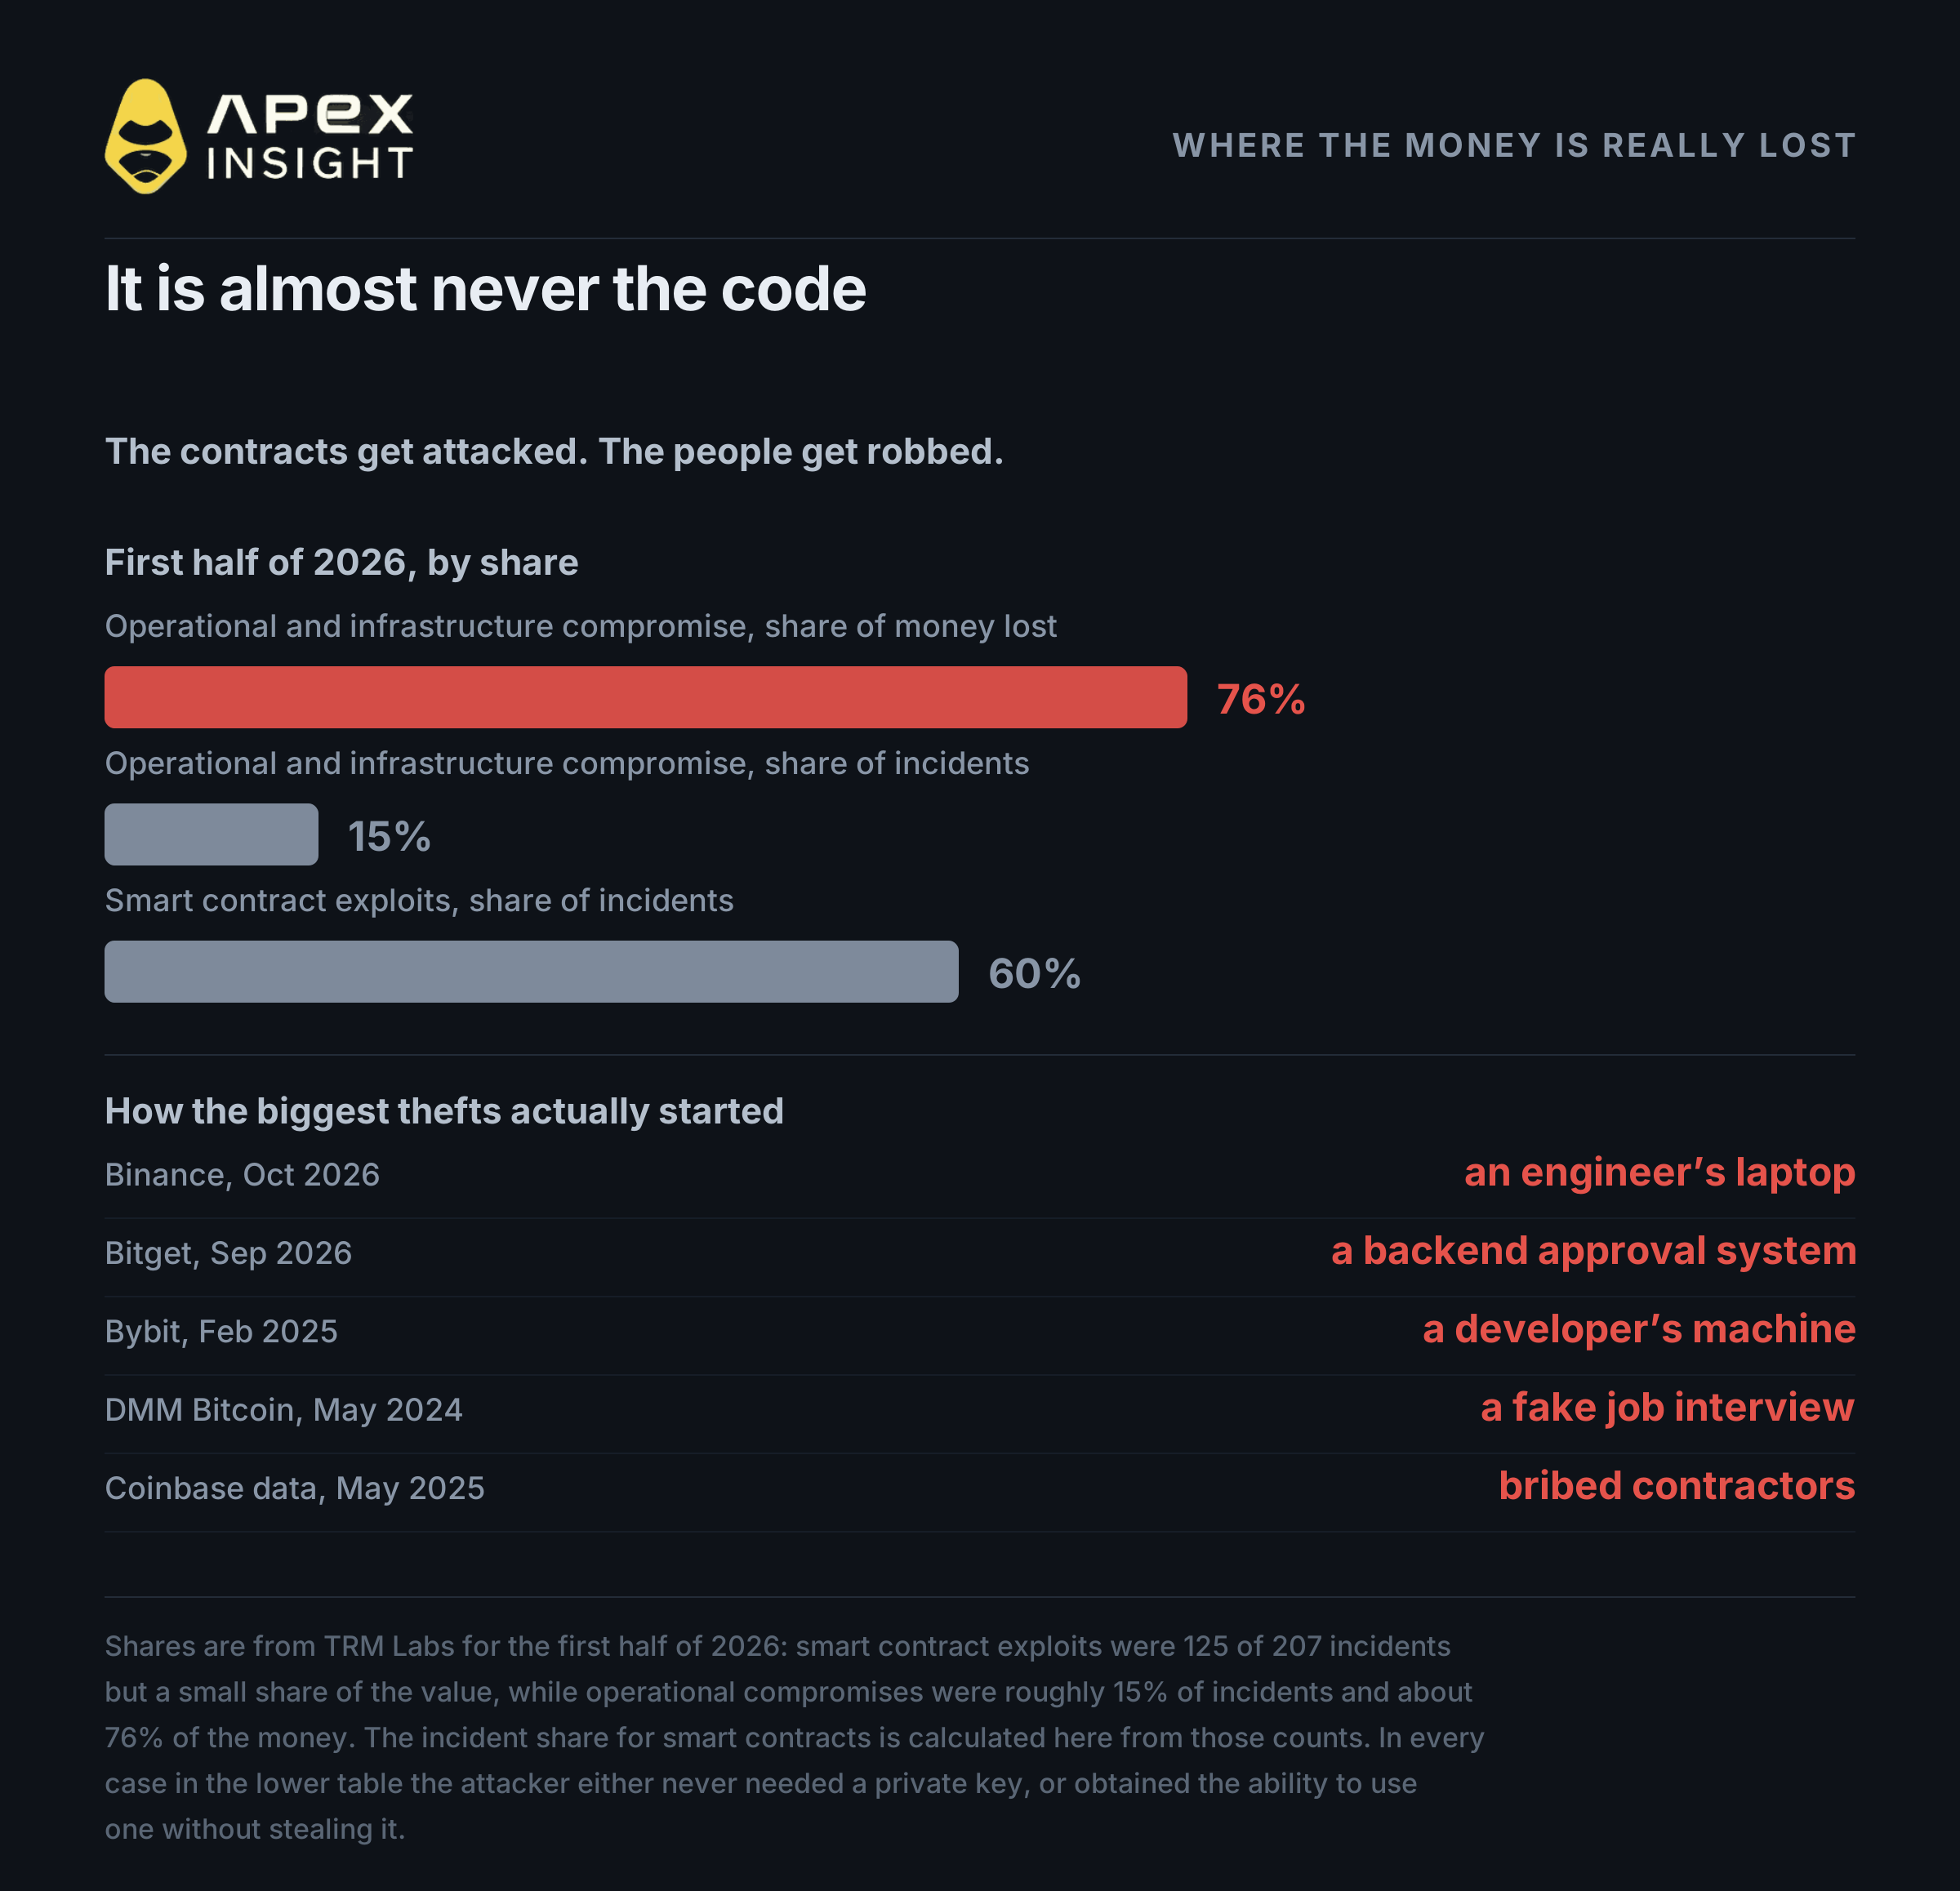
Көпшілік хакер шифрлауды жеңеді деп ойлайды. Әдетте олай емес.
TRM Labs-тың 2026 жылдың бірінші жартыжылдығындағы деректері мынаны көрсетеді:
Инфрақұрылымдық және операциялық бұзылулар: оқиғалардың шамамен 15%-ы, қаражаттың 76%-ы
Smart contract эксплойттары: 207 оқиғаның 125-і, бірақ қаражаттың аз бөлігі
Код үнемі шабуылға ұшырайды, бірақ шығын салыстырмалы түрде аз. Кілттерді сақтайтын және бекітетін адамдар мен машиналар сирек шабуылданады, алайда барлығына жуық қаражаттан айырылады.
Оқиға | Кіру нүктесі |
|---|---|
Binance, қаз. 2026, ~$6,3 млрд | Инженердің ноутбугі |
Bitget, қыр. 2026, ~$388 млн | Шығаруды бекітуге алданған backend жүйесі |
Bybit, ақп. 2025, ~$1,5 млрд | Әмиян провайдерінің әзірлеуші құрылғысы |
DMM Bitcoin, мам. 2024, ~$305 млн | LinkedIn арқылы жіберілген жалған жұмыс сұхбаты |
Coinbase деректері, мам. 2025, 69 461 пайдаланушы | Пара алған қолдау қызметінің мердігерлері |
Bybit ісі blind signing қаупін көрсетеді. Шабуылдаушылар Safe әзірлеушісінің құрылғысын бұзып, қол қоюшылар қолданатын сайтқа код енгізді. Экран қалыпты транзакцияны көрсетті, бірақ шын мәнінде транзакция әмиян логикасын шабуылдаушының логикасымен алмастырды. Аппараттық әмиян дұрыс жұмыс істеді; адамдар қате нәрсеге қол қойды.
DMM Bitcoin оқиғасы шабуылдың бірнеше ай күте алатынын көрсетті. Жалған рекрутер әзірлеушіге LinkedIn арқылы "кодтау тестін" жіберді. Бұл науқан әлі жалғасуда: 2026 жылғы қыркүйектегі төрт үкіметтің ескертуі 100-ден астам елдегі 30 000-нан көп жұққан құрылғыны атады.
4. Аппараттық әмияндар істен шыққан жыл
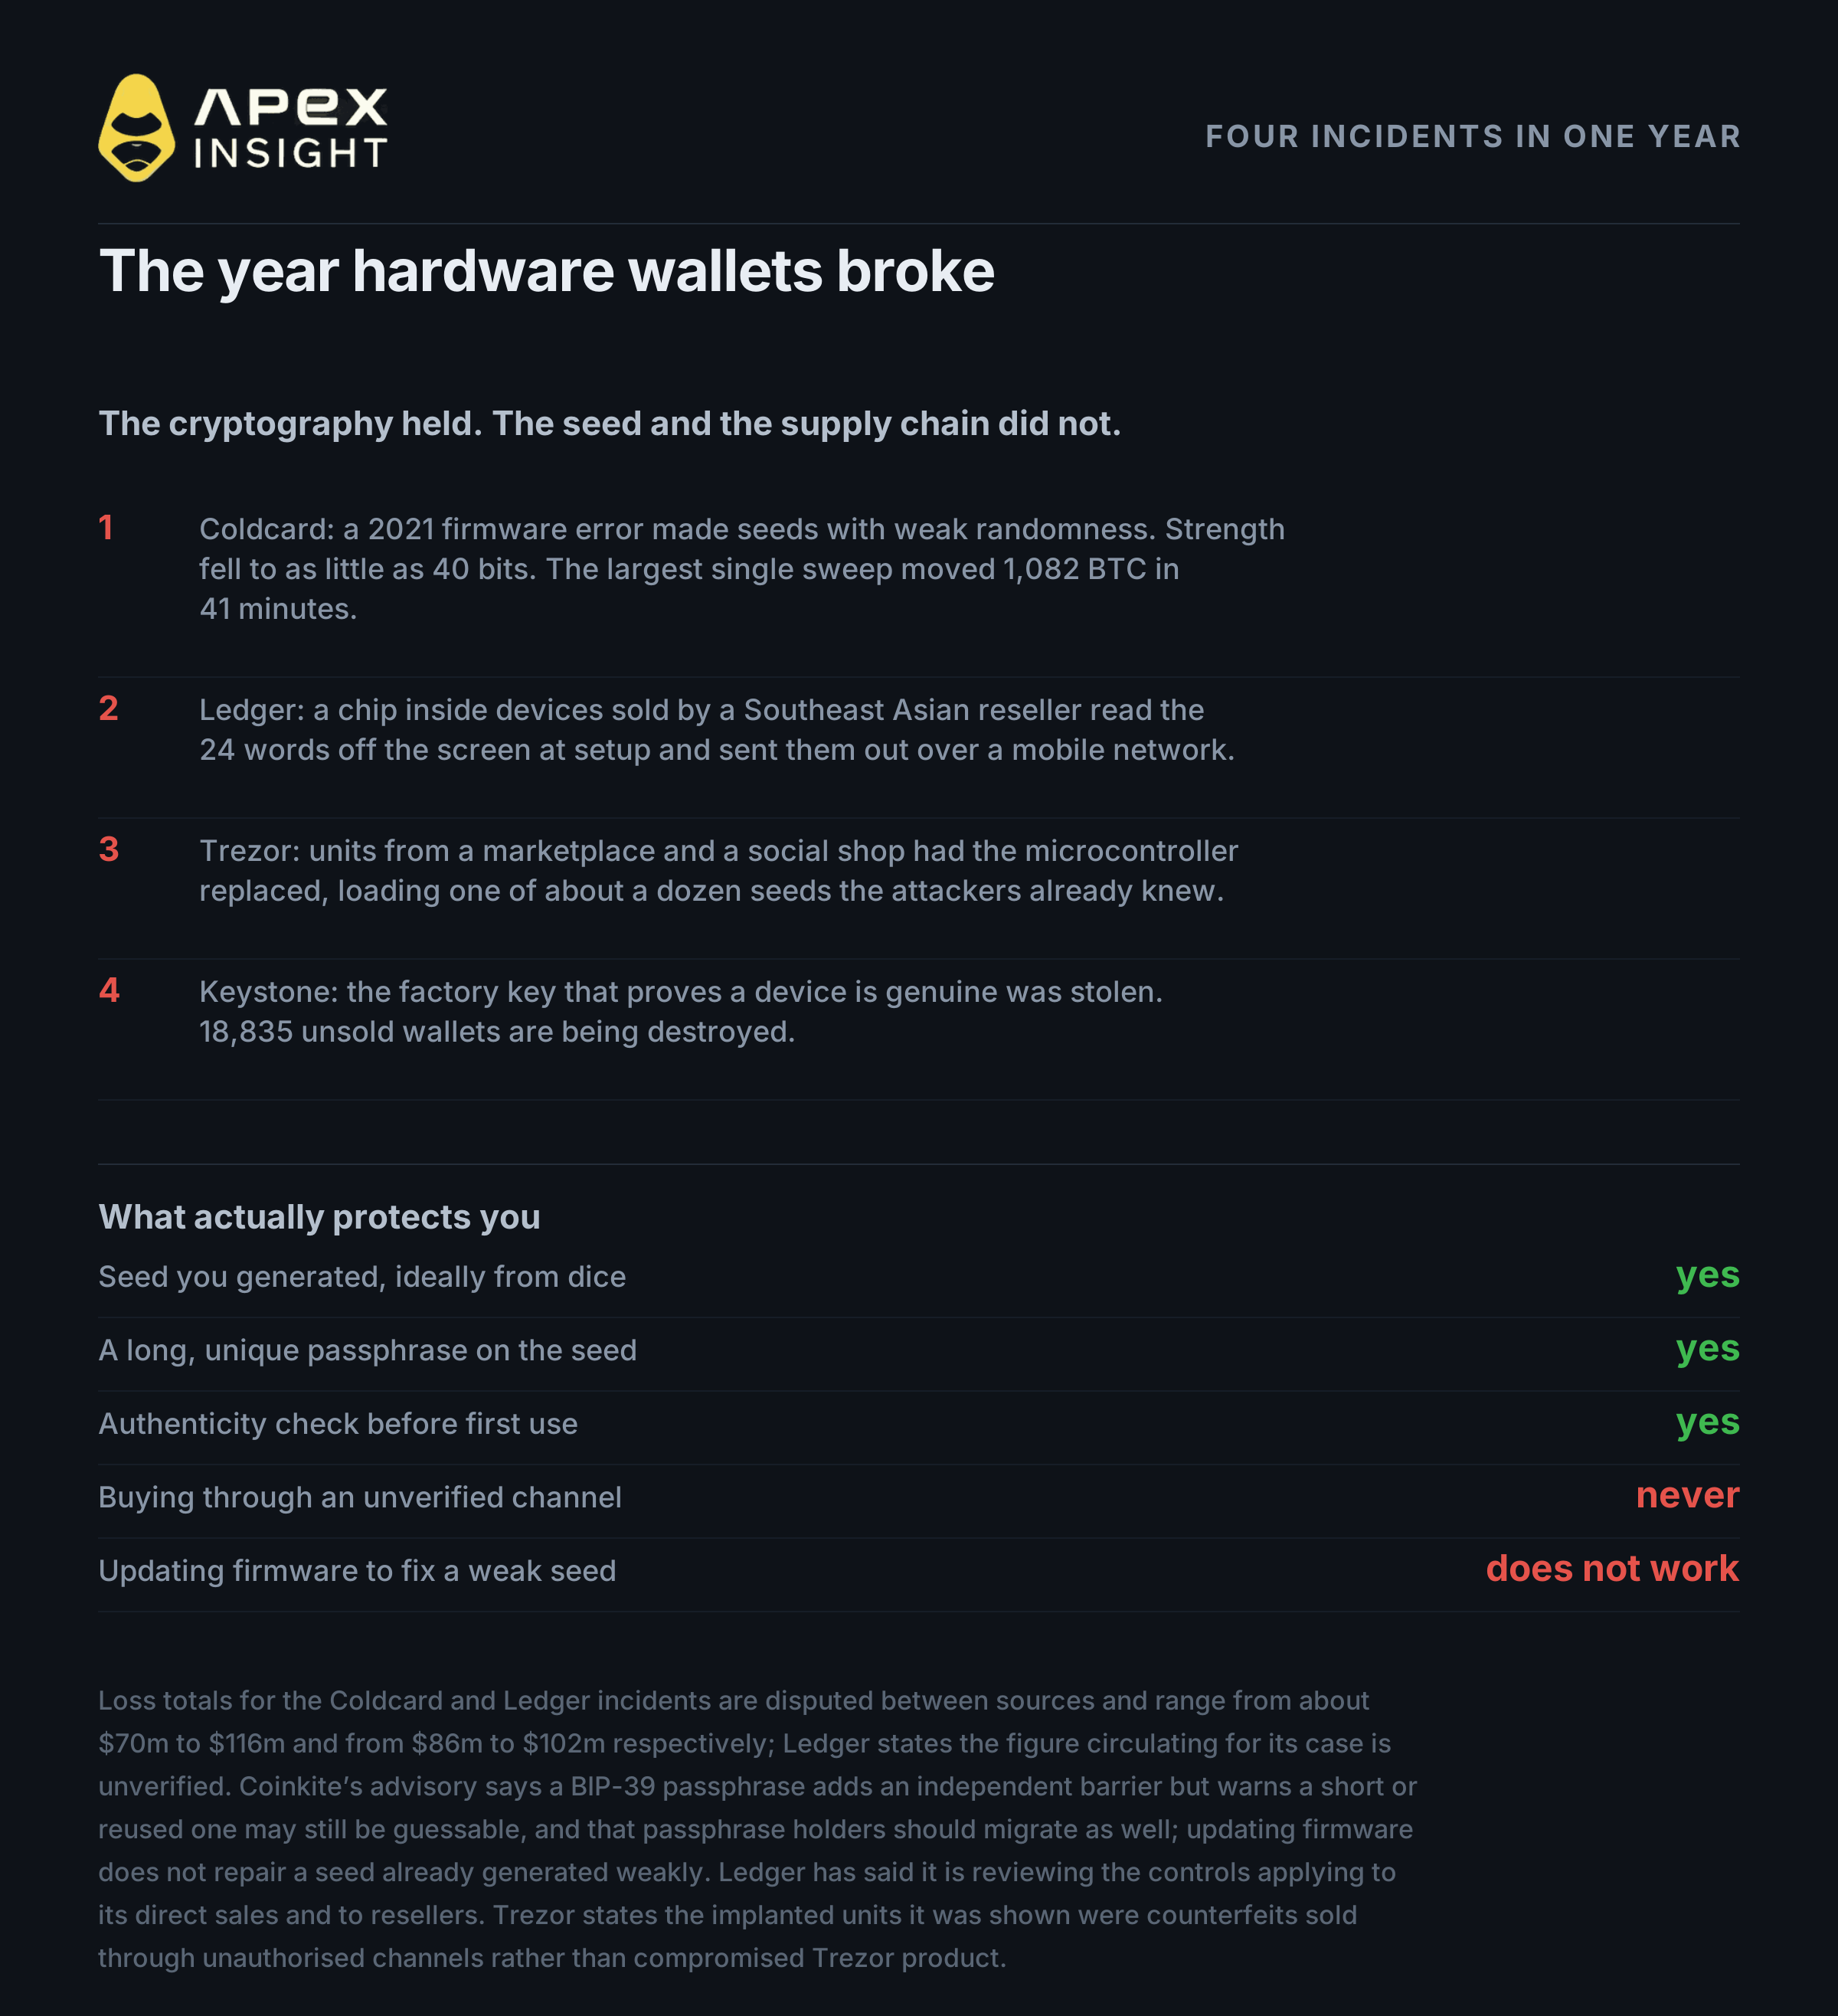
Бұрынғы кеңес: аппараттық әмиянды ресми дереккөзден сатып алсаңыз, қауіпсіз боласыз. 2026 жылы бұл кеңес жеткіліксіз болып қалды.
Coldcard. Firmware қатесі кей құрылғылардың seed phrase-ті әлсіз бағдарламалық кездейсоқтықпен жасауына әкелді. Қауіпсіздік 40 битке дейін төмендеп, ең ірі шабуылда 41 минутта 1 082 BTC көшірілді. Firmware жаңартуы әлсіз seed-ті түзетпейді — жаңа seed жасап, монеталарды көшіру керек.
Ledger. Ledger CryptoBilis сатушысы өткізген құрылғылардың ішінен физикалық имплант табылғанын растады. Чип баптау кезінде 24 сөзді оқып, оларды мобильді желі арқылы жібере алған.
Trezor. Facebook Marketplace пен TikTok Shop арқылы алынған жалған құрылғылар шабуылдаушылар алдын ала білетін бірнеше seed phrase-тің бірін жасады.
Keystone. Шабуылдаушылар сатып алушылар жазбаларын және зауытта орнатылатын әрі өзгертілмейтін құрылғы аутентификация кілтін ұрлады. Keystone сатылмаған 18 835 құрылғыны жойып жатыр.
Бұл жағдайлардың бәрінде криптография жұмыс істеді. Ақау seed жасалған немесе көрсетілген сәтте және құрылғының сізге жеткен жолында болды.
Seed-ті құрылғыда өзіңіз жасаңыз және passphrase қосыңыз. Оны ұзын әрі бірегей етіңіз.
Нақты қаражат сеніп тапсырмас бұрын құрылғыны тексеріңіз. Алдын ала бапталған құрылғылардан сақ болыңыз.
Seed phrase-ті еш жерге енгізбеңіз. Шынайы компания оны сұрамайды.
Жаңа әмиянда алдымен аз сома сақтаңыз. Барлығын көшірмес бұрын бақылаңыз.
5. Деректеріңіз тараса, қауіп физикалық сипат алады
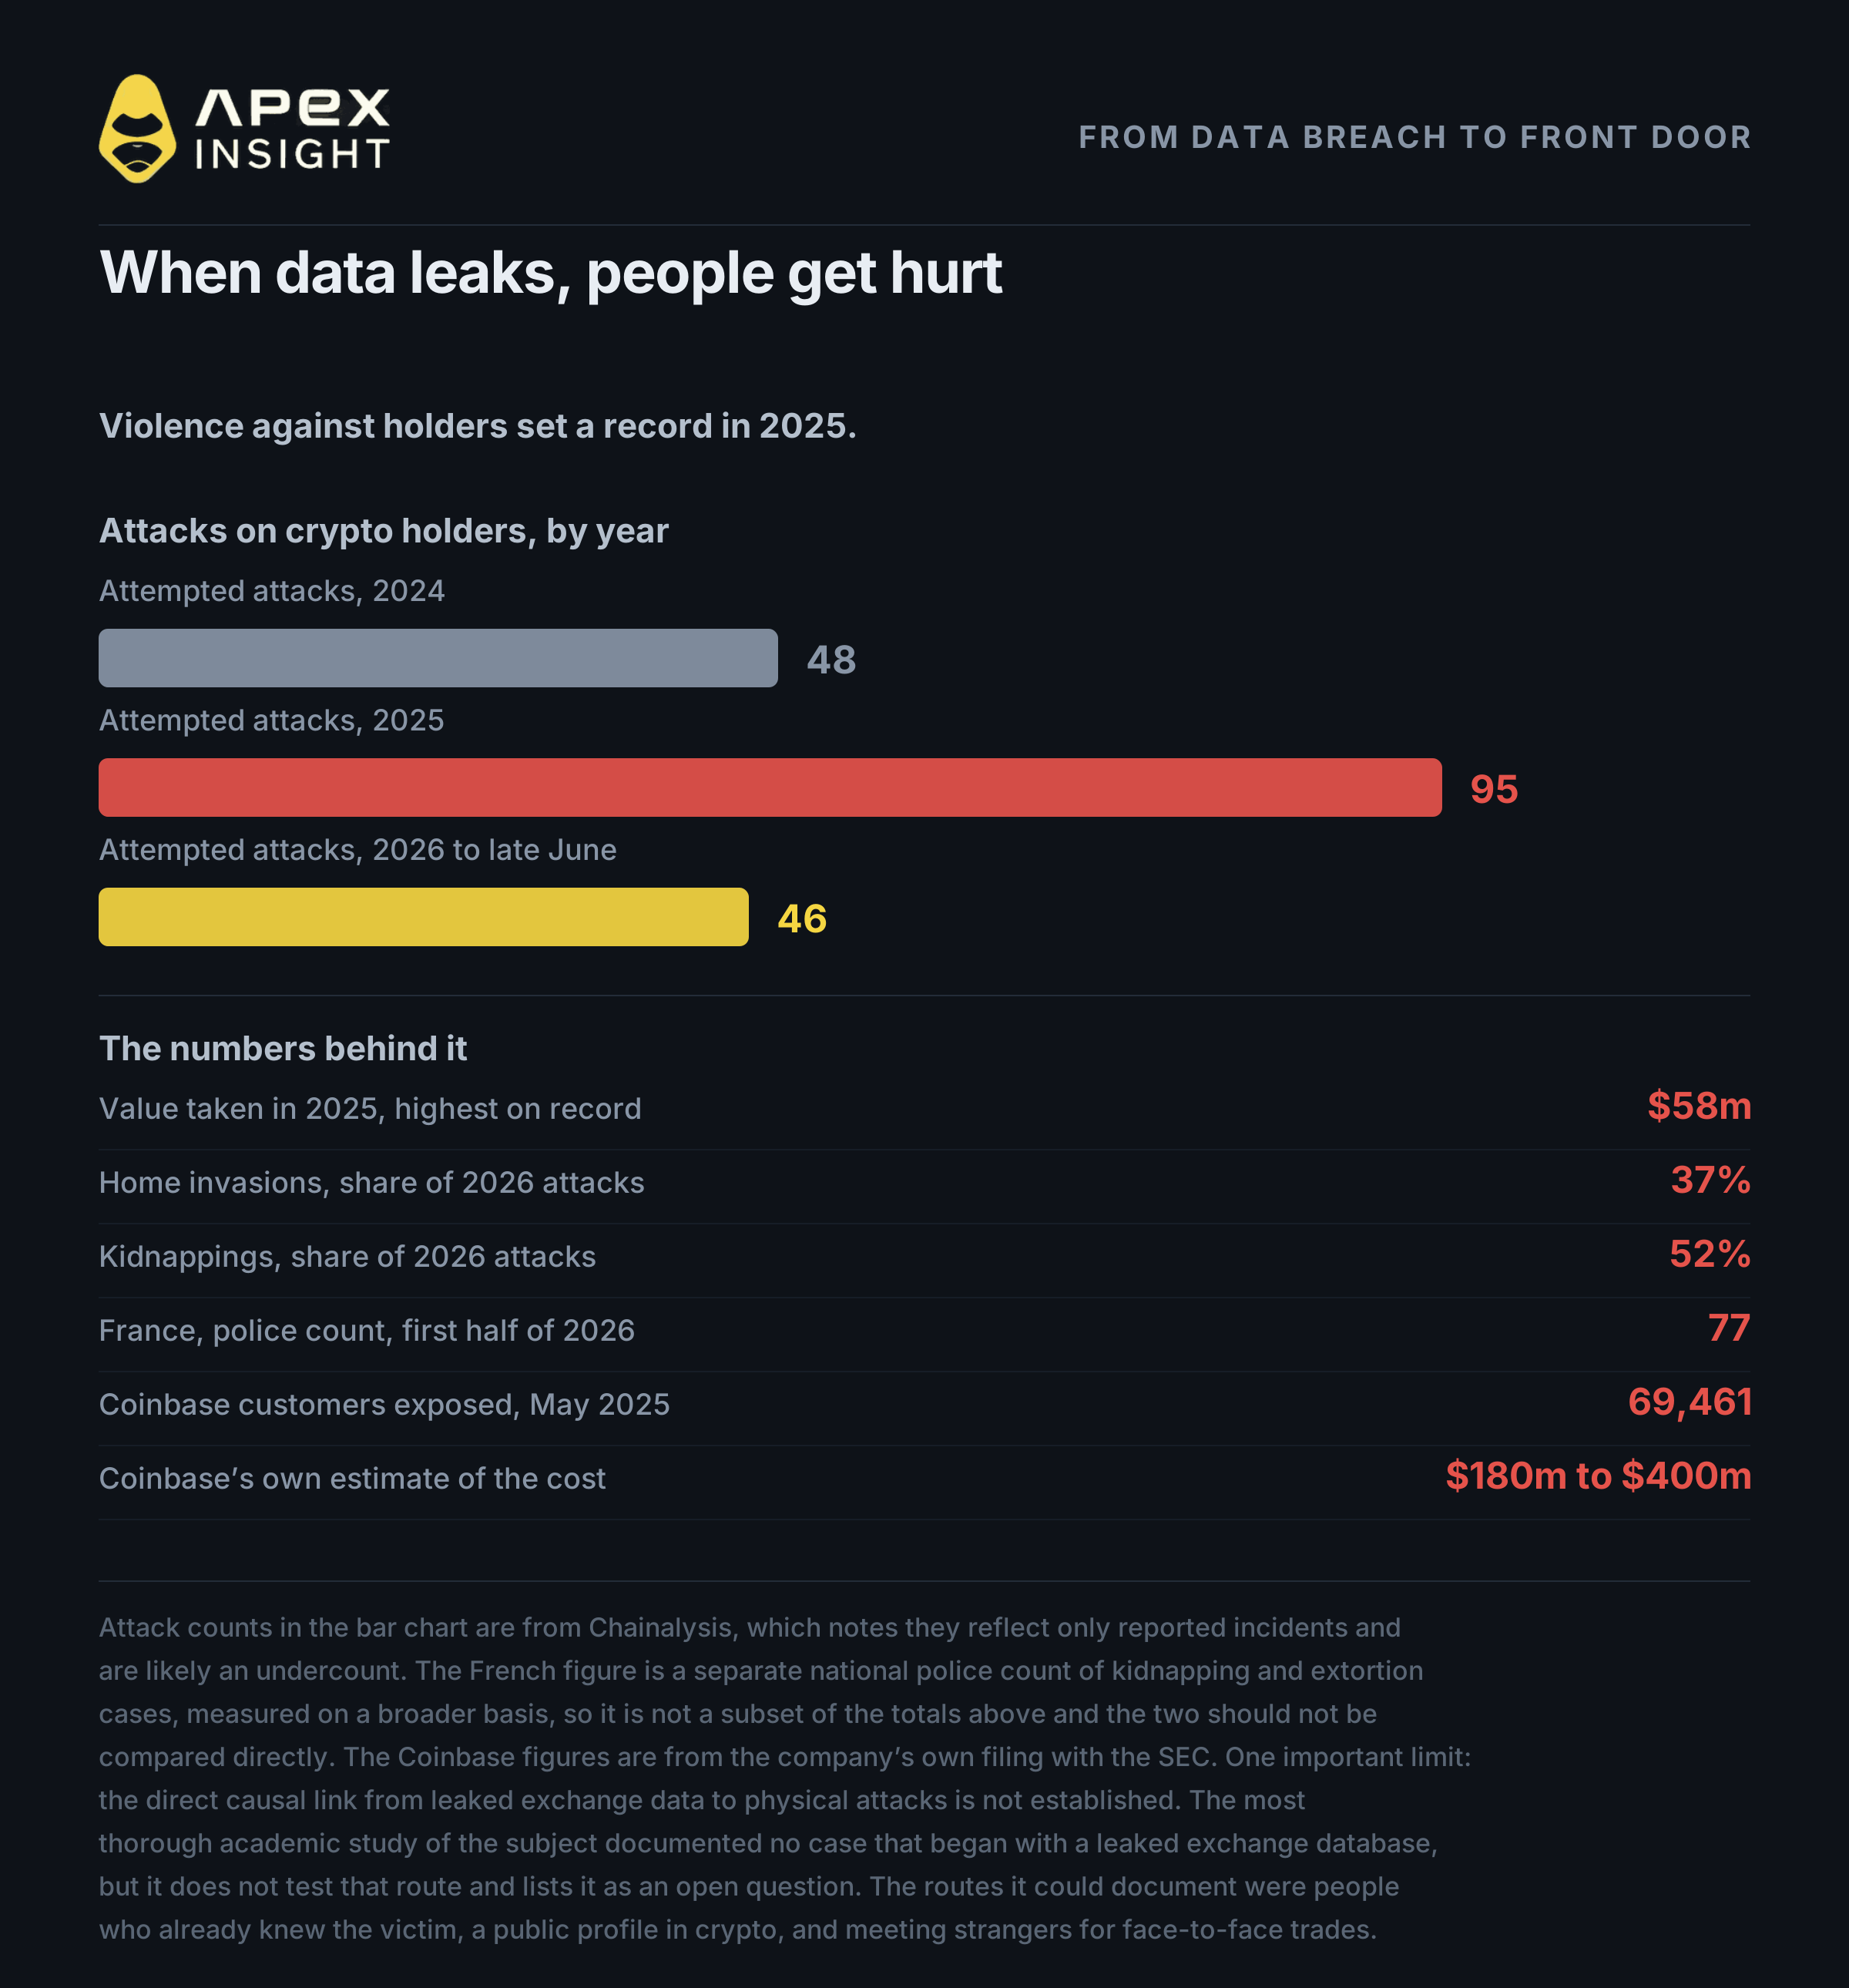
Биржа сіздің жеке құжаттарыңызды, үй мекенжайыңызды және қанша актив иеленетініңіз туралы жазбаны сақтайды. Бұл ақпарат тараған кезде қауіп қаржылық шеңберден шығады.
Coinbase, мамыр 2025. Қолдау қызметінің мердігерлері пара алған. Ұрланған деректерге есімдер, мекенжайлар, телефон нөмірлері, жеке нөмірлердің бөліктері, паспорт пен жүргізуші куәлігінің суреттері және шот балансының көшірмелері кірді. Зардап шеккен пайдаланушылар саны 69 461 болды.
Chainalysis деректері крипто иелеріне жасалған зорлық шабуылдарының өскенін көрсетеді:
Жыл | Шабуылдар | Алынған құн |
|---|---|---|
2024 | 48 | Жарияланбаған |
2025 | 95 | $58 млн, рекордтық көрсеткіш |
2026, маусым соңына дейін | 46 | $30 млн-нан астам |
Францияда билік 2026 жылдың алғашқы жартысында криптоға байланысты 77 адам ұрлау және бопсалау ісін тіркеді. Дегенмен тараған биржа деректері мен бұл шабуылдардың тікелей байланысы дәлелденген жоқ. Дәлелденген қауіптер қарапайым: қанша крипто иеленетініңізді айтпаңыз, қолма-қол ақшаға айырбас жасау үшін бейтаныс адамдармен кездеспеңіз және ашық профиліңіздегі ақпаратқа мұқият болыңыз.
6. Шығынды шектейтін құрылым
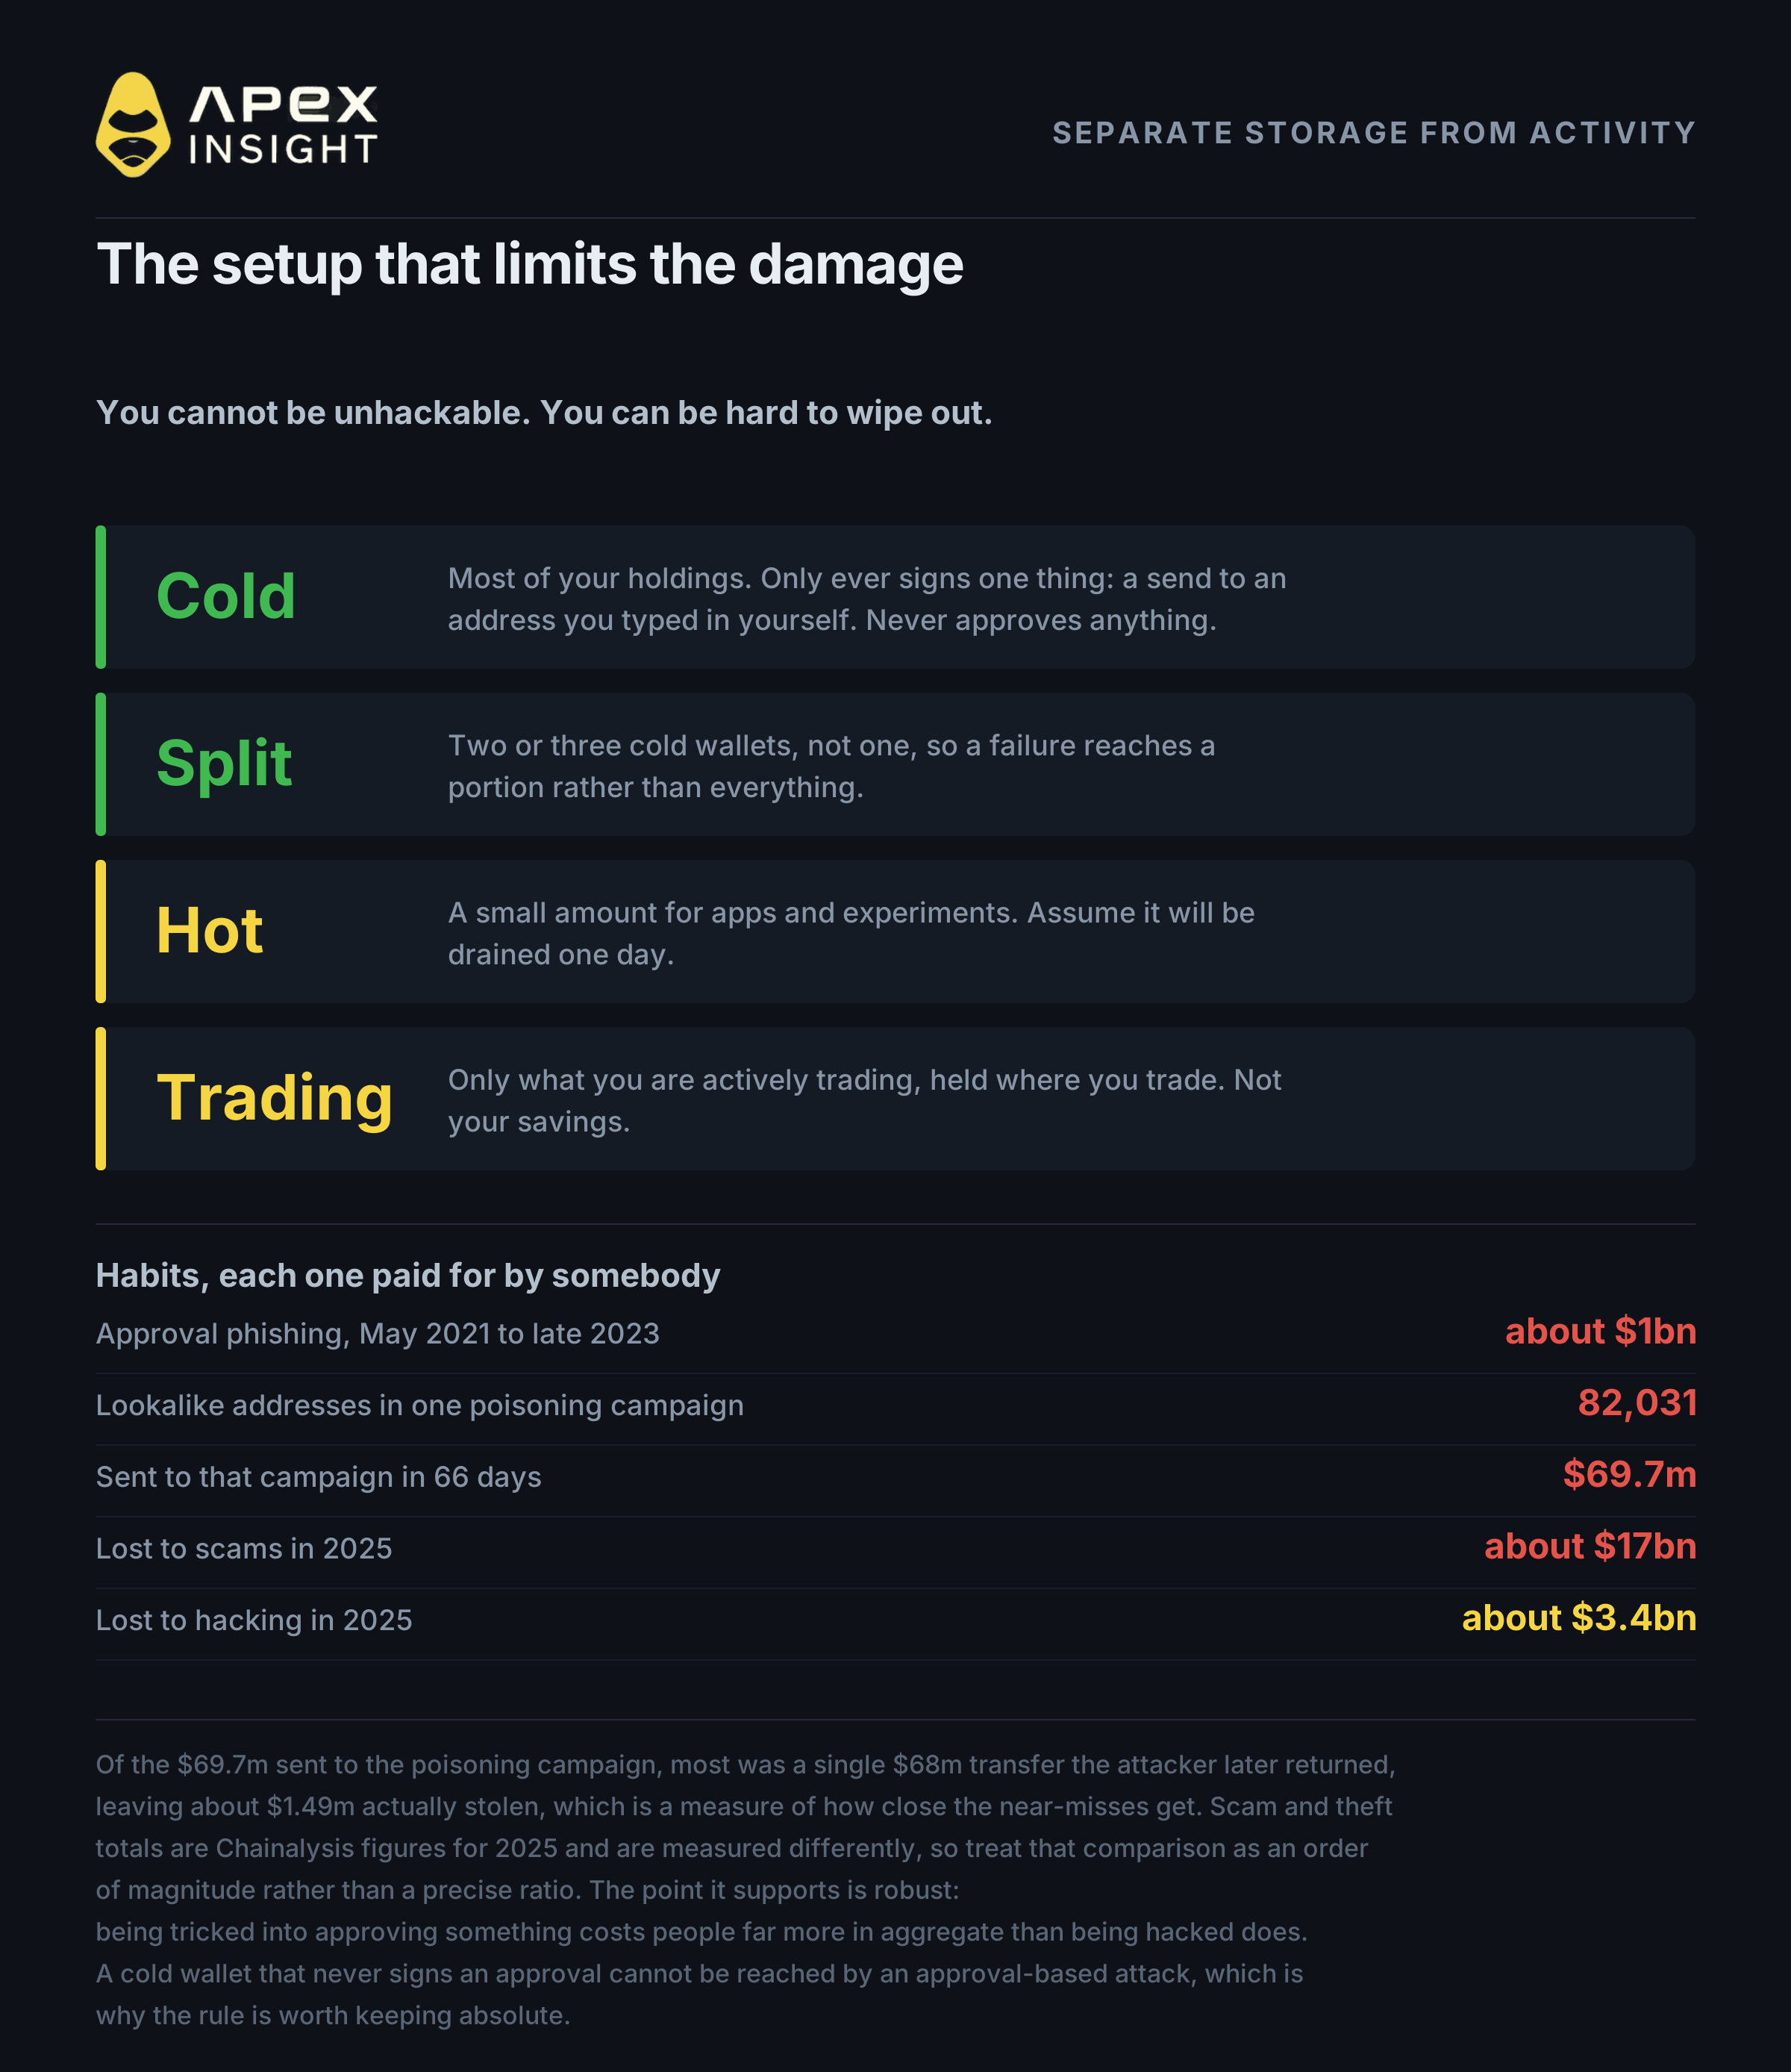
Өзіңізді хакерлік шабуылға мүлдем қолжетімсіз ете алмайсыз. Бірақ бір ғана ақау барлық активті алып кетпейтіндей жағдай жасай аласыз.
Сақтауды белсенділіктен бөліңіз.
Суық сақтау. Активтердің көп бөлігін өзіңіз жасаған seed және passphrase қорғайтын аппараттық әмиянда ұстаңыз. Ереже: ол тек өзіңіз енгізген мекенжайға жіберуге ғана қол қояды. Smart contract бекітімдерін қабылдамаңыз және сайттарға қоспаңыз.
Бірнеше суық әмиян пайдаланыңыз. Екі-үш әмиян шығынды барлық активке емес, бір бөлікке шектейді.
Ыстық әмиян. Қосымшаларға қосылу және тәжірибе жасау үшін шағын сомасы бар бөлек әмиян қолданыңыз.
Сауда капиталы. Сауда жасап жатқан қаражатты тек сауда орнында сақтаңыз.
Seed phrase-ті еш жерге енгізбеңіз.
Рұқсаттарды тексеріңіз. Approval phishing 2021 жылғы мамыр мен 2023 жылғы соңғы айлар арасында шамамен $1 млрд алды.
Мекенжайдың басы мен соңын ғана емес, толық мекенжайды тексеріңіз.
Жұмыс ұсынысын шабуыл ретінде қарастырыңыз. Рекрутер жіберген кодты іске қоспаңыз.
Шұғылдық сезілгенде асықпаңыз. Нақты қауіпсіздік мәселелері он минут күте алады.
2025 жылы алаяқтықтан $17 млрд, ал хакерлік шабуылдардан шамамен $3,4 млрд жоғалды.
7. DEX артықшылығы: ешкім қаражат шығаруды бұғаттай алмайды
Сауда жасаған сәтте әдетте қаражатыңызды басқа біреу ұстайды. Кастодиандық тәуекел — тек ұрлық қаупі емес, шыға алмау қаупі де.
Орталықтандырылмаған биржа бұл құрылымды өзгертеді. Кілттер өзіңізде қалады, қаражат компания шотында тұрмайды және Binance сияқты ешбір DEX қаражат шығаруды тоқтата алмайды.
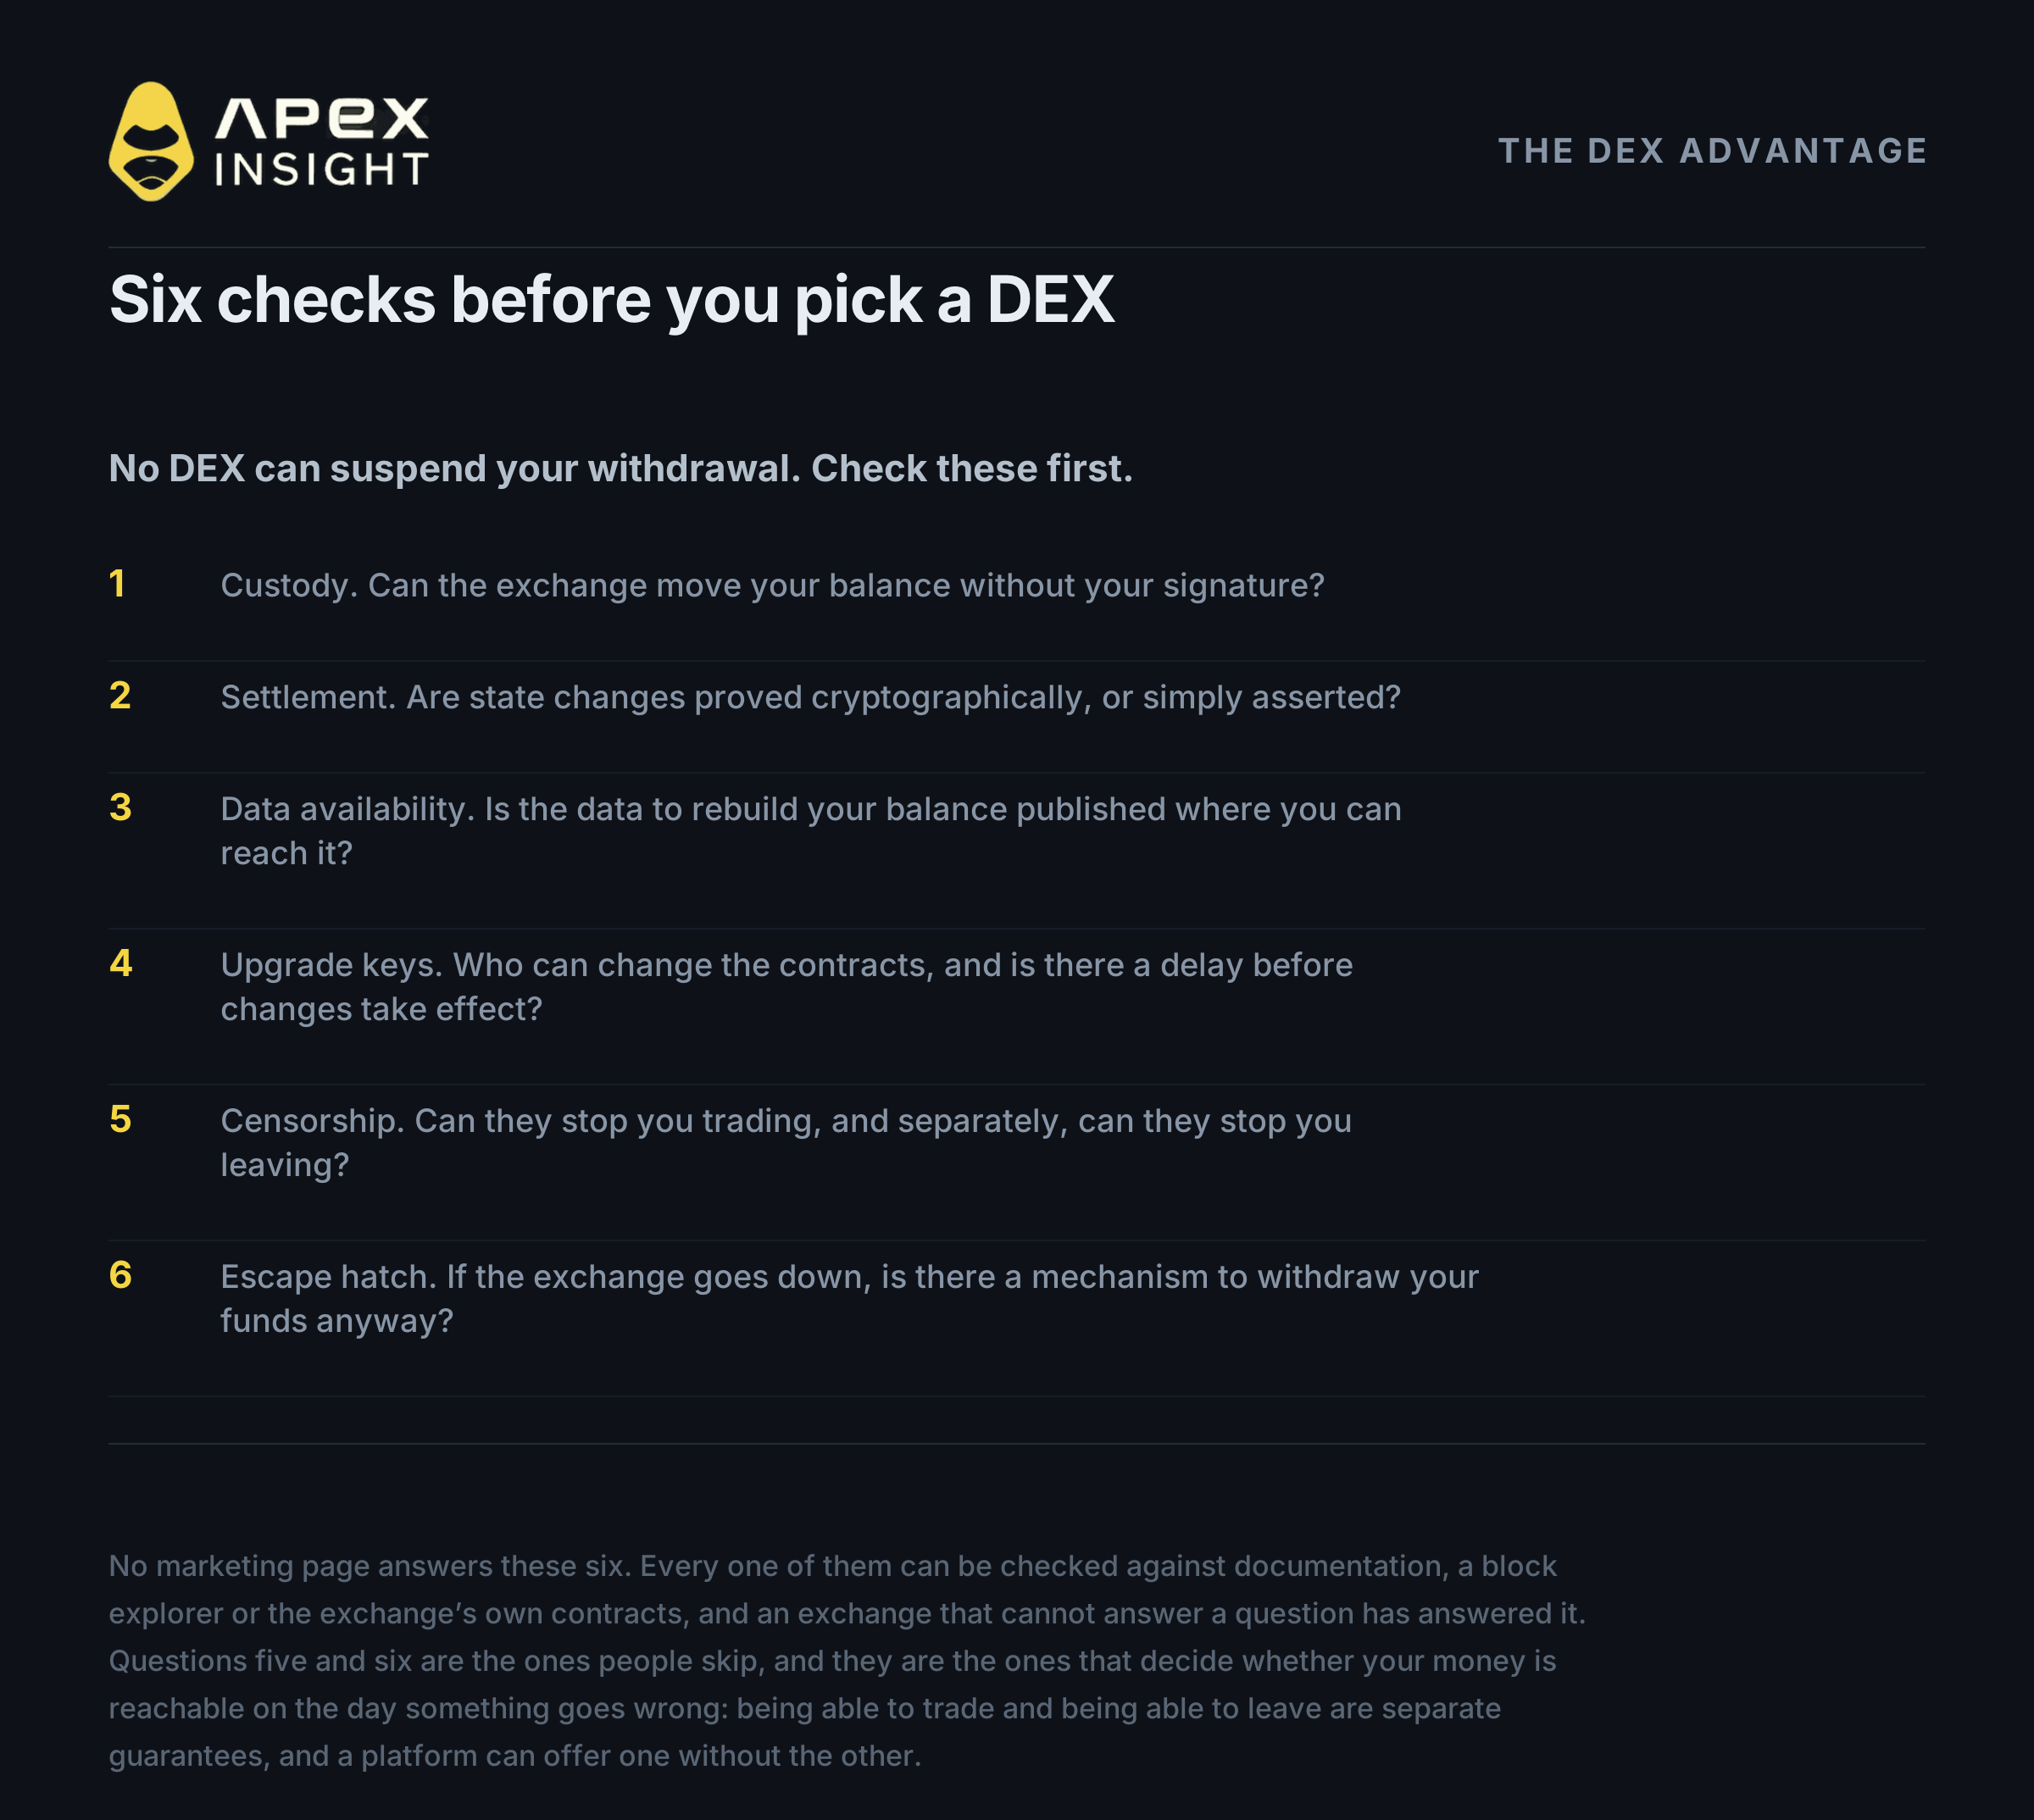
DEX таңдамас бұрын алты тексеру:
Кастодиандық. Биржа сіздің қолтаңбаңызсыз балансты жылжыта ала ма?
Есеп айырысу. Күй өзгерістері криптографиялық түрде дәлелдене ме?
Деректердің қолжетімділігі. Балансты қалпына келтіруге қажет деректер жарияланған ба?
Upgrade кілттері. Контракттарды кім өзгерте алады және өзгеріс күшіне енгенге дейін уақыт кідірісі бар ма?
Цензура. Олар сізге сауда жасауға және шығуға кедергі келтіре ала ма?
Шығу жолы. Биржа тоқтаса немесе сізді өңдеуден бас тартса, қаражатыңызды шығаратын механизм бар ма?
Hyperliquid бүкіл order book-ты on-chain орналастырады. Барлық ордерлер, жоюлар және орындалулар валидаторлар арқылы келісіліп, позиция көлемі, кіру бағасы, leverage, іске асырылмаған пайда және ликвидация бағасы жария болады.
ApeX Omni order book-ты off-chain ұстап, нәтижелерді on-chain дәлелдейді. Қаражат ApeX әмиянында емес, zkLink smart contract-тарында орналасады. Сауда zero-knowledge validity proofs арқылы есеп айырысады, ал позициялар құпия болып қалады.
Сонымен бірге forced withdrawal жолы бар. Сұрауды ApeX арқылы өтпей-ақ base chain-дегі контрактқа тікелей жіберуге болады. Бұл жол ашық позицияларды емес, collateral-ды қорғайды және өндірісте әлі қолданылған жоқ. Ол қаражаттың тұзақта қалуына жол бермейді, бірақ ликвидациядан қорғамайды.
Бірде-бір дизайн барлық жағдайда қауіпсіз емес. Сіз үшін маңызды тәуекелге қарай таңдаңыз және кез келген платформада осы алты тексеруді жасаңыз.
Race to the Top 50 әлі жалғасуда
ApeX 5 қараша, 10:00 UTC-ге дейін сауда байқауын өткізеді. Жүлде қоры 10 000 USDT-ге дейін, көшбасшылар тізіміндегі 50-орынға дейін бөлінеді.
Жүлде науқан көлеміне қарай кезең-кезеңімен ашылып, 100 000 000 USDT көлемінде толық 10 000 USDT-ге жетеді. Ұпай сауда көлемі, іске асырылған пайда пайызы, таза депозиттер және рефералдардан құралады. Қатысу үшін науқан беті арқылы тіркелу, perpetual futures шотында кемінде 100 USDT, кемінде 10 000 USDT жарамды көлем және Top 50 нәтижесі қажет.
Толық ережелер мен жүлде кестесі Race to the Top 50 хабарландыруында берілген.
Perpetual контракттарымен сауда жасау жоғары тәуекелге ие және позицияңызды толық жоғалтуға әкелуі мүмкін. Leverage пайда мен шығынды да арттырады. Бұл мақала қаржылық кеңес емес әрі қауіпсіздік кепілдігі болып саналмайды. Өз зерттеуіңізді жасаңыз және жоғалтуға шамасы жетпейтін қаражатты тәуекелге салмаңыз.
Көмек қажет болса, біздің командаға Discord арқылы хабарласыңыз.
Веб-сайт: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Binance сандары 2026 жылғы 30 қазандағы 07:45 UTC жағдайына қатысты және өзгеруі мүмкін. Binance шығынды шамамен $6,3 млрд деп бағалады; тәуелсіз on-chain есептер $5,91–$6,36 млрд аралығында. Бұғатталған сома шамамен $3 млрд болды. Себеп Binance-тің алдын ала қорытындысы және тәуелсіз расталмаған. Тарихи ұрлық пен қайтару деректері Chainalysis, TRM Labs, CertiK және сот құжаттарынан алынған. Тараған биржа деректері мен физикалық шабуылдар арасындағы байланыс дәлелденбеген ретінде көрсетіледі. ApeX архитектурасы zkLink құжаттамасы мен қолданыстағы контракттар бойынша тексерілді. Forced withdrawal жолы ашық позицияларды емес, collateral-ды қамтиды және ApeX Omni өндірісінде пайдаланылмаған.




