




Gisteravond heeft iemand ongeveer $6,3 miljard uit Binance gehaald.
Het is de grootste diefstal in de geschiedenis van crypto. Het is meer dan vier keer zo groot als de Bybit-hack van februari 2025. Het is bijna twee keer zoveel als alles wat hackers in heel 2025 bij elkaar hebben gestolen.
En op 30 oktober om 07:45 UTC zijn opnames bij Binance nog steeds opgeschort. Co-CEO Yi He zei dat het bedrijf verwacht ze "binnen de komende 48 uur" geleidelijk te hervatten, terwijl het een beveiligingsrevisie van de opnamedienst afrondt. Dus als je geld donderdagavond op de exchange stond, moet je mogelijk tot zondag wachten om het te verplaatsen. Niet omdat jij iets verkeerd hebt gedaan. Omdat de exchange degene is die het vasthoudt.
Deze gids gaat erover ervoor te zorgen dat dit nooit meer jouw probleem is.
Het gaat niet alleen over Binance en ook niet alleen over exchanges. We bekijken hoe mensen in 2026 daadwerkelijk crypto verliezen, wat bijna nooit gebeurt op de manier die ze verwachten. Daarna bouwen we een eenvoudige opstelling die de schade beperkt wanneer er iets misgaat, want uiteindelijk gaat er altijd iets mis.
Sommige delen zullen ongemakkelijk zijn voor een exchange om te publiceren. We hebben ze toch opgenomen, ook de delen die op ons van toepassing zijn.
1. Wat er in gewone taal is gebeurd
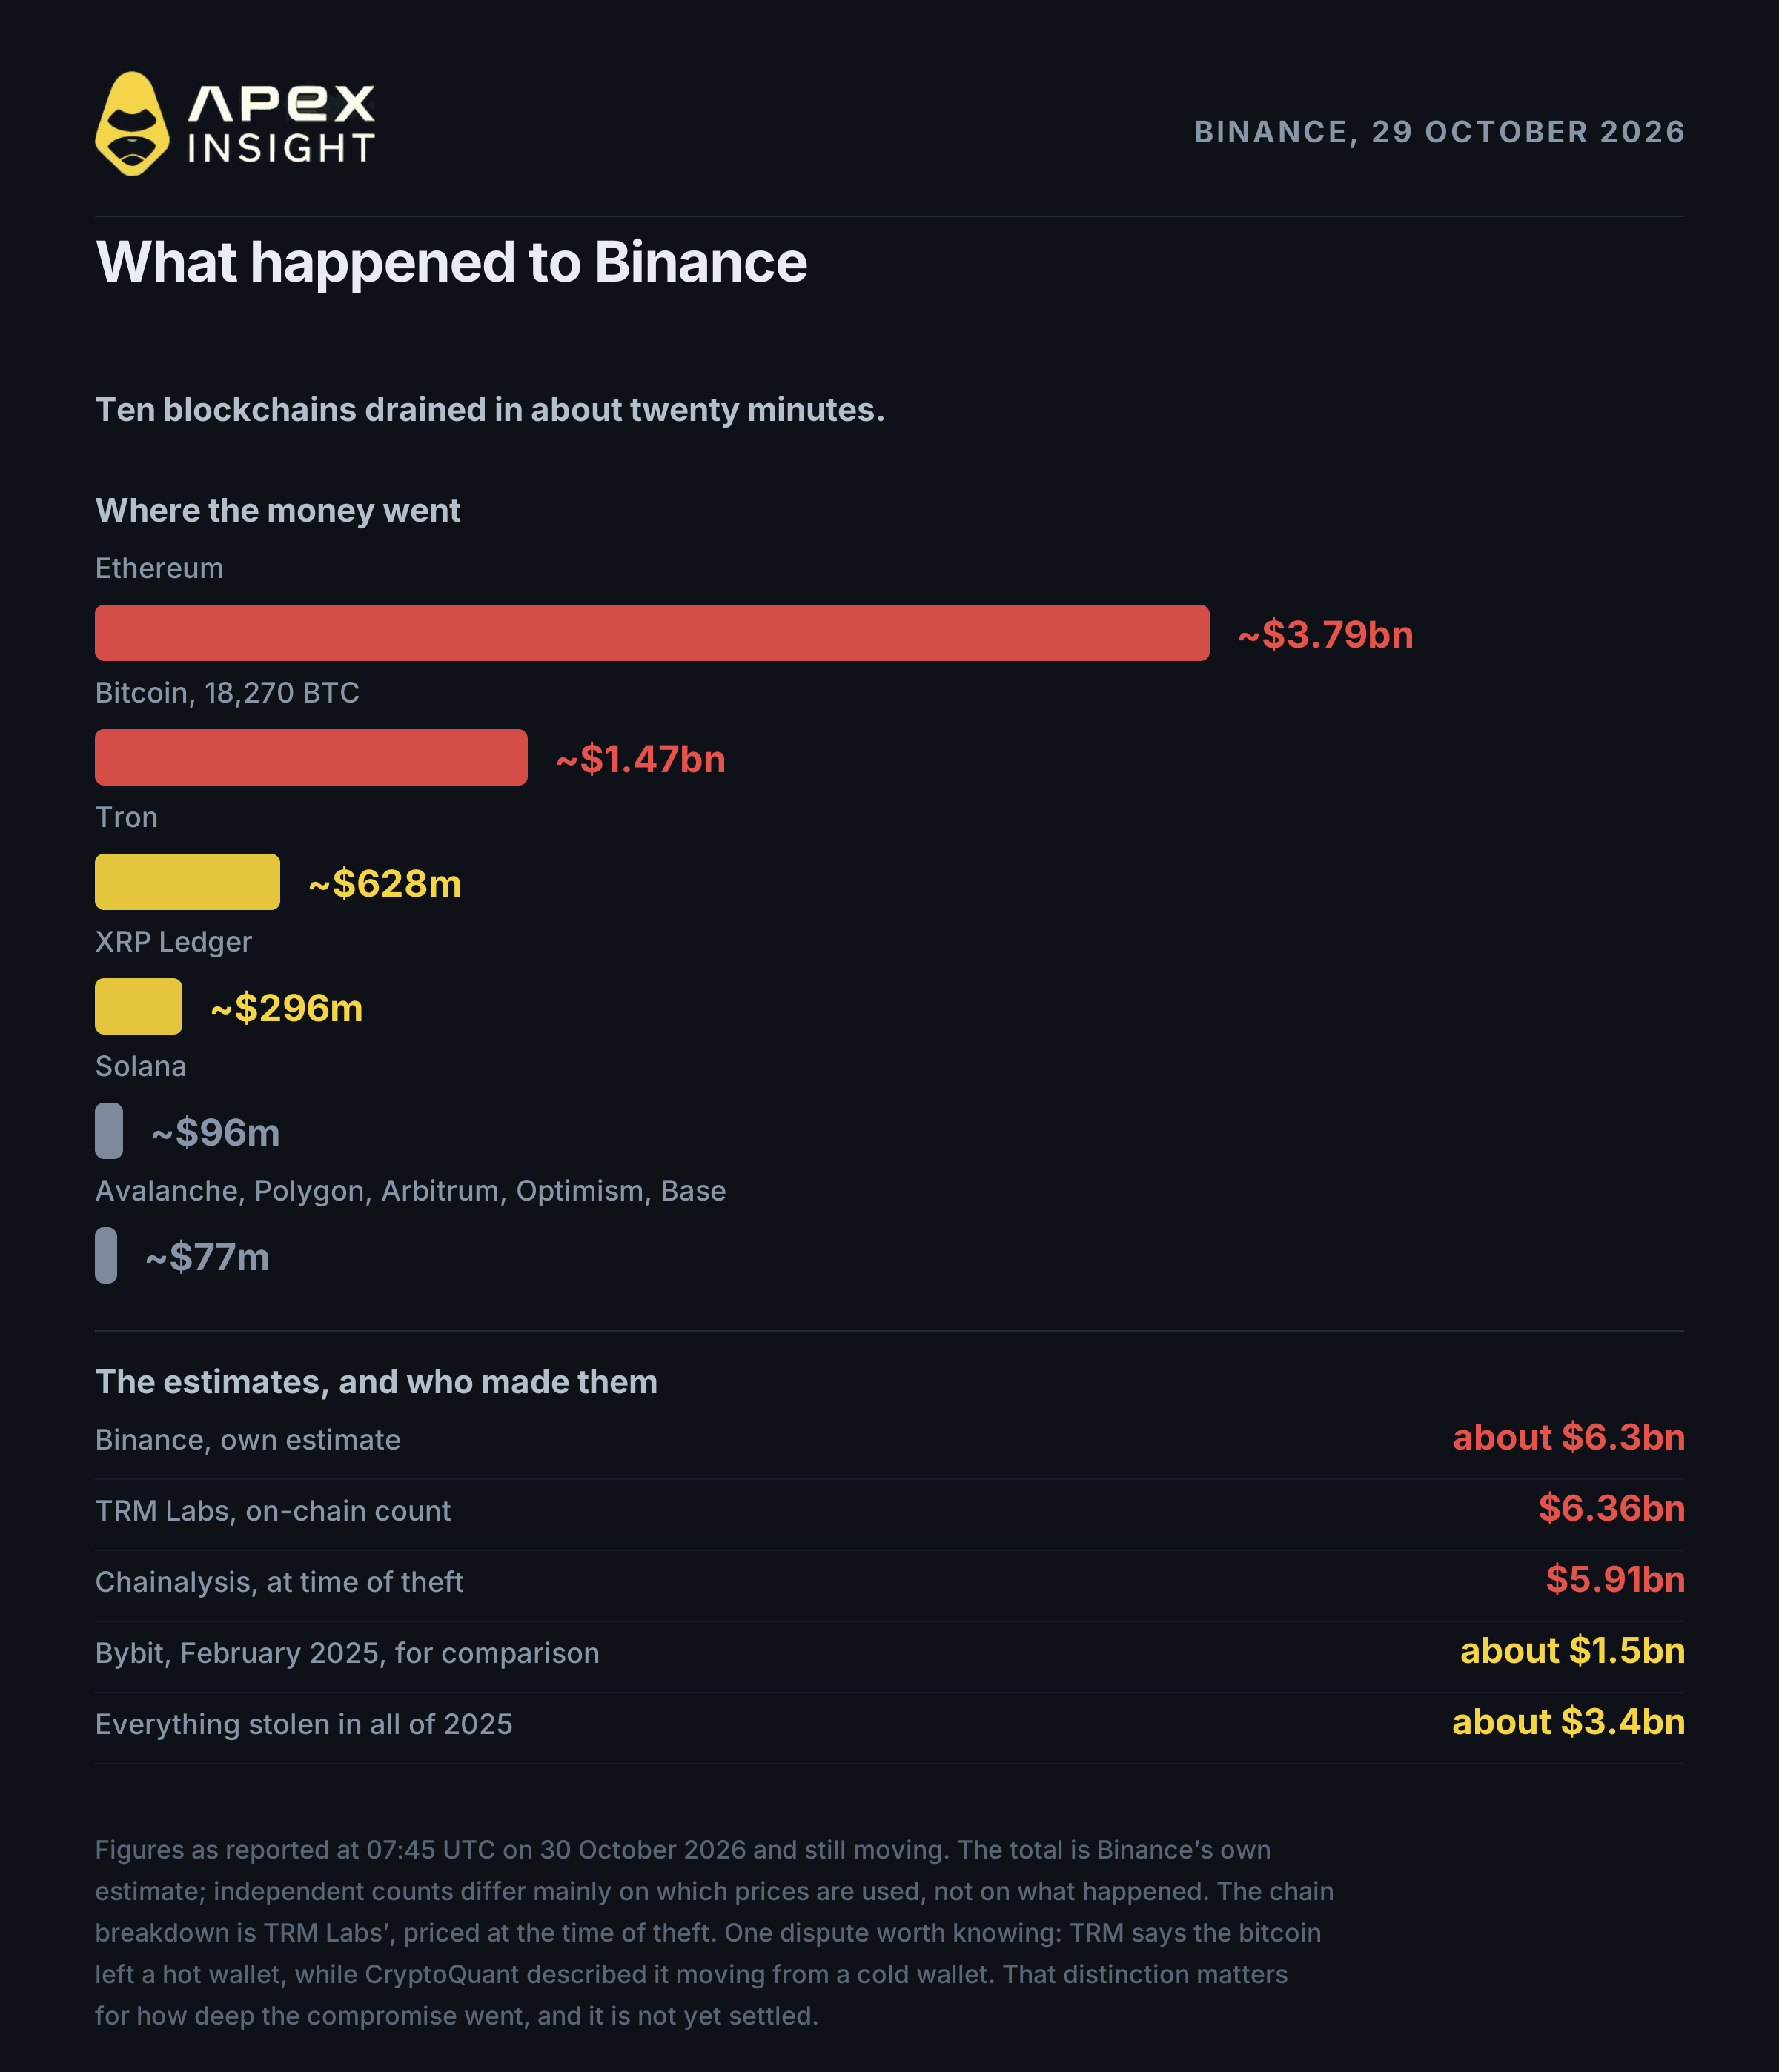
Op 29 oktober rond 20:05 UTC maakten vijf Binance-wallets op de XRP Ledger zichzelf leeg. Binnen twintig minuten gebeurde hetzelfde op Bitcoin, Tron, Solana en Optimism. Aan het einde van de nacht waren tien verschillende blockchains leeggehaald.
Chain | Afgenomen, volgens TRM Labs |
|---|---|
Ethereum | ~$3,79 mld. |
Bitcoin | ~$1,47 mld. (18.270 BTC) |
Tron | ~$628 mln. |
XRP Ledger | ~$296 mln. |
Solana | ~$96 mln. |
Overige | ~$77 mln. |
Binance schat het totaal op ongeveer $6,3 miljard. TRM Labs telt $6,36 miljard on-chain; Chainalysis komt uit op $5,91 miljard. Het verschil gaat vooral over welke prijzen je gebruikt, niet over wat er is gebeurd.
Dit is het belangrijkste punt. Niemand heeft cryptografie gekraakt. In Binance' eigen verklaring, geciteerd door CNN, staat dat het eerste onderzoek wijst naar de laptop van een engineer, "waardoor een aanvaller toegang kon krijgen tot een servicecontainer en ongeautoriseerde opnametransacties kon indienen." Binance voegt eraan toe dat het "geen bewijs heeft gevonden van een lek van private keys van wallets."
Met andere woorden: de aanvallers hebben de sleutels niet gestolen. Ze kwamen binnen op de plek waar de sleutels worden gebruikt.
Op Ethereum deden ze iets slims met die toegang. Een regel genaamd EIP-7702, die in 2025 aan Ethereum is toegevoegd, stelt een wallet in staat de controle over te dragen aan een smart contract. Dat is nuttig voor zaken zoals het betalen van kosten in tokens. Voor het gebruik van zo'n toestemming is een handtekening van de wallet zelf nodig, en de toestemming werkt alleen op één exact moment in de transactiewachtrij van die wallet.
De aanvallers ondertekenden dus vijftig van deze toestemmingen tegelijk, voor de volgende vijftig posities in de wachtrij. Eén ervan zou overeenkomen. Dat gebeurde. De wallet droeg zichzelf over aan een contract dat de aanvallers beheersten. Omdat Ethereum deze overdracht permanent maakt totdat die wordt geannuleerd, bleef het contract van de aanvaller meer dan drie uur later nog gekoppeld, klaar om alles weg te halen wat binnenkwam.
EIP-7702 is niet gekraakt en is niet de oorzaak. Binance' eigen handtekening was nodig om het te laten werken. De echte inbraak was het vermogen om die handtekening te produceren. De regel veranderde één diefstalhandeling slechts in een automatische machine.
Twee blockchain-inlichtingenbedrijven en een onafhankelijke on-chain-onderzoeker hebben de diefstal in verband gebracht met een Noord-Koreaanse groep, hoewel alleen TRM Labs een hoge mate van zekerheid heeft uitgesproken. Geen enkele regering heeft dit bevestigd en Binance heeft niemand genoemd.
Tot nu toe is ongeveer $3 miljard bevroren, voornamelijk door Tether en Circle, die hun eigen stablecoins kunnen bevriezen. Dat is echt goed nieuws, maar dit is ook waar de meeste lezers het verkeerde idee krijgen.
2. Bevroren is niet hetzelfde als teruggekregen
Wanneer een exchange wordt beroofd, melden de krantenkoppen dat fondsen zijn "bevroren" en ontspant iedereen. Bevriezen stopt alleen dat het geld wordt verplaatst. Het terugkrijgen ervan is een afzonderlijk, trager probleem.
Ari Redbord van TRM Labs, een voormalig federaal aanklager in de VS, legde het uit aan CNBC: "Een bevriezing stopt het verplaatsen van geld; herstel volgt via een juridisch proces." Eric Jardine van Chainalysis voegde eraan toe dat "er geen standaardtermijn voor herstel bestaat."
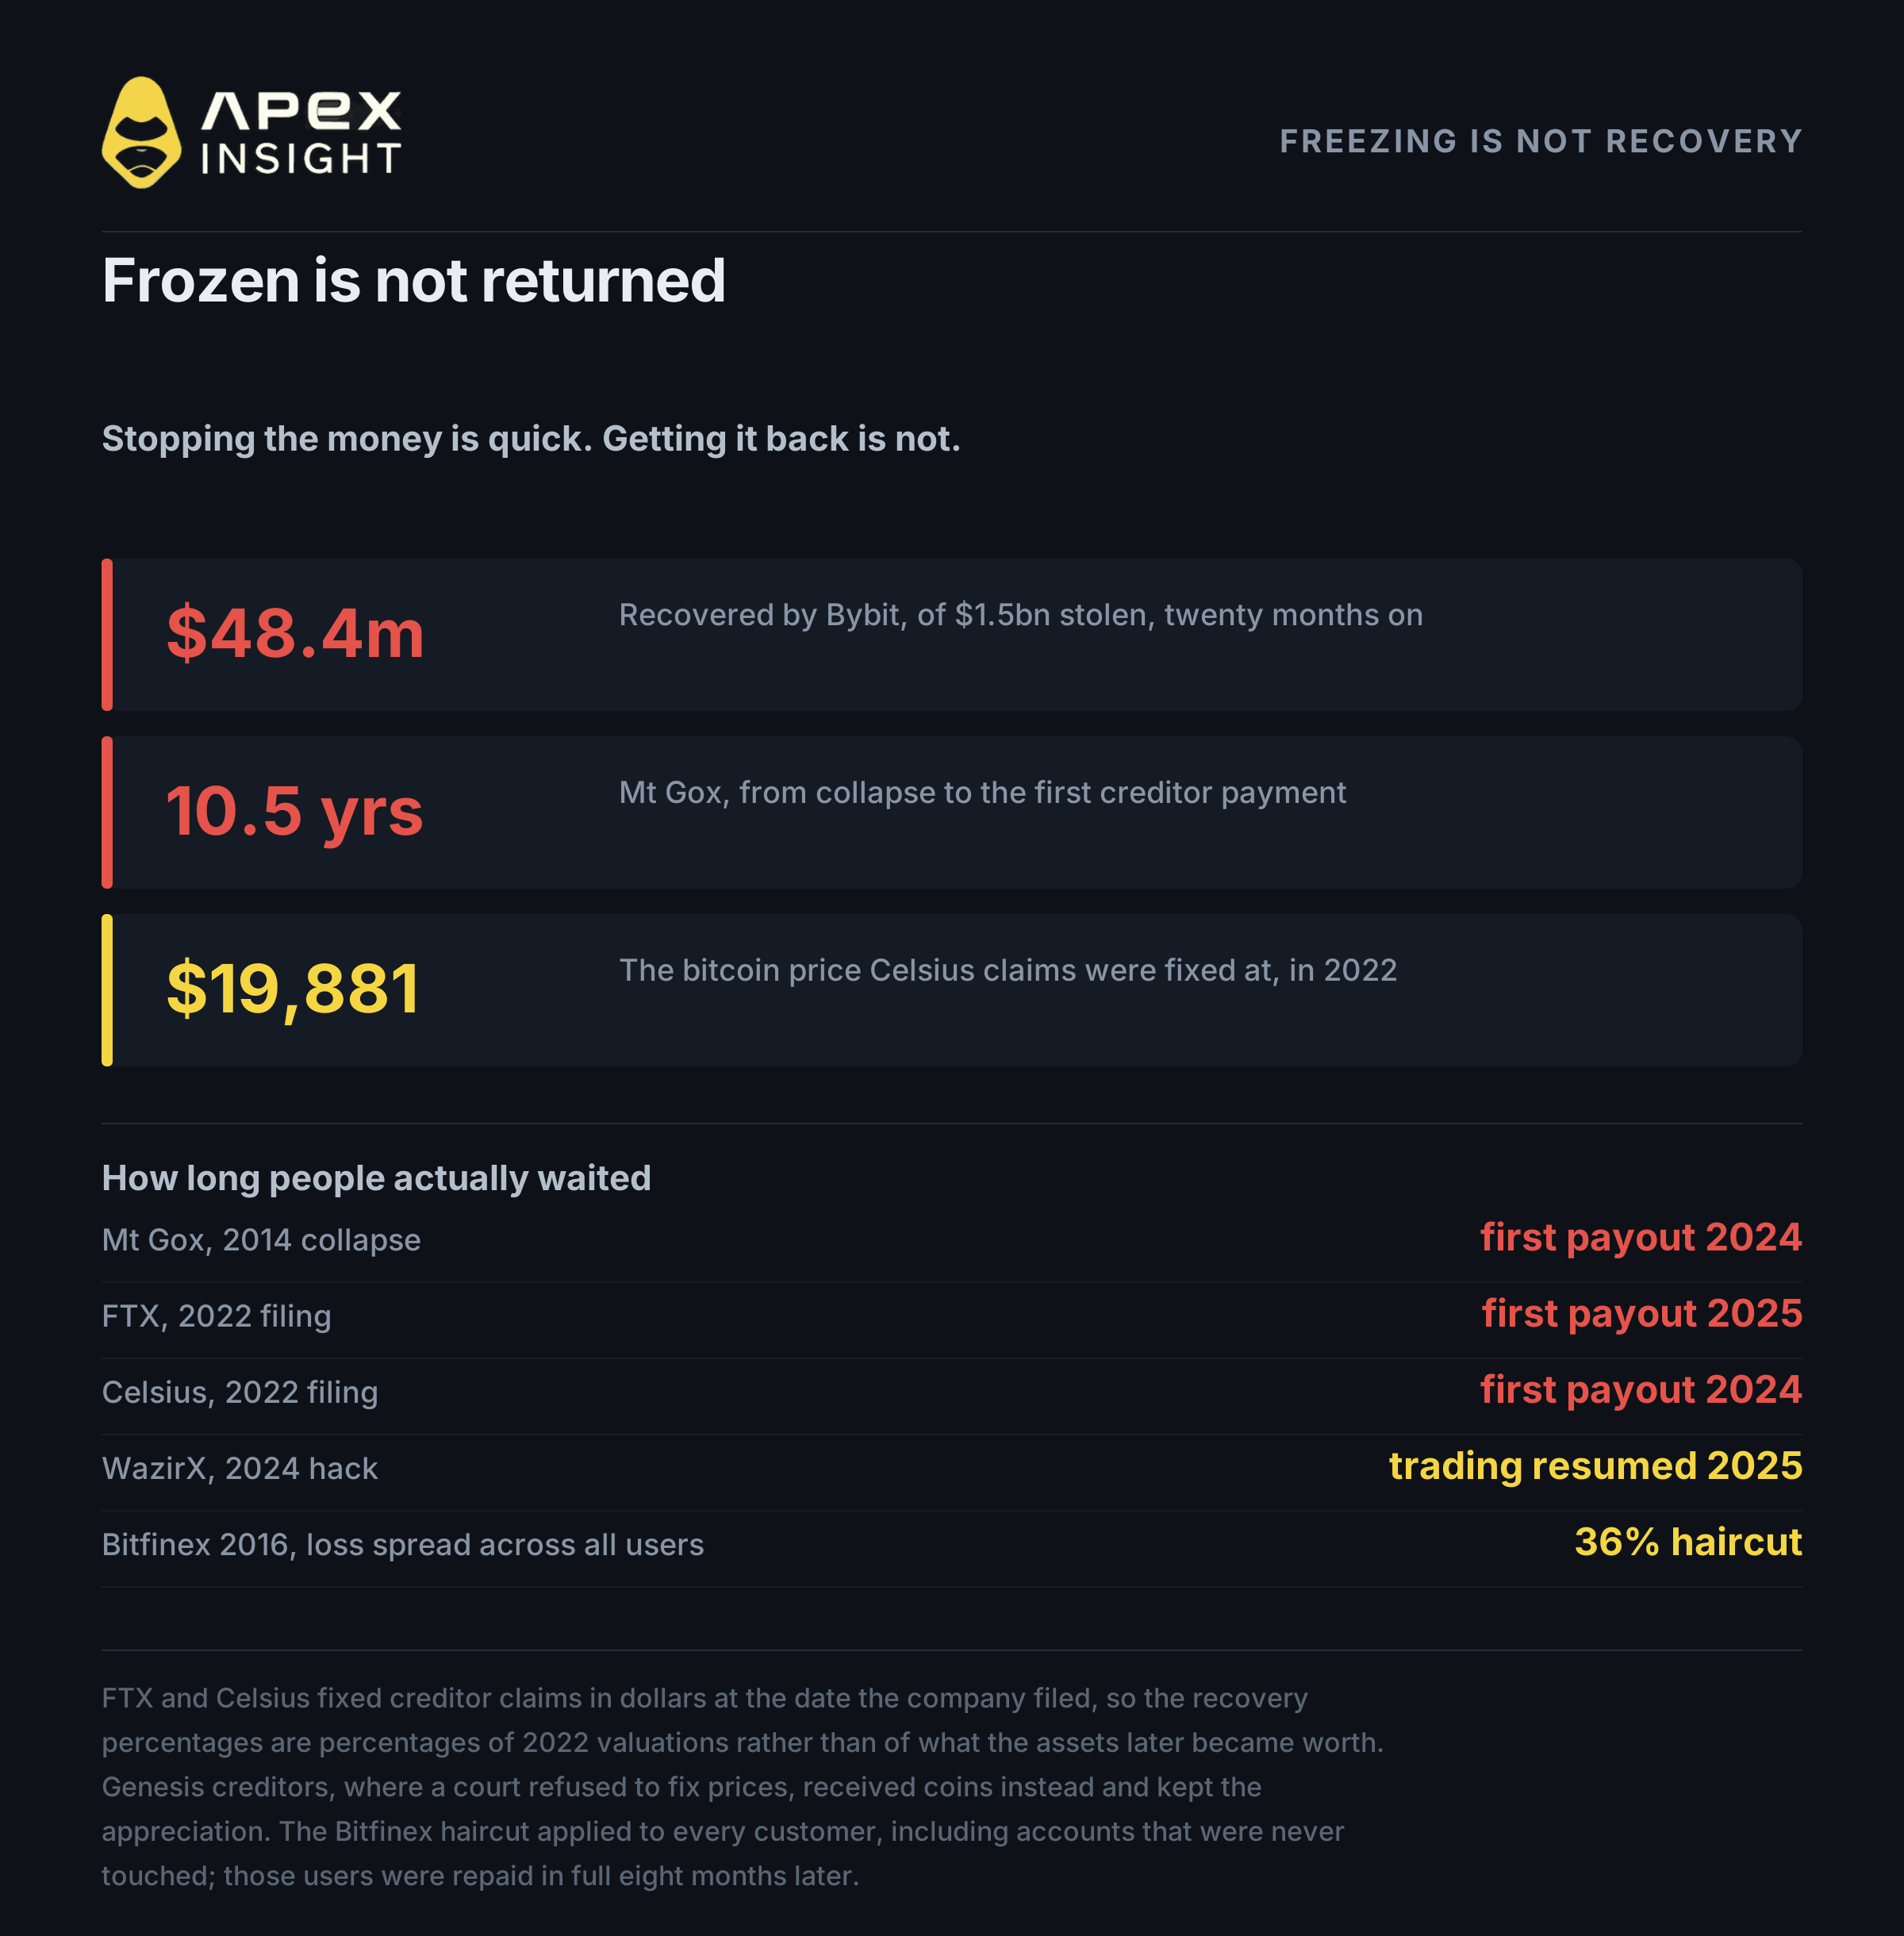
Het getal dat je moet onthouden: Bybit heeft achttien maanden later $48,4 miljoen teruggekregen van de $1,5 miljard die bij het bedrijf was gestolen.
En een diefstal is niet de enige manier waarop een bewaarder je geld kan verliezen. Soms gaat het bedrijf simpelweg failliet, waarna de wet bepaalt wat je terugkrijgt en wanneer.
Zaak | Wachttijd | Uitkomst |
|---|---|---|
Mt Gox, 2014 | Eerste uitbetaling juli 2024, tieneneenhalf jaar. Deadline voor de vierde keer verlengd, tot oktober 2027 | Een fractie van de oorspronkelijke coins |
FTX, 2022 | Eerste uitbetaling februari 2025, 27 maanden | 96% tot 120% (van dollarwaarden die in 2022 zijn vastgesteld) |
Celsius, 2022 | Eerste uitbetaling januari 2024, 18 maanden | Ongeveer 65% (van waarden vastgesteld op BTC $19.881) |
WazirX, 2024 | Handel hervat oktober 2025, 15 maanden | Ongeveer 85% van de geherbalanceerde assets |
Kijk goed naar FTX en Celsius. Die herstelpercentages lijken overleefbaar totdat je ziet waarvan het percentages zijn. Beide boedels stelden vorderingen vast in dollars op de datum waarop het bedrijf een aanvraag indiende. Vorderingen van Celsius werden gewaardeerd op BTC $19.881. Alles wat bitcoin daarna deed, kwam toe aan de boedel en niet aan hen. Schuldeisers van Genesis, in een zaak waarin de rechtbank weigerde prijzen vast te leggen, kregen daadwerkelijk coins terug en behielden de winsten.
Nog één voorbeeld, uit 2016. Toen Bitfinex werd gehackt, verdeelde het bedrijf het verlies over elke klant met 36%, ook over mensen van wie de accounts nooit waren aangeraakt. Zij werden acht maanden later terugbetaald en dat werd als een goede uitkomst beschouwd.
Exchanges zijn geen banken. Er bestaat geen depositogarantie. Zoals NBC News opmerkte, worden terugbetalingen overgelaten "aan het oordeel van individuele exchanges." Binance heeft beloofd verliezen te dekken uit zijn noodfonds en bedrijfsmiddelen. Het noodfonds bevat ongeveer 15.000 BTC, ter waarde van ongeveer $1,1 tot $1,2 miljard, circa een vijfde van wat is buitgemaakt.
3. Het ligt bijna nooit aan de code
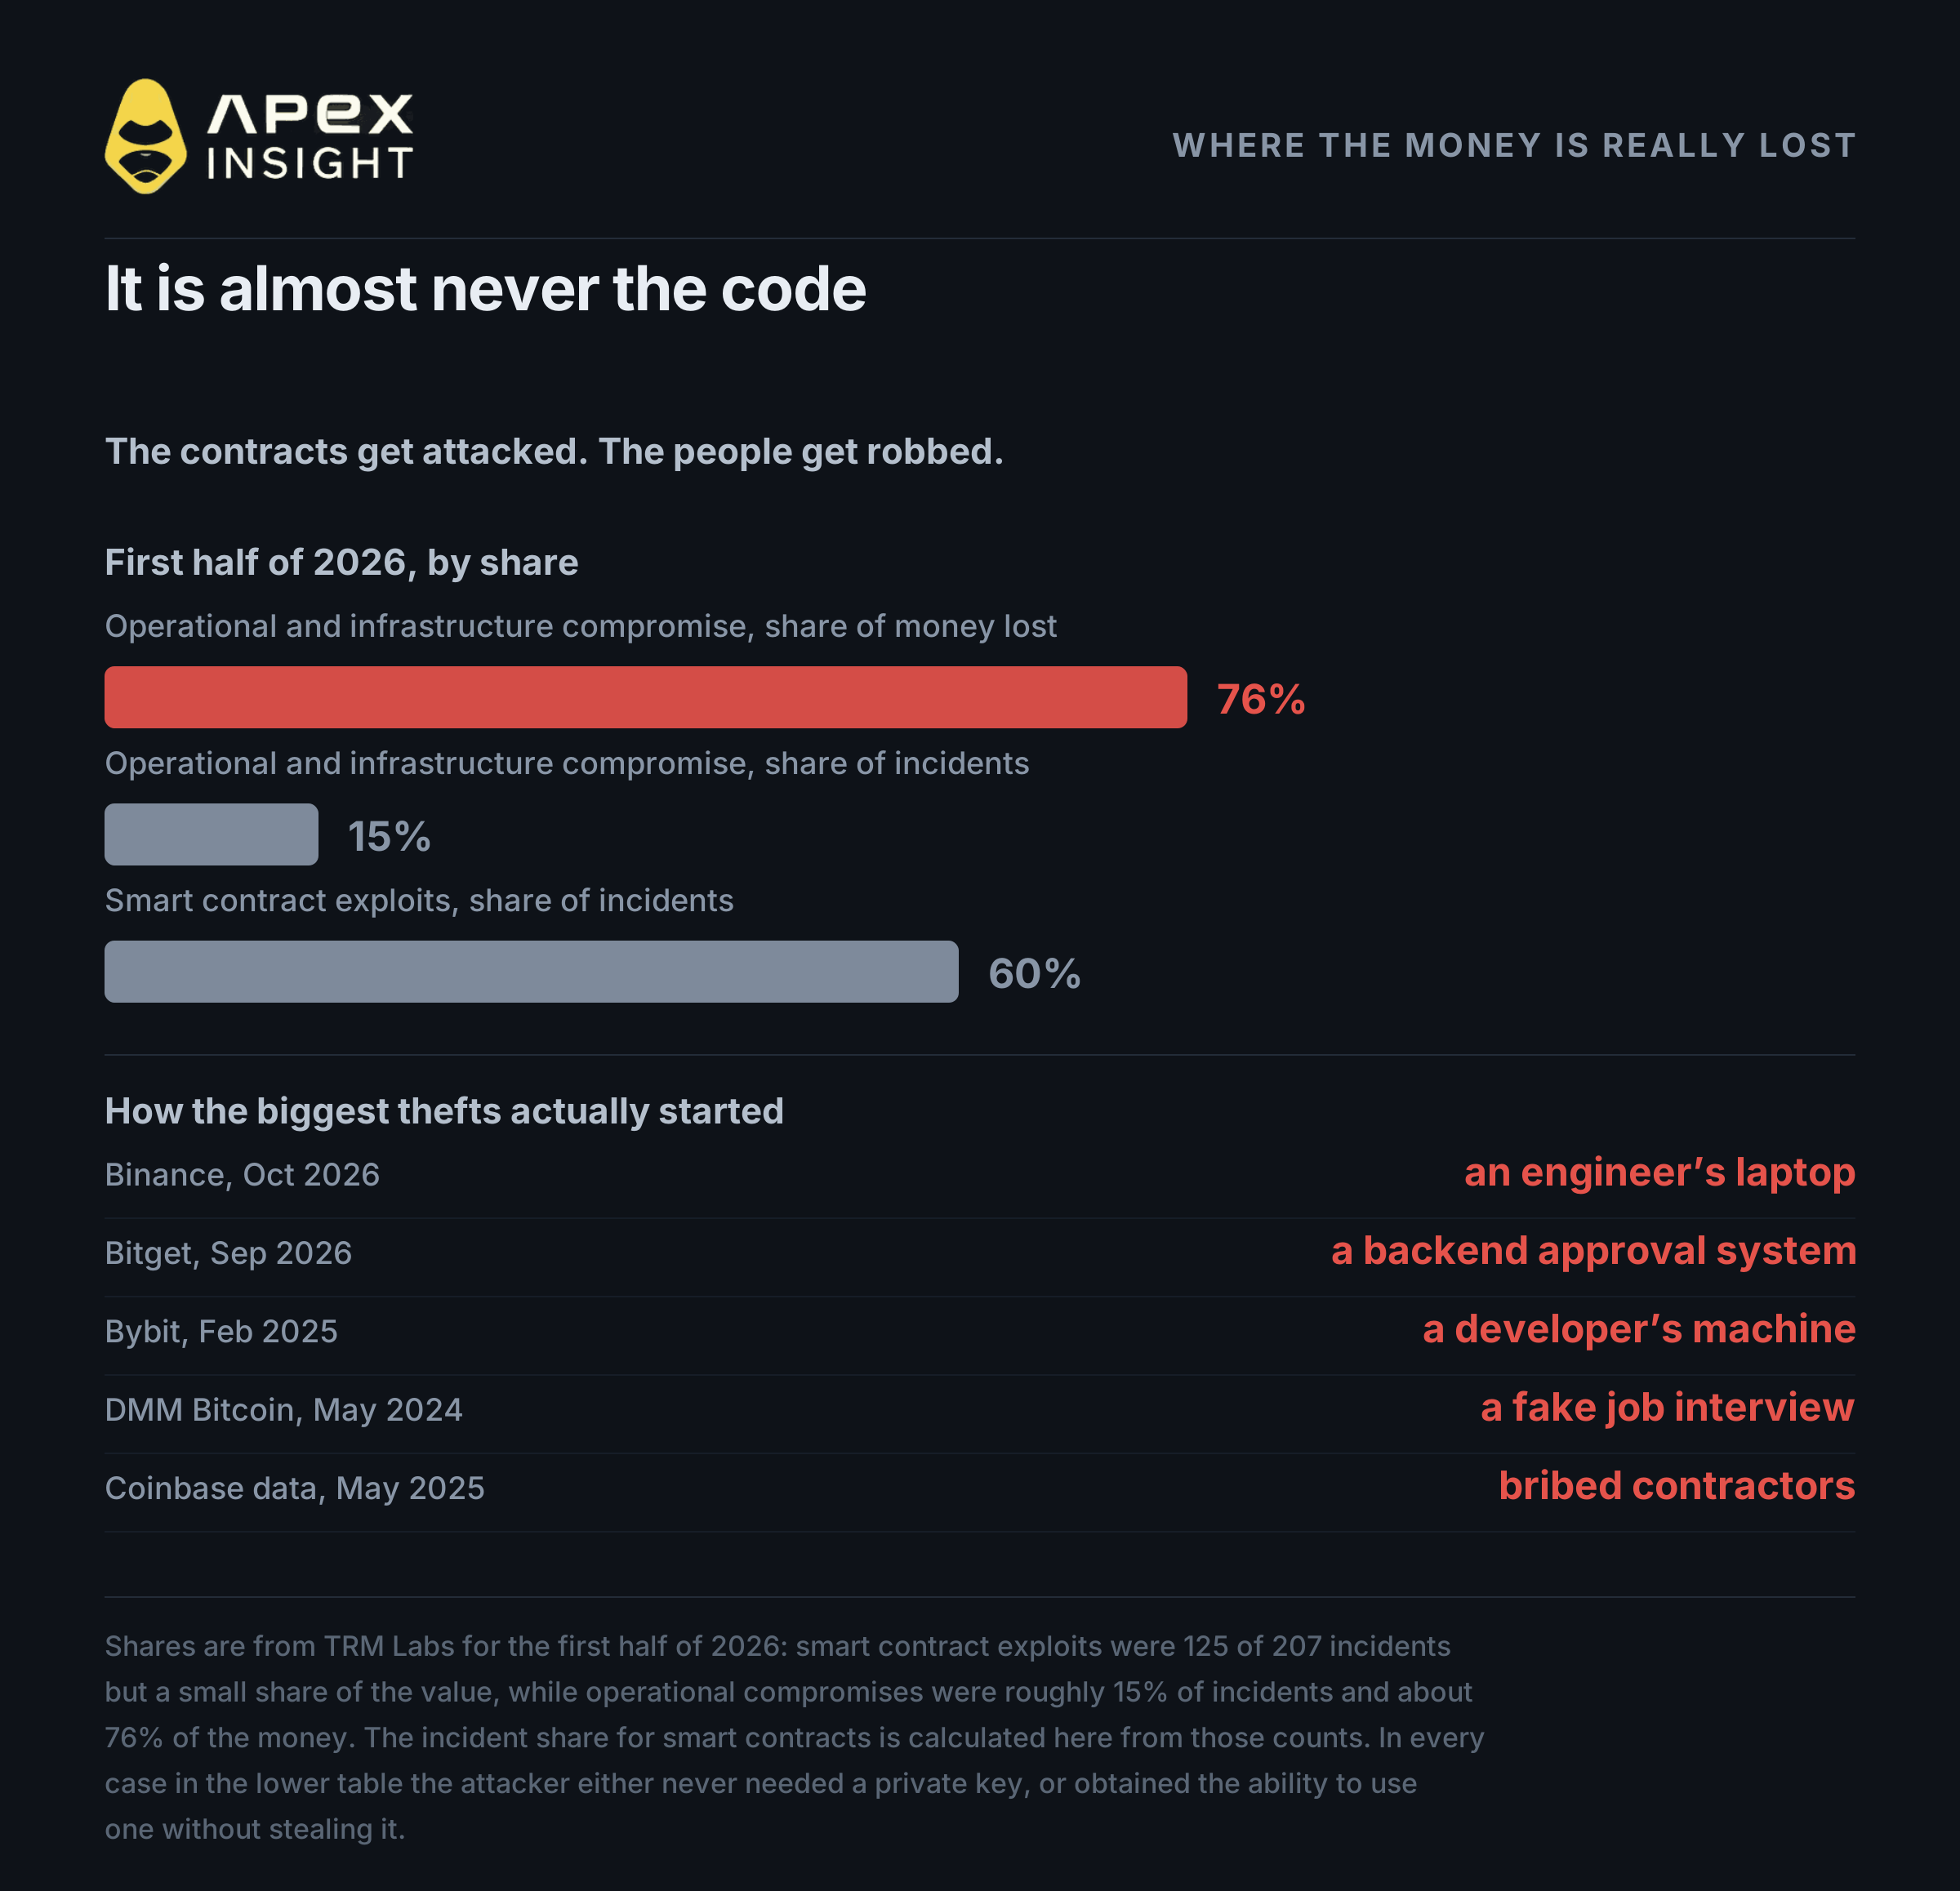
De meeste mensen stellen zich voor dat een hacker encryptie overwint. Dat is niet wat er gebeurt.
De gegevens van TRM Labs over de eerste helft van 2026 geven het duidelijkste beeld dat tot nu toe is gepubliceerd:
Compromittering van infrastructuur en operationele systemen: ongeveer 15% van de incidenten, ongeveer 76% van het geld
Exploits van smart contracts: 125 van 207 incidenten, een klein deel van het geld
De code wordt voortdurend aangevallen en verliest relatief weinig. De mensen en machines die sleutels bewaren en goedkeuren worden minder vaak aangevallen en verliezen bijna alles.
Kijk naar hoe de grootste recente diefstallen daadwerkelijk begonnen:
Incident | Toegangspunt |
|---|---|
Binance, okt. 2026, ~$6,3 mld. | De laptop van een engineer |
Bitget, sep. 2026, ~$388 mln. | Een backend-systeem dat werd misleid om opnames goed te keuren |
Bybit, feb. 2025, ~$1,5 mld. | De ontwikkelmachine van een walletprovider |
DMM Bitcoin, mei 2024, ~$305 mln. | Een nep-sollicitatiegesprek dat via LinkedIn werd verstuurd |
Coinbase-gegevens, mei 2025, 69.461 gebruikers | Supportmedewerkers die waren omgekocht |
De Bybit-zaak verdient een nadere blik, omdat die de belangrijkste lessen bevat.
Aanvallers compromitteerden een ontwikkelmachine bij Safe, het bedrijf dat de walletinterface van Bybit leverde. Vervolgens injecteerden ze code in de website die de ondertekenaars van Bybit gebruikten. Die code was zo geschreven dat hij alleen voor de specifieke wallet van Bybit werd geactiveerd, zodat geen enkele andere gebruiker hem zou opmerken. De ondertekenaars controleerden het scherm, zagen een normale transactie en keurden die goed op hun hardware wallets.
Het scherm loog. De transactie die daadwerkelijk naar die hardware wallets werd gestuurd, verving de eigen logica van de wallet door die van de aanvaller. Daarna waren helemaal geen handtekeningen meer nodig. $1,5 miljard was verdwenen.
Dit heet blind signing en het is het belangrijkste idee in deze gids. De hardware wallet werkte perfect. De handtekeningen waren wiskundig geldig. De mensen keurden het verkeerde goed, omdat een multi-signaturetransactie op een klein scherm niet leesbaar weergeeft wat er echt gebeurt, waardoor mensen in plaats daarvan de website controleren.
De zaak rond DMM Bitcoin laat zien hoeveel geduld erbij komt kijken. Een persoon die zich voordeed als recruiter stuurde een ontwikkelaar bij een walletbedrijf een "codeertest" via LinkedIn. De ontwikkelaar voerde die uit. Maanden later werd die toegang gebruikt om een echte transactie te onderscheppen en $305 miljoen te stelen. Een gezamenlijke verklaring van de FBI en de Japanse politie bevestigde deze reeks gebeurtenissen.
Diezelfde campagne met nep-recruiters loopt nog steeds. Een advies van vier regeringen meldde in september 2026 meer dan 30.000 geïnfecteerde apparaten in meer dan 100 landen.
4. Het jaar waarin hardware wallets tekortschoten
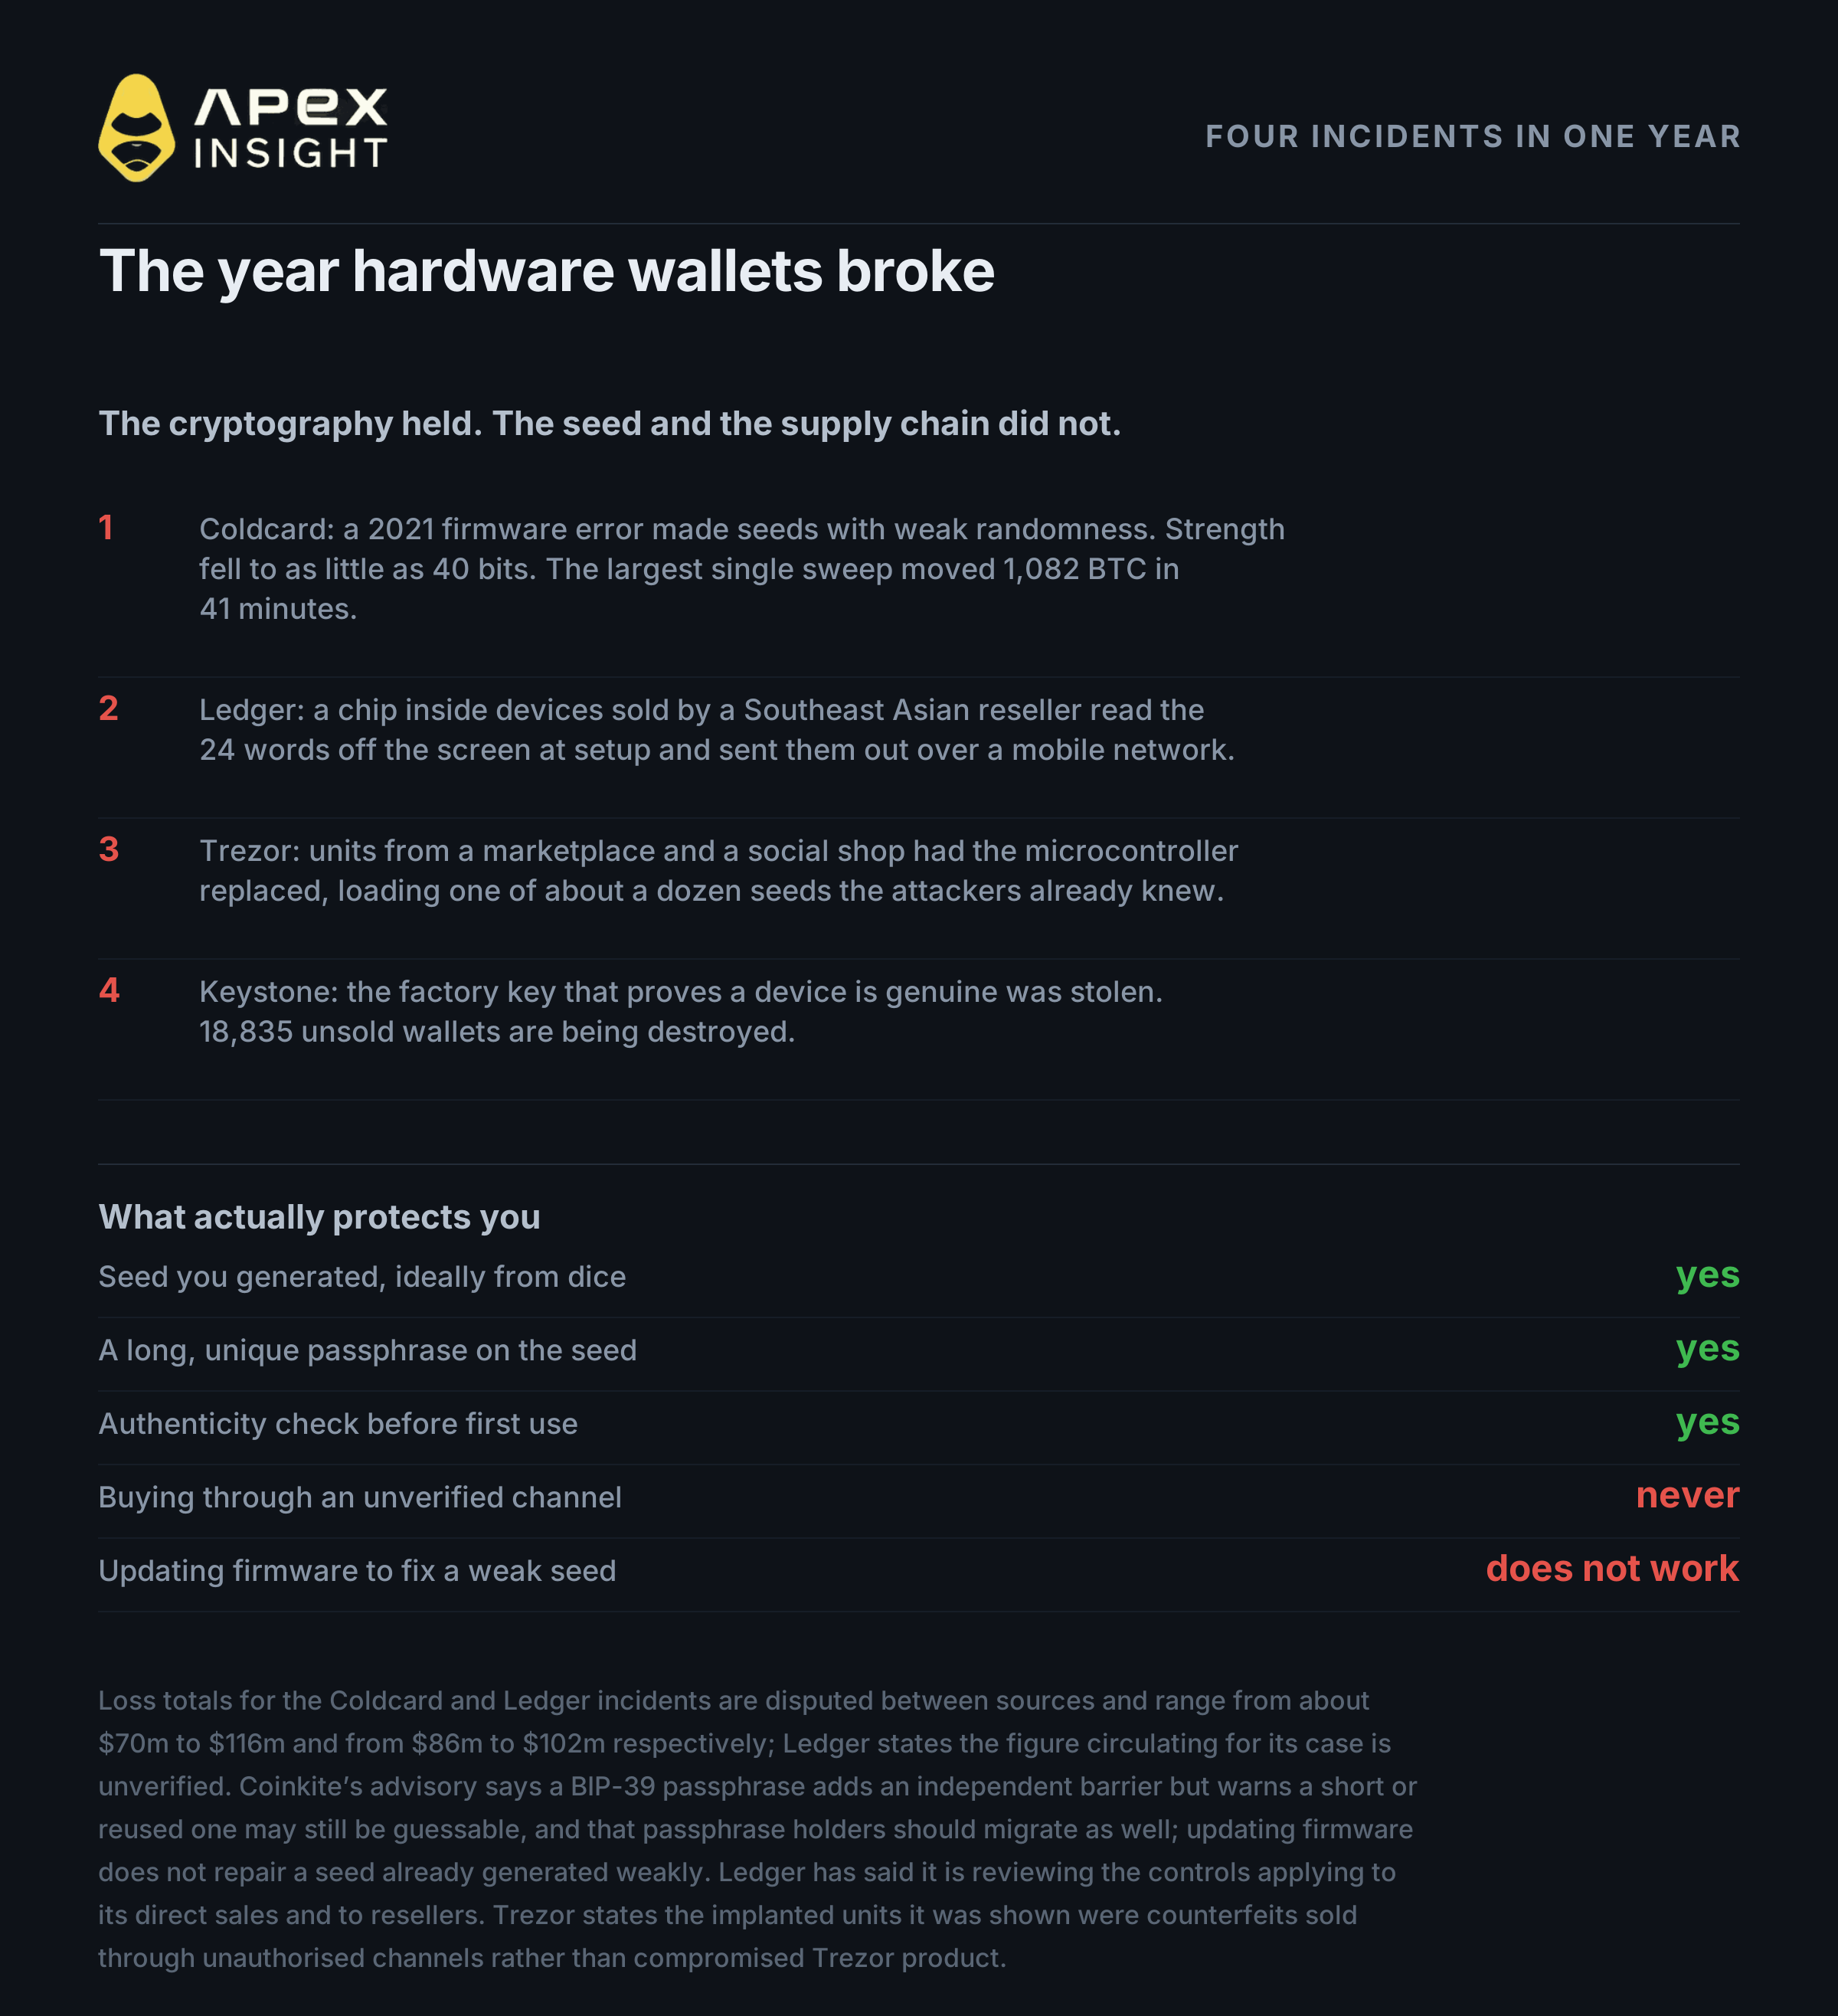
Het standaardadvies luidde altijd: koop een hardware wallet, koop die bij een officiële bron en je bent veilig. In 2026 was dat advies niet langer voldoende, en dat is nauwelijks opgemerkt.
Vier afzonderlijke incidenten dit jaar:
Coldcard. Een bouwfout in firmware die al in maart 2021 was uitgebracht, zorgde ervoor dat sommige apparaten seed phrases genereerden met zwakke softwarematige willekeur in plaats van echte hardwarematige willekeur. De beveiliging die 128 bits zou moeten bedragen, daalde tot slechts 40 bits, wat te raden is. Coinkite maakte de fout op 30 juli 2026 bekend en bij de grootste afzonderlijke sweep werd 1.082 BTC in 41 minuten verplaatst. Schattingen lopen uiteen van $70 miljoen tot ongeveer $116 miljoen, afhankelijk van wie telt. Het advies van Coinkite zegt dat een BIP-39-passphrase een onafhankelijke barrière toevoegt, maar waarschuwt dat een korte of hergebruikte passphrase nog steeds te raden kan zijn en dat gebruikers van een passphrase ook zo snel als praktisch mogelijk moeten migreren. Een firmware-update repareert een seed die al zwak is niet: je moet een nieuwe genereren en je coins verplaatsen.
Ledger. In oktober 2026 bevestigde Ledger een fysiek implantaat in apparaten die werden verkocht door CryptoBilis, een wederverkoper in Zuidoost-Azië. De chip kijkt mee op het scherm wanneer je het apparaat instelt, leest je 24 woorden en verstuurt ze via een mobiel netwerk met een ingebouwde eSIM. De chip raakt de beveiligde chip of de ondertekeningscode nooit aan. Hij leest alleen wat jij leest. MediaMarkt haalde Ledger-apparaten uit de schappen. Onderzoekers schatten dat er meer dan $86 miljoen verloren is gegaan; Ledger zegt dat dit bedrag niet is geverifieerd.
Trezor. Onafhankelijk onderzoeker Joe Grand vond apparaten die via Facebook Marketplace en een TikTok-shop waren gekocht en waarvan de microcontroller was vervangen. De nepfirmware genereerde helemaal geen willekeurige seed: ze produceerde een van ongeveer twaalf phrases die de aanvallers al kenden. Trezor stelt dat dit vervalsingen waren die via ongeautoriseerde kanalen werden verkocht en geen gecompromitteerde Trezor-producten. Dat is een terecht onderscheid en tegelijk precies het punt: het apparaat dat je koopt is slechts zo betrouwbaar als de plek waar je het hebt gekocht.
Keystone. Aanvallers stalen gegevens van kopers en, erger nog, een apparaat-authenticatiesleutel die in de fabriek wordt ingebrand en niet kan worden gewijzigd, de sleutel waarmee een wallet kan bewijzen dat hij echt is. Keystone vernietigt 18.835 onverkochte apparaten.
Let op wat al deze incidenten gemeen hebben. De cryptografie hield stand. Wat faalde was de seed op het moment dat die werd aangemaakt of weergegeven, en de route die het apparaat aflegde voordat het bij jou terechtkwam. Ledger heeft gezegd de controles voor directe verkoop en wederverkopers te herzien. Dat vertelt je dat het distributiekanaal nu onderdeel is van het dreigingsmodel.
Wat daadwerkelijk helpt:
Genereer je eigen seed op het apparaat en voeg een passphrase toe. Een passphrase is een extra geheim dat je zelf kiest, boven op de seed. Maak hem lang en uniek: een korte of hergebruikte passphrase kan worden geraden. Coinkite adviseert ook een seed te genereren uit minstens 50 onafhankelijke worpen met dobbelstenen in plaats van uitsluitend op het apparaat te vertrouwen.
Controleer het apparaat voordat je het met echt geld vertrouwt. Gebruik de authenticiteitscontrole van de fabrikant en wees wantrouwig tegenover elk apparaat dat al ingesteld aankomt.
Voer je seed phrase nooit ergens in. Geen enkel echt bedrijf zal daar ooit om vragen. In 2025 verstuurden oplichters fysieke brieven met het Ledger-logo waarin mensen werd gevraagd een QR-code te scannen en hun herstelzin in te voeren.
Bewaar eerst een klein bedrag op een nieuwe wallet. Houd die wallet een tijdje in de gaten voordat je alles verplaatst.
5. Wanneer je gegevens lekken, wordt het risico fysiek
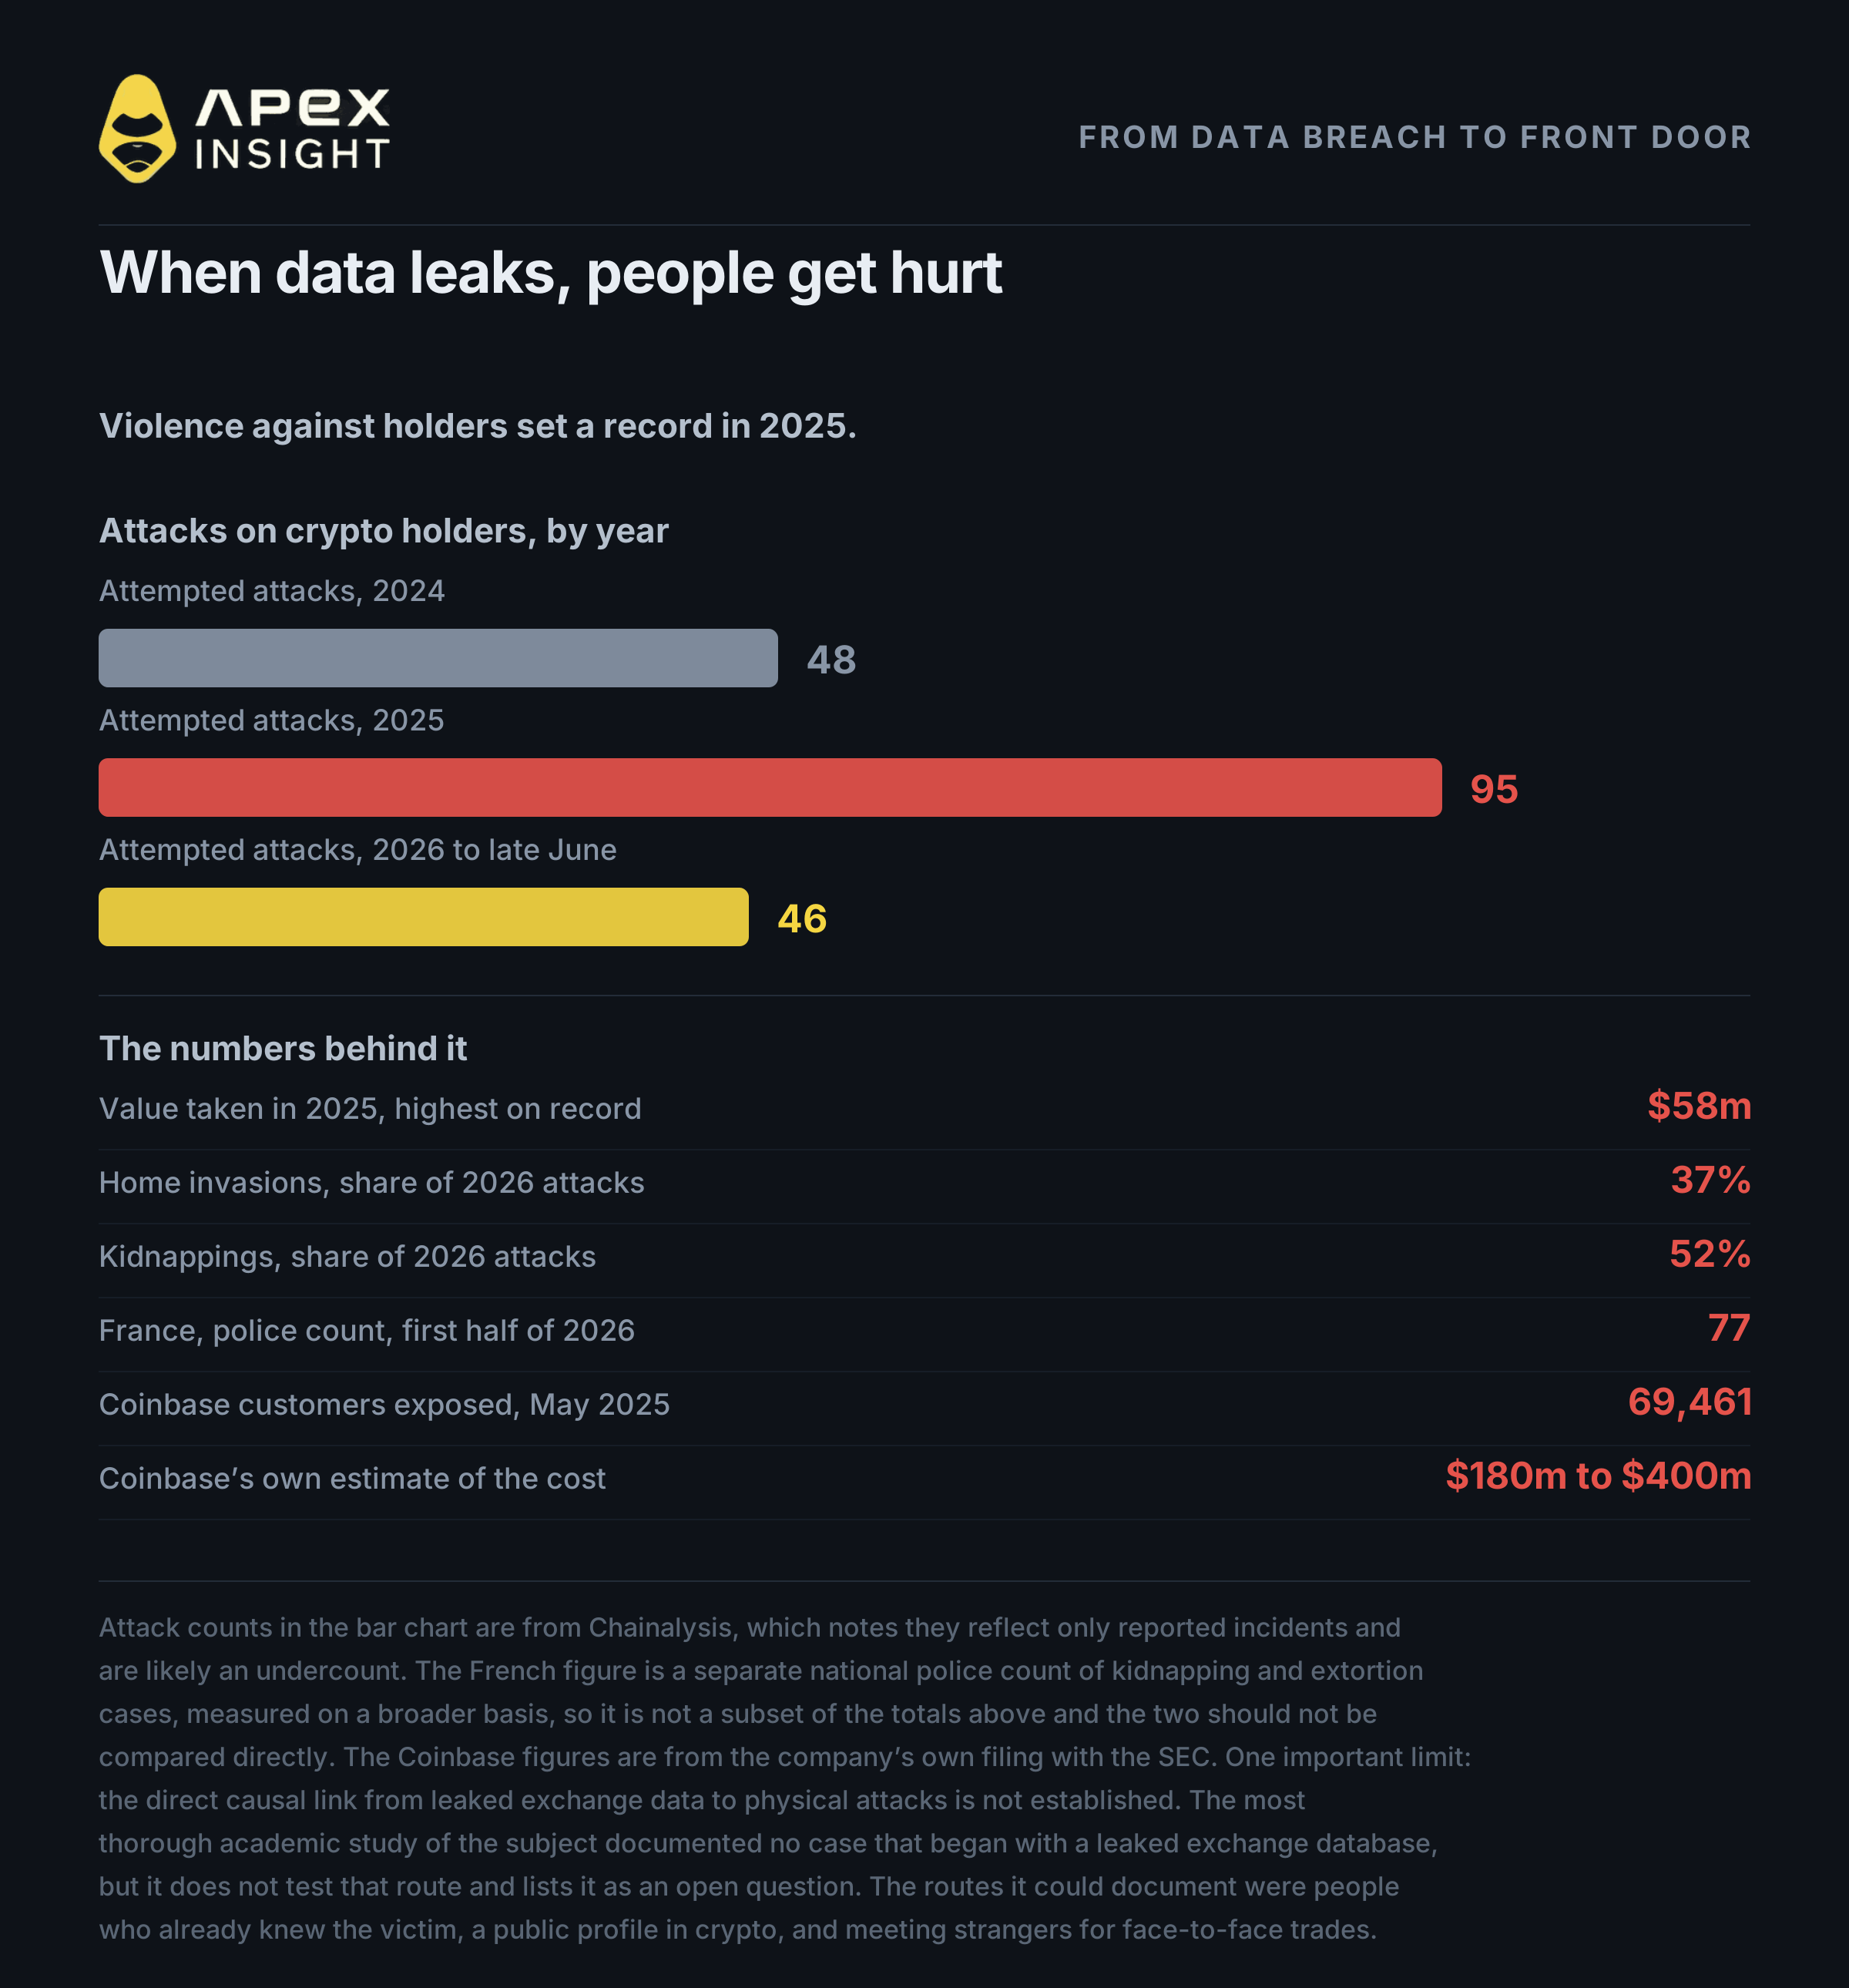
Dit is het gedeelte dat mensen overslaan. Doe dat alsjeblieft niet.
Je exchange bezit je identiteitsdocumenten, je huisadres en een overzicht van hoeveel je bezit. Wanneer die gegevens uitlekken, is het gevaar niet langer alleen financieel.
Coinbase, mei 2025. Externe supportmedewerkers in het buitenland werden omgekocht. Coinbases eigen indiening bij de SEC vermeldt wat er is gestolen: namen, adressen, telefoonnummers, gedeeltelijke identiteitsnummers, afbeeldingen van paspoorten en rijbewijzen en momentopnames van accountsaldi. Volgens de indiening zou het incident "ongeveer $180 miljoen tot $400 miljoen" kosten. Een latere melding van een inbreuk door een staat stelde het aantal getroffen klanten vast op 69.461 en Coinbase heeft gezegd een afpersingseis van $20 miljoen te hebben geweigerd.
Ledger, 2020. Ongeveer een miljoen e-mailadressen en gedetailleerde gegevens, waaronder huisadressen, van circa 272.000 klanten.
Tegelijkertijd is het geweld tegen cryptobezitters sterk toegenomen. De gegevens van Chainalysis:
Jaar | Geplande aanvallen | Waarde buitgemaakt |
|---|---|---|
2024 | 48 | niet gepubliceerd |
2025 | 95 | $58 miljoen, het hoogste ooit |
2026, tot eind juni | 46 | meer dan $30 miljoen |
Woninginbraken vormden 26% van de aanvallen in 2023, 14% in 2025 en 37% in 2026: een piek in plaats van een gestage stijging. Ontvoeringen vertegenwoordigen 52%, wat Chainalysis omschrijft als relatief stabiel van jaar tot jaar. Familieleden en kennissen zijn nu doelwit in ongeveer een kwart tot een derde van de gevallen. In Frankrijk registreerden autoriteiten alleen al in de eerste helft van 2026 77 aan crypto gerelateerde ontvoerings- en afpersingszaken. Dit is een telling van de nationale politie, gemeten op een bredere basis dan de bovenstaande cijfers van Chainalysis, dus de twee datasets zijn niet rechtstreeks vergelijkbaar. In januari 2025 werd een medeoprichter van Ledger ontvoerd en werd een vinger afgesneden; er werd een losgeld van ongeveer €10 miljoen geëist.
Nu het eerlijke deel, want hier gaan de meeste artikelen te ver.
De directe link tussen gelekte exchangegegevens en deze aanvallen is niet daadwerkelijk bewezen. Het meest grondige academische onderzoek naar dit onderwerp (Ordekian en collega's, AFT 2024) onderzocht interviews, 146 nieuwsberichten en honderden forumberichten. De routes die het kon documenteren waren mensen die het slachtoffer al kenden, mensen met een openbaar profiel in crypto en mensen die vreemden ontmoetten voor persoonlijke transacties. Geen enkele zaak die het kon documenteren begon met een gelekte exchange-database, maar het onderzoek testte die route niet en noemt die als open vraag voor toekomstig onderzoek.
Wat wel is gedocumenteerd, is aangrenzend en nog steeds alarmerend. Chainalysis brengt de Franse stijging in verband met een belastingambtenaar die ervan wordt beschuldigd dossiers over vermogende cryptobezitters te hebben verkocht en met een inbraak bij een cryptobelastingbedrijf die 50.000 gebruikers trof.
De eerlijke conclusie is dus deze. Gelekte persoonsgegevens vormen een aannemelijk en officieel vermoed gevaar, geen bewezen oorzaak. De bewezen risico's zijn eenvoudiger en persoonlijker: vertel mensen niet hoeveel crypto je bezit, spreek niet met vreemden af om contant te handelen en wees voorzichtig met wat je openbare profiel onthult.
6. De opstelling die de schade beperkt
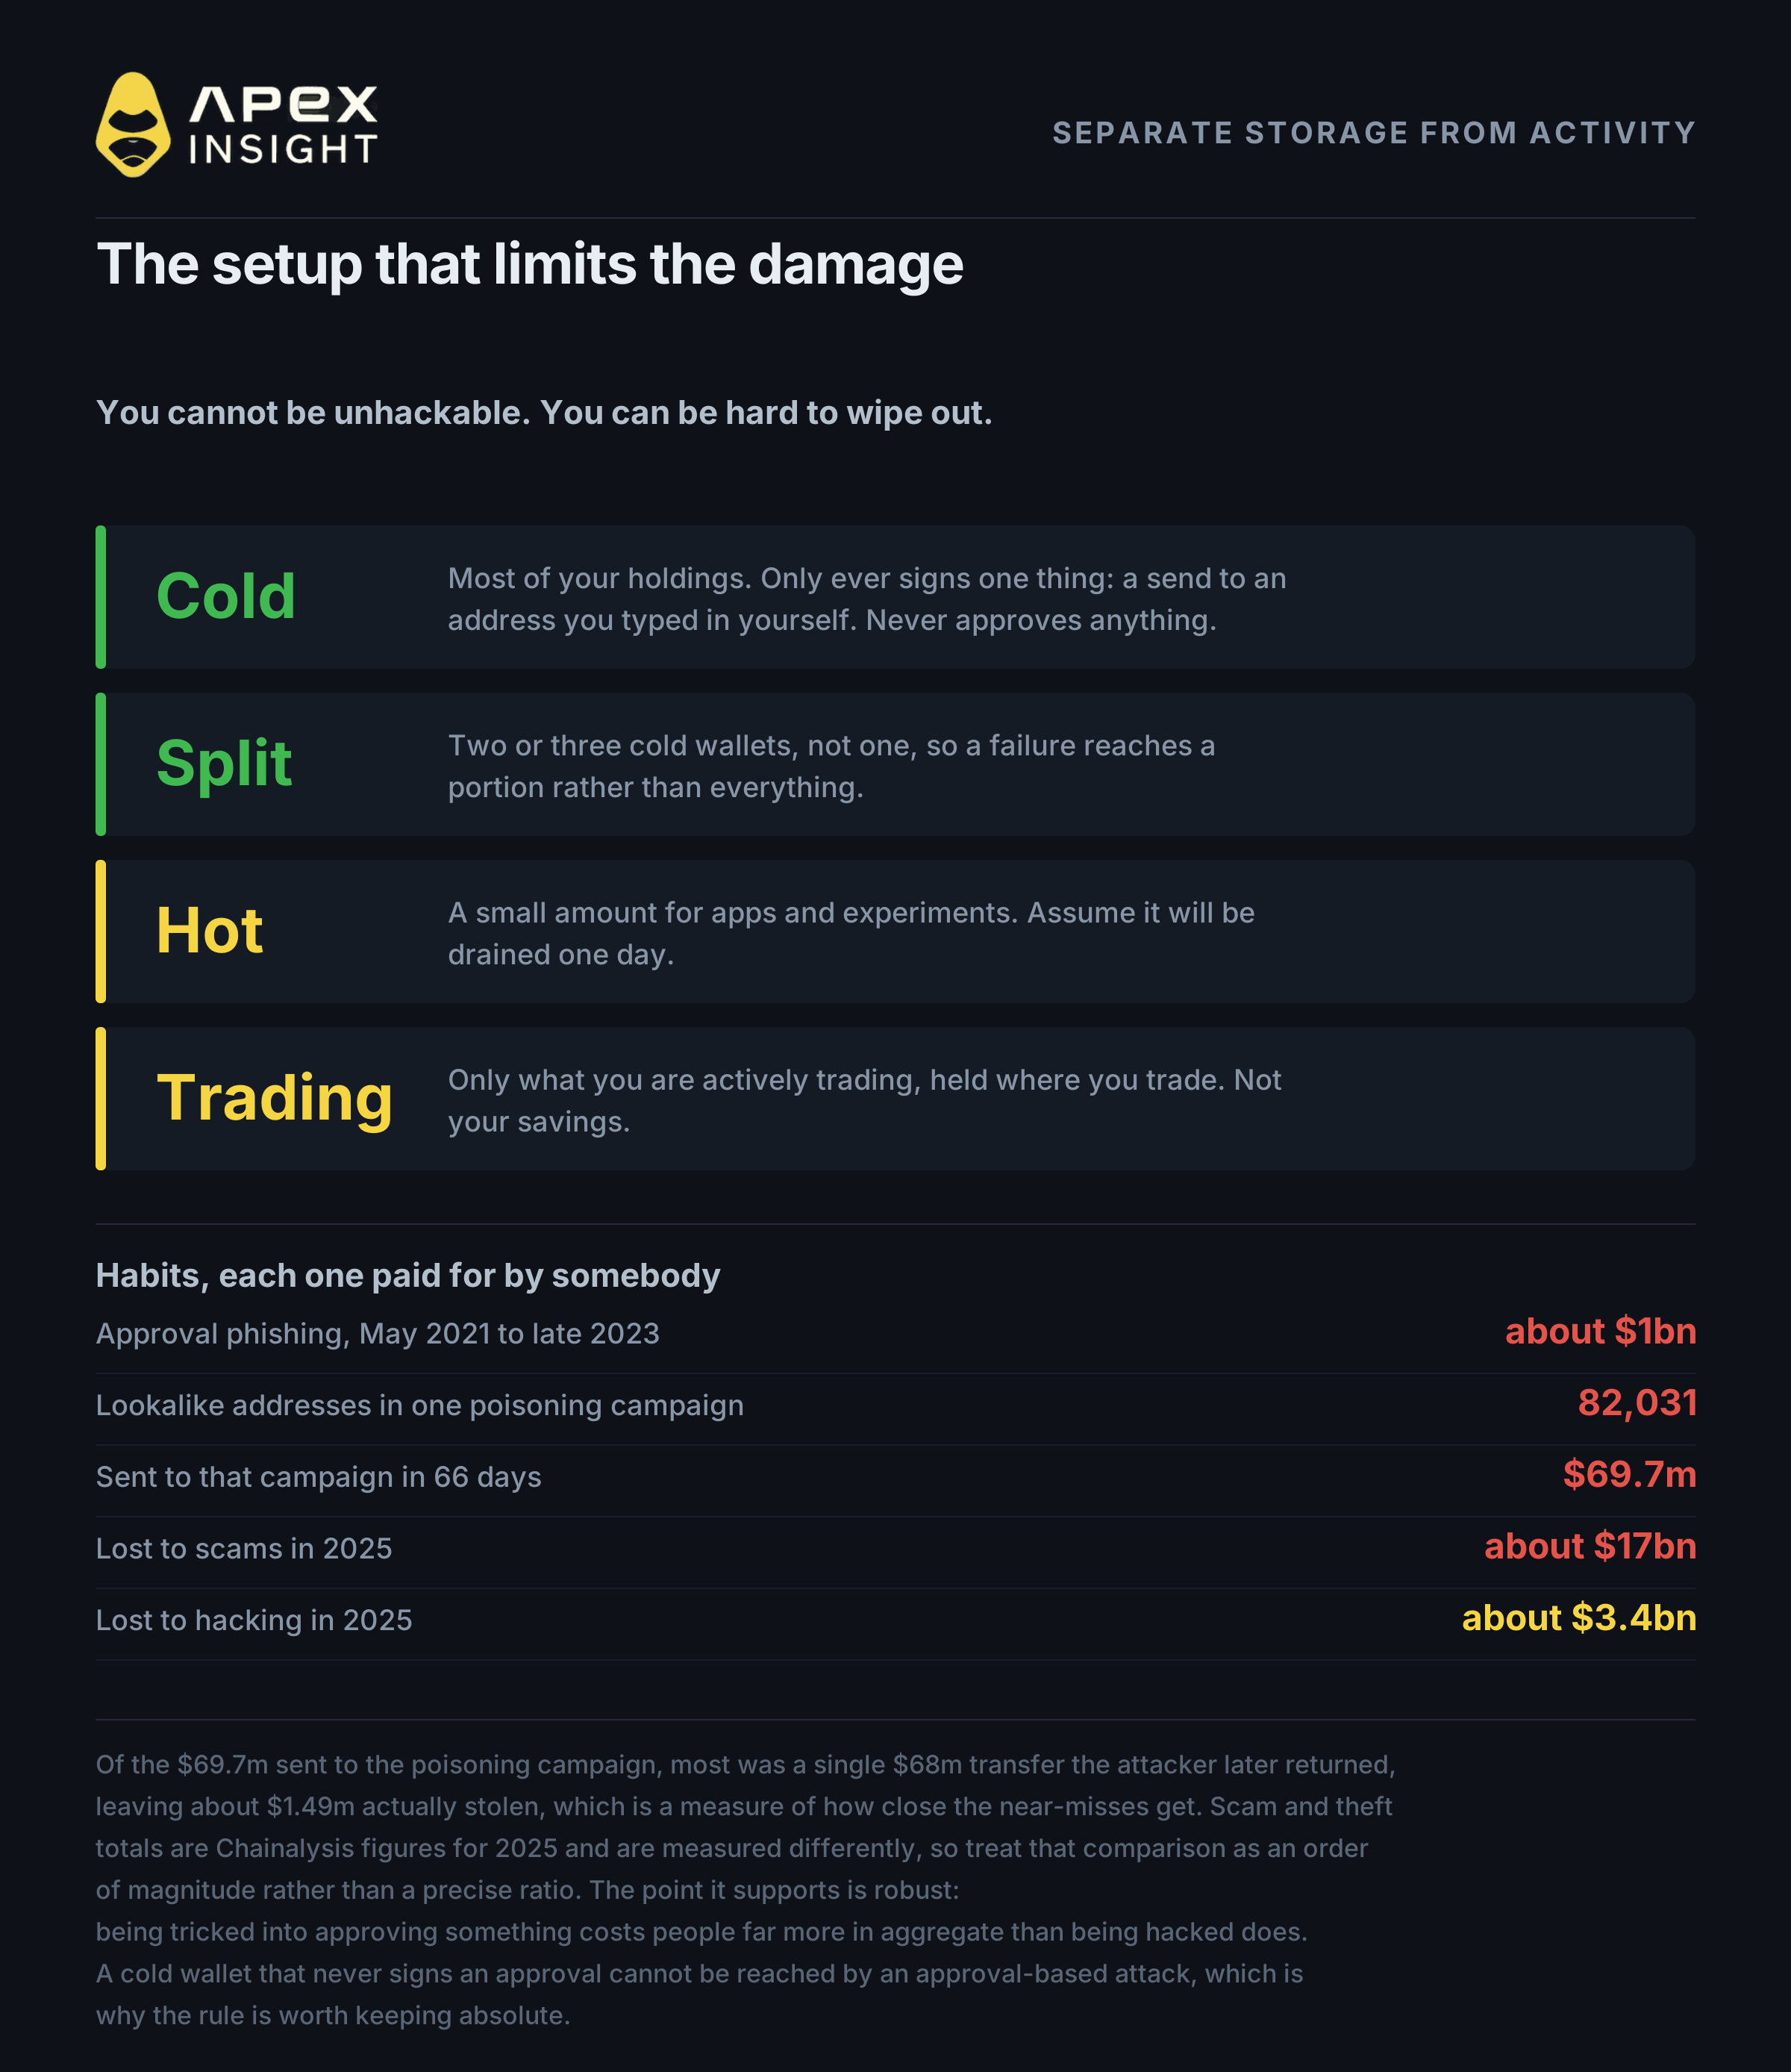
Je kunt jezelf niet onhackbaar maken. Je kunt er wel voor zorgen dat geen enkele fout alles wegneemt. Dat is het hele doel.
Scheid opslag van activiteit. De meeste mensen gebruiken één wallet voor alles. Die wallet ondertekent transacties, keurt smart contracts goed, maakt verbinding met websites en bevat ook hun spaargeld. Eén verkeerde goedkeuring en alles is weg.
Verdeel het in lagen:
Cold storage. Het grootste deel van je bezittingen. Een hardware wallet met een seed die je zelf hebt gegenereerd en die wordt beschermd door een passphrase. Voor deze wallet geldt één absolute regel: het enige wat hij ooit ondertekent, is een verzending naar een adres dat je zelf hebt ingetypt. Geen goedkeuringen van smart contracts. Geen verbindingen met websites. Geen berichten om je wallet te "verifiëren". Als de wallet nooit iets goedkeurt, kunnen aanvallen via goedkeuringen hem niet bereiken.
Splits het verder op. Gebruik twee of drie cold wallets in plaats van één. Als er iets misgaat, treft het een deel en niet alles. Dit kost je bijna niets en is de eenvoudigste verbetering die de meeste mensen kunnen doorvoeren.
Hot wallet. Een afzonderlijke wallet met een klein bedrag, die je gebruikt om verbinding te maken met applicaties en dingen uit te proberen. Ga ervan uit dat hij uiteindelijk wordt leeggehaald. Kies het bedrag zo dat dit vervelend maar niet verwoestend zou zijn.
Handelskapitaal. Alles waarmee je actief handelt, bewaard op de plek waar je handelt, en niet meer dan dat. Niet je spaargeld.
Daarna volgen enkele gewoonten, die elk bestaan vanwege een echt verlies:
Voer je seed phrase nooit ergens in. Die hoort offline op papier of metaal te staan, niet in een foto of wachtwoordmanager.
Controleer je goedkeuringen. Phishing via goedkeuringen kostte tussen mei 2021 en eind 2023 ongeveer $1 miljard, de meest recente periode waarover Chainalysis heeft gepubliceerd. Oude goedkeuringen die je bent vergeten, zijn nog steeds actieve toestemmingen.
Controleer het volledige adres, niet alleen het begin en einde. Adresvergiftiging werkt door je een kleine transactie te sturen vanaf een adres dat met dezelfde tekens begint en eindigt als een adres dat je gebruikt, in de hoop dat je het uit je geschiedenis kopieert. Eén campagne genereerde in 66 dagen 82.031 lookalike-adressen. Slachtoffers stuurden er $69,7 miljoen naartoe, hoewel het grootste deel daarvan één overdracht van $68 miljoen was die de aanvaller later terugstuurde. Daardoor bleef er ongeveer $1,49 miljoen daadwerkelijk gestolen over. Dat laat zien hoe dicht de bijna-incidenten bij echte verliezen komen.
Beschouw een baanaanbod als een aanval. Als een recruiter je code stuurt om uit te voeren, is dat precies het DMM-scenario.
Doe het rustig aan wanneer iets dringend lijkt. Urgentie wordt gecreëerd. Echte beveiligingsproblemen kunnen tien minuten wachten.
En weet dit: in 2025 ging $17 miljard verloren door scams, tegenover ongeveer $3,4 miljard door hacks. In totaal kostte misleiding mensen ongeveer vijf keer zoveel als hacking.
7. Het DEX-voordeel: niemand kan je opname blokkeren
Alles hierboven beschermt de coins die je aanhoudt. Zodra je handelt, houdt meestal iemand anders je geld vast.
De gebruikers van Binance leren momenteel wat dat betekent. Hun coins zijn niet gestolen: Binance zegt dat gebruikersfondsen veilig zijn en dat het de verliezen zal dekken. Maar op 30 oktober om 07:45 UTC konden ze nog steeds niet opnemen en de eigen schatting van het bedrijf voor het herstellen van de dienst bedroeg nog eens 48 uur. Bewaardersrisico is niet alleen het risico op diefstal. Het is ook het risico dat je niet kunt vertrekken.
Hetzelfde geldt voor brokers die assets voor je bewaren en voor elk platform waar je saldo een getal in de database van een bedrijf is, in plaats van iets waarover je zelf controle hebt.
Een gedecentraliseerde exchange verandert de situatie volledig. Je houdt je eigen sleutels, je geld staat nooit op de rekening van het bedrijf en geen enkele DEX kan je opname opschorten zoals Binance dat gisteravond deed. Dat is het voordeel en het is de volledige reden dat deze sectie bestaat.
Maar "gedecentraliseerd" is op de meeste websites een marketingwoord en sommige platforms die het gebruiken zijn op elk relevant punt custodial. Zo controleer je een platform voordat je het vertrouwt.
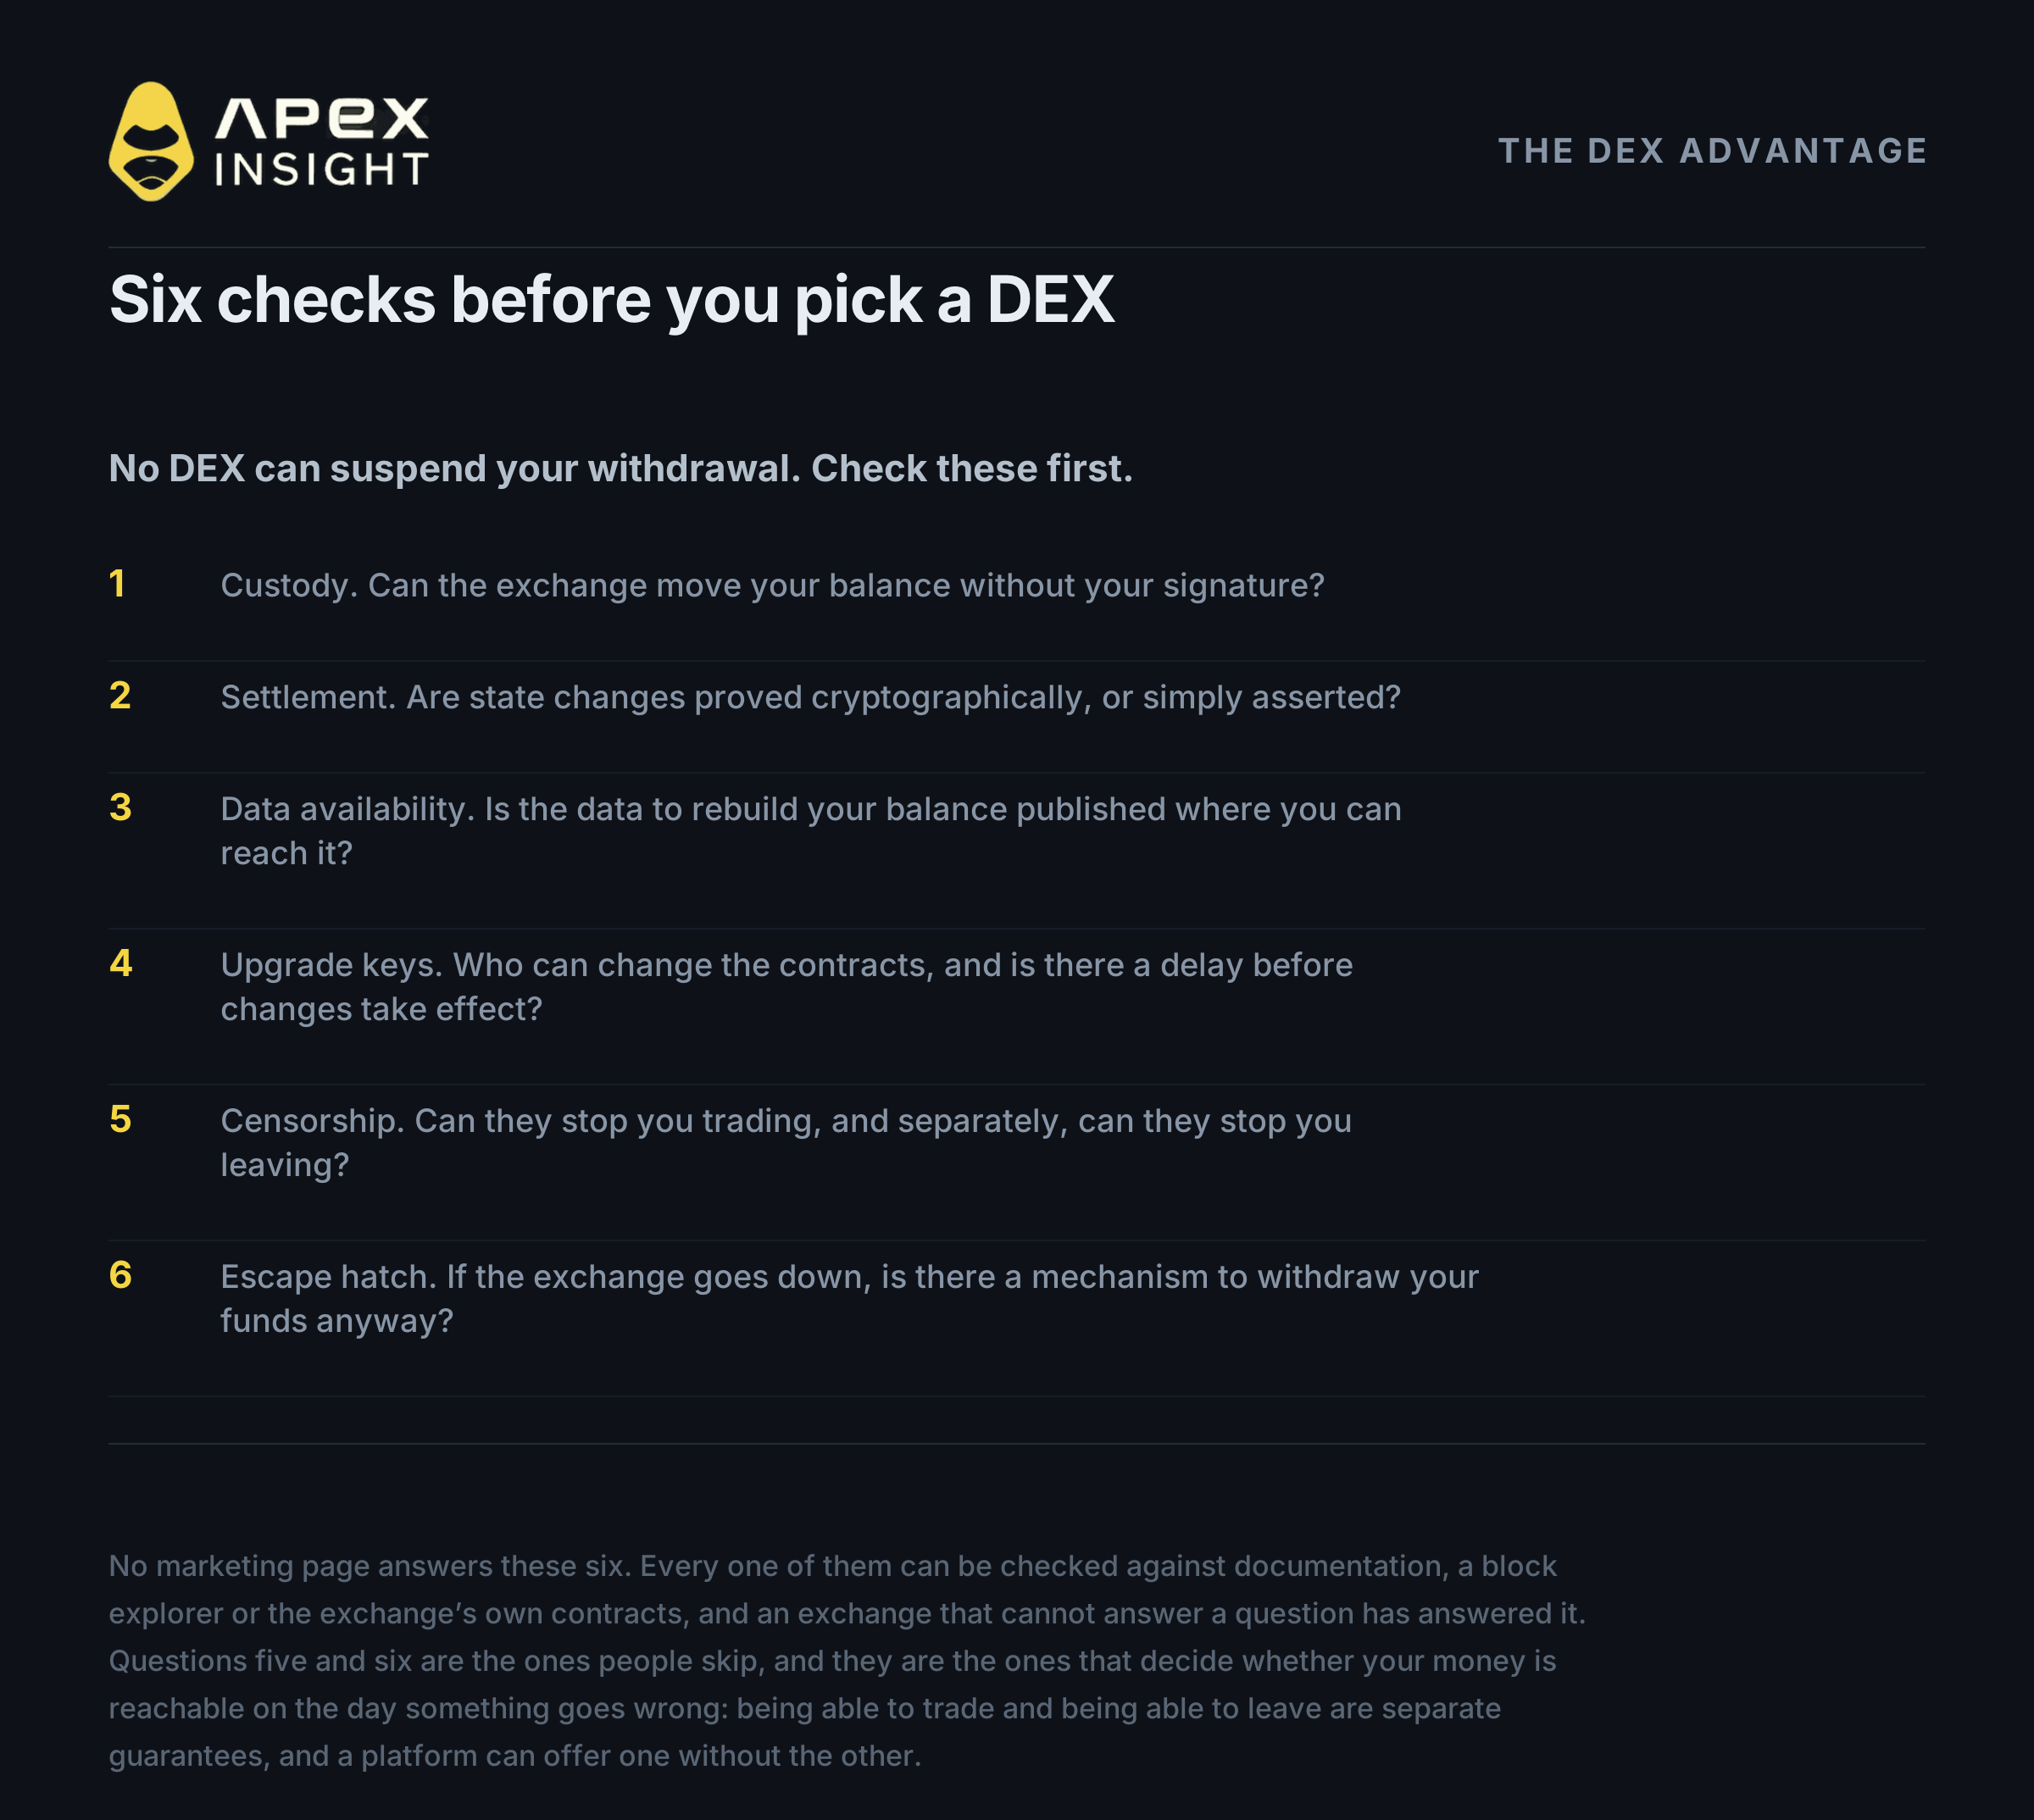
Zes controles voordat je een DEX kiest:
Bewaring. Kan de exchange je saldo verplaatsen zonder jouw handtekening?
Afwikkeling. Worden toestandswijzigingen cryptografisch bewezen of alleen beweerd?
Beschikbaarheid van gegevens. Worden de gegevens die nodig zijn om je saldo te reconstrueren ergens gepubliceerd waar je bij kunt?
Upgradesleutels. Wie kan de contracten wijzigen en zit er een vertraging voordat wijzigingen van kracht worden?
Censuur. Twee afzonderlijke vragen: kunnen ze je stoppen met handelen en kunnen ze je stoppen met vertrekken?
Ontsnappingsmogelijkheid. Als de exchange uitvalt of weigert je transactie te verwerken, is er dan een mechanisme waarmee je je fondsen toch kunt opnemen? Zo ja, wat activeert het, hoe lang duurt het en geldt het voor open posities of alleen voor onderpand?
Vraag vier verdient nadruk. Een contract dat onmiddellijk kan worden vervangen, betekent dat elke andere garantie voorlopig is. Vraag of de regels van vandaag kunnen worden vervangen voordat je de kans hebt gehad om te reageren.
Er zijn twee brede ontwerpen in gebruik en het verschil is belangrijk om te begrijpen voordat je er een kiest.
Het eerste ontwerp plaatst het volledige orderboek on-chain. Hyperliquid is het bekendste voorbeeld en het is een serieus staaltje techniek: orders, annuleringen en fills zijn allemaal transacties die door een validatorenset worden overeengekomen, zodat niemand ze in stilte kan herschikken of laten vallen.
Dit ontwerp heeft een gevolg waar je vooraf van moet weten. Als het orderboek openbaar is, is alles erin openbaar. Op een volledig on-chain exchange kan iedereen zonder enige inloggegevens elk account lezen: positieomvang, instapprijs, leverage, ongerealiseerde winst en liquidatieprijs. Dat is geen tekortkoming, maar wat transparantie betekent. Het betekent wel dat je liquidatieniveau voor iedereen zichtbaar is, ook voor mensen die daar hun voordeel mee kunnen doen.
Het tweede ontwerp houdt het orderboek off-chain en bewijst de resultaten on-chain. Dat is wat ApeX Omni doet, en het biedt een andere reeks beschermingen.
Je fondsen staan in de smart contracts van zkLink en niet in de wallets van ApeX, dus wij kunnen je saldo niet verplaatsen. Trades worden afgewikkeld met zero-knowledge-validiteitsbewijzen. Dat betekent dat toestandswijzigingen wiskundig worden bewezen in plaats van door iemand te worden beweerd. En je posities blijven privé: een derde partij kan je saldo of je liquidatieprijs niet opzoeken, dus niemand kan zien waar je verlies begint. Ons orderboek draait off-chain; dat is de afweging die je posities privé houdt.
Er is ook een route voor een gedwongen opname. Je kunt rechtstreeks een verzoek naar het contract op de basisketen sturen, zonder ApeX te gebruiken, en de sequencer is verplicht het te verwerken. Als het systeem volledig zou worden verlaten, bevat het protocol een proof-based exit die onze medewerking niet vereist. Niet elke gedecentraliseerde exchange heeft zo'n mogelijkheid: bij sommige lopen opnames via validatorhandtekeningen zonder gedocumenteerde terugvaloptie als die handtekeningen uitblijven.
Twee beperkingen moeten duidelijk worden genoemd: deze exitmogelijkheid dekt onderpand en geen open posities en is in productie nog niet nodig geweest. Het is een structurele bescherming tegen het falen van de exchange, geen vervanging voor het beheren van je eigen risico. Het voorkomt dat je geld vast komt te zitten. Het voorkomt niet dat je wordt geliquideerd.
Geen van beide ontwerpen is "de veilige optie". Ze beschermen tegen verschillende zaken. Kies op basis van het risico dat voor jou daadwerkelijk belangrijk is en voer dezelfde zes controles uit bij elk ander platform dat je overweegt.
Race to the Top 50 loopt nog
ApeX organiseert tot 5 november, 10:00 UTC een handelscompetitie met een prijzenpot van maximaal 10.000 USDT, die wordt uitgekeerd tot en met de 50e plaats op het leaderboard.
De prijzenpot wordt in fasen vrijgegeven op basis van het totale campagnevolume. Onder 30.000.000 USDT blijft hij vergrendeld en bij 100.000.000 USDT bereikt hij het volledige bedrag van 10.000 USDT. Je score is de som van vier onderdelen: handelsvolume, gerealiseerd winstpercentage, netto stortingen en referrals. Om in aanmerking te komen, moet je je registreren via de campagnepagina, minstens 100 USDT op je perpetual-futuresaccount hebben, minstens 10.000 USDT aan in aanmerking komend volume behalen en in de Top 50 eindigen.
De volledige regels en de prijzentabel staan in de aankondiging van Race to the Top 50.
Handelen in perpetual contracts brengt een hoog risico met zich mee en kan leiden tot het verlies van je volledige positie. Leverage vergroot zowel winsten als verliezen. Niets in dit artikel is financieel advies en niets ervan vormt een garantie op veiligheid. Doe je eigen onderzoek en riskeer nooit meer dan je je kunt veroorloven te verliezen.
Als je hulp nodig hebt, kun je altijd contact opnemen met ons team via Discord.
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
De Binance-cijfers zijn zoals gerapporteerd op 30 oktober 2026 om 07:45 UTC en zullen veranderen. Het verlies is Binances eigen schatting van ongeveer $6,3 miljard; onafhankelijke on-chain-tellingen lopen uiteen van $5,91 miljard tot $6,36 miljard. Het bevroren totaal bedroeg om 00:52 UTC ongeveer $3 miljard. De oorzaak is de voorlopige bevinding van Binance en is niet onafhankelijk bevestigd; er is geen rapport over de hoofdoorzaak gepubliceerd. Twee blockchain-inlichtingenbedrijven en één onafhankelijke onderzoeker hebben de diefstal in verband gebracht met een Noord-Koreaanse eenheid, waarbij alleen TRM Labs een hoge mate van zekerheid heeft uitgesproken; geen enkele regering heeft dit bevestigd. Historische cijfers over diefstal en herstel zijn afkomstig van Chainalysis, TRM Labs, CertiK en gerechtelijke documenten zoals geciteerd. Schattingen van verliezen bij hardware wallets worden door bronnen betwist en worden als bandbreedtes gegeven. De link tussen gelekte exchangegegevens en fysieke aanvallen wordt uitdrukkelijk als onbewezen gepresenteerd. De beschrijving van volledig on-chain orderboeken, waaronder de openbare zichtbaarheid van posities en liquidatieprijzen, is gecontroleerd aan de hand van de eigen documentatie van Hyperliquid en de live openbare API. De architectuur van ApeX is gecontroleerd aan de hand van de documentatie van zkLink en de gedeployde contracten. De route voor gedwongen opnames geldt voor onderpand en niet voor open posities en is in productie op ApeX Omni niet gebruikt.




