




Dün akşam birileri Binance'ten yaklaşık 6,3 milyar dolar aldı.
Bu, kripto tarihindeki en büyük hırsızlık. Şubat 2025'teki Bybit saldırısının dört katından fazla ve 2025'in tamamında hackerlar tarafından çalınan toplam miktarın neredeyse iki katı.
30 Ekim saat 07:45 UTC itibarıyla Binance para çekme işlemleri hâlâ askıda. Eş CEO Yi He, para çekme hizmetinin güvenlik yenilemesi tamamlanırken işlemlerin "önümüzdeki 48 saat içinde" yeniden başlayacağını söyledi. Paranız perşembe gecesi borsadaysa, onu taşımak için pazar gününü bekliyor olabilirsiniz. Yanlış bir şey yaptığınız için değil; paranızı borsa tuttuğu için.
Bu rehber, bunun bir daha asla sorununuz olmamasını sağlamakla ilgili.
Bu konu yalnızca Binance veya borsalarla sınırlı değil. İnsanların 2026'da kriptolarını gerçekte nasıl kaybettiğine, bunun genellikle bekledikleri şekilde gerçekleşmediğine bakacağız. Ardından, bir şeyler ters gittiğinde zararı sınırlayan basit bir düzen kuracağız; çünkü er ya da geç bir şeyler ters gider.
Bazı saldırılar kriptografiyi bozmadı; insanları, cihazları ve operasyonları hedefledi.
1. Ne oldu?
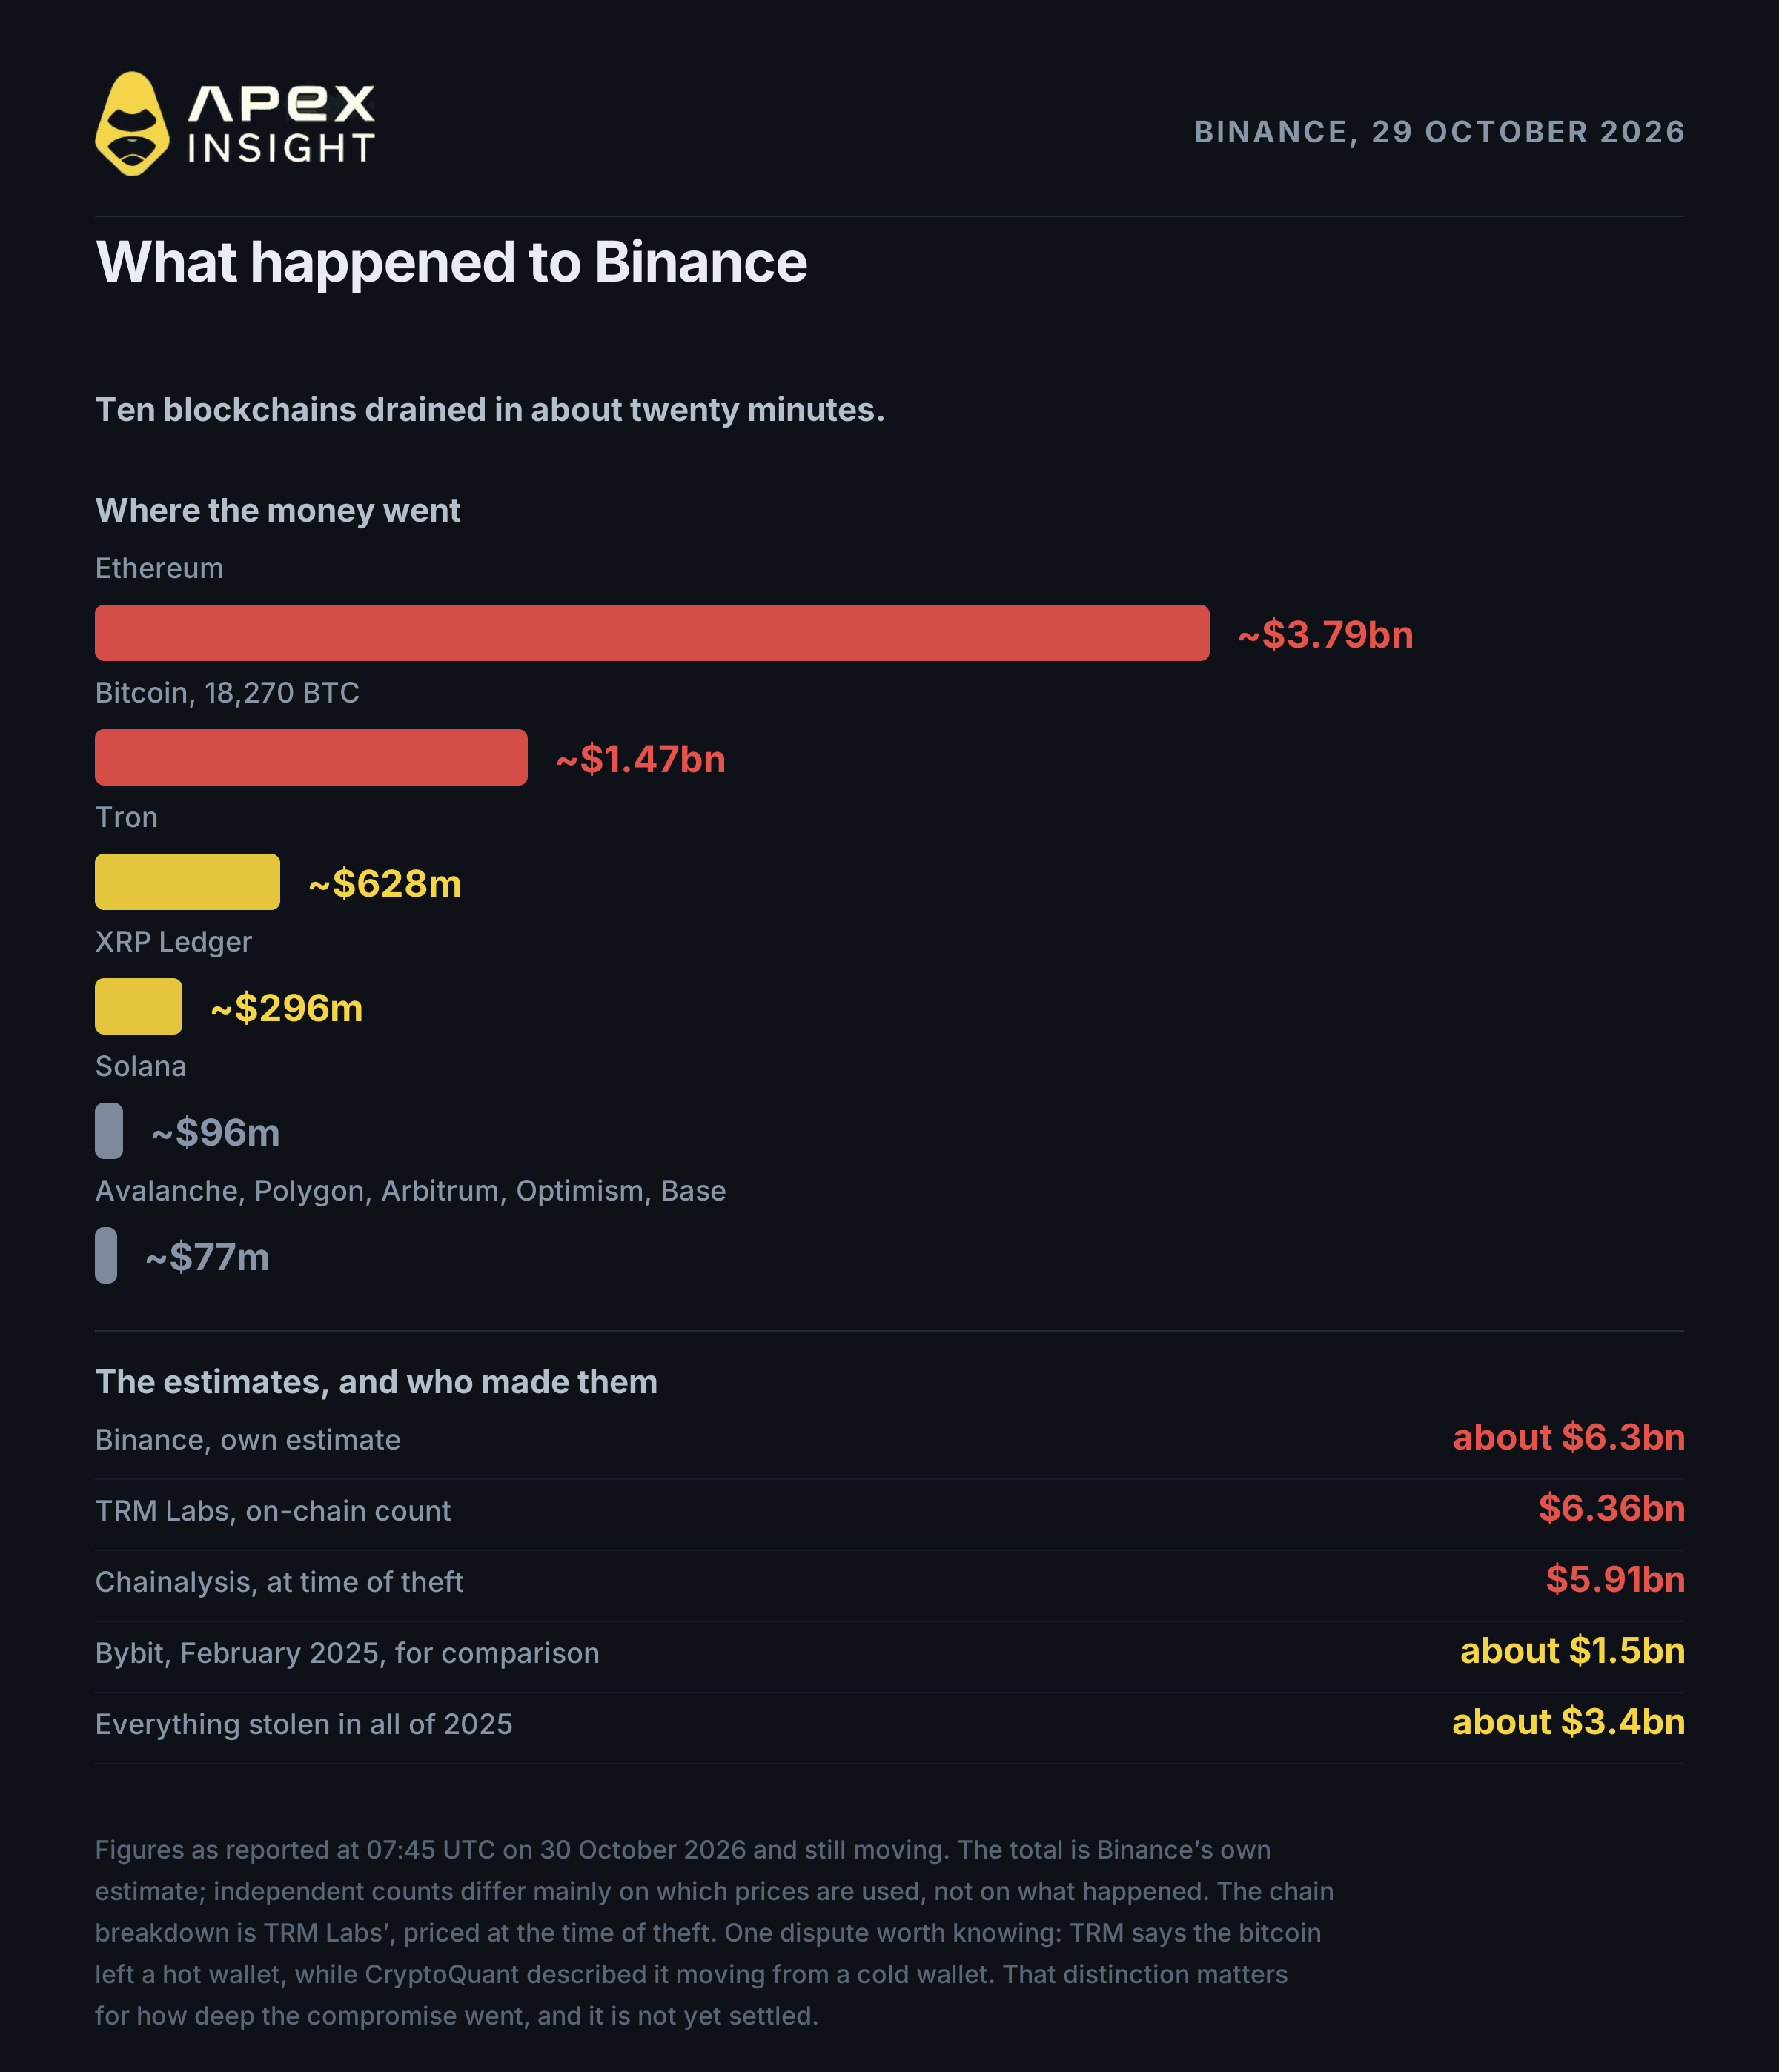
29 Ekim saat yaklaşık 20:05 UTC'de XRP Ledger üzerindeki beş Binance cüzdanı boşaldı. Yirmi dakika içinde aynı şey Bitcoin, Tron, Solana ve Optimism'de de yaşandı. Gecenin sonunda on farklı blokzincir boşaltılmıştı.
Ağ | TRM Labs'e göre alınan |
|---|---|
Ethereum | ~3,79 milyar $ |
Bitcoin | ~1,47 milyar $ (18.270 BTC) |
Tron | ~628 milyon $ |
XRP Ledger | ~296 milyon $ |
Solana | ~96 milyon $ |
Diğerleri | ~77 milyon $ |
Binance toplamı yaklaşık 6,3 milyar dolar olarak veriyor. TRM Labs zincir üzerinde 6,36 milyar dolar, Chainalysis ise 5,91 milyar dolar hesaplıyor. Fark çoğunlukla kullanılan fiyatlardan kaynaklanıyor.
En önemli nokta şu: Hiç kimse kriptografiyi kırmadı. CNN tarafından aktarılan Binance açıklamasına göre ilk inceleme, saldırganın bir hizmet konteynerine erişip yetkisiz para çekme işlemleri göndermesine izin veren bir mühendisin dizüstü bilgisayarını işaret ediyor. Binance ayrıca herhangi bir cüzdan özel anahtarı sızıntısına dair kanıt bulmadığını belirtti.
Başka bir deyişle saldırganlar anahtarları çalmadı; anahtarların kullanıldığı yere girdiler.
Ethereum'da bu erişimi EIP-7702 ile birleştirdiler. Bu kural bir cüzdanın kontrolünü akıllı sözleşmeye devretmesine izin verir. Saldırganlar aynı anda elli yetkilendirme imzaladı; bunlardan biri işlem kuyruğundaki doğru konuma denk geldi. Cüzdan saldırganların kontrolündeki sözleşmeye devredildi ve saldırgan sözleşmesi üç saatten uzun süre sonra bile gelen varlıkları süpürmeye hazır durumdaydı.
EIP-7702 kırılmadı ve saldırının nedeni değildi. Çalışması için Binance'in kendi imzası gerekiyordu. Gerçek ihlal bu imzayı üretebilme yeteneğiydi.
İki blokzincir istihbarat şirketi ve bağımsız bir zincir araştırmacısı hırsızlığı Kuzey Koreli bir grupla ilişkilendirdi; ancak yüksek güven düzeyini yalnızca TRM Labs açıkladı. Hiçbir hükümet bunu doğrulamadı ve Binance kimseyi isimlendirmedi.
Şimdiye kadar yaklaşık 3 milyar dolar donduruldu; bunun çoğunu kendi stablecoin'lerini dondurabilen Tether ve Circle yaptı. Bu iyi haber, ancak çoğu kişinin yanıldığı nokta da burası.
2. Dondurulmuş olmak iade edilmiş olmak değildir
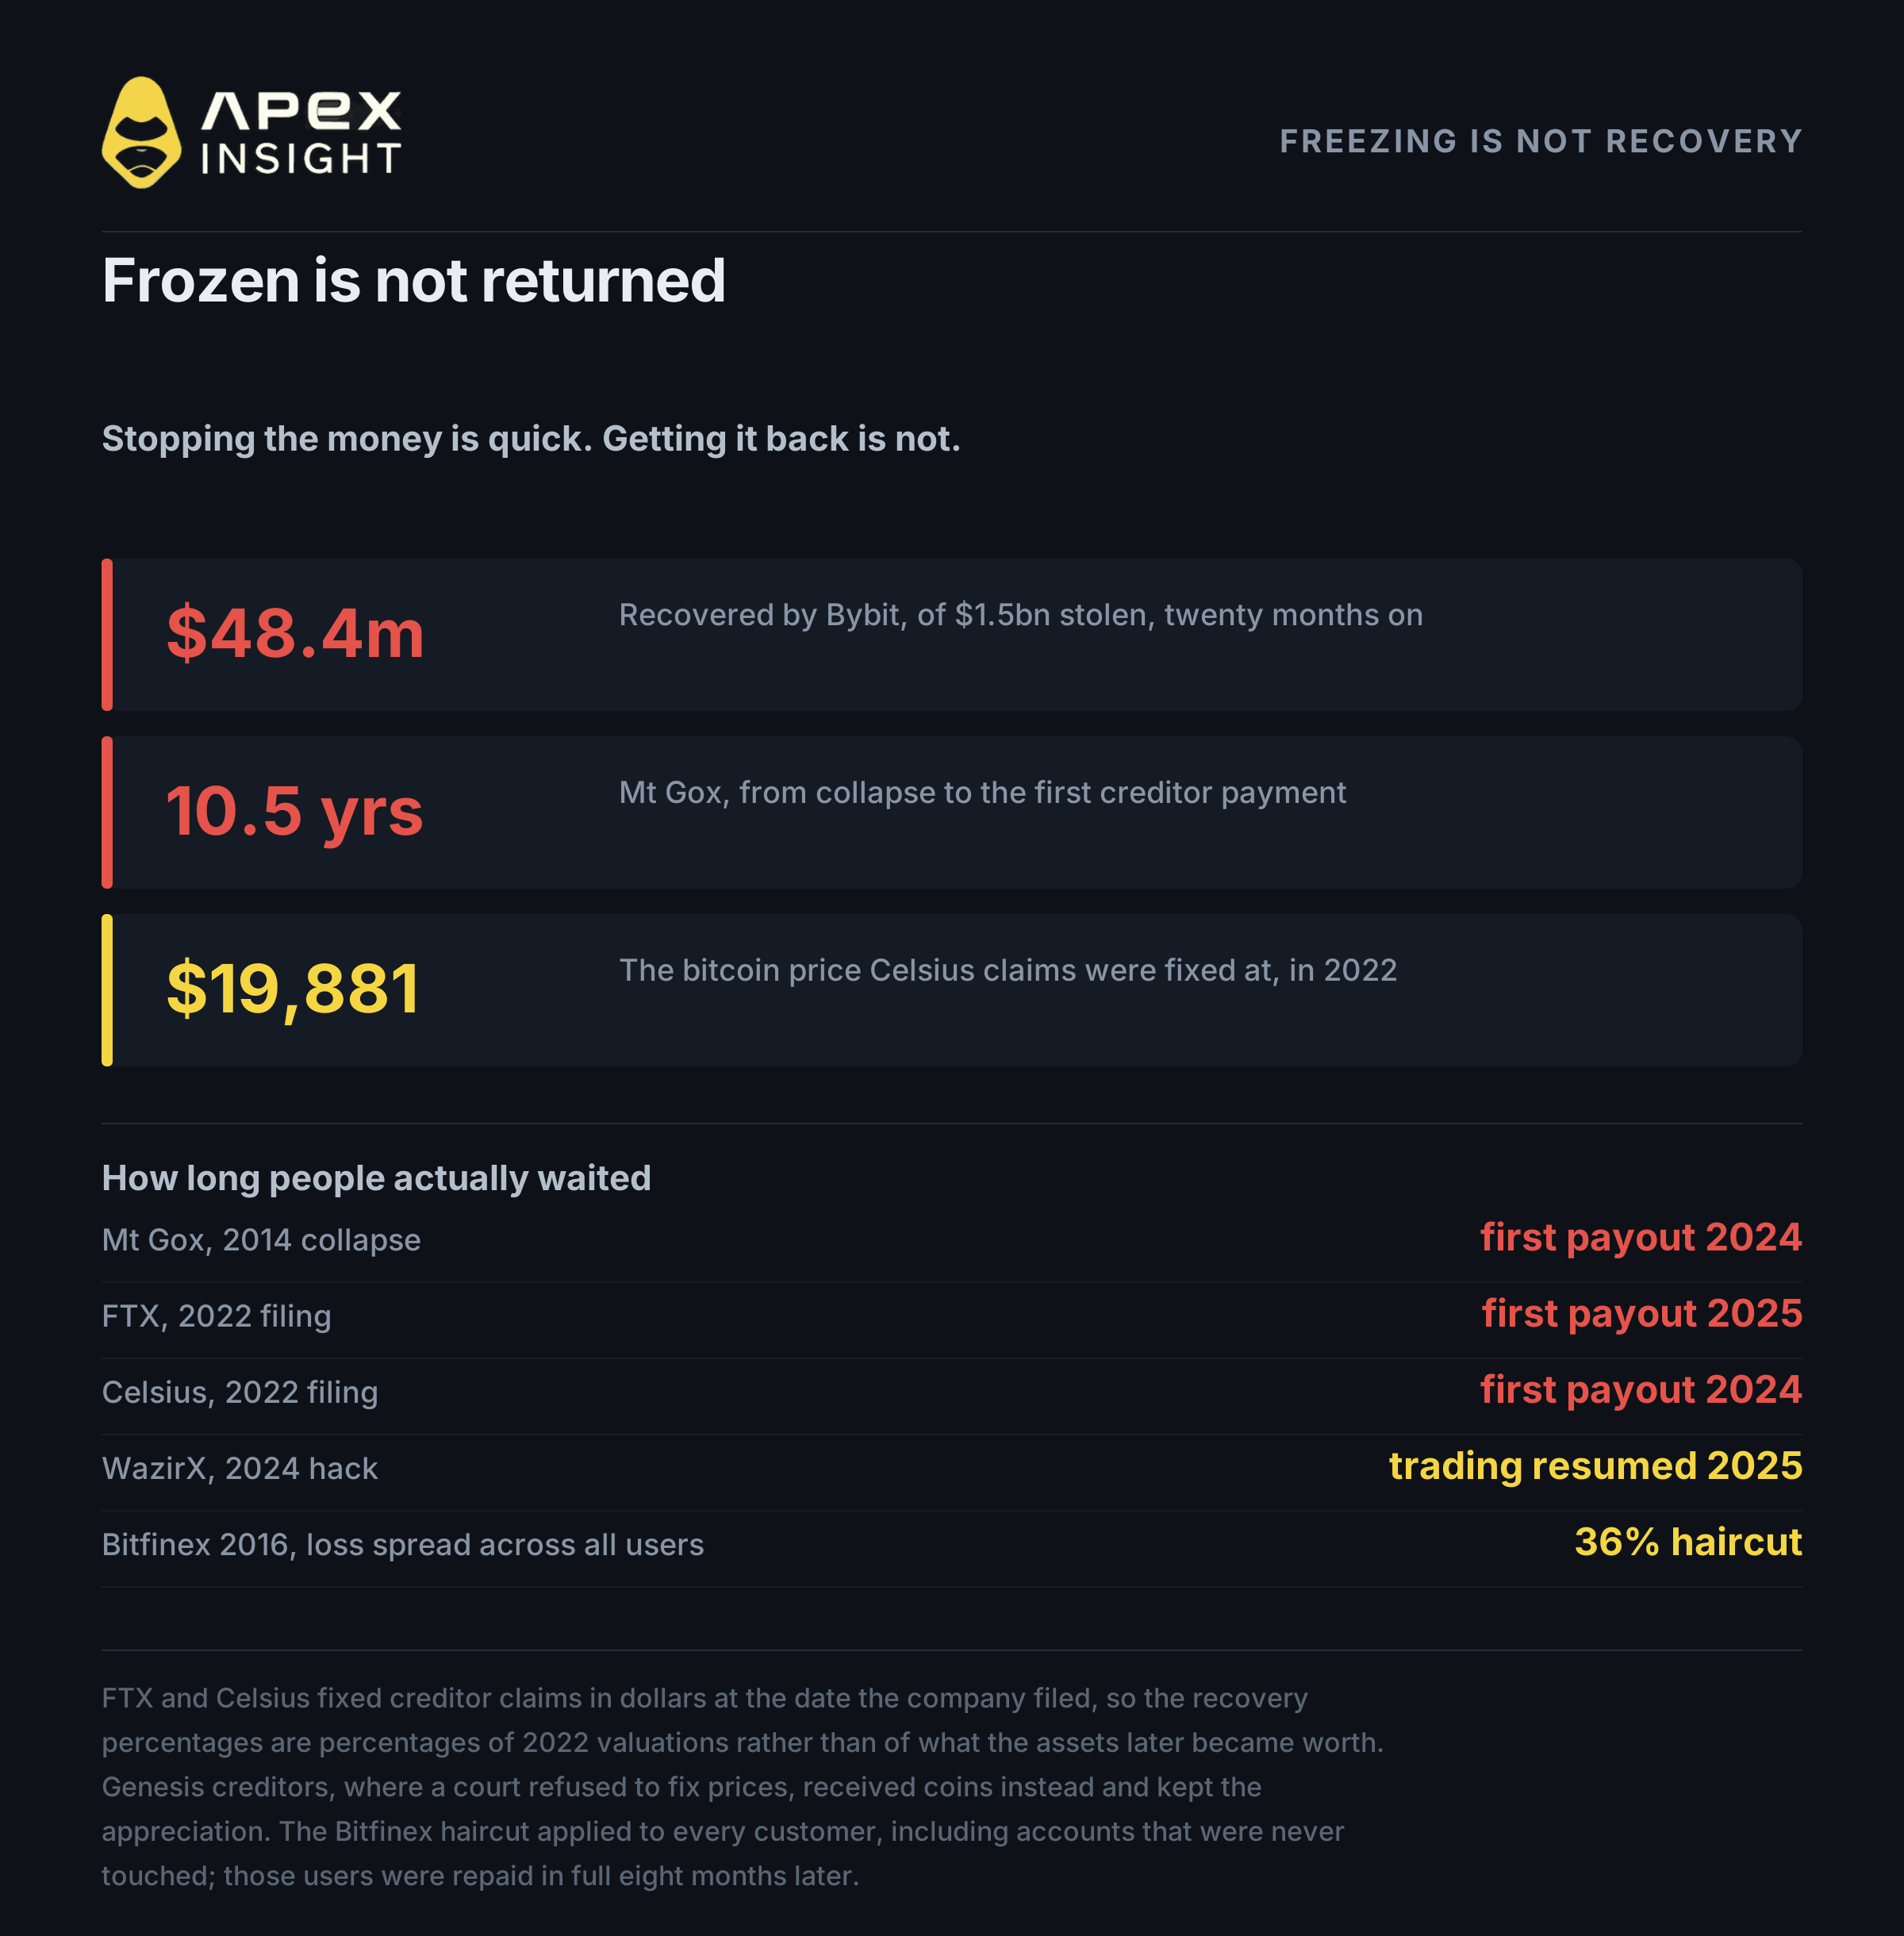
Bir borsa soyulduğunda manşetler fonların "dondurulduğunu" söyler ve herkes rahatlar. Dondurma yalnızca paranın hareket etmesini durdurur. Geri almak ise ayrı ve daha yavaş bir sorundur.
TRM Labs'ten Ari Redbord bunu CNBC'ye şöyle açıkladı: "Dondurma paranın hareketini durdurur; kurtarma ise yasal süreçle gerçekleşir." Chainalysis'ten Eric Jardine ise standart bir kurtarma takvimi olmadığını söyledi.
Akılda kalması gereken sayı: Bybit, çalınan 1,5 milyar doların 48,4 milyon dolarını ancak on sekiz ay sonra geri alabildi.
Vaka | Bekleme süresi | Sonuç |
|---|---|---|
Mt Gox, 2014 | İlk ödeme Temmuz 2024, 10,5 yıl; süre dördüncü kez Ekim 2027'ye uzatıldı | İlk coinlerin bir kısmı |
FTX, 2022 | İlk ödeme Şubat 2025, 27 ay | %96–%120 (2022'de sabitlenen dolar değerlerinin) |
Celsius, 2022 | İlk ödeme Ocak 2024, 18 ay | Yaklaşık %65 (BTC 19.881 $ değerinden) |
WazirX, 2024 | İşlemler Ekim 2025'te başladı, 15 ay | Yeniden dengelenen varlıkların yaklaşık %85'i |
Borsalar banka değildir; mevduat sigortası yoktur. Binance kayıpları acil durum fonu ve şirket parasıyla karşılayacağını söyledi. Fonunda yaklaşık 15.000 BTC, yani 1,1–1,2 milyar dolar bulunuyor.
3. Sorun neredeyse hiçbir zaman kod değildir
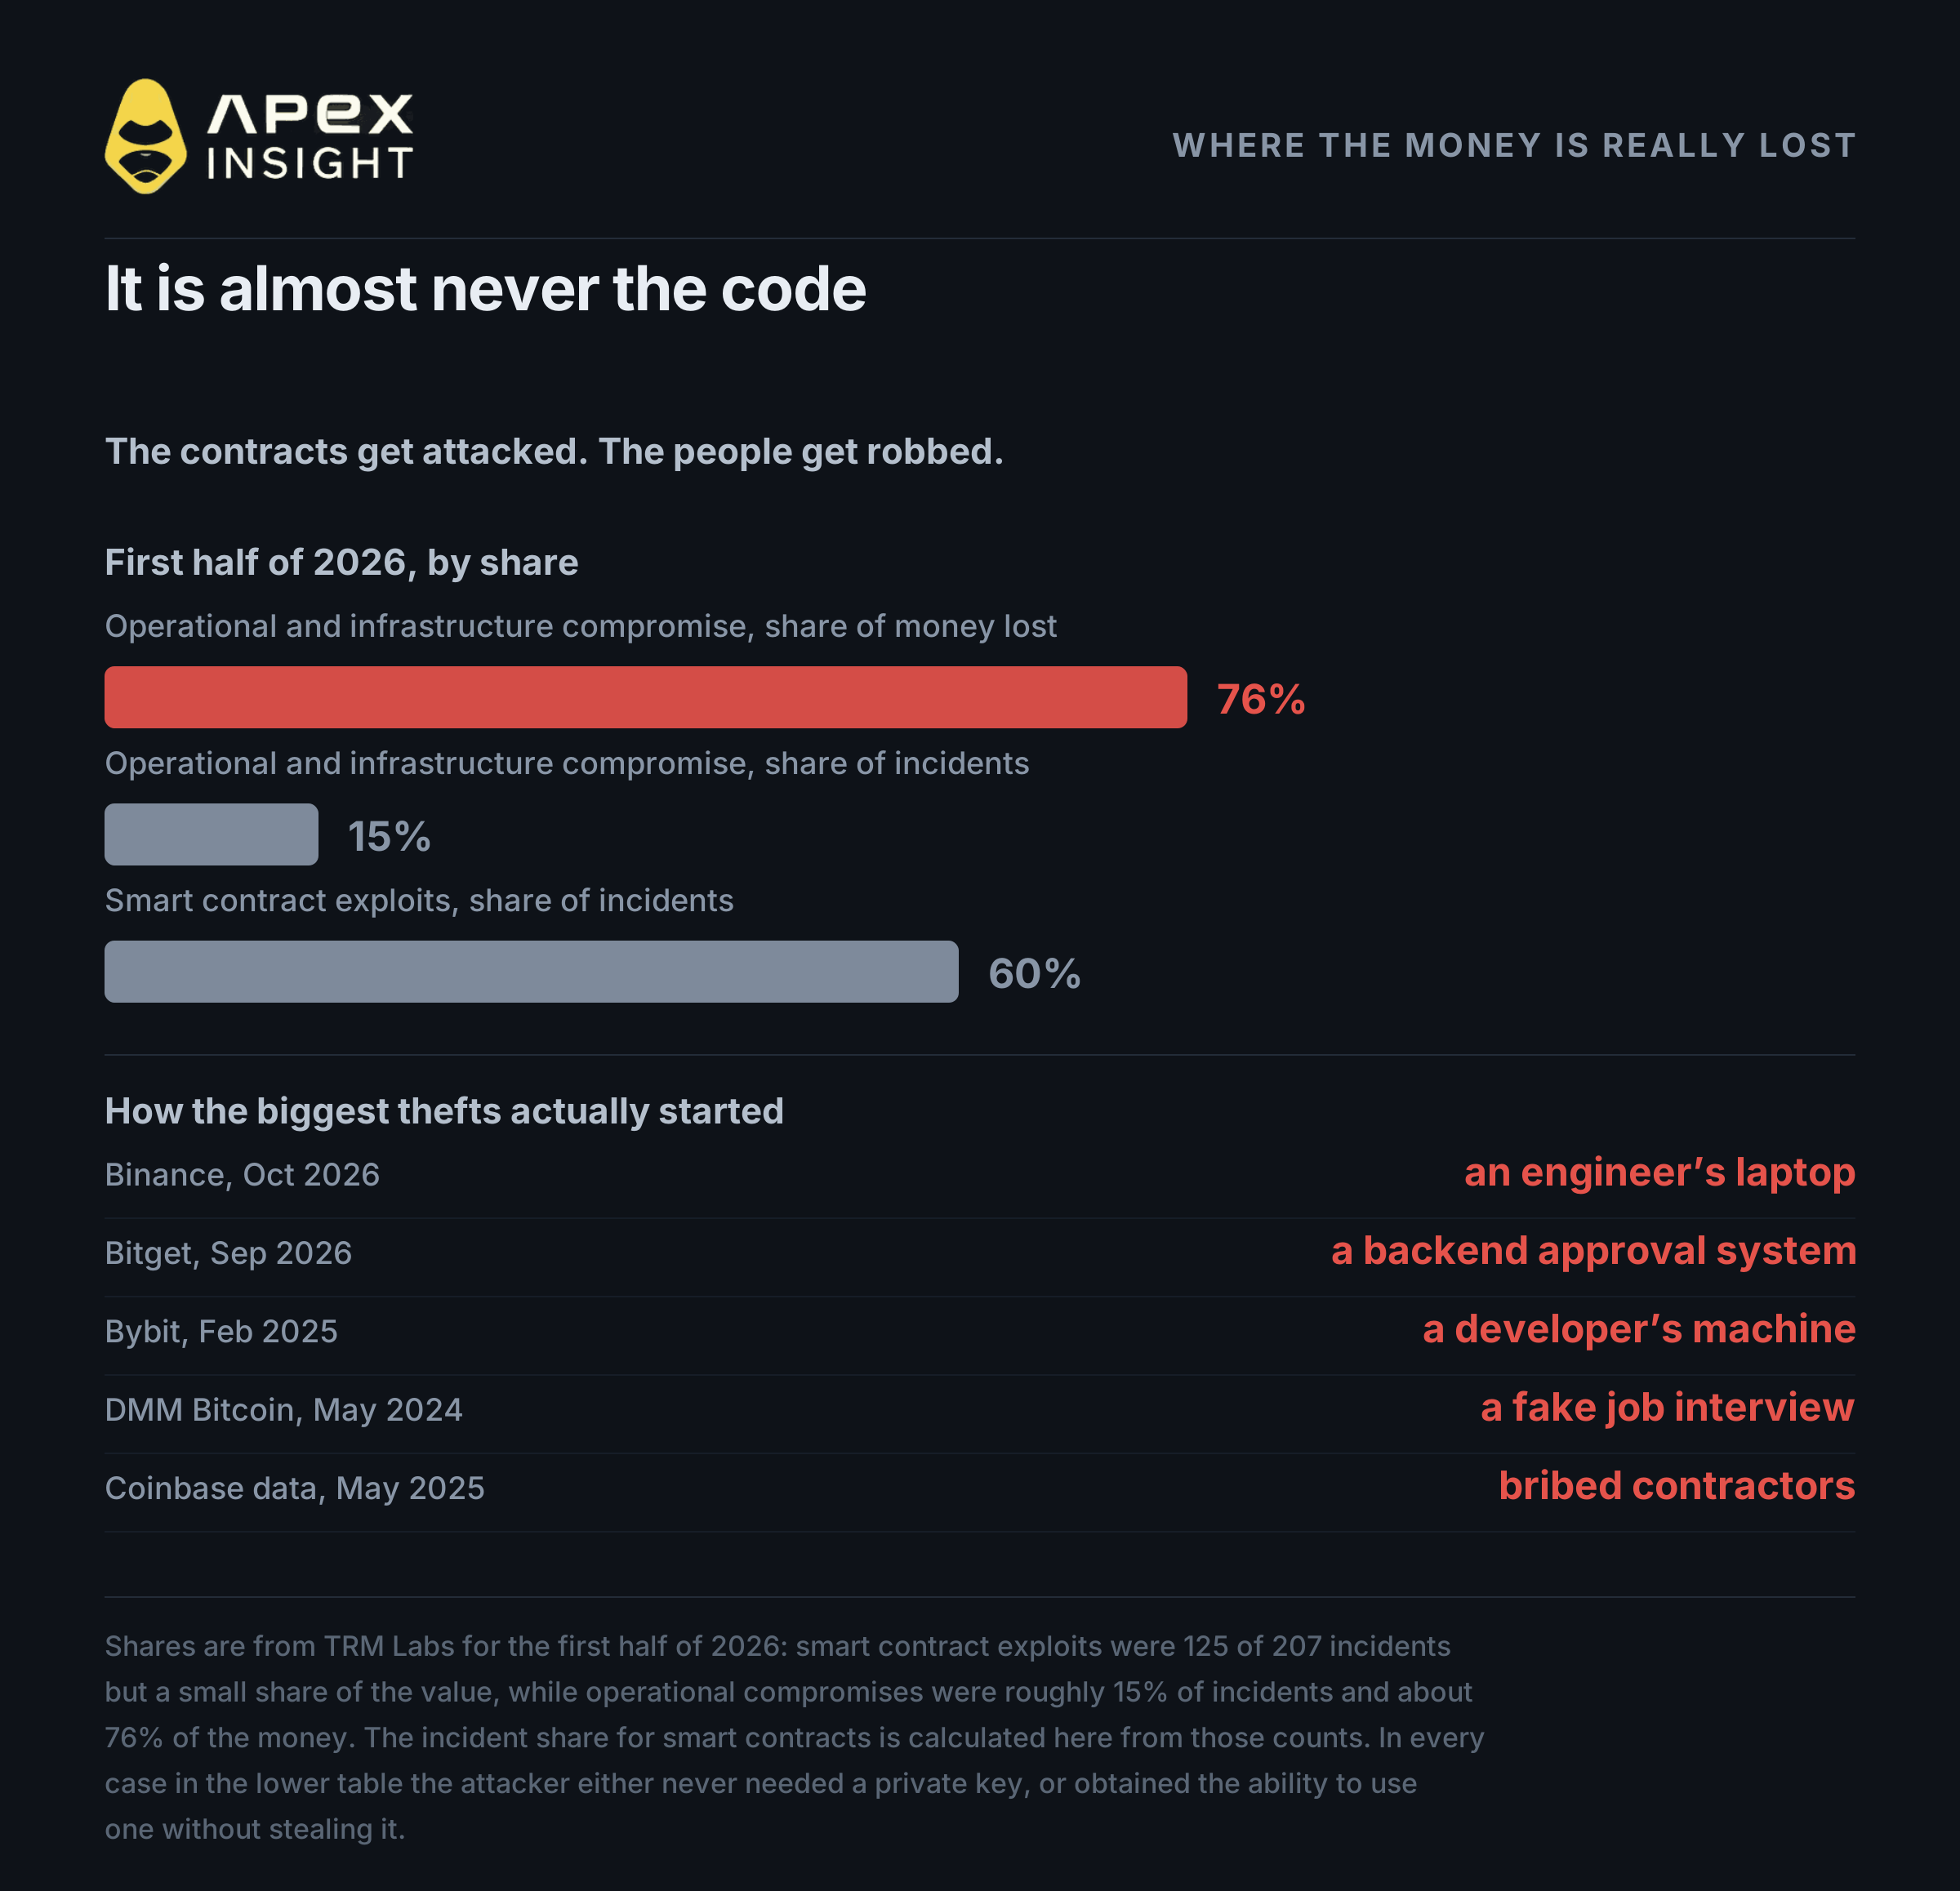
Çoğu kişi bir hacker'ın şifrelemeyi yendiğini düşünür. Gerçekte olan bu değildir.
TRM Labs'in 2026'nın ilk yarısı verileri şunu gösteriyor:
Altyapı ve operasyon ihlalleri: olayların yaklaşık %15'i, paranın yaklaşık %76'sı
Akıllı sözleşme açıkları: 207 olayın 125'i, paranın küçük bir bölümü
Kod sürekli saldırıya uğruyor ve görece az kaybediyor. Anahtarları tutan ve onaylayan insanlar ile makineler daha seyrek hedefleniyor, ancak neredeyse her şeyi kaybediyor.
Olay | Giriş noktası |
|---|---|
Binance, Ekim 2026, ~6,3 milyar $ | Bir mühendisin dizüstü bilgisayarı |
Bitget, Eylül 2026, ~388 milyon $ | Para çekme işlemlerini onaylaması için kandırılan backend sistemi |
Bybit, Şubat 2025, ~1,5 milyar $ | Cüzdan sağlayıcısının geliştirici makinesi |
DMM Bitcoin, Mayıs 2024, ~305 milyon $ | LinkedIn üzerinden gönderilen sahte iş görüşmesi |
Coinbase verileri, Mayıs 2025, 69.461 kullanıcı | Rüşvet verilen destek çalışanları |
Bybit vakası özellikle öğreticidir. Saldırganlar Safe şirketindeki bir geliştirici makinesini ele geçirdi, ardından Bybit imzacılarının kullandığı siteye kod yerleştirdi. Kod yalnızca Bybit'in belirli cüzdanı için çalışıyordu. İmzacılar ekranda normal bir işlem gördü ve donanım cüzdanlarında onayladı.
Ekran yalan söylüyordu. İşlem, cüzdanın mantığını saldırganın mantığıyla değiştirdi. Sonrasında başka imza gerekmedi ve 1,5 milyar dolar kayboldu.
Buna kör imzalama denir. Donanım cüzdanı kusursuz çalıştı; imzalar matematiksel olarak geçerliydi. İnsanlar yanlış şeyi onayladı.
4. Donanım cüzdanlarının kırıldığı yıl
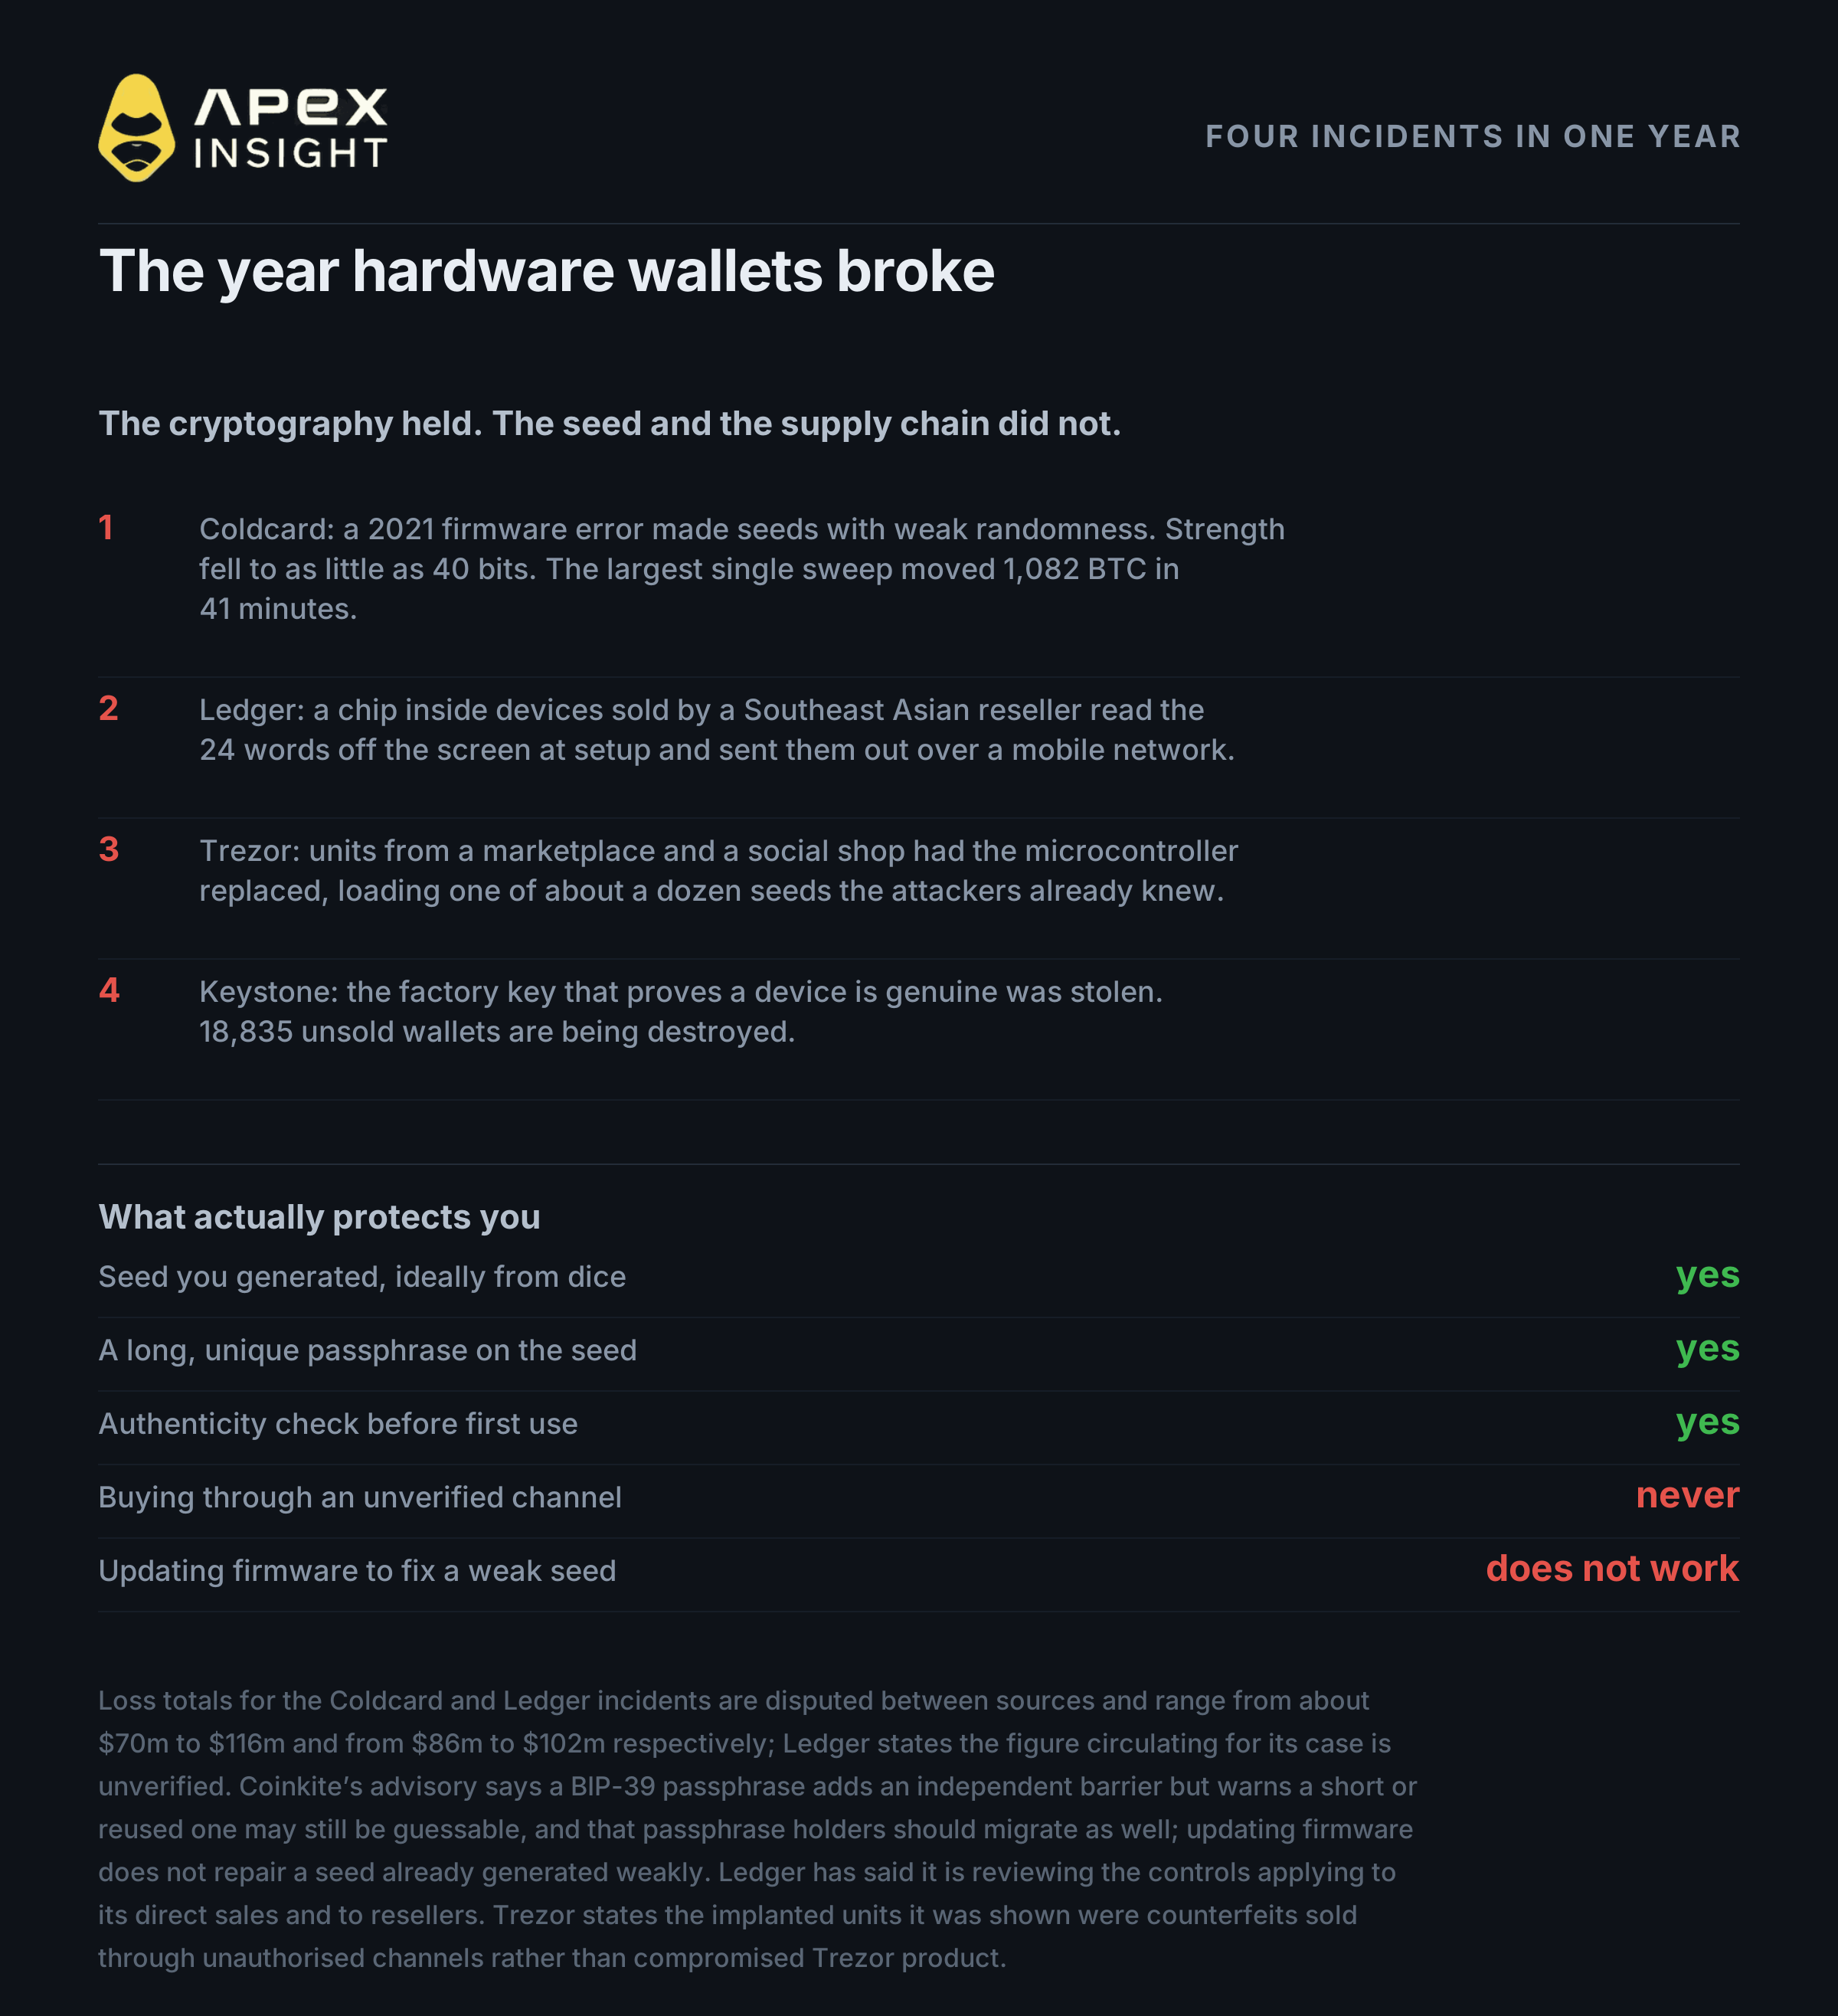
Eskiden standart tavsiye şuydu: donanım cüzdanı al, resmi kaynaktan al ve güvende ol. 2026'da bu tavsiye artık yeterli değil.
Coldcard: Mart 2021'de yayımlanan firmware'deki bir derleme hatası bazı cihazların zayıf yazılım rastlantısallığıyla seed phrase üretmesine yol açtı. Güvenlik 128 bitten 40 bite kadar düştü. Coinkite açığı 30 Temmuz 2026'da açıkladı; en büyük tek seferlik transfer 41 dakikada 1.082 BTC oldu. Zayıf bir seed'i firmware güncellemesi düzeltmez; yeni seed üretip coinlerinizi taşımanız gerekir.
Ledger: CryptoBilis tarafından satılan cihazlarda fiziksel bir implant bulundu. Bu çip kurulum sırasında ekranı izleyerek 24 kelimenizi okuyor ve dahili eSIM üzerinden gönderiyordu.
Trezor: Facebook Marketplace ve TikTok mağazasından alınan bazı cihazlarda mikrodenetleyici değiştirilmişti. Sahte firmware rastgele seed üretmiyor, saldırganların bildiği yaklaşık bir düzine ifadeden birini seçiyordu.
Keystone: Alıcı kayıtları ve fabrikada yakılan, değiştirilemeyen cihaz doğrulama anahtarı çalındı. Keystone 18.835 satılmamış cihazı imha ediyor.
Hepsinin ortak noktası şu: Kriptografi çalıştı. Sorun seed'in oluşturulduğu veya gösterildiği anda ve cihazın size ulaşana kadarki tedarik zincirinde ortaya çıktı.
Seed'inizi cihaz üzerinde kendiniz oluşturun ve bir parola ekleyin. Parolayı uzun ve benzersiz yapın.
Gerçek para yatırmadan önce cihazı doğrulayın. Üreticinin orijinallik kontrolünü kullanın.
Seed phrase'inizi hiçbir yere yazmayın. Gerçek bir şirket bunu asla istemez.
Yeni cüzdanda önce küçük bir miktar tutun. Her şeyi taşımadan önce bir süre izleyin.
5. Verileriniz sızdığında risk fiziksel hâle gelir
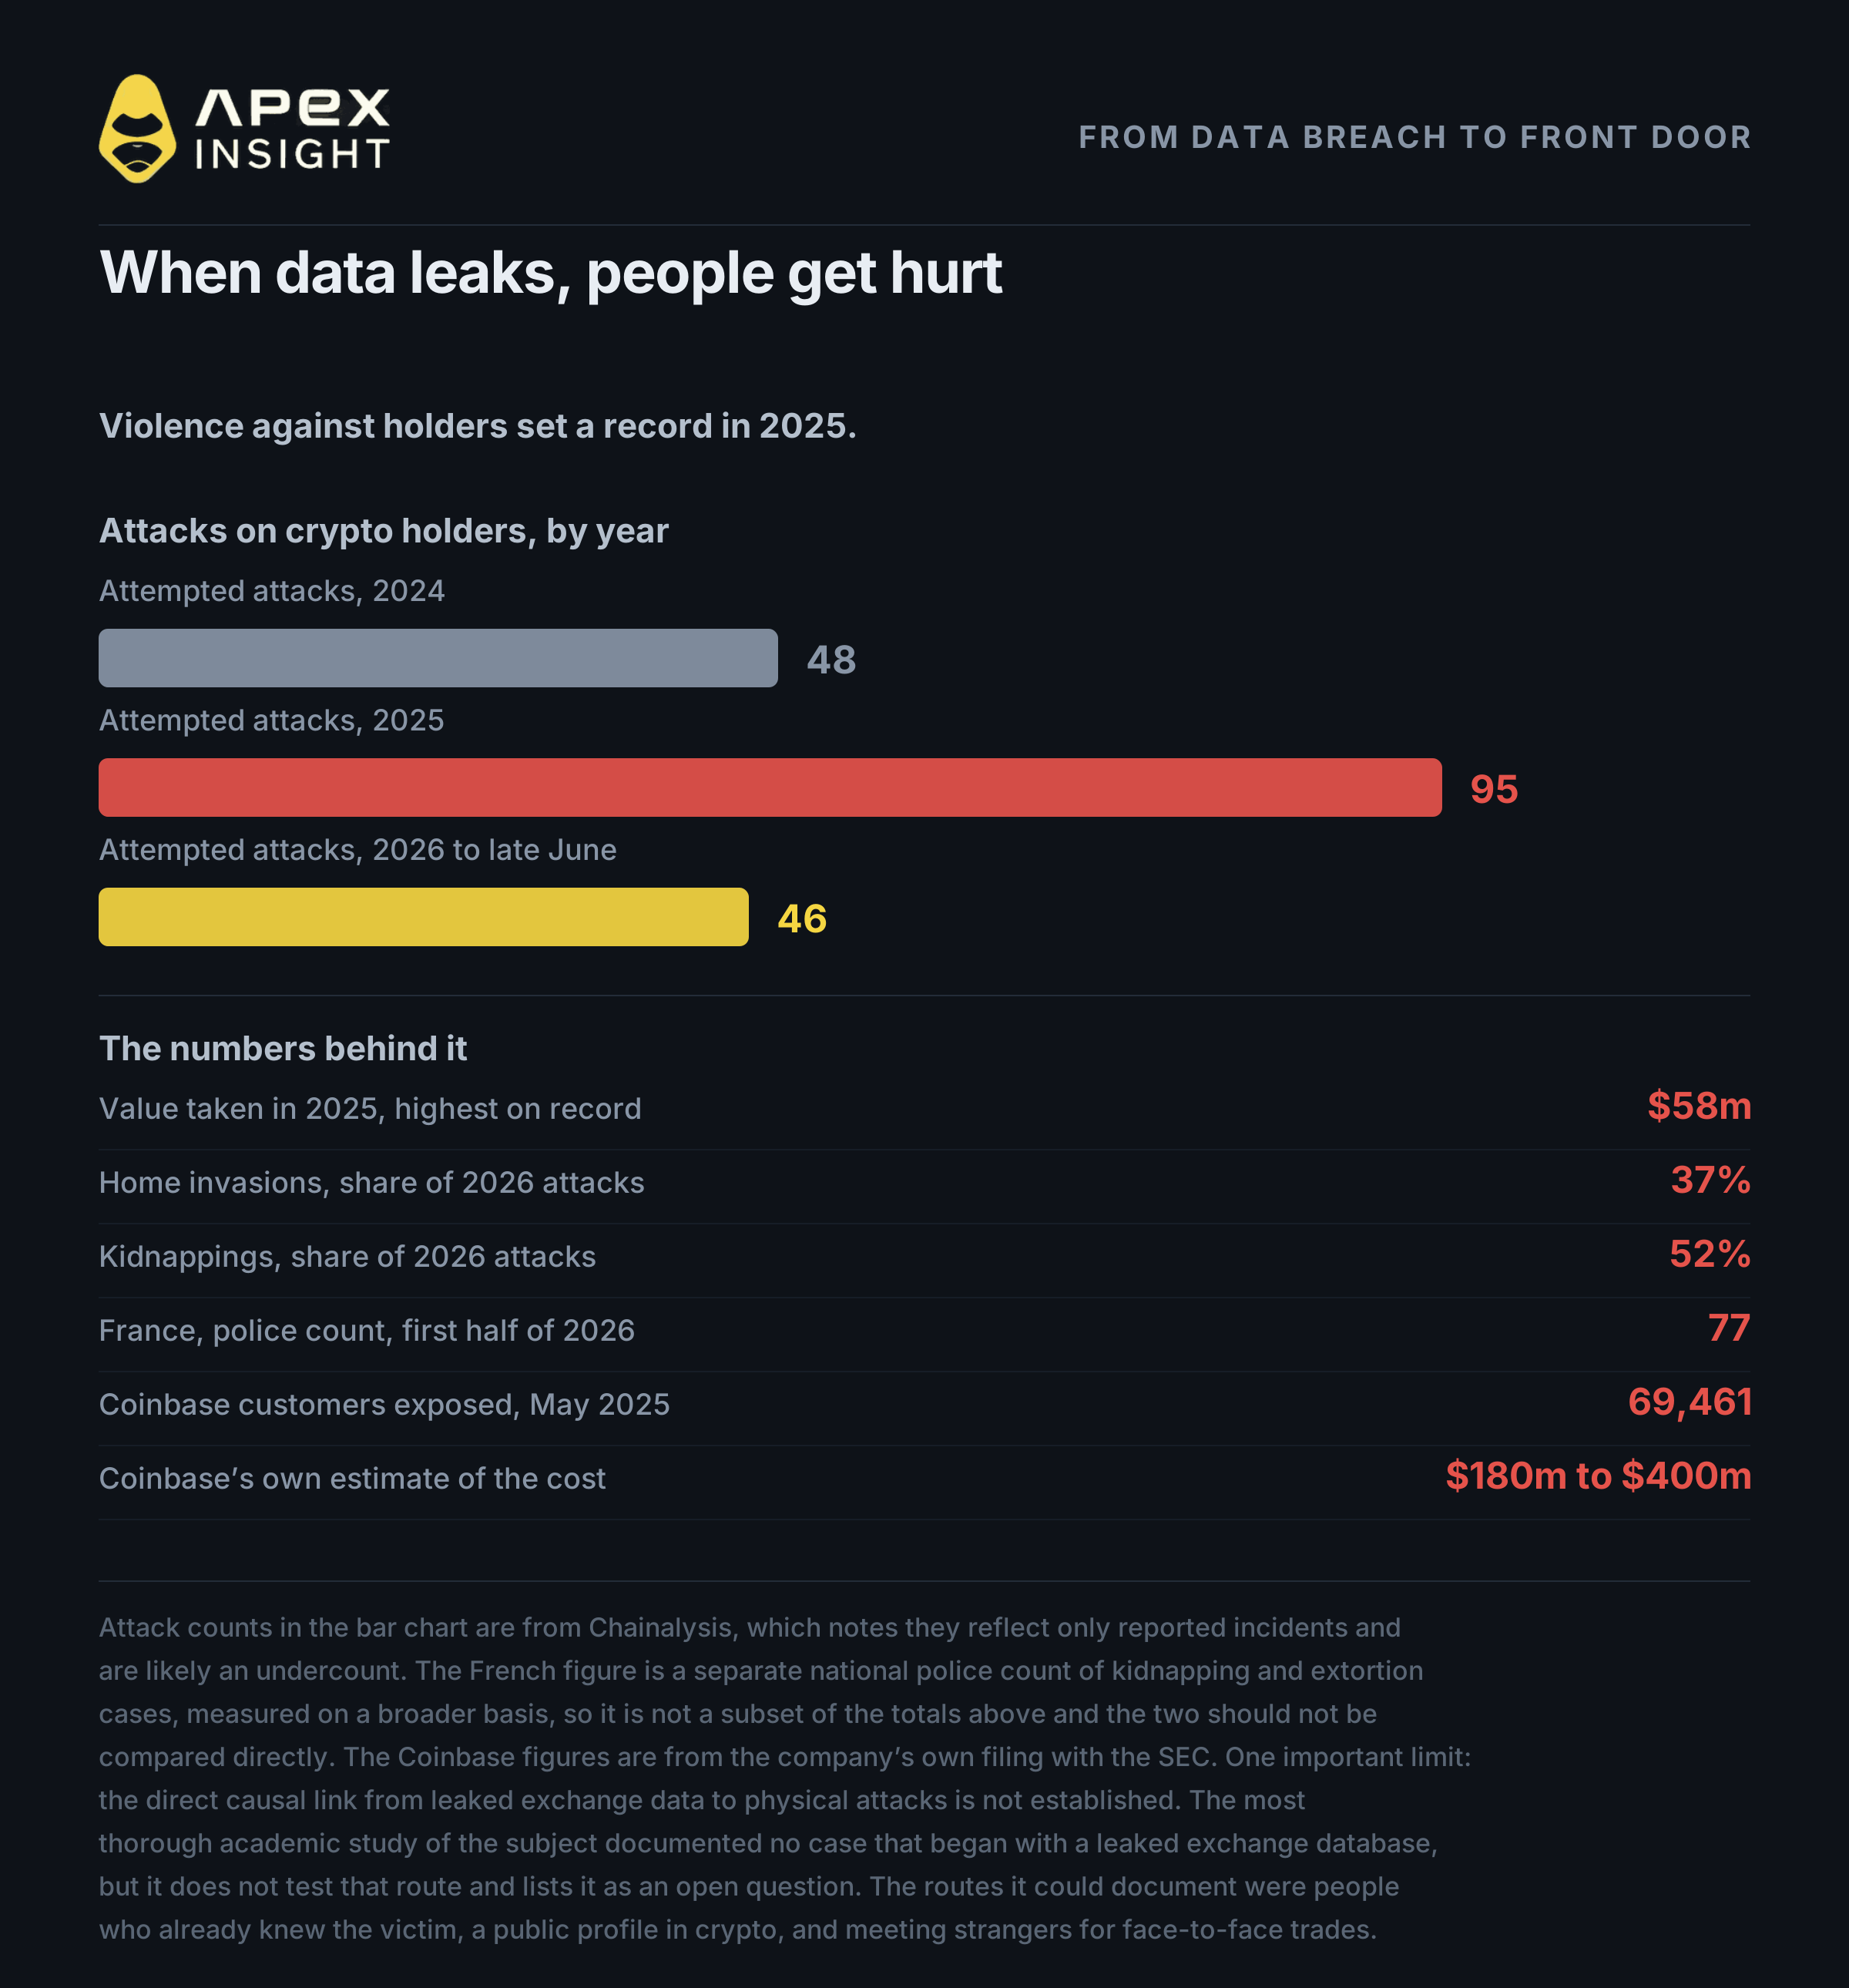
Borsanız kimlik belgelerinizi, ev adresinizi ve ne kadar varlığınız olduğunu bilir. Bunlar sızdığında tehlike finansal olmaktan çıkar.
Coinbase, Mayıs 2025: İsimler, adresler, telefon numaraları, pasaport ve ehliyet görüntüleri ile hesap bakiyesi görüntüleri ele geçirildi. Etkilenen müşteri sayısı 69.461 olarak açıklandı.
Ledger, 2020: Yaklaşık bir milyon e-posta adresi ve yaklaşık 272.000 müşterinin ev adresleri dahil ayrıntılı kayıtlar sızdı.
Yıl | Saldırı girişimleri | Alınan değer |
|---|---|---|
2024 | 48 | yayınlanmadı |
2025 | 95 | 58 milyon $, rekor |
2026, Haziran sonuna kadar | 46 | 30 milyon $ üzeri |
Fransız makamları 2026'nın ilk yarısında kriptoyla bağlantılı 77 kaçırma ve gasp vakası kaydetti. Sızan borsa verileriyle fiziksel saldırılar arasındaki doğrudan bağlantı kanıtlanmış değil; ancak kişisel verileri kamuya açık etmeyin, yabancılarla nakit işlem yapmak için buluşmayın ve profilinizin ne gösterdiğine dikkat edin.
6. Zararı sınırlayan düzen
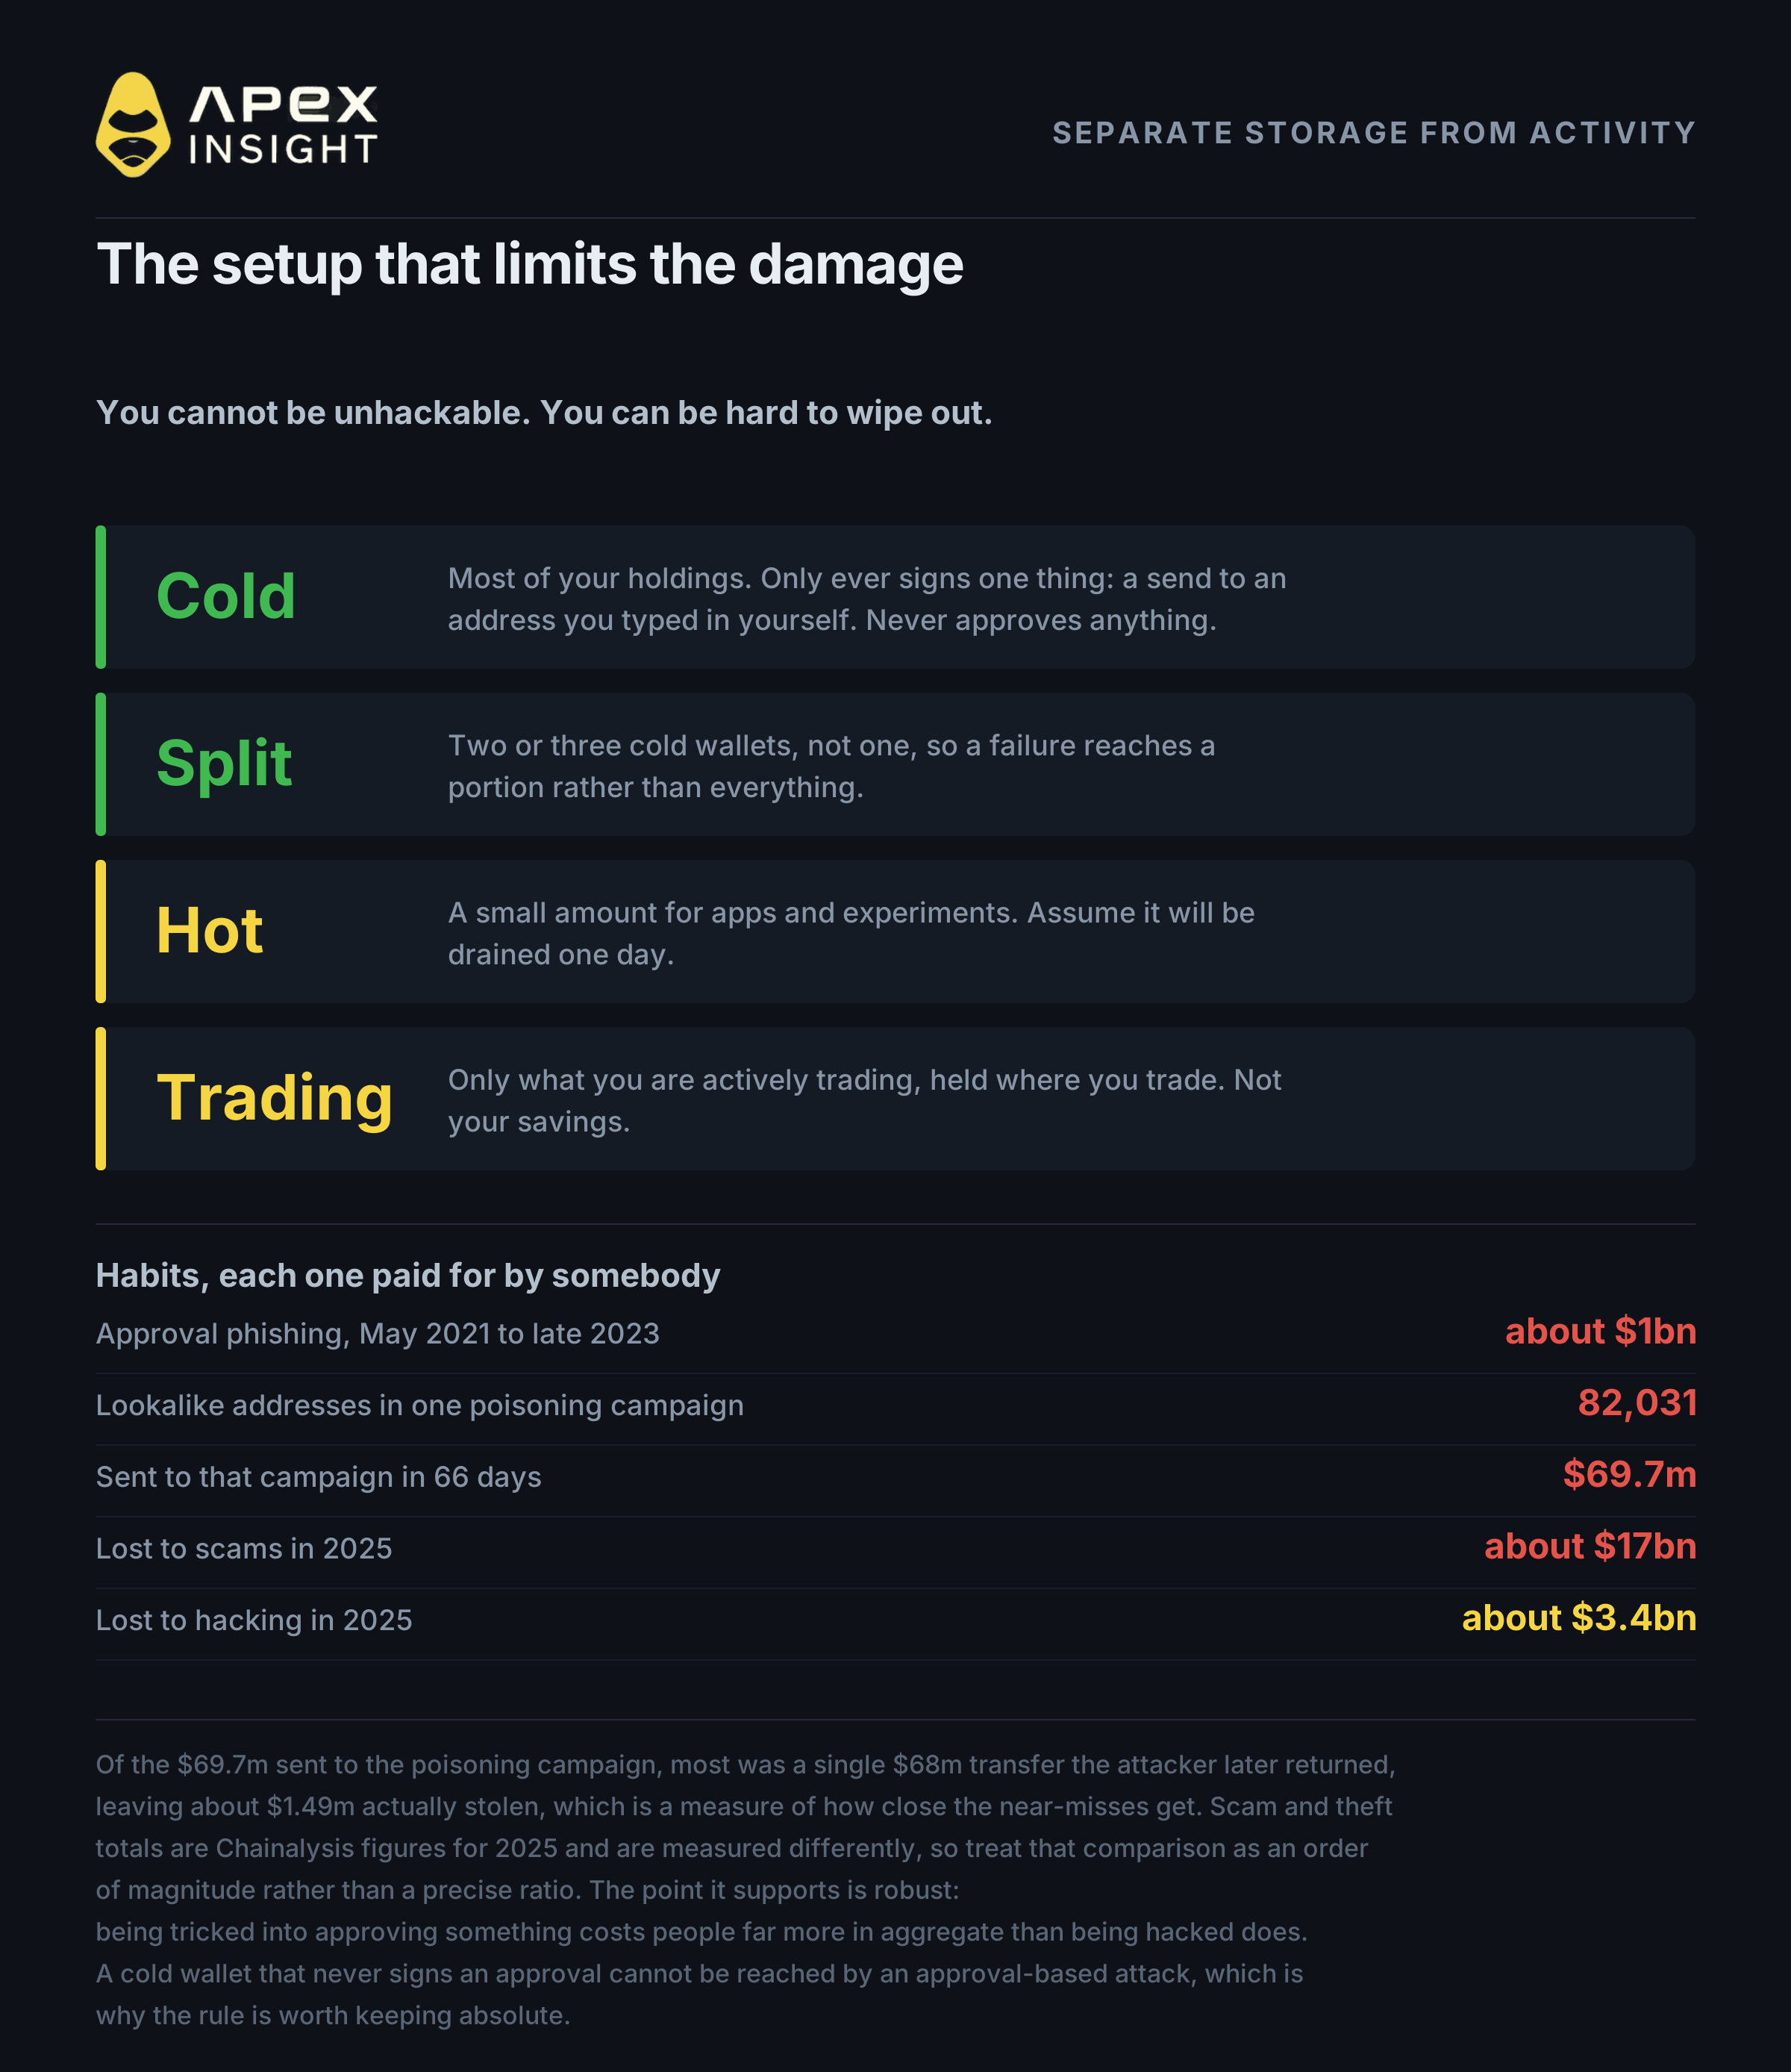
Kendinizi hacklenemez hâle getiremezsiniz. Ancak tek bir arızanın her şeyi yok etmesini önleyebilirsiniz.
Saklamayı faaliyetlerden ayırın. Bir cüzdanı her şey için kullanmayın.
Soğuk saklama: Varlıklarınızın çoğu, kendi ürettiğiniz seed ve parola ile korunan bir donanım cüzdanında olsun. Bu cüzdanın tek kuralı şudur: yalnızca sizin yazdığınız bir adrese gönderimi imzalar. Akıllı sözleşme onayı ve web sitesi bağlantısı yok.
Daha da bölün: Tek yerine iki veya üç soğuk cüzdan kullanın.
Sıcak cüzdan: Uygulamalara bağlanmak ve denemeler yapmak için küçük miktarlı ayrı bir cüzdan kullanın.
İşlem sermayesi: Yalnızca aktif olarak işlem yaptığınız miktarı işlem yaptığınız yerde tutun.
Seed phrase'inizi hiçbir yere yazmayın.
Onaylarınızı inceleyin. Eski onaylar hâlâ aktif izinler olabilir.
Adresin tamamını kontrol edin. Yalnızca başını ve sonunu kontrol etmeyin.
İş teklifini saldırı olarak değerlendirin. Bir işe alım görevlisi çalıştırmanız için kod gönderiyorsa dikkat edin.
Acil durumlarda yavaşlayın. Gerçek güvenlik sorunları on dakika bekleyebilir.
2025'te dolandırıcılıklarda 17 milyar dolar, hack olaylarında ise yaklaşık 3,4 milyar dolar kaybedildi. Kandırılmak, hacklenmekten yaklaşık beş kat daha pahalıya mal oldu.
7. DEX avantajı: Para çekme işleminizi kimse donduramaz
Yukarıdaki önlemler tuttuğunuz coinleri korur. İşlem yaptığınız anda ise paranızı genellikle başka biri tutar.
Saklama riski yalnızca hırsızlık riski değildir; ayrılamama riskidir. Merkeziyetsiz bir borsada anahtarlar sizde kalır, paranız şirket hesabında durmaz ve hiçbir DEX para çekme işleminizi Binance'in yaptığı gibi durduramaz.
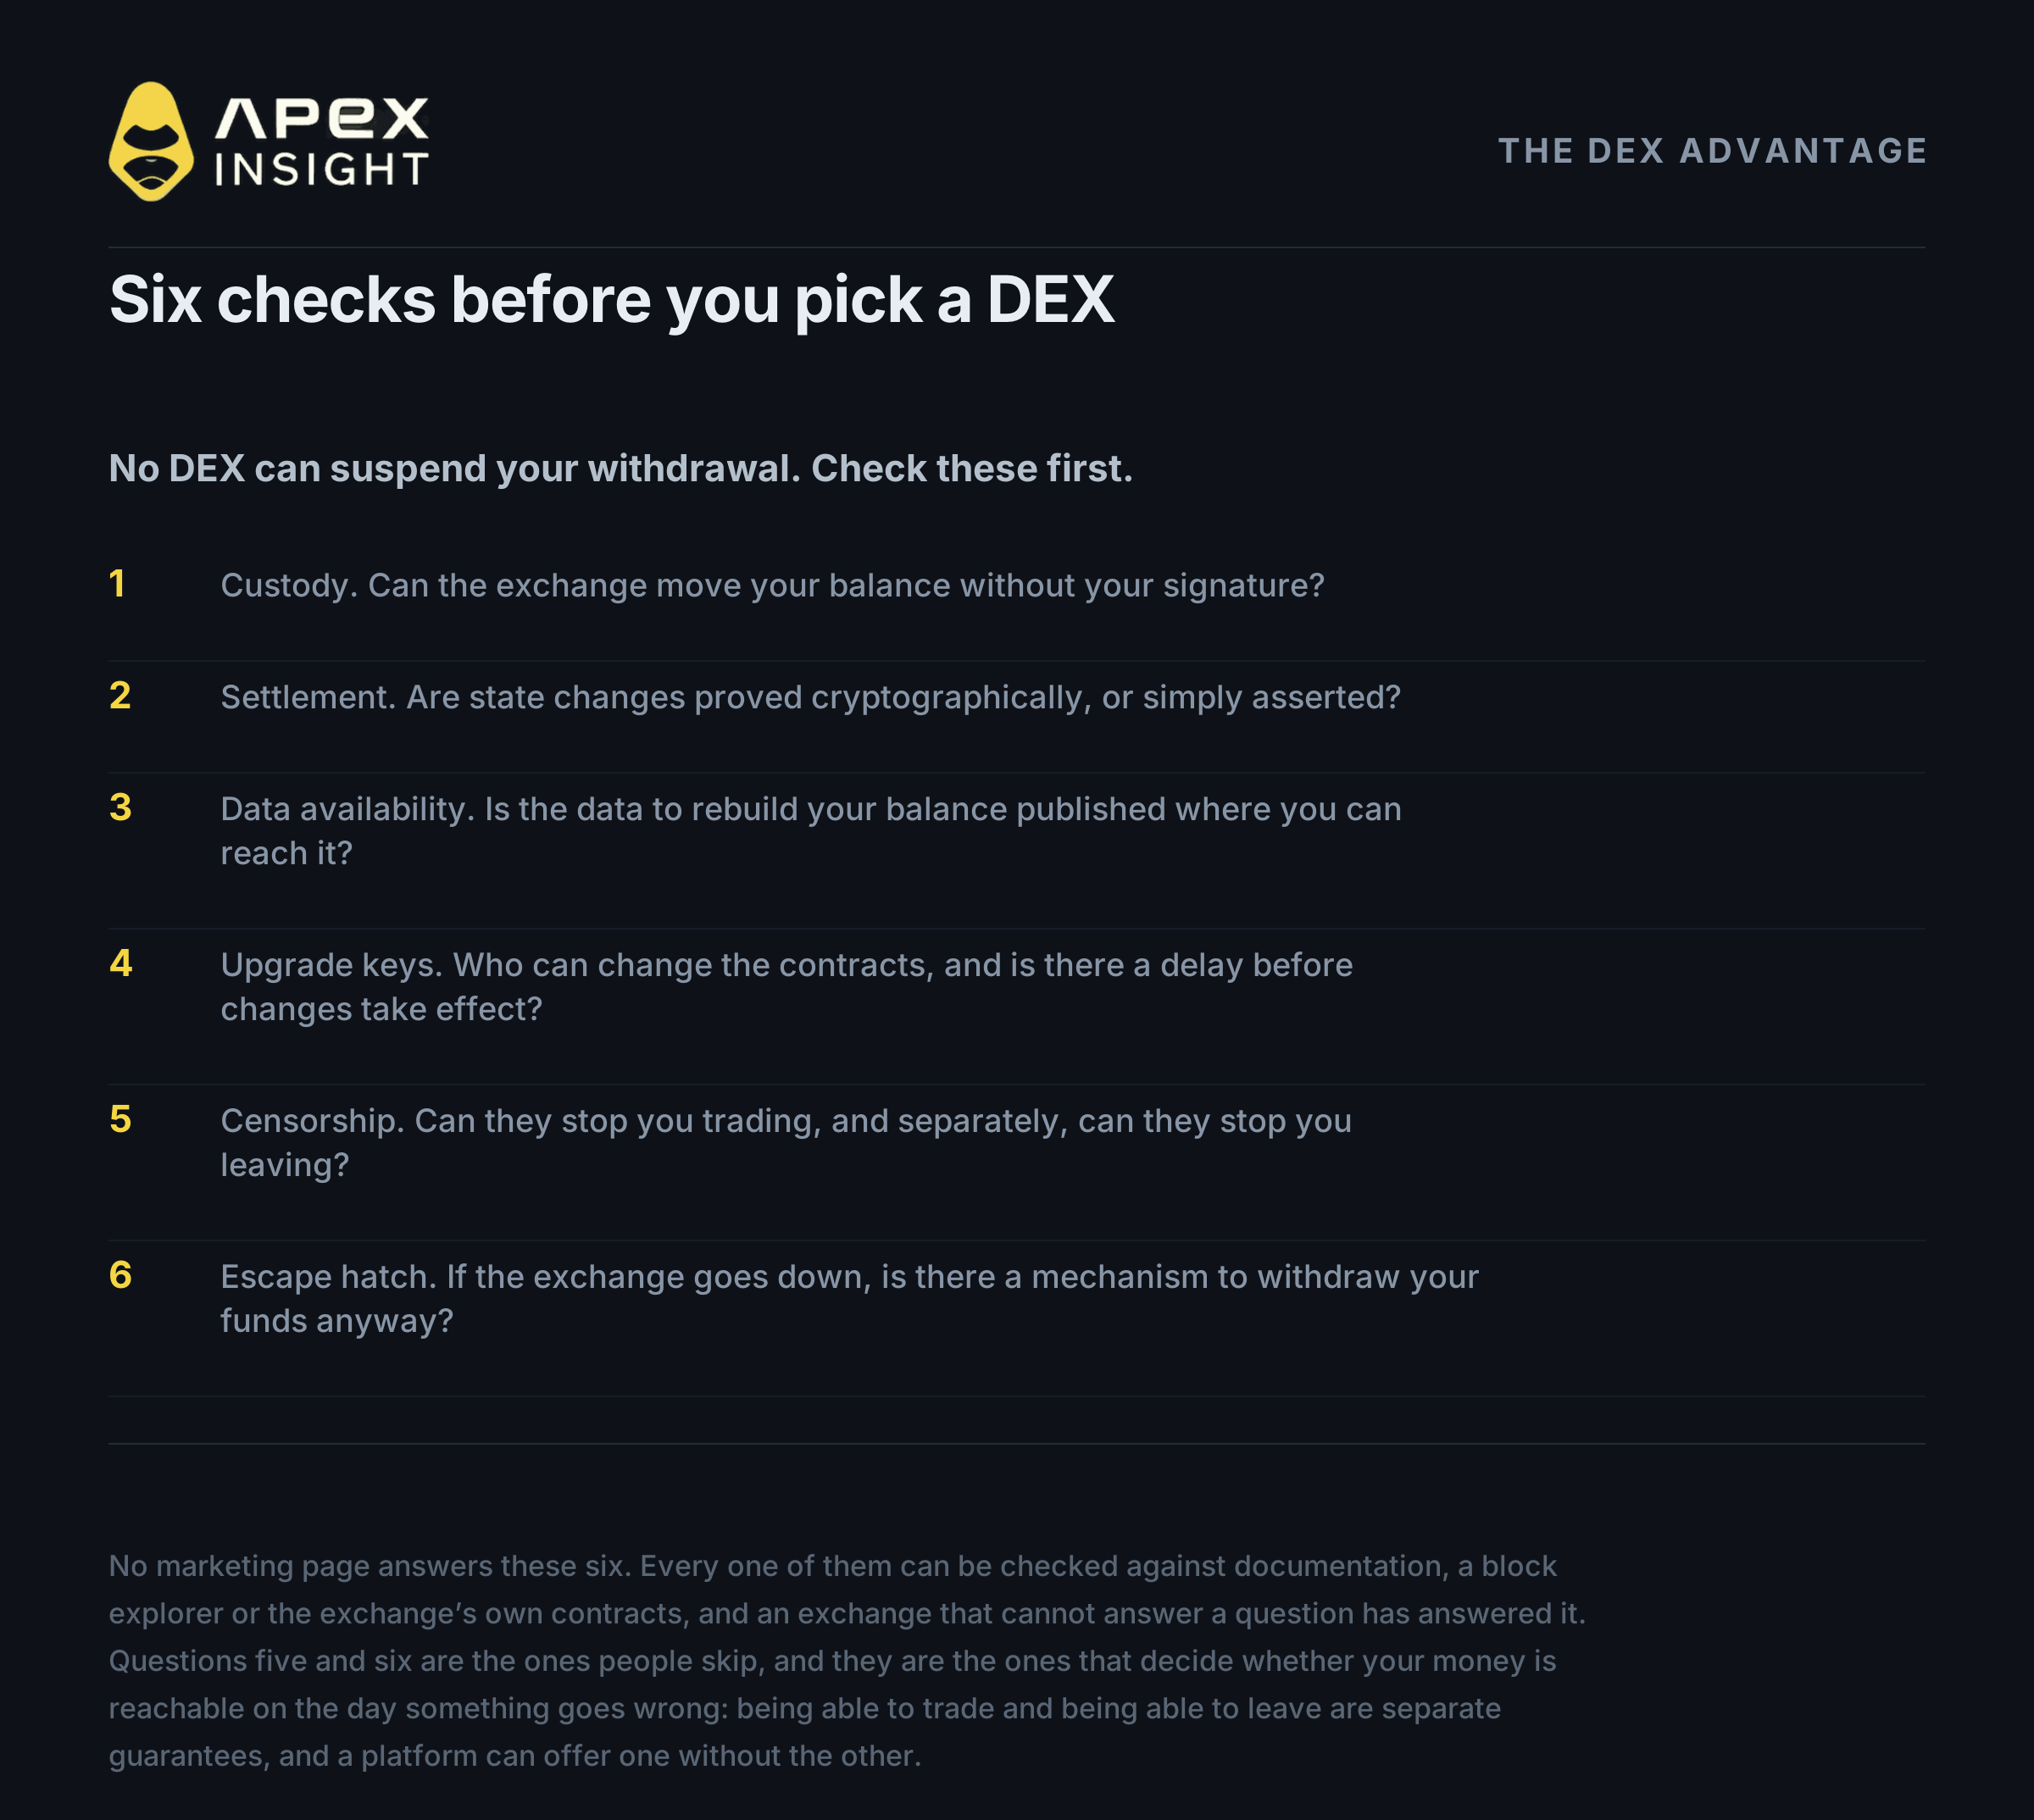
Ancak "merkeziyetsiz" çoğu sitede yalnızca pazarlama kelimesidir. Bir DEX seçmeden önce şu altı kontrolü yapın:
Saklama: Borsa bakiyenizi imzanız olmadan taşıyabilir mi?
Mutabakat: Durum değişiklikleri kriptografik olarak kanıtlanıyor mu?
Veri kullanılabilirliği: Bakiyenizi yeniden oluşturmak için gereken veriler yayımlanıyor mu?
Yükseltme anahtarları: Sözleşmeleri kim değiştirebilir ve değişikliklerden önce zaman gecikmesi var mı?
Sansür: İşlem yapmanızı veya ayrılmanızı engelleyebilirler mi?
Kaçış yolu: Borsa kapanırsa paranızı tek başınıza çıkarabileceğiniz bir mekanizma var mı?
İki genel tasarım vardır. Hyperliquid emir defterini tamamen zincir üzerinde tutar; bu şeffaflık sağlar ancak pozisyon, kaldıraç ve likidasyon fiyatı herkes tarafından görülebilir. ApeX Omni emir defterini zincir dışında tutar ve sonuçları zincir üzerinde kanıtlar.
Fonlarınız ApeX cüzdanlarında değil, zkLink akıllı sözleşmelerinde tutulur; bu nedenle bakiyenizi taşıyamayız. İşlemler sıfır bilgi geçerlilik kanıtlarıyla sonuçlandırılır ve pozisyonlarınız gizli kalır. Ayrıca doğrudan temel zincirdeki sözleşmeye gönderilebilen bir zorunlu para çekme yolu vardır.
Bu yol açık pozisyonları değil, teminatı kapsar ve üretimde henüz kullanılmamıştır. Paranızı kilitli kalmaktan korur; likide edilmenizi engellemez.
Race to the Top 50 devam ediyor
ApeX, 5 Kasım 10:00 UTC'ye kadar, liderlik tablosunda 50. sıraya kadar dağıtılacak 10.000 USDT'ye kadar ödül havuzlu bir işlem yarışması düzenliyor.
Kurallar ve ödül tablosu Race to the Top 50 duyurusunda yer alıyor.
Sürekli vadeli sözleşmelerle işlem yapmak yüksek risk taşır ve tüm pozisyonunuzu kaybetmenize neden olabilir. Kaldıraç kazançları ve kayıpları artırır. Bu makale finansal tavsiye değildir ve güvenlik garantisi vermez. Kendi araştırmanızı yapın ve kaybetmeyi göze alabileceğinizden fazlasını riske atmayın.
Yardıma ihtiyacınız olursa ekibimize Discord üzerinden ulaşabilirsiniz.
Web sitesi: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Binance rakamları 30 Ekim 2026 saat 07:45 UTC itibarıyla bildirilen verilerdir ve değişebilir. Kayıp Binance'in yaklaşık 6,3 milyar dolarlık tahminidir; bağımsız zincir hesaplamaları 5,91–6,36 milyar dolar aralığındadır. Dondurulan toplam saat 00:52 UTC'de yaklaşık 3 milyar dolardı. Nedene ilişkin bulgu Binance'in ön incelemesidir; bağımsız olarak doğrulanmamış ve kök neden raporu yayımlanmamıştır. Tarihsel hırsızlık ve kurtarma rakamları kaynaklarda belirtildiği üzere Chainalysis, TRM Labs, CertiK ve mahkeme kayıtlarından alınmıştır. Donanım cüzdanı kayıp tahminleri kaynaklara göre farklılık gösterir. Sızan borsa verileri ile fiziksel saldırılar arasındaki bağlantı kanıtlanmamıştır. ApeX mimarisi zkLink belgeleri ve dağıtılmış sözleşmelerle doğrulanmıştır. Zorunlu para çekme yolu açık pozisyonları değil teminatı kapsar ve ApeX Omni'de üretimde kullanılmamıştır.




