




Ayer por la tarde, alguien sacó aproximadamente 6.300 millones de dólares de Binance.
Es el mayor robo de la historia de las criptomonedas. Supera en más de cuatro veces el hackeo de Bybit de febrero de 2025 y se acerca al doble de todo lo que los hackers robaron en 2025.
Y a las 07:45 UTC del 30 de octubre, las retiradas de Binance seguían suspendidas. La co-CEO Yi He afirmó que la empresa esperaba empezar a reanudarlas «en las próximas 48 horas», mientras completaba una renovación de seguridad del servicio de retiradas. Si tus fondos estaban en el exchange el jueves por la noche, quizá tengas que esperar hasta el domingo para moverlos. No porque hayas hecho nada mal, sino porque el exchange es quien los custodia.
Esta guía trata de asegurarnos de que eso no vuelva a ser tu problema.
No se trata solo de Binance ni solo de los exchanges. Analizaremos cómo pierden realmente las personas sus criptomonedas en 2026 —casi nunca de la manera que esperan— y construiremos una configuración sencilla que limite los daños cuando algo salga mal.
Algunas partes resultarán incómodas para un exchange, pero las incluimos igualmente, incluidas las que también se aplican a nosotros.
1. Qué ocurrió, explicado con claridad
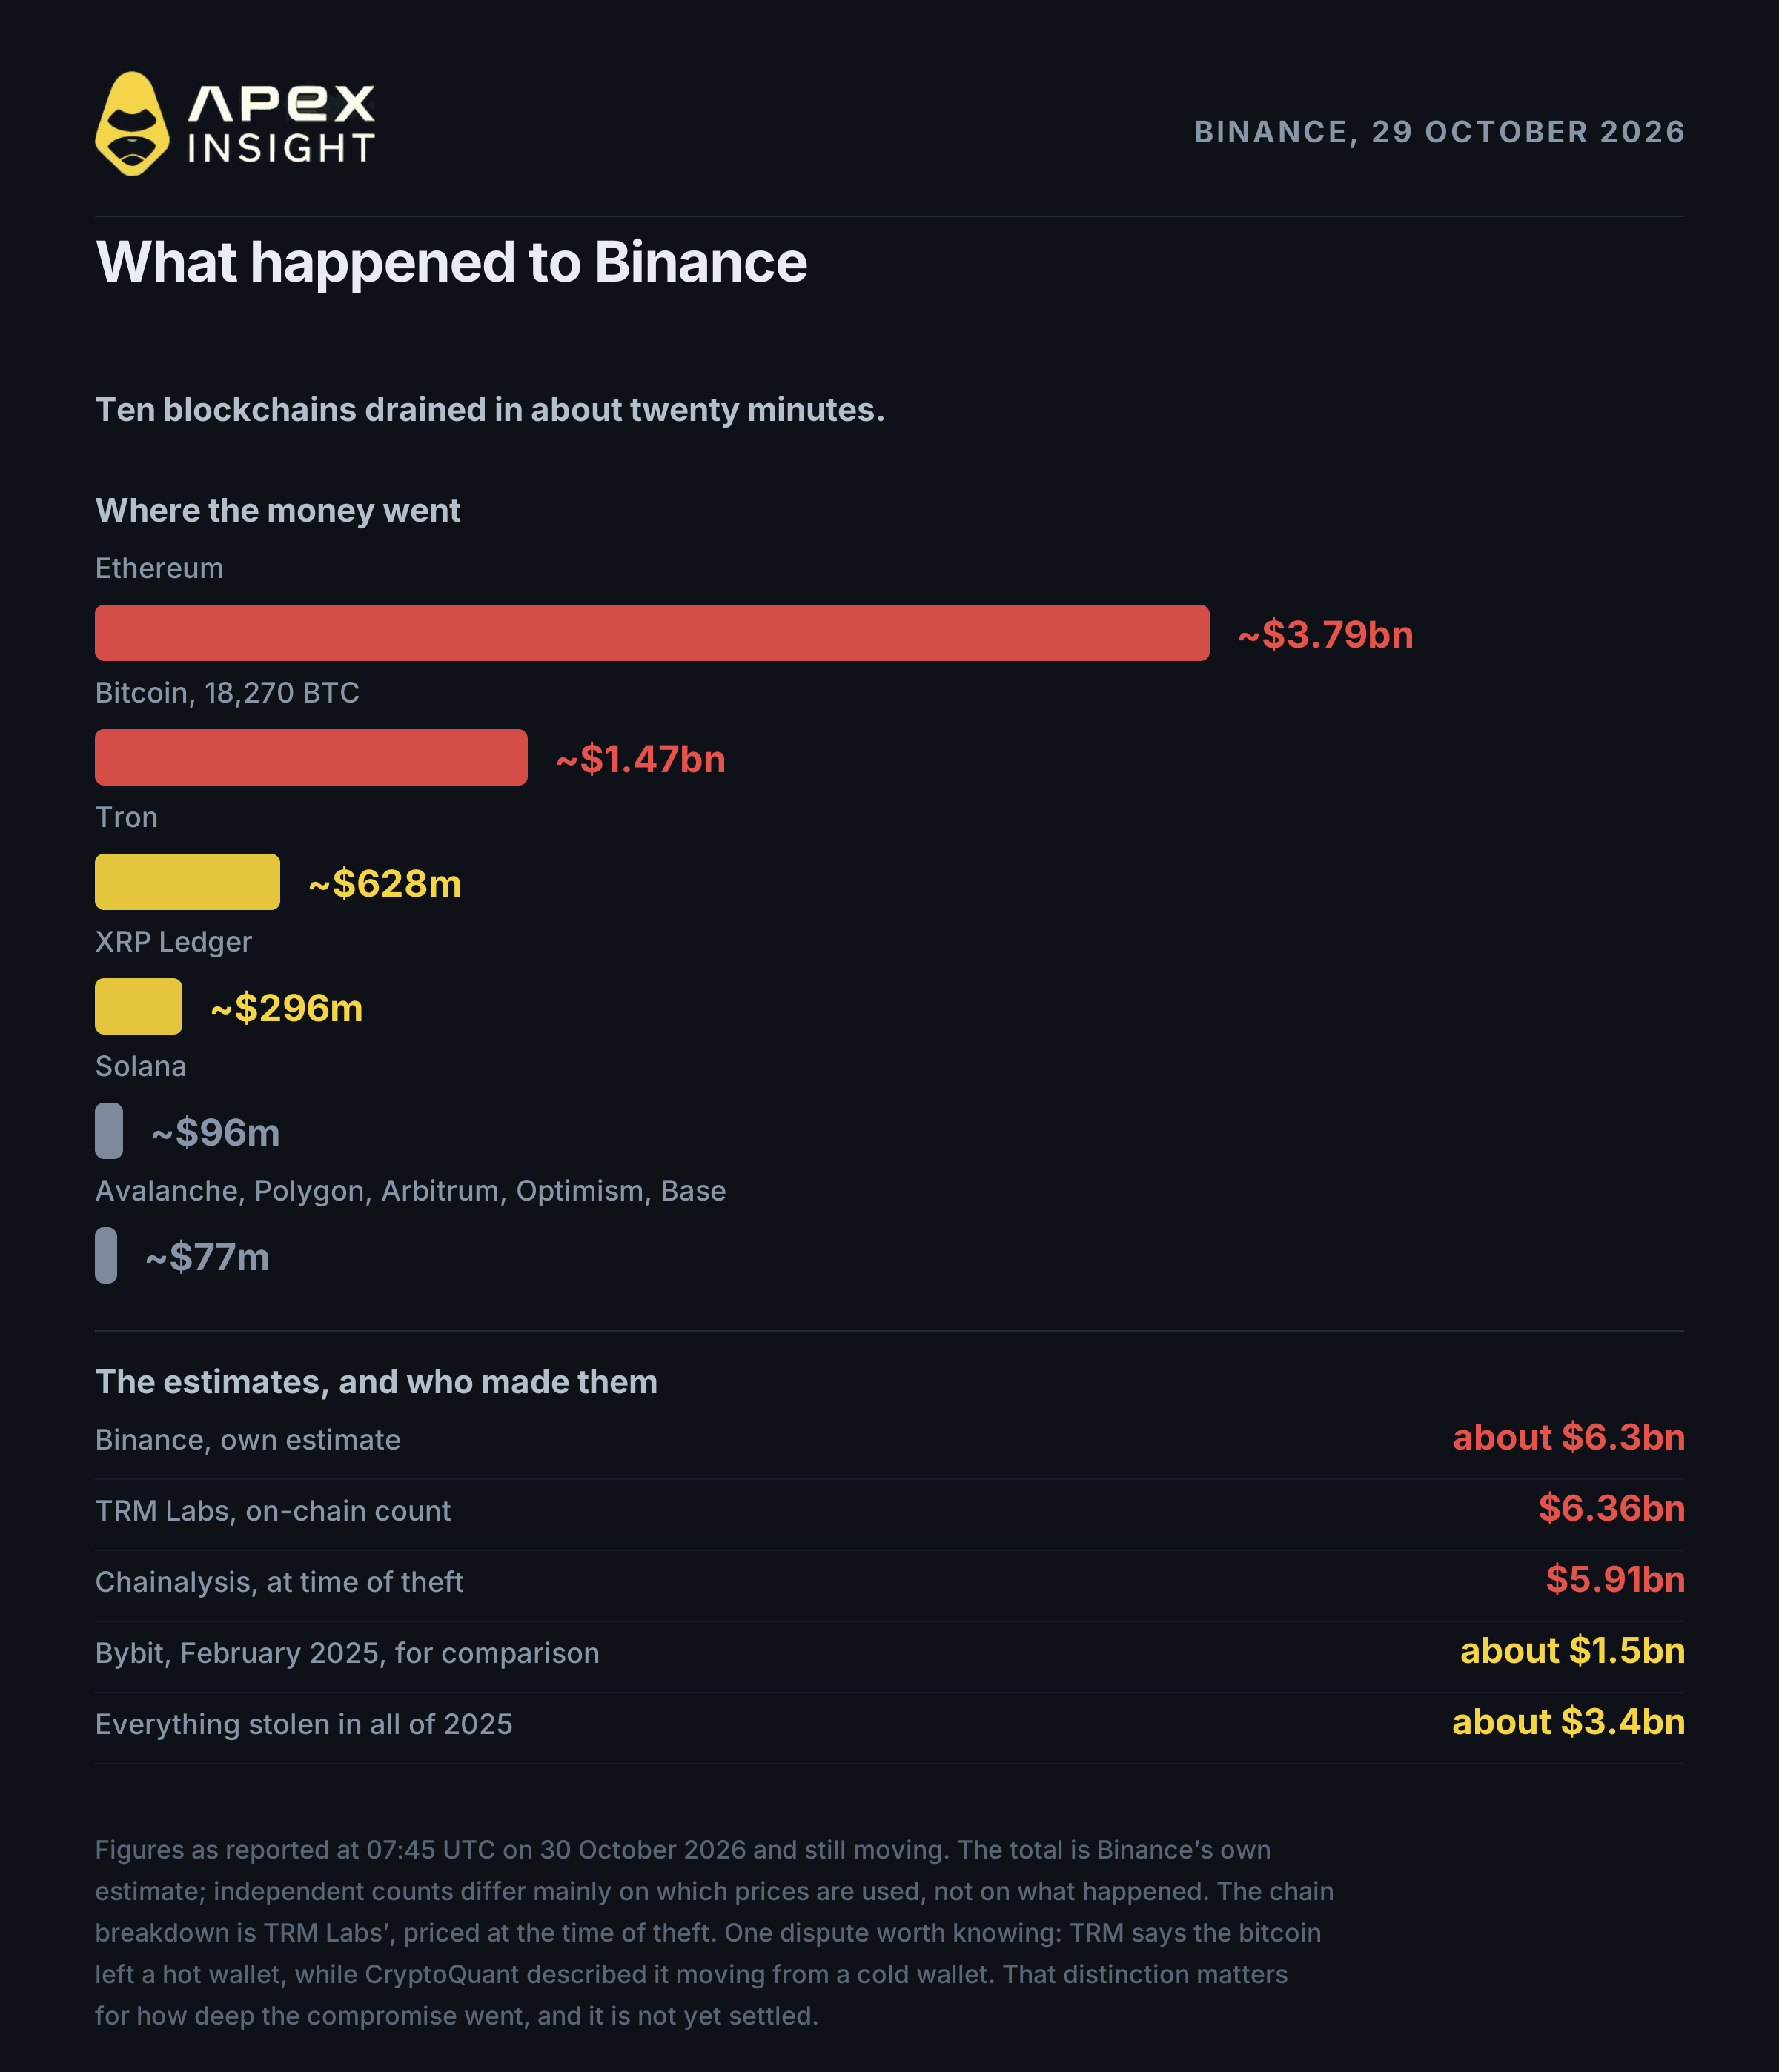
El 29 de octubre, alrededor de las 20:05 UTC, cinco carteras de Binance en XRP Ledger se vaciaron. En veinte minutos ocurrió lo mismo en Bitcoin, Tron, Solana y Optimism. Al terminar la noche, se habían drenado diez blockchains.
Cadena | Sustraído, según TRM Labs |
|---|---|
Ethereum | ~3.790 millones de dólares |
Bitcoin | ~1.470 millones de dólares (18.270 BTC) |
Tron | ~628 millones de dólares |
XRP Ledger | ~296 millones de dólares |
Solana | ~96 millones de dólares |
Otras | ~77 millones de dólares |
Binance sitúa el total en unos 6.300 millones de dólares. TRM Labs calcula 6.360 millones on-chain; Chainalysis, 5.910 millones. La diferencia se debe sobre todo a los precios utilizados, no a lo ocurrido.
Esta es la parte más importante: nadie rompió la criptografía. El comunicado de Binance, citado por CNN, afirma que la investigación inicial apunta al portátil de un ingeniero, «lo que permitió a un atacante acceder a un contenedor de servicio y enviar transacciones de retirada no autorizadas». Binance añade que no ha encontrado «pruebas de una filtración de claves privadas de ninguna cartera».
En otras palabras: los atacantes no robaron las claves. Entraron en el lugar donde las claves se utilizan.
En Ethereum aprovecharon ese acceso de forma ingeniosa. EIP-7702, incorporado a Ethereum en 2025, permite que una cartera ceda el control a un contrato inteligente. Los atacantes firmaron cincuenta de estos permisos a la vez, cubriendo las siguientes cincuenta posiciones de la cola. Uno coincidió, y la cartera pasó a estar controlada por un contrato de los atacantes.
EIP-7702 no fue vulnerado ni es la causa. Necesitaba la firma de Binance para funcionar. La brecha real fue la capacidad de producir esa firma.
Dos empresas de inteligencia blockchain y un investigador independiente han relacionado el robo con un grupo norcoreano, aunque solo TRM Labs ha expresado una confianza alta. Ningún gobierno lo ha confirmado y Binance no ha identificado a nadie.
Hasta ahora se han congelado unos 3.000 millones de dólares, principalmente por Tether y Circle, que pueden congelar sus propias stablecoins. Es una buena noticia, pero también es donde muchos lectores se llevan una idea equivocada.
2. Congelado no significa devuelto
Cuando roban un exchange, los titulares dicen que los fondos están «congelados» y todo el mundo se relaja. Congelar solo detiene el movimiento del dinero. Recuperarlo es un problema distinto y más lento.
Ari Redbord, de TRM Labs y antiguo fiscal federal estadounidense, lo explicó a CNBC: «Una congelación detiene el movimiento del dinero, y la recuperación continúa mediante un proceso legal». Eric Jardine, de Chainalysis, añadió que «no existe un calendario estándar de recuperación».
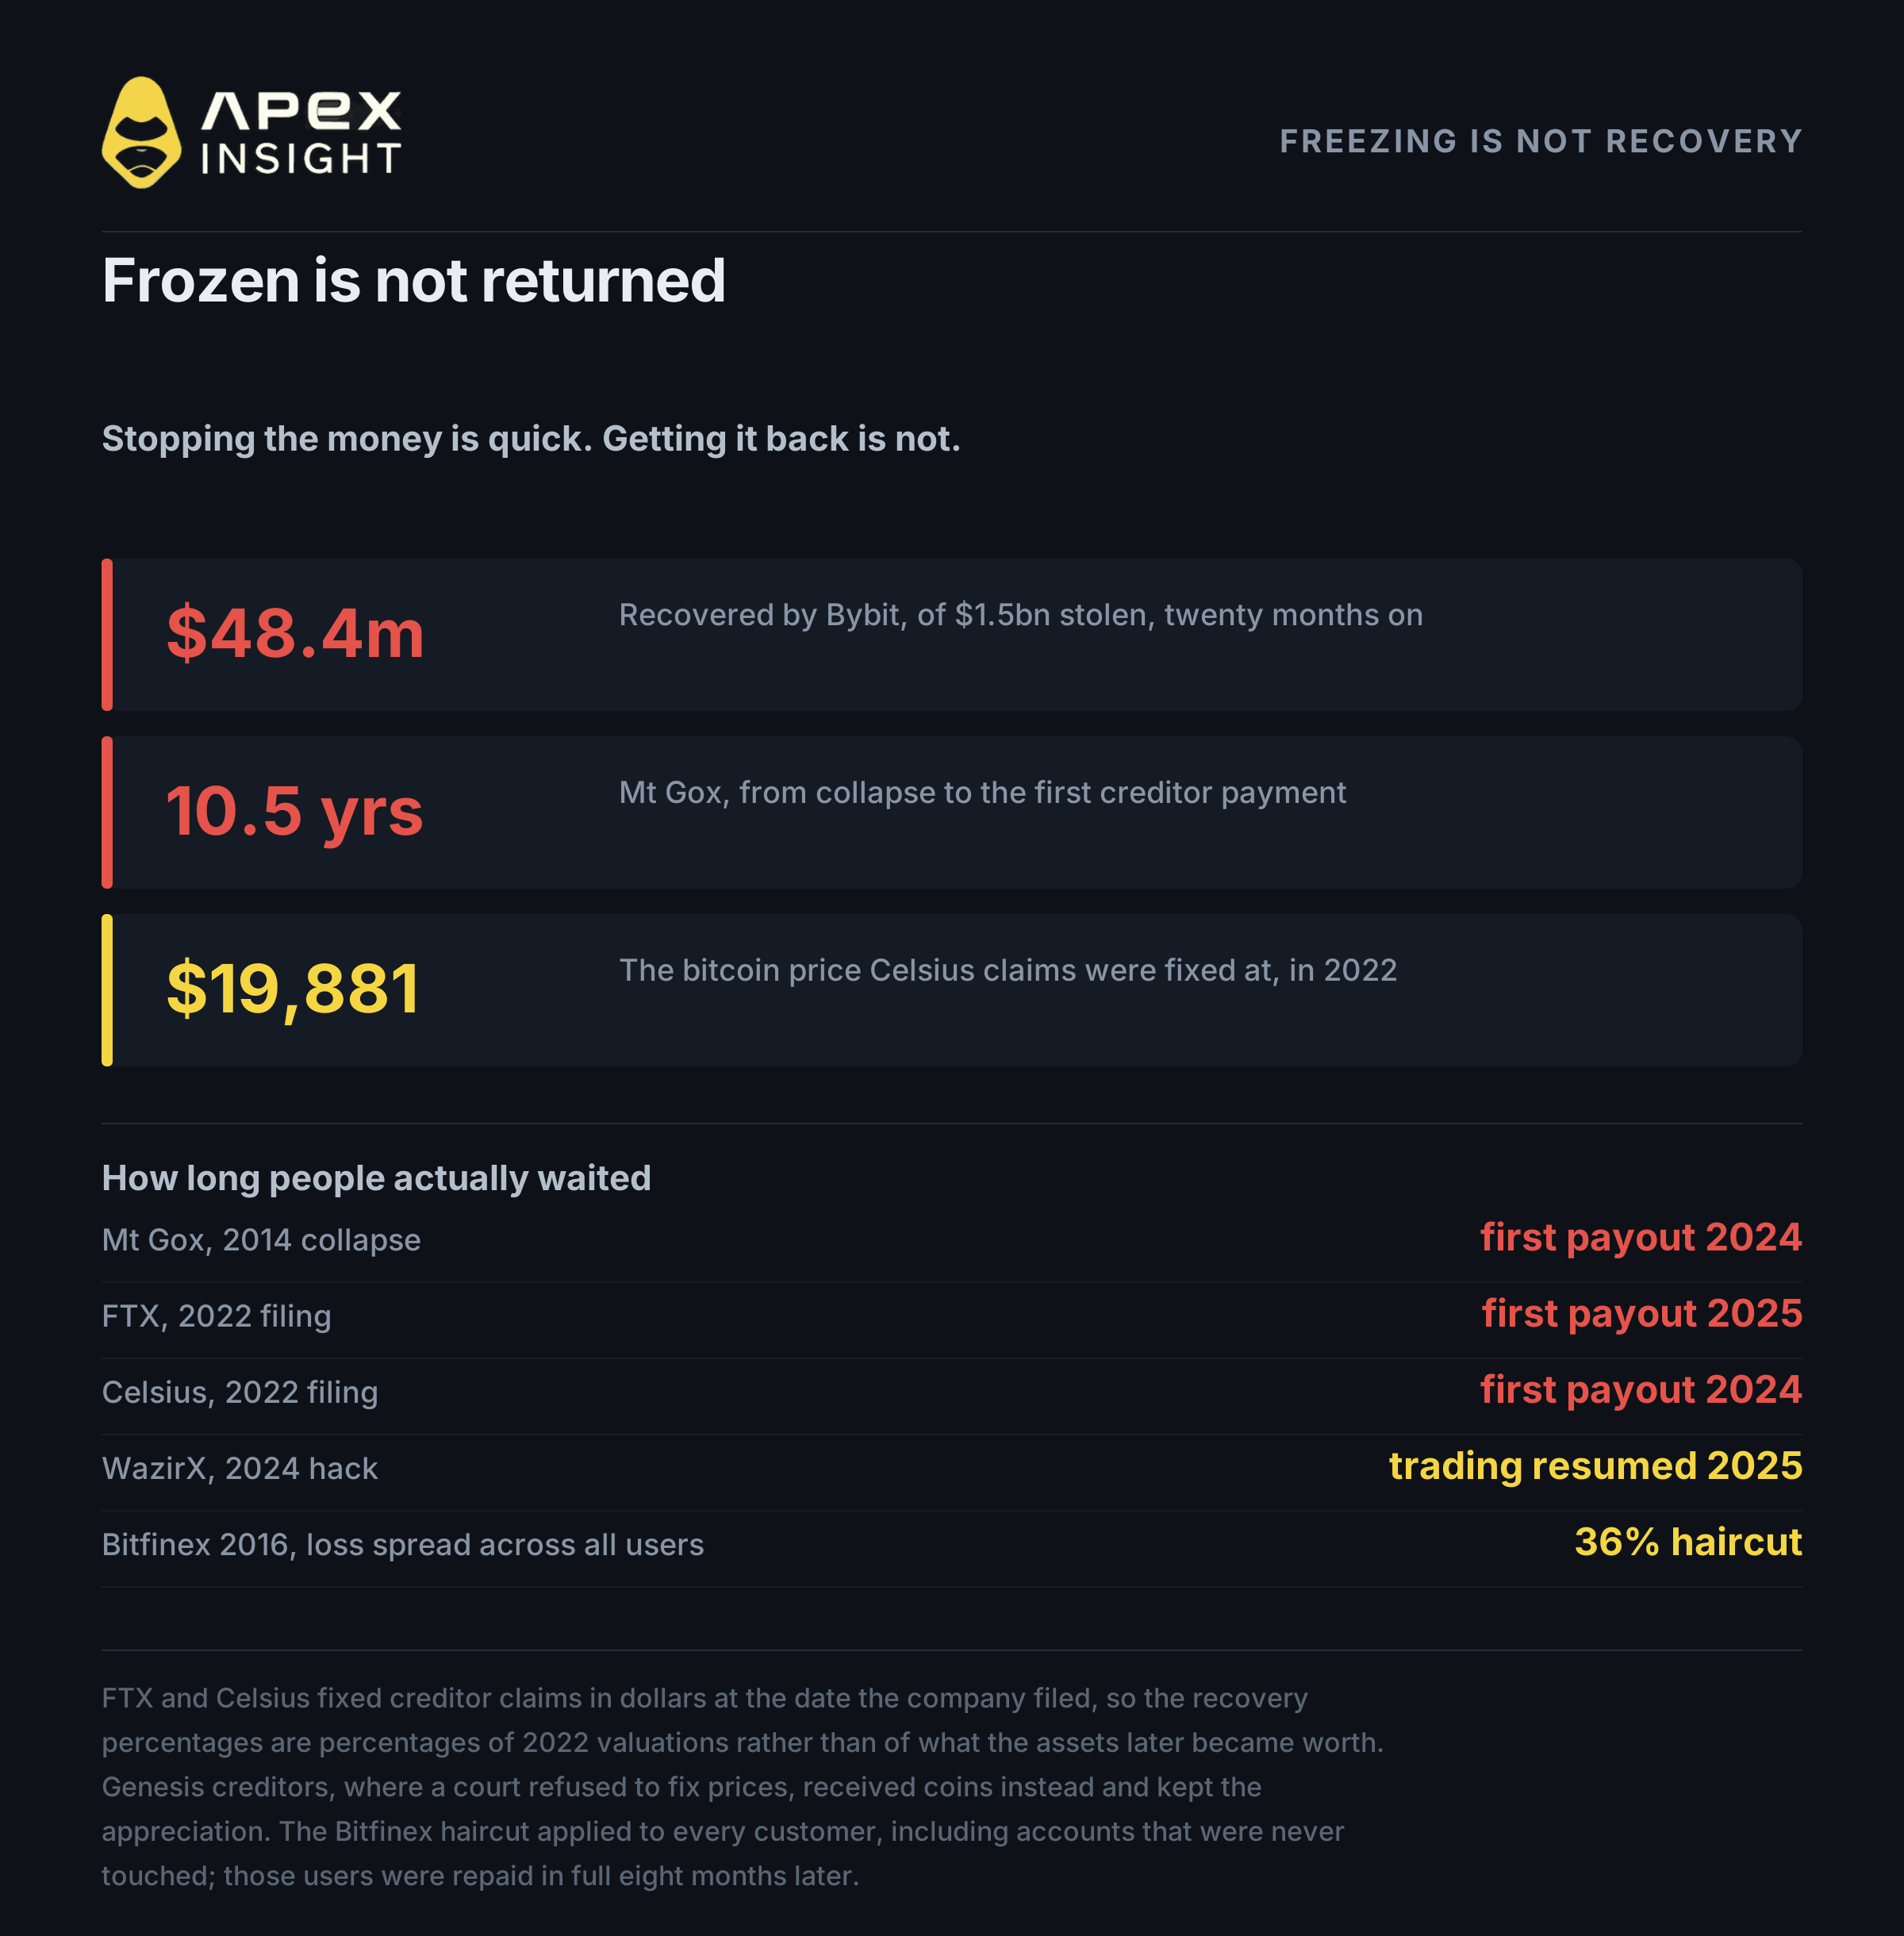
La cifra que debes recordar es esta: Bybit ha recuperado 48,4 millones de los 1.500 millones robados, dieciocho meses después.
Además, el robo no es la única forma en que un custodio puede perder tu dinero. A veces la empresa simplemente quiebra y la ley decide cuánto recibes y cuándo.
Caso | Tiempo de espera | Resultado |
|---|---|---|
Mt Gox, 2014 | Primer pago en julio de 2024, diez años y medio. Plazo ampliado por cuarta vez hasta octubre de 2027 | Una fracción de las monedas originales |
FTX, 2022 | Primer pago en febrero de 2025, 27 meses | 96-120 % (de los valores en dólares fijados en 2022) |
Celsius, 2022 | Primer pago en enero de 2024, 18 meses | Aproximadamente 65 % (de valores fijados con BTC a 19.881 dólares) |
WazirX, 2024 | La negociación se reanudó en octubre de 2025, 15 meses | Aproximadamente el 85 % de los activos reequilibrados |
Observa FTX y Celsius. Esos porcentajes de recuperación parecen soportables hasta que ves sobre qué se calculan. Ambas masas fijaron las reclamaciones en dólares en la fecha de la declaración de insolvencia. Los acreedores de Celsius se valoraron con BTC a 19.881 dólares. Todo lo que Bitcoin subió después perteneció a la masa, no a ellos.
Los exchanges no son bancos. No existe un seguro de depósitos. Como señaló NBC News, los reembolsos quedan «a discreción de cada exchange». Binance ha prometido cubrir las pérdidas con su fondo de emergencia y dinero de la empresa, pero ese fondo contiene unos 15.000 BTC, aproximadamente entre 1.100 y 1.200 millones de dólares.
3. Casi nunca es el código
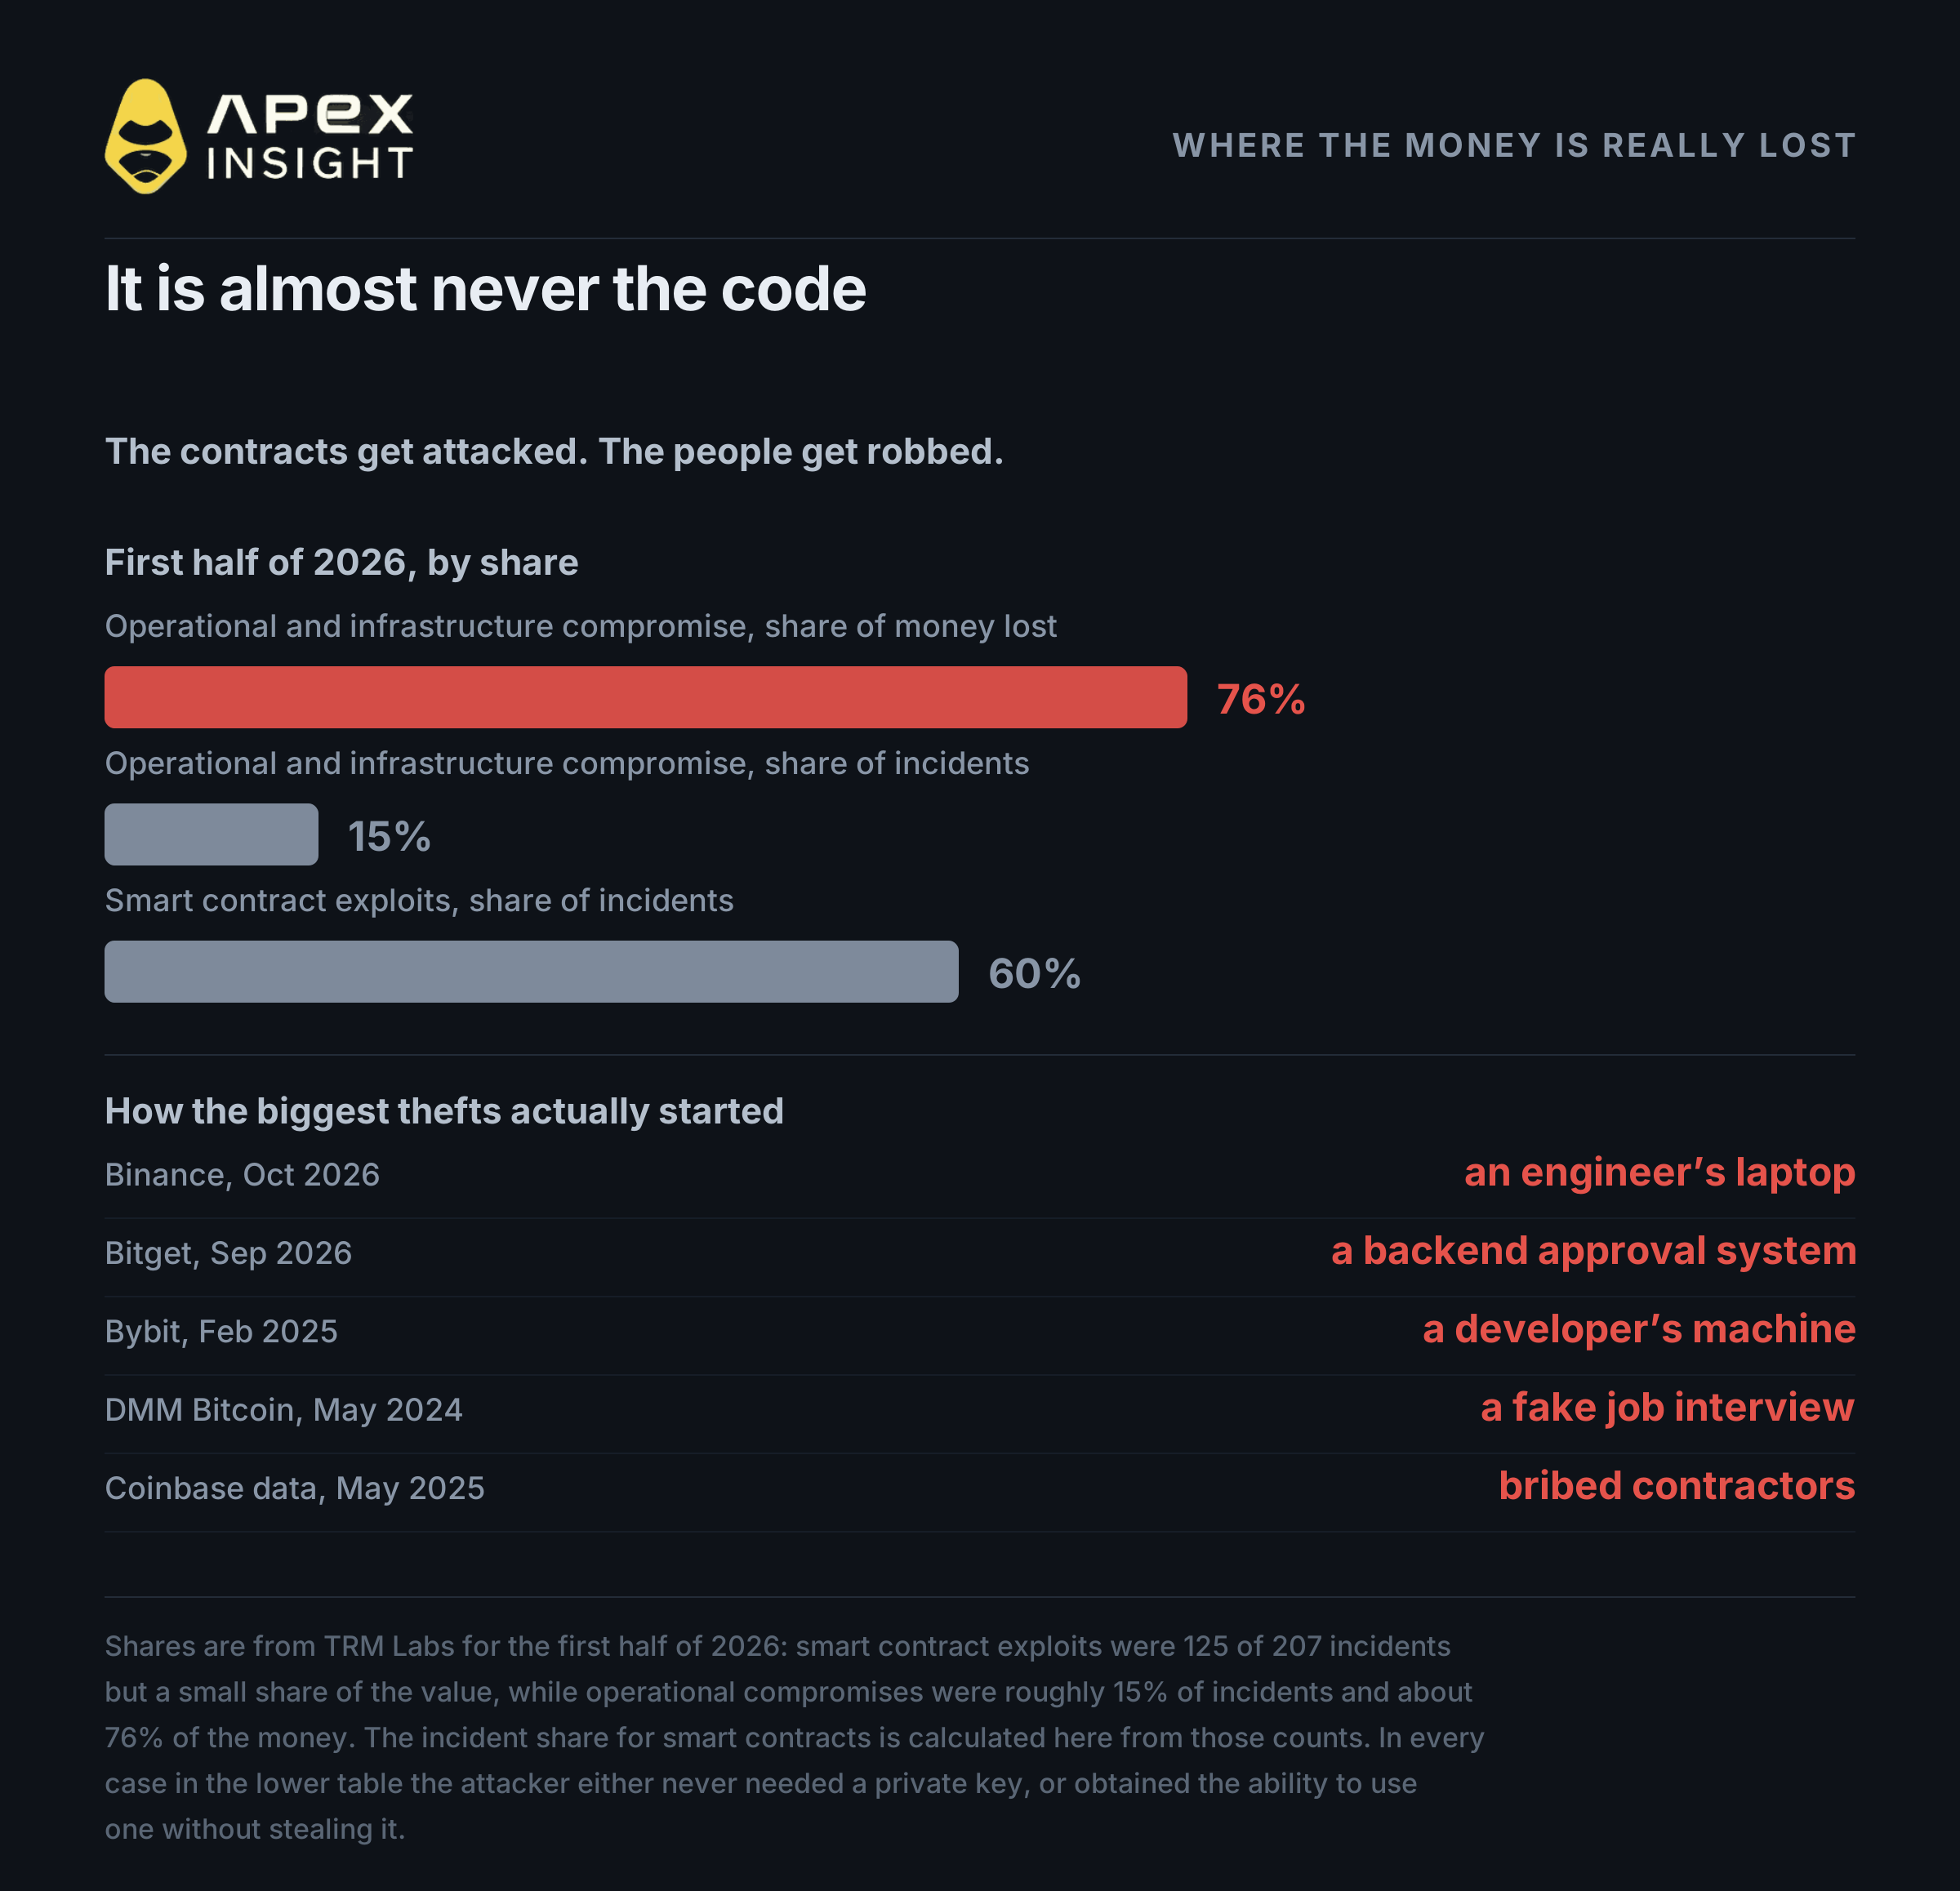
La mayoría imagina a un hacker derrotando el cifrado. Eso no es lo que sucede.
Los datos de TRM Labs para el primer semestre de 2026 muestran el panorama con claridad:
Compromisos de infraestructura y operativos: aproximadamente el 15 % de los incidentes y el 76 % del dinero
Exploits de contratos inteligentes: 125 de 207 incidentes, una pequeña parte del dinero
El código recibe ataques constantemente y pierde relativamente poco. Las personas y máquinas que custodian y aprueban claves son atacadas con menos frecuencia, pero pierden casi todo.
Los mayores robos recientes comenzaron así:
Incidente | Punto de entrada |
|---|---|
Binance, oct. de 2026, ~6.300 millones | El portátil de un ingeniero |
Bitget, sep. de 2026, ~388 millones | Un sistema backend engañado para aprobar retiradas |
Bybit, feb. de 2025, ~1.500 millones | El equipo de un desarrollador del proveedor de carteras |
DMM Bitcoin, mayo de 2024, ~305 millones | Una falsa entrevista de trabajo enviada por LinkedIn |
Datos de Coinbase, mayo de 2025, 69.461 usuarios | Contratistas de soporte sobornados |
El caso de Bybit merece una mirada más cercana. Los atacantes comprometieron un equipo de desarrollo de Safe, el proveedor de la interfaz de carteras de Bybit, e inyectaron código en la web que utilizaban los firmantes. Los firmantes vieron una transacción normal y la aprobaron en sus carteras físicas.
La pantalla mentía. La transacción sustituyó la lógica de la cartera por la de los atacantes. Después ya no hicieron falta firmas y desaparecieron 1.500 millones de dólares.
Esto se denomina firma ciega. La cartera física funcionó perfectamente y las firmas eran matemáticamente válidas. Los humanos aprobaron lo incorrecto.
El caso de DMM Bitcoin muestra la paciencia necesaria. Un supuesto reclutador envió a un desarrollador una «prueba de programación» por LinkedIn. El desarrollador la ejecutó y, meses después, ese acceso se utilizó para interceptar una transacción real y robar 305 millones de dólares.
4. El año en que fallaron las carteras físicas
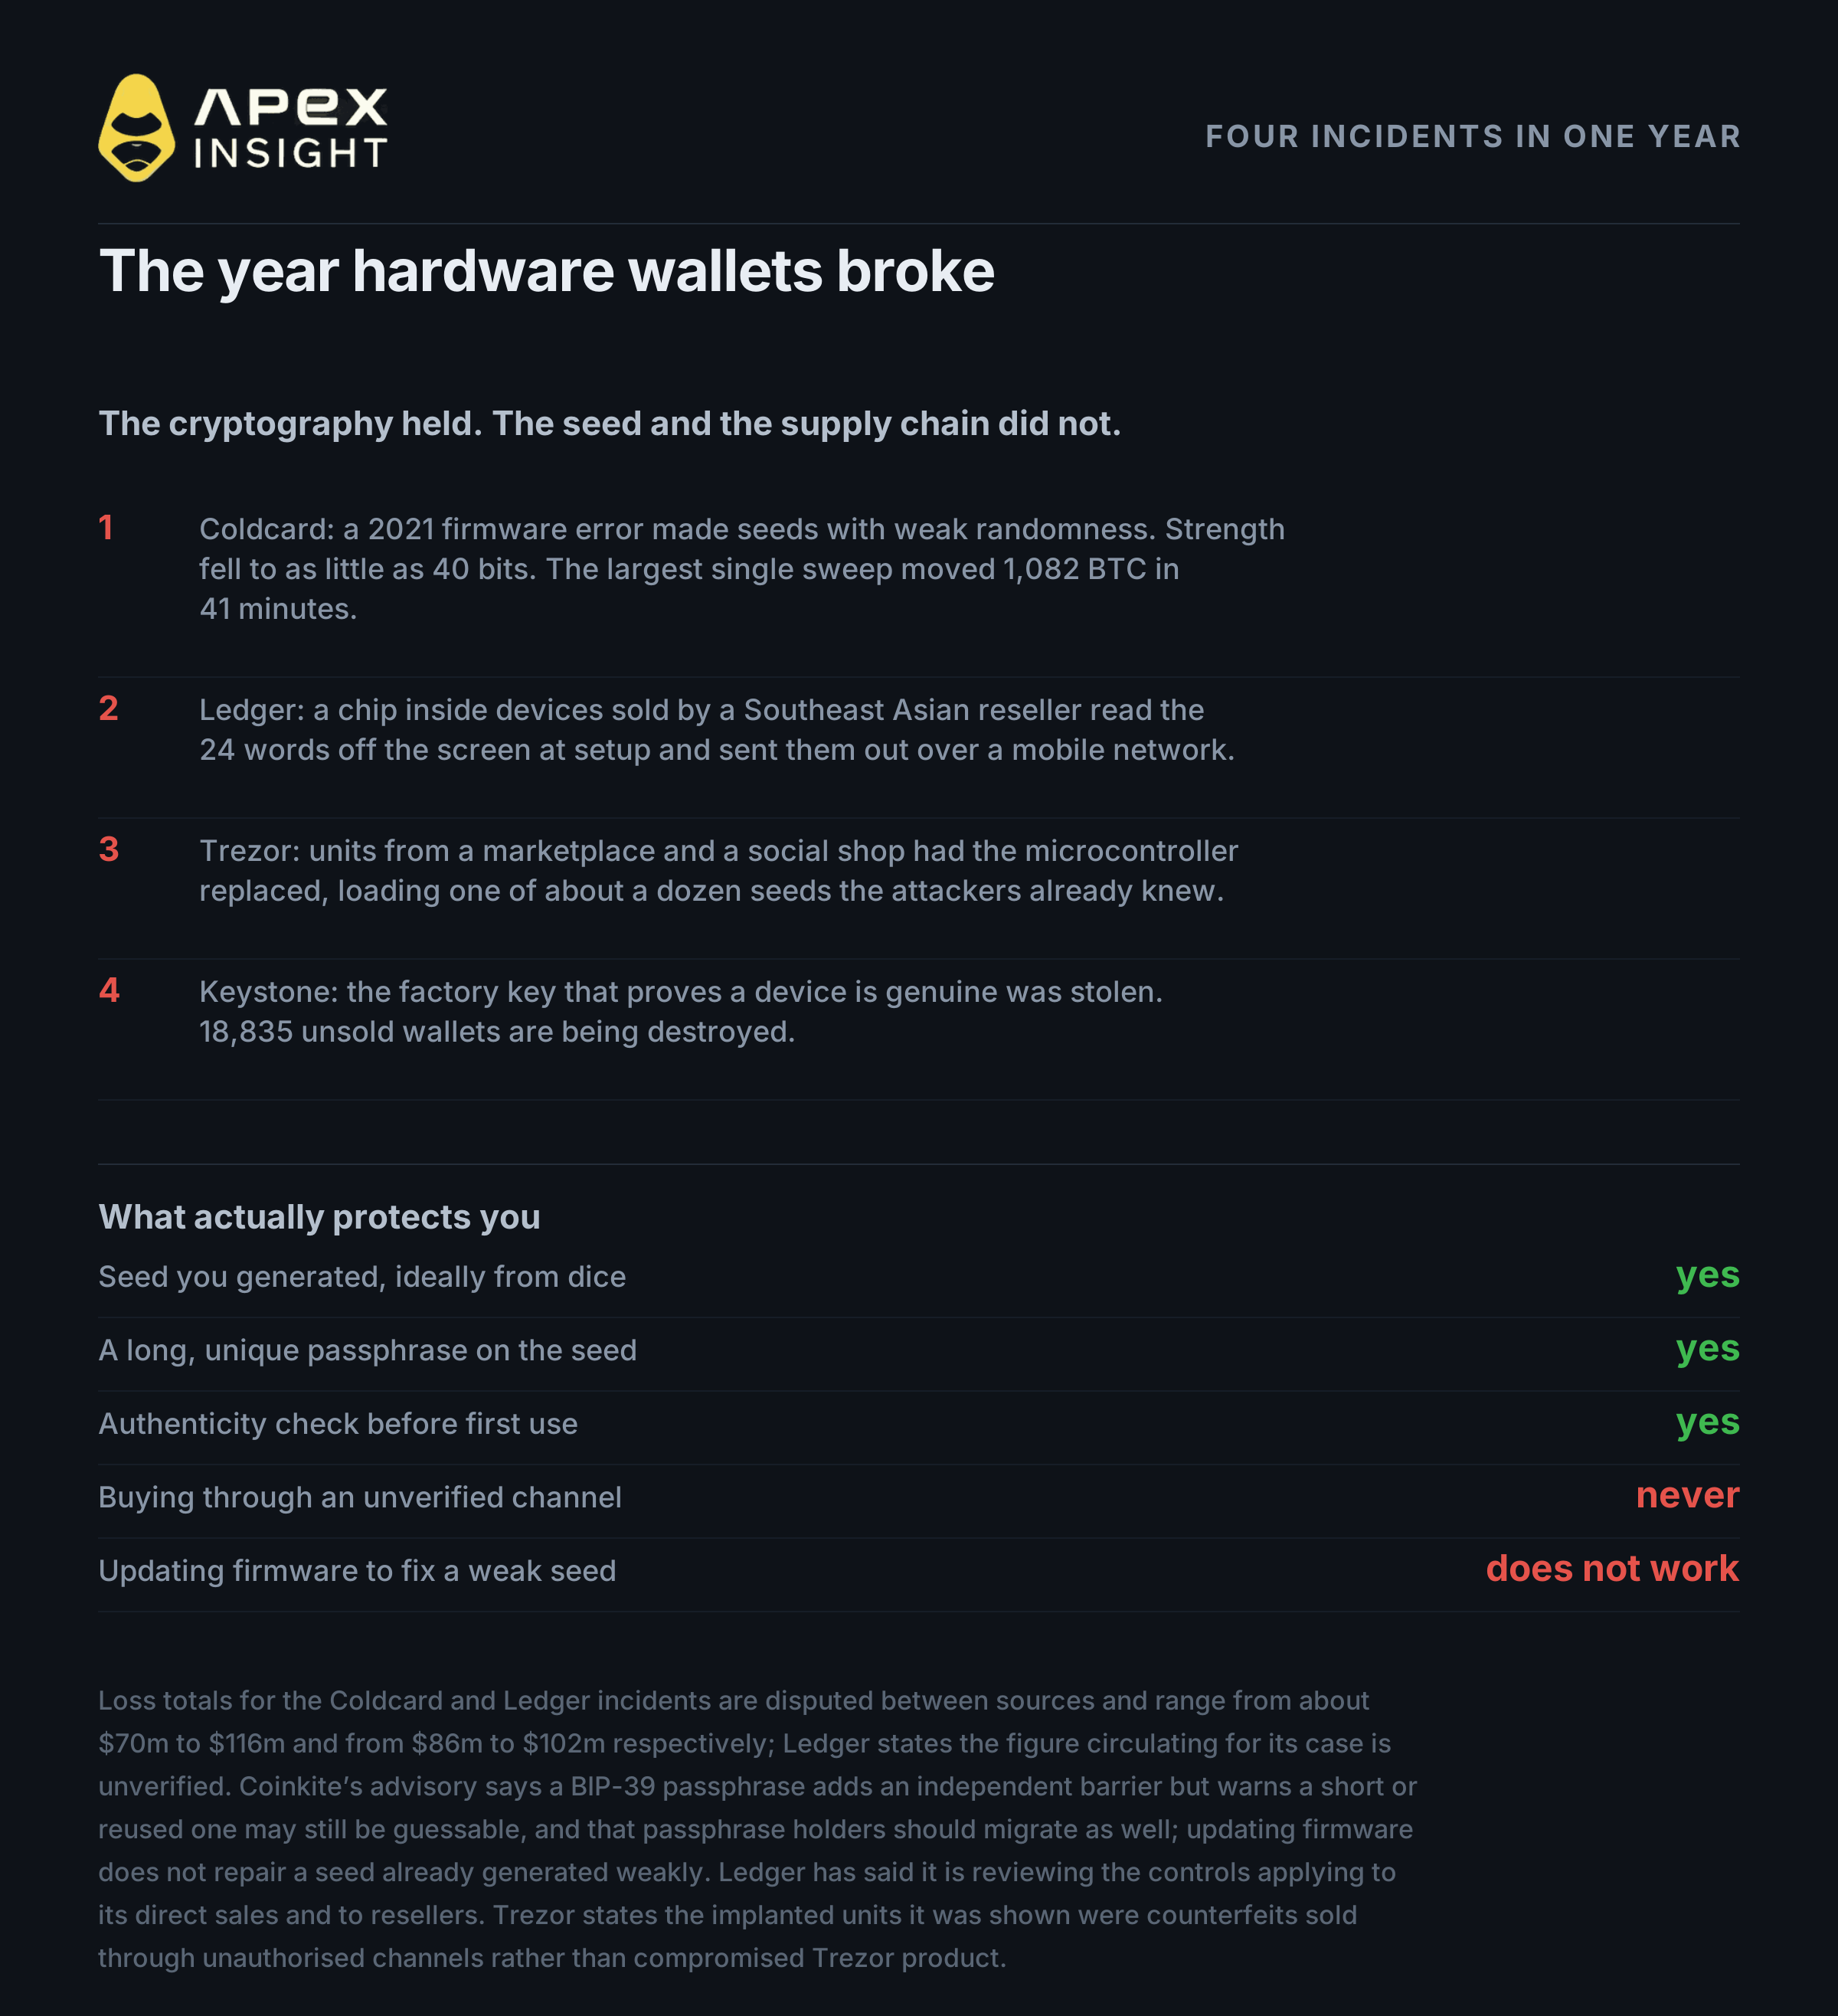
El consejo tradicional era comprar una cartera física de una fuente oficial. En 2026 dejó de ser suficiente.
Se produjeron cuatro incidentes distintos:
Coldcard. Un error de compilación en un firmware publicado en marzo de 2021 hizo que algunos dispositivos generaran frases semilla con aleatoriedad de software débil. La seguridad cayó de 128 bits a tan solo 40 bits. La mayor transferencia individual movió 1.082 BTC en 41 minutos. Actualizar el firmware no arregla una semilla ya débil: hay que generar una nueva y transferir las monedas.
Ledger. En octubre de 2026, Ledger confirmó un implante físico dentro de dispositivos vendidos por CryptoBilis, un revendedor del sudeste asiático. Leía las 24 palabras durante la configuración y las enviaba mediante una eSIM integrada. Los investigadores estiman pérdidas superiores a 86 millones de dólares; Ledger afirma que la cifra no está verificada.
Trezor. El investigador independiente Joe Grand encontró dispositivos comprados en Facebook Marketplace y una tienda de TikTok cuyo microcontrolador había sido sustituido. El firmware falso generaba una de unas doce frases que los atacantes ya conocían.
Keystone. Los atacantes robaron registros de compradores y una clave de autenticación del dispositivo grabada en fábrica y no modificable. Keystone está destruyendo 18.835 dispositivos no vendidos.
En todos los casos la criptografía funcionó. Fallaron la semilla en el momento de generarse o mostrarse y la cadena de distribución del dispositivo.
Qué ayuda realmente:
Genera tu propia semilla en el dispositivo y añade una passphrase. Hazla larga y exclusiva.
Verifica el dispositivo antes de confiarle dinero real. Usa la comprobación de autenticidad del fabricante.
No introduzcas nunca la frase semilla en ningún sitio. Ninguna empresa legítima te la pedirá.
Empieza con una cantidad pequeña en una cartera nueva. Obsérvala durante un tiempo antes de moverlo todo.
5. Cuando se filtran tus datos, el riesgo se vuelve físico
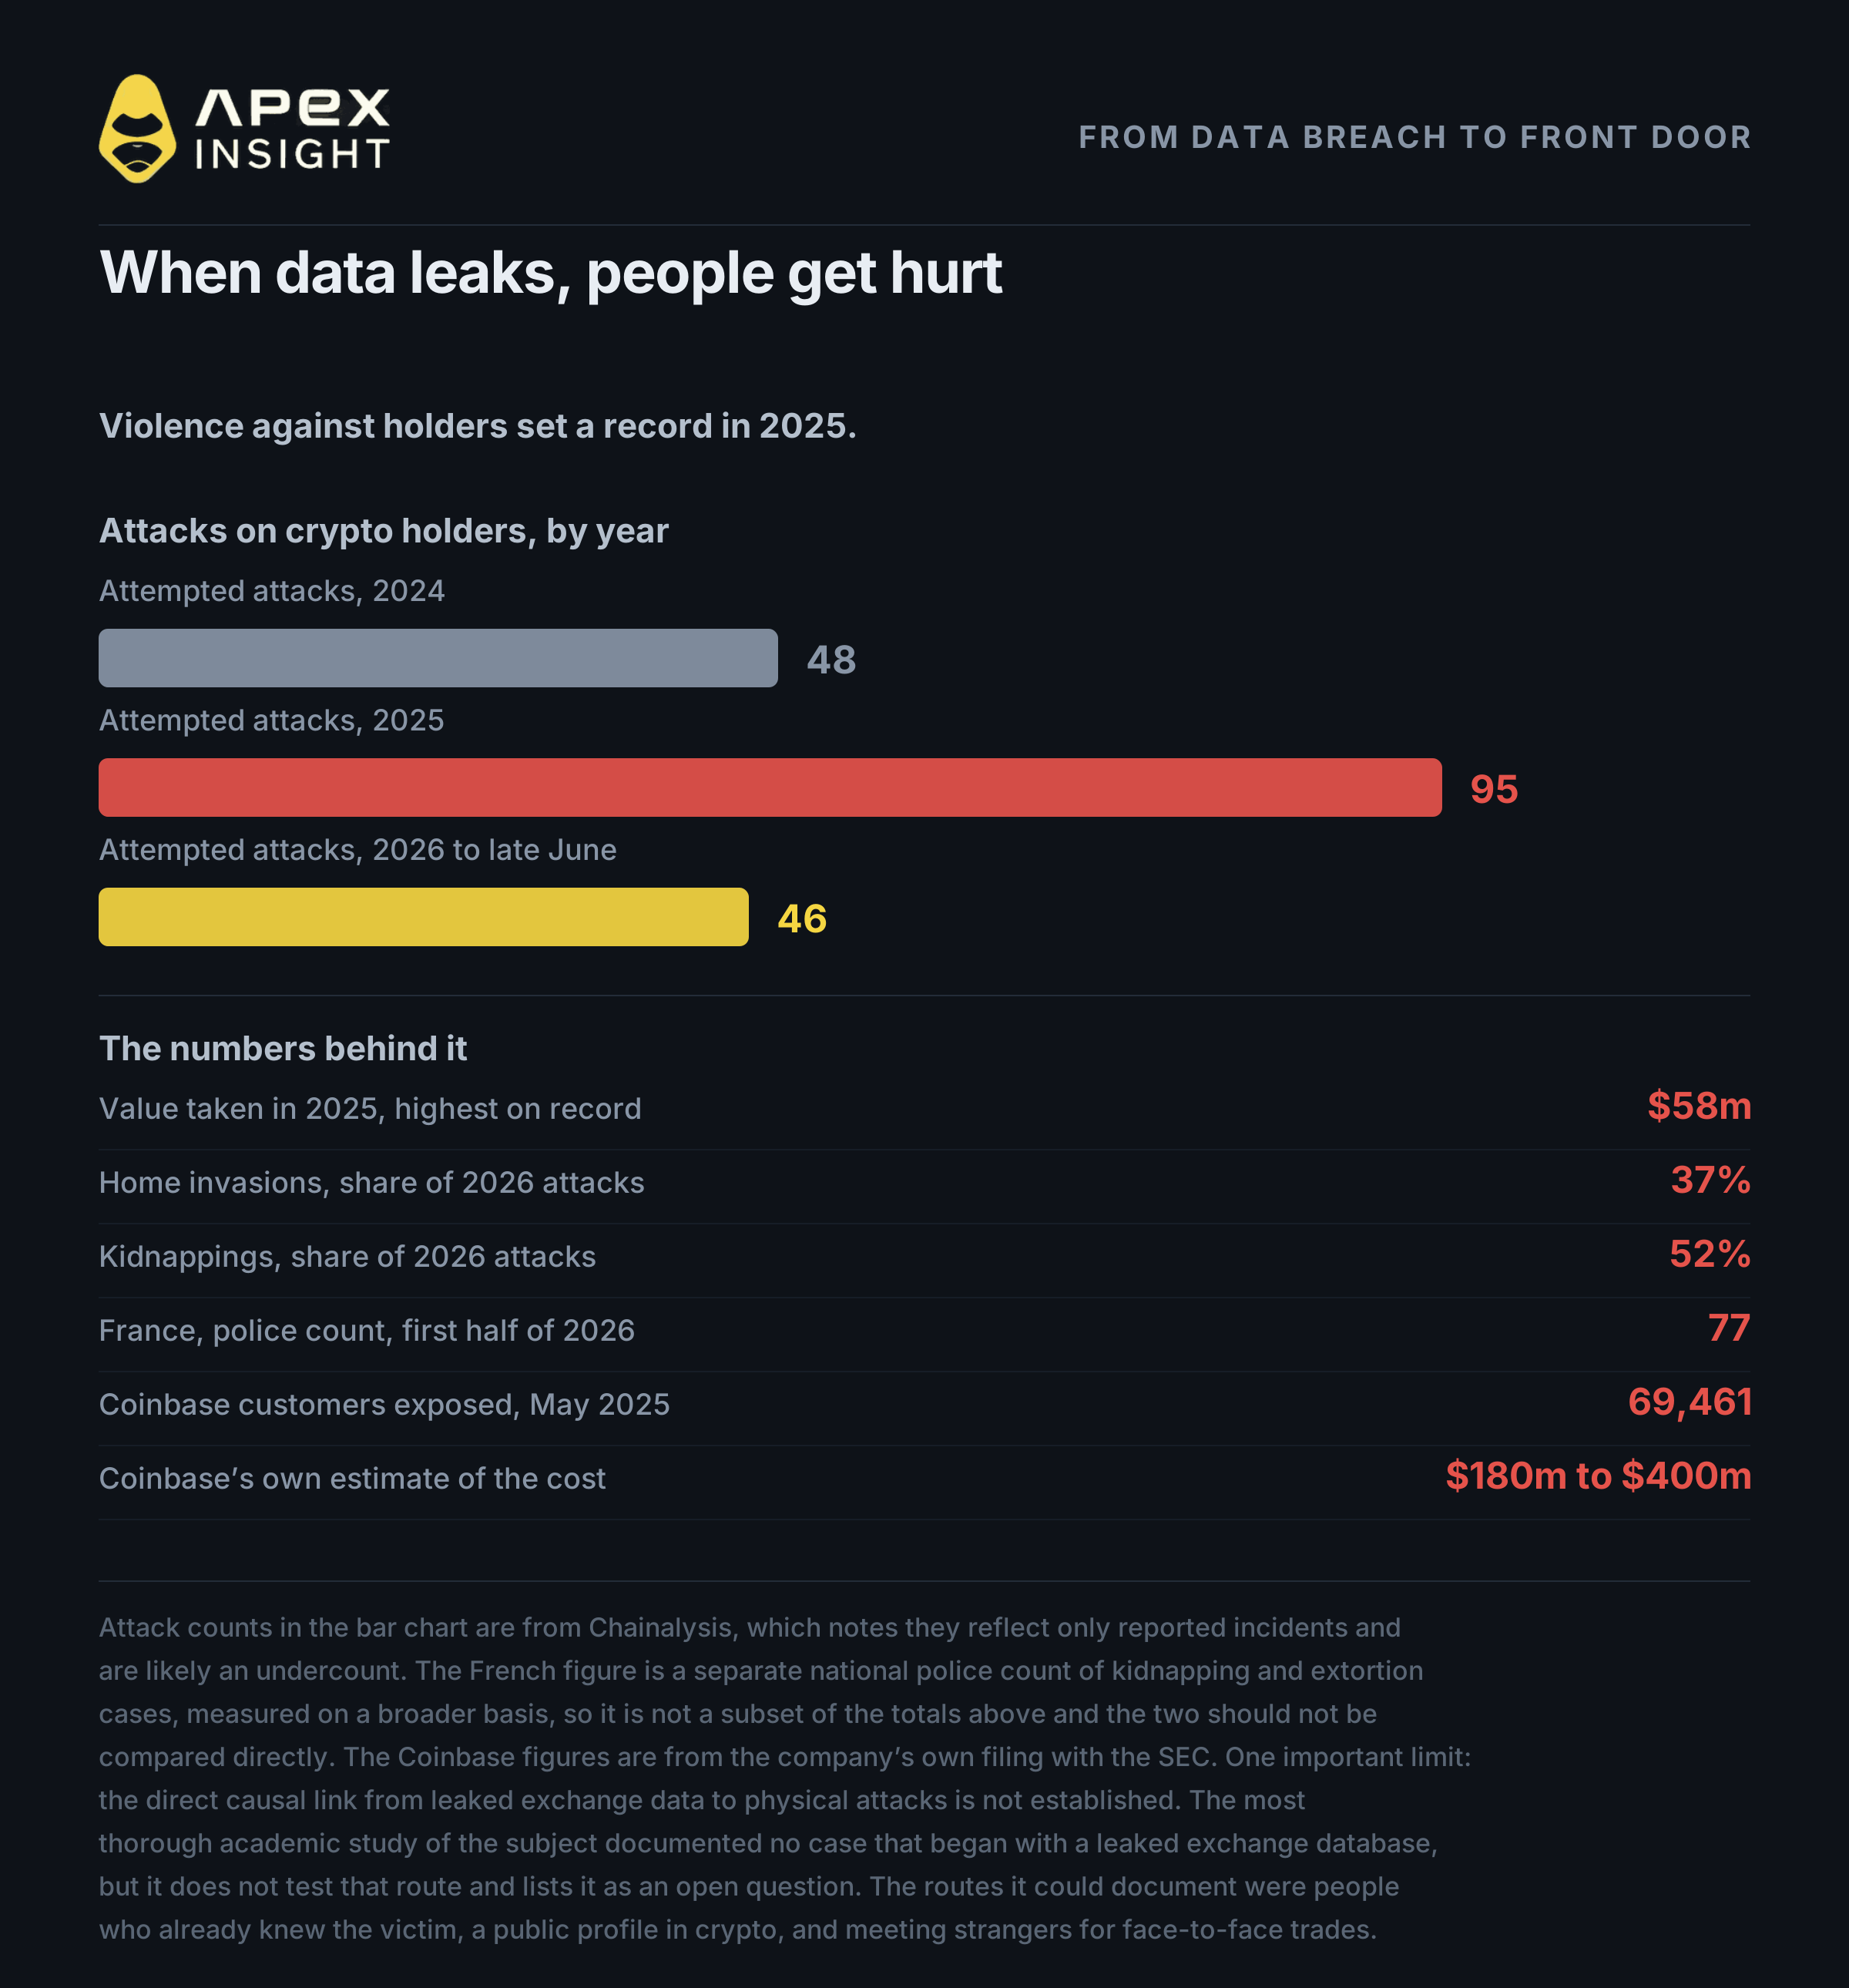
Esta es la sección que muchos se saltan. No lo hagas.
Tu exchange guarda tus documentos de identidad, tu domicilio y un registro de cuánto posees. Cuando esos datos escapan, el peligro deja de ser únicamente financiero.
Coinbase, mayo de 2025. Sobornaron a contratistas de soporte en el extranjero. Se filtraron nombres, direcciones, teléfonos, números de identidad parciales, imágenes de pasaportes y permisos de conducir y capturas de saldos de cuentas. El número de clientes afectados ascendió a 69.461, y Coinbase afirmó haber rechazado una extorsión de 20 millones de dólares.
Ledger, 2020. Aproximadamente un millón de direcciones de correo y registros detallados, incluidos domicilios de unos 272.000 clientes.
Mientras tanto, la violencia contra titulares de criptomonedas ha aumentado. Los datos de Chainalysis registraron 95 ataques intentados en 2025 y 58 millones de dólares sustraídos, la cifra más alta de la historia. En Francia se registraron 77 casos relacionados con criptomonedas durante el primer semestre de 2026.
Pero el vínculo directo entre los datos filtrados de un exchange y estos ataques no está demostrado. Los riesgos probados son más sencillos: no digas cuánto cripto posees, no quedes con desconocidos para intercambiar efectivo y vigila lo que revela tu perfil público.
6. La configuración que limita los daños
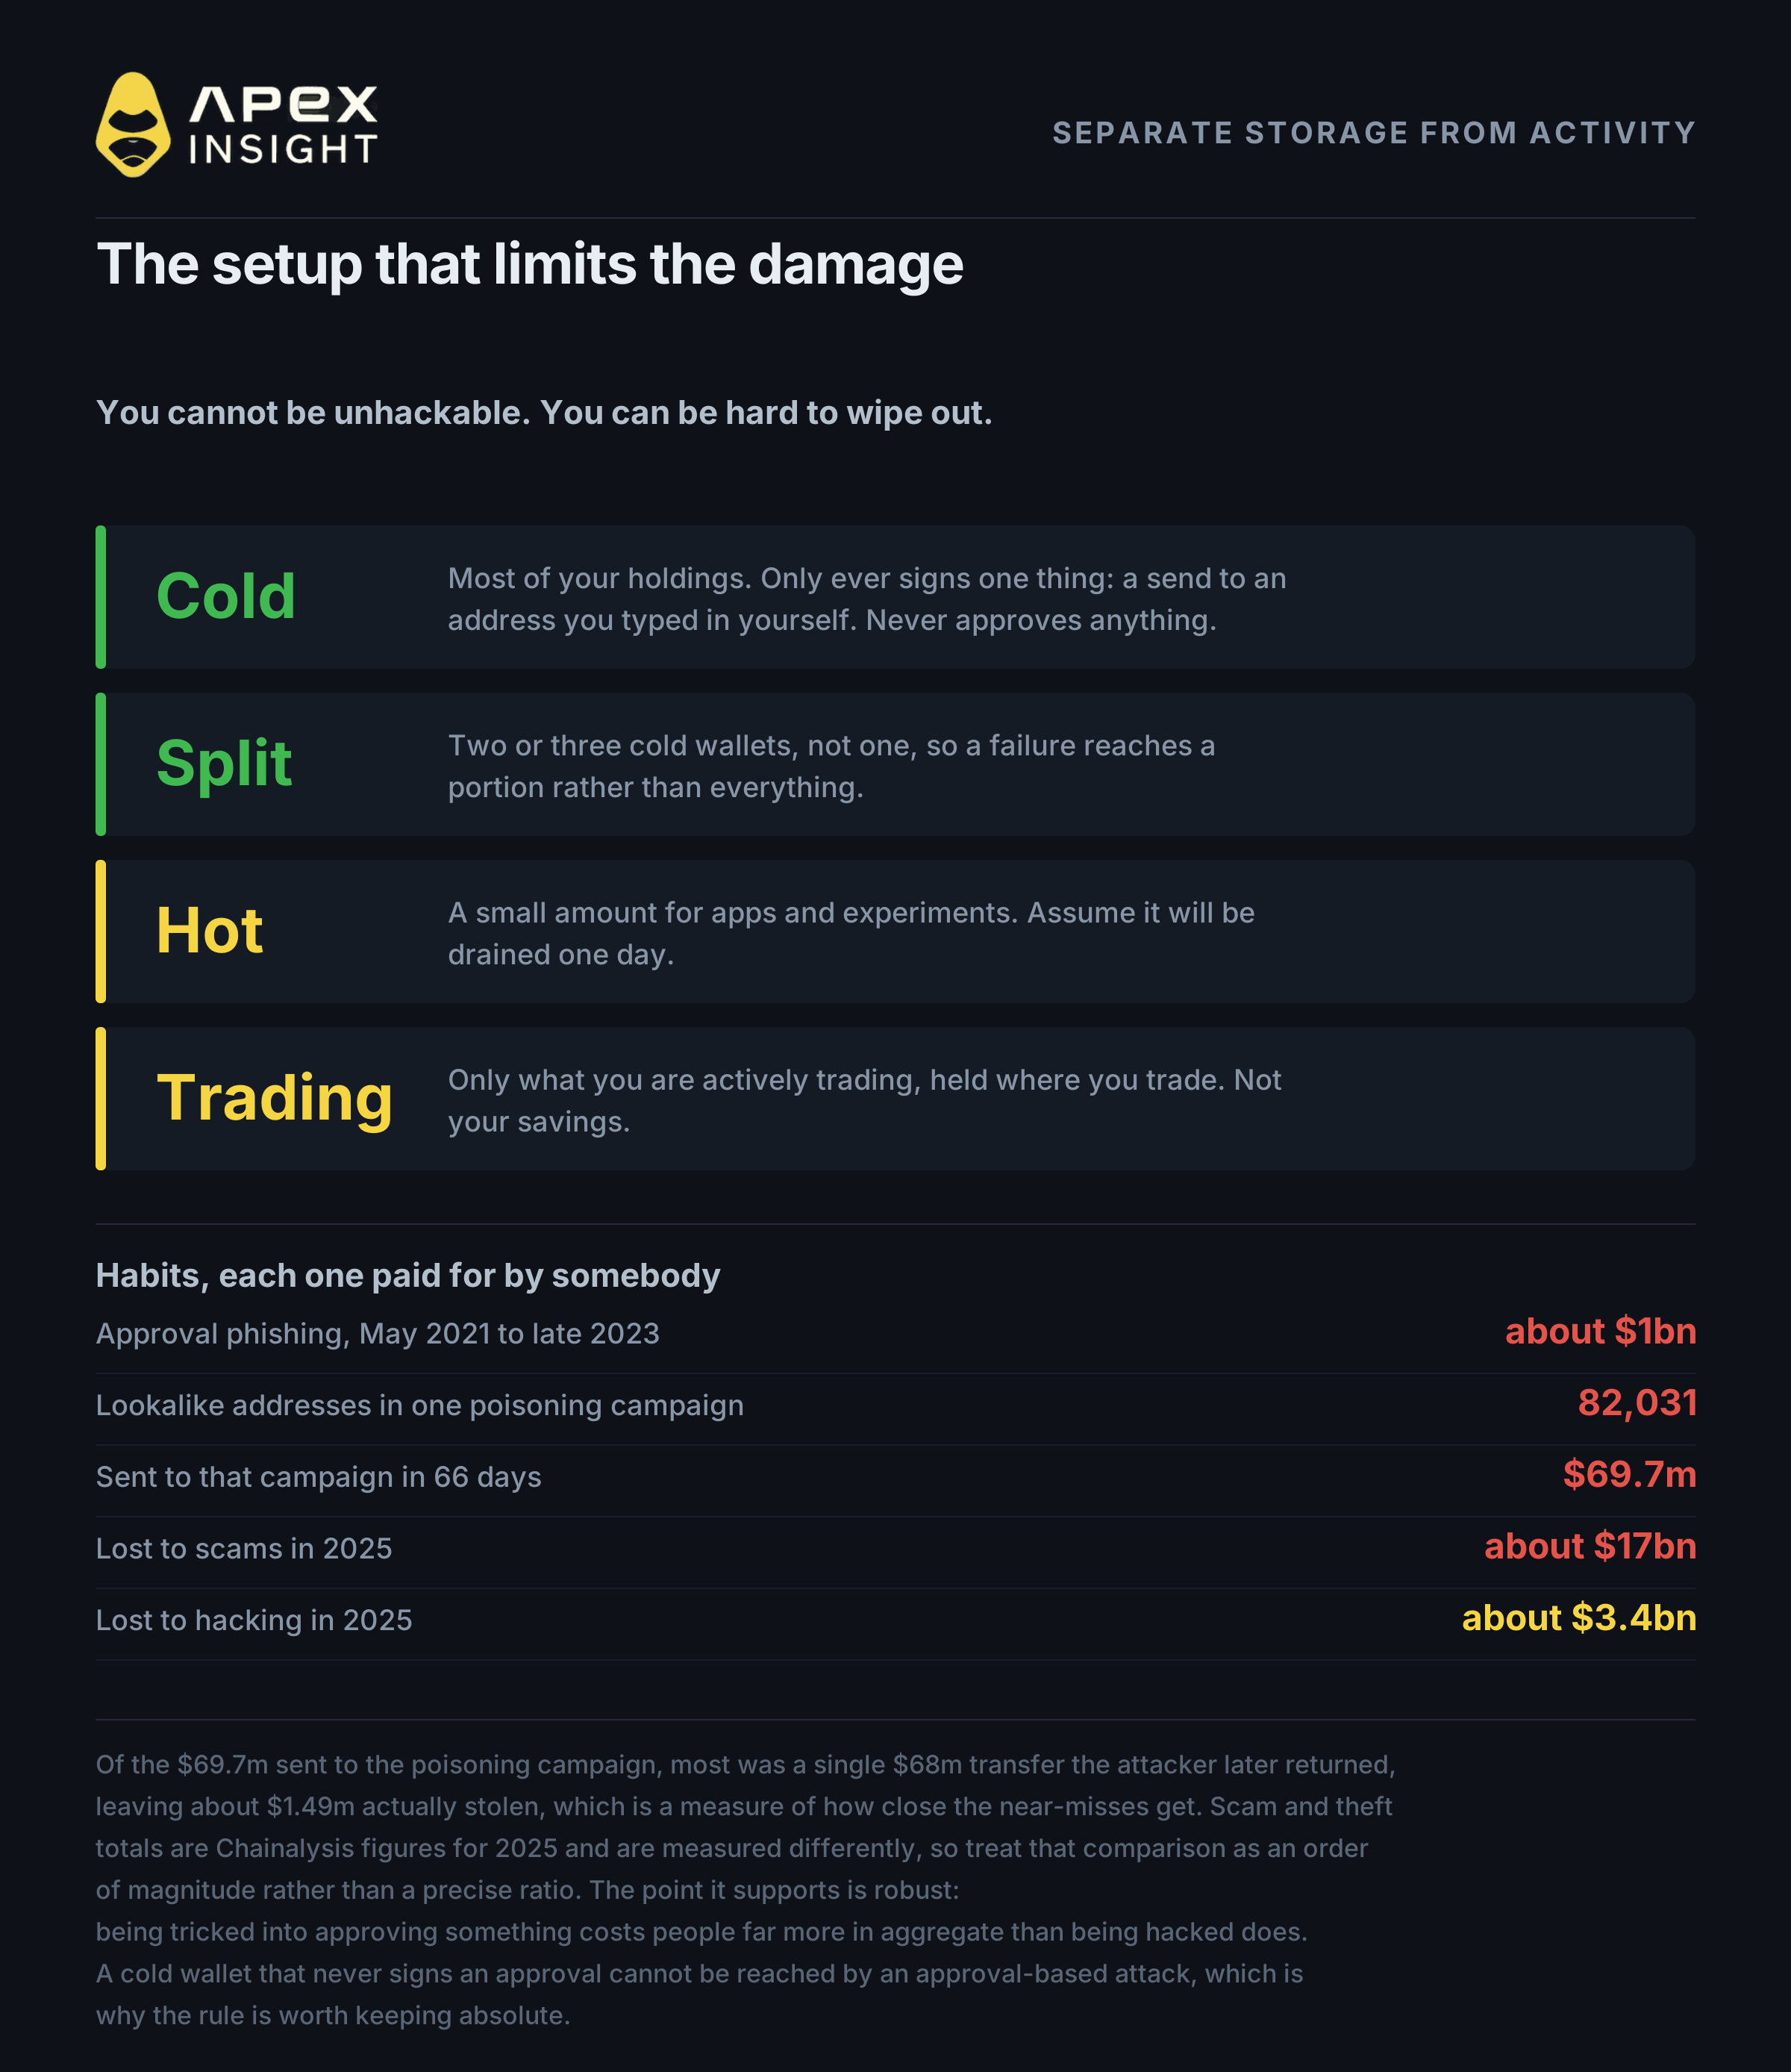
No puedes hacerte imposible de hackear. Sí puedes asegurarte de que un único fallo no se lo lleve todo.
Separa el almacenamiento de la actividad. No uses una sola cartera para custodiar ahorros, firmar transacciones, aprobar contratos y conectarte a webs.
Almacenamiento en frío. La mayoría de tus fondos, en una cartera física con una semilla generada por ti y protegida por una passphrase. Esta cartera solo debe firmar envíos a direcciones que hayas escrito tú. Nada de aprobaciones de contratos ni conexiones a webs.
Divídelo aún más. Usa dos o tres carteras frías en lugar de una.
Cartera caliente. Una cartera separada con una cantidad pequeña para conectarte a aplicaciones y probar cosas. Supón que acabará vaciada.
Capital de trading. Solo el dinero con el que operas activamente, separado de tus ahorros.
No introduzcas nunca tu frase semilla. Guárdala en papel o metal, sin conexión.
Revisa tus aprobaciones. Las aprobaciones antiguas siguen siendo permisos activos.
Comprueba la dirección completa. El envenenamiento de direcciones utiliza direcciones parecidas para engañarte.
Trata una oferta de trabajo como un ataque. Si un reclutador te envía código para ejecutar, sospecha.
Ralentiza el proceso cuando algo sea urgente. Los problemas de seguridad reales pueden esperar diez minutos.
En 2025 se perdieron 17.000 millones de dólares por estafas, frente a unos 3.400 millones por hackeos. Ser engañado costó aproximadamente cinco veces más que ser hackeado.
7. La ventaja de los DEX: nadie puede congelar tu retirada
Todo lo anterior protege las monedas que mantienes. Cuando operas, normalmente otra persona custodia tu dinero.
Los usuarios de Binance están aprendiendo ahora lo que significa. Sus monedas no fueron robadas: Binance afirma que los fondos están seguros y cubrirá las pérdidas. Pero a las 07:45 UTC del 30 de octubre todavía no podían retirar fondos. El riesgo de custodia no es solo el riesgo de robo; también es el riesgo de no poder salir.
Un exchange descentralizado cambia completamente el acuerdo. Conservas tus claves, el dinero nunca permanece en la cuenta de la empresa y ningún DEX puede suspender tu retirada como hizo Binance.
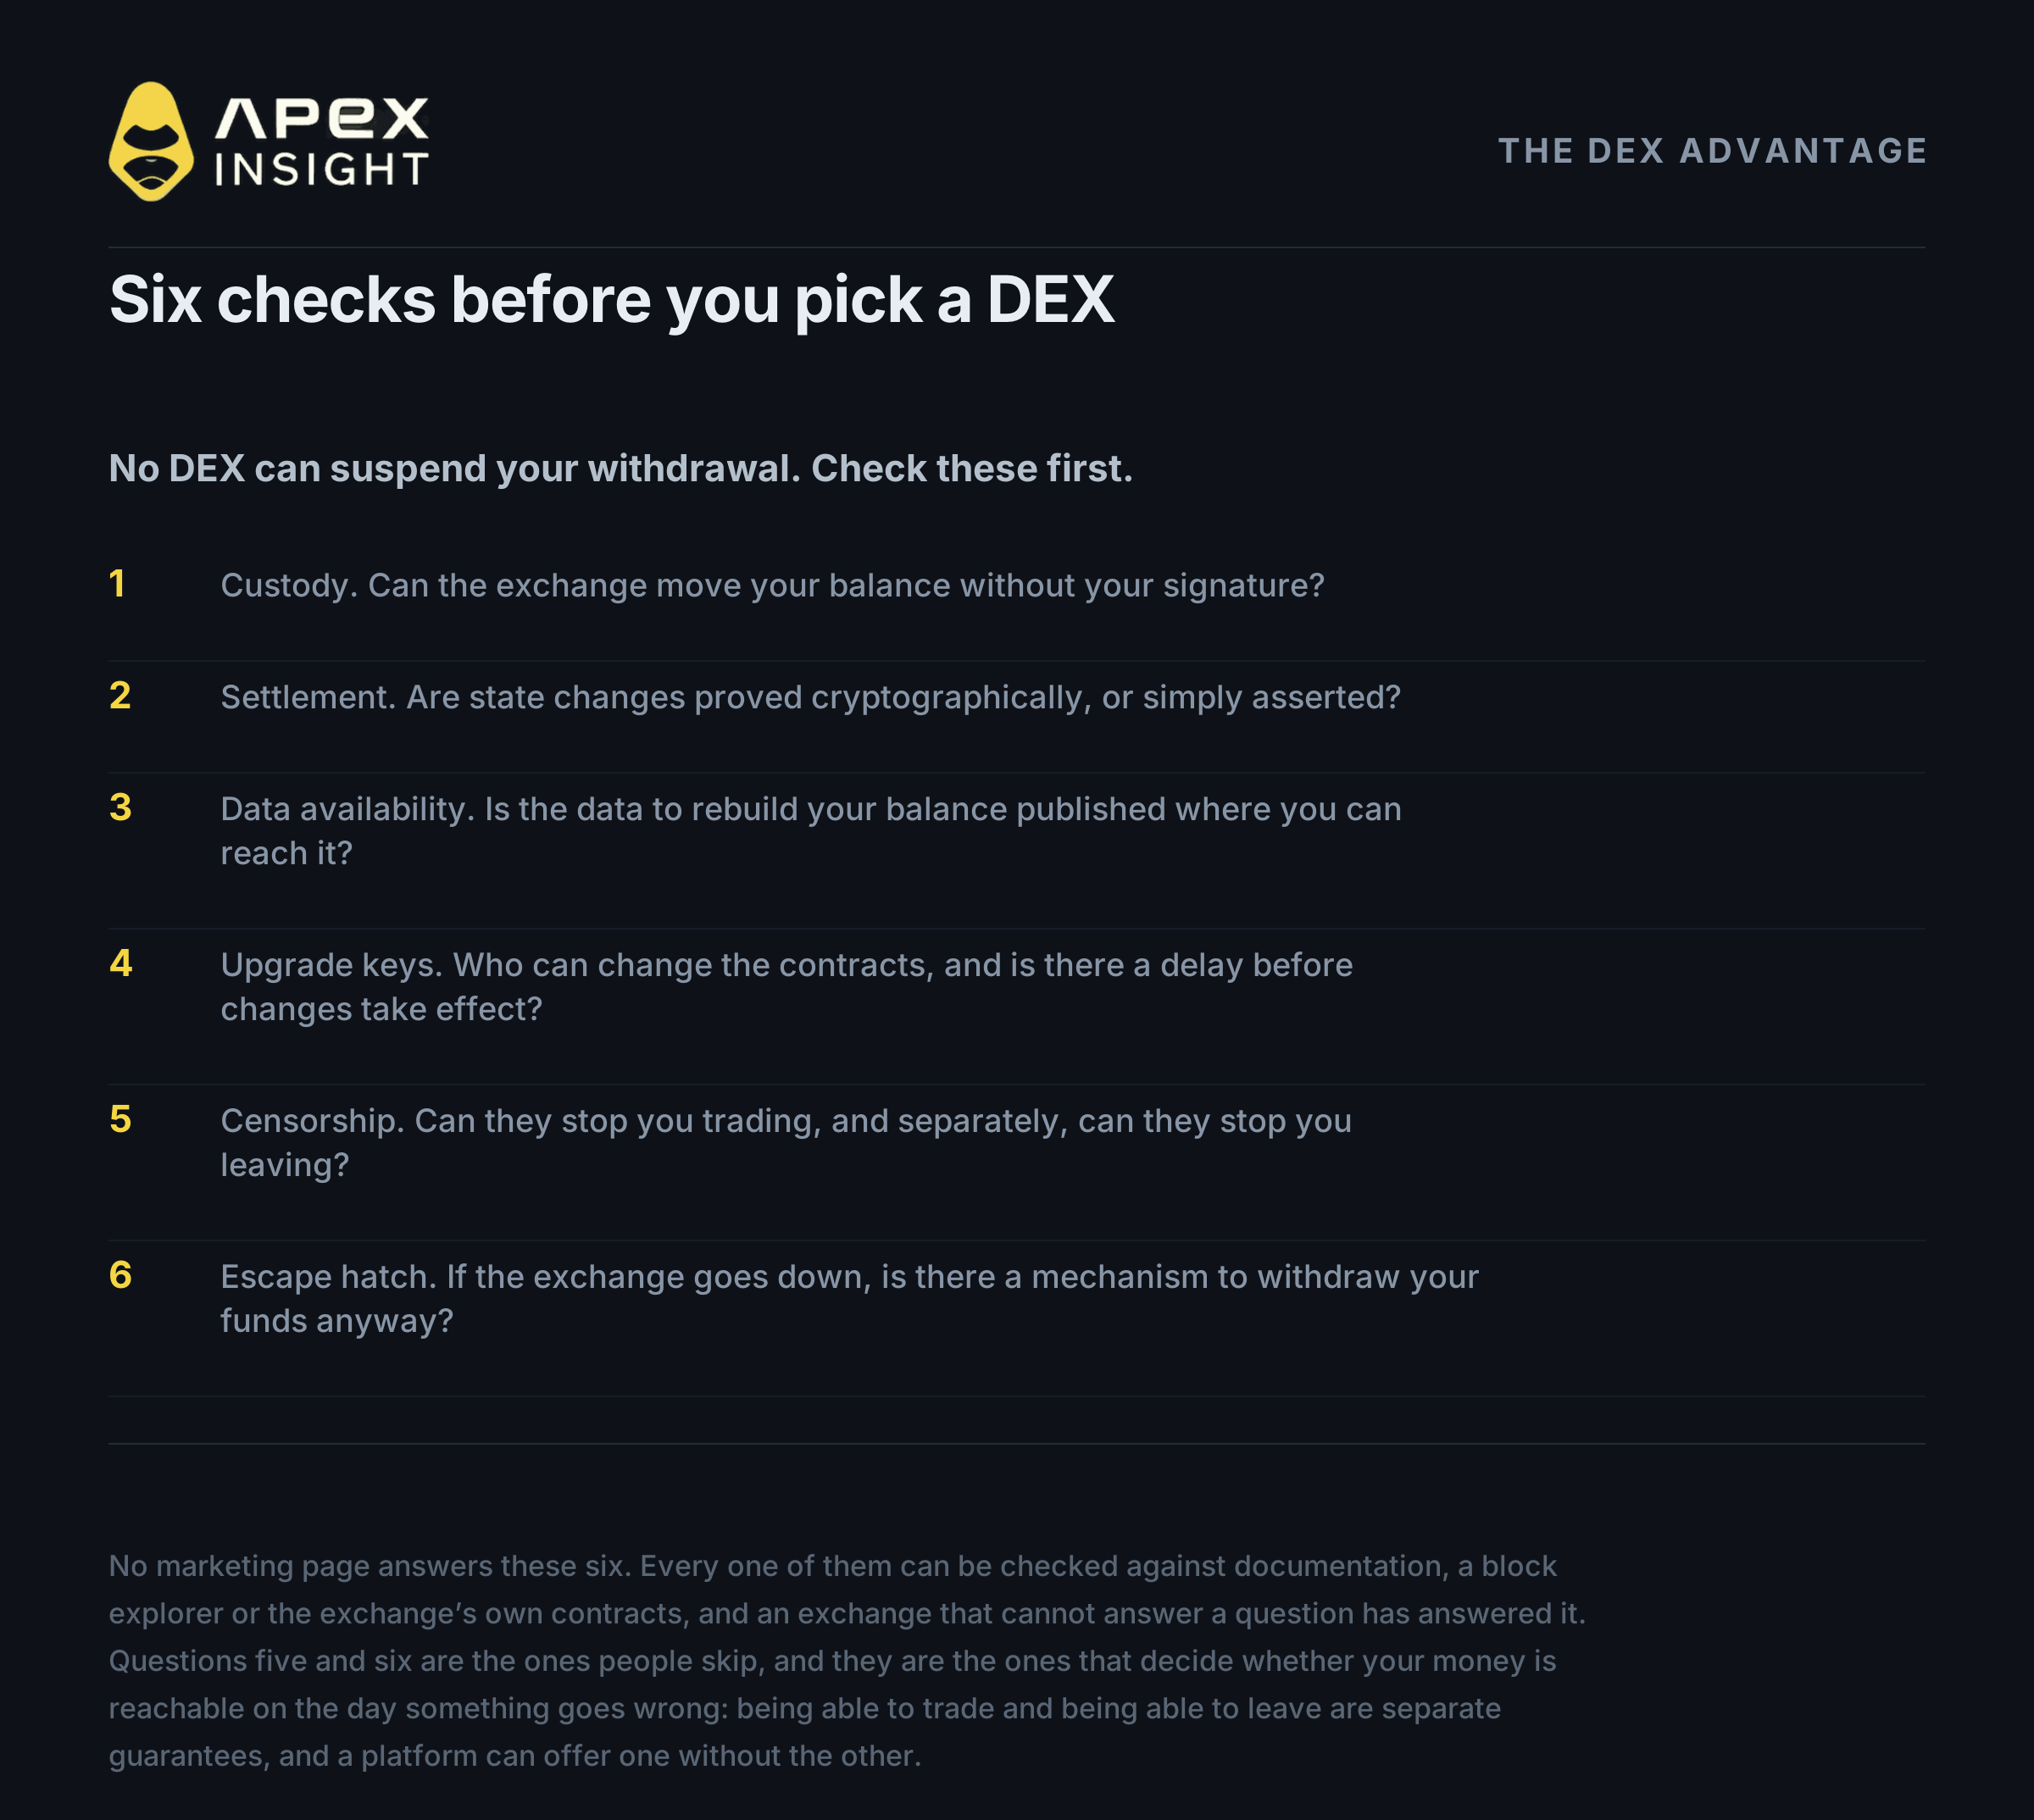
Seis comprobaciones antes de elegir un DEX:
Custodia. ¿Puede el exchange mover tu saldo sin tu firma?
Liquidación. ¿Los cambios de estado se demuestran criptográficamente?
Disponibilidad de datos. ¿Está publicado el dato necesario para reconstruir tu saldo?
Claves de actualización. ¿Quién puede cambiar los contratos y hay un retraso antes de que los cambios entren en vigor?
Censura. ¿Pueden impedirte operar y pueden impedirte salir?
Vía de escape. Si el exchange cae o se niega a procesar tu solicitud, ¿existe un mecanismo para sacar los fondos?
Existen dos diseños generales. El primero coloca todo el libro de órdenes on-chain. Hyperliquid es el ejemplo más conocido: órdenes, cancelaciones y ejecuciones son transacciones acordadas por un conjunto de validadores.
La consecuencia es que todo es público. Cualquiera puede consultar el tamaño de una posición, el precio de entrada, el apalancamiento, el beneficio no realizado y el precio de liquidación.
El segundo mantiene el libro de órdenes off-chain y demuestra los resultados on-chain. Eso es lo que hace ApeX Omni.
Tus fondos están en los contratos inteligentes de zkLink, no en las carteras de ApeX, por lo que no podemos mover tu saldo. Las operaciones se liquidan mediante pruebas de validez de conocimiento cero y las posiciones permanecen privadas.
También existe una vía de retirada forzosa. Puedes enviar una solicitud directamente al contrato en la cadena base, sin pasar por ApeX, y el secuenciador debe procesarla. Si el sistema se abandonara, el protocolo incluye una salida basada en pruebas que no requiere nuestra cooperación.
Hay dos límites importantes: esta vía cubre el colateral, no las posiciones abiertas, y todavía no se ha utilizado en producción. Evita que tu dinero quede atrapado, pero no evita que seas liquidado.
Race to the Top 50 sigue activo
ApeX organiza una competición de trading hasta el 5 de noviembre a las 10:00 UTC, con un fondo de premios de hasta 10.000 USDT, distribuido hasta el puesto 50.
Las reglas completas y la tabla de premios están en el anuncio de Race to the Top 50.
Operar con contratos perpetuos implica un alto nivel de riesgo y puede provocar la pérdida total de tu posición. El apalancamiento aumenta tanto las ganancias como las pérdidas. Nada de este artículo constituye asesoramiento financiero ni una garantía de seguridad. Investiga por tu cuenta y nunca arriesgues más de lo que puedas permitirte perder.
Si necesitas ayuda, puedes contactar con nuestro equipo en Discord.
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Las cifras de Binance corresponden a lo informado a las 07:45 UTC del 30 de octubre de 2026 y cambiarán. La causa es un hallazgo preliminar de Binance y no ha sido confirmada de forma independiente. Las estimaciones de pérdidas de carteras físicas difieren según la fuente. El vínculo entre los datos filtrados de exchanges y los ataques físicos se presenta explícitamente como no probado. La arquitectura de ApeX se verificó mediante la documentación de zkLink y los contratos desplegados. La vía de retirada forzosa cubre el colateral, no las posiciones abiertas, y no se ha utilizado en producción en ApeX Omni.




