


Publicado el 20 de noviembre de 2026
En noviembre de 2026, dos DEX de perpetuos registraron salidas de fondos no autorizadas de cuentas de usuarios y creadores de mercado. Lo llamativo no fueron las cantidades, sino qué permaneció intacto mientras el dinero se movía.
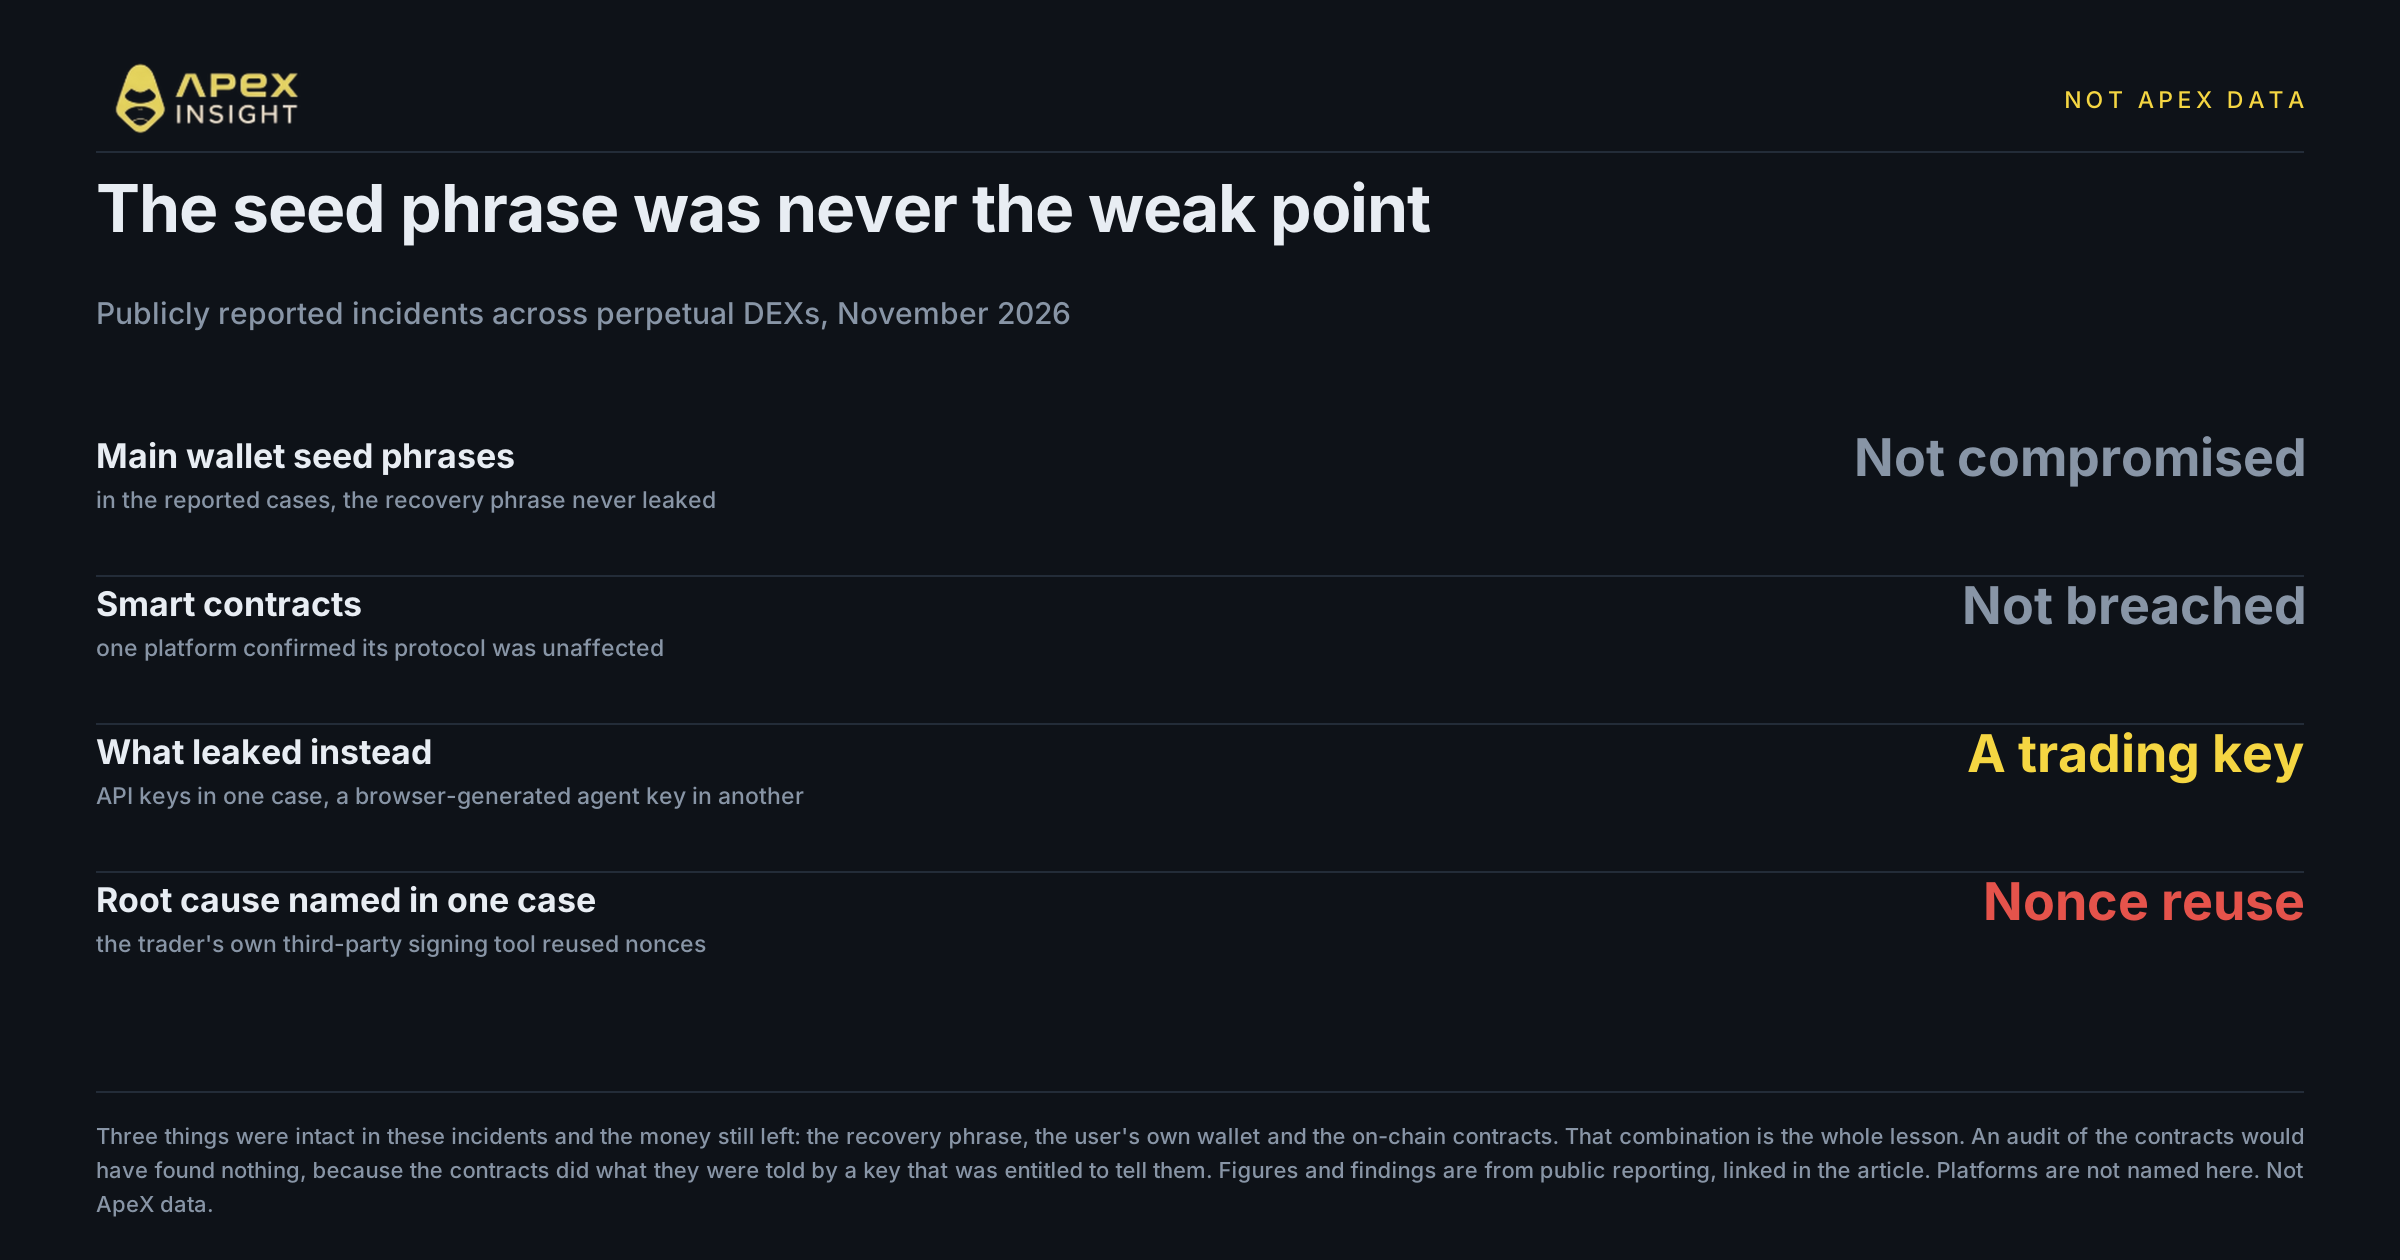
En ambos casos, las frases semilla nunca se vieron comprometidas y los contratos inteligentes nunca fueron vulnerados. En un caso, el titular de la cuenta afirmó que no se firmó ninguna transacción y la clave privada de la cartera no quedó expuesta. Una auditoría del contrato no habría encontrado nada incorrecto: los contratos hicieron exactamente lo que les indicó una clave debidamente autorizada.
Entonces, ¿por qué los atacantes buscan claves de trading en lugar de carteras? Porque en algunas plataformas una clave de trading vale tanto como una cartera. Si una sola credencial puede colocar órdenes y mover fondos, robarla equivale a robar la cartera y es mucho más fácil conseguirla.
Este artículo explica qué falló realmente y cómo ApeX Omni está diseñado para que una sola credencial filtrada no pueda alcanzar tu saldo.
La frase semilla nunca fue el punto débil
Dos incidentes ocurridos en la misma quincena muestran el patrón.
El 16 de noviembre, un DEX de perpetuos pausó los retiros tras una brecha vinculada a una clave API de trading filtrada y afirmó que su protocolo y sus contratos inteligentes no se habían visto afectados. En un solo retiro salieron unos 10,4 millones de USDC y los investigadores situaron el total cerca de 15,5 millones de dólares en dos cuentas de creadores de mercado.
Su análisis posterior atribuyó la filtración al software de firma que el trader utilizaba fuera de la plataforma. Este reutilizaba nonces criptográficos, de modo que cualquiera que observara las firmas resultantes podía reconstruir la clave privada. Los retiros se reabrieron ese mismo día y el mecanismo guardian congeló lo que quedaba, permitiendo al consejo de seguridad devolver unos 5 millones de dólares al trader afectado.
Este detalle importa: la plataforma dijo que su propio código no era responsable, respondió en pocas horas y recuperó aproximadamente la mitad de lo que salió del contrato. El dinero aun así salió porque una credencial tenía permiso para moverlo.
Cuatro días antes, un usuario de otra plataforma alegó que una clave de agente vació su cuenta en 44 minutos, con 33 bitcoin vendidos y unos 4,56 millones de USDT movidos en siete transferencias internas. La plataforma dijo que había creado un equipo de investigación. La acusación es el relato del usuario, no un hallazgo confirmado.
Si dejamos las cantidades aparte, lo común es evidente: la frase de recuperación estaba segura, la cartera del usuario estaba segura y el código on-chain estaba seguro. El dinero se fue de todos modos.
Por eso “nuestros contratos están auditados” es una respuesta incompleta a “¿están seguros mis fondos?”. Una auditoría examina si los contratos hacen lo que se les ordena, no quién tiene permiso para ordenárselo.
Una clave no debería tener ambos poderes
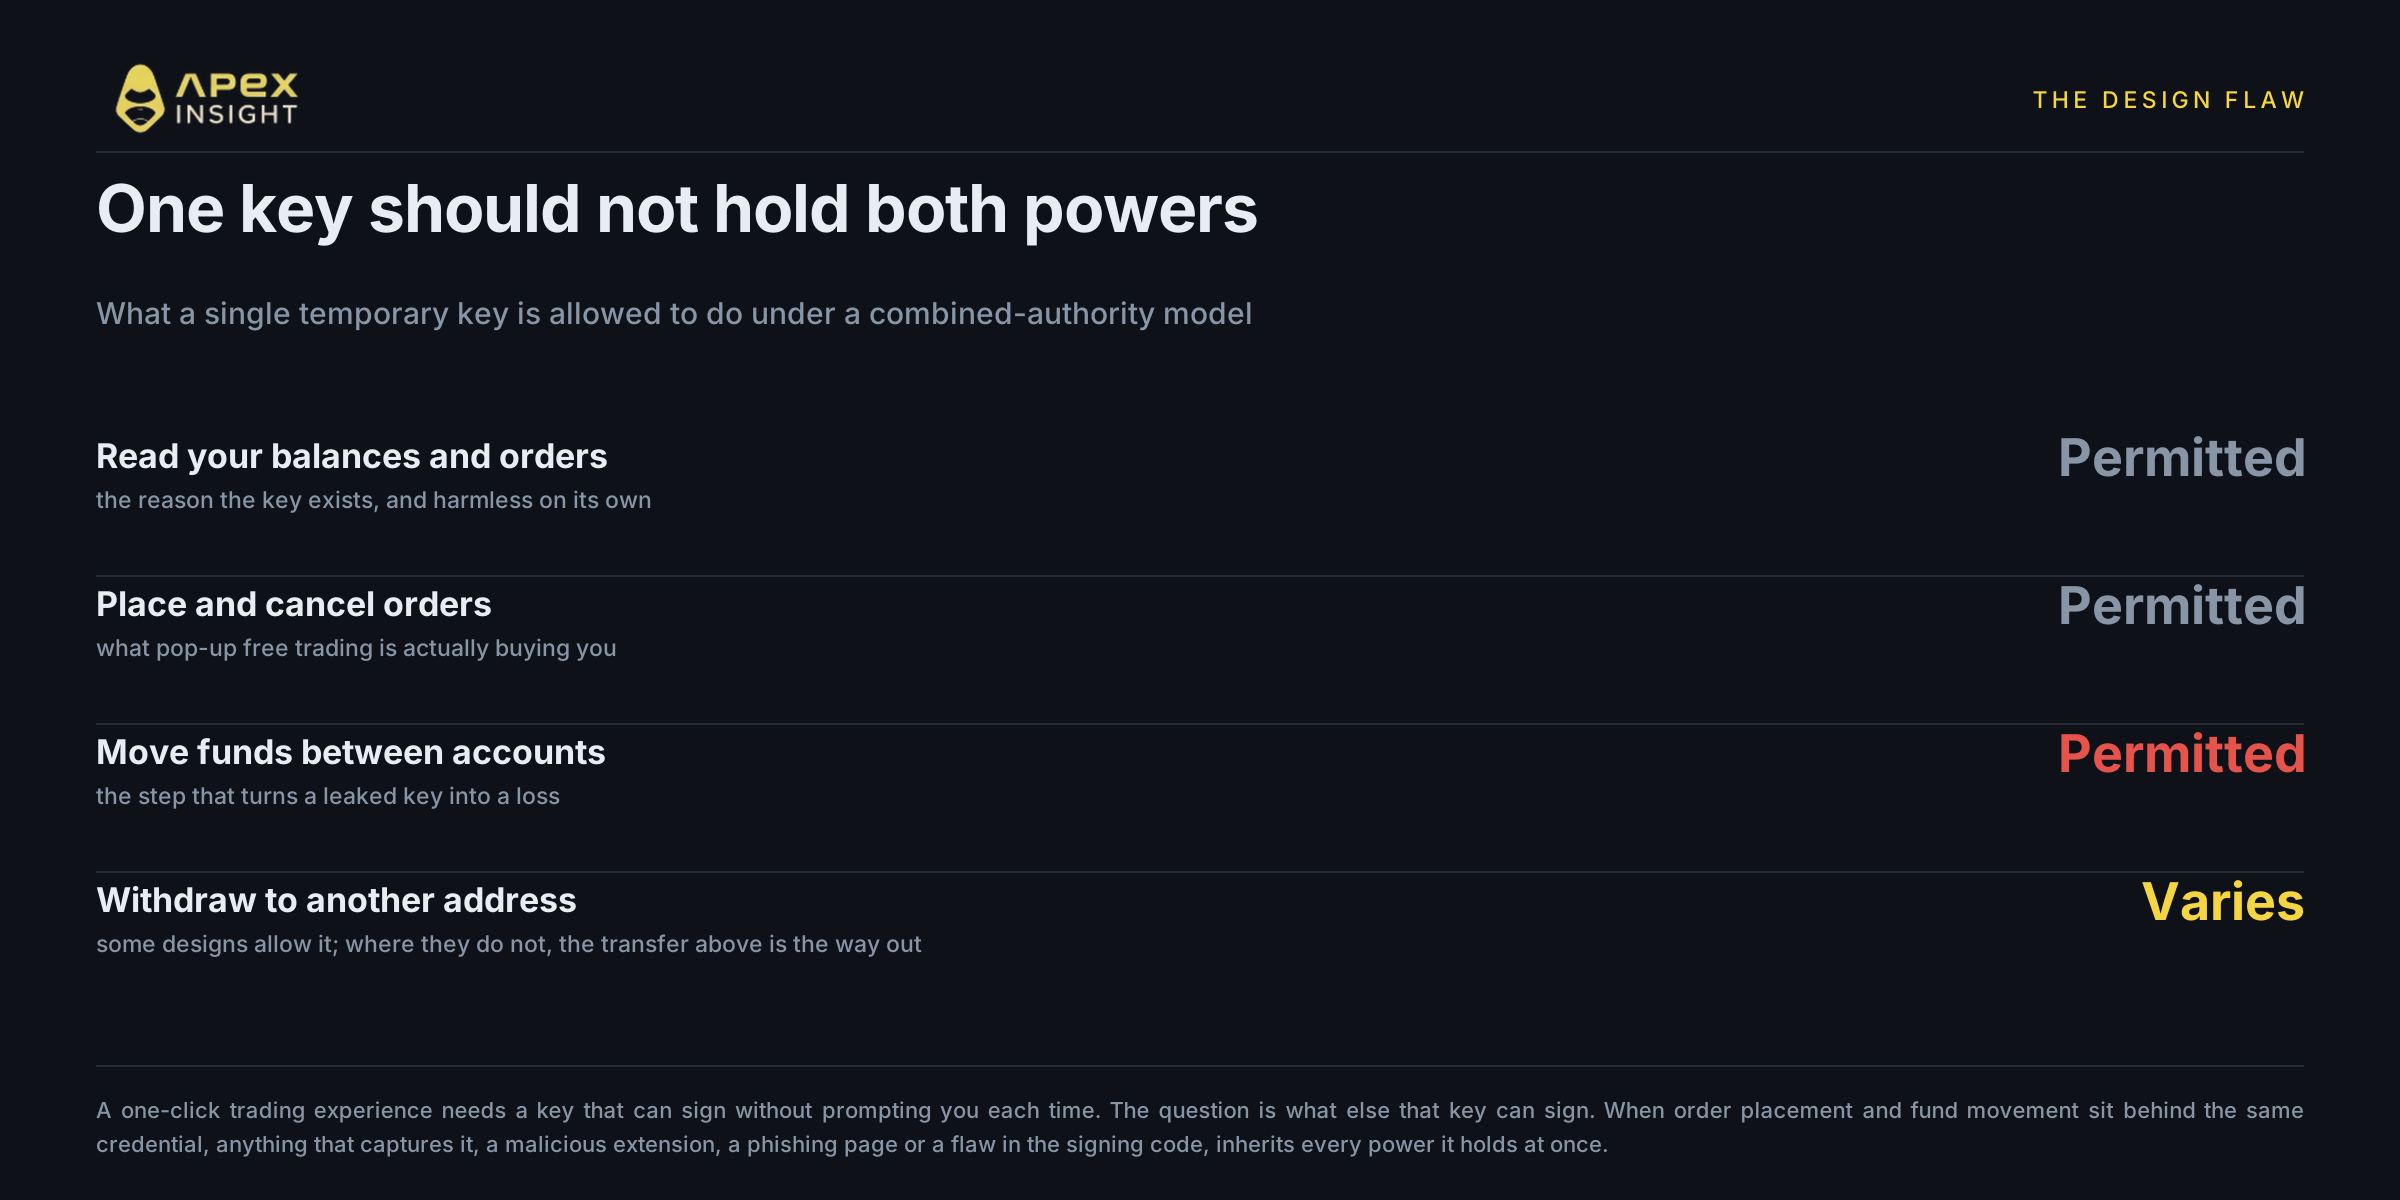
El trading de perpetuos tiene un problema de experiencia de usuario. Firmar cada orden en una ventana de la cartera resulta impracticable a cualquier velocidad, así que las plataformas generan una clave temporal en el navegador que firma en tu nombre sin pedir confirmación. Es algo razonable y habitual en el sector.
La pregunta es qué más puede firmar esa clave.
En un modelo de autoridad combinada, una credencial puede leer tu cuenta, colocar y cancelar órdenes, mover fondos entre cuentas y, en algunos diseños, retirar fondos. Cada permiso es defendible por separado; juntos significan que cualquier cosa que capture la clave hereda todos sus poderes de una vez. Una extensión maliciosa, una página de phishing o un fallo del código de firma no necesita tu frase semilla: ya tiene algo que la capa de liquidación obedecerá.
La transferencia interna es el paso más importante y el que más se pasa por alto. Una clave que no puede retirar a una dirección externa sigue siendo peligrosa si puede mover valor entre cuentas, porque un atacante que controle la cuenta de destino solo necesita ejecutar la transferencia. Es parecido a lo que describieron los informes posteriores de aquel caso: las API keys no podían mover fondos directamente desde la cuenta de la víctima a una cartera externa, así que el valor se trasladó internamente a un fondo controlado por el atacante y salió desde allí.
ApeX Omni separa el acceso en dos sistemas de claves
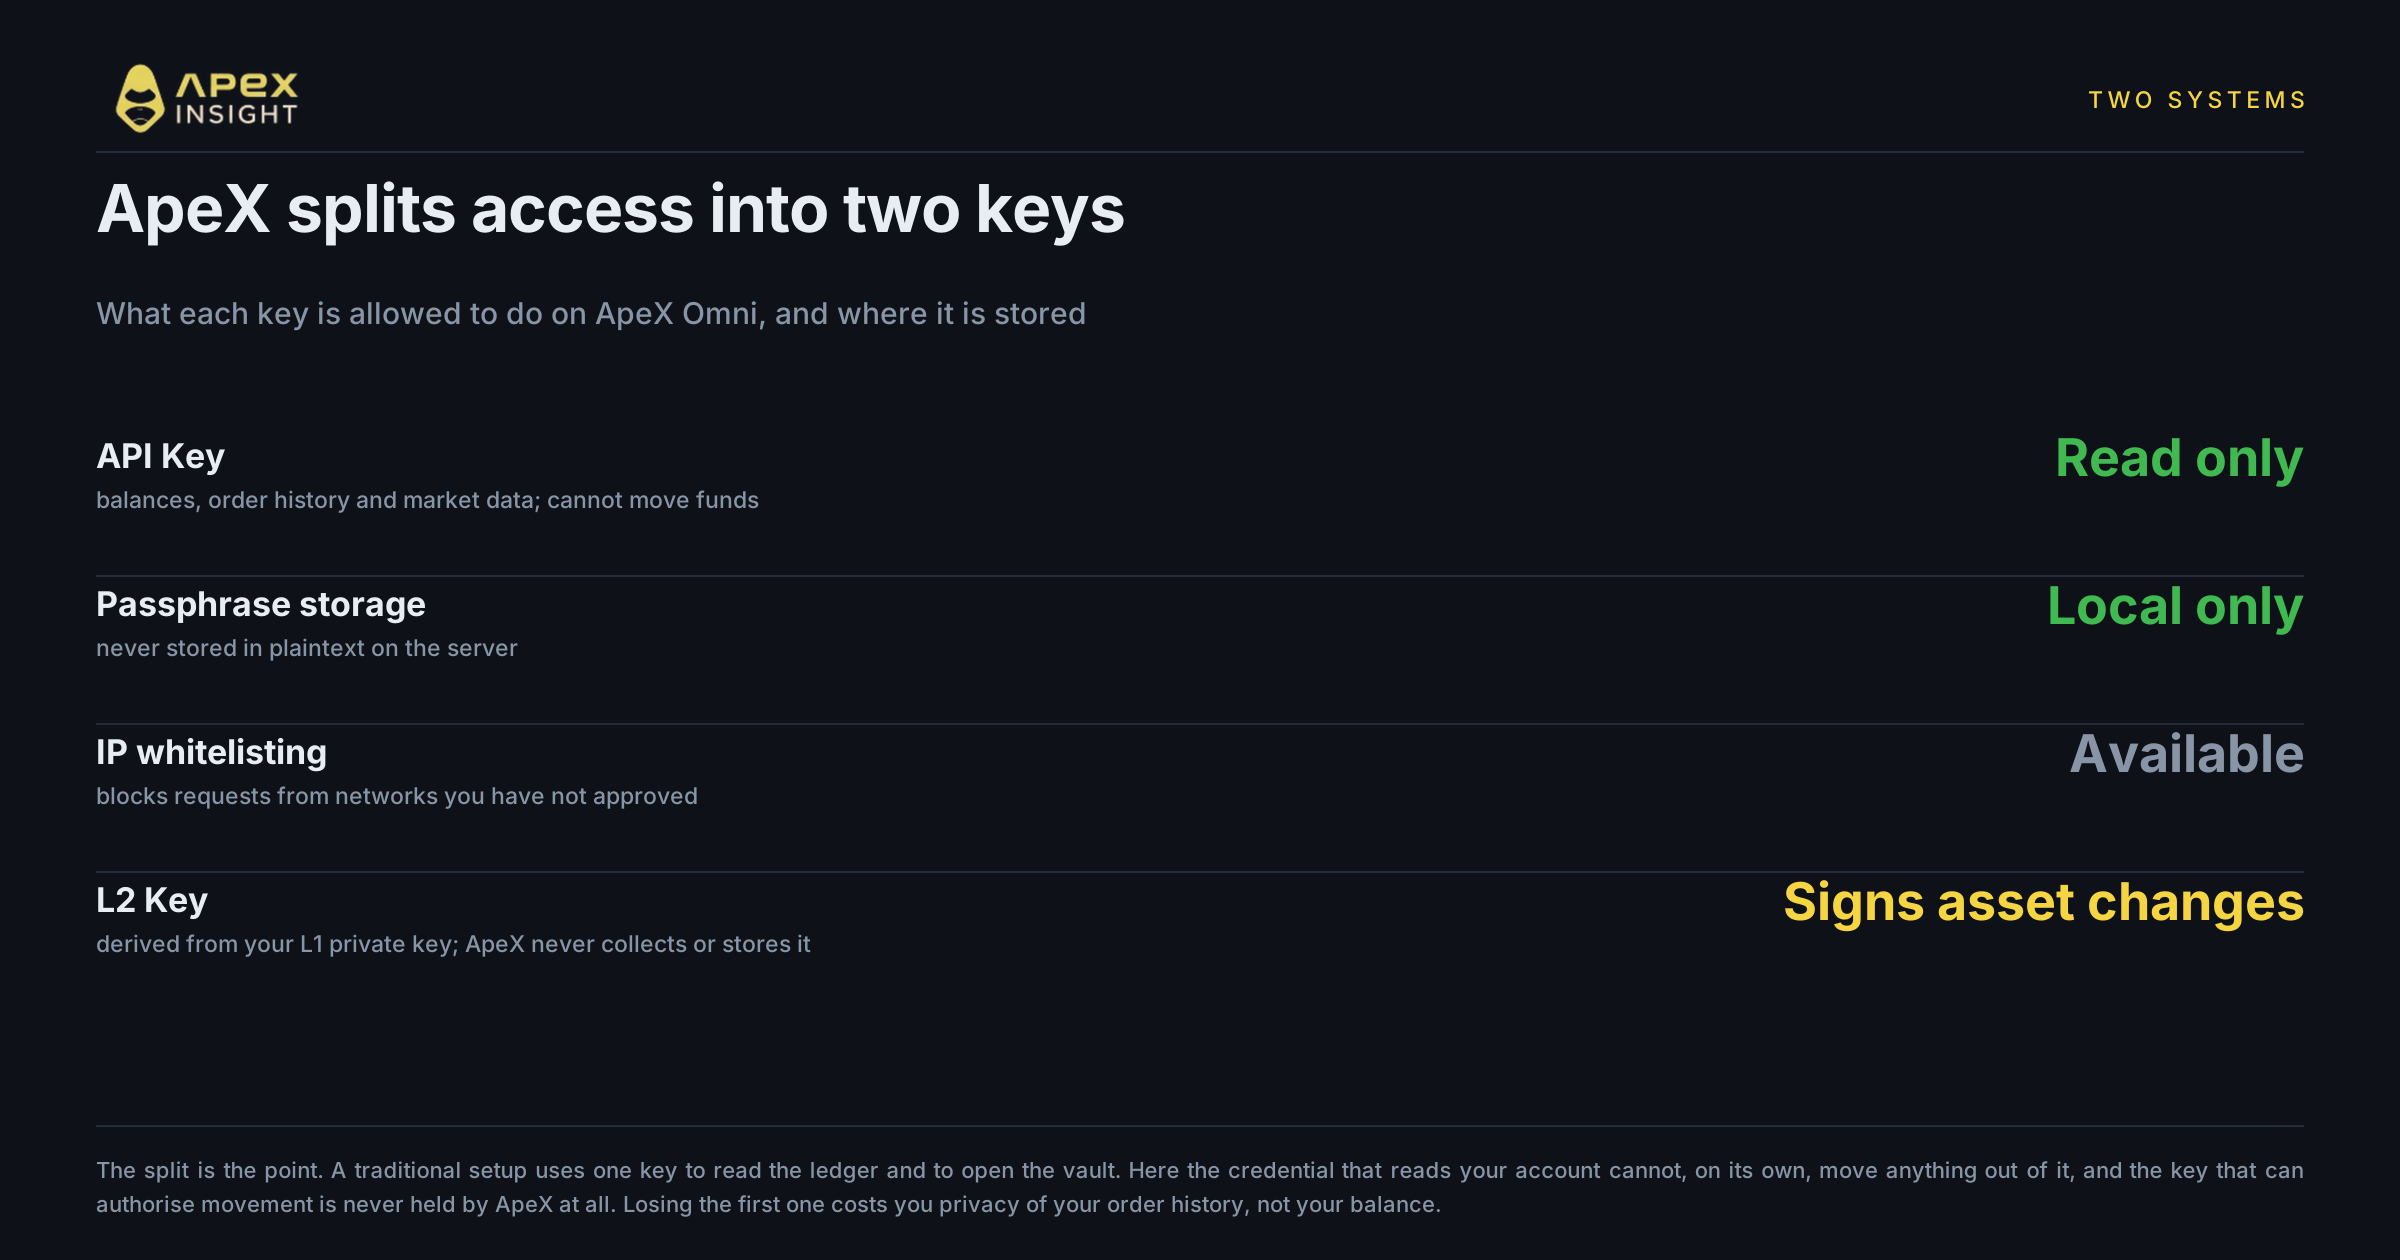
Una configuración tradicional de clave única usa la misma clave para consultar el libro mayor y abrir la cámara acorazada. ApeX Omni separa esas tareas en dos sistemas independientes.
La API Key es un inspector de solo lectura. Se genera al conectar una cartera e iniciar sesión y consta de una Key, un Secret y una Passphrase personalizada. Solo permite leer saldos, historial de órdenes y datos de mercado; no puede iniciar movimientos de fondos. El servidor nunca almacena la Passphrase en texto plano, de modo que las credenciales permanecen en tu dispositivo y no en un almacén central que se convierta en objetivo. También admite vinculación con una lista blanca de IP: una vez activada, rechaza solicitudes de redes no aprobadas aunque las credenciales queden expuestas.
La L2 Key firma los cambios en el estado de los activos. Es un par de claves asimétricas derivado de forma determinista de tu clave privada de la red principal de Ethereum. ApeX no lo recopila ni lo almacena. Eso es lo que significa en la práctica no custodial: no existe de nuestro lado una copia de la clave de firma que pueda filtrarse, ser incautada o gestionarse mal.
La consecuencia útil es el alcance de cada pérdida. Si se filtra tu API Key, un atacante sabrá qué tienes y qué has negociado. Es un problema de privacidad, pero no de solvencia por sí solo, porque la credencial no puede mover nada sin ayuda.
Mover dinero requiere ambas firmas
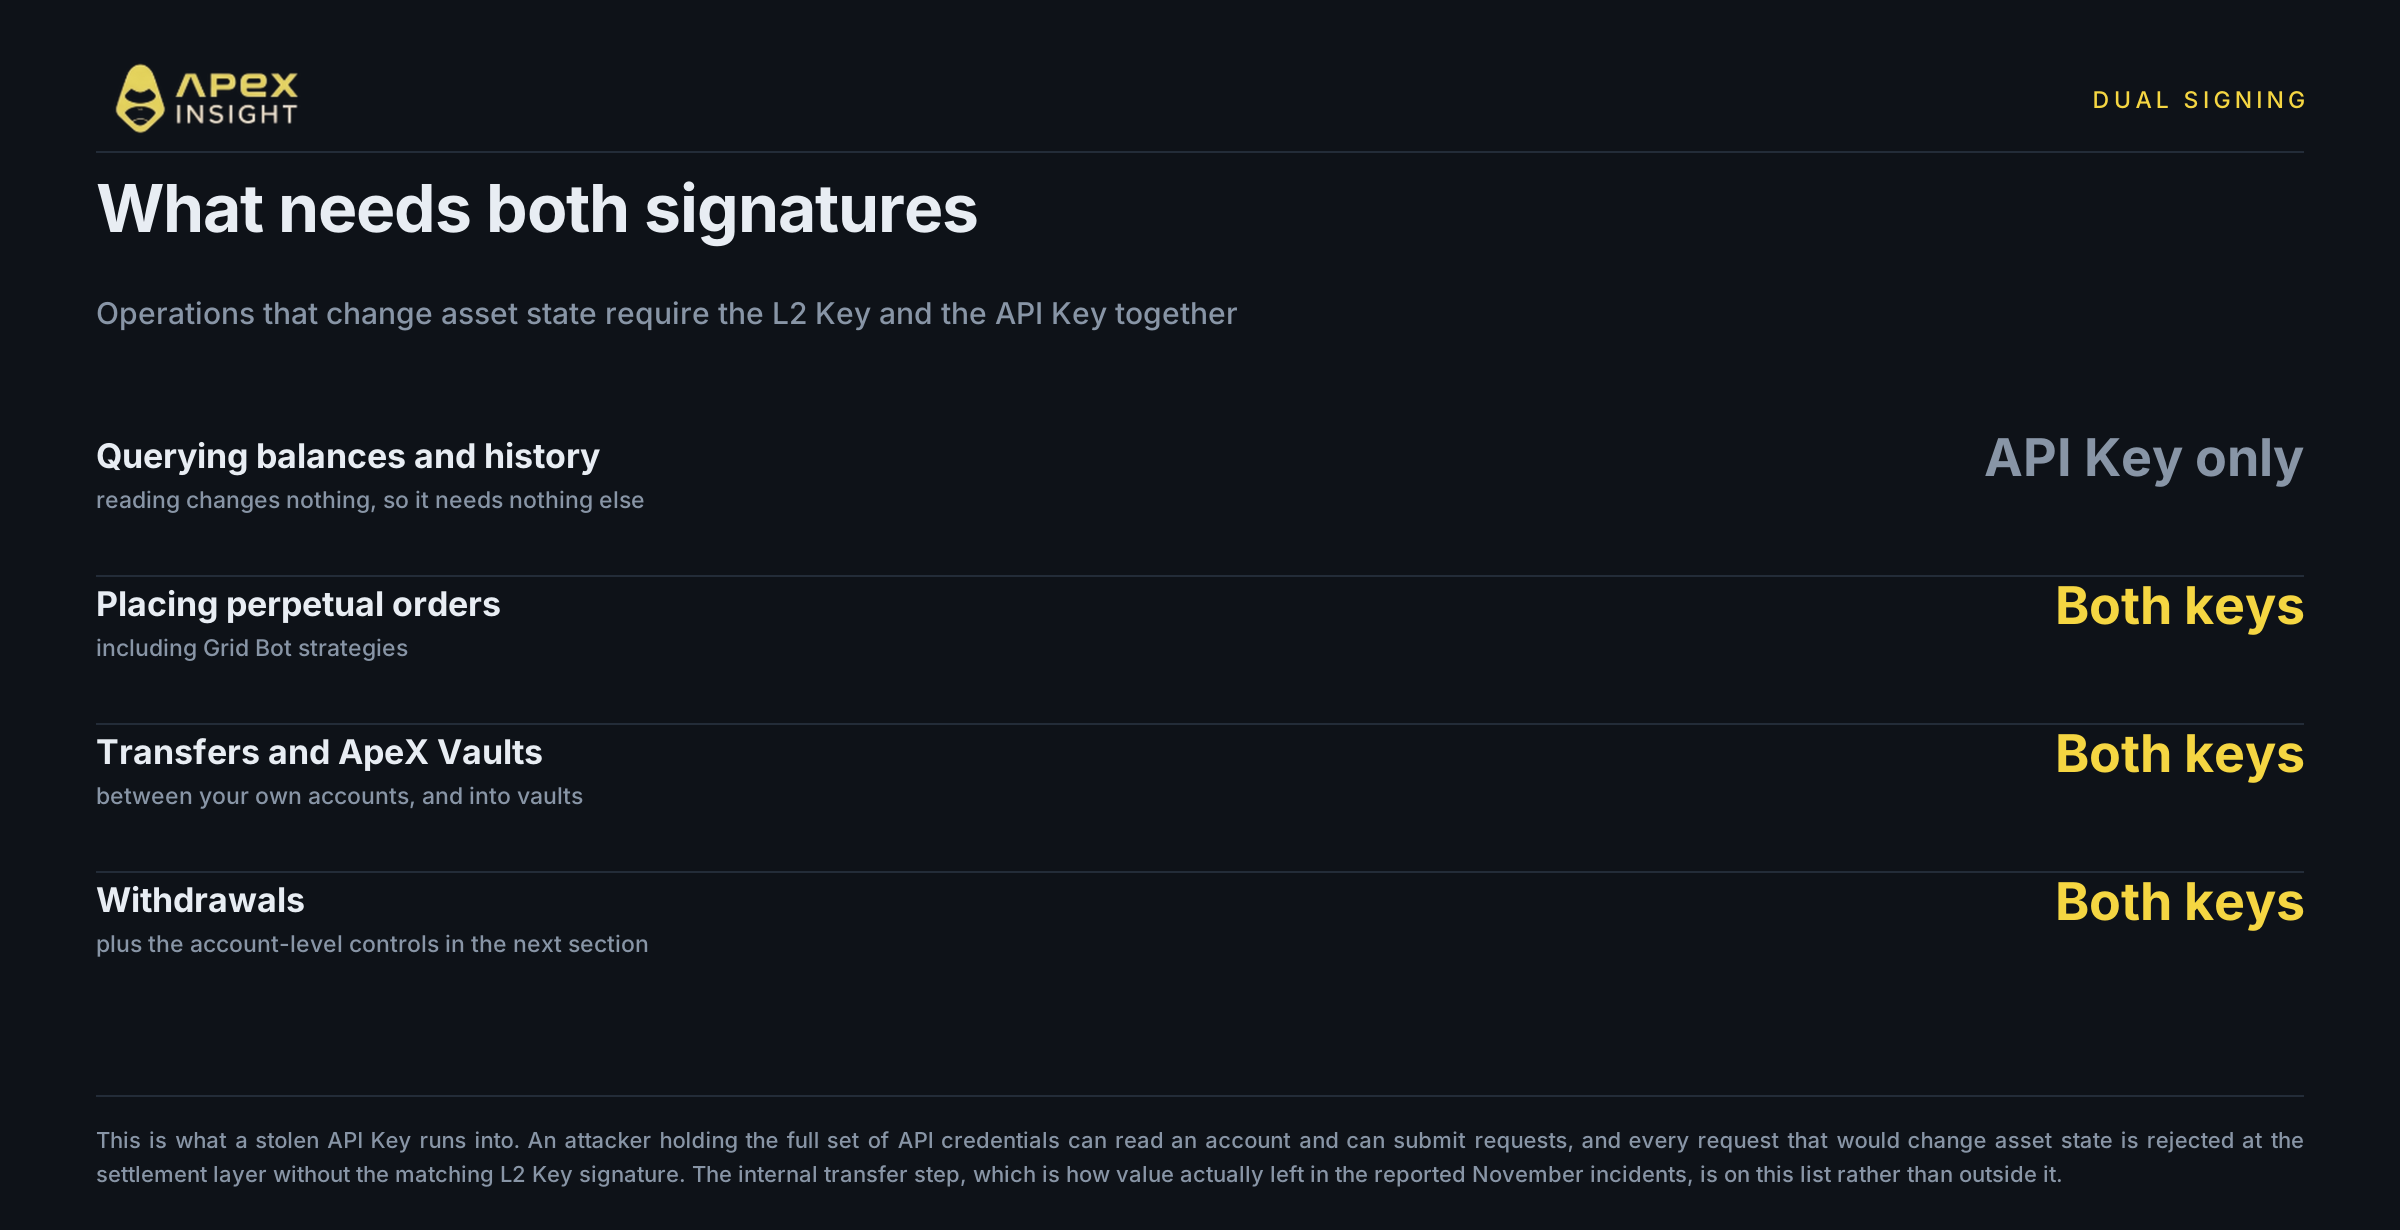
Leer una cuenta solo requiere autenticación con la API Key. Cualquier operación que cambie el estado de los activos exige la L2 Key y la API Key juntas, algo que impone el motor de riesgo y no la interfaz.
La lista incluye colocar órdenes perpetuas, crear estrategias Grid Bot, transferir fondos entre tus propias cuentas, suscribirte a ApeX Vaults e iniciar retiros.
Si un atacante obtiene todas tus credenciales API e intenta vaciar la cuenta mediante operaciones o transferencias anómalas, cada solicitud que cambie el estado será rechazada en la capa de liquidación por faltar la firma correspondiente de la L2 Key. Una API Key comprometida por sí sola no produce una pérdida.
La transferencia interna también está en la lista de doble firma. El paso que sacó valor en los incidentes de noviembre es tratado por este diseño como movimiento de activos, no como actividad rutinaria de la cuenta.
Si se filtra la L2 Key, la exposición es diferente. Se deriva de tu clave privada de Ethereum mainnet; no es una credencial emitida por ApeX, no podemos volver a emitirla y nunca se transmite ni se guarda en nuestros sistemas. Protegerla equivale a proteger la cartera de la que procede. La separación garantiza que la credencial que emitimos para leer tu cuenta ya no pueda mover dinero por sí sola.
Los retiros tienen dos bloqueos más
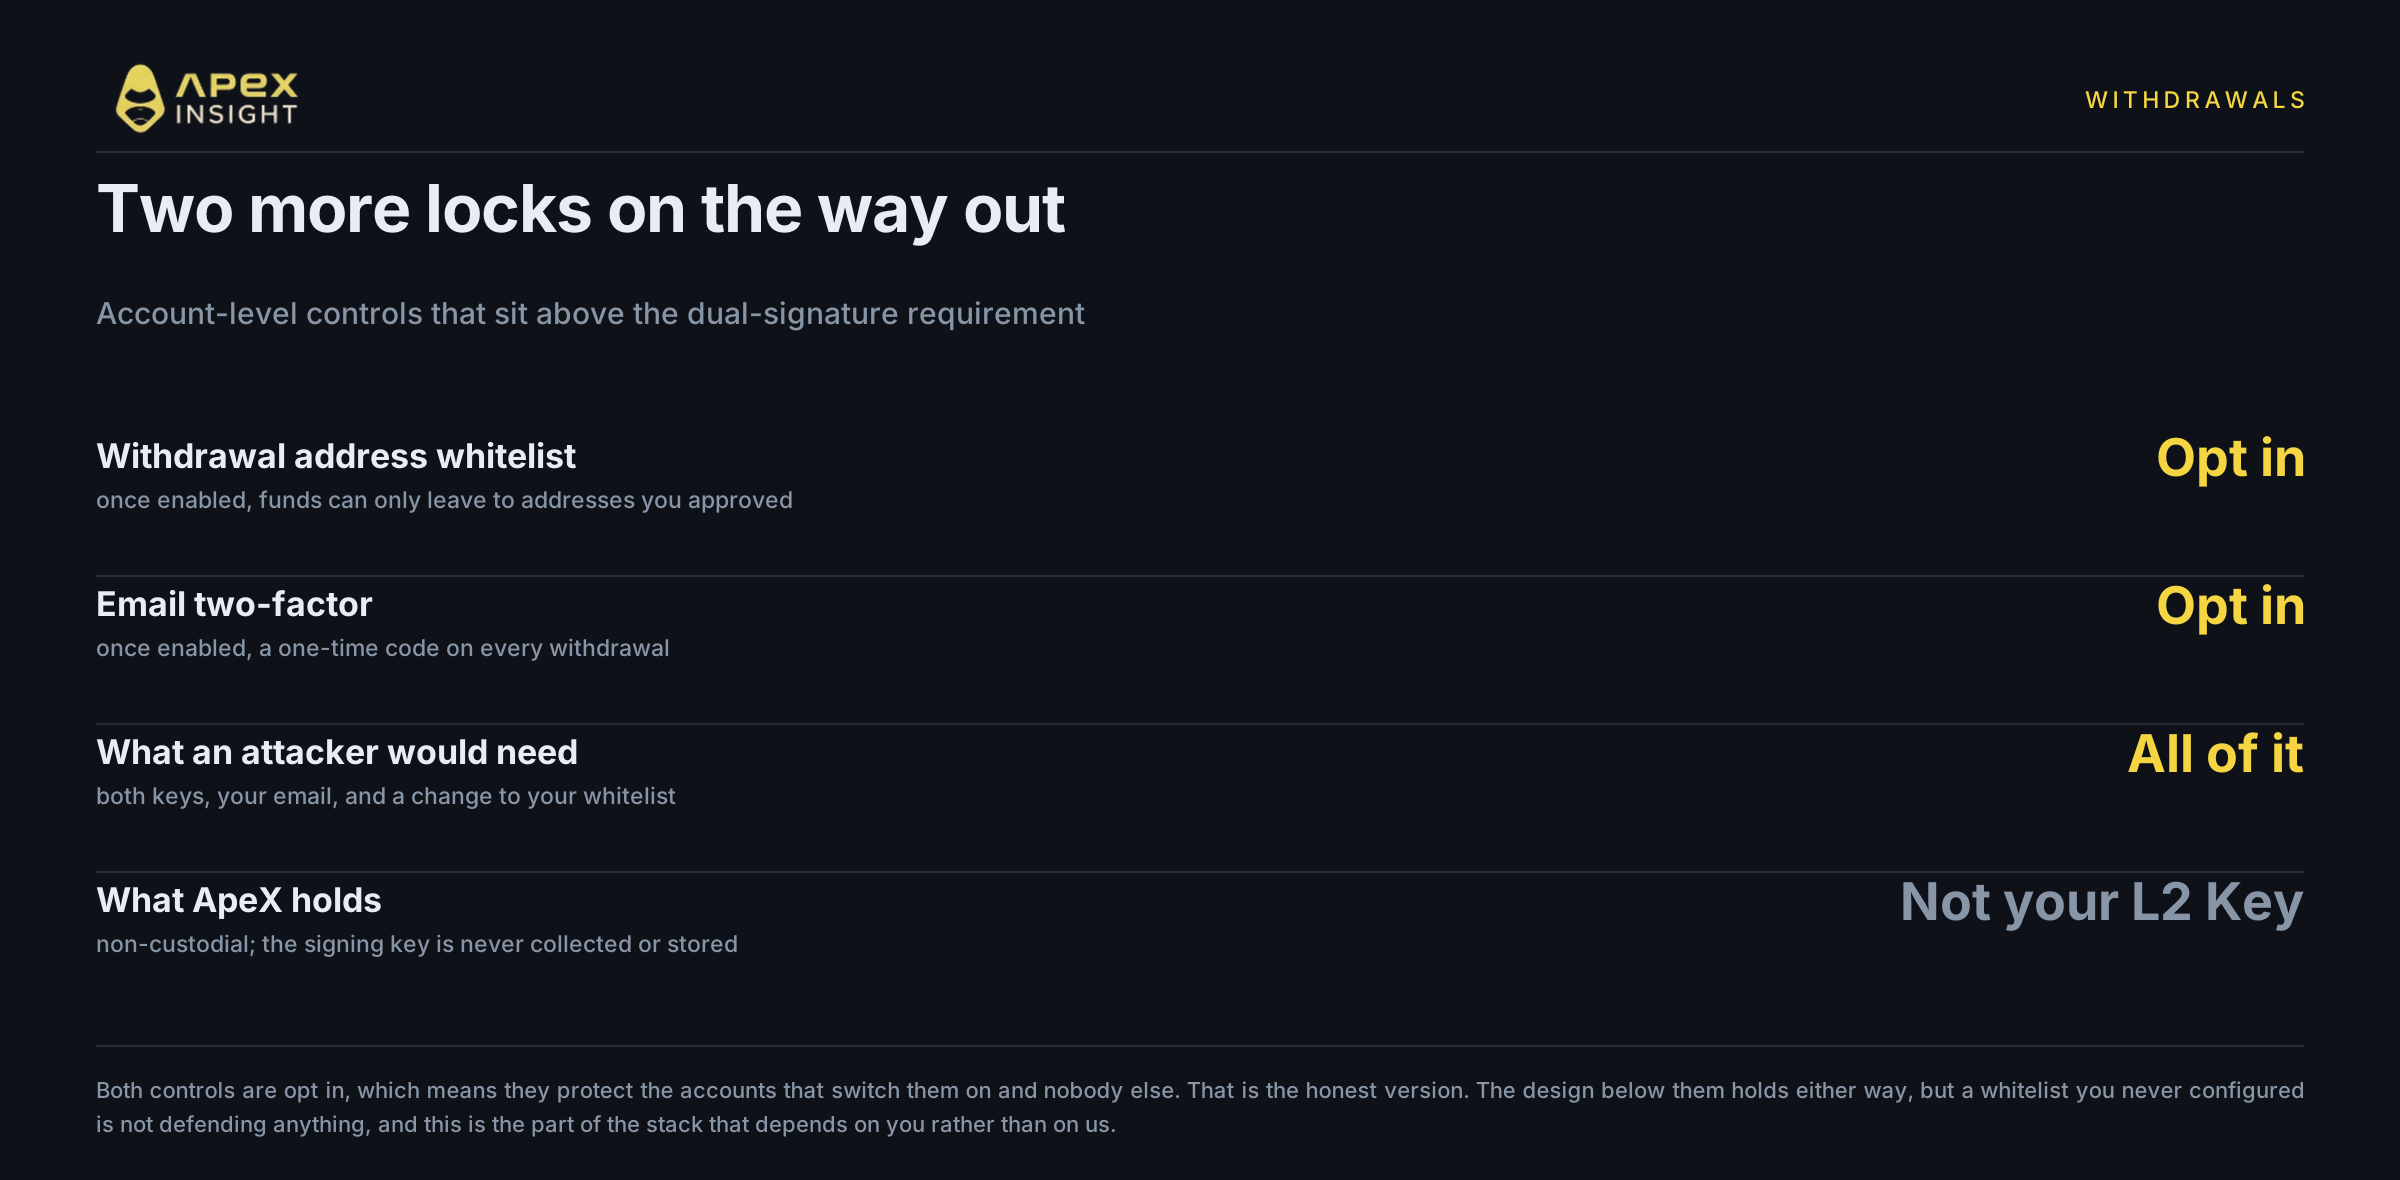
El retiro es la última puerta, por lo que cuenta con controles adicionales al requisito de doble firma.
La lista blanca de direcciones de retiro limita los retiros a direcciones receptoras aprobadas previamente. Aunque un atacante superara todo lo demás, no podría enviar fondos a una dirección que no esté en tu lista.
La autenticación de dos factores por correo electrónico exige un código de un solo uso enviado a tu dirección vinculada antes de enviar un retiro.
Combinados, el atacante necesitaría la API Key, la L2 Key, acceso a tu correo personal y capacidad para modificar la lista blanca. Comprometer tu entorno local no es suficiente.
Una salvedad: ambos controles son opcionales. Protegen las cuentas que los activan y no hacen nada por las que no lo hacen. La arquitectura subyacente funciona en cualquier caso, pero una lista blanca que nunca configuraste no protege nada.
Lo que este diseño no hace
Una página de seguridad que solo enumera fortalezas es marketing, así que esta es la otra mitad.
No protege una cuenta cuyo propietario aprueba un retiro malicioso. Si un atacante te convence para incluir su dirección en la lista blanca y después confirmas el código de correo, todos los controles han funcionado correctamente y el dinero aun así desaparece. La ingeniería social queda fuera del modelo de amenazas que aborda la separación de claves.
Tampoco protege contra la pérdida de la cartera L1 de la que se deriva la L2 Key. Esa es la raíz del árbol y, si se compromete, nada más abajo ayuda.
No convierte los controles opcionales en automáticos. La lista blanca, la 2FA por correo y la vinculación de IP están desactivadas por defecto.
Tampoco sitúa a ApeX fuera de su propio argumento. El motor de riesgo y la capa de liquidación que aplican la doble firma son nuestra infraestructura, y la pregunta de quién puede instruir al código también se aplica a nosotros.
Además, no elimina el riesgo de mercado, que es el riesgo al que se enfrentan la mayoría de los traders. La liquidación no se preocupa por lo bien separadas que estén tus claves.
Lo que sí elimina la arquitectura es el fallo específico que produjo las pérdidas de noviembre: una sola credencial filtrada con permiso para mover fondos por sí misma.
Qué puedes hacer
Hoy conviene hacer cuatro cosas, y tres de ellas tardan menos de un minuto.
Activa los controles opcionales. La lista blanca de direcciones de retiro, la 2FA por correo y la lista blanca de IP dependen de ti y están desactivadas hasta que las habilites.
Guarda tu Passphrase sin conexión. No la guardes en almacenamiento cloud sin cifrar ni en una aplicación de mensajería. El servidor no la conserva en texto plano, así que una copia en un chat puede ser la más débil de todas.
Usa un navegador limpio para hacer trading. Uno de los incidentes de noviembre pasó por una clave generada y almacenada en un navegador. Las extensiones no verificadas pueden leer lo que conserva la página. Un perfil o navegador dedicado para cuentas de alto valor reduce esa superficie.
Trata una API Key filtrada como un problema grave pero recuperable. Es una brecha de privacidad y una señal para rotar las credenciales, pero por sí sola no abre un camino hacia tu saldo.
Revisa tus ajustes de seguridad
Activa la lista blanca de direcciones de retiro, la 2FA por correo y la lista blanca de IP.
El trading conlleva un alto riesgo de pérdida y el apalancamiento aumenta tanto las ganancias como las pérdidas. Ningún diseño de seguridad elimina por completo el riesgo. La afirmación honesta aquí es más limitada que una garantía: separar el acceso de lectura de la autoridad de firma y exigir dos firmas independientes para cualquier movimiento de activos elimina el fallo de clave única que produjo las pérdidas de noviembre. El resto depende de los controles que actives y del entorno desde el que operes. Esto no es asesoramiento financiero.
Si necesitas ayuda, puedes contactar con nuestro equipo en Discord.
Sitio web: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Metodología. Este artículo no contiene datos de contratos ni de mercado de ApeX, por lo que no se aplica ninguna convención de precios. Los detalles de los incidentes de noviembre de 2026 proceden de informes públicos y cada afirmación está enlazada; las plataformas involucradas no se nombran en este artículo y uno de los dos incidentes es la alegación del usuario afectado, no un hallazgo confirmado, algo que se indica donde corresponde. Las cifras comunicadas de forma inconsistente entre fuentes se presentan como un rango con ambas cifras atribuidas. La descripción de la arquitectura de claves de ApeX Omni, la aplicación de la doble firma y los controles de retiro procede de la documentación de producto de ApeX. La lista blanca de direcciones de retiro, la autenticación de dos factores por correo y la vinculación de la lista blanca de IP se describen como controles que activa el usuario; confirma el estado predeterminado actual de cada uno en la configuración de tu cuenta. Nada de lo anterior es asesoramiento financiero.