


Publié le 20 novembre 2026
En novembre 2026, des fonds ont quitté sans autorisation des comptes d’utilisateurs et de market makers sur deux DEX perpétuels. Le plus frappant n’était pas le montant, mais ce qui est resté intact pendant le déplacement des fonds.
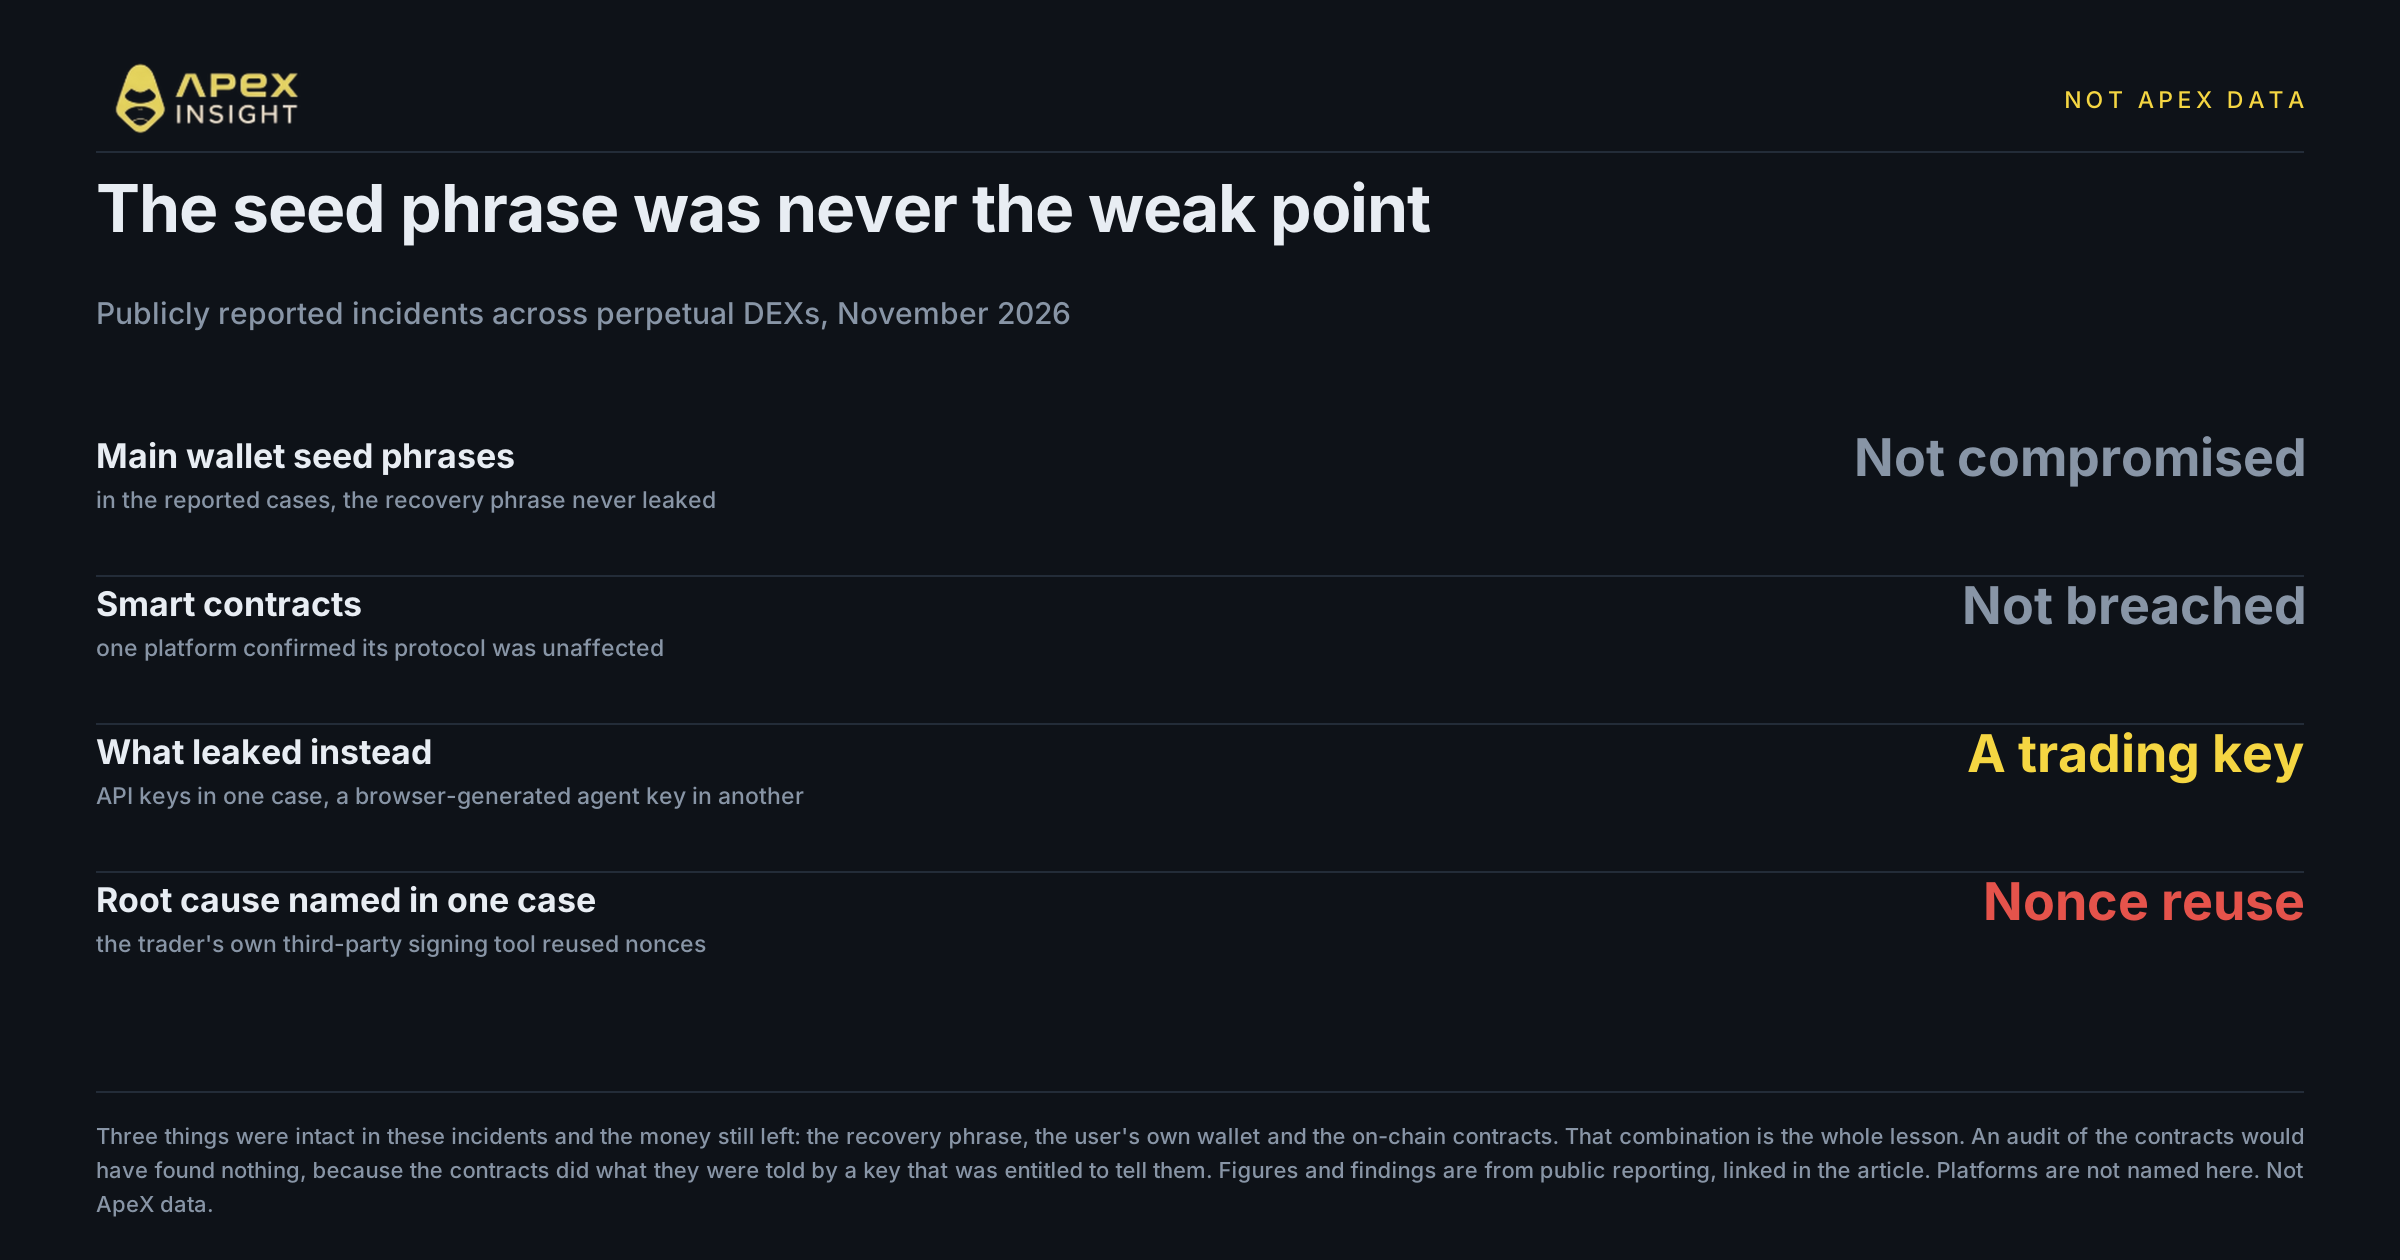
Dans les deux cas, les phrases secrètes n’ont pas été compromises et les smart contracts n’ont pas été attaqués. Dans l’un d’eux, le titulaire du compte a déclaré n’avoir signé aucune transaction et ne pas avoir exposé la clé privée de son portefeuille. Un audit du contrat n’aurait rien trouvé, car les contrats ont fait exactement ce qu’une clé autorisée leur demandait.
Pourquoi les attaquants ciblent-ils donc les clés de trading plutôt que les portefeuilles ? Parce que, sur certaines plateformes, une clé de trading vaut presque autant qu’un portefeuille. Si un seul identifiant peut placer des ordres et déplacer des fonds, le voler revient pratiquement à voler le portefeuille.
Cet article explique ce qui a réellement échoué et comment ApeX Omni est conçu pour qu’un seul identifiant compromis n’atteigne pas votre solde.
La phrase secrète n’a jamais été le point faible
Deux incidents survenus pendant la même quinzaine montrent le schéma.
Le 16 novembre, un DEX perpétuel a suspendu les retraits après une faille liée à une clé API de trading divulguée, en affirmant que son protocole et ses smart contracts n’étaient pas affectés. Environ 10,4 millions d’USDC sont sortis en un seul retrait; des chercheurs ont estimé le total à près de 15,5 millions de dollars sur deux comptes de market makers.
L’analyse post-incident a attribué la fuite au logiciel de signature utilisé par le trader en dehors de la plateforme. Celui-ci réutilisait des nonces cryptographiques, permettant à quiconque observait les signatures produites de reconstruire la clé privée. Les retraits ont rouvert le jour même; le mécanisme guardian a gelé le solde restant et le conseil de sécurité a rendu environ 5 millions de dollars au trader touché.
Ce détail compte : la plateforme a déclaré que son propre code n’était pas en cause, a réagi en quelques heures et a récupéré environ la moitié de la somme sortie. Les fonds sont tout de même partis, car un seul identifiant avait le droit de les déplacer.
Quatre jours auparavant, l’utilisateur d’une autre plateforme affirmait qu’une clé d’agent avait vidé son compte en 44 minutes, avec 33 bitcoins vendus et environ 4,56 millions d’USDT transférés en sept mouvements internes. La plateforme a annoncé la création d’une équipe d’enquête. Il s’agit du récit de l’utilisateur, et non d’une conclusion confirmée.
La phrase de récupération, le portefeuille et le code on-chain étaient sûrs. Les fonds sont quand même partis.
C’est pourquoi dire que les contrats sont audités ne répond pas complètement à la question : mes fonds sont-ils en sécurité ? Un audit vérifie que les contrats font ce qu’on leur demande, pas qui a le droit de leur donner des ordres.
Une seule clé ne devrait pas détenir les deux pouvoirs
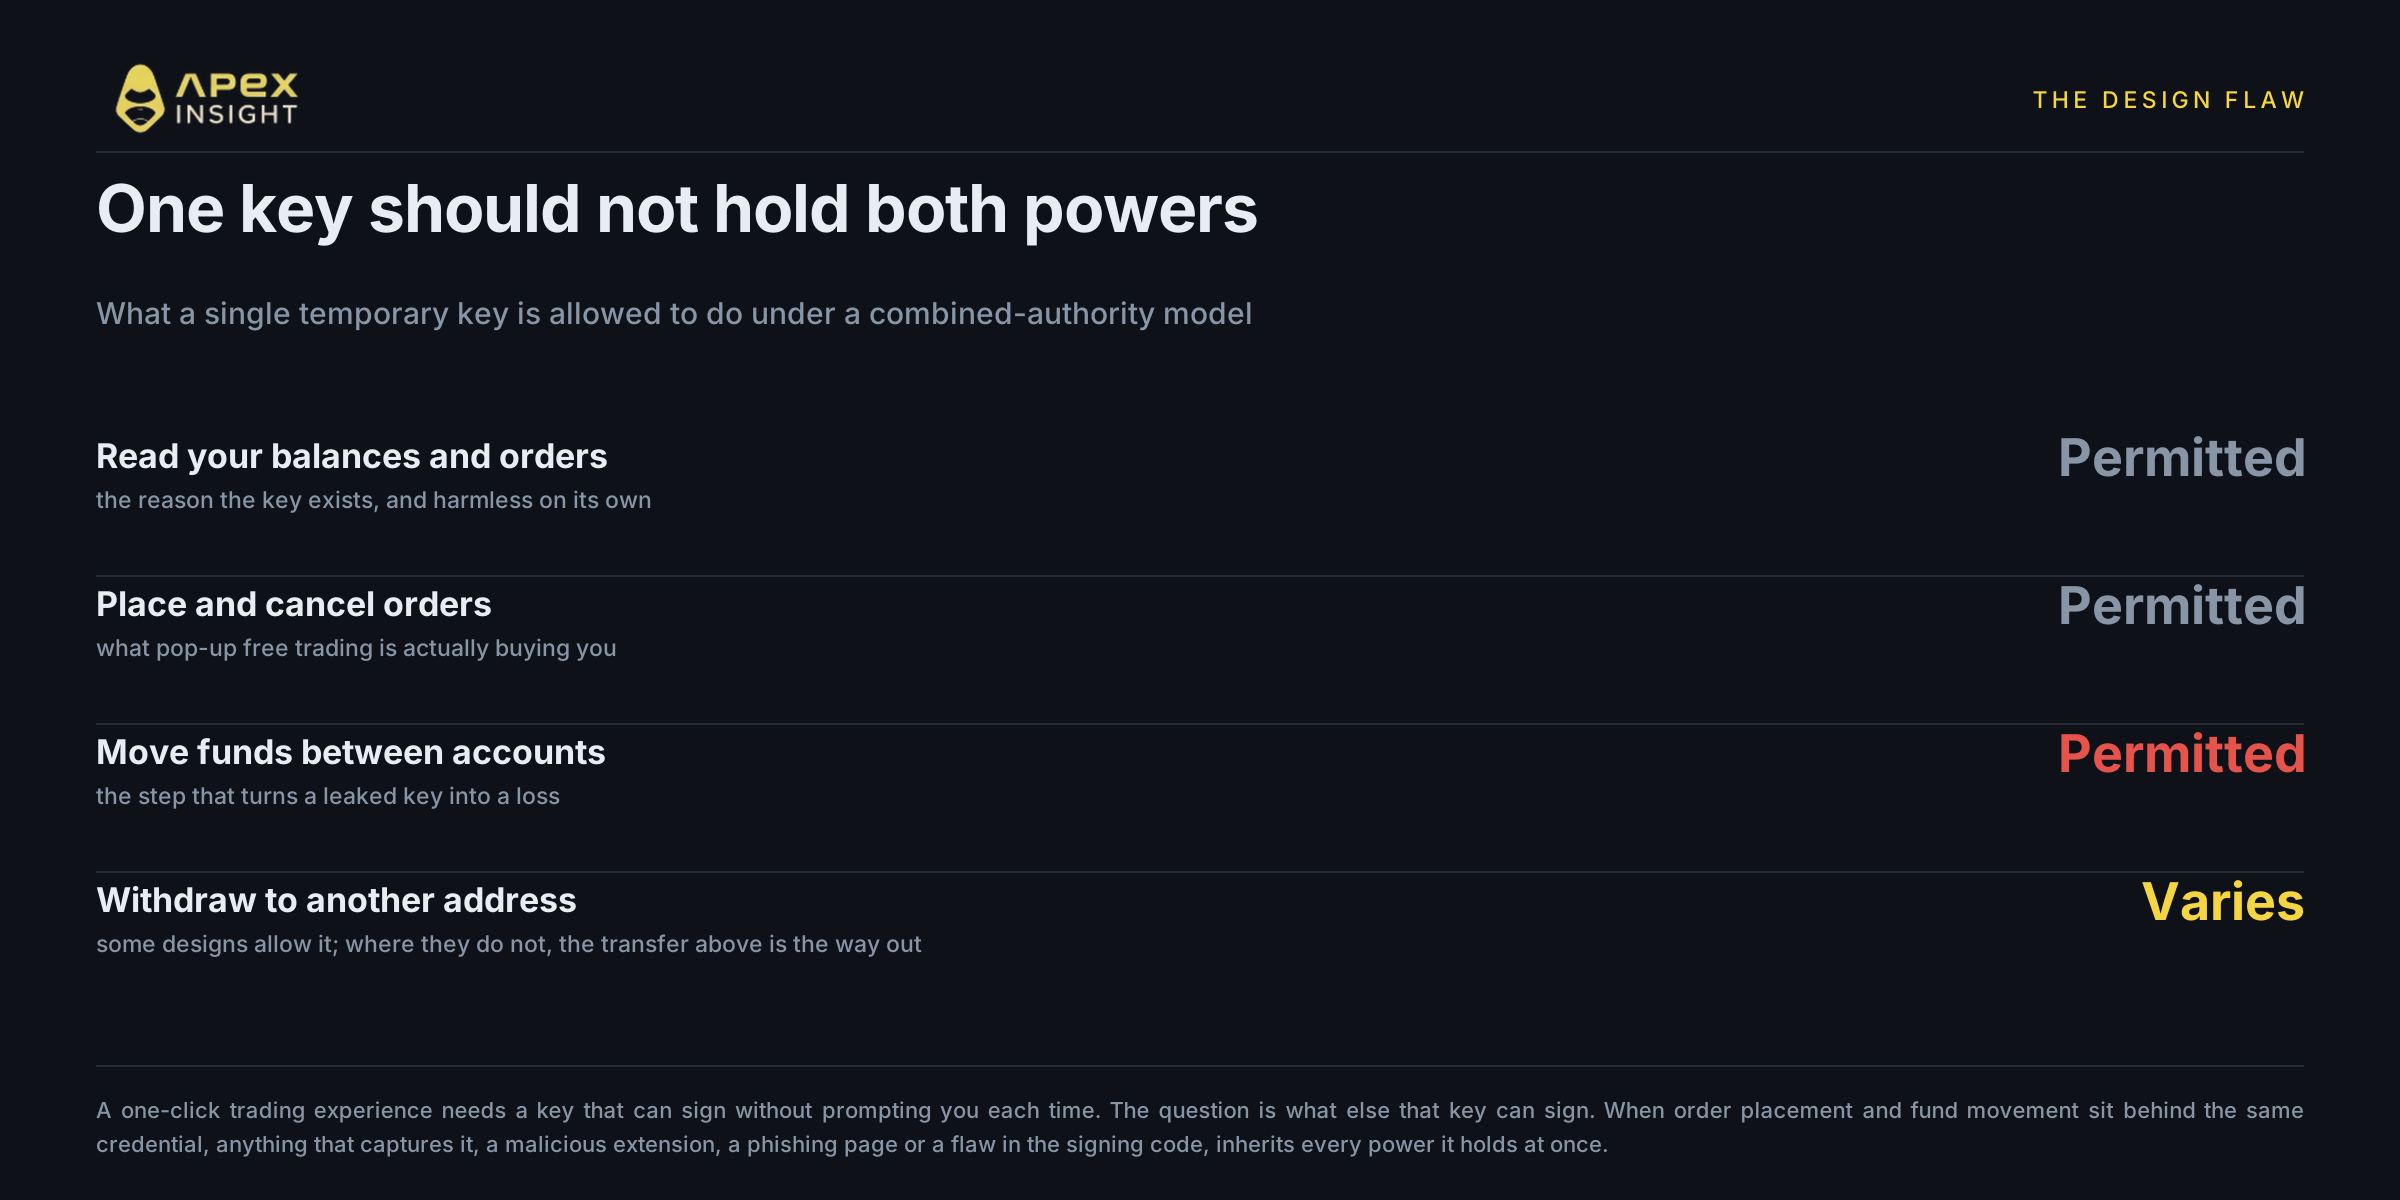
Le trading perpétuel pose un problème d’utilisation. Signer chaque ordre dans une fenêtre du portefeuille est impraticable; les plateformes génèrent donc une clé temporaire dans le navigateur, capable de signer en votre nom sans demander votre intervention. C’est raisonnable et courant.
La question est de savoir ce que cette clé peut signer d’autre.
Dans un modèle à autorité combinée, un identifiant peut lire le compte, placer et annuler des ordres, déplacer des fonds entre comptes et parfois effectuer des retraits. Ensemble, ces droits signifient que quiconque capture la clé hérite de tous ses pouvoirs. Une extension malveillante, une page de phishing ou un défaut du code de signature n’a pas besoin de votre phrase secrète : elle possède déjà quelque chose auquel la couche de règlement obéira.
Le transfert interne est l’étape la plus importante. Une clé qui ne peut pas retirer vers une adresse externe reste dangereuse si elle peut déplacer de la valeur entre comptes. Il suffit à l’attaquant de contrôler le compte destinataire. C’est ce qu’a décrit le compte rendu post-incident : la valeur a été transférée vers un pool contrôlé par l’attaquant, puis retirée depuis celui-ci.
ApeX Omni sépare l’accès en deux systèmes de clés
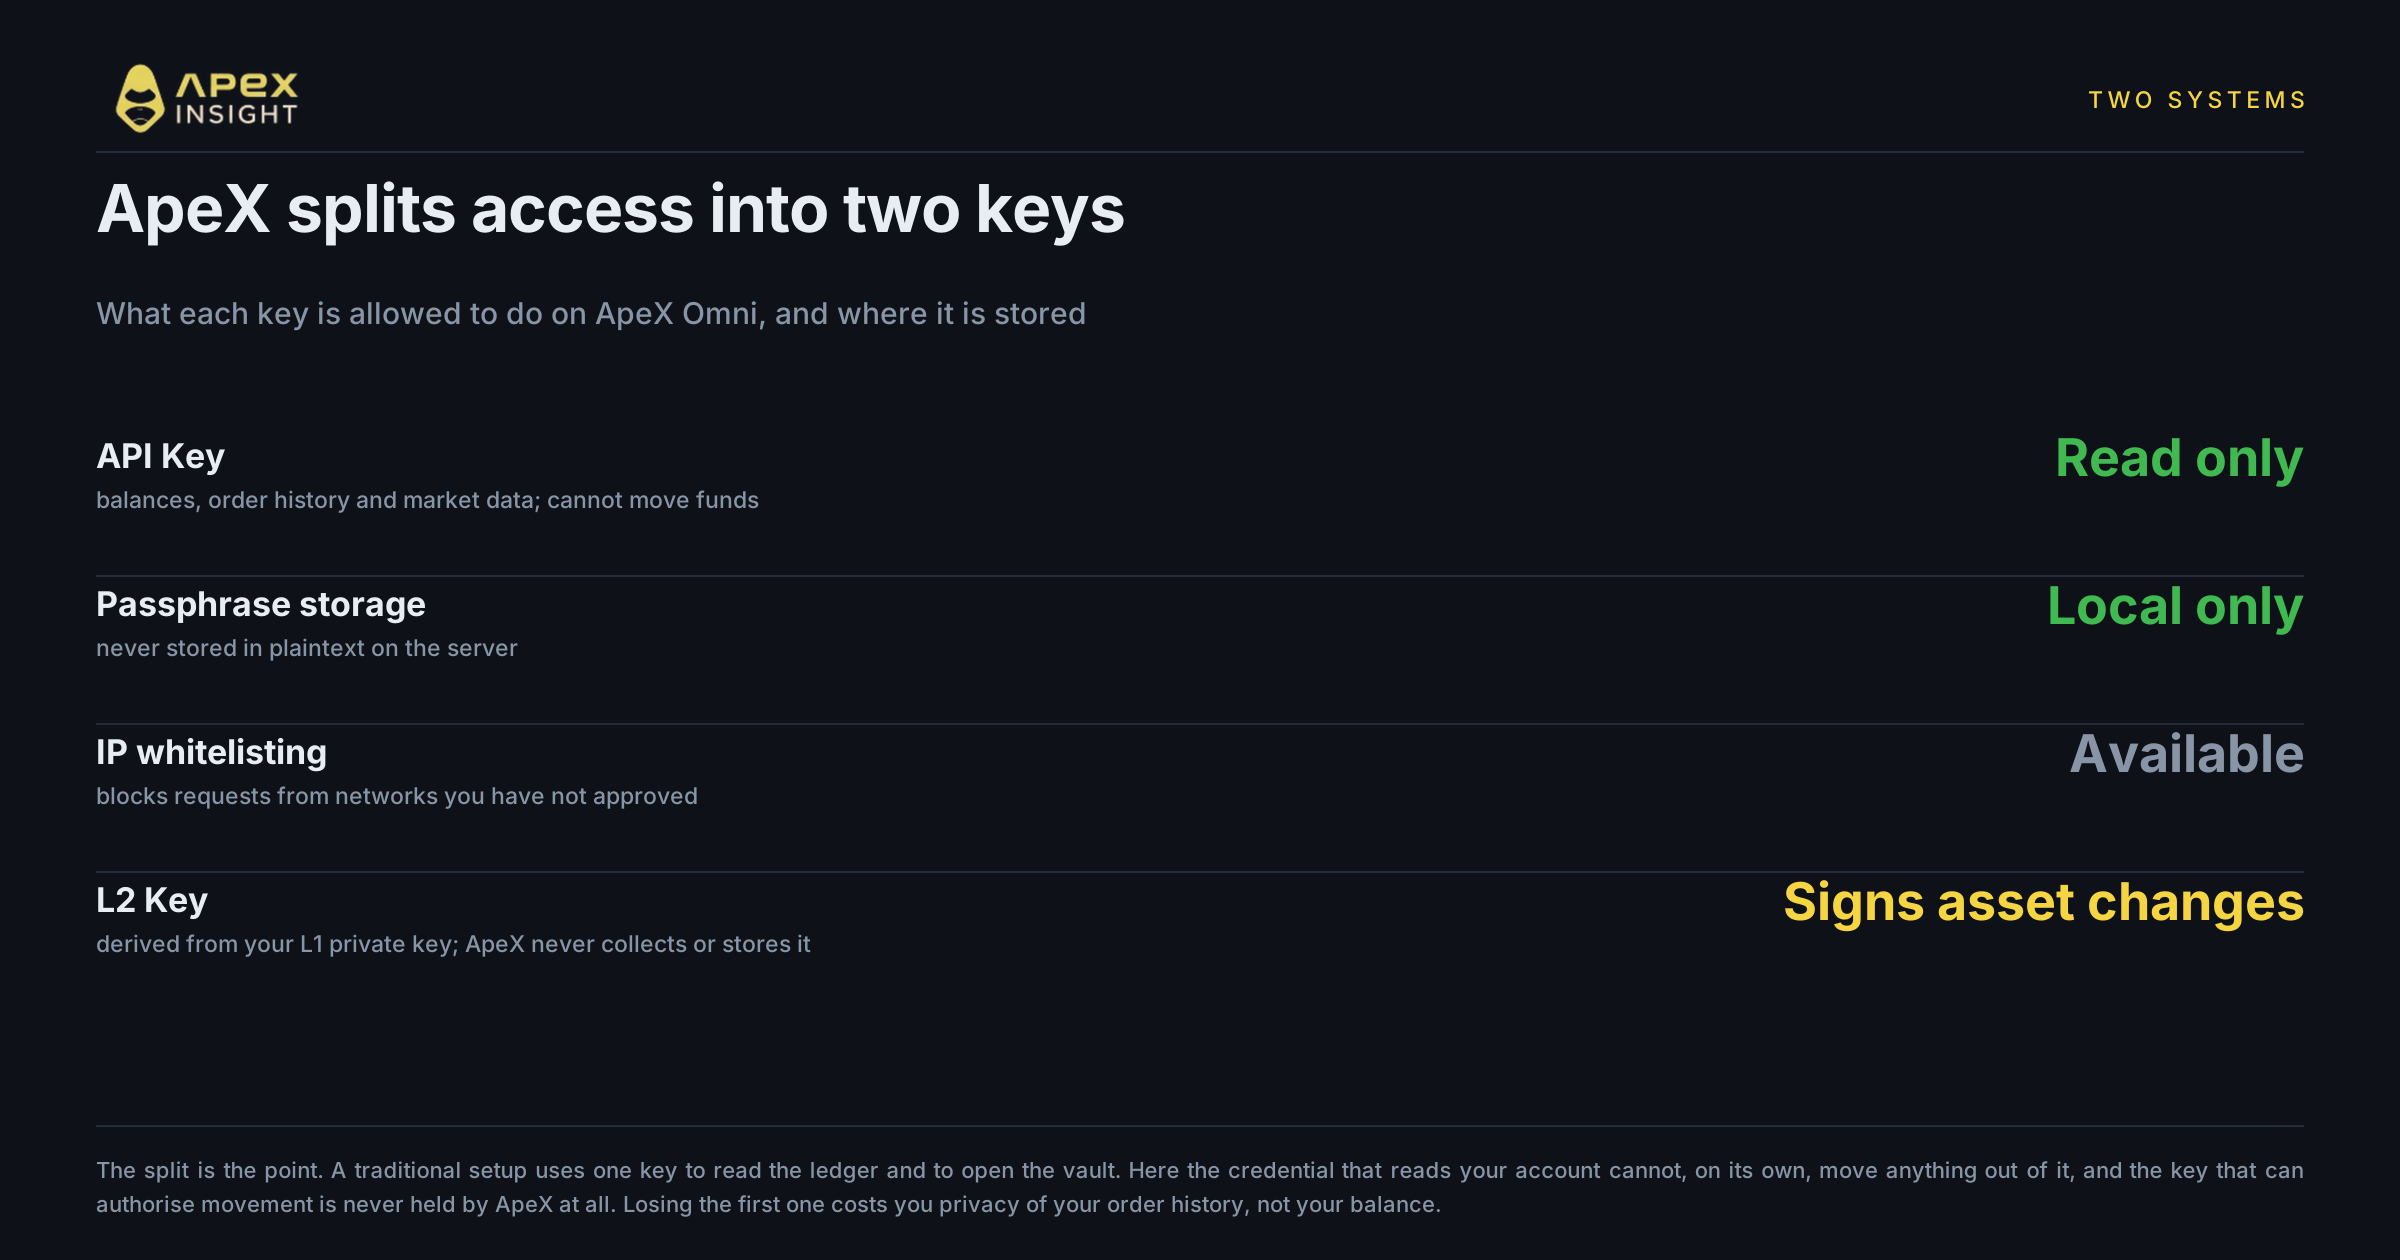
Dans une configuration traditionnelle à clé unique, la même clé sert à consulter le registre et à ouvrir le coffre. ApeX Omni sépare ces fonctions.
L’API Key est un inspecteur en lecture seule. Générée lors de la connexion d’un portefeuille et de l’ouverture de session, elle comprend une Key, un Secret et une Passphrase personnalisée. Elle permet de lire les soldes, l’historique des ordres et les données de marché, mais ne peut initier aucun mouvement de fonds. Le serveur ne stocke pas la Passphrase en clair. La liaison à une liste blanche d’adresses IP est également disponible; une fois activée, les requêtes provenant de réseaux non approuvés sont refusées même si les identifiants sont exposés.
La L2 Key signe les changements d’état des actifs. Il s’agit d’une paire de clés asymétriques dérivée de manière déterministe de votre clé privée Ethereum mainnet. ApeX ne la collecte ni ne la stocke. C’est ce que signifie non custodial en pratique : aucune copie de la clé de signature n’existe de notre côté pour fuiter, être saisie ou être mal gérée.
Si votre API Key fuit, un attaquant apprend ce que vous détenez et ce que vous avez négocié. C’est un problème de confidentialité, mais pas en soi un problème de solvabilité, car cet identifiant ne peut rien déplacer seul.
Déplacer des fonds nécessite les deux signatures
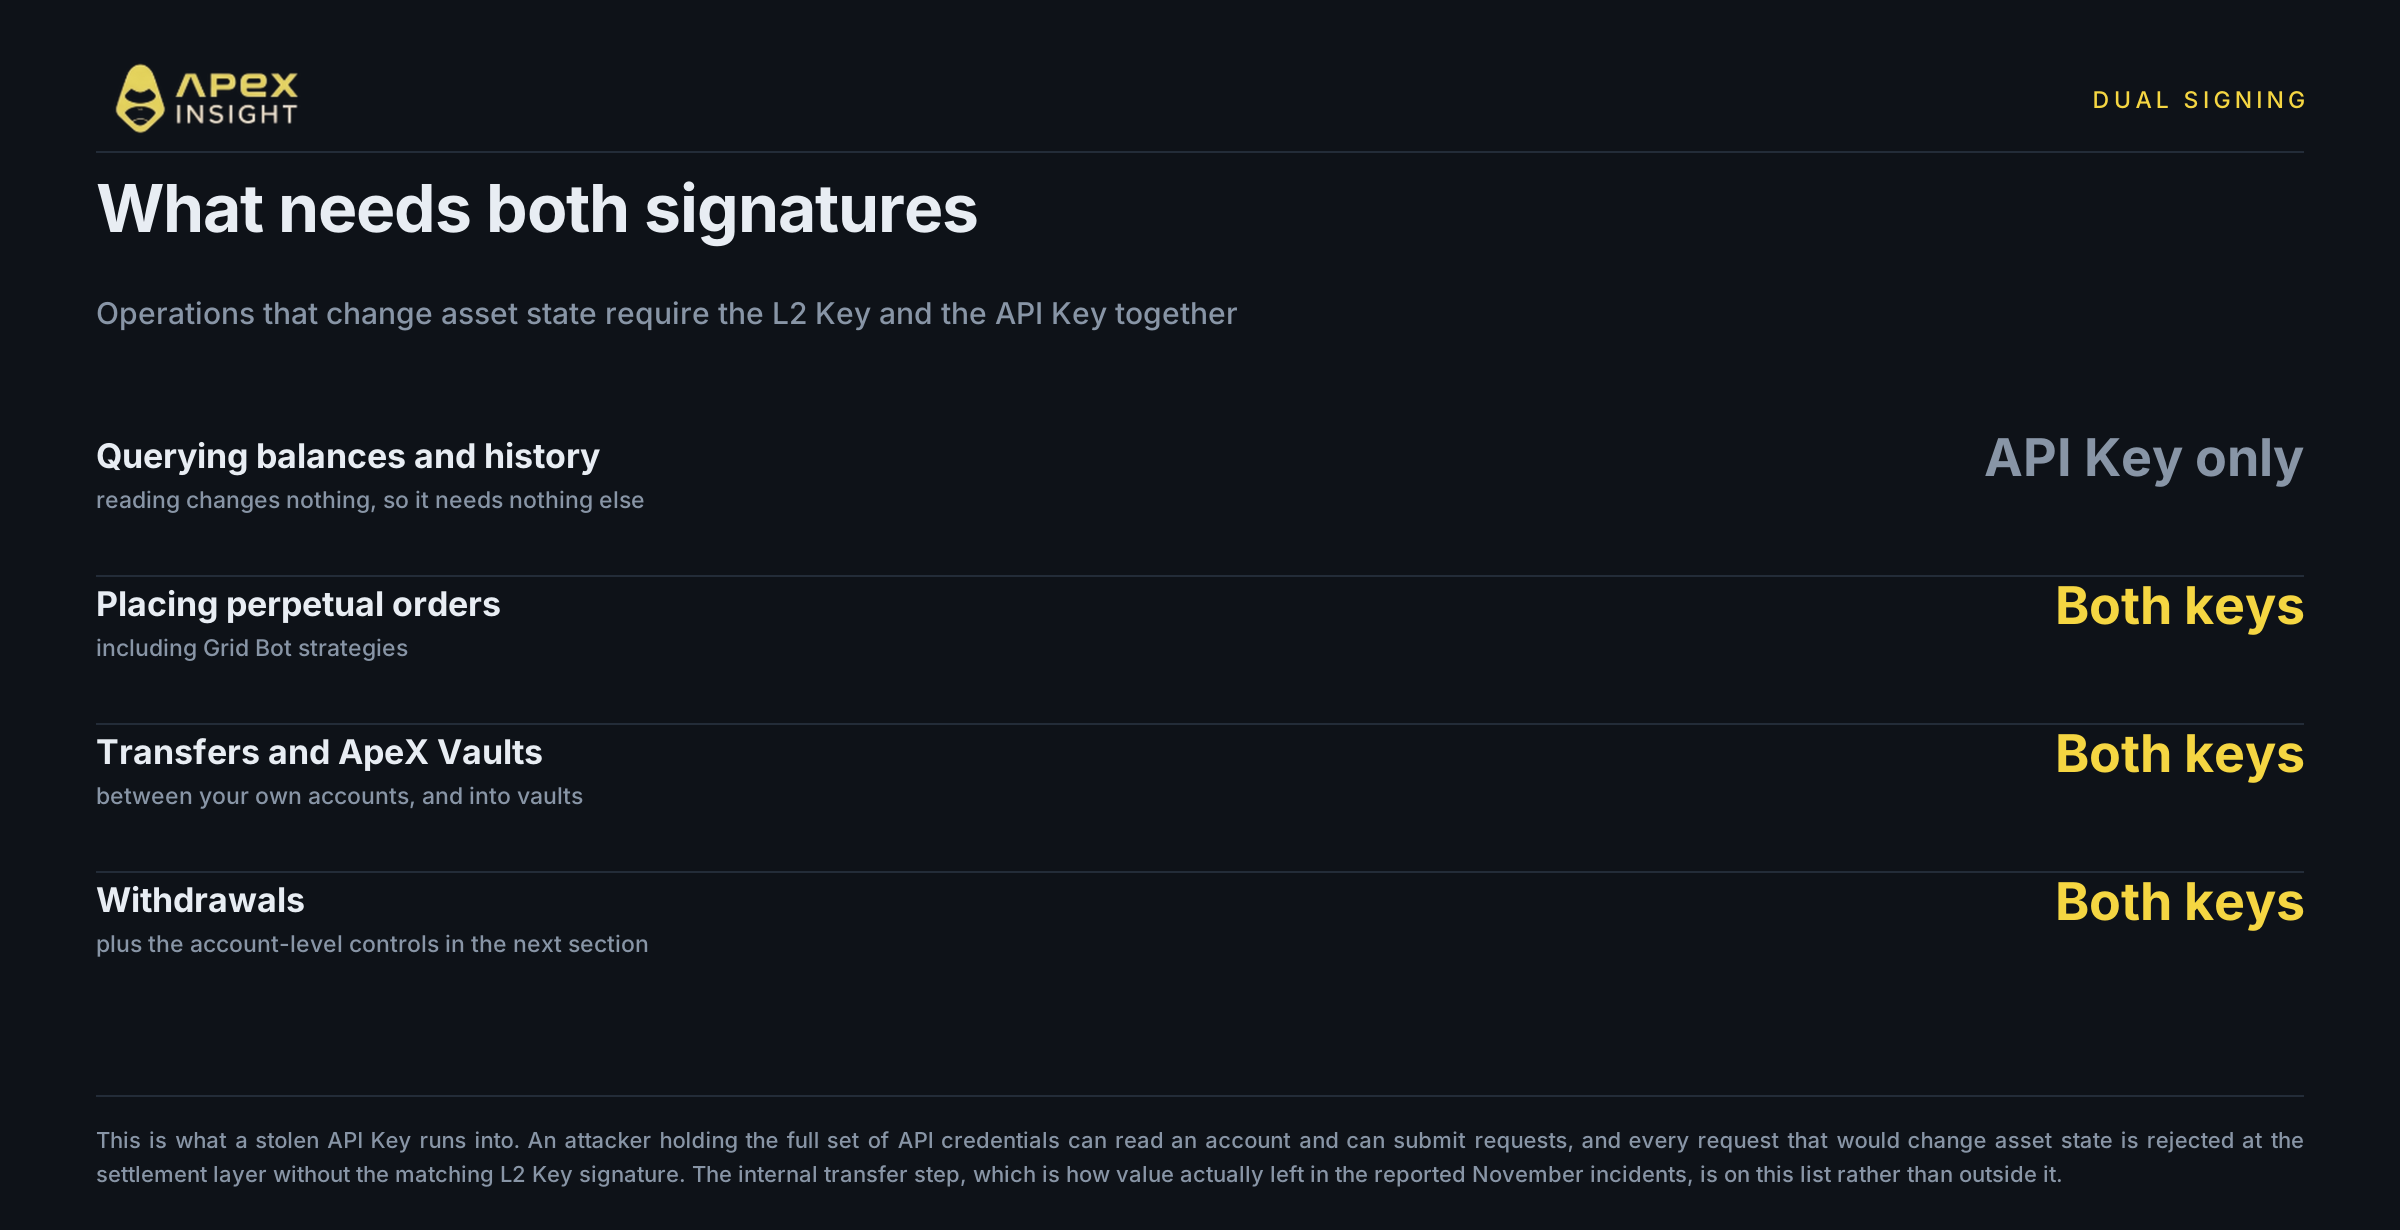
La lecture d’un compte nécessite uniquement l’authentification par API Key. Toute opération qui modifie l’état des actifs nécessite les deux clés, une règle appliquée par le moteur de risque et non par la seule interface.
La liste comprend les ordres perpétuels, la création de stratégies Grid Bot, les transferts entre vos propres comptes, la souscription aux ApeX Vaults et les retraits.
Un attaquant disposant de vos identifiants API complets peut tenter de vider le compte par des transactions anormales, mais chaque requête modifiant l’état est rejetée par la couche de règlement en l’absence de la signature L2 correspondante. Une API Key compromise ne suffit pas à provoquer une perte.
Le transfert interne figure bien dans la liste à double signature. L’étape qui a permis la sortie de valeur dans les incidents de novembre est donc traitée comme un mouvement d’actifs et non comme une activité ordinaire du compte.
Si la L2 Key fuit, l’exposition est différente. Elle est dérivée de votre clé privée Ethereum mainnet; ApeX ne vous l’a pas délivrée, ne peut pas la réémettre et ne la reçoit ni ne la conserve. Sa protection revient à protéger le portefeuille dont elle est issue. La séparation garantit que l’identifiant que nous vous fournissons ne peut plus déplacer seul vos fonds.
Les retraits comportent deux verrous supplémentaires
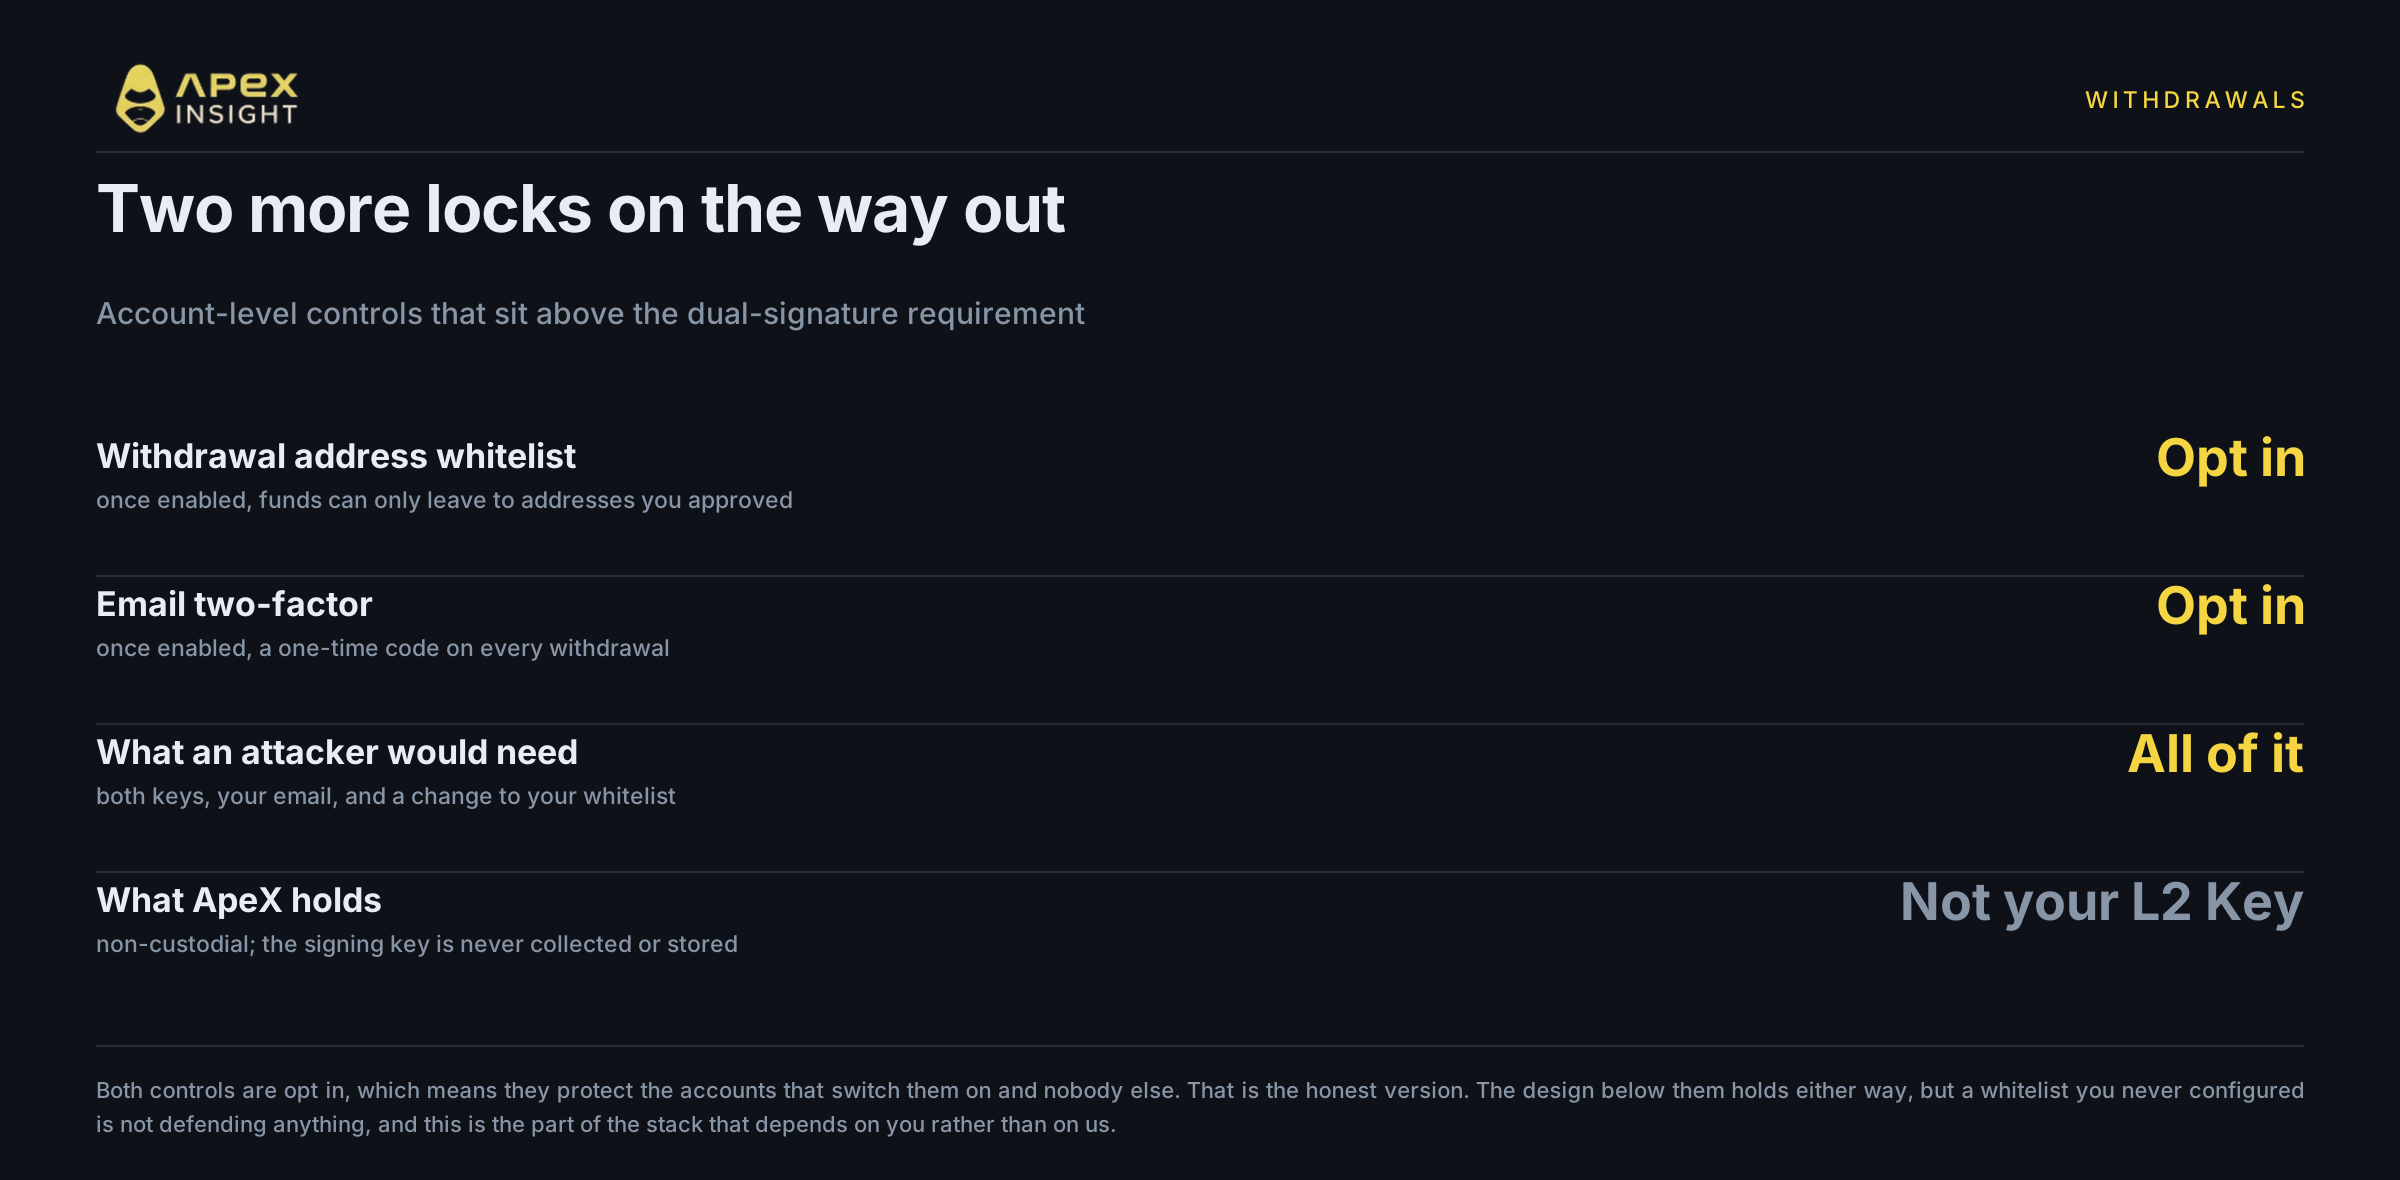
Le retrait est la dernière porte; il bénéficie donc de contrôles supplémentaires à l’exigence de double signature.
La liste blanche des adresses de retrait limite les retraits aux adresses bénéficiaires approuvées à l’avance.
L’authentification à deux facteurs par e-mail exige un code à usage unique envoyé à votre adresse liée avant l’envoi du retrait.
Ensemble, ces contrôles exigent de l’attaquant l’API Key, la L2 Key, l’accès à votre e-mail personnel et la capacité de modifier votre liste blanche. La compromission de votre environnement local ne suffit pas.
Les deux contrôles sont facultatifs. Ils protègent les comptes qui les activent et ne font rien pour les autres. Une liste blanche jamais configurée ne protège rien.
Ce que cette conception ne fait pas
Une page de sécurité qui ne présente que ses points forts serait du marketing. Voici donc l’autre moitié.
Elle ne protège pas un compte dont le propriétaire approuve un retrait malveillant. Si un attaquant vous convainc d’ajouter son adresse à la liste blanche et de confirmer le code e-mail, tous les contrôles ont fonctionné correctement et l’argent a tout de même disparu. L’ingénierie sociale est extérieure au modèle de menace traité par la séparation des clés.
Elle ne protège pas contre la perte du portefeuille L1 dont est dérivée la L2 Key. Si cette racine est compromise, rien en dessous ne peut aider.
Elle n’active pas automatiquement les contrôles facultatifs. La liste blanche, la 2FA par e-mail et la liaison IP sont désactivées par défaut.
Elle ne supprime pas non plus le risque de marché. Une liquidation ne se soucie pas de la séparation de vos clés.
L’architecture supprime toutefois l’échec précis à l’origine des pertes de novembre : un identifiant unique divulgué qui pouvait, à lui seul, déplacer des fonds.
Que faire ?
Quatre mesures valent la peine aujourd’hui; trois prennent moins d’une minute.
Activez les contrôles facultatifs. La liste blanche des retraits, la 2FA par e-mail et la liste blanche IP restent désactivées jusqu’à leur activation.
Conservez votre Passphrase hors ligne. Pas dans un cloud non chiffré ni dans une application de messagerie.
Utilisez un navigateur propre pour trader. Un profil ou un navigateur dédié réduit la surface d’attaque.
Considérez une API Key divulguée comme grave mais récupérable. Il s’agit d’une atteinte à la confidentialité et il faut renouveler les identifiants; elle ne permet pas, à elle seule, d’atteindre votre solde.
Vérifiez vos paramètres de sécurité
Activez la liste blanche des adresses de retrait, la 2FA par e-mail et la liste blanche IP.
Le trading comporte un risque élevé de perte et l’effet de levier augmente les gains comme les pertes. Aucune conception de sécurité ne supprime entièrement le risque. L’affirmation honnête est plus limitée qu’une garantie : séparer l’accès en lecture de l’autorité de signature et exiger deux signatures indépendantes pour tout mouvement d’actifs supprime la défaillance à clé unique à l’origine des pertes de novembre. Le reste dépend des contrôles que vous activez et de votre environnement de trading. Ceci ne constitue pas un conseil financier.
Pour toute aide, contactez notre équipe sur Discord.
Site web : https://www.apex.exchange
Twitter : https://twitter.com/OfficialApeXdex
Telegram : https://t.me/ApeXdex
Méthodologie. Cet article ne contient aucune donnée de contrat ou de marché ApeX; aucune convention de prix ne s’applique donc. Les détails des incidents de novembre 2026 proviennent de sources publiques et chaque affirmation est liée. Les plateformes concernées ne sont pas nommées; l’un des incidents est l’allégation non confirmée de l’utilisateur touché. Les chiffres divergents sont présentés sous forme de fourchette avec les deux valeurs attribuées. La description de l’architecture des clés d’ApeX Omni, de l’application des doubles signatures et des contrôles de retrait provient de la documentation produit ApeX. La liste blanche des adresses, la 2FA par e-mail et la liaison à une liste IP sont décrites comme des contrôles activés par l’utilisateur; vérifiez leur état par défaut actuel dans vos paramètres. Rien dans cet article ne constitue un conseil financier.