




Gestern Abend nahm jemand etwa 6,3 Milliarden US-Dollar von Binance.
Das ist der größte Diebstahl in der Geschichte der Kryptowährungen. Er ist mehr als viermal so groß wie der Bybit-Hack vom Februar 2025 und fast doppelt so groß wie alles, was Hacker im gesamten Jahr 2025 zusammen gestohlen haben.
Und am 30. Oktober um 07:45 UTC waren Binance-Auszahlungen weiterhin ausgesetzt. Co-CEO Yi He erklärte, man erwarte, sie innerhalb der „nächsten 48 Stunden“ schrittweise wieder aufzunehmen, während der Auszahlungsdienst sicherheitstechnisch überarbeitet werde. Wenn Ihr Geld am Donnerstagabend auf der Börse lag, müssen Sie möglicherweise bis Sonntag warten, um es zu bewegen. Nicht, weil Sie etwas falsch gemacht haben, sondern weil die Börse es verwahrt.
In diesem Leitfaden geht es darum, sicherzustellen, dass dies nie wieder Ihr Problem ist.
Es geht nicht nur um Binance und nicht nur um Börsen. Wir betrachten, wie Menschen 2026 tatsächlich Kryptowährungen verlieren – fast nie auf die Weise, die sie erwarten. Danach entwickeln wir eine einfache Struktur, die den Schaden begrenzt, wenn etwas schiefgeht, denn irgendwann geht etwas schief.
Die meisten erfolgreichen Angriffe brechen keine Kryptografie; sie zielen auf Menschen, Geräte und Abläufe.
1. Was passiert ist
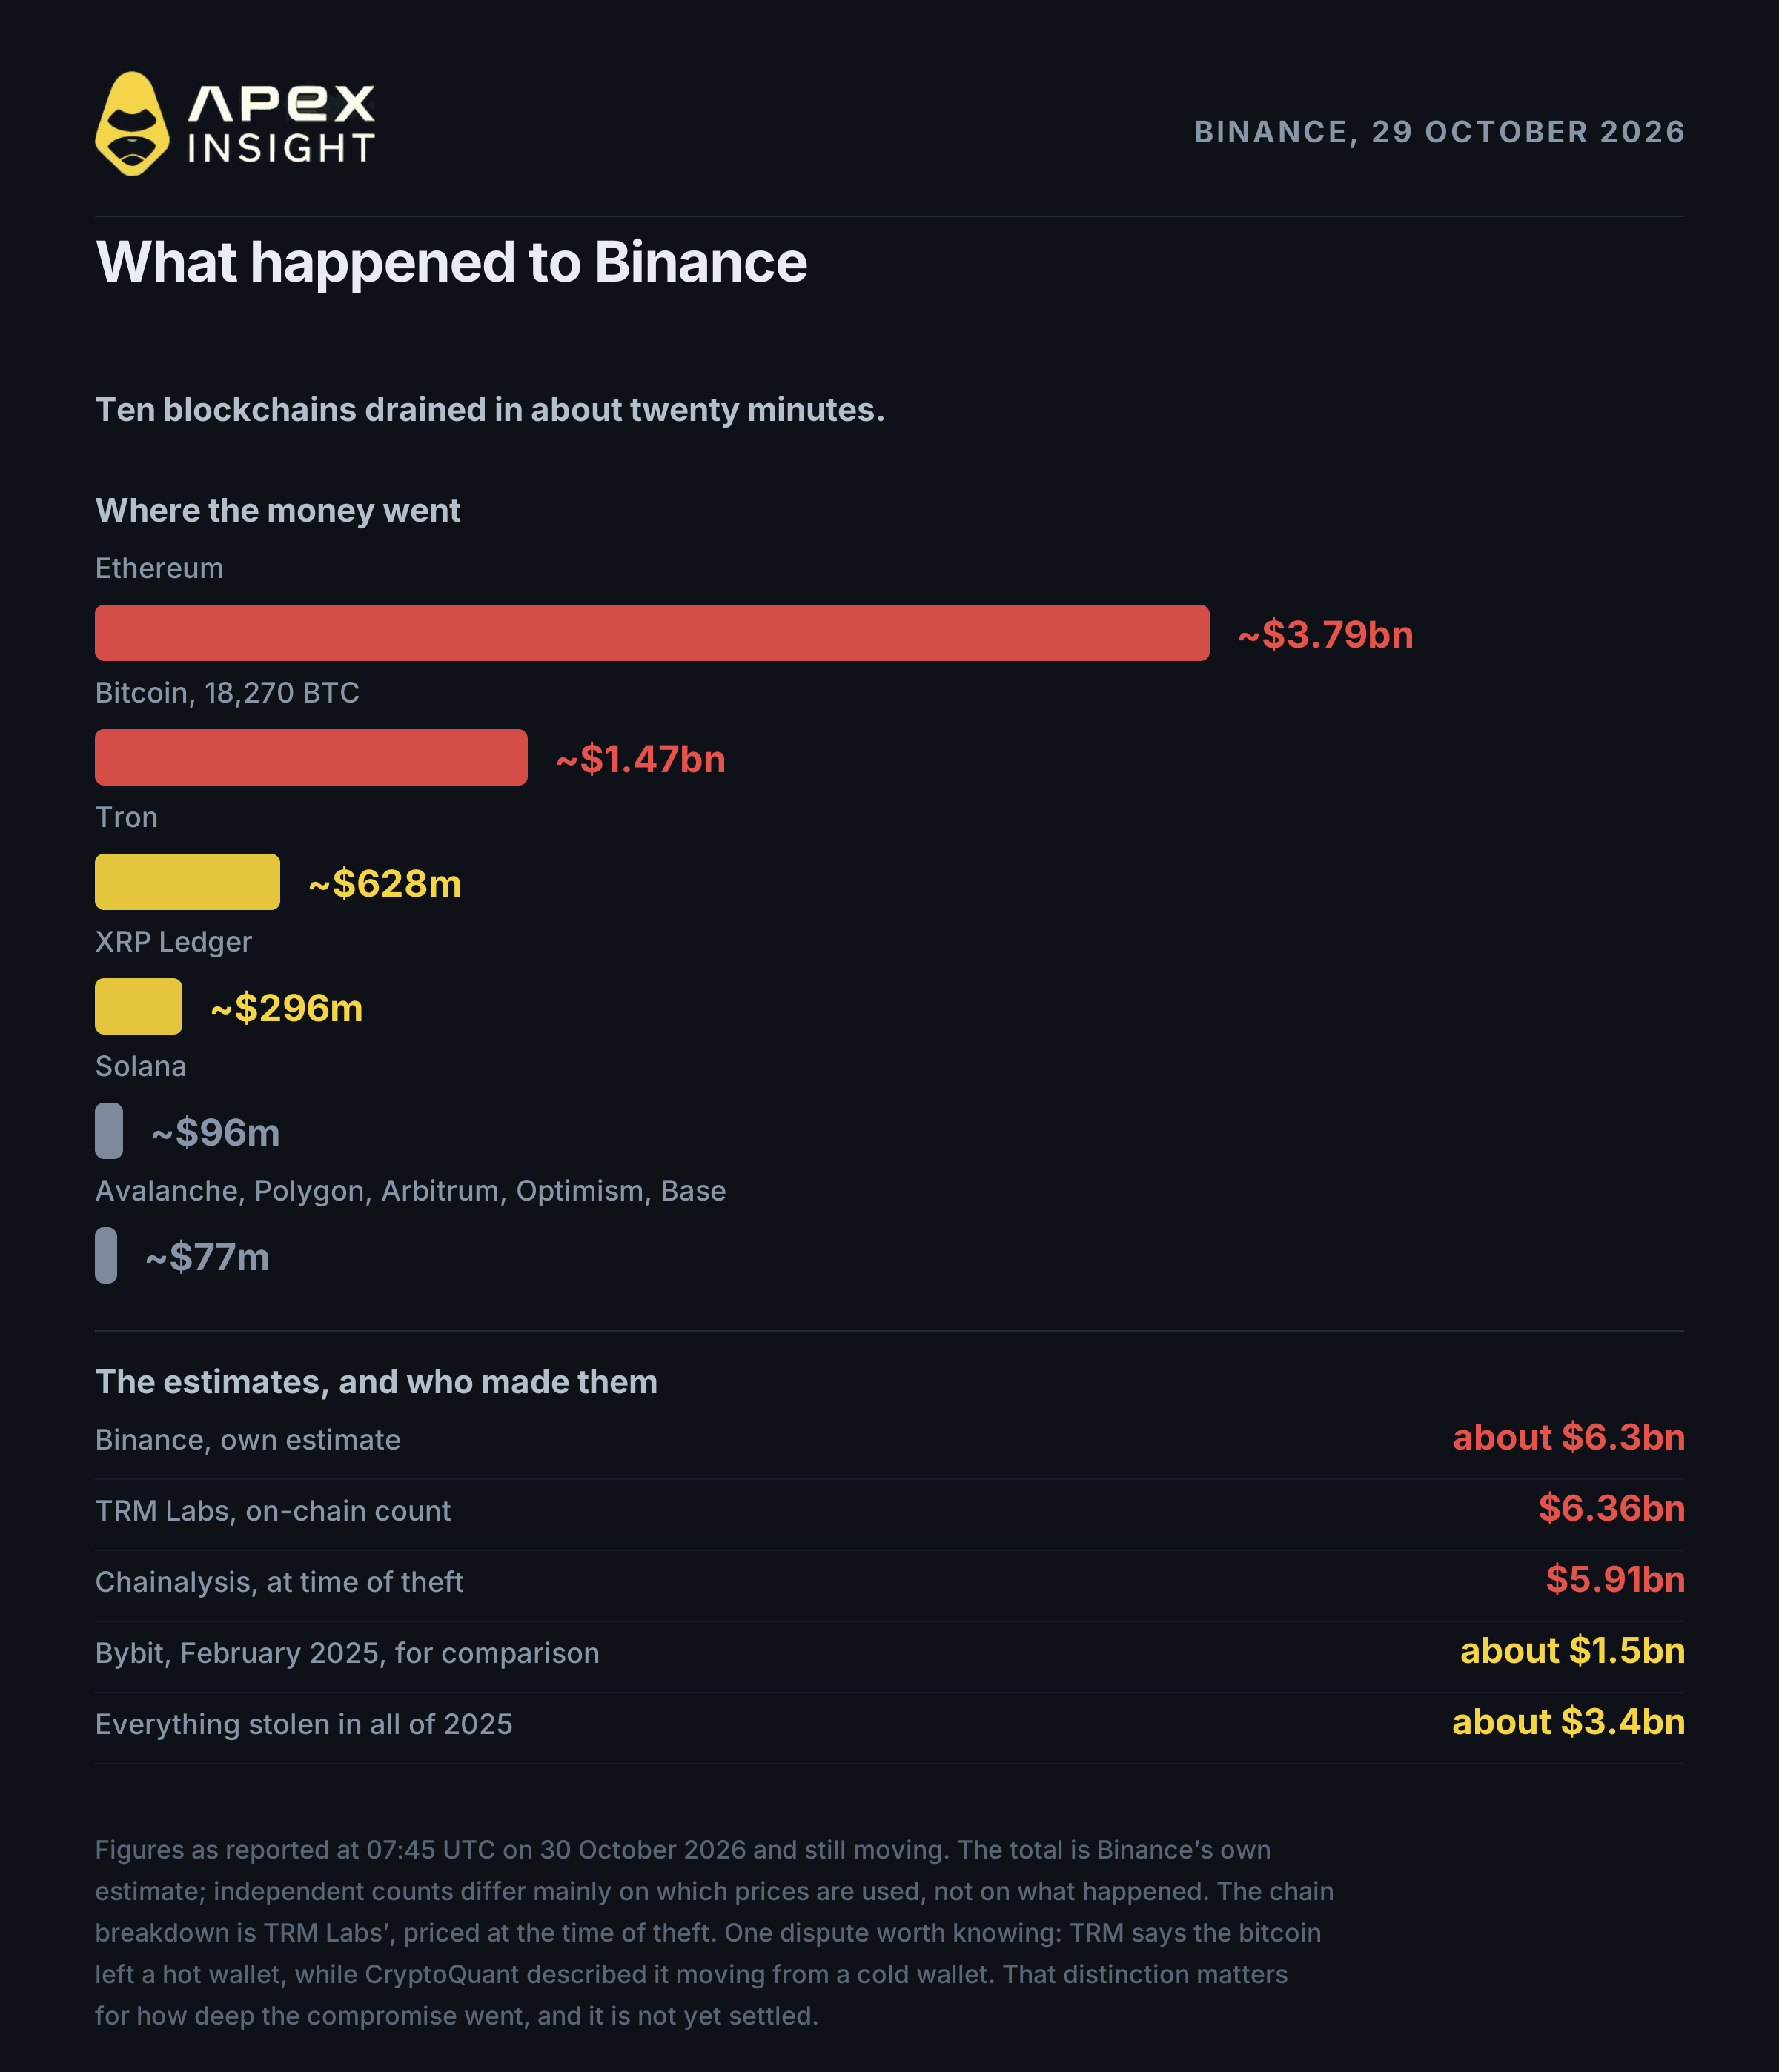
Am 29. Oktober gegen 20:05 UTC leerten sich fünf Binance-Wallets auf dem XRP Ledger. Innerhalb von 20 Minuten geschah dasselbe auf Bitcoin, Tron, Solana und Optimism. Bis zum Ende der Nacht waren zehn verschiedene Blockchains entleert.
Chain | Laut TRM Labs entwendet |
|---|---|
Ethereum | ~3,79 Mrd. $ |
Bitcoin | ~1,47 Mrd. $ (18.270 BTC) |
Tron | ~628 Mio. $ |
XRP Ledger | ~296 Mio. $ |
Solana | ~96 Mio. $ |
Andere | ~77 Mio. $ |
Binance beziffert die Gesamtsumme auf etwa 6,3 Milliarden US-Dollar. TRM Labs zählt 6,36 Milliarden US-Dollar on-chain; Chainalysis kommt auf 5,91 Milliarden US-Dollar. Der Unterschied betrifft vor allem die verwendeten Preise.
Der wichtigste Punkt: Niemand hat Kryptografie gebrochen. Laut der von CNN zitierten Binance-Erklärung deutet die erste Untersuchung auf den Laptop eines Ingenieurs hin. Dieser habe einem Angreifer ermöglicht, Zugriff auf einen Service-Container zu erhalten und nicht autorisierte Auszahlungstransaktionen einzureichen. Binance fand keine Hinweise auf ein Leck privater Wallet-Schlüssel.
Mit anderen Worten: Die Angreifer stahlen die Schlüssel nicht. Sie gelangten an den Ort, an dem die Schlüssel verwendet werden.
Auf Ethereum nutzten sie diesen Zugriff zusammen mit EIP-7702. Die Angreifer signierten fünfzig Berechtigungen gleichzeitig; eine davon passte zur richtigen Position in der Transaktionswarteschlange. Die Wallet übergab sich an einen von den Angreifern kontrollierten Vertrag, der anschließend bereit war, eingehende Vermögenswerte abzuschöpfen.
EIP-7702 wurde nicht gebrochen und war nicht die Ursache. Für die Ausführung war Binances eigene Signatur erforderlich. Der eigentliche Angriff bestand darin, diese Signatur erzeugen zu können.
Zwei Blockchain-Analysefirmen und ein unabhängiger On-Chain-Ermittler bringen den Diebstahl mit einer nordkoreanischen Gruppe in Verbindung; nur TRM Labs sprach jedoch von hoher Zuversicht. Keine Regierung hat dies bestätigt, und Binance nannte niemanden.
Bisher wurden etwa 3 Milliarden US-Dollar eingefroren, größtenteils von Tether und Circle, die ihre eigenen Stablecoins einfrieren können. Das ist eine gute Nachricht – und zugleich der Punkt, an dem die meisten Leser die falsche Vorstellung bekommen.
2. Eingefroren bedeutet nicht zurückerstattet
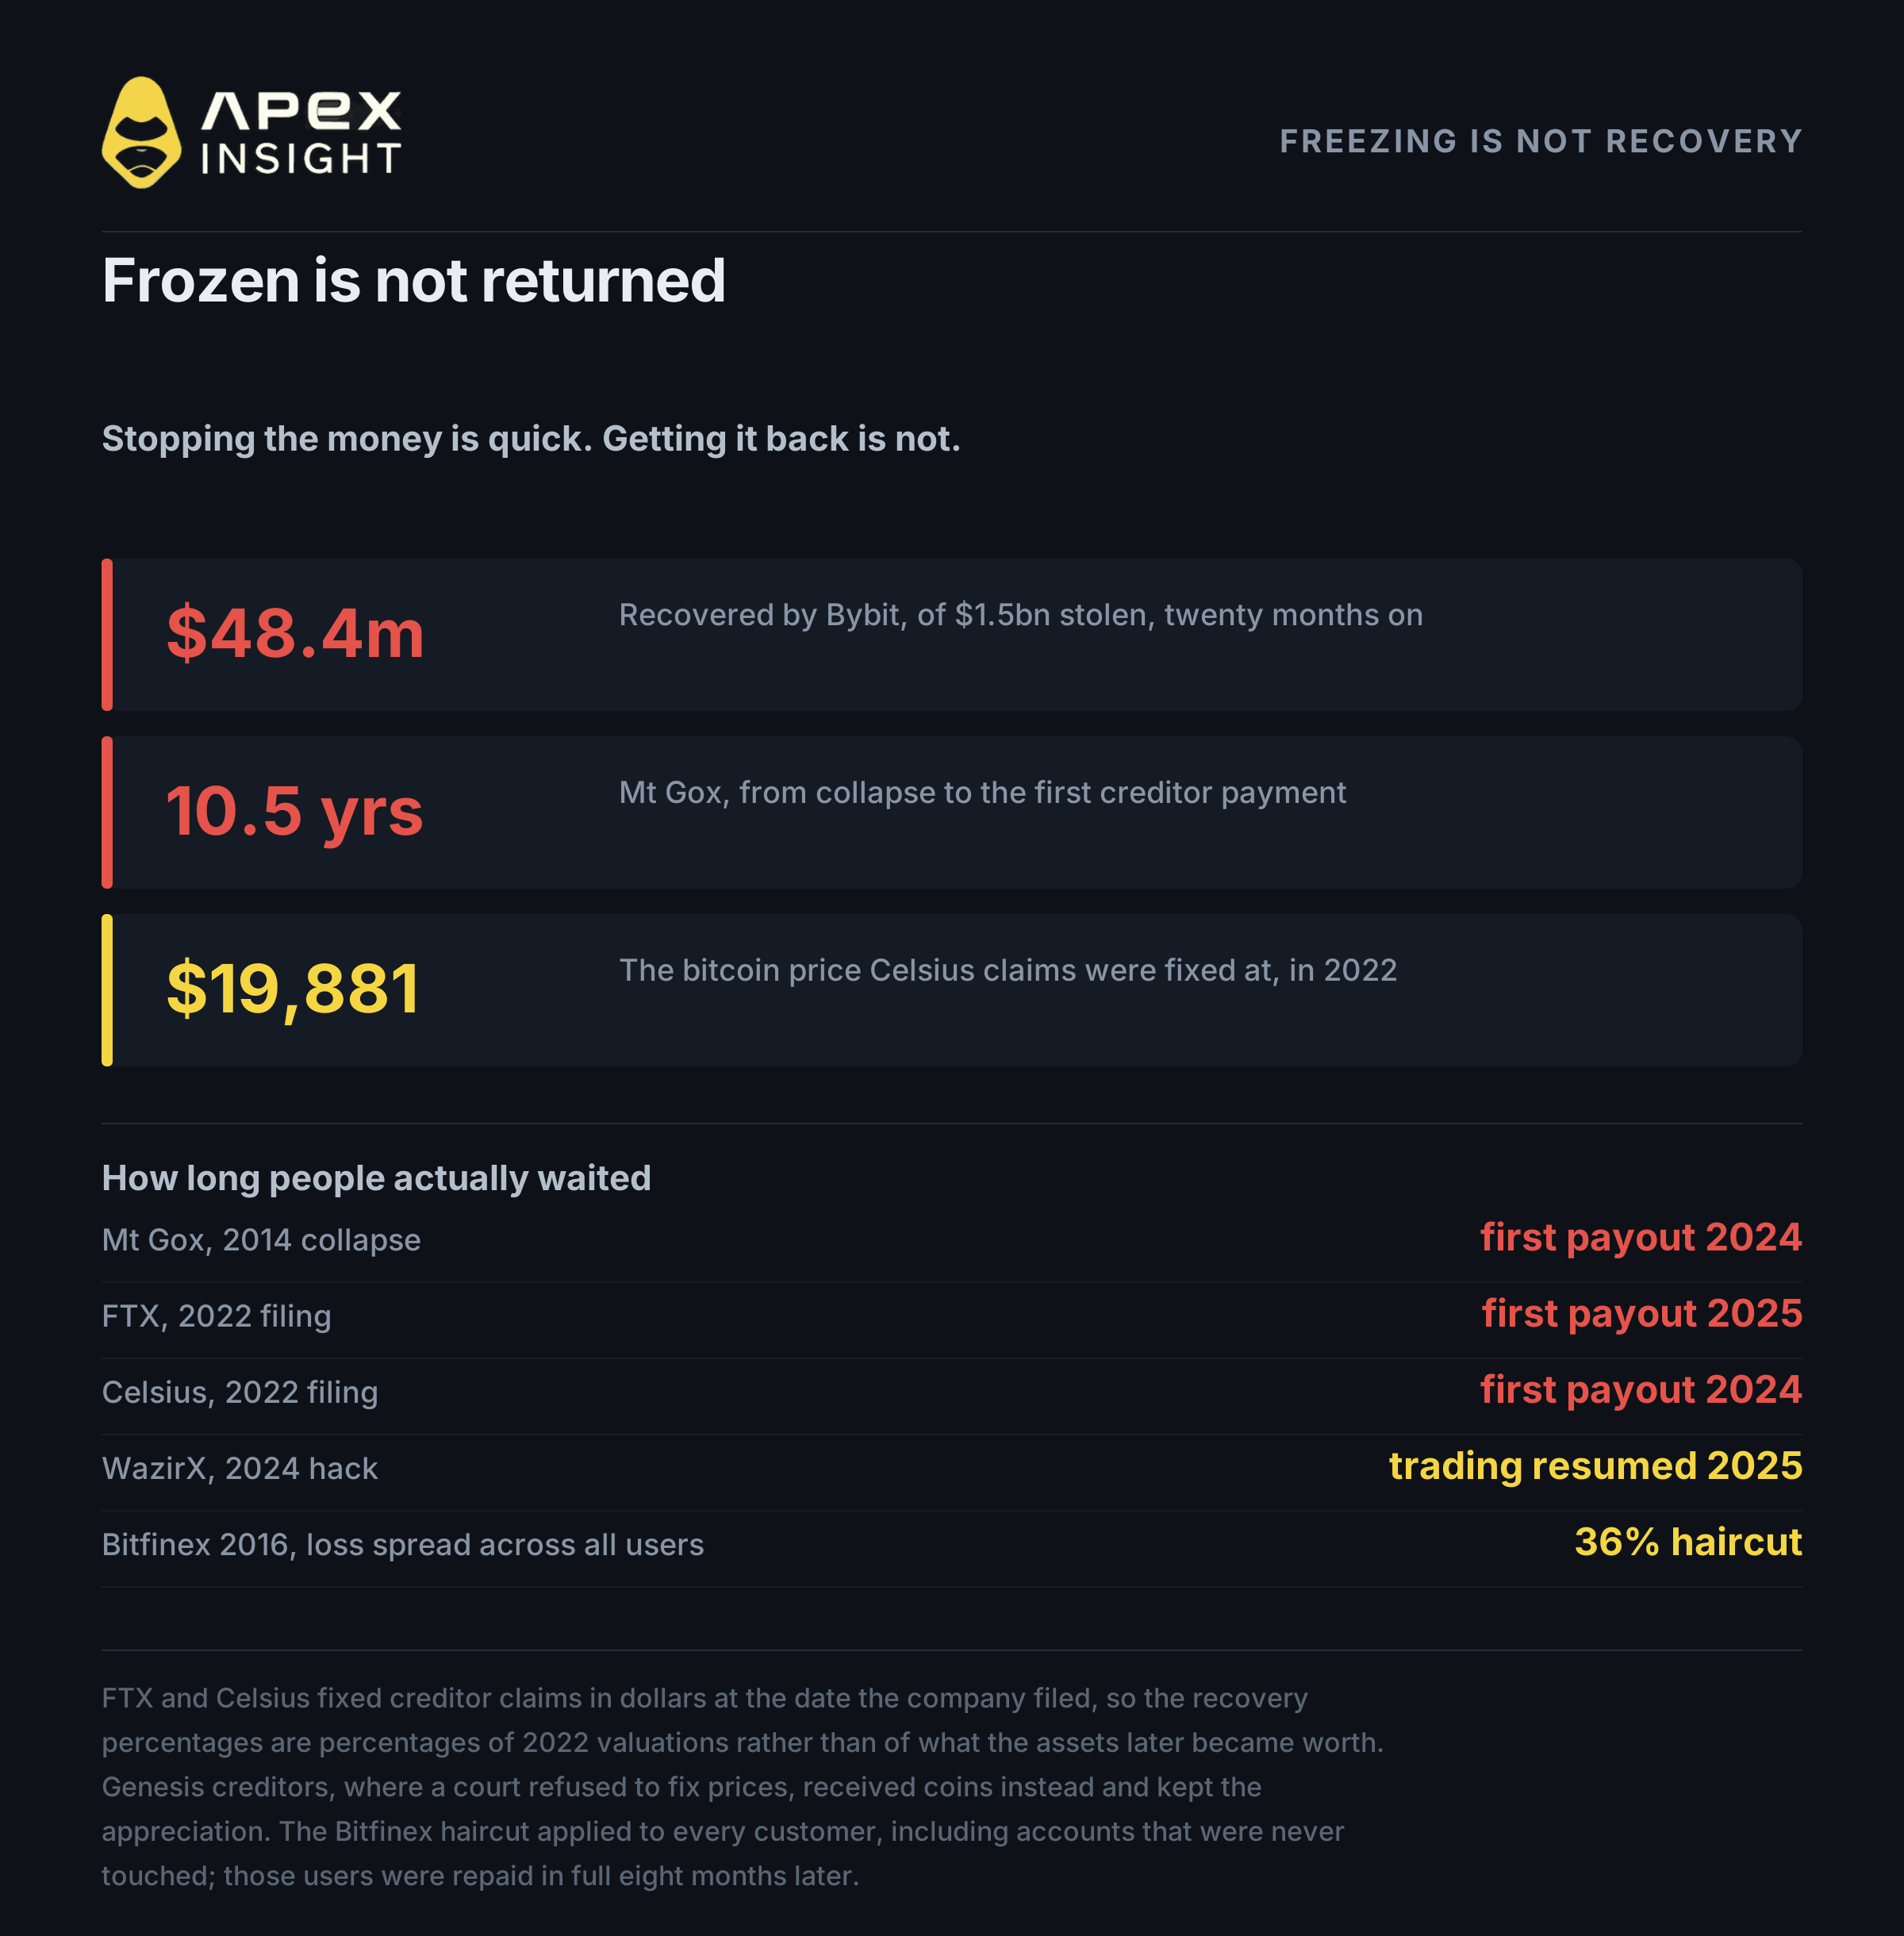
Wenn eine Börse ausgeraubt wird, melden Schlagzeilen, dass Gelder „eingefroren“ wurden, und alle entspannen sich. Ein Freeze stoppt nur die Bewegung des Geldes. Es zurückzubekommen ist ein separates, langsameres Problem.
Ari Redbord von TRM Labs erklärte gegenüber CNBC: „Ein Freeze verhindert, dass sich das Geld bewegt; die Rückholung erfolgt über ein rechtliches Verfahren.“ Eric Jardine von Chainalysis ergänzte, es gebe keinen standardisierten Zeitplan für die Rückholung.
Die Zahl, die Sie sich merken sollten: Bybit hat 18 Monate später nur 48,4 Millionen US-Dollar der gestohlenen 1,5 Milliarden US-Dollar zurückerhalten.
Fall | Wartezeit | Ergebnis |
|---|---|---|
Mt Gox, 2014 | Erste Auszahlung Juli 2024, zehneinhalb Jahre; Frist zum vierten Mal bis Oktober 2027 verlängert | Ein Bruchteil der ursprünglichen Coins |
FTX, 2022 | Erste Auszahlung Februar 2025, 27 Monate | 96–120 % (der 2022 festgelegten Dollarwerte) |
Celsius, 2022 | Erste Auszahlung Januar 2024, 18 Monate | Etwa 65 % (auf Basis eines BTC-Werts von 19.881 $) |
WazirX, 2024 | Handel im Oktober 2025 wieder aufgenommen, 15 Monate | Etwa 85 % der neu gewichteten Vermögenswerte |
Börsen sind keine Banken; es gibt keine Einlagensicherung. Binance versprach, Verluste aus seinem Notfallfonds und Unternehmensmitteln zu decken. Der Fonds hält etwa 15.000 BTC, also rund 1,1 bis 1,2 Milliarden US-Dollar.
3. Es ist fast nie der Code
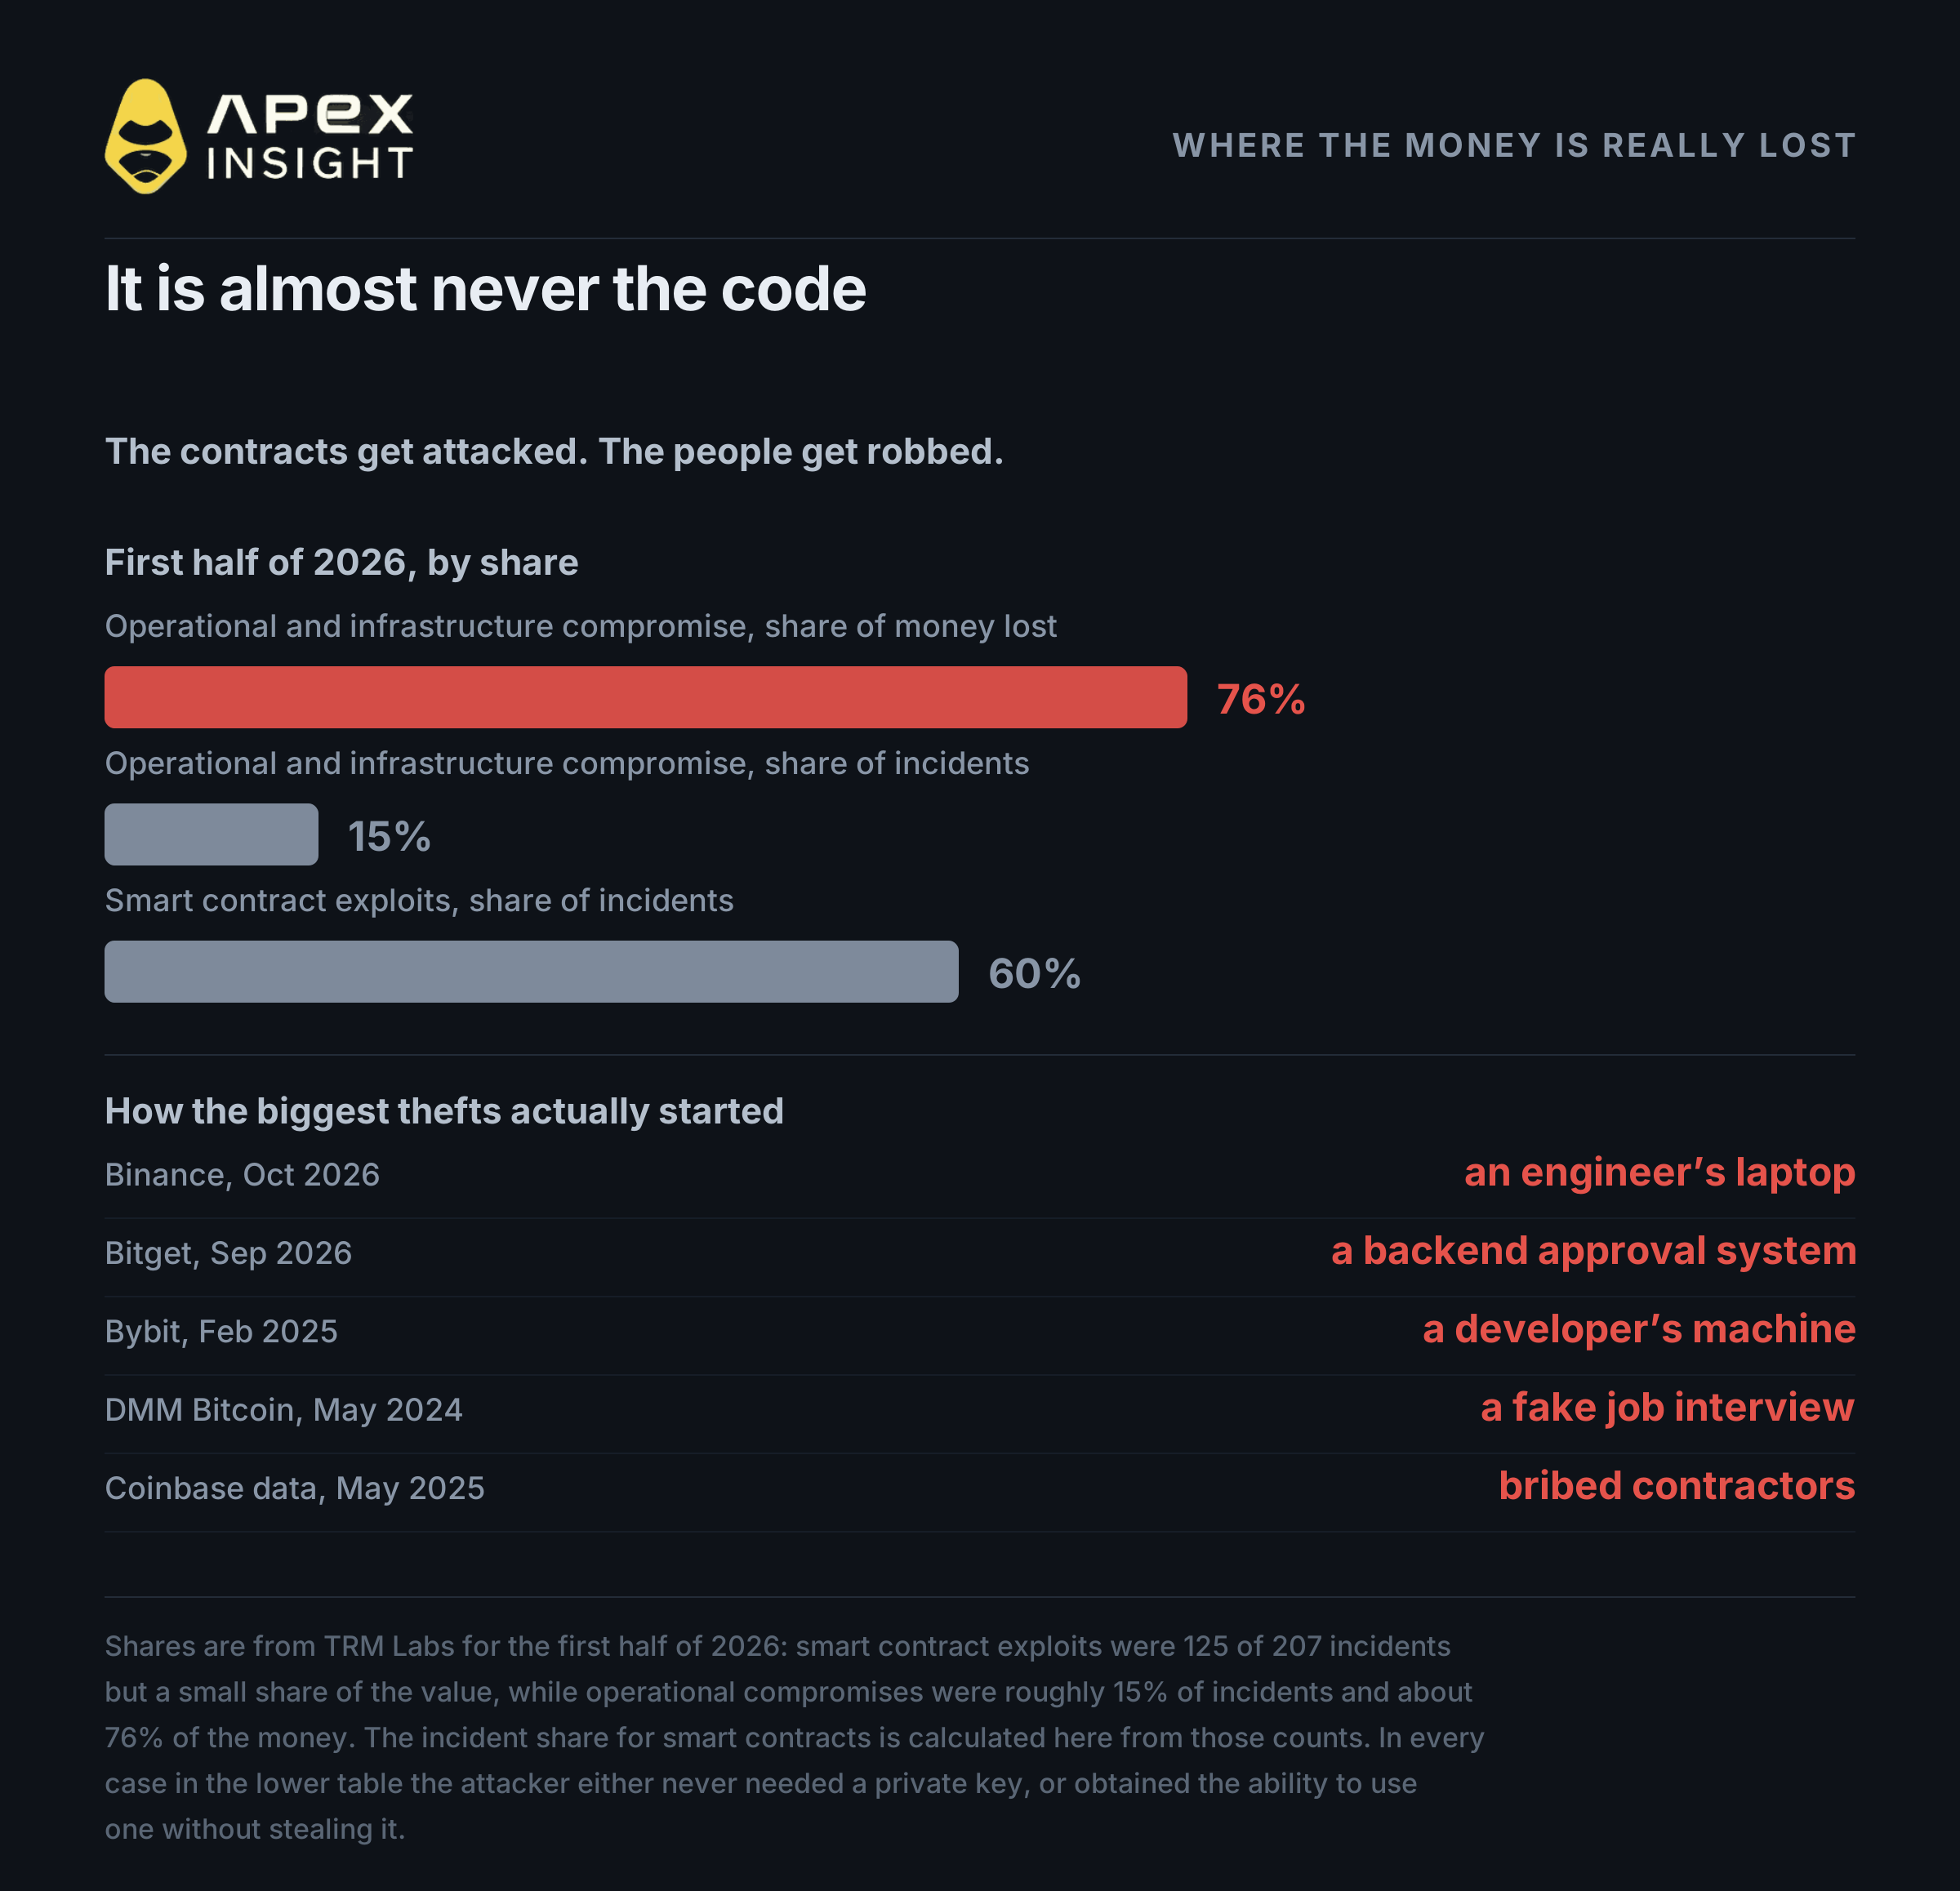
Die meisten Menschen stellen sich vor, dass ein Hacker die Verschlüsselung besiegt. Das passiert nicht.
Die Daten von TRM Labs für das erste Halbjahr 2026 zeigen:
Infrastruktur- und operative Angriffe: etwa 15 % der Vorfälle, etwa 76 % des Geldes
Exploits von Smart Contracts: 125 von 207 Vorfällen, nur ein kleiner Teil des Geldes
Der Code wird ständig angegriffen und verliert vergleichsweise wenig. Menschen und Maschinen, die Schlüssel verwahren und genehmigen, werden seltener angegriffen, verlieren dann aber fast alles.
Vorfall | Einstiegspunkt |
|---|---|
Binance, Okt. 2026, ~6,3 Mrd. $ | Laptop eines Ingenieurs |
Bitget, Sept. 2026, ~388 Mio. $ | Ein Backend-System, das zur Genehmigung von Auszahlungen gebracht wurde |
Bybit, Feb. 2025, ~1,5 Mrd. $ | Entwicklermaschine eines Wallet-Anbieters |
DMM Bitcoin, Mai 2024, ~305 Mio. $ | Ein gefälschtes Vorstellungsgespräch über LinkedIn |
Coinbase-Daten, Mai 2025, 69.461 Nutzer | Bestechliche Support-Mitarbeiter |
Der Bybit-Fall ist besonders lehrreich. Angreifer kompromittierten die Entwicklermaschine bei Safe und schleusten anschließend Code in die Website ein, die Bybits Unterzeichner nutzten. Der Code aktivierte sich nur für die spezielle Bybit-Wallet. Die Unterzeichner sahen auf dem Bildschirm eine normale Transaktion und bestätigten sie auf ihren Hardware-Wallets.
Der Bildschirm log jedoch. Die Transaktion ersetzte die Logik der Wallet durch die des Angreifers. Danach waren keine weiteren Signaturen nötig – 1,5 Milliarden US-Dollar waren verschwunden.
Das nennt man Blind Signing. Die Hardware-Wallet funktionierte perfekt, die Signaturen waren mathematisch gültig. Die Menschen bestätigten das Falsche.
4. Das Jahr, in dem Hardware-Wallets versagten
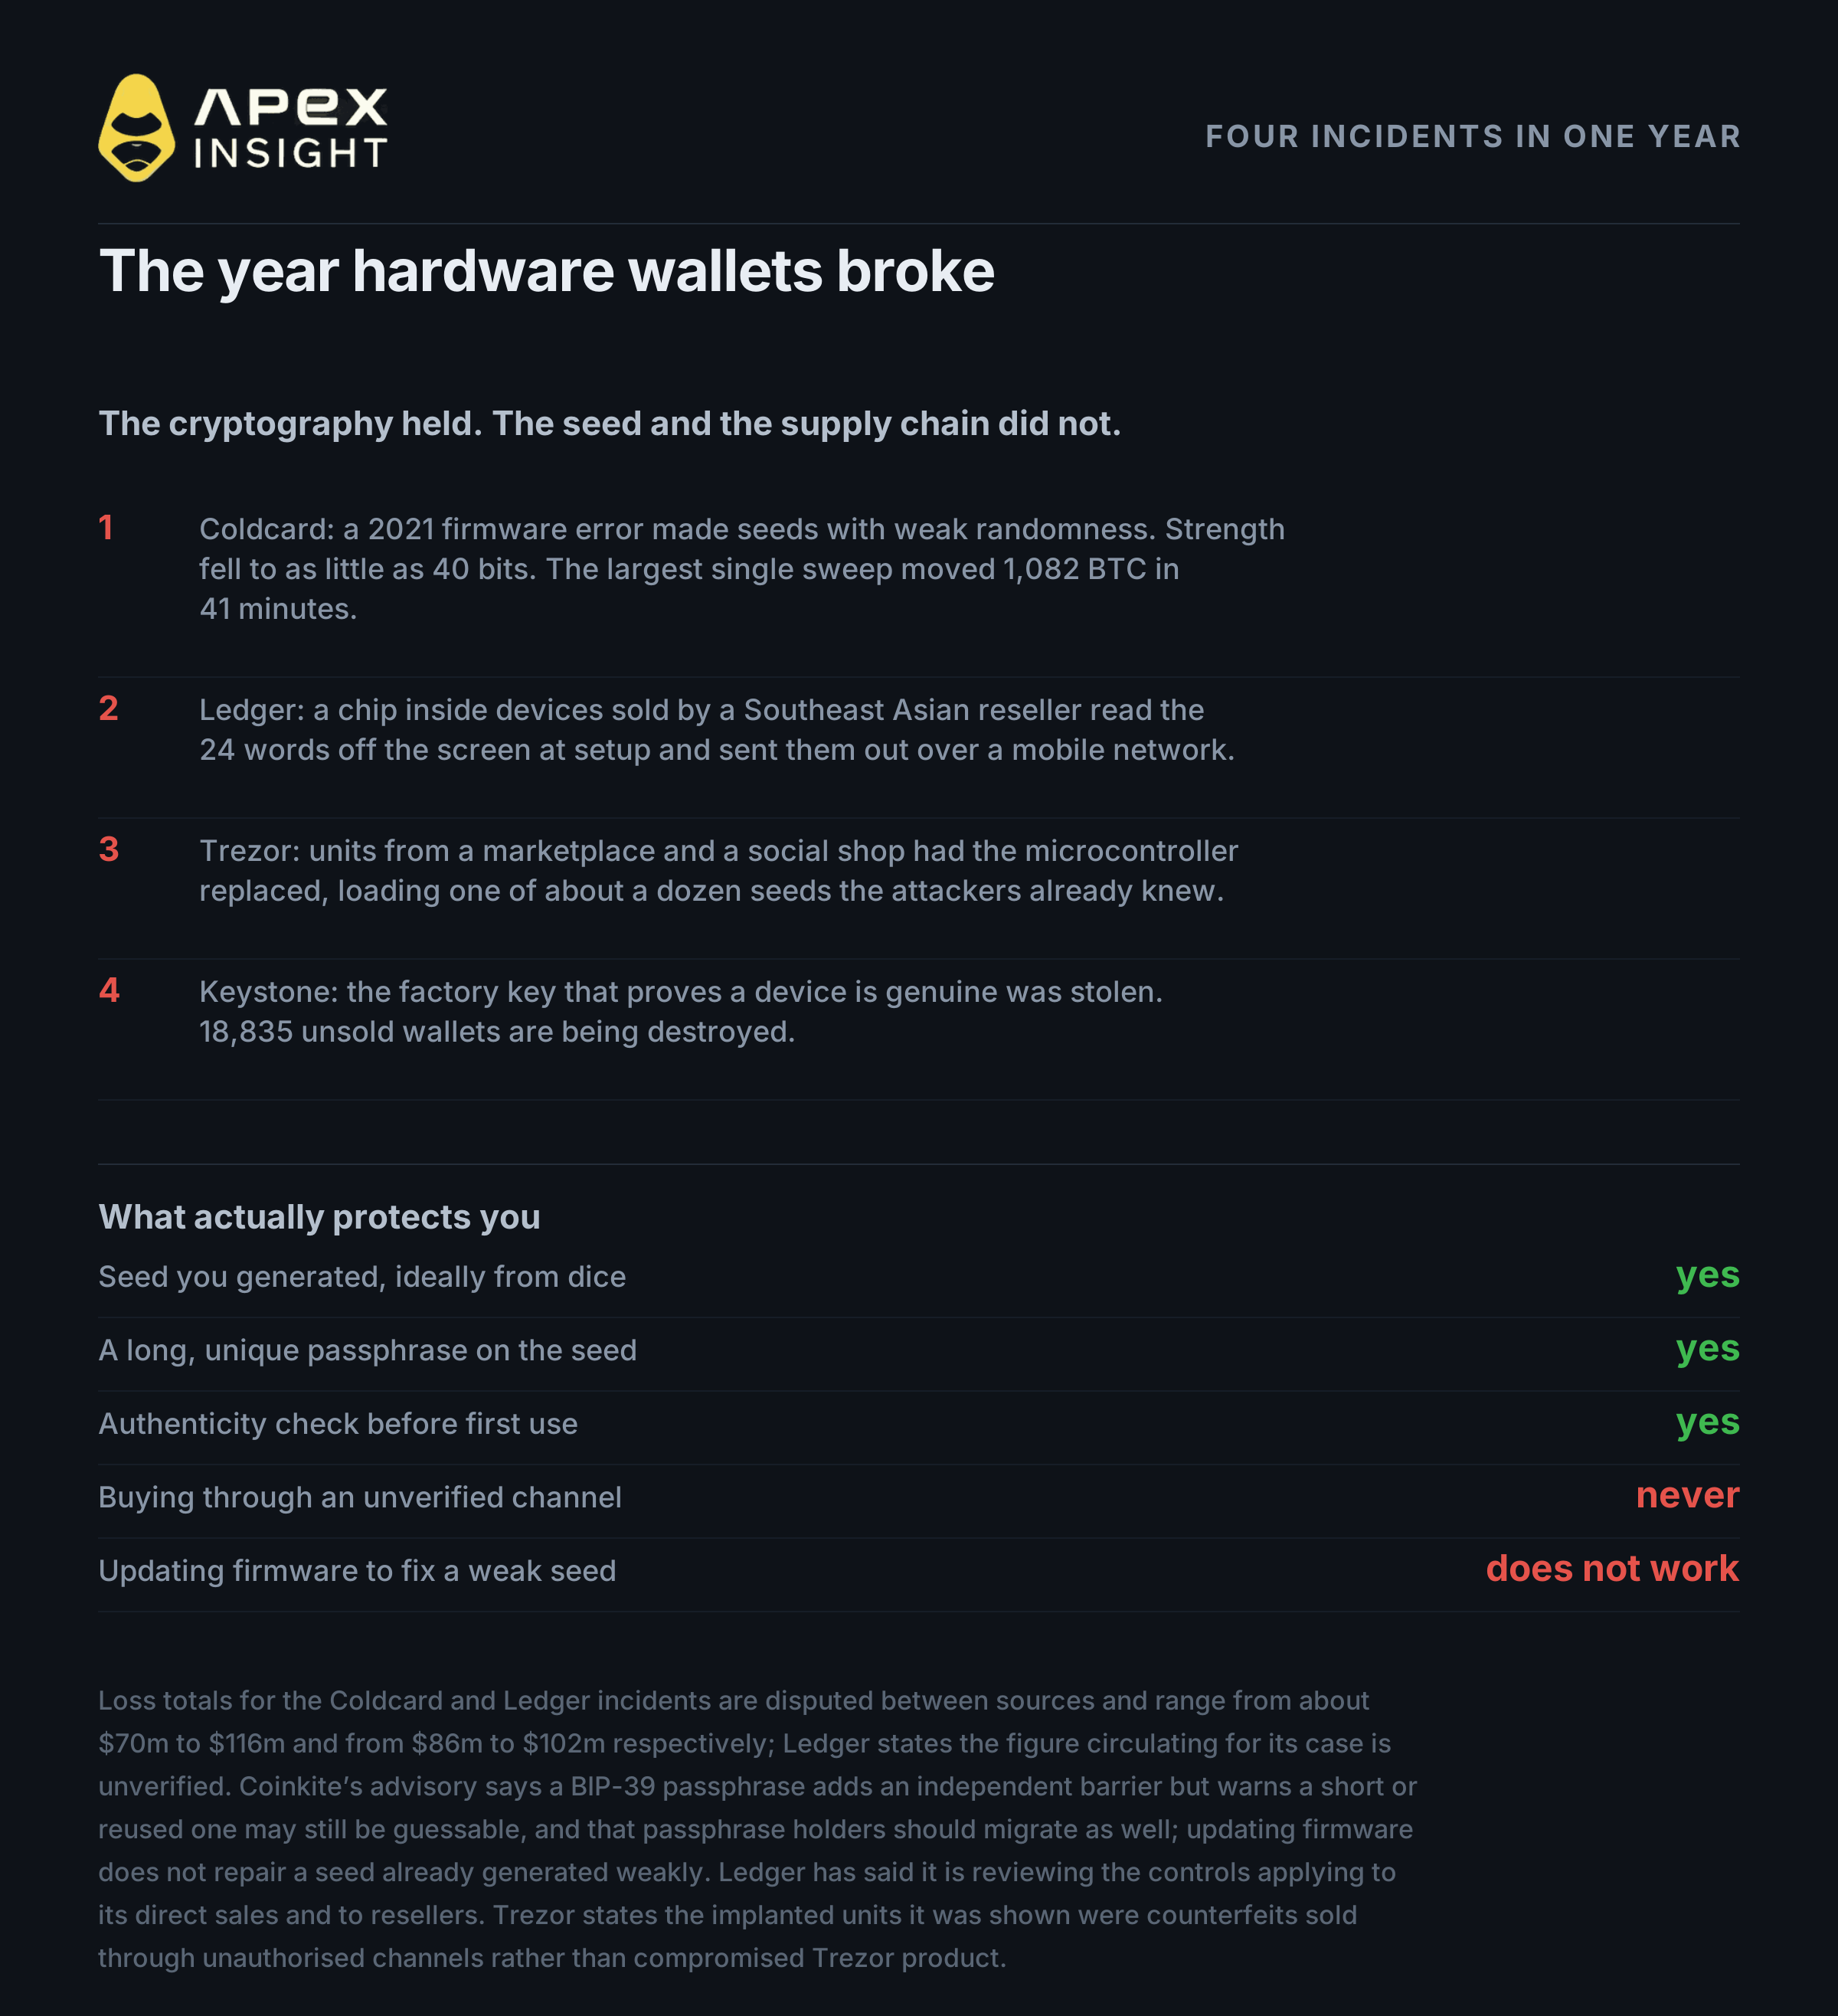
Die Standardempfehlung lautete immer: Hardware-Wallet kaufen, bei einer offiziellen Quelle kaufen, sicher sein. 2026 reicht diese Empfehlung nicht mehr aus.
Coldcard: Ein Build-Fehler in einer im März 2021 veröffentlichten Firmware führte dazu, dass einige Geräte Seed-Phrasen mit schwacher Software-Zufälligkeit erzeugten. Die Sicherheit sank von 128 auf nur 40 Bit. Coinkite veröffentlichte die Schwachstelle am 30. Juli 2026; der größte einzelne Sweep bewegte 1.082 BTC in 41 Minuten. Ein Firmware-Update repariert einen bereits schwachen Seed nicht – ein neuer Seed muss erzeugt und die Coins müssen übertragen werden.
Ledger: In Geräten, die von CryptoBilis verkauft wurden, wurde ein physisches Implantat gefunden. Es las während der Einrichtung die 24 Wörter vom Bildschirm und sendete sie über eine integrierte eSIM.
Trezor: Bei Geräten aus Facebook Marketplace und einem TikTok-Shop war der Mikrocontroller ausgetauscht worden. Die gefälschte Firmware erzeugte keinen zufälligen Seed, sondern eine von etwa zwölf Phrasen, die den Angreifern bereits bekannt waren.
Keystone: Käuferdaten sowie ein werkseitig eingebrannter und nicht änderbarer Authentifizierungsschlüssel wurden gestohlen. Keystone zerstört 18.835 unverkaufte Geräte.
Allen Fällen ist gemeinsam: Die Kryptografie hielt stand. Versagt haben der Seed bei seiner Erstellung oder Anzeige sowie der Weg, den das Gerät bis zu Ihnen genommen hat.
Erzeugen Sie Ihren Seed selbst auf dem Gerät und fügen Sie eine Passphrase hinzu. Sie sollte lang und einzigartig sein.
Überprüfen Sie das Gerät, bevor Sie echtes Geld darauf verwahren.
Geben Sie Ihre Seed-Phrase niemals irgendwo ein. Kein seriöses Unternehmen wird danach fragen.
Bewahren Sie zunächst nur einen kleinen Betrag in einer neuen Wallet auf.
5. Wenn Ihre Daten leaken, wird das Risiko physisch
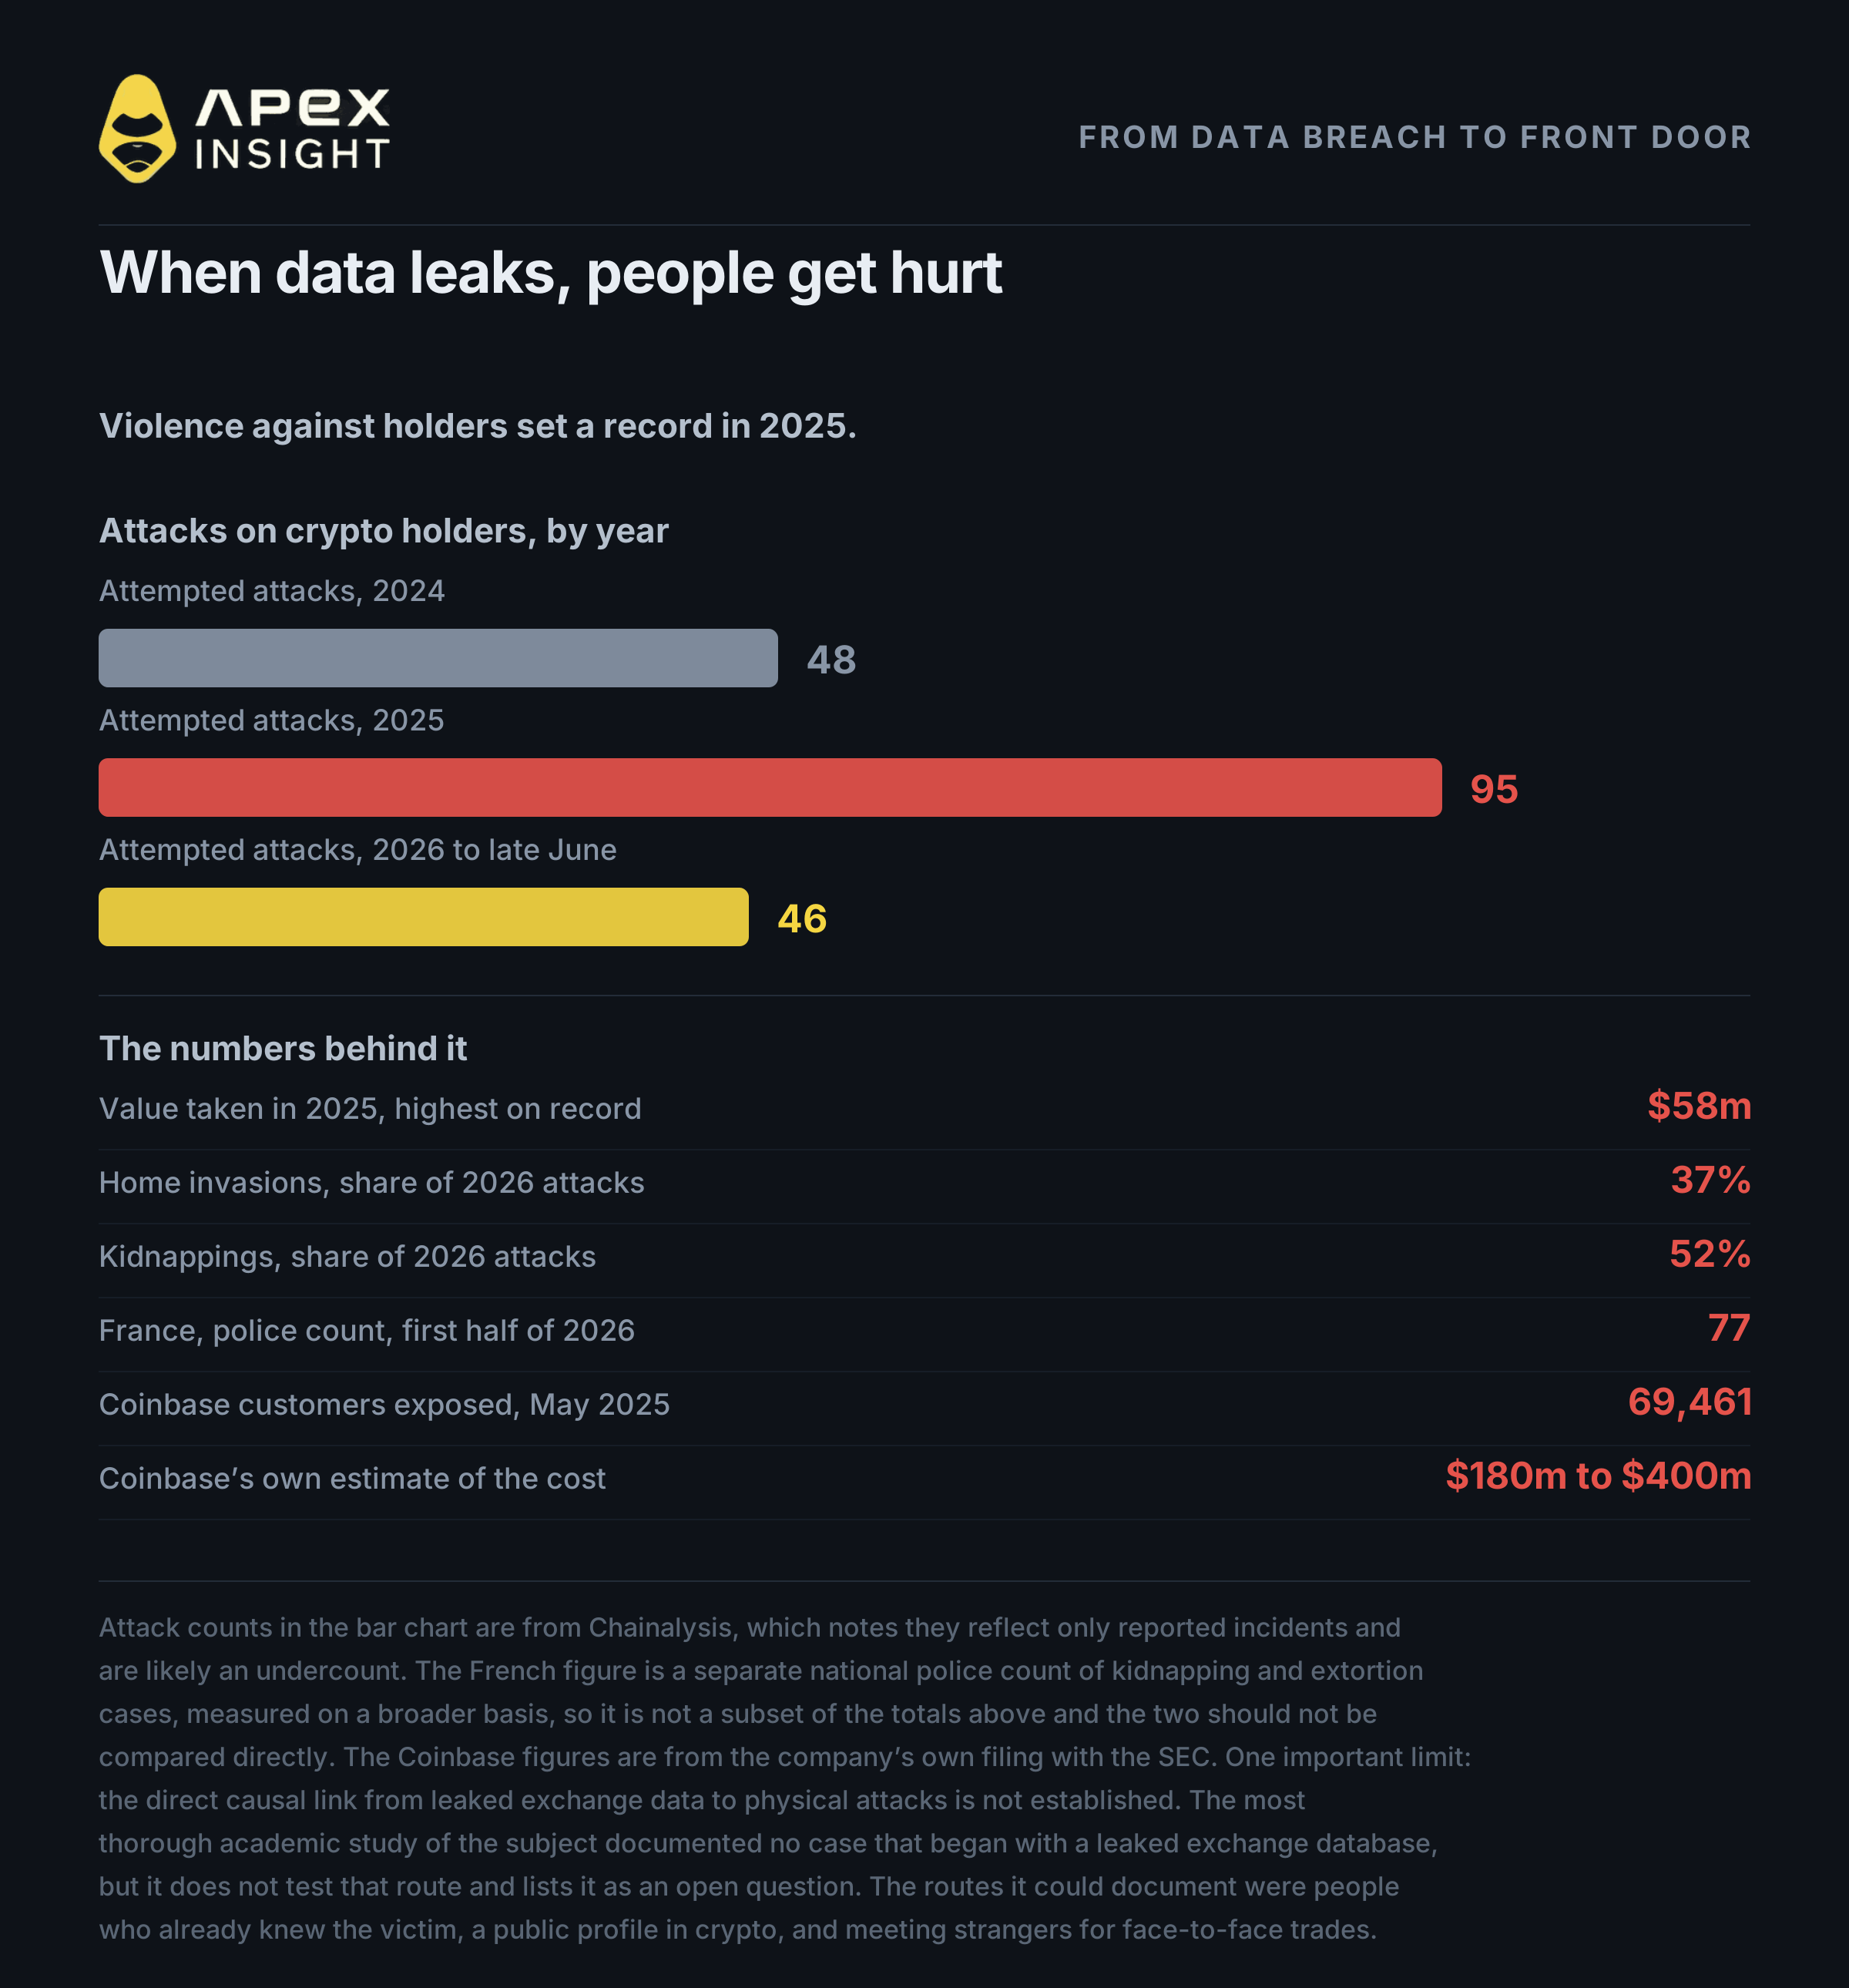
Ihre Börse besitzt Ihre Identitätsdokumente, Ihre Wohnadresse und Informationen über Ihr Vermögen. Wenn diese Daten entkommen, ist die Gefahr nicht mehr nur finanzieller Natur.
Coinbase, Mai 2025: Erbeutet wurden Namen, Adressen, Telefonnummern, Pass- und Führerscheinfotos sowie Kontostandsaufnahmen. Die Zahl der betroffenen Kunden wurde mit 69.461 angegeben.
Ledger, 2020: Etwa eine Million E-Mail-Adressen und detaillierte Daten von rund 272.000 Kunden, darunter Wohnadressen, wurden veröffentlicht.
Jahr | Versuchte Angriffe | Entwendeter Wert |
|---|---|---|
2024 | 48 | nicht veröffentlicht |
2025 | 95 | 58 Mio. $, Rekord |
2026, bis Ende Juni | 46 | über 30 Mio. $ |
Französische Behörden registrierten allein im ersten Halbjahr 2026 77 Krypto-bezogene Entführungs- und Erpressungsfälle. Der direkte Zusammenhang zwischen geleakten Börsendaten und diesen Angriffen ist nicht bewiesen. Veröffentlichen Sie trotzdem nicht, wie viel Krypto Sie besitzen, treffen Sie keine Fremden zum Tausch von Bargeld und achten Sie darauf, was Ihr öffentliches Profil verrät.
6. Die Struktur, die den Schaden begrenzt
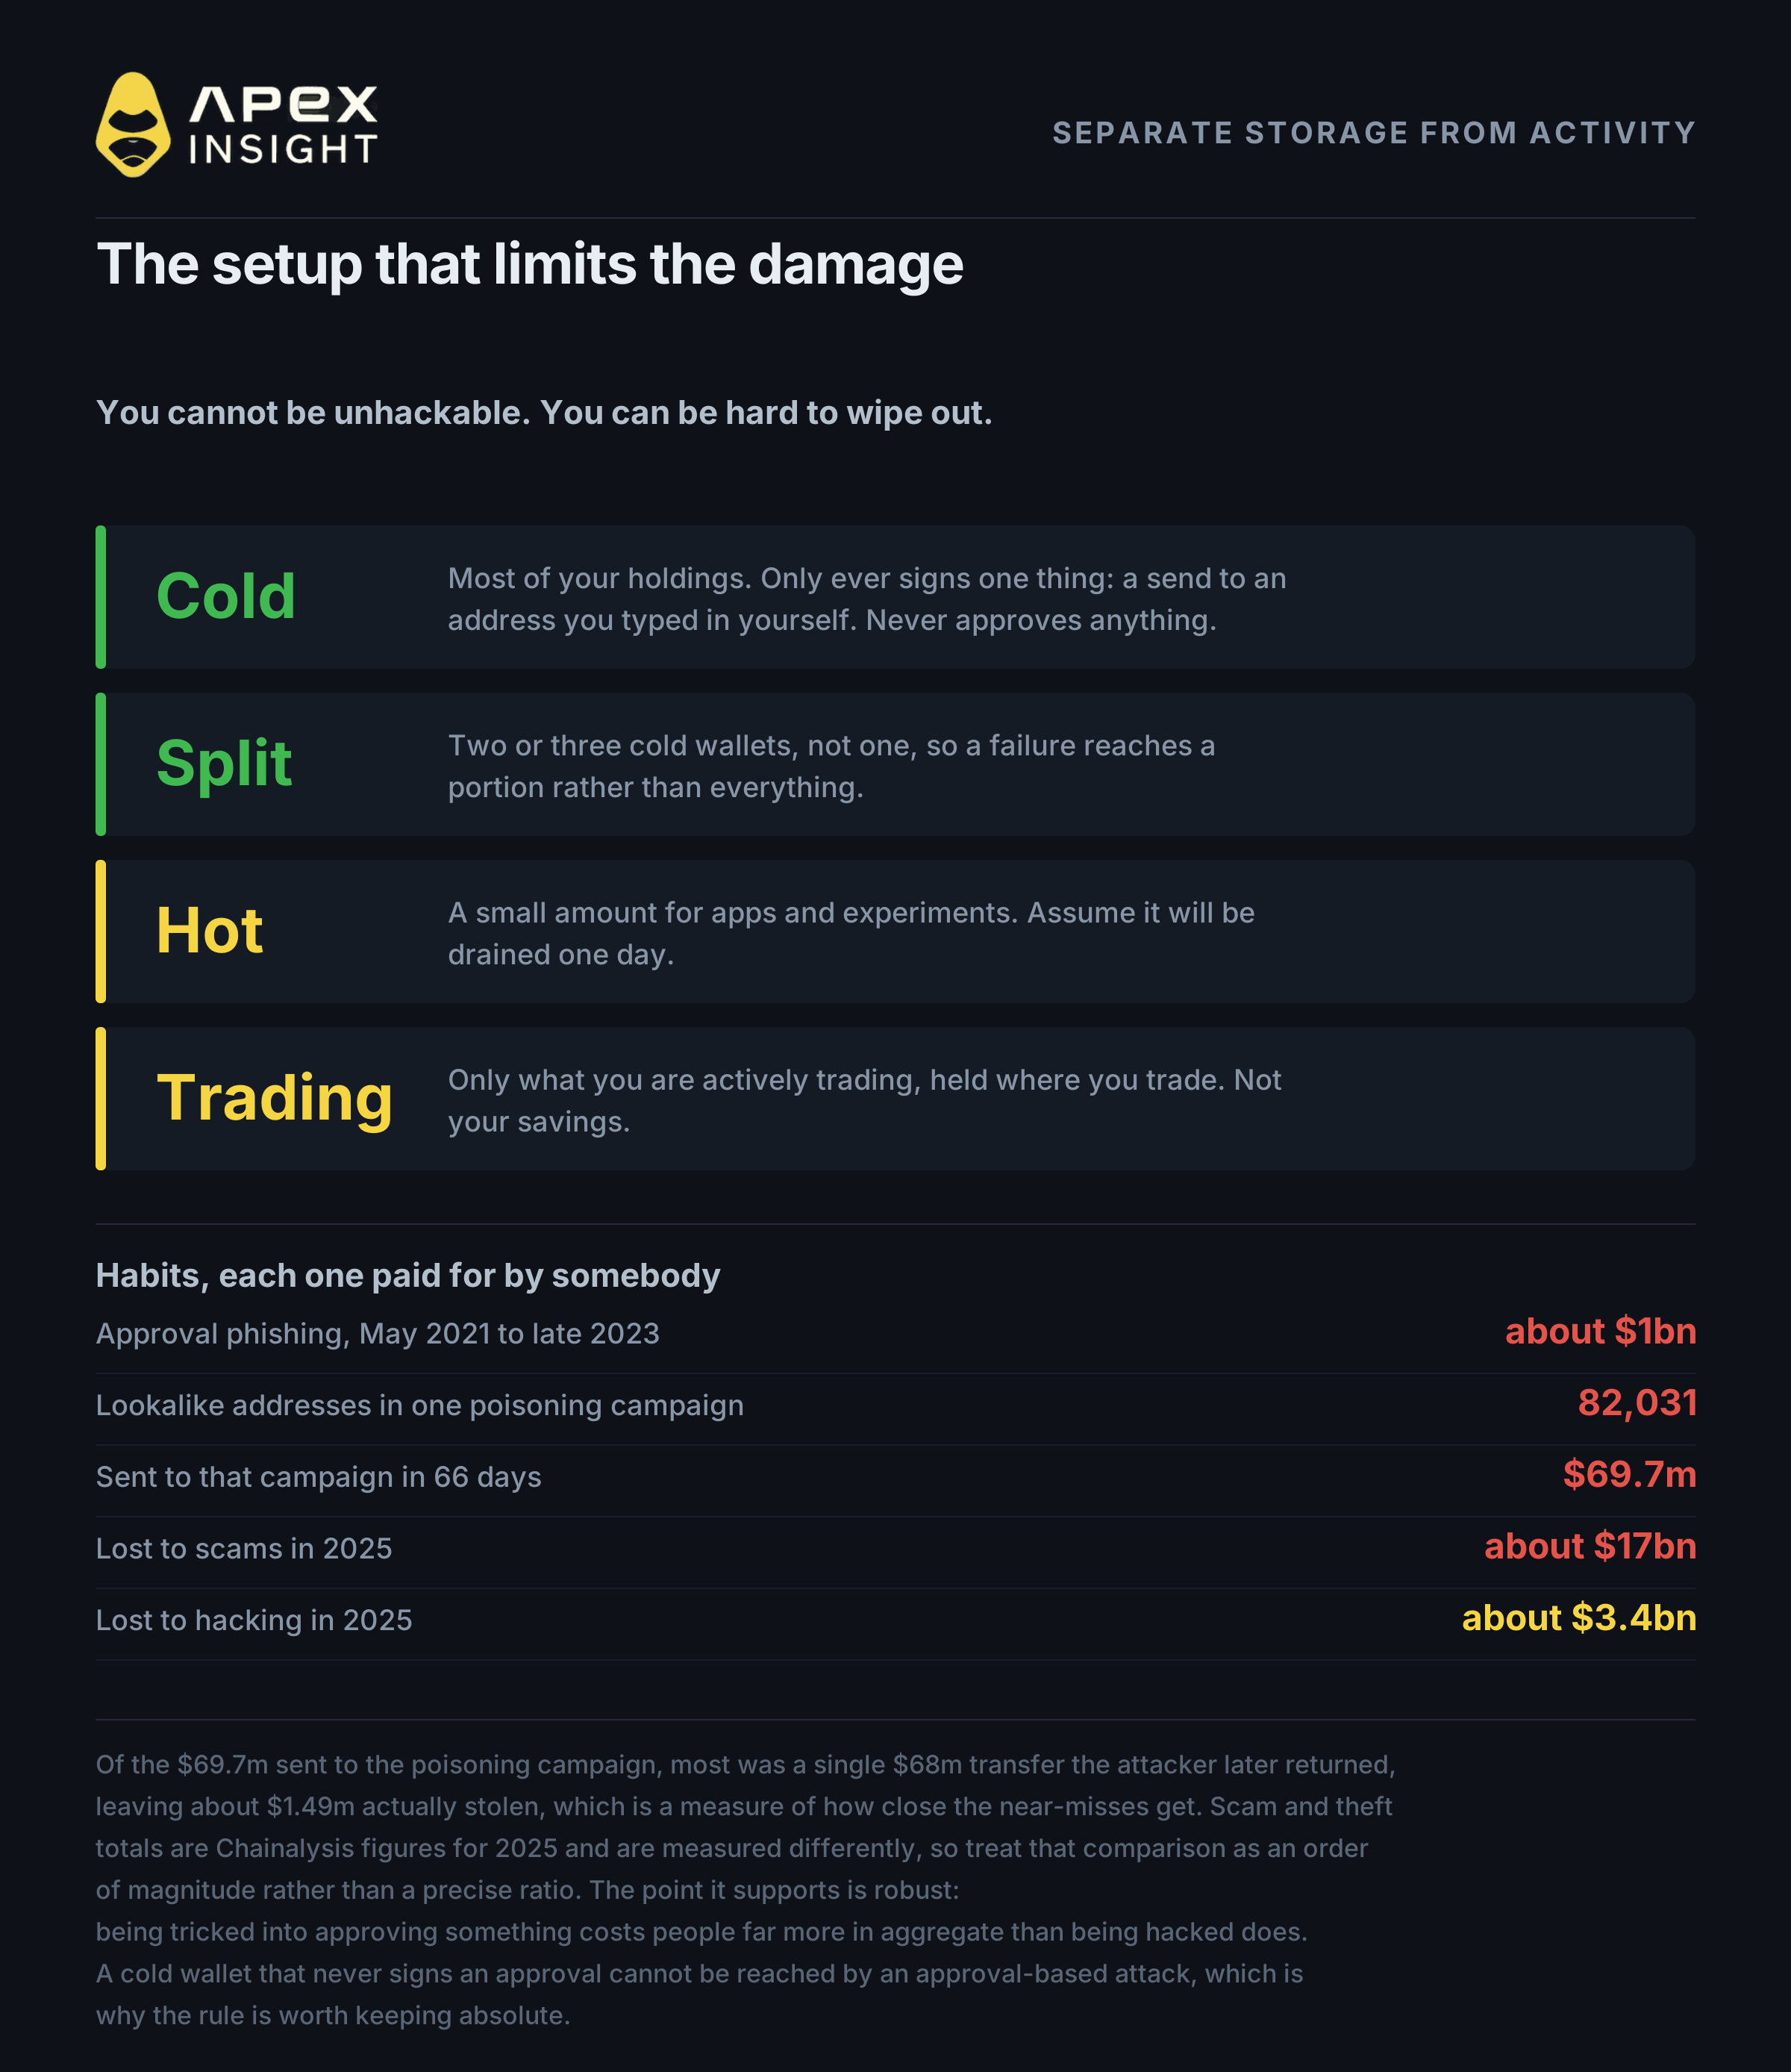
Sie können sich nicht unhackbar machen. Sie können aber verhindern, dass ein einzelner Fehler alles vernichtet.
Trennen Sie Verwahrung und Aktivitäten. Verwenden Sie nicht eine Wallet für alles.
Cold Storage: Der Großteil Ihrer Bestände gehört in eine Hardware-Wallet mit selbst erzeugtem Seed und Passphrase. Diese Wallet hat eine absolute Regel: Sie signiert ausschließlich eine Überweisung an eine von Ihnen selbst eingegebene Adresse. Keine Smart-Contract-Genehmigungen, keine Website-Verbindungen.
Teilen Sie es weiter auf: Verwenden Sie zwei oder drei Cold Wallets statt einer.
Hot Wallet: Eine separate Wallet mit kleinem Betrag zum Verbinden mit Anwendungen und Ausprobieren.
Trading-Kapital: Halten Sie nur den Betrag, mit dem Sie aktiv handeln, dort, wo Sie handeln.
Geben Sie Ihre Seed-Phrase niemals irgendwo ein.
Prüfen Sie Ihre Genehmigungen. Alte Freigaben können weiterhin aktiv sein.
Prüfen Sie die vollständige Adresse. Kontrollieren Sie nicht nur Anfang und Ende.
Behandeln Sie ein Jobangebot wie einen Angriff. Führen Sie keinen Code aus, den ein Recruiter Ihnen schickt.
Werden Sie langsam, wenn etwas dringend wirkt. Echte Sicherheitsprobleme können zehn Minuten warten.
2025 gingen durch Betrug 17 Milliarden US-Dollar verloren, durch Hacking etwa 3,4 Milliarden. Getäuscht zu werden kostete Menschen ungefähr fünfmal mehr als gehackt zu werden.
7. Der DEX-Vorteil: Niemand kann Ihre Auszahlung einfrieren
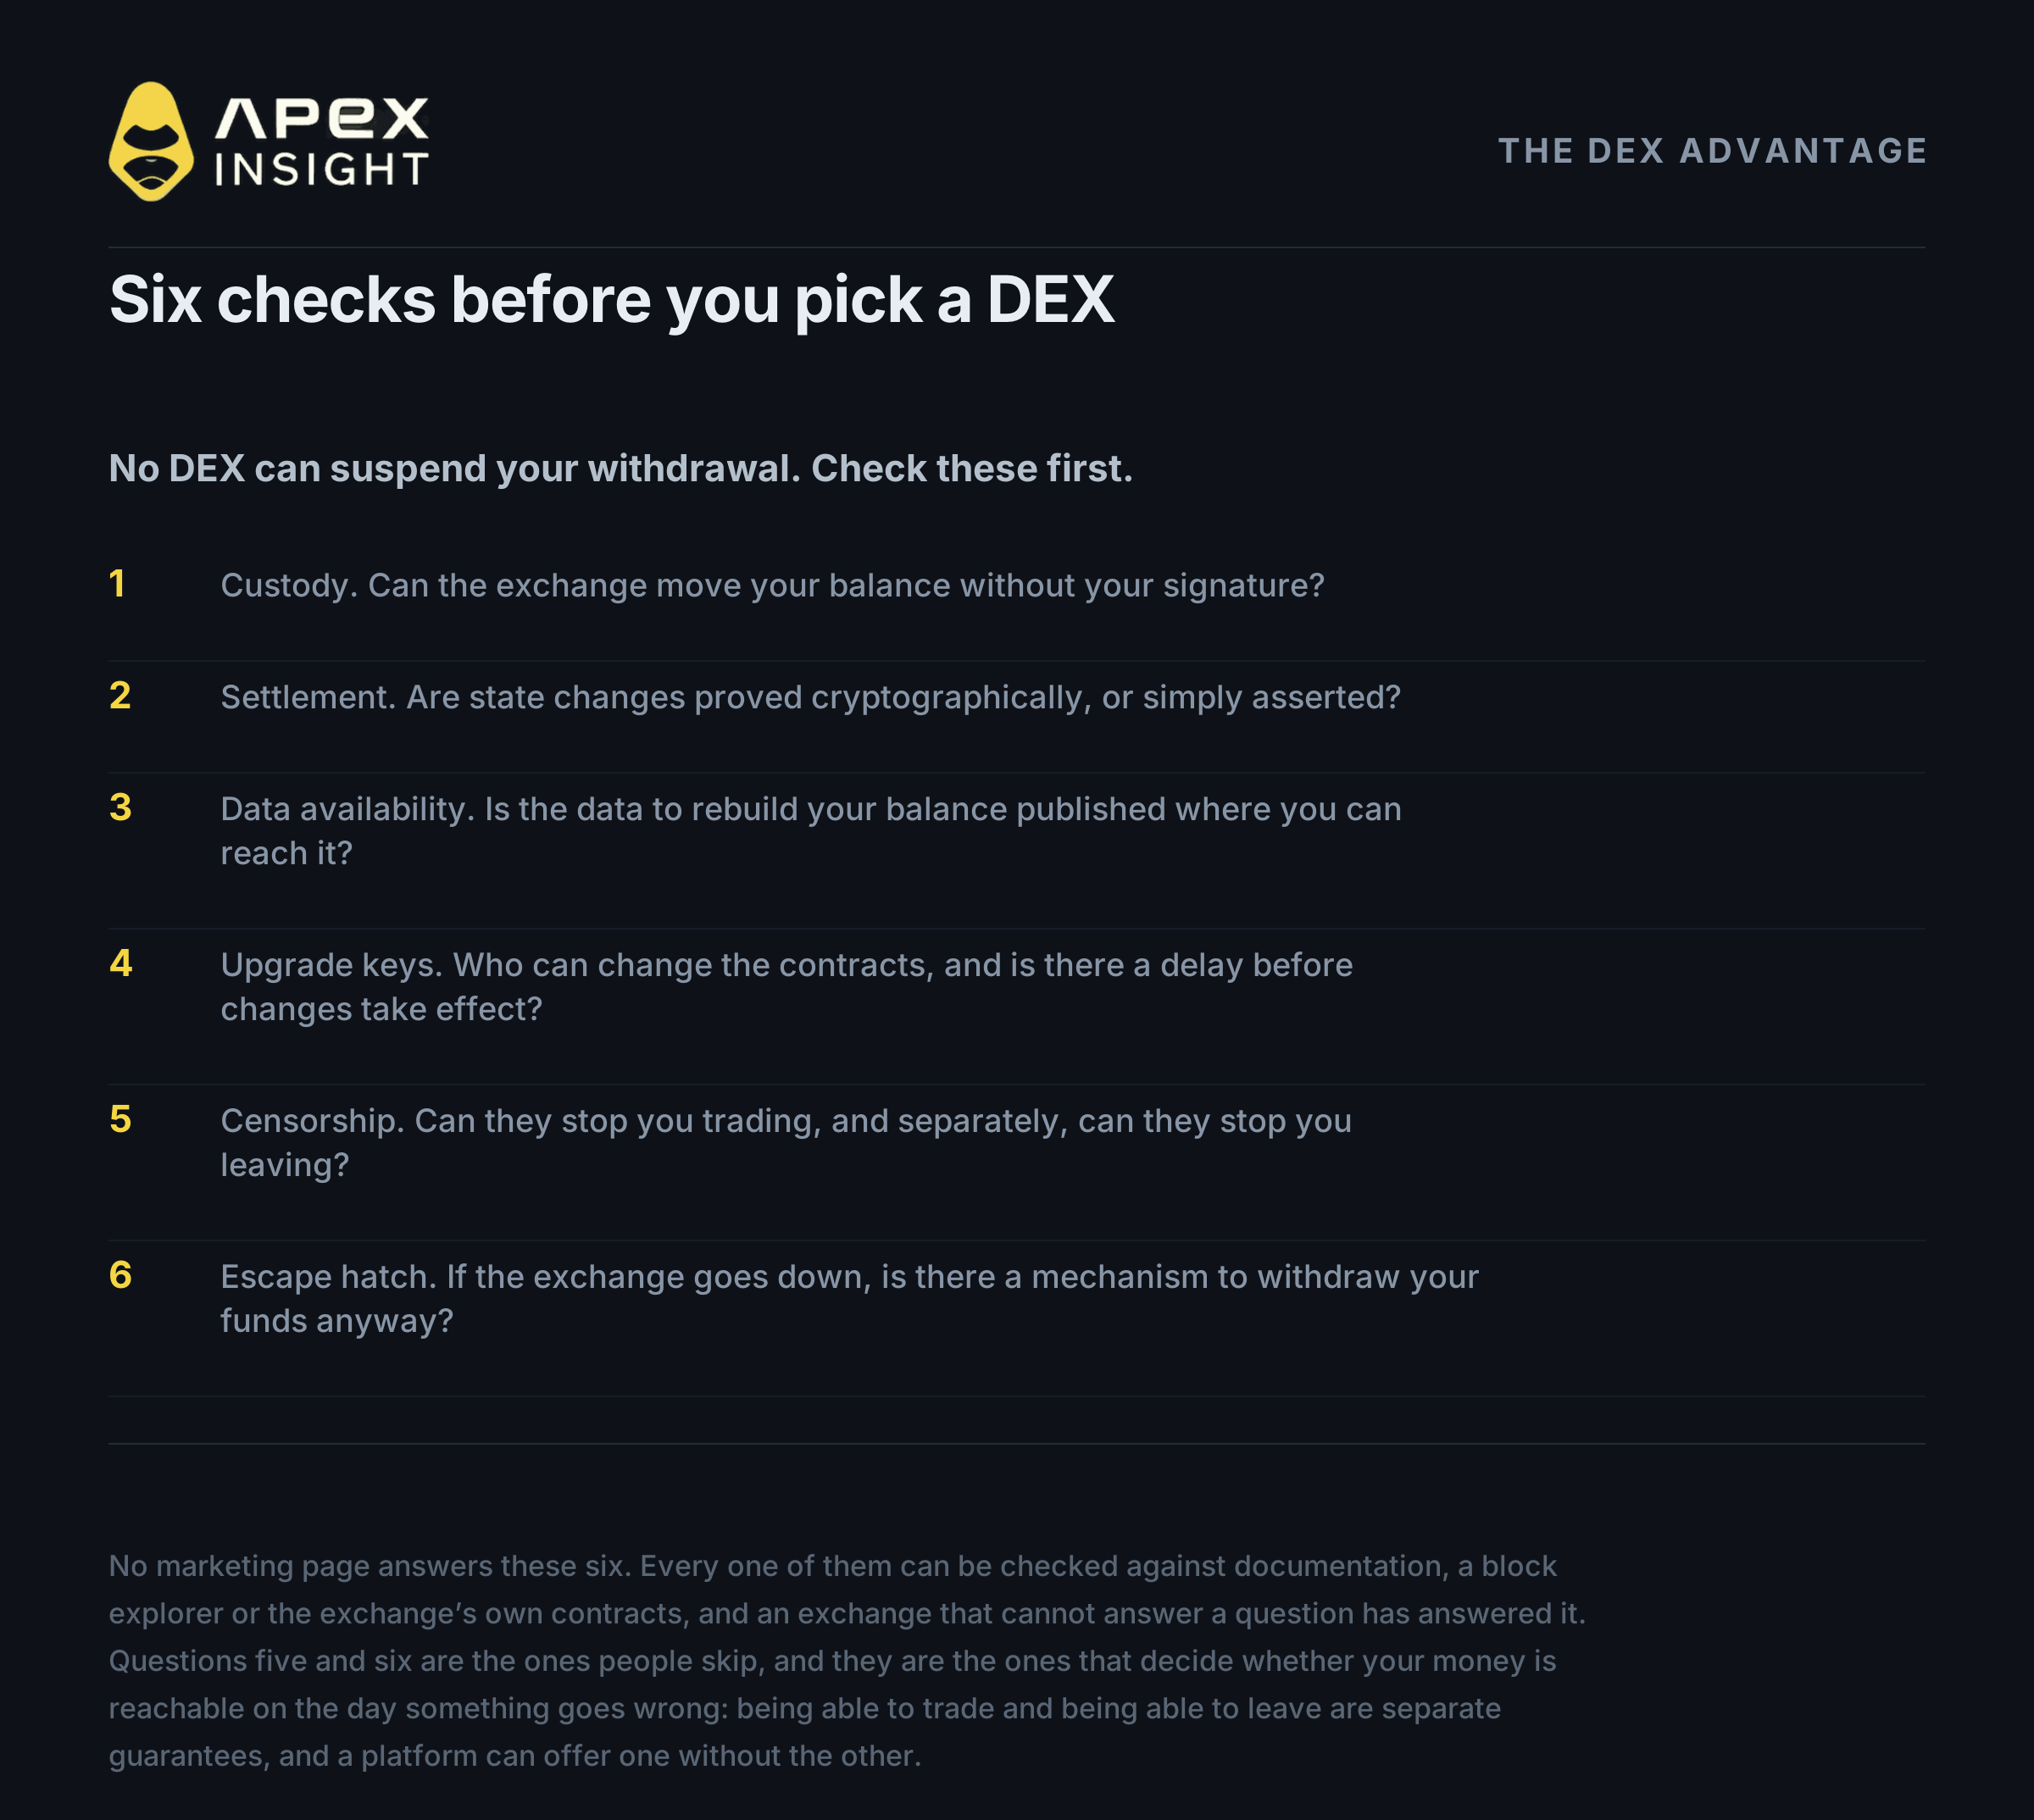
Die bisherigen Maßnahmen schützen Coins, die Sie halten. Sobald Sie handeln, verwahrt meist jemand anderes Ihr Geld.
Verwahrungsrisiko ist nicht nur das Risiko eines Diebstahls, sondern auch das Risiko, nicht gehen zu können. An einer dezentralisierten Börse behalten Sie Ihre Schlüssel, Ihr Geld liegt nicht auf dem Unternehmenskonto, und kein DEX kann Ihre Auszahlung so aussetzen wie Binance.
„Dezentralisiert“ ist auf vielen Websites allerdings nur ein Marketingbegriff. Prüfen Sie daher vor der Auswahl eines DEX:
Verwahrung: Kann die Börse Ihr Guthaben ohne Ihre Signatur bewegen?
Abwicklung: Werden Zustandsänderungen kryptografisch bewiesen?
Datenverfügbarkeit: Sind die Daten zur Wiederherstellung Ihres Guthabens veröffentlicht?
Upgrade-Schlüssel: Wer kann die Verträge ändern, und gibt es eine Zeitverzögerung vor Inkrafttreten?
Zensur: Können sie Sie am Handeln oder am Verlassen der Plattform hindern?
Notausgang: Gibt es einen Mechanismus, mit dem Sie Ihre Gelder selbst abziehen können, wenn die Börse ausfällt?
Es gibt zwei große Designs. Hyperliquid führt das Orderbuch vollständig on-chain; dadurch sind Positionen, Hebel und Liquidationspreise öffentlich. ApeX Omni führt das Orderbuch off-chain und beweist die Ergebnisse on-chain.
Ihre Gelder liegen in den Smart Contracts von zkLink und nicht in ApeX-Wallets, daher können wir Ihr Guthaben nicht bewegen. Trades werden mit Zero-Knowledge-Gültigkeitsbeweisen abgewickelt, und Ihre Positionen bleiben privat. Zusätzlich gibt es einen erzwungenen Auszahlungsweg, der direkt an den Vertrag auf der Basiskette gesendet werden kann.
Dieser Weg deckt Collateral, nicht offene Positionen ab und wurde im Betrieb noch nicht benötigt. Er verhindert, dass Ihr Geld eingeschlossen wird; er verhindert nicht Ihre Liquidation.
Race to the Top 50 läuft weiter
ApeX veranstaltet bis zum 5. November, 10:00 UTC einen Trading-Wettbewerb mit einem Preispool von bis zu 10.000 USDT, der bis zum 50. Platz der Rangliste ausgeschüttet wird.
Die vollständigen Regeln und die Preistabelle finden Sie in der Ankündigung zu Race to the Top 50.
Der Handel mit Perpetual Contracts ist mit einem hohen Risiko verbunden und kann zum Verlust Ihrer gesamten Position führen. Hebel verstärkt Gewinne und Verluste. Dieser Artikel stellt keine Finanzberatung und keine Sicherheitsgarantie dar. Recherchieren Sie selbst und riskieren Sie nie mehr, als Sie verlieren können.
Wenn Sie Hilfe benötigen, kontaktieren Sie unser Team über Discord.
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Die Binance-Zahlen entsprechen dem Stand der Meldungen vom 30. Oktober 2026 um 07:45 UTC und können sich ändern. Der Verlust ist Binances eigene Schätzung von etwa 6,3 Milliarden US-Dollar; unabhängige On-Chain-Zählungen reichen von 5,91 bis 6,36 Milliarden US-Dollar. Die eingefrorene Summe lag um 00:52 UTC bei etwa 3 Milliarden US-Dollar. Die Ursache basiert auf Binances vorläufiger Untersuchung und wurde nicht unabhängig bestätigt. Historische Diebstahl- und Rückholungszahlen stammen aus den zitierten Daten von Chainalysis, TRM Labs, CertiK und Gerichtsunterlagen. Schätzungen zu Hardware-Wallet-Verlusten unterscheiden sich je nach Quelle. Der Zusammenhang zwischen geleakten Börsendaten und physischen Angriffen wird ausdrücklich als unbewiesen dargestellt. Die ApeX-Architektur wurde anhand der zkLink-Dokumentation und der bereitgestellten Verträge überprüft. Der erzwungene Auszahlungsweg deckt Collateral und nicht offene Positionen ab und wurde bei ApeX Omni noch nicht im Produktivbetrieb genutzt.




