




Ontem à noite, alguém retirou cerca de 6,3 mil milhões de dólares da Binance.
É o maior roubo da história das criptomoedas. É mais de quatro vezes o ataque à Bybit de fevereiro de 2025 e quase o dobro de tudo o que foi roubado por hackers durante todo o ano de 2025.
Às 07:45 UTC de 30 de outubro, os levantamentos da Binance continuavam suspensos. A co-CEO Yi He afirmou que a empresa esperava começar a retomá-los «nas próximas 48 horas», enquanto concluía uma reformulação de segurança do serviço de levantamentos. Se o seu dinheiro estava na exchange na noite de quinta-feira, poderá ter de esperar até domingo para o movimentar. Não porque tenha feito algo errado, mas porque é a exchange que o detém.
Este guia explica como garantir que isso nunca mais será um problema seu.
Não se trata apenas da Binance nem apenas das exchanges. Vamos analisar como as pessoas perdem realmente criptomoedas em 2026, quase nunca da forma que esperam, e depois criar uma configuração simples que limite os danos quando algo corre mal.
Algumas partes serão desconfortáveis para uma exchange publicar. Ainda assim, incluímo-las, incluindo as que também se aplicam a nós.
1. O que aconteceu, em linguagem simples
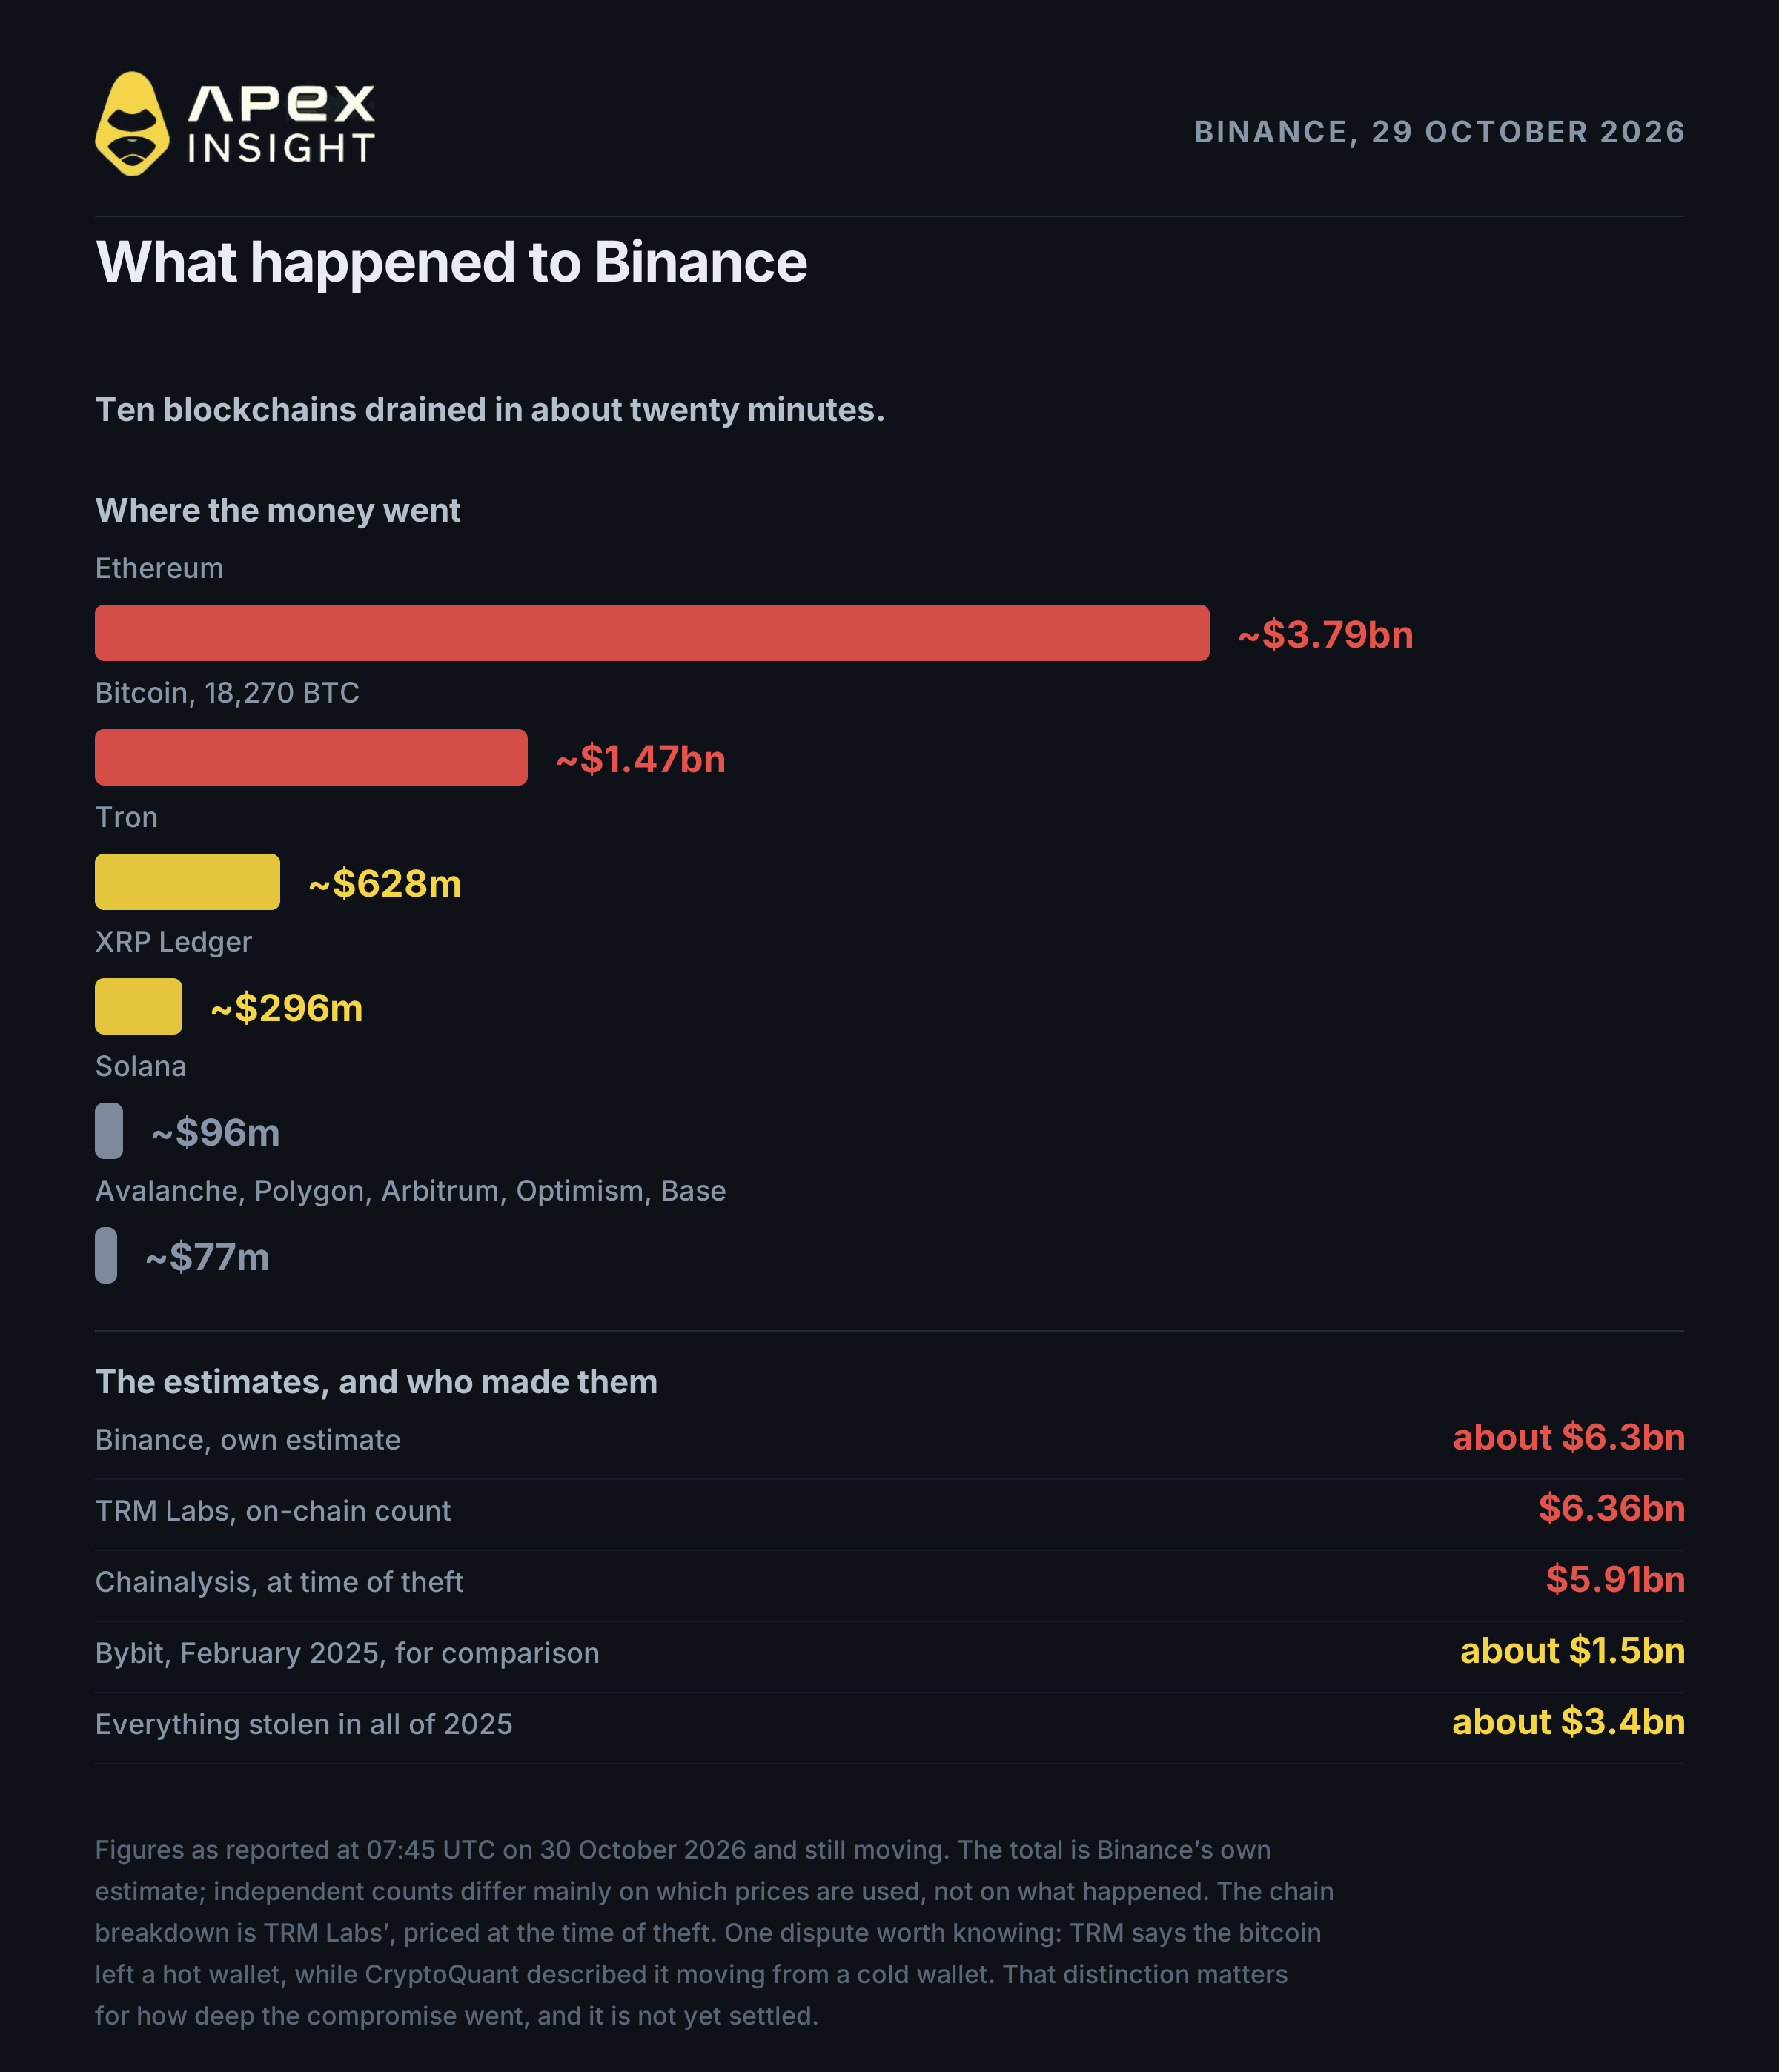
A 29 de outubro, por volta das 20:05 UTC, cinco carteiras da Binance na XRP Ledger esvaziaram-se. Em vinte minutos, aconteceu o mesmo na Bitcoin, Tron, Solana e Optimism. No final da noite, dez blockchains diferentes tinham sido drenadas.
Rede | Montante roubado, segundo a TRM Labs |
|---|---|
Ethereum | ~3,79 mil M$ |
Bitcoin | ~1,47 mil M$ (18 270 BTC) |
Tron | ~628 M$ |
XRP Ledger | ~296 M$ |
Solana | ~96 M$ |
Outros | ~77 M$ |
A Binance estima o total em cerca de 6,3 mil milhões de dólares. A TRM Labs contabiliza 6,36 mil milhões on-chain; a Chainalysis contabiliza 5,91 mil milhões. A diferença resulta sobretudo dos preços utilizados, não do que aconteceu.
O ponto mais importante é este: ninguém quebrou a criptografia. A declaração da Binance, citada pela CNN, afirma que a investigação inicial aponta para o portátil de um engenheiro, que permitiu a um atacante aceder a um contentor de serviço e enviar transações de levantamento não autorizadas. A Binance acrescenta que não encontrou provas de qualquer fuga de chaves privadas.
Por outras palavras: os atacantes não roubaram as chaves. Entraram no local onde as chaves são utilizadas.
Na Ethereum, fizeram algo engenhoso com esse acesso. A EIP-7702 permite que uma carteira delegue o controlo a um smart contract. Os atacantes assinaram cinquenta destas autorizações de uma só vez, abrangendo as cinquenta posições seguintes na fila. Uma delas iria coincidir. A carteira entregou-se a um contrato controlado pelos atacantes.
A EIP-7702 não foi quebrada e não é a causa. Era necessária a assinatura da Binance. A verdadeira falha foi a capacidade de produzir essa assinatura.
Duas empresas de inteligência blockchain e um investigador independente associaram o roubo a um grupo norte-coreano, embora apenas a TRM Labs tenha declarado um nível de confiança elevado. Nenhum governo confirmou a informação e a Binance não identificou ninguém.
Cerca de 3 mil milhões de dólares foram congelados, sobretudo pela Tether e pela Circle. É uma boa notícia, mas congelar não é o mesmo que devolver.
2. Congelado não significa recuperado
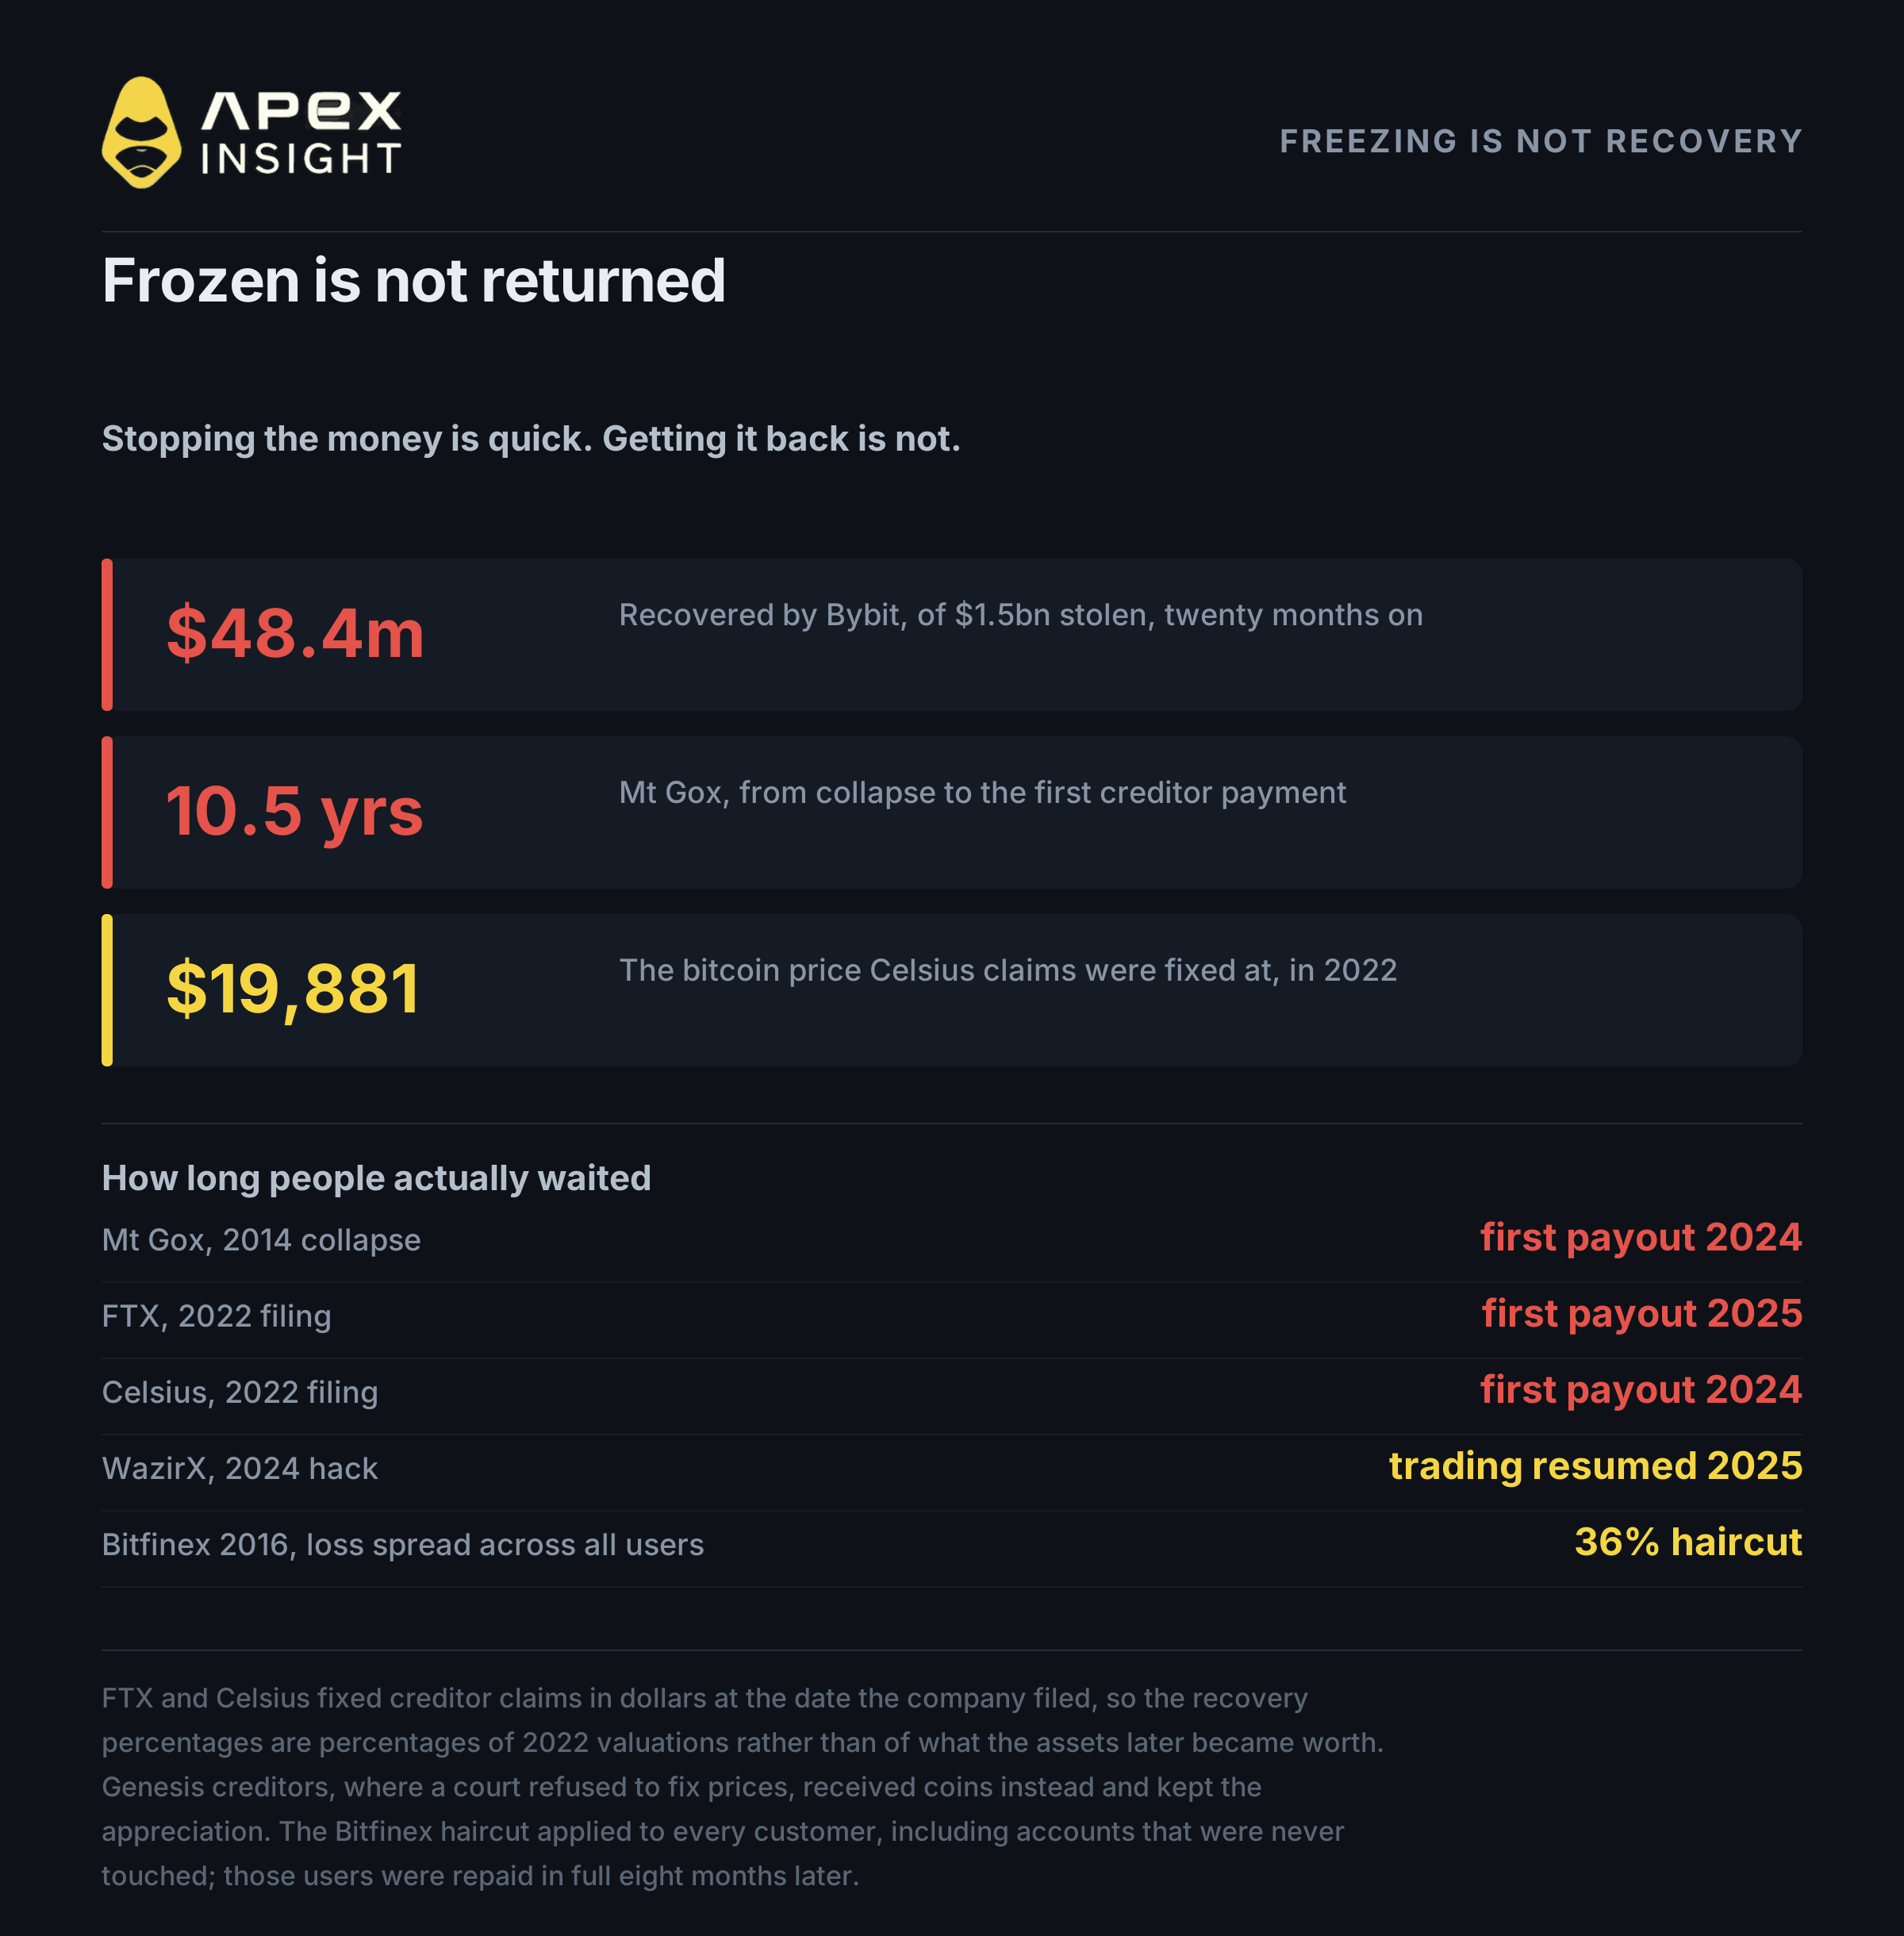
Quando uma exchange é roubada, as manchetes dizem que os fundos foram «congelados» e todos ficam tranquilos. Congelar apenas impede o dinheiro de se movimentar. Recuperá-lo é um problema separado e mais lento.
A Bybit recuperou 48,4 milhões de dólares dos 1,5 mil milhões roubados, dezoito meses depois. Quando um custodiante falha, os prazos podem ser ainda maiores.
Caso | Tempo de espera | Resultado |
|---|---|---|
Mt Gox, 2014 | Primeiro pagamento em julho de 2024, dez anos e meio | Uma fração das moedas originais |
FTX, 2022 | Primeiro pagamento em fevereiro de 2025, 27 meses | 96% a 120% dos valores em dólares de 2022 |
Celsius, 2022 | Primeiro pagamento em janeiro de 2024, 18 meses | Cerca de 65% |
WazirX, 2024 | Trading retomado em outubro de 2025, 15 meses | Cerca de 85% dos ativos reequilibrados |
As exchanges não são bancos. Não existe seguro de depósitos, e os reembolsos ficam ao critério de cada plataforma. A Binance prometeu cobrir as perdas com o seu fundo de emergência e dinheiro da empresa, mas esse fundo representa apenas cerca de um quinto do montante roubado.
3. Quase nunca é o código
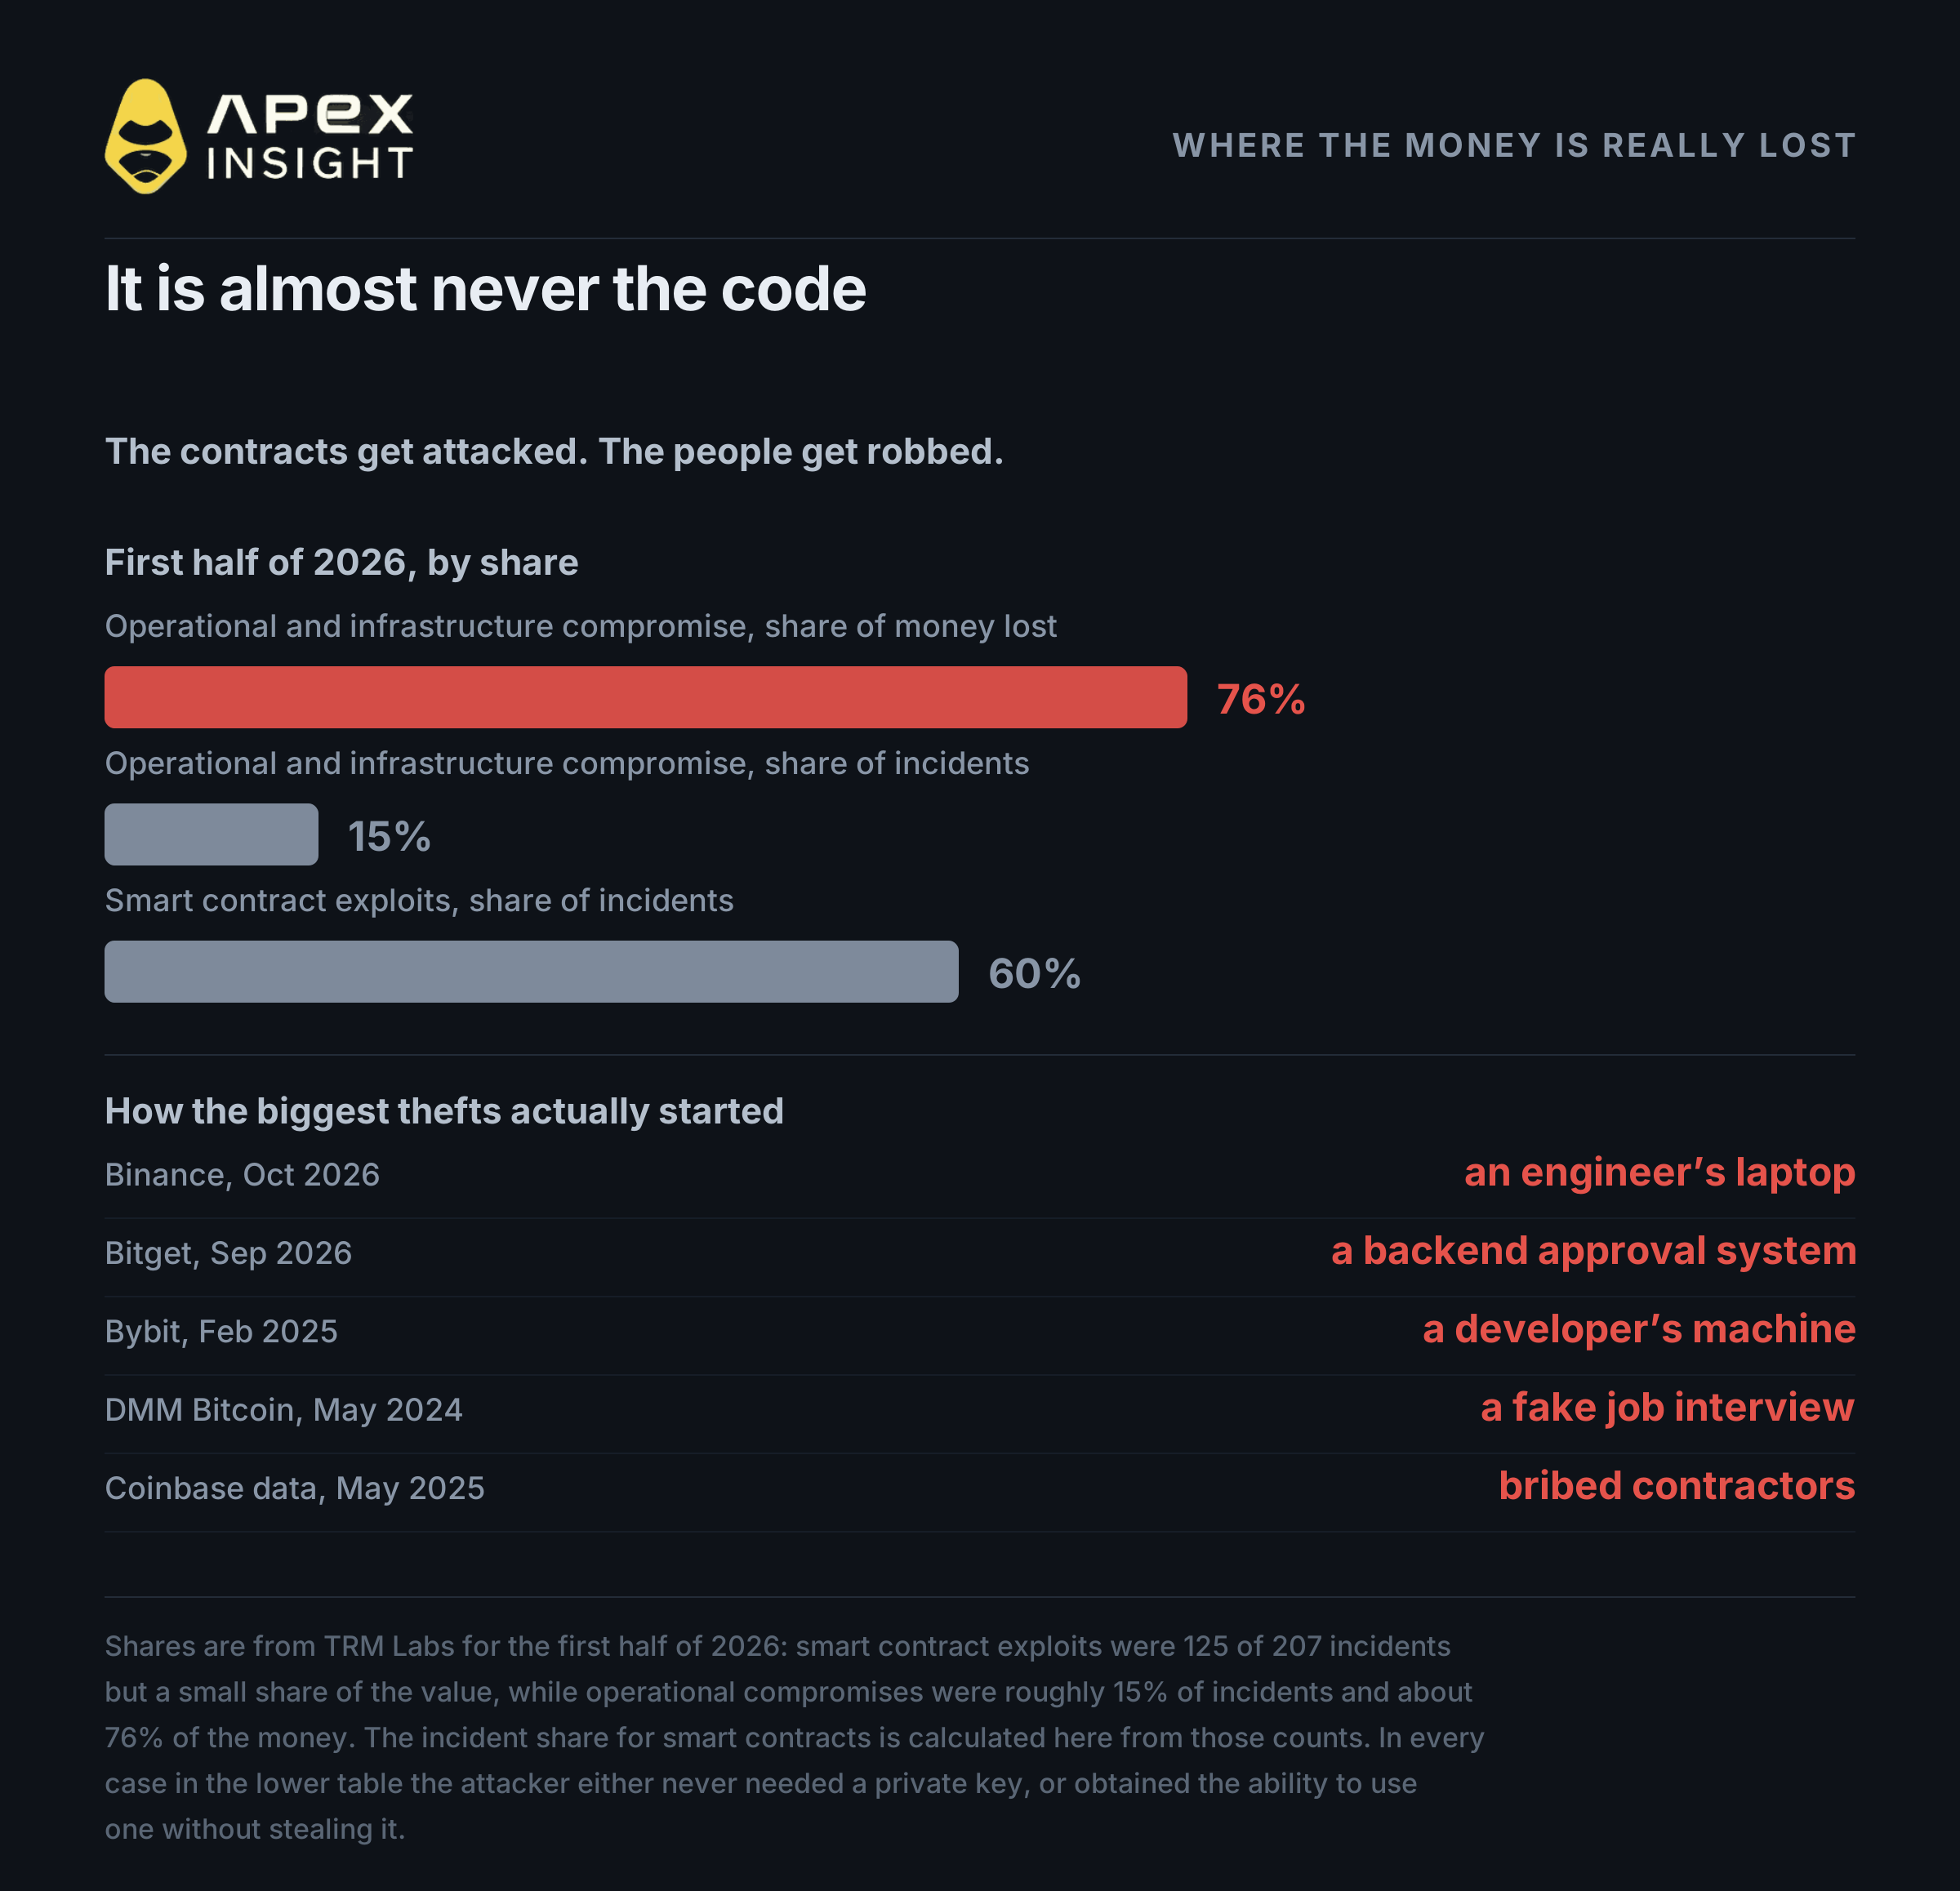
A maioria das pessoas imagina um hacker a derrotar a encriptação. Não é isso que normalmente acontece.
Os dados da TRM Labs para o primeiro semestre de 2026 mostram:
Compromissões de infraestrutura e operações: cerca de 15% dos incidentes, mas 76% do dinheiro
Explorações de smart contracts: 125 dos 207 incidentes, mas uma pequena parte do dinheiro
O código é atacado constantemente e perde relativamente pouco. As pessoas e máquinas que guardam e aprovam chaves são atacadas com menos frequência e perdem quase tudo.
Os maiores roubos recentes começaram com o portátil de um engenheiro, um sistema backend manipulado, a máquina de um programador de um fornecedor de carteiras, uma falsa entrevista de emprego ou prestadores de suporte subornados.
O caso da Bybit merece atenção. Os atacantes comprometeram uma máquina de desenvolvimento da Safe e injetaram código no site utilizado pelos signatários da Bybit. O ecrã mostrava uma transação normal, mas a transação substituía a lógica da carteira pela lógica do atacante.
Isso chama-se assinatura cega. A carteira de hardware funcionou perfeitamente e as assinaturas eram matematicamente válidas; os humanos aprovaram a operação errada.
4. O ano em que as carteiras de hardware falharam
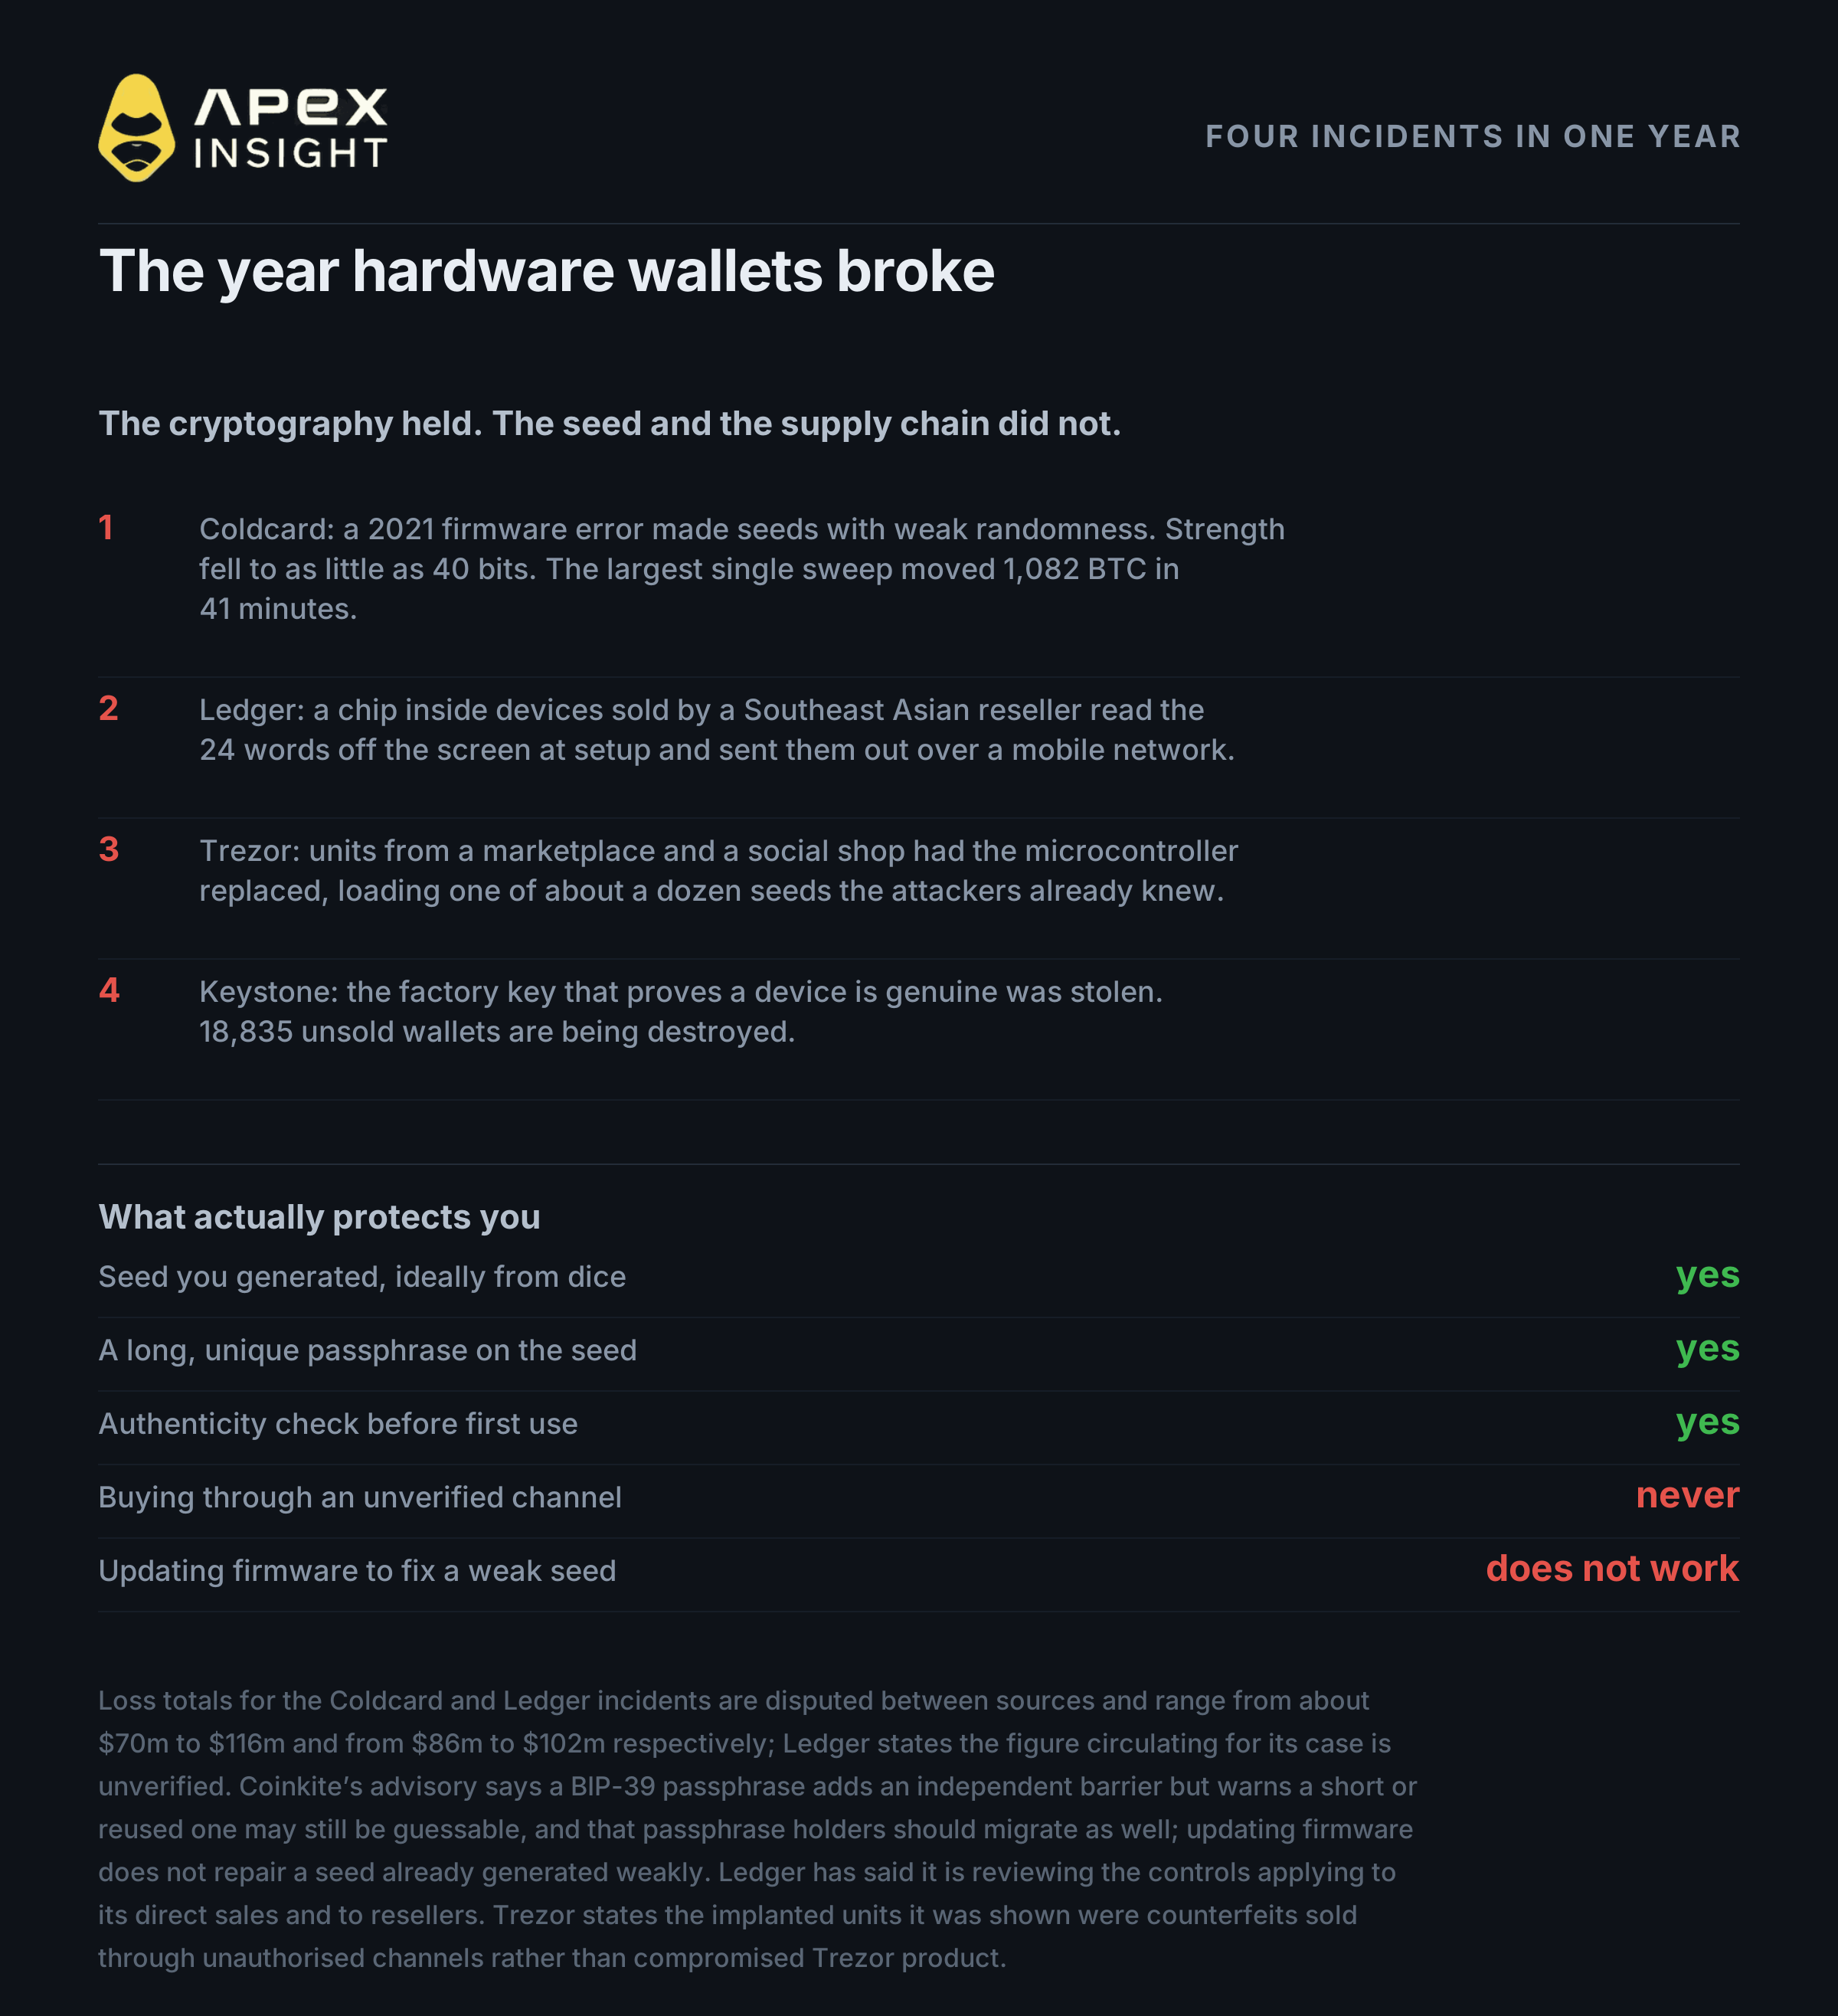
O conselho habitual era comprar uma carteira de hardware de uma fonte oficial. Em 2026, isso deixou de ser suficiente.
A Coldcard criou algumas frases-semente com aleatoriedade de software fraca, reduzindo a segurança para apenas 40 bits. A Ledger confirmou um implante físico em dispositivos vendidos por um revendedor. A Trezor encontrou falsificações cujo firmware utilizava frases já conhecidas pelos atacantes. A Keystone sofreu o roubo de registos de compradores e de uma chave de autenticação impossível de alterar.
Em todos os casos, a criptografia resistiu. O que falhou foi a semente no momento em que foi criada ou apresentada, ou o percurso do dispositivo até chegar ao utilizador.
Gere a sua própria semente no dispositivo e adicione uma frase-passe. Torne-a longa e única.
Verifique o dispositivo antes de confiar-lhe dinheiro real. Desconfie de qualquer dispositivo que chegue já configurado.
Nunca introduza a sua frase-semente em nada. Nenhuma empresa legítima a pedirá.
Comece com uma pequena quantia. Observe a carteira antes de transferir tudo.
5. Quando os seus dados vazam, o risco torna-se físico
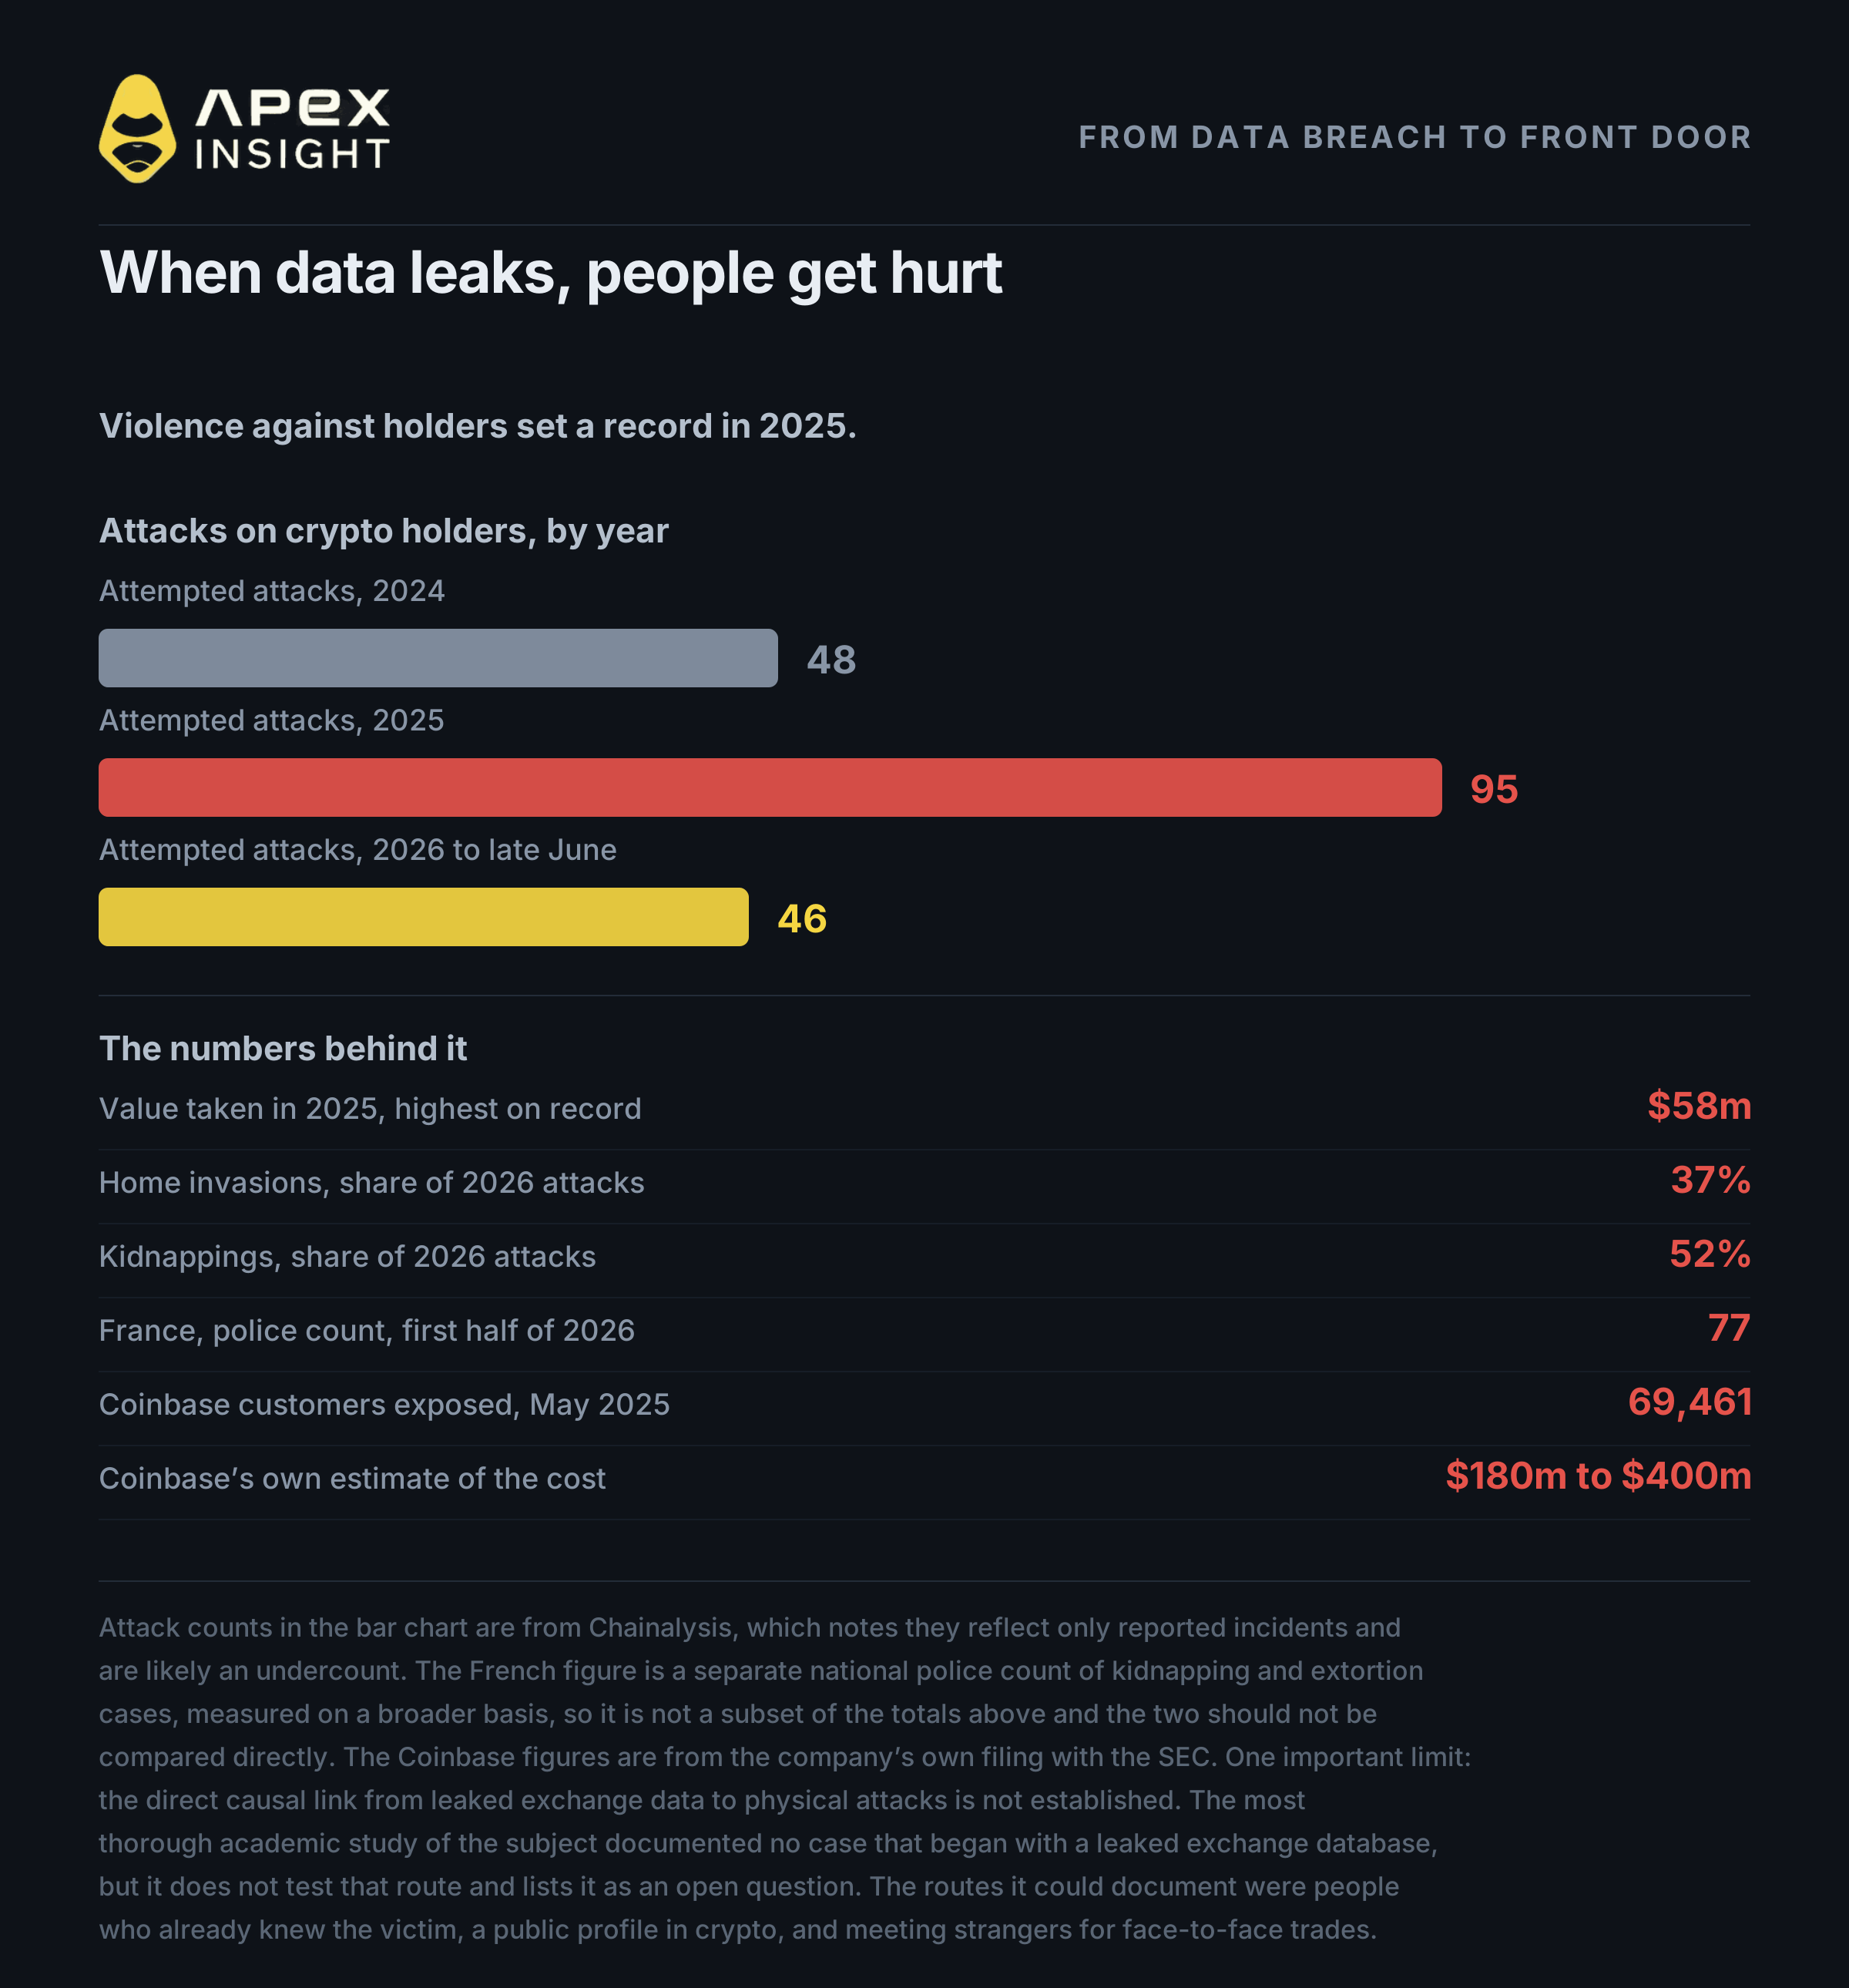
A sua exchange guarda os seus documentos de identidade, a sua morada e uma indicação de quanto possui. Quando estes dados escapam, o perigo deixa de ser apenas financeiro.
Em maio de 2025, prestadores de suporte da Coinbase foram subornados. A fuga incluía nomes, moradas, números de telefone, imagens de passaportes e cartas de condução e instantâneos de saldos. O número de clientes afetados foi posteriormente estimado em 69 461.
A violência contra detentores de criptomoedas também aumentou. Em 2025, foram tentados 95 ataques, com 58 milhões de dólares roubados, o valor mais elevado de sempre. Em França, as autoridades registaram 77 casos de rapto e extorsão relacionados com criptomoedas apenas no primeiro semestre de 2026.
A ligação direta entre dados de uma exchange divulgados e estes ataques não está comprovada. Os riscos comprovados são mais simples: não diga quanto possui, não encontre desconhecidos para trocar dinheiro e tenha cuidado com o que o seu perfil público revela.
6. A configuração que limita os danos
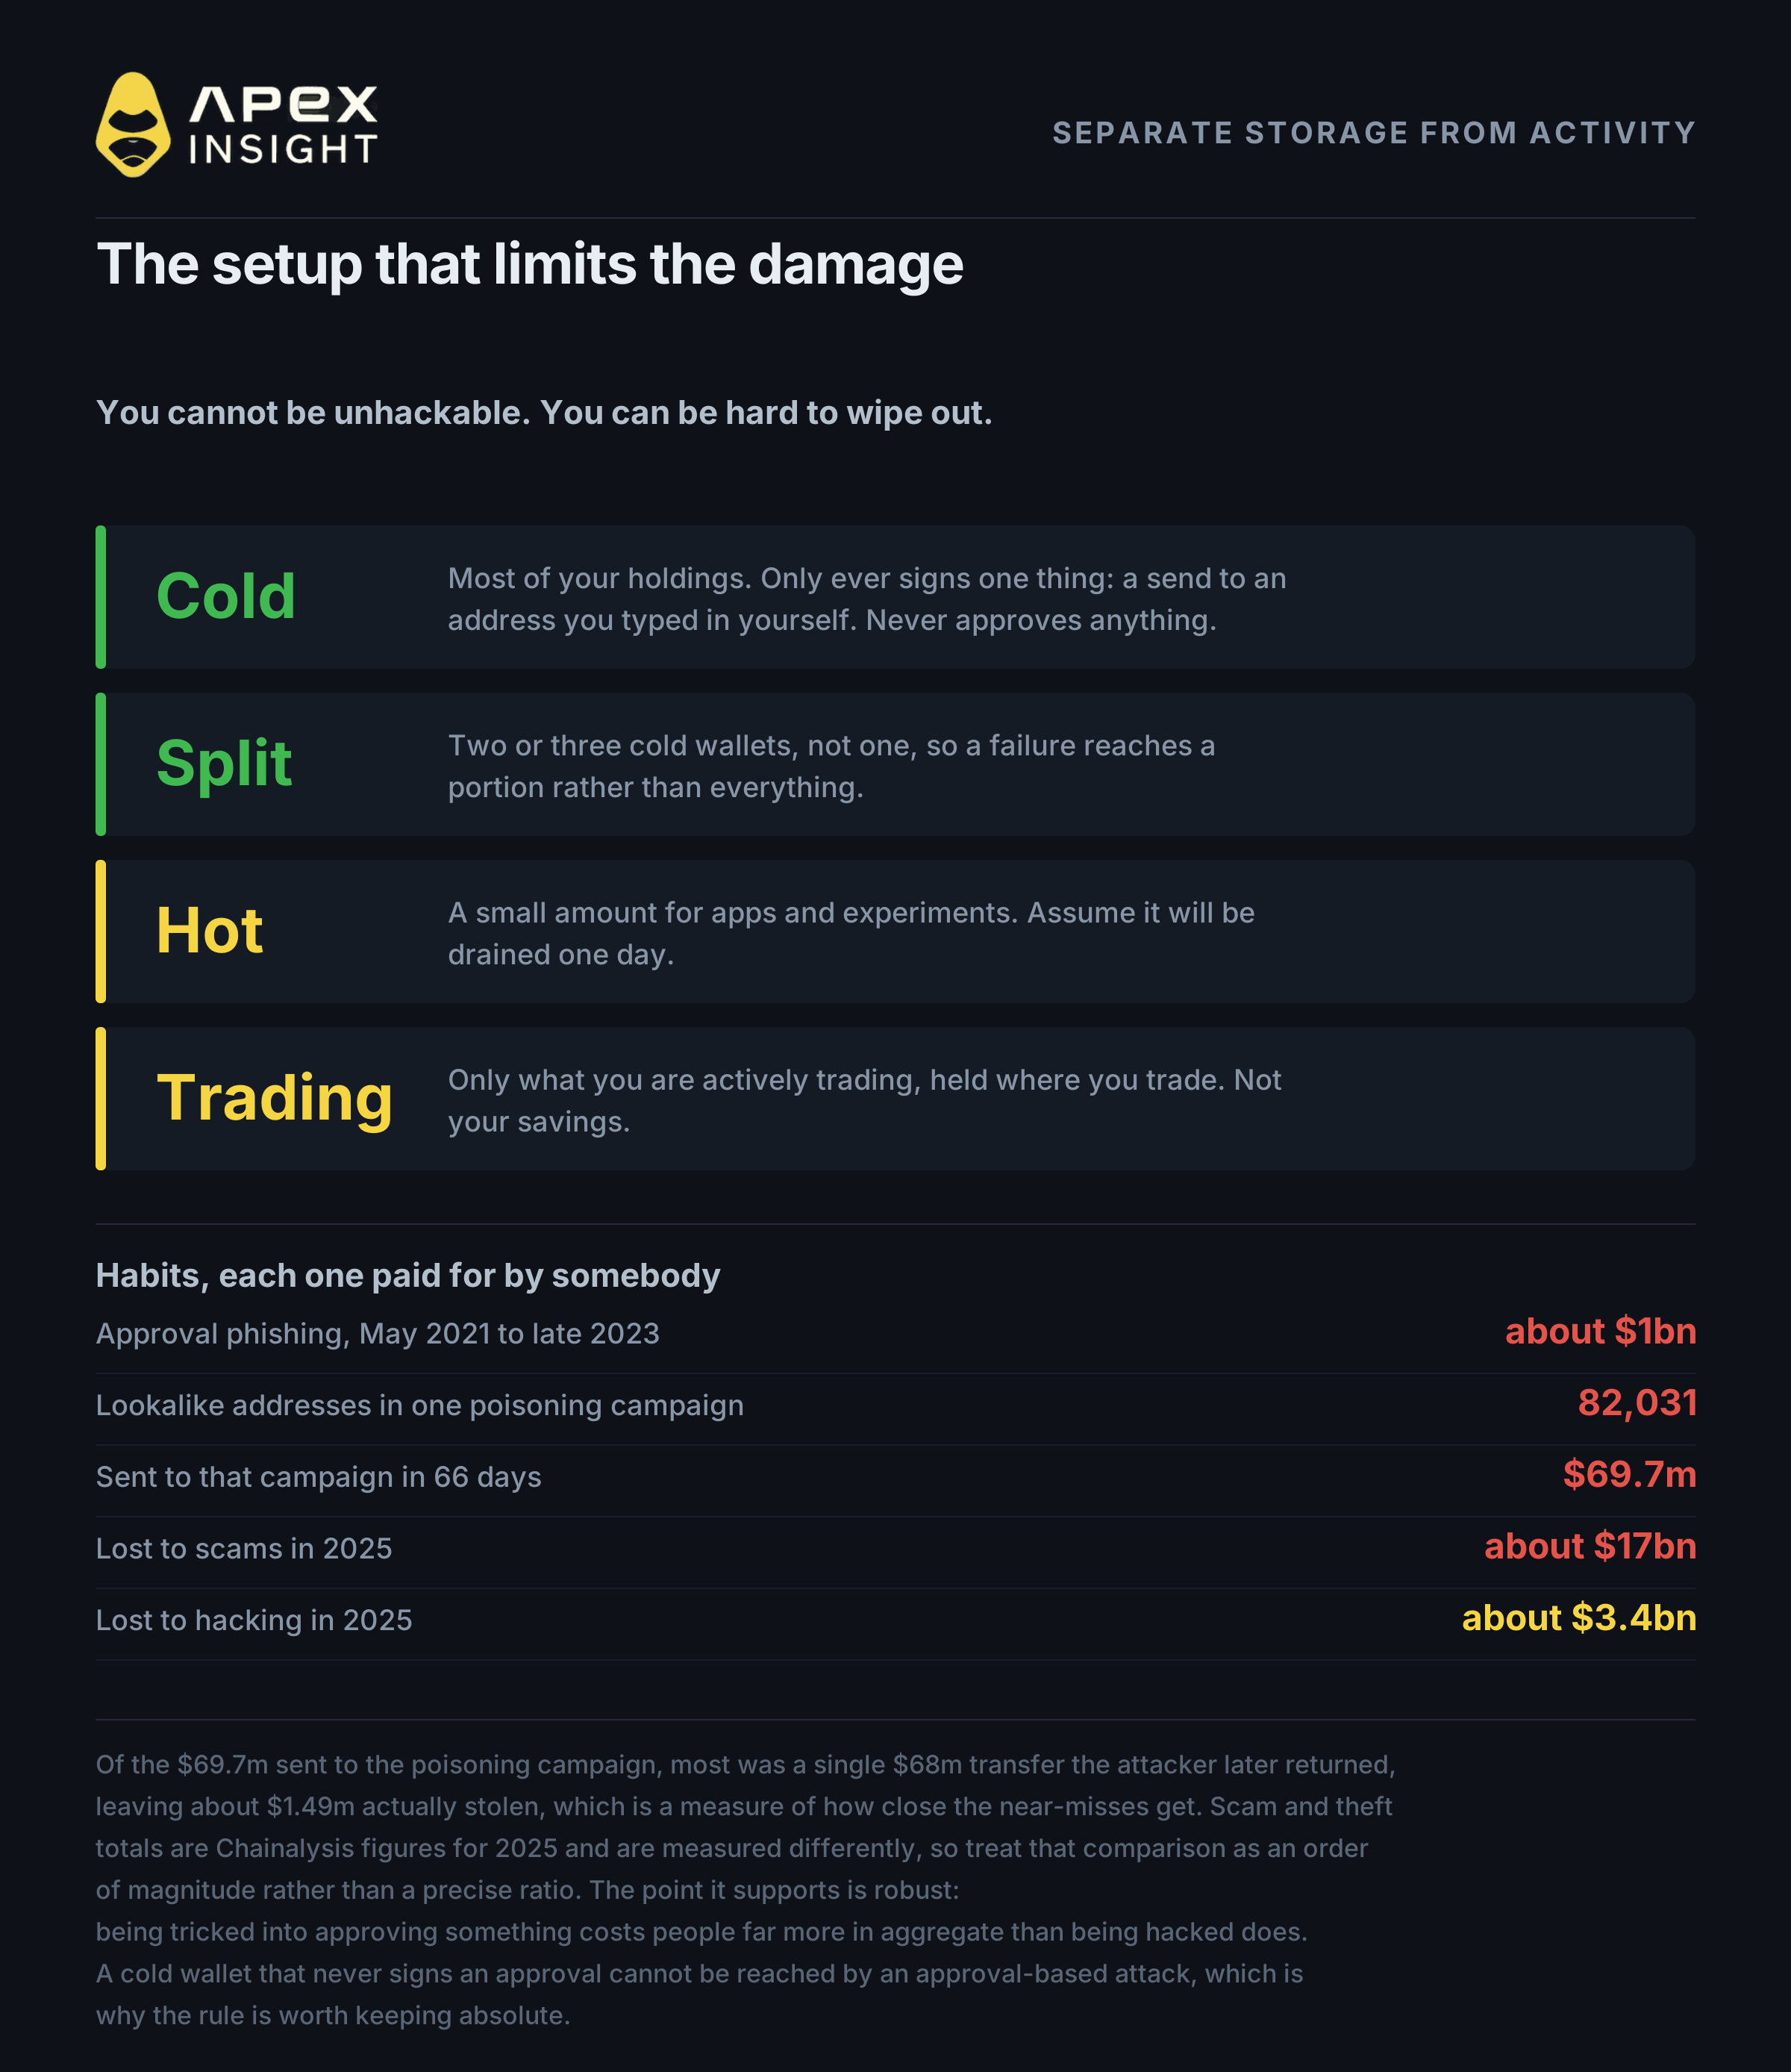
Não pode tornar-se impossível de piratear. Pode garantir que uma única falha não leva tudo.
Separe armazenamento de atividade. A maioria dos seus ativos deve estar numa carteira fria, com uma semente gerada por si e protegida por uma frase-passe. Essa carteira tem uma regra absoluta: a única coisa que alguma vez assina é um envio para um endereço que introduziu pessoalmente.
Use duas ou três carteiras frias em vez de uma, se possível. Mantenha uma carteira quente separada, com uma pequena quantia para aplicações, e parta do princípio de que acabará por ser drenada. O capital de trading deve limitar-se ao que está a utilizar ativamente.
Nunca introduza a sua frase-semente. Guarde-a em papel ou metal, offline.
Reveja as suas aprovações. Aprovações antigas esquecidas continuam ativas.
Verifique o endereço completo, não apenas as extremidades. O envenenamento de endereços explora transações semelhantes no histórico.
Trate uma oferta de emprego como um possível ataque.
A urgência pode ser fabricada.
Em 2025, foram perdidos 17 mil milhões de dólares em burlas, contra cerca de 3,4 mil milhões em ataques informáticos. Ser enganado custou, assim, cerca de cinco vezes mais do que ser pirateado.
7. A vantagem de uma DEX: ninguém pode bloquear o seu levantamento
Tudo o que foi referido protege as moedas que detém. Quando faz trading, normalmente alguém possui o seu dinheiro.
O risco de custódia não é apenas o risco de roubo. É também o risco de não conseguir sair. Uma exchange descentralizada altera completamente o modelo: mantém as suas próprias chaves, o seu dinheiro nunca fica na conta da empresa e nenhuma DEX pode suspender o seu levantamento como a Binance fez ontem à noite.
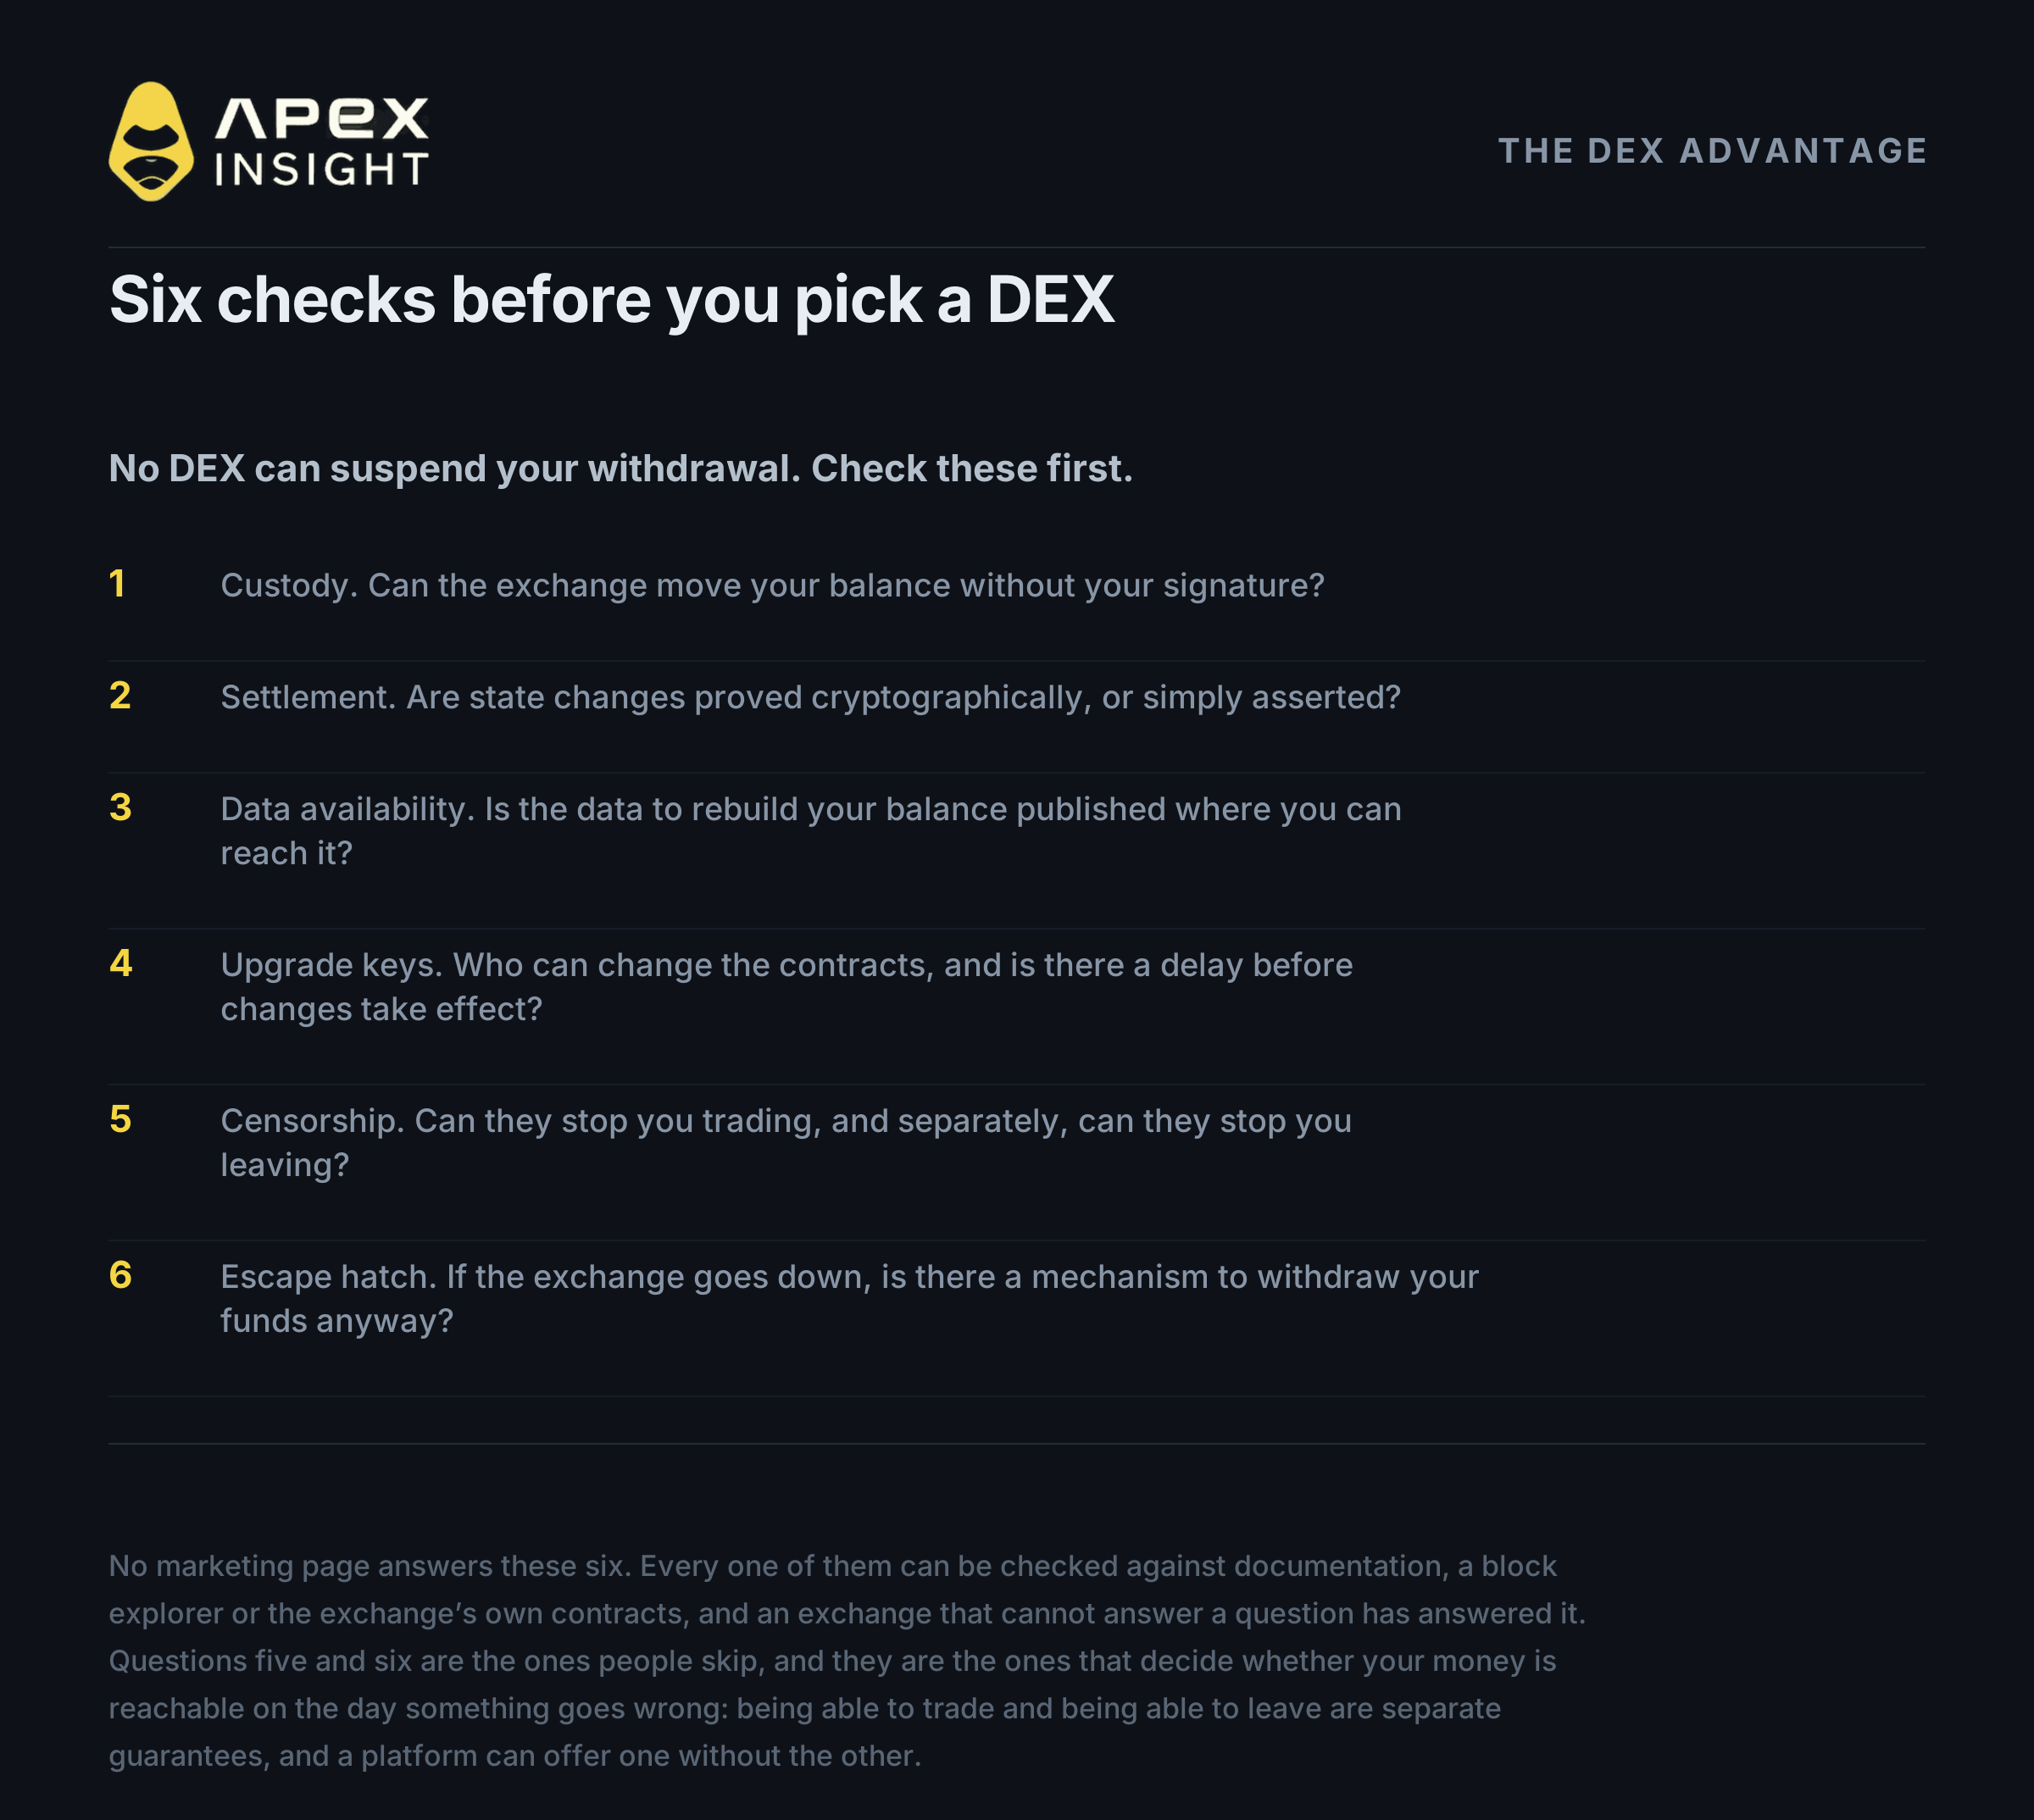
Mas «descentralizada» é muitas vezes uma palavra de marketing. Antes de confiar numa plataforma, faça seis verificações:
Custódia. A exchange consegue movimentar o seu saldo sem a sua assinatura?
Liquidação. As alterações de estado são provadas criptograficamente?
Disponibilidade dos dados. Os dados necessários para reconstruir o seu saldo estão publicados?
Chaves de atualização. Quem pode alterar os contratos e existe um atraso antes de as alterações entrarem em vigor?
Censura. Podem impedi-lo de fazer trading e podem impedi-lo de sair?
Saída de emergência. Existe um mecanismo para retirar os seus fundos se a plataforma deixar de funcionar?
A Hyperliquid coloca o livro de ordens totalmente on-chain. Tudo é transparente, incluindo o tamanho das posições, o preço de entrada, a alavancagem e o preço de liquidação.
A ApeX Omni mantém o livro de ordens off-chain e prova os resultados on-chain. Os fundos ficam nos smart contracts da zkLink, e não nas carteiras da ApeX; as liquidações utilizam provas de validade de conhecimento zero e as posições permanecem privadas.
Existe também um caminho de levantamento forçado. Pode enviar um pedido diretamente para o contrato na cadeia base, sem passar pela ApeX. Esta saída cobre garantias e não posições abertas e ainda não foi necessária em produção. Impede que o dinheiro fique preso, mas não impede a liquidação.
A corrida ao Top 50 continua
A ApeX está a realizar uma competição de trading até 5 de novembro, às 10:00 UTC, com um prémio total de até 10 000 USDT, distribuído até ao 50.º lugar.
O prémio é desbloqueado por níveis com base no volume total da campanha. A pontuação combina volume de trading, percentagem de lucro realizado, depósitos líquidos e referências. É necessário o registo através da página da campanha, pelo menos 100 USDT na conta de futuros perpétuos, 10 000 USDT de volume elegível e um lugar no Top 50.
As regras completas e a tabela de prémios estão no anúncio da corrida ao Top 50.
O trading de contratos perpétuos envolve um elevado nível de risco e pode resultar na perda de toda a sua posição. A alavancagem aumenta tanto os ganhos como as perdas. Nada neste artigo constitui aconselhamento financeiro ou uma garantia de segurança. Faça a sua própria pesquisa e nunca arrisque mais do que pode perder.
Se precisar de ajuda, contacte a nossa equipa no Discord.
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Os valores relativos à Binance correspondem à informação disponível às 07:45 UTC de 30 de outubro de 2026 e irão mudar. A perda é a estimativa da Binance, de cerca de 6,3 mil milhões de dólares; as contagens independentes on-chain variam entre 5,91 e 6,36 mil milhões. O total congelado era de aproximadamente 3 mil milhões às 00:52 UTC. A causa corresponde às conclusões preliminares da Binance e não foi confirmada de forma independente. Os valores históricos provêm da Chainalysis, TRM Labs, CertiK e documentos judiciais citados. As estimativas de perdas de carteiras de hardware são contestadas. A ligação entre dados de exchanges divulgados e ataques físicos é explicitamente apresentada como não comprovada. A arquitetura da ApeX foi verificada com base na documentação da zkLink e nos contratos implementados. O caminho de levantamento forçado cobre garantias, não posições abertas, e não foi utilizado em produção na ApeX Omni.




