




Учора ввечері хтось вивів із Binance близько $6,3 млрд.
Це найбільша крадіжка в історії криптовалют. Сума більш ніж у чотири рази перевищує збитки від зламу Bybit у лютому 2025 року й майже вдвічі більша за всі кошти, викрадені хакерами протягом 2025 року.
Станом на 07:45 UTC 30 жовтня виведення коштів із Binance все ще призупинене. Співгенеральна директорка Yi He повідомила, що компанія очікує почати відновлення виведень «у найближчі 48 годин», завершуючи модернізацію сервісу. Якщо ваші кошти були на біржі в четвер увечері, можливо, вам доведеться чекати до неділі. Не через вашу помилку, а тому, що кошти утримує біржа.
Цей посібник допоможе зробити так, щоб така ситуація більше не залежала від біржі.
Йдеться не лише про Binance і не лише про біржі. Ми розглянемо, як люди насправді втрачають криптовалюту у 2026 році, а потім побудуємо просту систему, яка обмежує збитки, коли щось неминуче йде не так.
1. Що сталося простими словами
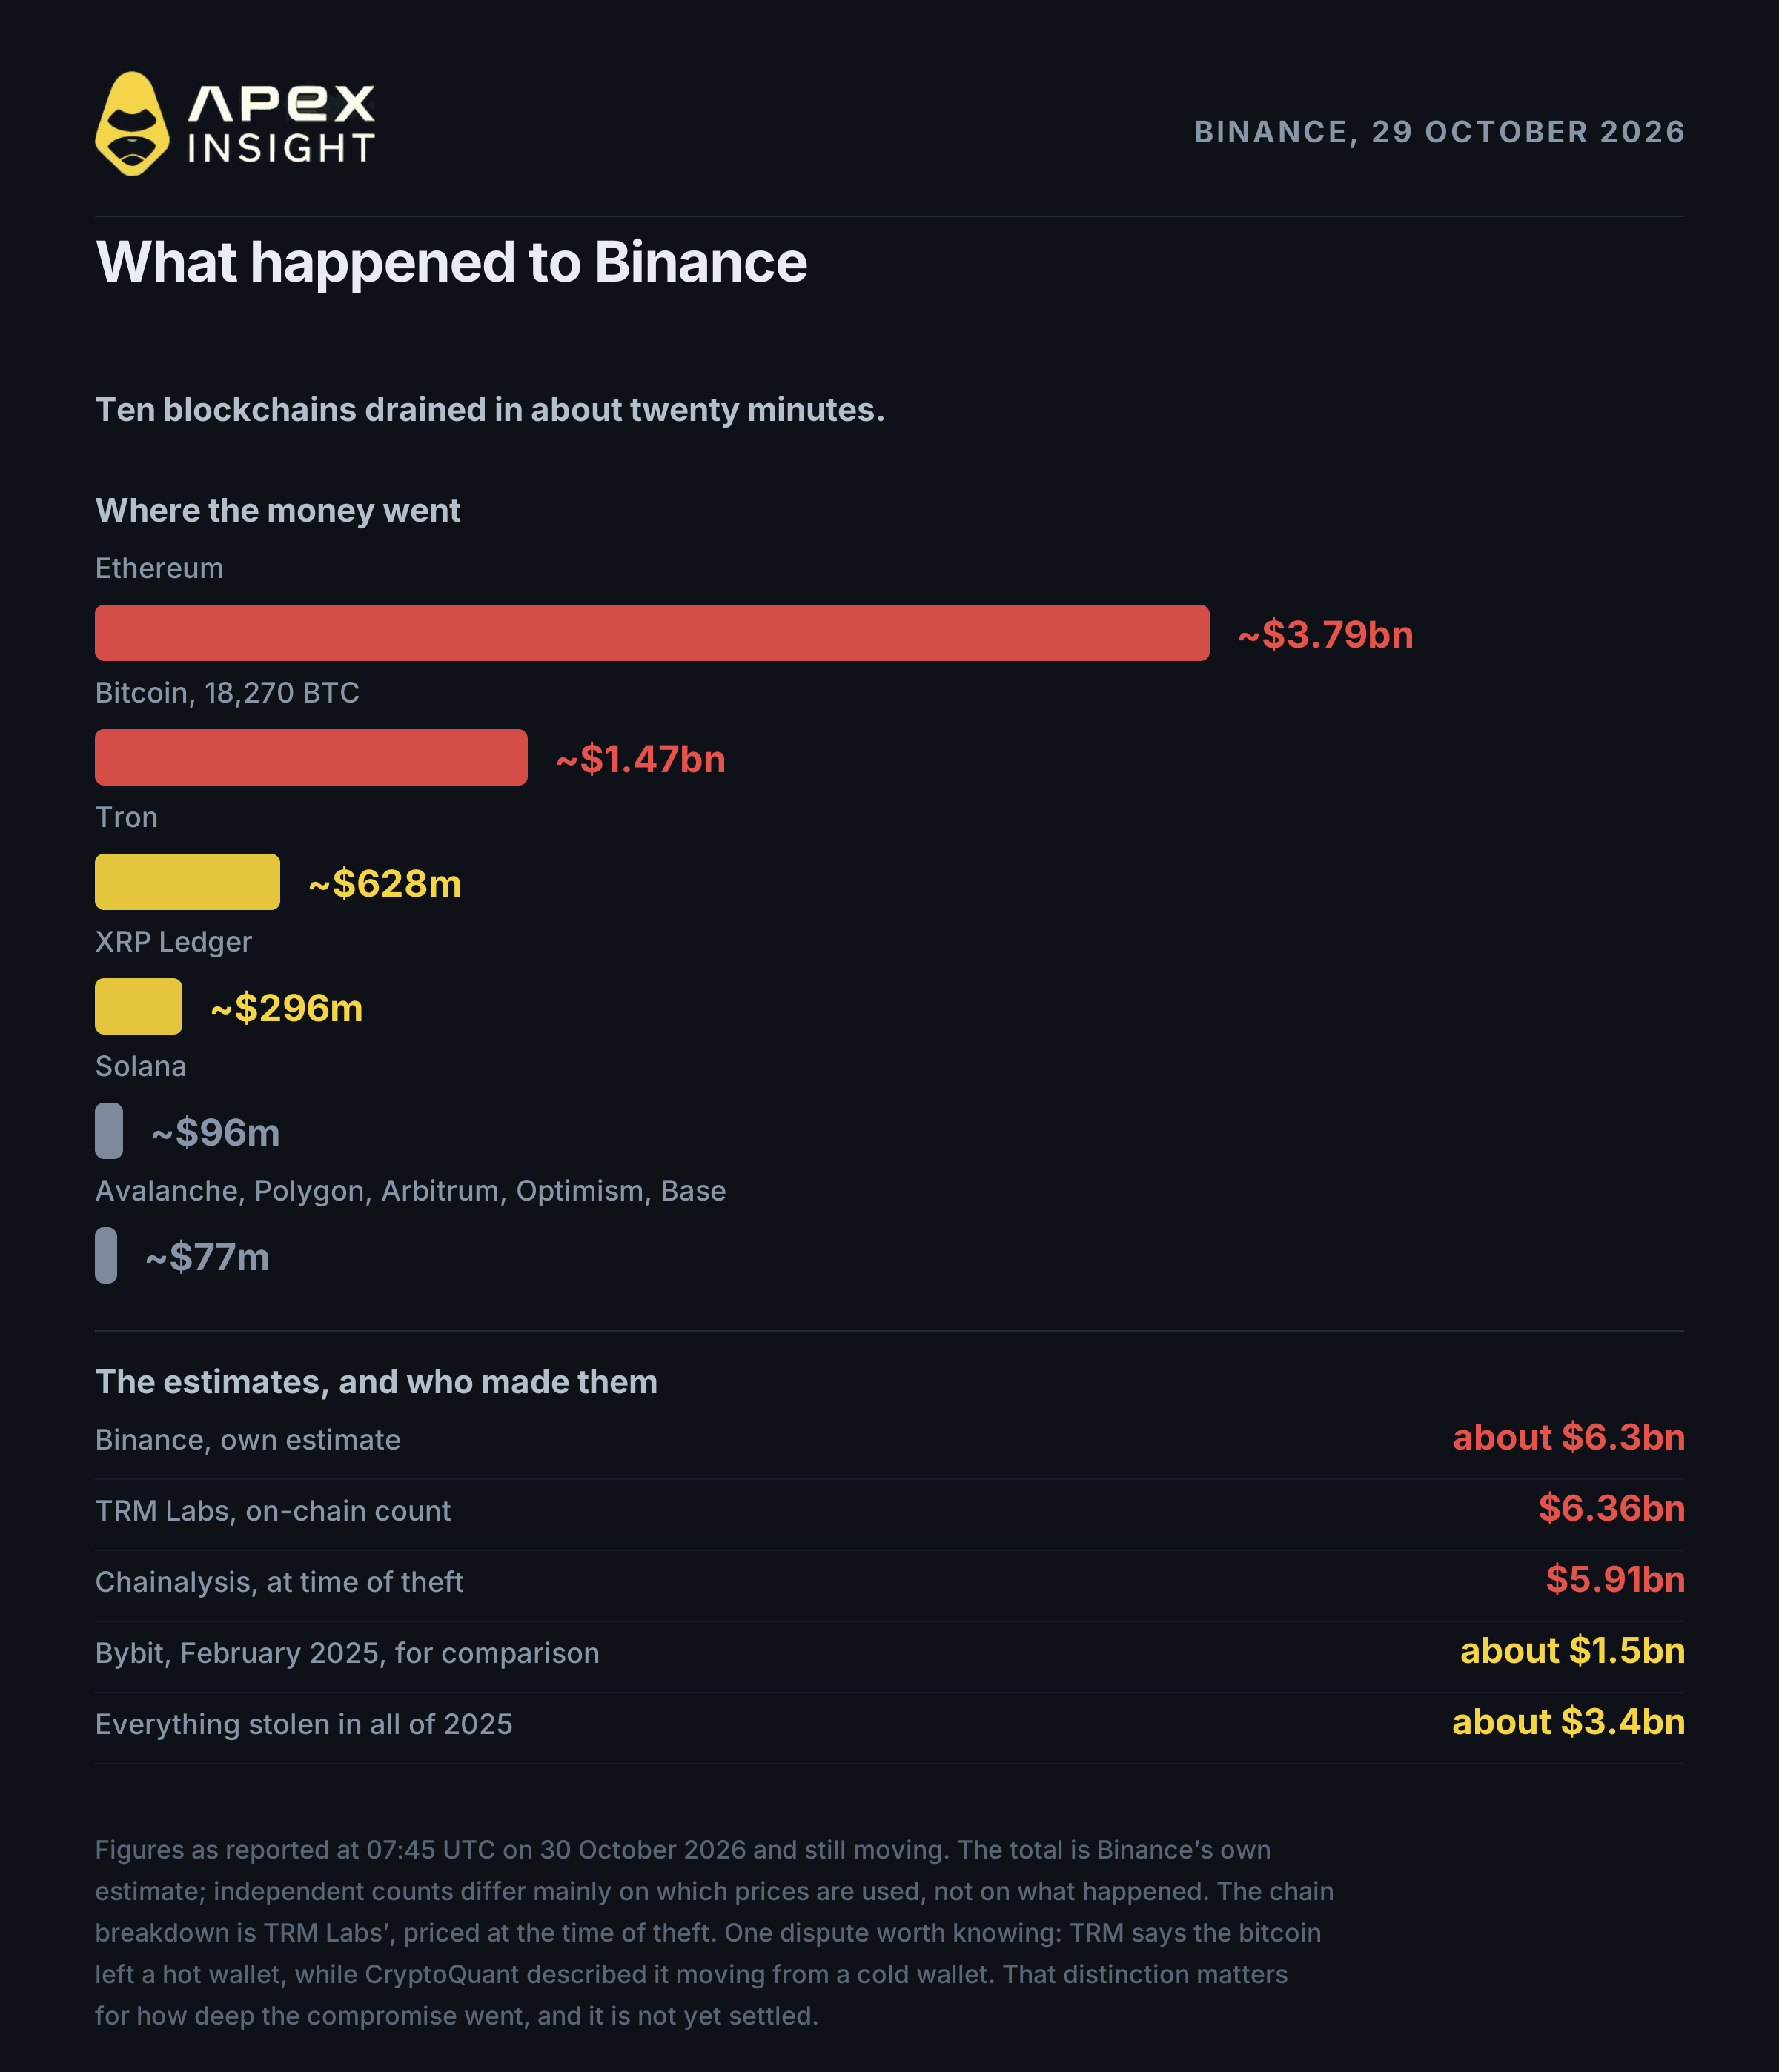
29 жовтня приблизно о 20:05 UTC п’ять гаманців Binance у XRP Ledger спорожніли. Протягом двадцяти хвилин те саме сталося в Bitcoin, Tron, Solana та Optimism. До кінця ночі було спустошено десять блокчейнів.
Мережа | Виведено, за даними TRM Labs |
|---|---|
Ethereum | ~$3,79 млрд |
Bitcoin | ~$1,47 млрд (18 270 BTC) |
Tron | ~$628 млн |
XRP Ledger | ~$296 млн |
Solana | ~$96 млн |
Інші | ~$77 млн |
Binance оцінює загальну суму приблизно в $6,3 млрд. TRM Labs нарахувала $6,36 млрд ончейн, а Chainalysis — $5,91 млрд. Різниця здебільшого пояснюється цінами, використаними для оцінювання.
Найважливіше: ніхто не зламав криптографію. За заявою Binance, попереднє розслідування вказує на ноутбук інженера, який дозволив зловмиснику отримати доступ до сервісного контейнера та надіслати несанкціоновані транзакції виведення. Binance також заявила, що не виявила витоку приватних ключів.
Інакше кажучи, зловмисники не викрали ключі — вони проникли туди, де ключі використовуються.
В Ethereum вони скористалися EIP-7702, доданим у 2025 році. Це правило дає змогу гаманцю передати контроль смарт-контракту. Зловмисники одночасно підписали п’ятдесят таких дозволів, намагаючись охопити наступні п’ятдесят позицій у черзі транзакцій. Один дозвіл спрацював і передав гаманець під контроль їхнього контракту.
EIP-7702 не було зламано і воно не стало причиною атаки. Для роботи потрібен був підпис Binance; справжньою проблемою була можливість створити цей підпис.
Дві компанії з аналізу блокчейнів і незалежний ончейн-дослідник пов’язали крадіжку із північнокорейською групою, але лише TRM Labs заявила про високий рівень упевненості. Жоден уряд цього не підтвердив, а Binance нікого не назвала.
Близько $3 млрд уже заморожено, переважно Tether і Circle, які можуть заморожувати власні стейблкоїни. Це добра новина, але замороження не означає повернення коштів.
2. Заморожені кошти — не те саме, що повернені
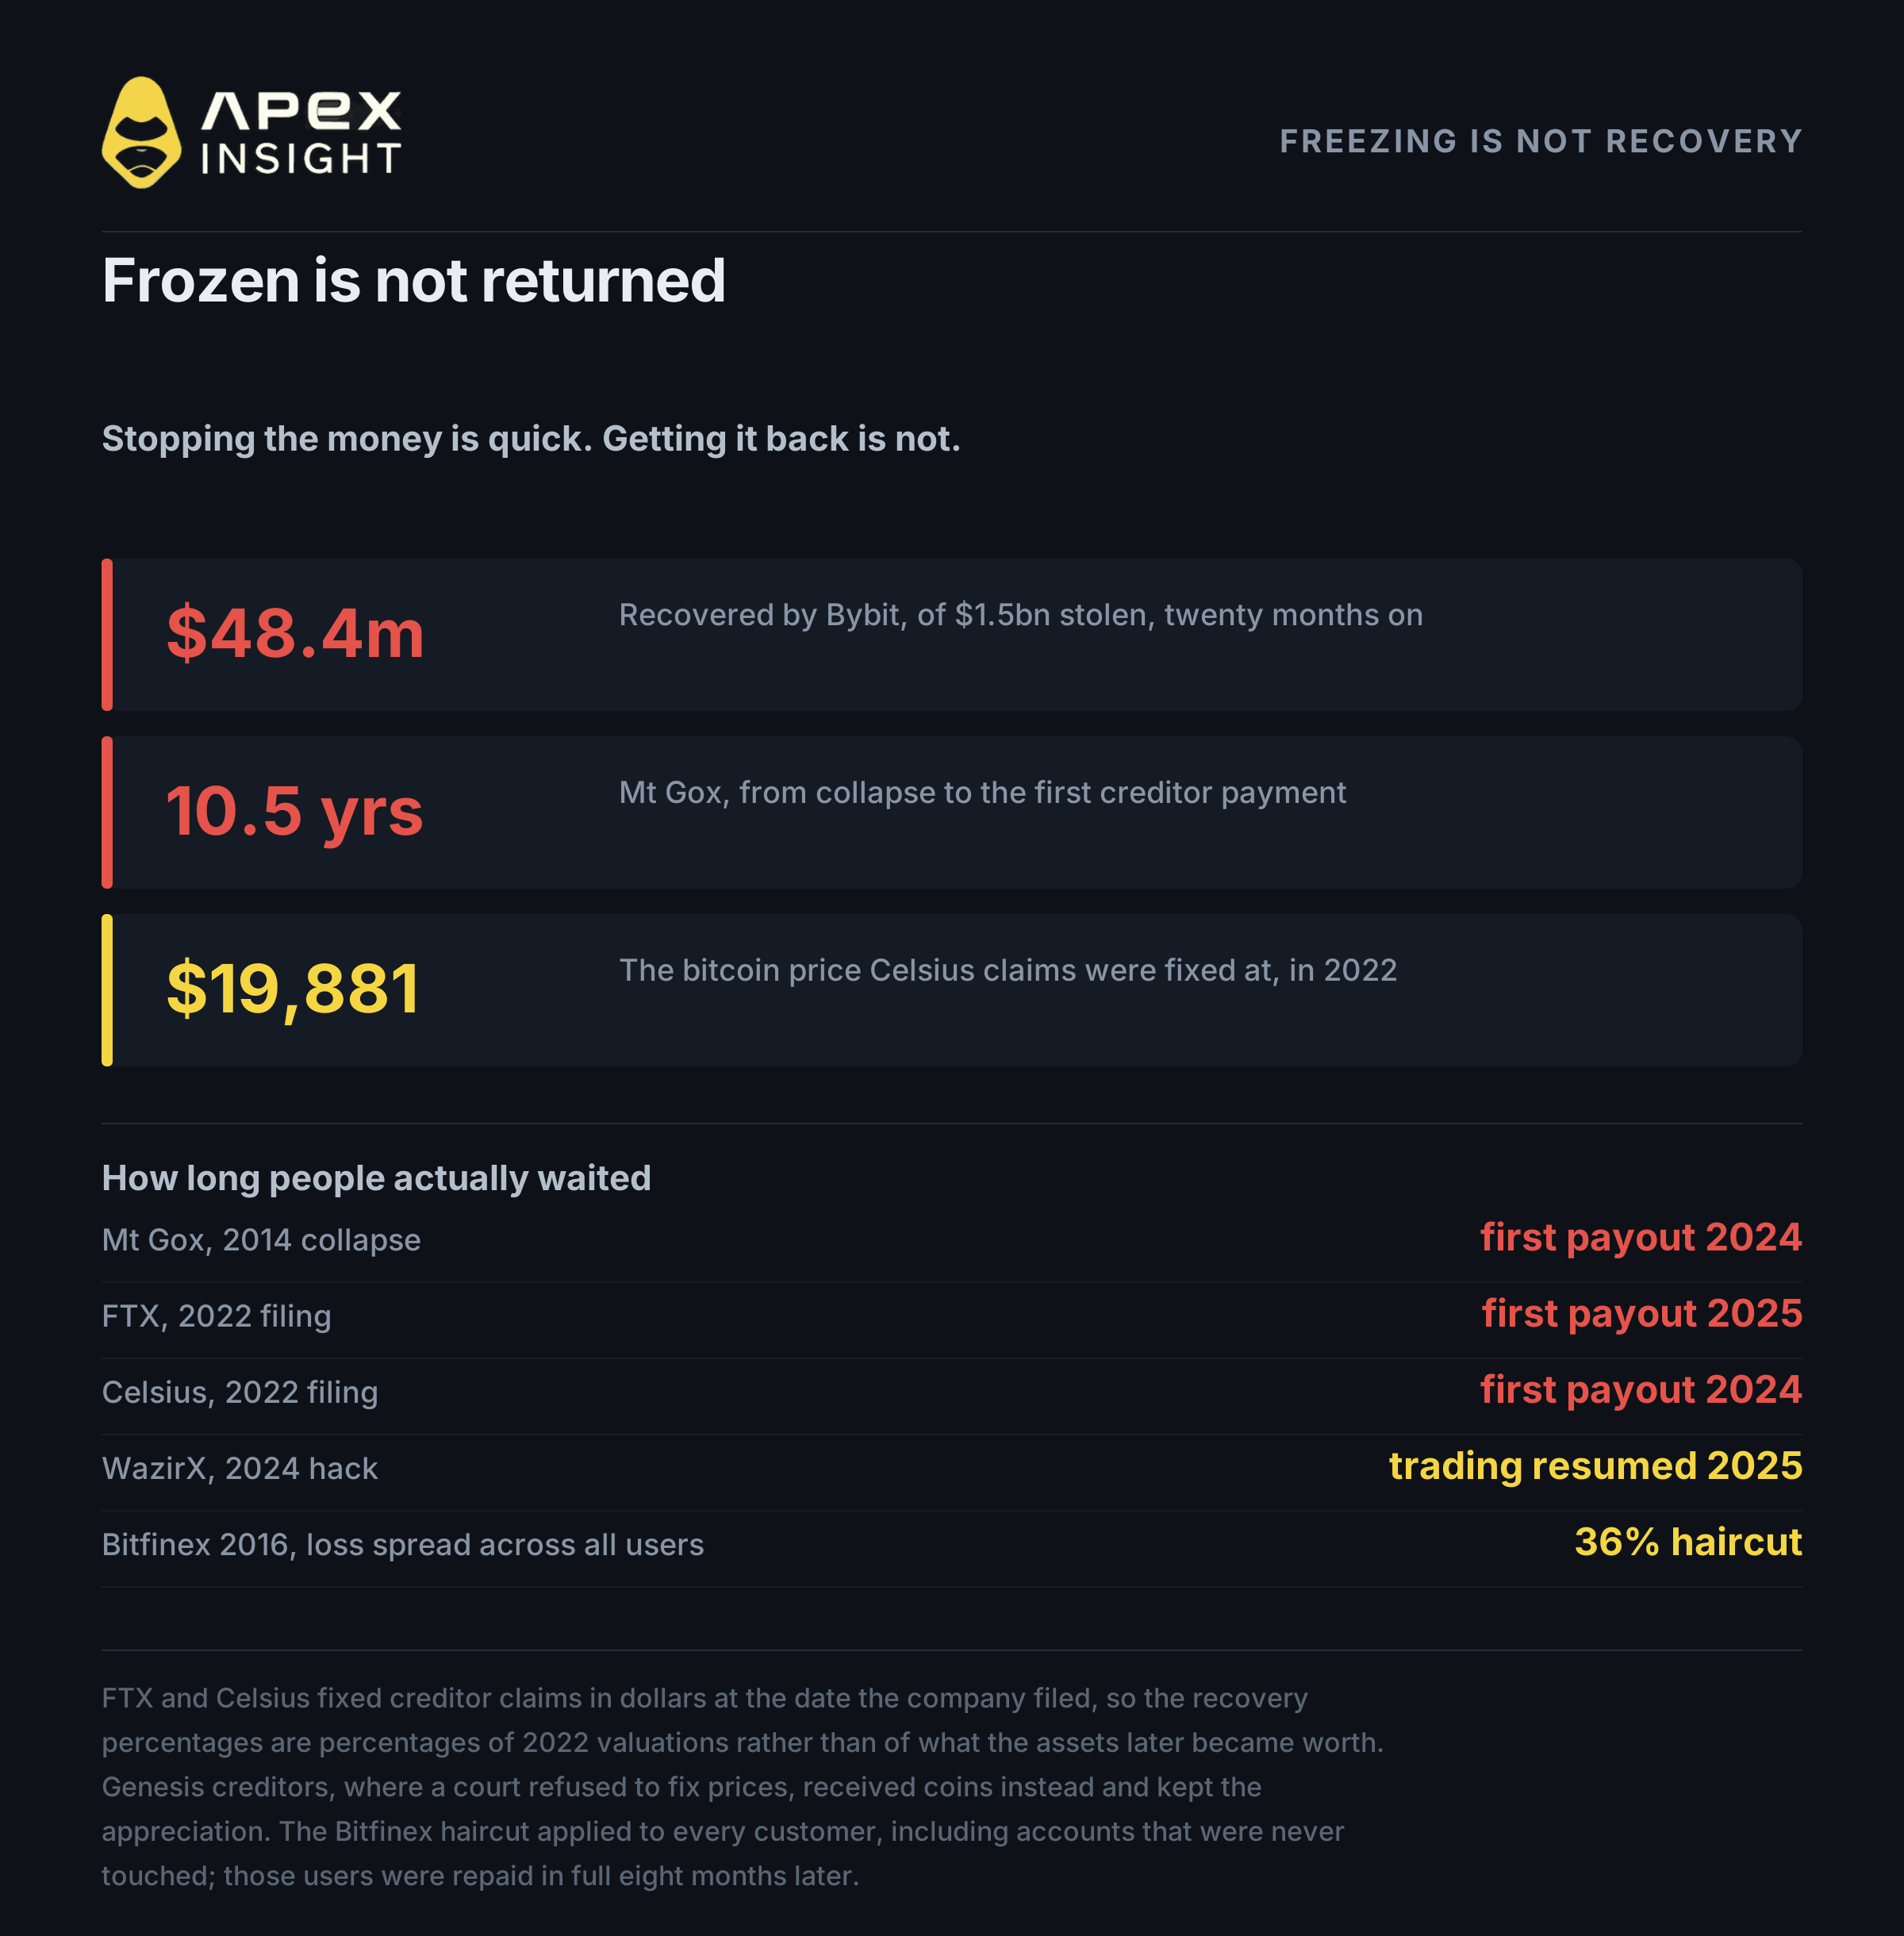
Замороження лише зупиняє рух коштів. Повернення — це окремий і повільніший юридичний процес. Через вісімнадцять місяців Bybit повернула $48,4 млн із викрадених $1,5 млрд.
Випадок | Час очікування | Результат |
|---|---|---|
Mt Gox, 2014 | Перша виплата в липні 2024 року, 10,5 років | Частина початкових монет |
FTX, 2022 | Перша виплата в лютому 2025 року, 27 місяців | 96–120% від оцінки в доларах 2022 року |
Celsius, 2022 | Перша виплата в січні 2024 року, 18 місяців | Близько 65% за BTC $19 881 |
WazirX, 2024 | Торгівля відновилася через 15 місяців | Близько 85% перебалансованих активів |
Біржі — не банки. Страхування депозитів немає. Binance пообіцяла покрити збитки з резервного фонду та коштів компанії; фонд містить близько 15 000 BTC, тобто приблизно $1,1–1,2 млрд.
3. Майже ніколи проблема не в коді
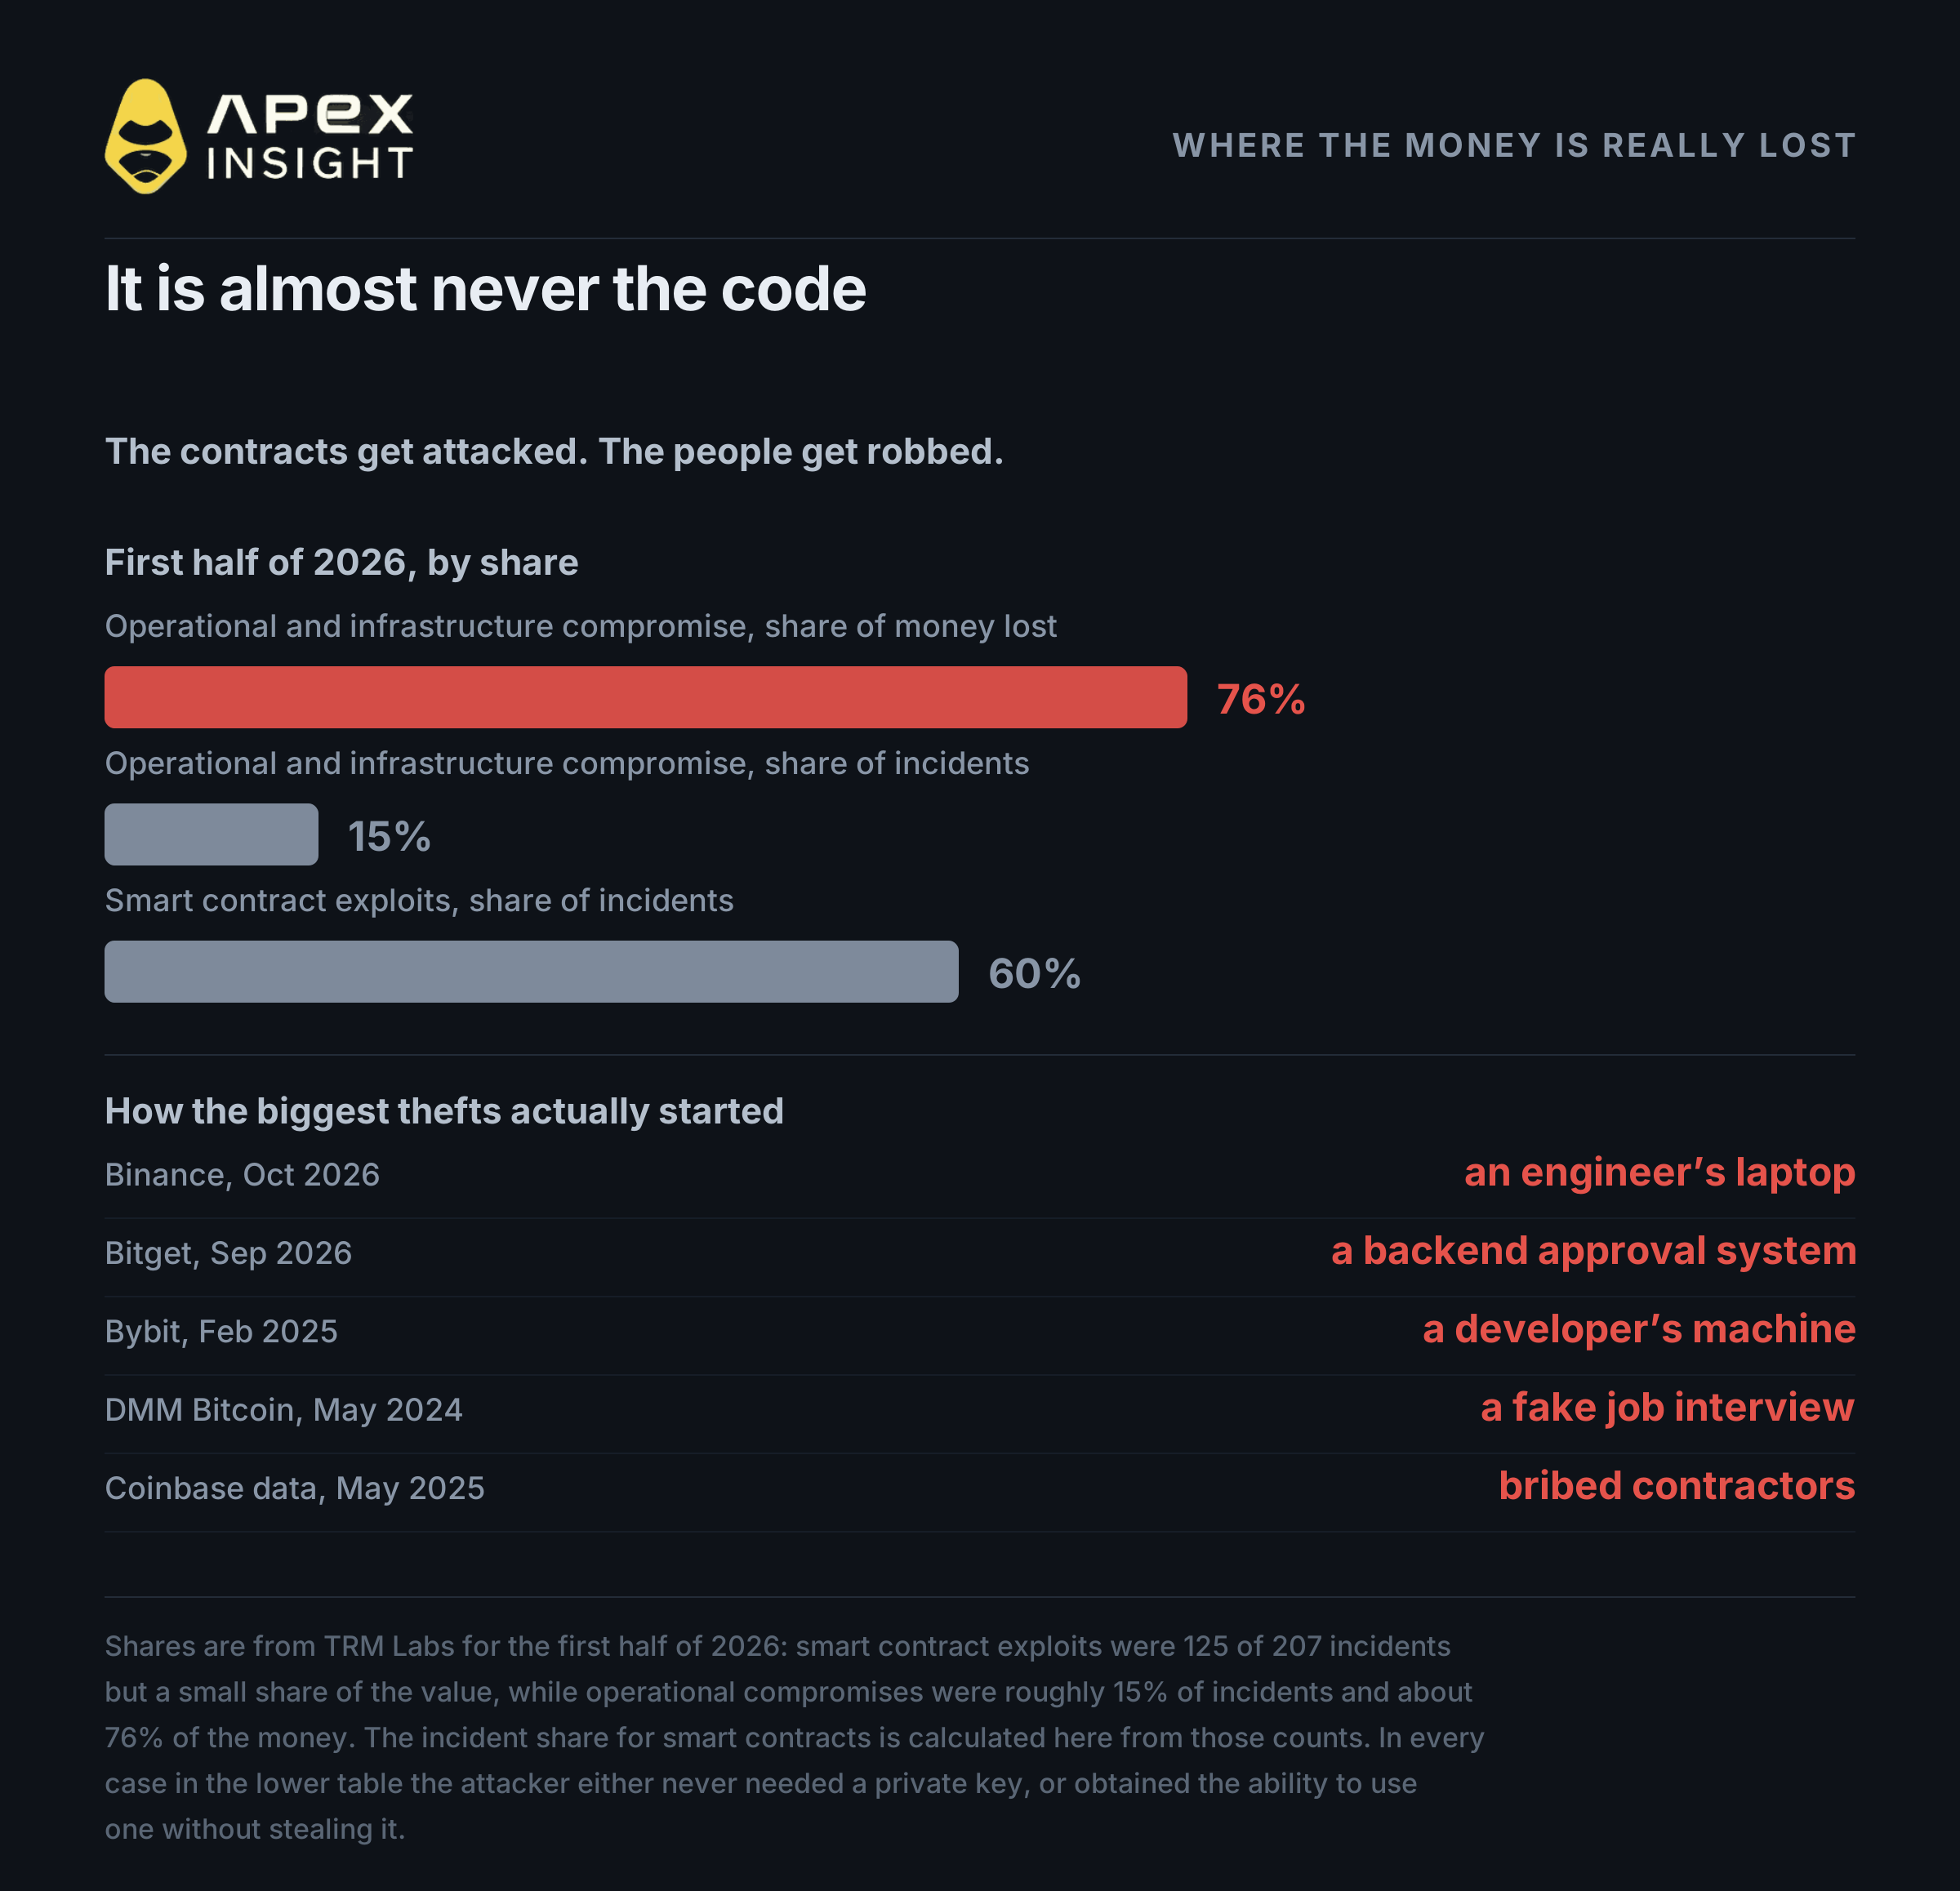
Дані TRM Labs за першу половину 2026 року показують: інфраструктурні та операційні компрометації становили близько 15% інцидентів, але 76% втрат. Експлойти смарт-контрактів становили 125 із 207 інцидентів, але лише невелику частку збитків.
Атакують не стільки код, скільки людей і пристрої, які зберігають та підтверджують ключі.
Інцидент | Точка входу |
|---|---|
Binance, жовтень 2026, ~$6,3 млрд | Ноутбук інженера |
Bitget, вересень 2026, ~$388 млн | Серверна система, яку обманом змусили схвалити виведення |
Bybit, лютий 2025, ~$1,5 млрд | Комп’ютер розробника постачальника гаманця |
DMM Bitcoin, травень 2024, ~$305 млн | Фальшива співбесіда в LinkedIn |
Дані Coinbase, травень 2025, 69 461 користувач | Підкуплені працівники підтримки |
У випадку Bybit зловмисники впровадили код на сайті, яким користувалися підписанти. Екран показував звичайну транзакцію, а апаратні гаманці підписували шкідливу. Це називається сліпим підписом: пристрій працював правильно, математичні підписи були дійсними, але люди підтвердили не те, що думали.
4. Рік, коли апаратні гаманці дали збій
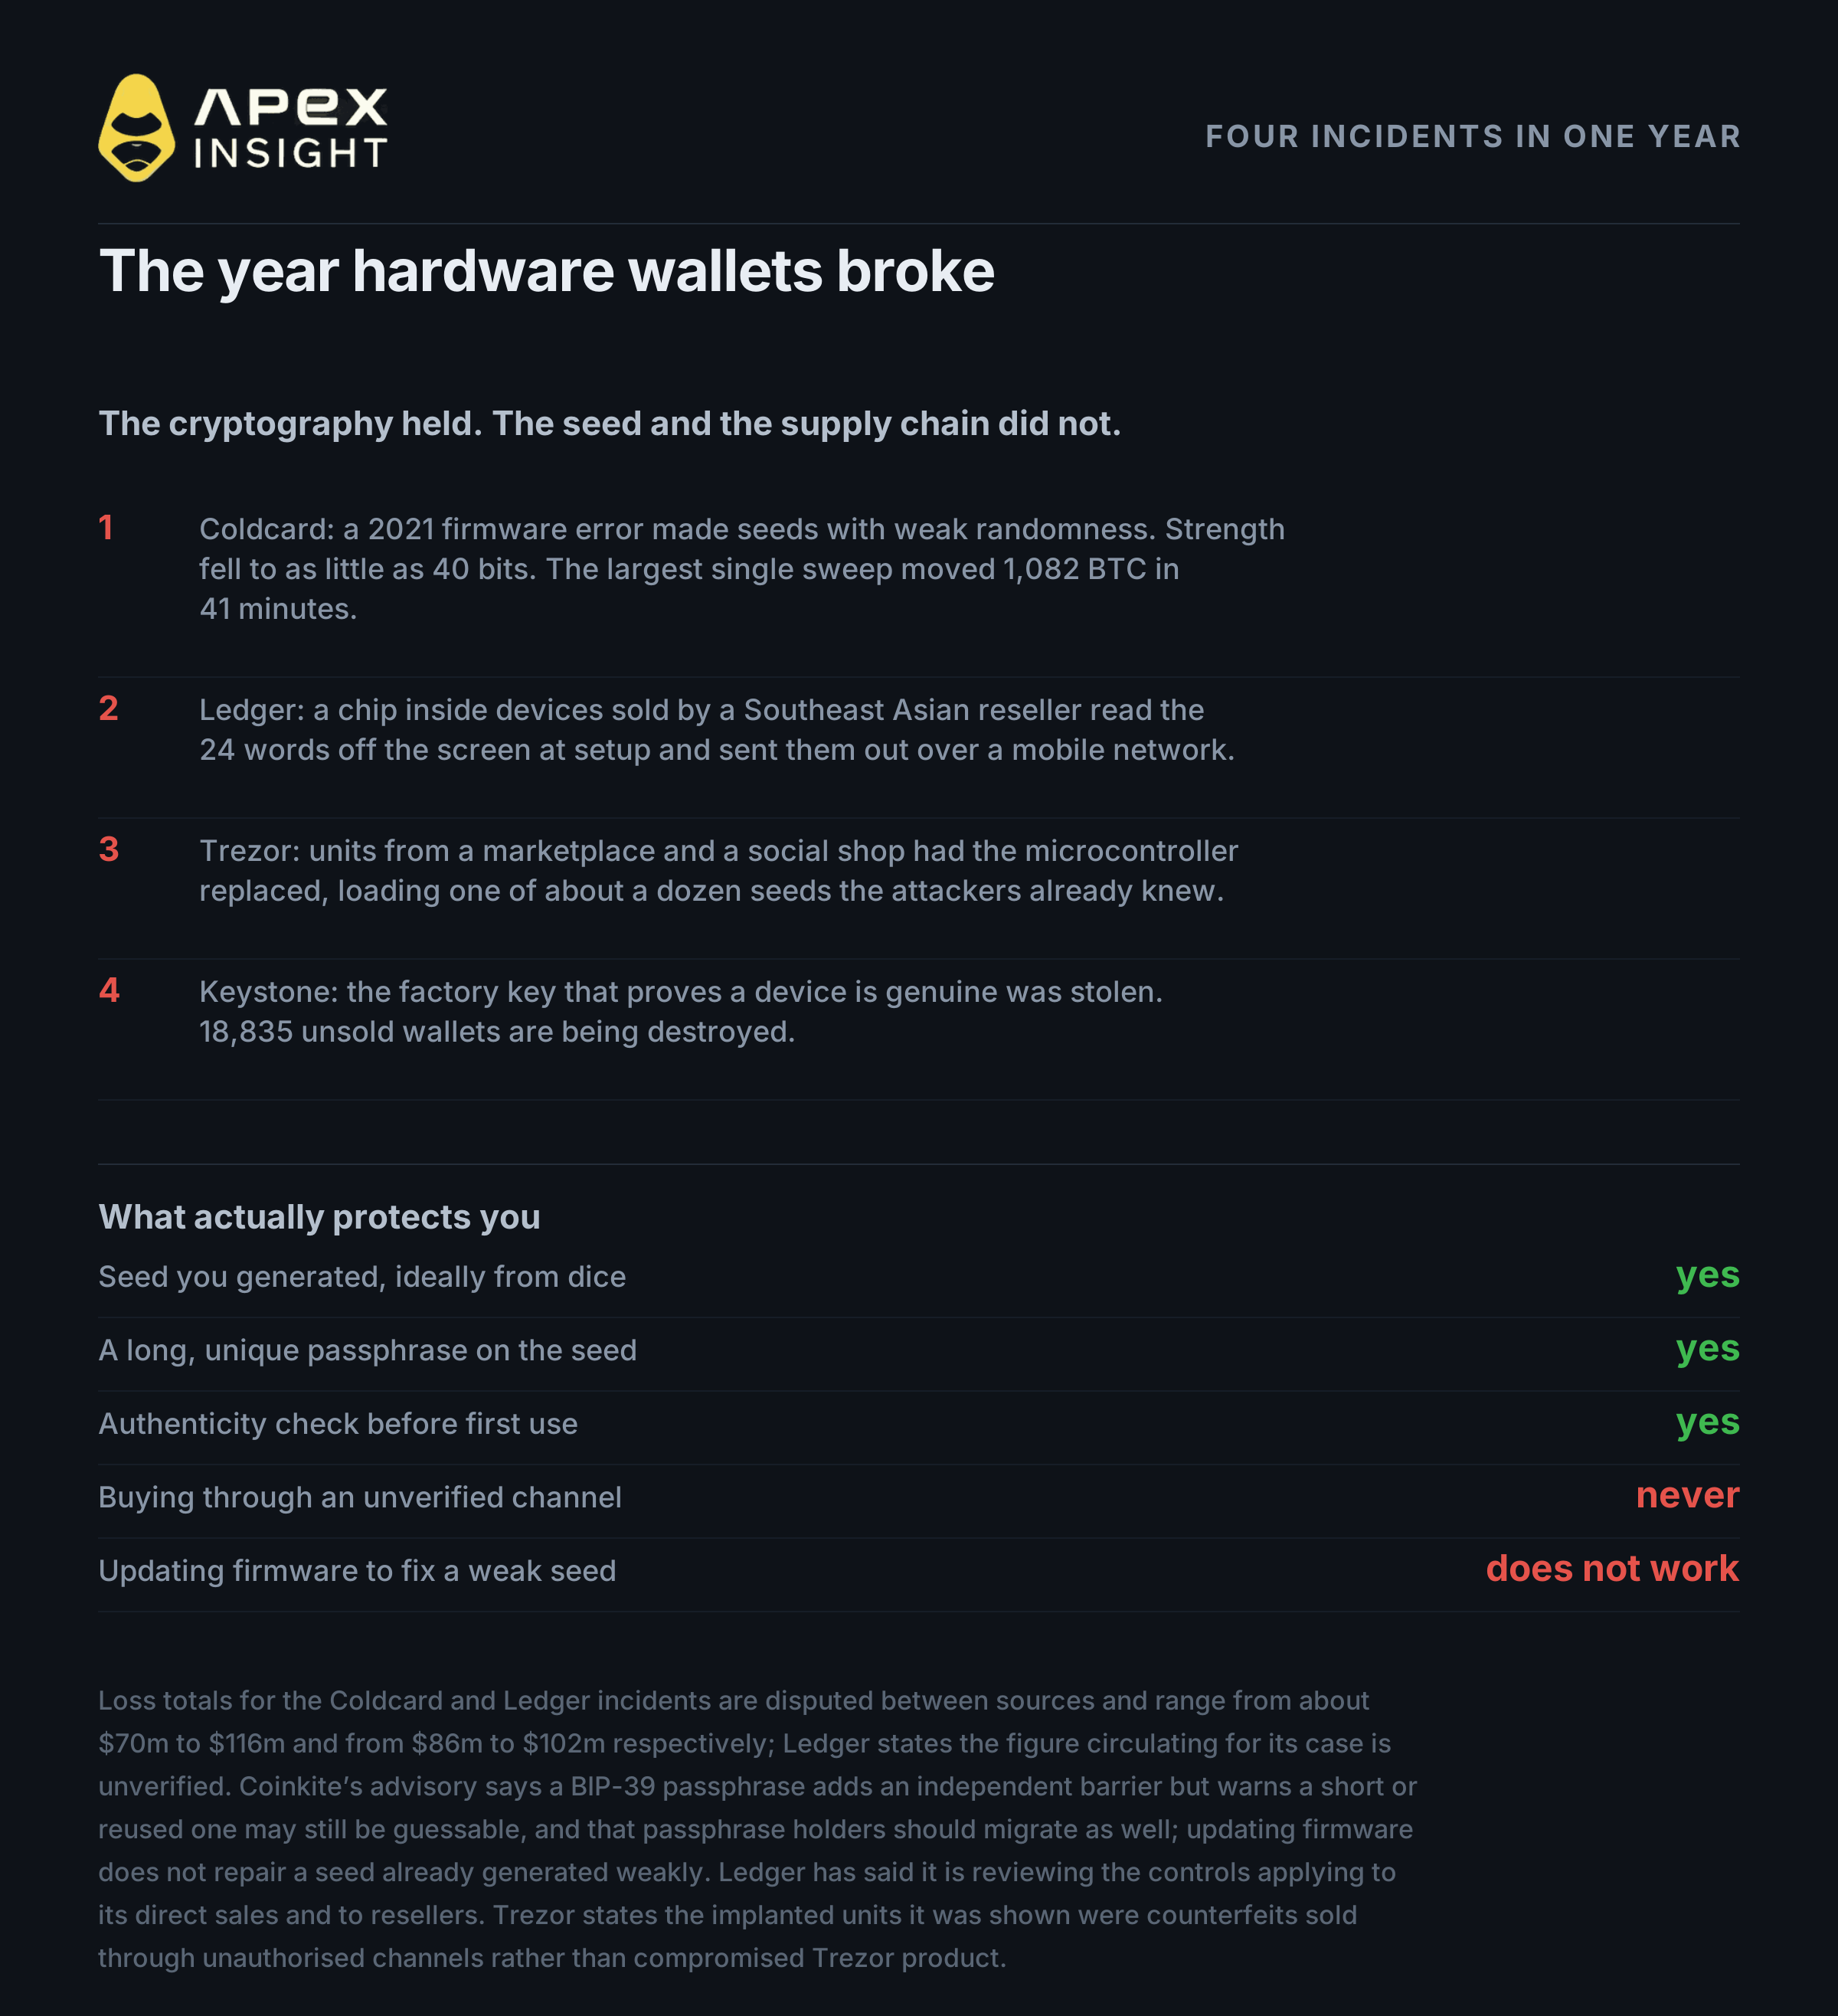
Порада «купіть апаратний гаманець в офіційного продавця» у 2026 році стала недостатньою.
Coldcard. Помилка у прошивці, випущеній у березні 2021 року, змушувала деякі пристрої використовувати слабку програмну випадковість. Безпека могла знизитися до 40 бітів; за 41 хвилину було переміщено 1 082 BTC. Оновлення прошивки не виправляє вже слабку seed-фразу — потрібно створити нову й перевести монети.
Ledger. У пристроях, проданих реселером CryptoBilis, виявили фізичний імплант, який зчитував 24 слова під час налаштування та передавав їх через вбудовану eSIM.
Trezor. На неавторизованих майданчиках знаходили пристрої із заміненим мікроконтролером. Підроблена прошивка створювала одну з приблизно дюжини фраз, відомих зловмисникам.
Keystone. Було викрадено записи покупців і незмінний заводський ключ автентифікації пристроїв; компанія знищує 18 835 непроданих пристроїв.
У всіх випадках криптографія не підвела. Проблема виникала під час створення або відображення seed-фрази чи на шляху пристрою до покупця.
Створіть seed-фразу самостійно й додайте passphrase. Зробіть її довгою та унікальною.
Перевірте пристрій через офіційний сервіс автентифікації й не довіряйте вже налаштованому пристрою.
Ніколи не вводьте seed-фразу ніде. Справжня компанія ніколи її не попросить.
Спочатку зберігайте на новому гаманці невелику суму й поспостерігайте за нею.
5. Коли ваші дані витікають, ризик стає фізичним
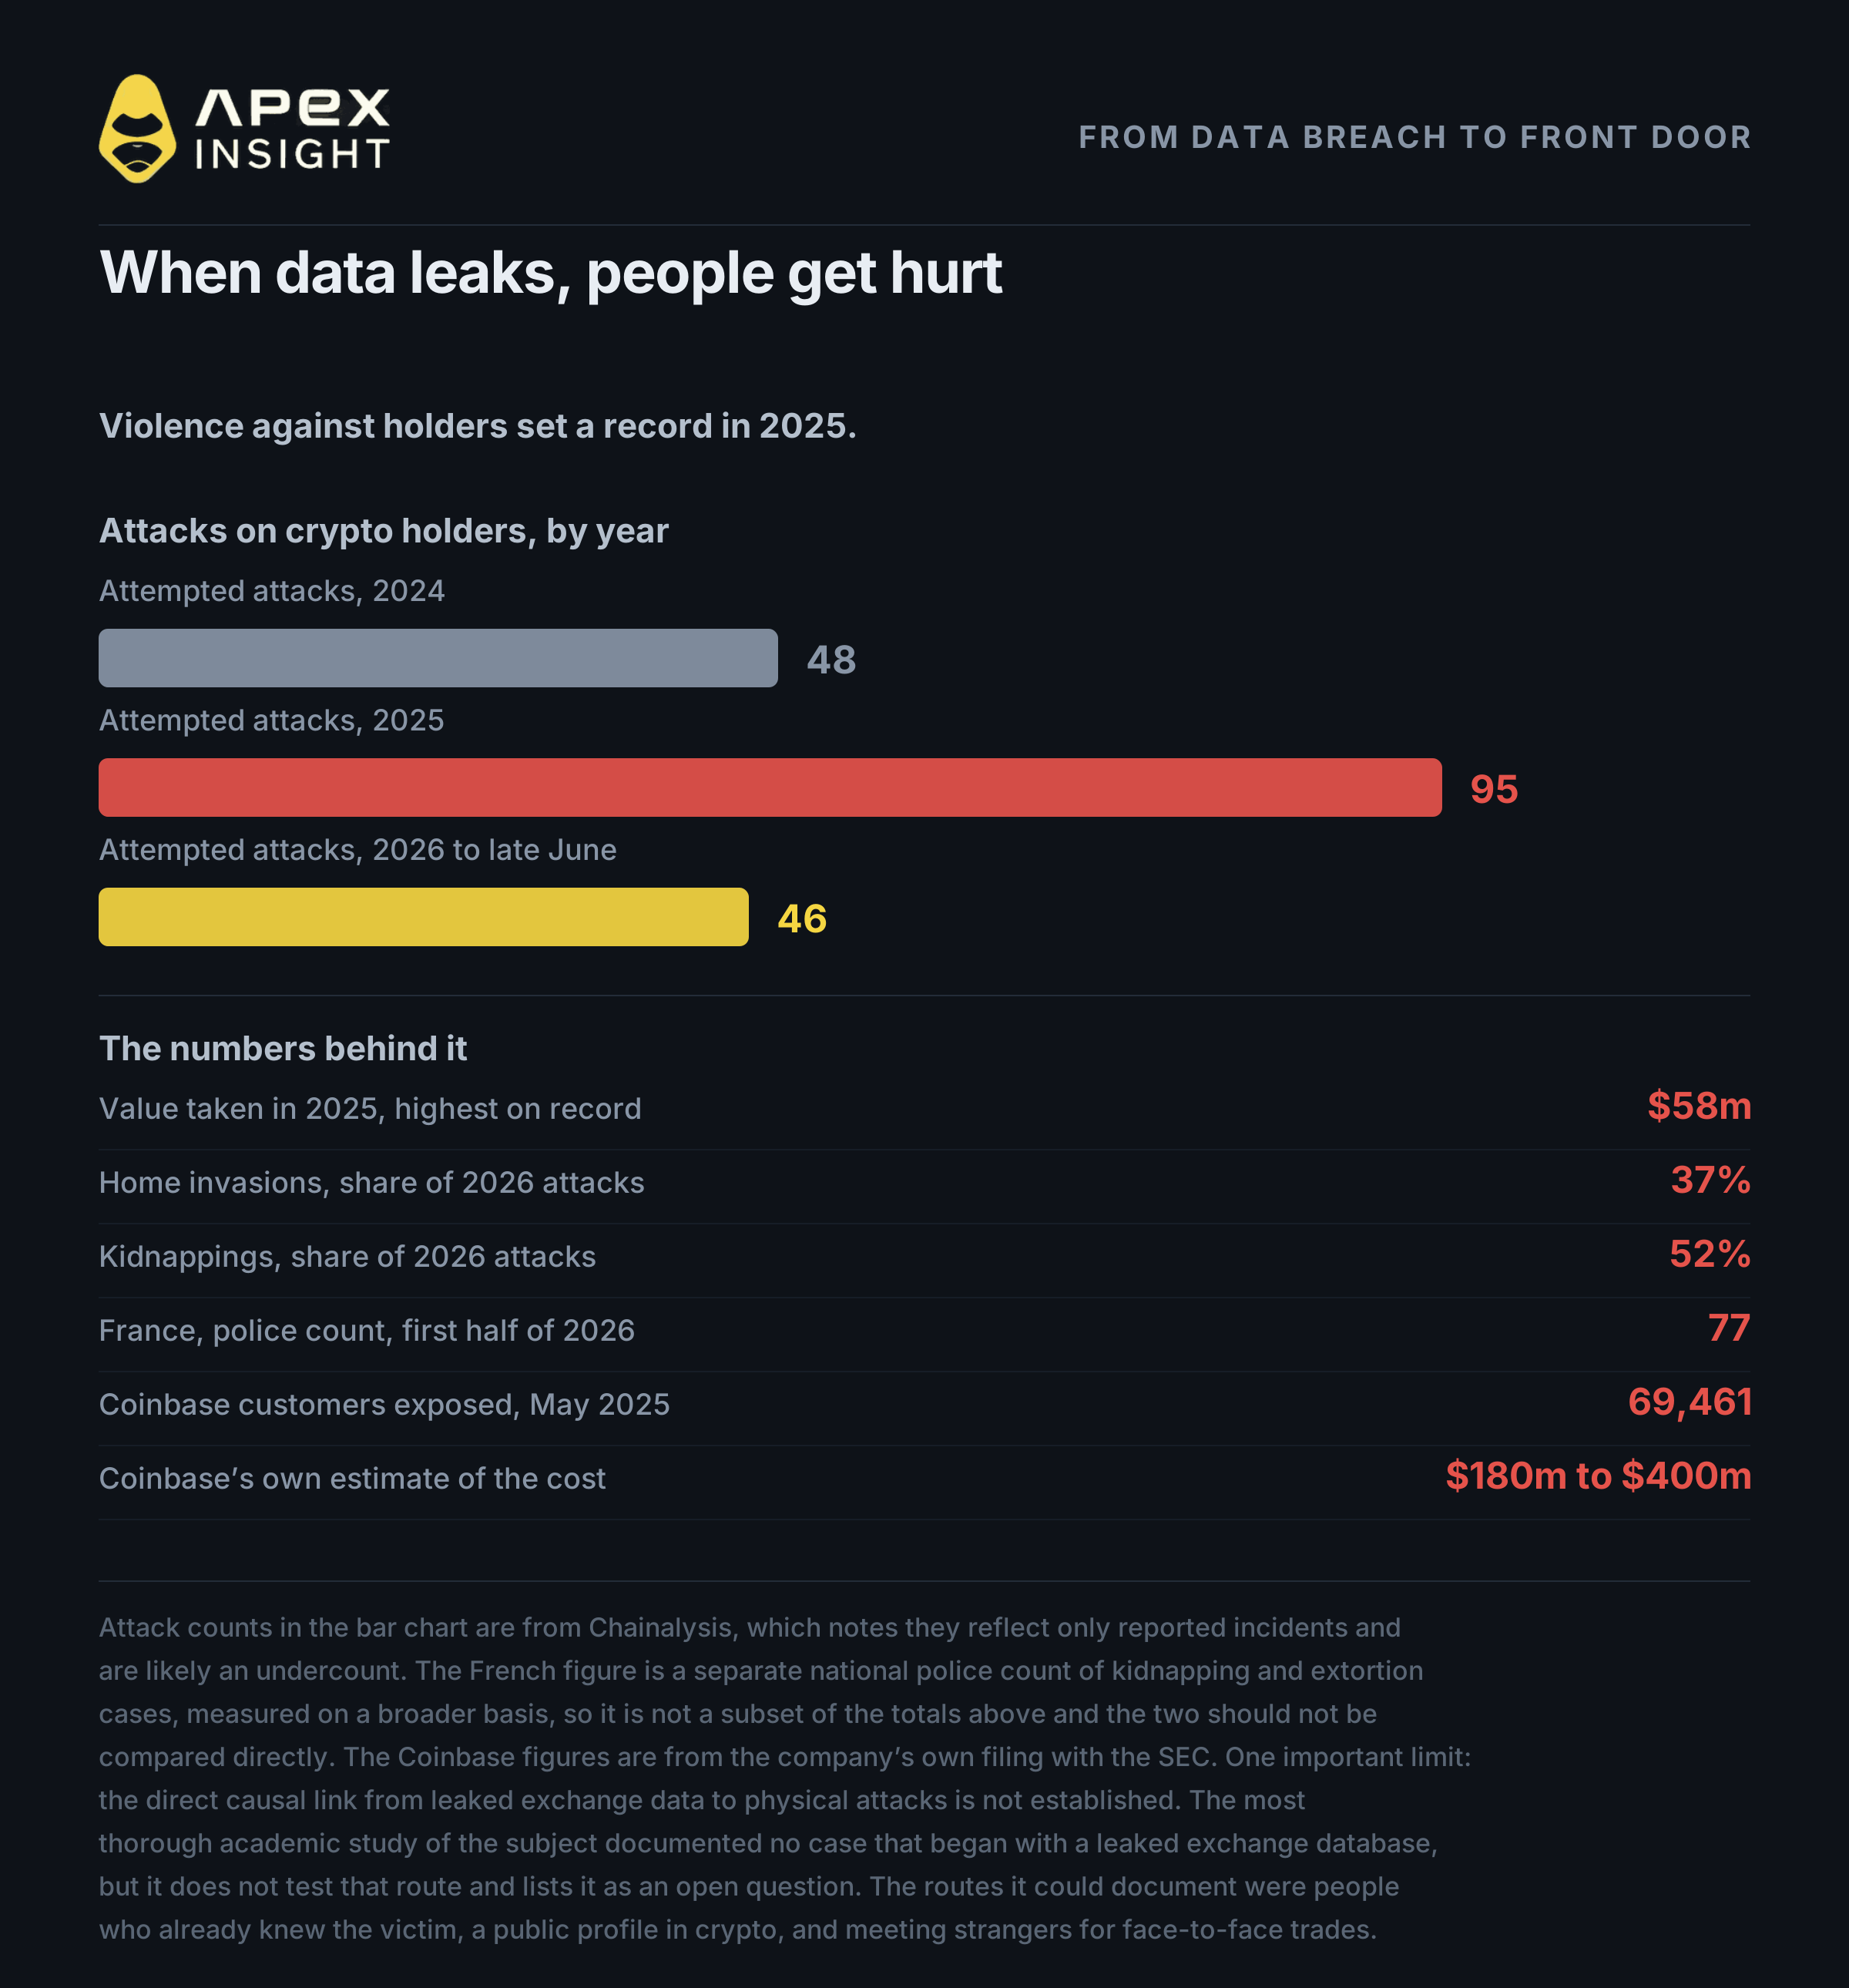
Біржа зберігає документи, адресу та відомості про ваш баланс. Якщо ці дані витечуть, небезпека перестане бути лише фінансовою. Під час інциденту Coinbase у 2025 році було розкрито імена, адреси, телефони, зображення паспортів і водійських посвідчень, а також знімки балансів; постраждали 69 461 користувач.
Рік | Спроби атак | Викрадено |
|---|---|---|
2024 | 48 | не опубліковано |
2025 | 95 | $58 млн, рекорд |
2026, до кінця червня | 46 | понад $30 млн |
У Франції лише за першу половину 2026 року зафіксували 77 випадків викрадення та вимагання, пов’язаних із криптовалютою. Прямий зв’язок між витоками даних бірж і такими нападами ще не доведено, але очевидні заходи прості: не розповідайте, скільки криптовалюти ви маєте, не зустрічайтеся з незнайомцями для обміну готівки та стежте за тим, що розкриває ваш публічний профіль.
6. Система, що обмежує збитки
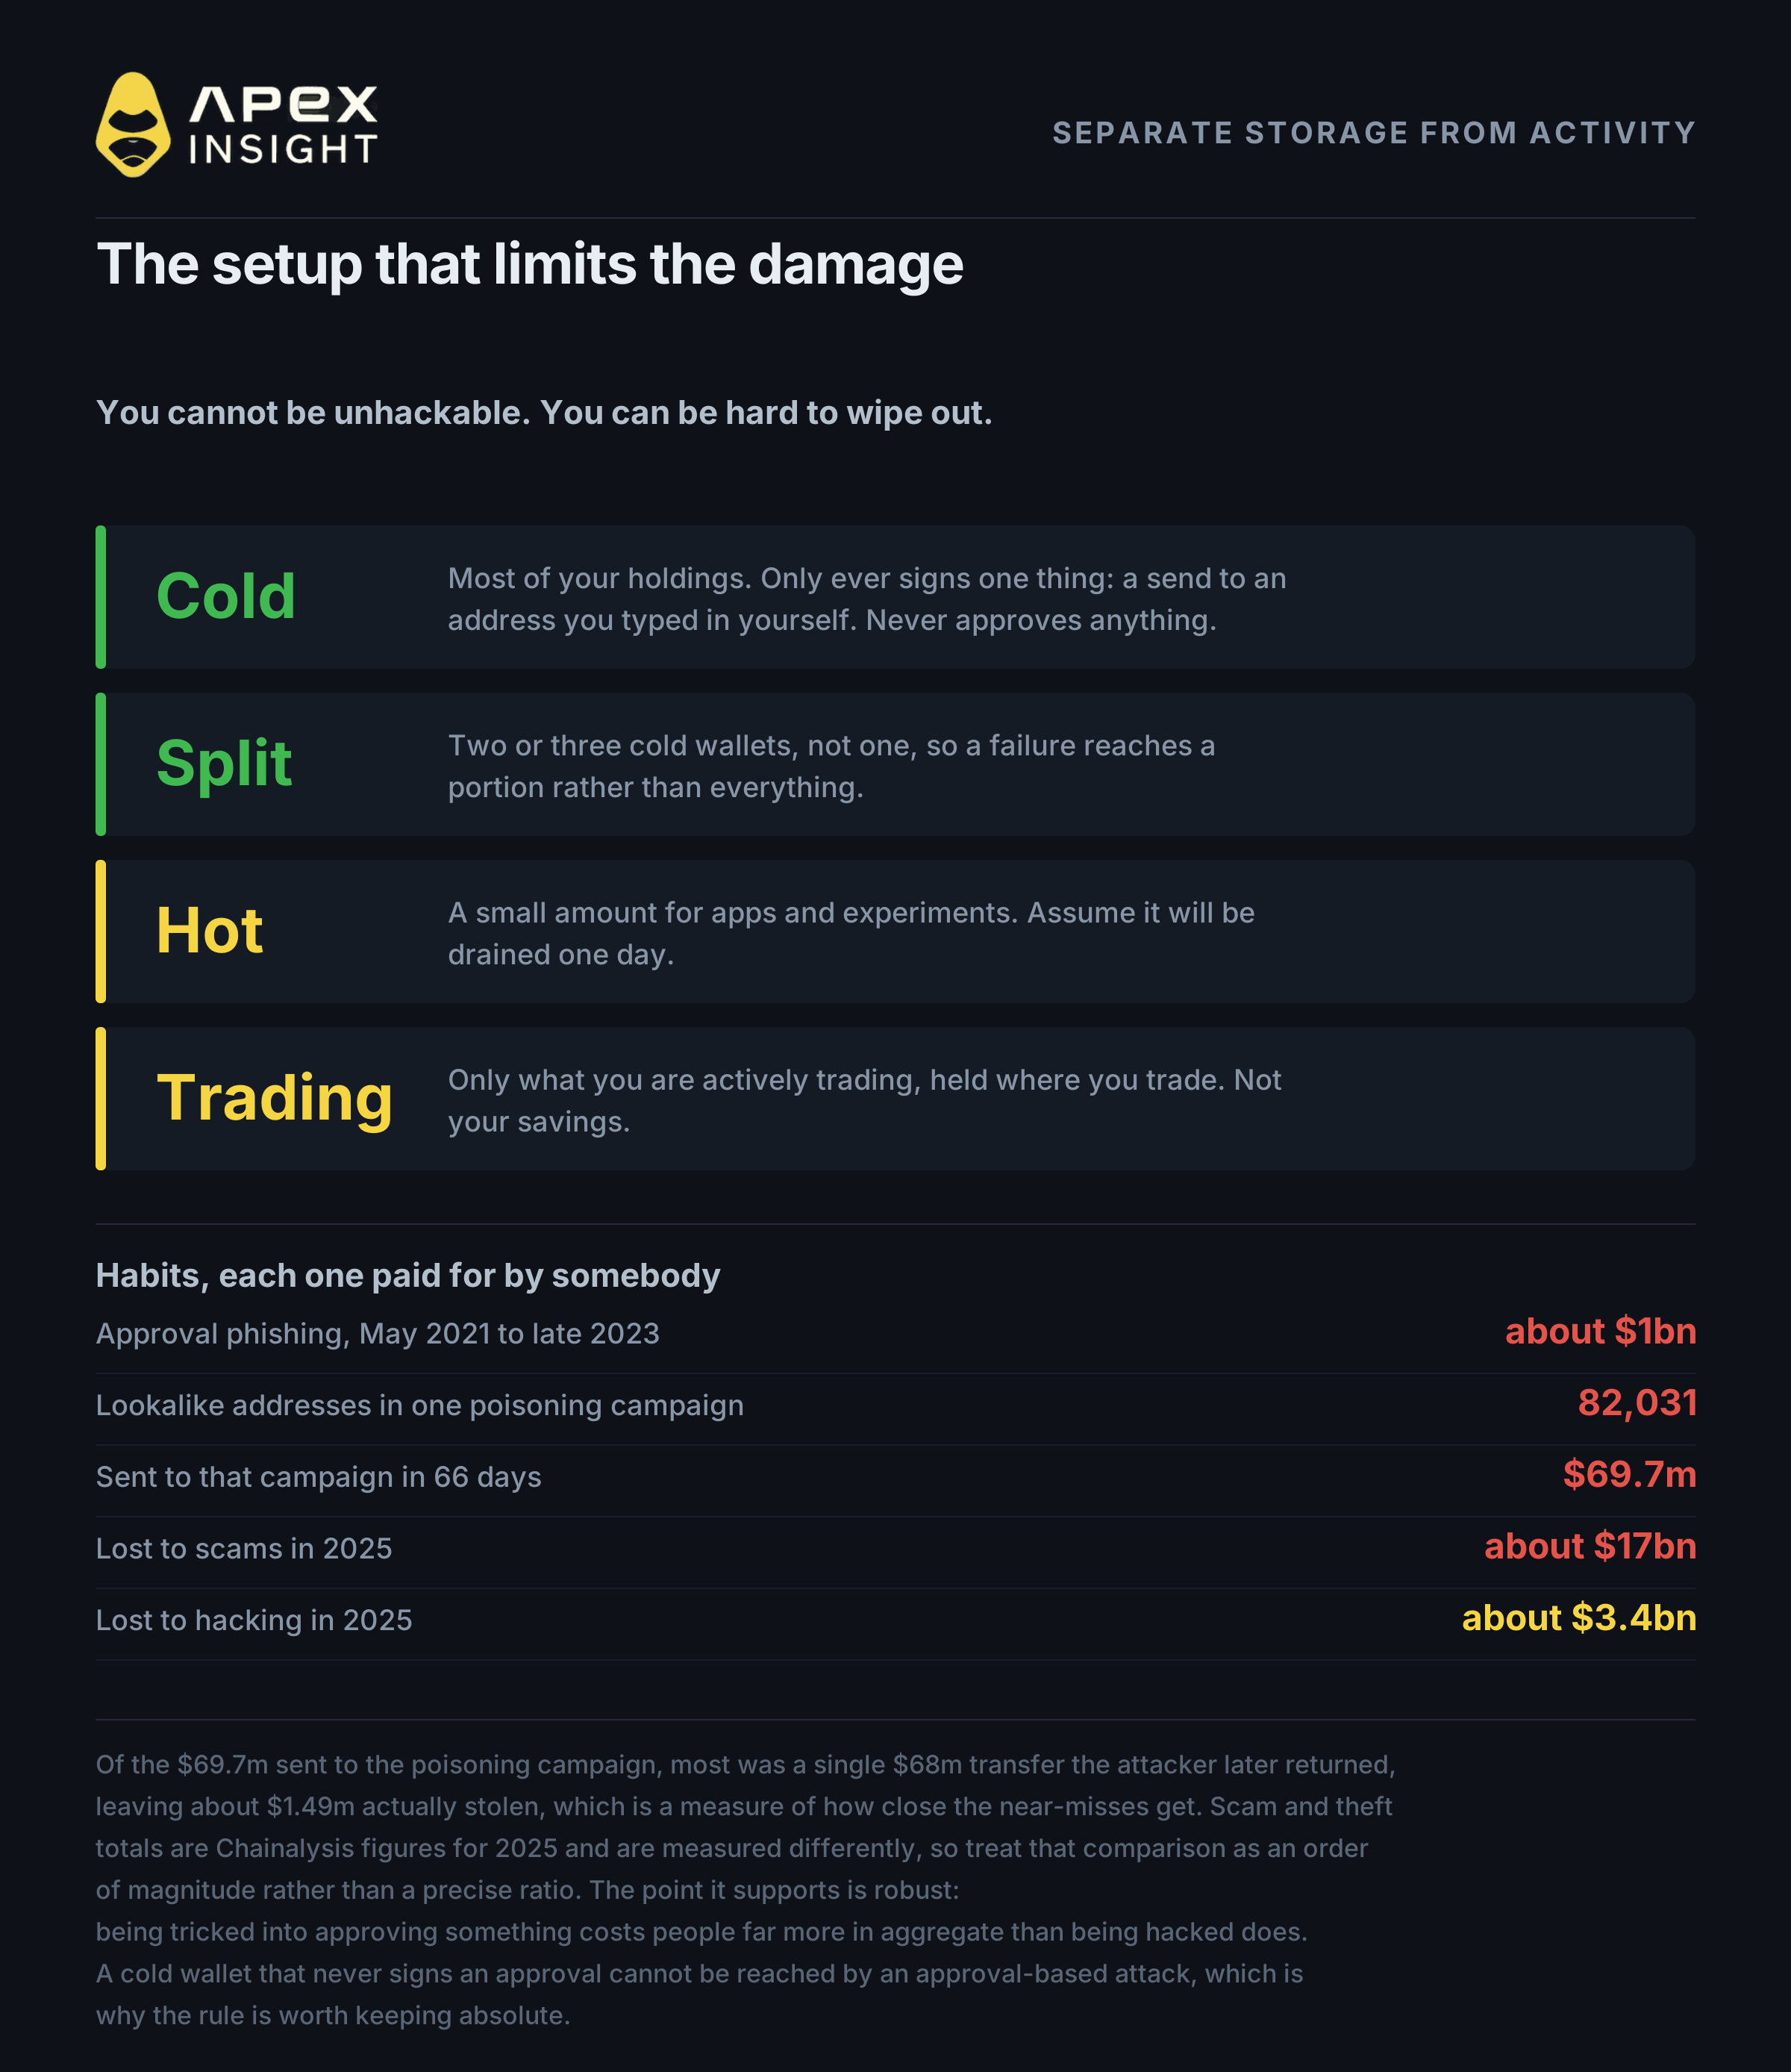
Неможливо стати невзламним, але можна не допустити, щоб одна помилка знищила все.
Розділяйте зберігання та активність.
Холодне зберігання. Основна частина коштів має бути на апаратному гаманці із самостійно створеною seed-фразою та passphrase. Єдине, що він підписує, — відправлення на адресу, яку ви ввели самі. Жодних схвалень смарт-контрактів і підключень до сайтів.
Розділіть кошти ще більше. Два чи три холодні гаманці кращі за один: проблема зачепить лише частину активів.
Гарячий гаманець. Окремий гаманець із невеликою сумою для застосунків. Вважайте, що його зрештою буде спустошено.
Торговий капітал. На торговій платформі тримайте лише суму, якою активно торгуєте, а не заощадження.
Ніколи не вводьте seed-фразу. Зберігайте її офлайн на папері або металі.
Перевіряйте дозволи. Старі схвалення залишаються активними.
Перевіряйте всю адресу, а не лише початок і кінець. Отруєння адрес розраховане на копіювання з історії.
Вважайте пропозицію роботи потенційною атакою. Не запускайте код від невідомого рекрутера.
Не поспішайте. Терміновість часто створюють штучно.
У 2025 році через шахрайство було втрачено близько $17 млрд проти приблизно $3,4 млрд через злами.
7. Перевага DEX: ніхто не може заморозити ваше виведення
Централізована біржа може зупинити виведення, навіть якщо ваші монети не викрадені. Ризик зберігання — це не лише ризик крадіжки, а й ризик неможливості піти.
Децентралізована біржа змінює цю модель: ви зберігаєте ключі, кошти не перебувають на рахунку компанії, і DEX не може призупинити ваше виведення так, як це зробила Binance.
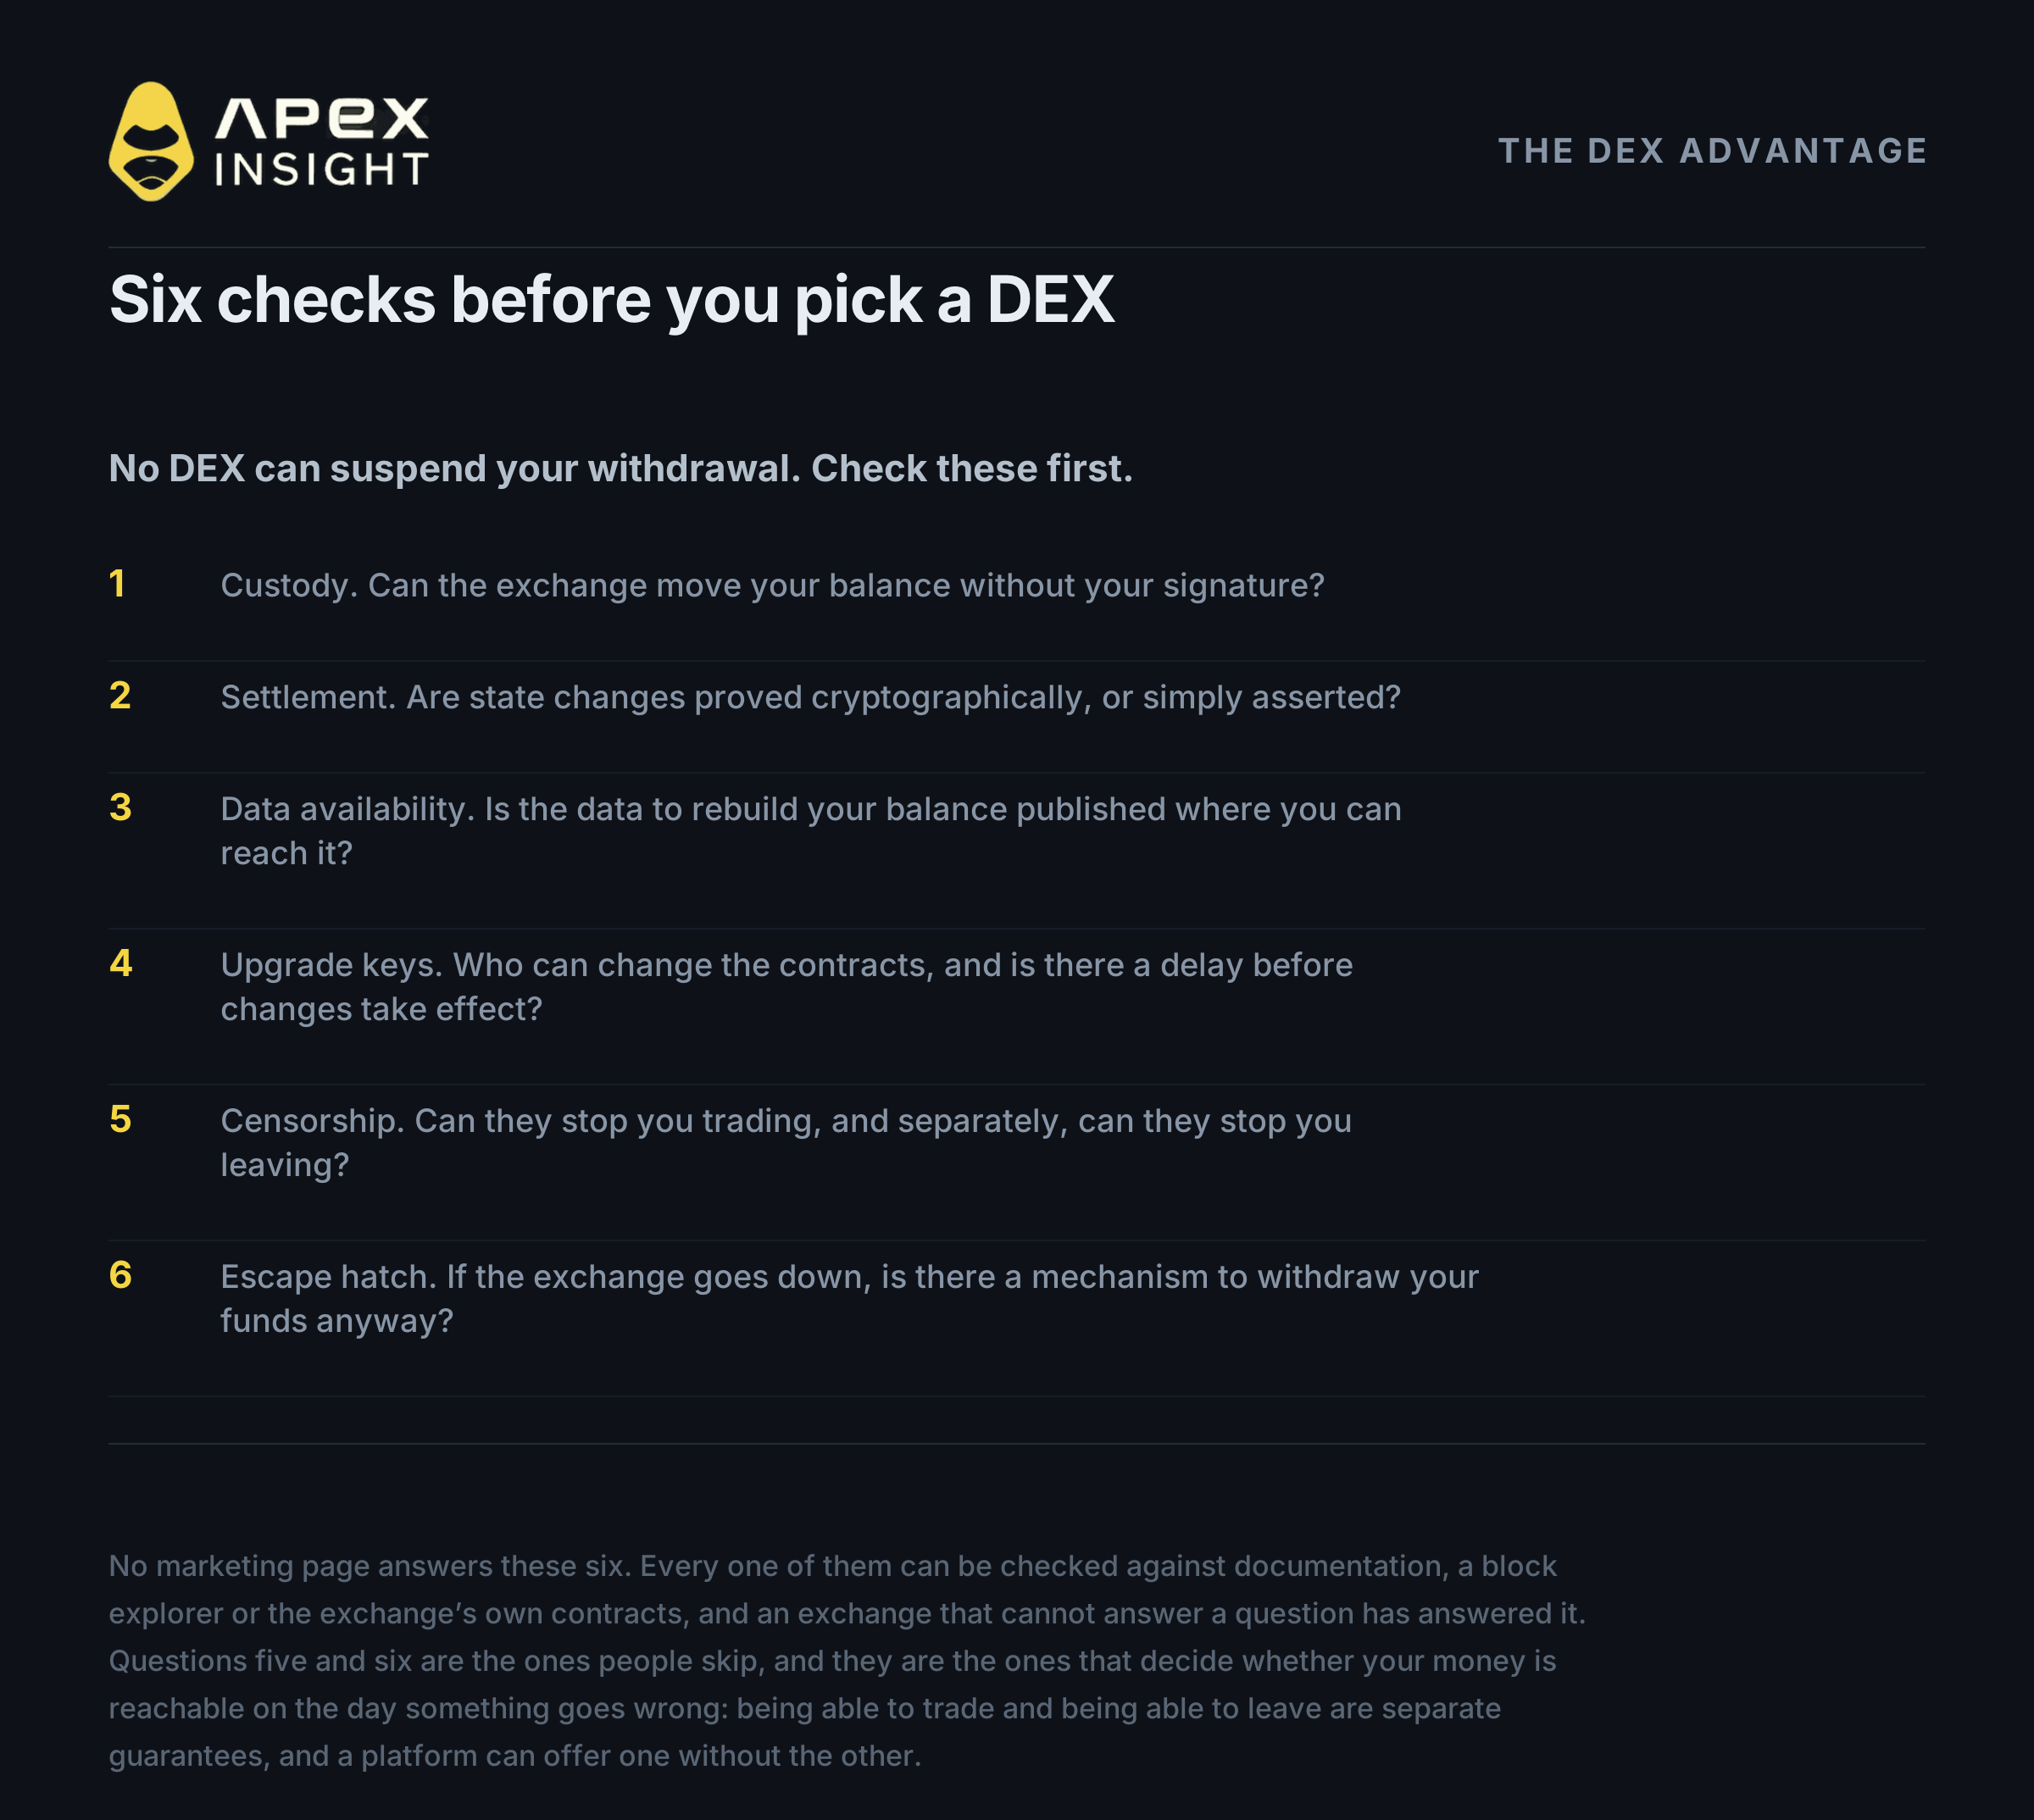
Шість перевірок перед вибором DEX:
Зберігання. Чи може біржа перемістити ваш баланс без вашого підпису?
Розрахунки. Чи підтверджуються зміни стану криптографічно?
Доступність даних. Чи опубліковані дані, потрібні для відновлення балансу?
Ключі оновлення. Хто змінює контракти і чи є затримка перед застосуванням змін?
Цензура. Чи можуть вам заборонити торгувати і чи можуть заборонити піти?
Аварійний вихід. Чи є спосіб вивести кошти без співпраці біржі?
Hyperliquid розміщує весь стакан ончейн, тому ордери, скасування та виконання погоджуються валідаторами. Це прозоро, але позиції, ціни входу, плече й ціни ліквідації бачать усі.
ApeX Omni зберігає кошти у смарт-контрактах zkLink, а не в гаманцях ApeX. Угоди підтверджуються доказами з нульовим розголошенням, а позиції залишаються приватними. Існує також шлях примусового виведення: запит можна надіслати безпосередньо до контракту базової мережі. Він охоплює заставу, а не відкриті позиції, і ще не використовувався у виробничому середовищі.
Race to the Top 50 триває
ApeX проводить торговий конкурс до 5 листопада, 10:00 UTC, із призовим фондом до 10 000 USDT для учасників до 50-го місця.
Для участі потрібні реєстрація на сторінці кампанії, щонайменше 100 USDT на рахунку безстрокових ф’ючерсів, обсяг не менше 10 000 USDT і потрапляння до Top 50. Повні правила опубліковано в анонсі Race to the Top 50.
Торгівля безстроковими контрактами пов’язана з високим рівнем ризику й може призвести до втрати всієї позиції. Кредитне плече збільшує як прибутки, так і збитки. Цей матеріал не є фінансовою порадою чи гарантією безпеки. Проведіть власне дослідження й ніколи не ризикуйте сумою, яку не можете дозволити собі втратити.
Якщо вам потрібна допомога, зверніться до команди в Discord.
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex




