

昨晚,有人從 Binance 取走了約63億美元。
這是加密貨幣史上最大的盜竊案,超過2025年2月 Bybit 駭客事件的四倍,也接近2025年全年駭客竊取總額的兩倍。
截至10月30日07:45 UTC,Binance 提款仍然暫停。聯席執行長 Yi He 表示,公司將在完成提款服務的安全升級後,預計「未來48小時內」逐步恢復提款。因此,如果你的資金在週四晚上仍存放於交易所,可能要等到週日才能轉出。不是因為你做錯了什麼,而是因為資金由交易所保管。
本指南的目的,就是確保這種情況不再成為你的問題。
這不只是 Binance 或交易所的問題。我們將探討2026年人們實際上如何失去加密貨幣——而且幾乎從來不是以他們預期的方式。接著,我們會建立一套簡單架構,在事情出錯時限制損失,因為事情最終總會出錯。
交易所可能不太希望發布其中一些內容,但我們仍然收錄了,包括適用於我們自身的部分。
1. 用簡單語言說明發生了什麼
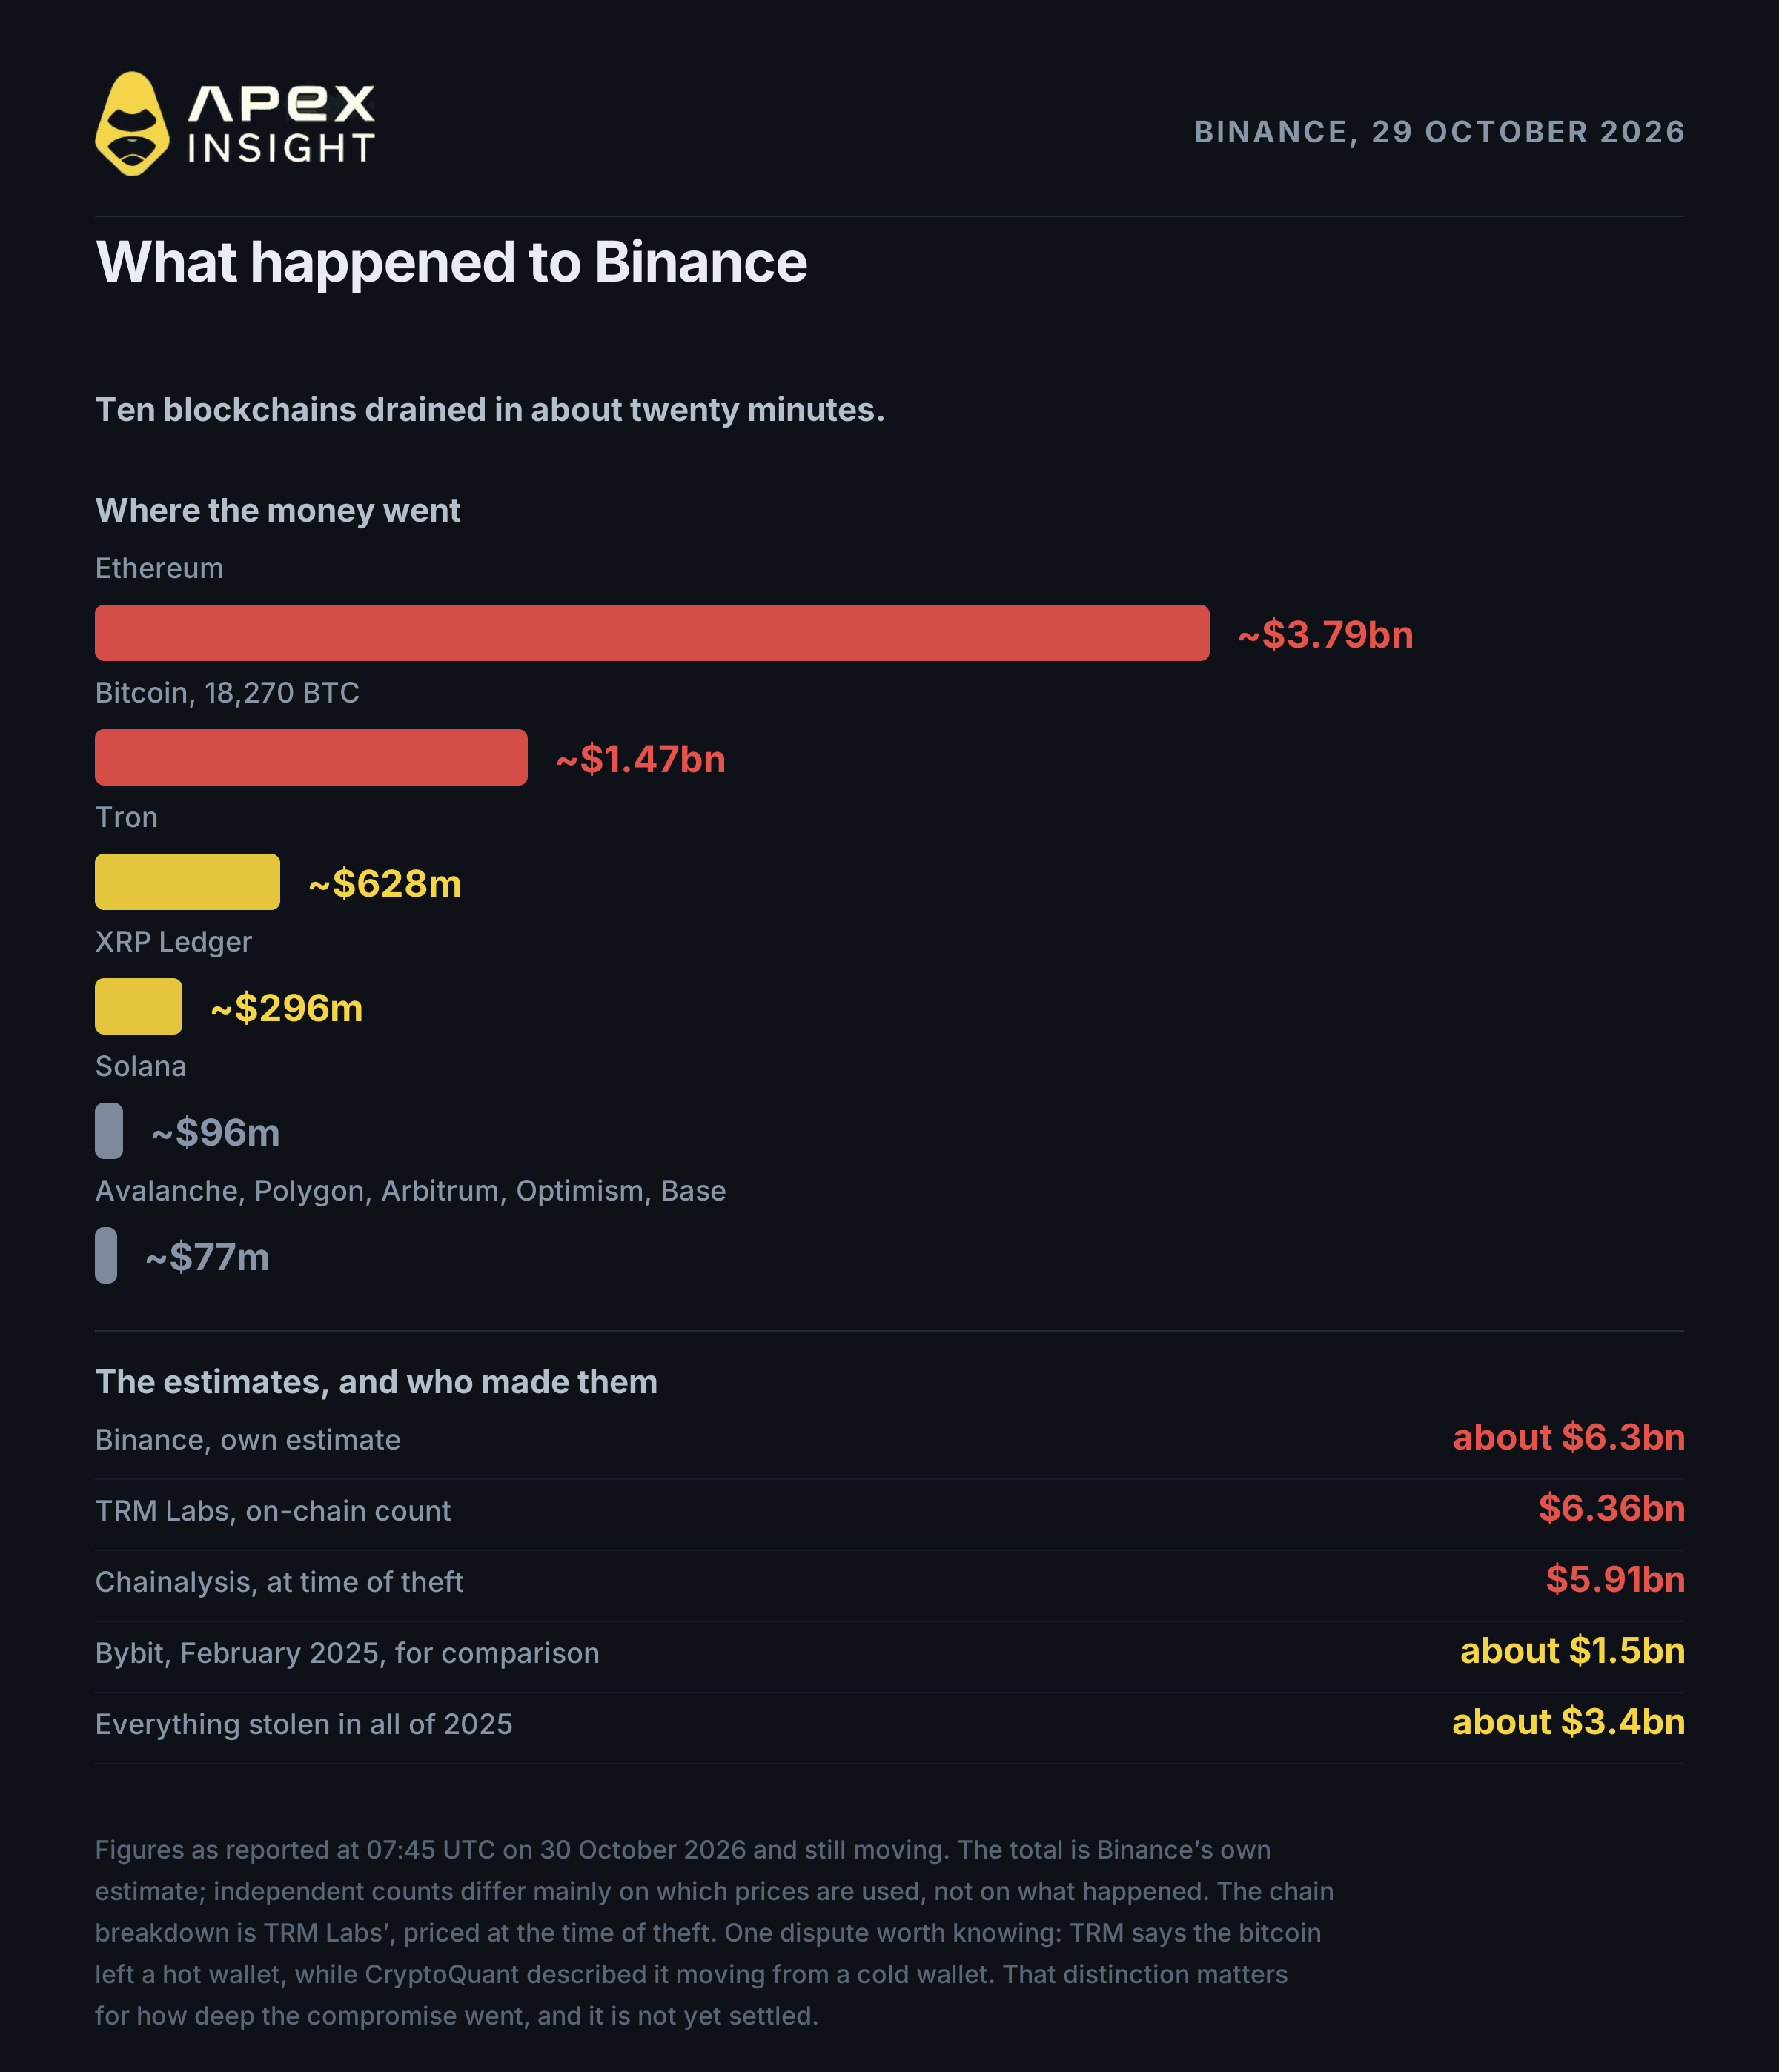
10月29日約20:05 UTC,Binance 在 XRP Ledger 上的五個錢包自行清空。20分鐘內,Bitcoin、Tron、Solana 與 Optimism 也發生相同情況。當晚結束時,共有十條區塊鏈被掏空。
鏈 | TRM Labs 統計的竊取金額 |
|---|---|
Ethereum | 約37.9億美元 |
Bitcoin | 約14.7億美元(18,270 BTC) |
Tron | 約6.28億美元 |
XRP Ledger | 約2.96億美元 |
Solana | 約9600萬美元 |
其他 | 約7700萬美元 |
Binance 將總額定為約63億美元。TRM Labs 根據鏈上資料統計為63.6億美元;Chainalysis 則統計為59.1億美元。差異主要來自採用的價格不同,而不是對事件本身有不同看法。
最重要的是:沒有人破解任何密碼學機制。Binance 自己的聲明(由 CNN 引述)表示,初步調查指向某位工程師的筆記型電腦,「使攻擊者得以存取服務容器並提交未經授權的提款交易」。Binance 補充說,尚未「發現任何錢包私鑰外洩的證據」。
換句話說,攻擊者沒有竊取金鑰,而是進入了金鑰被使用的地方。
在 Ethereum 上,攻擊者利用這項存取權做了更精巧的操作。2025年加入 Ethereum 的 EIP-7702 允許錢包將控制權交給智能合約,可用於以代幣支付手續費等用途。使用這種權限需要錢包本身簽名,而且只在交易佇列中的特定時刻有效。
因此攻擊者一次簽署了50個權限,涵蓋佇列中的接下來50個位置。其中一個必然會匹配,實際上也確實匹配了。錢包將自身控制權交給攻擊者控制的合約;由於 Ethereum 的轉移在取消前會持續存在,三個多小時後該合約仍然附著在錢包上,隨時可以掃走後續收到的資產。
EIP-7702 沒有被破解,也不是根本原因。它需要 Binance 自己的簽名才能運作。真正的漏洞是有人能夠產生該簽名。這項規則只是把一次盜竊變成了自動化機器。
兩家區塊鏈情報公司及一名獨立鏈上調查員已將盜竊案與一個北韓團體聯繫起來,但只有 TRM Labs 表示高度確信。沒有任何政府確認此事,Binance 也沒有點名任何人。
目前約有30億美元已被凍結,主要由能凍結自有穩定幣的 Tether 與 Circle 執行。這確實是好消息,但也是大多數讀者容易誤解的地方。
2. 被凍結不等於已歸還
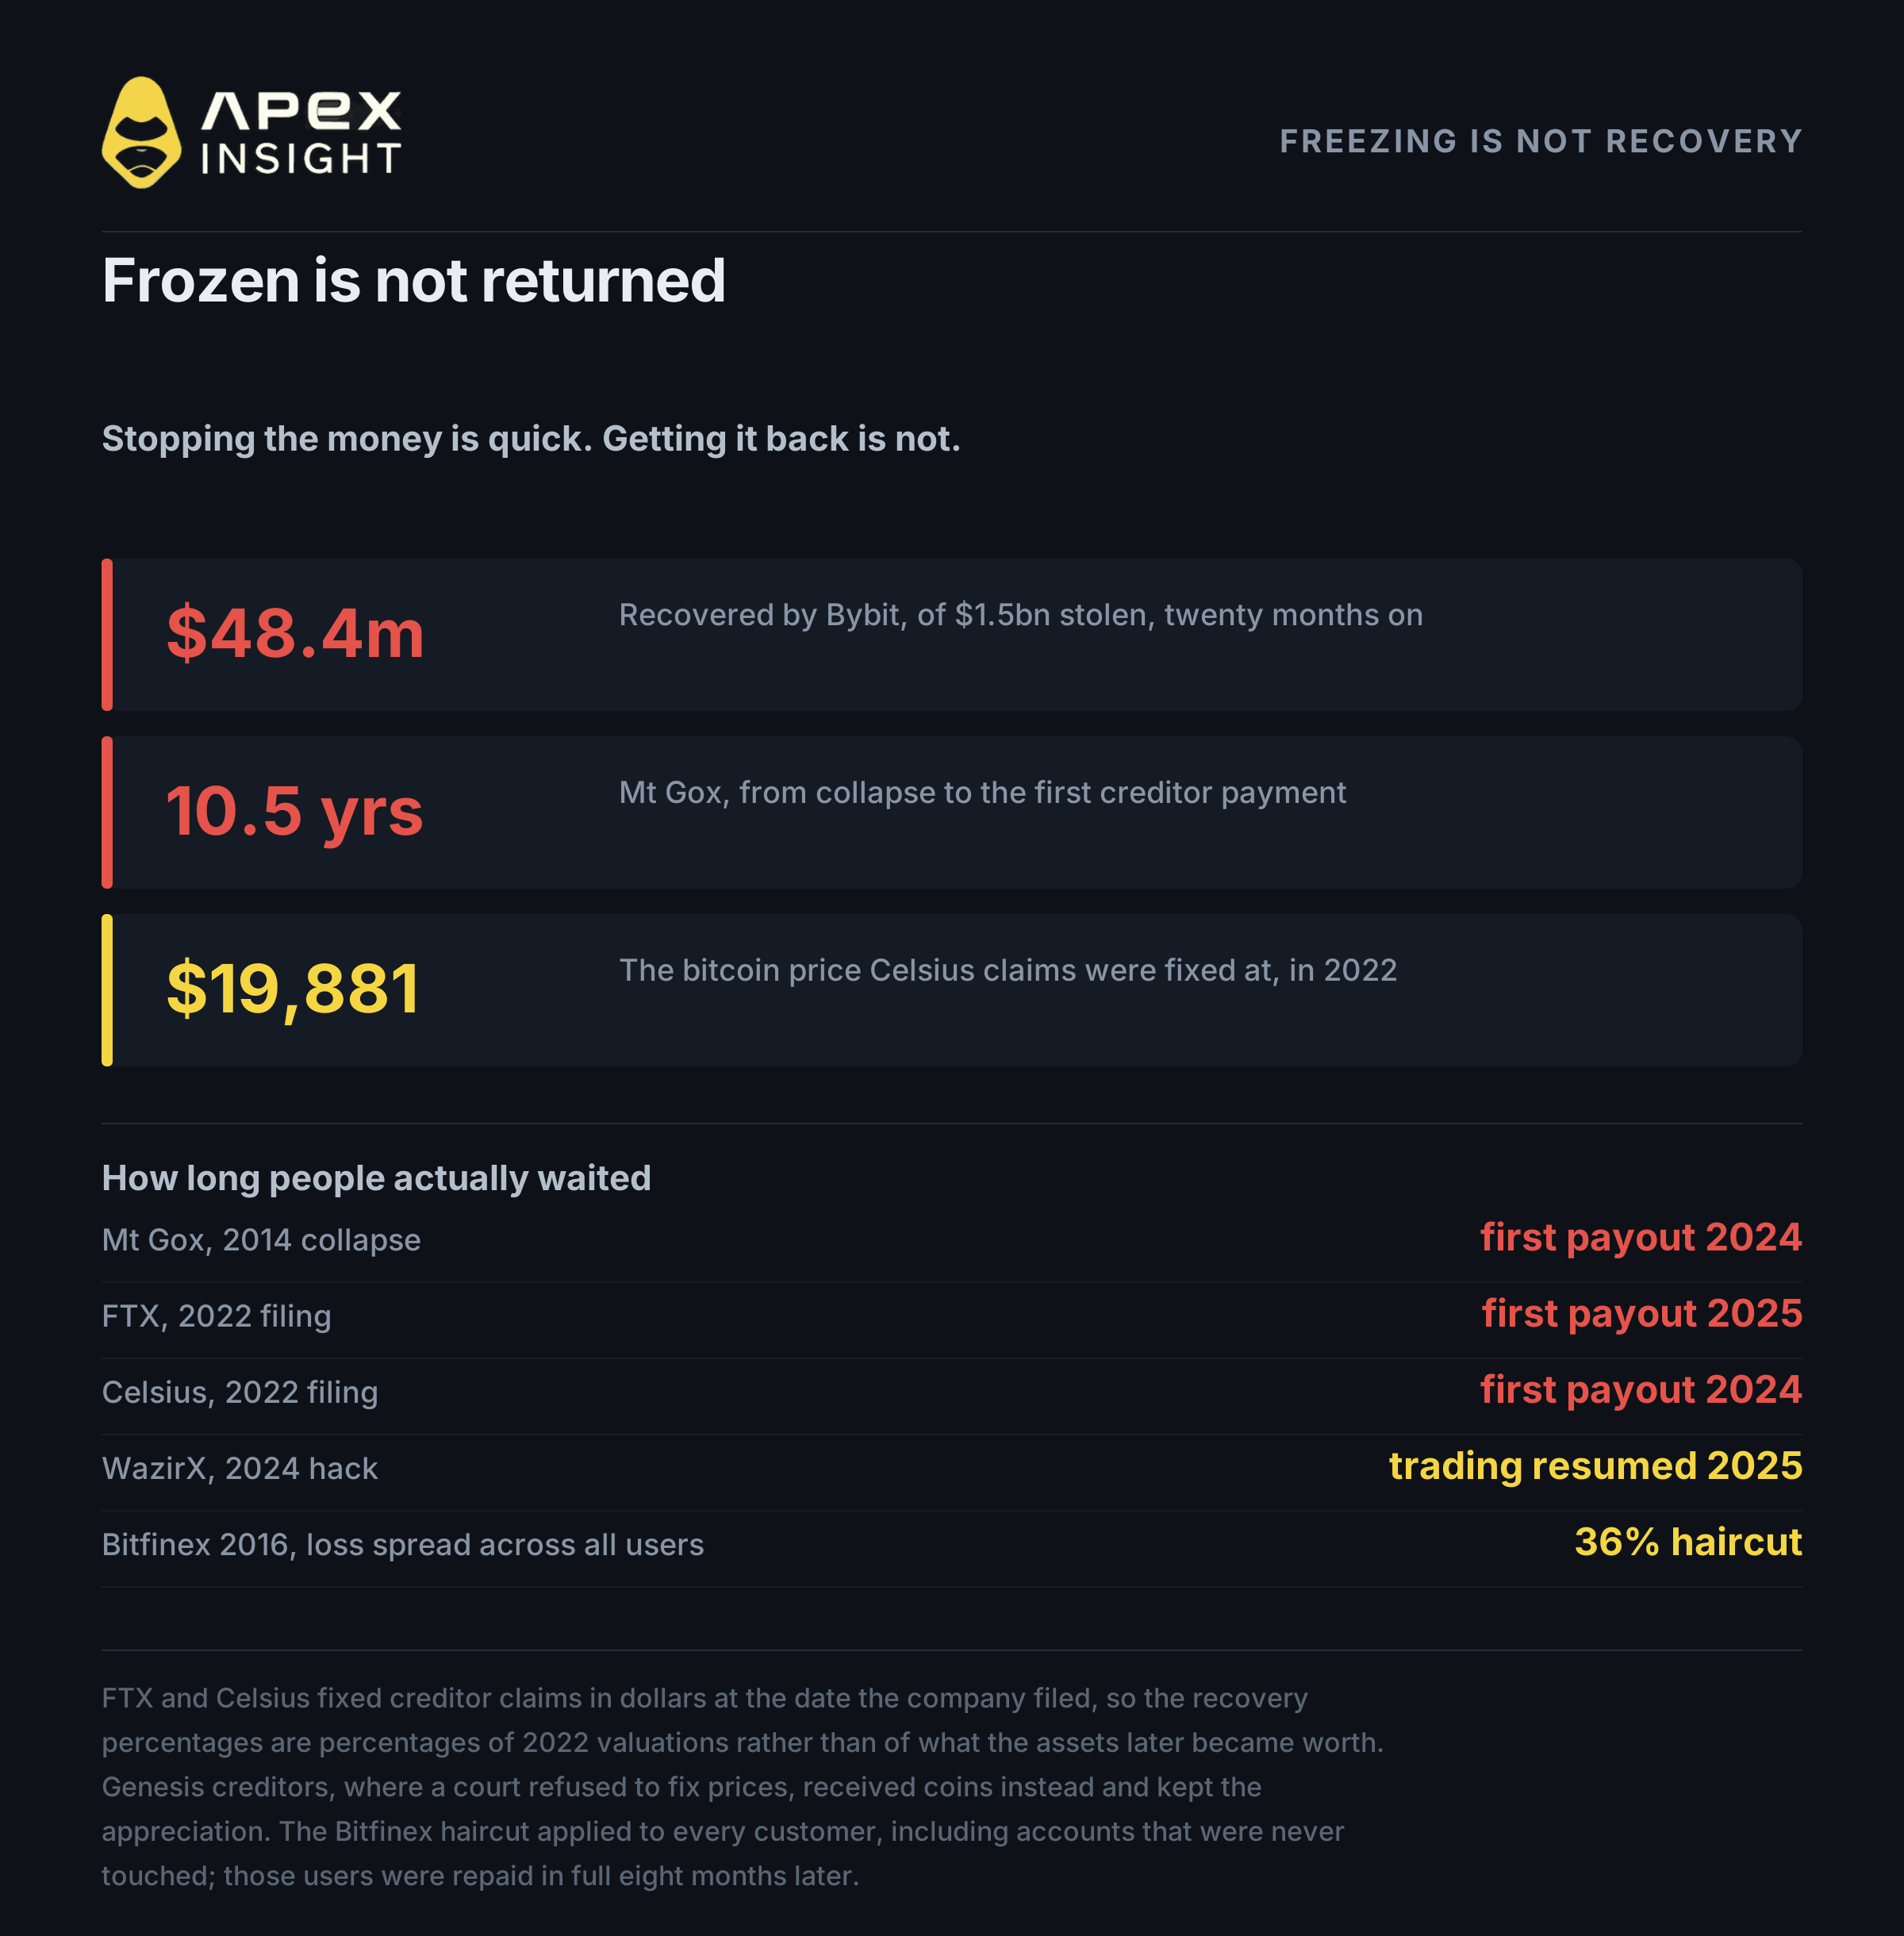
交易所遭搶後,新聞標題說資金已「凍結」,大家便放下心來。凍結只代表資金停止移動;取回資金是另一個更慢、更複雜的問題。
TRM Labs 的 Ari Redbord、前美國聯邦檢察官,向 CNBC 解釋:「凍結會阻止資金移動,而追回則要透過法律程序。」Chainalysis 的 Eric Jardine 補充:「沒有標準的追回時間表。」
請記住這個數字:Bybit 被竊的15億美元,18個月後只追回了4840萬美元。
託管方失去你的資金,不只可能因為遭竊。有時公司只是倒閉,接著由法律決定你能拿回多少、何時拿回。
案件 | 等待時間 | 結果 |
|---|---|---|
Mt Gox,2014 | 首次付款為2024年7月,十年半;期限第四次延長至2027年10月 | 原始代幣的一小部分 |
FTX,2022 | 首次付款為2025年2月,27個月 | 96%至120%(以2022年固定的美元價值計) |
Celsius,2022 | 首次付款為2024年1月,18個月 | 約65%(以 BTC 19,881 美元固定價值計) |
WazirX,2024 | 2025年10月恢復交易,15個月 | 重整資產的約85% |
仔細看看 FTX 與 Celsius。追回比例看似尚可接受,但要先看它們是以什麼為百分比基準。兩個破產管理程序都以公司申請破產當日的美元價值固定債權。Celsius 債權人的資產以BTC 19,881美元估值;之後 Bitcoin 的漲幅歸破產財團,而不是債權人。Genesis 的案件中,法院拒絕固定價格,因此債權人拿回實際代幣,也保留了升值收益。
再看2016年的 Bitfinex。遭駭後,交易所將損失分攤給每一位客戶的36%,包括帳戶從未被碰過的人。他們八個月後獲得補償,而這仍被視為良好結果。
交易所不是銀行,沒有存款保險。正如 NBC News 指出,退款「取決於個別交易所的決定」。Binance 已承諾使用緊急基金及公司資金承擔損失。其緊急基金持有約15,000 BTC,約值11億至12億美元,約為被竊金額的五分之一。
3. 問題幾乎從來不是程式碼
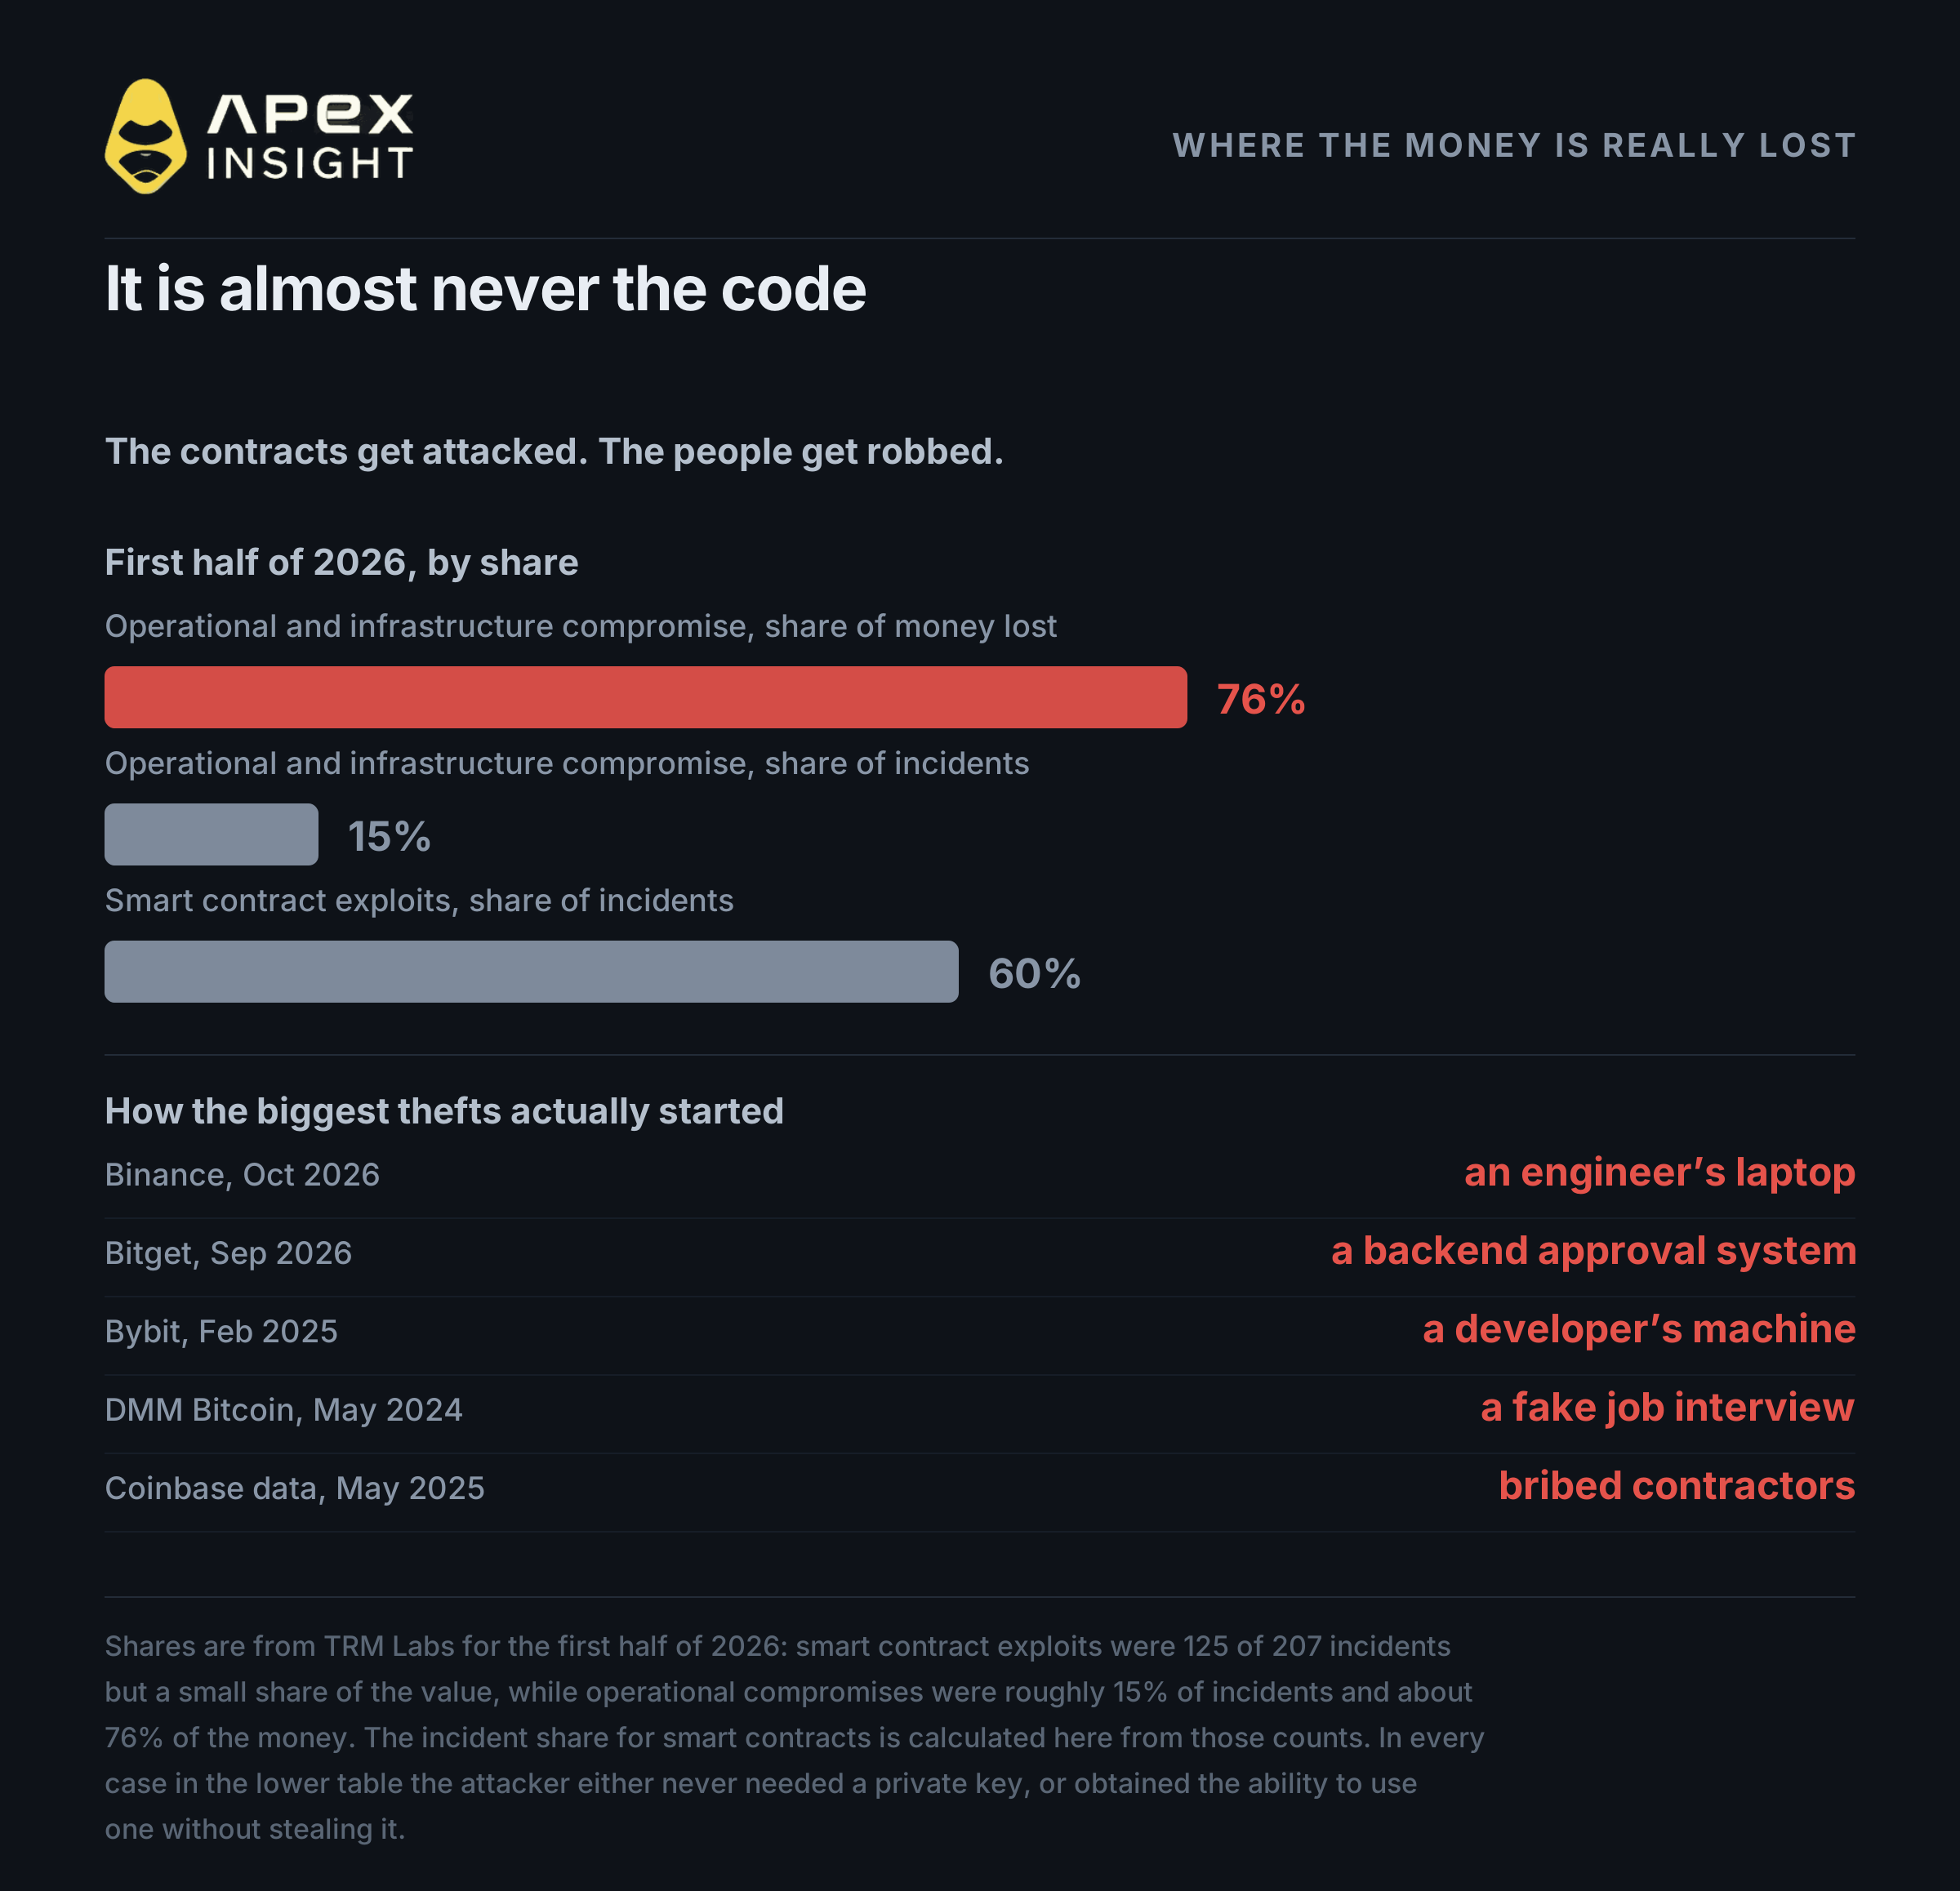
大多數人想像駭客破解了加密技術,但實際上不是這樣。
TRM Labs 對2026年上半年的資料是目前最清晰的圖像:
基礎設施與營運遭入侵:約占事件15%,卻占資金76%
智能合約漏洞:207起事件中的125起,但損失金額占比較小
程式碼經常遭到攻擊,但損失相對較少。真正遭到攻擊較少、卻幾乎損失全部資金的,是持有及批准金鑰的人員與機器。
看看近期最大型盜竊案是如何開始的:
事件 | 入口 |
|---|---|
Binance,2026年10月,約63億美元 | 工程師的筆記型電腦 |
Bitget,2026年9月,約3.88億美元 | 被誘騙批准提款的後端系統 |
Bybit,2025年2月,約15億美元 | 錢包供應商的開發者設備 |
DMM Bitcoin,2024年5月,約3.05億美元 | 在 LinkedIn 上發送的虛假求職面試 |
Coinbase 資料,2025年5月,69,461名使用者 | 遭收買的客服承包商 |
Bybit 案值得深入了解,因為它提供了最重要的教訓。
攻擊者入侵了 Safe 的開發者設備;Safe 是為 Bybit 提供錢包介面的公司。接著,他們向 Bybit 簽署者使用的網站注入程式碼。程式碼只會針對 Bybit 的特定錢包啟動,因此其他使用者完全不會察覺。簽署者查看螢幕,看見正常交易,便在硬體錢包上批准。
但螢幕顯示的是謊言。實際送到硬體錢包的交易,將錢包自身邏輯替換為攻擊者的邏輯。此後完全不需要其他簽名,15億美元就此消失。
這稱為盲簽,也是本指南最重要的概念。硬體錢包運作正常,簽名在數學上有效;人類卻批准了錯誤內容,因為多重簽名交易在小螢幕上難以閱讀,人們便改為相信網站。
DMM Bitcoin 案顯示了攻擊者的耐心。一名假冒招募人員的人,在 LinkedIn 上向錢包公司開發者發送「程式設計測驗」。開發者執行了它。數月後,這項存取權被用來攔截真實交易並竊取3.05億美元。FBI 與日本警方聯合聲明確認了事件經過。
同一種假招募攻擊至今仍在進行。2026年9月,四國政府發布的公告指出,超過100個國家的3萬多台設備遭感染。
4. 硬體錢包失守的一年
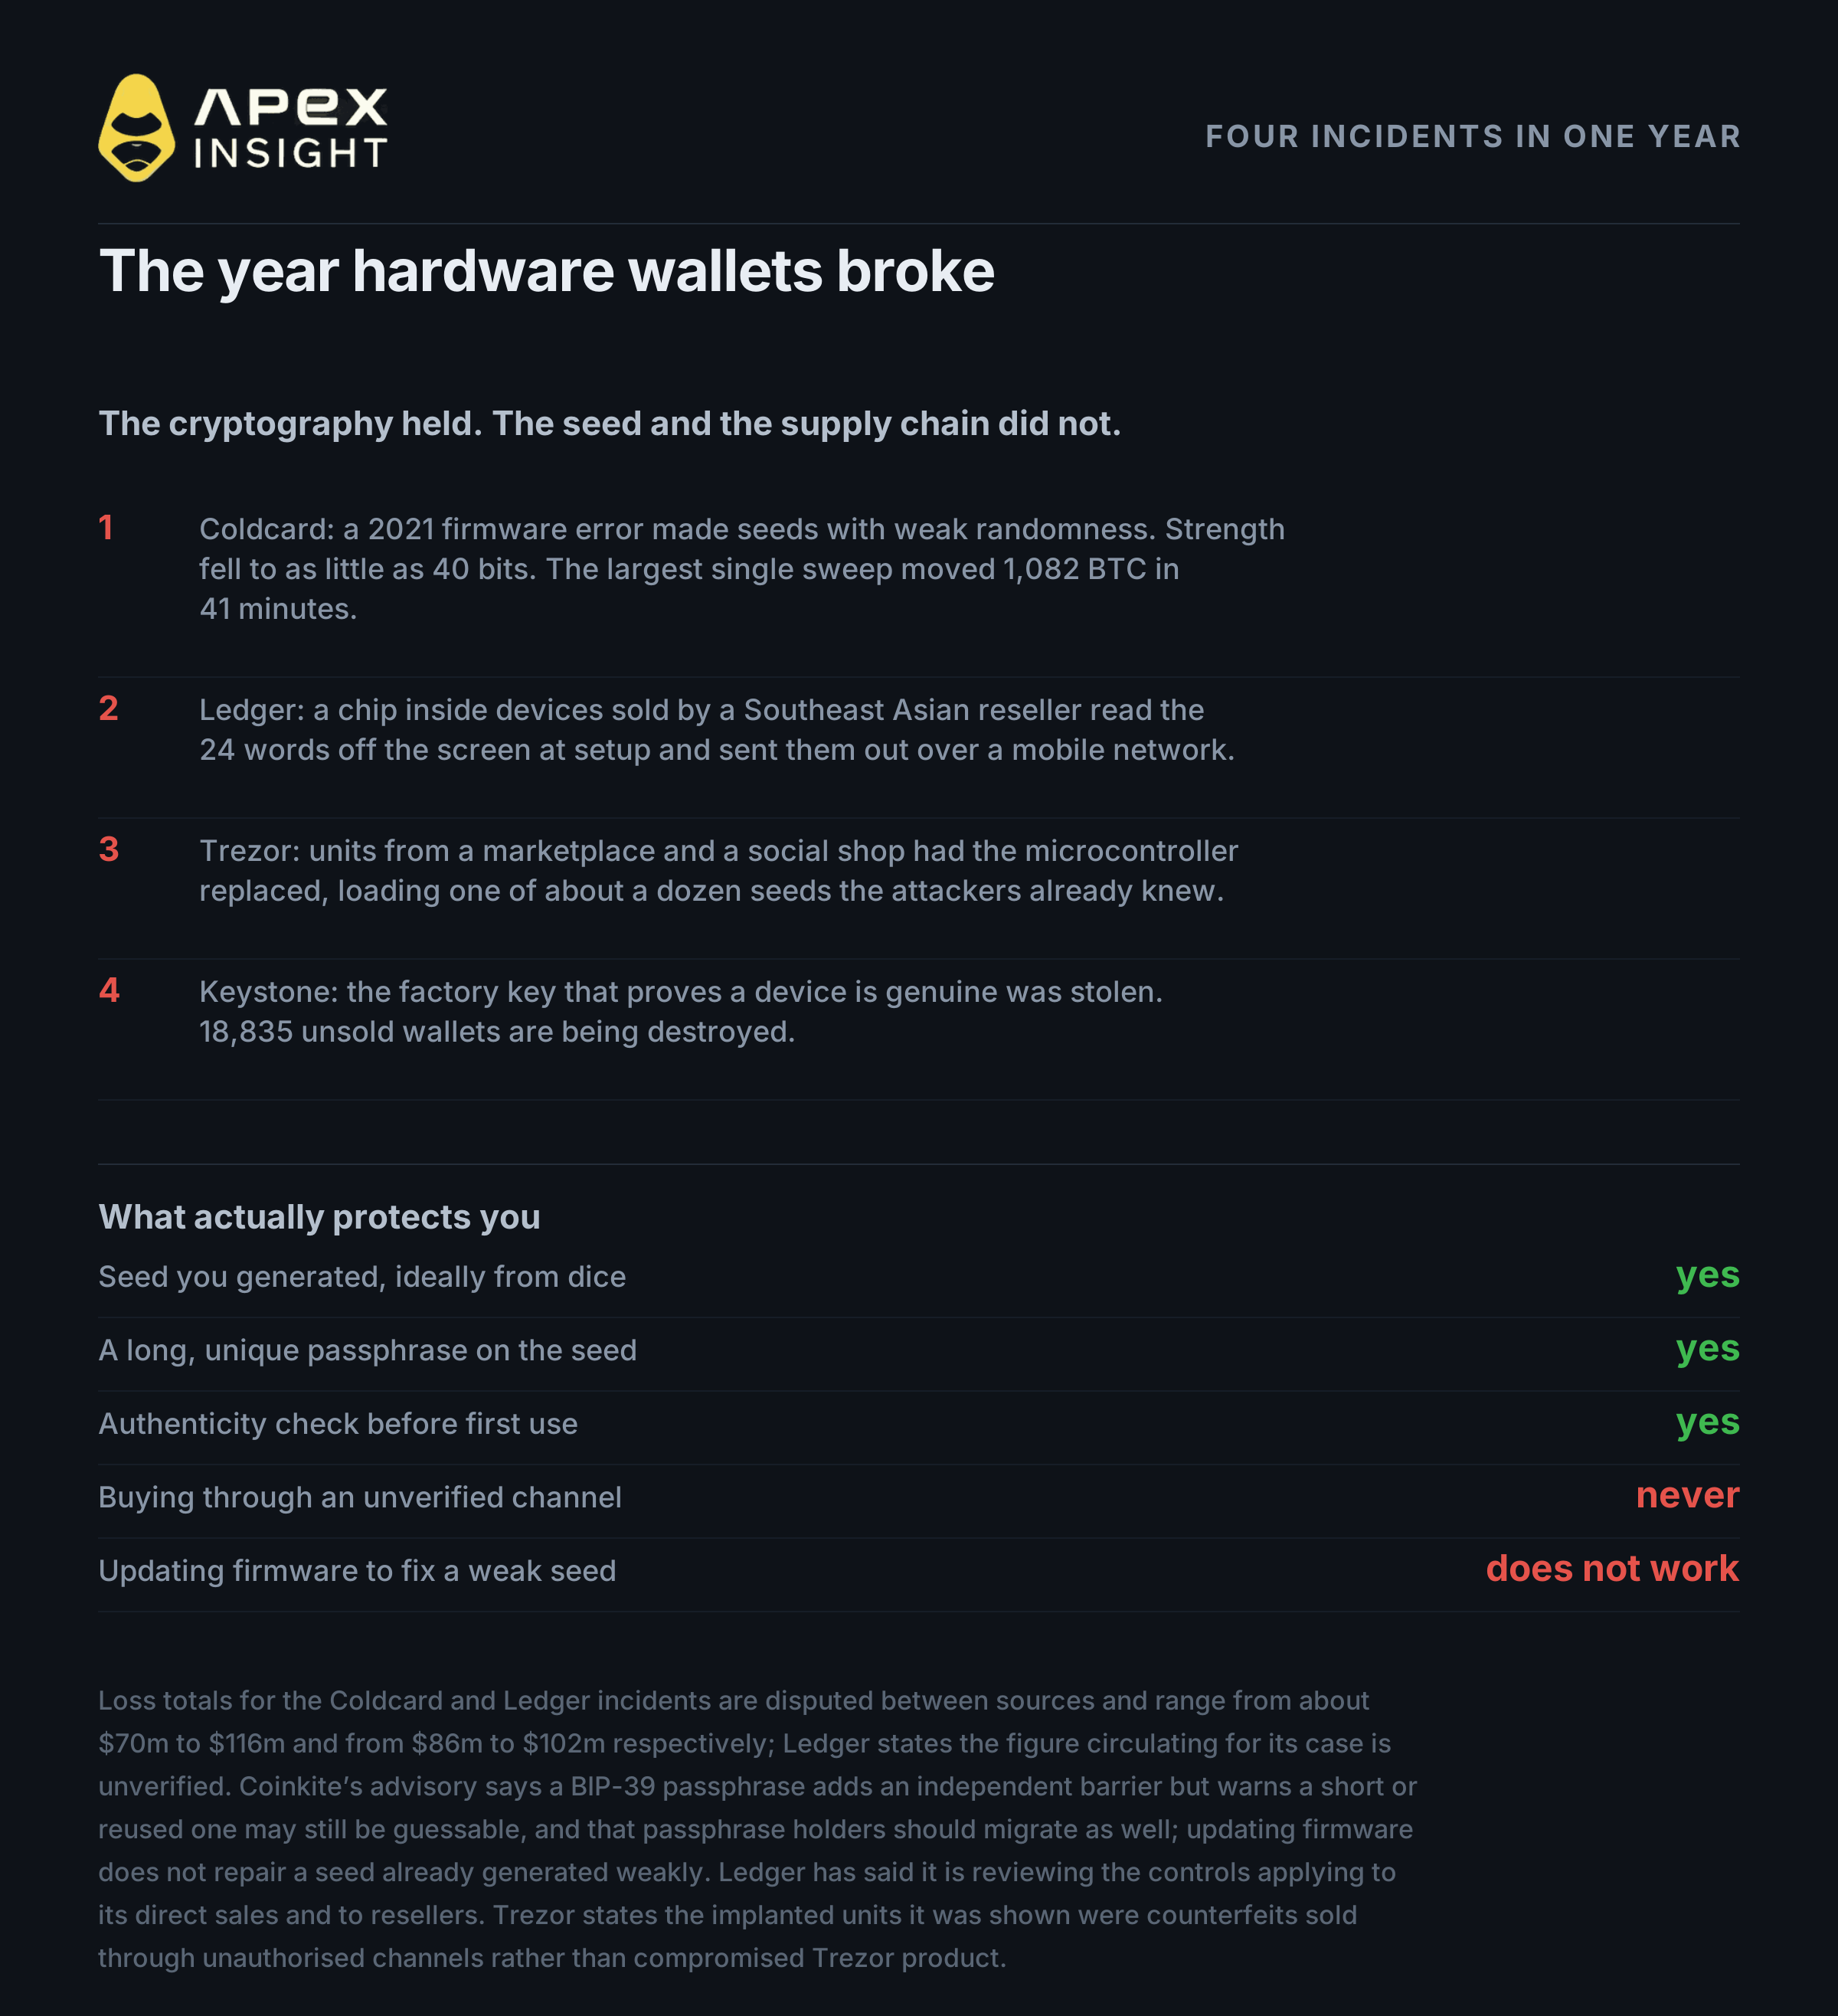
過去的標準建議是:購買硬體錢包、從官方管道購買,就能安全無虞。2026年,這項建議已經不再充分,但許多人尚未注意到。
今年有四起獨立事件:
Coldcard。2021年3月發布的韌體存在建置錯誤,導致部分裝置使用脆弱的軟體隨機性生成助記詞,而非真正的硬體隨機性。原本應有128位元的安全性降至最低40位元,已可被猜出。Coinkite 於2026年7月30日披露漏洞,最大單筆掃走1,082 BTC,僅用41分鐘。損失估計介於7000萬至約1.16億美元。Coinkite 表示 BIP-39 密碼可增加獨立防線,但短密碼或重複使用的密碼仍可能被猜出,使用密碼的用戶也應盡快遷移。更新韌體無法修復已經脆弱的助記詞,必須生成新的助記詞並轉移代幣。
Ledger。2026年10月,Ledger 確認由東南亞經銷商 CryptoBilis 銷售的裝置內含實體植入物。晶片會在設定裝置時監看螢幕、讀取24個單字,再透過內建 eSIM 的行動網路傳送出去。它不會接觸安全晶片或簽名程式碼,只讀取你所讀取的內容。MediaMarkt 已將 Ledger 裝置下架。研究人員估計損失超過8600萬美元;Ledger 表示數字尚未驗證。
Trezor。獨立研究員 Joe Grand 發現,從 Facebook Marketplace 和 TikTok 商店購買的裝置,其微控制器遭到替換。假韌體完全不會生成隨機助記詞,而是從攻擊者事先知道的約十幾組片語中產生一組。Trezor 表示這些是未授權管道販售的仿冒品,而非 Trezor 產品遭入侵。這個區分合理,也正是重點:裝置的可信度取決於購買來源。
Keystone。攻擊者竊取買家紀錄,更糟的是竊取了出廠時燒錄且無法更改的裝置驗證金鑰,也就是錢包用來證明自身真實性的金鑰。Keystone 正在銷毀18,835台未售裝置。
注意這些事件的共同點:密碼學機制都沒有失效。失效的是助記詞生成或顯示時的安全性,以及裝置送到你手中的路徑。Ledger 已表示會檢視直售及經銷商的控制措施,這說明分銷渠道如今也屬於威脅模型的一部分。
真正有幫助的做法:
在裝置上自行生成助記詞,並加入密碼。密碼是你自行選擇、附加於助記詞之上的額外秘密。要設定得長且獨特,短密碼或重複使用的密碼可能被猜出。Coinkite 也建議至少擲50次獨立骰子生成助記詞,不要只信任裝置。
在存入真實資金前驗證裝置。使用製造商的真偽檢查工具,任何已預先設定的裝置都應提高警覺。
絕不要在任何地方輸入助記詞。真正的公司永遠不會要求你這樣做。2025年,詐騙者甚至寄出印有 Ledger 標誌的實體信件,要求人們掃描 QR code 並輸入恢復片語。
先在新錢包放入少量資金。觀察一段時間後,再轉入全部資產。
5. 資料外洩後,風險會變成實體威脅
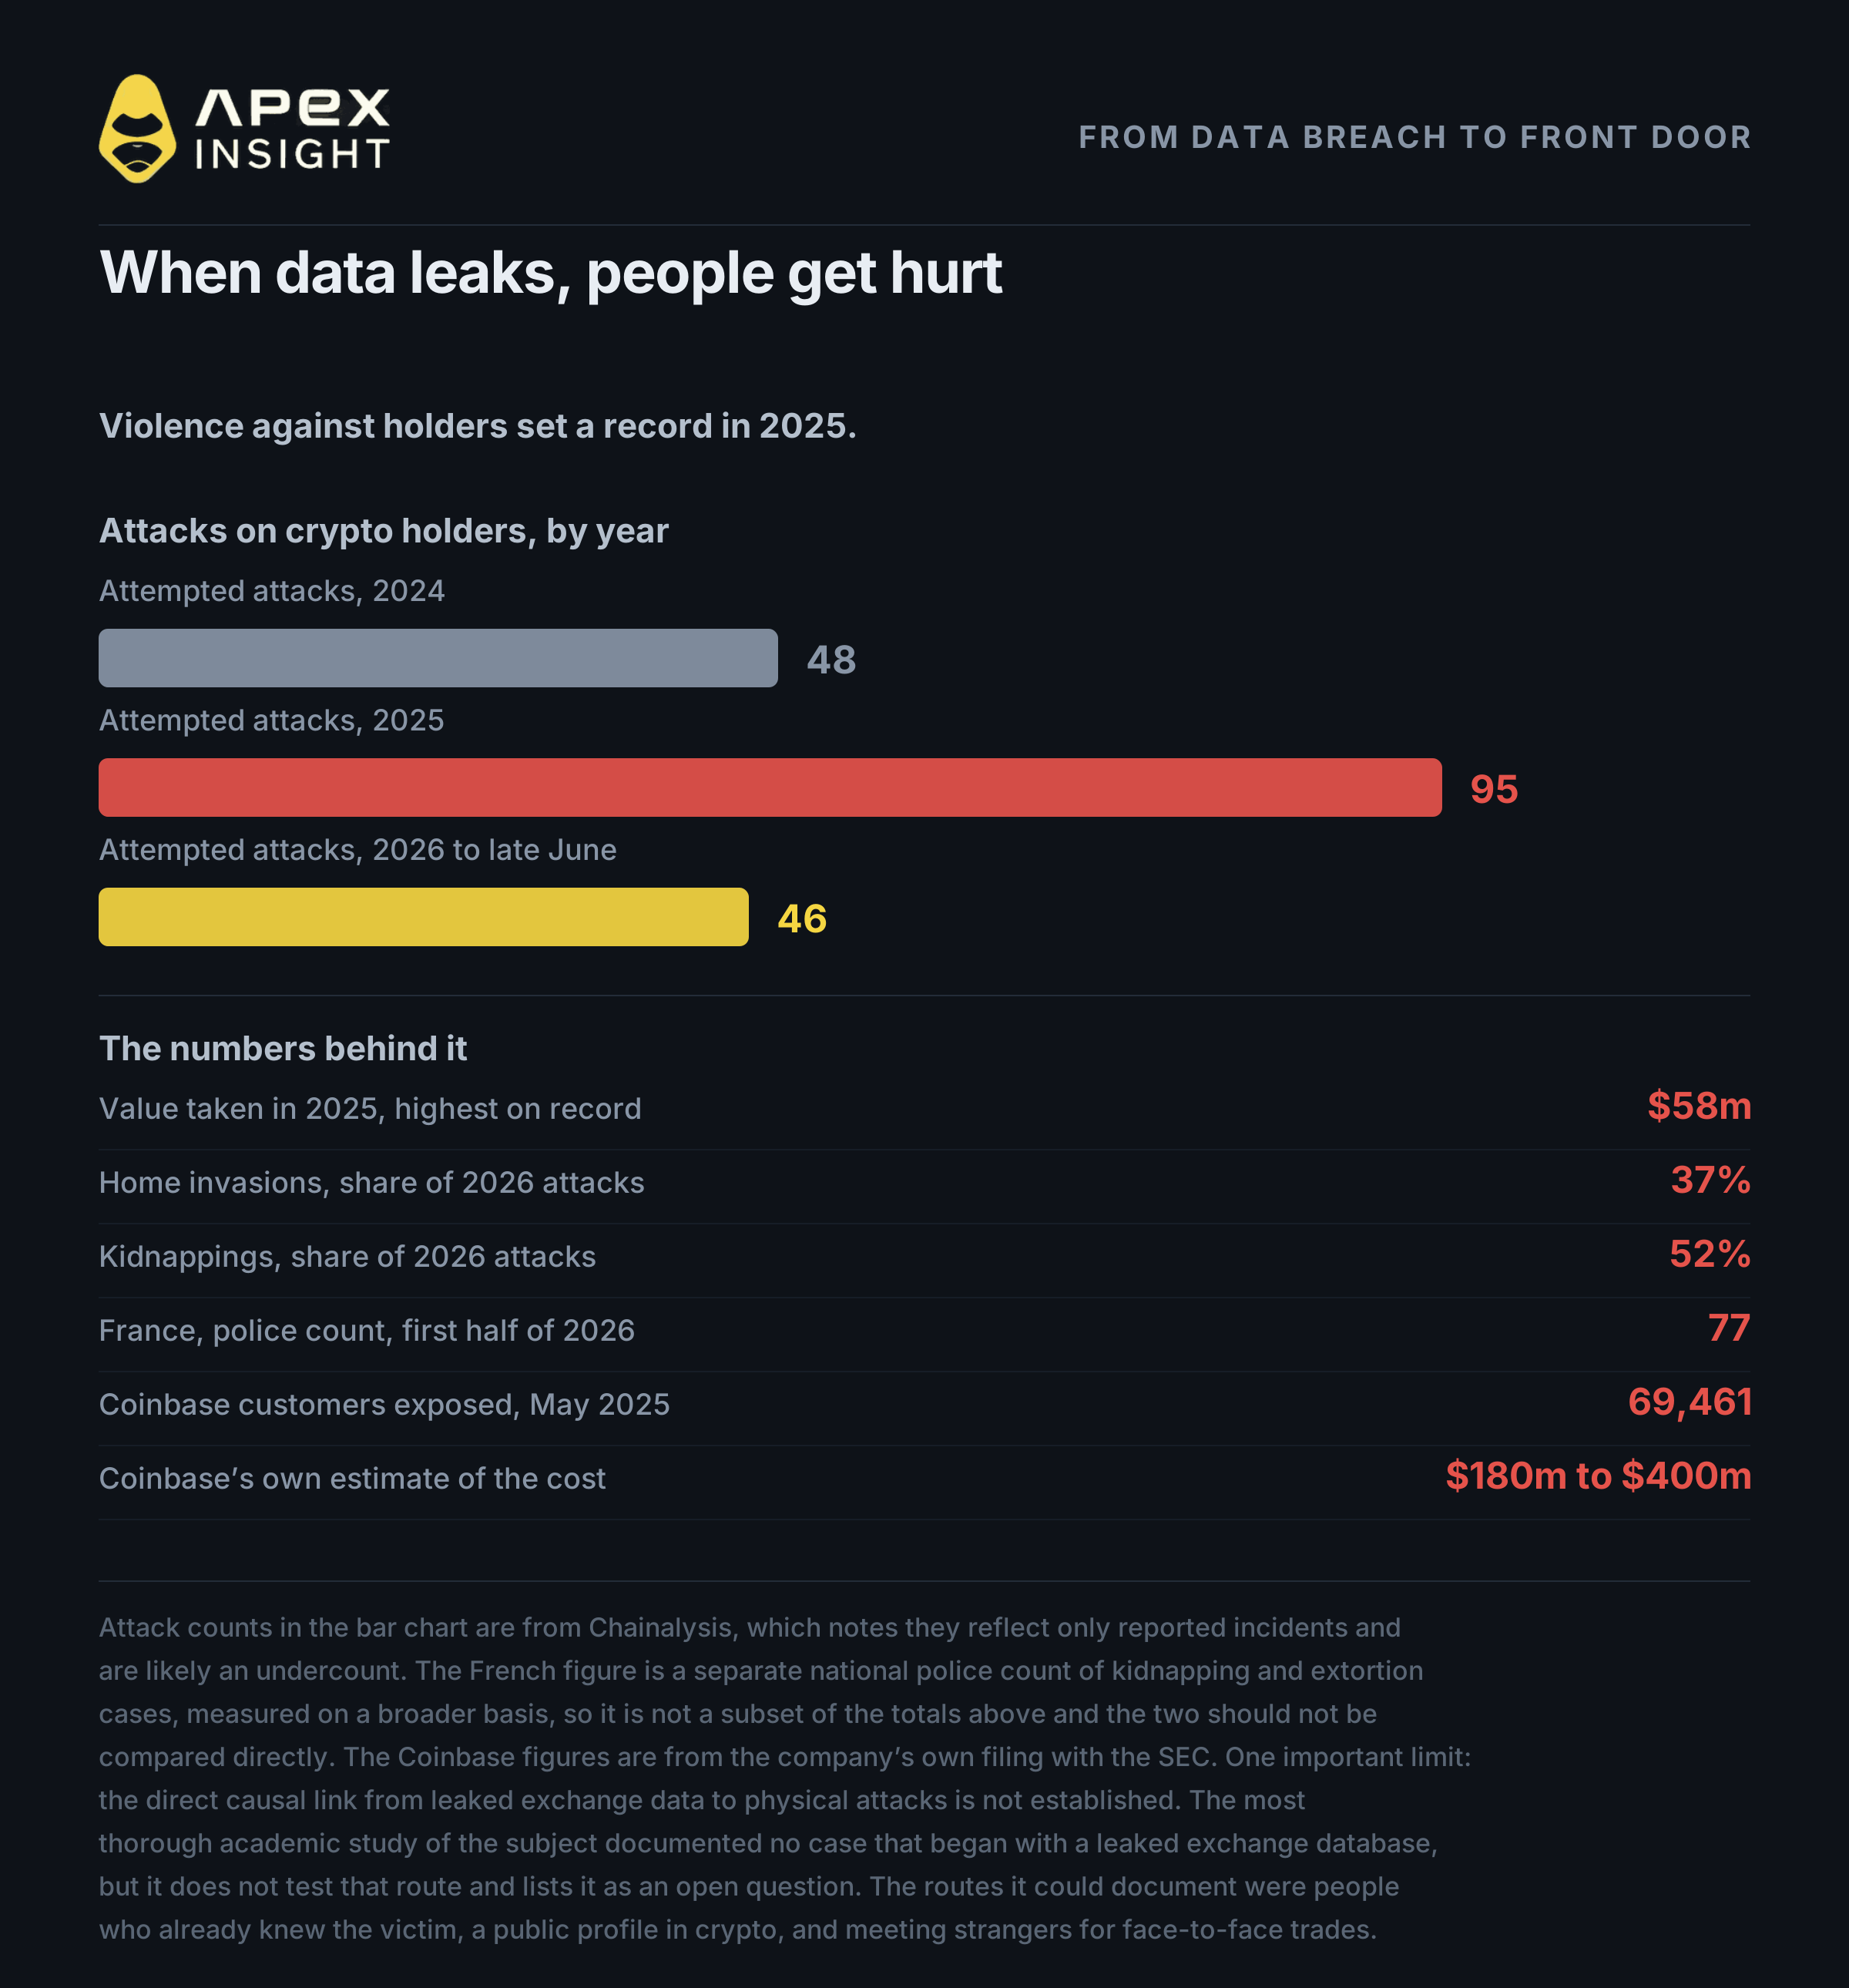
這一節是人們最容易跳過的部分,請不要跳過。
交易所持有你的身分文件、住址,以及你擁有多少資產的紀錄。這些資料外洩後,危險就不再只是金融問題。
Coinbase,2025年5月。海外客服承包商遭收買。Coinbase 向 SEC 提交的文件列出遭竊資料:姓名、地址、電話、部分身分號碼、護照與駕照影像,以及帳戶餘額快照。文件估計事件成本約為「1.8億至4億美元」。後續州級外洩通知顯示受影響客戶有69,461人,Coinbase 表示拒絕了2000萬美元的勒索要求。
Ledger,2020年。約100萬個電子郵件地址,以及約272,000名客戶的詳細紀錄,包括住址。
與此同時,針對加密貨幣持有者的暴力事件大幅增加。Chainalysis 資料如下:
年份 | 企圖攻擊 | 搶走價值 |
|---|---|---|
2024 | 48 | 未公布 |
2025 | 95 | 5800萬美元,歷來最高 |
2026年截至6月底 | 46 | 超過3000萬美元 |
入屋襲擊占比從2023年的26%、2025年的14%,升至2026年的37%,是突然上升而非穩定增長。綁架占52%,Chainalysis 稱其年比相對穩定。家人與熟人如今約占案件的四分之一至三分之一。在法國,當局僅在2026年上半年便記錄了77起與加密貨幣相關的綁架及勒索案件。這是全國警方的統計,採用的範圍比上述 Chainalysis 數據更廣,兩組數字不能直接比較。2025年1月,Ledger 一名共同創辦人遭綁架並被切斷手指,歹徒要求約1000萬歐元贖金。
接下來是誠實的部分,因為大多數文章都會過度推論。
外洩的交易所資料與這些攻擊之間的直接關聯,尚未獲得證實。目前最完整的學術研究(Ordekian 等人,AFT 2024)研究了訪談、146篇新聞報導及數百篇論壇文章。可被記錄的攻擊途徑包括原本就認識受害者的人、在加密圈具有公開身分的人,以及與陌生人面對面交易的人。研究能記錄的案件沒有一宗始於外洩的交易所資料,但論文並未測試這條途徑,而是將其列為未來研究的開放問題。
已獲記錄的相關風險仍然令人擔憂。Chainalysis 將法國案件激增與一名涉嫌出售富有加密貨幣持有者資料的稅務官員,以及一家影響5萬名用戶的加密稅務公司遭入侵聯繫起來。
公平的結論是:個人資料外洩是一項合理且受到官方懷疑的危險,但不是已證實的原因。已證實的風險更簡單、也更個人:不要告訴別人你擁有多少加密貨幣,不要與陌生人面對面交易現金,也要小心公開資料透露的內容。
6. 限制損失的資產配置
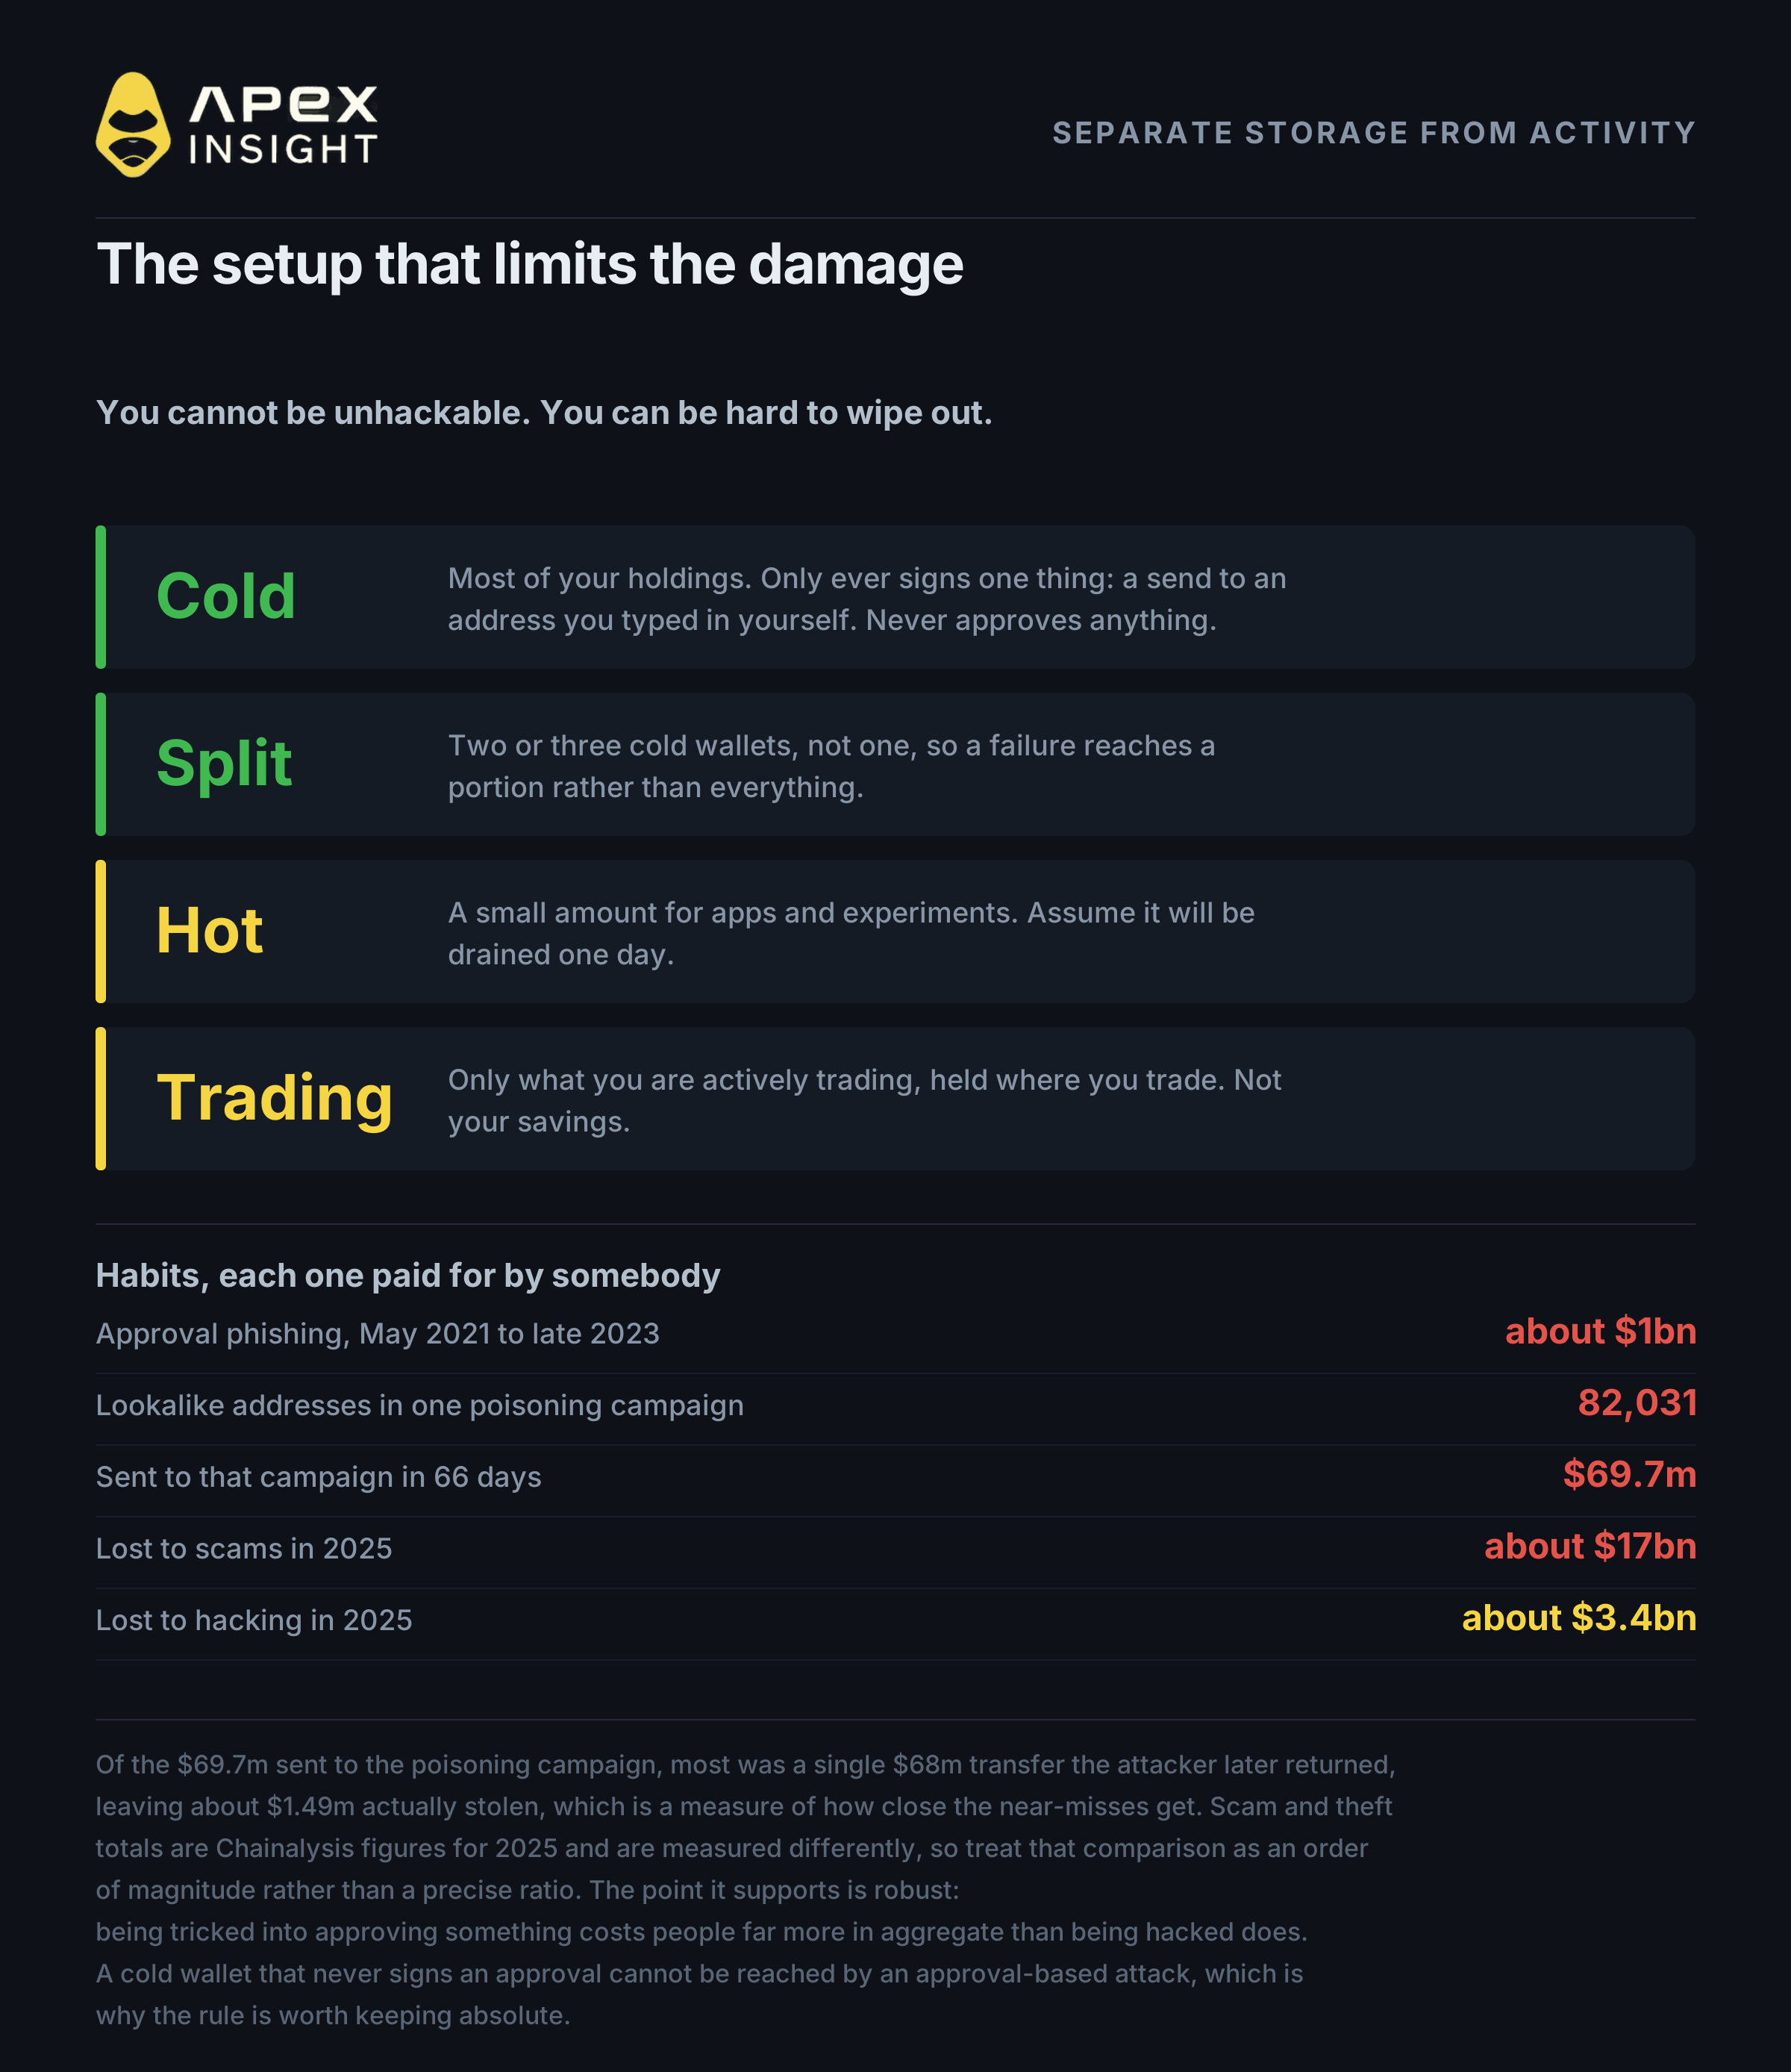
你無法讓自己完全不被駭,但可以確保任何單一故障都不會帶走全部資產。這就是全部目標。
將儲存與操作分開。多數人只有一個錢包,所有事情都用它處理:簽署交易、批准智能合約、連接網站,同時也存放積蓄。一次錯誤批准,全部資產就可能消失。
將資產分成幾層:
冷儲存。存放大部分資產。使用自行生成助記詞、並受密碼保護的硬體錢包。這個錢包只有一條絕對規則:它唯一簽署的內容,是發送至你親自輸入的地址。不批准智能合約,不連接網站,也不理會「驗證你的錢包」訊息。如果它從不批准任何內容,基於批准的攻擊就無法觸及它。
進一步分散。使用兩至三個冷錢包,而非一個。出問題時只會影響部分資產,而非全部。這幾乎不增加成本,卻是大多數人最容易做到的改善。
熱錢包。另一個存放少量資金的錢包,用於連接應用程式及嘗試新功能。假設它最終會被清空,將金額控制在令人困擾但不至於造成毀滅性損失的程度。
交易資金。正在交易的資金留在交易平台,僅保留需要的數額,不要放入積蓄。
接著是一些源自真實損失的習慣:
絕不要在任何地方輸入助記詞。它應寫在紙張或金屬上、離線保存,不要放在照片或密碼管理器中。
檢查代幣批准。根據 Chainalysis 最新公布的期間,2021年5月至2023年底,批准釣魚造成約10億美元損失。你忘記的舊批准仍是有效權限。
檢查完整地址,不要只看頭尾。地址投毒會從頭尾與你使用的地址相同的地址發送小額交易,誘使你從歷史紀錄複製錯誤地址。一個活動在66天內生成了82,031個相似地址,受害者向其發送6970萬美元;其中大部分是一筆後來被攻擊者退回的6800萬美元交易,實際損失約149萬美元,但這也顯示險些造成的損失有多接近。
把工作邀請視為攻擊。如果招募者要你執行程式碼,那正是 DMM 的攻擊手法。
遇到緊急要求時放慢速度。緊迫感通常是人為製造的,真正的安全問題可以等十分钟。
還要知道:2025年,詐騙造成170億美元損失,而駭客攻擊約造成34億美元損失。整體而言,被欺騙造成的損失約是被駭的五倍。
7. DEX 的優勢:沒有人能凍結你的提款
以上內容保護的是你持有的代幣。當你進行交易時,通常會由其他人持有你的資金。
Binance 用戶現在正體驗這代表什麼。他們的代幣並未被竊,Binance 表示用戶資金安全並會承擔損失。但截至10月30日07:45 UTC,他們仍無法提款,而公司估計恢復服務還要48小時。託管風險不只是被竊的風險,也是無法離開的風險。
同樣情況也適用於替你持有資產的經紀商,以及任何將餘額變成公司資料庫中的數字、而非由你控制的資產的平台。
去中心化交易所完全改變了這種安排。你持有自己的金鑰,資金不會存放在公司的帳戶中,而且沒有任何 DEX 能像 Binance 昨晚那樣暫停你的提款。這就是優勢,也是本節存在的原因。
但「去中心化」在多數網站上只是行銷用語,有些平台在重要方面仍然是託管式的。因此,在信任平台前請進行以下檢查。
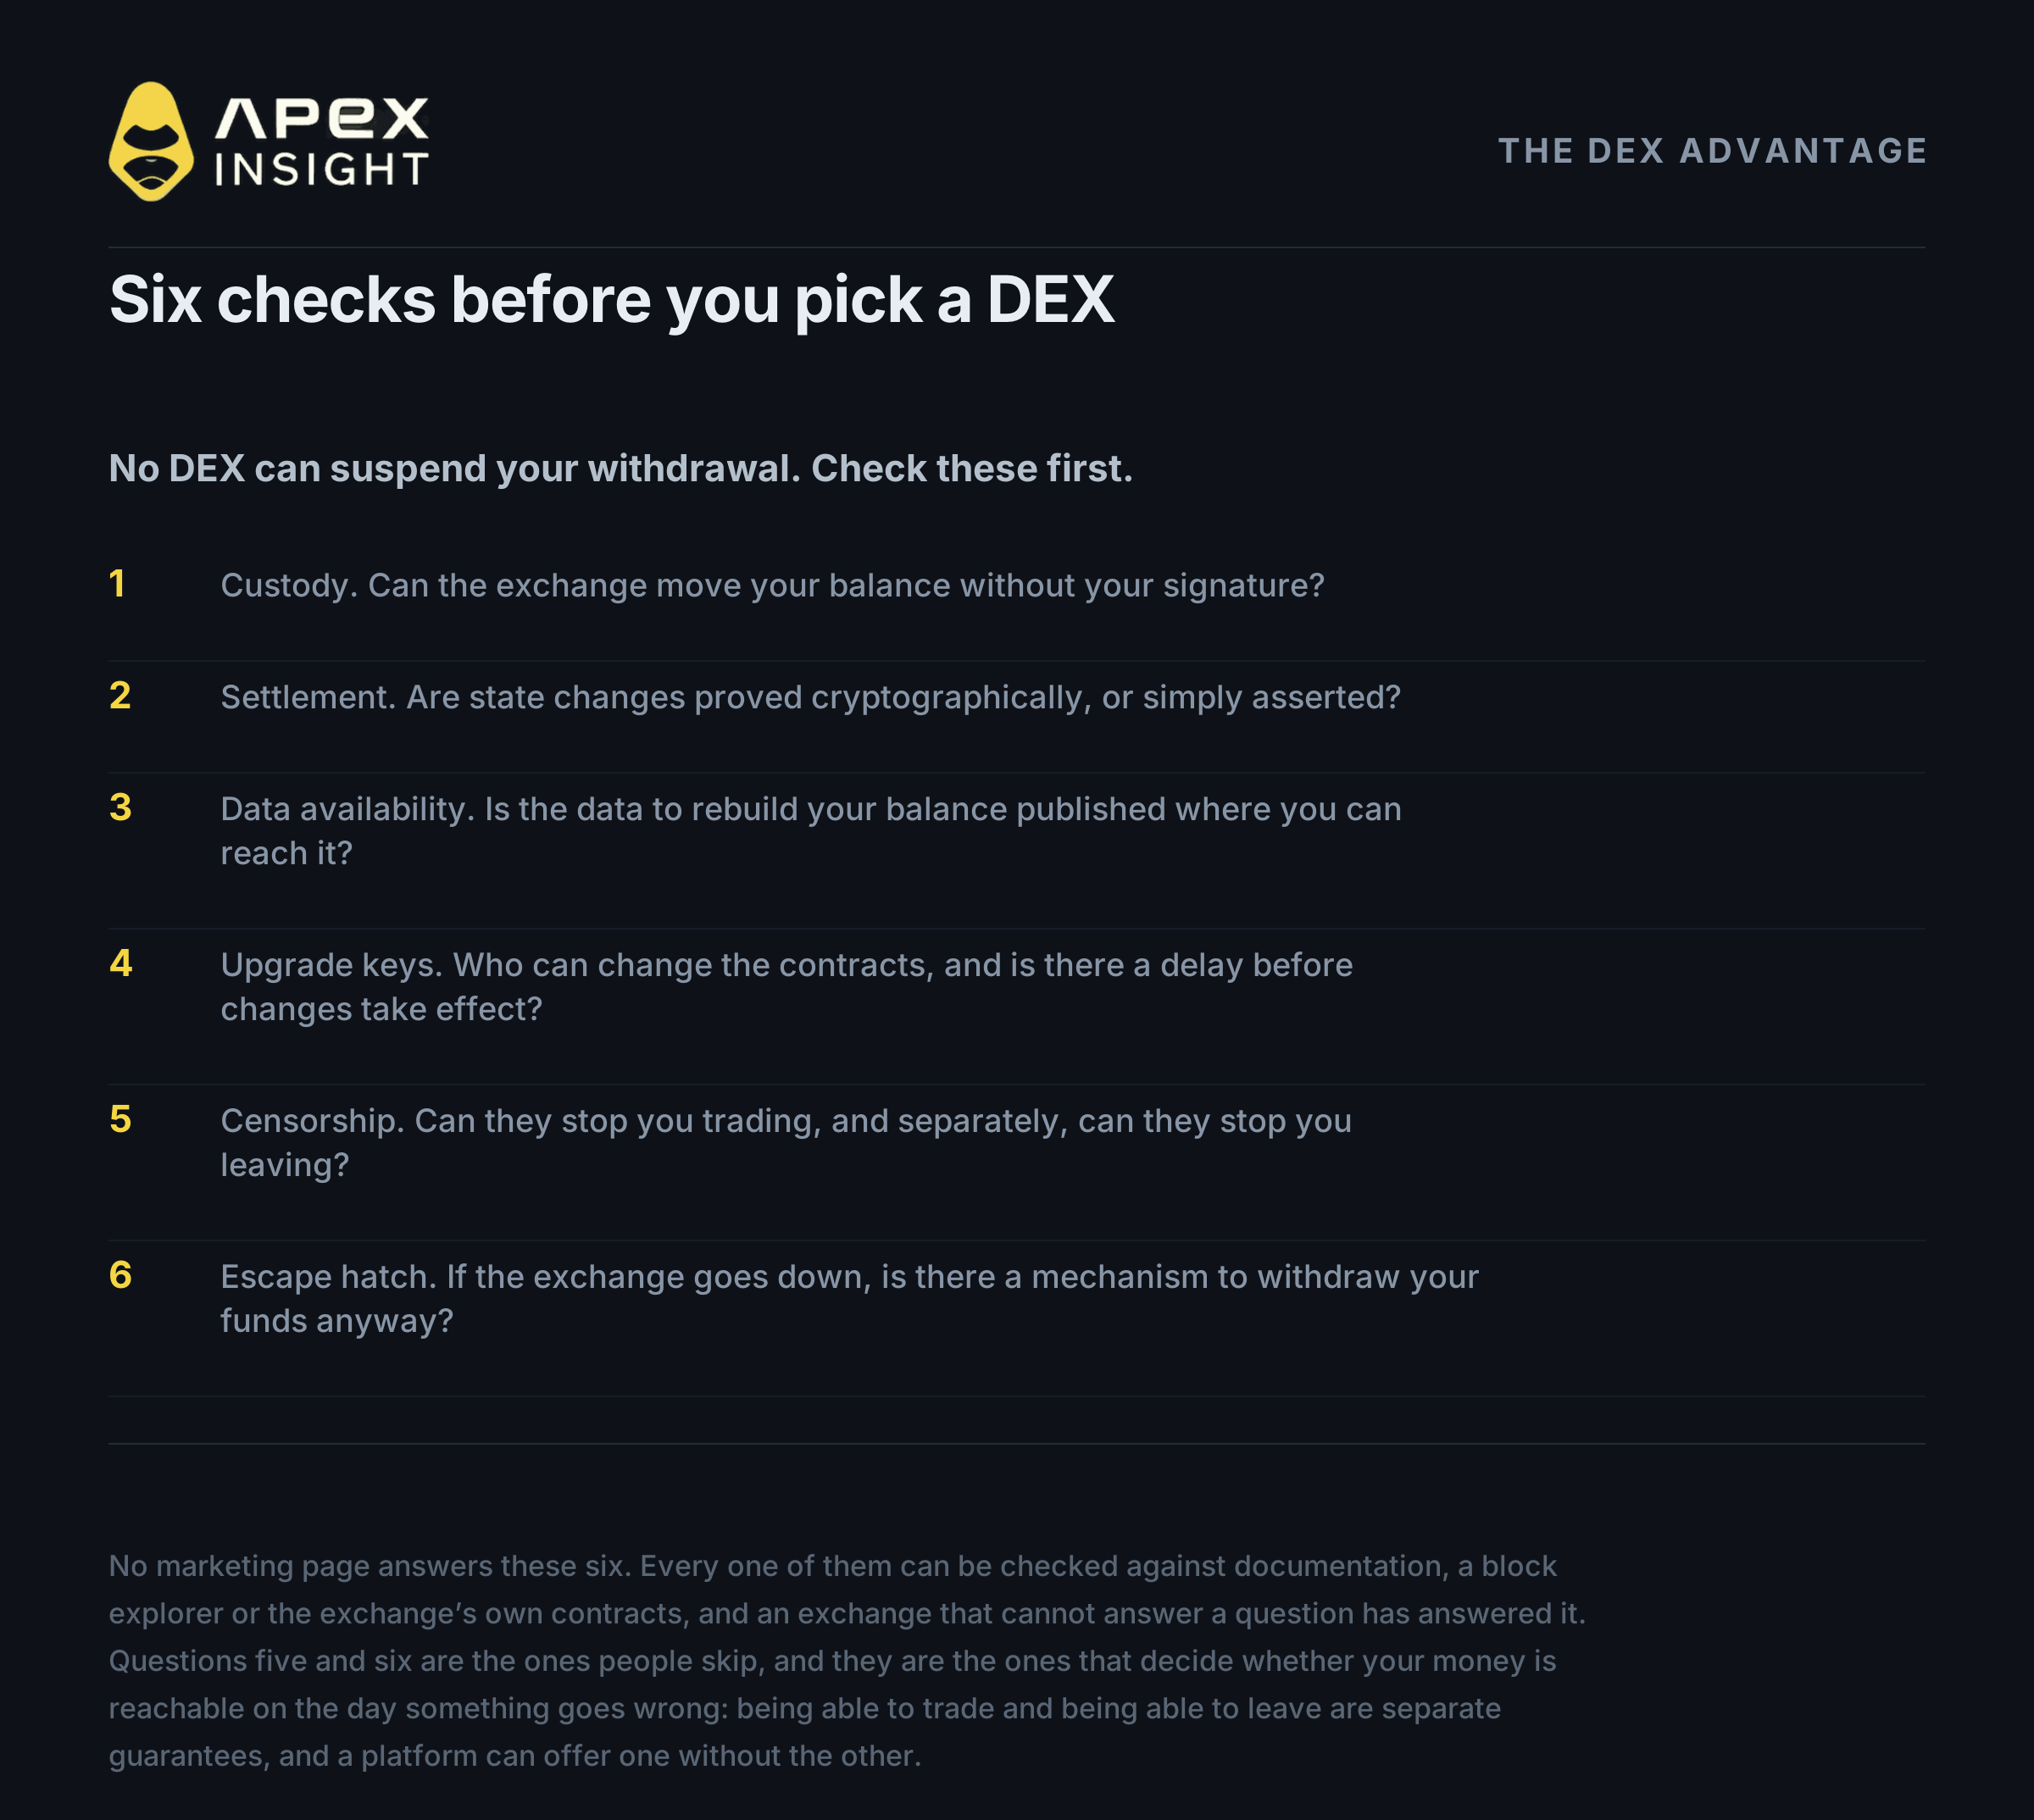
挑選 DEX 前的六項檢查:
託管。交易所能否在沒有你簽名的情況下移動你的餘額?
結算。狀態變更是否由密碼學證明,還是只由平台聲稱?
資料可用性。重建餘額所需的資料,是否發布在你能存取的地方?
升級金鑰。誰能修改合約,且修改生效前是否有延遲?
審查。要分成兩個問題:平台能否阻止你交易,以及能否阻止你離開?
退出機制。如果交易所停止運作或拒絕處理你的要求,是否仍有機制讓你取出資金?若有,觸發條件是什麼、需要多久、涵蓋未平倉部位還是只有抵押品?
第四項特別重要。可以立即替換的合約,意味著其他所有保障都只是暫時的。請問今天的規則是否可能在你來得及反應前被替換。
目前有兩種主要設計,挑選前值得理解兩者差異。
第一種將整個訂單簿放到鏈上。Hyperliquid 是最知名的例子,也是嚴謹的工程作品:訂單、取消與成交都是由驗證者集合共識確認的交易,因此沒有人能悄悄重新排序或刪除它們。
這種設計有一個必須事先了解的後果:如果訂單簿公開,其中所有內容也都公開。在完全鏈上的交易所,任何人不需要憑證即可讀取任何帳戶,包括持倉大小、入場價格、槓桿、未實現盈虧及清算價格。這不是缺陷,而是透明度的含義。但也代表所有人都能看到你的清算水平,包括可能利用這項資訊的人。
第二種將訂單簿保留在鏈下,再把結果在鏈上證明。ApeX Omni 採用的就是這種方式,換來的是另一組保障。
你的資金存放在 zkLink 的智能合約中,而非 ApeX 錢包,因此我們無法移動你的餘額。交易透過零知識有效性證明結算,狀態變更由數學證明,而不是任何人單方面聲稱。你的持倉也保持私密:第三方無法查詢你的餘額或清算價格,因此沒有人能看到你的風險起點。訂單簿在鏈下運作,這就是維持持倉隱私的取捨。
平台也提供強制提款路徑。你可以直接在基礎鏈上向合約提交請求,完全不必經過 ApeX,排序器必須處理該請求。如果系統完全被放棄,協議內建的基於證明的退出機制也不需要我們配合。並非每個去中心化交易所都有這項功能:有些平台透過驗證者簽名處理提款,若簽名不出現,沒有文件化的替代方案。
有兩項限制必須明確說明:該退出路徑涵蓋的是抵押品,而非未平倉部位,並且目前尚未在生產環境中使用。這是交易所失效時的結構性保護,不是管理自身風險的替代方案。它能防止資金被困住,但不能防止你被清算。
兩種設計都不是「唯一安全的選擇」,它們防範的是不同風險。請根據你真正關心的風險選擇平台,並對任何其他平台進行相同的六項檢查。
Race to the Top 50 仍在進行
ApeX 正在舉行交易競賽,直到11月5日10:00 UTC,獎池最高達10,000 USDT,排行榜前50名均可獲獎。
獎池會根據活動總交易量分級解鎖:低於30,000,000 USDT 時保持鎖定,達到100,000,000 USDT 時解鎖完整10,000 USDT。你的分數由四部分組成:交易量、已實現利潤率、淨存款與推薦。參賽條件包括透過活動頁面註冊、永續期貨帳戶至少有100 USDT、至少10,000 USDT 的合資格交易量,以及進入排行榜前50名。
完整規則及獎金表請參閱 Race to the Top 50 公告。
交易永續合約具有高度風險,可能導致你損失全部倉位。槓桿會同時放大收益與損失。本文任何內容均不構成財務建議,也不保證安全。請自行研究,切勿承擔超出承受能力的損失。
如需協助,歡迎透過 Discord 聯絡我們的團隊。
Telegram:https://t.me/ApeXdex
Binance 數據為2026年10月30日07:45 UTC 的報告,之後可能變動。63億美元是 Binance 自行估算;獨立鏈上統計介於59.1億至63.6億美元。00:52 UTC 時被凍結總額約為30億美元。事件原因是 Binance 的初步調查結果,尚未獲獨立確認,也尚未發布根本原因報告。兩家區塊鏈情報公司及一名獨立調查員將盜竊案與北韓單位聯繫起來,但只有 TRM Labs 表示高度確信;沒有任何政府確認此事。歷史盜竊與追回數據來自 Chainalysis、TRM Labs、CertiK 及文中引用的法院文件。硬體錢包損失估計在不同來源間存在爭議,因此以範圍表示。外洩交易所資料與實體攻擊之間的關聯明確被呈現為尚未證實。完全鏈上訂單簿的描述,包括持倉與清算價格的公開可見性,已與 Hyperliquid 自有文件及即時公開 API 核對。ApeX 架構已與 zkLink 文件及已部署合約核對。強制提款路徑涵蓋抵押品而非未平倉部位,且尚未在 ApeX Omni 生產環境中使用。