




Hier soir, quelqu'un a retiré environ 6,3 milliards de dollars de Binance.
C'est le plus grand vol de l'histoire des cryptomonnaies. Il représente plus de quatre fois le piratage de Bybit de février 2025 et presque le double de tout ce que les pirates ont dérobé pendant l'ensemble de l'année 2025.
Au 30 octobre à 07:45 UTC, les retraits Binance étaient toujours suspendus. La co-PDG Yi He a déclaré que l'entreprise prévoyait de commencer à les rétablir « dans les prochaines 48 heures », le temps d'achever la refonte de sécurité du service de retrait. Si vos fonds se trouvaient sur la plateforme jeudi soir, vous pourriez donc devoir attendre dimanche pour les déplacer. Non pas parce que vous avez fait quelque chose de mal, mais parce que la plateforme les détient.
Ce guide explique comment faire en sorte que cela ne soit plus jamais votre problème.
Il ne s'agit pas seulement de Binance ni des exchanges. Nous allons examiner comment les utilisateurs perdent réellement leurs cryptomonnaies en 2026, ce qui arrive presque toujours d'une manière inattendue, puis construire une configuration simple qui limite les dégâts lorsqu'un problème survient.
Une partie de ce contenu peut être inconfortable à publier pour un exchange. Nous l'avons tout de même incluse, y compris les éléments qui nous concernent.
1. Ce qui s'est passé, en termes simples
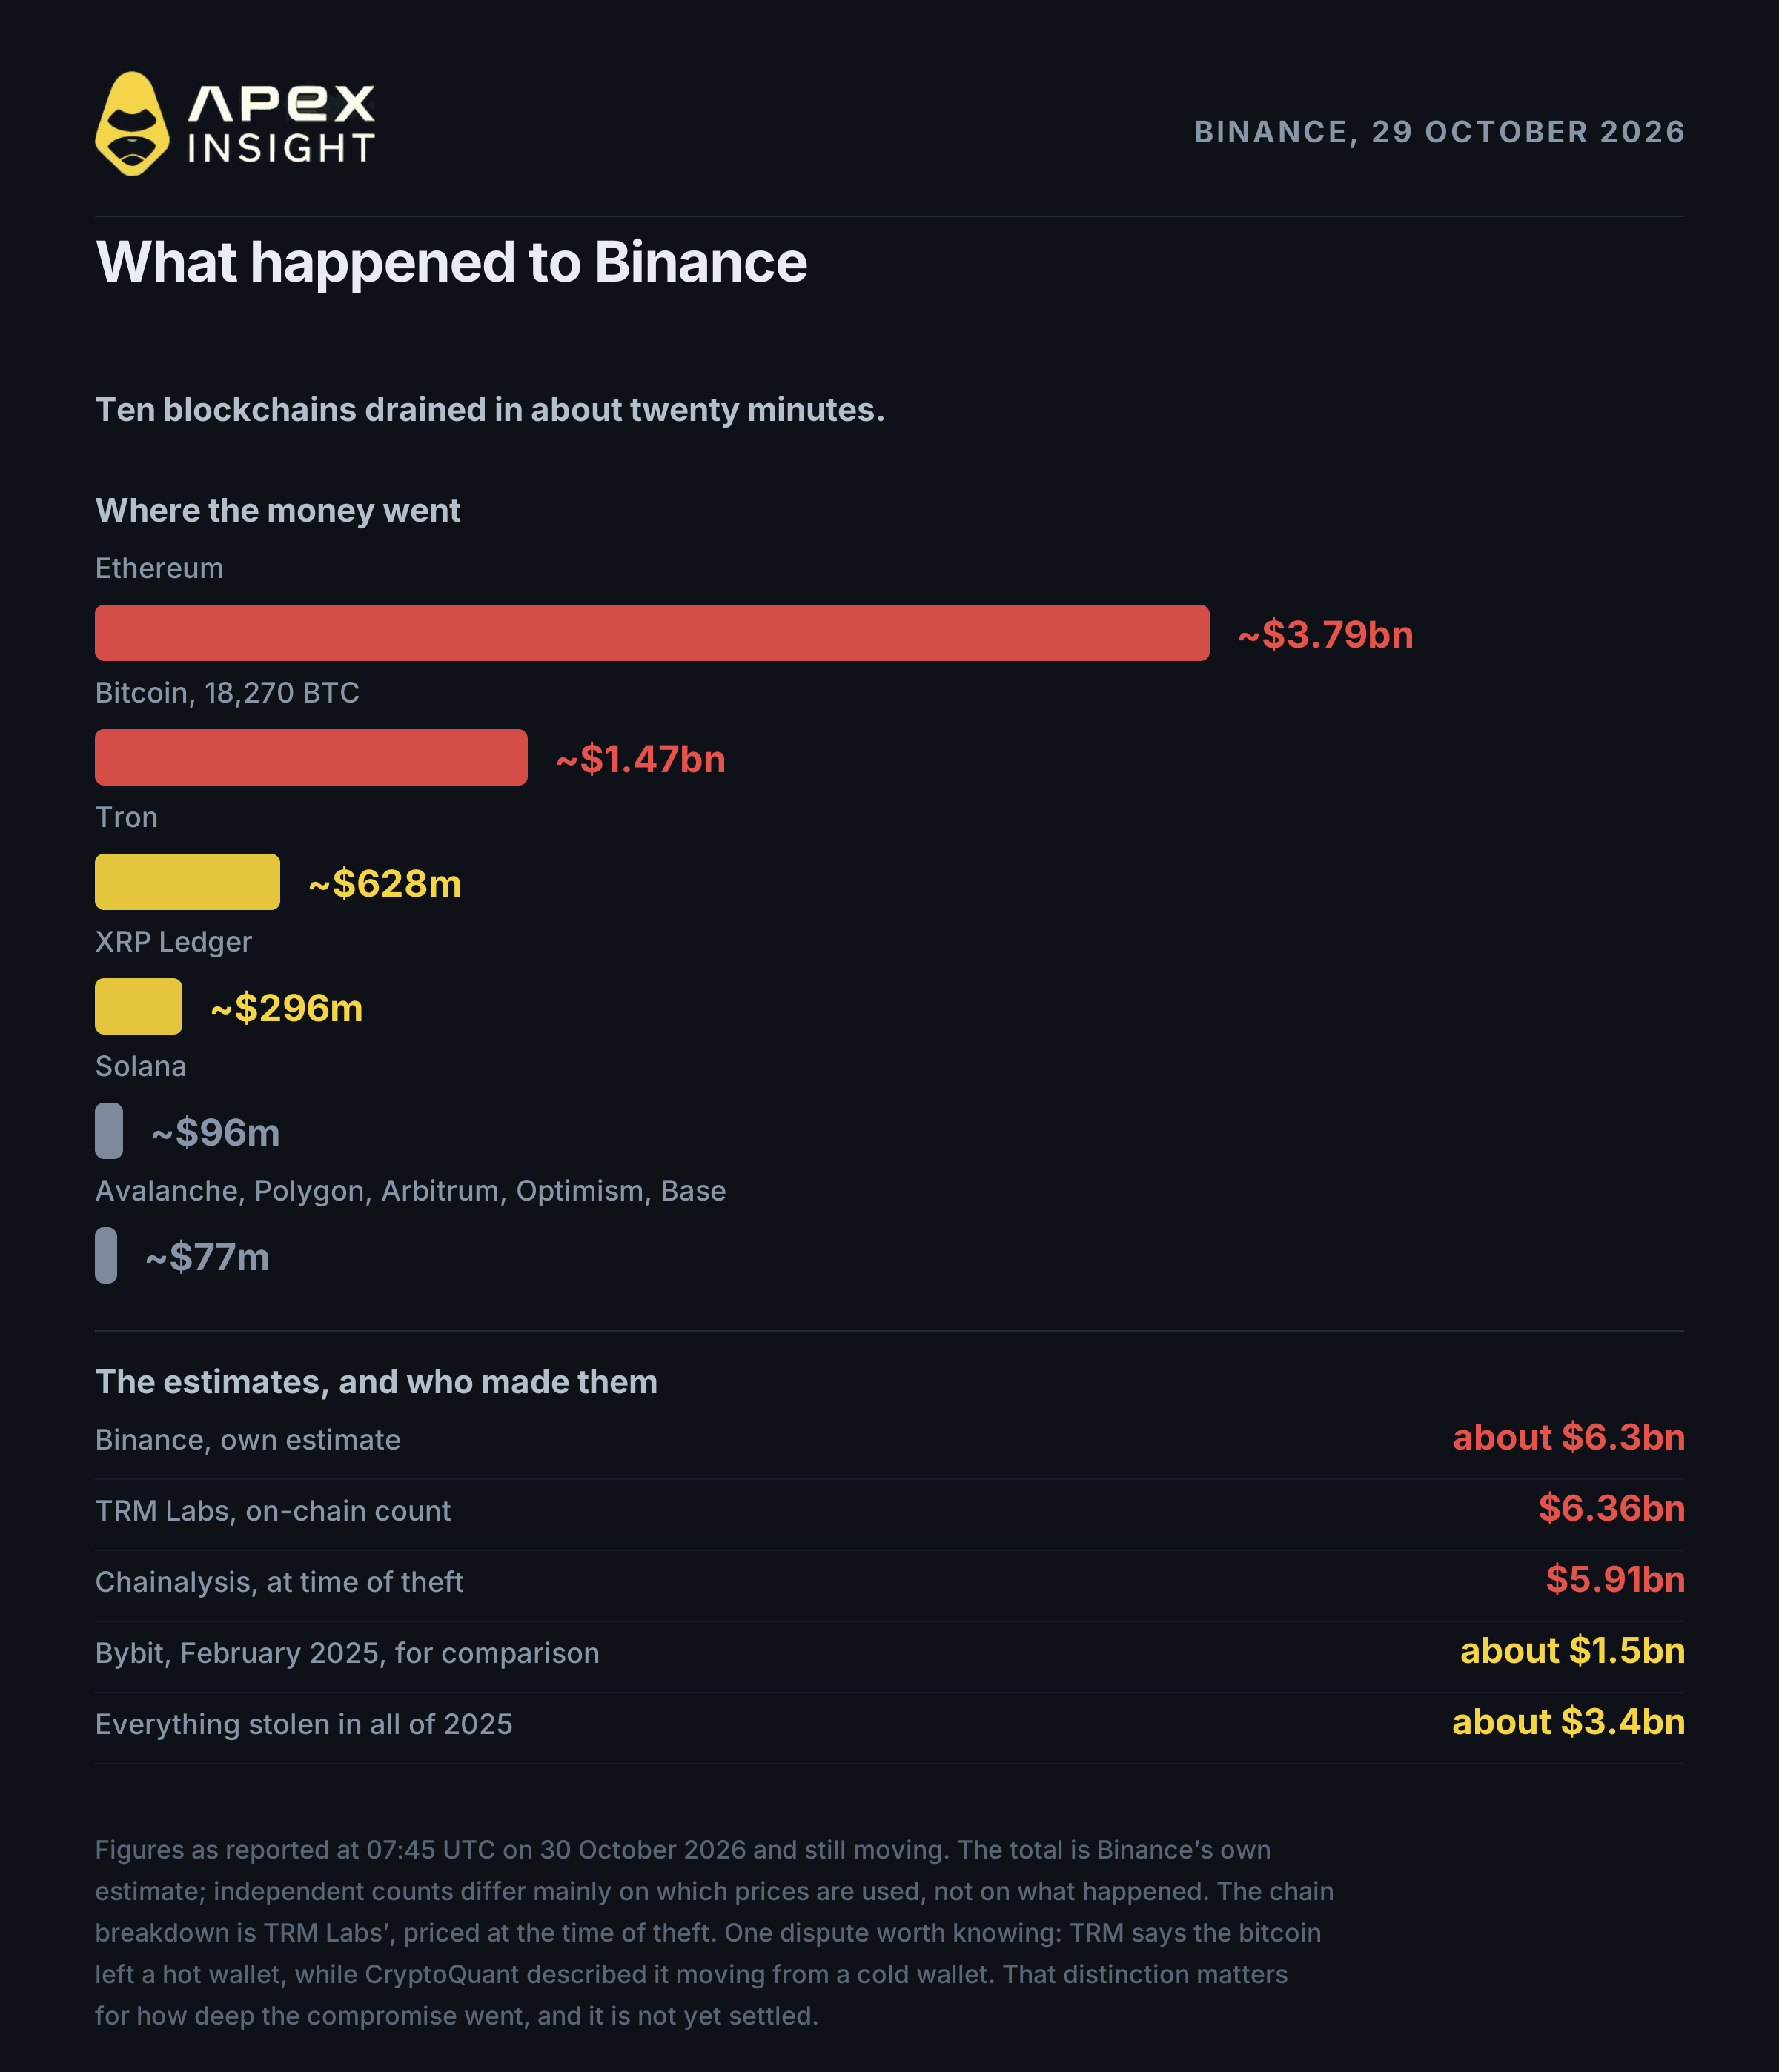
Le 29 octobre vers 20:05 UTC, cinq portefeuilles Binance sur le XRP Ledger se sont vidés. En vingt minutes, la même chose s'est produite sur Bitcoin, Tron, Solana et Optimism. À la fin de la nuit, dix blockchains différentes avaient été drainées.
Réseau | Montant dérobé, selon TRM Labs |
|---|---|
Ethereum | ~3,79 Md$ |
Bitcoin | ~1,47 Md$ (18 270 BTC) |
Tron | ~628 M$ |
XRP Ledger | ~296 M$ |
Solana | ~96 M$ |
Autres | ~77 M$ |
Binance évalue le total à environ 6,3 milliards de dollars. TRM Labs comptabilise 6,36 milliards de dollars on-chain, contre 5,91 milliards selon Chainalysis. La différence vient surtout des prix utilisés, pas des faits.
Le point essentiel est le suivant : personne n'a cassé la cryptographie. Selon le communiqué de Binance cité par CNN, l'enquête préliminaire pointe vers l'ordinateur portable d'un ingénieur, qui a permis à un attaquant d'accéder à un conteneur de service et de soumettre des transactions de retrait non autorisées. Binance affirme n'avoir trouvé aucune preuve de fuite de clé privée de portefeuille.
Autrement dit, les attaquants n'ont pas volé les clés : ils ont pénétré dans l'endroit où elles sont utilisées.
Sur Ethereum, ils ont exploité cet accès avec EIP-7702. Cette règle permet à un portefeuille de déléguer son contrôle à un smart contract. Les attaquants ont signé cinquante autorisations simultanément, en couvrant les cinquante prochaines positions de la file de transactions. L'une d'elles correspondait forcément au bon moment. Le portefeuille a alors été confié à un contrat contrôlé par les attaquants.
EIP-7702 n'a pas été cassé et n'est pas la cause de l'attaque. Il nécessitait la signature de Binance. La véritable faille était la capacité à produire cette signature.
Deux sociétés d'analyse blockchain et un enquêteur indépendant ont attribué le vol à un groupe nord-coréen, mais seul TRM Labs a exprimé un niveau de confiance élevé. Aucun gouvernement ne l'a confirmé et Binance n'a nommé personne.
Environ 3 milliards de dollars ont été gelés, principalement par Tether et Circle. C'est une bonne nouvelle, mais un gel n'est pas un remboursement.
2. Gelé ne signifie pas récupéré
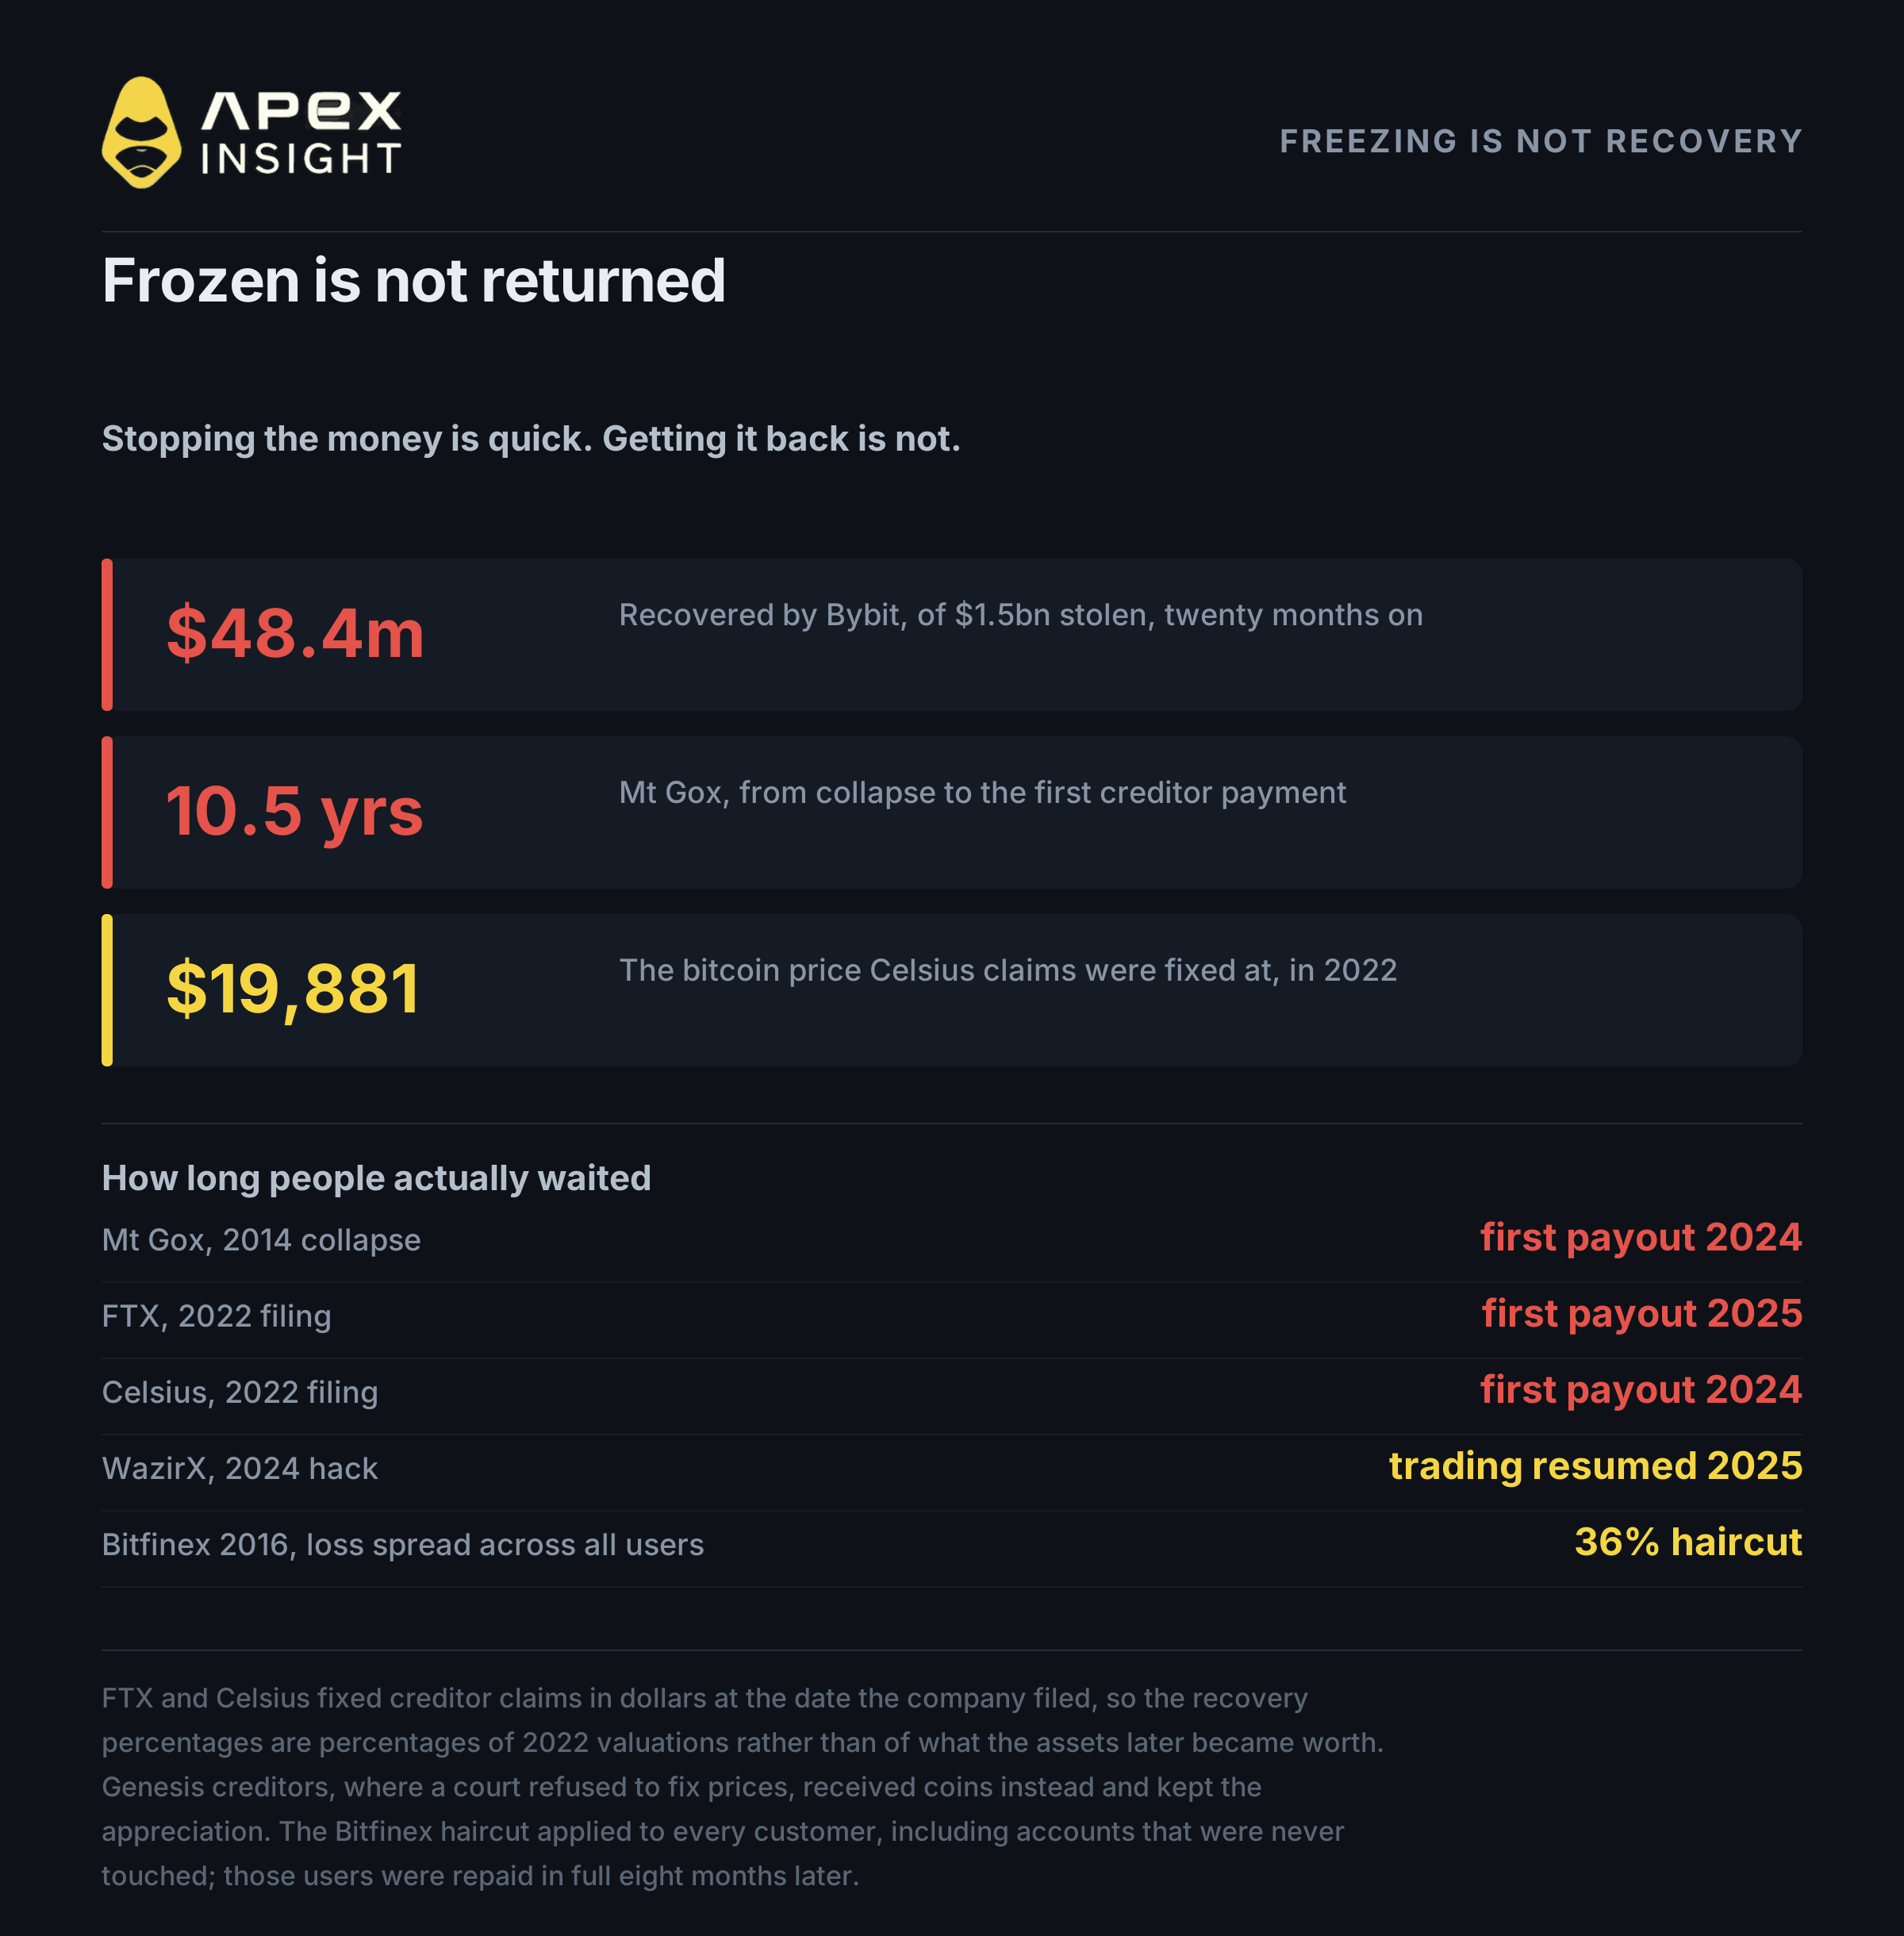
Lorsqu'un exchange est piraté, les titres annoncent que les fonds ont été « gelés » et tout le monde se détend. Le gel empêche seulement les fonds de circuler. Leur récupération est un problème distinct et plus lent.
Bybit n'a récupéré que 48,4 millions de dollars sur les 1,5 milliard volés, dix-huit mois plus tard. Les délais peuvent être encore plus longs lorsque le dépositaire fait faillite.
Affaire | Délai | Résultat |
|---|---|---|
Mt Gox, 2014 | Premier paiement en juillet 2024, dix ans et demi | Une fraction des pièces initiales |
FTX, 2022 | Premier paiement en février 2025, 27 mois | 96 à 120 % des valeurs en dollars de 2022 |
Celsius, 2022 | Premier paiement en janvier 2024, 18 mois | Environ 65 % |
WazirX, 2024 | Reprise du trading en octobre 2025, 15 mois | Environ 85 % des actifs rééquilibrés |
Les exchanges ne sont pas des banques. Il n'existe pas d'assurance des dépôts, et les remboursements dépendent de la décision de chaque plateforme. Binance a promis de couvrir les pertes avec son fonds d'urgence et ses propres ressources, mais ce fonds ne représente qu'environ un cinquième du montant volé.
3. Ce n'est presque jamais le code
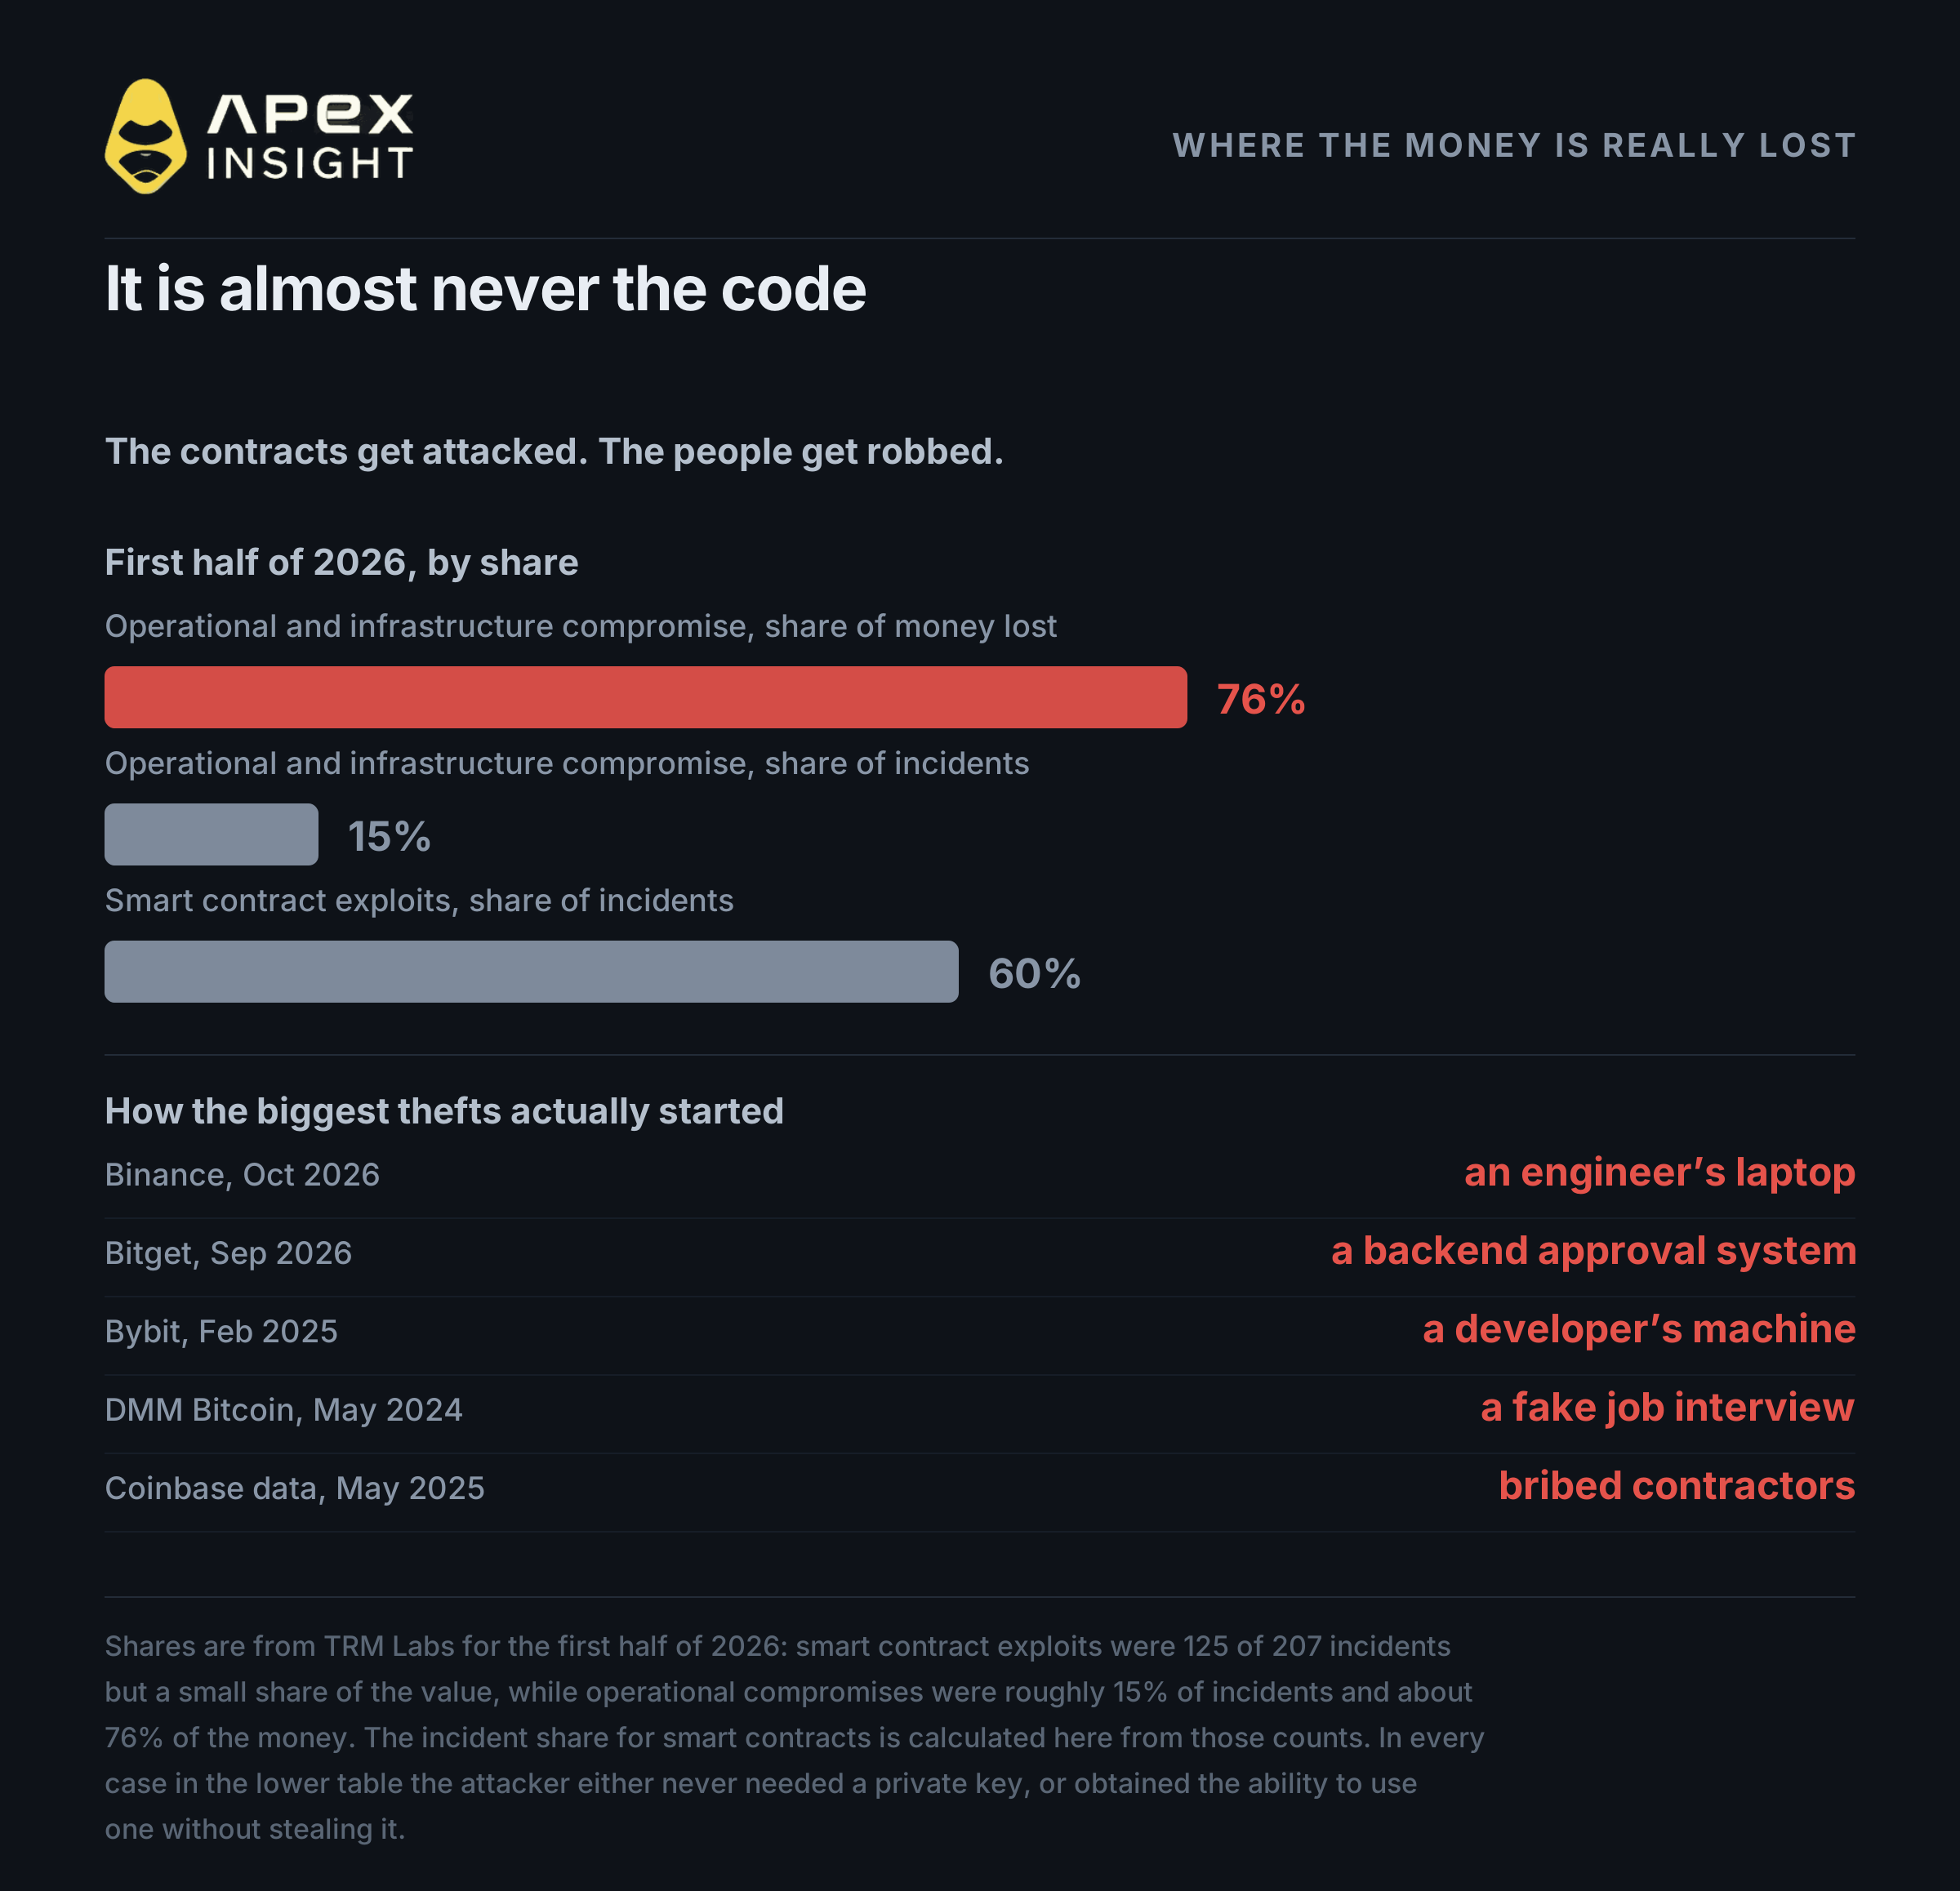
La plupart des gens imaginent un pirate informatique brisant un chiffrement. Ce n'est généralement pas ce qui se passe.
Selon les données de TRM Labs pour le premier semestre 2026 :
Compromissions de l'infrastructure et des opérations : environ 15 % des incidents, mais 76 % des fonds
Exploits de smart contracts : 125 incidents sur 207, mais une faible part des fonds
Le code est attaqué constamment et perd relativement peu. Les personnes et les machines qui détiennent et approuvent les clés sont attaquées moins souvent, mais perdent presque tout.
Les plus grands vols récents ont commencé par un ordinateur d'ingénieur, un système backend manipulé, la machine d'un développeur de fournisseur de portefeuilles, une fausse offre d'emploi ou des prestataires du support soudoyés.
Le cas Bybit est particulièrement instructif. Les attaquants ont compromis une machine de développeur chez Safe, puis injecté du code dans le site utilisé par les signataires de Bybit. L'écran affichait une transaction normale, mais celle-ci remplaçait la logique du portefeuille par celle des attaquants.
C'est ce qu'on appelle la signature à l'aveugle. Le portefeuille matériel fonctionnait parfaitement et les signatures étaient mathématiquement valides ; ce sont les humains qui ont approuvé la mauvaise opération.
4. L'année où les portefeuilles matériels ont montré leurs limites
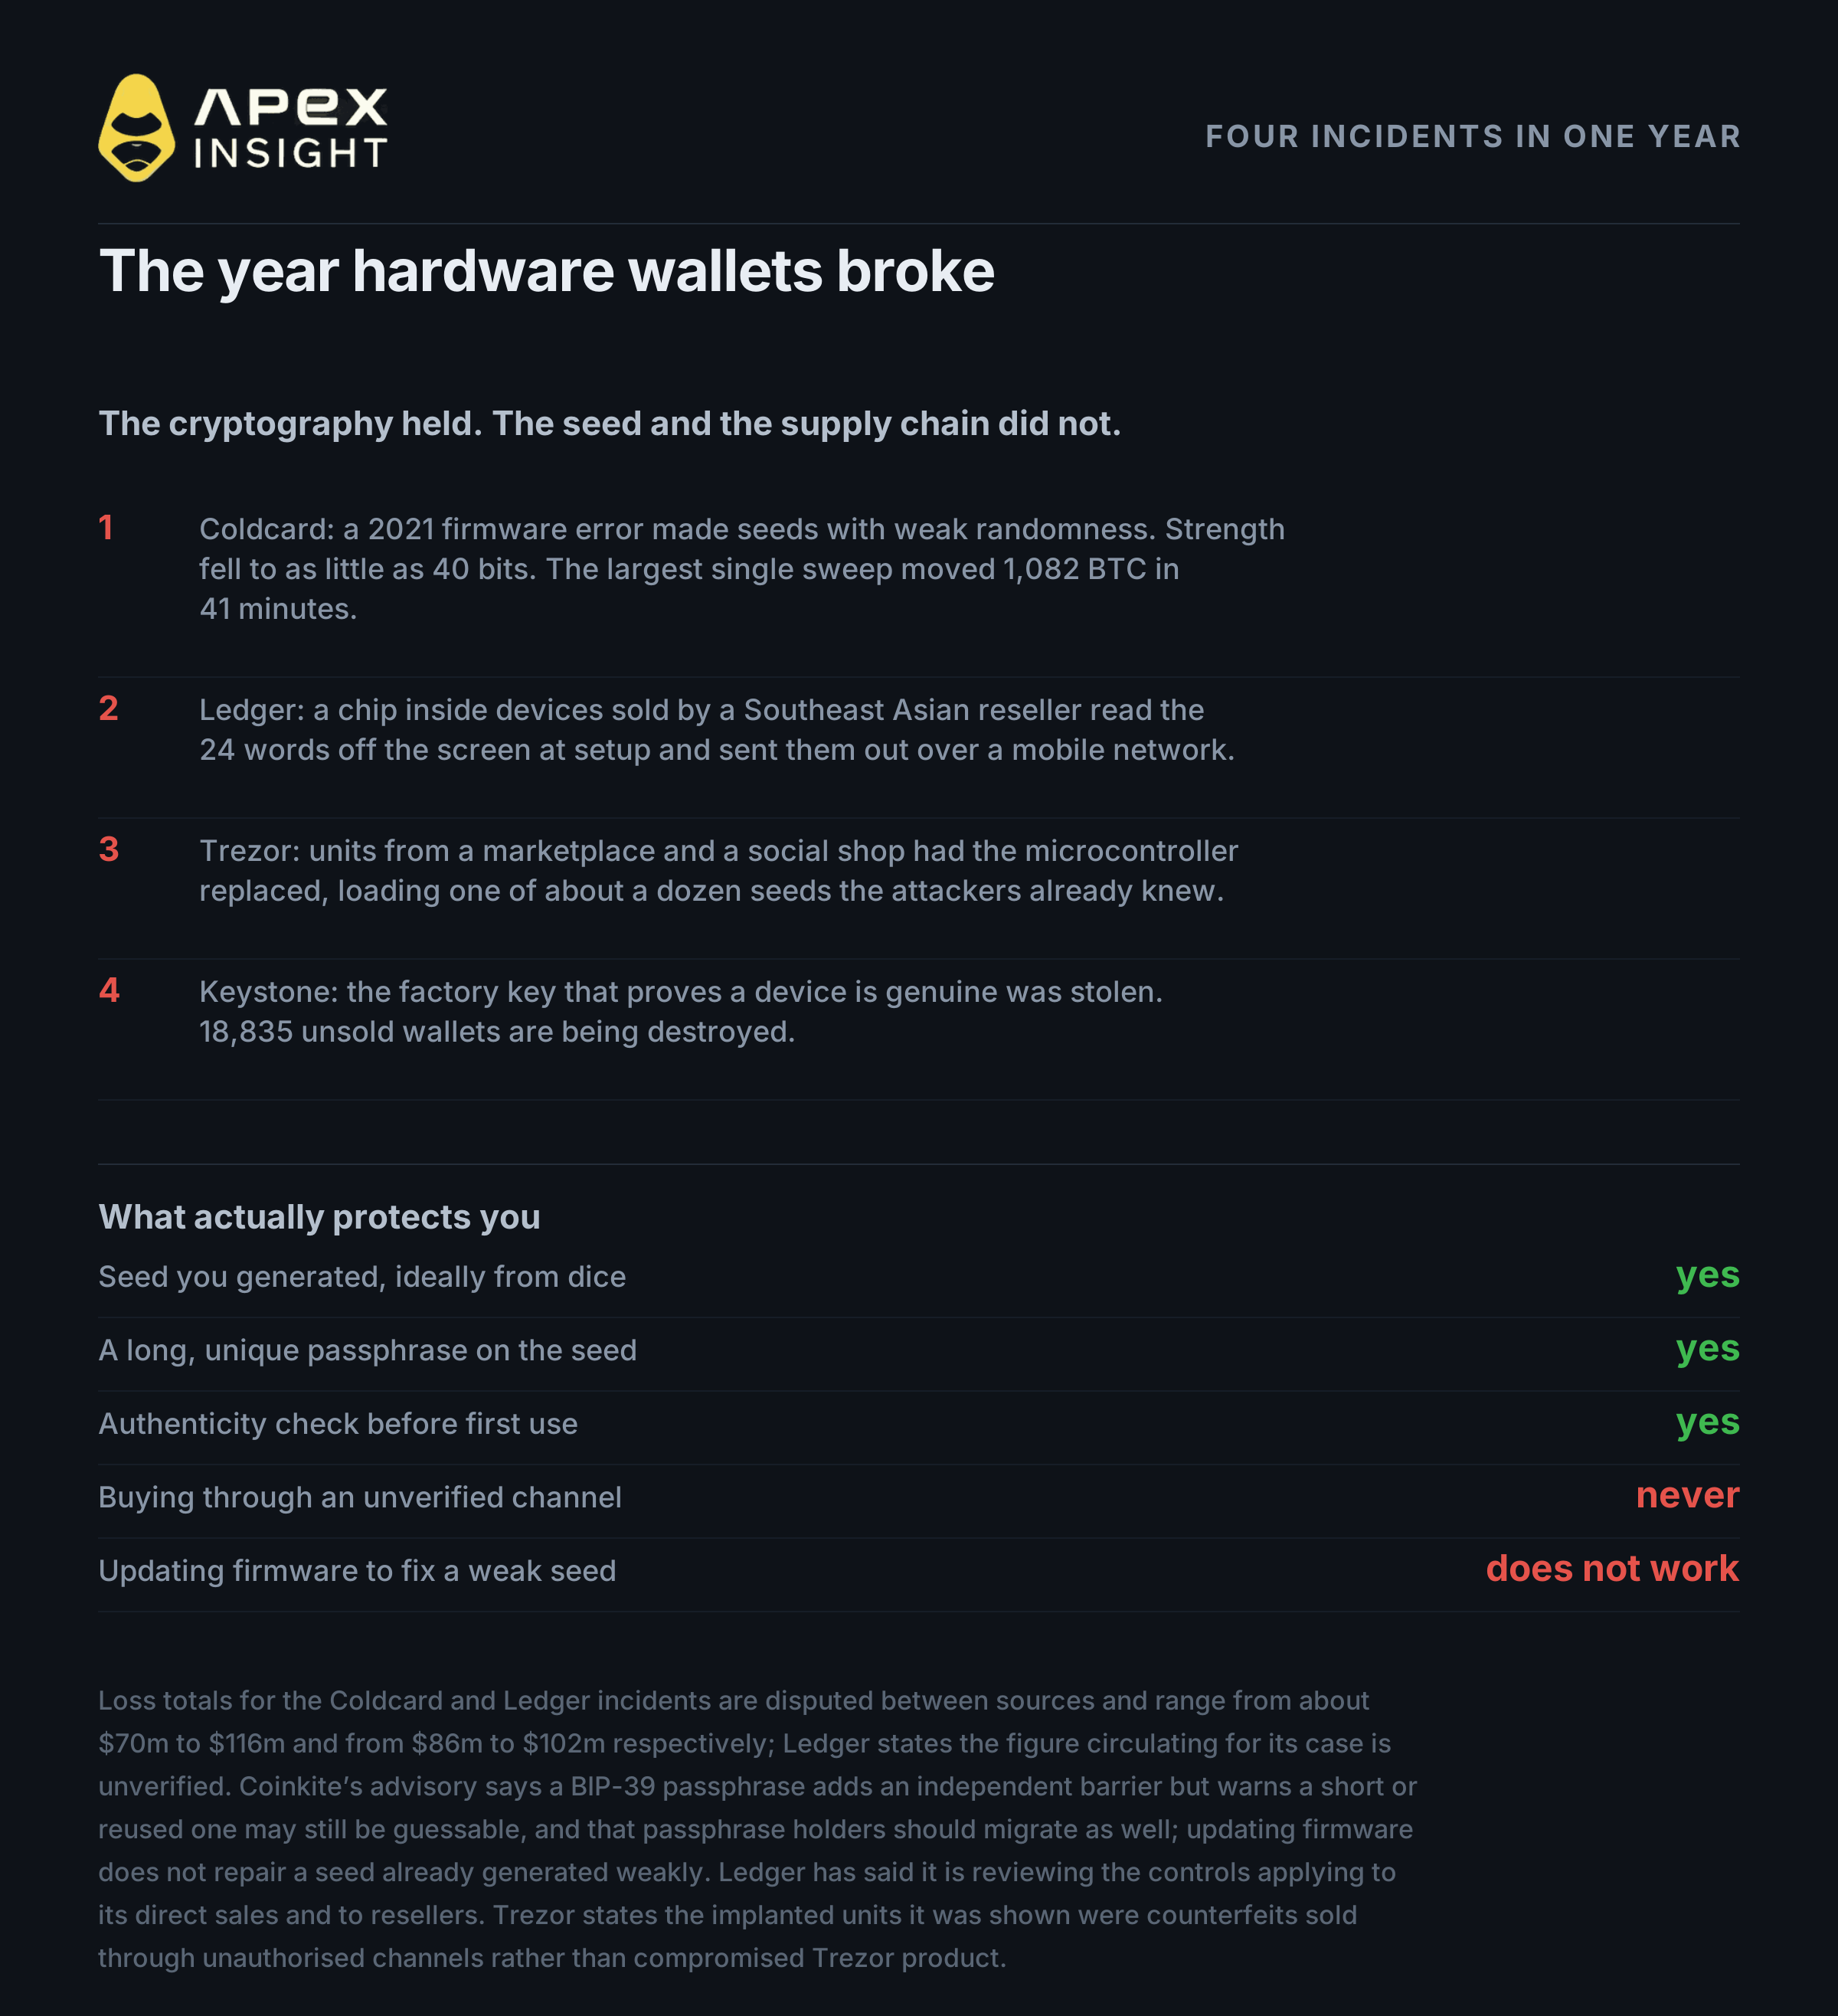
Le conseil classique consistait à acheter un portefeuille matériel auprès d'une source officielle. En 2026, cela ne suffit plus.
Coldcard a créé certaines phrases de récupération avec une génération aléatoire logicielle faible ; la sécurité est parfois tombée à 40 bits. Ledger a confirmé un implant physique dans des appareils vendus par un revendeur. Trezor a découvert des contrefaçons dont le micrologiciel utilisait des phrases connues des attaquants. Keystone a subi le vol de données clients et d'une clé d'authentification matérielle impossible à modifier.
Dans tous ces cas, la cryptographie a tenu. La défaillance concernait la création ou l'affichage de la phrase de récupération, ou encore le chemin parcouru par l'appareil avant d'arriver chez l'utilisateur.
Générez vous-même votre phrase sur l'appareil et ajoutez une phrase secrète. Elle doit être longue et unique.
Vérifiez l'appareil avant de lui confier de vrais fonds. Méfiez-vous d'un appareil déjà configuré.
Ne saisissez jamais votre phrase de récupération nulle part. Aucune entreprise légitime ne vous la demandera.
Commencez avec un petit montant. Observez le portefeuille avant d'y transférer tous vos fonds.
5. Quand vos données fuient, le risque devient physique
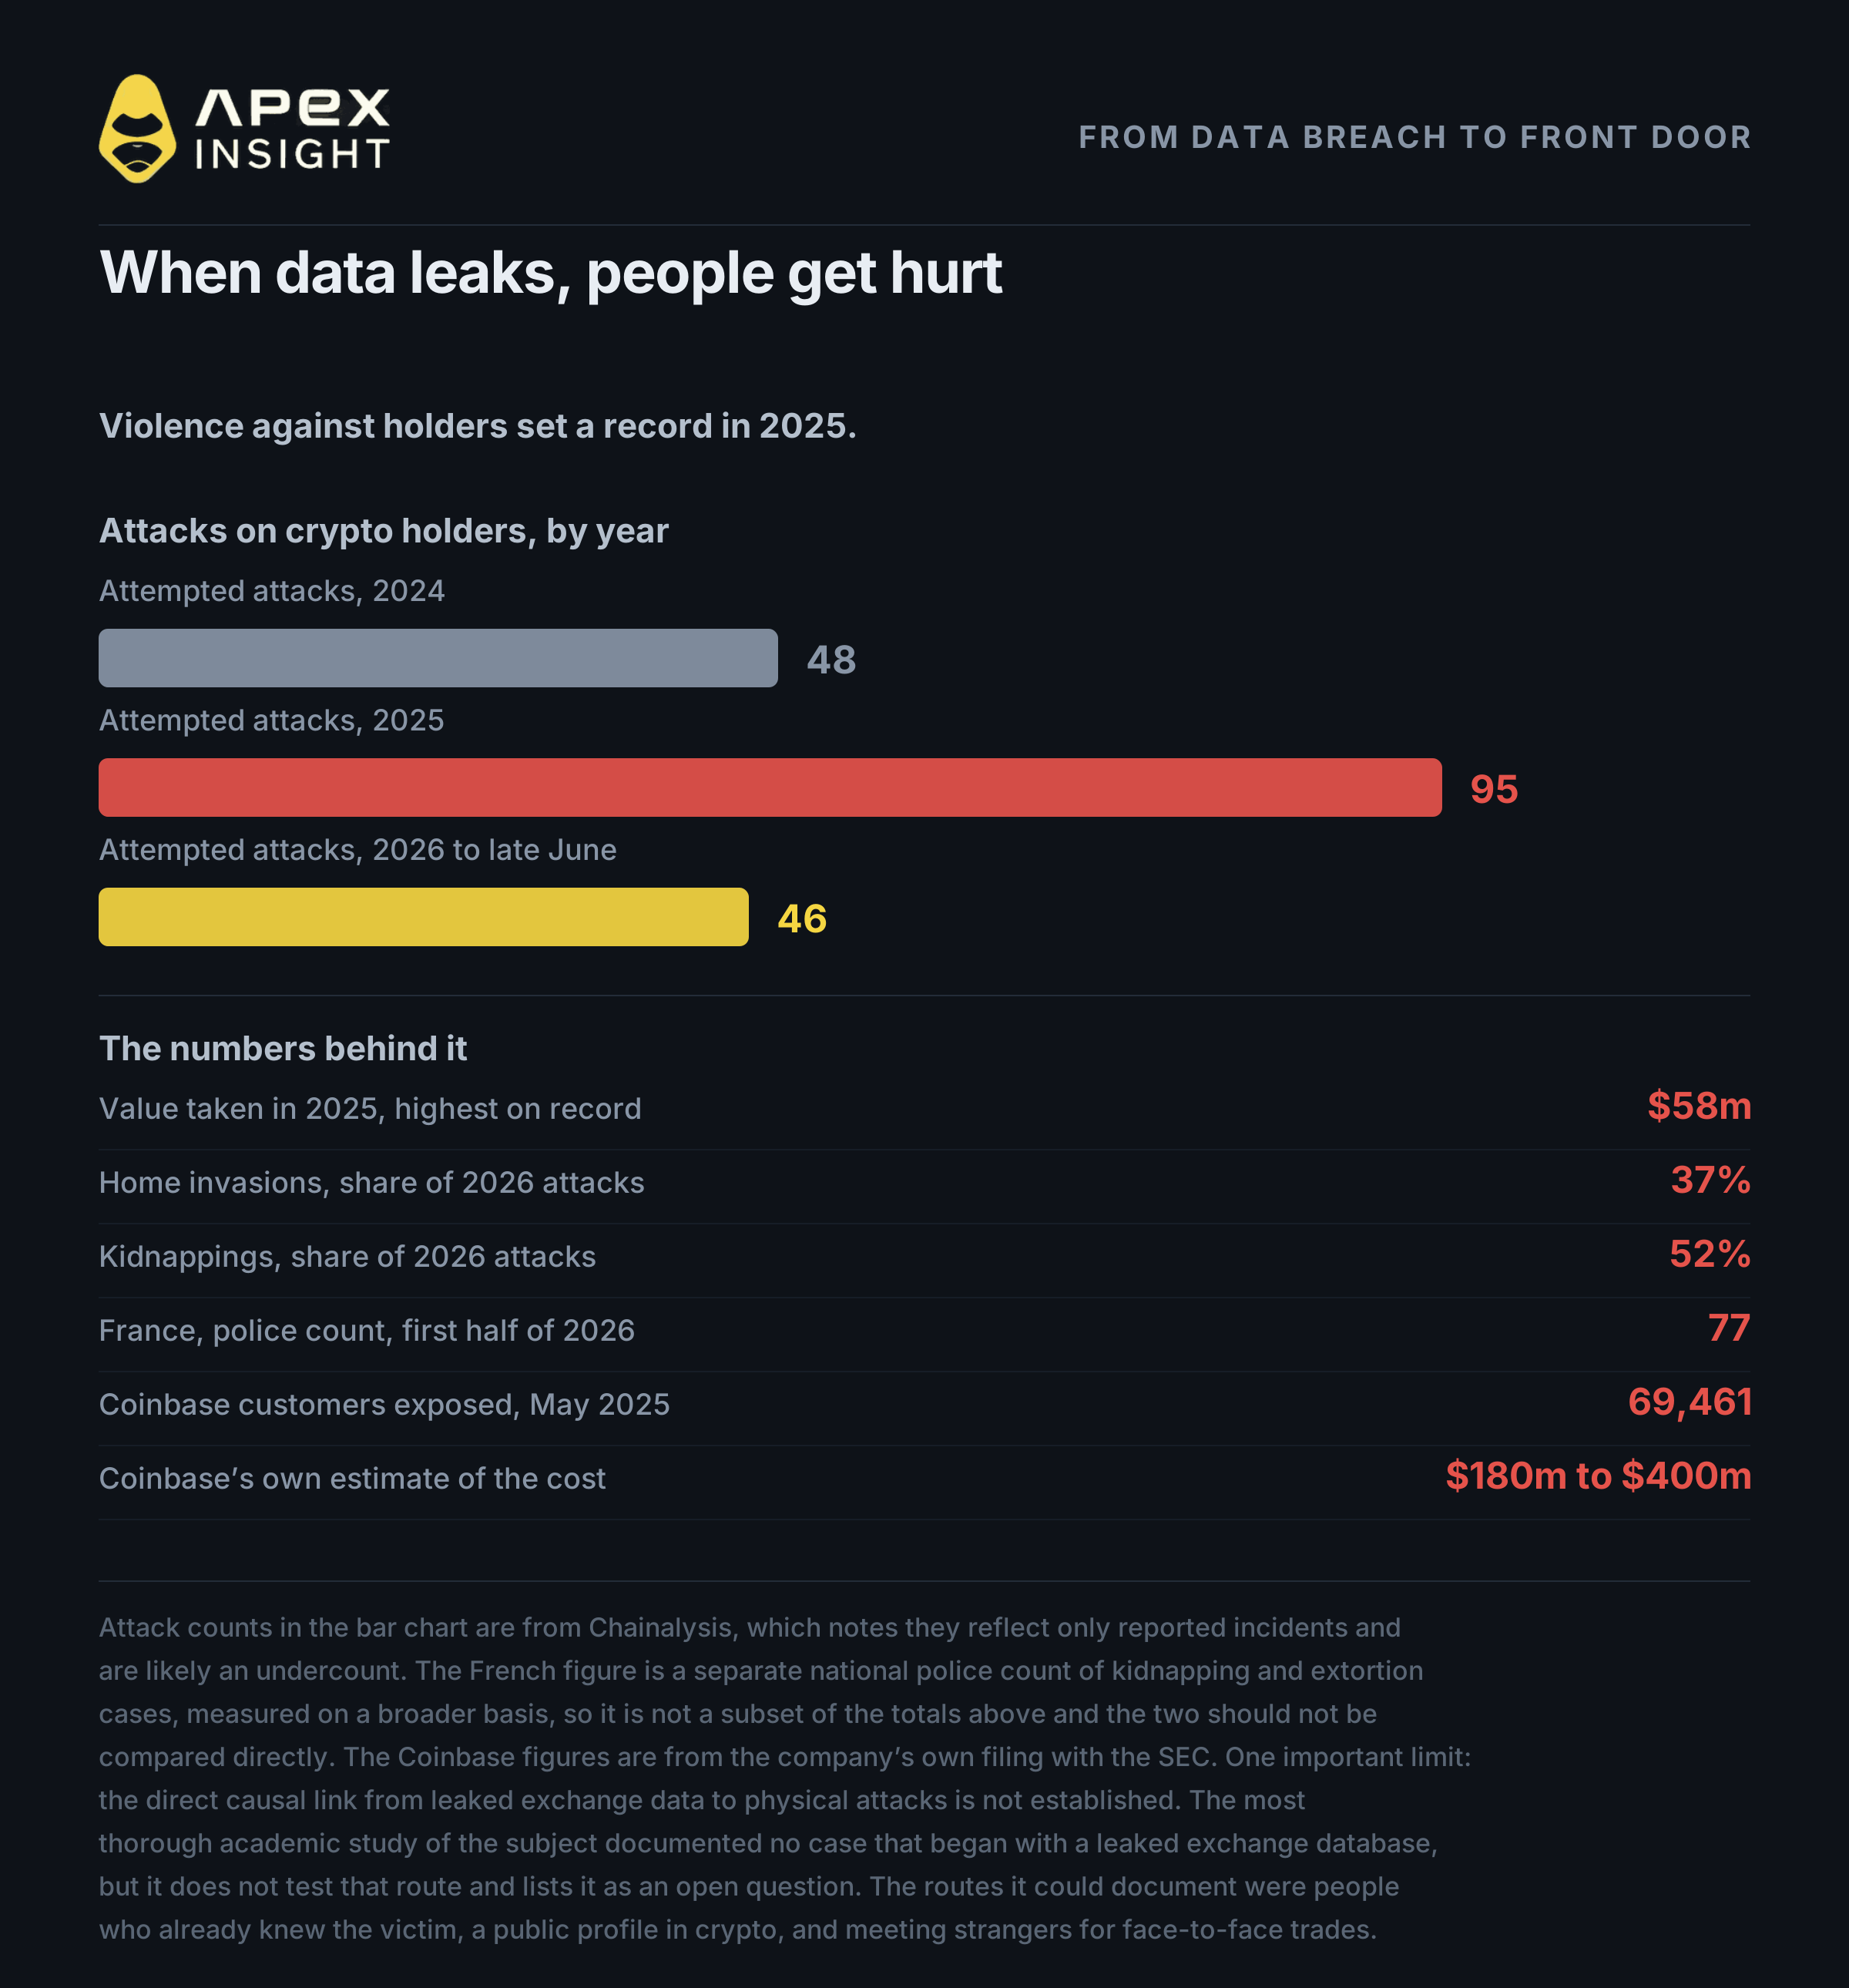
Votre exchange détient vos documents d'identité, votre adresse et une indication de vos avoirs. Lorsque ces informations sont divulguées, le danger ne se limite plus aux pertes financières.
En mai 2025, des prestataires du support de Coinbase ont été soudoyés. La fuite comprenait des noms, adresses, numéros de téléphone, images de passeports et permis de conduire, ainsi que des instantanés de soldes. Le nombre de clients concernés a ensuite été estimé à 69 461.
Les agressions visant les détenteurs de cryptomonnaies augmentent également. En 2025, 95 attaques ont été tentées, pour 58 millions de dollars, le montant le plus élevé jamais enregistré. En France, les autorités ont recensé 77 enlèvements et extorsions liés aux cryptomonnaies au premier semestre 2026.
Le lien direct entre une fuite de données d'exchange et ces attaques n'est pas prouvé. Les risques établis sont plus simples : ne dites pas combien de cryptomonnaies vous possédez, ne rencontrez pas d'inconnus pour échanger des espèces et faites attention à ce que votre profil public révèle.
6. La configuration qui limite les dégâts
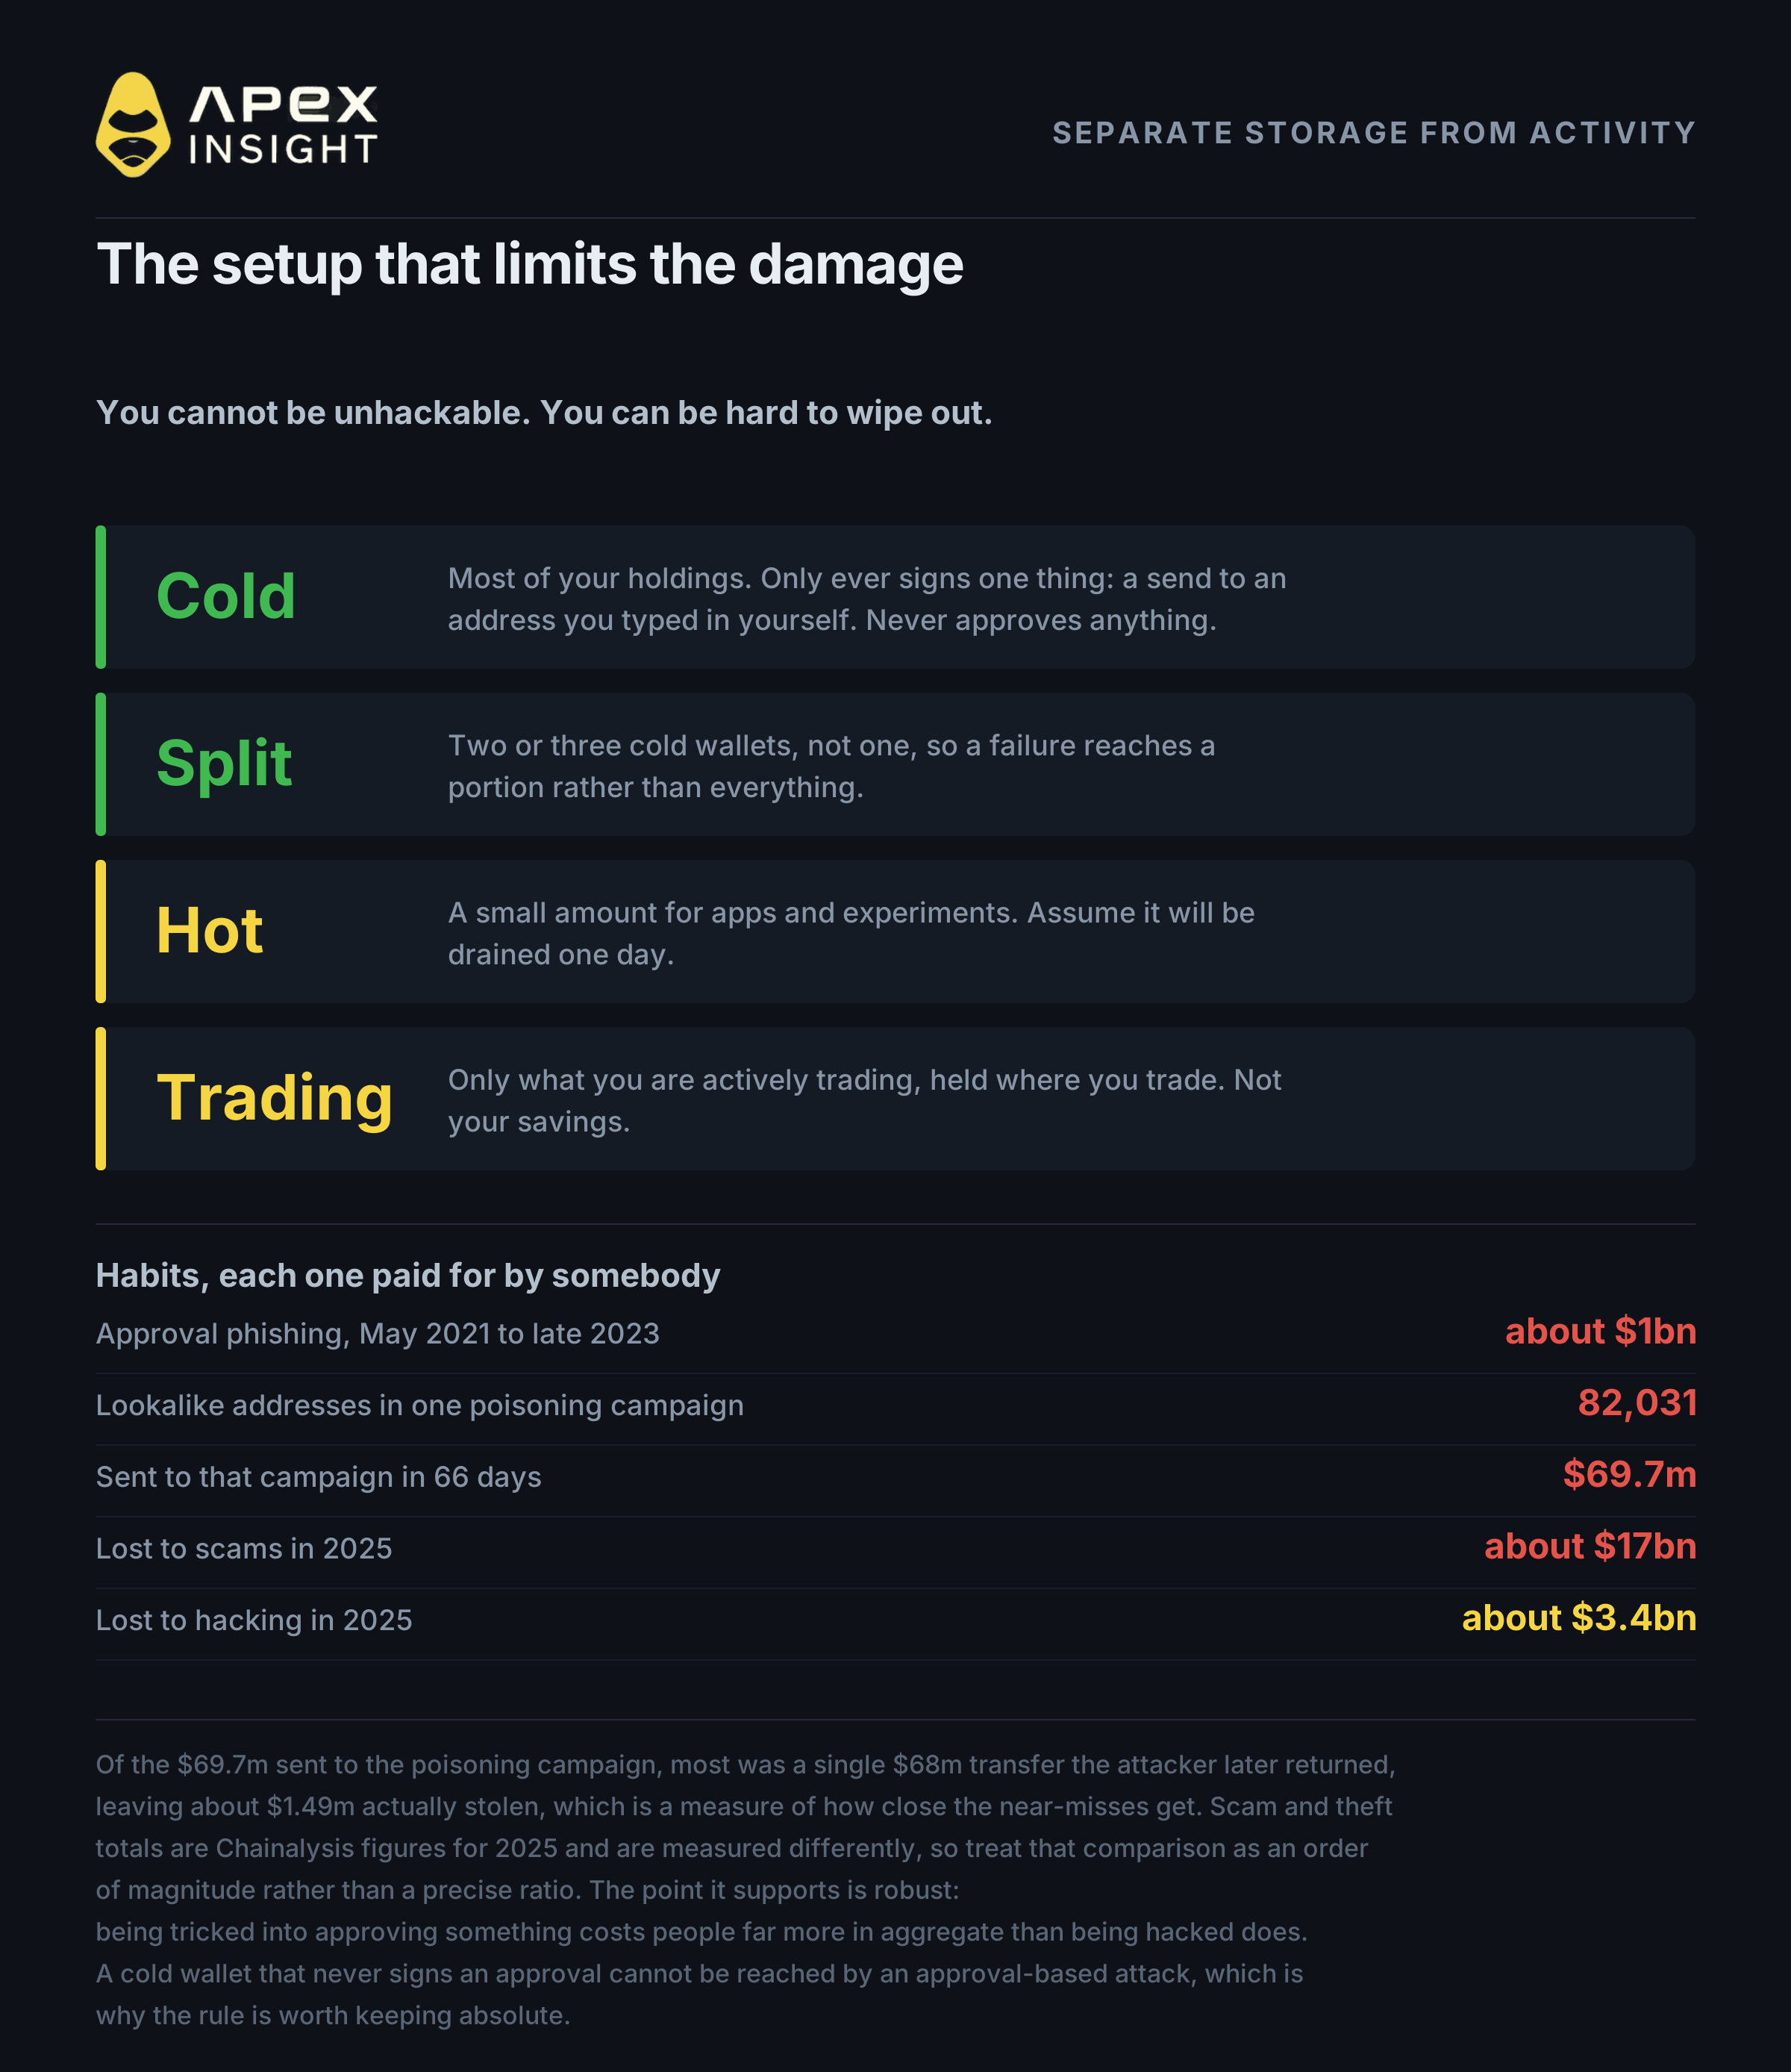
Vous ne pouvez pas devenir impossible à pirater. Vous pouvez toutefois empêcher une seule défaillance de tout emporter.
Séparez le stockage de l'activité. La majorité de vos avoirs doit se trouver dans un portefeuille froid, avec une phrase générée par vous-même et protégée par une phrase secrète. Sa seule règle est absolue : il ne signe que l'envoi vers une adresse que vous avez saisie vous-même.
Utilisez si possible deux ou trois portefeuilles froids plutôt qu'un seul. Conservez un portefeuille chaud séparé, contenant une petite somme pour les applications, et supposez qu'il finira par être vidé. Votre capital de trading doit rester limité à ce que vous utilisez activement.
Ne saisissez jamais votre phrase de récupération. Conservez-la sur papier ou métal, hors ligne.
Vérifiez vos autorisations. Les anciennes autorisations oubliées restent actives.
Vérifiez l'adresse entière, pas seulement ses extrémités. L'empoisonnement d'adresse exploite les transactions similaires dans votre historique.
Considérez toute offre d'emploi comme une attaque potentielle.
Ralentissez lorsqu'une demande semble urgente.
En 2025, les escroqueries ont coûté environ 17 milliards de dollars, contre 3,4 milliards pour les piratages. Être trompé a donc coûté environ cinq fois plus cher qu'être piraté.
7. L'avantage d'un DEX : personne ne peut bloquer votre retrait
Tout ce qui précède protège les pièces que vous détenez. Lorsque vous tradez, quelqu'un d'autre détient généralement votre argent.
Le risque de garde n'est pas seulement le risque de vol. C'est aussi le risque de ne pas pouvoir partir. Un exchange décentralisé modifie complètement ce fonctionnement : vous conservez vos clés, vos fonds ne sont jamais placés sur le compte de l'entreprise et aucun DEX ne peut suspendre votre retrait comme Binance l'a fait hier soir.
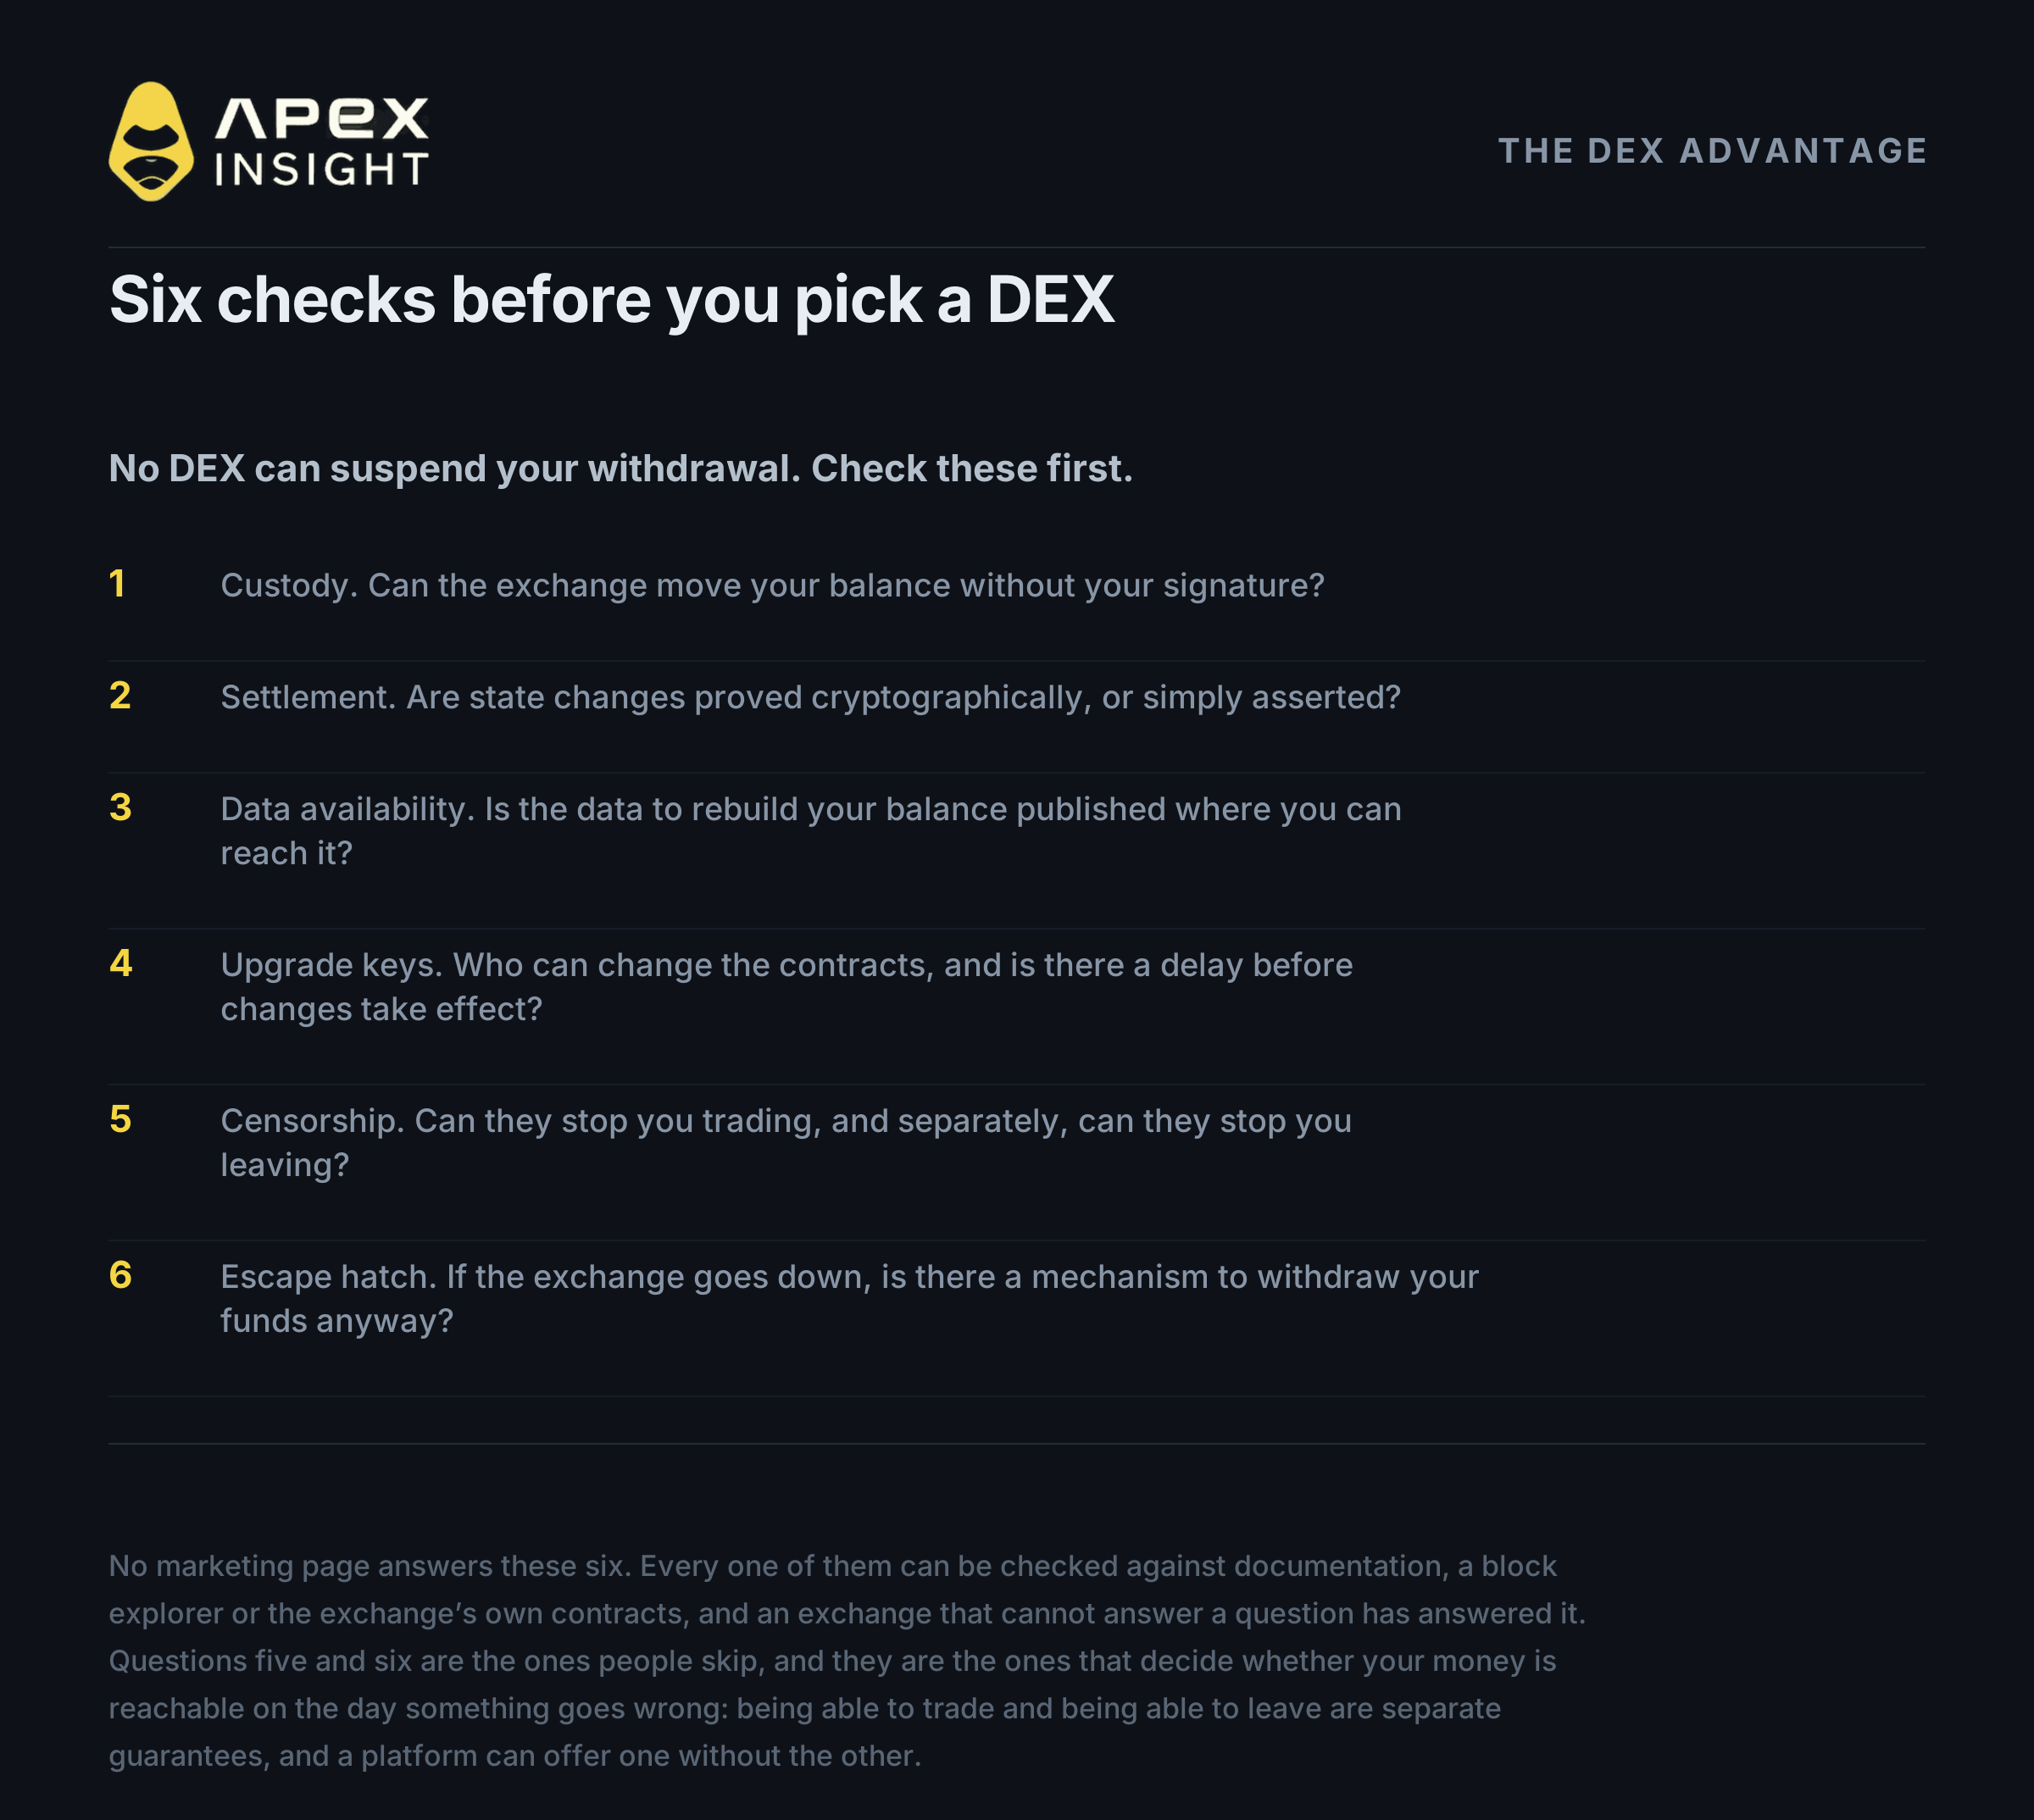
Mais « décentralisé » est souvent un terme marketing. Avant de faire confiance à une plateforme, posez six questions :
Garde. L'exchange peut-il déplacer votre solde sans votre signature ?
Règlement. Les changements d'état sont-ils prouvés cryptographiquement ?
Disponibilité des données. Les données nécessaires pour reconstruire votre solde sont-elles publiées ?
Clés de mise à niveau. Qui peut modifier les contrats et un délai est-il prévu avant l'entrée en vigueur des changements ?
Censure. Peuvent-ils vous empêcher de trader et peuvent-ils vous empêcher de partir ?
Sortie de secours. Existe-t-il un mécanisme permettant de récupérer vos fonds si la plateforme cesse de fonctionner ?
Hyperliquid place le carnet d'ordres entièrement on-chain. Tout est transparent, y compris la taille des positions, le prix d'entrée, l'effet de levier et le prix de liquidation.
ApeX Omni conserve le carnet d'ordres off-chain et prouve les résultats on-chain. Les fonds sont déposés dans les smart contracts de zkLink plutôt que dans les portefeuilles d'ApeX, les règlements utilisent des preuves de validité à divulgation nulle de connaissance et les positions restent privées.
Un mécanisme de retrait forcé permet d'envoyer une demande directement au contrat sur la chaîne de base, sans passer par ApeX. Cette sortie couvre les garanties plutôt que les positions ouvertes et n'a pas encore été nécessaire en production. Elle empêche vos fonds d'être bloqués, mais ne vous empêche pas d'être liquidé.
La course au Top 50 continue
ApeX organise une compétition de trading jusqu'au 5 novembre à 10:00 UTC, avec une cagnotte pouvant atteindre 10 000 USDT, distribuée jusqu'à la 50e place.
La cagnotte se débloque par paliers selon le volume total de la campagne. Le score combine le volume de trading, le pourcentage de bénéfice réalisé, les dépôts nets et les recommandations. L'inscription via la page de campagne, au moins 100 USDT sur le compte de contrats à terme perpétuels, 10 000 USDT de volume éligible et une place dans le Top 50 sont nécessaires.
Le règlement complet et le tableau des récompenses figurent dans l'annonce de la course au Top 50.
Le trading de contrats perpétuels comporte un niveau de risque élevé et peut entraîner la perte de l'intégralité de votre position. L'effet de levier augmente les gains comme les pertes. Cet article ne constitue pas un conseil financier et ne garantit pas la sécurité. Faites vos propres recherches et ne risquez jamais plus que ce que vous pouvez vous permettre de perdre.
Pour toute assistance, contactez notre équipe sur Discord.
Site web : https://www.apex.exchange
Twitter : https://twitter.com/OfficialApeXdex
Telegram : https://t.me/ApeXdex
Les chiffres concernant Binance correspondent aux informations disponibles à 07:45 UTC le 30 octobre 2026 et évolueront. La perte est l'estimation de Binance, soit environ 6,3 milliards de dollars ; les estimations indépendantes on-chain vont de 5,91 à 6,36 milliards. Le montant gelé était d'environ 3 milliards à 00:52 UTC. La cause correspond aux conclusions préliminaires de Binance et n'a pas été confirmée indépendamment. Les chiffres historiques proviennent de Chainalysis, TRM Labs, CertiK et des documents judiciaires cités. Les estimations des pertes liées aux portefeuilles matériels sont contestées. Le lien entre les fuites de données d'exchanges et les attaques physiques est explicitement présenté comme non prouvé. L'architecture d'ApeX a été vérifiée à partir de la documentation de zkLink et des contrats déployés. Le retrait forcé couvre les garanties, pas les positions ouvertes, et n'a pas été utilisé en production sur ApeX Omni.




