




Kemarin malam, seseorang mengambil sekitar $6,3 miliar dari Binance.
Ini adalah pencurian terbesar dalam sejarah kripto—lebih dari empat kali peretasan Bybit pada Februari 2025 dan hampir dua kali seluruh dana yang dicuri peretas sepanjang 2025.
Per 07:45 UTC pada 30 Oktober, penarikan Binance masih ditangguhkan. Co-CEO Yi He mengatakan perusahaan berharap mulai memulihkannya "dalam 48 jam ke depan". Jadi, jika dana Anda berada di bursa pada Kamis malam, Anda mungkin harus menunggu hingga Minggu untuk memindahkannya. Bukan karena Anda melakukan kesalahan, tetapi karena bursa yang memegangnya.
Panduan ini membahas cara memastikan hal tersebut tidak lagi menjadi masalah Anda.
Ini bukan hanya tentang Binance atau bursa. Kita akan melihat bagaimana orang benar-benar kehilangan kripto pada 2026, lalu membangun pengaturan sederhana yang membatasi kerugian ketika sesuatu berjalan salah.
<1. Apa yang terjadi, secara sederhana
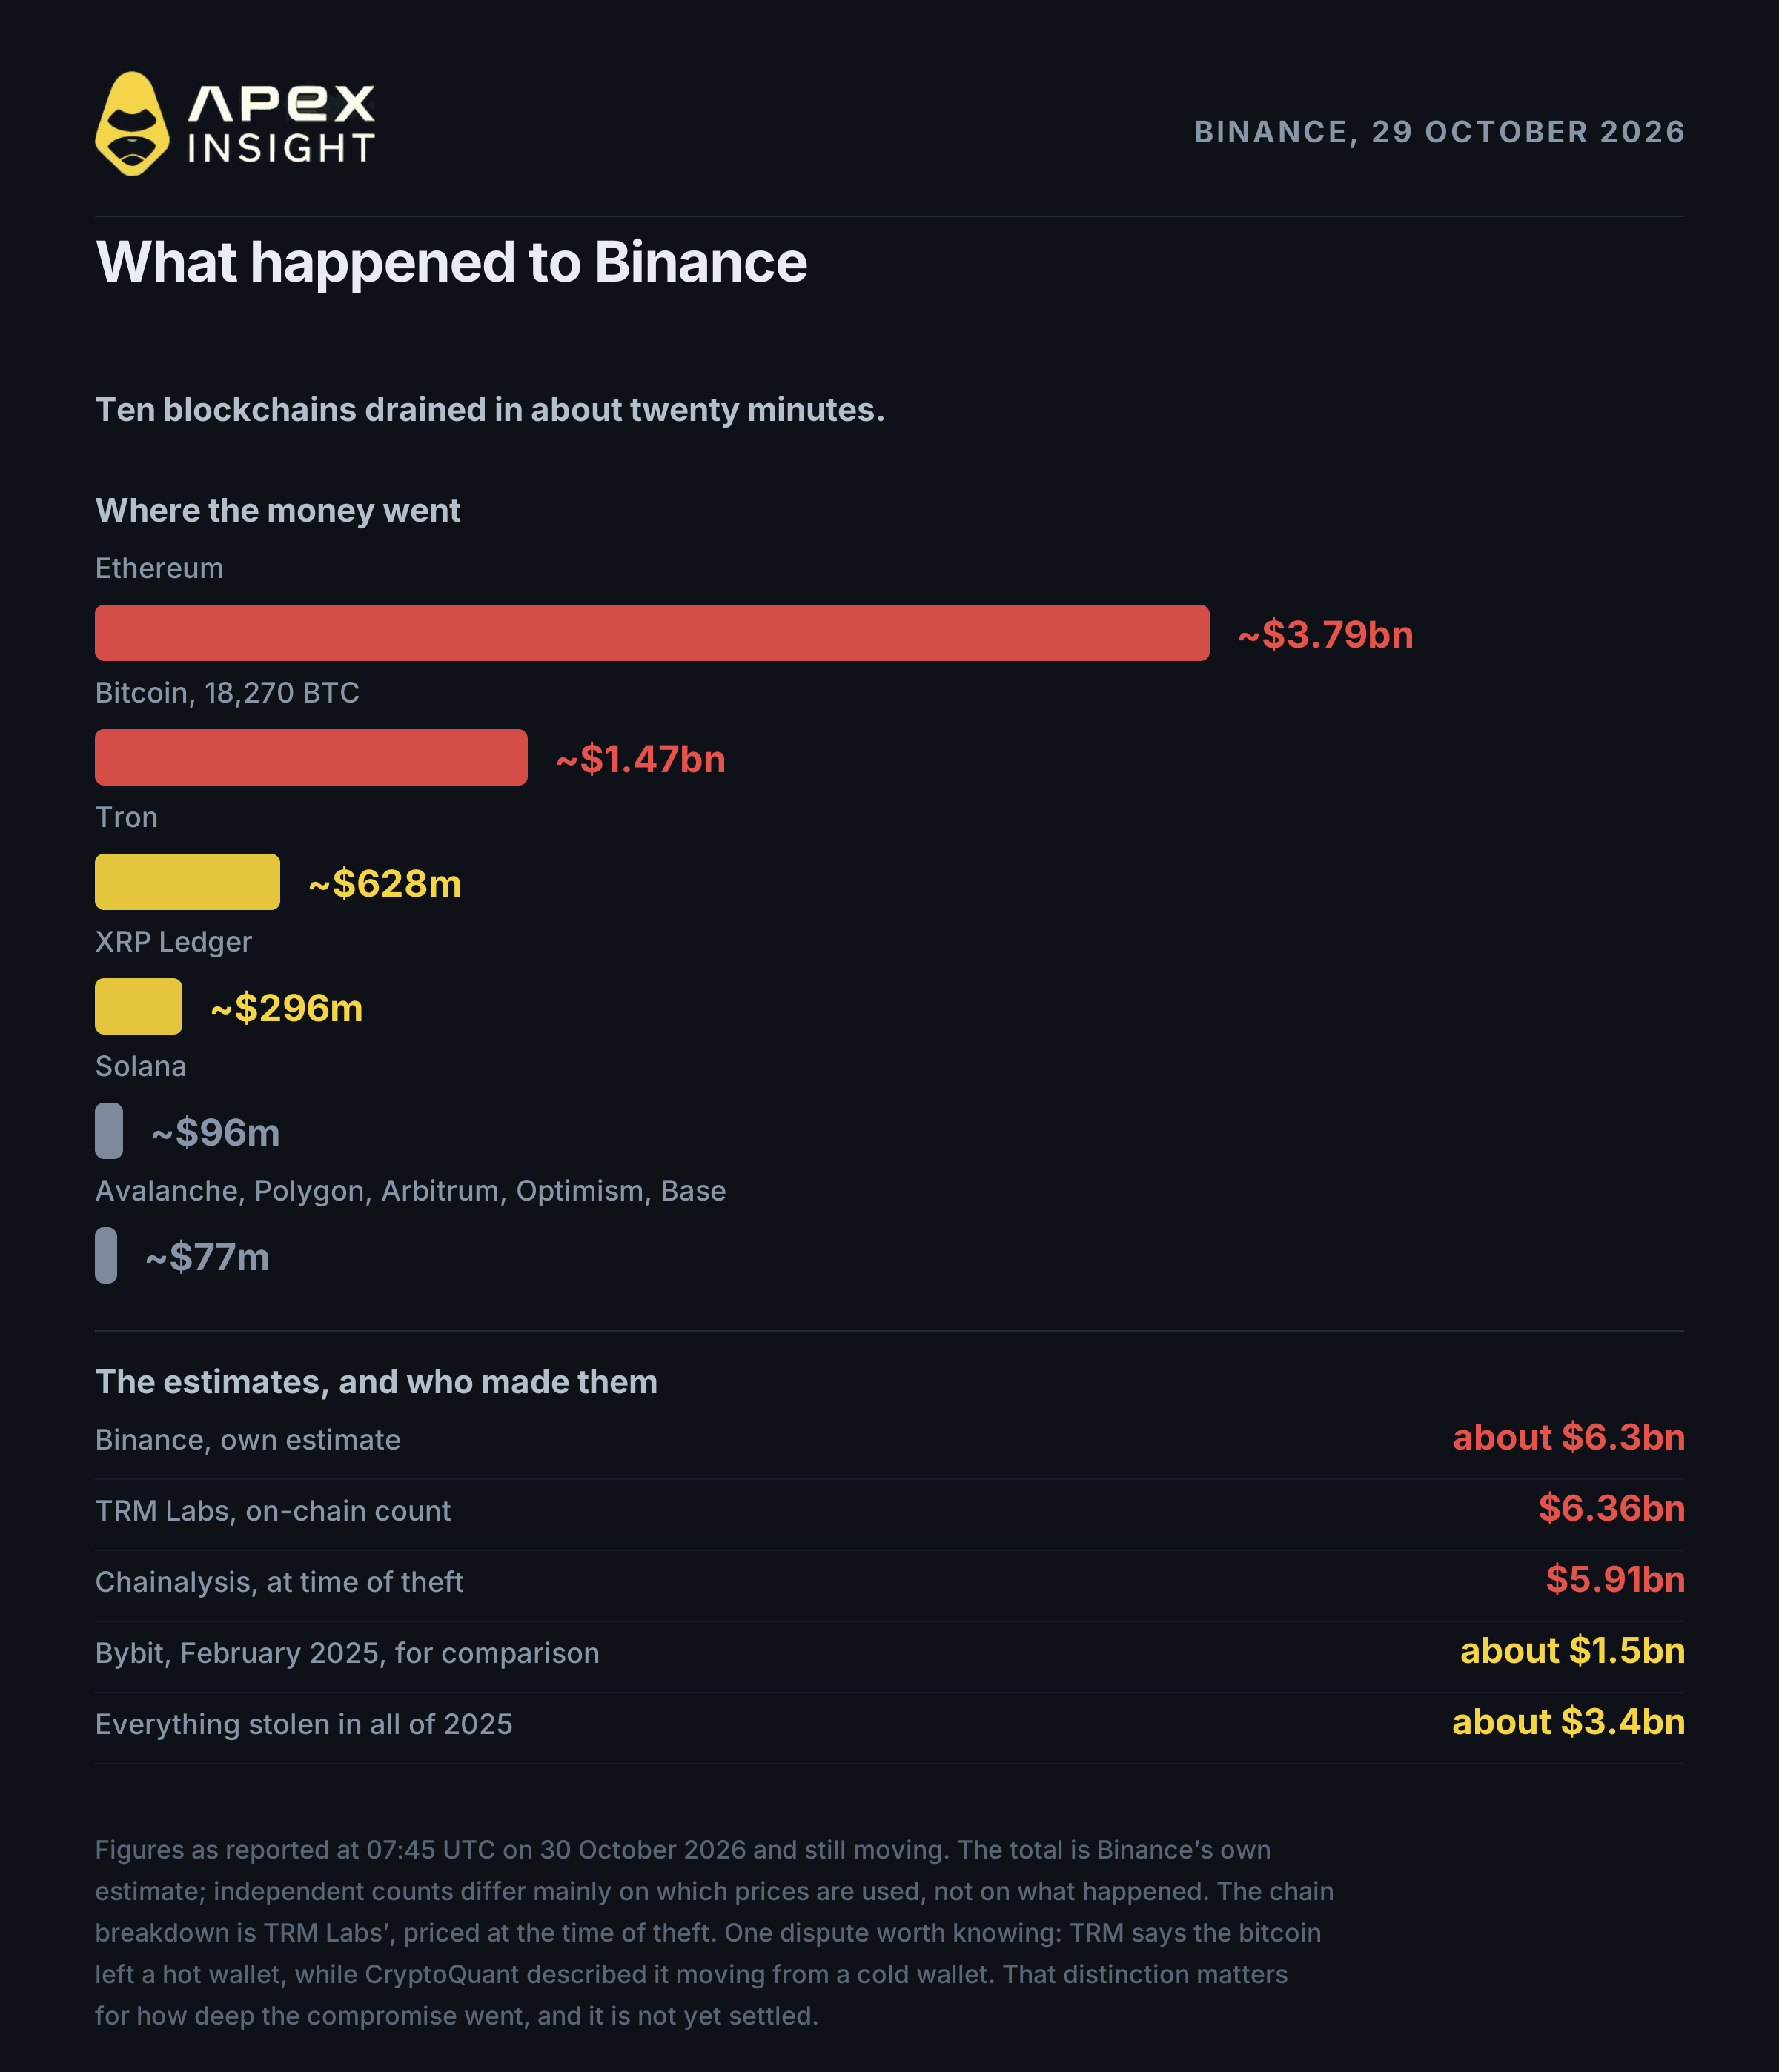
Pada 29 Oktober sekitar 20:05 UTC, lima dompet Binance di XRP Ledger kosong. Dalam 20 menit, hal yang sama terjadi pada Bitcoin, Tron, Solana, dan Optimism. Pada akhir malam, sepuluh blockchain telah dikuras.
Chain | Jumlah yang diambil, menurut TRM Labs |
|---|---|
Ethereum | ~$3,79 miliar |
Bitcoin | ~$1,47 miliar (18.270 BTC) |
Tron | ~$628 juta |
XRP Ledger | ~$296 juta |
Solana | ~$96 juta |
Lainnya | ~$77 juta |
Binance memperkirakan totalnya sekitar $6,3 miliar. TRM Labs menghitung $6,36 miliar secara on-chain, sedangkan Chainalysis menghitung $5,91 miliar.
Hal terpenting: tidak ada kriptografi yang berhasil ditembus. Pernyataan Binance, yang dikutip oleh CNN, menyebut penyelidikan awal mengarah ke laptop seorang insinyur yang memungkinkan penyerang mengakses kontainer layanan dan mengirim transaksi penarikan tanpa izin. Binance mengatakan tidak menemukan bukti kebocoran private key dompet.
Dengan kata lain, penyerang tidak mencuri kunci. Mereka masuk ke tempat kunci tersebut digunakan.
Di Ethereum, mereka memanfaatkan EIP-7702, aturan yang ditambahkan pada 2025 dan memungkinkan dompet menyerahkan kendali kepada smart contract. Penyerang menandatangani 50 izin sekaligus; salah satunya cocok dengan posisi transaksi berikutnya. Dompet lalu menyerahkan kendali kepada kontrak yang dikendalikan penyerang.
EIP-7702 tidak rusak dan bukan penyebabnya. Fitur itu tetap membutuhkan tanda tangan Binance. Pelanggaran sebenarnya adalah kemampuan menghasilkan tanda tangan tersebut.
Dua perusahaan intelijen blockchain dan seorang penyelidik on-chain independen mengaitkan pencurian ini dengan kelompok Korea Utara, meskipun hanya TRM Labs yang menyatakan keyakinan tinggi. Belum ada pemerintah yang mengonfirmasinya.
Sekitar $3 miliar telah dibekukan, terutama oleh Tether dan Circle. Itu kabar baik, tetapi dana yang dibekukan belum tentu sudah dikembalikan.
2. Dibekukan tidak sama dengan dikembalikan
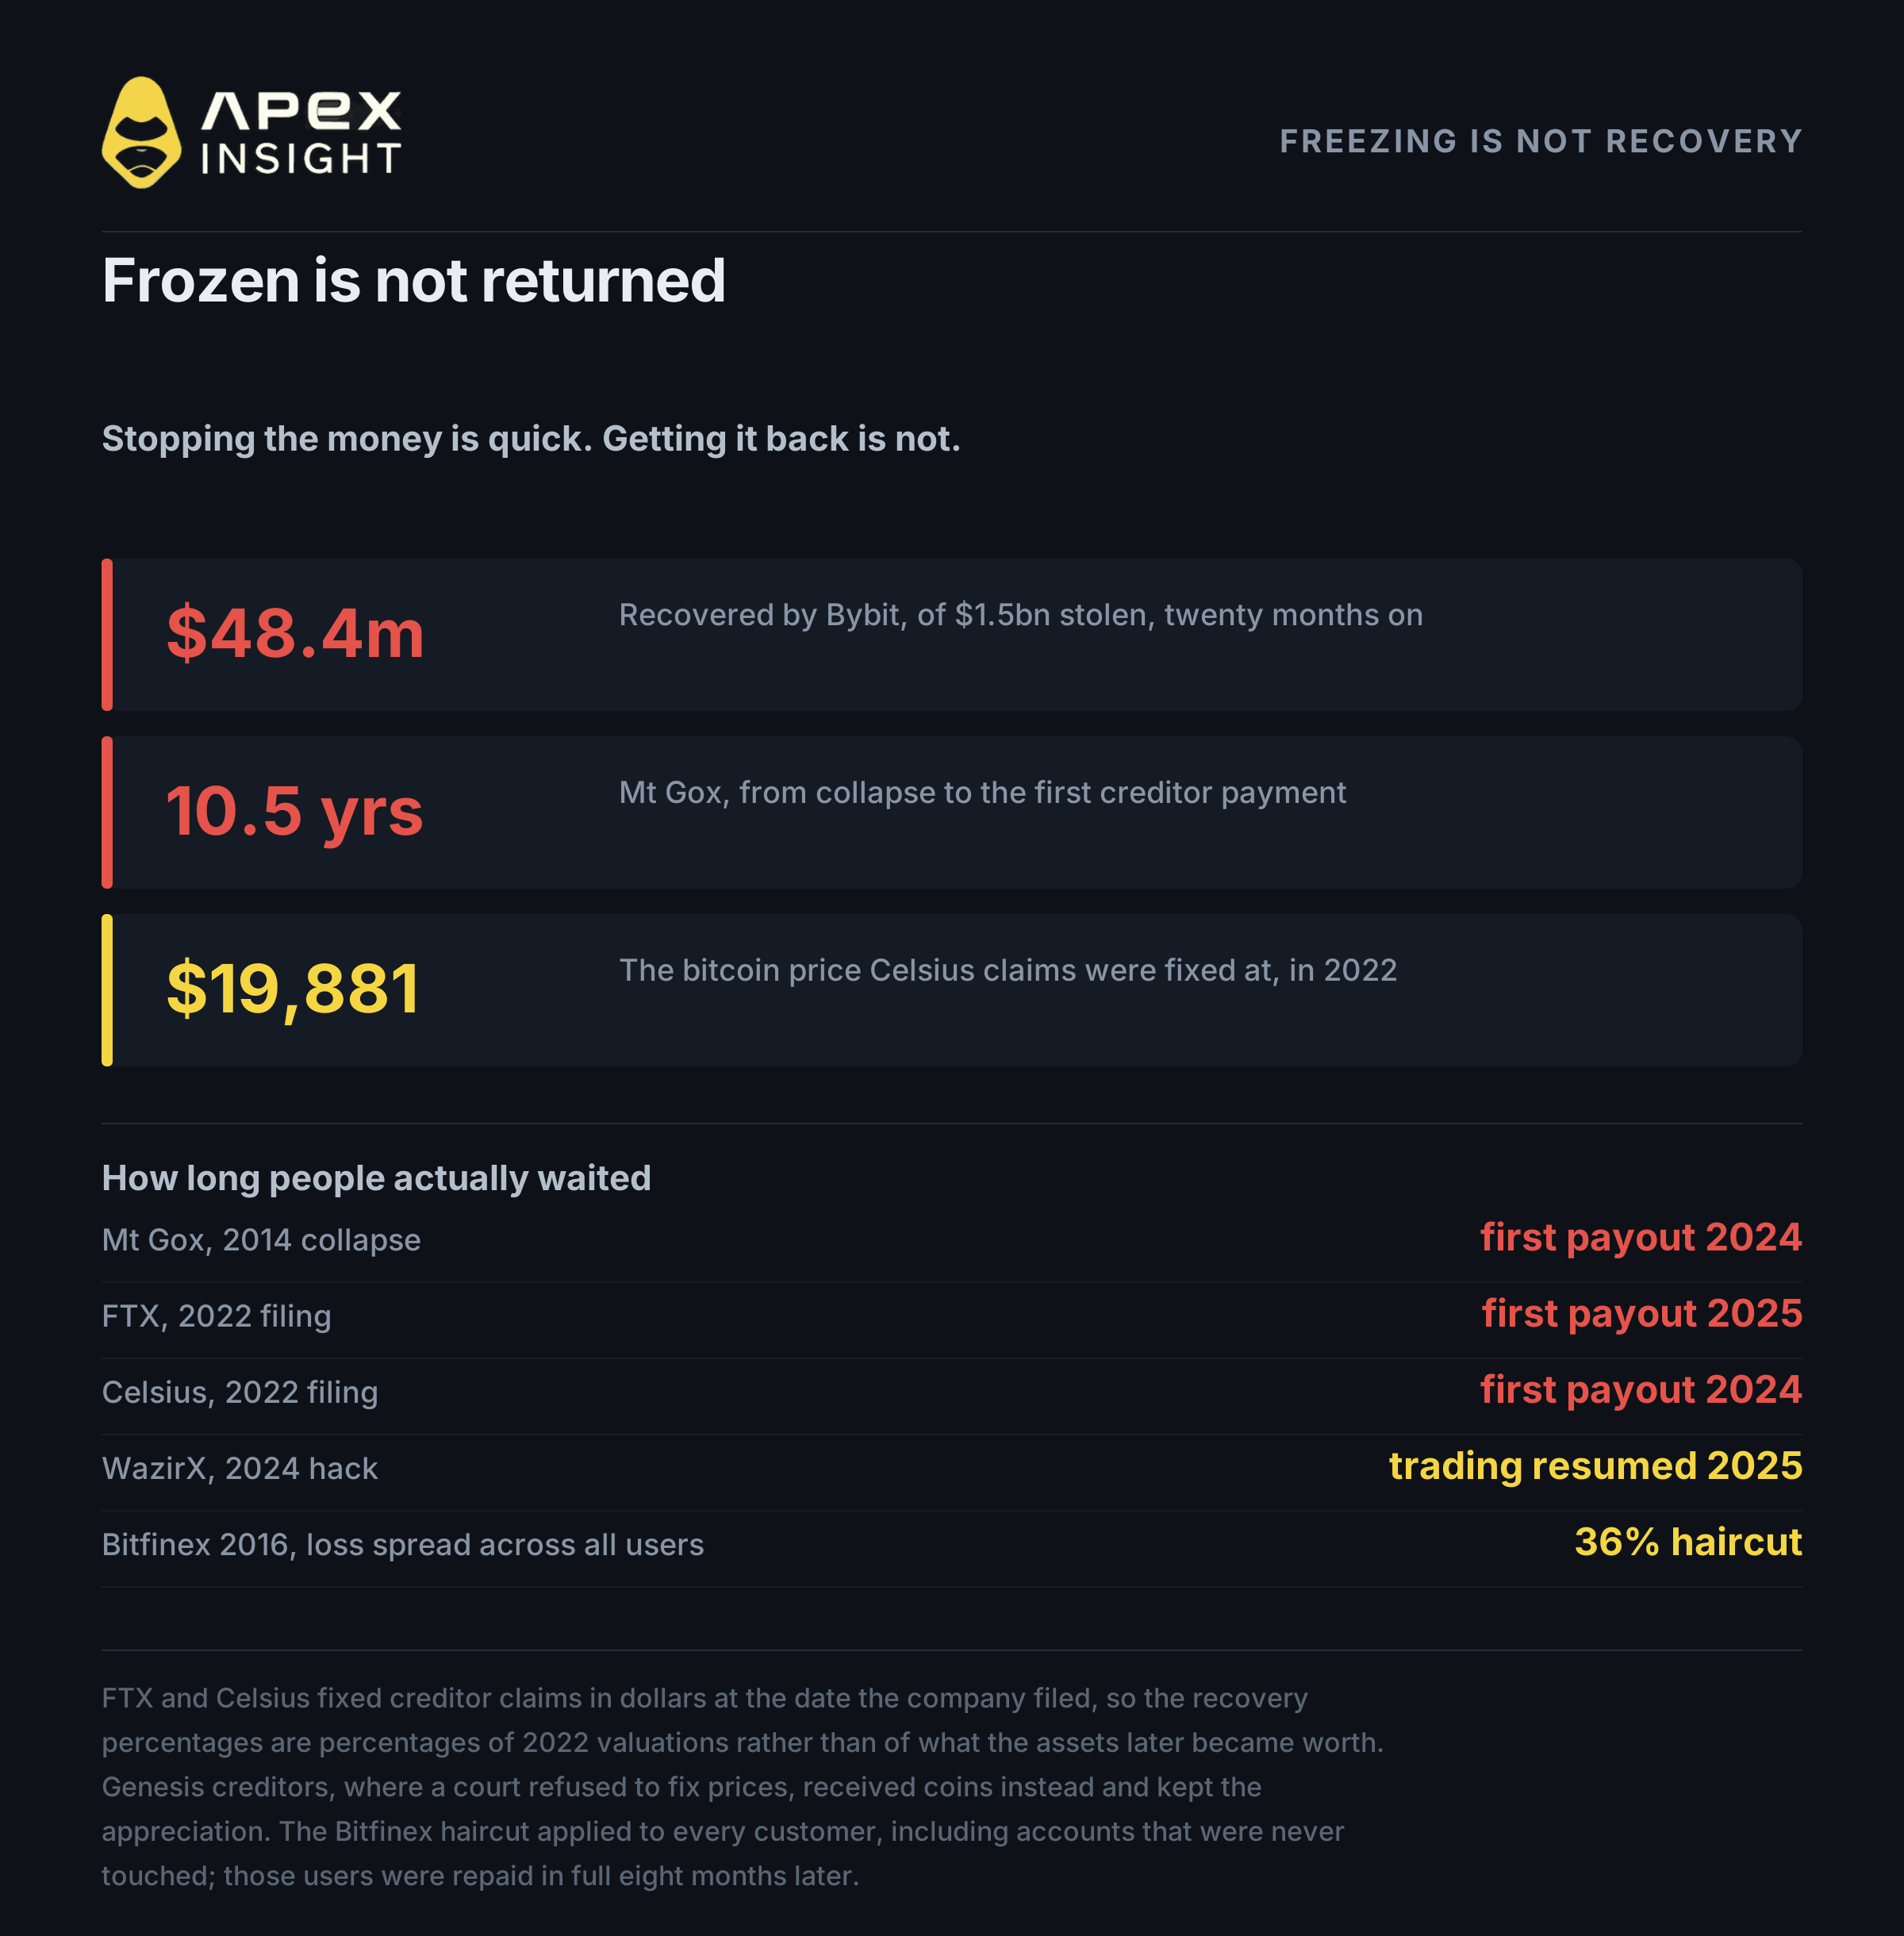
Pembekuan hanya menghentikan perpindahan dana. Mengembalikannya adalah masalah terpisah dan lebih lambat.
Ari Redbord dari TRM Labs menjelaskan kepada CNBC: pembekuan menghentikan dana bergerak, sedangkan pemulihan dilakukan melalui proses hukum. Tidak ada jadwal pemulihan standar.
Angka yang perlu diingat: Bybit baru memulihkan $48,4 juta dari $1,5 miliar yang dicuri setelah 18 bulan.
Kasus | Waktu tunggu | Hasil |
|---|---|---|
Mt Gox, 2014 | Pembayaran pertama Juli 2024, 10,5 tahun | Sebagian kecil koin asli |
FTX, 2022 | Pembayaran pertama Februari 2025, 27 bulan | 96%–120% dari nilai dolar 2022 |
Celsius, 2022 | Pembayaran pertama Januari 2024, 18 bulan | Sekitar 65% |
WazirX, 2024 | Trading dilanjutkan Oktober 2025, 15 bulan | Sekitar 85% aset yang diseimbangkan kembali |
FTX dan Celsius menetapkan klaim berdasarkan nilai dolar pada tanggal pengajuan. Kreditur Celsius dinilai berdasarkan BTC $19.881. Kenaikan harga setelah itu menjadi milik estate, bukan kreditur.
Bursa bukan bank. Tidak ada asuransi simpanan. Binance berjanji menanggung kerugian melalui dana darurat dan uang perusahaan, tetapi dana daruratnya hanya sekitar 15.000 BTC, atau $1,1–$1,2 miliar.
3. Hampir tidak pernah masalahnya adalah kode
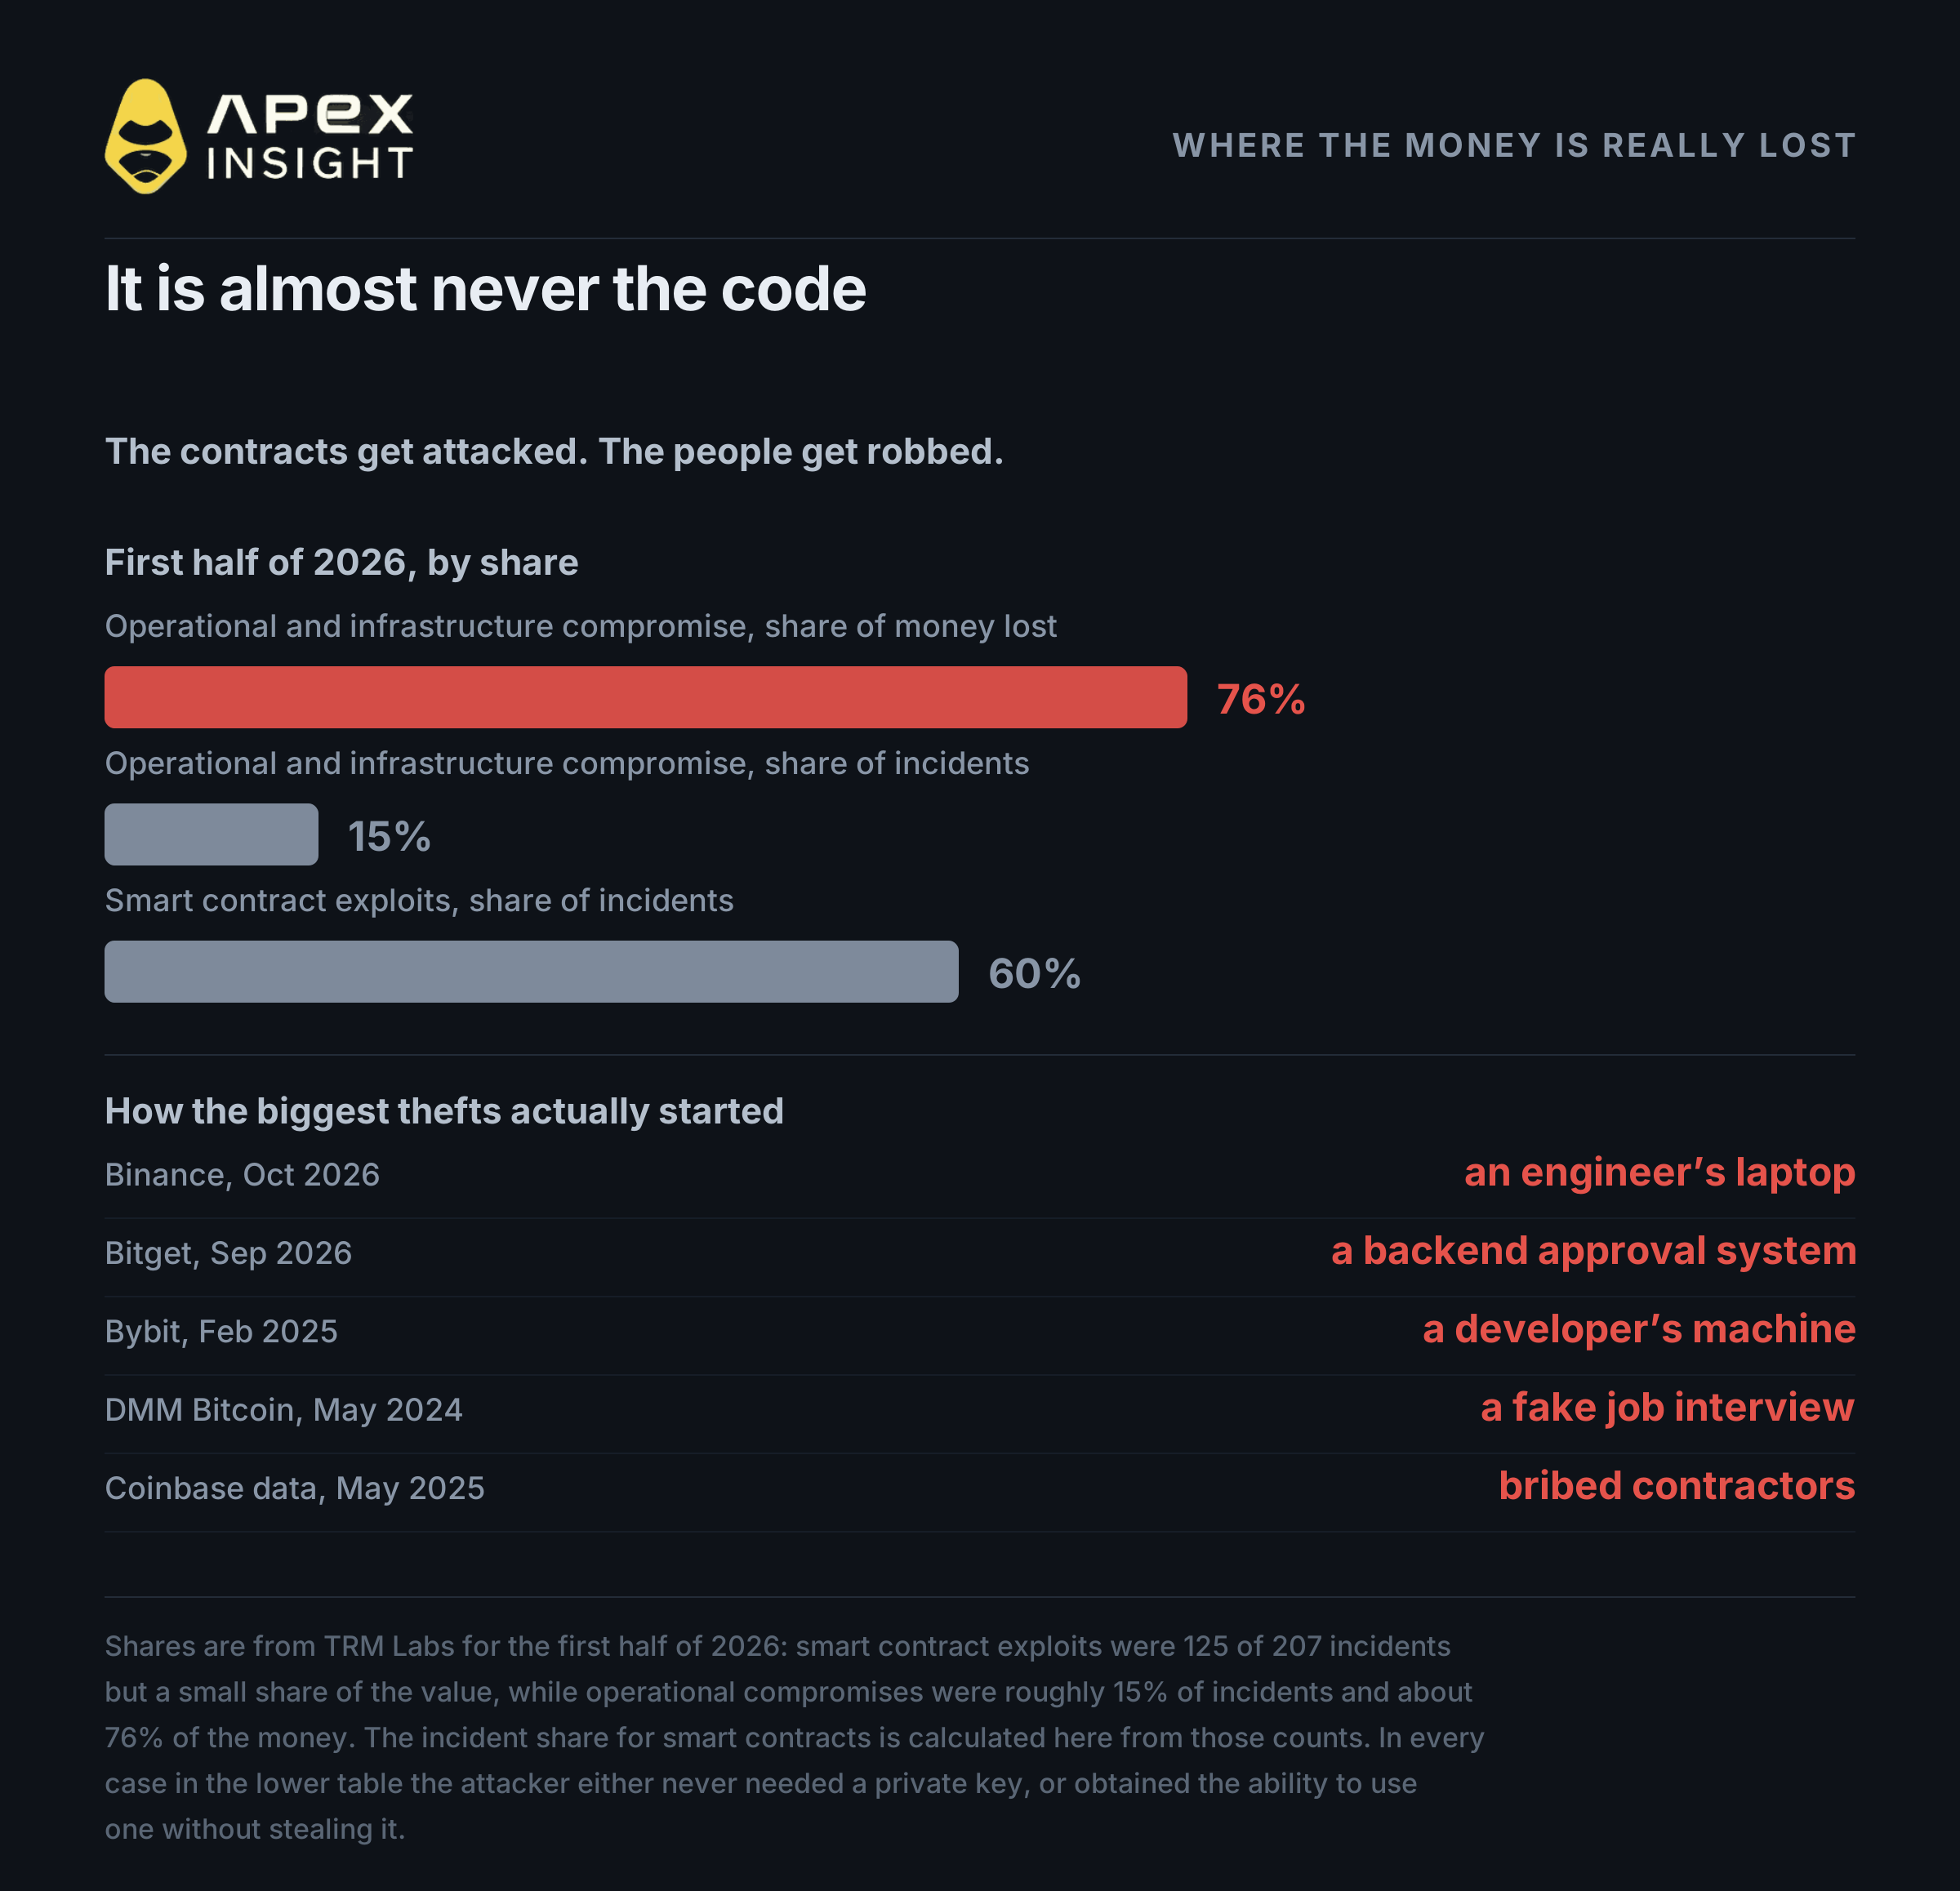
Kebanyakan orang membayangkan peretas mengalahkan enkripsi. Bukan itu yang biasanya terjadi.
Data TRM Labs untuk paruh pertama 2026 menunjukkan:
Kompromi infrastruktur dan operasional: sekitar 15% insiden, sekitar 76% dana
Eksploitasi smart contract: 125 dari 207 insiden, tetapi porsi dana kecil
Kode diserang terus-menerus dan kehilangan relatif sedikit. Orang dan mesin yang menyimpan serta menyetujui kunci diserang lebih jarang, tetapi kehilangan hampir semuanya.
Insiden | Titik masuk |
|---|---|
Binance, Okt 2026, ~$6,3 miliar | Laptop seorang insinyur |
Bitget, Sep 2026, ~$388 juta | Sistem backend yang ditipu untuk menyetujui penarikan |
Bybit, Feb 2025, ~$1,5 miliar | Mesin pengembang penyedia dompet |
DMM Bitcoin, Mei 2024, ~$305 juta | Wawancara kerja palsu di LinkedIn |
Data Coinbase, Mei 2025, 69.461 pengguna | Kontraktor dukungan yang disuap |
Kasus Bybit menunjukkan bahaya blind signing. Penyerang menyusupi mesin pengembang Safe, lalu menyisipkan kode ke situs yang digunakan penanda tangan Bybit. Layar menampilkan transaksi normal, tetapi transaksi sebenarnya mengganti logika dompet dengan milik penyerang. Hardware wallet bekerja sempurna; manusialah yang menyetujui hal yang salah.
Kasus DMM Bitcoin menunjukkan bahwa serangan dapat menunggu berbulan-bulan setelah korban menjalankan "tes coding" palsu. Kampanye perekrut palsu itu masih berlangsung; laporan pemerintah pada September 2026 menyebut lebih dari 30.000 perangkat terinfeksi di lebih dari 100 negara.
4. Tahun ketika hardware wallet gagal
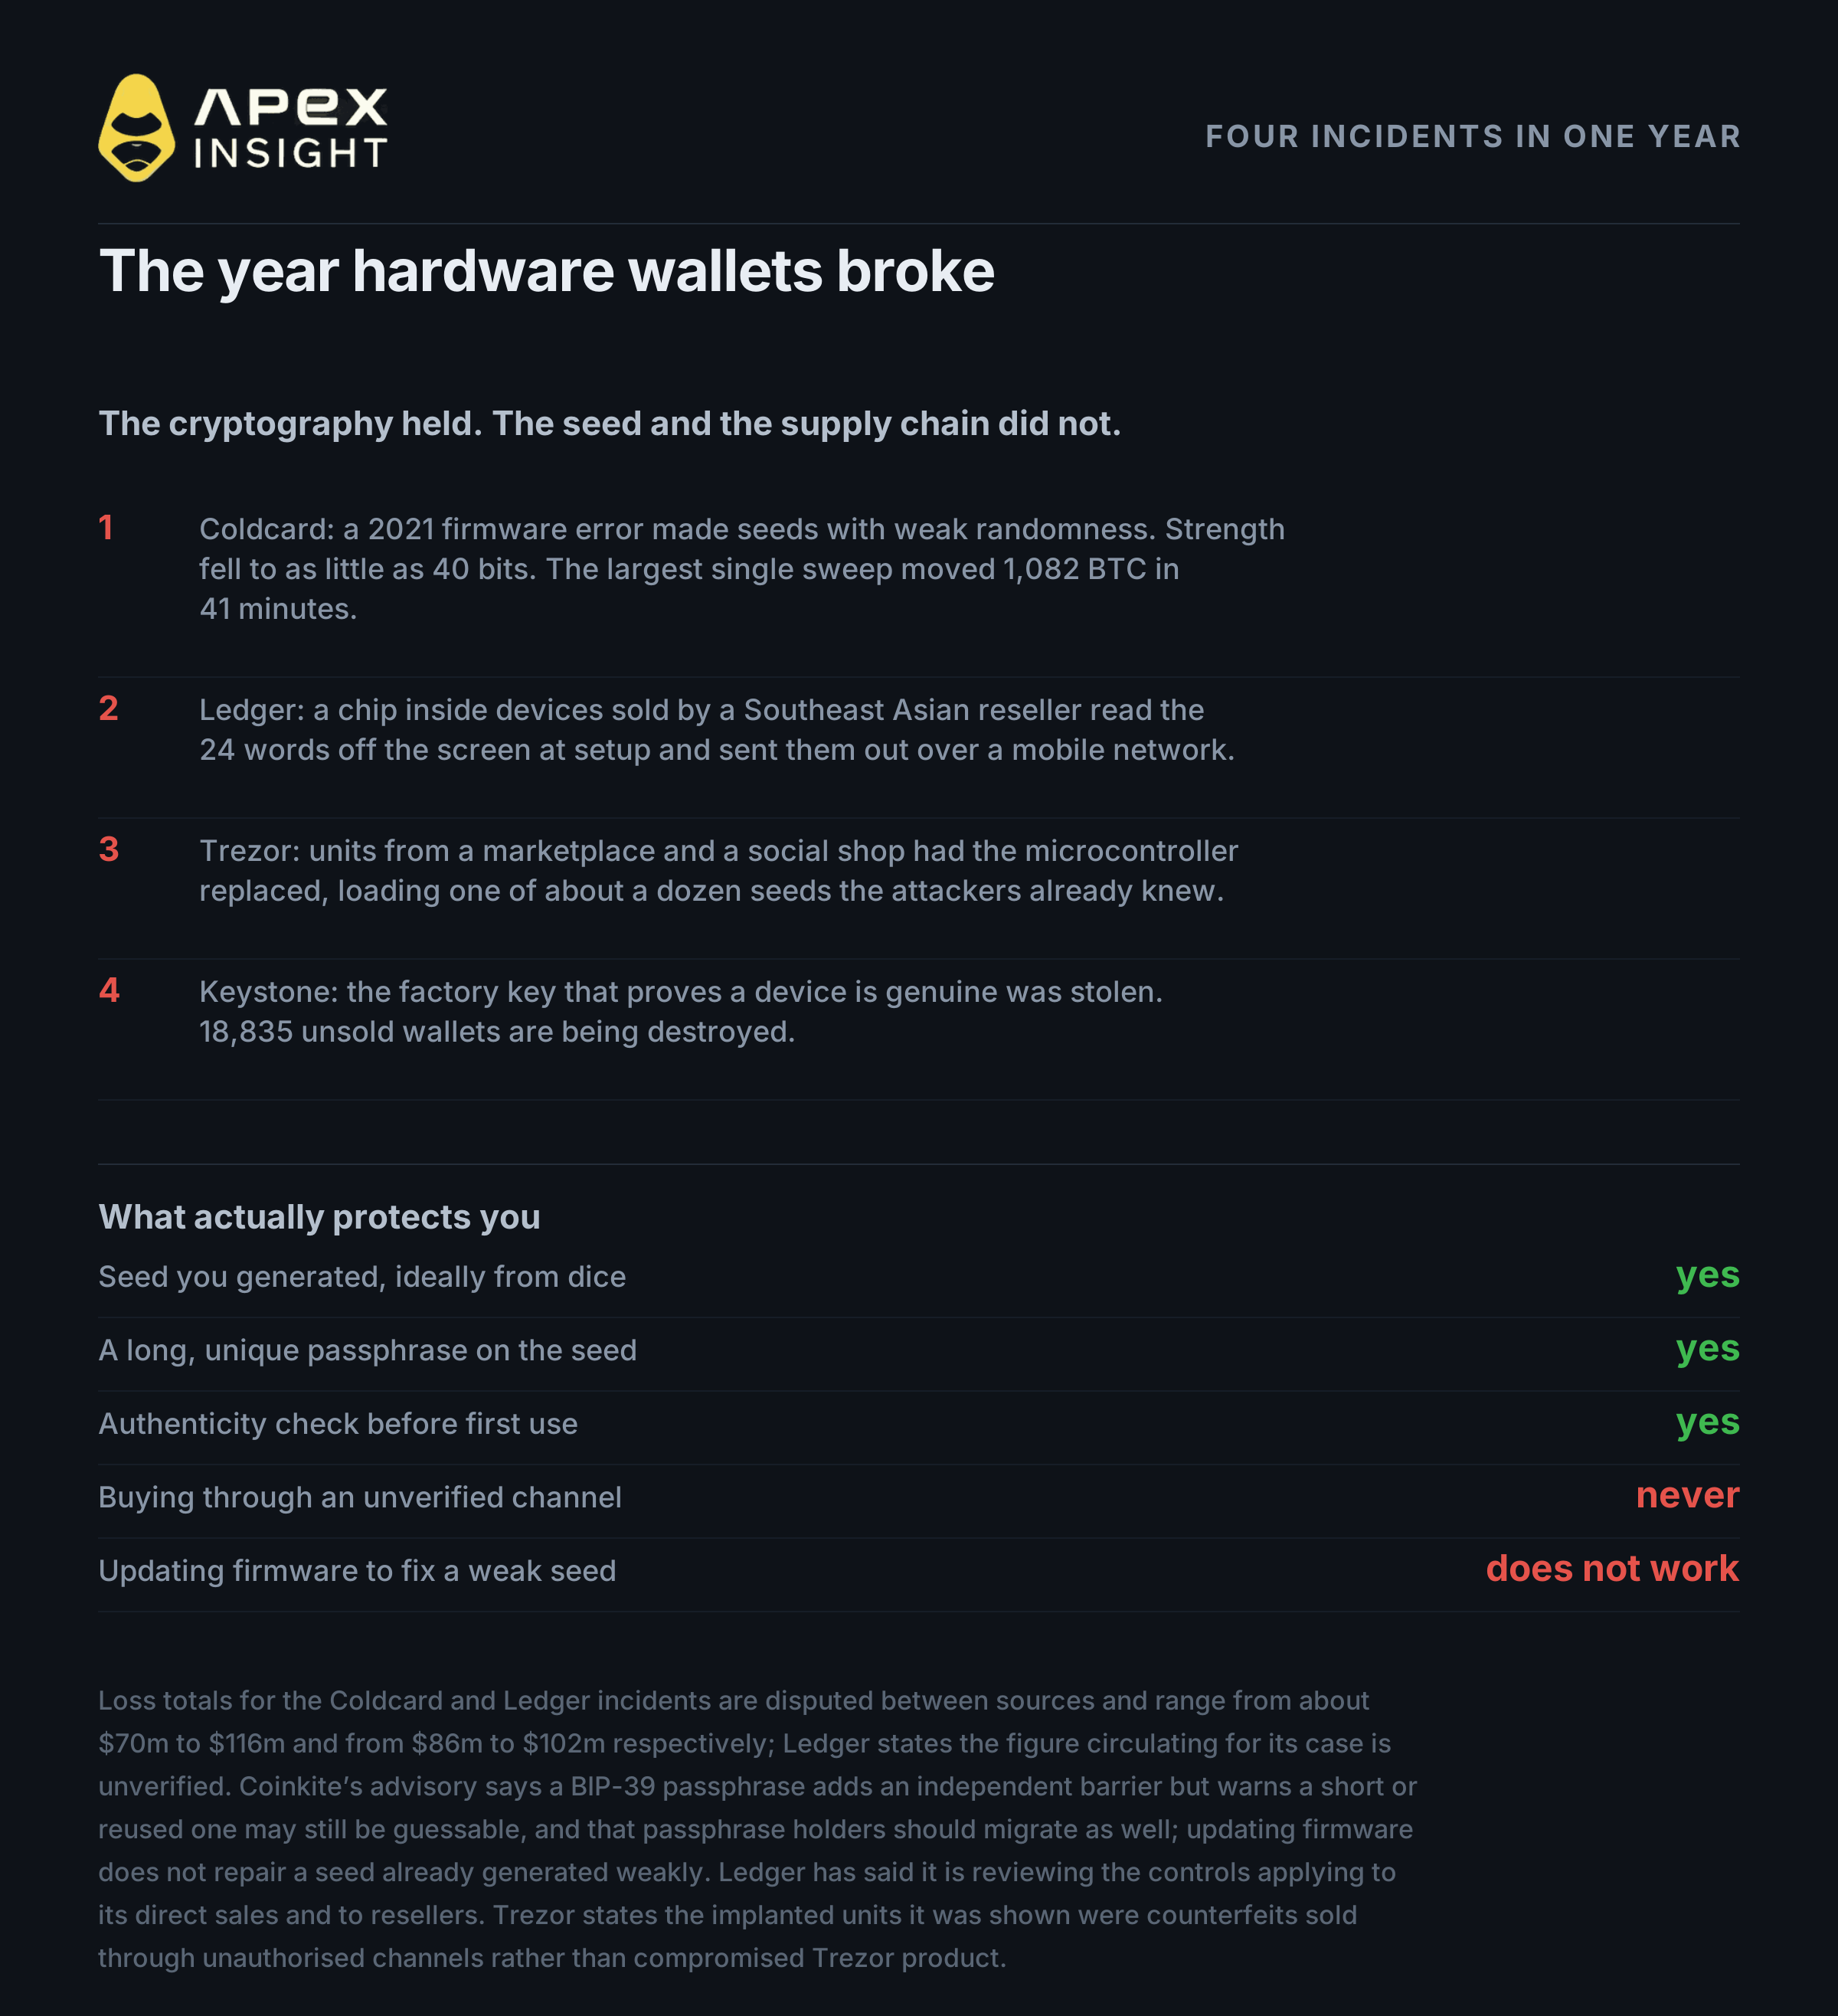
Saran standar selalu: beli hardware wallet dari sumber resmi dan Anda aman. Pada 2026, saran itu tidak lagi cukup.
Coldcard. Kesalahan firmware membuat sebagian perangkat menghasilkan seed phrase dengan keacakan perangkat lunak yang lemah. Keamanannya turun hingga 40 bit; serangan terbesar memindahkan 1.082 BTC dalam 41 menit. Memperbarui firmware tidak memperbaiki seed lama—Anda harus membuat seed baru dan memindahkan koin.
Ledger. Ledger mengonfirmasi adanya implan fisik di dalam perangkat yang dijual CryptoBilis. Chip tersebut membaca 24 kata saat pengaturan dan mengirimkannya melalui jaringan seluler.
Trezor. Perangkat palsu yang dibeli melalui Facebook Marketplace dan TikTok Shop menggunakan firmware yang hanya menghasilkan sekitar selusin seed yang telah diketahui penyerang.
Keystone. Penyerang mencuri data pembeli dan kunci autentikasi perangkat yang ditanam di pabrik dan tidak dapat diubah. Keystone memusnahkan 18.835 perangkat yang belum terjual.
Kriptografi tetap bertahan. Yang gagal adalah seed saat dibuat atau ditampilkan, serta jalur distribusi perangkat.
Buat seed sendiri di perangkat dan tambahkan passphrase. Buat passphrase panjang dan unik.
Verifikasi perangkat sebelum menyimpan dana. Waspadai perangkat yang sudah dikonfigurasi.
Jangan pernah mengetik seed phrase di mana pun. Perusahaan resmi tidak akan memintanya.
Simpan jumlah kecil terlebih dahulu di dompet baru. Amati sebelum memindahkan semuanya.
5. Saat data Anda bocor, risikonya menjadi fisik
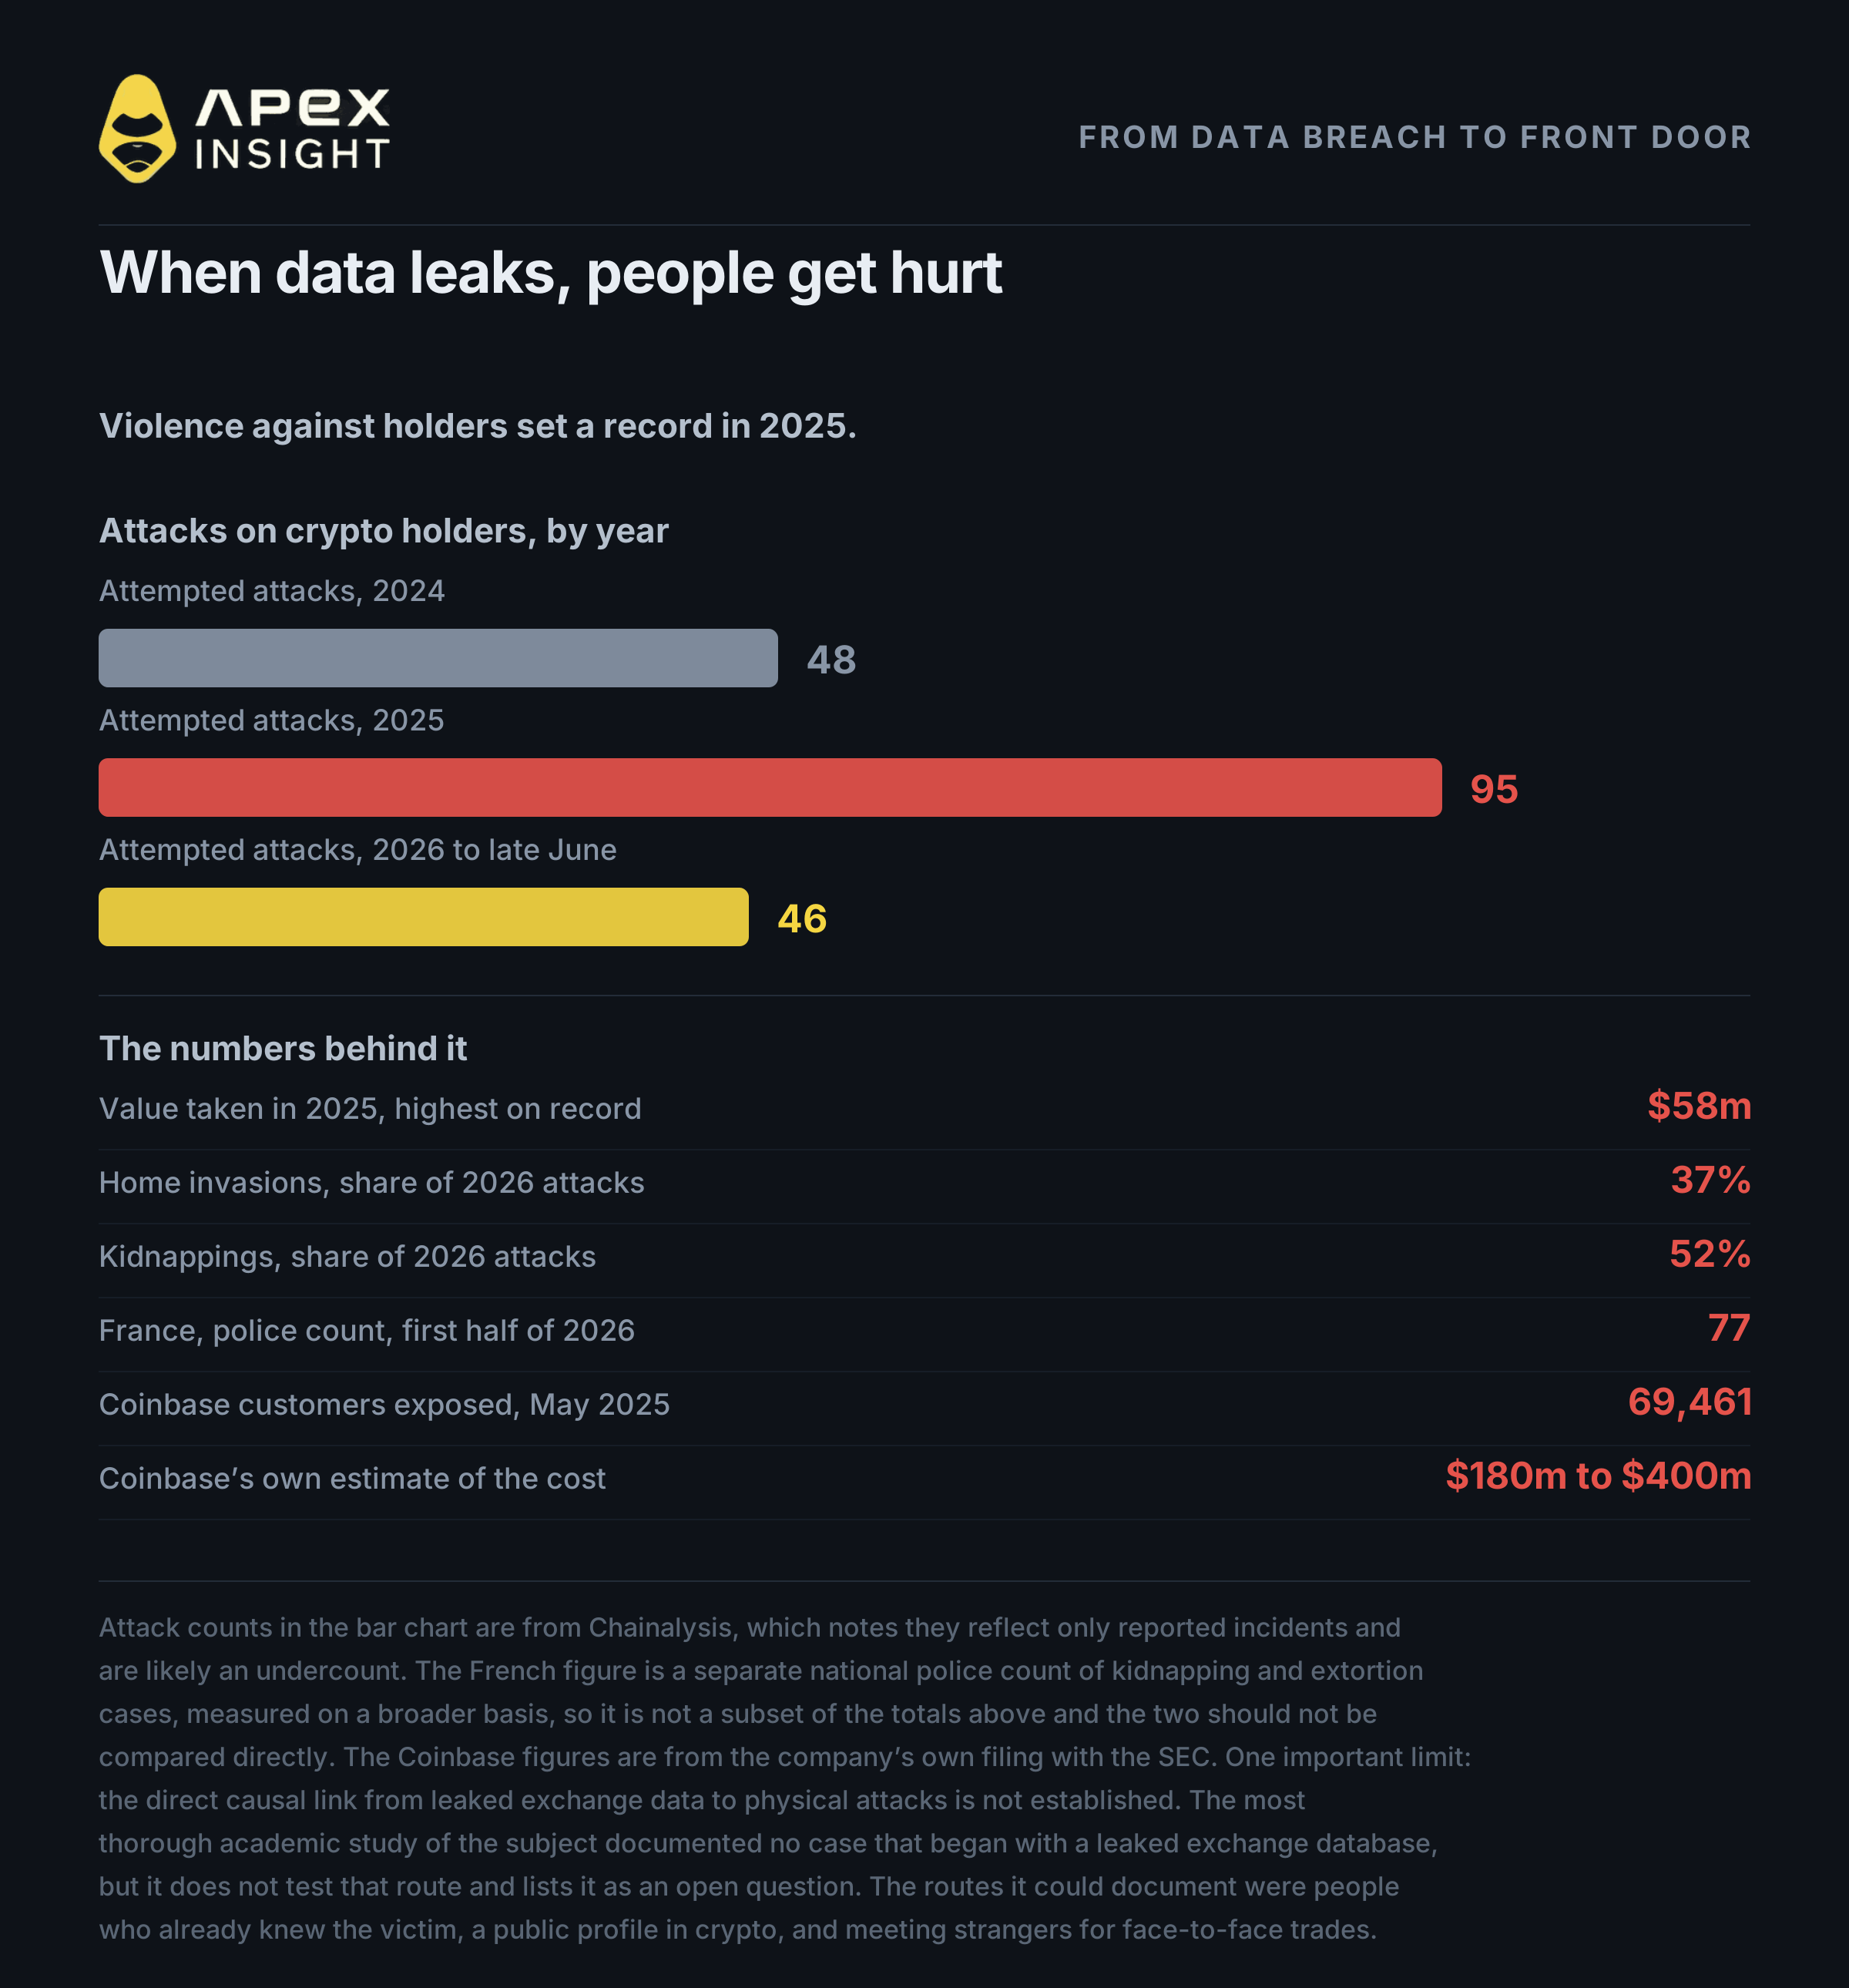
Bursa menyimpan dokumen identitas, alamat rumah, dan catatan jumlah aset Anda. Saat data itu bocor, bahayanya tidak lagi hanya finansial.
Coinbase, Mei 2025. Kontraktor dukungan disuap dan data yang diambil mencakup nama, alamat, nomor telepon, sebagian nomor identitas, gambar paspor dan SIM, serta snapshot saldo akun. Jumlah pengguna terdampak mencapai 69.461.
Menurut Chainalysis, serangan kekerasan terhadap pemilik kripto meningkat:
Tahun | Serangan | Nilai yang diambil |
|---|---|---|
2024 | 48 | Tidak dipublikasikan |
2025 | 95 | $58 juta, tertinggi yang tercatat |
2026 hingga akhir Juni | 46 | Lebih dari $30 juta |
Di Prancis, otoritas mencatat 77 kasus penculikan dan pemerasan terkait kripto pada paruh pertama 2026. Namun, hubungan langsung antara data bursa yang bocor dan serangan tersebut belum terbukti. Risiko yang terbukti lebih sederhana: jangan memberi tahu orang berapa banyak kripto yang Anda miliki, jangan bertemu orang asing untuk menukar uang tunai, dan perhatikan informasi di profil publik Anda.
6. Pengaturan yang membatasi kerugian
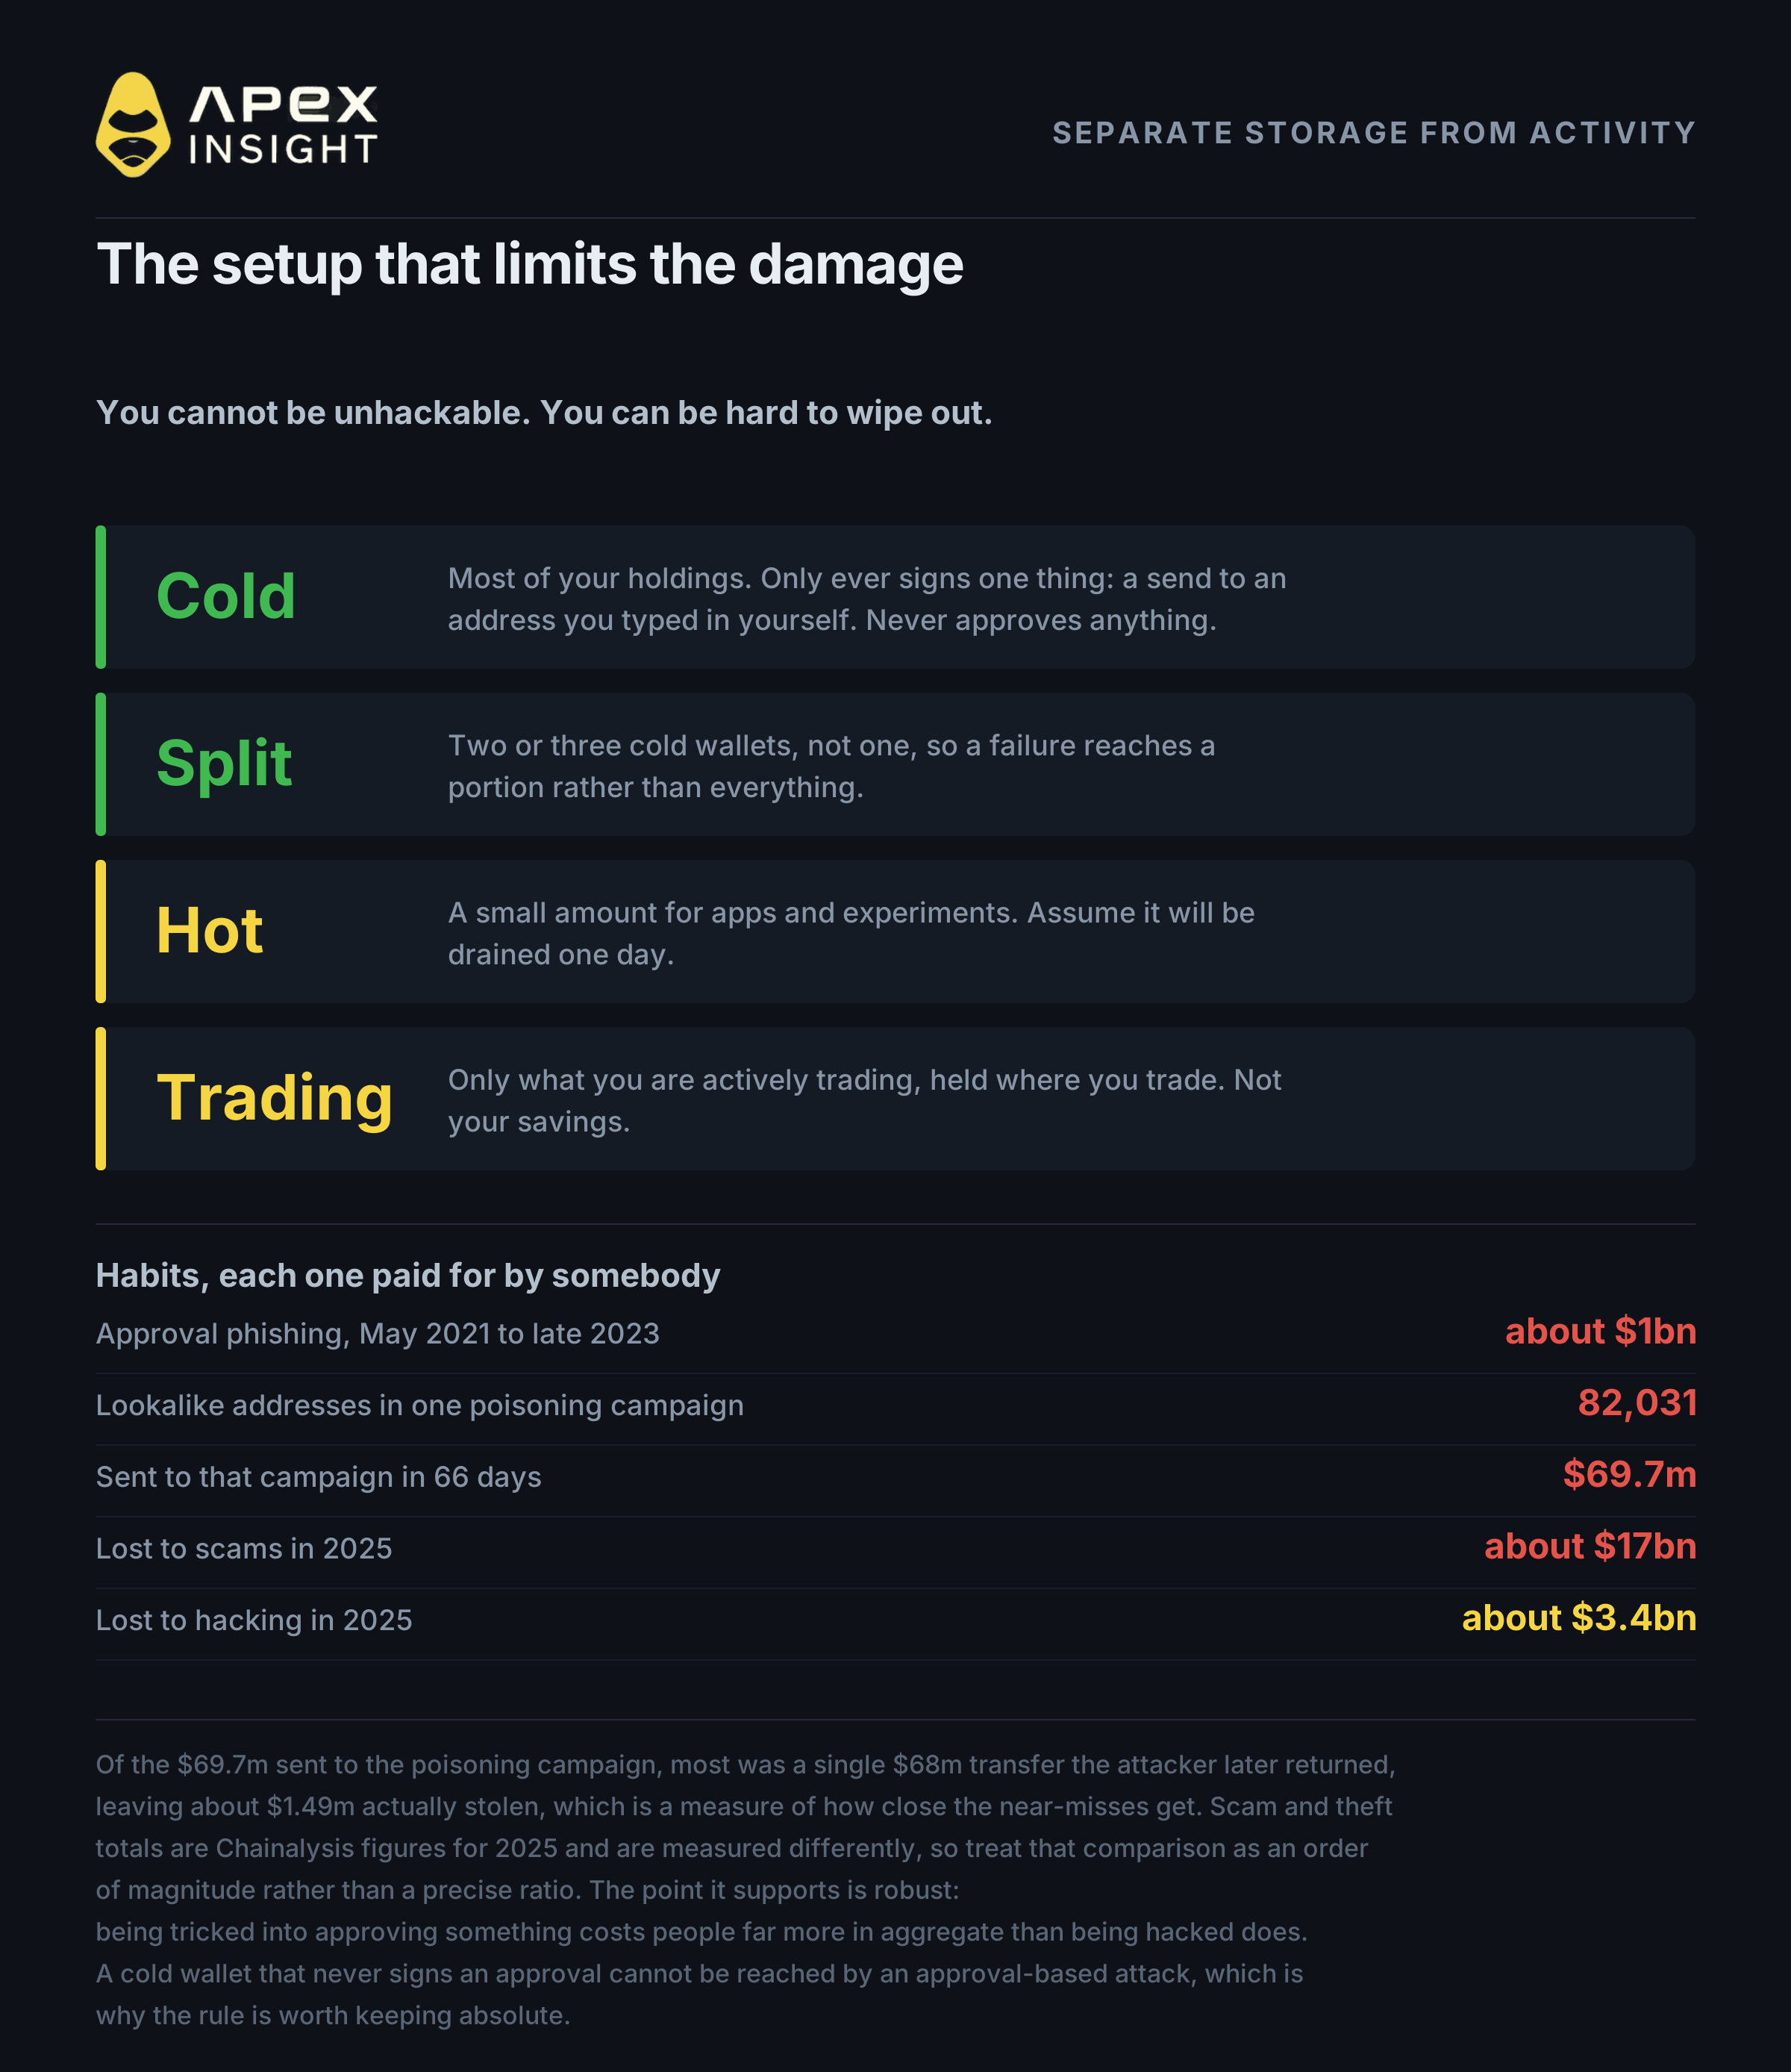
Anda tidak dapat membuat diri sepenuhnya kebal peretasan. Anda dapat memastikan satu kegagalan tidak mengambil semuanya.
Pisahkan penyimpanan dari aktivitas.
Penyimpanan dingin. Simpan sebagian besar aset di hardware wallet dengan seed buatan sendiri dan passphrase. Aturannya: satu-satunya hal yang ditandatangani adalah pengiriman ke alamat yang Anda masukkan sendiri. Jangan gunakan untuk menyetujui smart contract atau terhubung ke situs.
Gunakan beberapa dompet dingin. Dua atau tiga dompet membatasi kerugian pada sebagian aset.
Dompet panas. Gunakan dompet terpisah dengan dana kecil untuk aplikasi dan eksperimen. Anggap dompet itu suatu hari akan terkuras.
Modal trading. Simpan hanya dana yang sedang diperdagangkan di tempat trading.
Jangan pernah mengetik seed phrase di mana pun.
Periksa approval. Approval phishing mengambil sekitar $1 miliar antara Mei 2021 dan akhir 2023.
Periksa seluruh alamat, bukan hanya bagian awal dan akhir. Address poisoning telah mengirim korban ke alamat palsu.
Anggap tawaran pekerjaan sebagai serangan. Jangan menjalankan kode dari perekrut.
Perlambat diri ketika sesuatu terasa mendesak.
Pada 2025, $17 miliar hilang akibat penipuan, dibandingkan sekitar $3,4 miliar akibat peretasan.
7. Keunggulan DEX: tidak ada yang dapat membekukan penarikan Anda
Ketika trading, pihak lain biasanya memegang dana Anda. Risiko kustodi bukan hanya risiko pencurian, tetapi juga risiko tidak dapat keluar.
Bursa terdesentralisasi mengubah pengaturan ini. Anda memegang kunci sendiri, dana tidak berada di akun perusahaan, dan tidak ada DEX yang dapat menangguhkan penarikan seperti Binance.
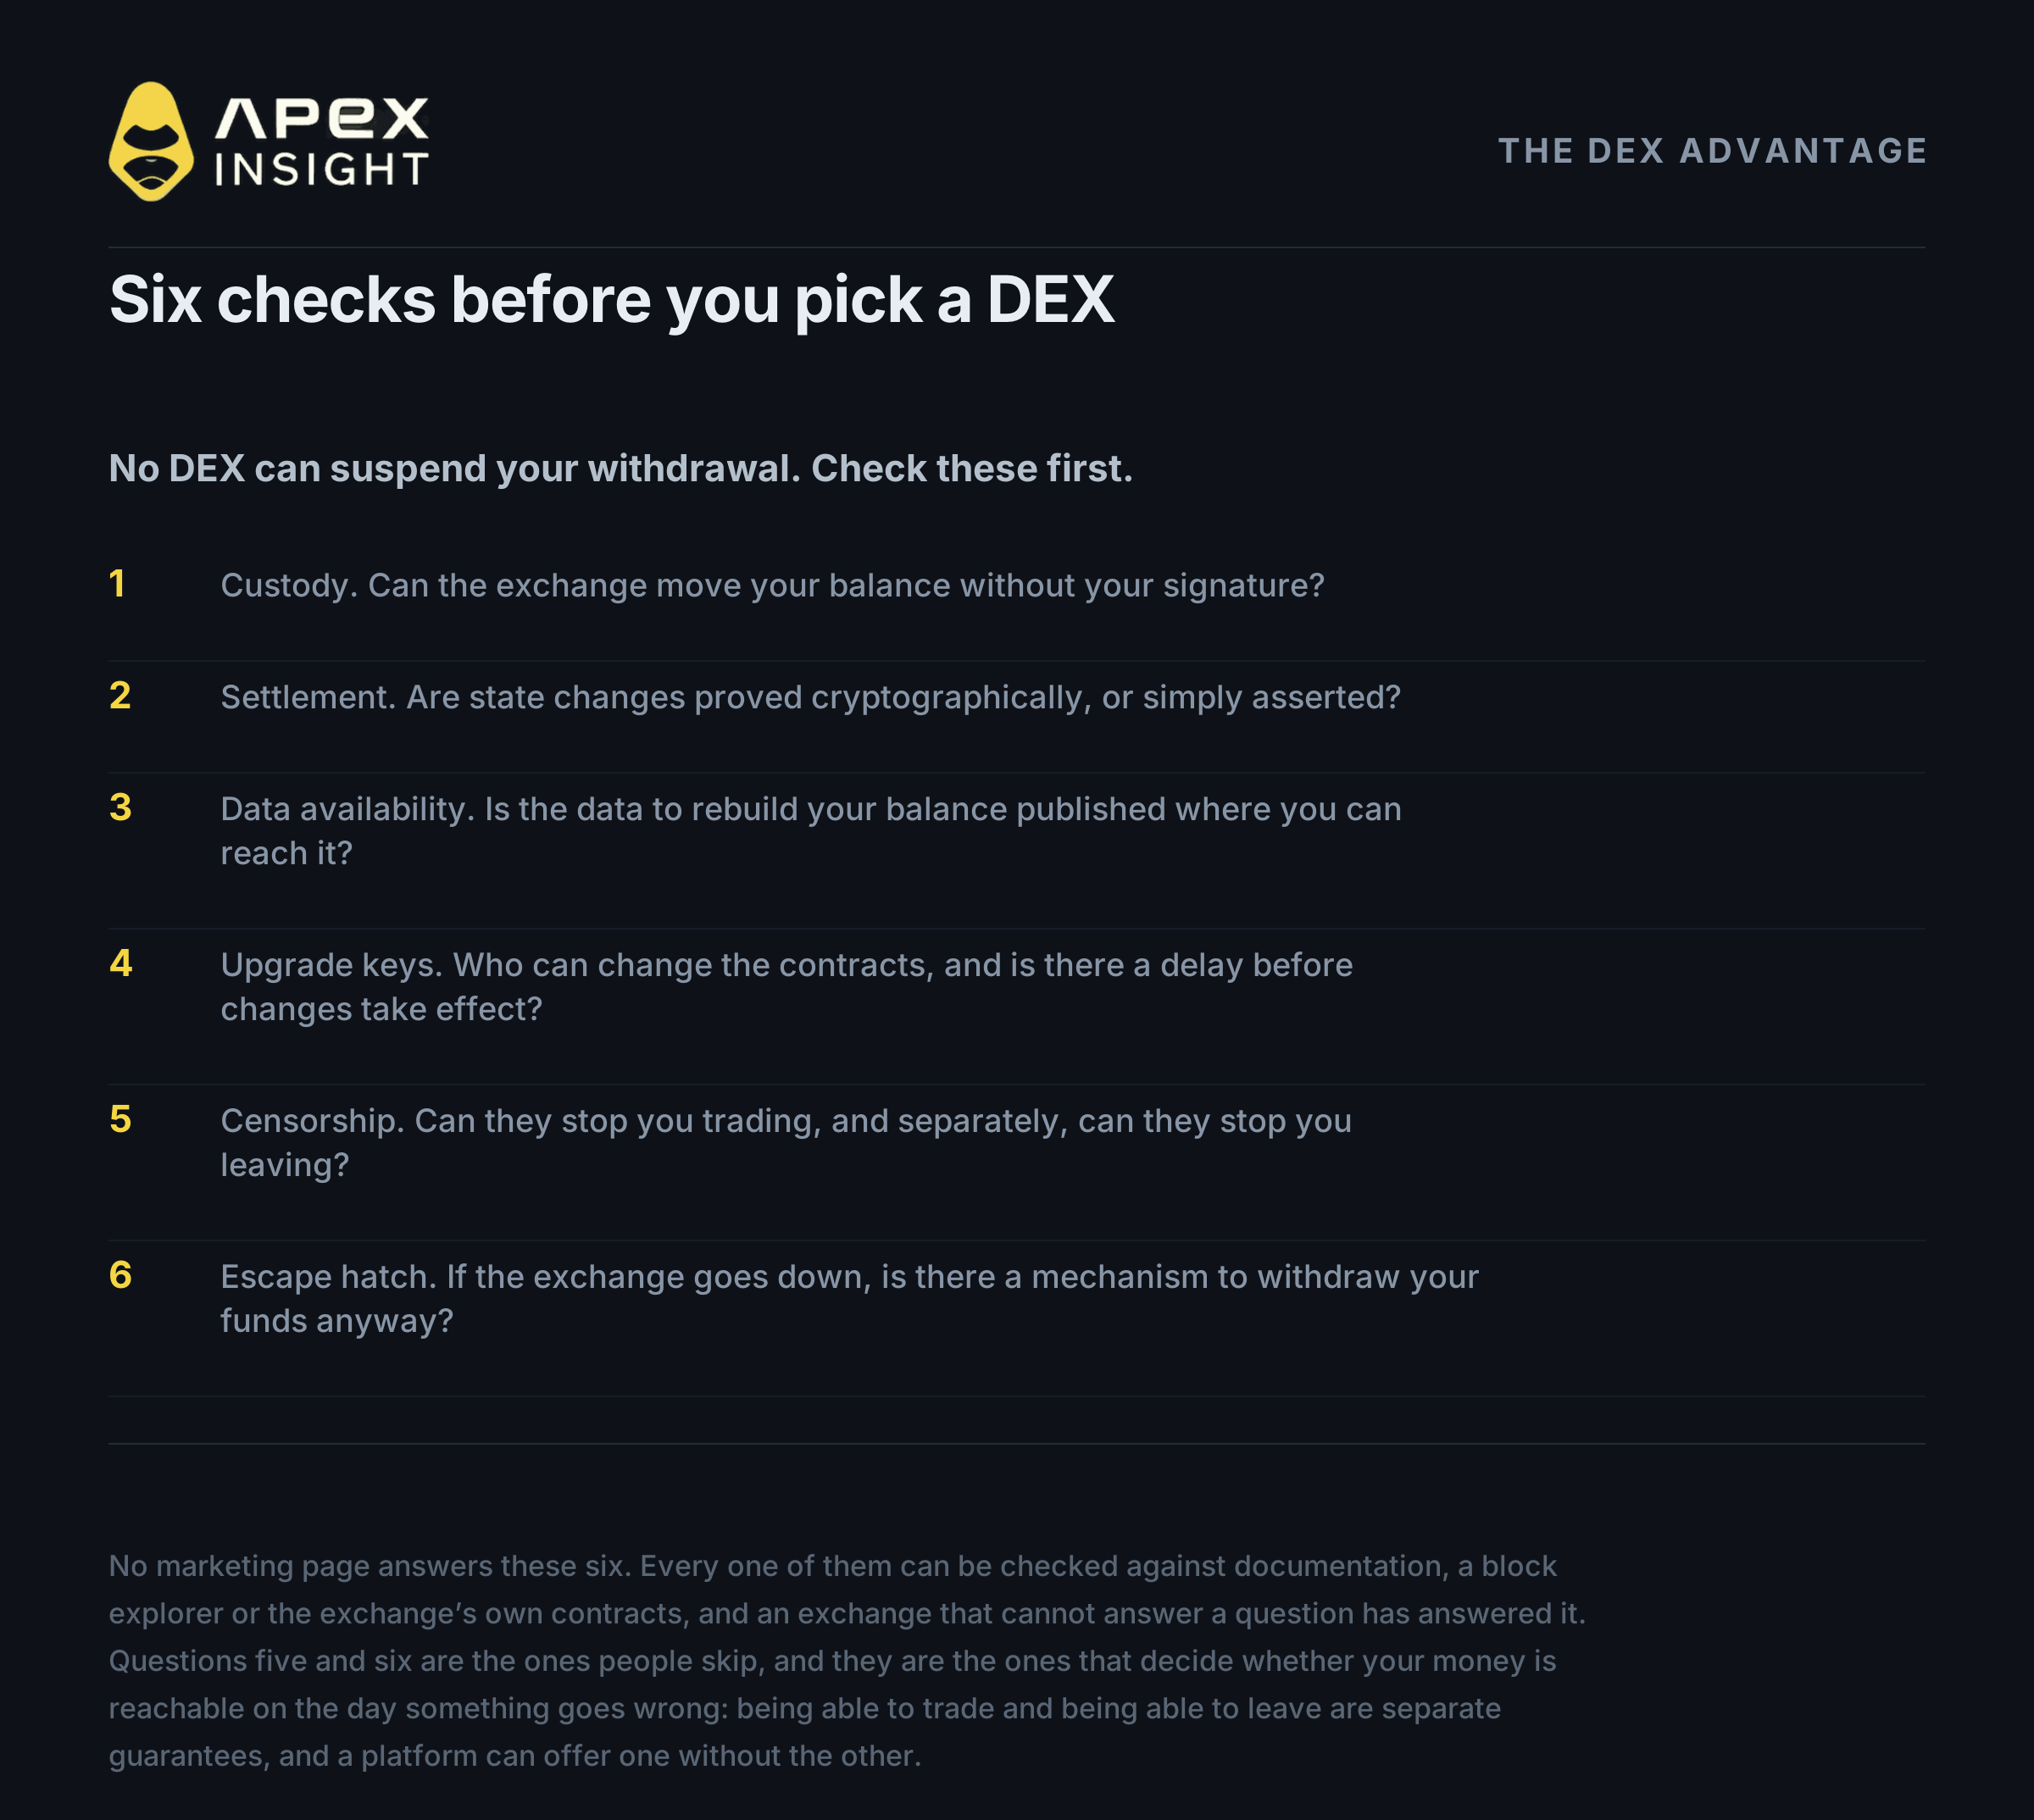
Enam pemeriksaan sebelum memilih DEX:
Kustodi. Apakah bursa dapat memindahkan saldo tanpa tanda tangan Anda?
Penyelesaian. Apakah perubahan keadaan dibuktikan secara kriptografis?
Ketersediaan data. Apakah data untuk membangun kembali saldo dipublikasikan?
Kunci upgrade. Siapa yang dapat mengubah kontrak, dan apakah ada jeda waktu?
Sensor. Apakah mereka dapat menghentikan Anda trading dan apakah mereka dapat menghentikan Anda keluar?
Jalur keluar. Jika bursa berhenti atau menolak memproses Anda, apakah ada mekanisme untuk menarik dana?
Hyperliquid menempatkan seluruh order book secara on-chain. Semua order, pembatalan, dan eksekusi disepakati validator. Konsekuensinya, ukuran posisi, harga masuk, leverage, profit belum terealisasi, dan harga likuidasi bersifat publik.
ApeX Omni menyimpan order book off-chain dan membuktikan hasilnya on-chain. Dana berada di smart contract zkLink, bukan dompet ApeX. Perdagangan diselesaikan dengan zero-knowledge validity proofs dan posisi tetap privat.
Tersedia juga jalur forced withdrawal. Anda dapat mengirim permintaan langsung ke kontrak di base chain tanpa melalui ApeX. Jalur ini melindungi collateral, bukan posisi terbuka, dan belum diperlukan dalam produksi. Ini mencegah dana terjebak, tetapi tidak mencegah likuidasi.
Tidak ada satu desain yang selalu paling aman. Pilih berdasarkan risiko yang paling Anda pedulikan dan lakukan enam pemeriksaan yang sama.
Race to the Top 50 masih berlangsung
ApeX mengadakan kompetisi trading hingga 5 November, 10:00 UTC, dengan kumpulan hadiah hingga 10.000 USDT untuk peserta sampai peringkat ke-50.
Hadiah dibuka bertahap berdasarkan volume kampanye dan mencapai 10.000 USDT pada volume 100.000.000 USDT. Skor terdiri dari volume trading, persentase profit terealisasi, setoran bersih, dan referral. Syaratnya adalah mendaftar melalui halaman kampanye, memiliki minimal 100 USDT di akun perpetual futures, volume yang memenuhi syarat minimal 10.000 USDT, dan masuk Top 50.
Aturan lengkap dan tabel hadiah tersedia di pengumuman Race to the Top 50.
Trading kontrak perpetual memiliki risiko tinggi dan dapat menyebabkan hilangnya seluruh posisi. Leverage meningkatkan keuntungan dan kerugian. Artikel ini bukan nasihat keuangan dan bukan jaminan keamanan. Lakukan riset sendiri dan jangan pernah mempertaruhkan lebih dari yang sanggup Anda tanggung.
Jika membutuhkan bantuan, hubungi tim kami melalui Discord.
Situs web: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Angka Binance dilaporkan pada 07:45 UTC, 30 Oktober 2026, dan dapat berubah. Estimasi Binance atas kerugian adalah sekitar $6,3 miliar; perhitungan on-chain independen berkisar $5,91–$6,36 miliar. Jumlah yang dibekukan sekitar $3 miliar. Penyebabnya merupakan temuan awal Binance dan belum dikonfirmasi secara independen. Angka historis berasal dari Chainalysis, TRM Labs, CertiK, dan dokumen pengadilan. Hubungan antara data bursa yang bocor dan serangan fisik secara eksplisit masih belum terbukti. Arsitektur ApeX diverifikasi berdasarkan dokumentasi zkLink dan kontrak yang digunakan. Jalur forced withdrawal mencakup collateral, bukan posisi terbuka, dan belum digunakan dalam produksi ApeX Omni.




