

昨夜、誰かがBinanceから約63億ドルを持ち出しました。
これは暗号資産史上最大の盗難です。2025年2月のBybitハッキングの4倍以上で、2025年にハッカーが奪った総額のほぼ2倍に相当します。
そして10月30日07:45 UTC時点で、Binanceの出金は依然として停止中です。共同CEOのYi Heは、出金サービスのセキュリティ刷新が完了するまでに「今後48時間以内」に段階的な再開を始める見込みだと述べました。木曜夜に取引所に資金を置いていた場合、移動できるのは日曜になる可能性があります。あなたのミスではありません。資金を保管しているのが取引所だからです。
このガイドの目的は、二度とそれを自分の問題にしないことです。
Binanceや取引所だけの話ではありません。2026年に人々が実際にどのように暗号資産を失っているのかを確認し、問題が起きたときの被害を限定するシンプルな構成を作ります。
取引所が公開するには不都合な内容もありますが、私たちに当てはまる部分も含めて掲載します。
1. 何が起きたのか、簡単に説明
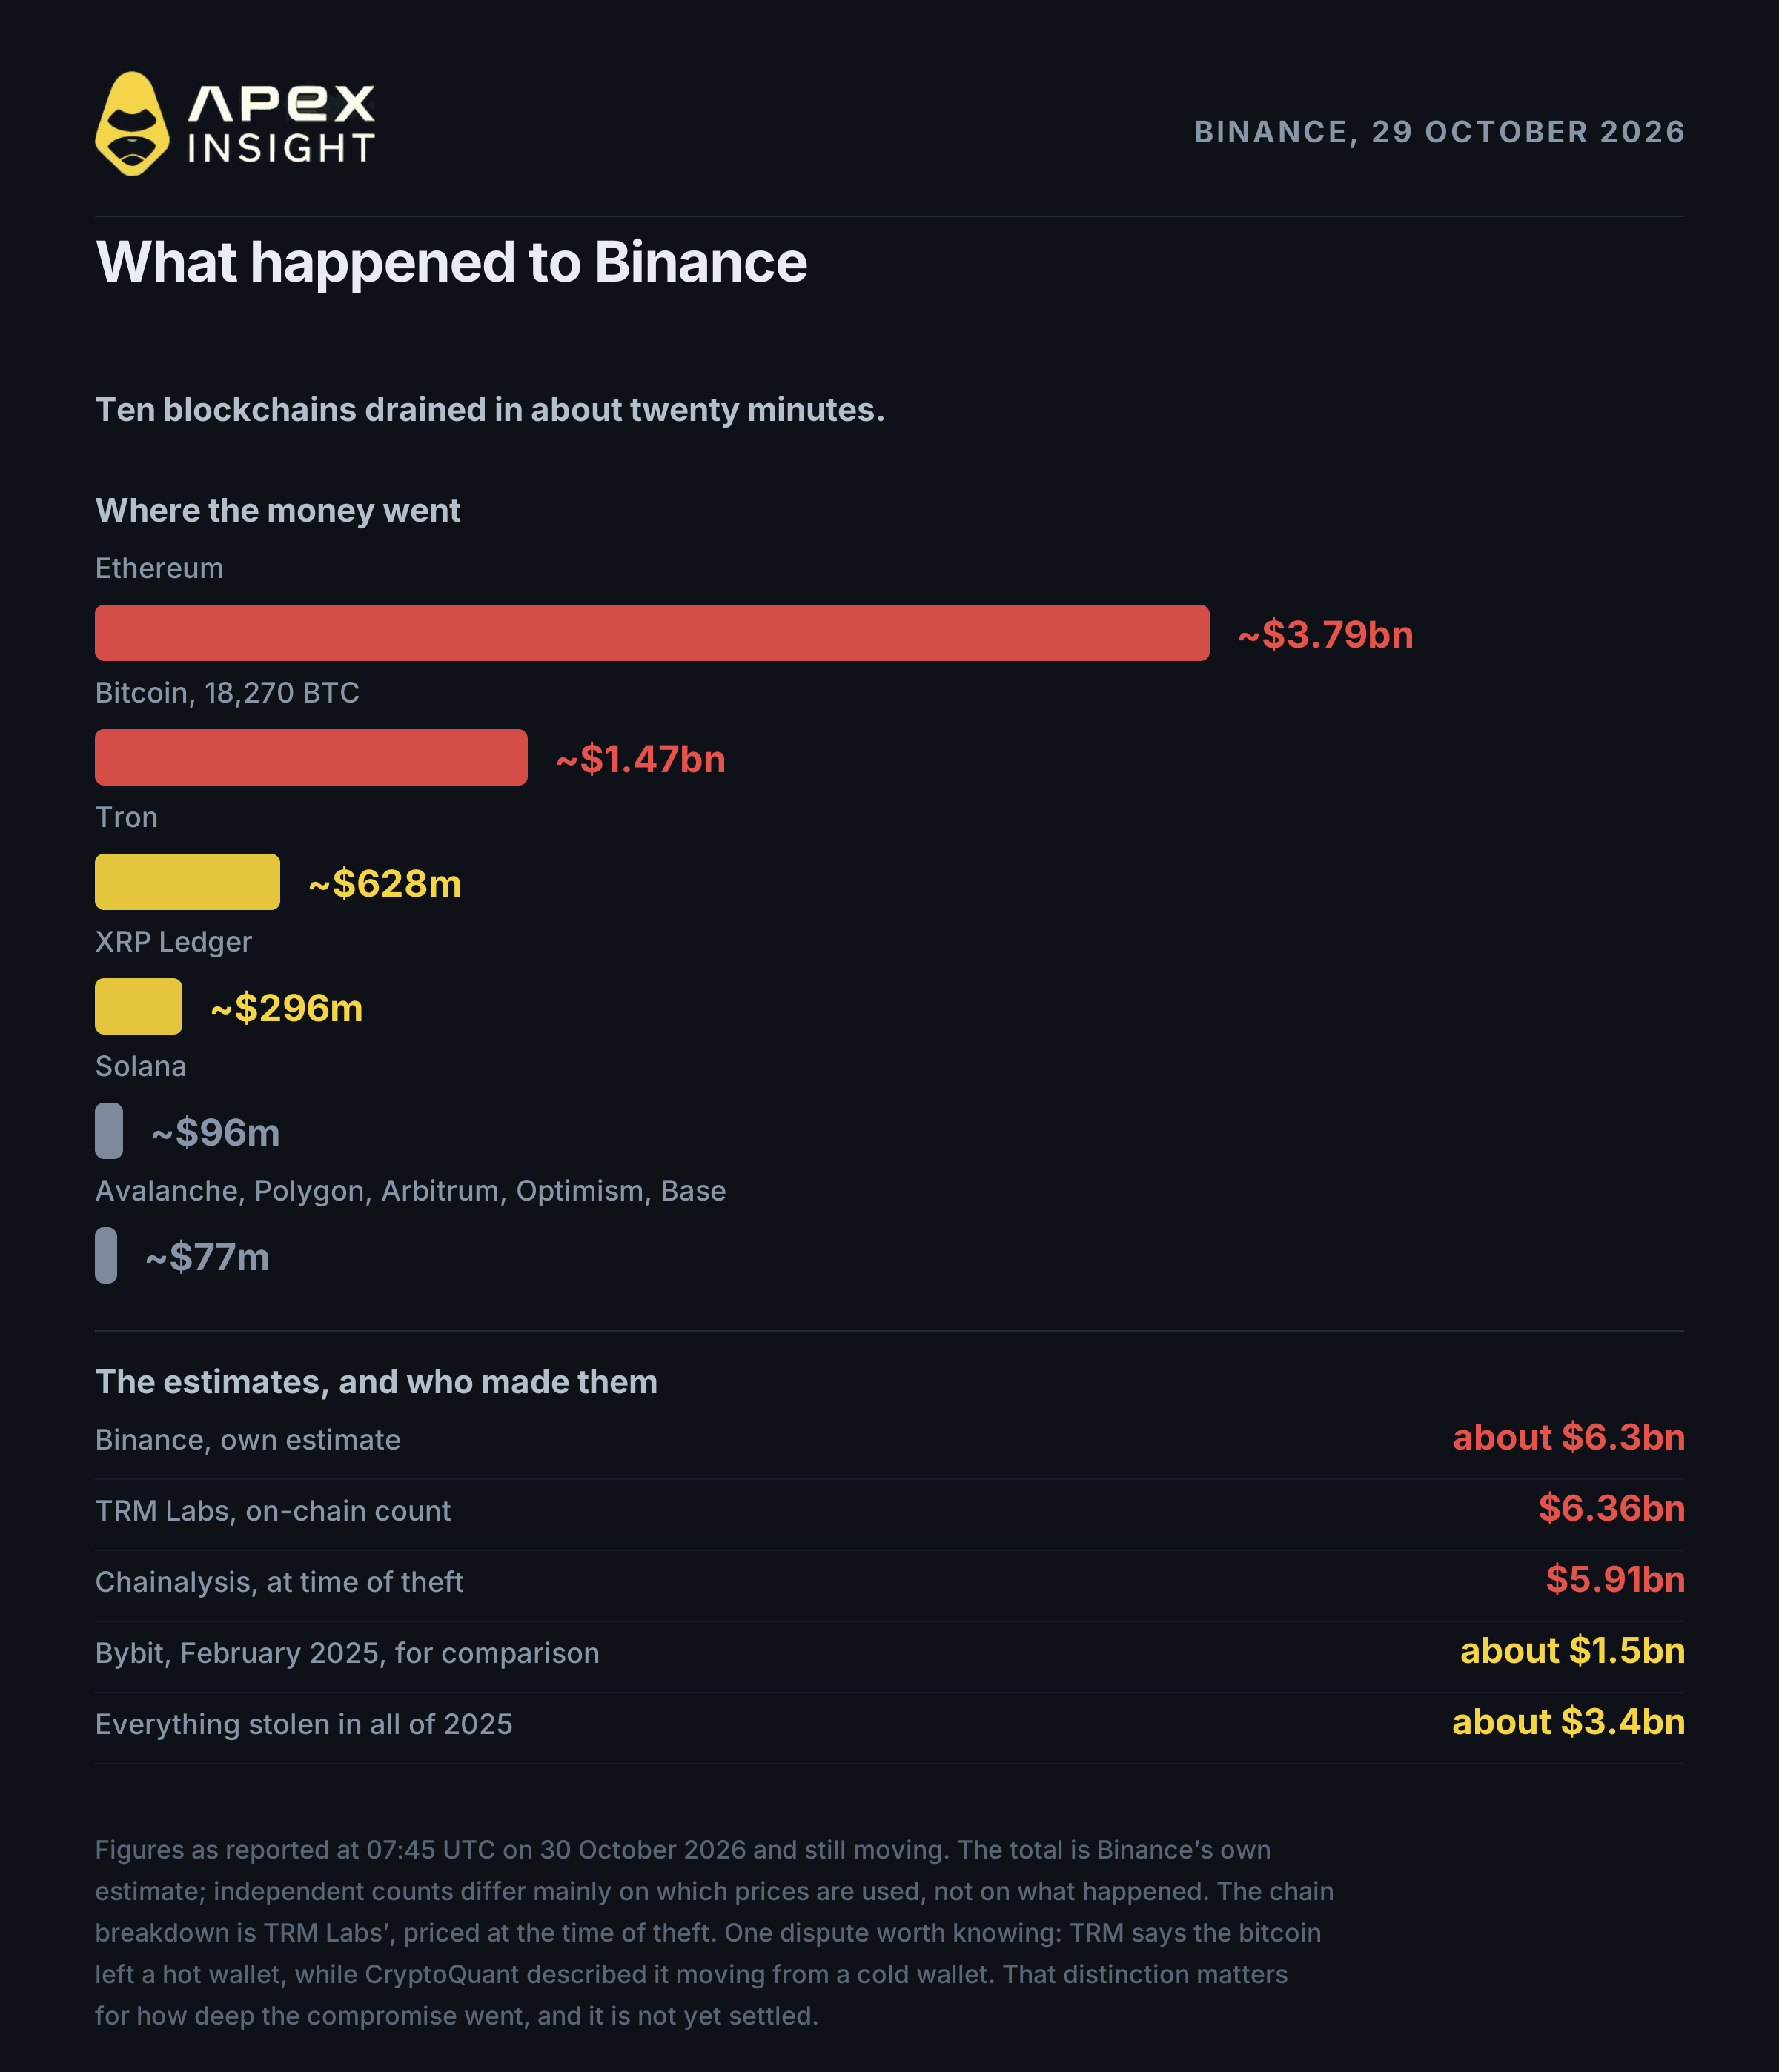
10月29日20:05 UTC頃、XRP Ledger上のBinanceウォレット5つが空になりました。20分以内にBitcoin、Tron、Solana、Optimismでも同じことが起き、夜が終わるまでに10のブロックチェーンが流出しました。
チェーン | 流出額(TRM Labs) |
|---|---|
Ethereum | 約37.9億ドル |
Bitcoin | 約14.7億ドル(18,270 BTC) |
Tron | 約6.28億ドル |
XRP Ledger | 約2.96億ドル |
Solana | 約9,600万ドル |
その他 | 約7,700万ドル |
Binanceは総額を約63億ドルとしています。TRM Labsはオンチェーンで63.6億ドル、Chainalysisは59.1億ドルと算定しています。差は主に使用した価格の違いであり、出来事そのものの違いではありません。
最も重要なのはここです。誰も暗号技術を破っていません。Binanceの声明を引用したCNNによれば、初期調査はエンジニアのノートパソコンを指しており、「攻撃者がサービスコンテナにアクセスし、不正な出金トランザクションを送信できるようになった」とされています。Binanceは「ウォレットの秘密鍵が漏洩した証拠は見つかっていない」とも述べています。
つまり、攻撃者は鍵を盗んだのではありません。鍵が使われる場所に侵入したのです。
Ethereumでは、そのアクセスを巧妙に利用しました。2025年に追加されたEIP-7702は、ウォレットがスマートコントラクトに制御を渡せる仕組みです。攻撃者はこの権限を一度に50件署名し、取引キューの次の50件を対象にしました。そのうち1件が一致し、ウォレットは攻撃者が管理するコントラクトに制御を渡しました。
EIP-7702が破られたわけでも、原因だったわけでもありません。機能させるにはBinance自身の署名が必要でした。真の侵害は、その署名を生成できたことです。
2社のブロックチェーン分析会社と独立調査員は、盗難を北朝鮮系グループと関連付けていますが、高い確度を表明しているのはTRM Labsだけです。政府による確認はなく、Binanceも関係者を特定していません。
これまでに約30億ドルが凍結されました。主に自社ステーブルコインを凍結できるTetherとCircleによるものです。これは良いニュースですが、多くの人がここで誤解します。
2. 凍結と返還は同じではない
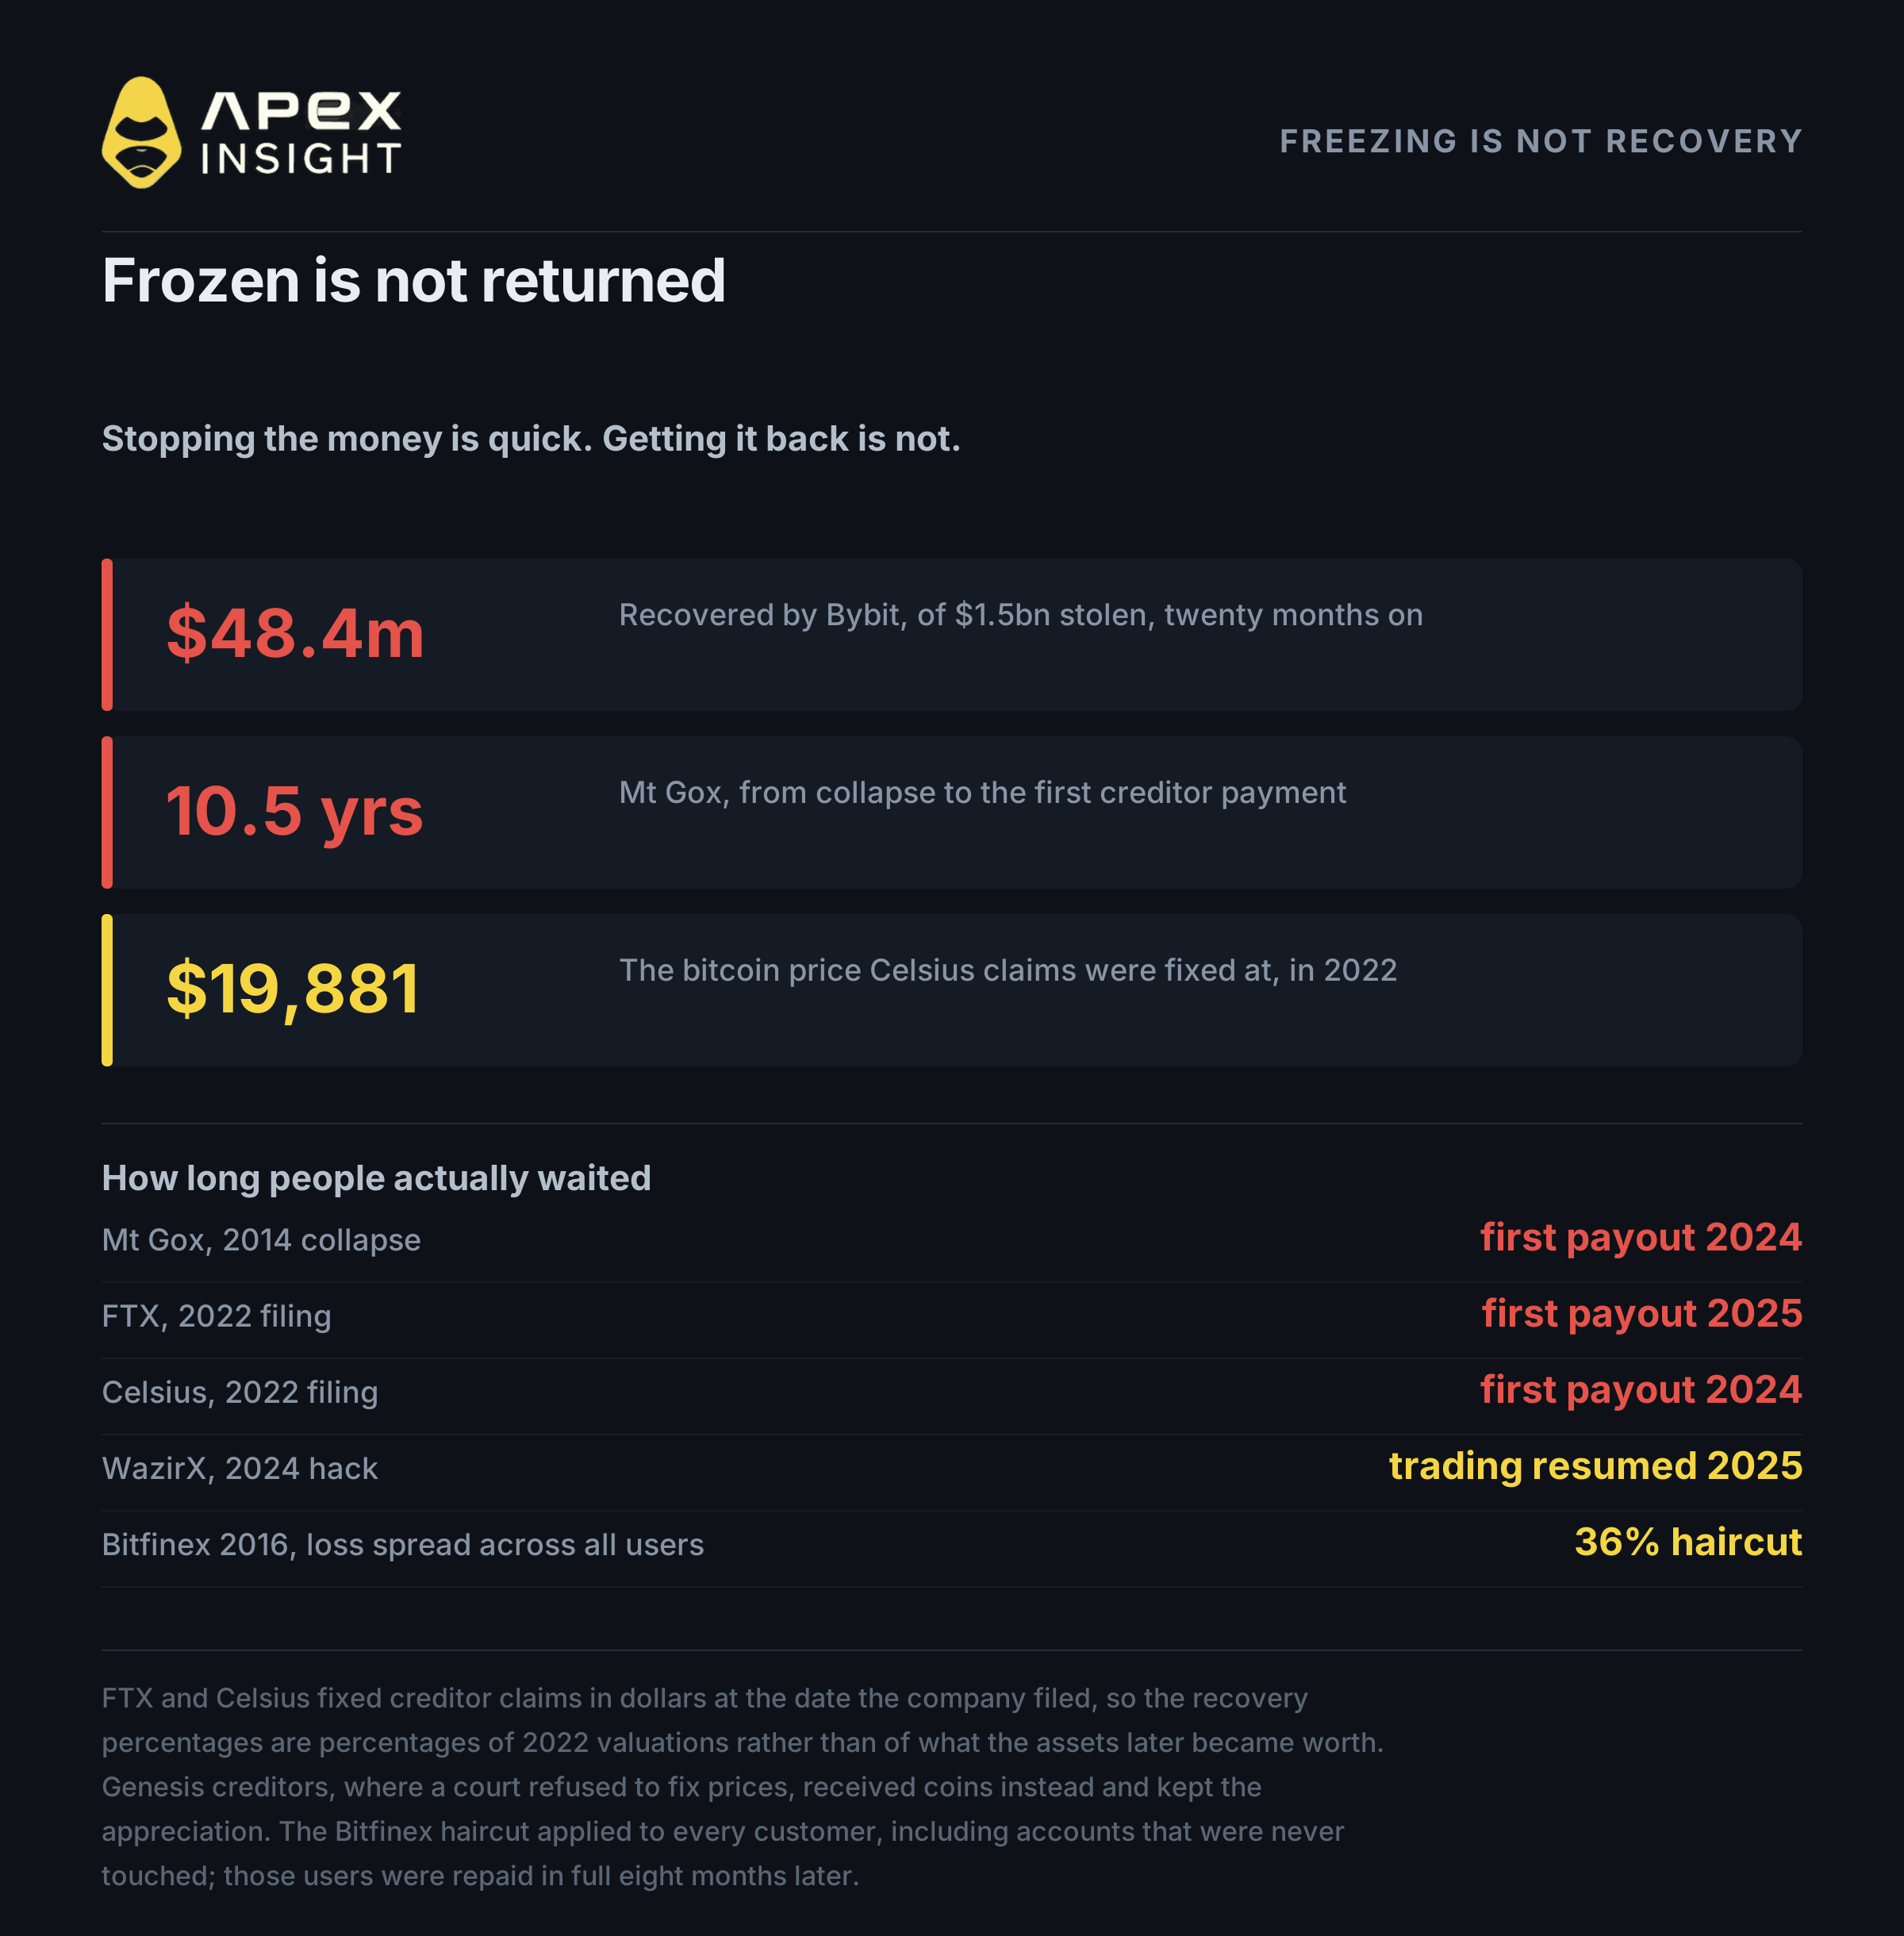
取引所が盗まれると、見出しは資金が「凍結された」と報じ、人々は安心します。しかし凍結は資金の移動を止めるだけです。取り戻すことは、別の、より遅い問題です。
TRM LabsのAri Redbord元米連邦検察官はCNBCで説明し、「凍結は資金の移動を止め、回収は法的手続きによって進む」と述べました。ChainalysisのEric Jardineは「標準的な回収期間はない」と付け加えています。
覚えておくべき数字は、Bybitが盗まれた15億ドルのうち4,840万ドルを、18か月後に回収したということです。
保管業者が資金を失う方法は盗難だけではありません。会社そのものが破綻し、法律が返還額と時期を決めることもあります。
事例 | 待機期間 | 結果 |
|---|---|---|
Mt Gox、2014年 | 初回支払いは2024年7月、10年半。期限は4度目の延長で2027年10月 | 元のコインの一部 |
FTX、2022年 | 初回支払いは2025年2月、27か月 | 96~120%(2022年に固定されたドル価値に対して) |
Celsius、2022年 | 初回支払いは2024年1月、18か月 | 約65%(BTC 19,881ドルで固定された価値に対して) |
WazirX、2024年 | 取引再開は2025年10月、15か月 | 再配分された資産の約85% |
FTXとCelsiusをよく見てください。回収率は、何に対する割合なのかを確認するまで、耐えられそうに見えます。両社は申立日当日のドル価値で債権を固定しました。Celsius債権者の評価額はBTC 19,881ドルです。その後のBitcoinの上昇分は債権者ではなく財団に帰属しました。
取引所は銀行ではありません。預金保険もありません。NBC Newsが指摘したように、返金は「各取引所の裁量」に委ねられます。Binanceは緊急基金と会社資金で損失を補填すると約束していますが、緊急基金は約15,000 BTC、約11億~12億ドルで、流出額の約5分の1です。
3. ほとんどの場合、コードではない
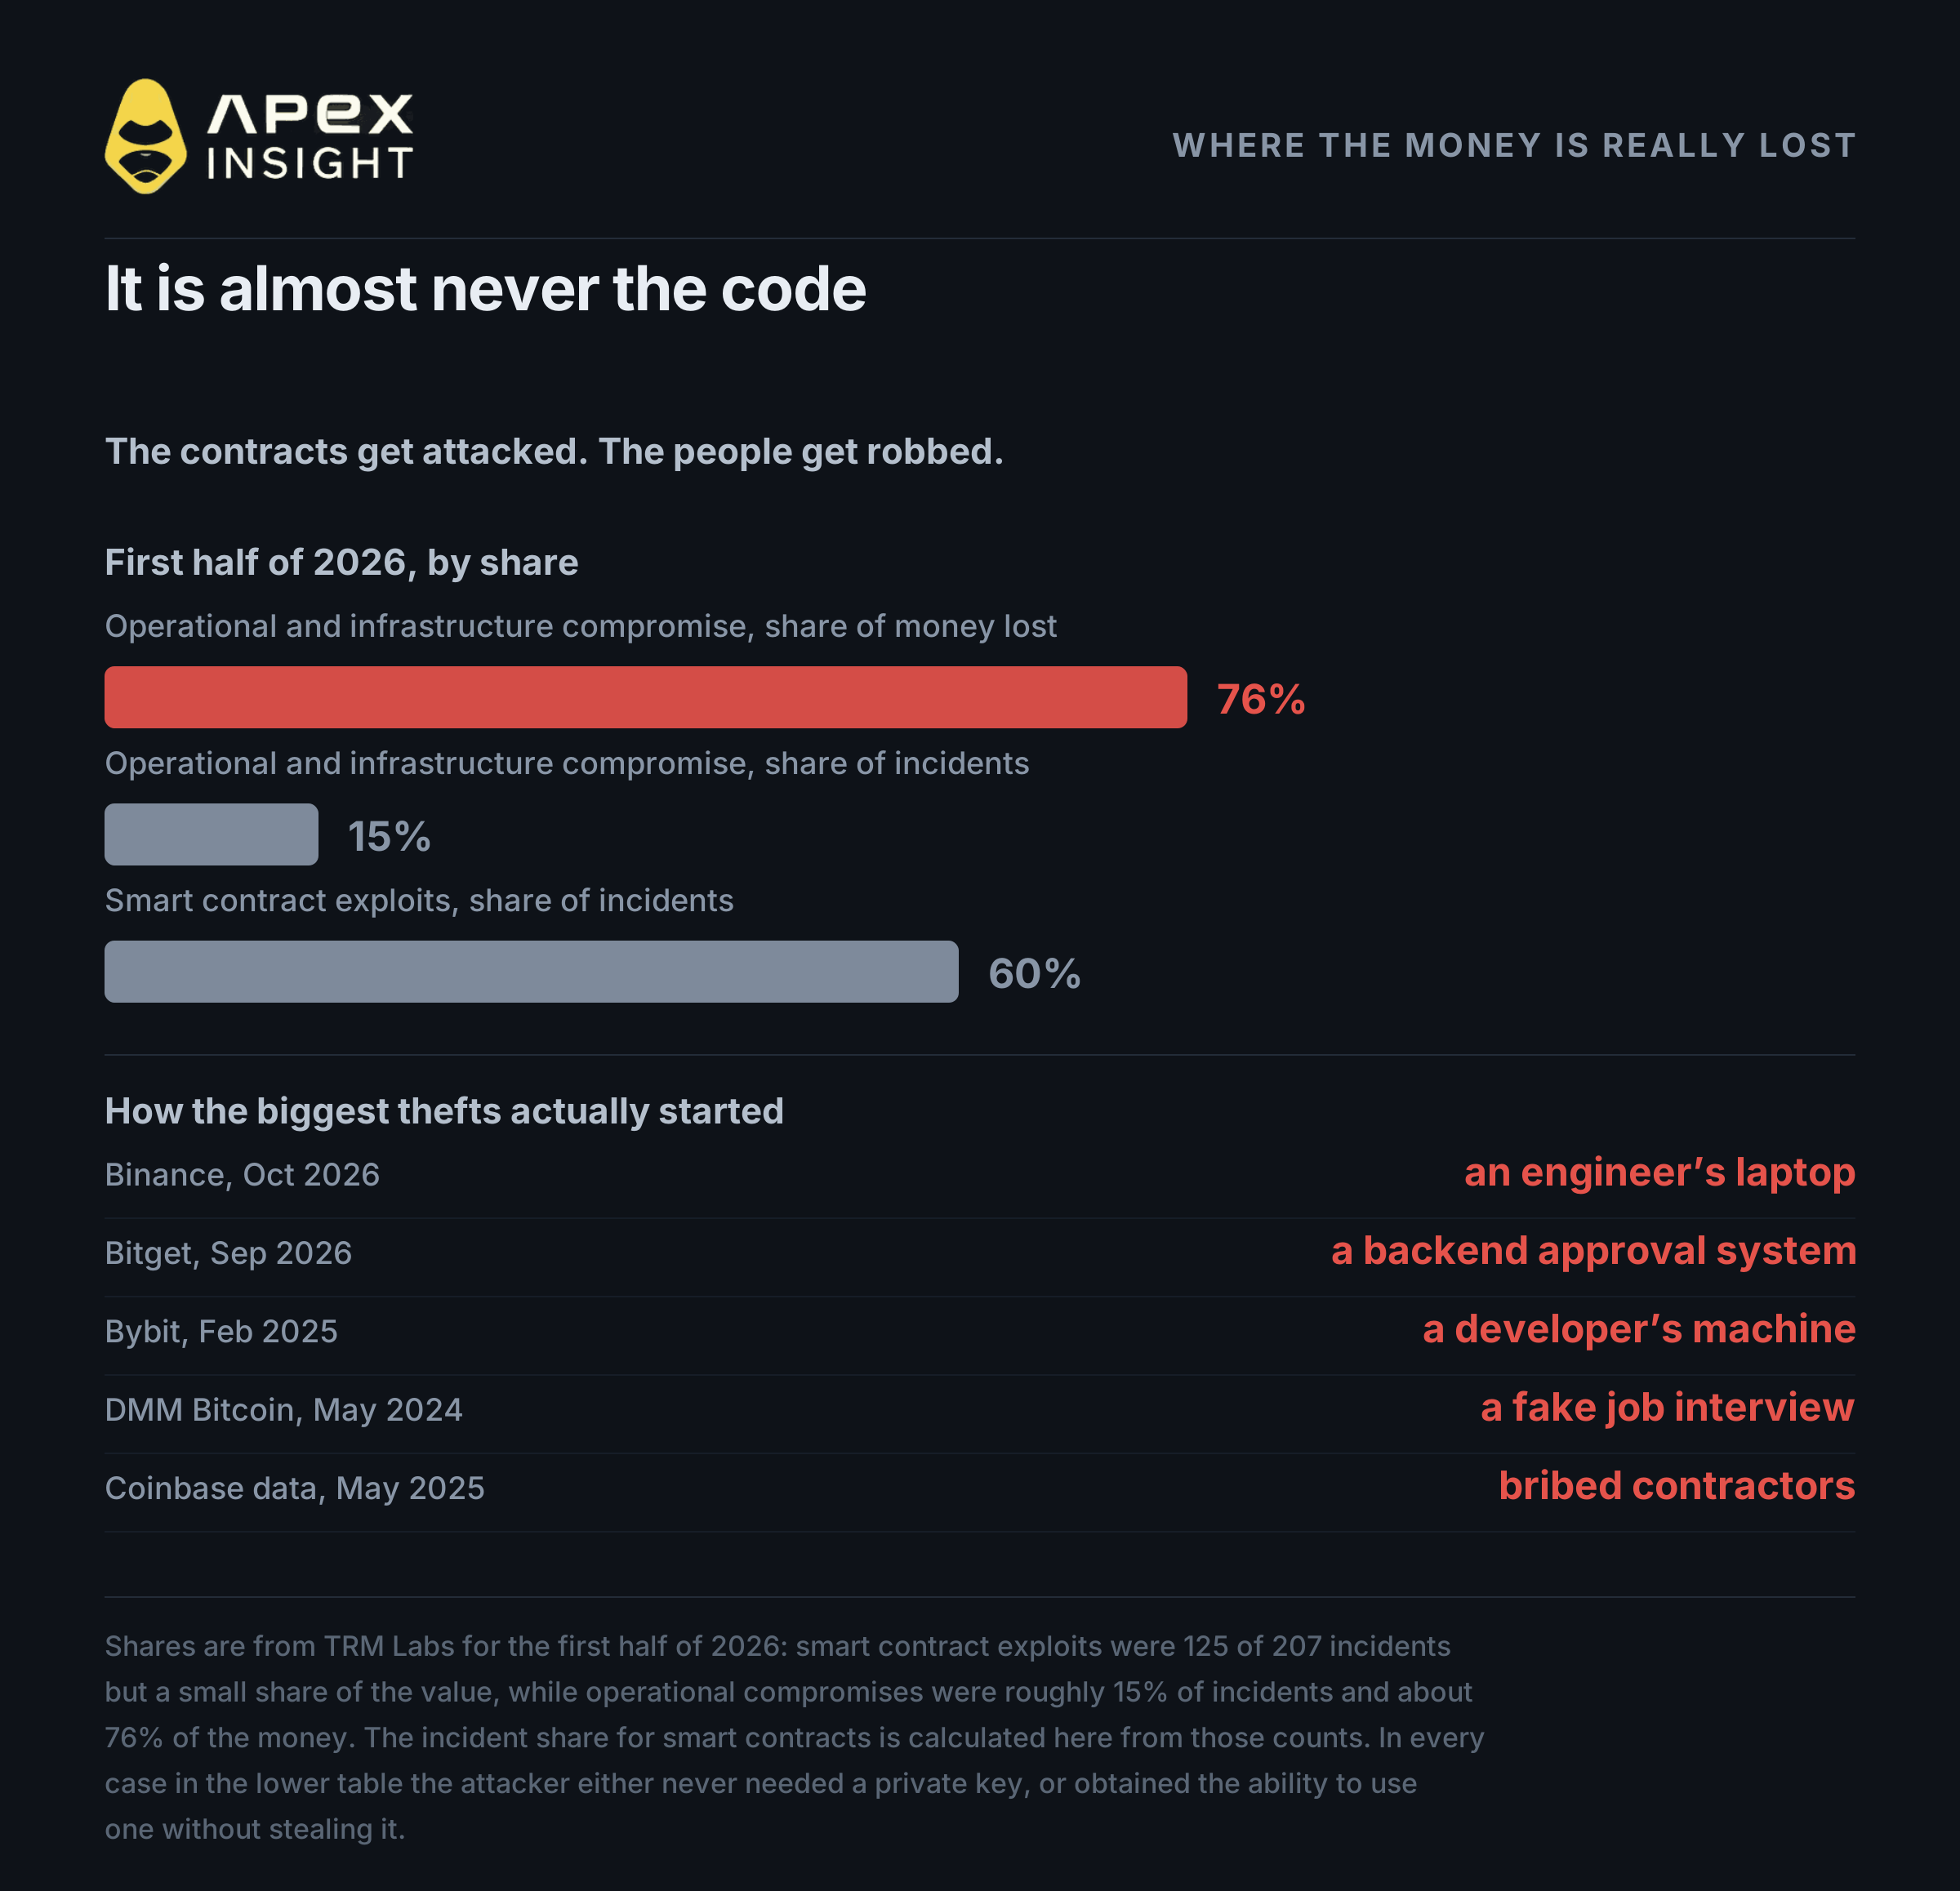
多くの人は、ハッカーが暗号化を破る姿を想像します。しかし実際はそうではありません。
TRM Labsの2026年前半のデータが示す最も明確な全体像は次の通りです。
インフラ・運用上の侵害:インシデントの約15%、金額の約76%
スマートコントラクトの悪用:207件中125件、金額では小さな割合
コードは絶えず攻撃されますが、損失は比較的少額です。鍵を保管・承認する人と機械は攻撃頻度こそ低いものの、攻撃されるとほぼ全額を失います。
最近の大規模盗難の侵入口を見てみましょう。
インシデント | 侵入口 |
|---|---|
Binance、2026年10月、約63億ドル | エンジニアのノートパソコン |
Bitget、2026年9月、約3.88億ドル | 出金承認を行うよう欺かれたバックエンドシステム |
Bybit、2025年2月、約15億ドル | ウォレット提供会社の開発者端末 |
DMM Bitcoin、2024年5月、約3.05億ドル | LinkedInで送られた偽の採用面接 |
Coinbaseのデータ、2025年5月、69,461ユーザー | 買収されたサポート業者 |
最も重要な教訓を与えるBybitの事例を詳しく見てみましょう。攻撃者はウォレットインターフェースを提供するSafeの開発者端末を侵害し、Bybitの署名者が使うウェブサイトにコードを注入しました。署名者は画面を確認し、通常の取引に見えたため、ハードウェアウォレットで承認しました。
しかし画面は嘘をついていました。実際の取引はウォレット自身のロジックを攻撃者のものに置き換えました。その後は署名すら不要となり、15億ドルが消えました。
これをブラインド署名と呼びます。ハードウェアウォレットは正常に動作し、署名も数学的に有効でした。人間が間違った内容を承認したのです。
DMM Bitcoinの事例は攻撃者の忍耐を示しています。採用担当者を装った人物がウォレット会社の開発者にLinkedInで「コーディングテスト」を送り、開発者が実行しました。数か月後、そのアクセスが実際の取引の傍受に使われ、3.05億ドルが奪われました。
4. ハードウェアウォレットが破綻した年
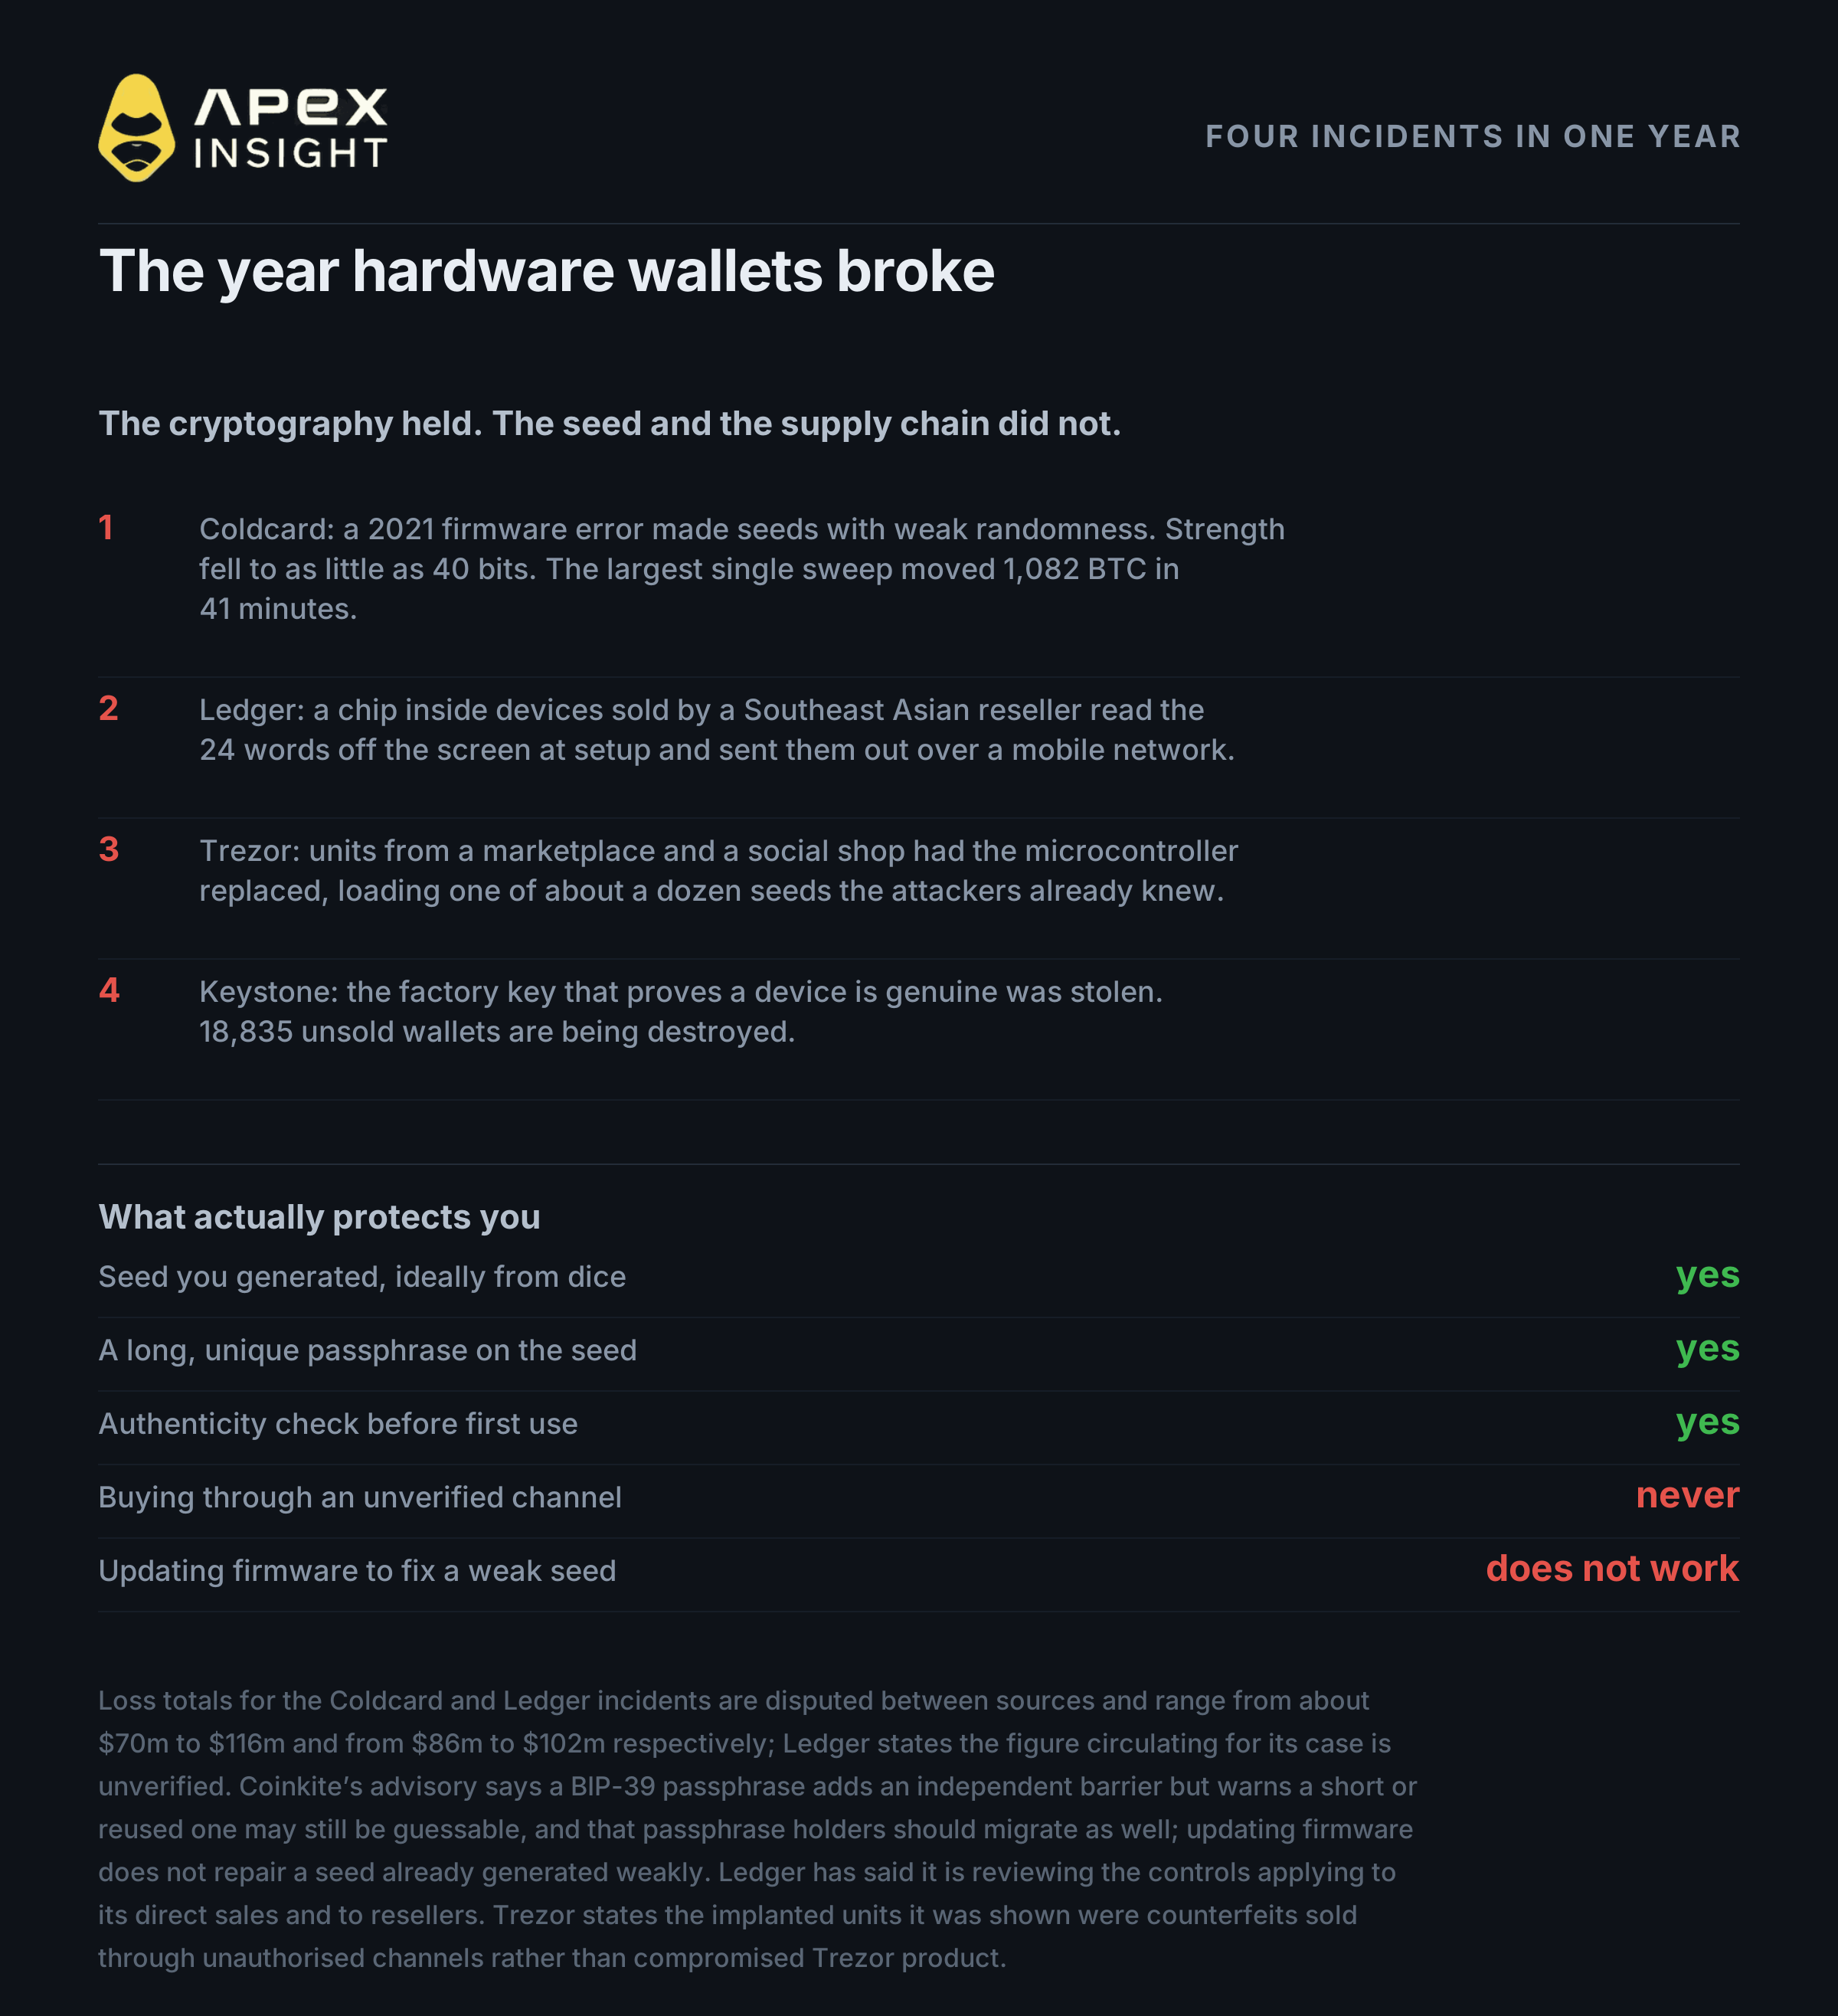
従来の助言は「ハードウェアウォレットを公式販売元から買えば安全」でした。2026年にはこの助言だけでは不十分になりました。
今年は4件の異なる問題が発生しました。
Coldcard。2021年3月に公開されたファームウェアのビルドミスにより、一部端末が本物のハードウェア乱数ではなく弱いソフトウェア乱数でシードフレーズを生成しました。セキュリティ強度は128ビットから最小40ビットまで低下し、推測可能でした。最大の単独移動では41分間に1,082 BTCが動きました。ファームウェア更新では既に弱いシードは修正できず、新しいシードを生成して資産を移す必要があります。
Ledger。2026年10月、東南アジアの再販業者CryptoBilisが販売した端末内部に物理的なインプラントがあったことをLedgerが確認しました。端末設定中の画面を監視し、24語を読み取り、内蔵eSIMでモバイルネットワーク経由で送信します。推定損失は8,600万ドル超ですが、Ledgerは未検証としています。
Trezor。独立研究者Joe Grandは、Facebook MarketplaceやTikTokショップで購入された端末のマイクロコントローラーが交換されていることを発見しました。偽ファームウェアはランダムなシードを生成せず、攻撃者が知っている約12個のフレーズのいずれかを生成していました。
Keystone。購入者記録と、工場で書き込まれ変更できない端末認証キーが盗まれました。Keystoneは未販売端末18,835台を破棄しています。
共通点に注目してください。暗号技術は機能していました。失敗したのはシードが生成・表示された瞬間と、端末が利用者に届くまでの経路です。
有効な対策は次の通りです。
端末上で自分でシードを生成し、パスフレーズを追加する。長く、固有のものにしてください。
実資金を入れる前に端末を確認する。メーカーの真正性チェックを使い、初期設定済みの端末には注意してください。
シードフレーズをどこにも入力しない。正規企業が要求することはありません。
新しいウォレットには最初に少額だけ入れる。しばらく様子を見てから全額を移してください。
5. データが漏れると、リスクは物理的になる
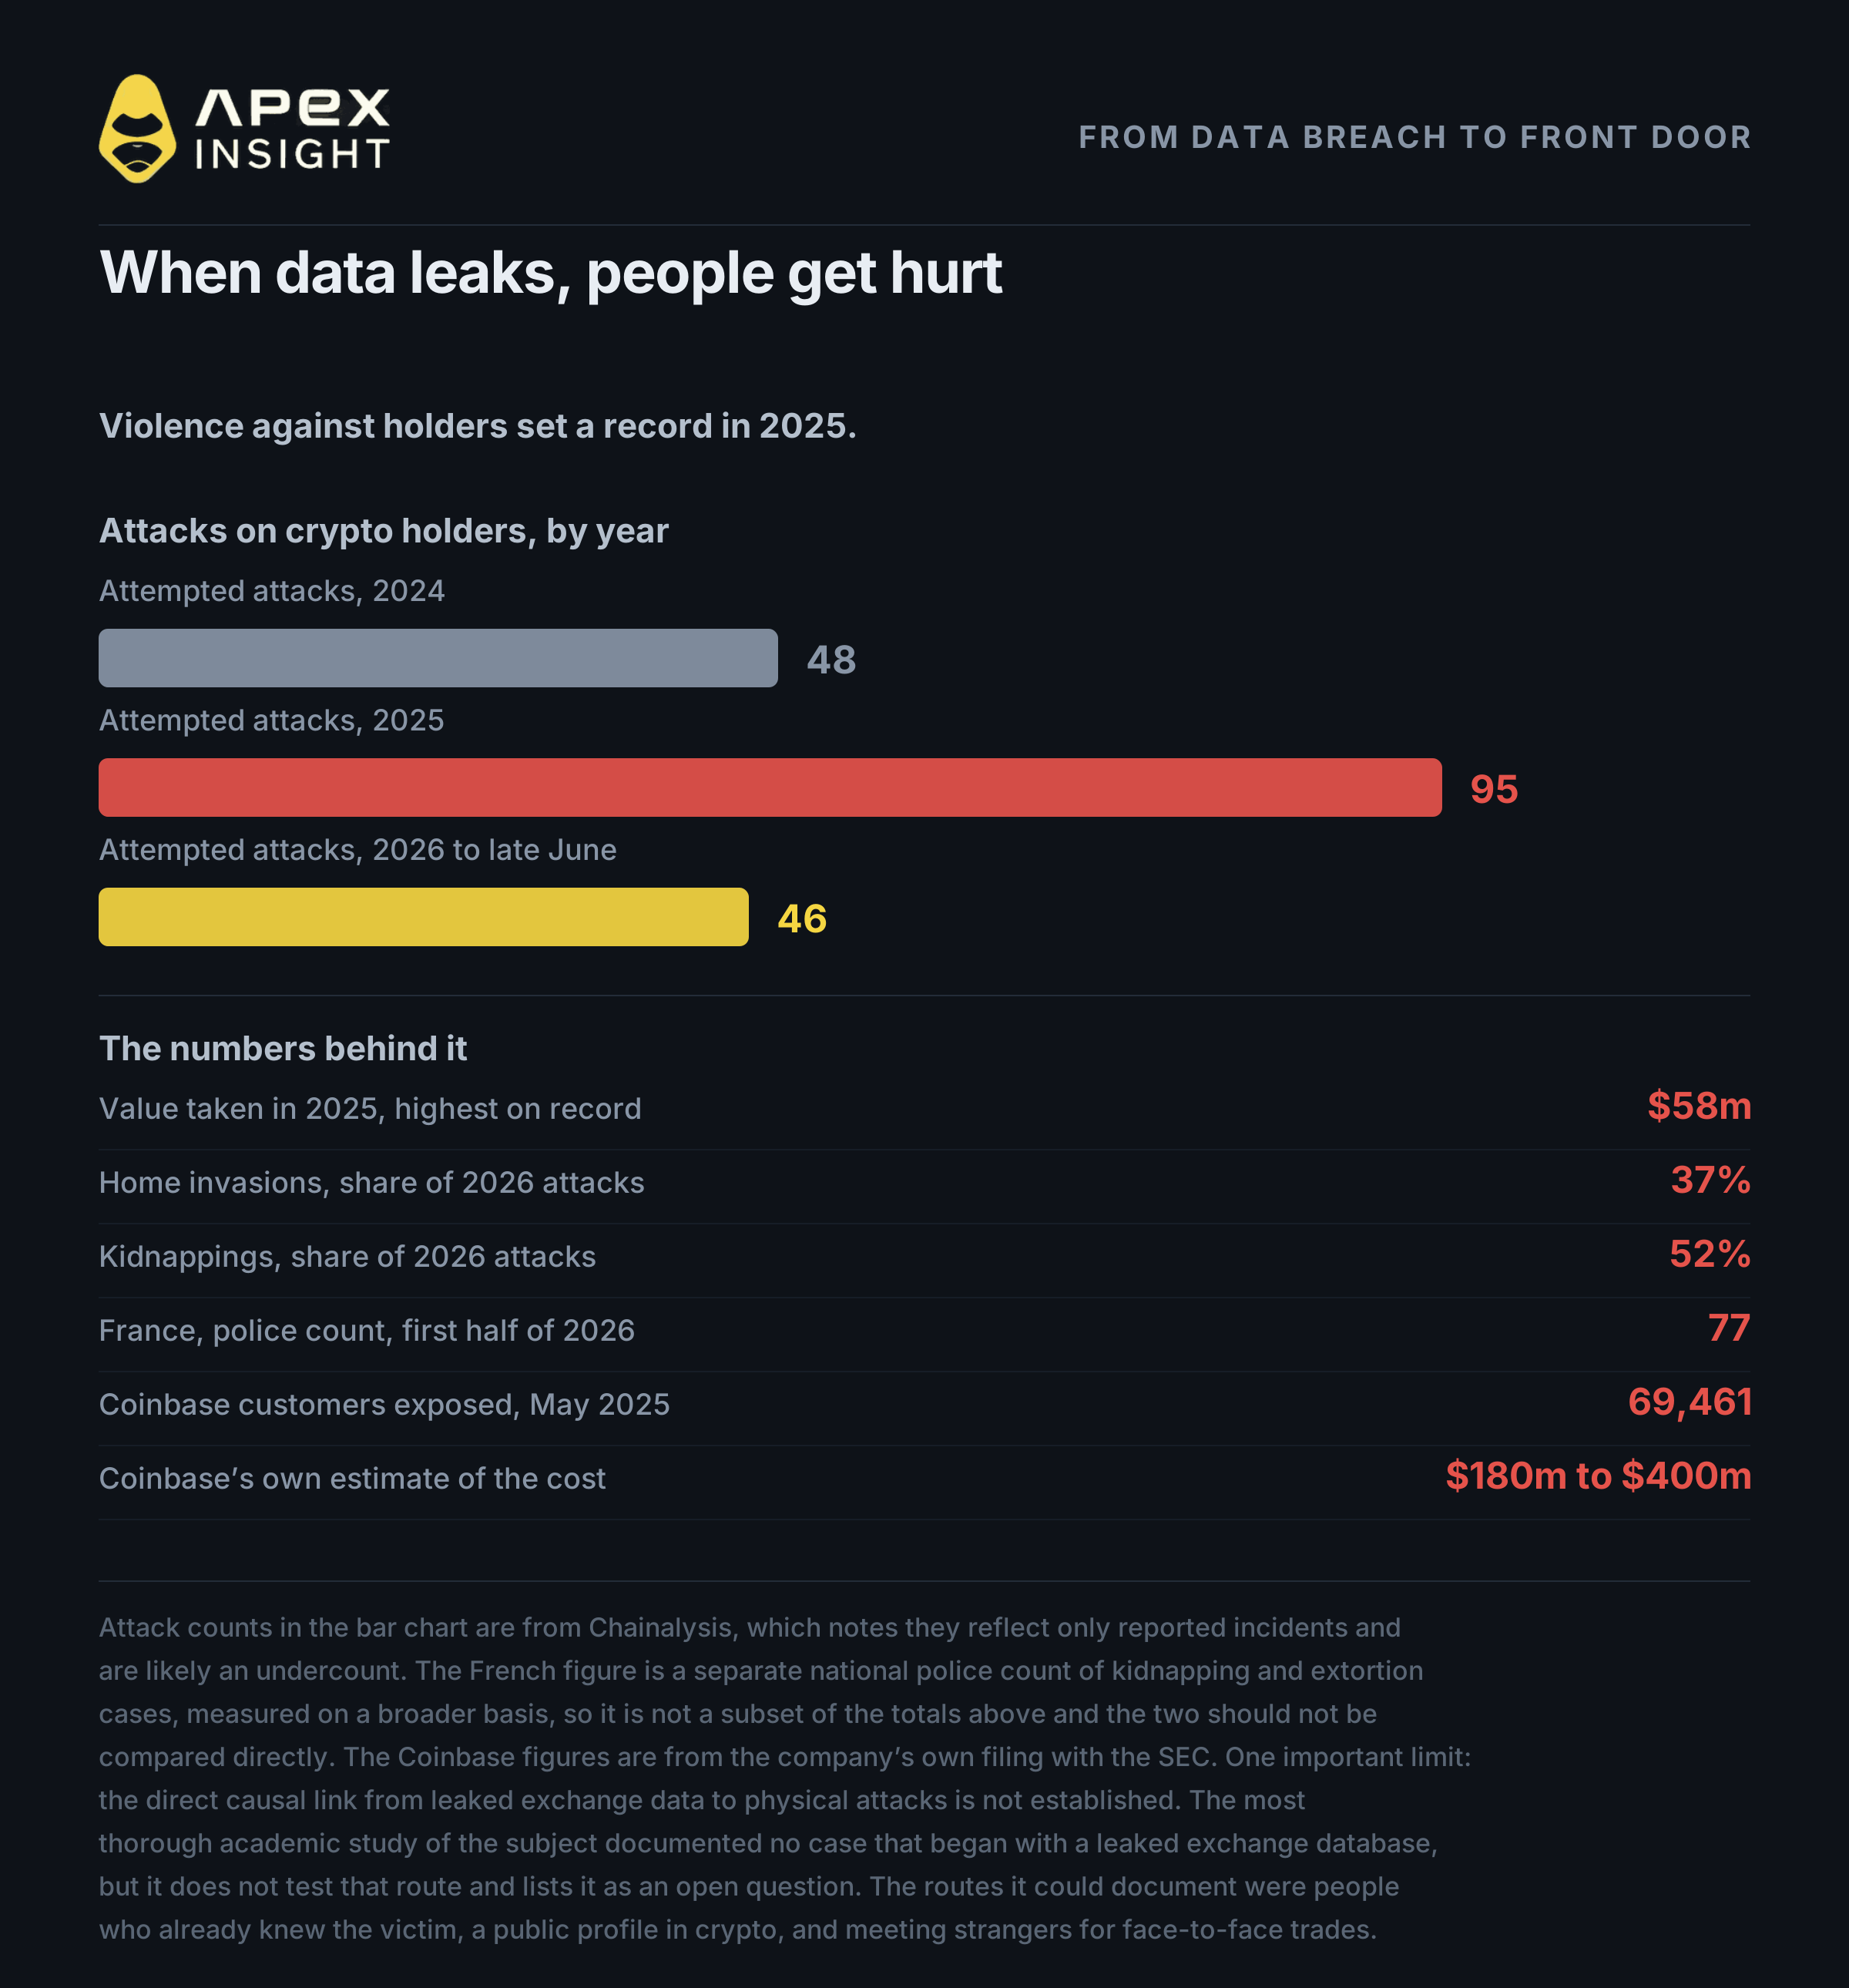
この章を読み飛ばす人がいます。どうかやめてください。
取引所は本人確認書類、自宅住所、保有額の記録を持っています。それが流出すると危険は金融だけにとどまりません。
Coinbase、2025年5月。海外のサポート業者が買収され、氏名、住所、電話番号、本人確認番号の一部、パスポートと運転免許証の画像、口座残高のスナップショットが流出しました。影響を受けた顧客は69,461人で、Coinbaseは2,000万ドルの恐喝要求を拒否したと述べています。
Ledger、2020年。約100万件のメールアドレスと、約27万2,000人分の自宅住所を含む詳細記録が流出しました。
一方、暗号資産保有者に対する暴力も急増しています。Chainalysisのデータでは、2025年に95件の攻撃が試みられ、奪われた額は過去最高の5,800万ドルでした。2026年6月下旬までには46件、3,000万ドル超に達しています。
フランス当局は2026年前半だけで、暗号資産関連の誘拐・恐喝事件を77件記録しました。2025年1月にはLedger共同創業者が誘拐され、指を切断され、約1,000万ユーロの身代金を要求されました。
ただし、漏洩した取引所データとこれらの攻撃との直接的なつながりは証明されていません。確認されているリスクはもっと単純です。保有額を他人に話さない。現金取引のために見知らぬ人と会わない。公開プロフィールから何が分かるかに注意する。
6. 被害を限定する構成
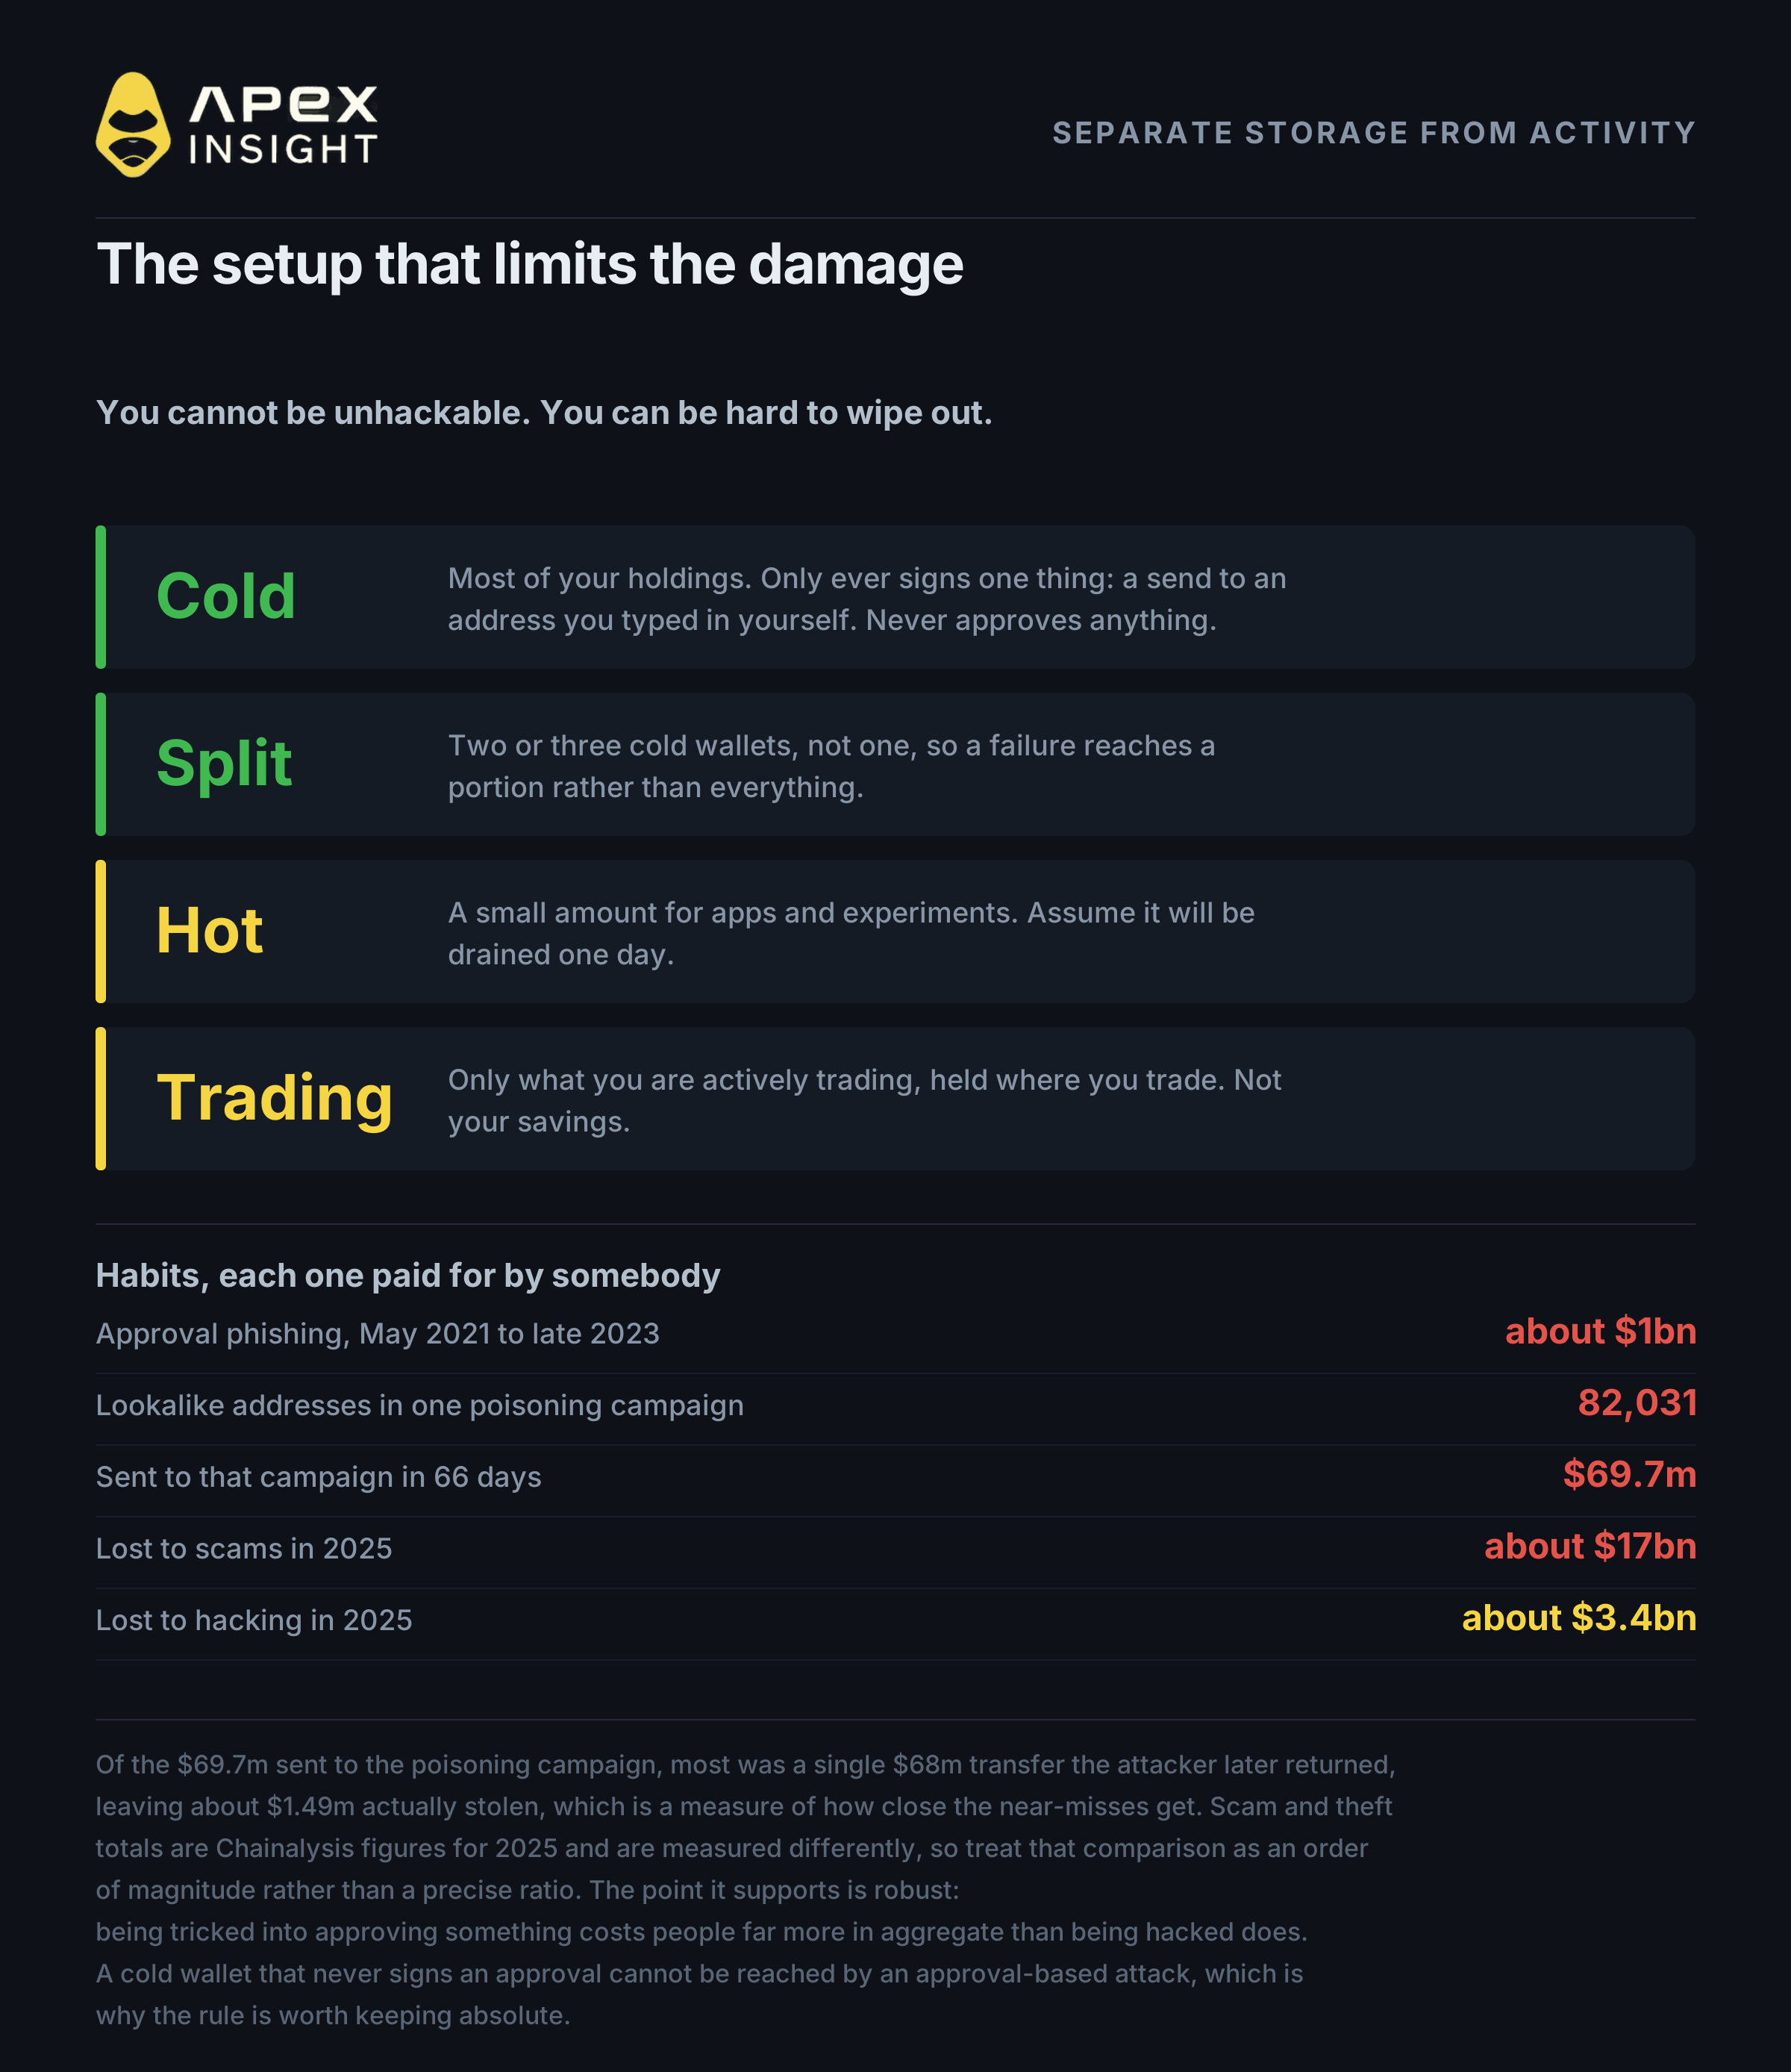
自分をハッキング不可能にはできません。しかし、1回の失敗ですべてを失わないようにはできます。それが目標です。
保管と活動を分ける。貯蓄を保管し、取引、スマートコントラクト承認、ウェブサイト接続にも同じウォレットを使うのは危険です。
コールドストレージ。保有資産の大部分を、自己生成したシードとパスフレーズで保護します。このウォレットが署名するのは、自分で入力したアドレスへの送金だけです。スマートコントラクトの承認やウェブサイト接続は行いません。
さらに分散する。1つではなく2~3個のコールドウォレットを使えば、問題が起きても一部だけに限定できます。
ホットウォレット。アプリ接続や試用のため、少額だけを別ウォレットに入れます。最終的に空になる前提で、損失が致命的にならない額にします。
取引資金。実際に取引する資金だけを取引場所に置き、貯蓄とは分けます。
シードフレーズをどこにも入力しない。紙または金属にオフラインで保管します。
承認を確認する。古い承認は今も有効な権限です。
アドレス全体を確認する。末尾と先頭だけが一致するアドレスを使うアドレスポイズニングに注意してください。
求人を攻撃として扱う。採用担当者が実行用コードを送ってきたら、DMMの手口を疑ってください。
急がされても立ち止まる。本物のセキュリティ問題は10分待てます。
2025年には詐欺で170億ドルが失われ、ハッキングによる損失は約34億ドルでした。だまされることによる損失は、ハッキングの約5倍です。
7. DEXの利点:誰も出金を凍結できない
ここまでの対策は保有資産を守るものです。しかし取引すると、通常は誰か別の主体が資金を保管します。
Binanceのユーザーは今、その意味を学んでいます。資産が盗まれたわけではなく、Binanceはユーザー資金は安全で損失を補填すると述べています。しかし10月30日07:45 UTC時点でも出金できず、サービス復旧にはさらに48時間かかる見込みでした。カストディリスクとは盗難のリスクだけではありません。離脱できないリスクでもあります。
分散型取引所はこの構造を変えます。自分で鍵を管理し、資金は会社の口座に置かれず、Binanceのように出金を停止できるDEXはありません。
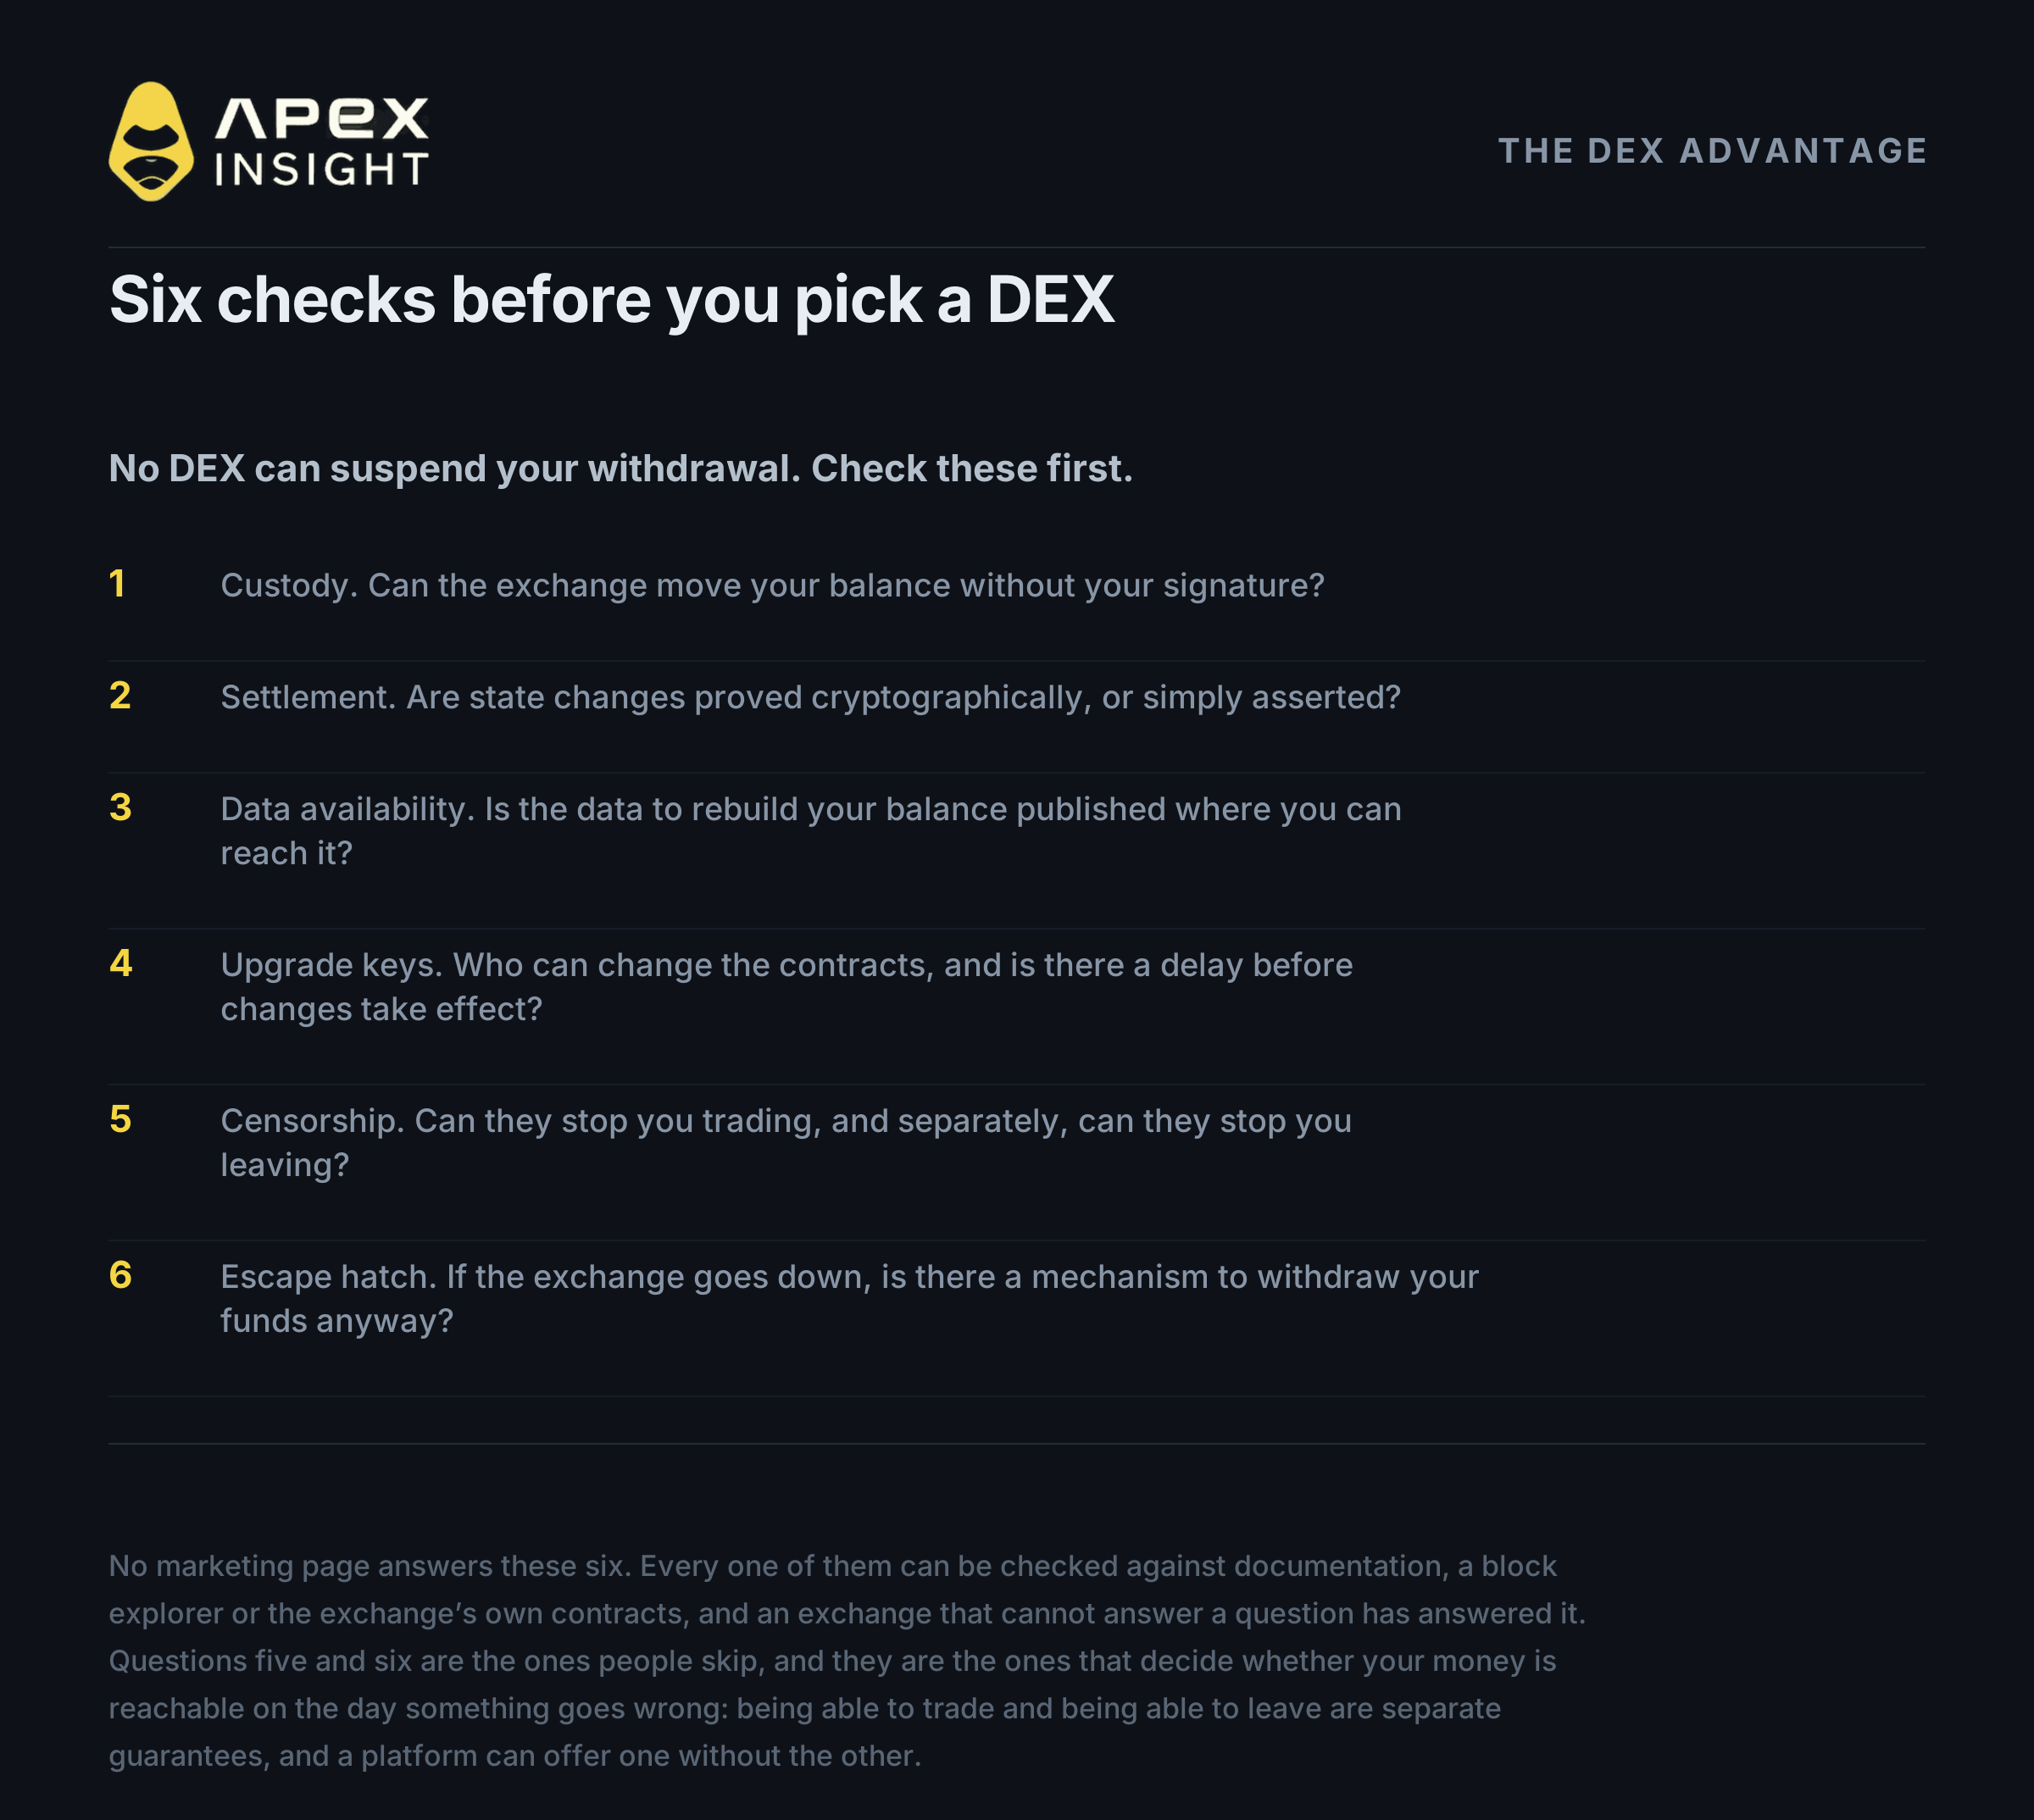
DEXを選ぶ前の6つの確認:
カストディ。署名なしで取引所が残高を移動できますか。
決済。状態変更は暗号学的に証明されていますか。
データ可用性。残高を再構築するためのデータは公開されていますか。
アップグレードキー。誰がコントラクトを変更でき、変更の反映に遅延がありますか。
検閲。取引と離脱の両方を止められますか。
脱出手段。取引所が停止した場合でも資金を引き出せますか。何が発動条件で、どれくらいかかり、建玉も対象ですか。
代表的な設計は2つあります。1つ目は注文板全体をオンチェーンに置く方式です。Hyperliquidが有名な例で、注文、キャンセル、約定がバリデーターによって合意された取引になります。
ただし注文板が公開されていれば、ポジションサイズ、エントリー価格、レバレッジ、未実現損益、清算価格も誰でも見られます。透明性の代償です。
2つ目は注文板をオフチェーンに置き、結果をオンチェーンで証明する方式です。ApeX Omniが採用しています。
資金はApeXのウォレットではなくzkLinkのスマートコントラクトに保管されるため、私たちは残高を移動できません。取引はゼロ知識有効性証明で決済され、状態変更は数学的に証明されます。ポジションも非公開で、第三者は残高や清算価格を確認できません。
さらに強制出金の経路があります。ApeXを介さず、ベースチェーン上のコントラクトへ直接リクエストを送り、シーケンサーに処理を要求できます。システムが完全に放棄された場合も、プロトコルには証明ベースの退出機能があります。
ただし、この退出経路が対象とするのは建玉ではなく担保であり、ApeX Omniの本番環境でまだ使用されたことはありません。資金が閉じ込められることを防ぐ構造的な保護であって、自己管理の代わりではありません。清算を防ぐものでもありません。
Race to the Top 50は開催中
ApeXでは11月5日10:00 UTCまで、最大10,000 USDTの賞金プールを用意した取引コンペティションを開催しています。賞金はランキング50位まで支払われます。
詳細なルールと賞金表はRace to the Top 50のお知らせをご覧ください。
無期限契約の取引には高いリスクが伴い、ポジション全体を失う可能性があります。レバレッジは利益と損失の両方を拡大します。本記事は金融アドバイスでも、安全性の保証でもありません。自身で調査し、失っても生活に影響しない資金だけを使ってください。
サポートが必要な場合は、Discordでチームにご連絡ください。
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Binanceの数値は2026年10月30日07:45 UTC時点の報道に基づくもので、今後変わる可能性があります。原因はBinanceの予備調査結果であり、独立確認されていません。ハードウェアウォレットの損失推定は情報源によって異なります。漏洩した取引所データと物理攻撃の関連は、証明されていないものとして明示しています。ApeXのアーキテクチャはzkLinkの文書とデプロイ済みコントラクトに基づいて確認されています。強制出金経路は建玉ではなく担保を対象とし、ApeX Omniの本番環境では使用されていません。