




เมื่อเย็นวานนี้ มีผู้ขโมยเงินจาก Binance ราว $6.3 billion
นี่คือการโจรกรรมครั้งใหญ่ที่สุดในประวัติศาสตร์คริปโต และมากกว่าการแฮ็ก Bybit ในเดือนกุมภาพันธ์ 2025 มากกว่าสี่เท่า ณ เวลา 07:45 UTC วันที่ 30 ตุลาคม การถอนเงินจาก Binance ยังคงถูกระงับ โดยบริษัทคาดว่าจะเริ่มทยอยเปิดบริการภายใน 48 ชั่วโมงถัดไป
คู่มือนี้มีเป้าหมายเพื่อให้เรื่องเช่นนี้ไม่กลายเป็นปัญหาของคุณอีก เราจะดูว่าผู้คนสูญเสียคริปโตในปี 2026 อย่างไร และสร้างการตั้งค่าที่จำกัดความเสียหายเมื่อเกิดข้อผิดพลาด
1. เกิดอะไรขึ้นในภาษาที่เข้าใจง่าย
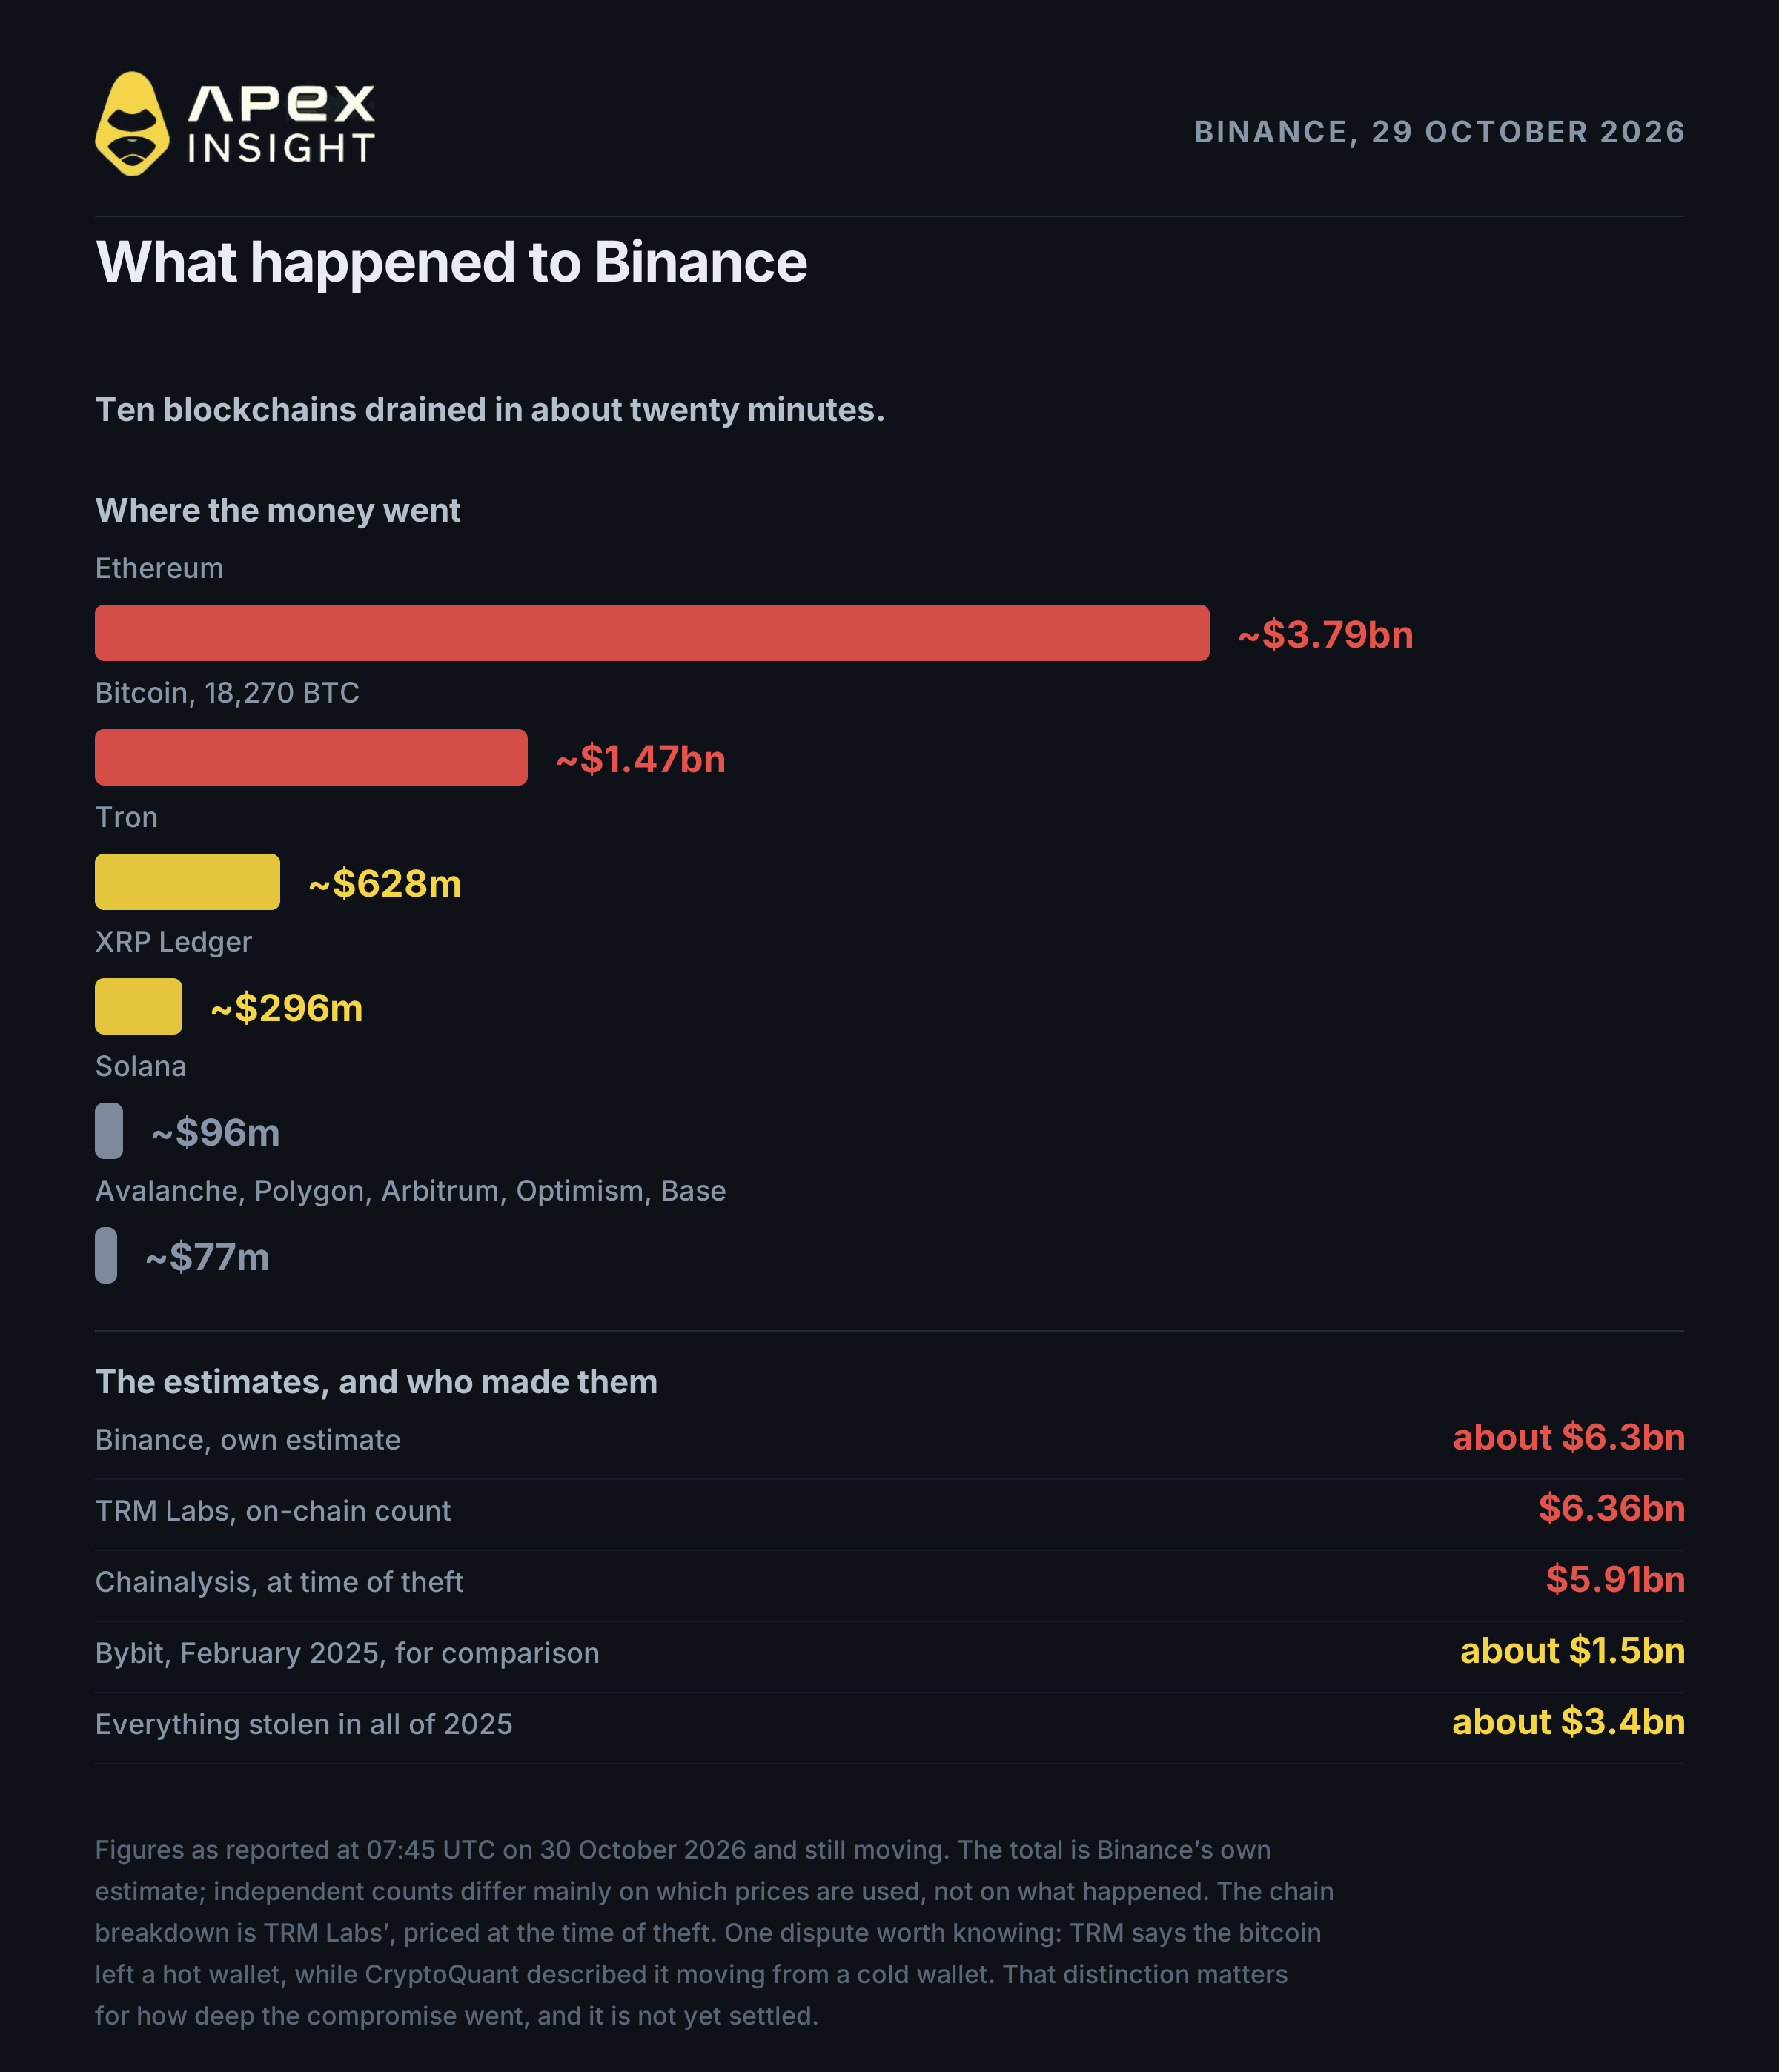
เมื่อ 29 ตุลาคม เวลาประมาณ 20:05 UTC กระเป๋า Binance ห้าใบบน XRP Ledger ถูกถอนเงินจนหมด ภายในยี่สิบนาที เหตุการณ์เดียวกันเกิดขึ้นบน Bitcoin, Tron, Solana และ Optimism ก่อนที่บล็อกเชนทั้งหมดสิบเครือข่ายจะถูกดูดเงินออก
เครือข่าย | ยอดที่ถูกขโมย ตาม TRM Labs |
|---|---|
Ethereum | ~$3.79bn |
Bitcoin | ~$1.47bn (18,270 BTC) |
Tron | ~$628m |
XRP Ledger | ~$296m |
Solana | ~$96m |
อื่น ๆ | ~$77m |
Binance ประเมินยอดรวมที่ ประมาณ $6.3bn ไม่มีใครทำลายการเข้ารหัสได้ ตามคำแถลงของ Binance จุดเริ่มต้นคือแล็ปท็อปของวิศวกร ซึ่งเปิดทางให้ผู้โจมตีเข้าถึง service container และส่งธุรกรรมถอนเงินที่ไม่ได้รับอนุญาต ทั้งยังไม่พบหลักฐานว่าคีย์ส่วนตัวของกระเป๋ารั่วไหล
กล่าวอีกอย่างคือ ผู้โจมตีไม่ได้ขโมยคีย์ พวกเขาเข้าถึงสถานที่ที่คีย์ถูก ใช้งาน
บน Ethereum ผู้โจมตีใช้ EIP-7702 เพื่อเซ็นสิทธิ์ห้าสิบรายการพร้อมกัน หนึ่งรายการตรงกับลำดับธุรกรรมถัดไป ทำให้กระเป๋าถูกส่งต่อให้ smart contract ที่ผู้โจมตีควบคุม EIP-7702 ไม่ได้ถูกทำลาย แต่ลายเซ็นของ Binance ถูกนำไปใช้ในทางที่ผิด
บริษัทข่าวกรองบล็อกเชนสองแห่งและนักตรวจสอบ on-chain อิสระหนึ่งรายเชื่อมโยงเหตุการณ์นี้กับกลุ่มจากเกาหลีเหนือ โดยมีเพียง TRM Labs ที่ระบุว่ามีความเชื่อมั่นสูง เงินประมาณ $3bn ถูกอายัด ส่วนใหญ่โดย Tether และ Circle
2. เงินที่ถูกอายัดไม่เท่ากับเงินที่ได้คืน
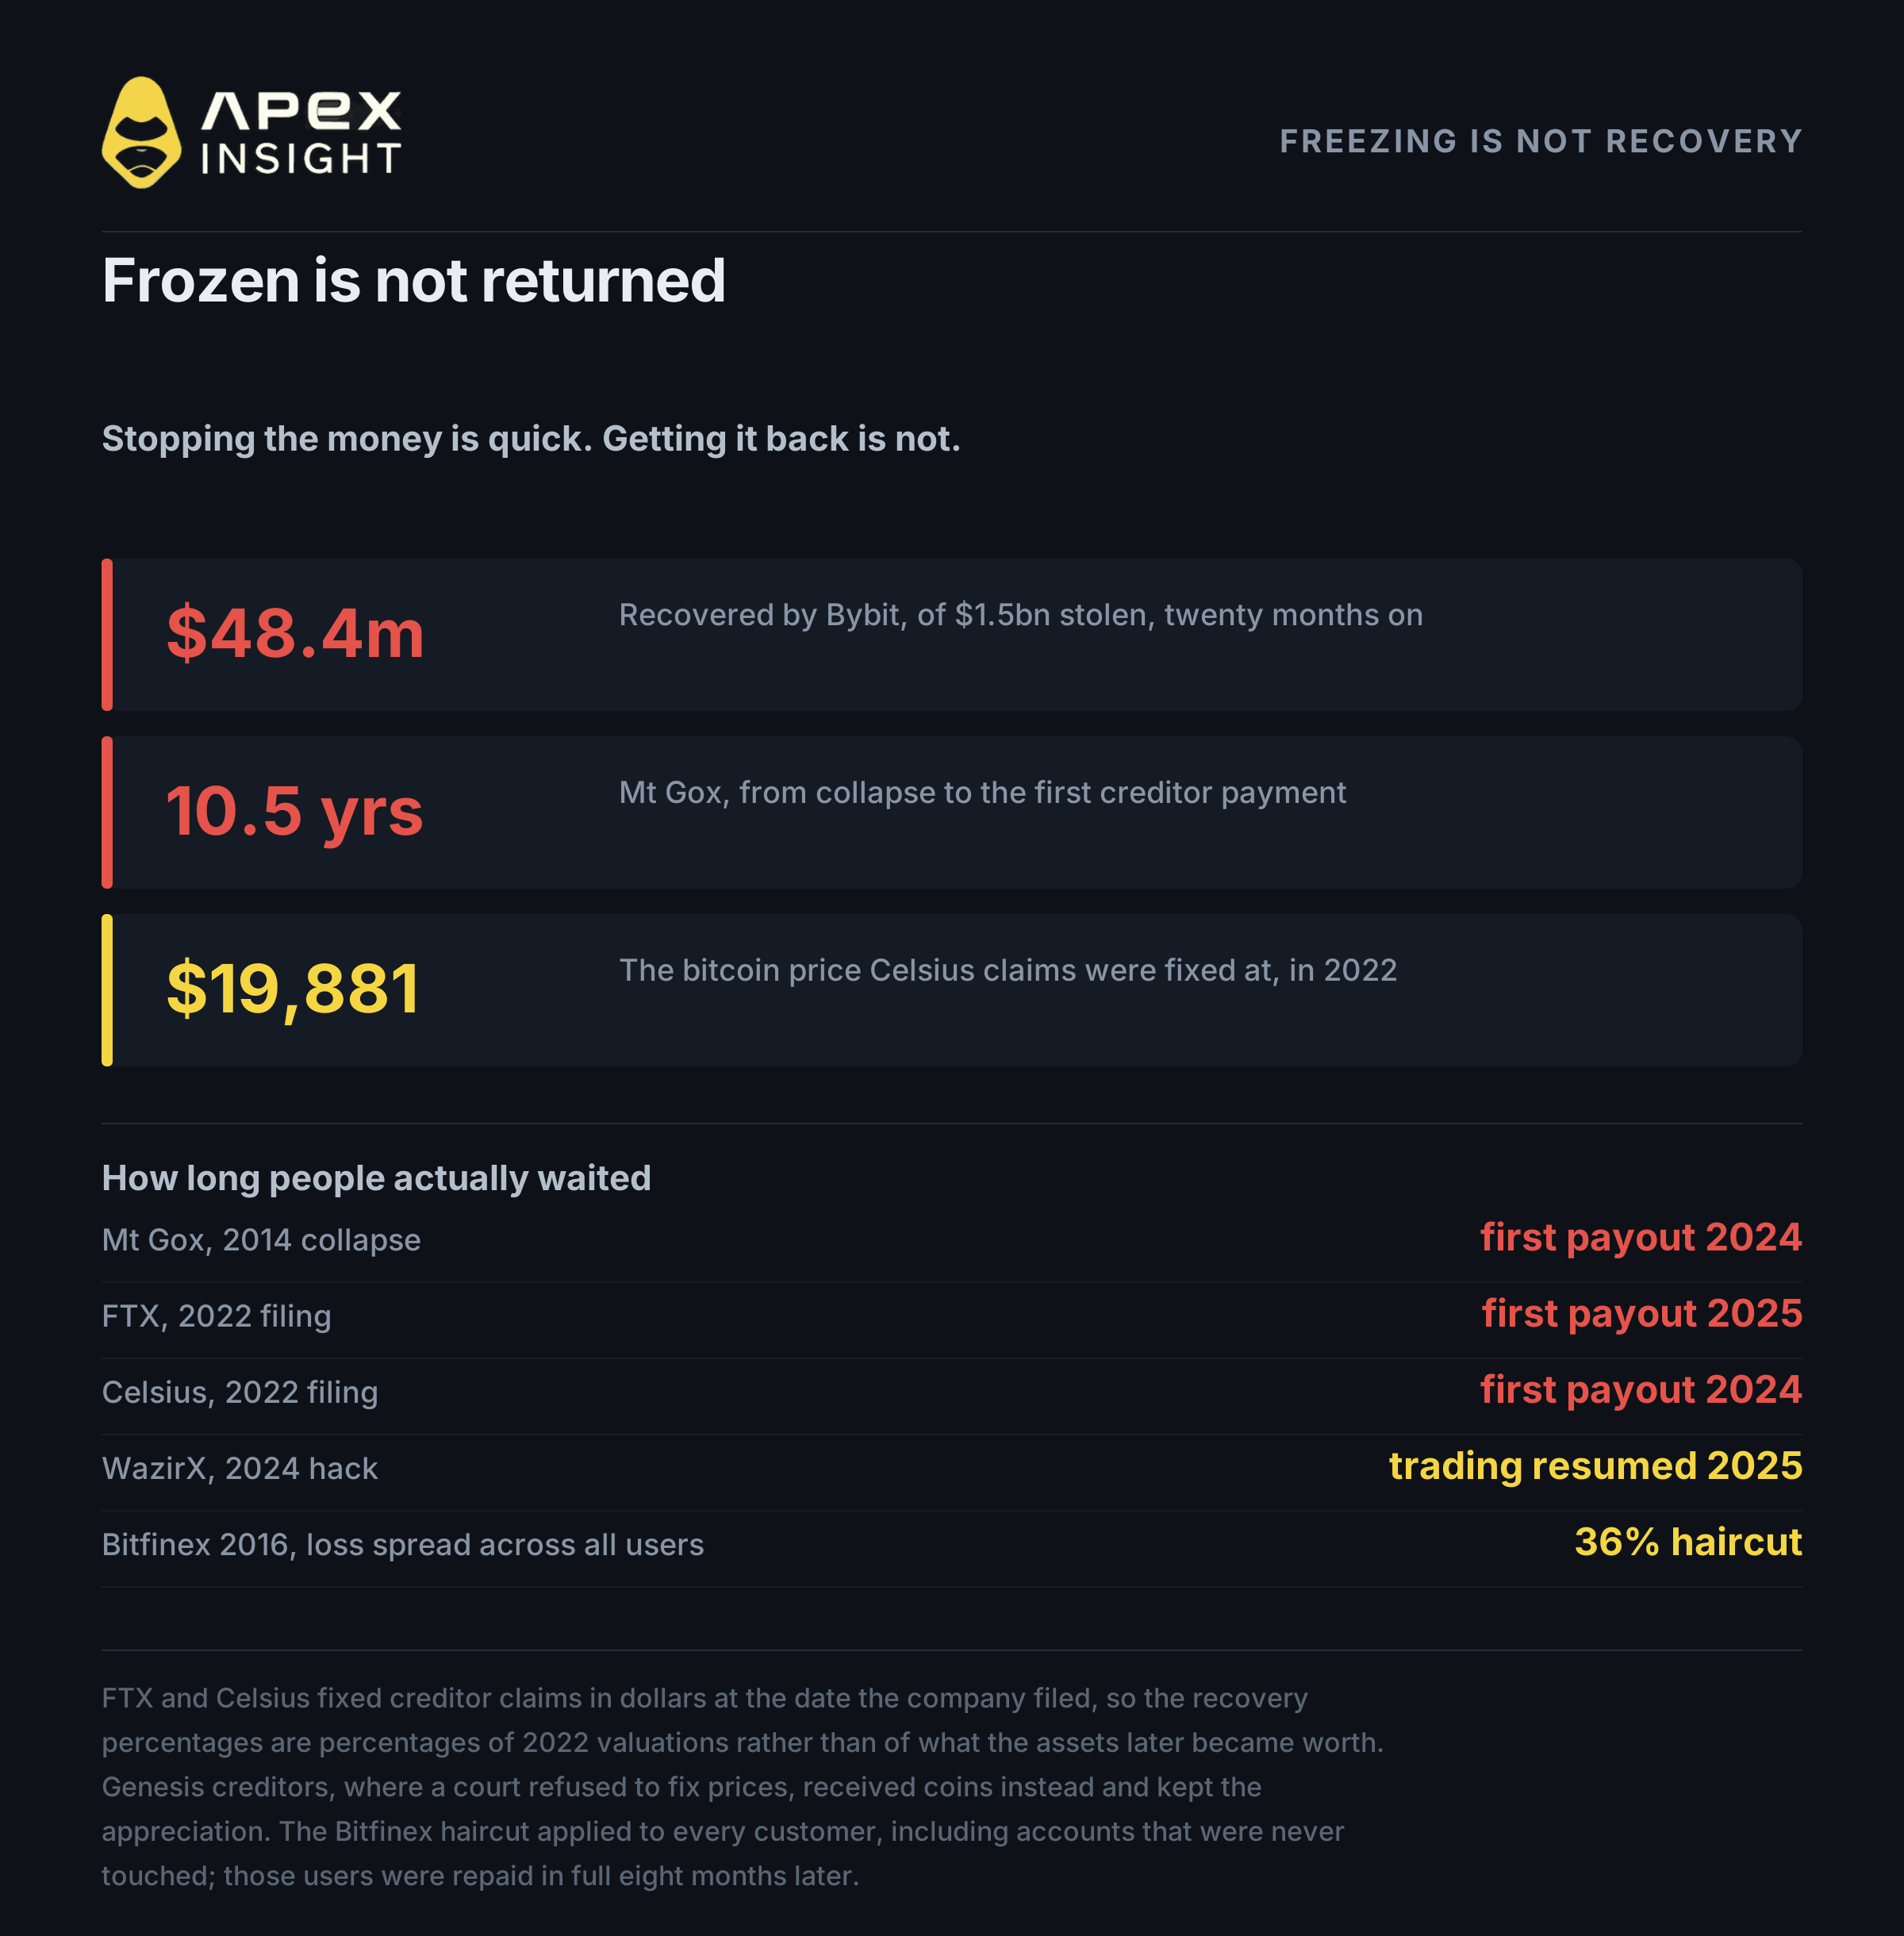
เมื่อ exchange ถูกปล้น ข่าวมักบอกว่าเงินถูก “อายัด” และทุกคนก็สบายใจขึ้น แต่การอายัดเพียงหยุดไม่ให้เงินเคลื่อนย้าย การนำเงินกลับคืนเป็นปัญหาอีกเรื่องที่ช้ากว่ามาก
ตัวเลขสำคัญคือ Bybit กู้คืนได้เพียง $48.4m จากเงิน $1.5bn ที่ถูกขโมย หลังผ่านไปสิบแปดเดือน Exchange ไม่ใช่ธนาคารและไม่มีประกันเงินฝาก Binance สัญญาจะชดเชยความเสียหายจากกองทุนฉุกเฉินและเงินบริษัท แต่กองทุนมีเพียงราว $1.1bn ถึง $1.2bn
3. แทบไม่ใช่ปัญหาที่ตัวโค้ด
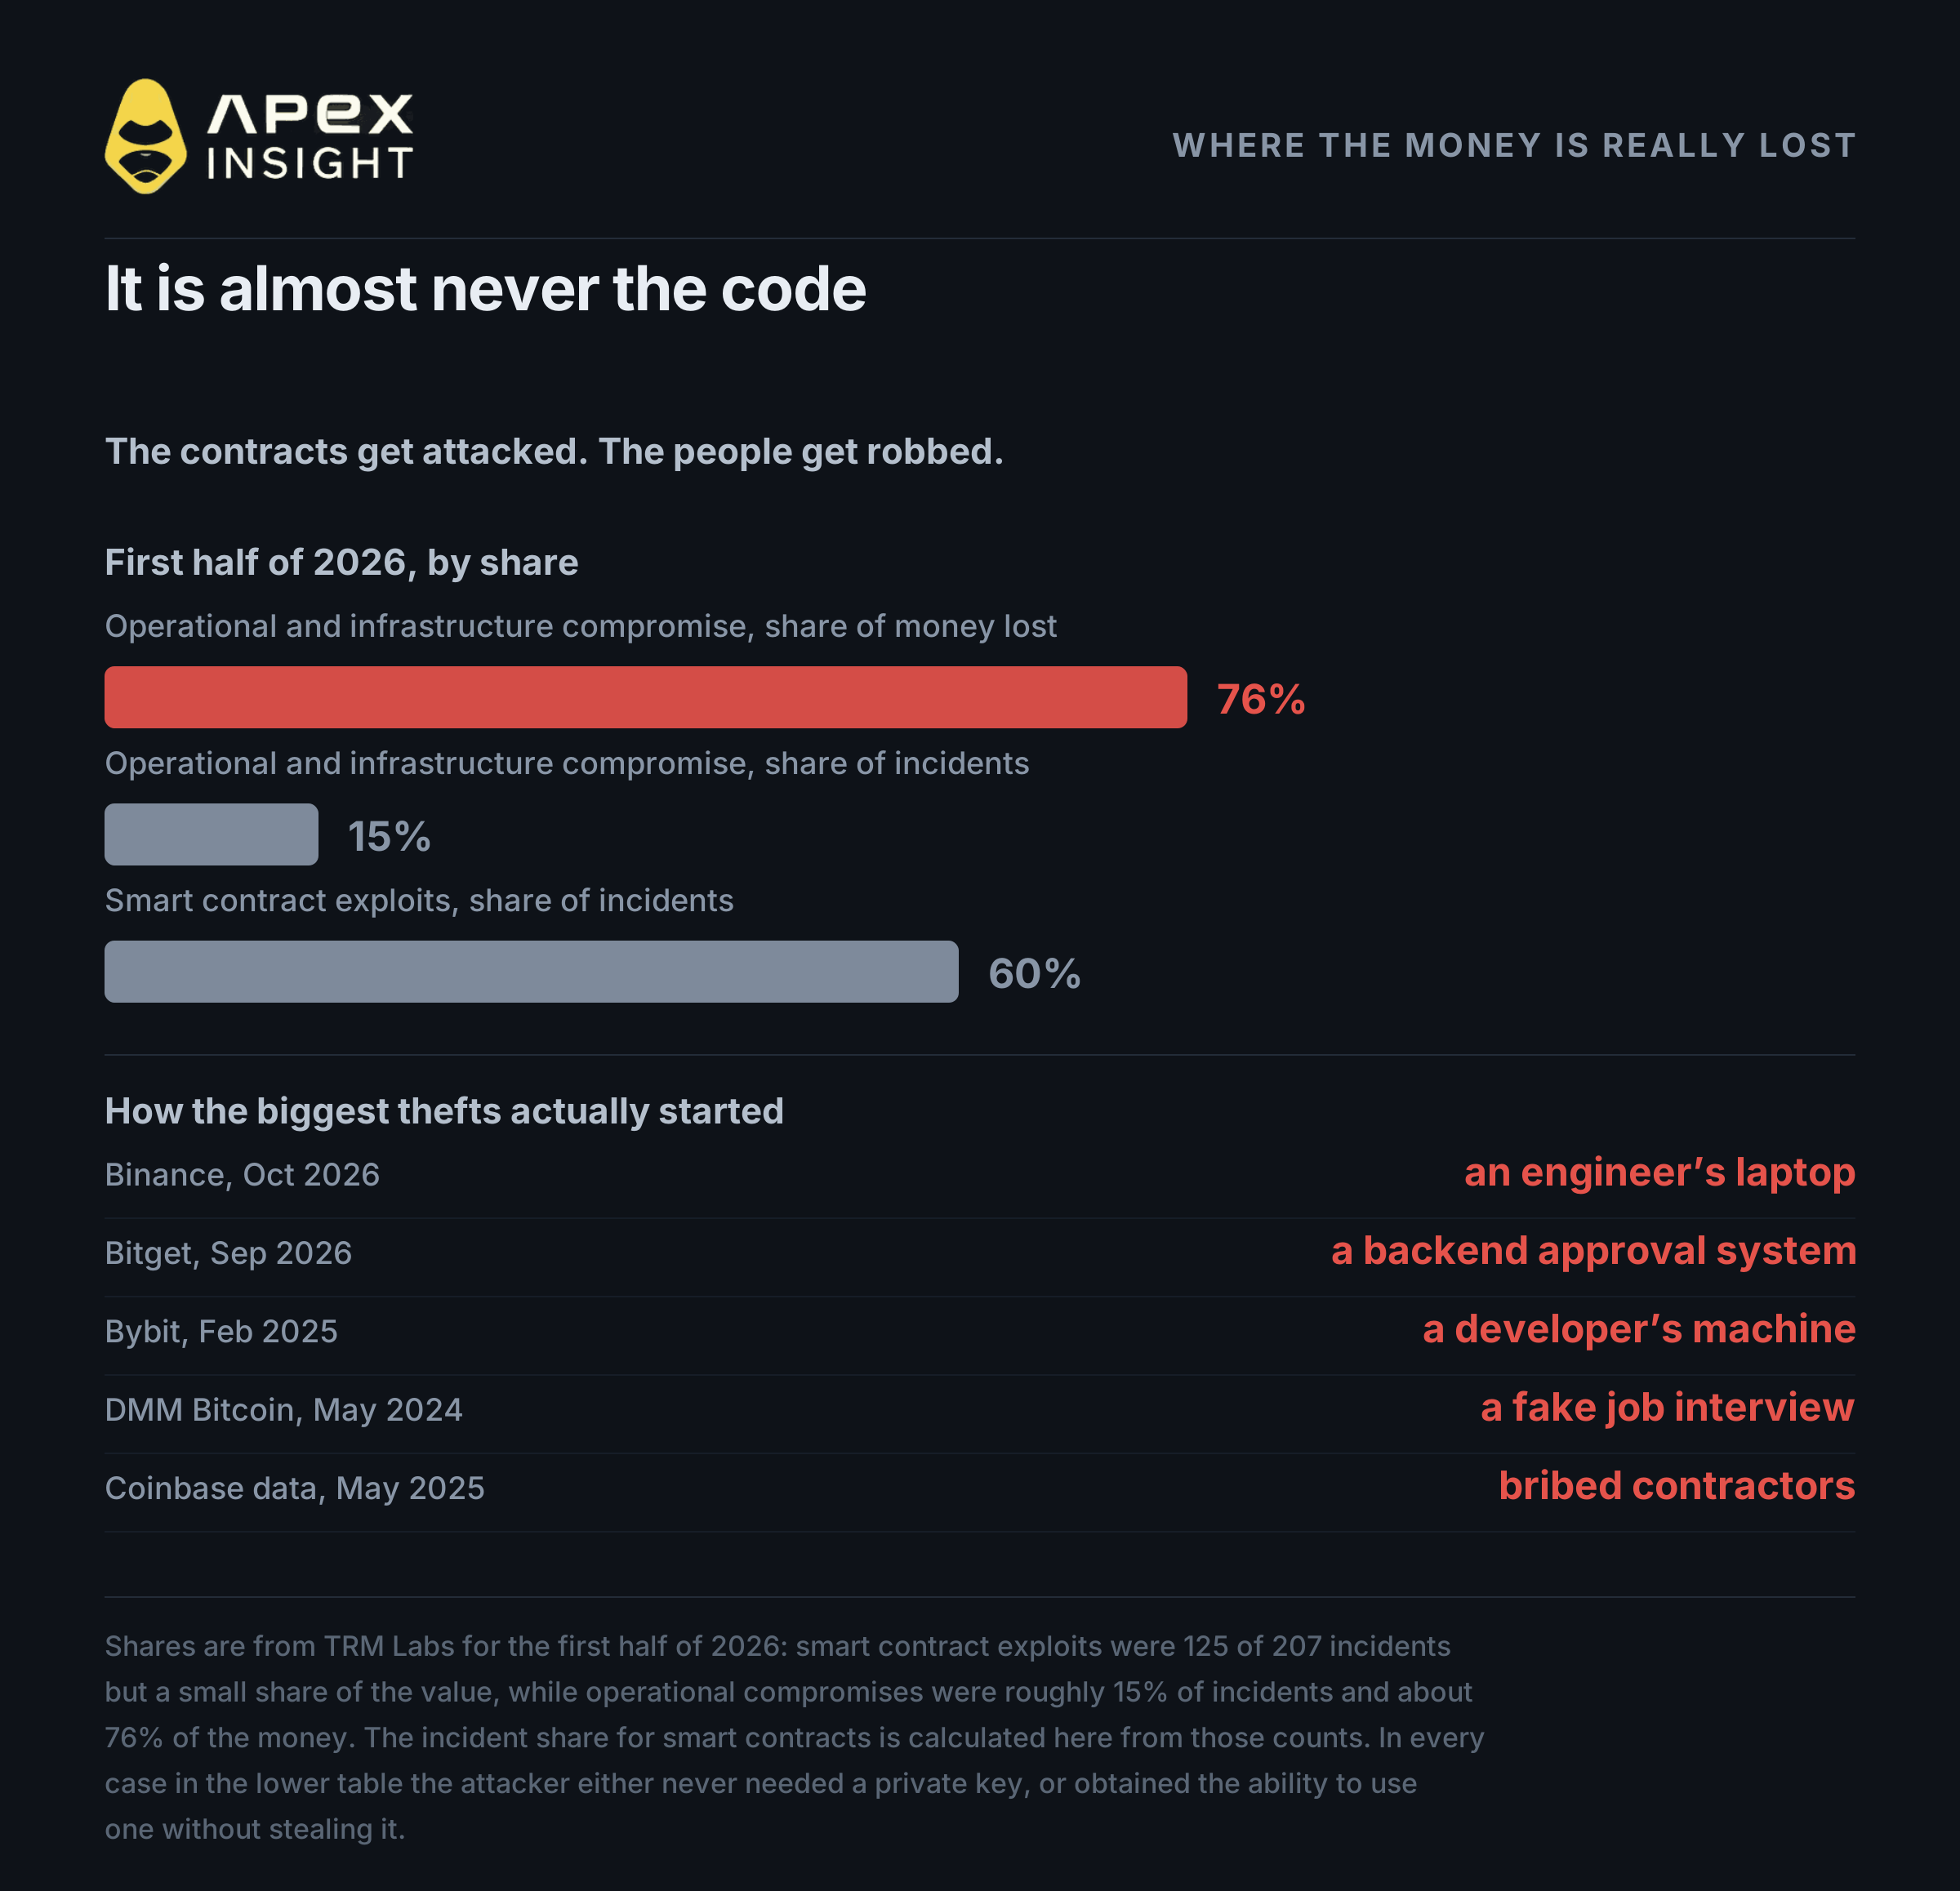
คนส่วนใหญ่นึกภาพแฮ็กเกอร์เอาชนะการเข้ารหัส แต่นั่นไม่ใช่สิ่งที่เกิดขึ้นโดยทั่วไป
การโจมตีโครงสร้างพื้นฐานและการปฏิบัติการ: ประมาณ 15% ของเหตุการณ์ แต่คิดเป็น 76% ของเงิน
การโจมตี smart contract: 125 จาก 207 เหตุการณ์ แต่เป็นเงินเพียงส่วนน้อย
โค้ดถูกโจมตีบ่อยและสูญเสียค่อนข้างน้อย ส่วน คนและเครื่องที่ถือและอนุมัติคีย์ ถูกโจมตีน้อยกว่าแต่สูญเสียเกือบทั้งหมด
ในกรณี Bybit เครื่องของนักพัฒนาที่ Safe ถูกเจาะ จากนั้นมีการแทรกโค้ดในเว็บไซต์ที่ผู้เซ็นธุรกรรมใช้ ผู้เซ็นเห็นธุรกรรมปกติและอนุมัติผ่าน hardware wallet แต่ธุรกรรมจริงได้แทนที่ตรรกะของกระเป๋าด้วยตรรกะของผู้โจมตี สิ่งนี้เรียกว่า blind signing
4. ปีที่ hardware wallet ล้มเหลว
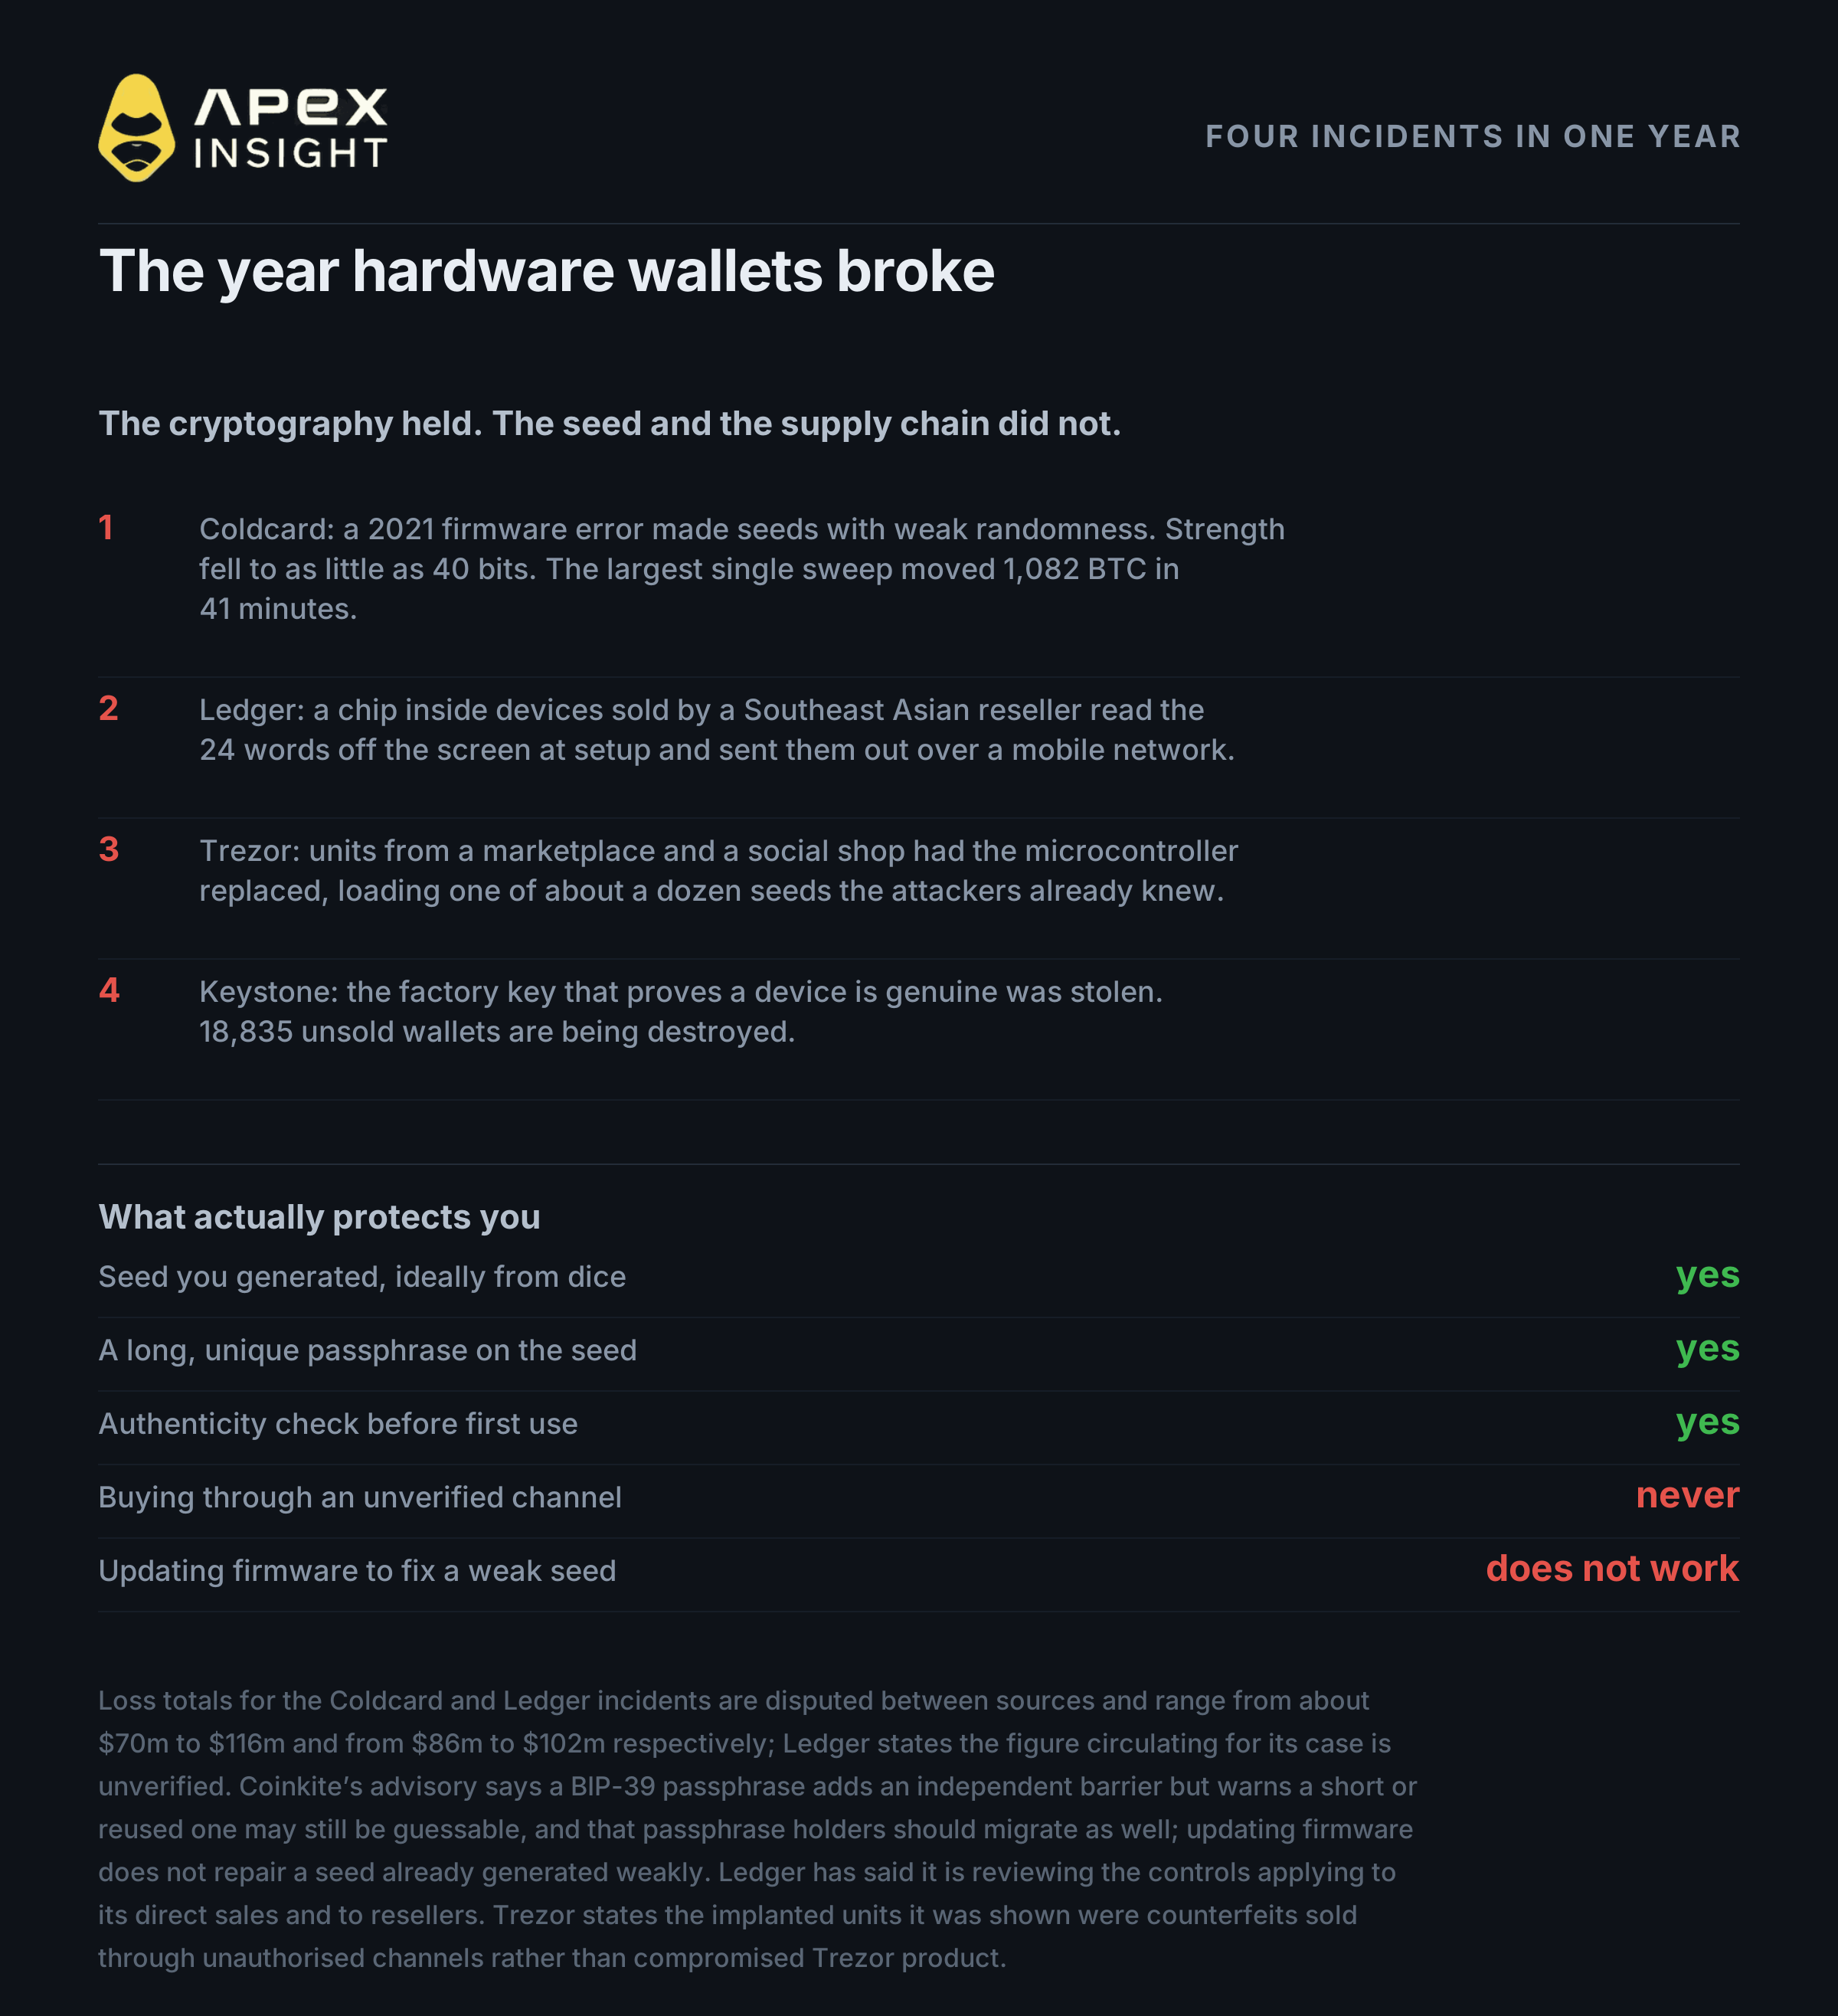
คำแนะนำเดิมคือซื้อ hardware wallet จากแหล่งทางการ แต่ในปี 2026 คำแนะนำนี้ไม่เพียงพออีกต่อไป
Coldcard มีข้อผิดพลาดใน firmware ทำให้สร้าง seed phrase ที่อ่อนแอ Ledger พบ physical implant ในอุปกรณ์จาก reseller Trezor พบอุปกรณ์ปลอมที่เปลี่ยน microcontroller และ Keystone ถูกขโมยข้อมูลผู้ซื้อรวมถึง authentication key ที่เปลี่ยนไม่ได้
สิ่งที่ทุกกรณีมีร่วมกันคือ การเข้ารหัสยังทำงาน สิ่งที่ล้มเหลวคือ seed ในขณะสร้างหรือแสดงผล และเส้นทางการจัดจำหน่ายอุปกรณ์
สร้าง seed ของคุณเองบนอุปกรณ์และเพิ่ม passphrase ทำให้ยาวและไม่ซ้ำใคร
ตรวจสอบอุปกรณ์ก่อนนำไปเก็บเงินจริง และระวังอุปกรณ์ที่มาถึงในสภาพตั้งค่าไว้แล้ว
อย่าพิมพ์ seed phrase ลงที่ใดก็ตาม บริษัทที่ถูกต้องจะไม่ขอข้อมูลนี้
เริ่มจากจำนวนเงินเล็กน้อย และเฝ้าดูก่อนโอนทุกอย่าง
5. เมื่อข้อมูลรั่ว ความเสี่ยงจะกลายเป็นเรื่องทางกายภาพ
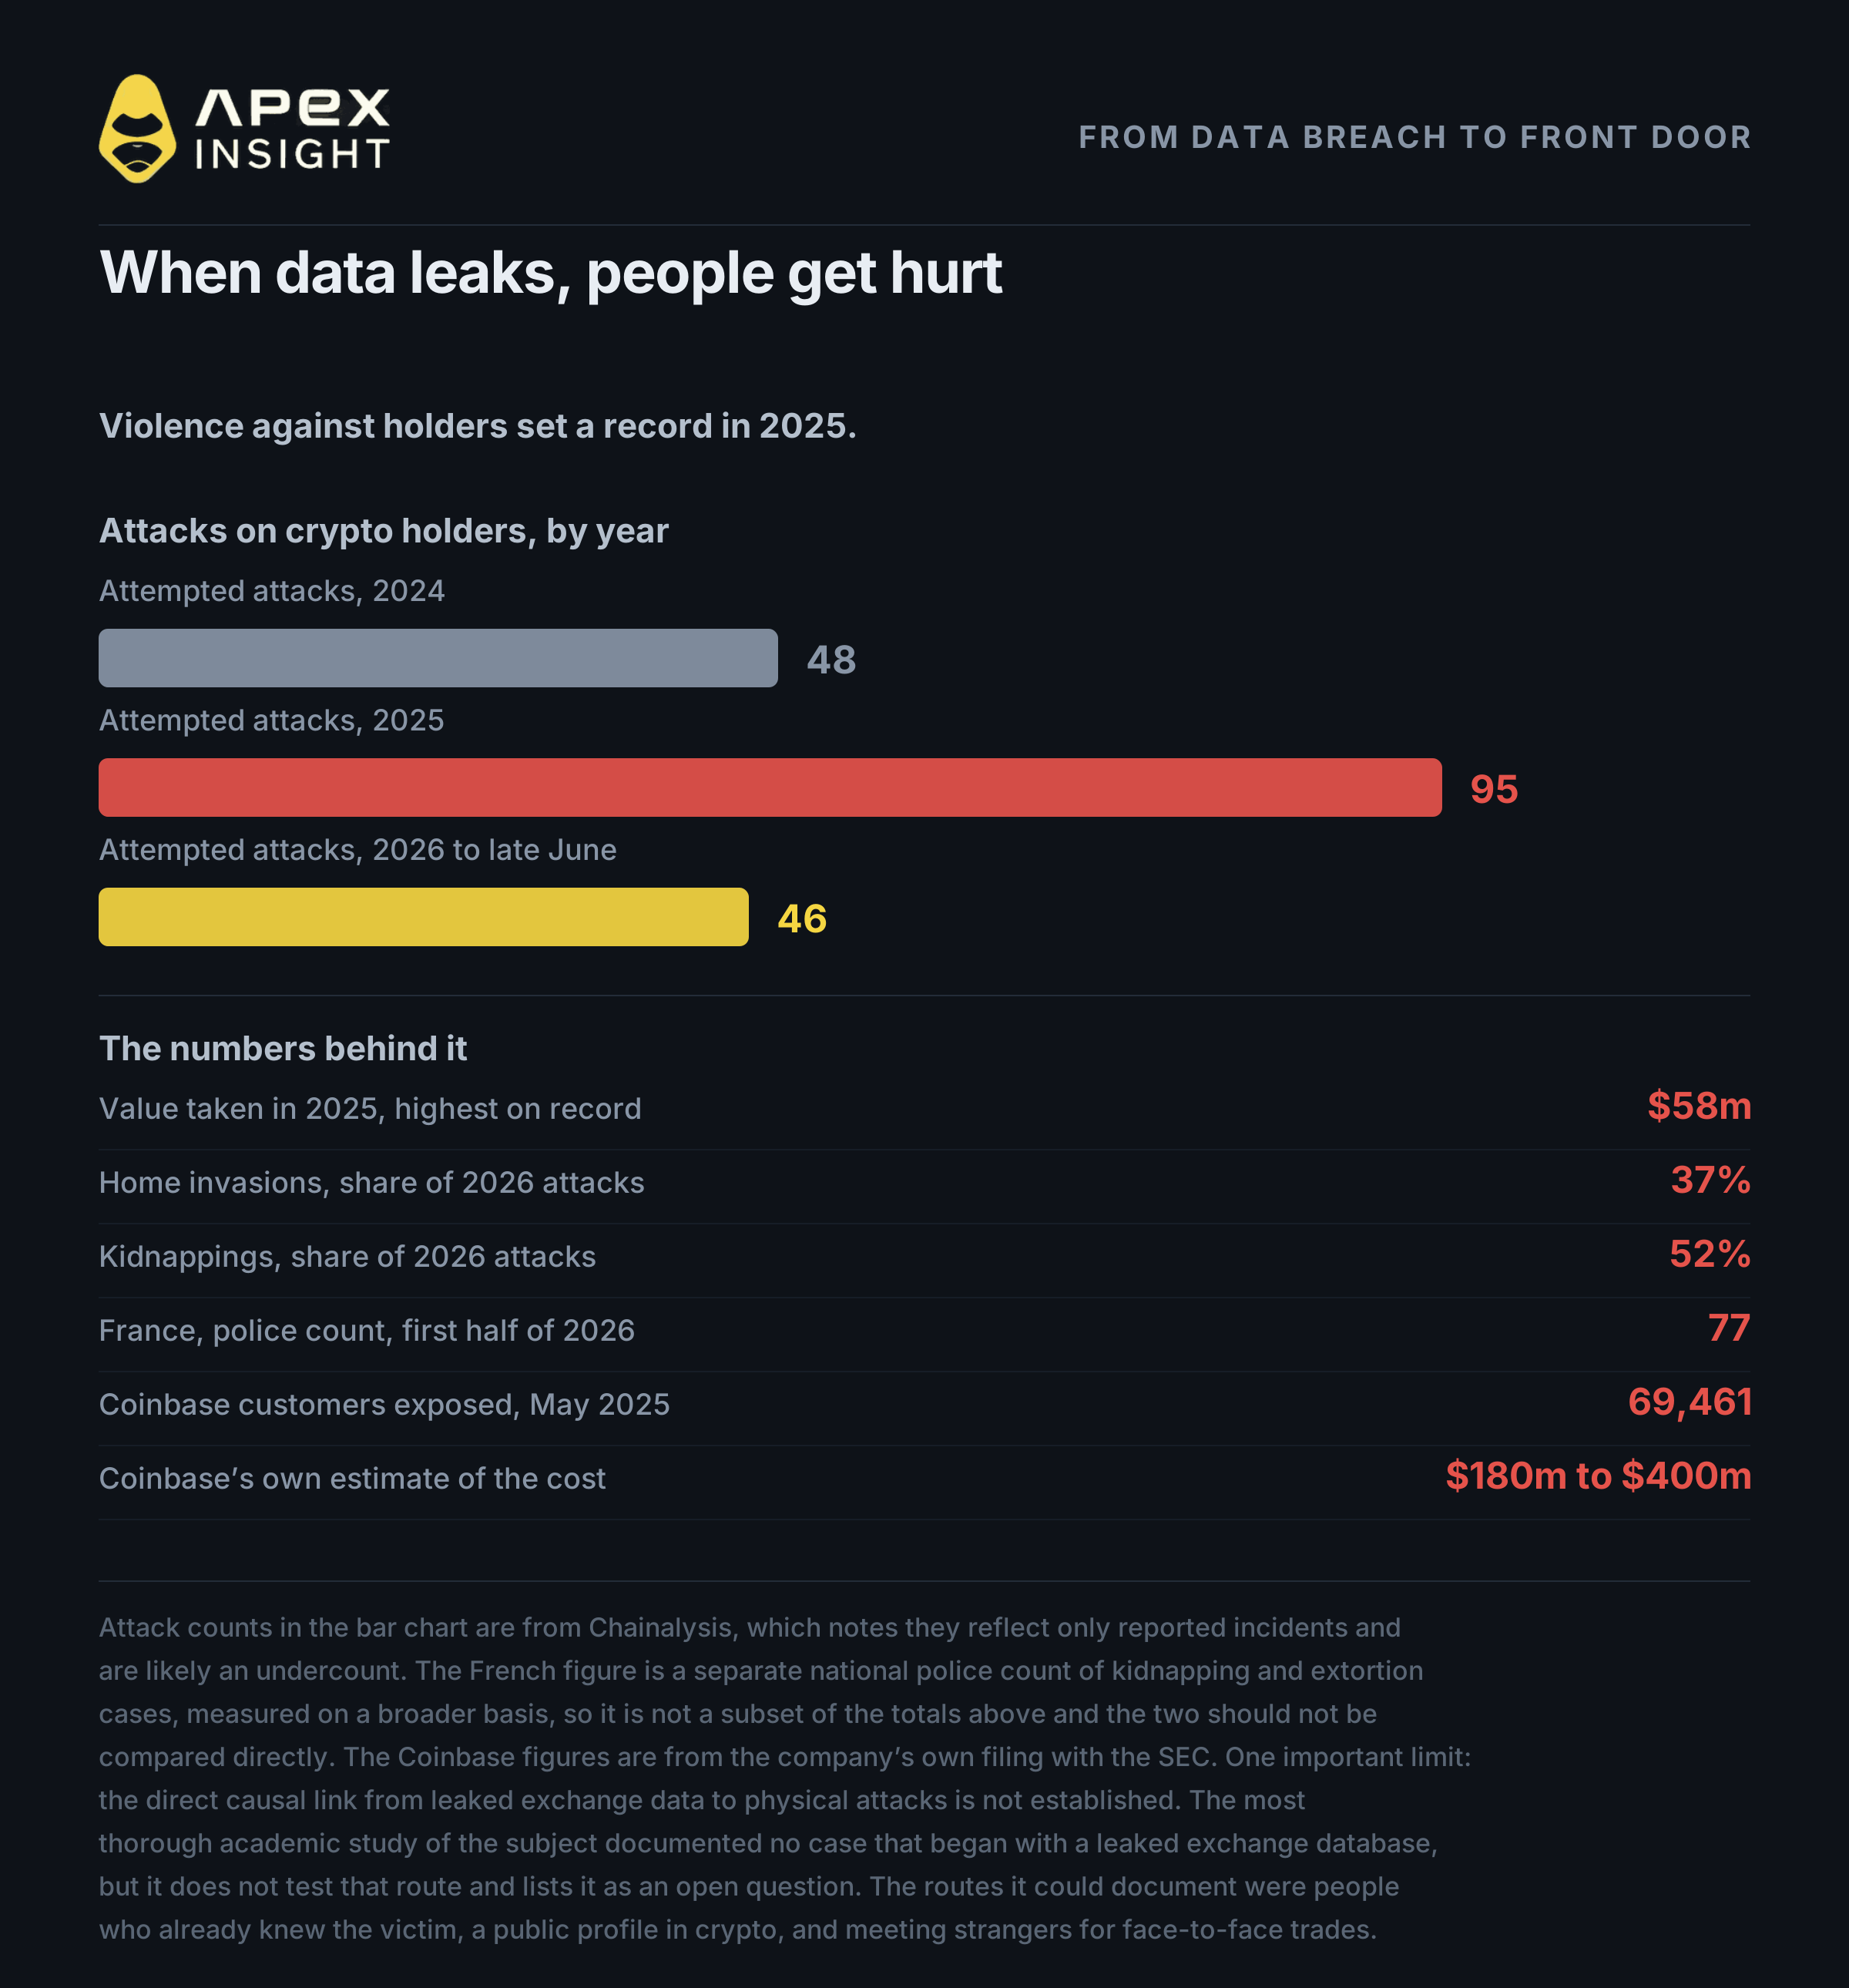
Exchange ถือเอกสารยืนยันตัวตน ที่อยู่บ้าน และข้อมูลว่าคุณมีทรัพย์สินมากเพียงใด เมื่อข้อมูลเหล่านี้รั่วไหล ความเสี่ยงจะไม่ใช่แค่เรื่องการเงิน
ข้อมูลที่รั่วจาก Coinbase รวมถึงชื่อ ที่อยู่ เบอร์โทรศัพท์ เลขยืนยันตัวตนบางส่วน ภาพพาสปอร์ตและใบขับขี่ และ ภาพยอดคงเหลือในบัญชี ขณะเดียวกัน การโจมตีผู้ถือครองคริปโตด้วยความรุนแรงทำเงินได้เป็นประวัติการณ์ที่ $58m ในปี 2025 ฝรั่งเศสบันทึก คดีลักพาตัวและรีดไถที่เกี่ยวข้องกับคริปโต 77 คดีในครึ่งแรกของปี 2026
ยังไม่มีการพิสูจน์ความเชื่อมโยงโดยตรงระหว่างข้อมูล exchange ที่รั่วกับการโจมตีเหล่านี้ แต่คำแนะนำที่ชัดเจนคือ อย่าบอกผู้อื่นว่าคุณถือครองคริปโตเท่าไร อย่านัดพบคนแปลกหน้าเพื่อแลกเงินสด และระวังสิ่งที่โปรไฟล์สาธารณะเปิดเผย
6. การตั้งค่าที่จำกัดความเสียหาย
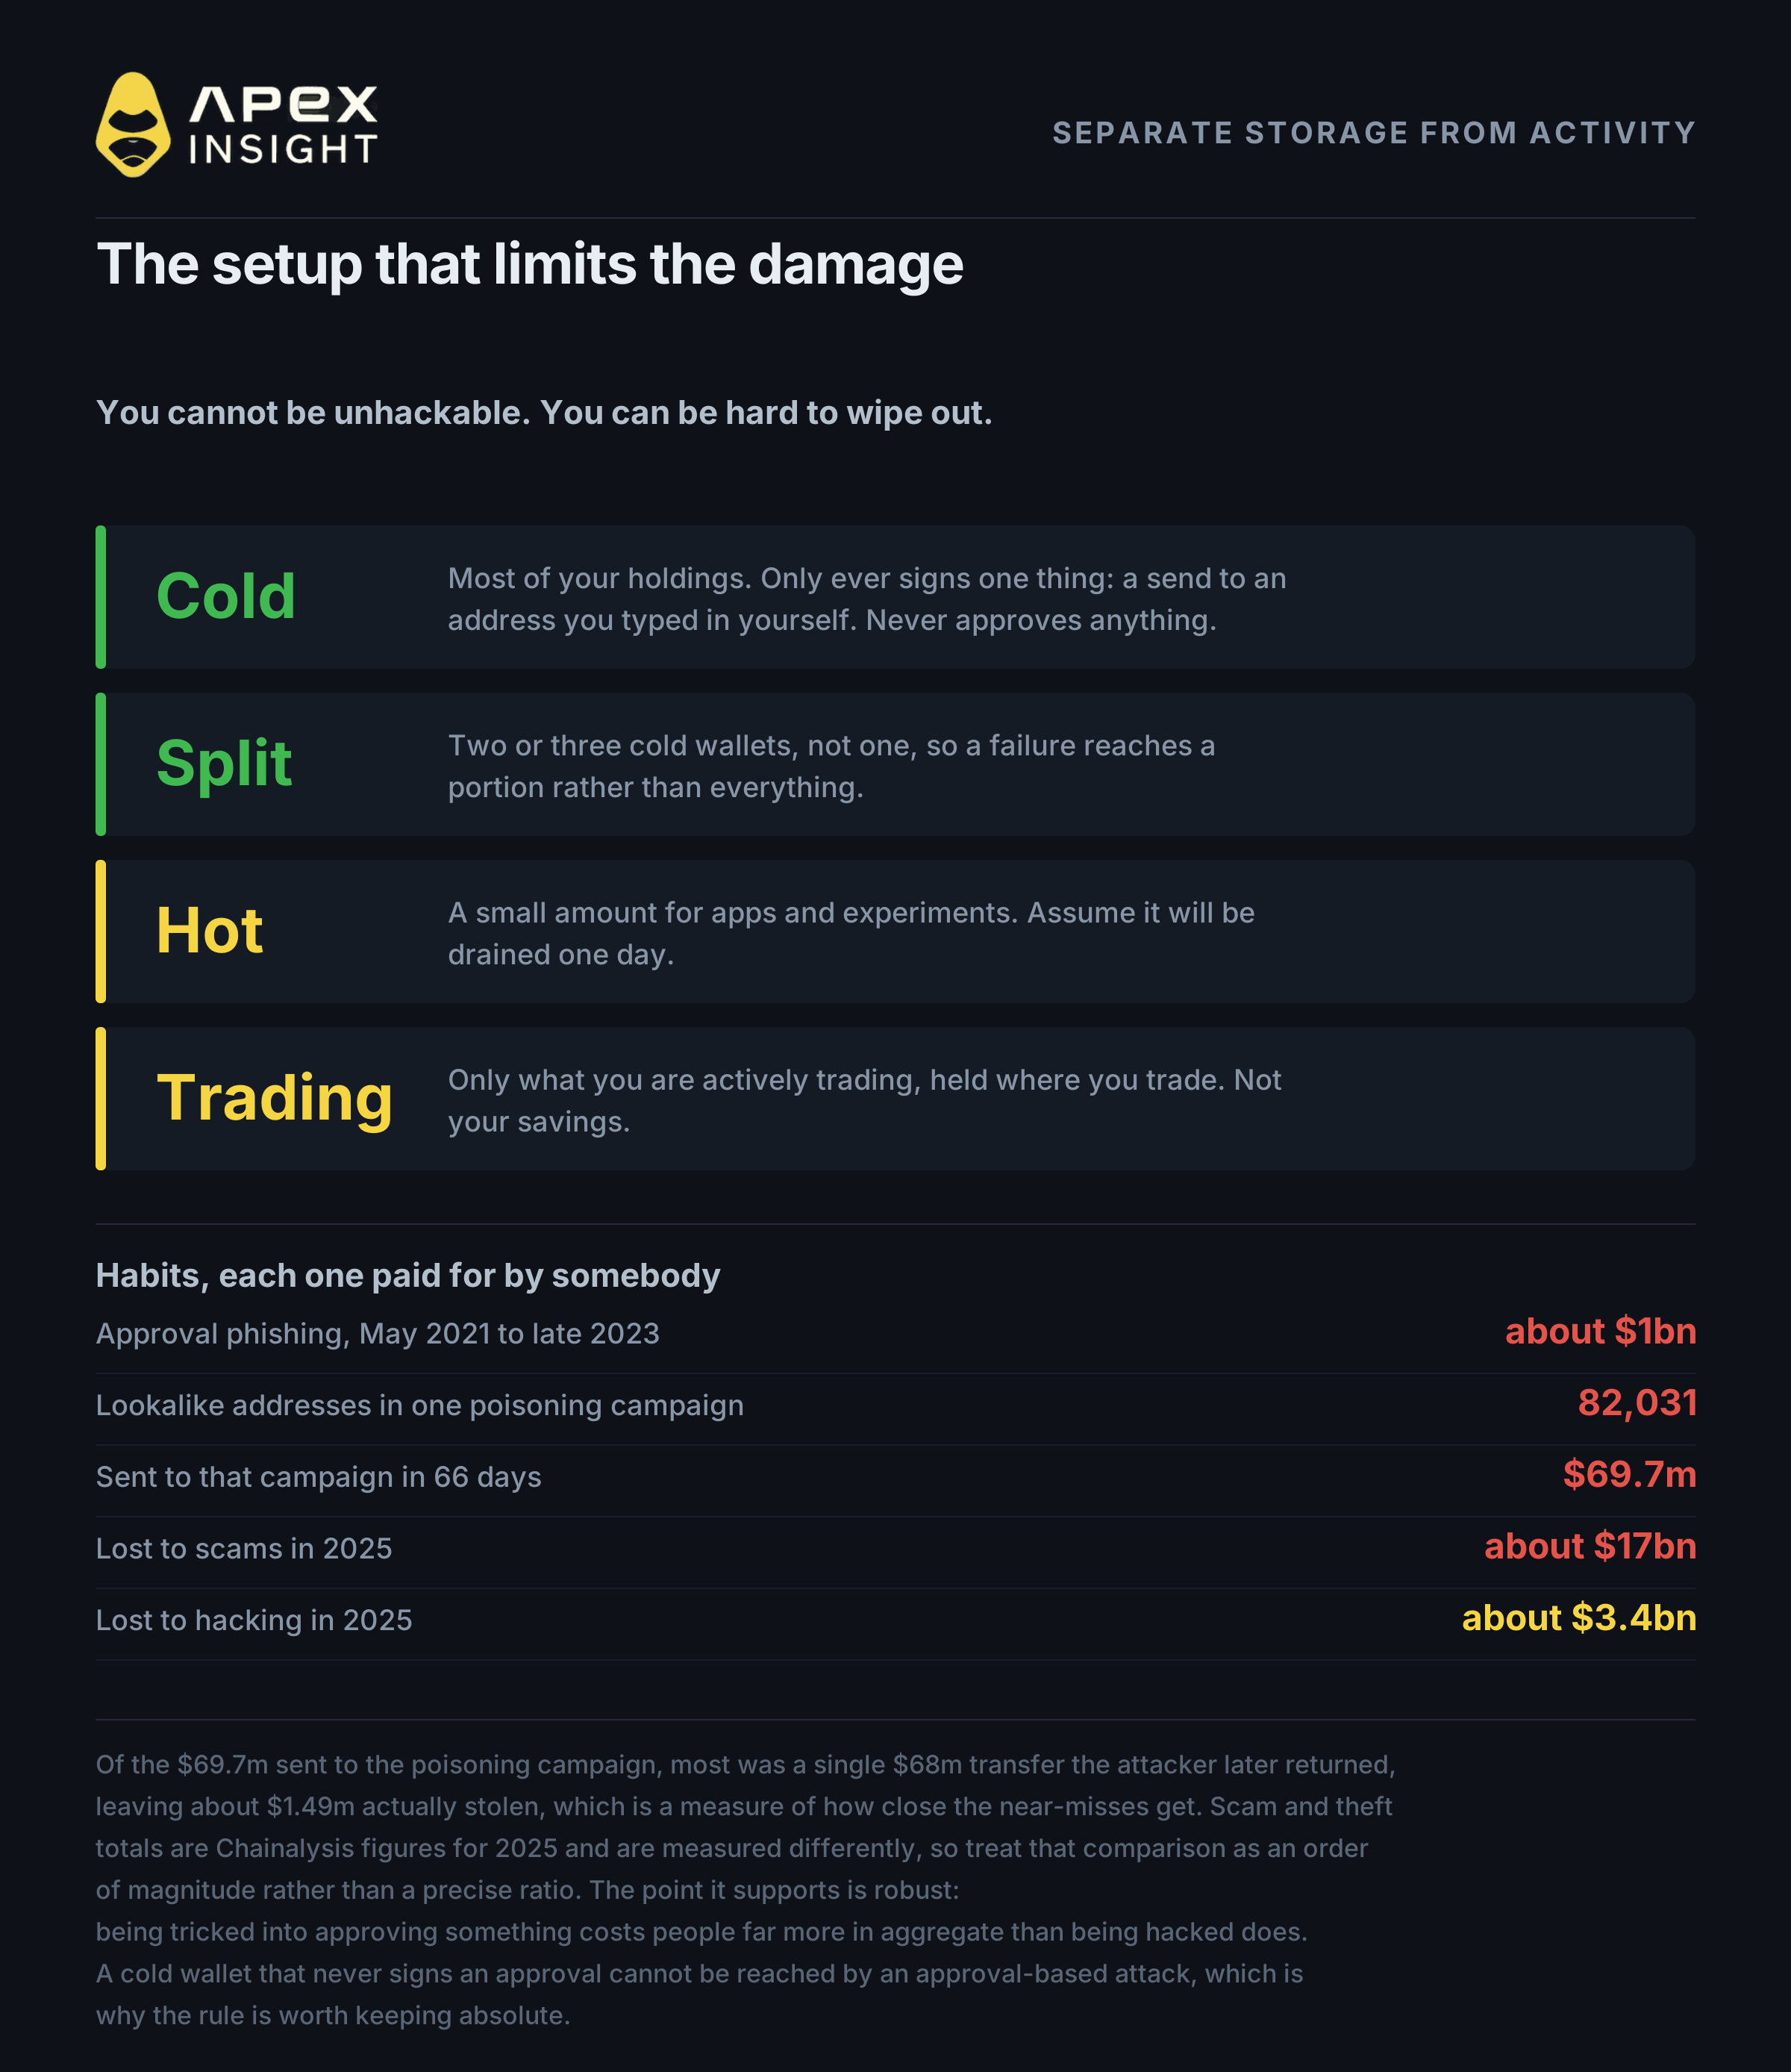
คุณทำให้ตัวเองไม่สามารถถูกแฮ็กไม่ได้ แต่ทำให้ความล้มเหลวครั้งเดียวไม่ทำลายทุกอย่างได้
แยกการเก็บรักษาออกจากกิจกรรม ใช้ cold storage สำหรับสินทรัพย์ส่วนใหญ่ โดยให้ hardware wallet ใช้ seed ที่คุณสร้างเองและมี passphrase กฎเดียวของกระเป๋านี้คือ เซ็นเฉพาะการส่งไปยัง address ที่คุณพิมพ์เอง ห้ามอนุมัติ smart contract และห้ามเชื่อมต่อเว็บไซต์
แบ่งเงินไว้ใน cold wallet สองหรือสามใบ ใช้ hot wallet แยกต่างหากที่มีเงินจำนวนน้อยสำหรับแอปพลิเคชัน เงินทุนที่ใช้เทรดควรอยู่ในสถานที่เทรดเท่านั้น ไม่ใช่เงินออม
อย่าพิมพ์ seed phrase ที่ใดก็ตาม
ตรวจสอบ approvals เพราะสิทธิ์เก่าที่ยังไม่ยกเลิกยังคงใช้งานได้
ตรวจสอบ address ทั้งหมด ไม่ใช่แค่ต้นและท้าย
ถือว่า job offer เป็นการโจมตีที่อาจเกิดขึ้น หากมีการส่งโค้ดให้คุณรัน
ชะลอเมื่อมีความเร่งด่วน ความเร่งรีบมักถูกสร้างขึ้นโดยผู้โจมตี
7. ข้อได้เปรียบของ DEX: ไม่มีใครระงับการถอนของคุณได้
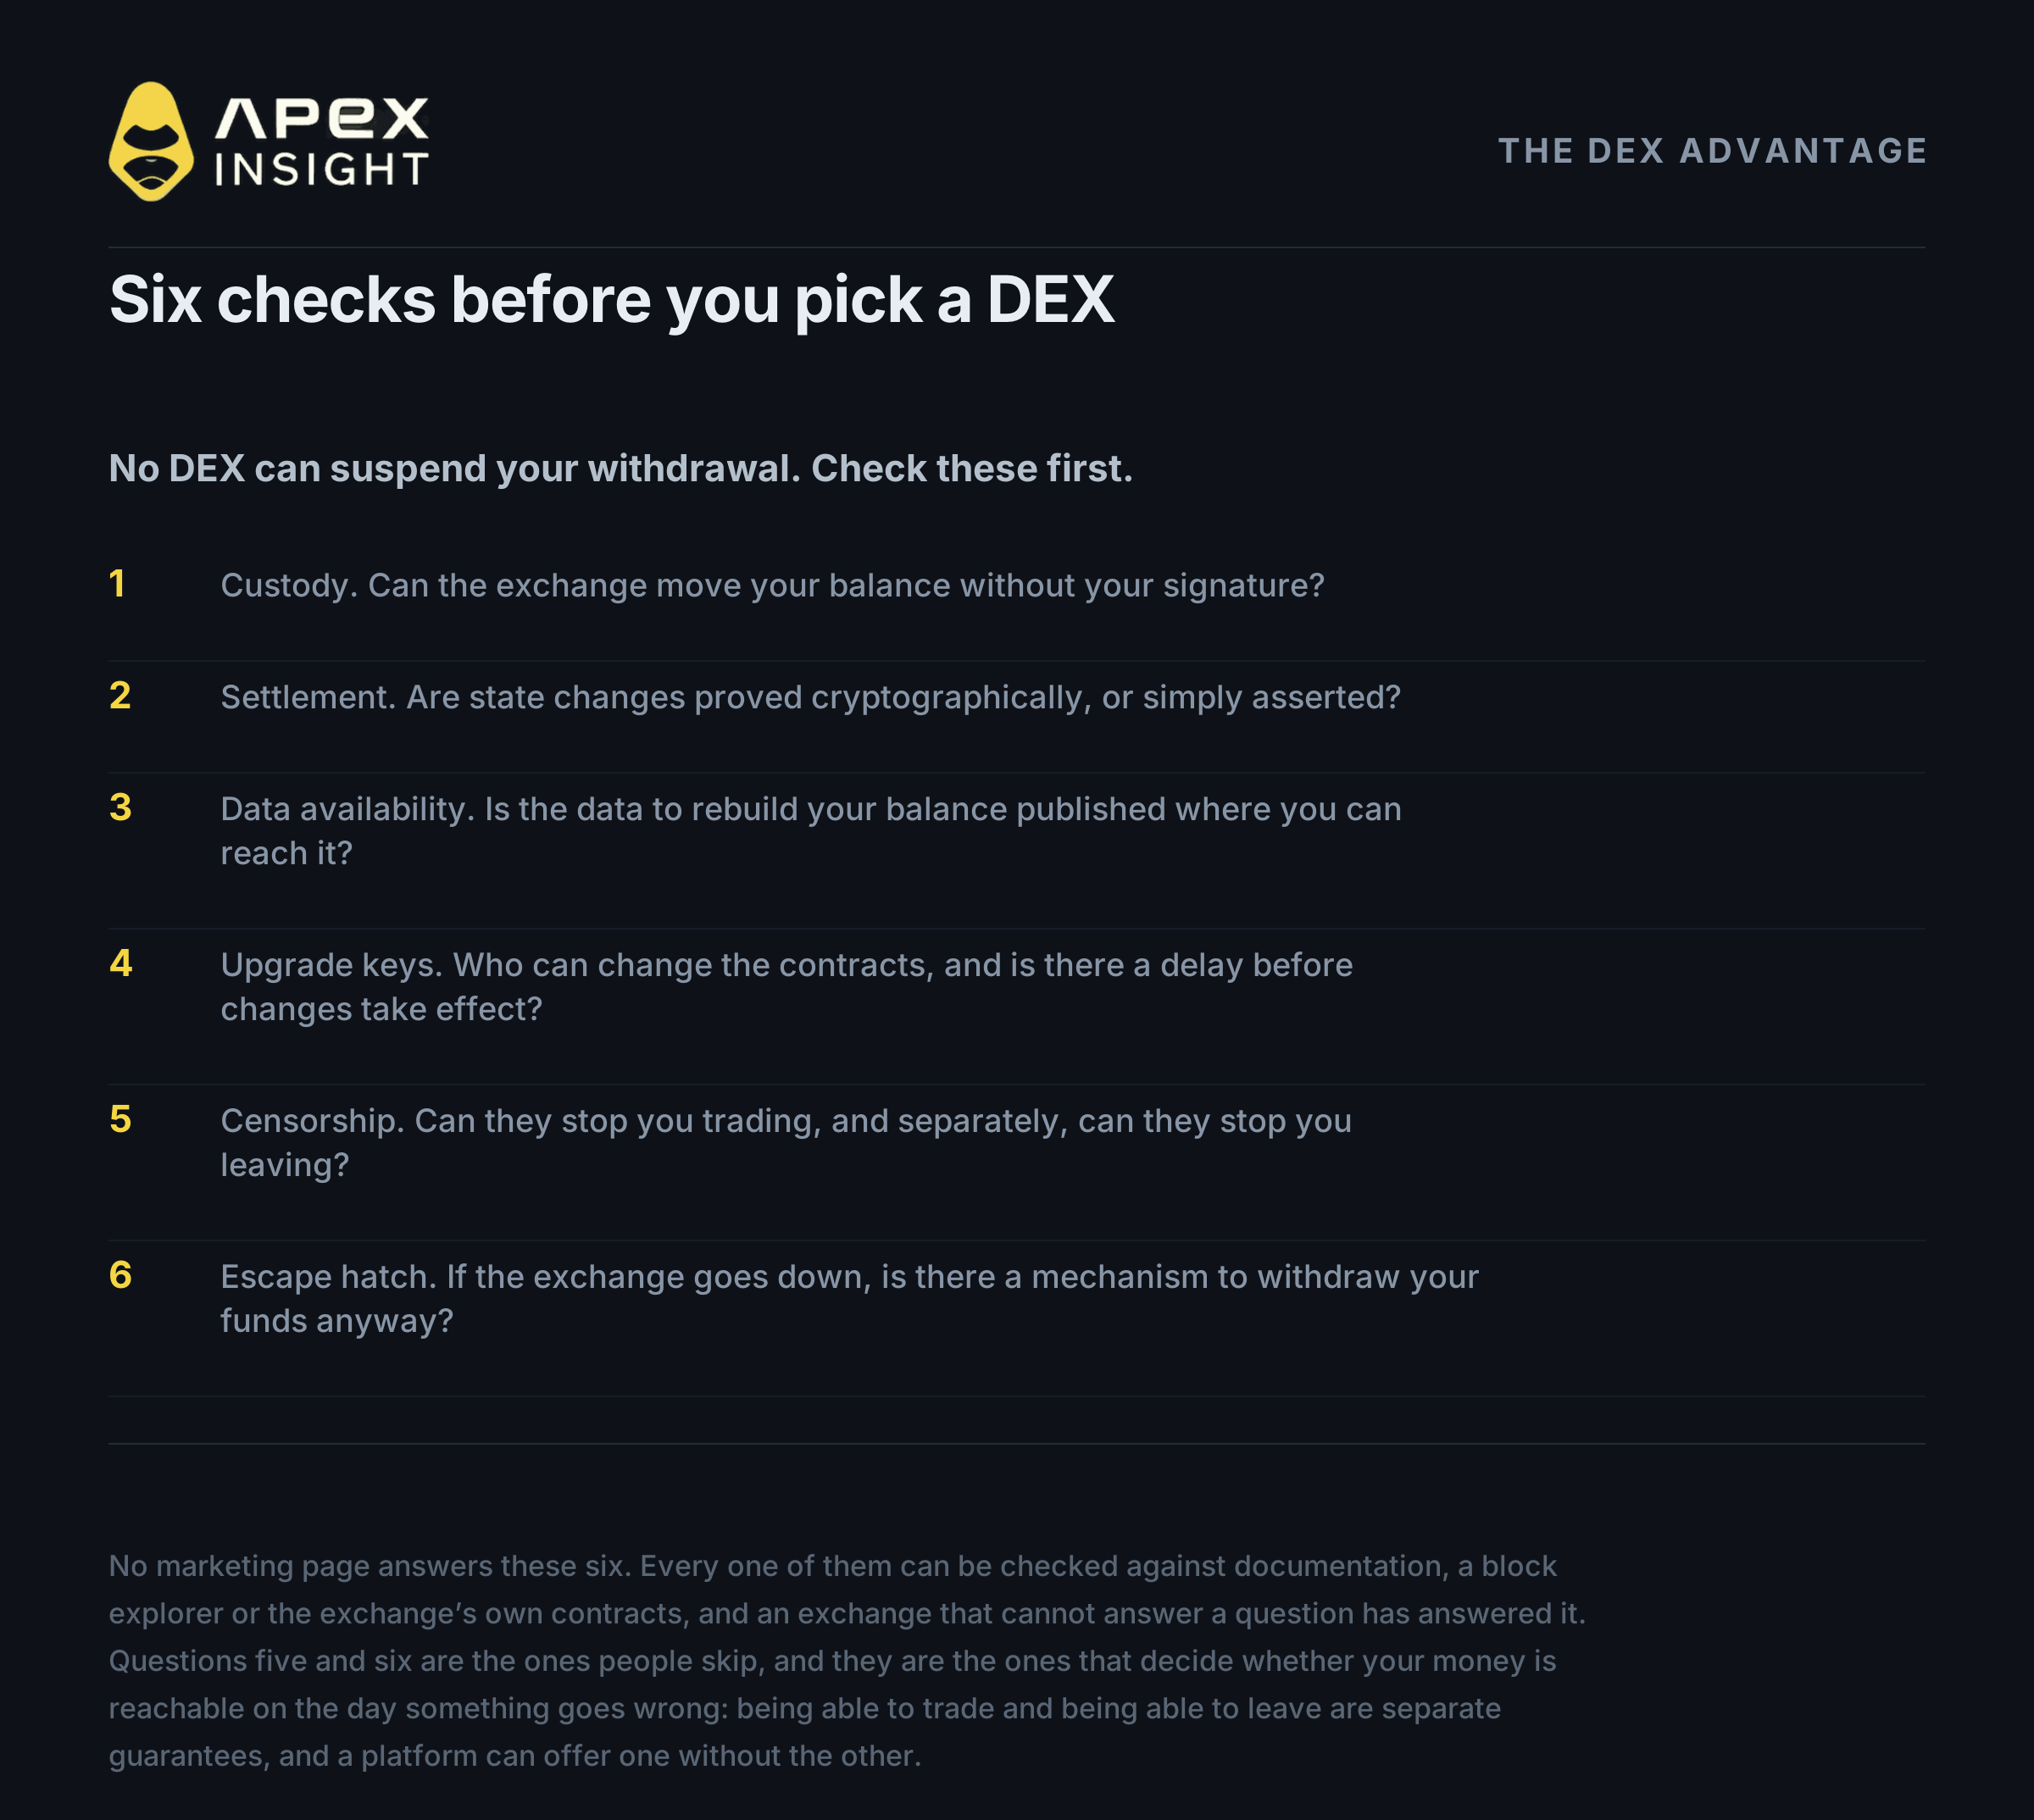
เมื่อคุณเทรด โดยทั่วไปเงินของคุณจะอยู่ในการควบคุมของผู้อื่น ความเสี่ยงด้าน custody ไม่ใช่แค่การถูกขโมย แต่ยังรวมถึงการไม่สามารถถอนออกได้
บน decentralised exchange คุณถือคีย์เอง เงินไม่อยู่ในบัญชีของบริษัท และ ไม่มี DEX ใดระงับการถอนของคุณได้แบบที่ Binance ทำ แต่คำว่า “decentralised” เป็นเพียงคำทางการตลาดในหลายเว็บไซต์ จึงต้องตรวจสอบให้ดี
หกข้อที่ควรตรวจสอบก่อนเลือก DEX:
Custody Exchange โอน balance ของคุณโดยไม่มีลายเซ็นได้หรือไม่
Settlement การเปลี่ยนแปลงสถานะได้รับการพิสูจน์ทางคริปโตกราฟีหรือไม่
Data availability มีการเผยแพร่ข้อมูลที่ใช้สร้าง balance ของคุณขึ้นใหม่หรือไม่
Upgrade keys ใครเปลี่ยน contracts ได้ และมีระยะหน่วงก่อนการเปลี่ยนแปลงมีผลหรือไม่
Censorship พวกเขาหยุดคุณจากการเทรดหรือออกจากระบบได้หรือไม่
Escape hatch หาก exchange ล่มหรือปฏิเสธคำขอ มีกลไกนำเงินออกหรือไม่
Hyperliquid เป็นตัวอย่างของ order book แบบ on-chain เต็มรูปแบบ ซึ่งทำให้ positions และ liquidation prices เปิดเผยต่อสาธารณะ ส่วน ApeX Omni ใช้ order book แบบ off-chain และ zero-knowledge validity proofs บน chain เงินของคุณอยู่ใน smart contracts ของ zkLink แทนที่จะอยู่ในกระเป๋าของ ApeX และมีเส้นทาง forced withdrawal ที่เรียกใช้ contract บน base chain ได้โดยตรง เส้นทางนี้ครอบคลุม collateral ไม่ใช่ open positions และไม่ใช่สิ่งทดแทนการจัดการความเสี่ยงของคุณเอง
Race to the Top 50 ยังดำเนินอยู่
ApeX จัดการแข่งขันเทรดจนถึง 5 พฤศจิกายน เวลา 10:00 UTC พร้อม prize pool สูงสุด 10,000 USDT สำหรับผู้เข้าแข่งขันจนถึงอันดับที่ 50
กติกาฉบับเต็มและตารางรางวัลอยู่ใน ประกาศ Race to the Top 50
Perpetual contracts มีความเสี่ยงสูงและอาจทำให้คุณสูญเสียเงินทั้งตำแหน่ง Leverage เพิ่มทั้งกำไรและขาดทุน บทความนี้ไม่ใช่คำแนะนำทางการเงินและไม่มีการรับประกันความปลอดภัย ศึกษาข้อมูลด้วยตนเองและอย่าเสี่ยงมากกว่าที่คุณรับการสูญเสียได้
หากต้องการความช่วยเหลือ ติดต่อทีมของเราที่ Discord
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex




