




Tối qua, ai đó đã lấy khoảng 6,3 tỷ USD khỏi Binance.
Đây là vụ trộm lớn nhất trong lịch sử crypto, lớn hơn bốn lần vụ hack Bybit vào tháng 2 năm 2025.
Đến 07:45 UTC ngày 30 tháng 10, Binance vẫn tạm dừng rút tiền. Đồng CEO Yi He cho biết công ty dự kiến bắt đầu khôi phục trong "48 giờ tới" sau khi hoàn tất cải tổ bảo mật dịch vụ rút tiền. Nếu tiền của bạn nằm trên sàn vào tối thứ Năm, bạn có thể phải chờ đến Chủ nhật mới chuyển được tiền.
Hướng dẫn này nhằm bảo đảm tình huống đó sẽ không bao giờ trở thành vấn đề của bạn nữa.
Đây không chỉ là câu chuyện về Binance hay các sàn giao dịch. Chúng ta sẽ xem mọi người thực sự mất crypto như thế nào trong năm 2026, rồi xây dựng một hệ thống đơn giản để giới hạn thiệt hại khi có sự cố.
1. Chuyện gì đã xảy ra
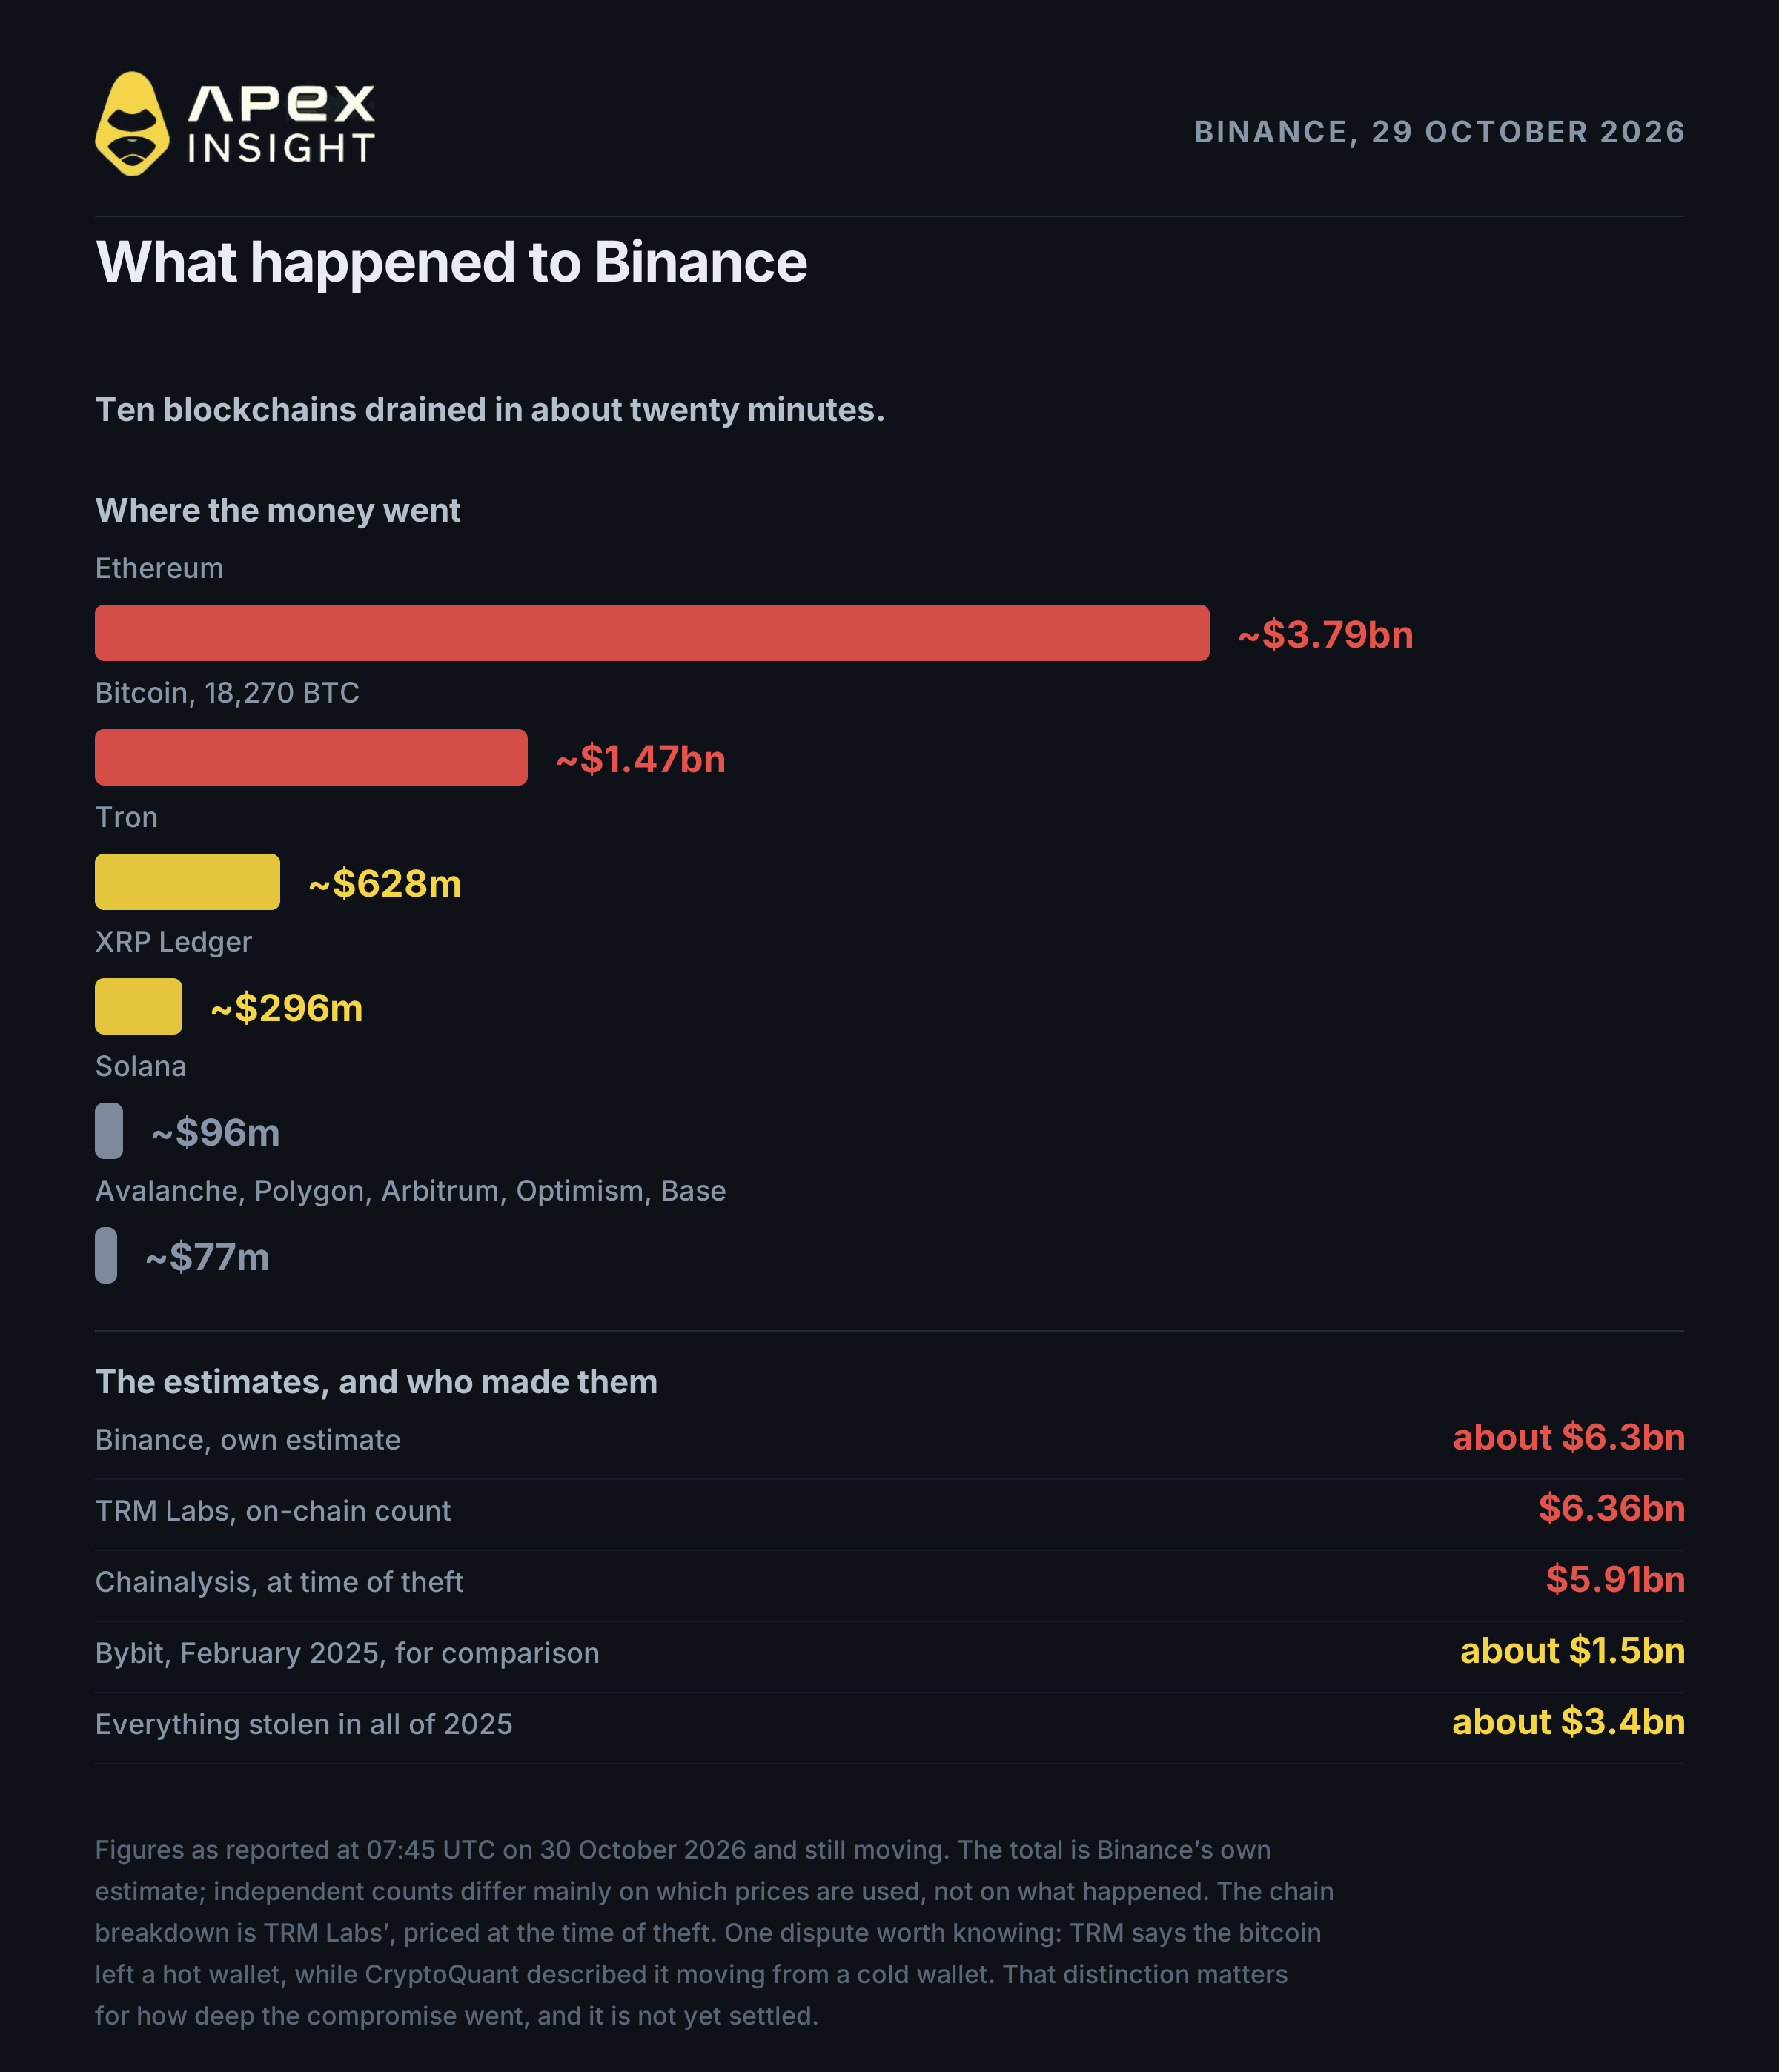
Vào khoảng 20:05 UTC ngày 29 tháng 10, năm ví Binance trên XRP Ledger tự rút hết tiền. Trong vòng 20 phút, điều tương tự xảy ra trên Bitcoin, Tron, Solana và Optimism. Đến cuối đêm, mười blockchain đã bị rút cạn.
| Blockchain | Số tiền bị lấy theo TRM Labs |
|---|---|
| Ethereum | ~3,79 tỷ USD |
| Bitcoin | ~1,47 tỷ USD (18.270 BTC) |
| Tron | ~628 triệu USD |
| XRP Ledger | ~296 triệu USD |
| Solana | ~96 triệu USD |
| Khác | ~77 triệu USD |
Binance ước tính tổng số tiền là khoảng 6,3 tỷ USD. TRM Labs đếm được 6,36 tỷ USD trên chuỗi; Chainalysis đếm 5,91 tỷ USD. Chênh lệch chủ yếu đến từ cách định giá.
Điều quan trọng nhất: không ai phá vỡ mật mã. Tuyên bố của Binance cho biết cuộc điều tra ban đầu hướng đến máy tính xách tay của một kỹ sư, qua đó kẻ tấn công truy cập được service container và gửi các giao dịch rút tiền trái phép. Binance không tìm thấy bằng chứng rò rỉ private key của ví.
Nói cách khác, kẻ tấn công không đánh cắp key; chúng xâm nhập nơi key được sử dụng.
Trên Ethereum, chúng lợi dụng EIP-7702, cho phép ví chuyển quyền kiểm soát cho smart contract. Kẻ tấn công đã ký 50 quyền như vậy cùng lúc. Một quyền khớp với đúng thời điểm, ví chuyển cho contract do kẻ tấn công kiểm soát và contract đó tiếp tục gắn với ví để lấy mọi tài sản gửi đến.
EIP-7702 không bị phá vỡ và không phải nguyên nhân. Nó cần chữ ký của chính Binance để hoạt động. Lỗ hổng thực sự là khả năng tạo ra chữ ký đó.
Hai công ty tình báo blockchain và một điều tra viên độc lập liên hệ vụ trộm với một nhóm Triều Tiên, dù chỉ TRM Labs tuyên bố mức độ tin cậy cao. Chưa có chính phủ nào xác nhận.
Khoảng 3 tỷ USD đã bị đóng băng, chủ yếu bởi Tether và Circle. Đây là tin tốt, nhưng frozen không có nghĩa là đã được hoàn trả.
2. Bị đóng băng không giống được hoàn trả
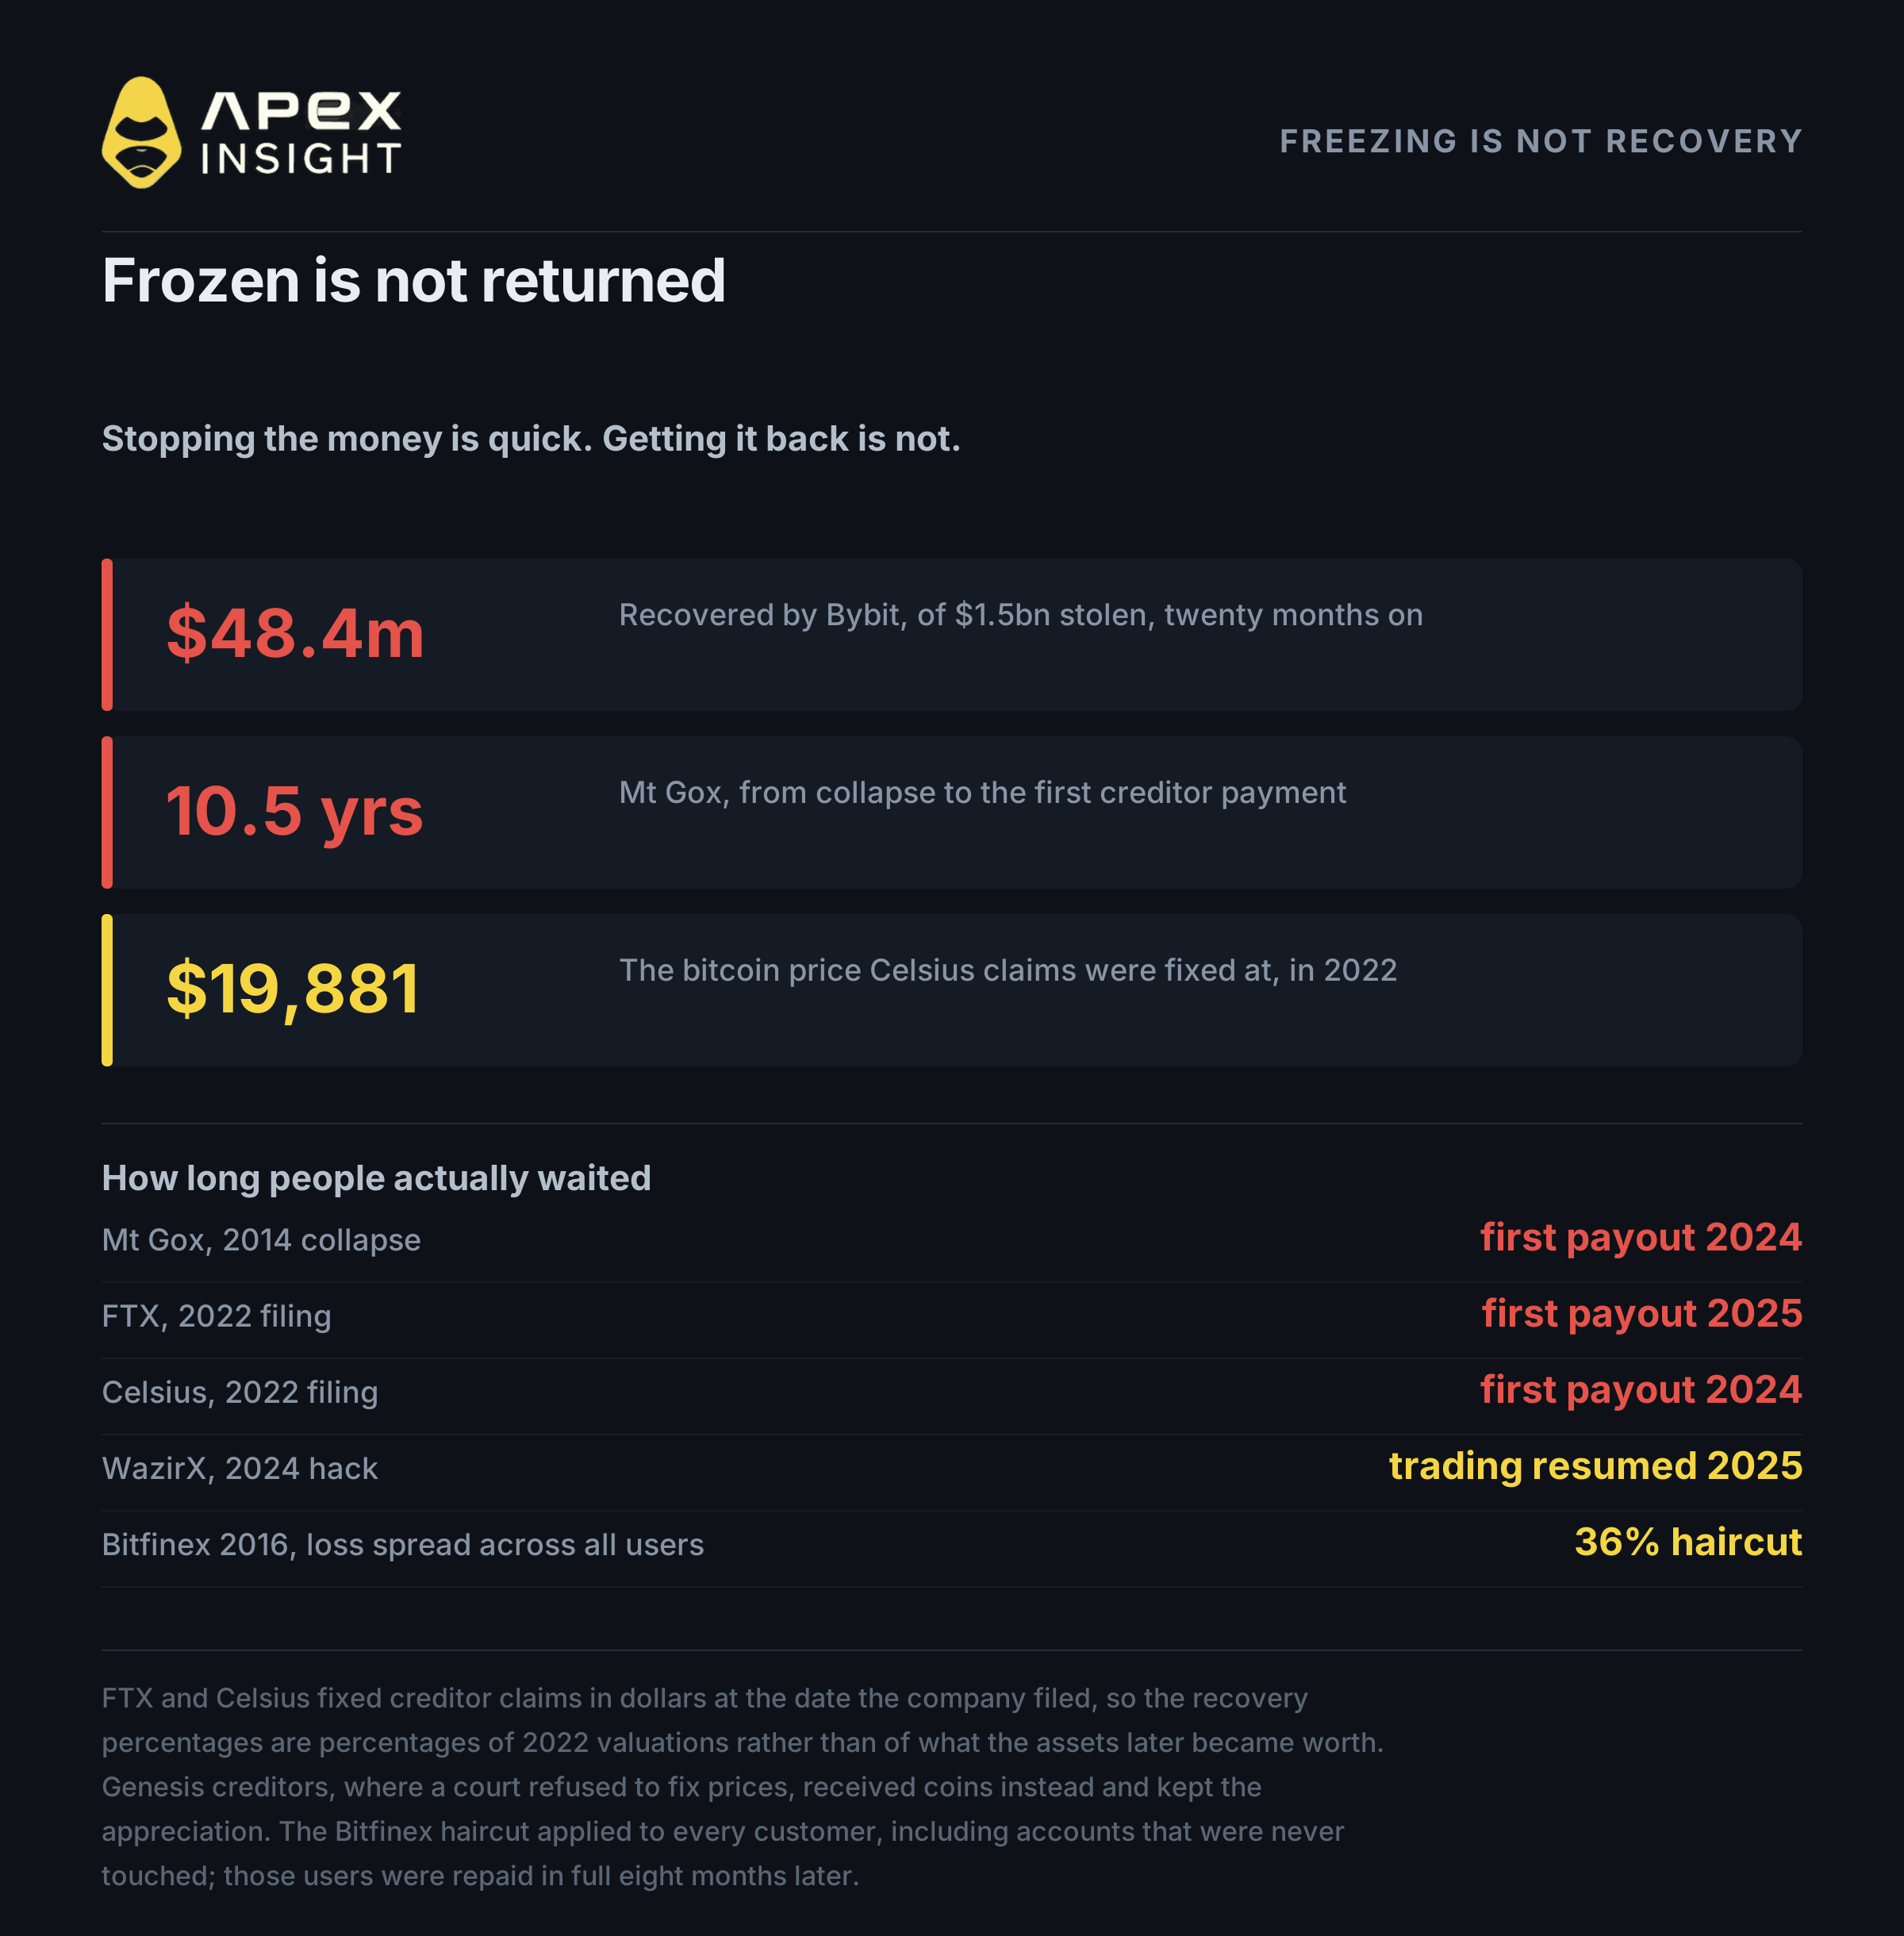
Đóng băng chỉ ngăn tiền tiếp tục di chuyển. Lấy lại tiền là một vấn đề riêng và chậm hơn nhiều.
Ari Redbord của TRM Labs giải thích rằng đóng băng ngăn tiền di chuyển, còn khôi phục phải thông qua quy trình pháp lý. Eric Jardine của Chainalysis nói rằng không có thời hạn khôi phục tiêu chuẩn.
Con số cần nhớ: 18 tháng sau, Bybit mới thu hồi được 48,4 triệu USD trong số 1,5 tỷ USD bị đánh cắp.
| Vụ việc | Thời gian chờ | Kết quả |
|---|---|---|
| Mt Gox, 2014 | Khoản trả đầu tiên tháng 7/2024, 10,5 năm; hạn chót kéo dài đến tháng 10/2027 | Một phần số coin ban đầu |
| FTX, 2022 | Khoản trả đầu tiên tháng 2/2025, 27 tháng | 96%–120% giá trị USD cố định năm 2022 |
| Celsius, 2022 | Khoản trả đầu tiên tháng 1/2024, 18 tháng | Khoảng 65% giá trị cố định tại BTC 19.881 USD |
| WazirX, 2024 | Giao dịch mở lại tháng 10/2025, 15 tháng | Khoảng 85% tài sản đã tái cân bằng |
Người lưu ký có thể mất tiền của bạn không chỉ vì bị trộm mà còn vì công ty thất bại. Sàn giao dịch không phải ngân hàng và không có bảo hiểm tiền gửi. Binance hứa bù đắp tổn thất bằng quỹ khẩn cấp và tiền công ty, nhưng quỹ chỉ có khoảng 15.000 BTC, tương đương 1,1–1,2 tỷ USD.
3. Gần như không bao giờ là lỗi code
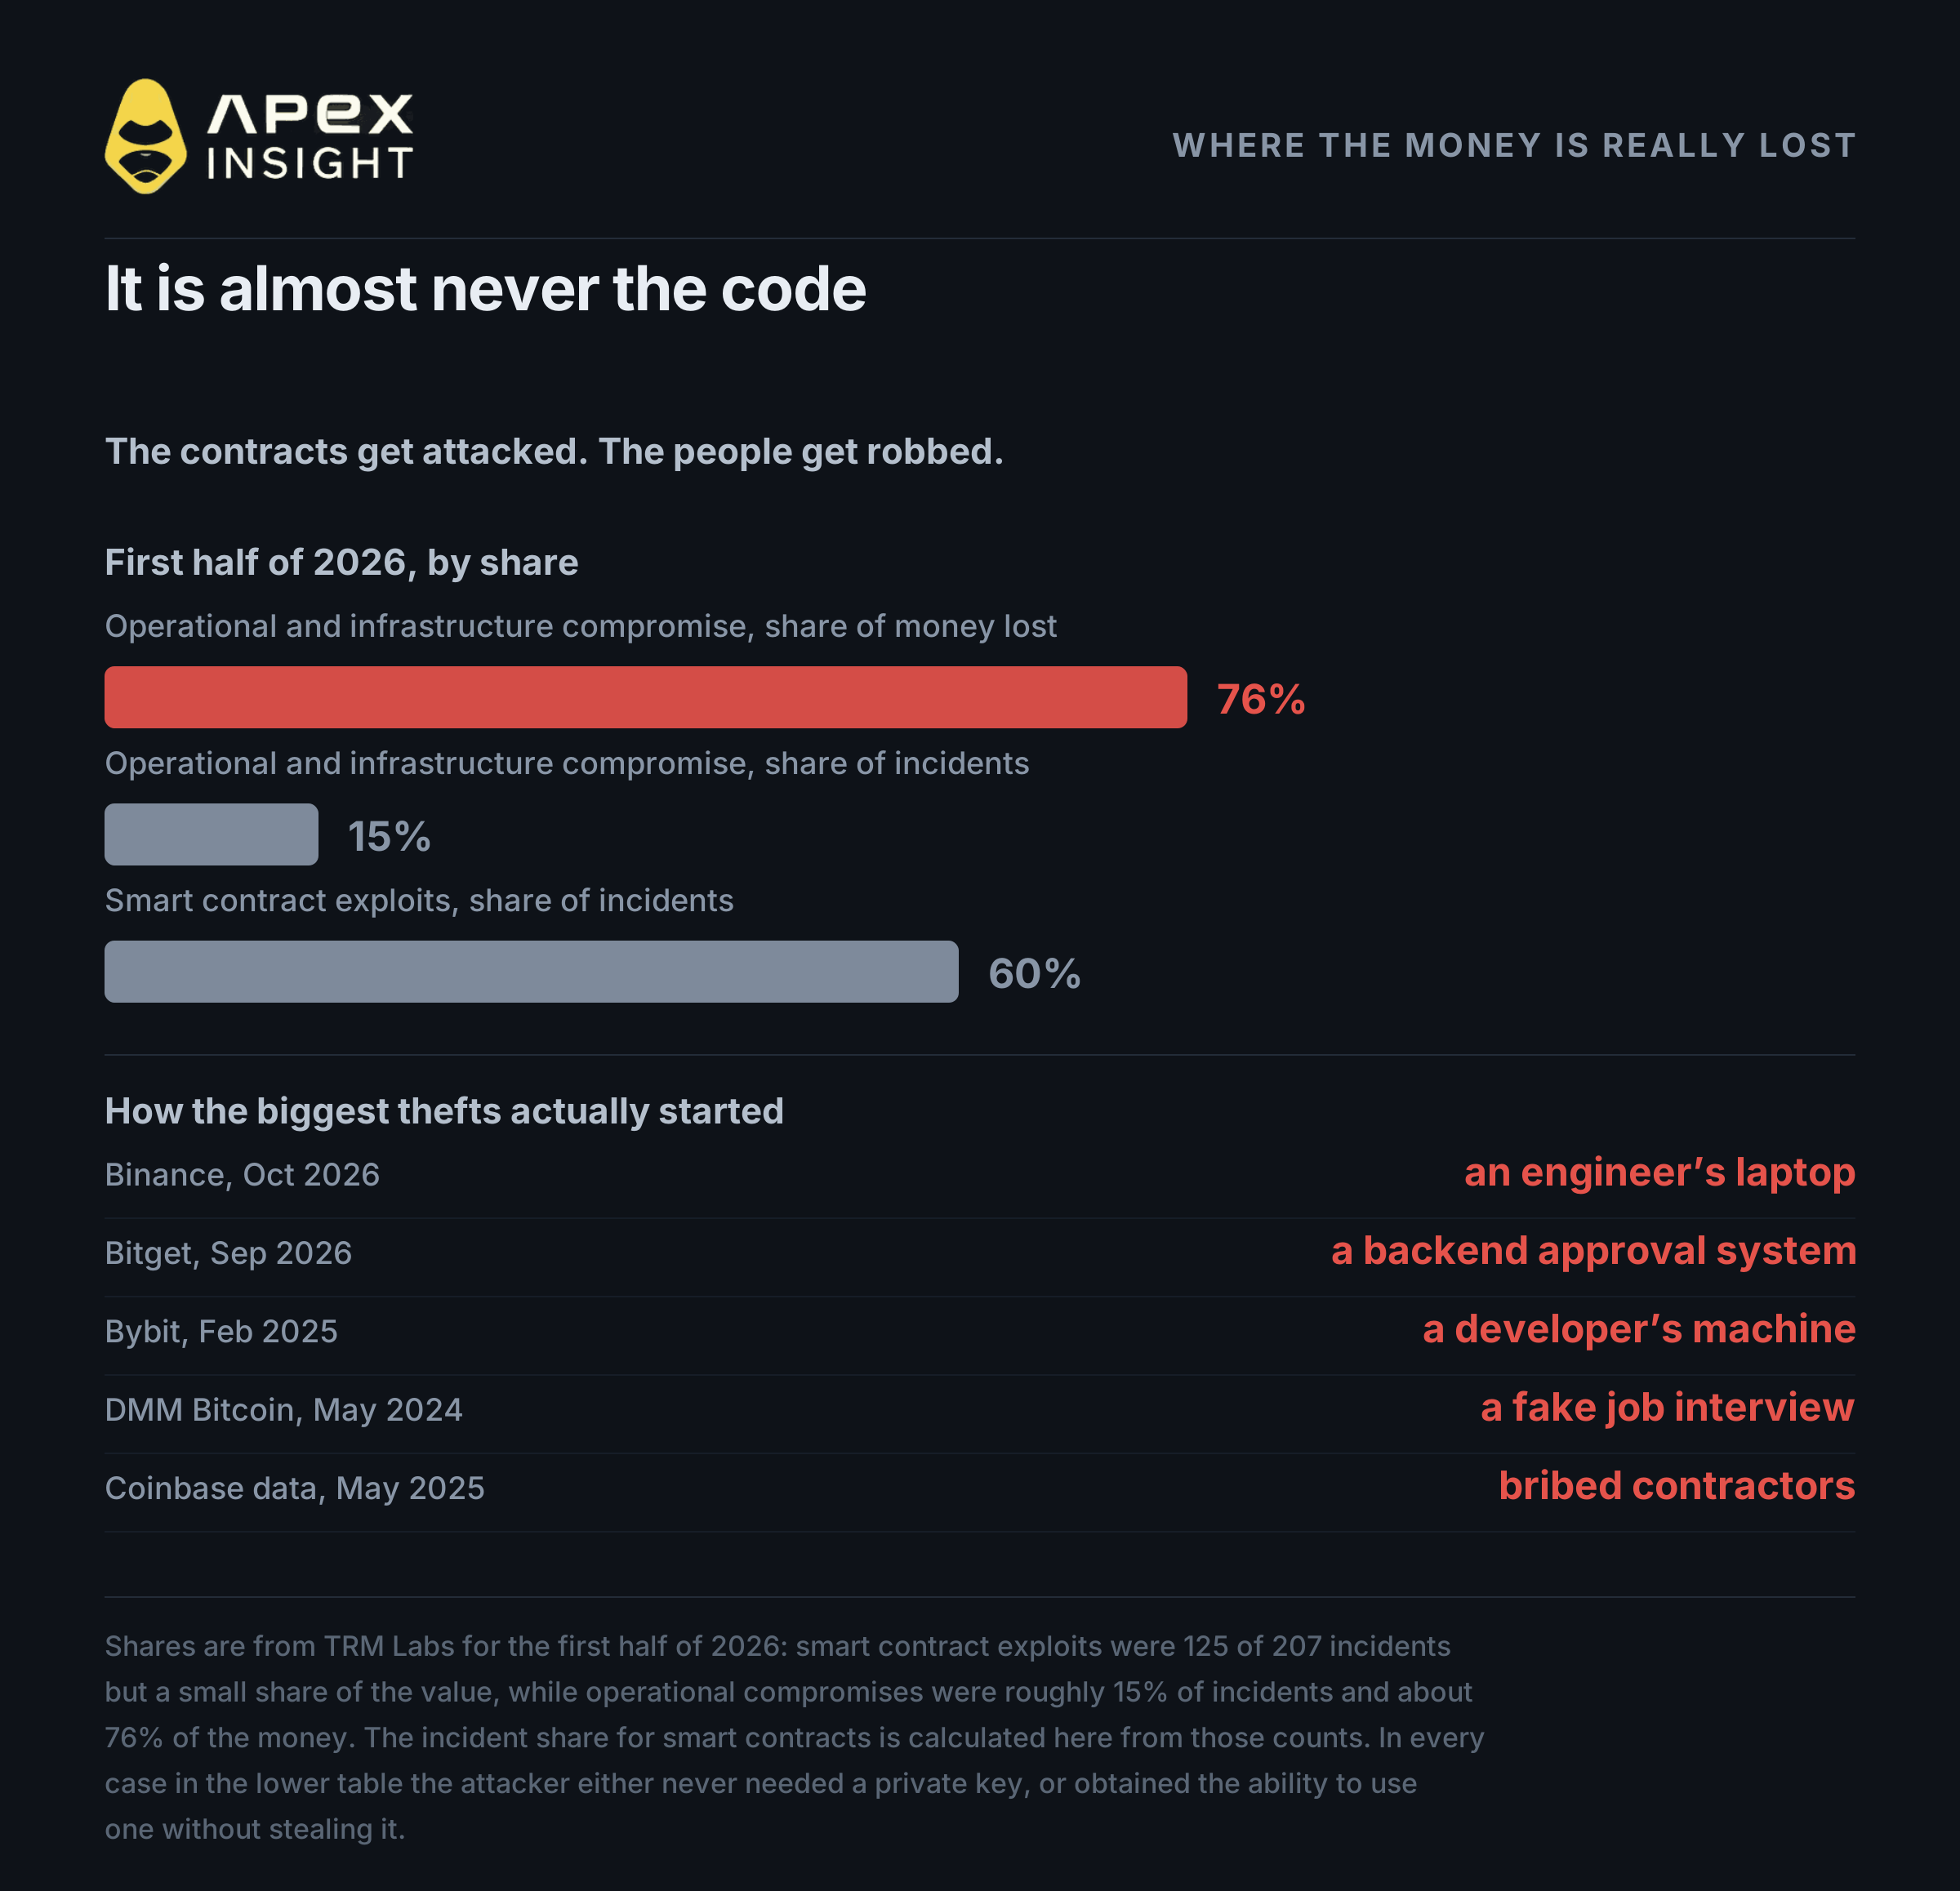
Phần lớn mọi người hình dung hacker phá mã hóa. Đó không phải điều thường xảy ra.
Compromise hạ tầng và vận hành: khoảng 15% sự cố nhưng chiếm 76% số tiền
Khai thác smart contract: 125 trong 207 sự cố nhưng chỉ chiếm phần nhỏ số tiền
Code bị tấn công liên tục và thiệt hại tương đối nhỏ. Con người và máy móc giữ, phê duyệt key bị tấn công ít hơn nhưng thường mất gần như tất cả.
| Sự cố | Điểm xâm nhập |
|---|---|
| Binance, 10/2026, ~6,3 tỷ USD | Laptop của một kỹ sư |
| Bitget, 9/2026, ~388 triệu USD | Backend bị đánh lừa để phê duyệt rút tiền |
| Bybit, 2/2025, ~1,5 tỷ USD | Máy của nhà phát triển bên cung cấp ví |
| DMM Bitcoin, 5/2024, ~305 triệu USD | Phỏng vấn việc làm giả gửi qua LinkedIn |
| Dữ liệu Coinbase, 5/2025, 69.461 người dùng | Nhân viên hỗ trợ bị mua chuộc |
Trong vụ Bybit, kẻ tấn công xâm nhập máy của nhà phát triển tại Safe rồi chèn code vào website mà người ký của Bybit sử dụng. Người ký nhìn thấy giao dịch bình thường và phê duyệt trên hardware wallet. Màn hình đã nói dối. Giao dịch thực sự thay thế logic của ví bằng logic của kẻ tấn công và 1,5 tỷ USD biến mất.
Đây gọi là blind signing. Hardware wallet hoạt động hoàn hảo và chữ ký hợp lệ về mặt toán học; con người đã phê duyệt nhầm thứ cần phê duyệt.
Vụ DMM Bitcoin cho thấy sự kiên nhẫn của kẻ tấn công. Một người giả làm nhà tuyển dụng gửi "bài kiểm tra lập trình" qua LinkedIn. Vài tháng sau, quyền truy cập đó được dùng để lấy 305 triệu USD. Chiến dịch tuyển dụng giả vẫn đang tiếp diễn; một khuyến cáo tháng 9/2026 cho biết hơn 30.000 thiết bị tại trên 100 quốc gia bị nhiễm.
4. Năm mà hardware wallet cũng gặp sự cố
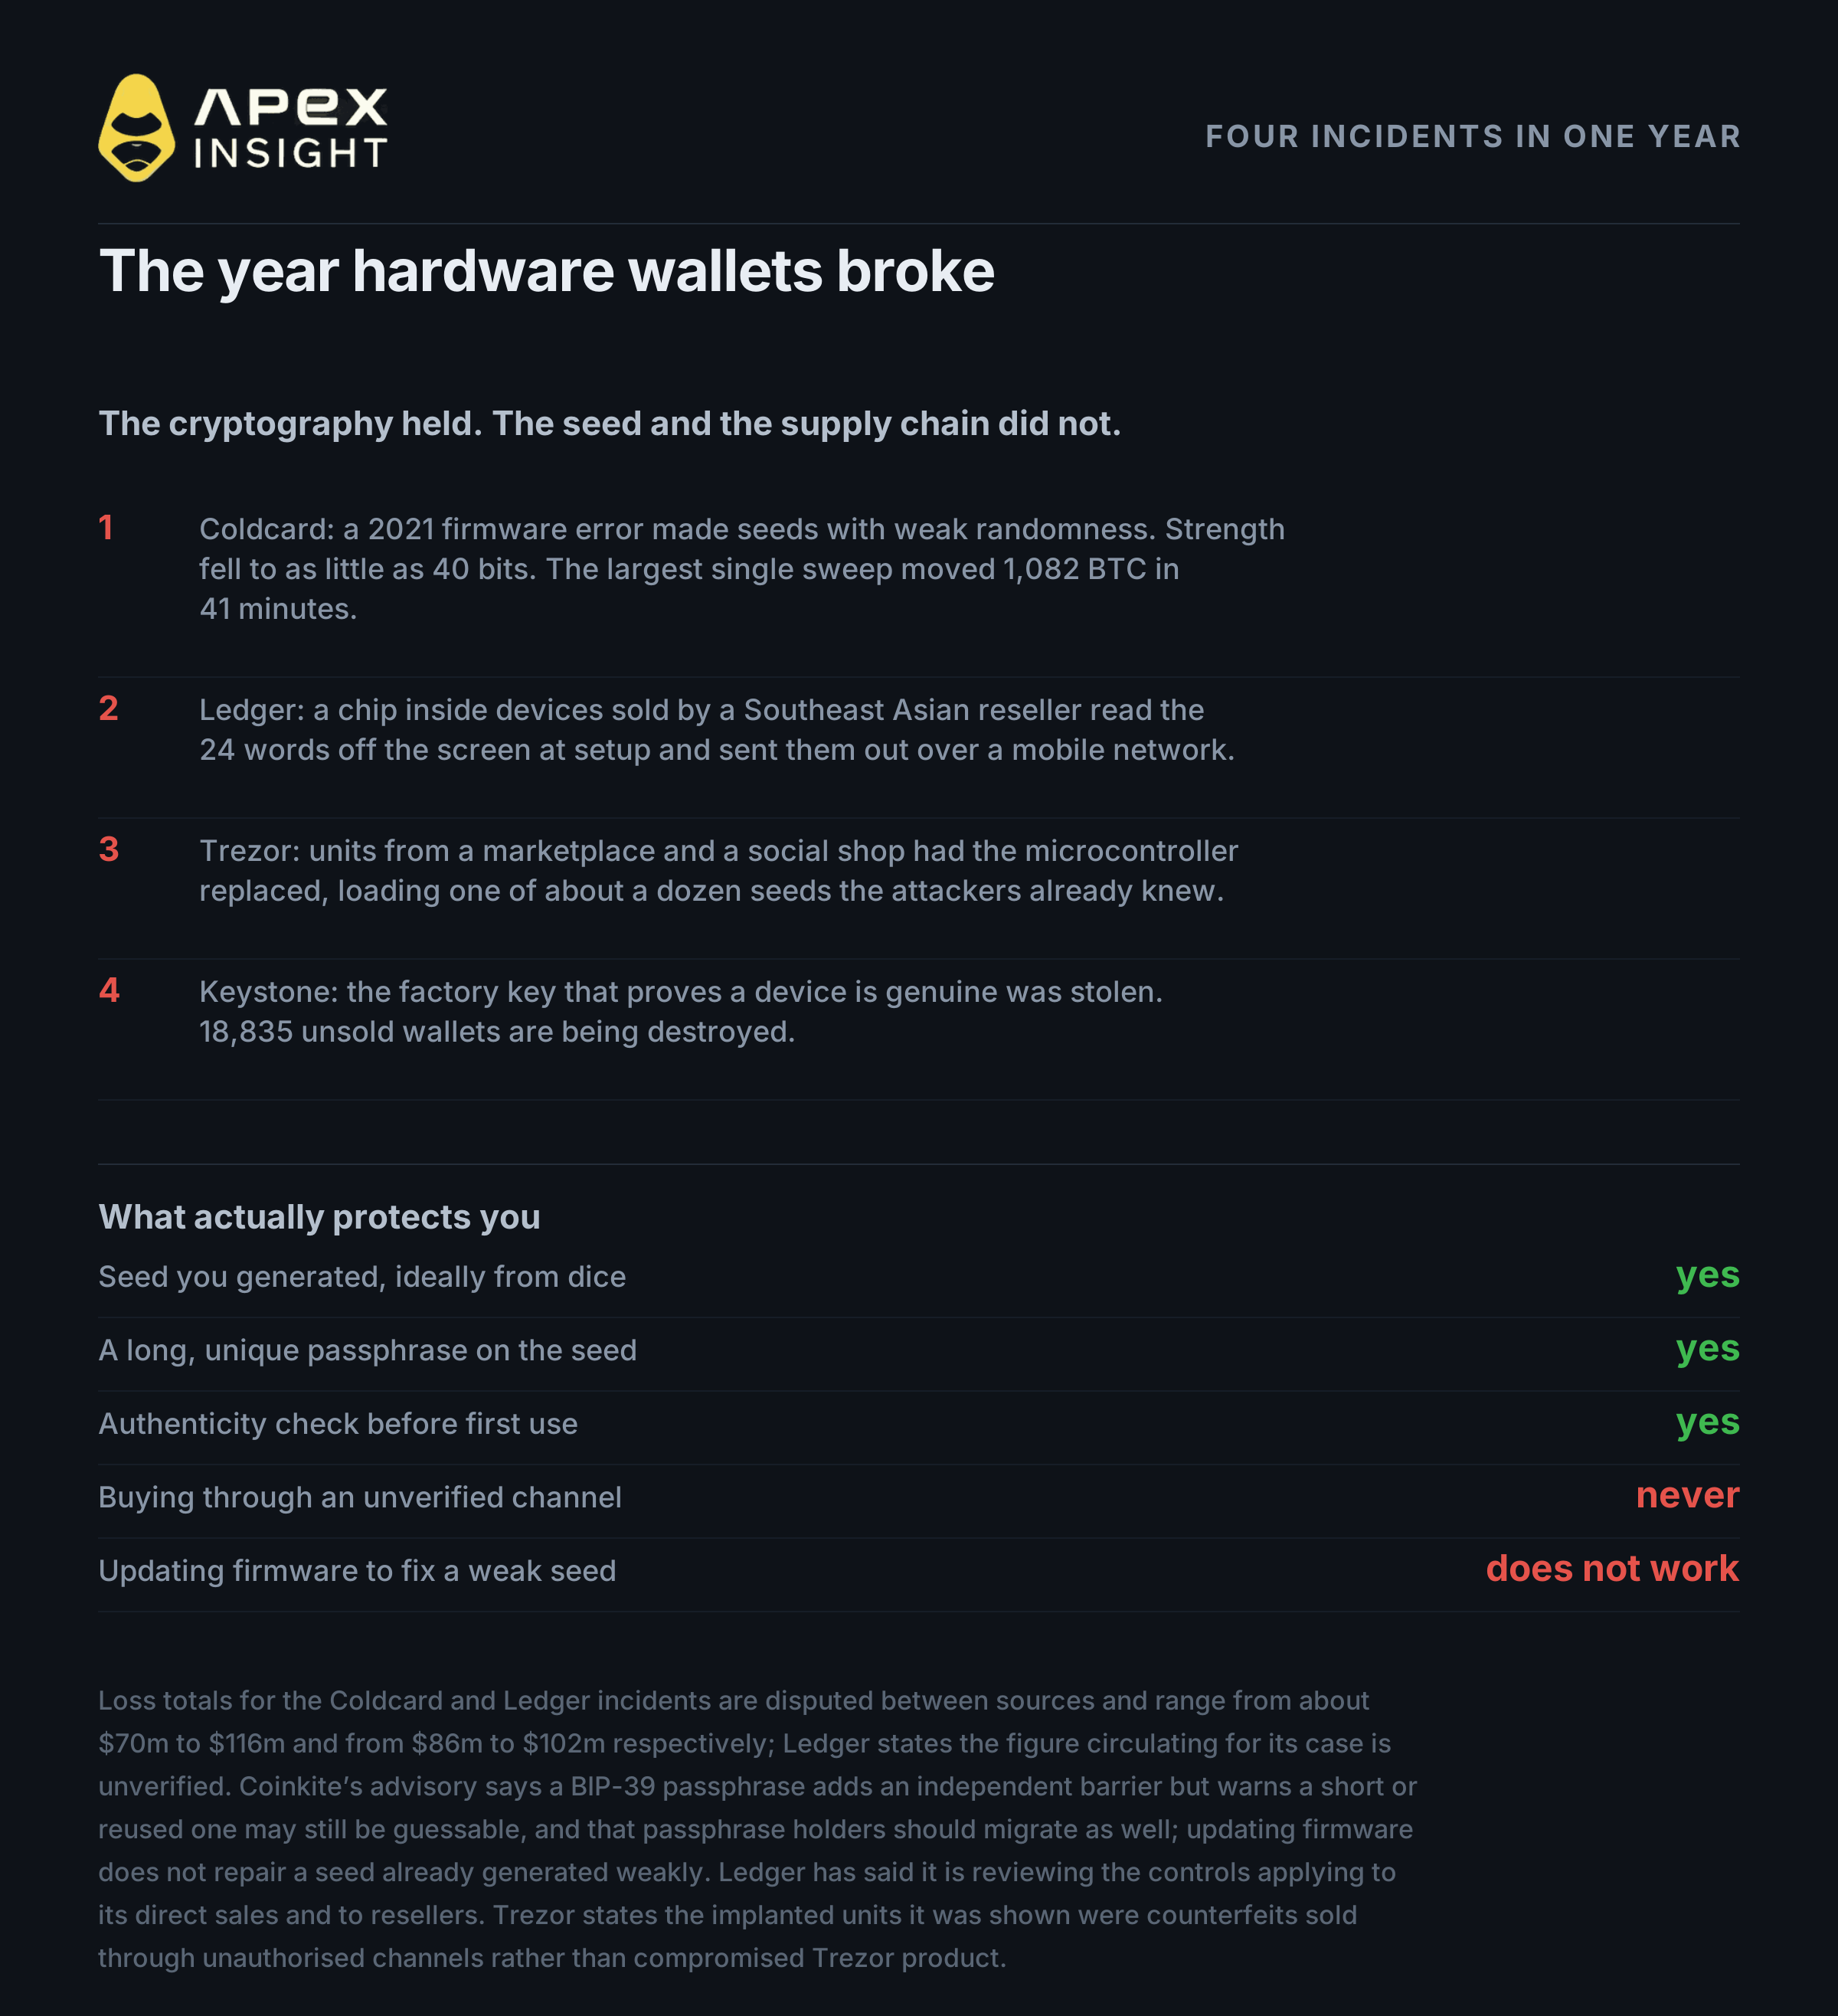
Lời khuyên truyền thống là mua hardware wallet từ nguồn chính thức và bạn sẽ an toàn. Năm 2026, lời khuyên đó không còn đủ.
Coldcard. Một lỗi build firmware từ tháng 3/2021 khiến một số thiết bị tạo seed phrase bằng tính ngẫu nhiên phần mềm yếu. Mức bảo mật từ 128 bit giảm xuống chỉ còn 40 bit. Tổng thiệt hại ước tính 70–116 triệu USD. Cần tạo seed mới và chuyển coin; cập nhật firmware không sửa được seed yếu đã tạo.
Ledger. Tháng 10/2026, Ledger xác nhận có implant vật lý trong thiết bị bán qua CryptoBilis. Chip đọc 24 từ khi bạn thiết lập thiết bị và gửi chúng qua mạng di động.
Trezor. Các thiết bị mua trên Facebook Marketplace và TikTok shop bị thay microcontroller. Firmware giả tạo một trong khoảng 12 cụm từ mà kẻ tấn công đã biết.
Keystone. Hồ sơ người mua và khóa xác thực thiết bị được ghi cố định tại nhà máy, không thể thay đổi đã bị đánh cắp. Keystone đang tiêu hủy 18.835 thiết bị chưa bán.
Điểm chung là mật mã vẫn hoạt động; lỗi nằm ở seed lúc được tạo hoặc hiển thị, và ở con đường thiết bị đến tay bạn.
Tự tạo seed trên thiết bị và thêm passphrase. Hãy dùng passphrase dài và duy nhất.
Xác minh thiết bị trước khi đưa tiền thật vào. Hãy nghi ngờ thiết bị đã được thiết lập sẵn.
Không bao giờ nhập seed phrase vào bất kỳ đâu. Công ty chính hãng sẽ không yêu cầu điều đó.
Đầu tiên chỉ để một khoản nhỏ trong ví mới. Theo dõi một thời gian trước khi chuyển toàn bộ.
5. Khi dữ liệu bị rò rỉ, rủi ro trở thành thể chất
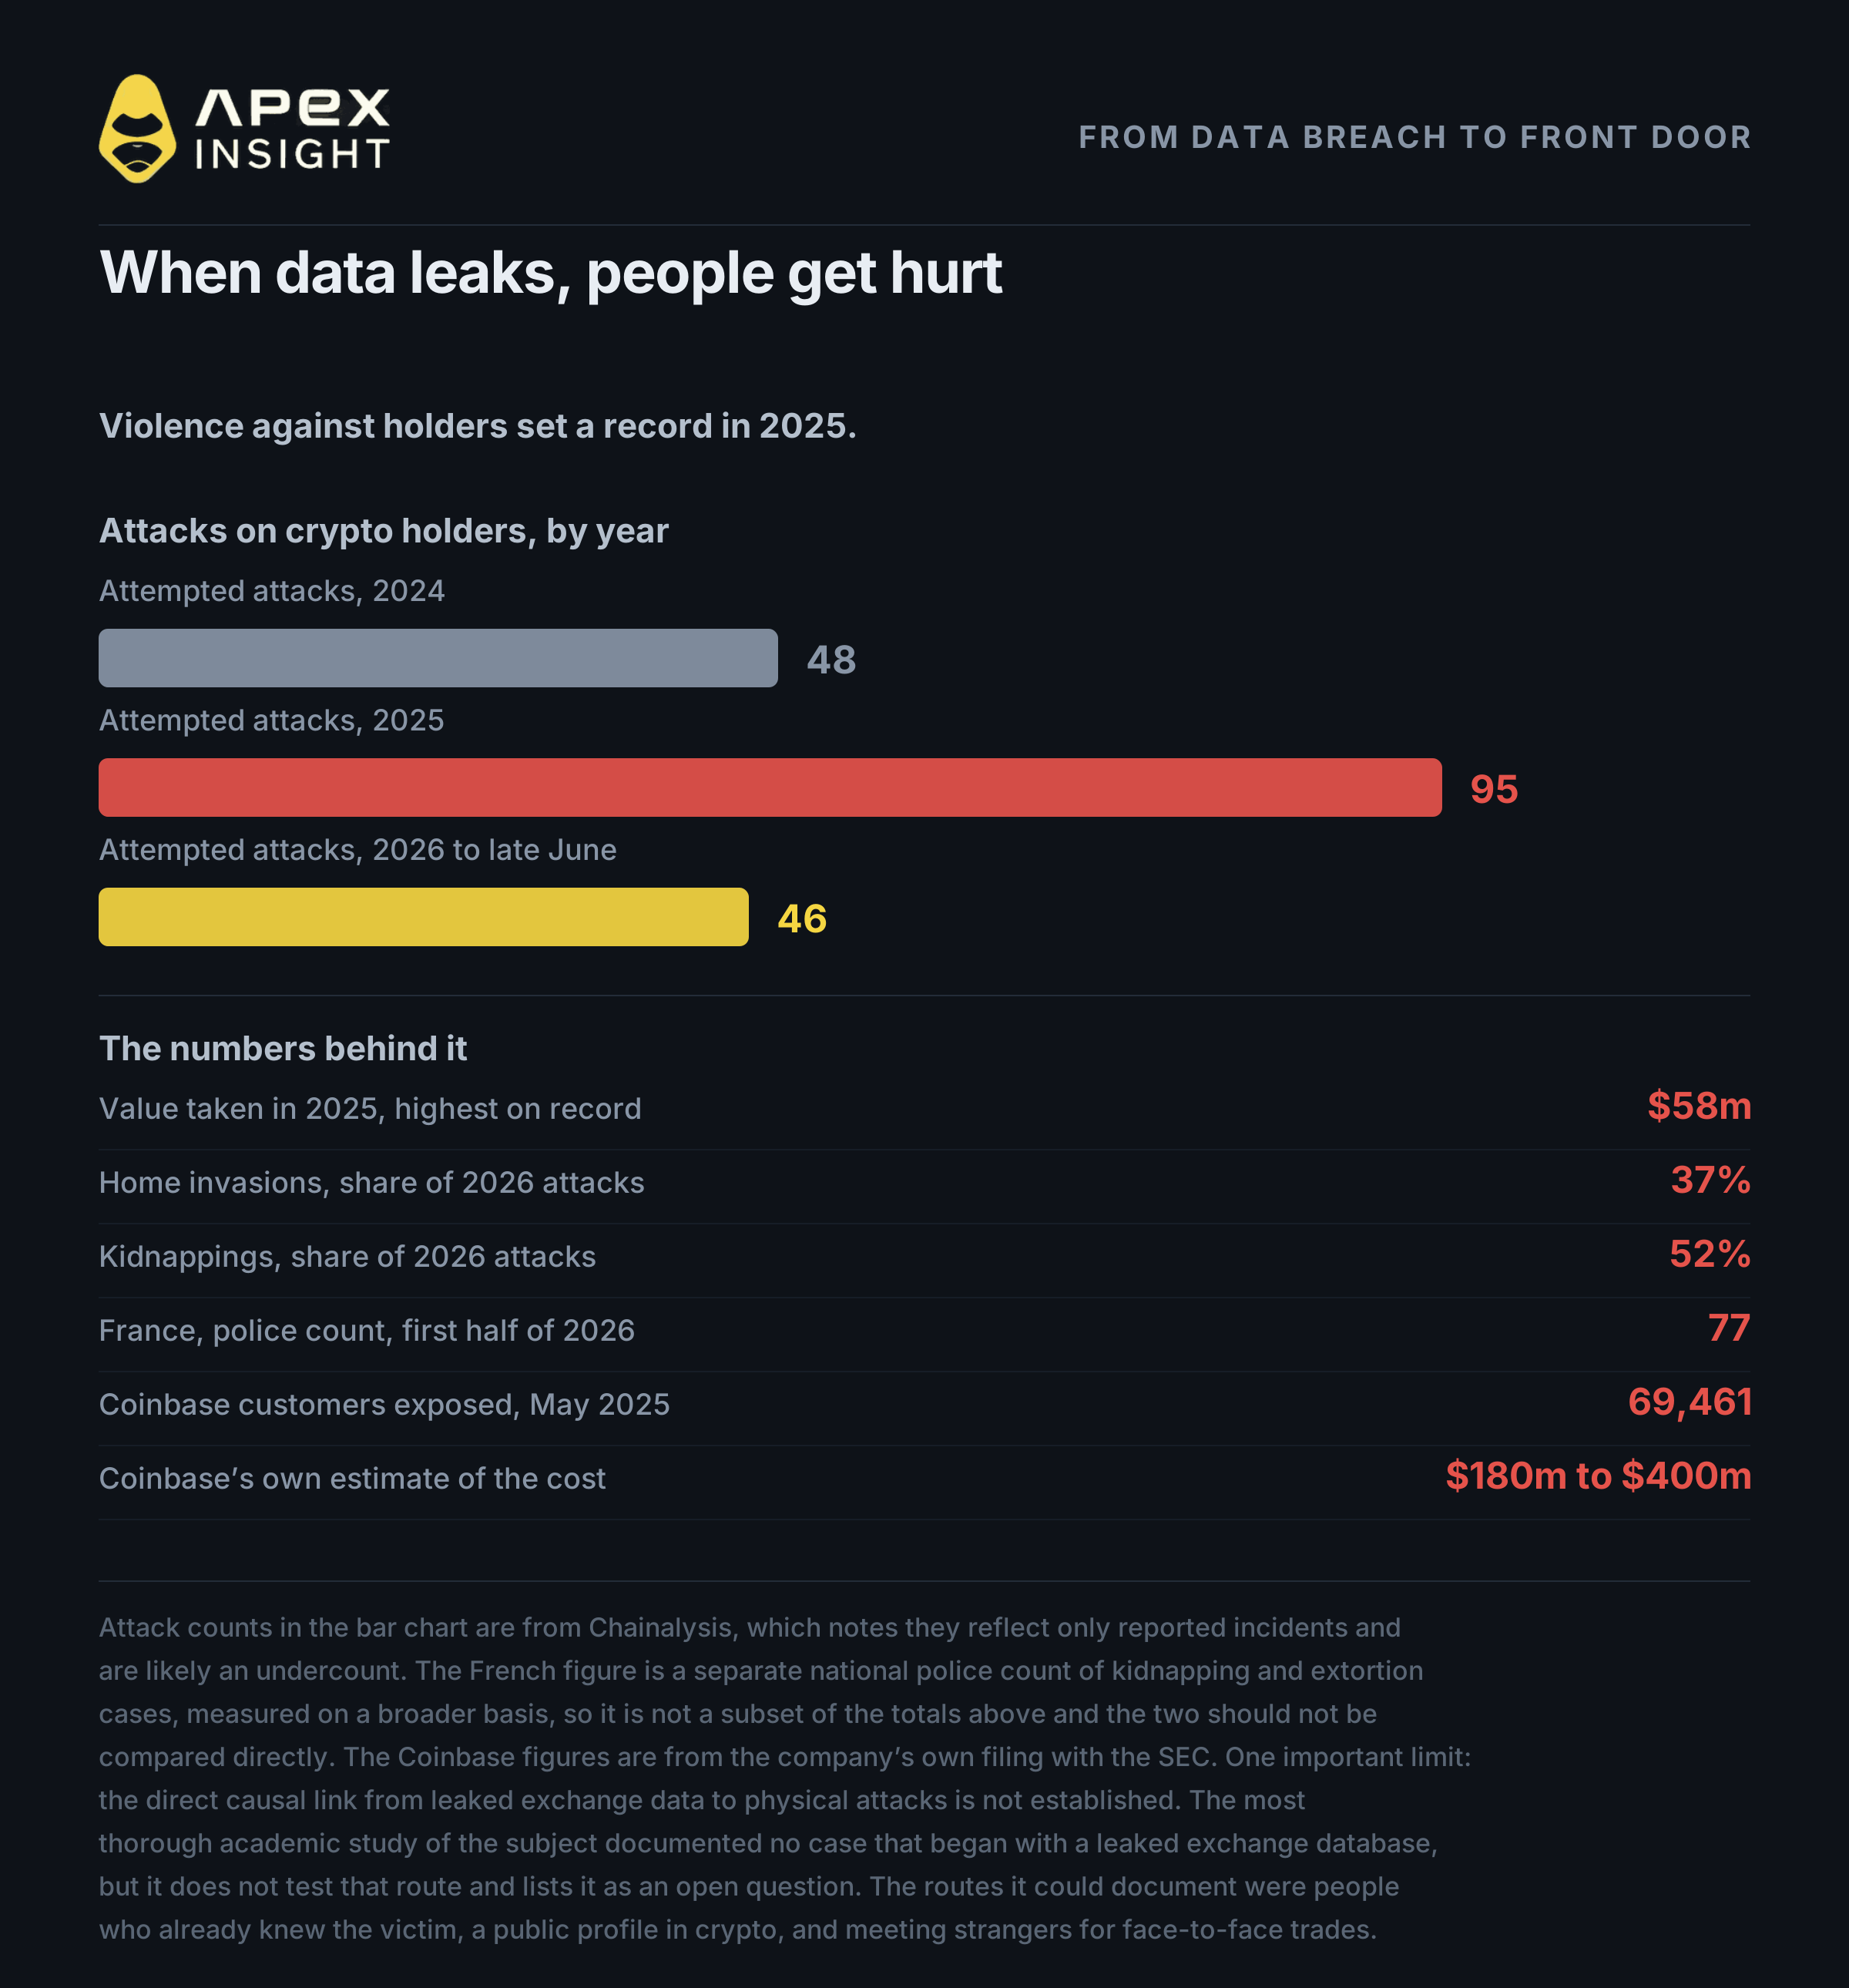
Sàn giao dịch nắm giấy tờ định danh, địa chỉ nhà và hồ sơ về số tài sản bạn sở hữu. Khi dữ liệu đó thoát ra, nguy hiểm không còn chỉ là tài chính.
Coinbase, tháng 5/2025. Nhân viên hỗ trợ ở nước ngoài bị mua chuộc. Dữ liệu bị lấy gồm tên, địa chỉ, số điện thoại, một phần số định danh, ảnh hộ chiếu và bằng lái xe cùng ảnh chụp số dư tài khoản. Số khách hàng bị ảnh hưởng là 69.461.
Ledger, 2020. Khoảng một triệu địa chỉ email và hồ sơ chi tiết, bao gồm địa chỉ nhà của khoảng 272.000 khách hàng, bị lộ.
| Năm | Vụ tấn công được thử | Giá trị bị lấy |
|---|---|---|
| 2024 | 48 | Chưa công bố |
| 2025 | 95 | 58 triệu USD, cao nhất từng ghi nhận |
| 2026, đến cuối tháng 6 | 46 | Trên 30 triệu USD |
Tại Pháp, cơ quan chức năng ghi nhận 77 vụ bắt cóc và tống tiền liên quan đến crypto chỉ trong nửa đầu năm 2026. Dữ liệu cá nhân bị rò rỉ là một nguy cơ hợp lý và được cơ quan chức năng nghi ngờ, nhưng chưa được chứng minh là nguyên nhân. Các rủi ro đã được chứng minh đơn giản hơn: đừng nói cho người khác biết bạn sở hữu bao nhiêu crypto, đừng gặp người lạ để giao dịch tiền mặt và hãy cẩn thận với những gì hồ sơ công khai tiết lộ.
6. Hệ thống giới hạn thiệt hại
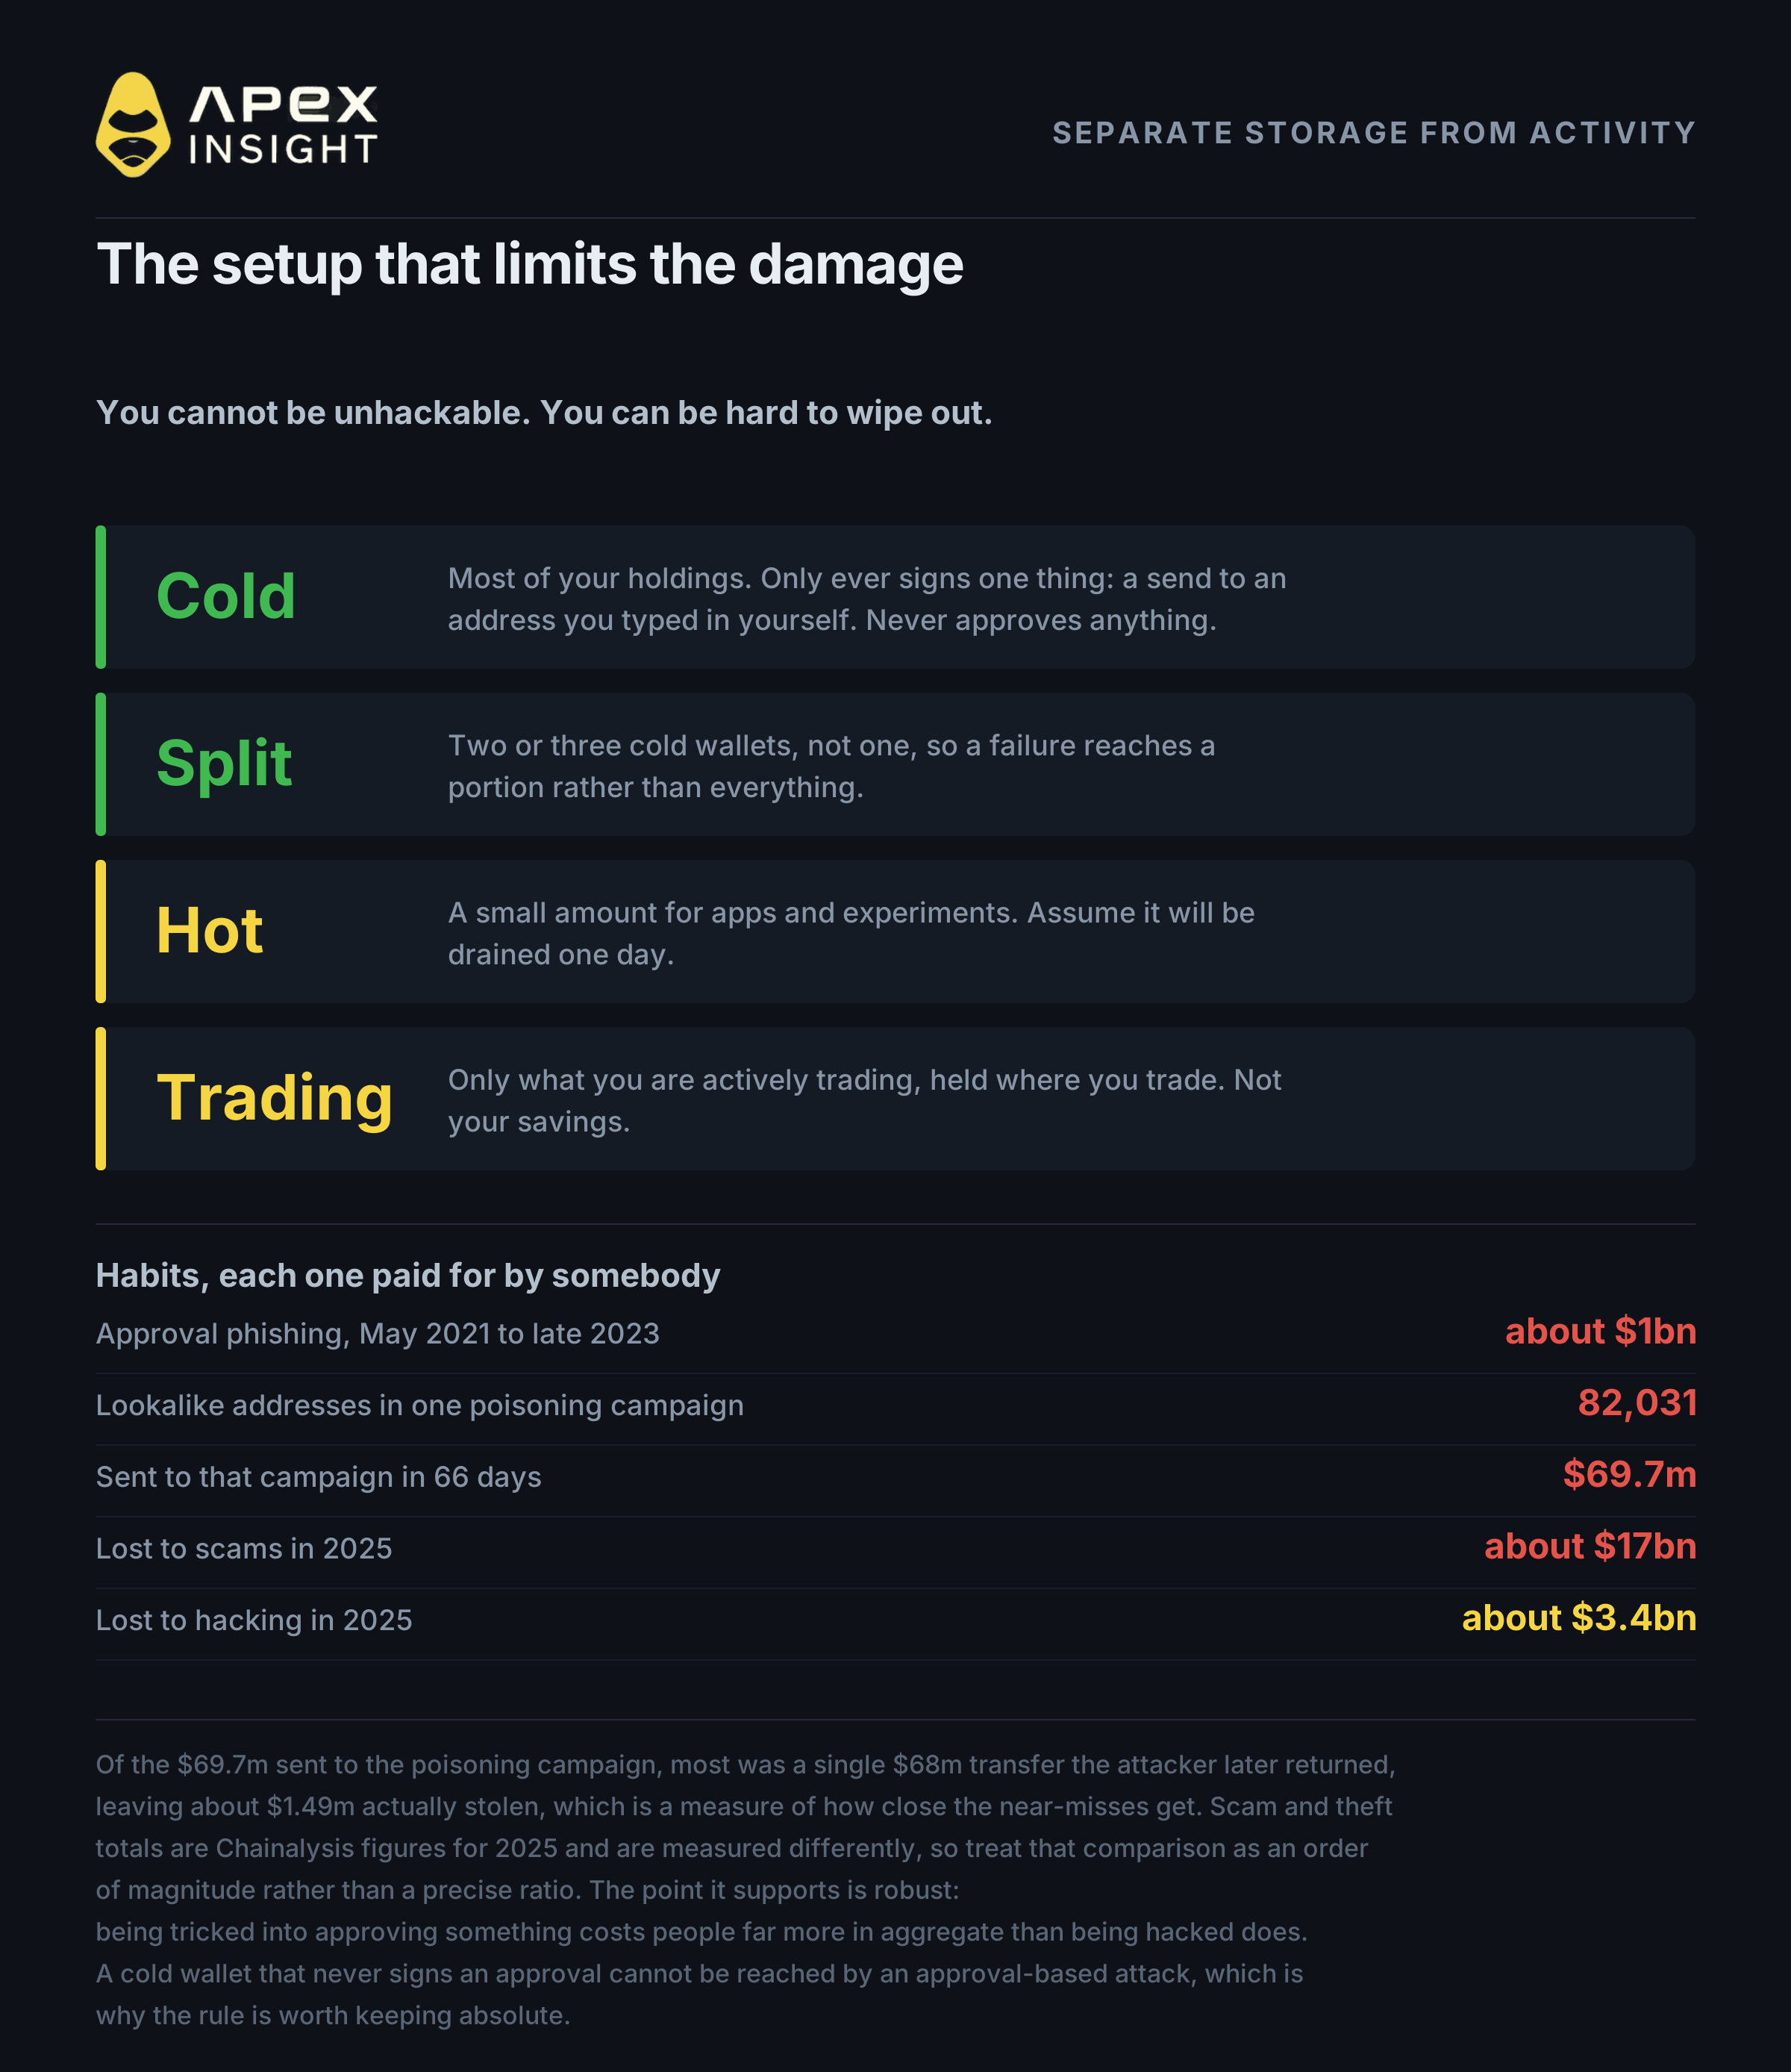
Bạn không thể khiến mình miễn nhiễm với hack. Nhưng bạn có thể bảo đảm rằng một lỗi đơn lẻ không lấy đi mọi thứ.
Tách lưu trữ khỏi hoạt động.
Cold storage. Giữ phần lớn tài sản trong hardware wallet có seed do bạn tự tạo và được bảo vệ bằng passphrase. Quy tắc duy nhất: nó chỉ ký giao dịch gửi đến địa chỉ bạn tự nhập. Không phê duyệt smart contract và không kết nối website.
Chia nhỏ hơn nữa. Dùng hai hoặc ba cold wallet thay vì một.
Hot wallet. Dùng một ví riêng với số tiền nhỏ để kết nối ứng dụng và thử nghiệm. Hãy giả định cuối cùng nó sẽ bị rút sạch.
Vốn giao dịch. Chỉ giữ số tiền đang giao dịch trên nơi bạn giao dịch; đó không phải tiền tiết kiệm.
Không bao giờ nhập seed phrase ở bất cứ đâu. Giữ nó offline trên giấy hoặc kim loại.
Kiểm tra các quyền đã cấp. Những quyền cũ bạn quên vẫn có thể đang hoạt động.
Kiểm tra toàn bộ địa chỉ. Address poisoning dùng địa chỉ bắt đầu và kết thúc giống địa chỉ bạn từng dùng để khiến bạn sao chép nhầm.
Coi lời mời việc làm là một cuộc tấn công. Nếu nhà tuyển dụng gửi code để chạy, đó chính là kịch bản DMM.
Chậm lại khi có điều gì khẩn cấp. Vấn đề bảo mật thật sự có thể chờ mười phút.
Năm 2025, scam làm mất 17 tỷ USD, so với khoảng 3,4 tỷ USD do hack. Bị lừa khiến mọi người mất nhiều hơn khoảng năm lần so với bị hack.
7. Lợi thế của DEX: không ai có thể đóng băng lệnh rút tiền
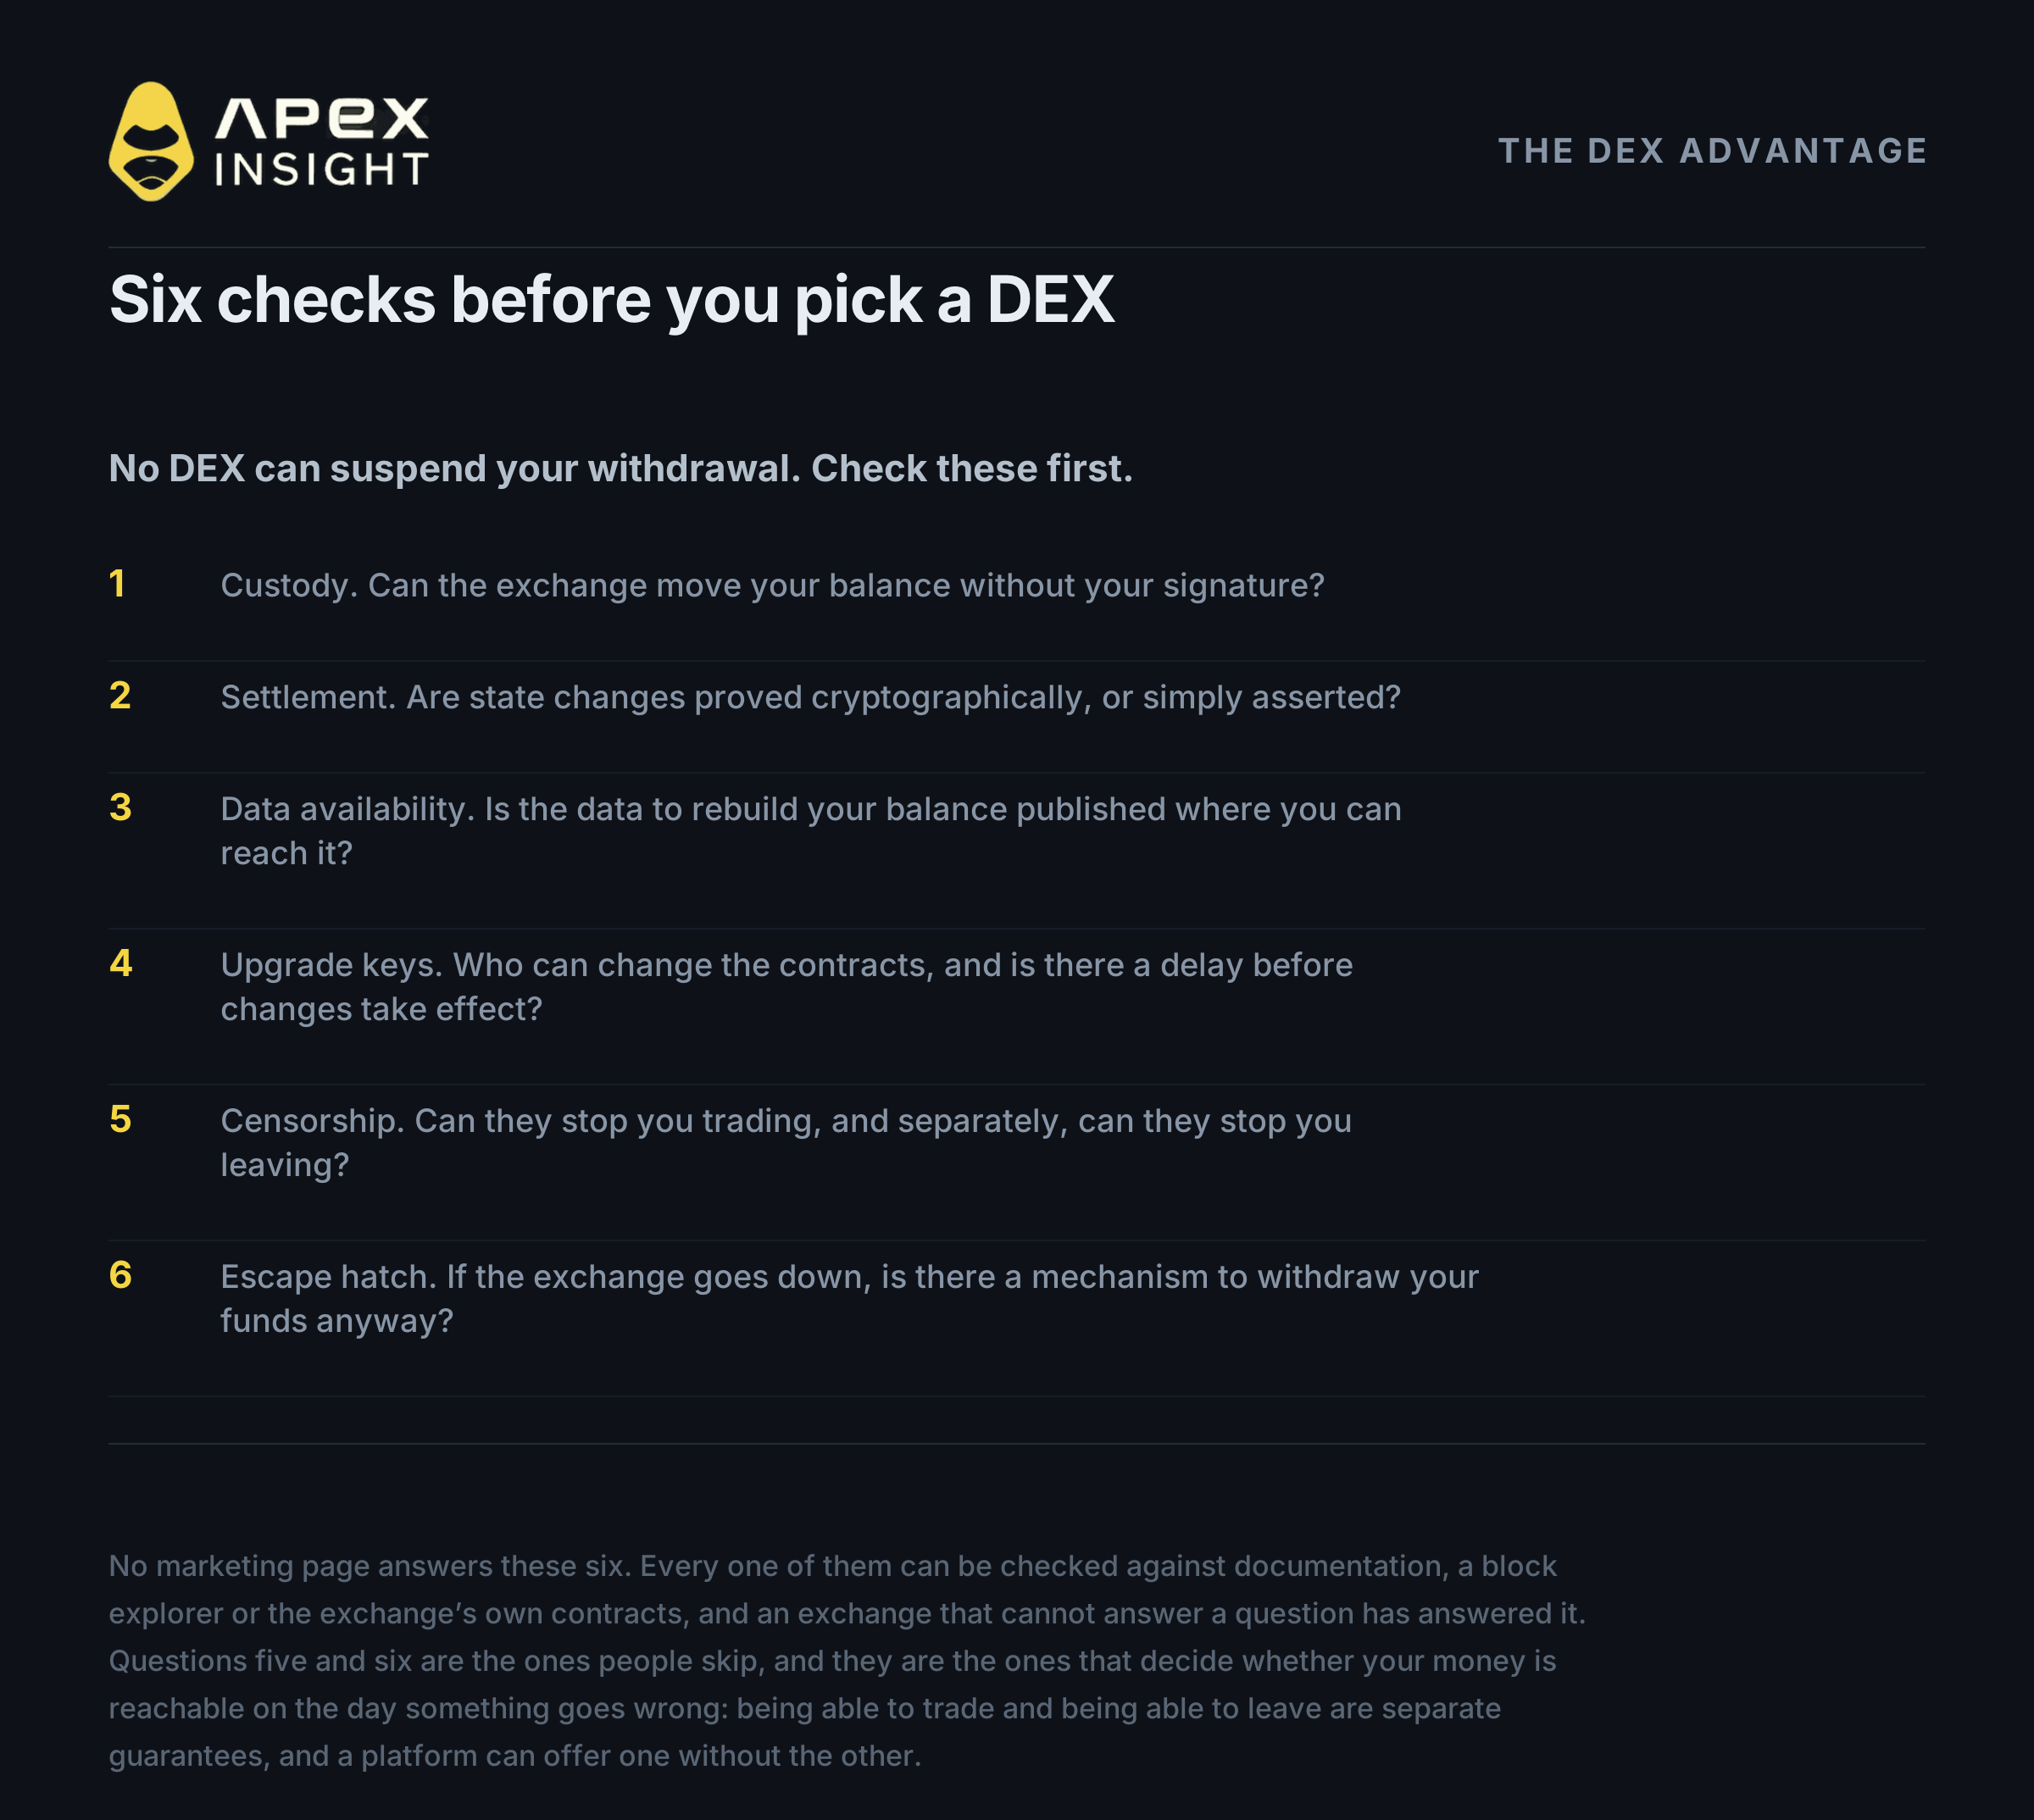
Khi giao dịch, thường có người khác nắm giữ tiền của bạn. Rủi ro lưu ký không chỉ là nguy cơ bị trộm mà còn là không thể rời đi.
Trên sàn phi tập trung, bạn giữ key của mình, tiền không nằm trong tài khoản công ty và không DEX nào có thể tạm dừng lệnh rút như Binance đã làm.
Sáu kiểm tra trước khi chọn DEX:
Lưu ký. Sàn có thể chuyển số dư mà không cần chữ ký của bạn không?
Thanh toán. Các thay đổi trạng thái có được chứng minh bằng mật mã không?
Khả dụng dữ liệu. Dữ liệu cần để khôi phục số dư có được công khai không?
Khóa nâng cấp. Ai có thể thay đổi contract và có thời gian trì hoãn trước khi thay đổi có hiệu lực không?
Kiểm duyệt. Họ có thể ngăn bạn giao dịch hoặc rời khỏi sàn không?
Lối thoát. Nếu sàn ngừng hoạt động, có cơ chế độc lập giúp bạn rút tiền không?
Hyperliquid đưa toàn bộ order book on-chain. Điều này khiến lệnh, hủy lệnh và khớp lệnh được validator set thống nhất, nhưng vị thế, đòn bẩy và giá thanh lý đều công khai.
Thiết kế thứ hai giữ order book off-chain và chứng minh kết quả on-chain. ApeX Omni sử dụng thiết kế này. Tiền của bạn nằm trong smart contract của zkLink thay vì ví ApeX, giao dịch được xác thực bằng zero-knowledge proof và vị thế được giữ riêng tư.
Nền tảng cũng có đường forced withdrawal. Bạn có thể gửi yêu cầu trực tiếp đến contract trên base chain mà không cần đi qua ApeX và sequencer phải xử lý yêu cầu đó. Nếu hệ thống bị bỏ rơi hoàn toàn, protocol có cơ chế thoát dựa trên proof không cần sự hợp tác của chúng tôi.
Hai giới hạn cần nói rõ: đường thoát này bao phủ collateral chứ không phải open positions và chưa cần dùng trong production. Đây là biện pháp bảo vệ cấu trúc khi sàn thất bại, không thay thế việc quản lý rủi ro của bạn.
Race to the Top 50 vẫn đang diễn ra
ApeX tổ chức cuộc thi giao dịch đến ngày 5 tháng 11, 10:00 UTC, với tổng giải thưởng lên đến 10.000 USDT trả cho đến vị trí thứ 50 trên bảng xếp hạng.
Để đủ điều kiện, bạn cần đăng ký qua trang chiến dịch, có ít nhất 100 USDT trong tài khoản perpetual futures, đạt ít nhất 10.000 USDT khối lượng đủ điều kiện và lọt Top 50. Xem đầy đủ quy tắc tại thông báo Race to the Top 50.
Giao dịch hợp đồng perpetual có mức rủi ro cao và có thể khiến bạn mất toàn bộ vị thế. Đòn bẩy làm tăng cả lợi nhuận lẫn thua lỗ. Bài viết này không phải lời khuyên tài chính và không bảo đảm an toàn. Hãy tự nghiên cứu và không mạo hiểm nhiều hơn số tiền bạn có thể mất.
Nếu cần hỗ trợ, hãy liên hệ đội ngũ của chúng tôi trên Discord.
Website: https://www.apex.exchange
Twitter: https://twitter.com/OfficialApeXdex
Telegram: https://t.me/ApeXdex
Các số liệu Binance được báo cáo tại 07:45 UTC ngày 30 tháng 10 năm 2026 và có thể thay đổi. Ước tính của Binance là khoảng 6,3 tỷ USD; các phép đếm on-chain độc lập dao động từ 5,91 đến 6,36 tỷ USD. Tổng số tiền bị đóng băng vào lúc 00:52 UTC là khoảng 3 tỷ USD. Nguyên nhân là phát hiện sơ bộ của Binance và chưa được xác nhận độc lập. Các số liệu trộm cắp và khôi phục lịch sử lấy từ Chainalysis, TRM Labs, CertiK và hồ sơ tòa án được trích dẫn. Mối liên hệ giữa dữ liệu sàn bị rò rỉ và các vụ tấn công thể chất được trình bày rõ là chưa được chứng minh. Đường forced withdrawal của ApeX Omni bao phủ collateral chứ không phải open positions và chưa được sử dụng trong production.




